Geliştiriciler için AWS Güvenliğini Kullanma
Rahul Singh
Technical Product Manager
Hiçbir şeyi değiştirmeyen düzenleme

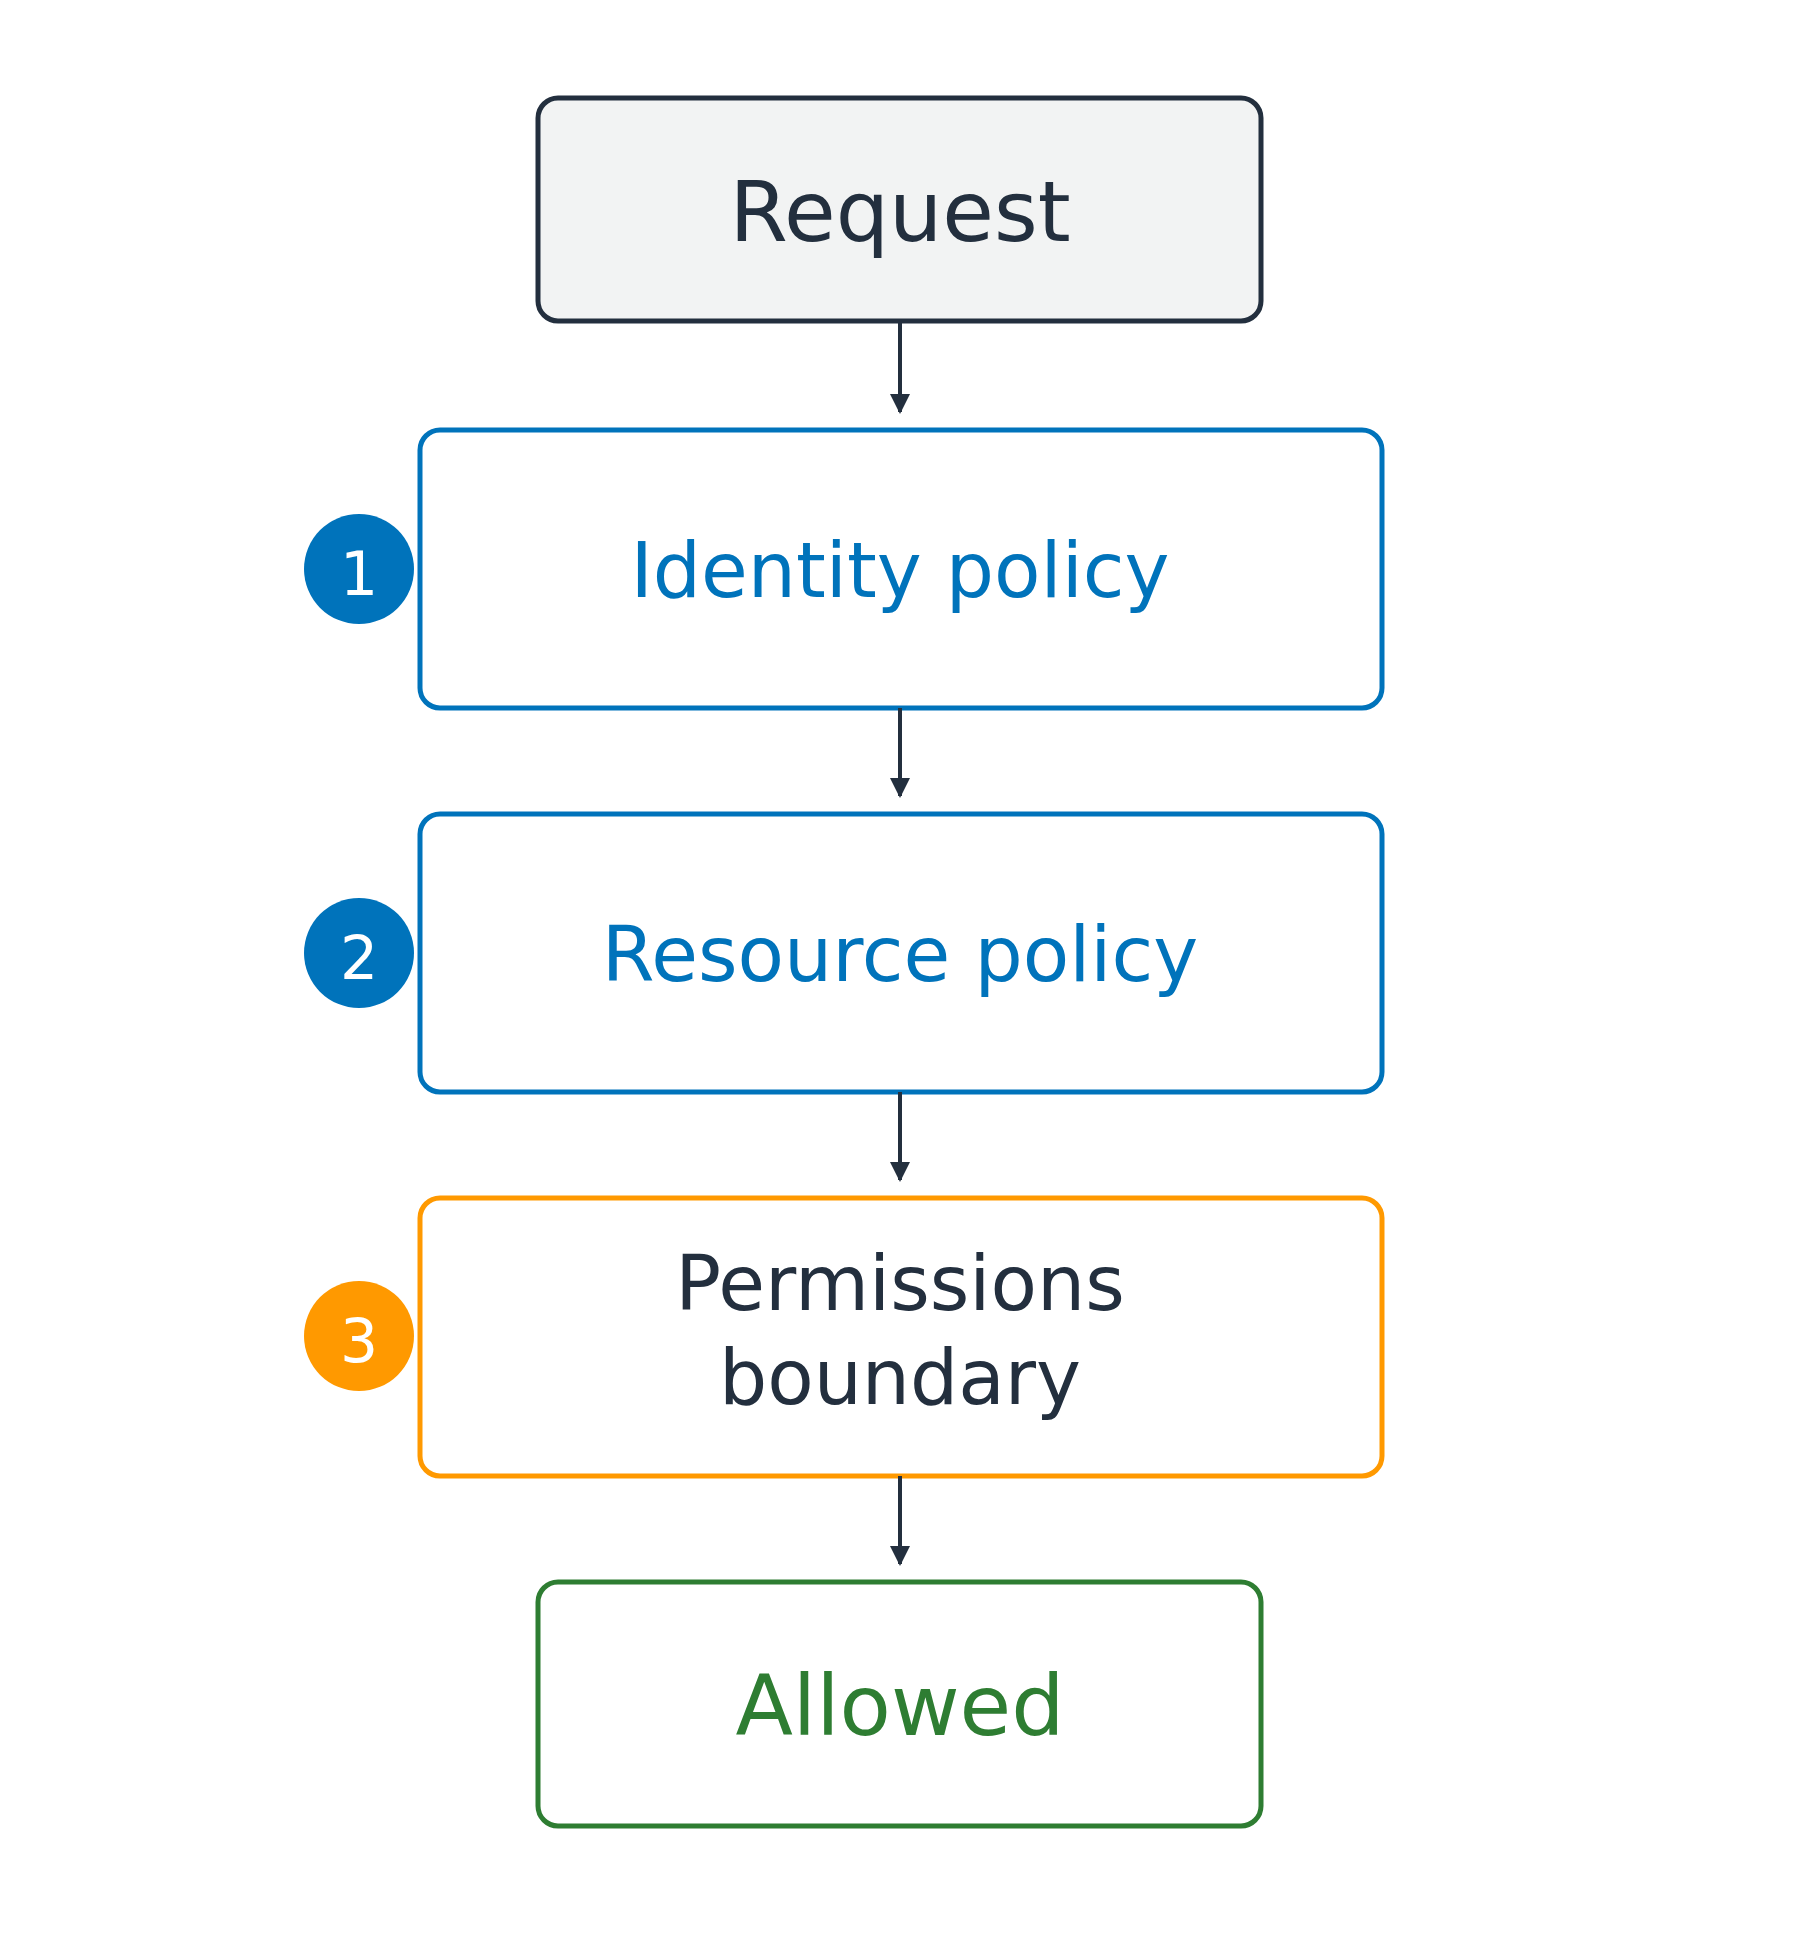
En çok üç katman
Kendi hesabında, iki politikadan biri izin verirse yeter
Karşılaştığı herhangi bir katman tarafından reddedilir

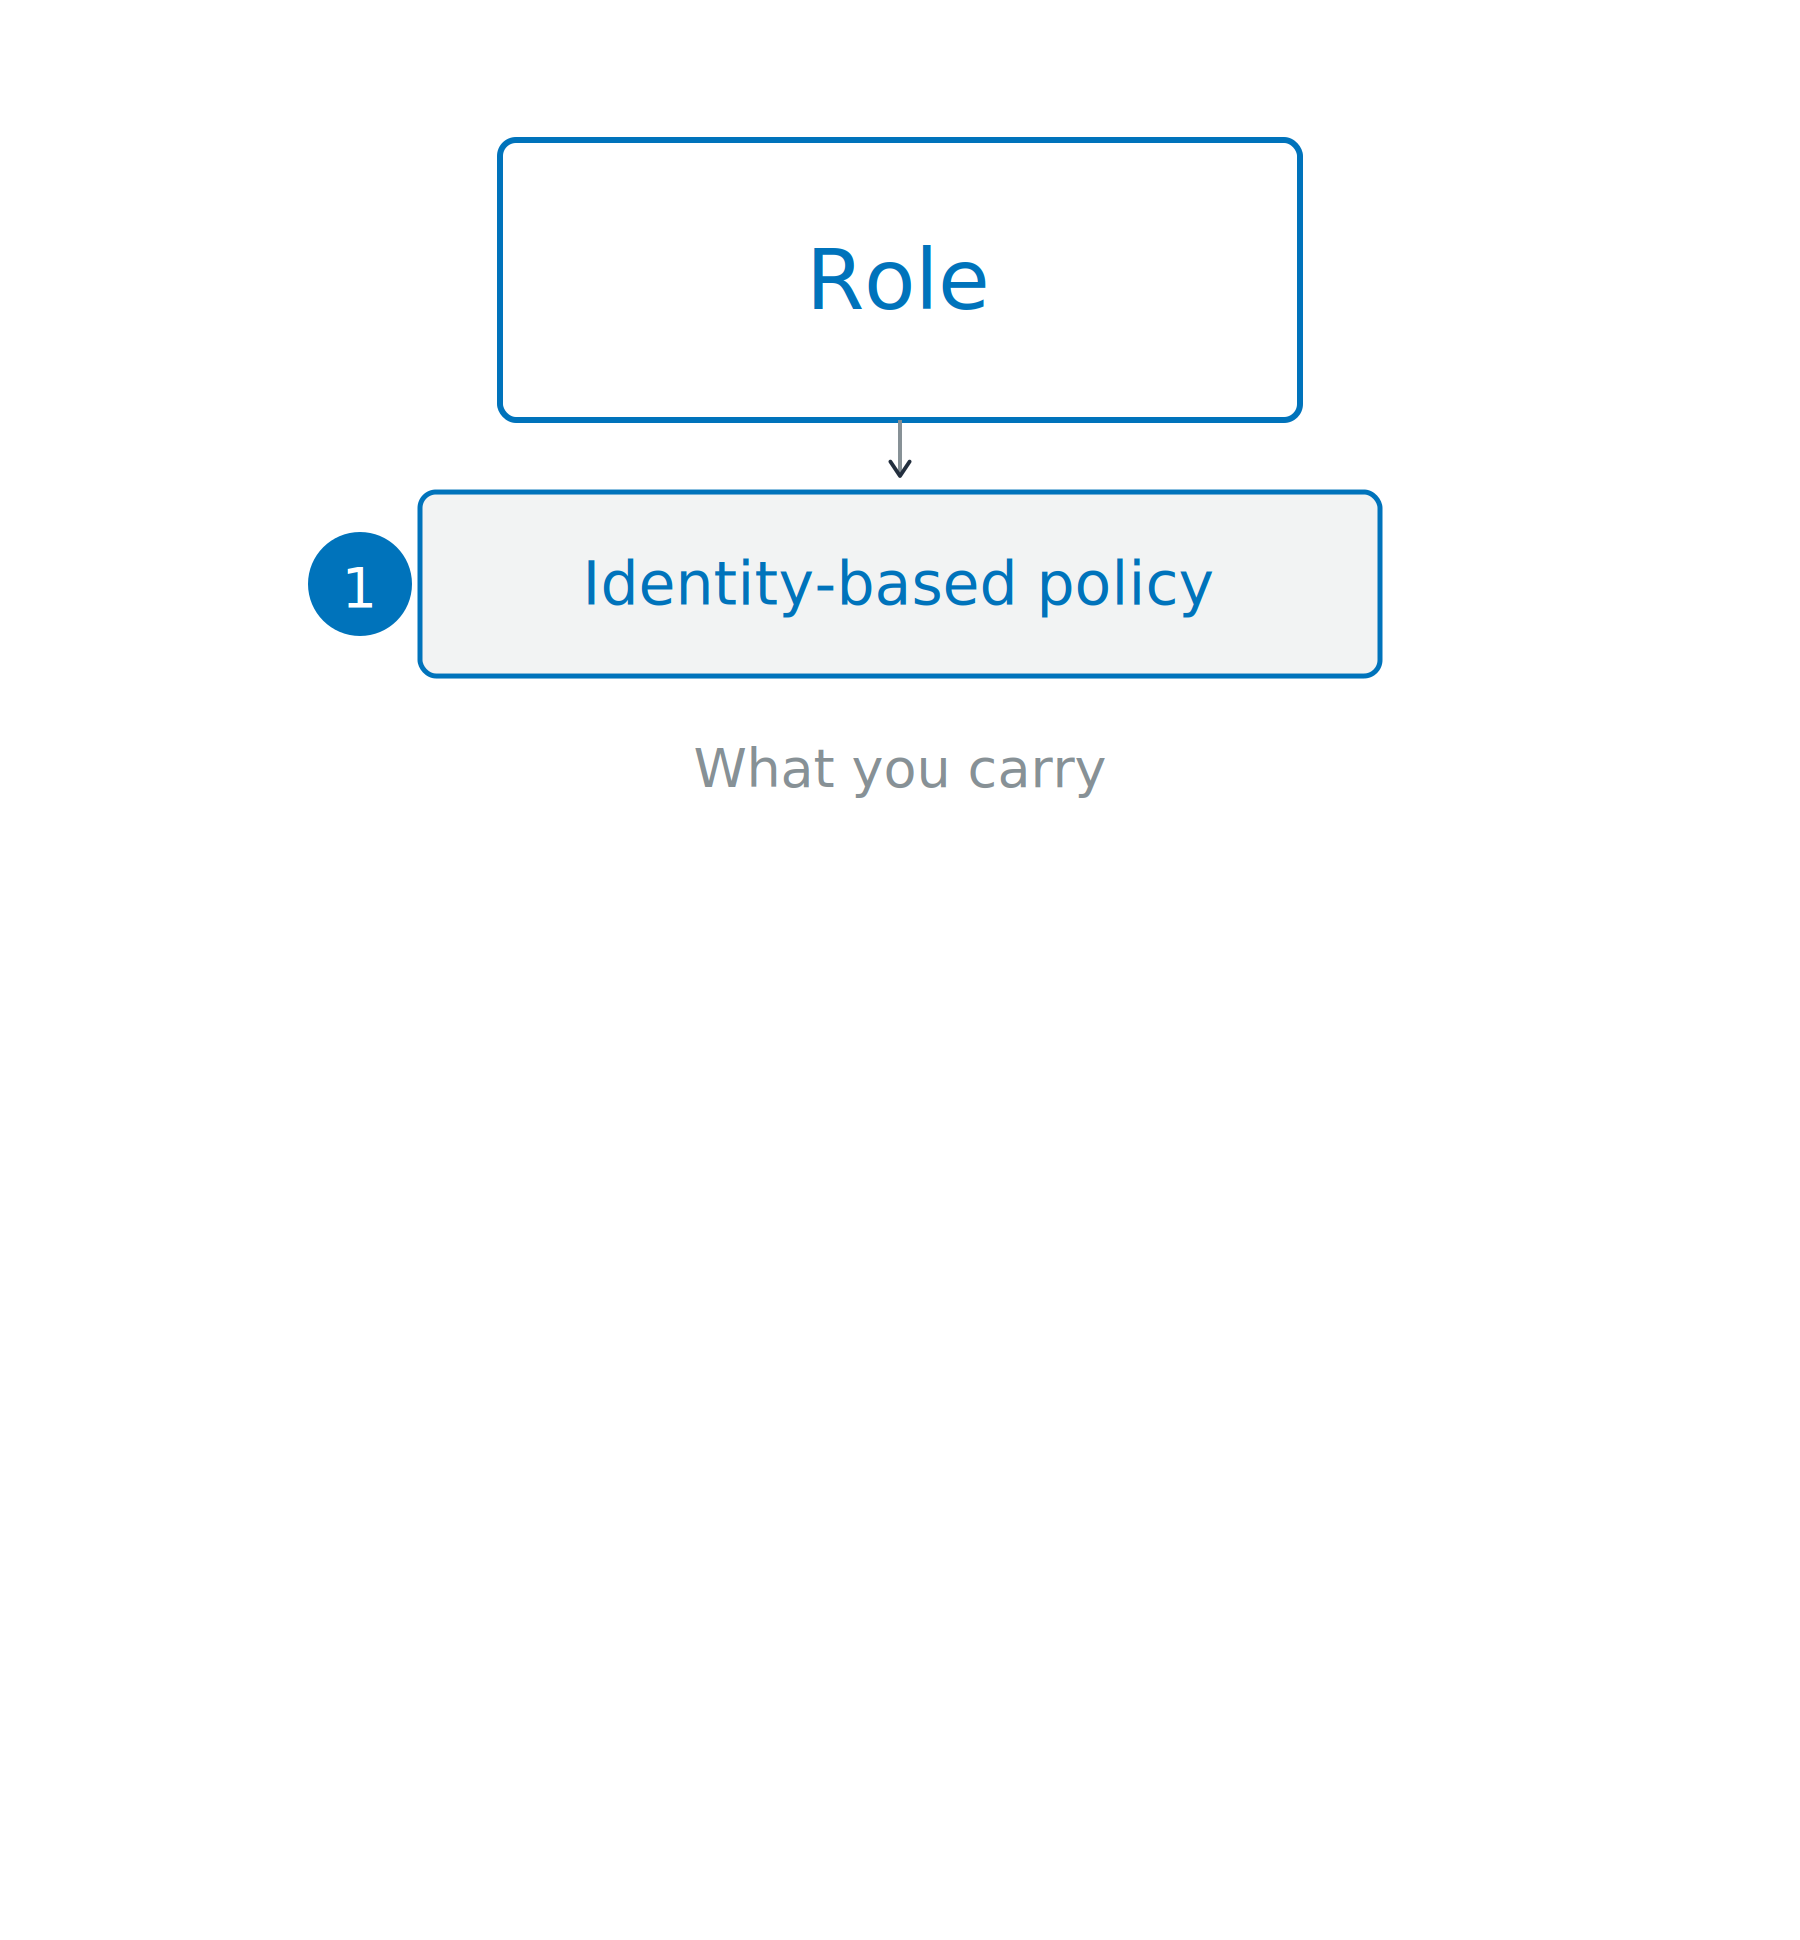
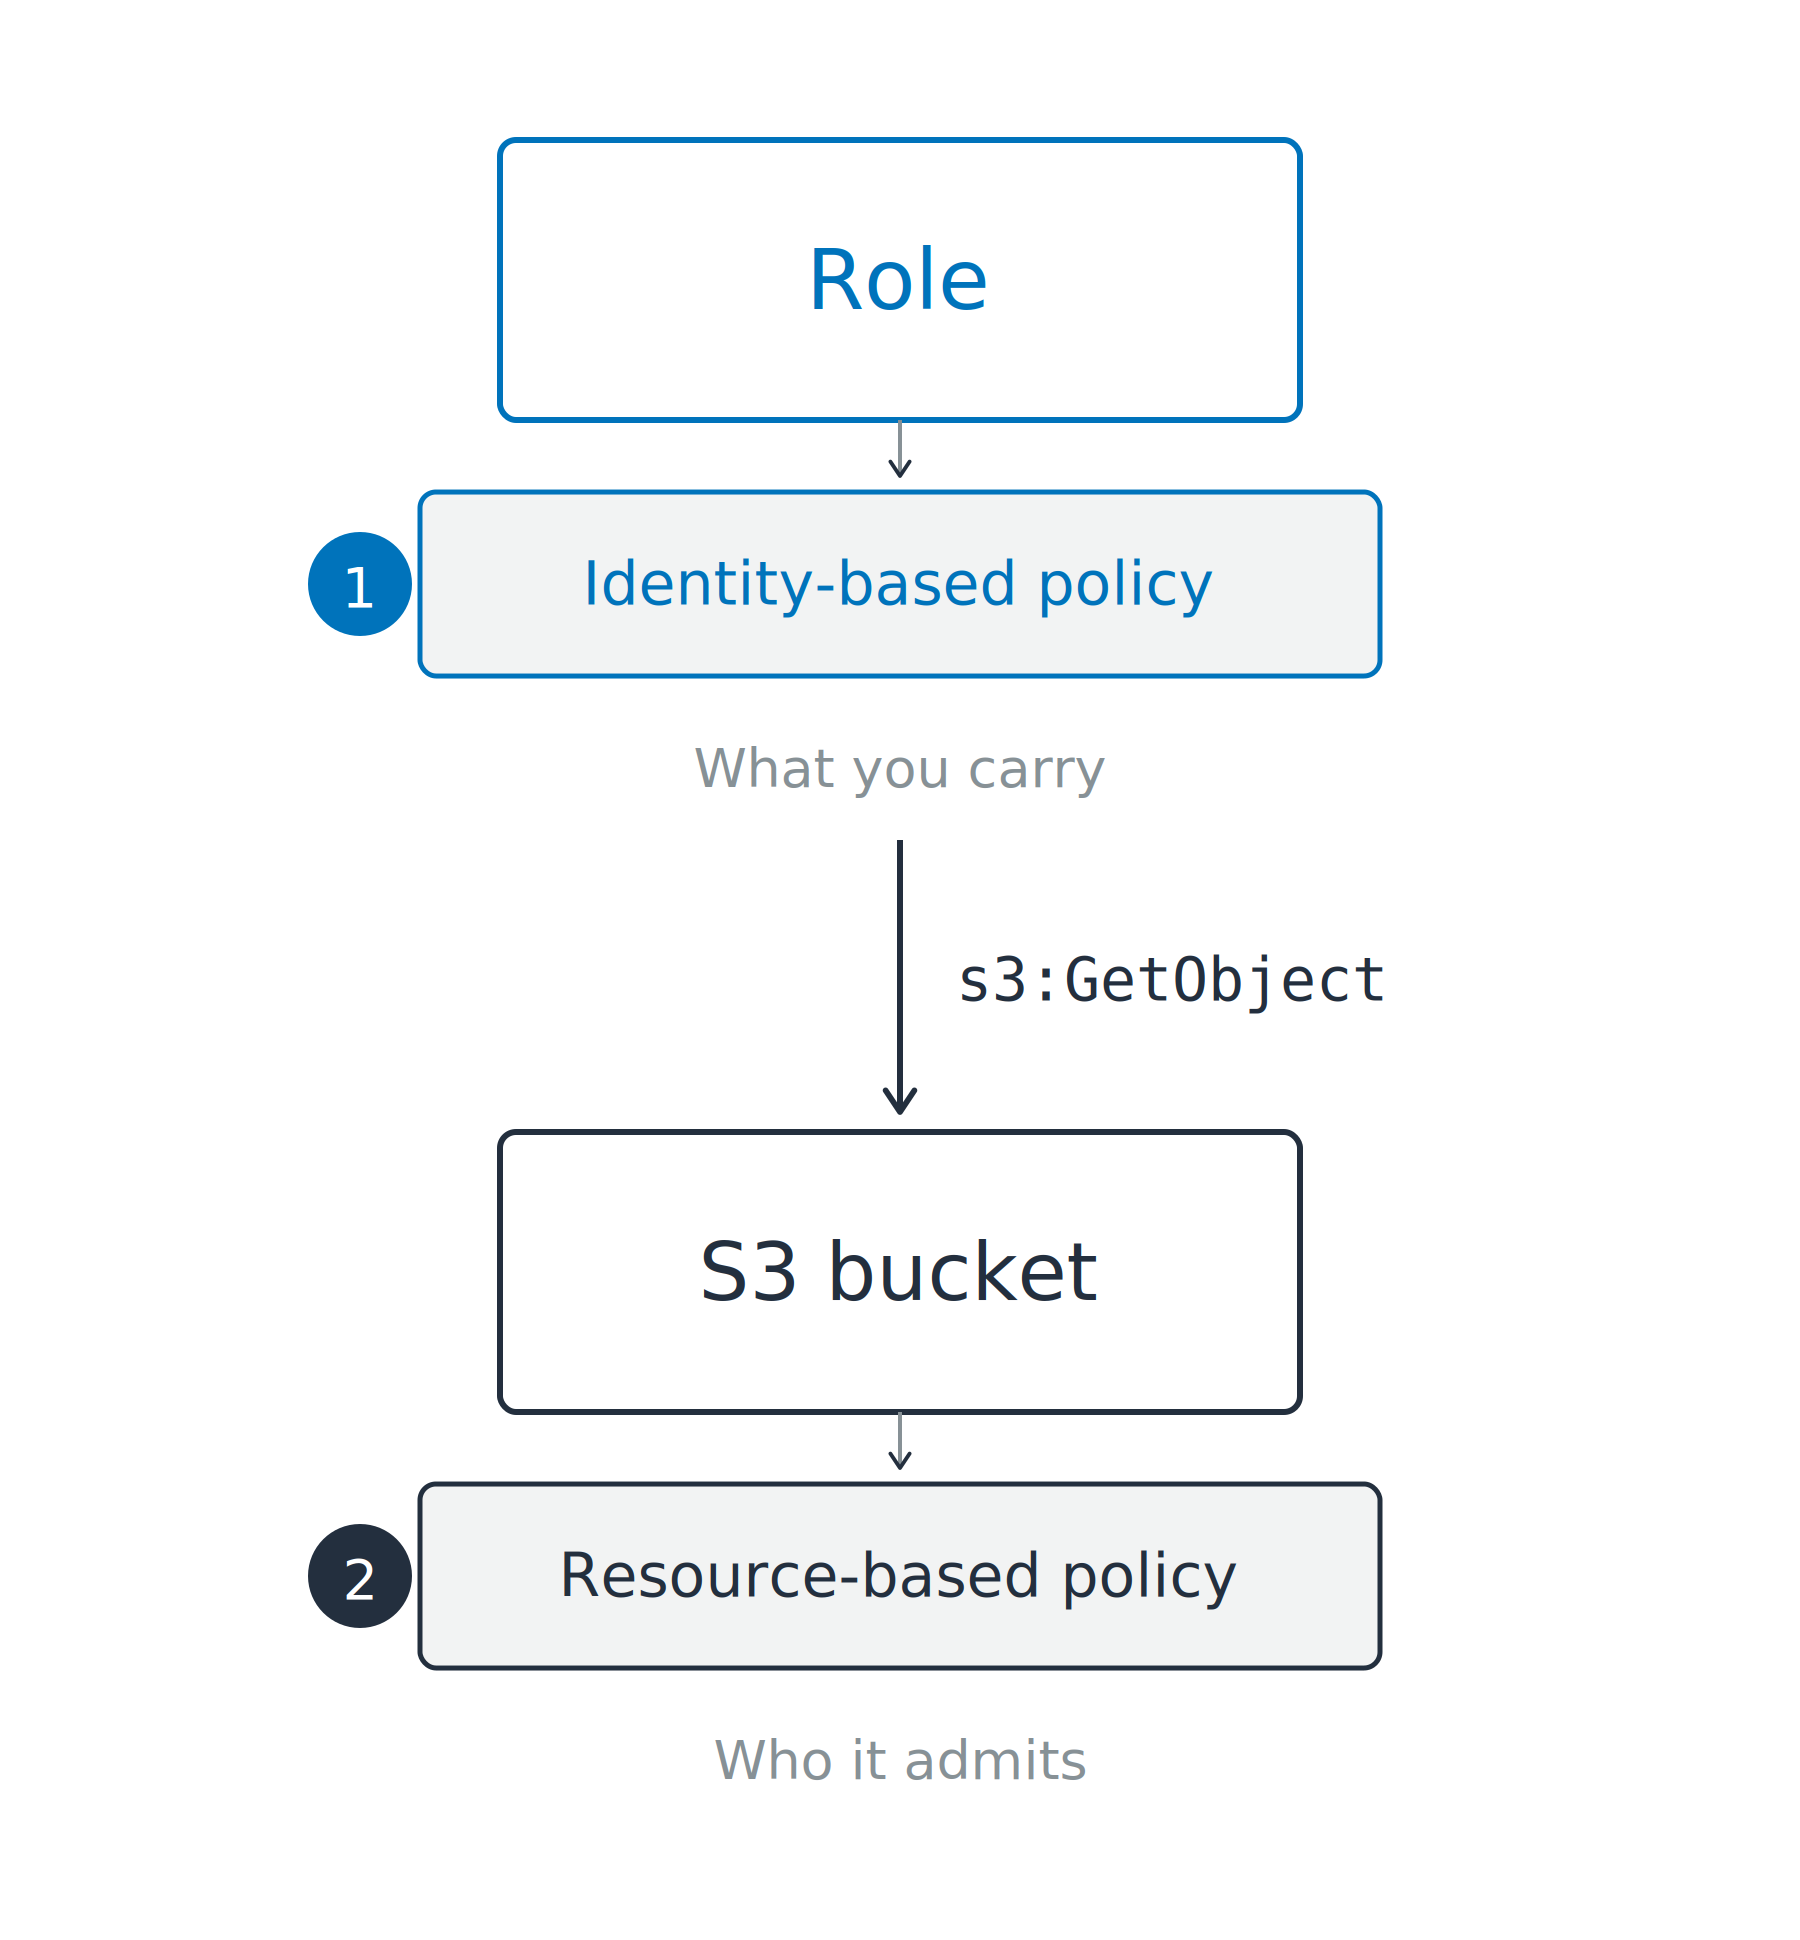
Kimlik tabanlı politika

Kimlik tabanlı politika
Kaynak tabanlı politika

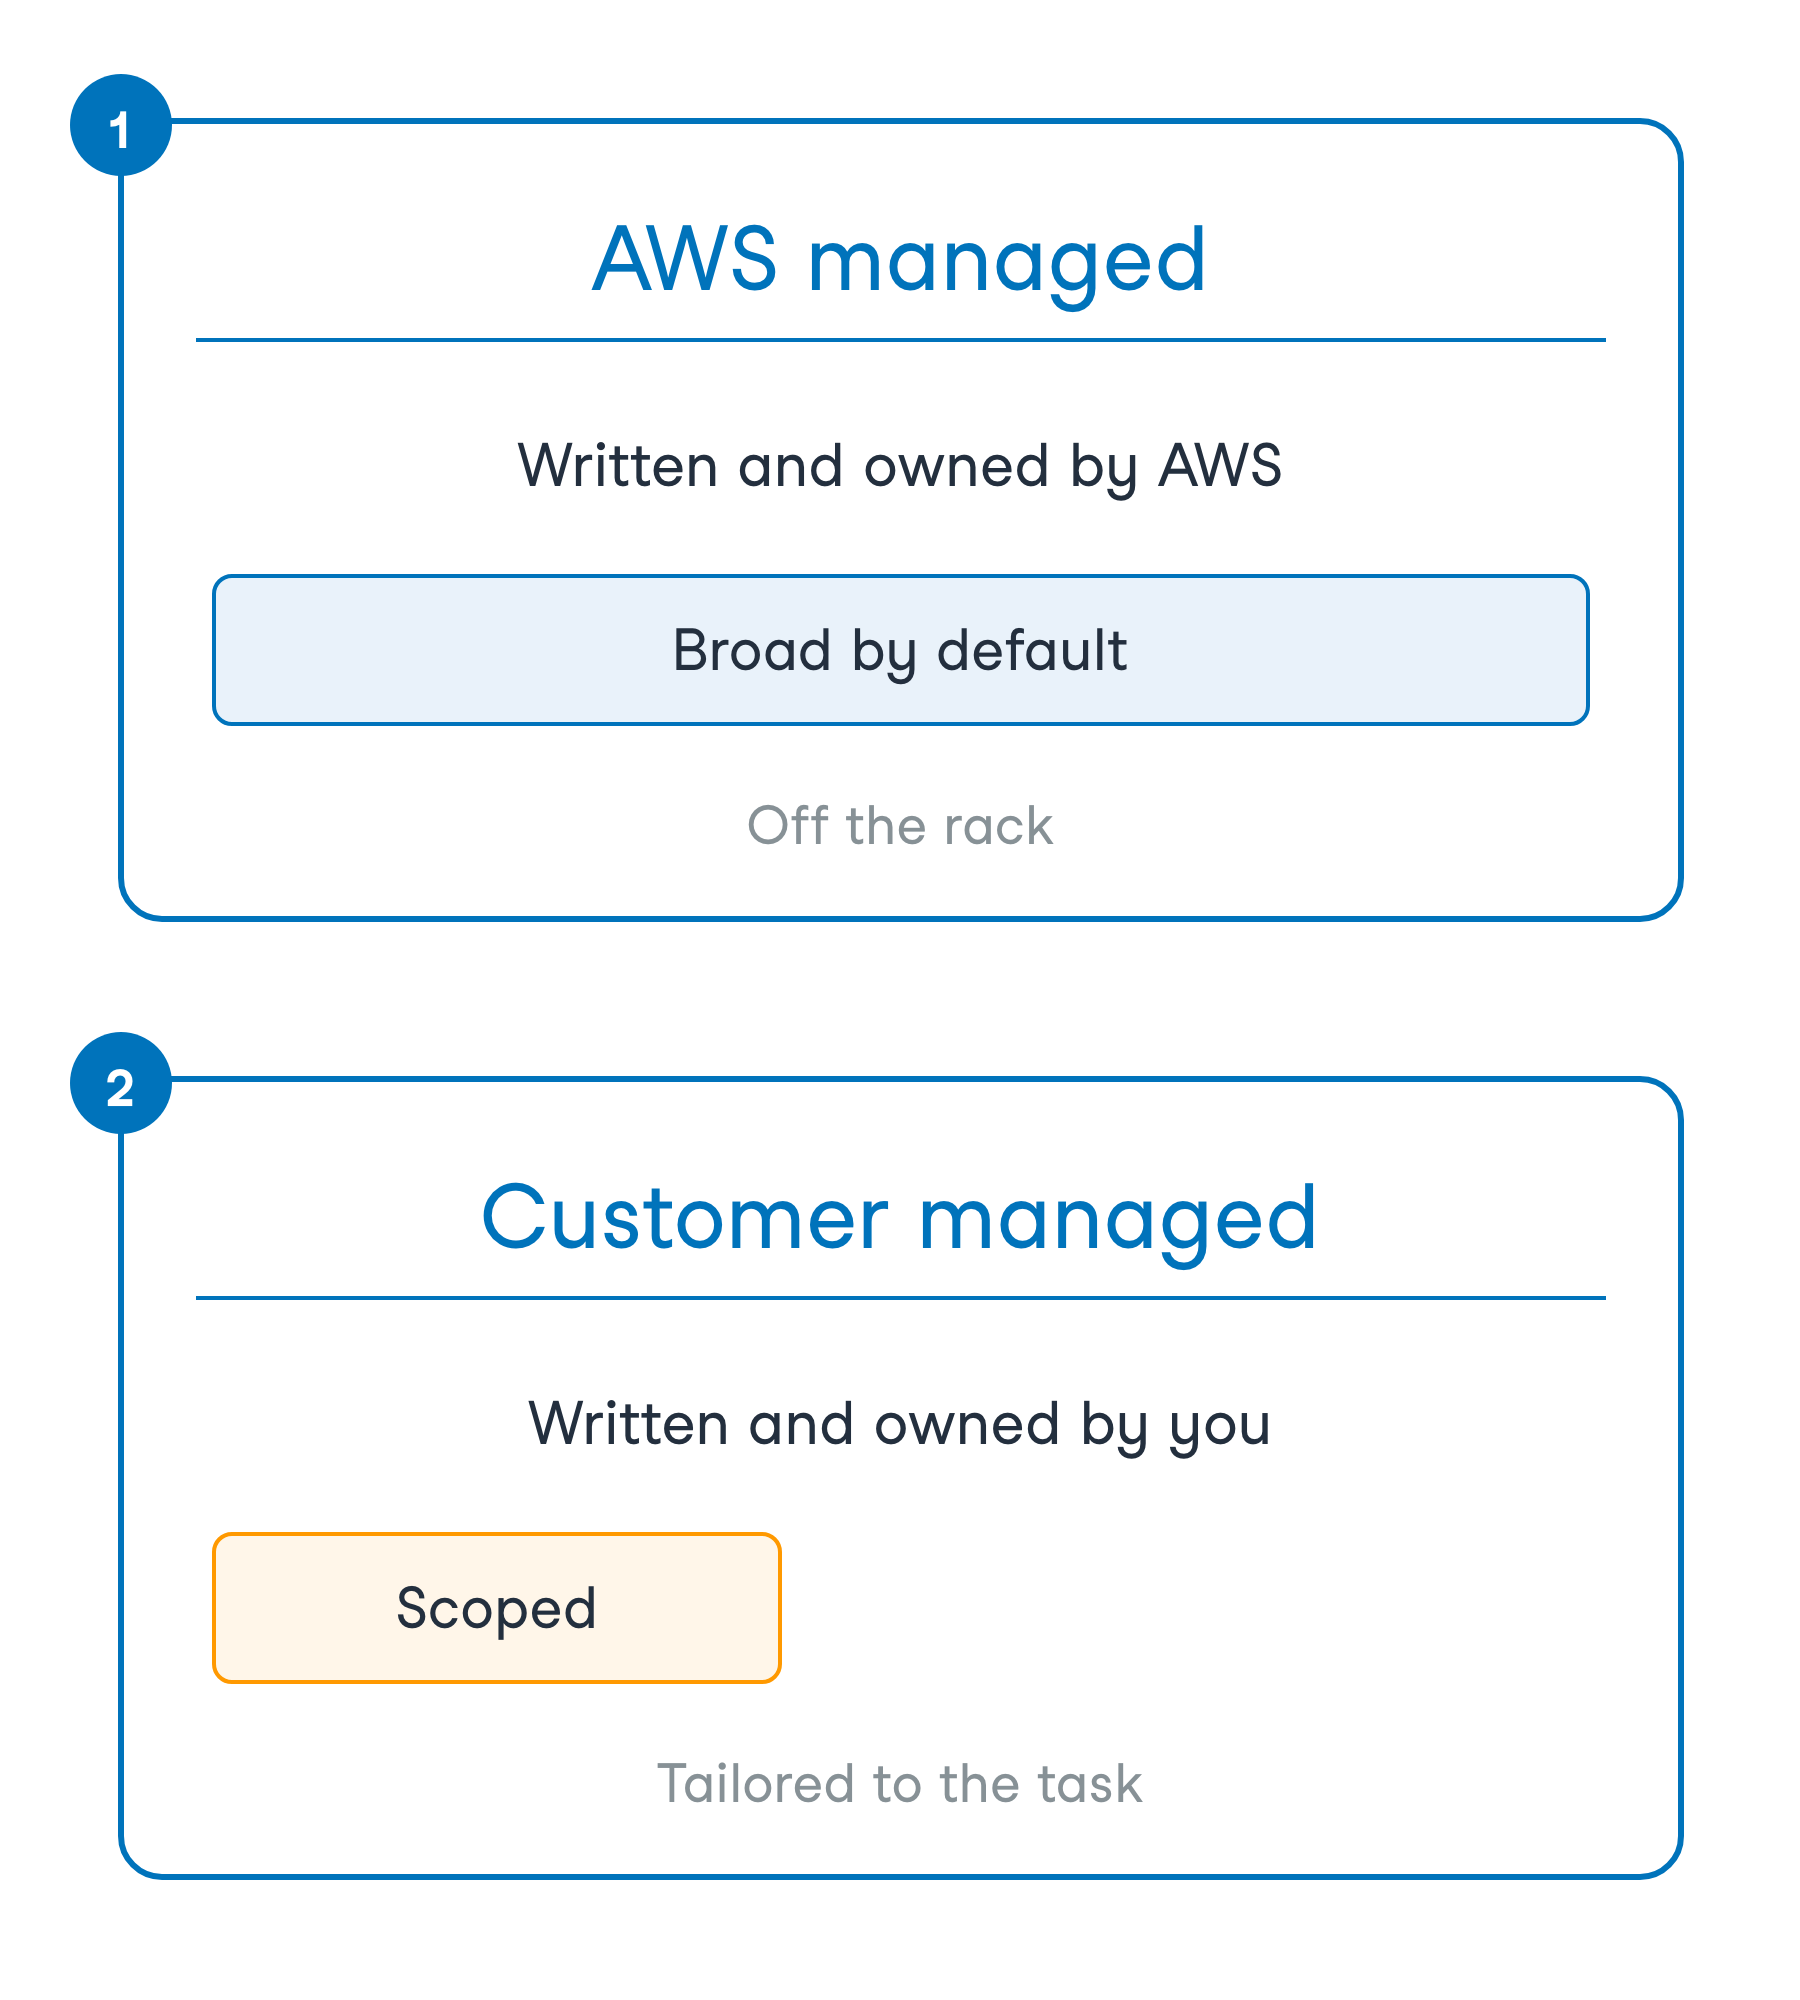
İki tür kimlik tabanlı politika

İki tür kimlik tabanlı politika
Kolaylık mı, hassasiyet mi

Bir hesap neden ekler
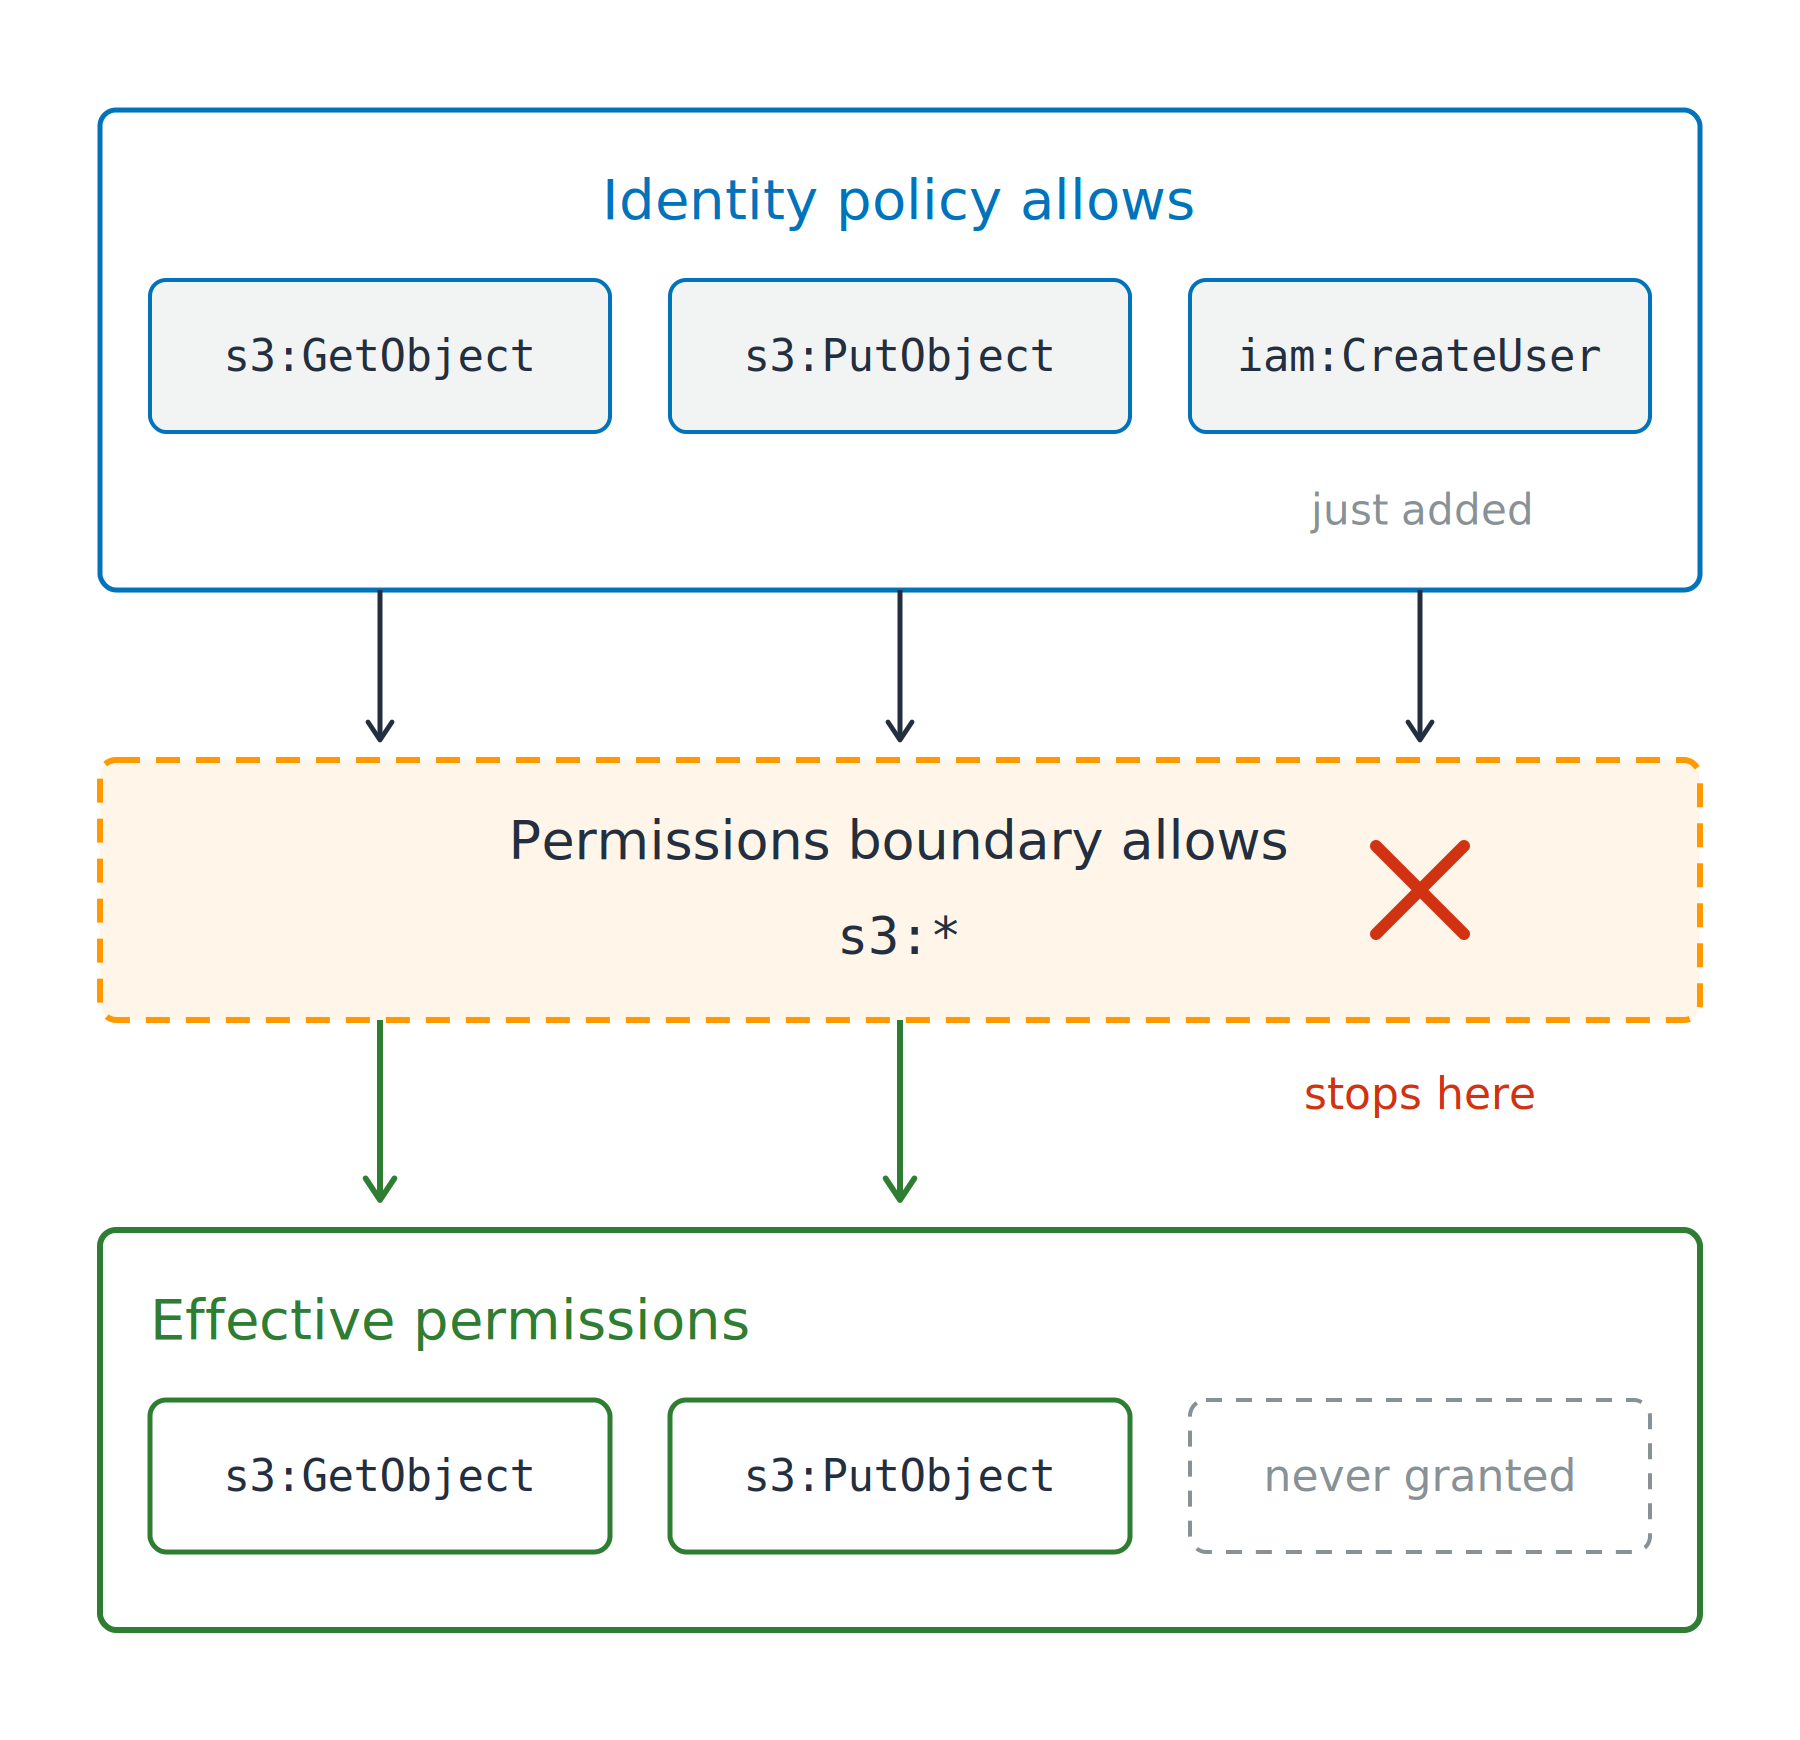
İzin sınırı

Bir hesap neden ekler
İzin sınırı
Neden iam:CreateUser işe yaramadı

Bir hesap neden ekler
İzin sınırı
Neden iam:CreateUser işe yaramadı
Oturum politikası: tek bir AssumeRole oturumu

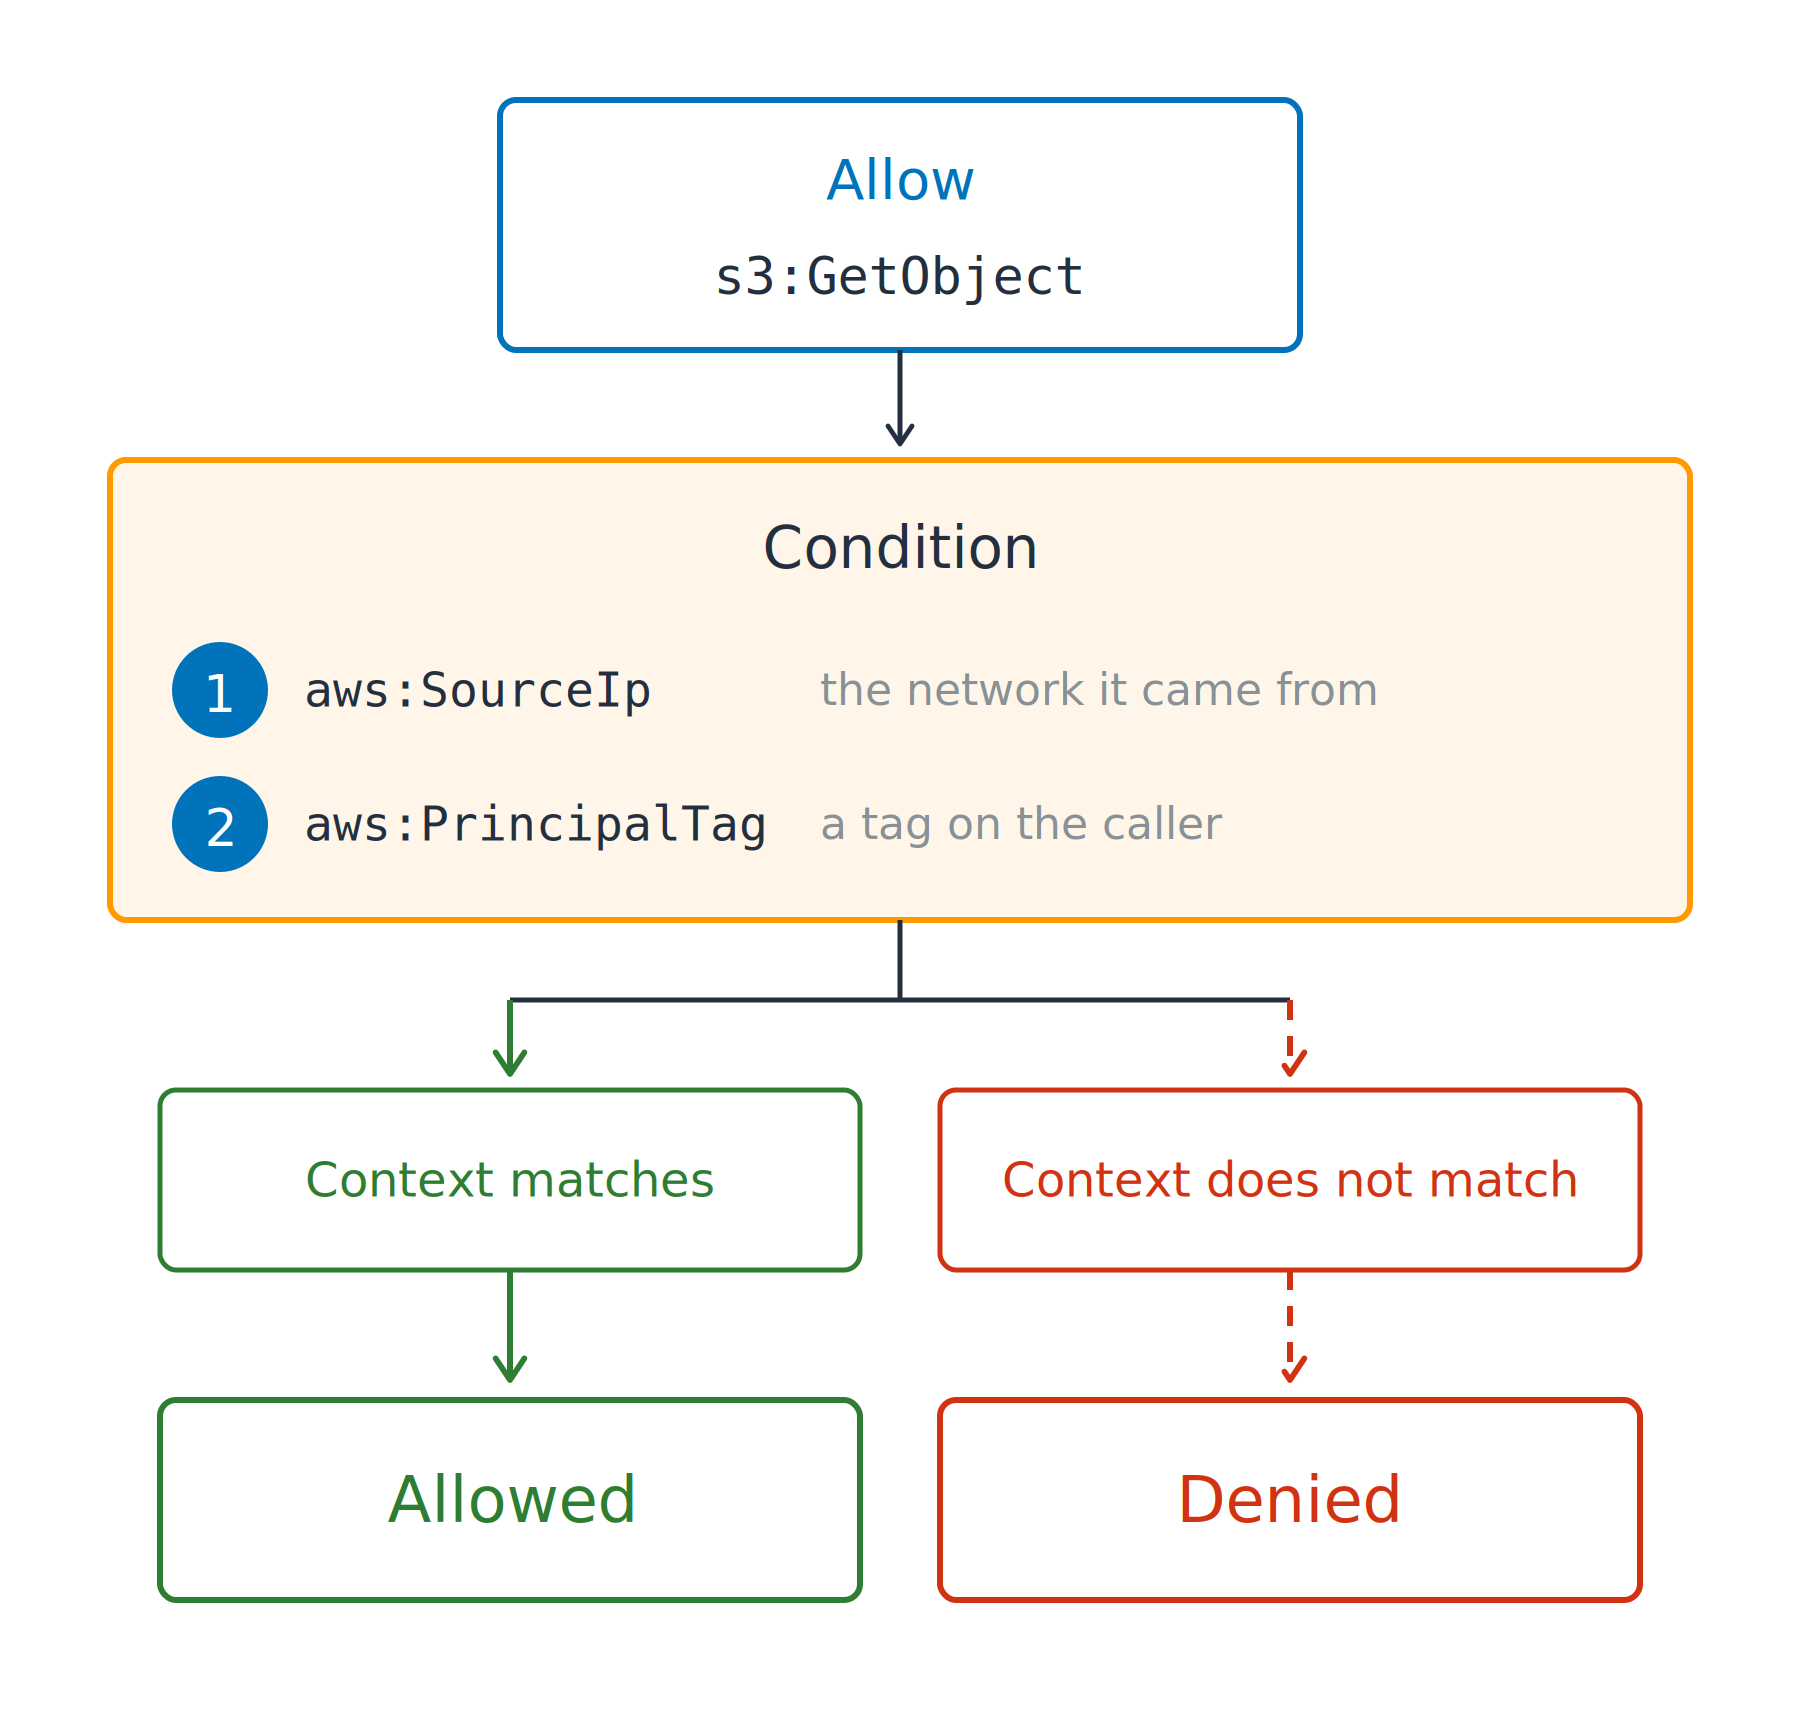
Koşul anahtarı
Bir izni isteğin bağlamına daraltır
aws:SourceIp: geldiği ağ

Koşul anahtarı
Bir izni isteğin bağlamına daraltır
aws:SourceIp: geldiği ağ
aws:PrincipalTag: arayan üzerindeki etiketABAC: attribute-based access control

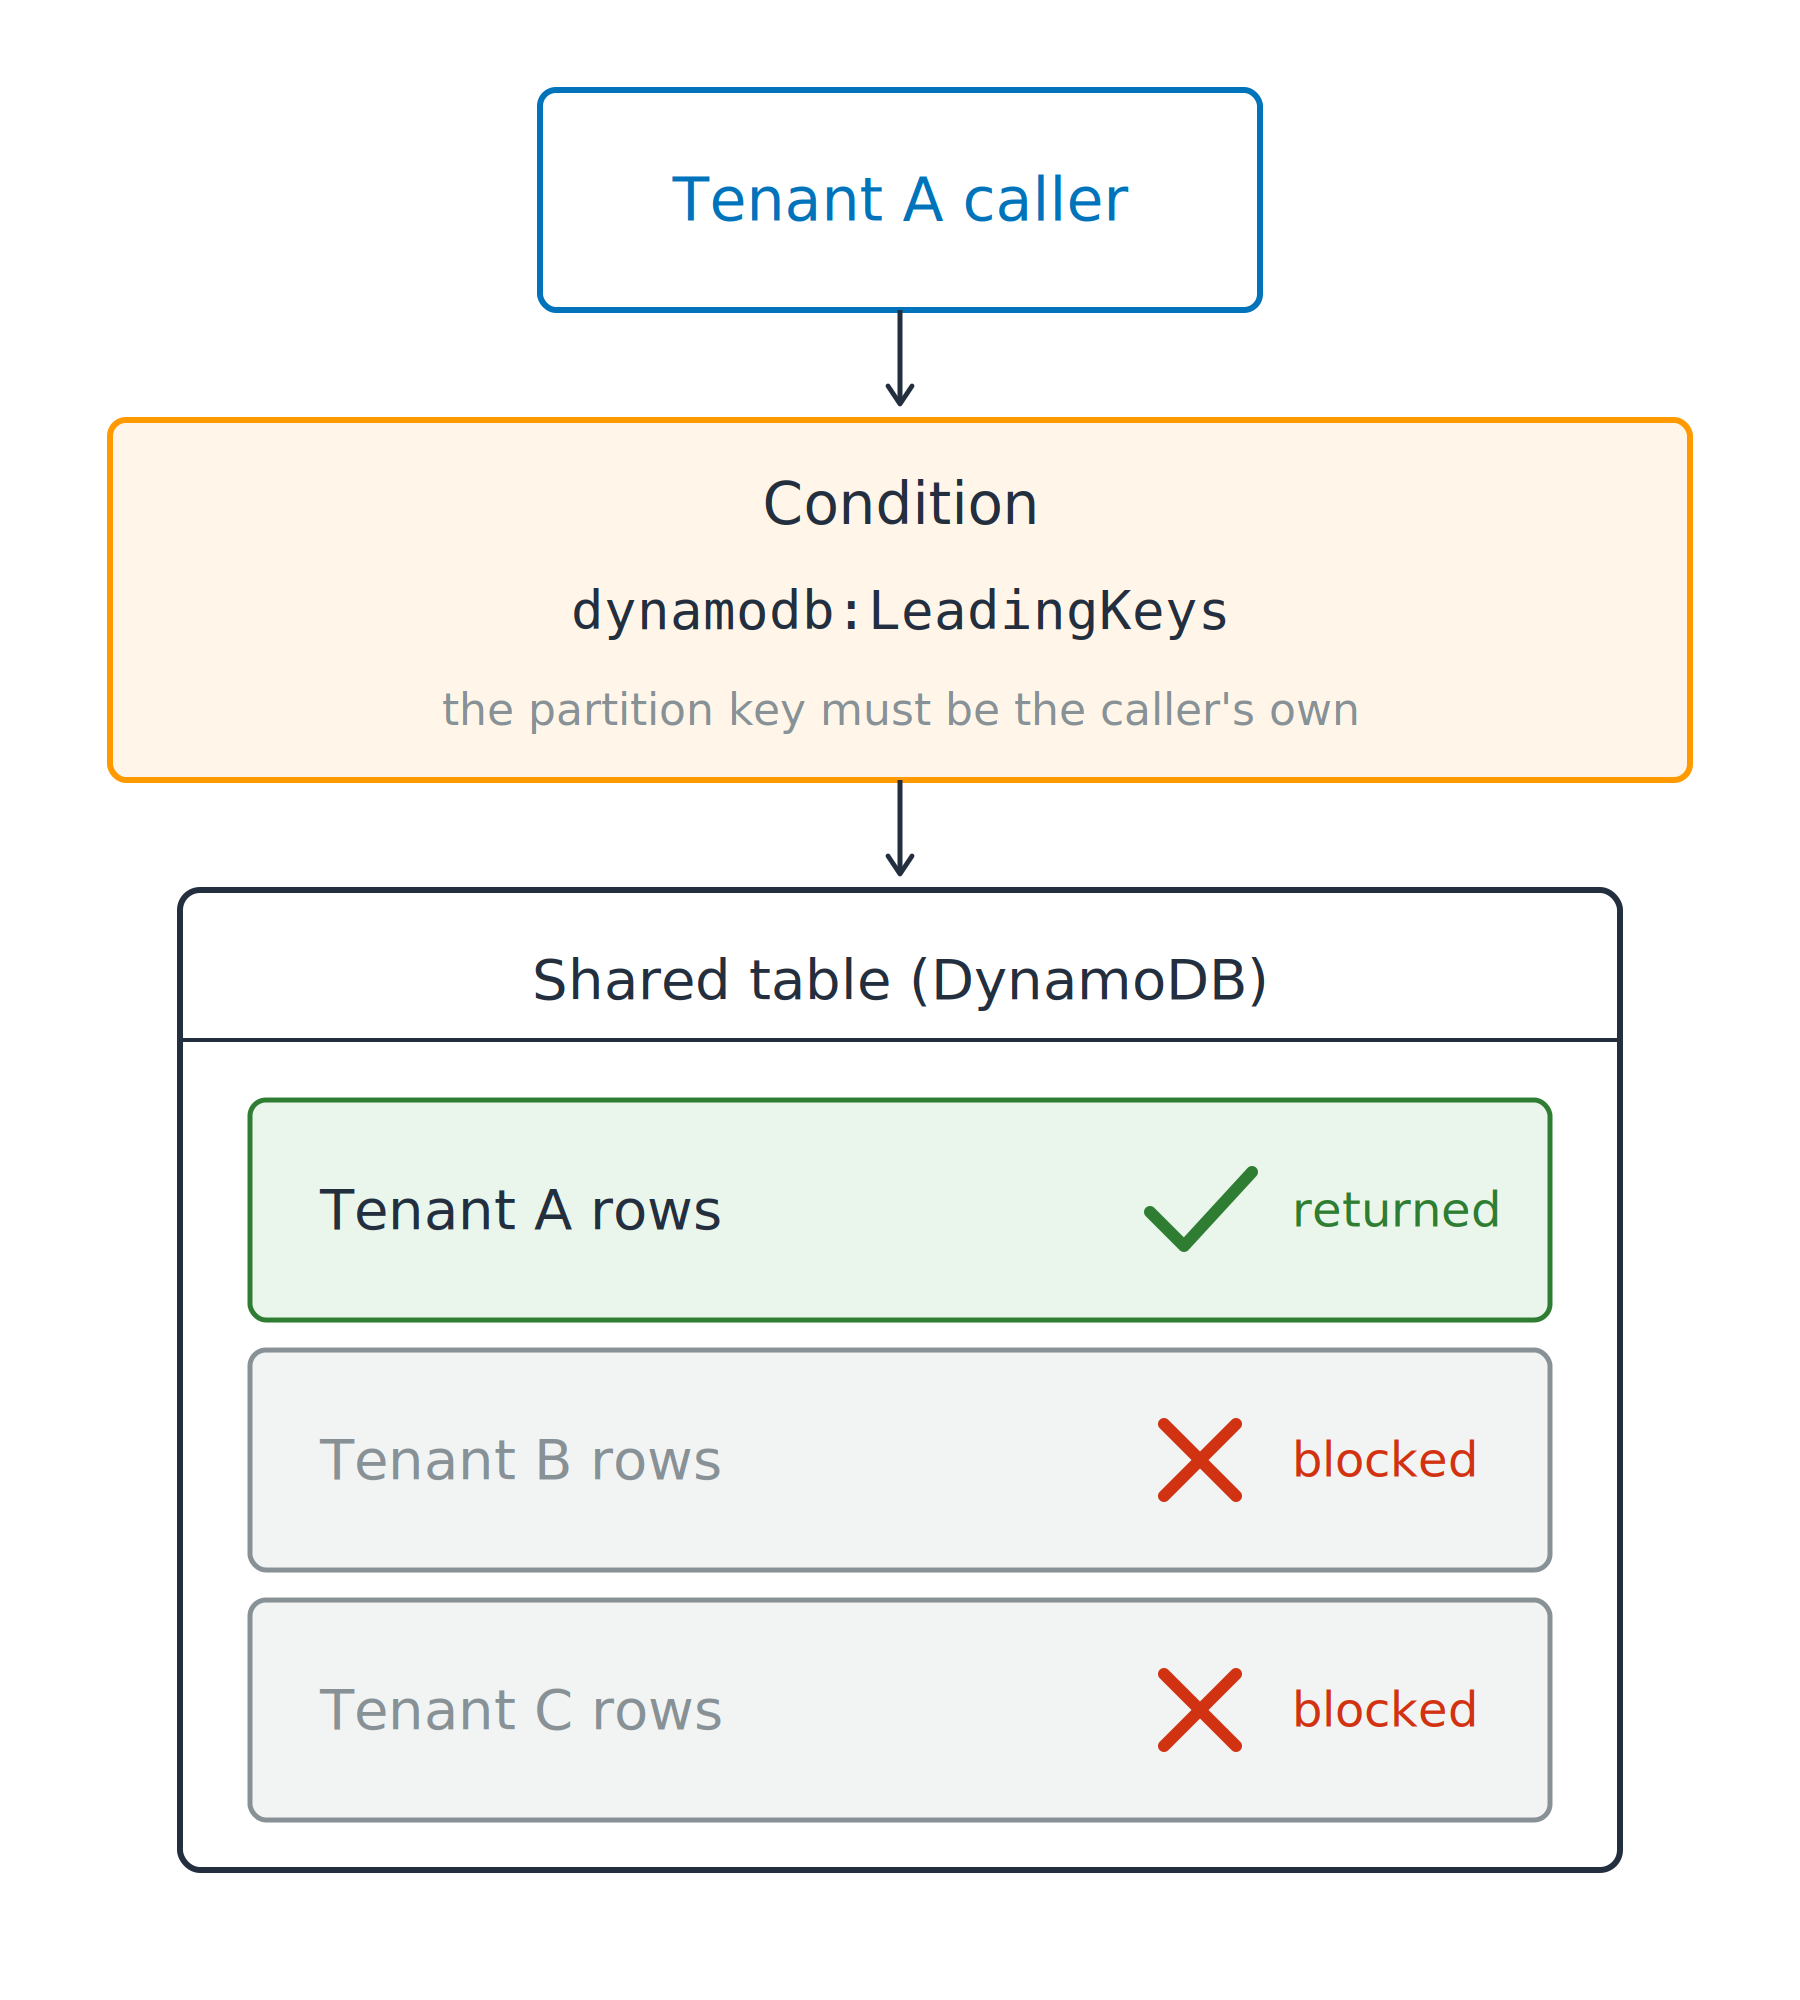
Tek paylaşılan tablo

"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Tek paylaşılan tablo
Tek bir koşul daraltır
ForAllValues: sağlanan her anahtar eşleşmeli"Action": ["dynamodb:Query", "dynamodb:GetItem", "dynamodb:Scan"],
"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Tek paylaşılan tablo
Tek bir koşul daraltır
ForAllValues: sağlanan her anahtar eşleşmelidynamodb:Scan hiçbirini vermez, bu yüzden hiçbir şey başarısız olamazGeliştiriciler için AWS Güvenliğini Kullanma