AWS Güvenliğine Giriş
Geliştiriciler için AWS Güvenliğini Kullanma

Rahul Singh
Technical Product Manager
Kurs önkoşulları
Kurs hedefleri
Kodun bir pipeline ile dağıtılır
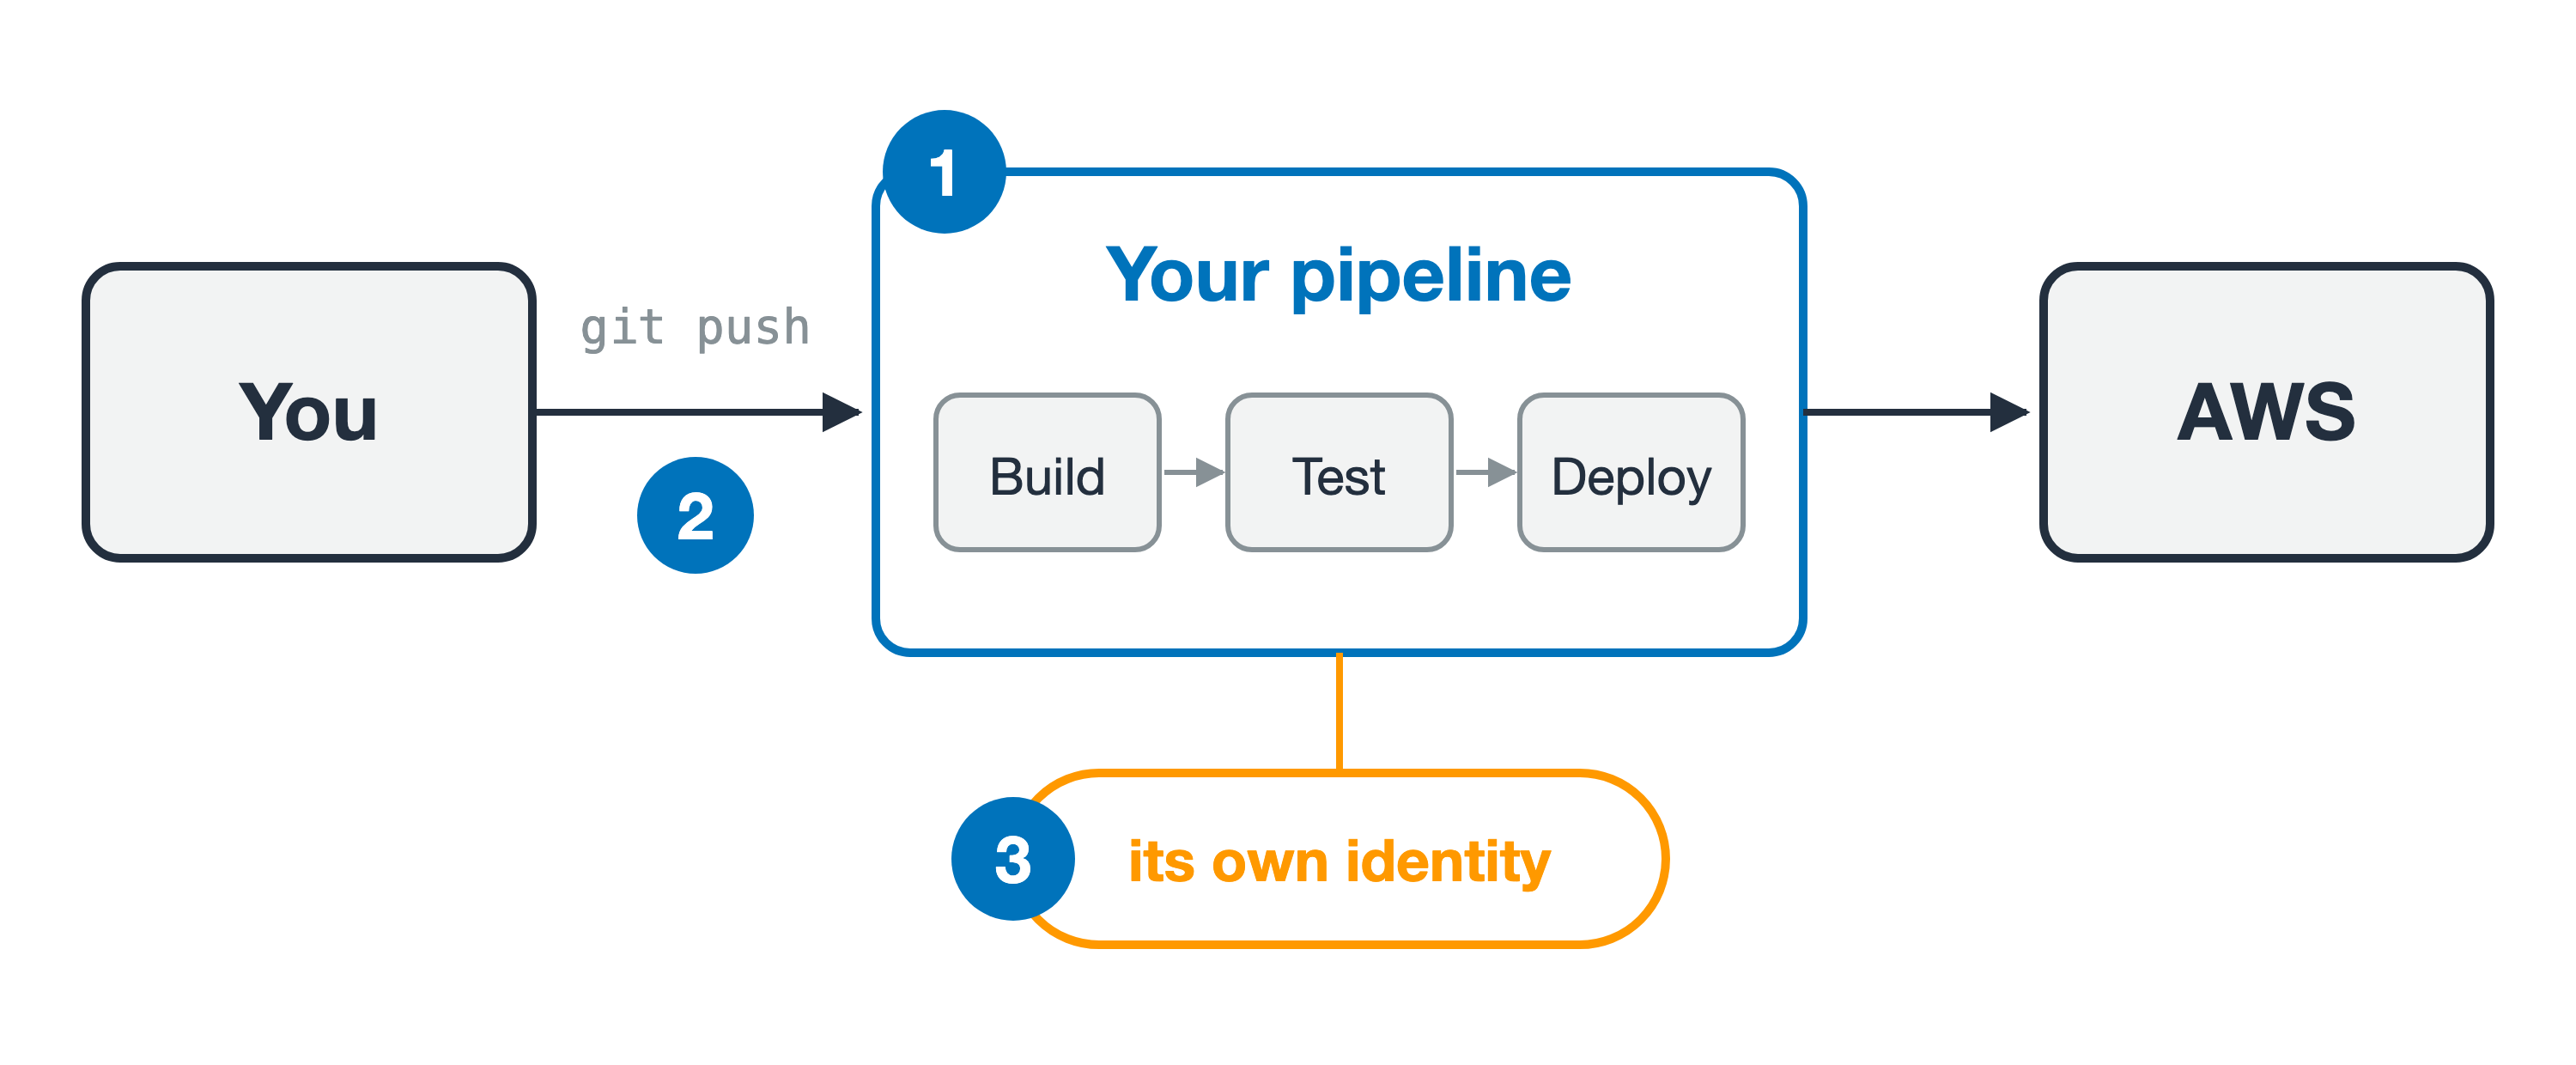
Yanlış nedenle başarısız olan bir dağıtım
Yanlış nedenle başarısız olan bir dağıtım
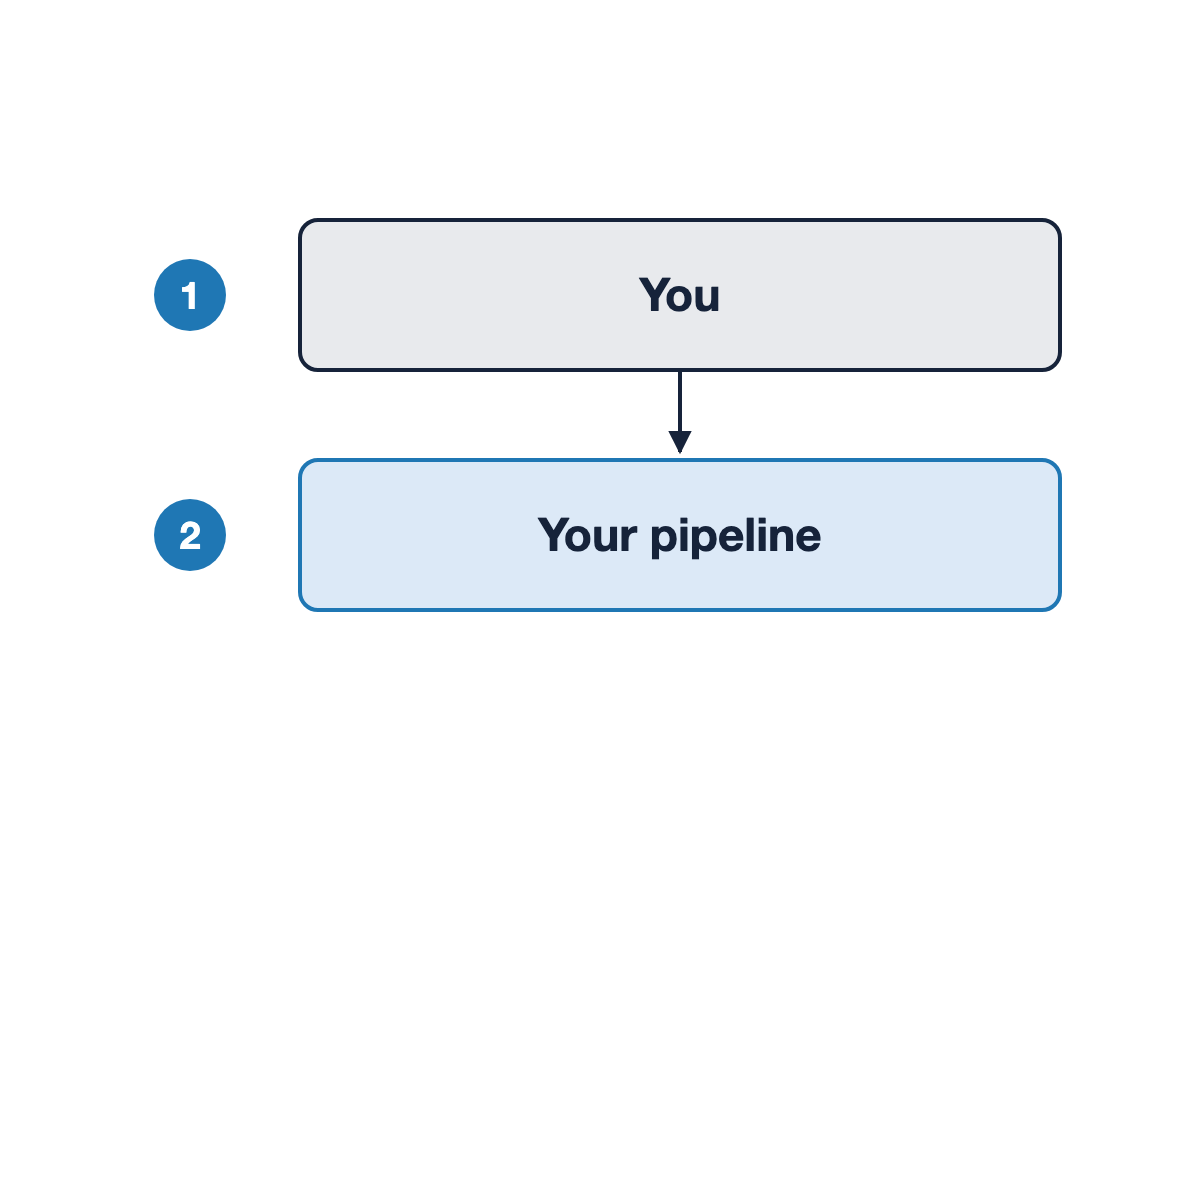
Yanlış nedenle başarısız olan bir dağıtım
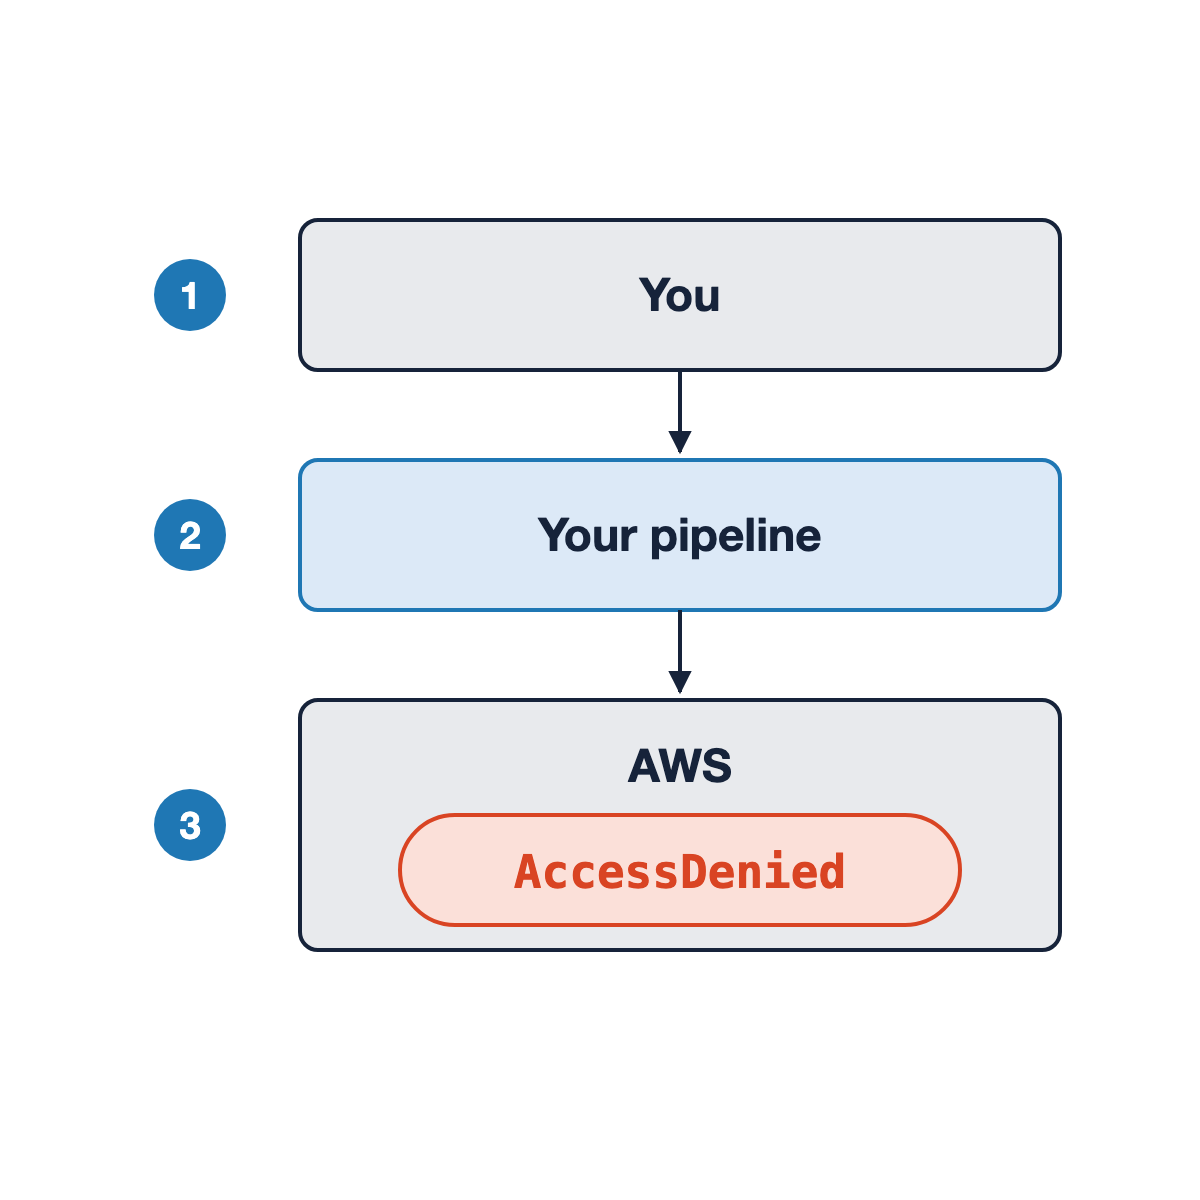
Aslında ne oldu
Aslında ne oldu
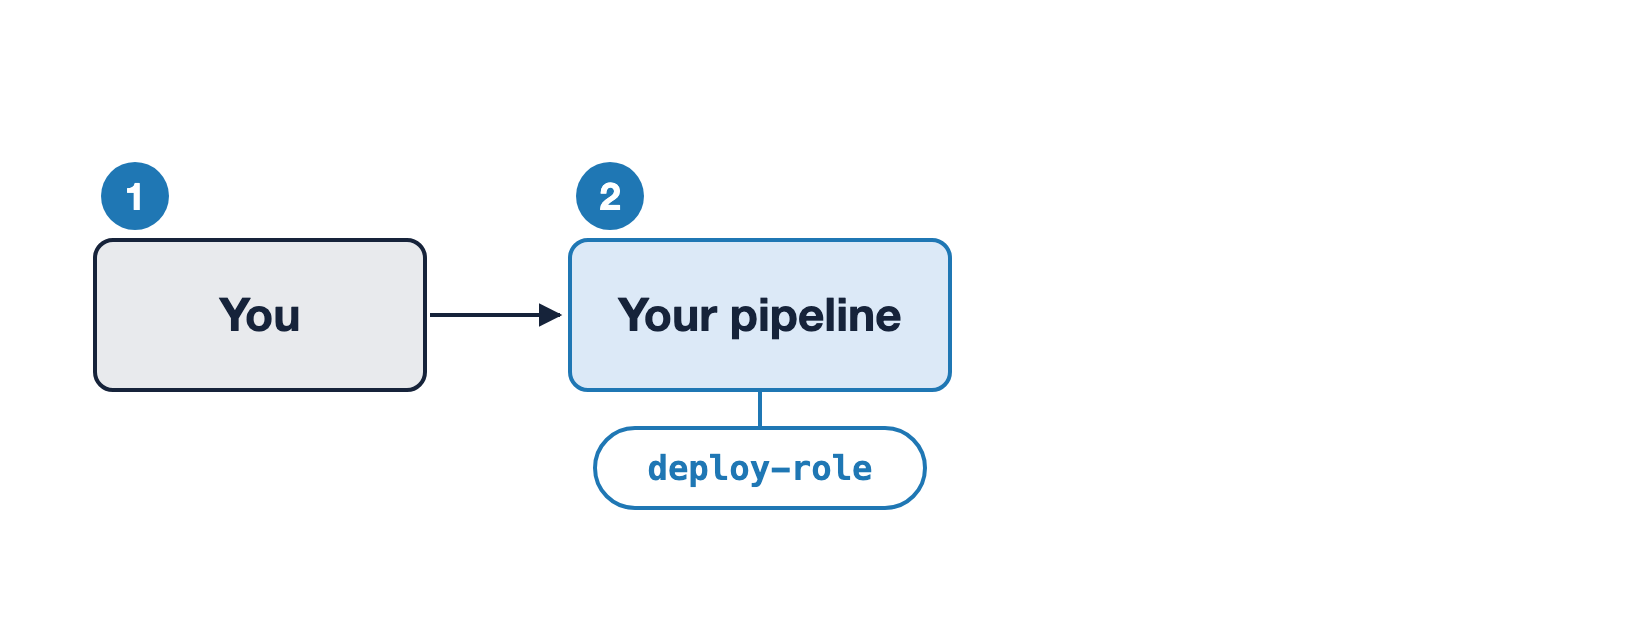
Aslında ne oldu
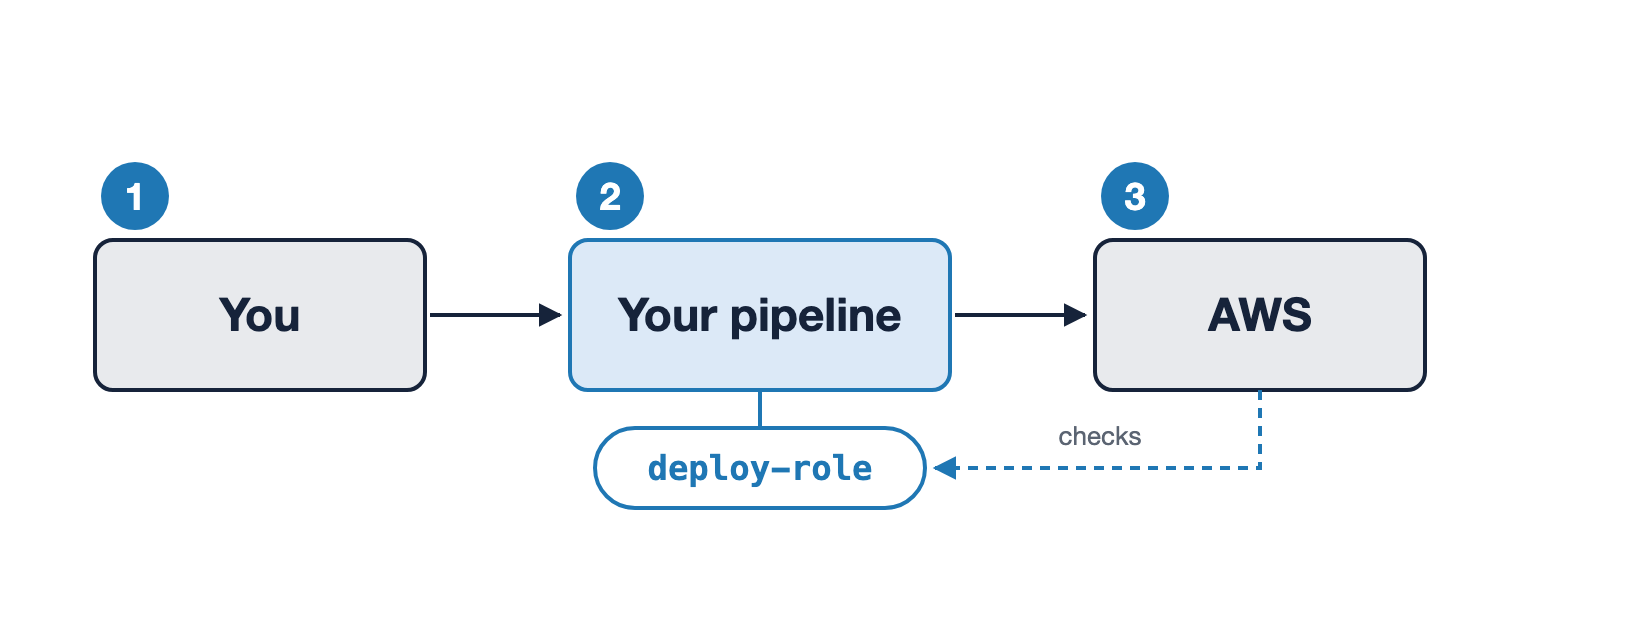
Aktör ve principal
Aktör ve principal
Aktör ve principal
Aynı dağıtım, iki rol
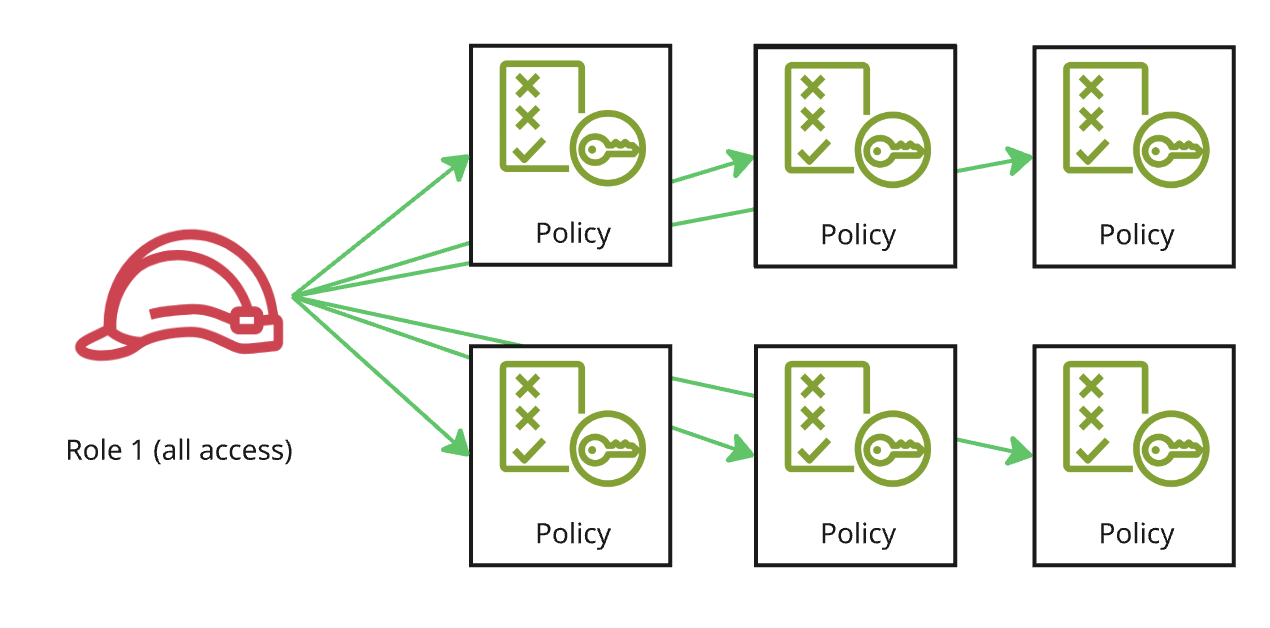
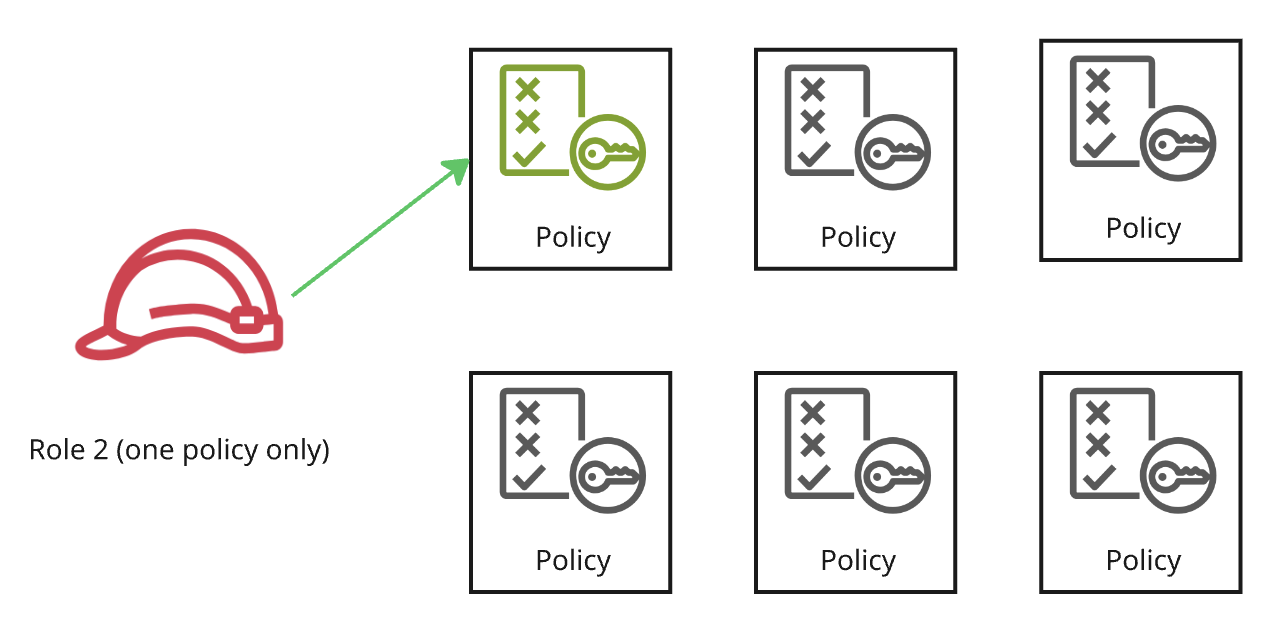
Etkilenme alanı (blast radius)
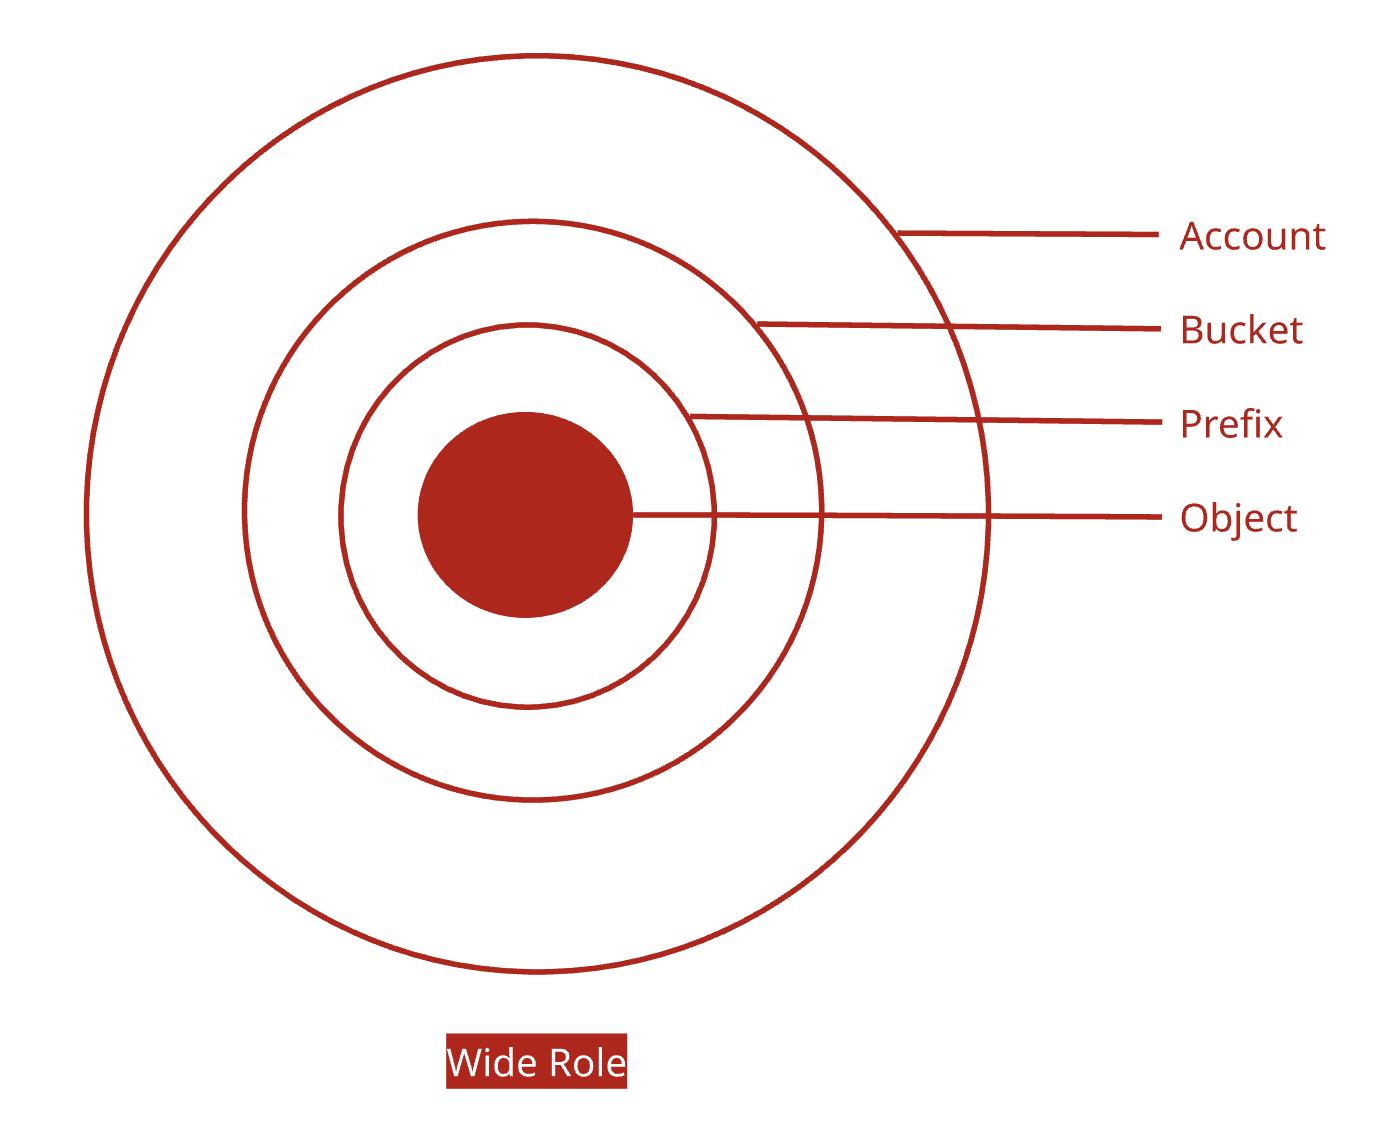
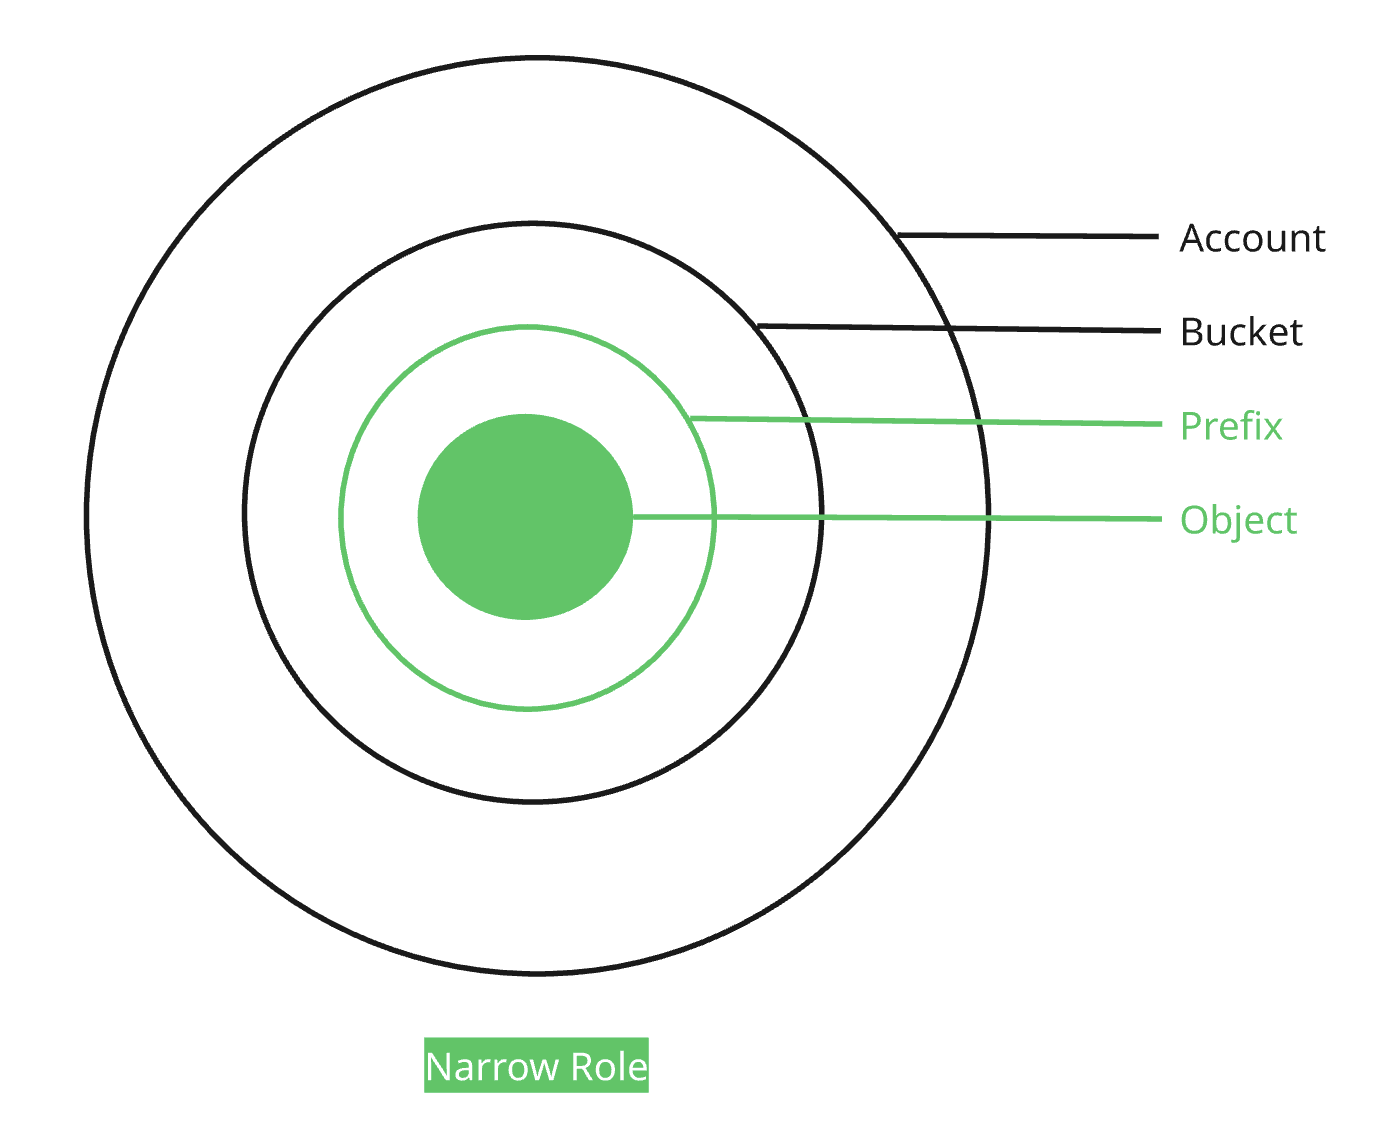
Asgari yetki, pratikte
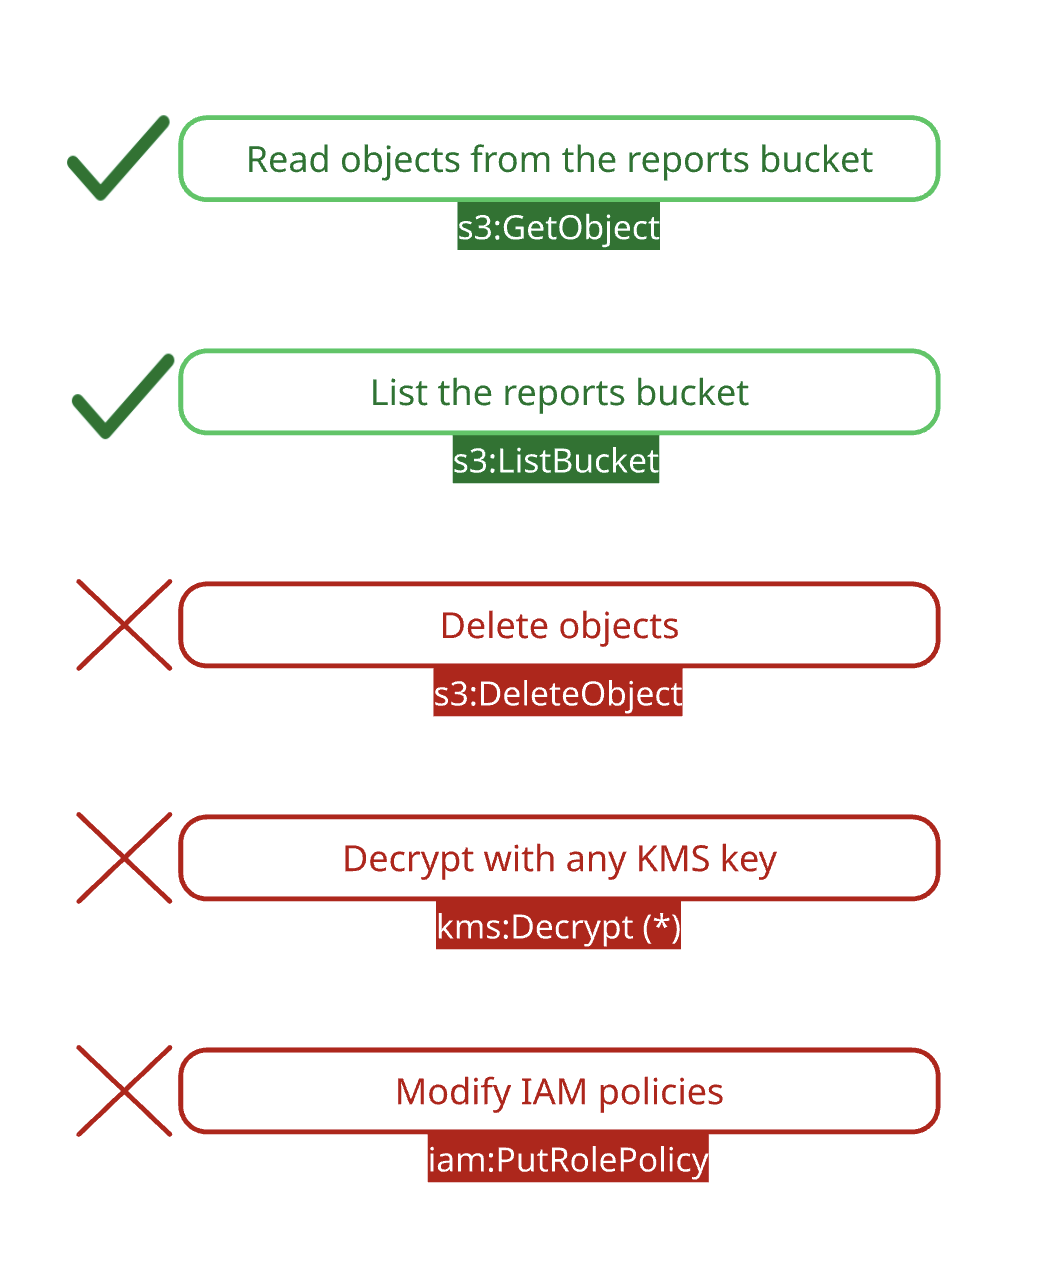
Örnek: raporlar-bucket okuyucu rolü İki allow. Başka hiçbir yetki yok.
- "Kim ne yapabilir"i belirleyen hizmet IAM üzerinde hiçbir şey yok