Geliştiriciler için AWS Güvenliğini Kullanma
Rahul Singh
Technical Product Manager
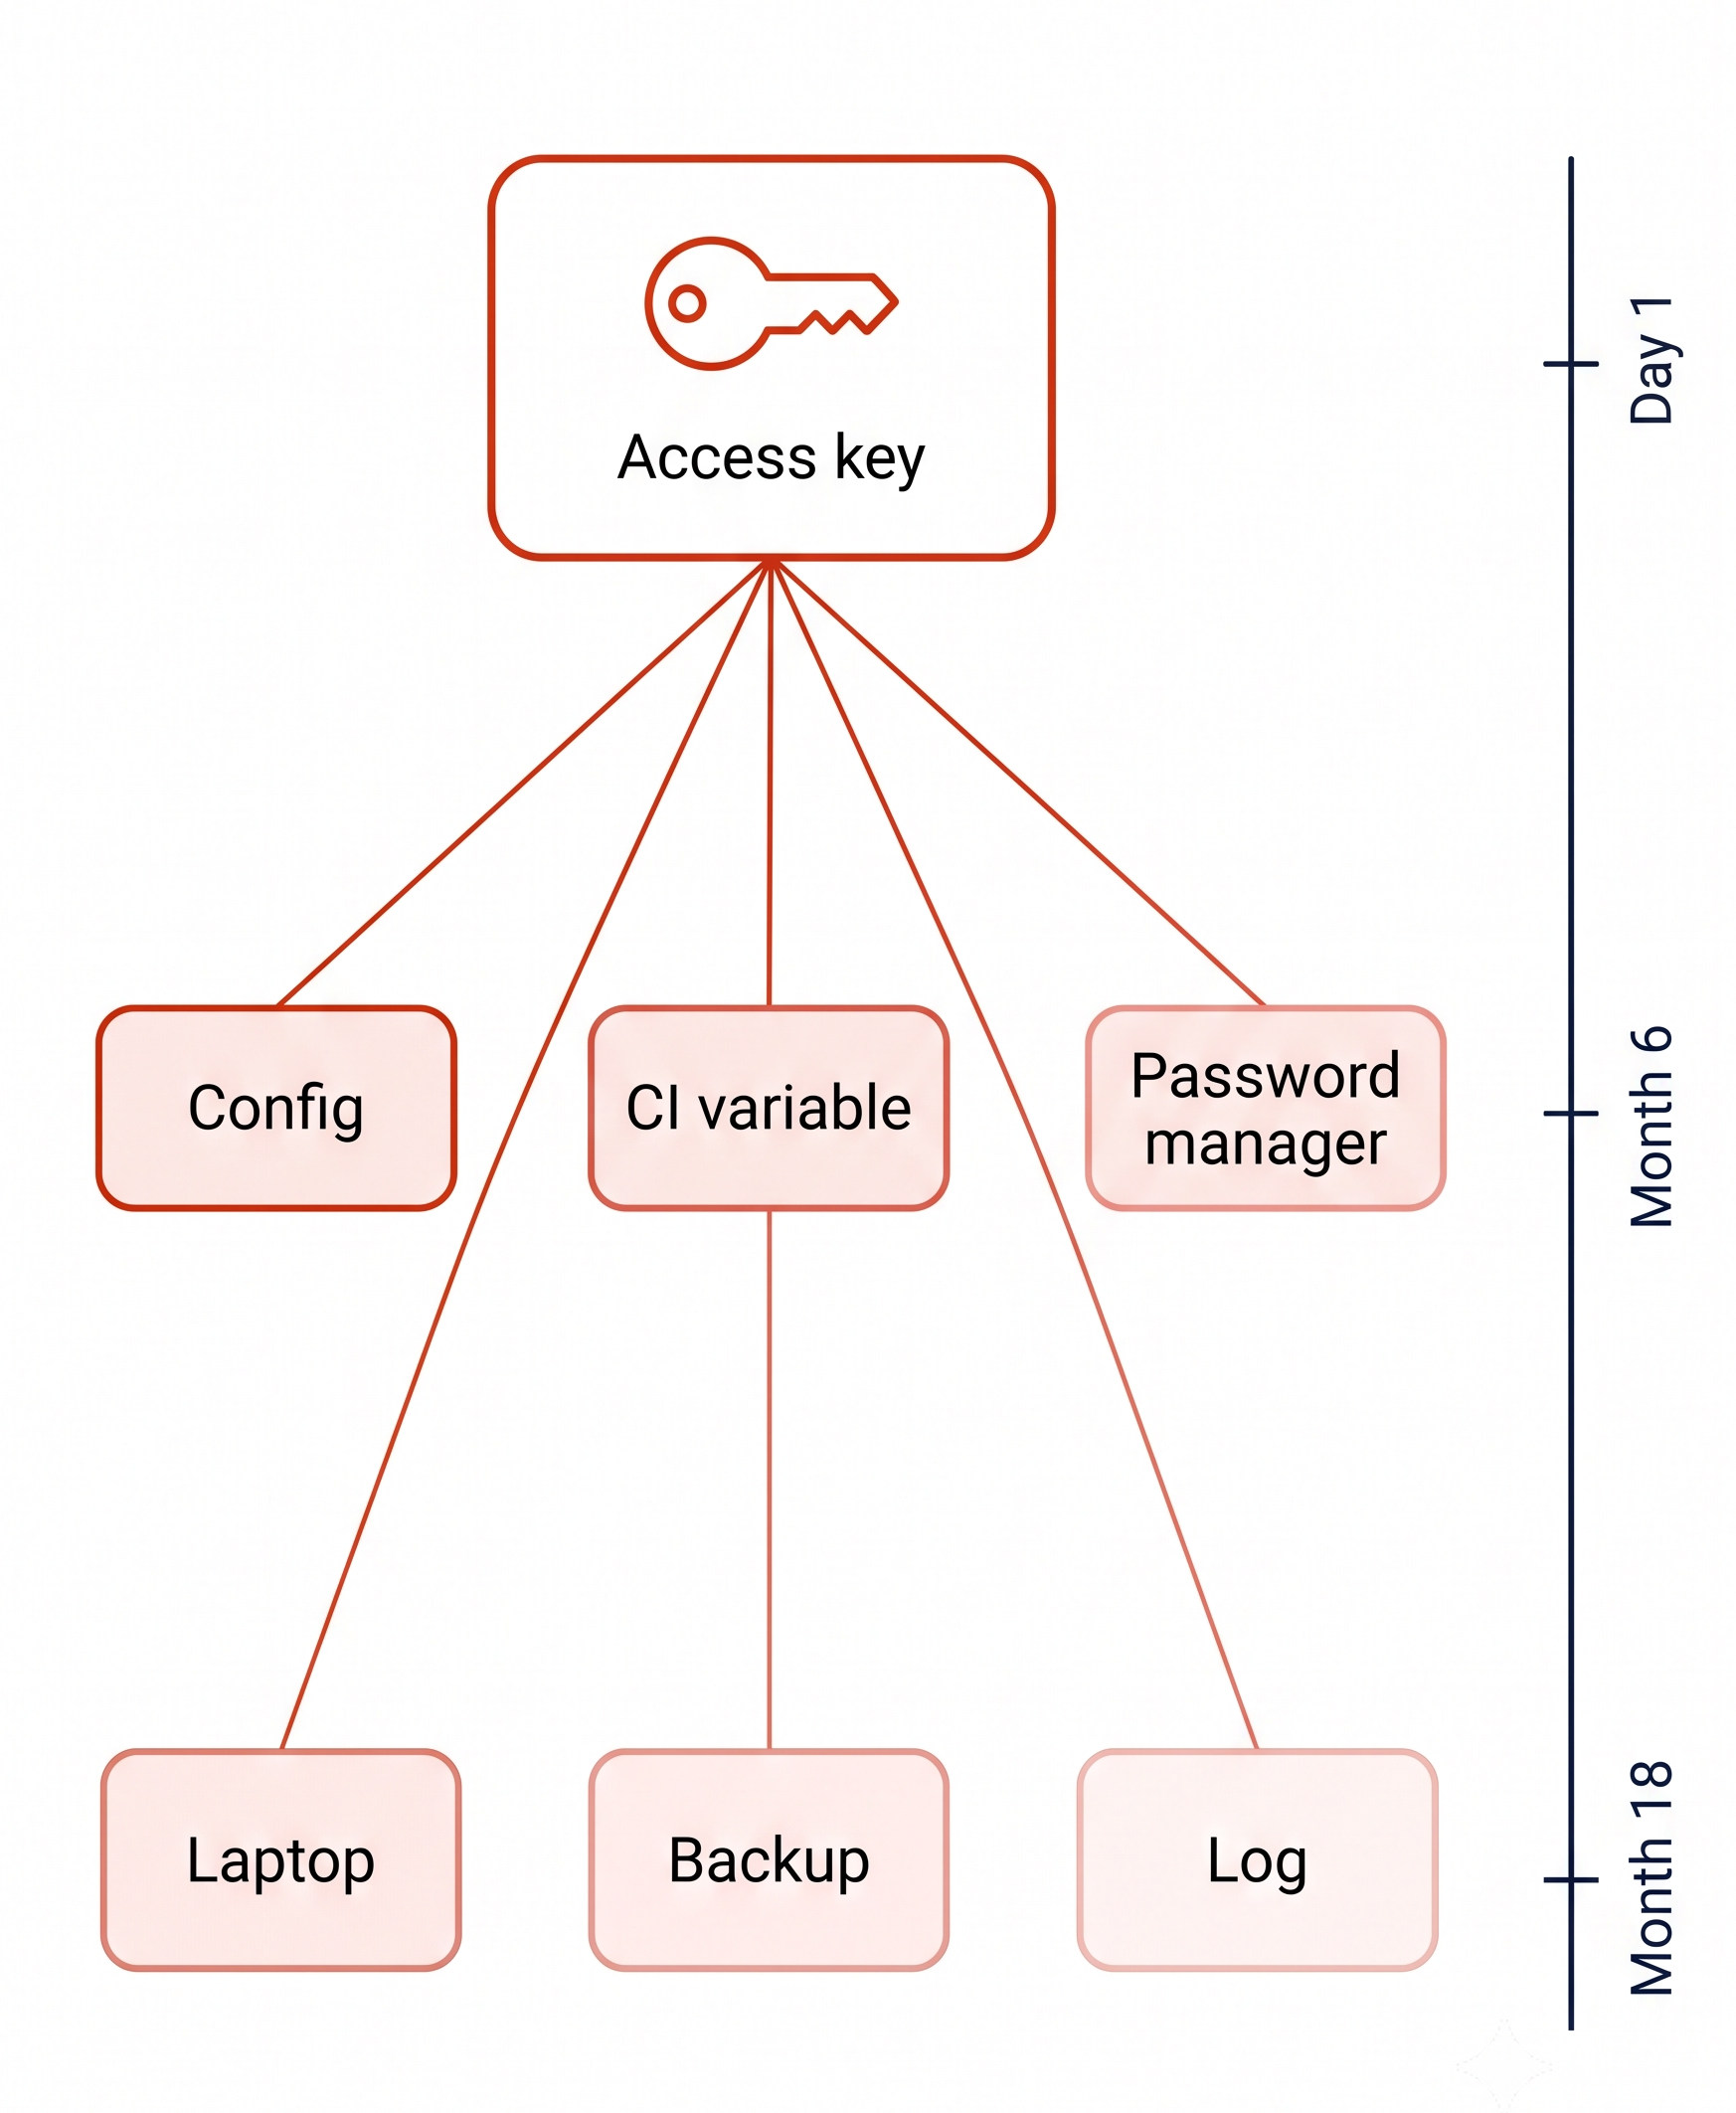
İşi hızlandırmak için bir anahtar betikte oluşturulur ve bir yapılandırma dosyasında saklanır.
Dosyada bu anahtar:

İşi hızlandırmak için bir anahtar betikte oluşturulur ve bir yapılandırma dosyasında saklanır.
Dosyada bu anahtar:
18 ay sonra bile hâlâ geçerli

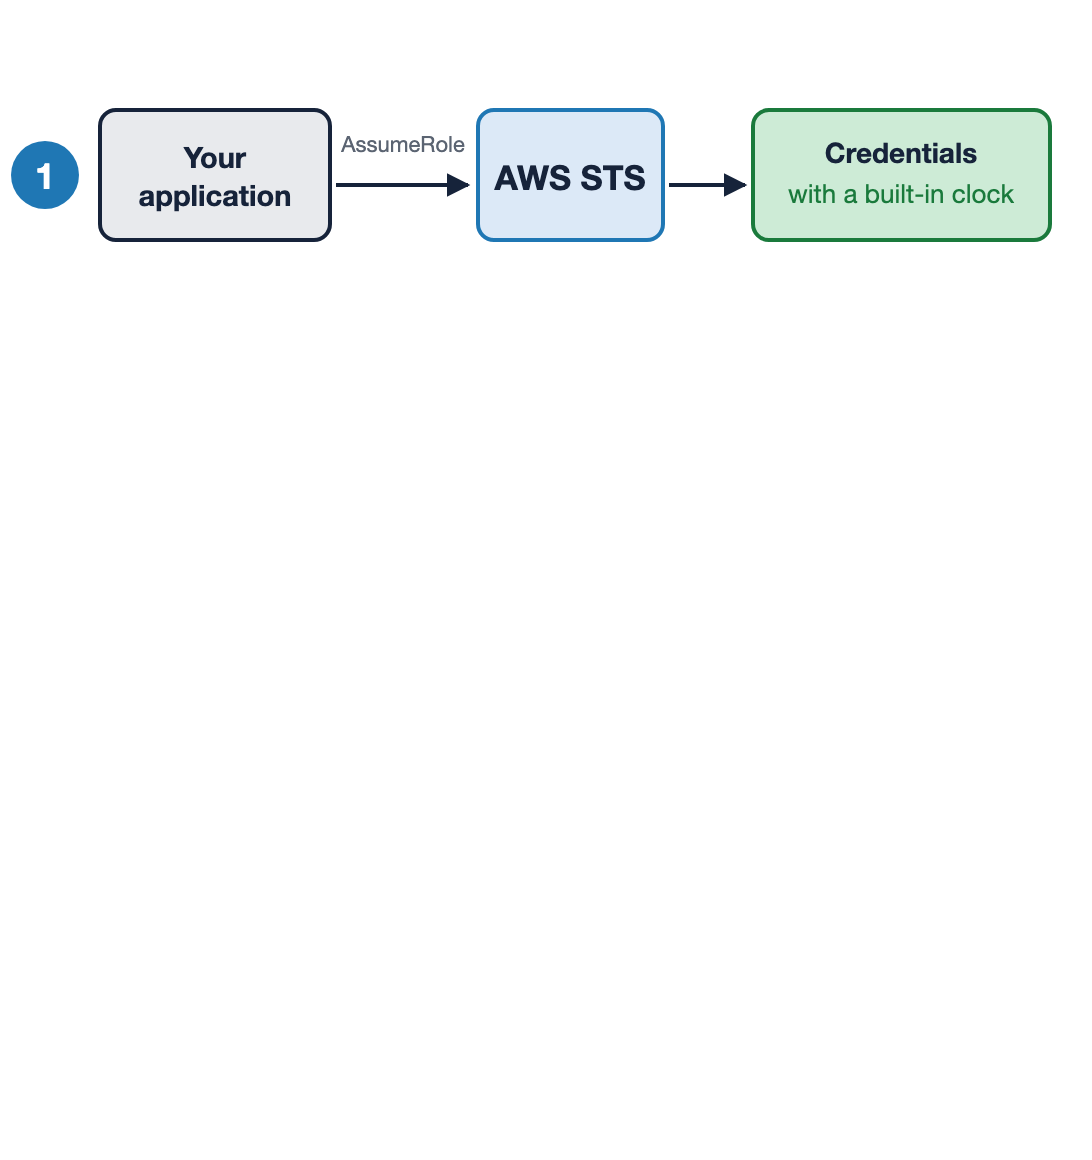
AWS STS ile varsayılanı süre sonu yap
Bir rol iste, dahili saatli kimlik bilgileri al
Security Token Service (STS): süre sonu bağlı, varsayılan bir saat

AWS STS ile varsayılanı süre sonu yap
Bir rol iste, dahili saatli kimlik bilgileri al
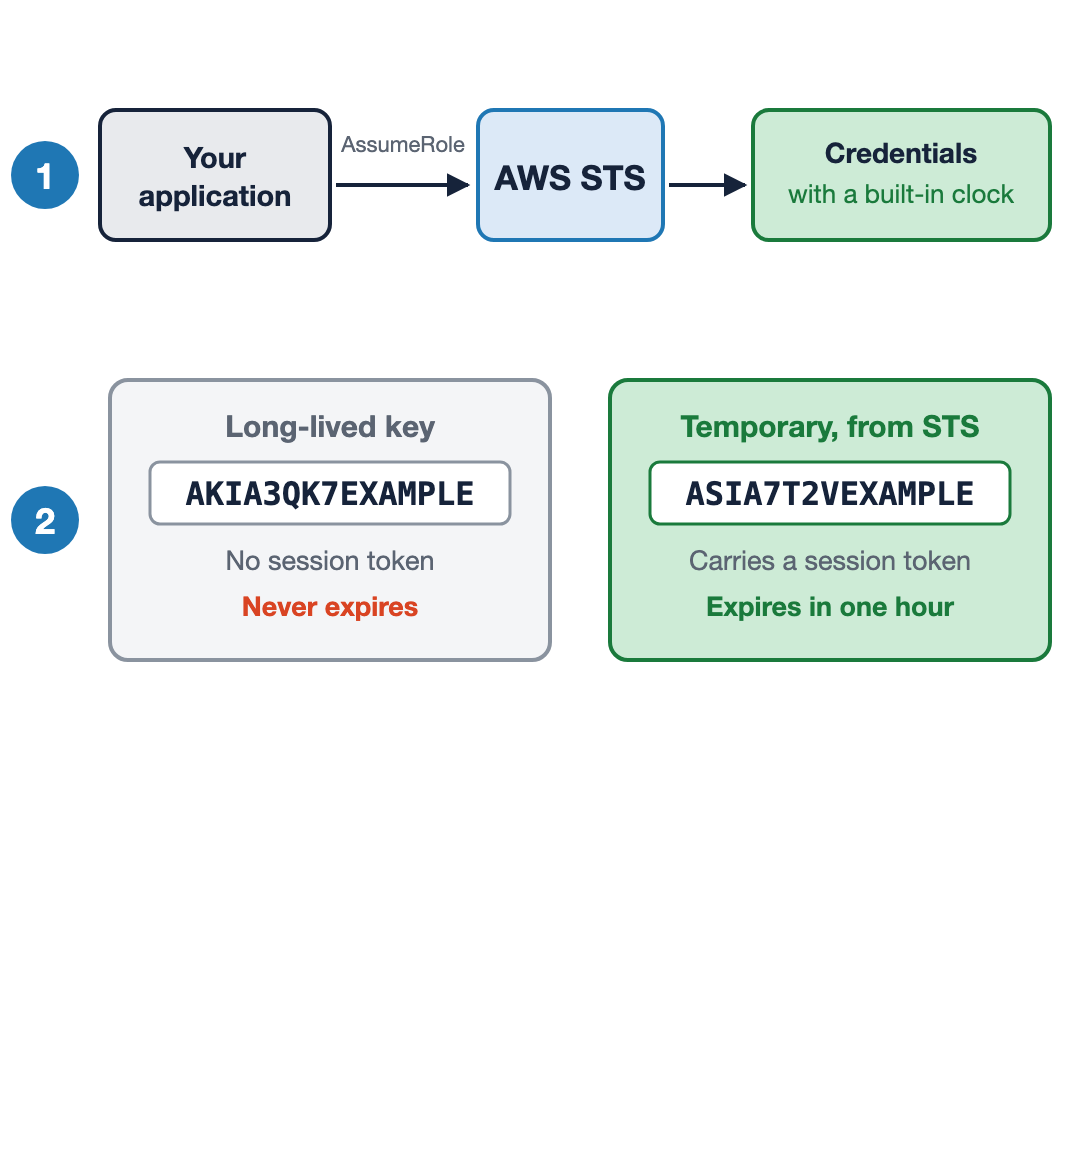
Geçici kimlik bilgileri ASIA ile başlar ve bir oturum belirteci taşır
Security Token Service (STS): süre sonu bağlı, varsayılan bir saat

AWS STS ile varsayılanı süre sonu yap
Bir rol iste, dahili saatli kimlik bilgileri al
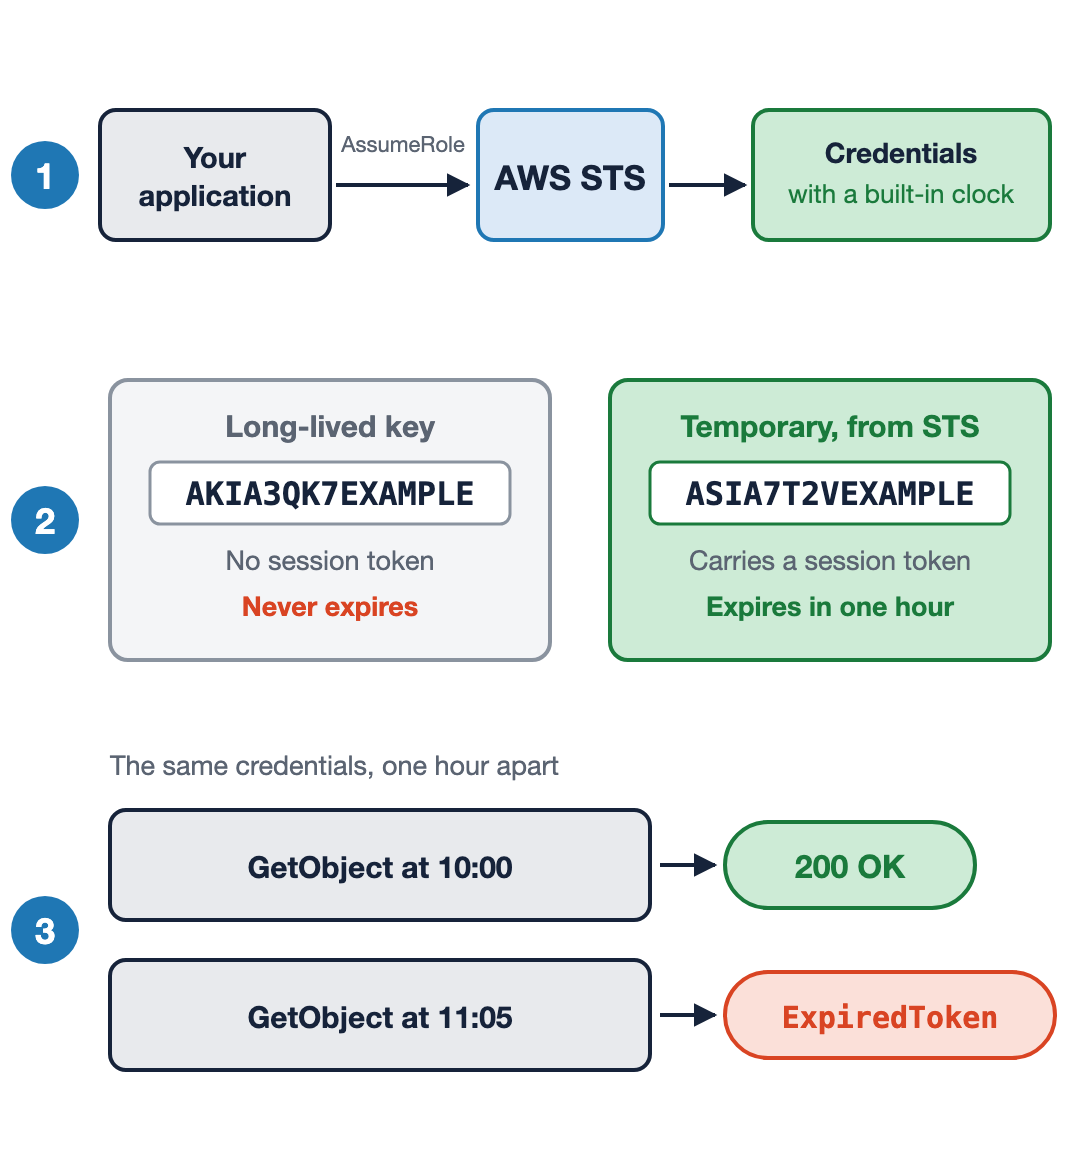
Geçici kimlik bilgileri ASIA ile başlar ve bir oturum belirteci taşır
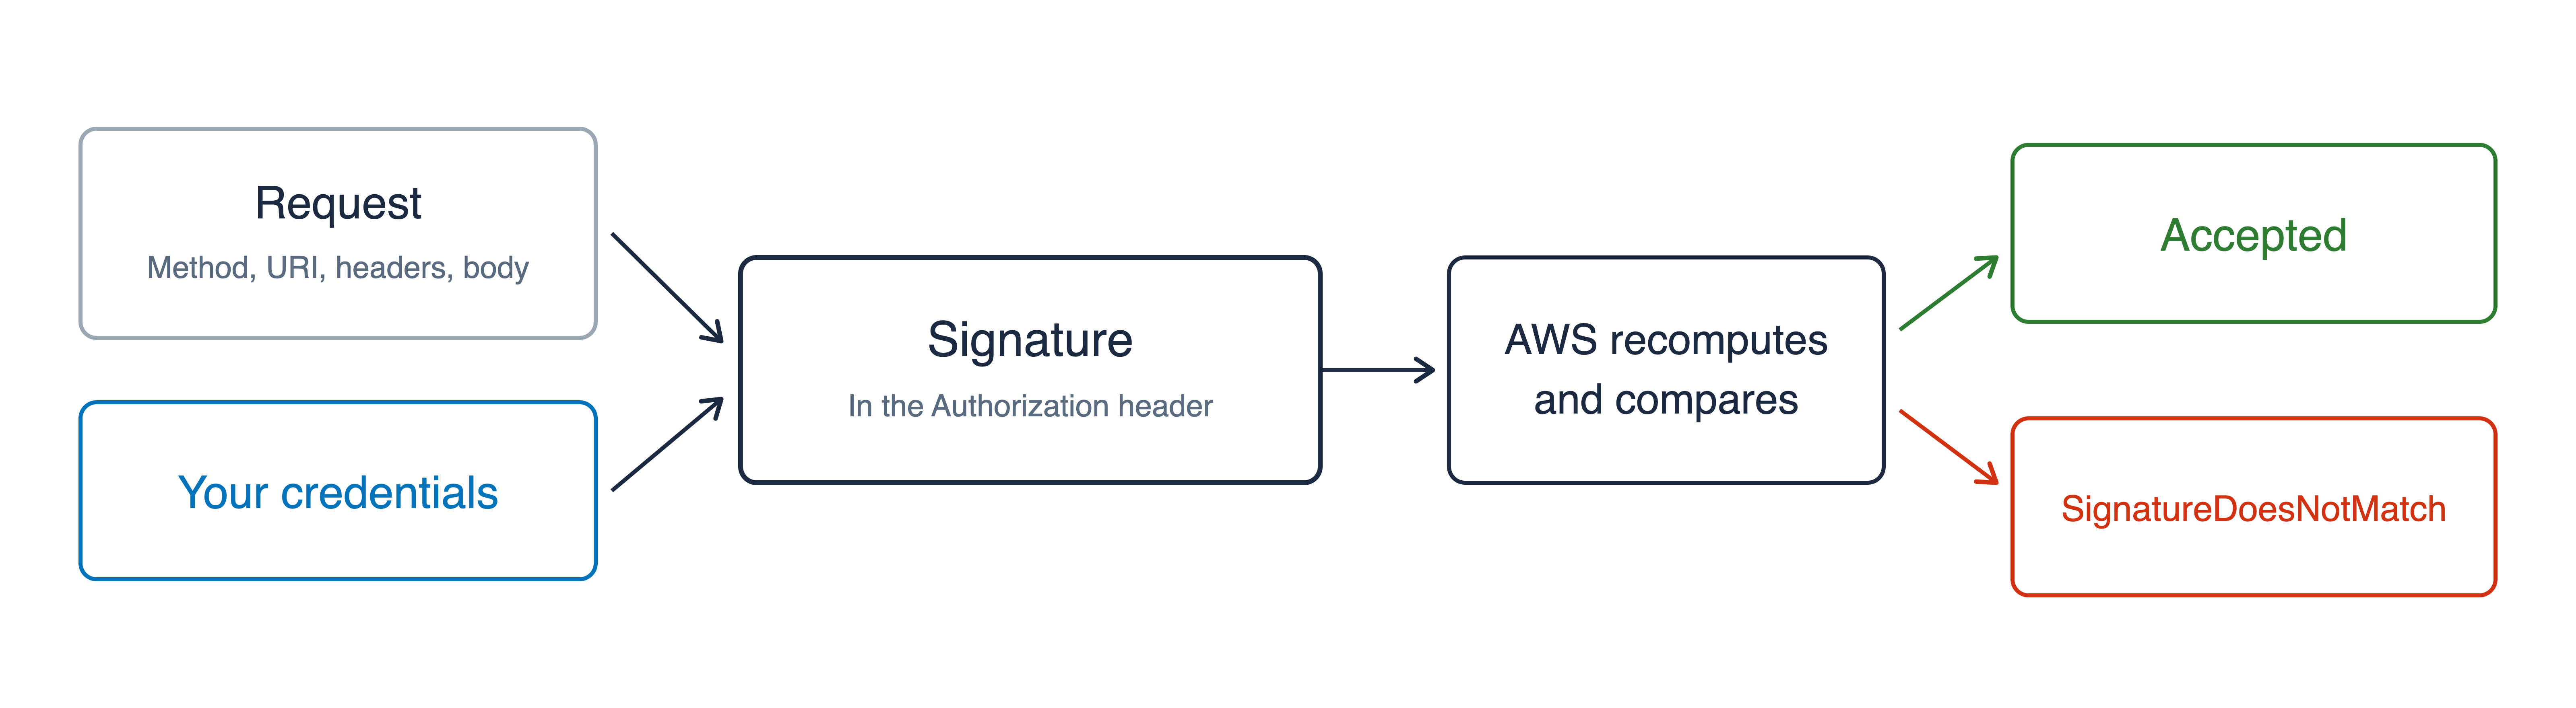
Aynı çağrı önce kabul edilir, sonra edilmez
Security Token Service (STS): süre sonu bağlı, varsayılan bir saat

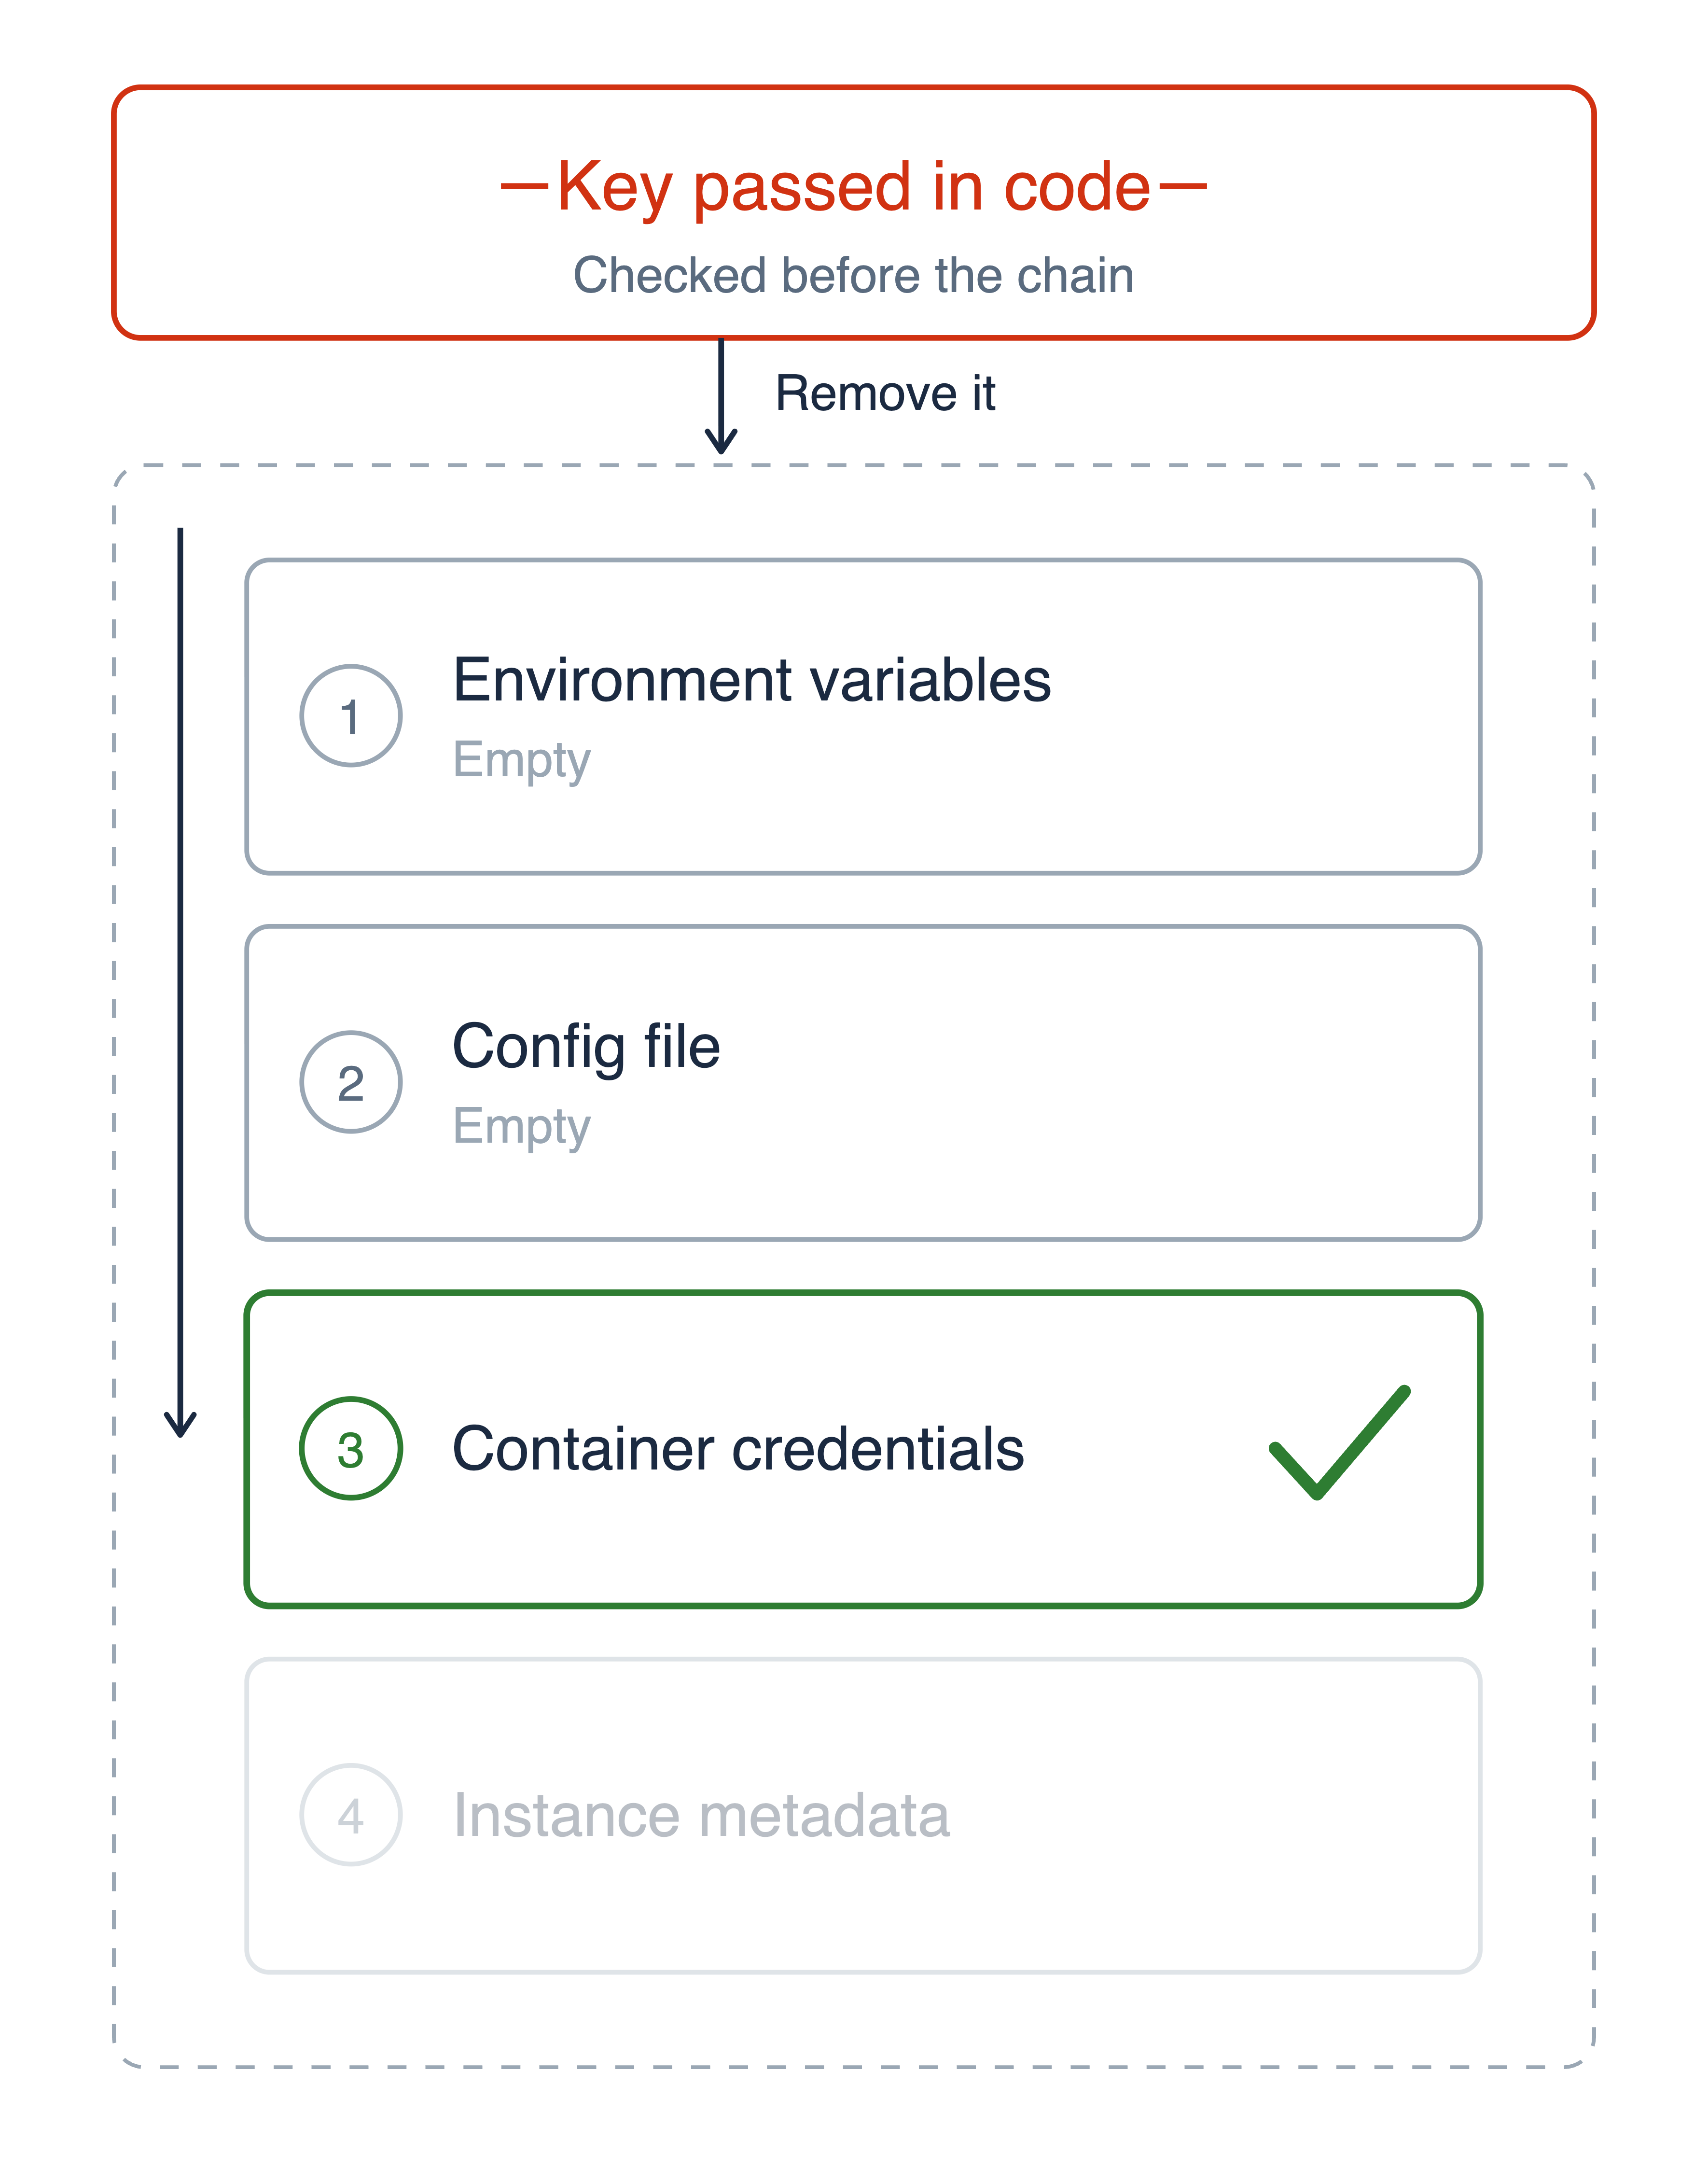
Kimlik bilgisi sağlayıcı zincirini kontrol etme

Kimlik bilgisi sağlayıcı zincirini kontrol etme
Koda gömülü anahtarlar ilk kontrol edilir; bu yüzden silinmeleri gerekir

1. explicit a key passed in your code
2. environment AWS_* variables, and on Lambda
that is the execution role
3. config file ~/.aws/credentials
4. container ECS or EKS task role
5. instance EC2 instance profile, via IMDS
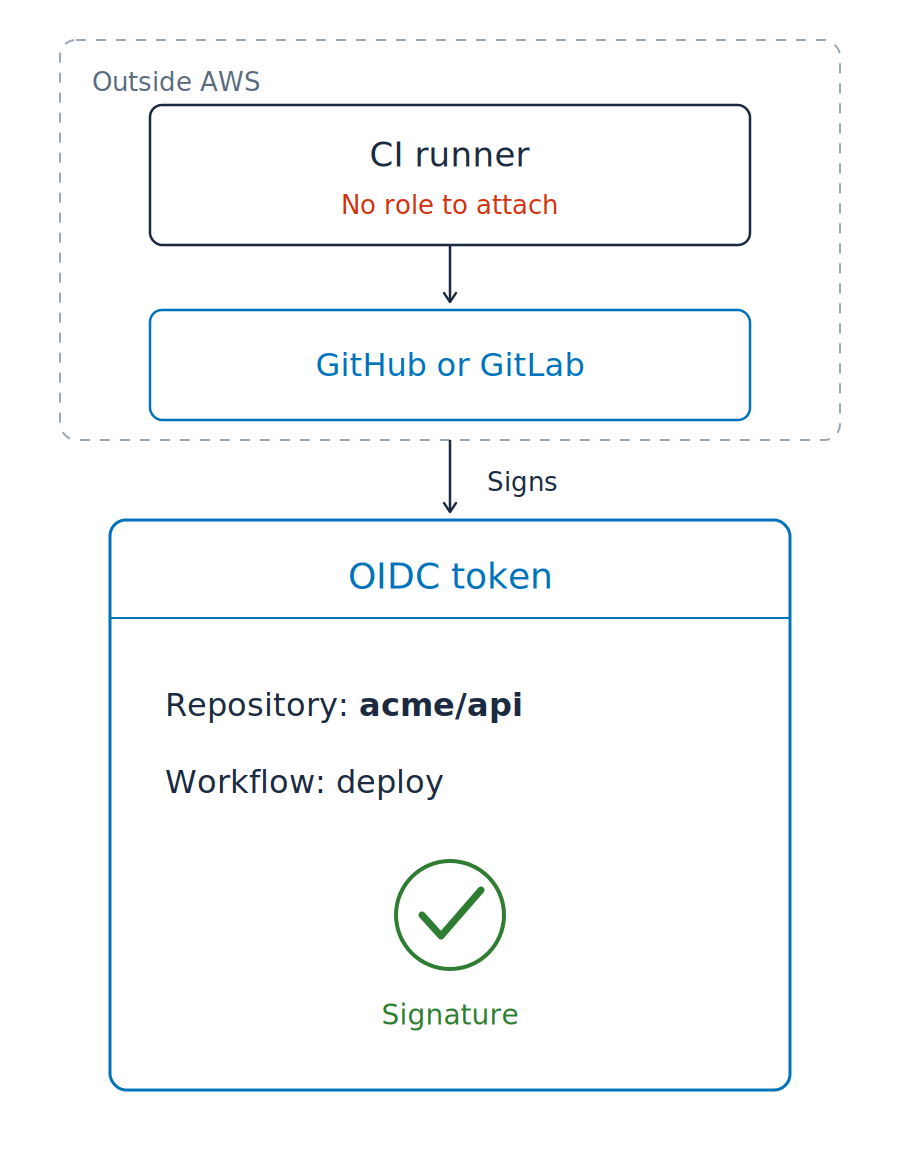
Code pipeline'ları sık sık AWS dışında çalışır; bu yüzden kimlik bilgisi zinciri eklenemez

Code pipeline'ları sık sık AWS dışında çalışır; bu yüzden kimlik bilgisi zinciri eklenemez
OIDC belirteci (OpenID Connect)


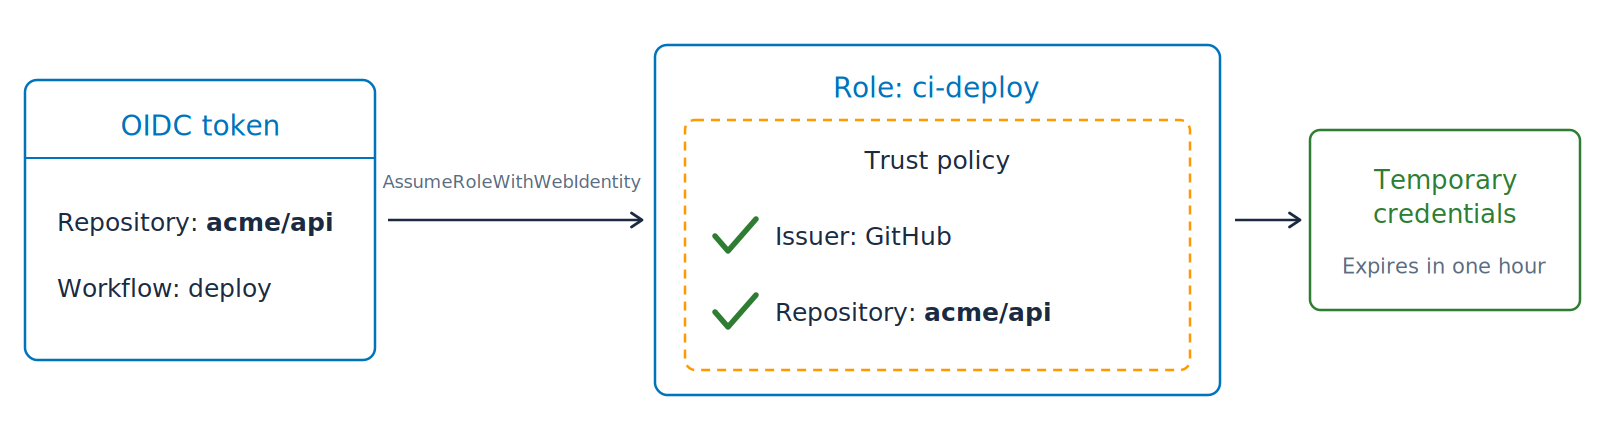
Belirteci kimlik bilgileriyle takas etme

Belirteci kimlik bilgileriyle takas etme
Depo sırları: artık boş
Signature Version 4, yani SigV4

Geçici kimlik bilgileri

Geçici kimlik bilgileri
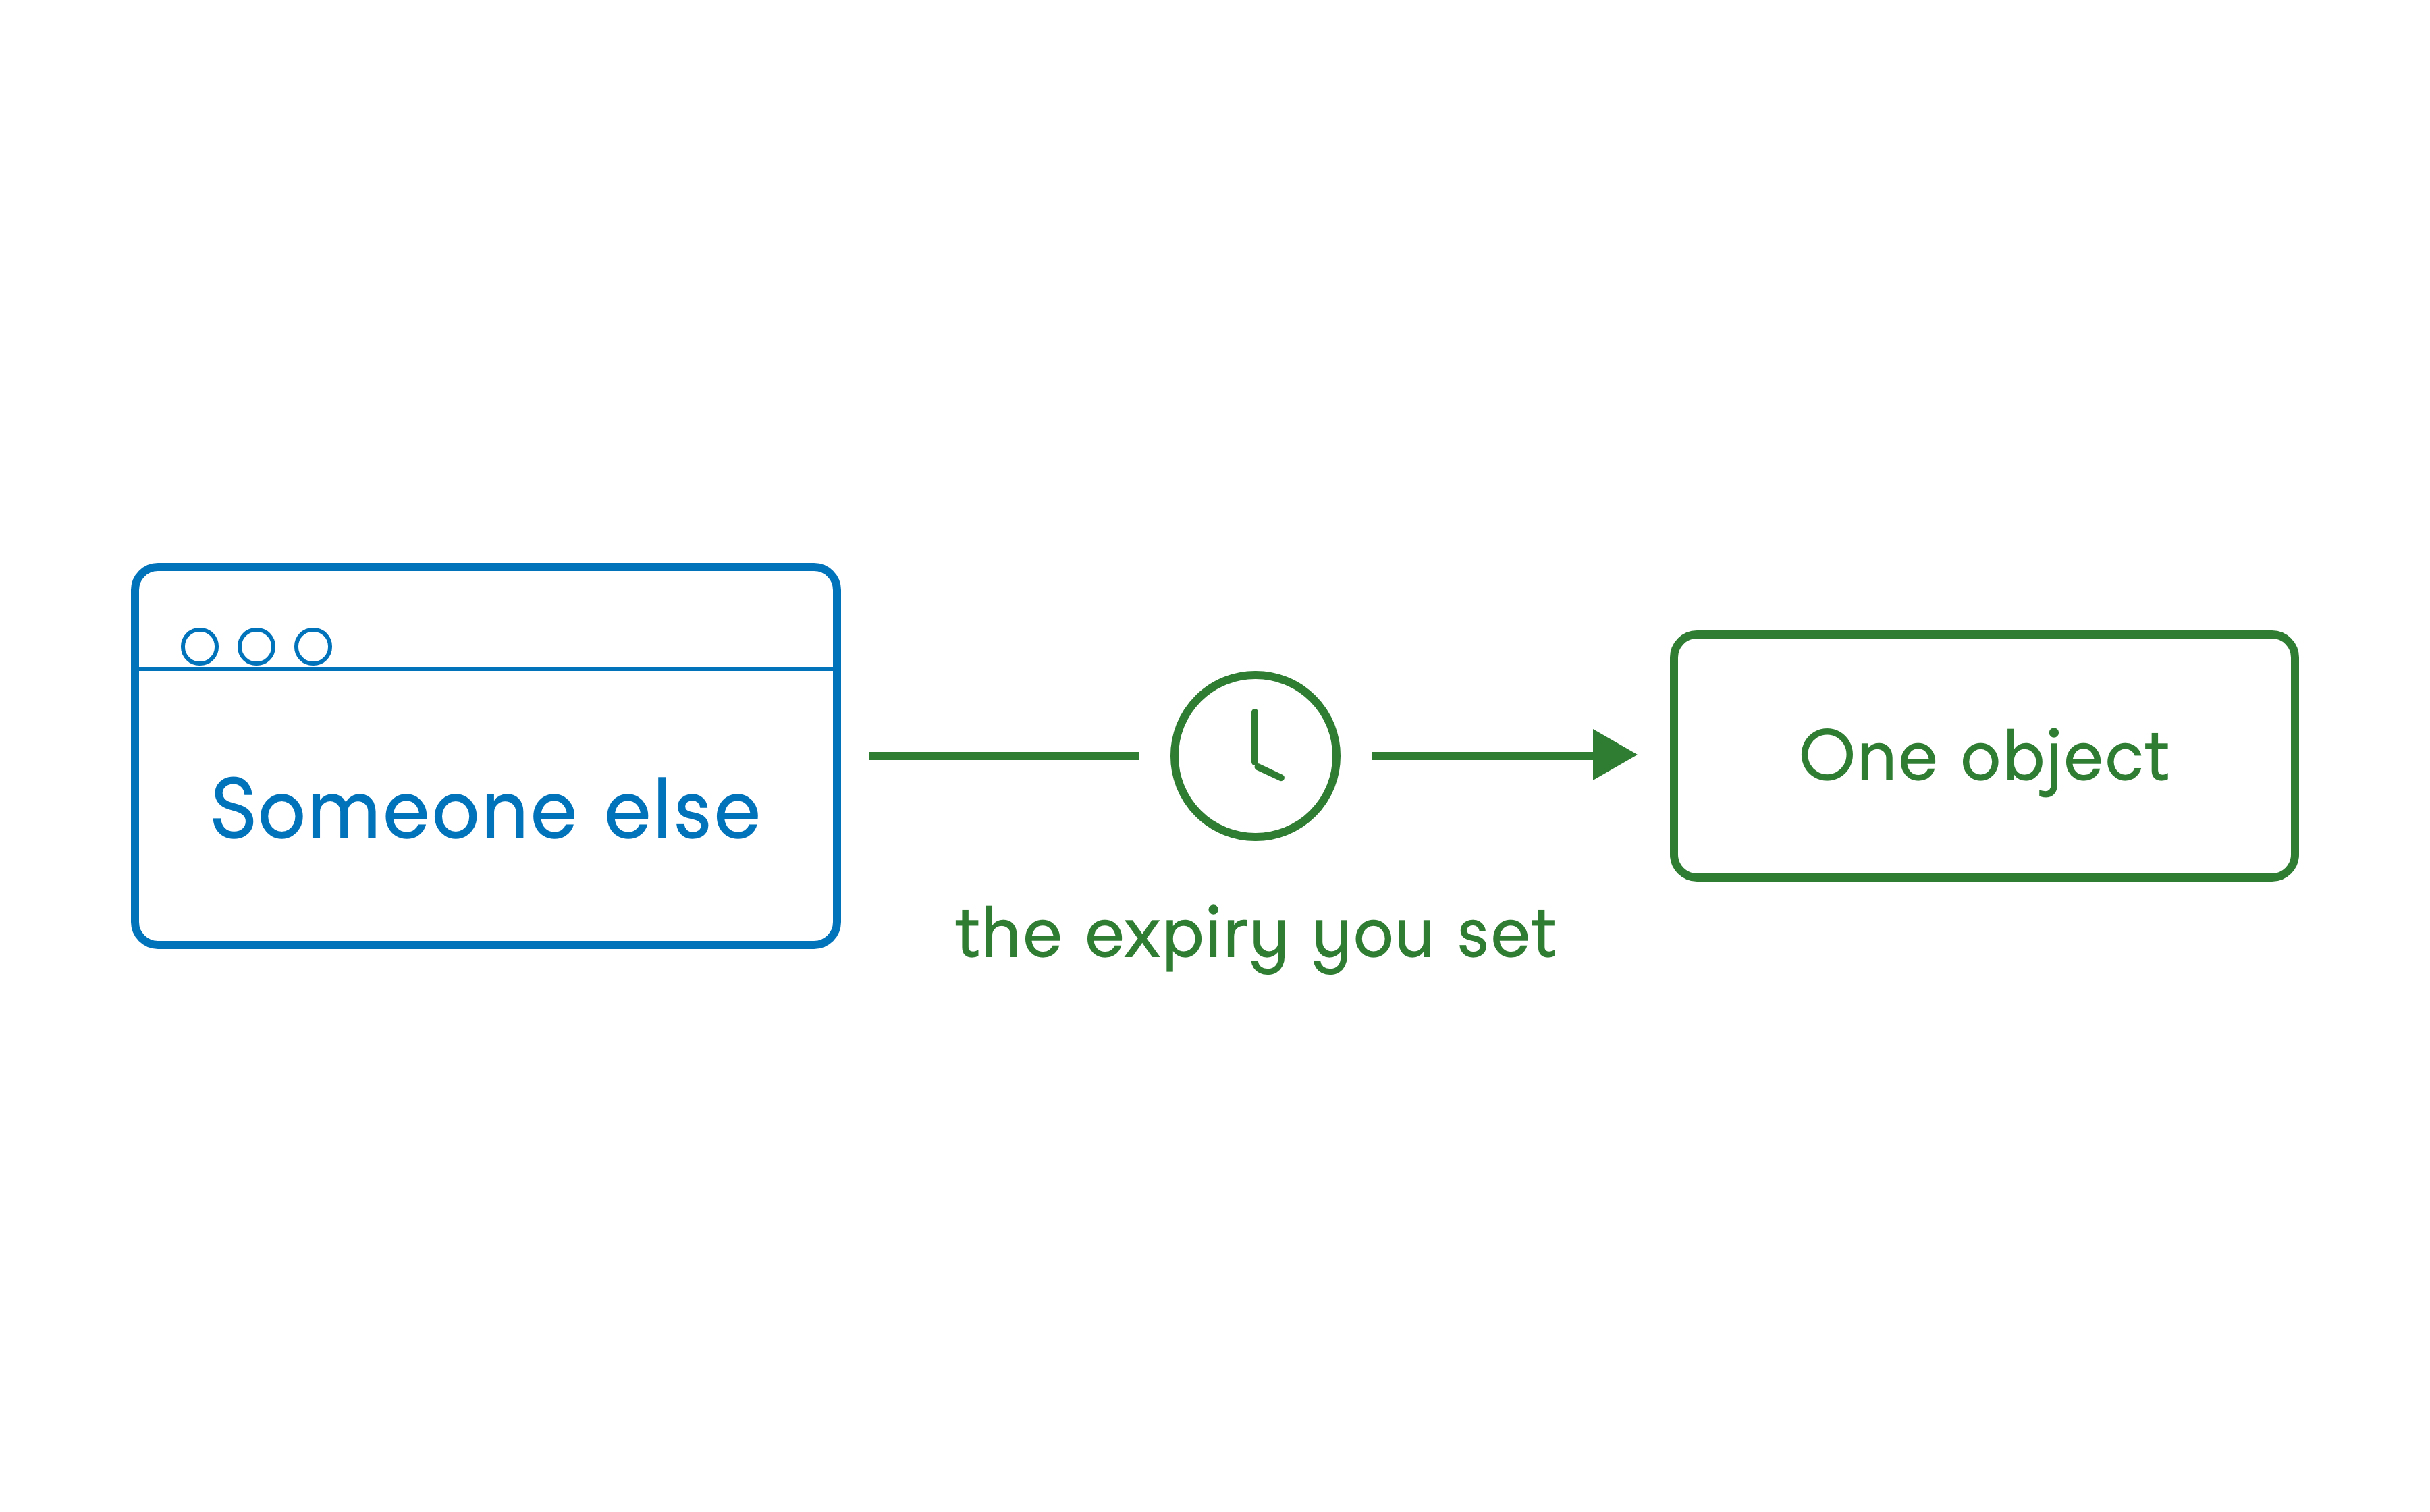
Önceden imzalı URL


Geliştiriciler için AWS Güvenliğini Kullanma