Şifreleme kipleri ve aktarımı zorunlu kılma

Geliştiriciler için AWS Güvenliğini Kullanma

Rahul Singh

Technical Product Manager

İki garanti, bir varsayılan
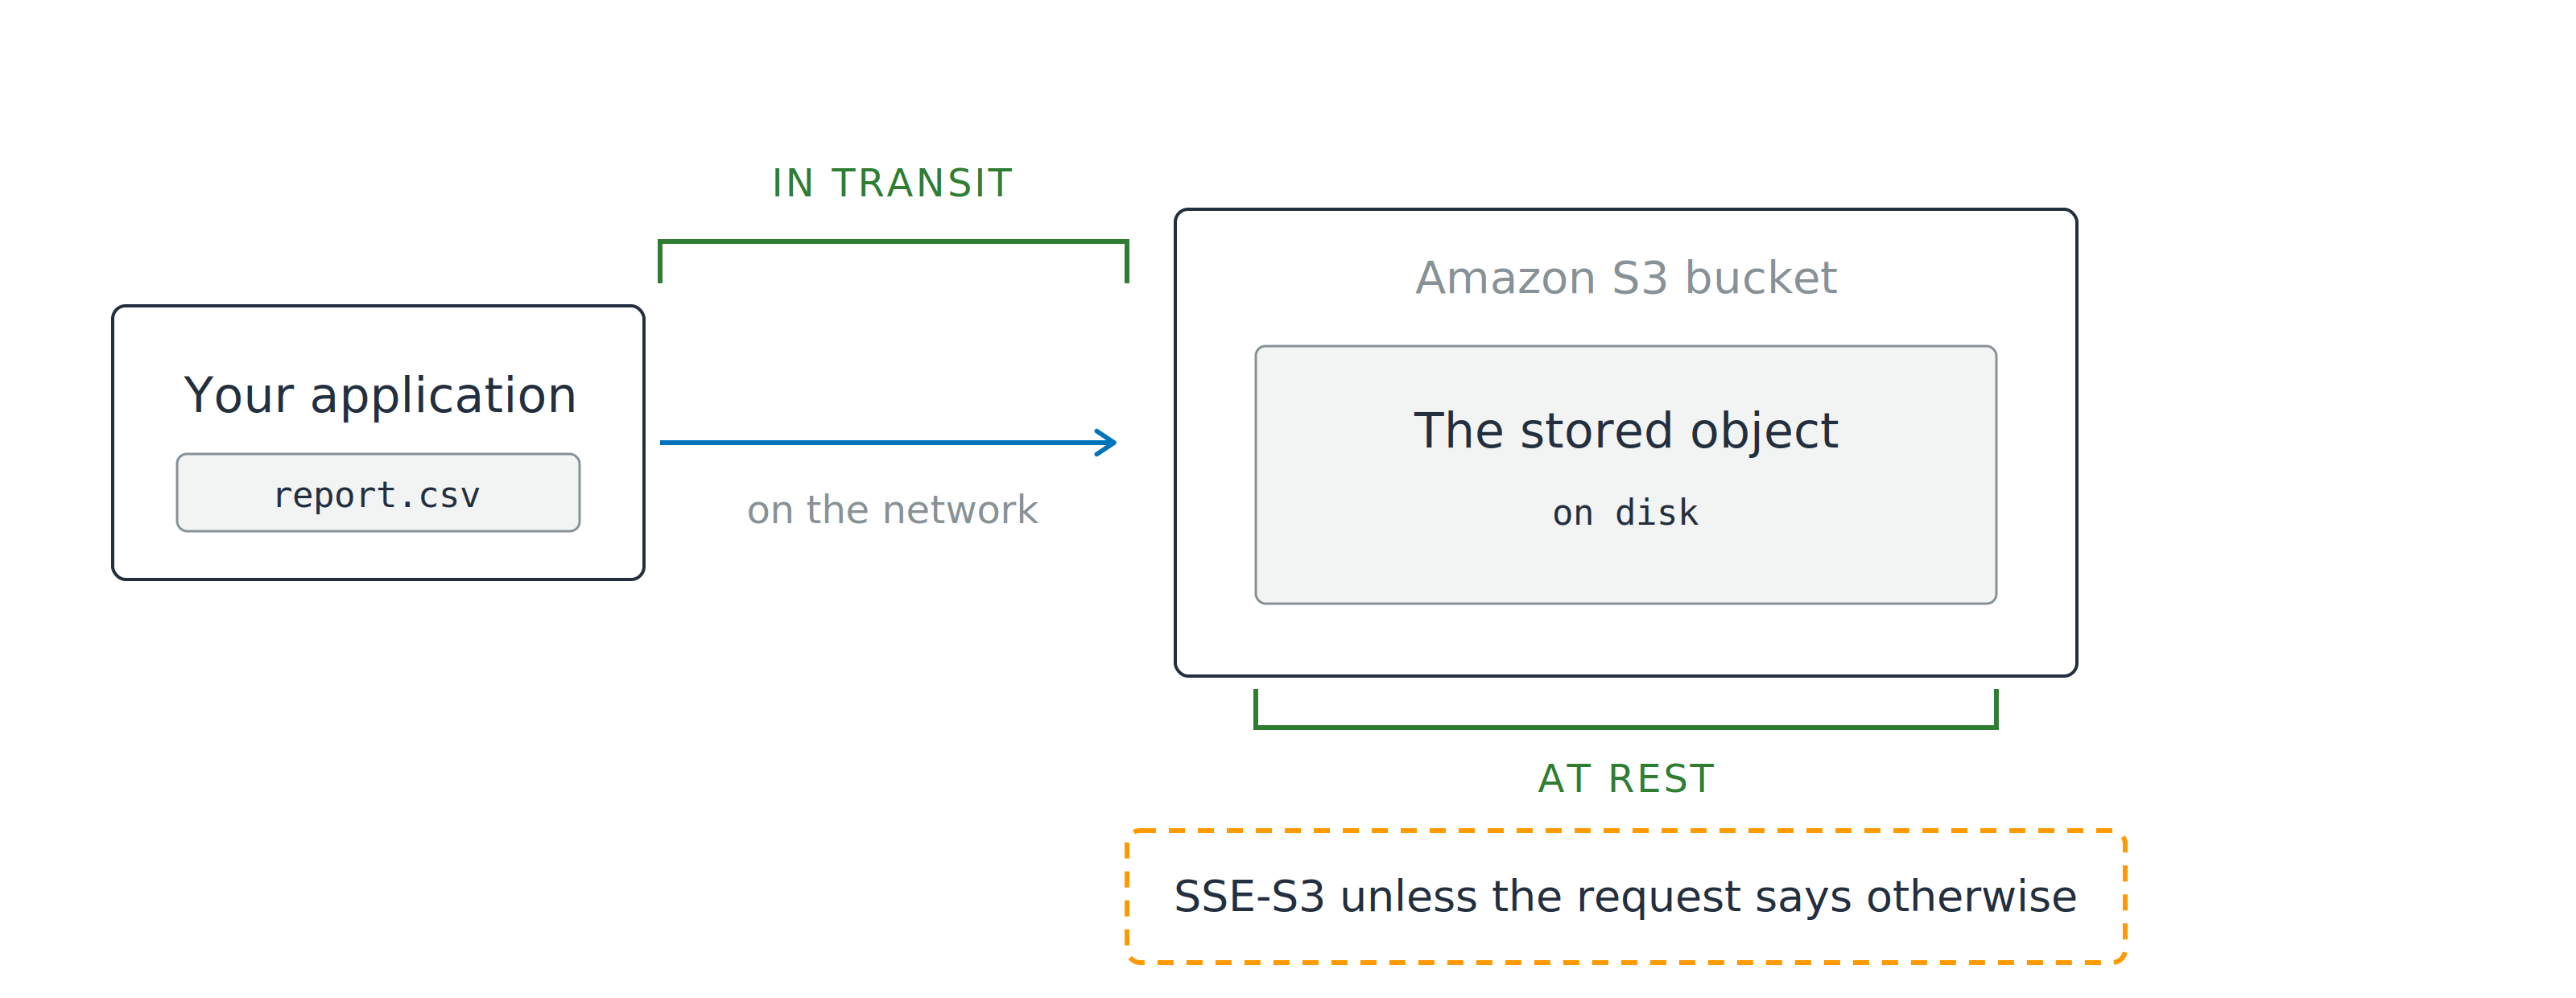
Bir uygulama bir nesneyi Amazon S3 kovasına gönderiyor. Ağ sıçramasını kapsayan "in transit" adlı yeşil bir parantez ve depolanan nesneyi kapsayan "at rest" adlı ikinci bir yeşil parantez var; üstte, istek aksi söylemedikçe SSE-S3'ün uygulandığını belirten bir not.

  • At rest: diskteki baytlar
  • In transit: ağdaki baytlar
Geliştiriciler için AWS Güvenliğini Kullanma

İki garanti, bir varsayılan

Bir uygulama bir nesneyi Amazon S3 kovasına gönderiyor. Ağ sıçramasını kapsayan "in transit" adlı yeşil bir parantez ve depolanan nesneyi kapsayan "at rest" adlı ikinci bir yeşil parantez var; üstte, istek aksi söylemedikçe SSE-S3'ün uygulandığını belirten bir not.

  • At rest: diskteki baytlar
  • In transit: ağdaki baytlar
  • Hazır: Her yeni nesnede SSE-S3
  • Senin işin: Hangi kip ve anahtarı kim tutuyor, bunu
Geliştiriciler için AWS Güvenliğini Kullanma

Düz metnin bittiği yer

Sunucu tarafı

  • AWS okunabilir baytları alır
  • S3 yazarken şifreler


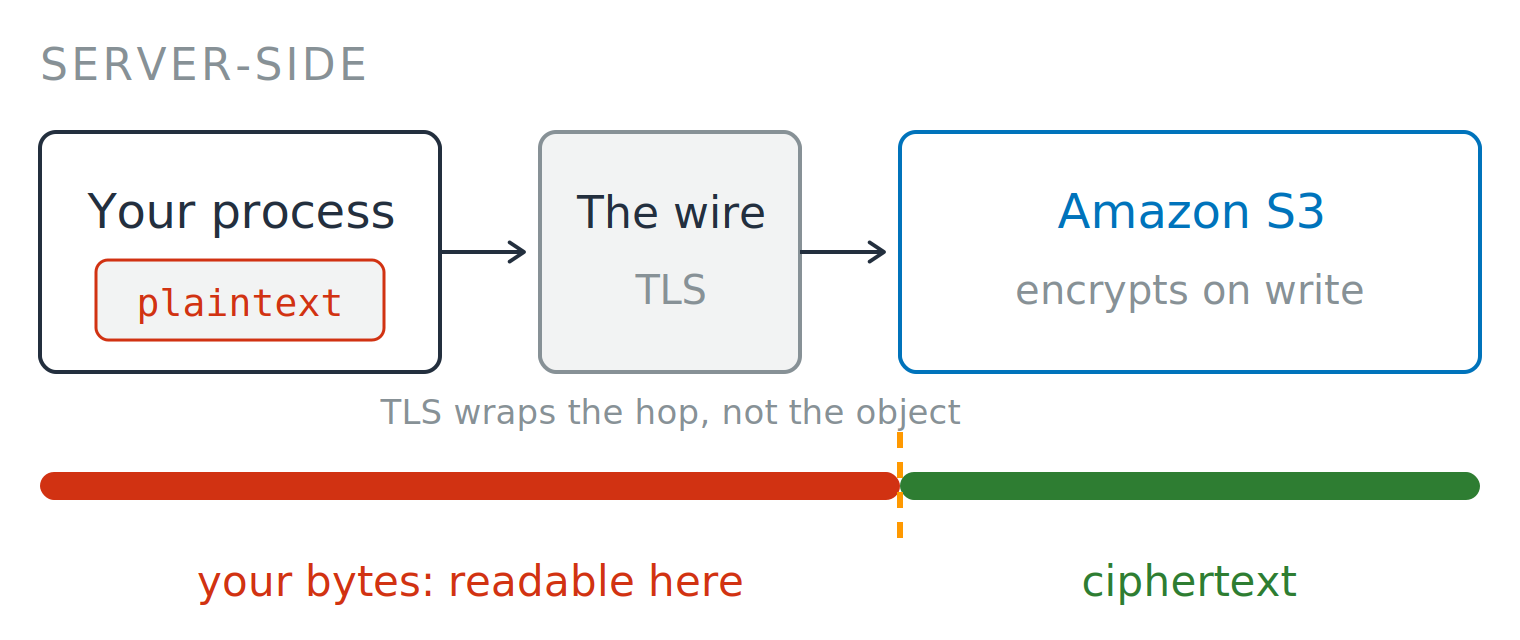
Sunucu tarafı akış. Sürecin düz metni tutar, TLS hattından gönderir ve Amazon S3 yazarken şifreler. Alttaki çubuk baytları izler; S3'te kesikli çizgiyle bölünür: öncesi "senin baytların: burada okunur" (kırmızı), sonrası "ciphertext" (yeşil).


Geliştiriciler için AWS Güvenliğini Kullanma

Düz metnin bittiği yer

Sunucu tarafı

  • AWS okunabilir baytları alır
  • S3 yazarken şifreler

İstemci tarafı

  • Çıkmadan önce sen şifrelersin
  • AWS sadece ciphertext saklar

Sunucu tarafı akış. Sürecin düz metni tutar, TLS hattından gönderir ve Amazon S3 yazarken şifreler. Alttaki çubuk baytları izler; S3'te kesikli çizgiyle bölünür: öncesi "senin baytların: burada okunur" (kırmızı), sonrası "ciphertext" (yeşil).

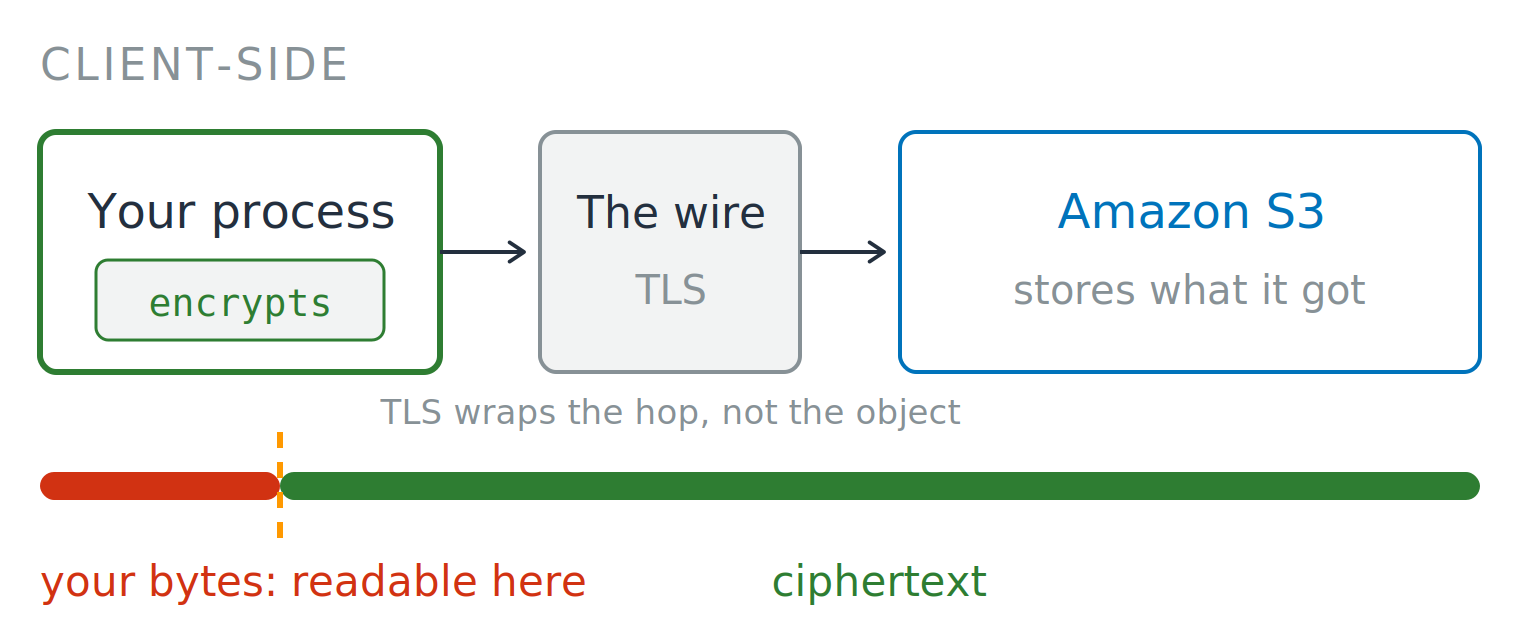
İstemci tarafı akış. Sürecin önce şifreler, ciphertext'i TLS hattından gönderir ve Amazon S3 aldığı şeyi saklar. Alttaki çubuk baytları izler; kesikli çizgi süreç içinde: kısa ön kısım "senin baytların: burada okunur" (kırmızı), sonrası "ciphertext" (yeşil).

Geliştiriciler için AWS Güvenliğini Kullanma

Dört kip, tek fark

Aynı algoritma, dört anahtar sahibi

  • Kip, PUT üzerinde bir üstbilgiyle gelir
  • SSE-S3: AWS anahtarı, yönetilecek bir şey yok
  • SSE-KMS: senin anahtarın, CloudTrail ve anahtara ekli, kime yanıt vereceğini söyleyen bir key policy

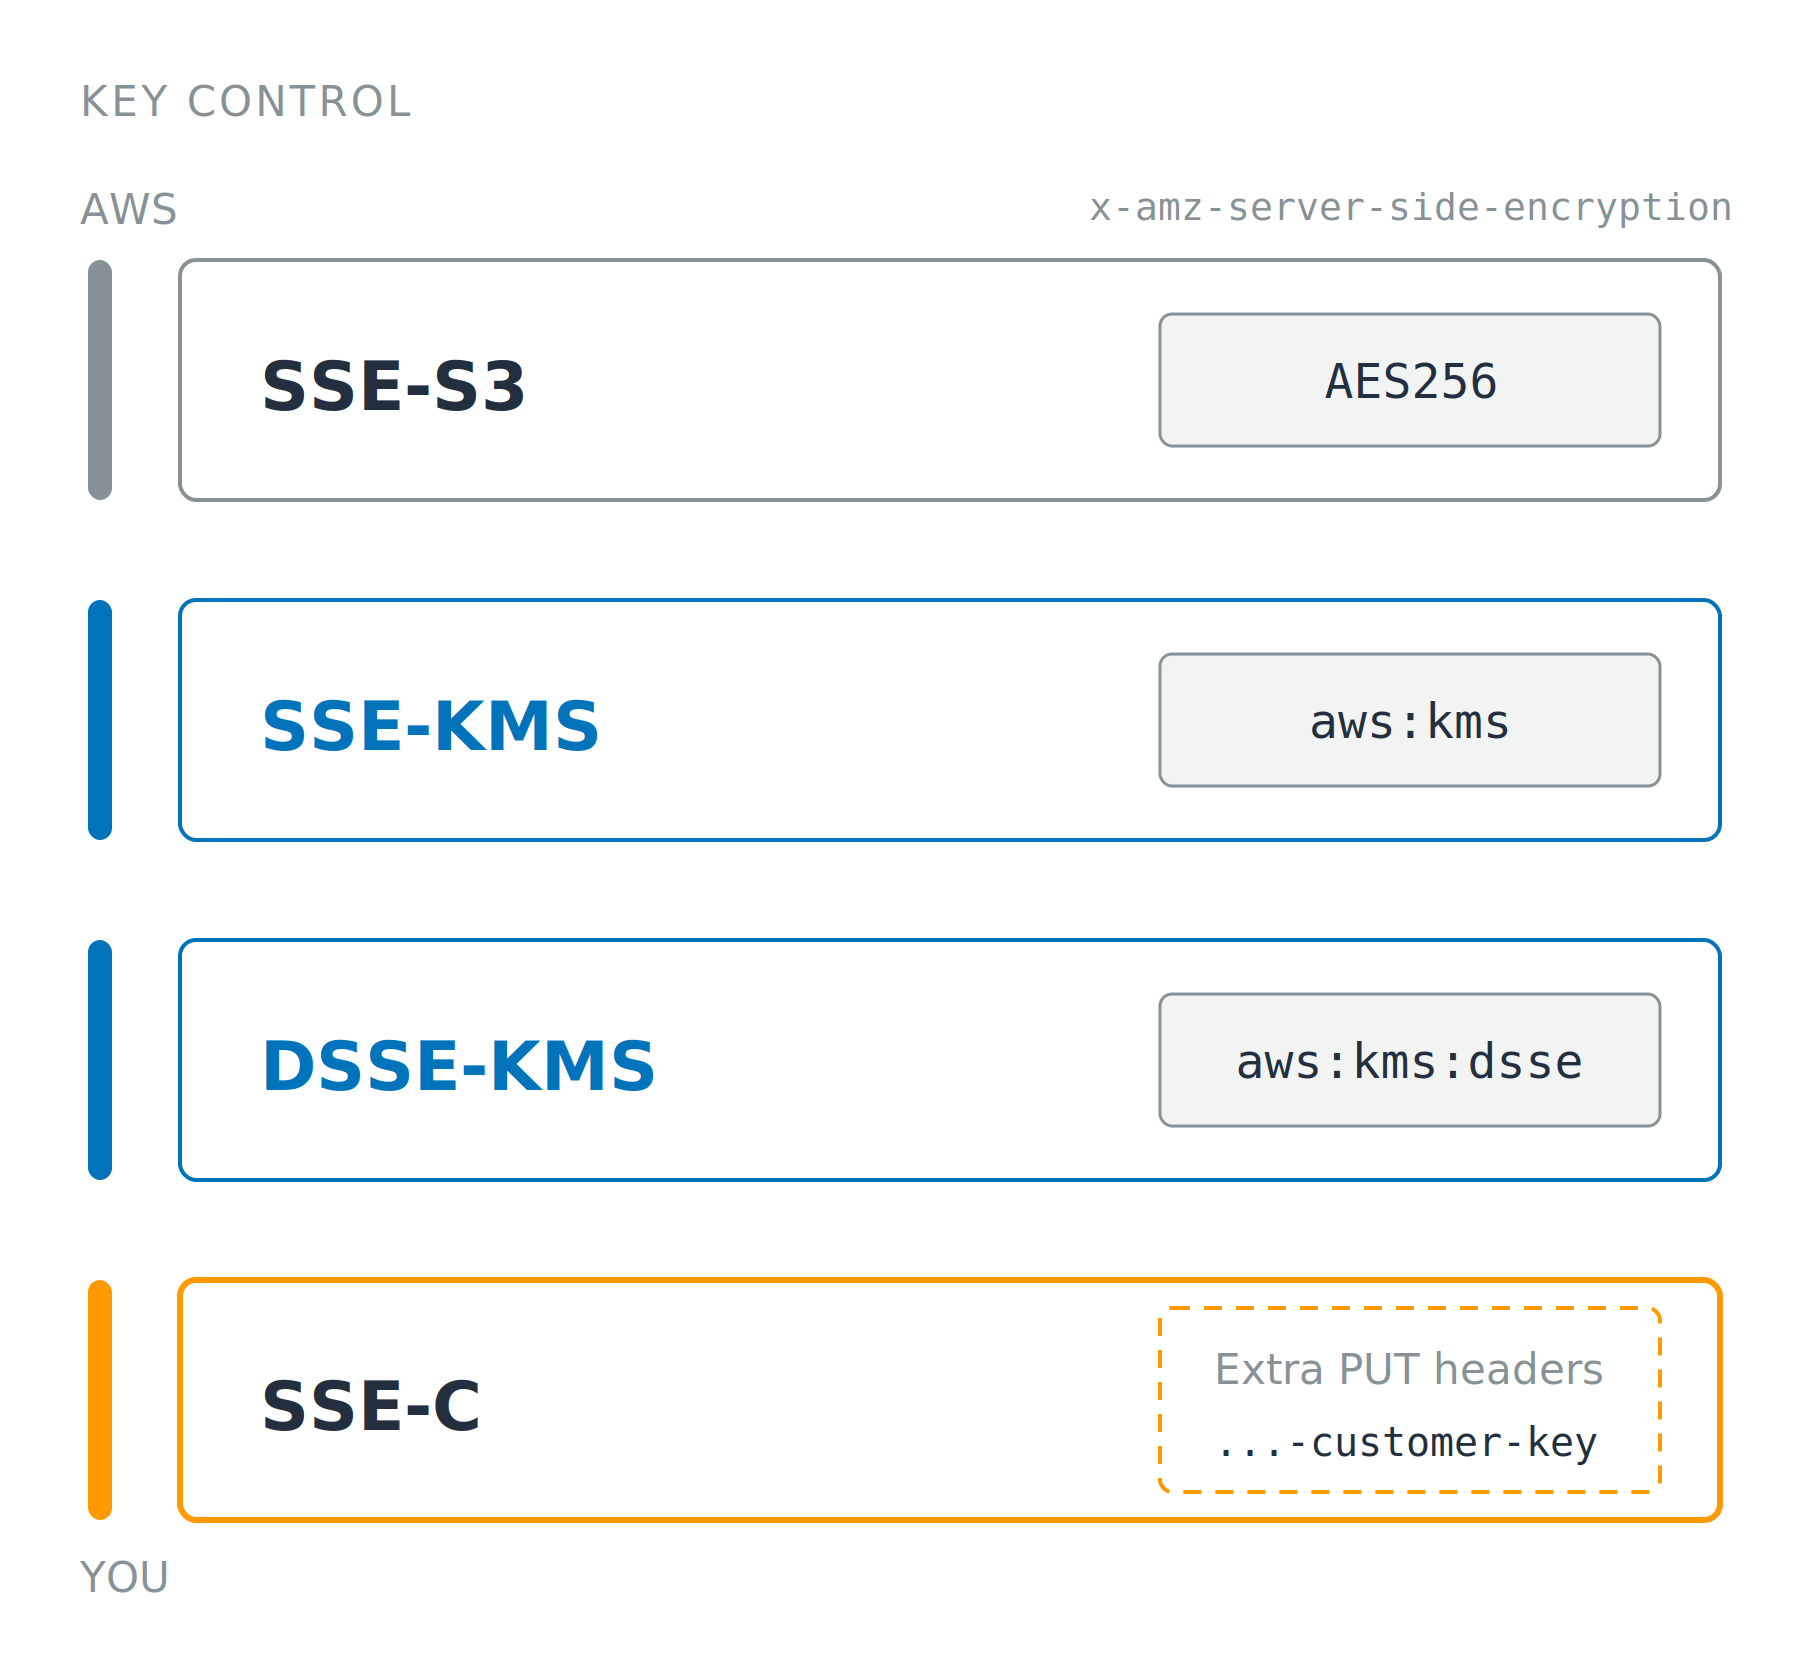
SSE-S3, SSE-KMS, DSSE-KMS ve SSE-C adlarını taşıyan dört kart. Soldaki şerit yukarıda AWS kontrolünden aşağıda senin kontrolüne iner; her kart yalnızca o kipi seçen istek üstbilgisi değerini taşır.

Geliştiriciler için AWS Güvenliğini Kullanma

Dört kip, tek fark

Aynı algoritma, dört anahtar sahibi

  • Kip, PUT üzerinde bir üstbilgiyle gelir
  • SSE-S3: AWS anahtarı, yönetilecek bir şey yok
  • SSE-KMS: senin anahtarın, CloudTrail ve anahtara ekli, kime yanıt vereceğini söyleyen bir key policy
  • DSSE-KMS: iki bağımsız katman
  • SSE-C: her istekte senin anahtarın; kaybedersen kaybedersin

SSE-S3, SSE-KMS, DSSE-KMS ve SSE-C adlarını taşıyan dört kart. Soldaki şerit yukarıda AWS kontrolünden aşağıda senin kontrolüne iner; her kart yalnızca o kipi seçen istek üstbilgisi değerini taşır.

Geliştiriciler için AWS Güvenliğini Kullanma

SSE-KMS'e maliyet itirazı

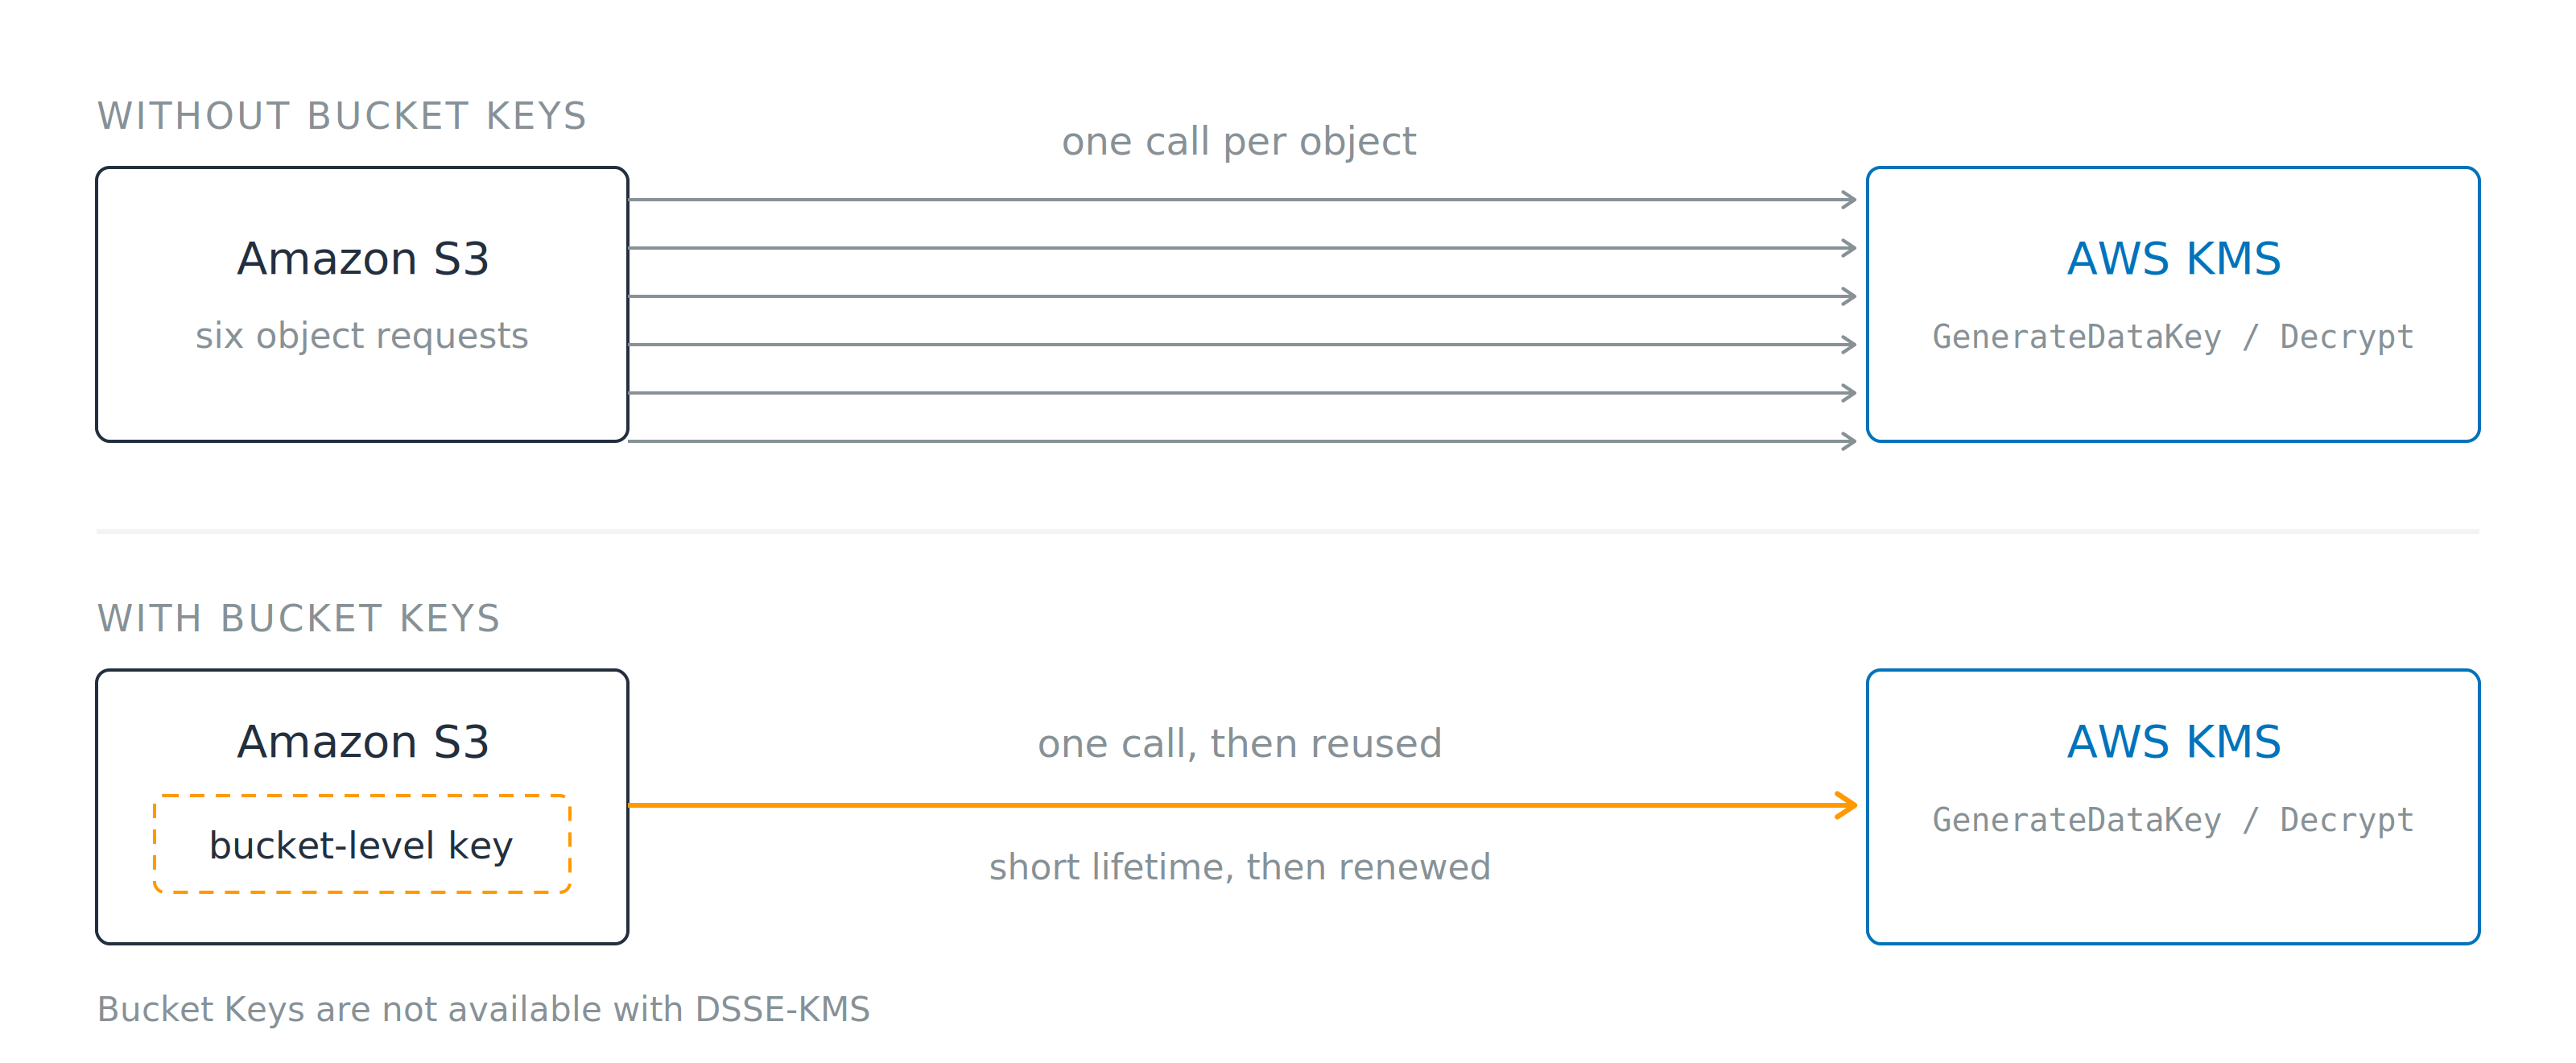
İki satır. Bucket Keys olmadan, Amazon S3'ten AWS KMS'ye her nesne isteği için birer tane olmak üzere altı ok gider. Bucket Keys ile, S3 içinde tutulan kovalı düzeyde bir anahtardan tek bir ok çıkar. Altta bir not: Bucket Keys, DSSE-KMS ile kullanılamaz.

  • Olmadan: nesne başına bir KMS çağrısı
  • Bucket Keys ile: kısa ömürlü bir anahtar, yeniden kullanılır
  • DSSE-KMS ile yok
  • KMS isteklerinde %%99'a kadar azalma
Geliştiriciler için AWS Güvenliğini Kullanma

Tabloyu değil alanı şifrele

At rest zaten açık

  • Okuma erişimi olan herkes sorgudan düz metin alır

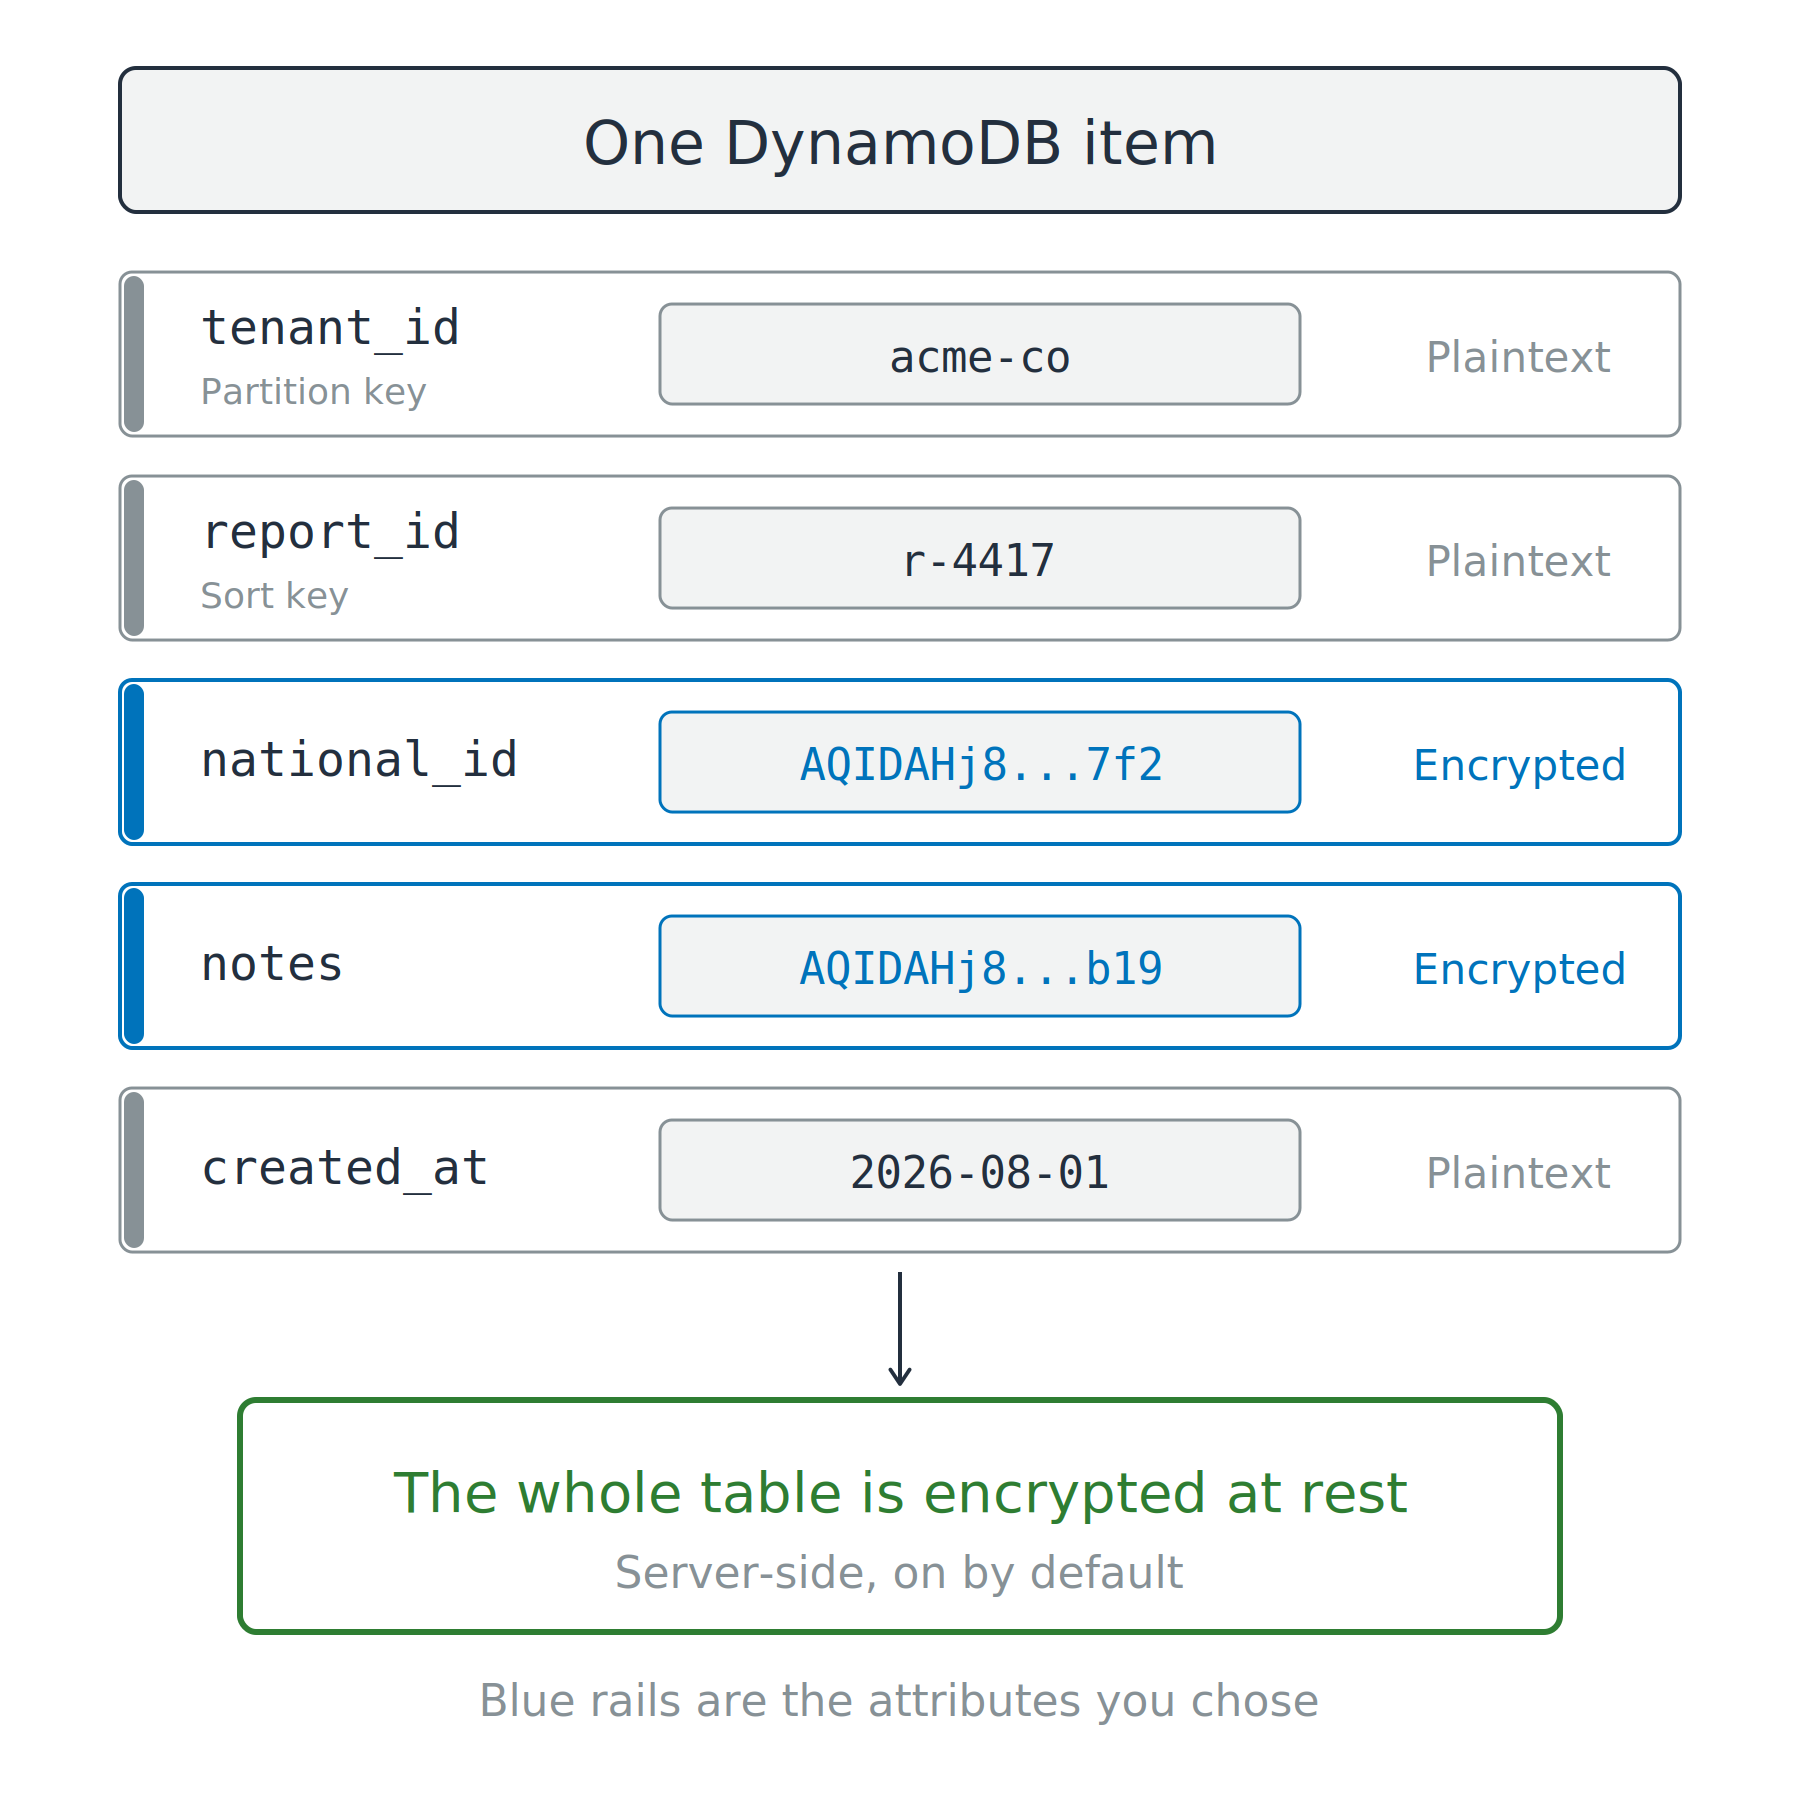
Beş öznitelikli bir DynamoDB öğesi. İki öznitelik ciphertext tutar ve mavi raylar taşır; bölüm anahtarı, sıralama anahtarı ve zaman damgası düz metin kalır. Alttaki yeşil kutu tüm tablonun at rest şifrelendiğini söyler.

Geliştiriciler için AWS Güvenliğini Kullanma

Tabloyu değil alanı şifrele

At rest zaten açık

  • Okuma erişimi olan herkes sorgudan düz metin alır

AWS Database Encryption SDK

  • Seçtiğin öznitelikleri kodunda şifrele
  • DynamoDB'nin öğe bulmak için kullandığı bölüm ve sıralama anahtarları düz metin kalır; çünkü onları indeksler

Beş öznitelikli bir DynamoDB öğesi. İki öznitelik ciphertext tutar ve mavi raylar taşır; bölüm anahtarı, sıralama anahtarı ve zaman damgası düz metin kalır. Alttaki yeşil kutu tüm tablonun at rest şifrelendiğini söyler.

Geliştiriciler için AWS Güvenliğini Kullanma

TLS sunulur, zorunlu değildir

Sunulur, zorunlu değil

  • S3, HTTP ve HTTPS'e yanıt verir

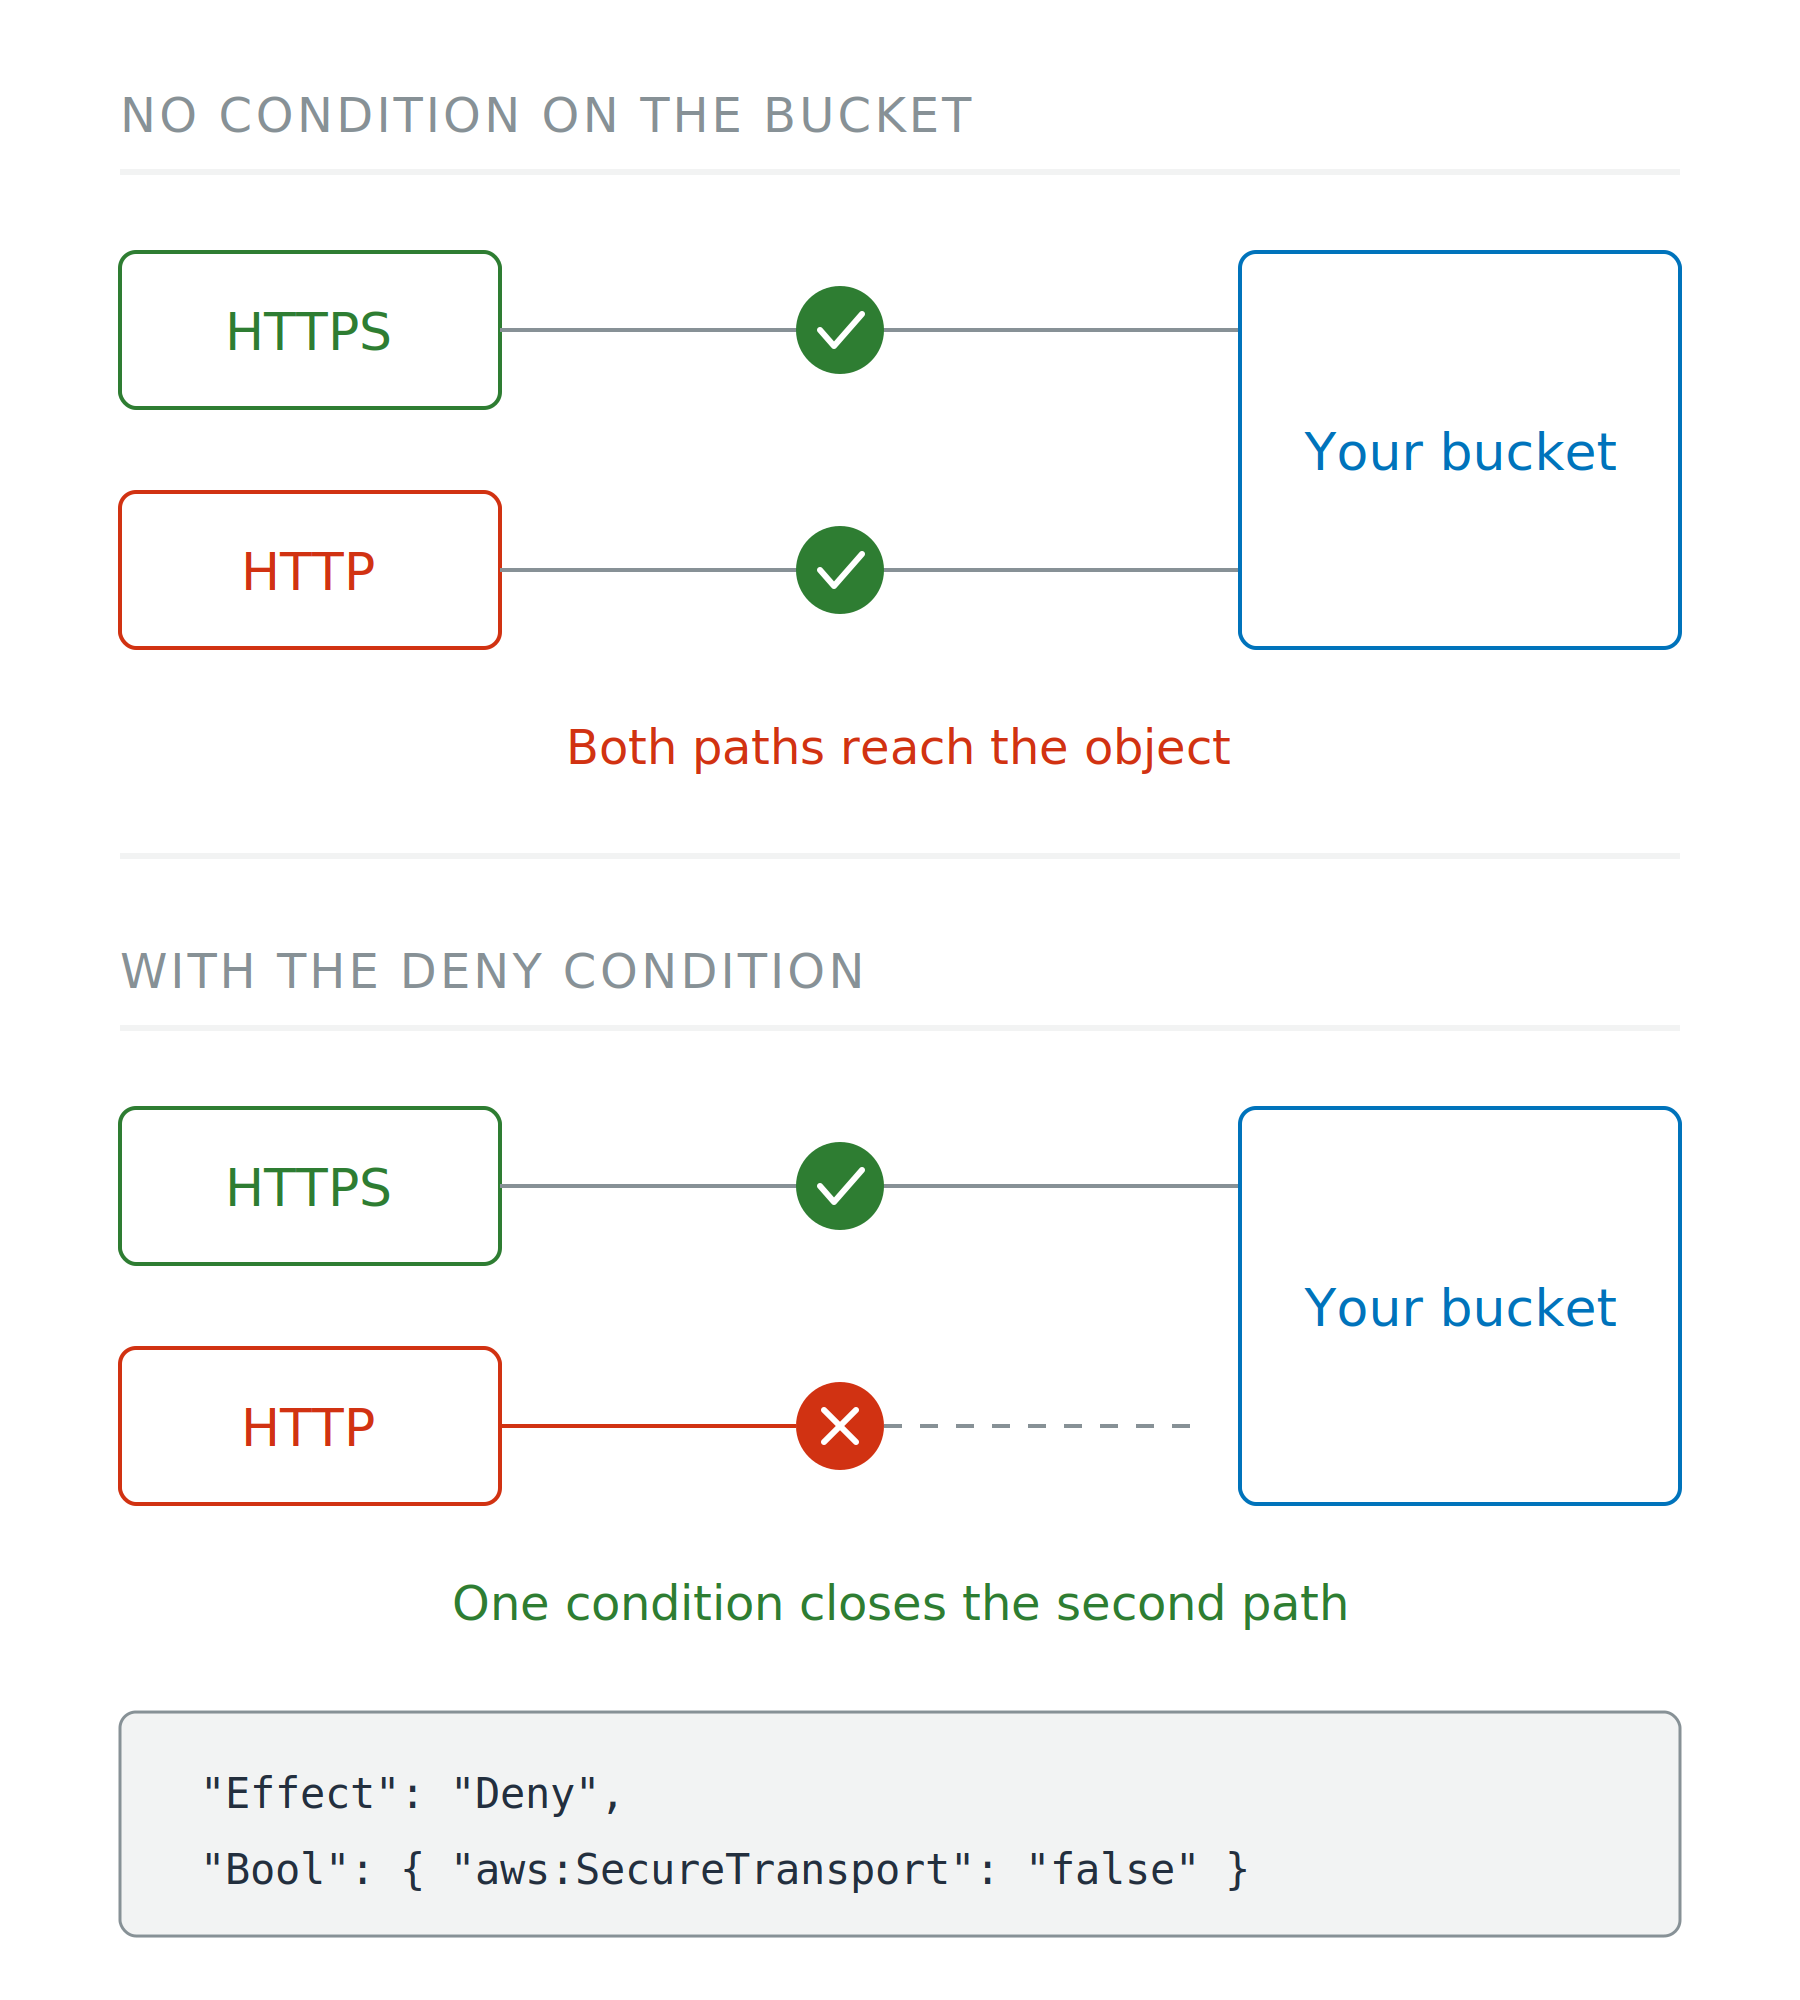
İki senaryo. Kovada koşul yoksa hem HTTPS hem HTTP istemcisi nesneye ulaşır. Reddetme koşuluyla, HTTP yolu kırmızı çarpıda durur ve bağlanmaz.

Geliştiriciler için AWS Güvenliğini Kullanma

TLS sunulur, zorunlu değildir

Sunulur, zorunlu değil

  • S3, HTTP ve HTTPS'e yanıt verir

Zorunlu kıl

  • Kova ilkesi: aws:SecureTransport false ise reddet
  • Meşru istemciler fark etmez

İki senaryo. Kovada koşul yoksa hem HTTPS hem HTTP istemcisi nesneye ulaşır. Reddetme koşuluyla, HTTP yolu kırmızı çarpıda durur ve bağlanmaz.

Geliştiriciler için AWS Güvenliğini Kullanma

Ada kefil olan otorite hangisi

Genel ad

  • ACM: genelce güvenilir, ücretsiz, kendini yeniler

Yalnızca ağının çözdüğü ad

  • AWS Private CA: sana ait bir sertifika otoritesi
  • Genel internette asla güvenilmez

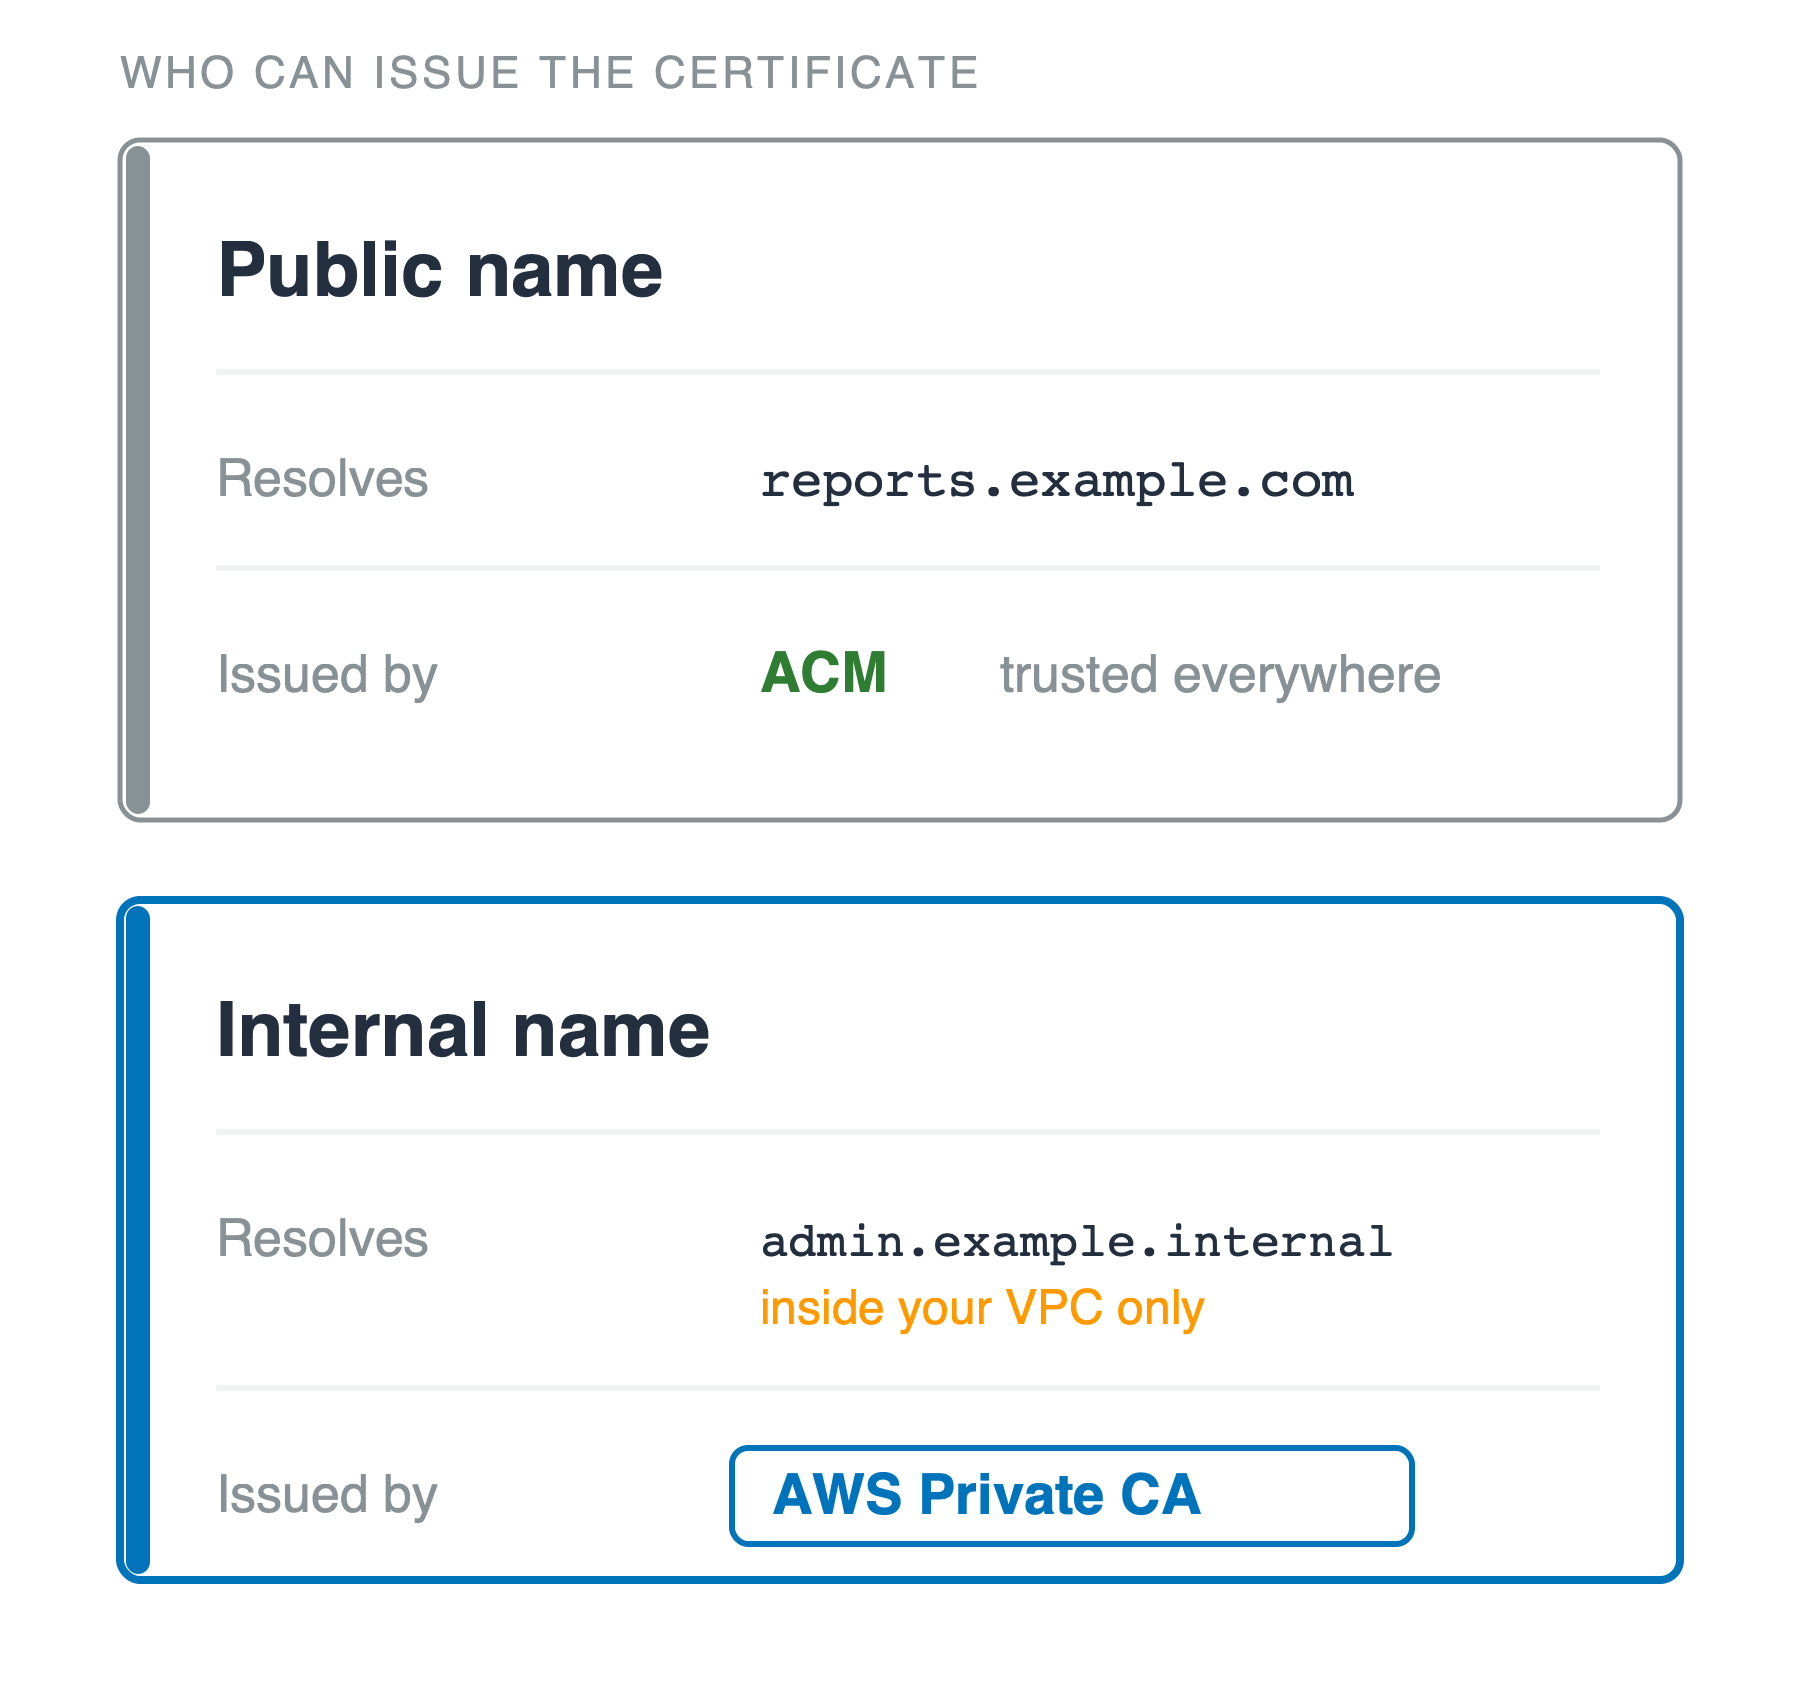
İki kart: kim sertifika düzenleyebilir. Üst kart, genel ad; çözümlenen ad reports nokta example nokta com ve veren ACM, her yerde güvenilir. Alt kart, iç ad; admin nokta example nokta internal, yalnızca VPC içinde çözülür ve veren AWS Private CA.

Geliştiriciler için AWS Güvenliğini Kullanma

Özel yarım senin, kaybetmemeye bak

Kim tutar

  • ACM: AWS saklar
  • EC2 anahtar çifti veya herhangi bir SSH anahtarı: özel yarısı sende, tek nüsha

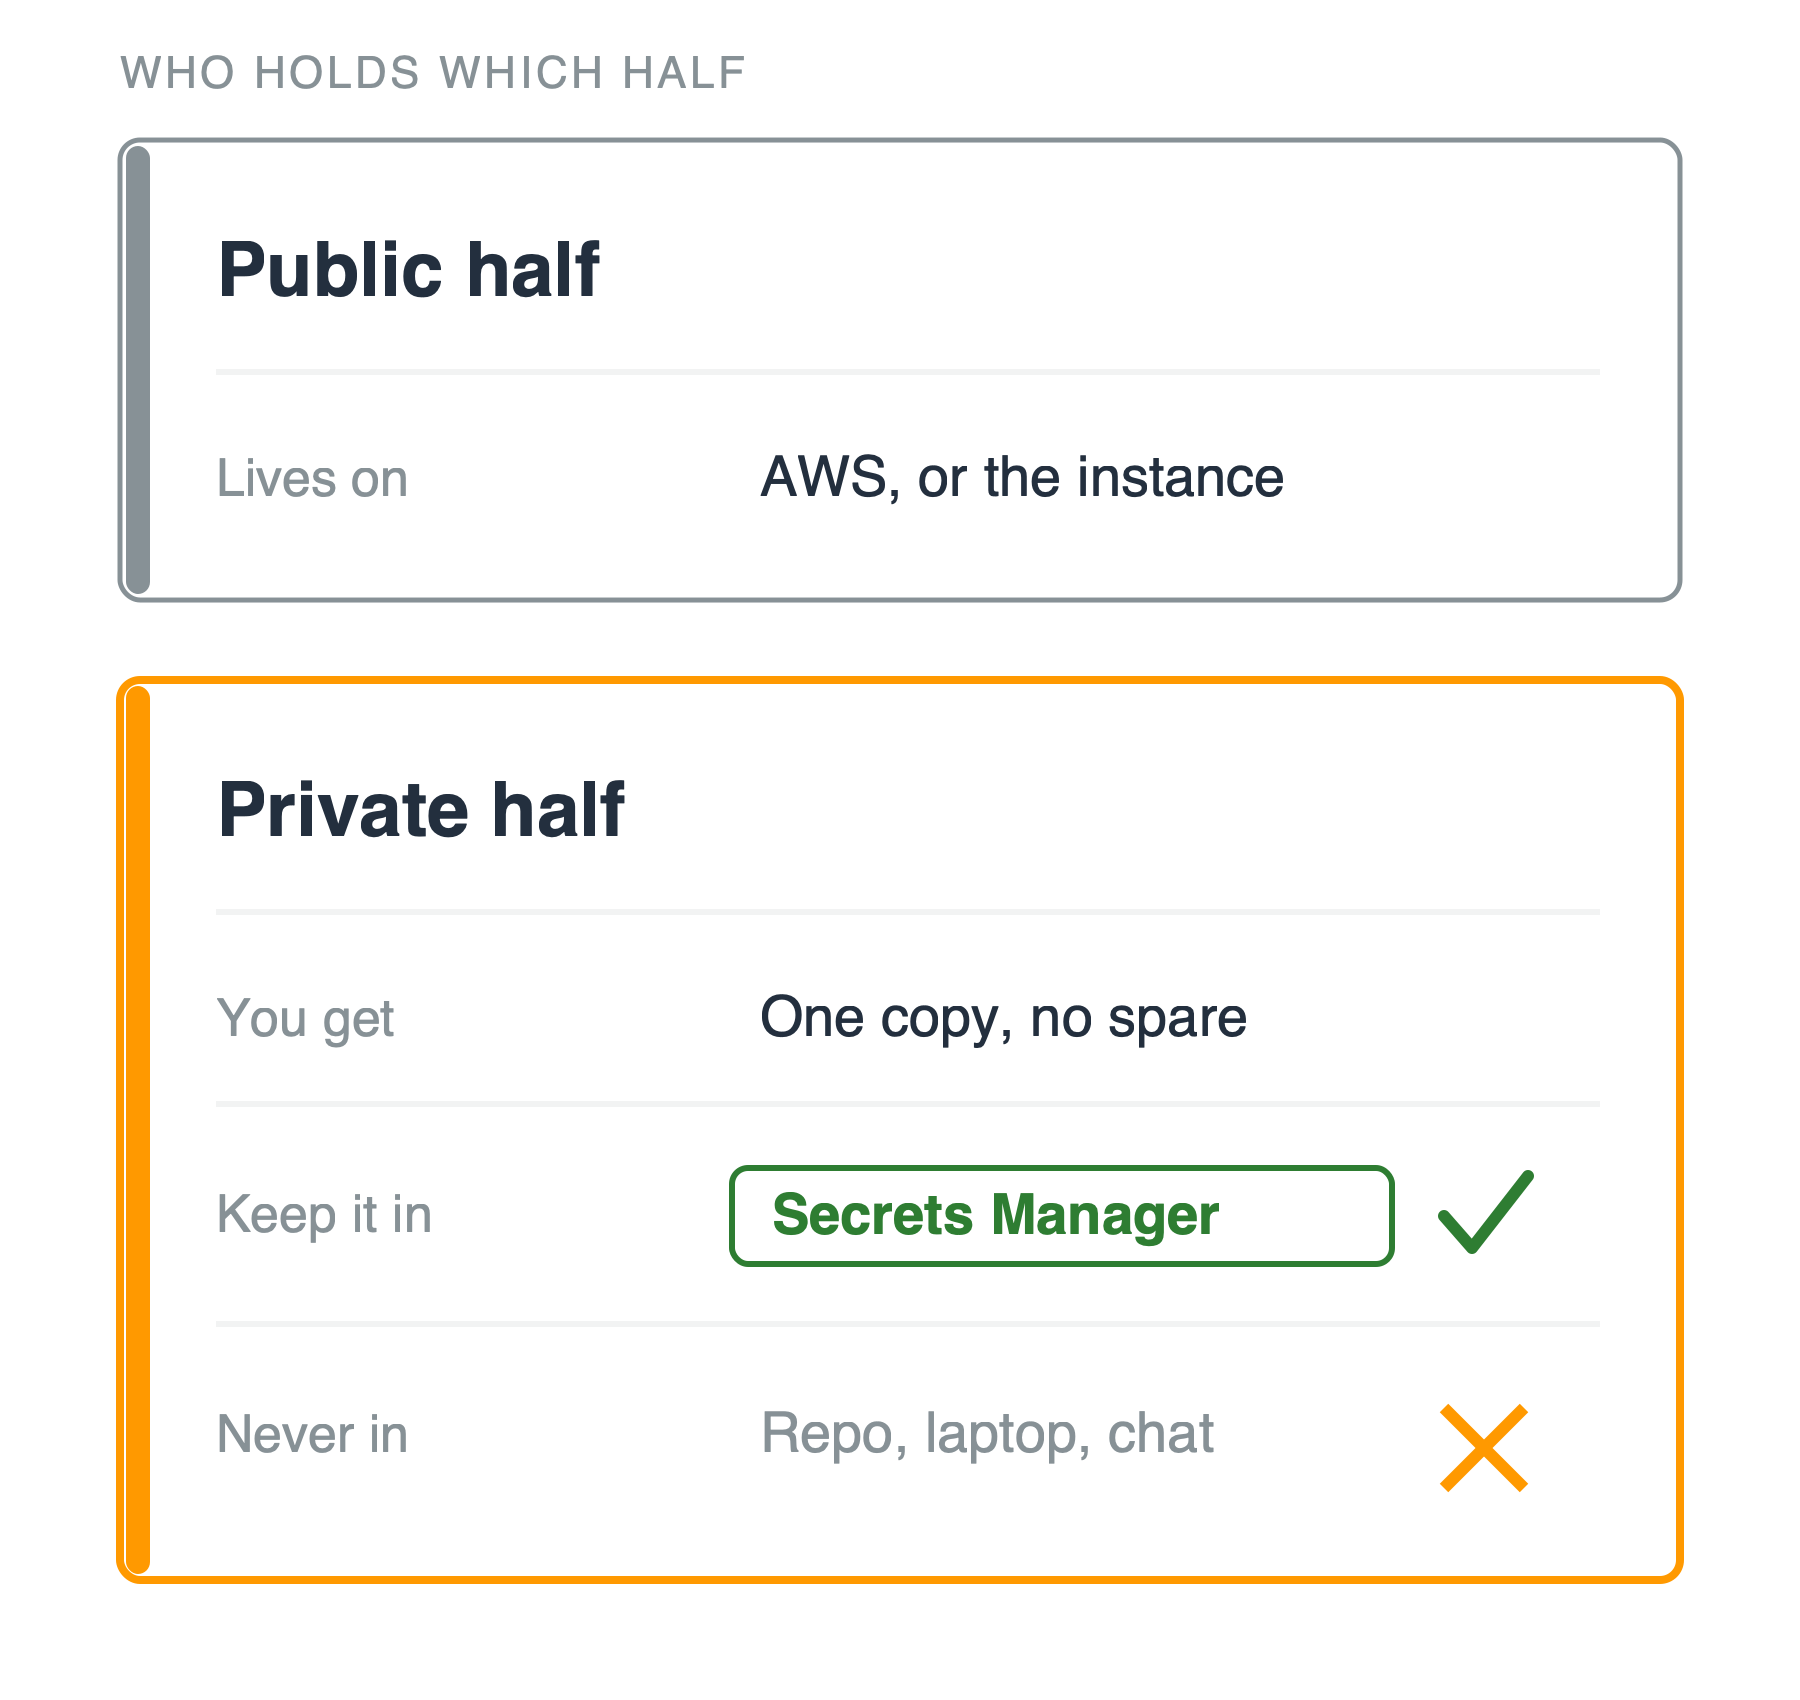
İki kart: kim hangi yarımı tutar. Üst kart, genel yarım; AWS'de ya da örnekte durur. Alt turuncu kart, özel yarım; üç satır: bir kopya, yedeği yok; Secrets Manager'da tut (yeşil tik); asla repoda, laptopta, sohbette değil (turuncu çarpı).

Geliştiriciler için AWS Güvenliğini Kullanma

Özel yarım senin, kaybetmemeye bak

Kim tutar

  • ACM: AWS saklar
  • EC2 anahtar çifti veya herhangi bir SSH anahtarı: özel yarısı sende, tek nüsha

Eğer seninse

  • Secrets Manager, repo değil
  • Takvime göre yenile

İki kart: kim hangi yarımı tutar. Üst kart, genel yarım; AWS'de ya da örnekte durur. Alt turuncu kart, özel yarım; üç satır: bir kopya, yedeği yok; Secrets Manager'da tut (yeşil tik); asla repoda, laptopta, sohbette değil (turuncu çarpı).

Geliştiriciler için AWS Güvenliğini Kullanma

Üç yanıt, tek değil

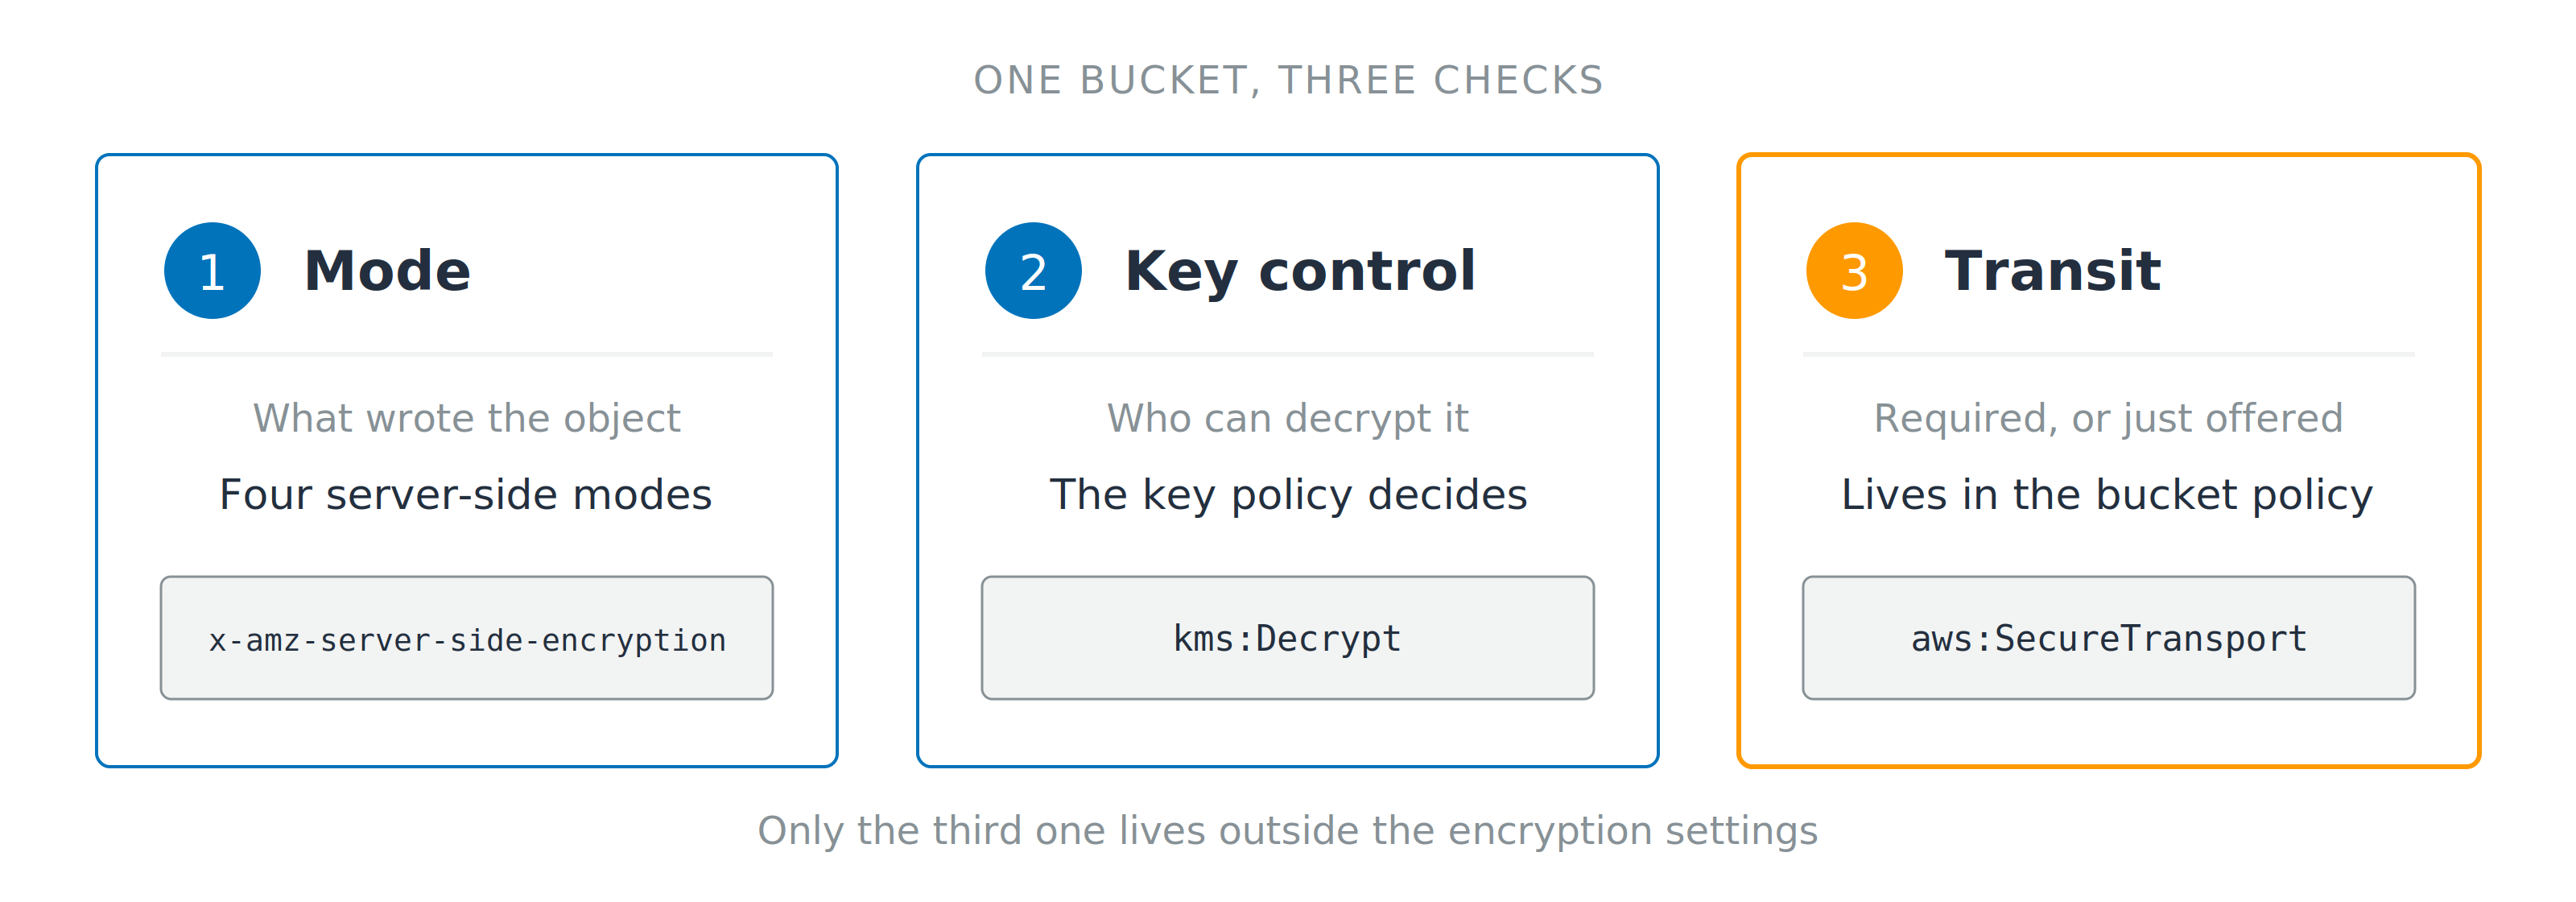
Kip, anahtar kontrolü ve aktarım için numaralı üç kart; her biri yanıtı veren üstbilgi veya koşul anahtarını gösterir. Altta bir çizgi, yalnızca üçüncü denetimin şifreleme ayarlarının dışında yaşadığını belirtir.

  1. Kip: nesneyi ne yazdı
  2. Anahtar kontrolü: kim çözebilir, bu hesapta ya da başka birinde
  3. Aktarım: zorunlu mu, sadece sunulan mı
Geliştiriciler için AWS Güvenliğini Kullanma

Hadi pratik yapalım!

Geliştiriciler için AWS Güvenliğini Kullanma

Preparing Video For Download...