Tebrikler

Geliştiriciler için AWS Güvenliğini Kullanma

Rahul Singh

Technical Product Manager

AWS hangi kimliği kontrol eder
Neleri netleştirdin

  • Aktör ve principal: AWS kimin kartını kontrol eder
  • Önce açıkça reddetme, eşleşme yoksa yine reddedilir

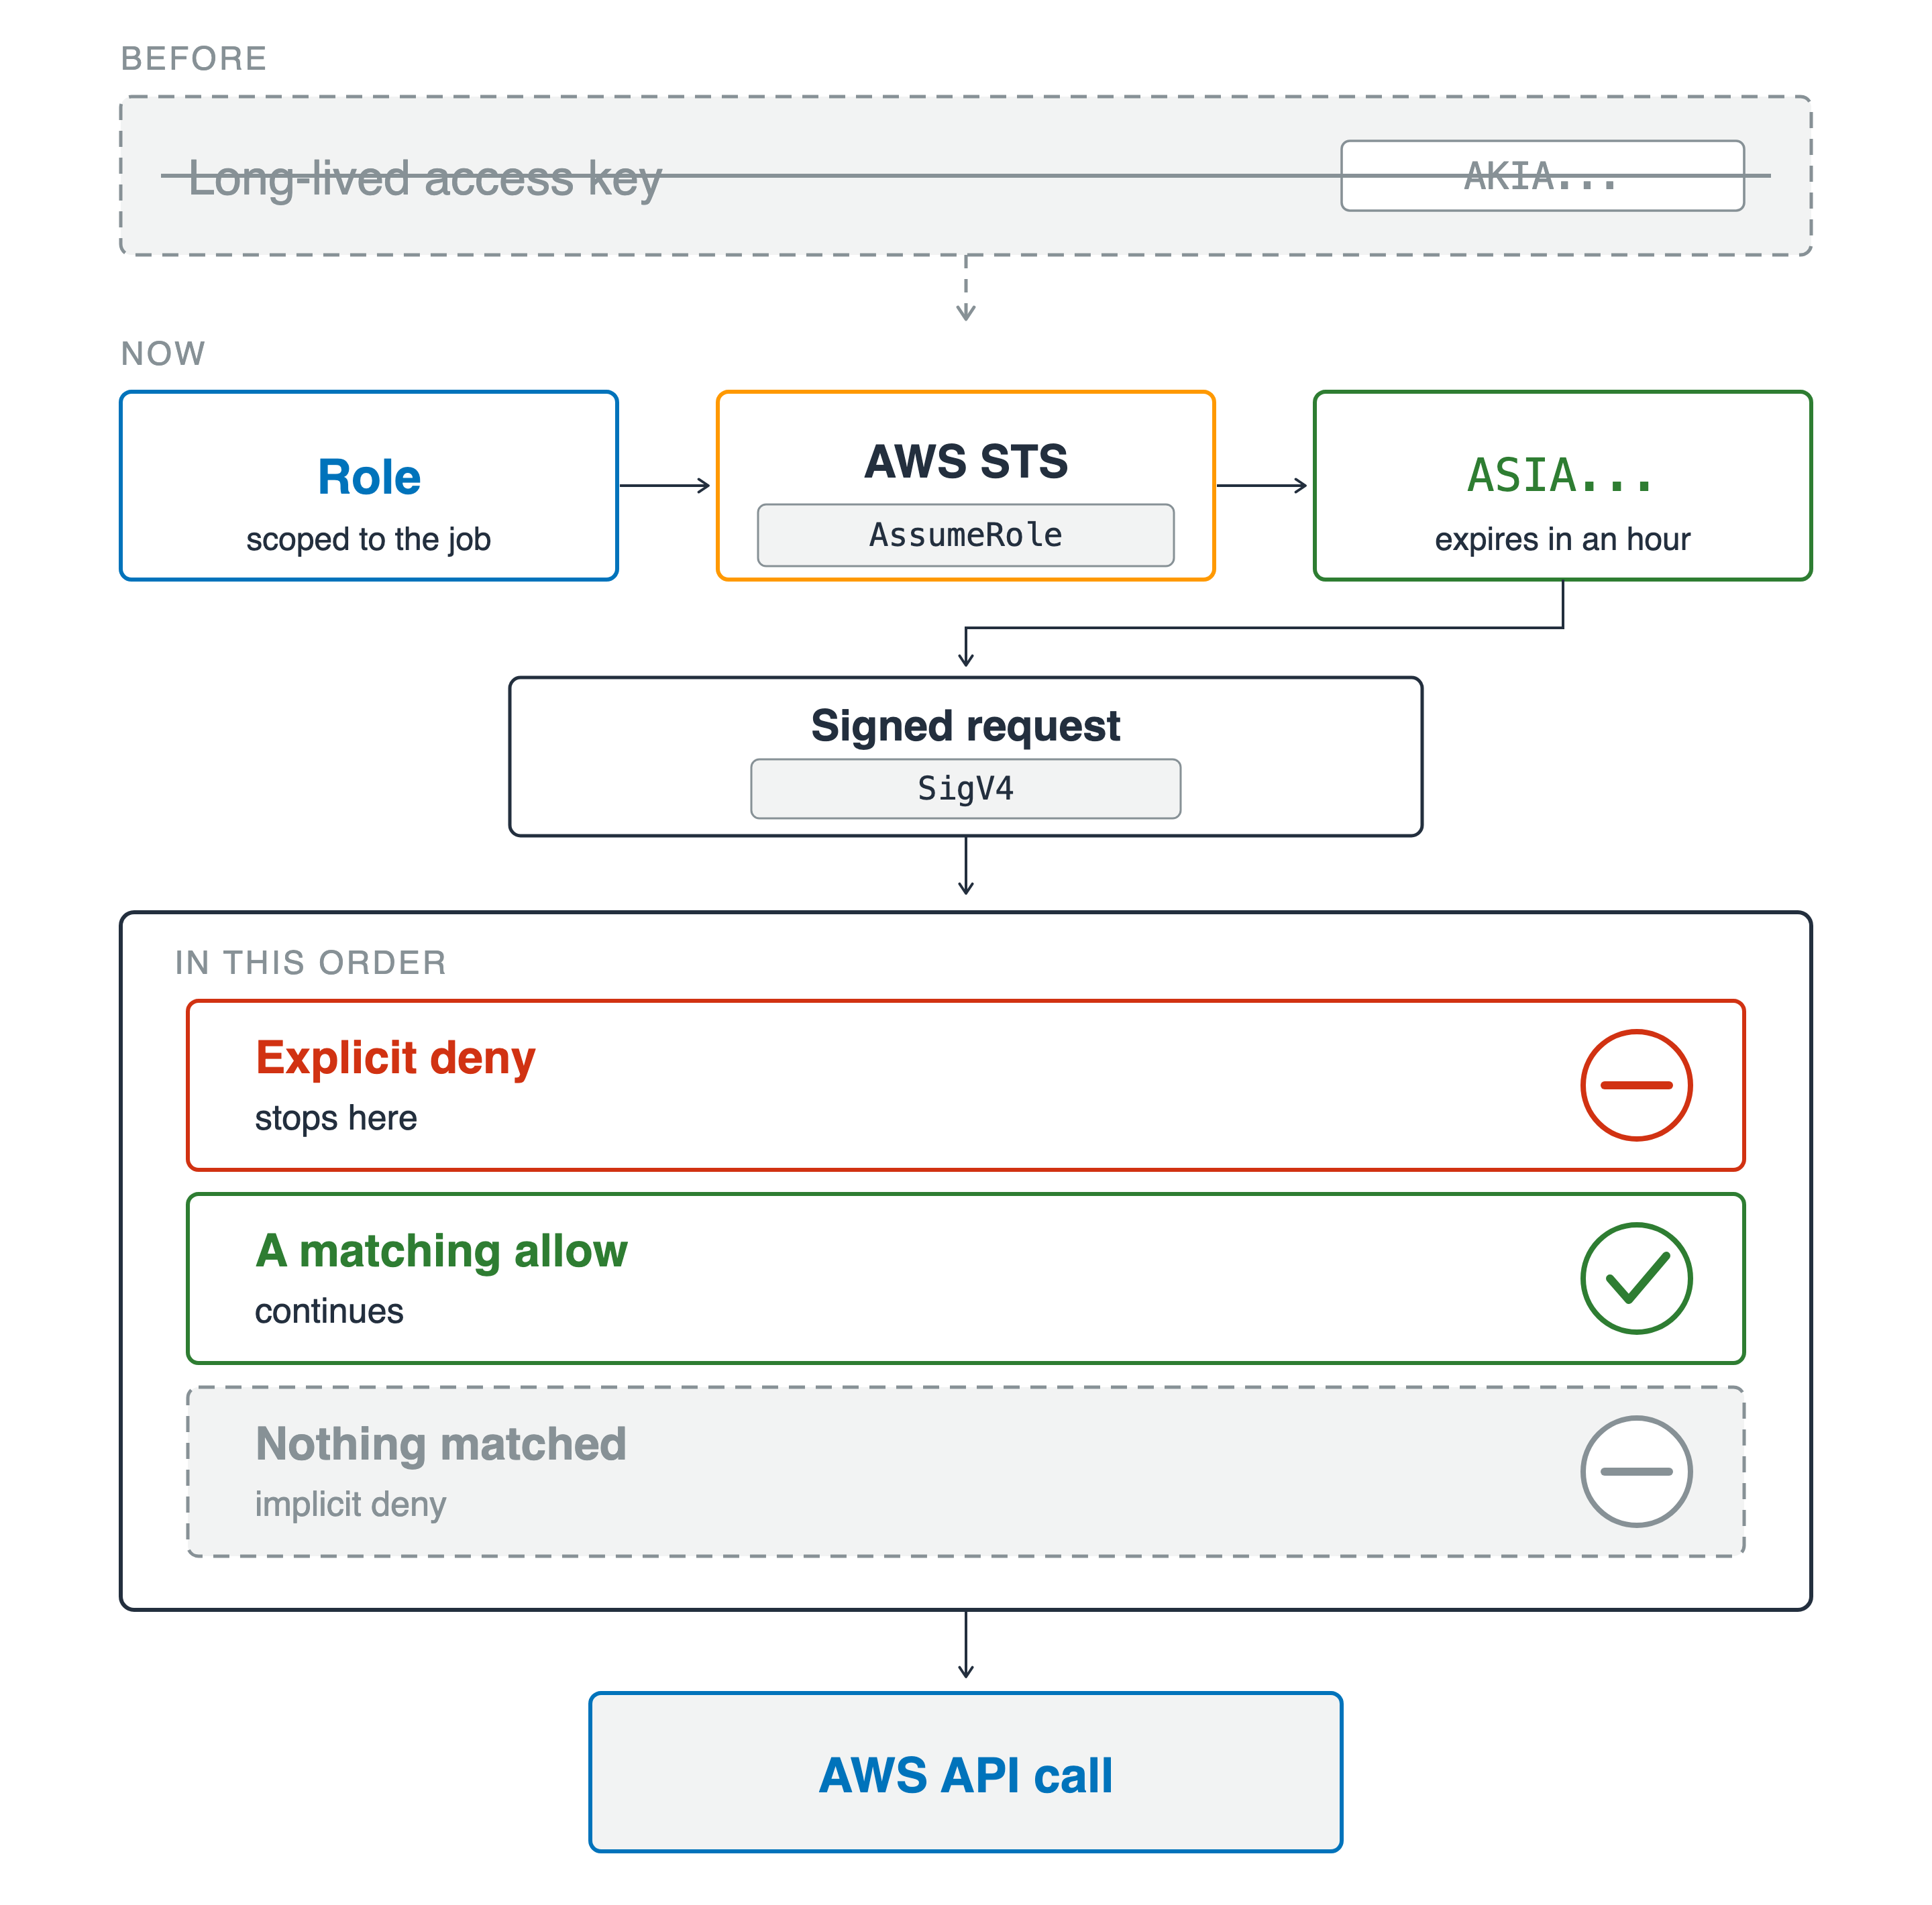
Baştan sona çizilmiş bir istek. Üstte, üstü çizili gri bir kutuda AKIA etiketli uzun ömürlü erişim anahtarı var. Altında, işe özel bir rol AWS STS üzerinden bir saat sonra süresi dolan ASIA etiketli geçici kimlik bilgisine dönüşür, sonra SigV4 ile imzalanmış bir isteğe girer. Bu, sırayla kontrol edilen bir kapıya gider: isteği durduran açık bir red, devam etmesine izin veren bir eşleşen izin ve hiçbir şeyin eşleşmediği, örtük red olan kesik bir bant. Kurtulan istek bir AWS API çağrısı olarak çıkar.

Geliştiriciler için AWS Güvenliğini Kullanma

AWS hangi kimliği kontrol eder

Neleri netleştirdin

  • Aktör ve principal: AWS kimin kartını kontrol eder
  • Önce açıkça reddetme, eşleşme yoksa yine reddedilir
  • Anahtar ve sonsuz yerine, rol ve bir saat
  • Her istekte SigV4, birinde önceden imzalı

Baştan sona çizilmiş bir istek. Üstte, üstü çizili gri bir kutuda AKIA etiketli uzun ömürlü erişim anahtarı var. Altında, işe özel bir rol AWS STS üzerinden bir saat sonra süresi dolan ASIA etiketli geçici kimlik bilgisine dönüşür, sonra SigV4 ile imzalanmış bir isteğe girer. Bu, sırayla kontrol edilen bir kapıya gider: isteği durduran açık bir red, devam etmesine izin veren bir eşleşen izin ve hiçbir şeyin eşleşmediği, örtük red olan kesik bir bant. Kurtulan istek bir AWS API çağrısı olarak çıkar.

Geliştiriciler için AWS Güvenliğini Kullanma

Kim, nereye erişebilir

Neleri netleştirdin

  • User pool giriş yaptırır, identity pool kimlik bilgisi dağıtır
  • Önce token'ı doğrula, sonra iddiaları sorgula

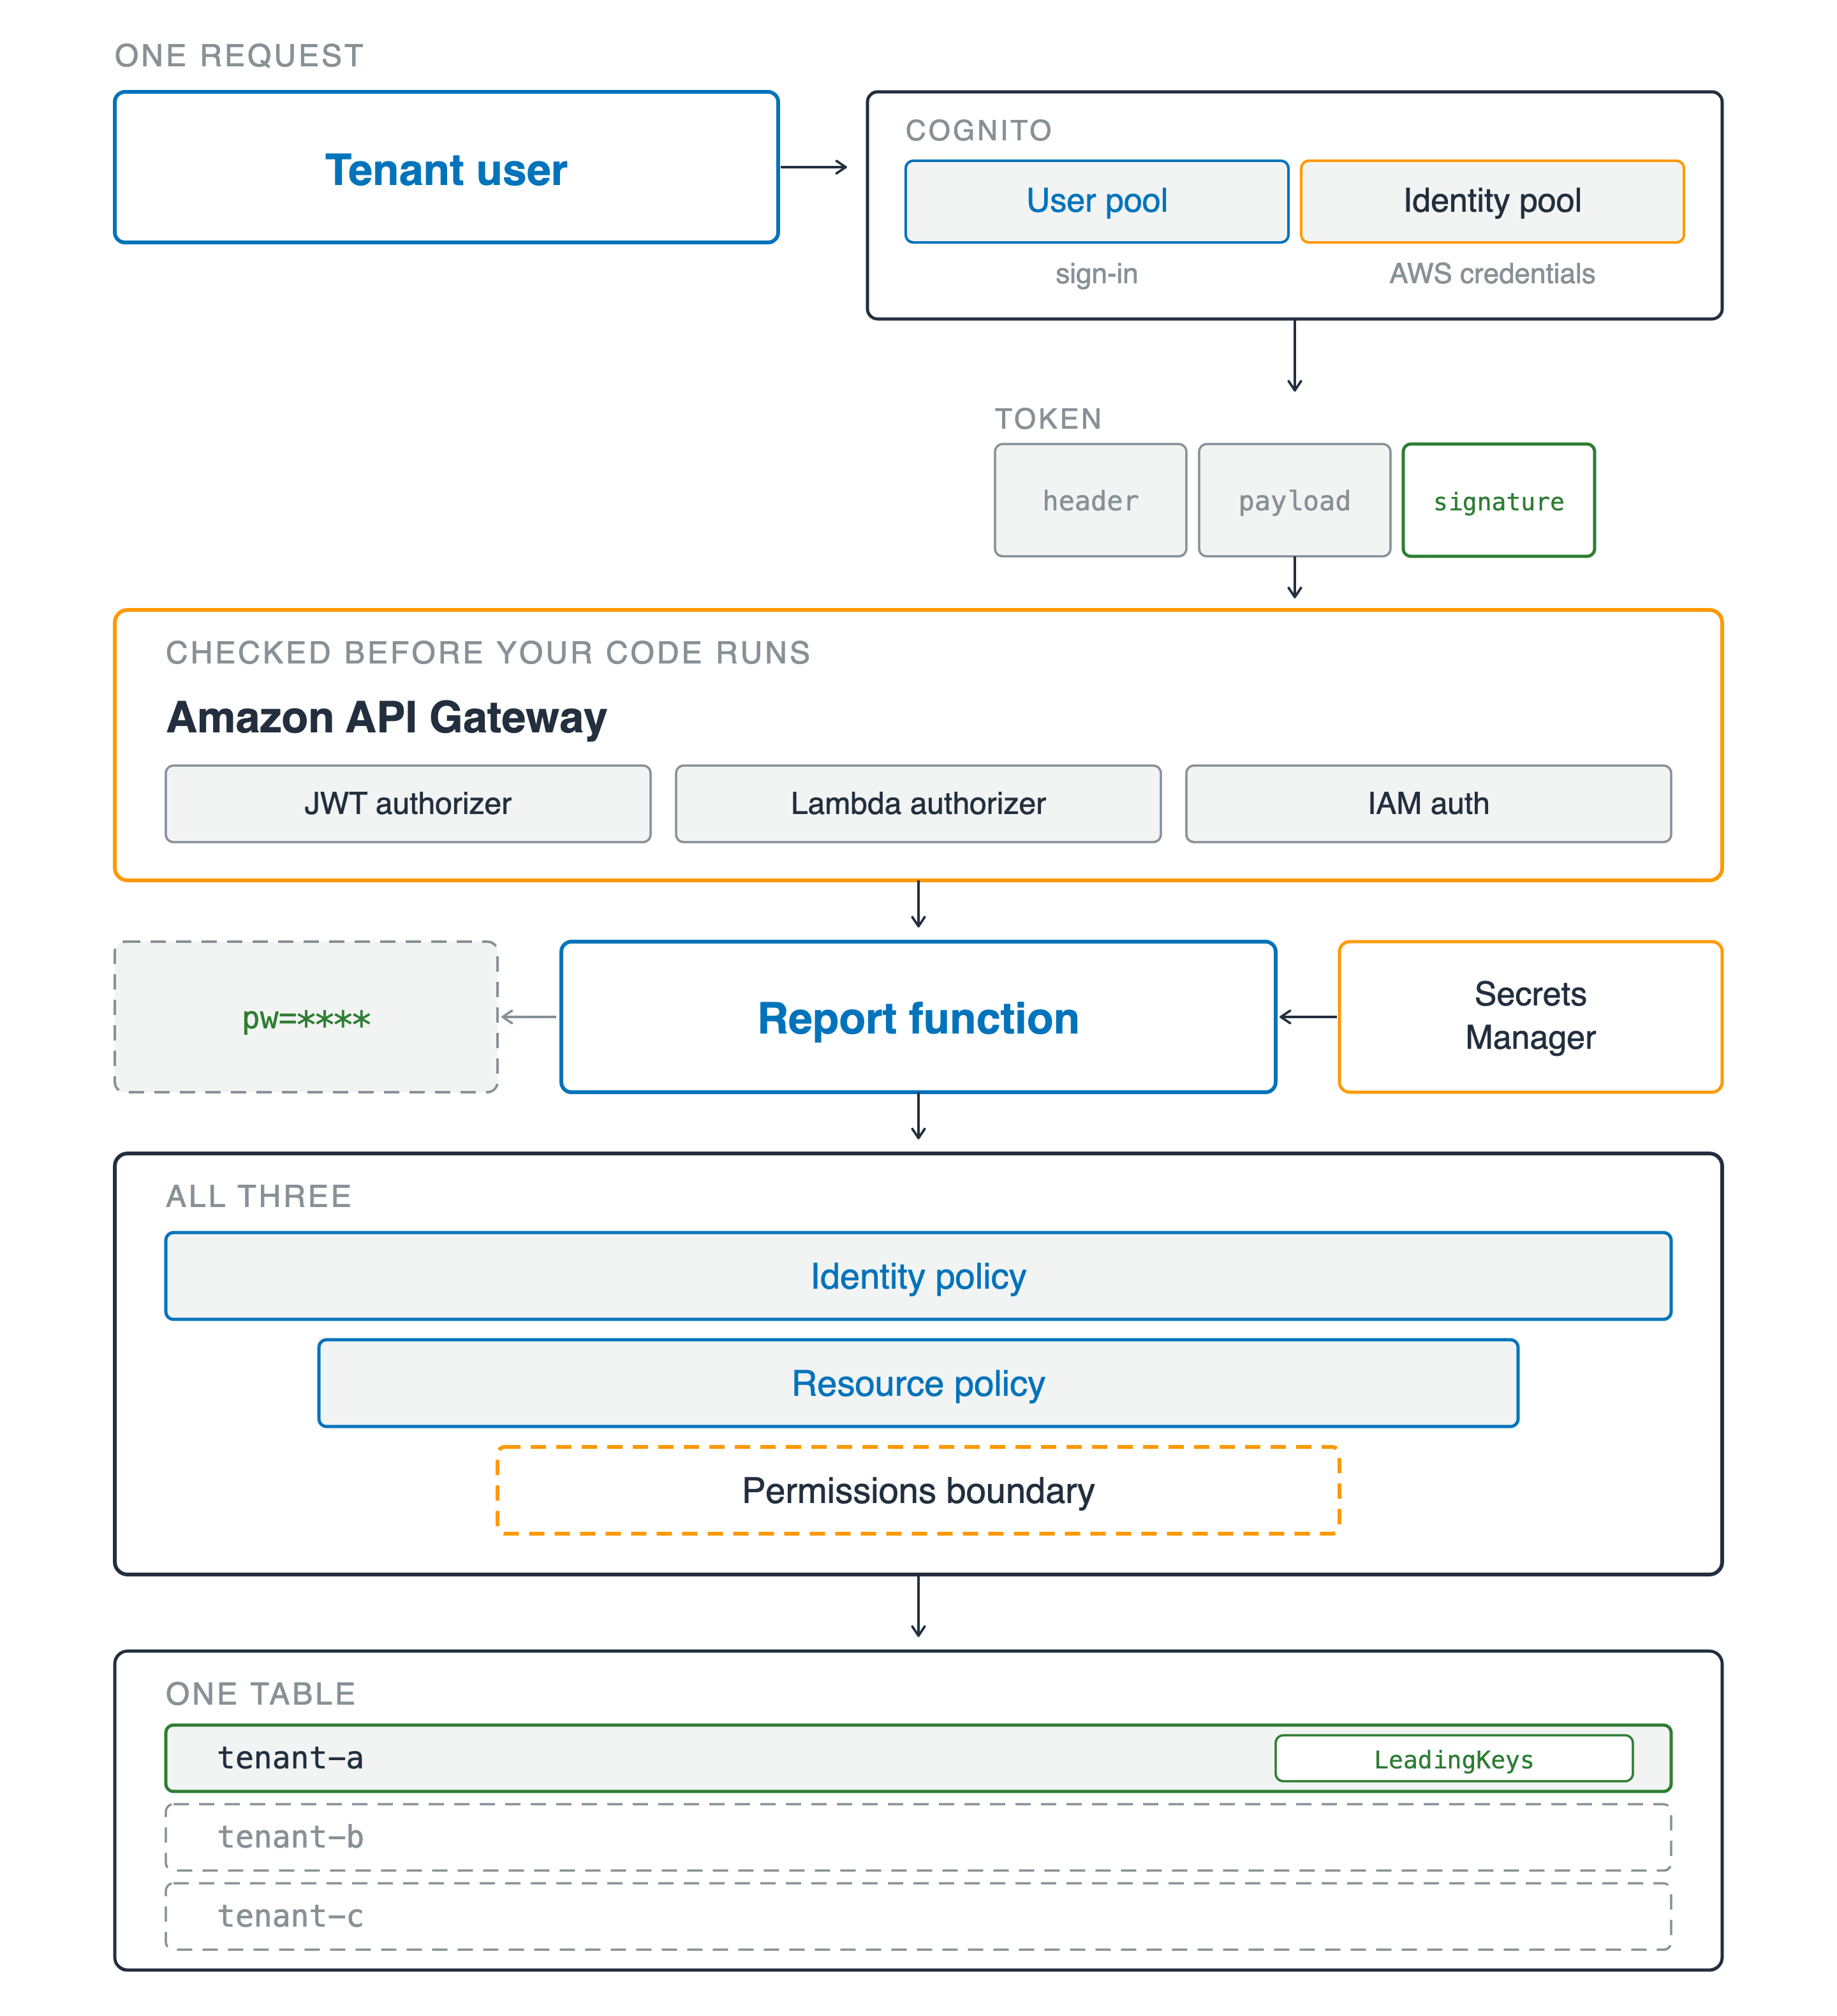
Her katmandan geçen tek bir istek. Bir kiracı kullanıcısı Amazon Cognito'ya ulaşır; tek çerçevede iki kutu olarak çizilmiş: giriş yaptıran bir user pool ve AWS kimlik bilgisi dağıtan bir identity pool. Altındaki token üç parçalıdır: header, payload ve signature; yalnızca signature yeşil çerçeveli. Amazon API Gateway'e girer; kodun çalışmadan önce kontrol edildiği, bir JWT yetkilendirici, bir Lambda yetkilendirici ve IAM yetkilendirmesi sunar. Altında, rapor fonksiyonu Secrets Manager'dan bir değer alır ve "pw eşittir dört yıldız" yazan maskeli bir satır üretir. Üç izin katmanı altta daralır: kimlik politikası, kaynak politikası ve kesik çizgili bir izin sınırı. En altta, paylaşılan tablonun bir satırı aydınlatılmış ve LeadingKeys ile etiketlenmişken, iki diğer kiracı satırı kesik ve gri kalır.

Geliştiriciler için AWS Güvenliğini Kullanma

Kim, nereye erişebilir

Neleri netleştirdin

  • User pool giriş yaptırır, identity pool kimlik bilgisi dağıtır
  • Önce token'ı doğrula, sonra iddiaları sorgula
  • Kimlik, kaynak, sınır: üç katman, tek yanıt
  • Tek kiracı koşulu, onu aşan Scan, ve parolanın logdan çıkarılması

Her katmandan geçen tek bir istek. Bir kiracı kullanıcısı Amazon Cognito'ya ulaşır; tek çerçevede iki kutu olarak çizilmiş: giriş yaptıran bir user pool ve AWS kimlik bilgisi dağıtan bir identity pool. Altındaki token üç parçalıdır: header, payload ve signature; yalnızca signature yeşil çerçeveli. Amazon API Gateway'e girer; kodun çalışmadan önce kontrol edildiği, bir JWT yetkilendirici, bir Lambda yetkilendirici ve IAM yetkilendirmesi sunar. Altında, rapor fonksiyonu Secrets Manager'dan bir değer alır ve "pw eşittir dört yıldız" yazan maskeli bir satır üretir. Üç izin katmanı altta daralır: kimlik politikası, kaynak politikası ve kesik çizgili bir izin sınırı. En altta, paylaşılan tablonun bir satırı aydınlatılmış ve LeadingKeys ile etiketlenmişken, iki diğer kiracı satırı kesik ve gri kalır.

Geliştiriciler için AWS Güvenliğini Kullanma

Önce kanıtla, sonra dağıt

Neleri netleştirdin

  • Varsayılan şifreli, ama hangi mod ve kimin anahtarı senin
  • Anahtar üzerinde iki kapı var ve ikisi de açılmalı

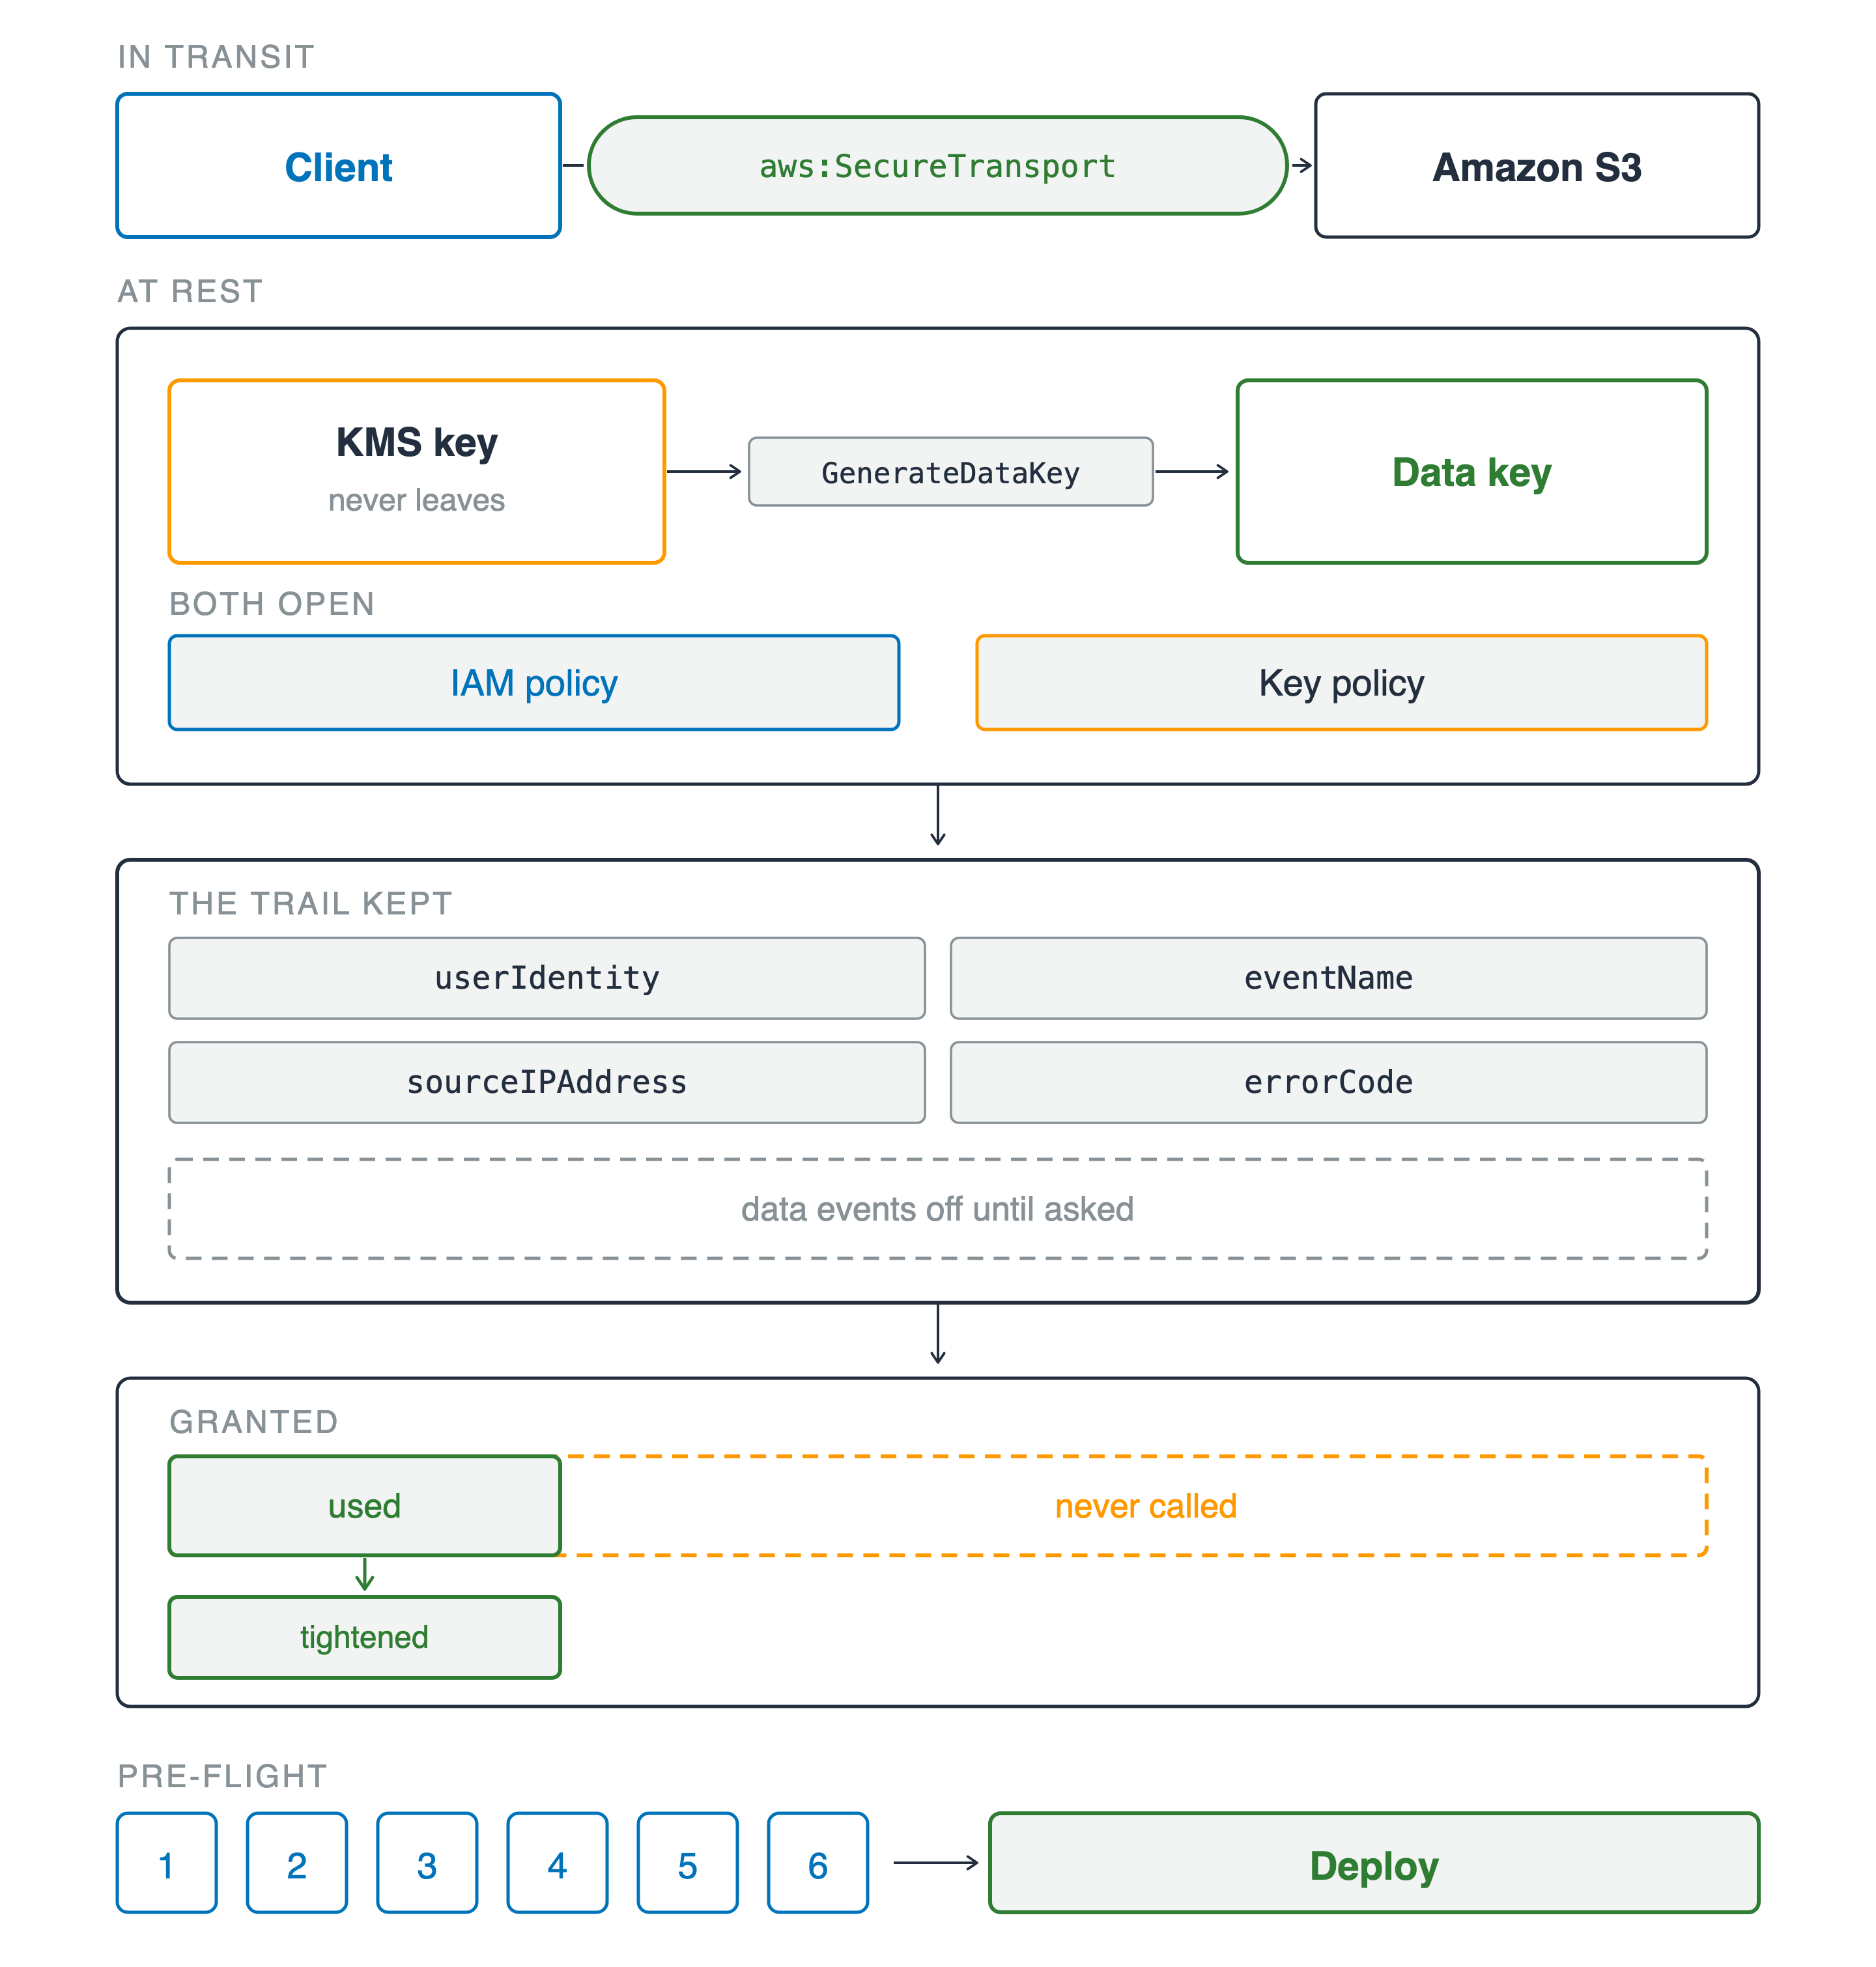
Dört bant. İletimde, bir istemci aws:SecureTransport etiketli bir kanaldan Amazon S3'e ulaşır. Durgun halde, asla çıkmayan bir KMS anahtarı GenerateDataKey çağırarak bir veri anahtarı üretir; altında ikisi de açılması gereken iki kapı vardır: bir IAM politikası ve bir anahtar politikası. Daha aşağıda, trail'in tuttuğu şeyler: userIdentity, eventName, sourceIPAddress ve errorCode; veri olayları istenene kadar kapalı yazan kesik bir bantla. Sonra geniş kesik "verildi" çubuğu içinde küçük dolu bir "kullanıldı" segmenti, sıkılaştırılmış bir politikaya daralır. En altta, altı numaralı soru bir dağıtım adımına çıkar.

Geliştiriciler için AWS Güvenliğini Kullanma

Önce kanıtla, sonra dağıt

Neleri netleştirdin

  • Varsayılan şifreli, ama hangi mod ve kimin anahtarı senin
  • Anahtar üzerinde iki kapı var ve ikisi de açılmalı
  • Trail, kaydediyorsa principal'ı adlandırır
  • Verilen ile kullanılanı karşılaştır, sonra altı soru

Dört bant. İletimde, bir istemci aws:SecureTransport etiketli bir kanaldan Amazon S3'e ulaşır. Durgun halde, asla çıkmayan bir KMS anahtarı GenerateDataKey çağırarak bir veri anahtarı üretir; altında ikisi de açılması gereken iki kapı vardır: bir IAM politikası ve bir anahtar politikası. Daha aşağıda, trail'in tuttuğu şeyler: userIdentity, eventName, sourceIPAddress ve errorCode; veri olayları istenene kadar kapalı yazan kesik bir bantla. Sonra geniş kesik "verildi" çubuğu içinde küçük dolu bir "kullanıldı" segmenti, sıkılaştırılmış bir politikaya daralır. En altta, altı numaralı soru bir dağıtım adımına çıkar.

Geliştiriciler için AWS Güvenliğini Kullanma

Bu seni nereye götürür


  • Sıradaki servis: aynı altı soru
  • Sağlayıcı fark etmez: kimlik, yetkilendirme, anahtarlar, kanıt

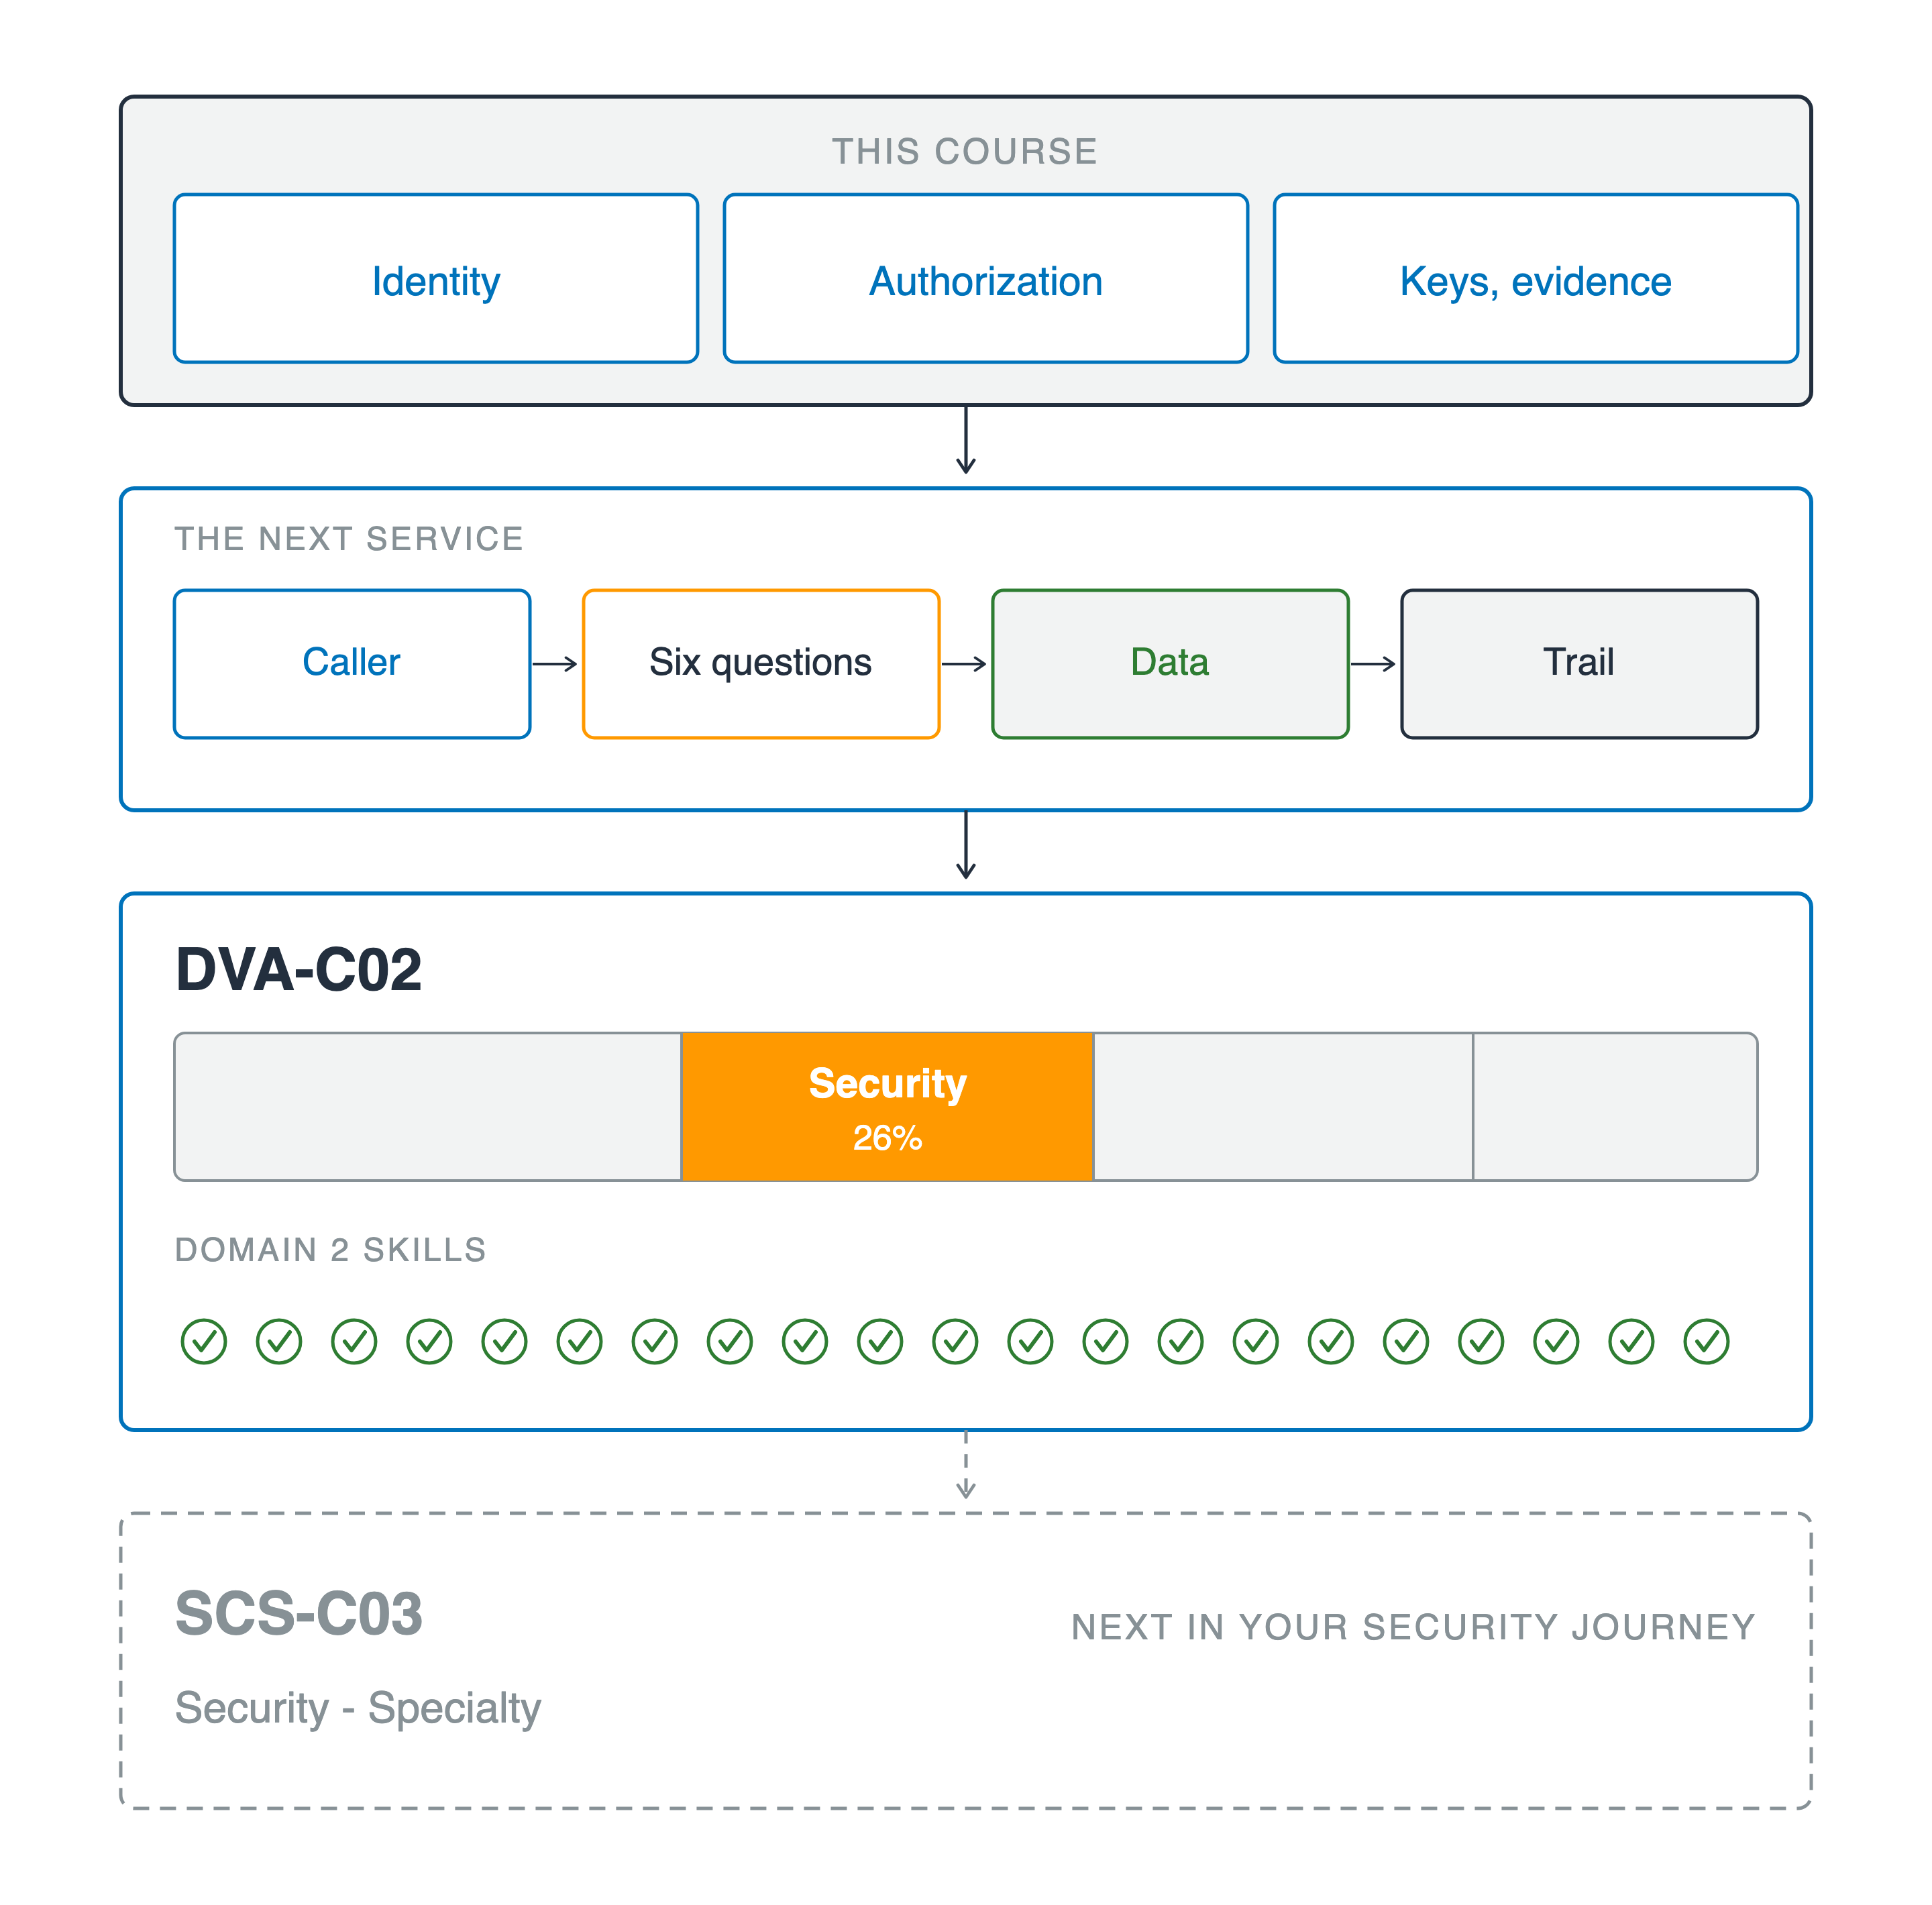
Yukarıdan aşağı tek sütun. "this course" etiketli bir blokta kimlik, yetkilendirme ve anahtarlar ile kanıtlar yer alır. Aşağıya giden bir ok, "the next service" etiketli panele uzanır; bir arayan altı sorudan geçip veriye, sonra bir trail'e ulaşır. İkinci bir ok, "DVA-C02" etiketli panele iner; dört segmentli sınav çubuğunun ikinci segmenti turuncu doldurulmuş ve Security %26 yazılıdır; altında yirmi bir yeşil tikten oluşan "domain two skills" satırı vardır. Kesik bir ok aşağıda kesik çizgili bir panele gider: SCS-C03, Security - Specialty, güvenlik yolculuğunda sıradaki adım olarak işaretlenmiş.

Geliştiriciler için AWS Güvenliğini Kullanma

Bu seni nereye götürür


  • Sıradaki servis: aynı altı soru
  • Sağlayıcı fark etmez: kimlik, yetkilendirme, anahtarlar, kanıt
  • DVA-C02: Güvenlik sınavın büyük bir kısmı; bu kurs o alanı kapsar
  • Sonrasında: AWS Certified Security - Specialty, yalnızca güvenlik sınavı

Yukarıdan aşağı tek sütun. "this course" etiketli bir blokta kimlik, yetkilendirme ve anahtarlar ile kanıtlar yer alır. Aşağıya giden bir ok, "the next service" etiketli panele uzanır; bir arayan altı sorudan geçip veriye, sonra bir trail'e ulaşır. İkinci bir ok, "DVA-C02" etiketli panele iner; dört segmentli sınav çubuğunun ikinci segmenti turuncu doldurulmuş ve Security %26 yazılıdır; altında yirmi bir yeşil tikten oluşan "domain two skills" satırı vardır. Kesik bir ok aşağıda kesik çizgili bir panele gider: SCS-C03, Security - Specialty, güvenlik yolculuğunda sıradaki adım olarak işaretlenmiş.

Geliştiriciler için AWS Güvenliğini Kullanma

Sırada ne var

Geliştiriciler için AWS Güvenliğini Kullanma

Preparing Video For Download...