Chi controlla la chiave

Uso di AWS Security per sviluppatori

Rahul Singh

Technical Product Manager

Due tipi di chiave KMS
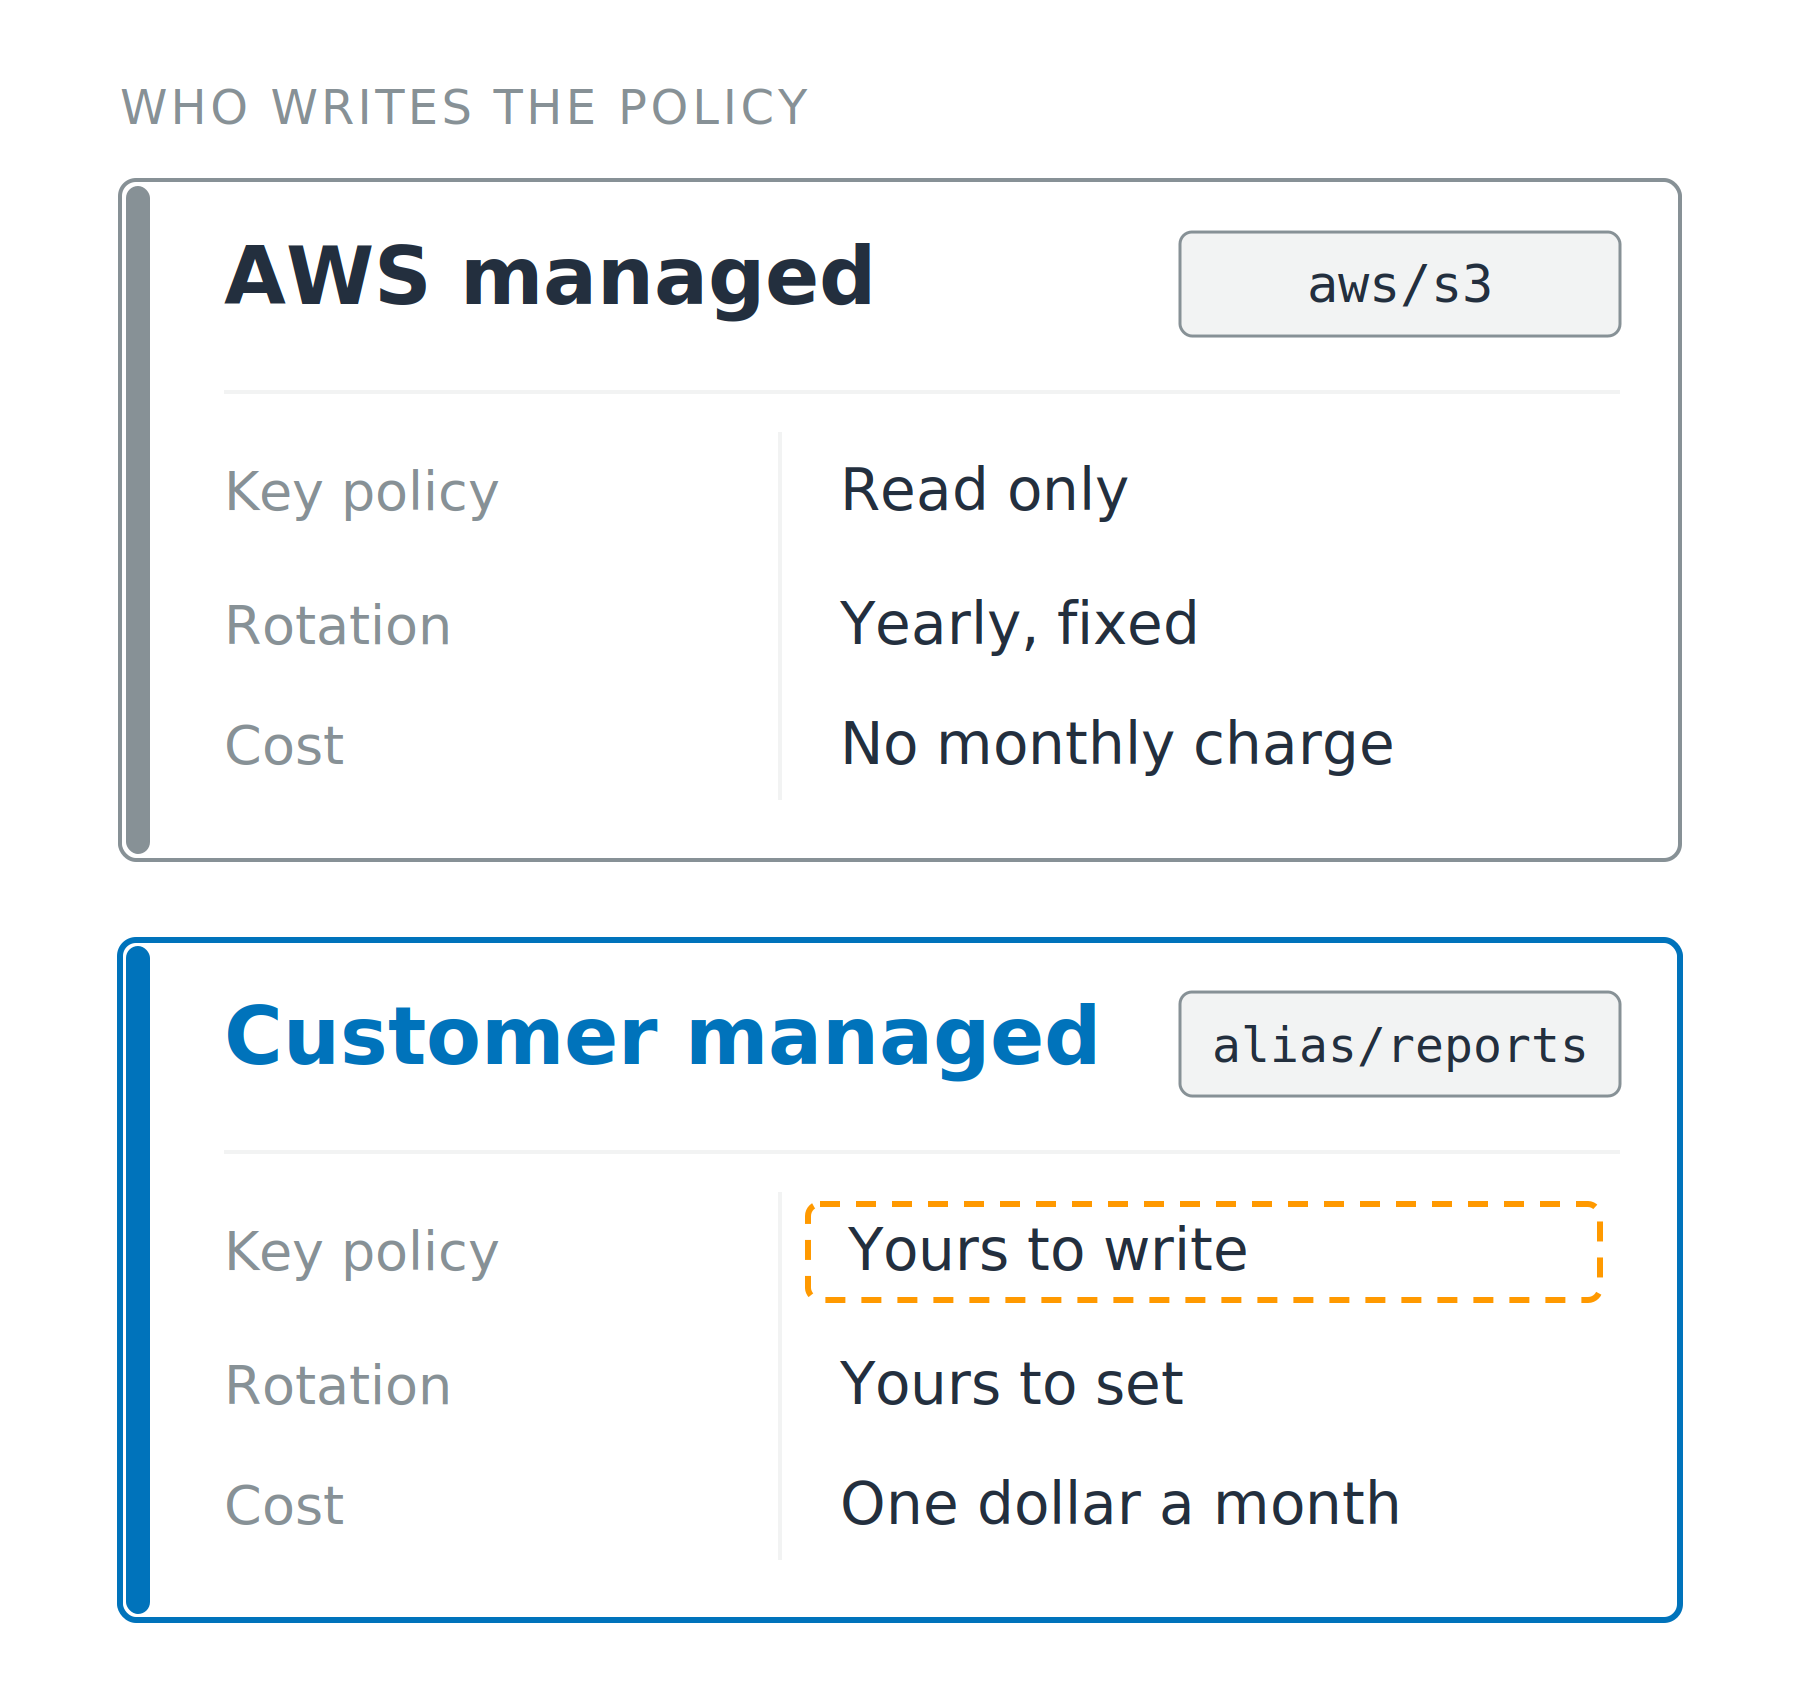
Gestita da AWS

  • Creata dal servizio, alias aws/s3
  • Politica leggibile, non modificabile
  • Nessun costo mensile

Due schede a confronto tra una chiave gestita da AWS e una gestita dal cliente sulle stesse tre righe: politica della chiave, rotazione e costo. È evidenziata la riga della politica nella scheda gestita dal cliente. Ogni scheda mostra il proprio alias: aws slash s3 e alias slash reports.

Uso di AWS Security per sviluppatori

Due tipi di chiave KMS

Gestita da AWS

  • Creata dal servizio, alias aws/s3
  • Politica leggibile, non modificabile
  • Nessun costo mensile

Gestita dal cliente

  • Creata da te, alias alias/reports, politica scritta da te
  • Periodo di rotazione deciso da te
  • Un dollaro al mese per chiave

Due schede a confronto tra una chiave gestita da AWS e una gestita dal cliente sulle stesse tre righe: politica della chiave, rotazione e costo. È evidenziata la riga della politica nella scheda gestita dal cliente. Ogni scheda mostra il proprio alias: aws slash s3 e alias slash reports.

Uso di AWS Security per sviluppatori

Due porte, entrambe devono aprirsi

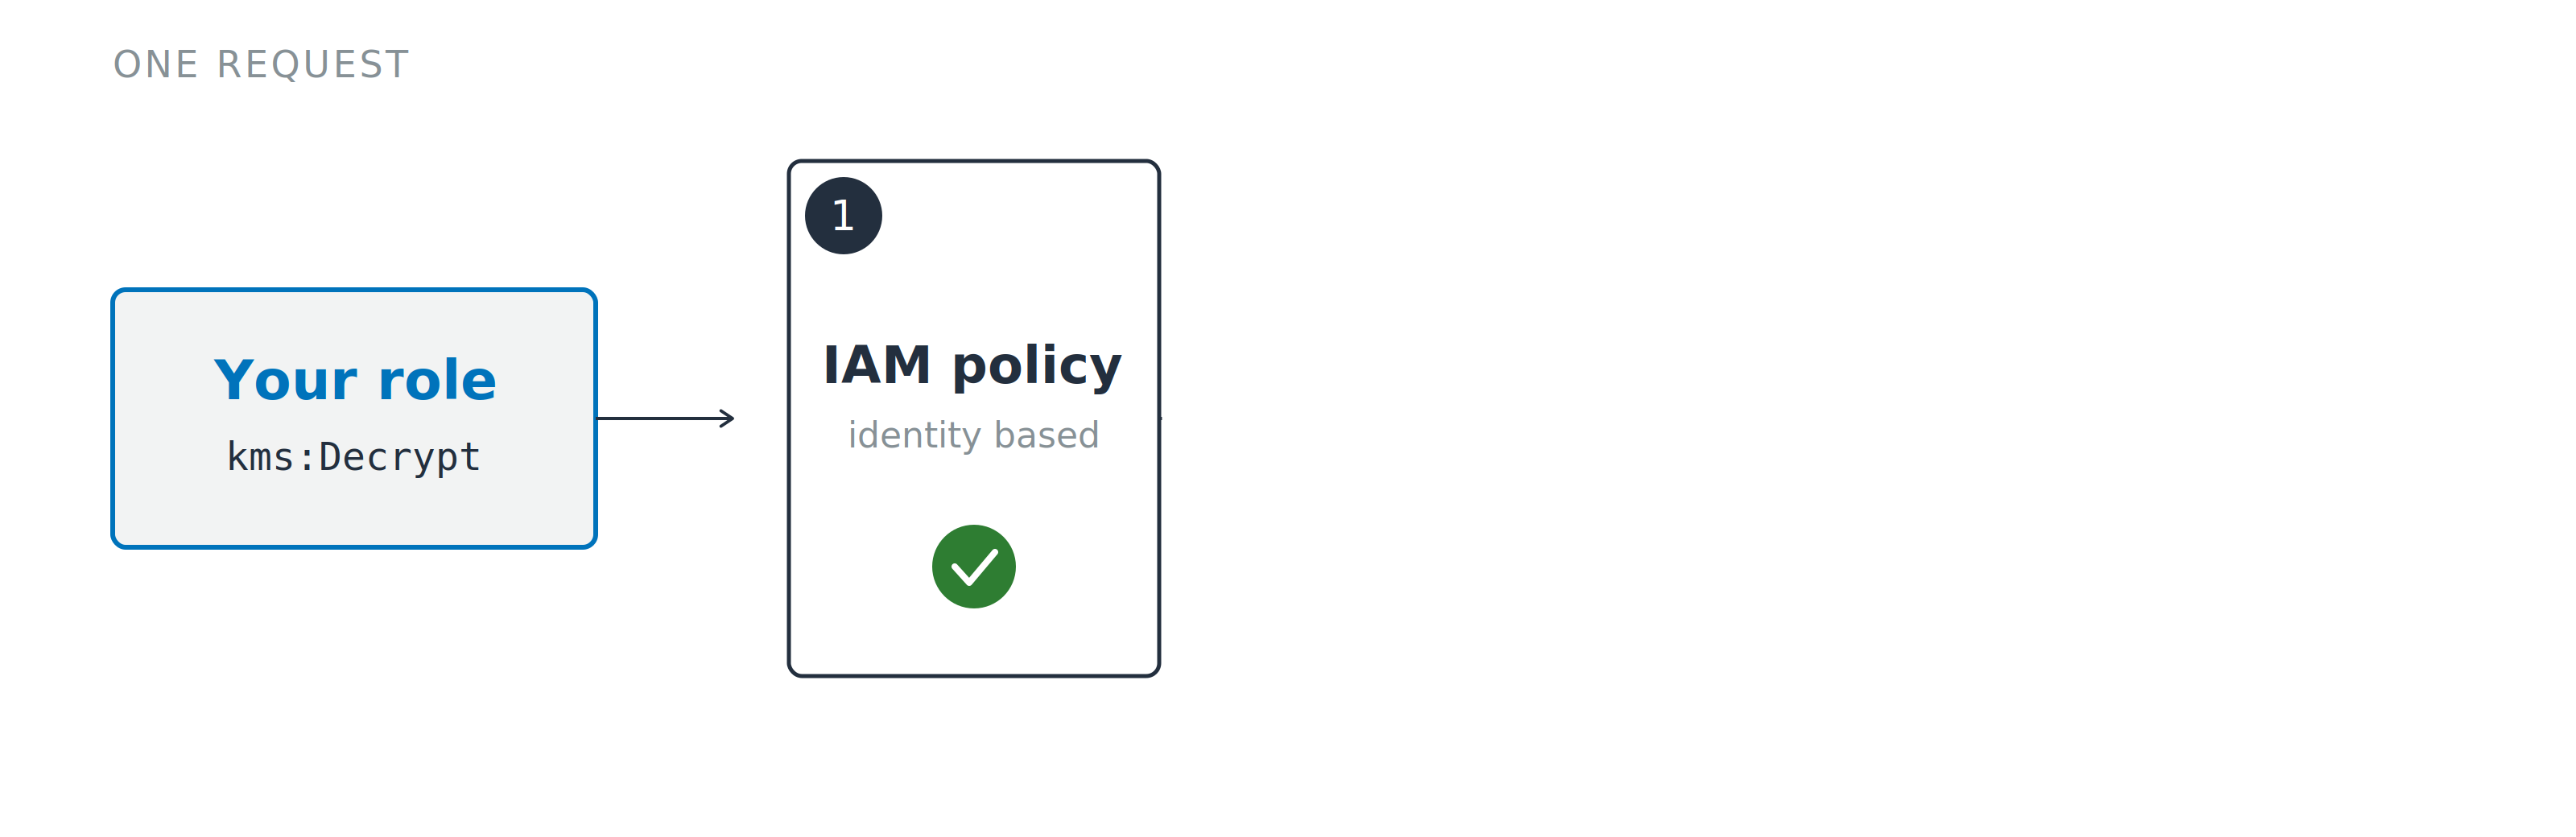
Una richiesta di decrittazione si avvicina alla prima di due "porte". La porta della politica IAM è piena e numerata uno; dietro c'è la porta della politica della chiave tratteggiata e grigia, e nessuna ha ancora risposto.

  1. Politica IAM: cosa può chiedere il chiamante
Uso di AWS Security per sviluppatori

Due porte, entrambe devono aprirsi

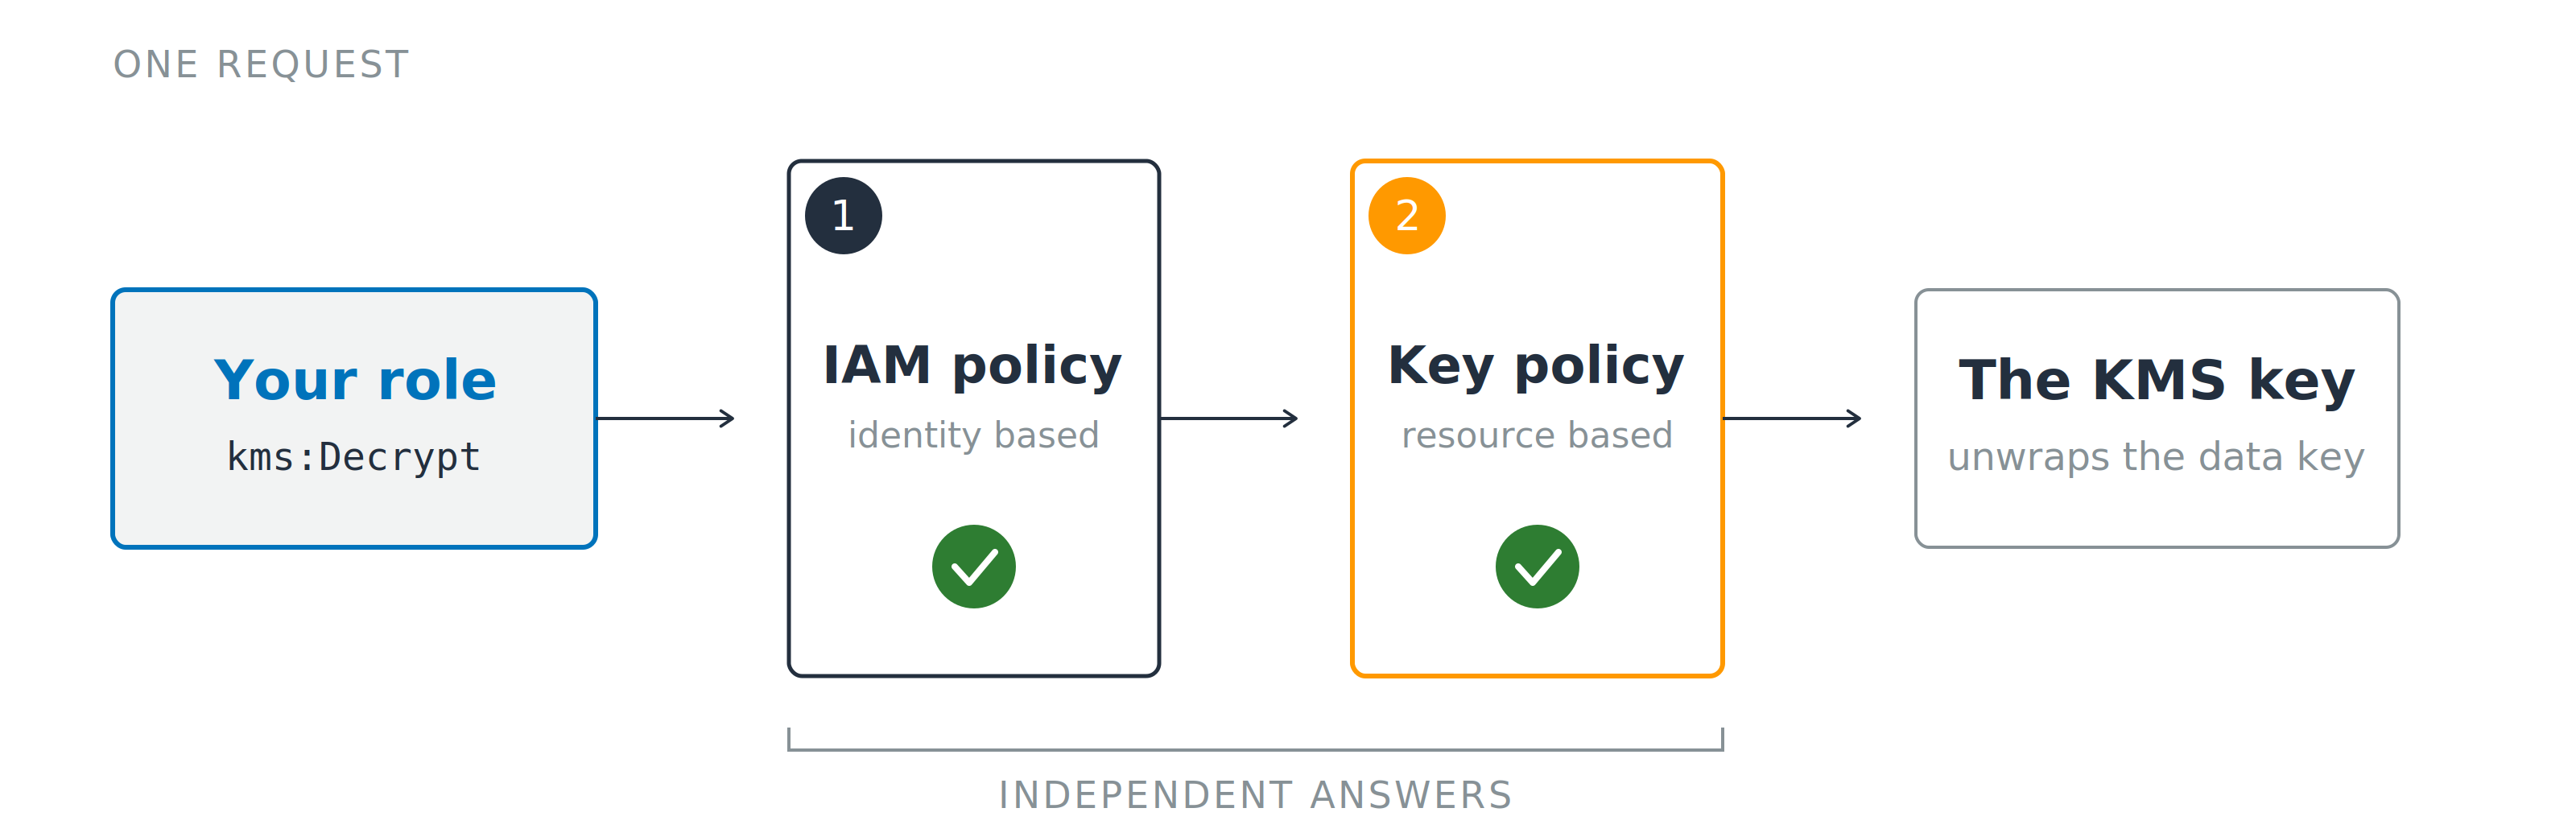
Una richiesta di decrittazione passa da sinistra a destra attraverso due porte numerate, 1 la politica IAM e 2 la politica della chiave, prima di raggiungere la chiave KMS. Una parentesi sotto le due porte le etichetta come risposte indipendenti.

  1. Politica IAM: cosa può chiedere il chiamante
  2. Politica della chiave: a chi risponderà la chiave

Politica predefinita della chiave: delega a IAM

Grant: operazioni specifiche della chiave per un principal, revocabili autonomamente

Uso di AWS Security per sviluppatori

La chiave non tocca mai i tuoi dati

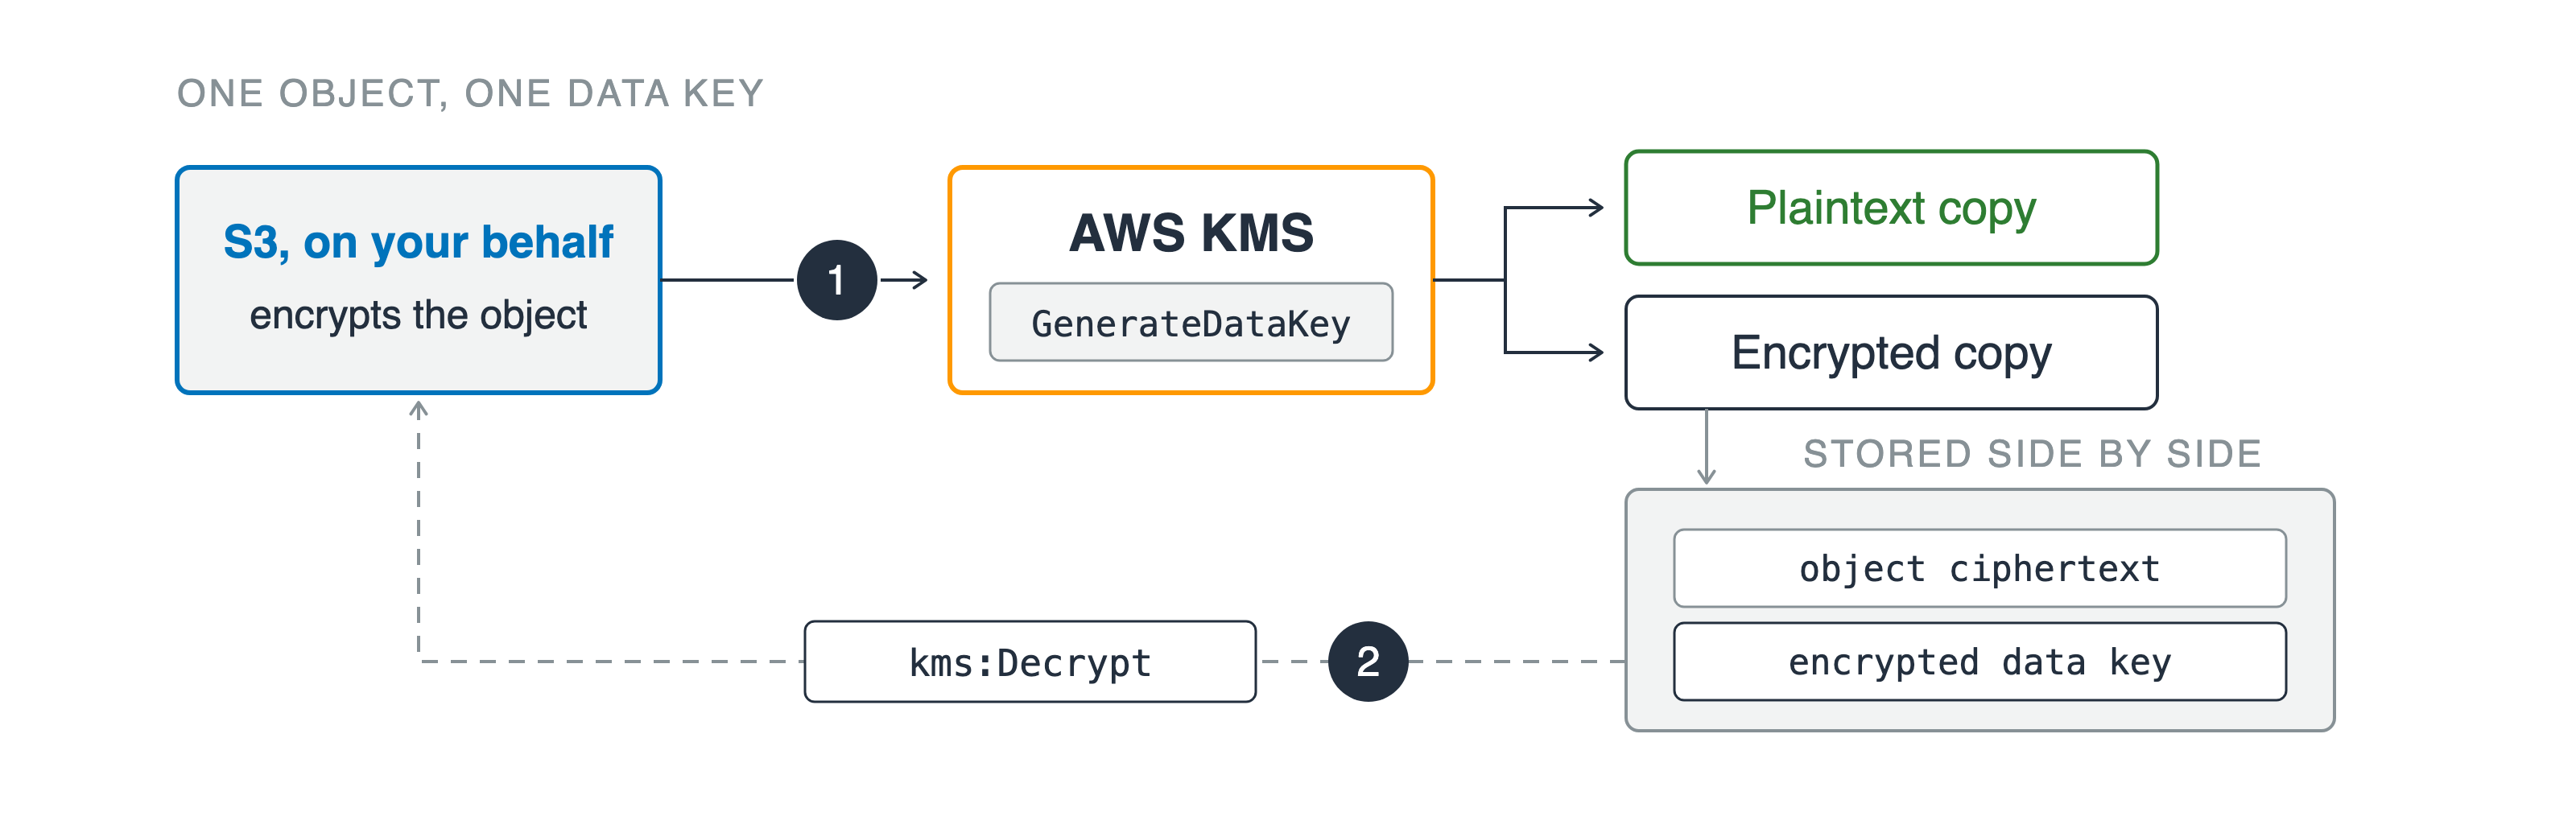
Amazon S3, per tuo conto, chiama AWS KMS al punto uno, e KMS restituisce una data key in copia in chiaro e in copia cifrata. La copia cifrata è archiviata accanto al ciphertext dell'oggetto, e un percorso di ritorno tratteggiato al punto due la riporta indietro tramite una chiamata di decrypt.

Envelope encryption

Cifratura diretta: limite a 4 KB

  1. GenerateDataKey, tornano due copie
  2. kms:Decrypt sulla copia archiviata
Uso di AWS Security per sviluppatori

Tra account, nessuno vede entrambe le metà
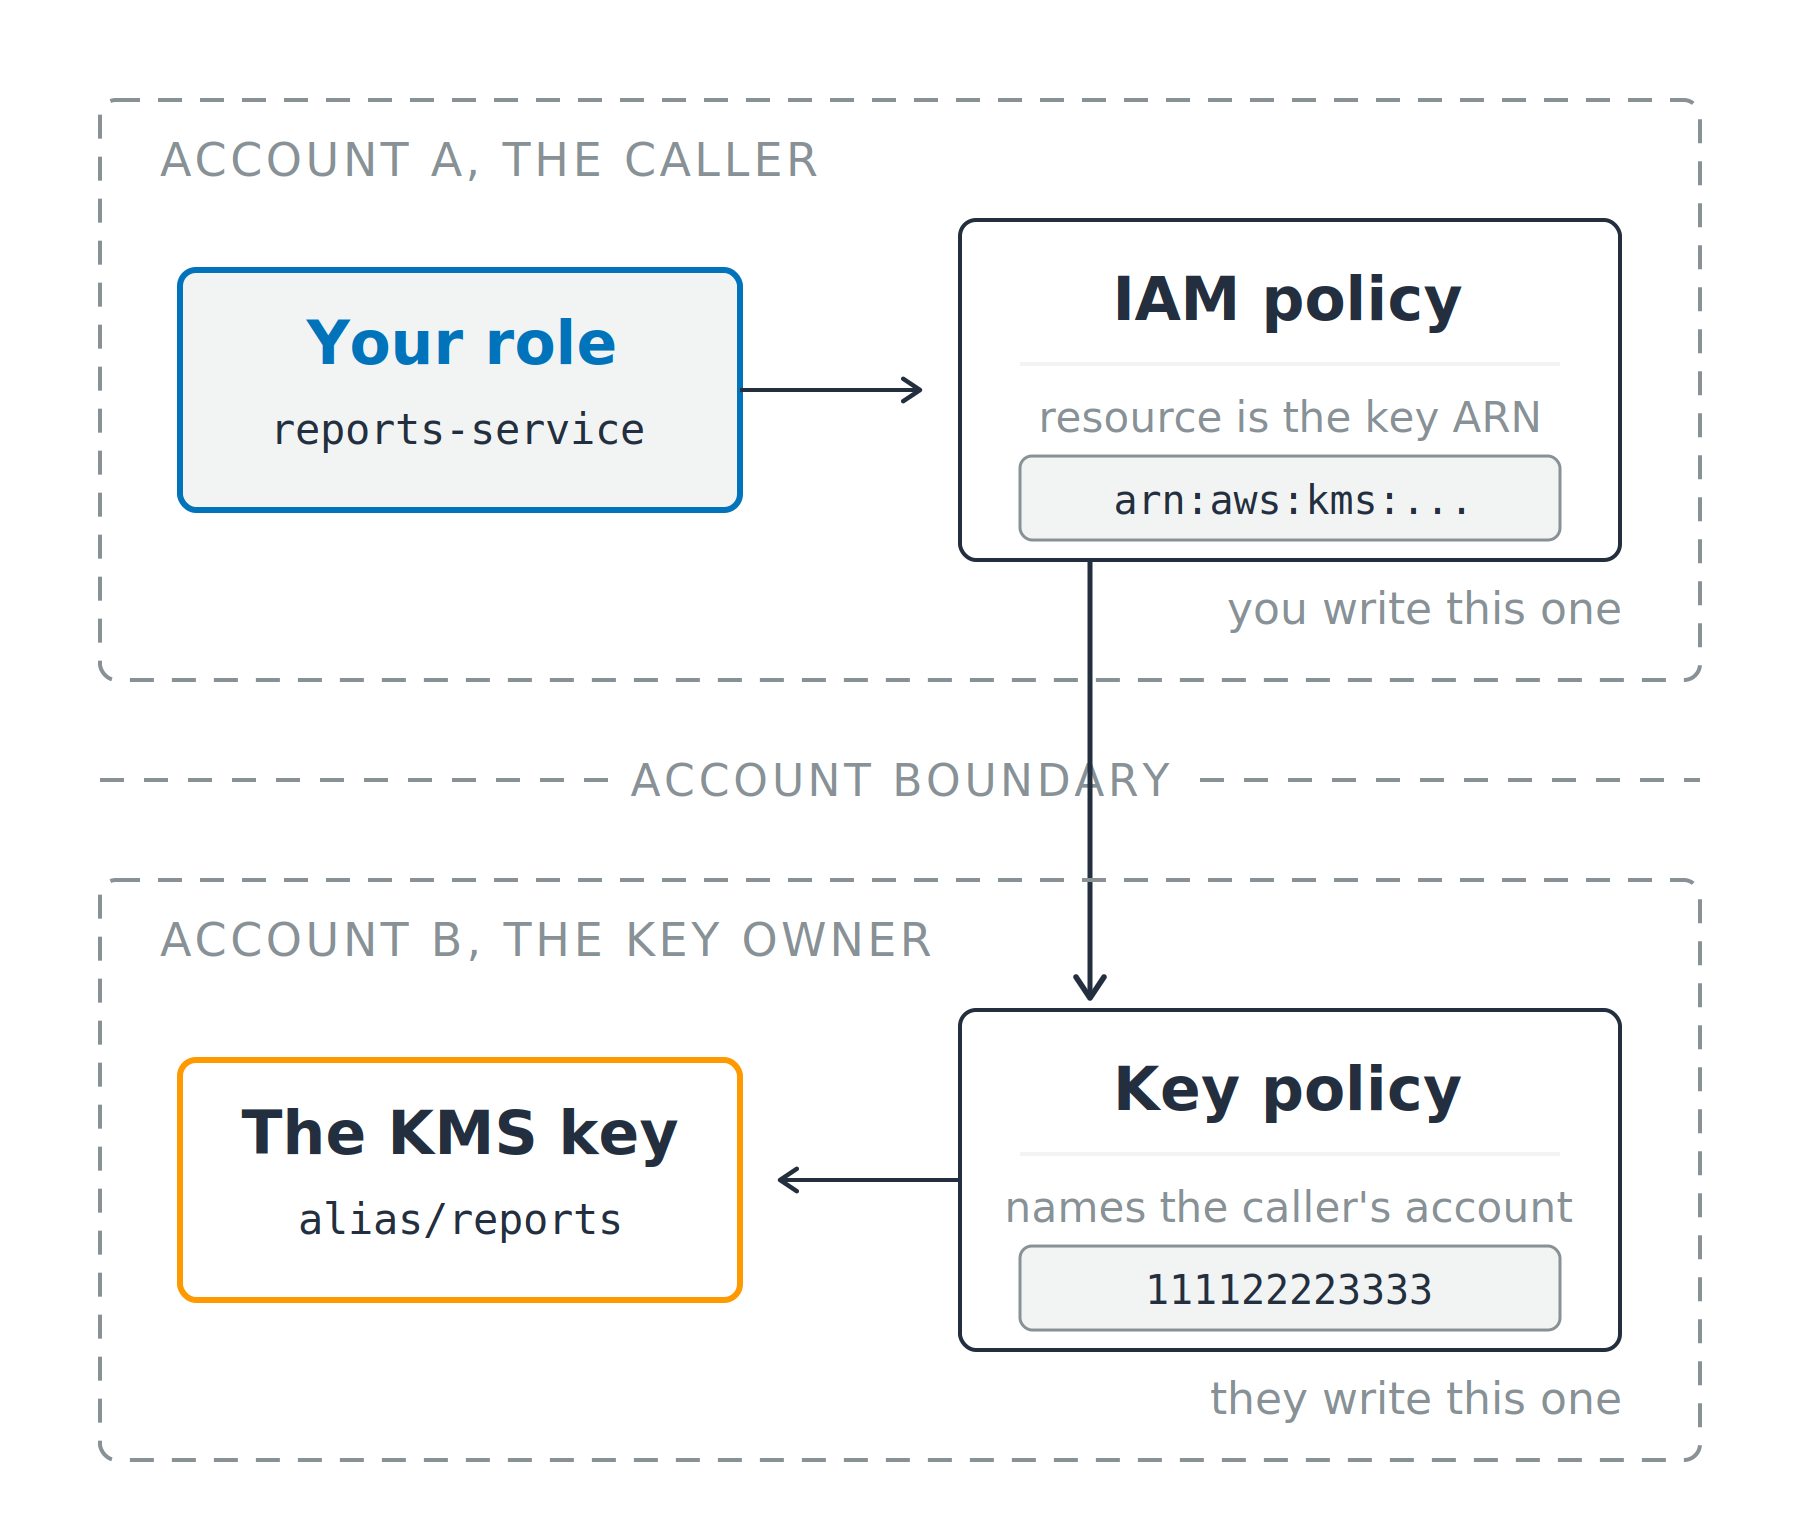
Account del chiamante

  • Azione consentita in IAM
  • Resource: l'ARN della chiave

Due pannelli tratteggiati separati da un confine tra account. Nel pannello superiore ci sono il ruolo del chiamante e la politica IAM; in quello inferiore la politica della chiave e la chiave KMS. La richiesta attraversa il confine tra loro.

Uso di AWS Security per sviluppatori

Tra account, nessuno vede entrambe le metà

Account del chiamante

  • Azione consentita in IAM
  • Resource: l'ARN della chiave

Account del proprietario della chiave

  • Politica della chiave che nomina il chiamante
  • L'account, o un ruolo al suo interno

Due pannelli tratteggiati separati da un confine tra account. Nel pannello superiore ci sono il ruolo del chiamante e la politica IAM; in quello inferiore la politica della chiave e la chiave KMS. La richiesta attraversa il confine tra loro.

Uso di AWS Security per sviluppatori

Leggi il diniego, non l'ipotesi

Basato sull'identità

  • AccessDeniedException, poi la clausola che nomina la porta

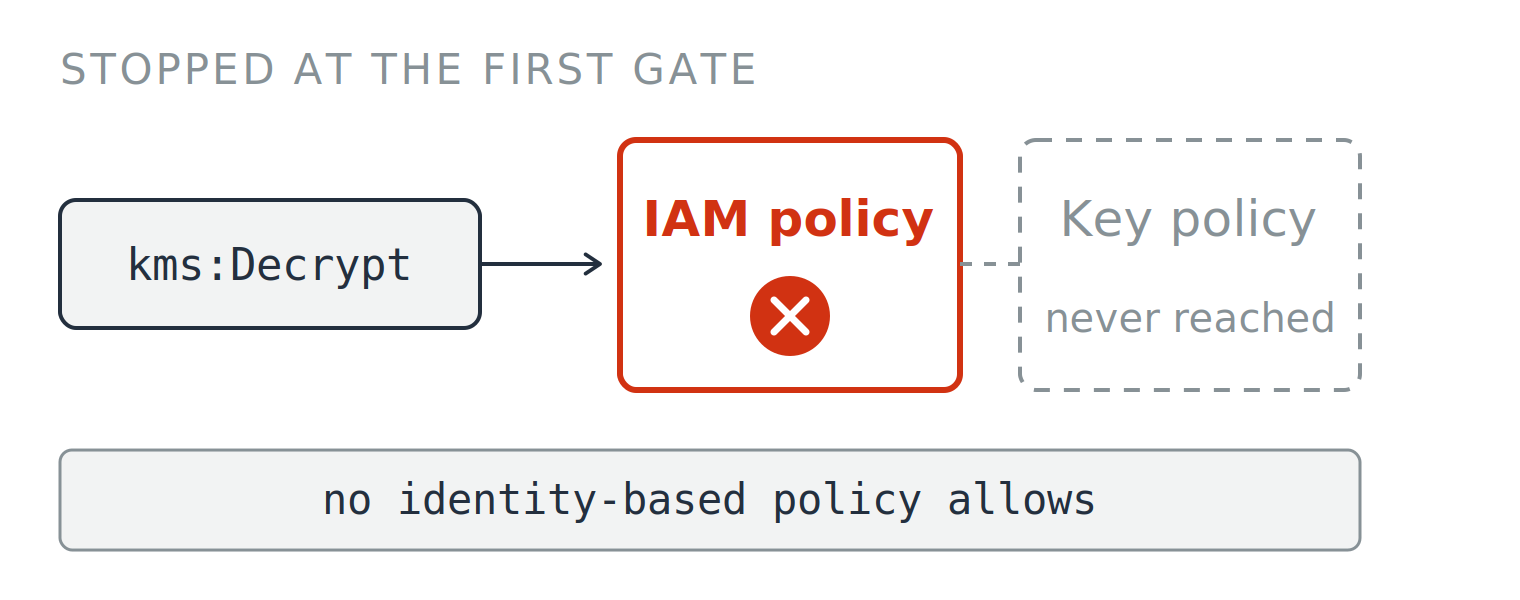
  • no identity-based policy allows

  • Correggi la politica IAM del chiamante


Una richiesta di decrittazione fermata alla prima porta: la politica IAM ha una croce rossa e la politica della chiave dietro è in grigio e mai raggiunta. Didascalia: no identity-based policy allows.


Uso di AWS Security per sviluppatori

Leggi il diniego, non l'ipotesi

Basato sull'identità

  • AccessDeniedException, poi la clausola che nomina la porta

  • no identity-based policy allows

  • Correggi la politica IAM del chiamante

Basato sulla risorsa

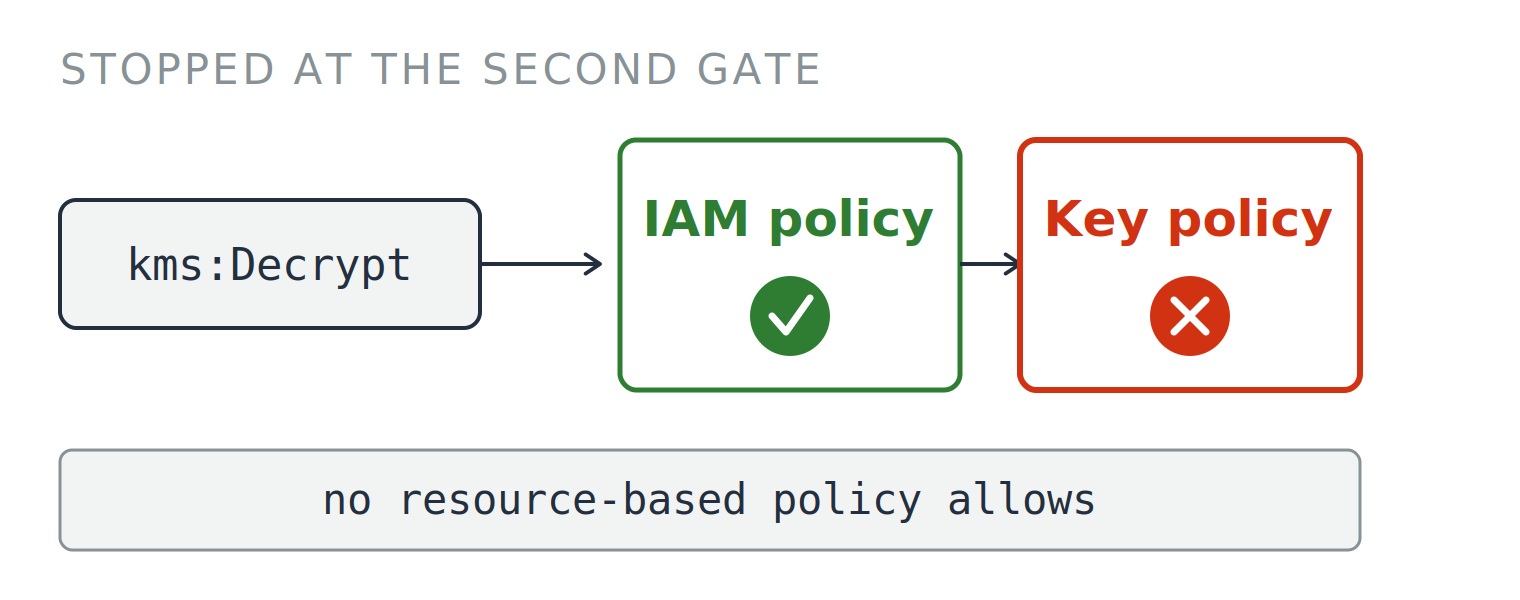
  • no resource-based policy allows
  • Correggi la politica della chiave

Una richiesta di decrittazione fermata alla prima porta: la politica IAM ha una croce rossa e la politica della chiave dietro è in grigio e mai raggiunta. Didascalia: no identity-based policy allows.

Una richiesta di decrittazione passa una politica IAM con spunta verde e poi viene fermata alla seconda porta, dove la politica della chiave ha una croce rossa. Didascalia: no resource-based policy allows.

Uso di AWS Security per sviluppatori

Cosa cambia davvero con la rotazione
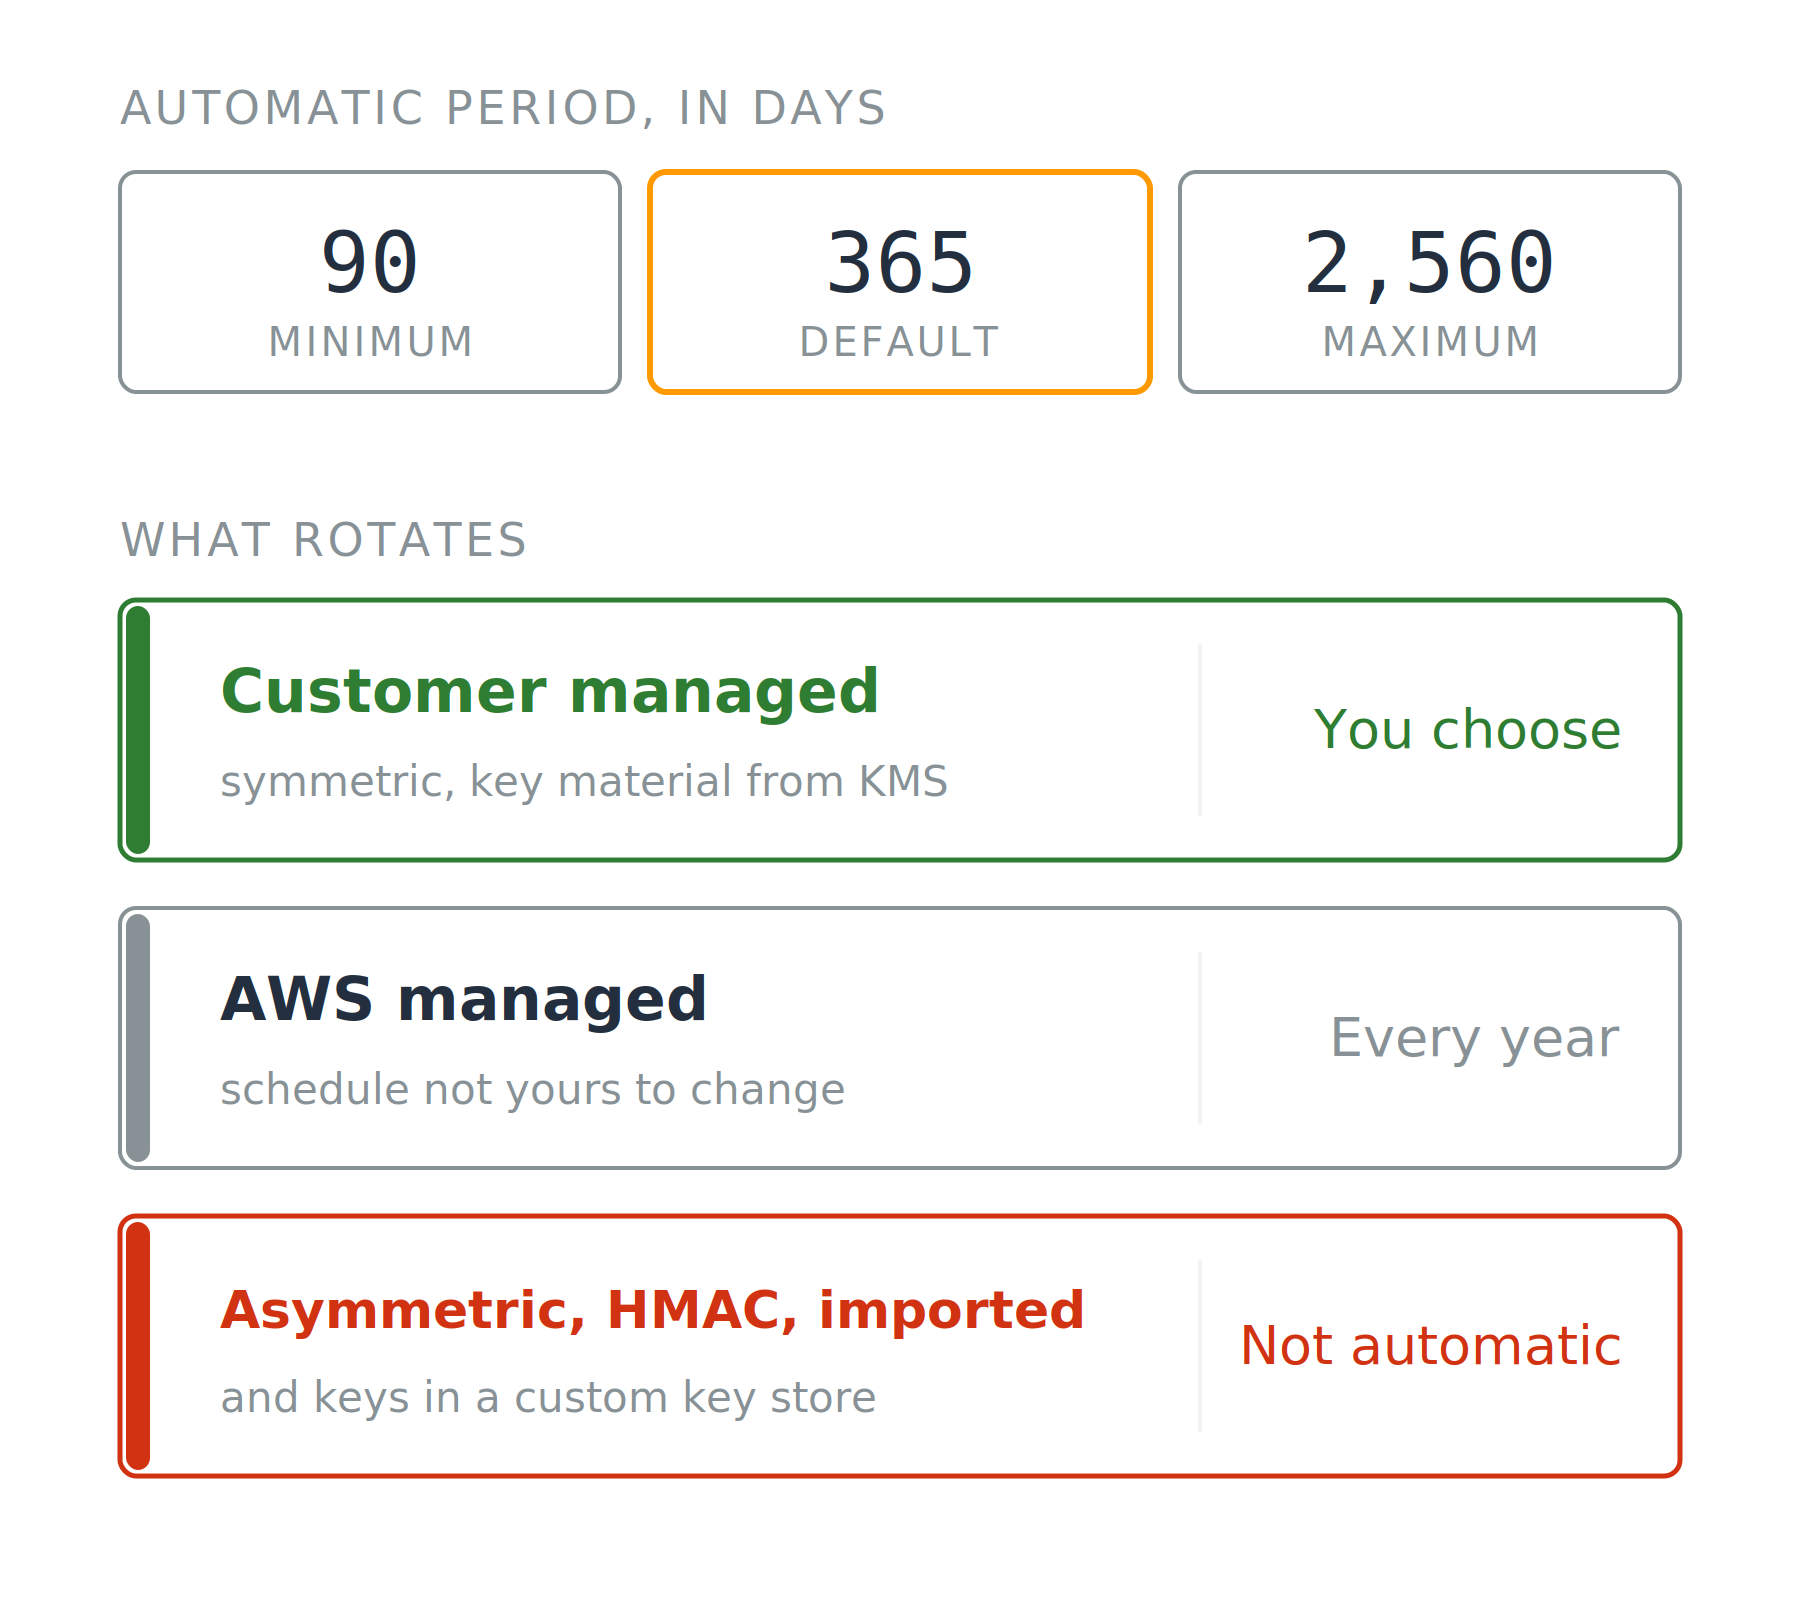
Rotazione automatica

  • Predefinita 365 giorni
  • Intervallo 90–2.560 giorni

Tre schede con i periodi minimi, predefiniti e massimi di rotazione automatica in giorni, sopra tre righe che mostrano quali tipi di chiave ruotano e con quale pianificazione.

Uso di AWS Security per sviluppatori

Cosa cambia davvero con la rotazione

Rotazione automatica

  • Predefinita 365 giorni
  • Intervallo 90–2.560 giorni

On demand

  • RotateKeyOnDemand, fino a 25 volte per chiave

Due limiti

  • Chiavi gestite da AWS, fisse a cadenza annuale
  • Rotazione automatica: solo simmetriche, materiale generato da KMS

Tre schede con i periodi minimi, predefiniti e massimi di rotazione automatica in giorni, sopra tre righe che mostrano quali tipi di chiave ruotano e con quale pianificazione.

Uso di AWS Security per sviluppatori

Cosa la rotazione non risolve

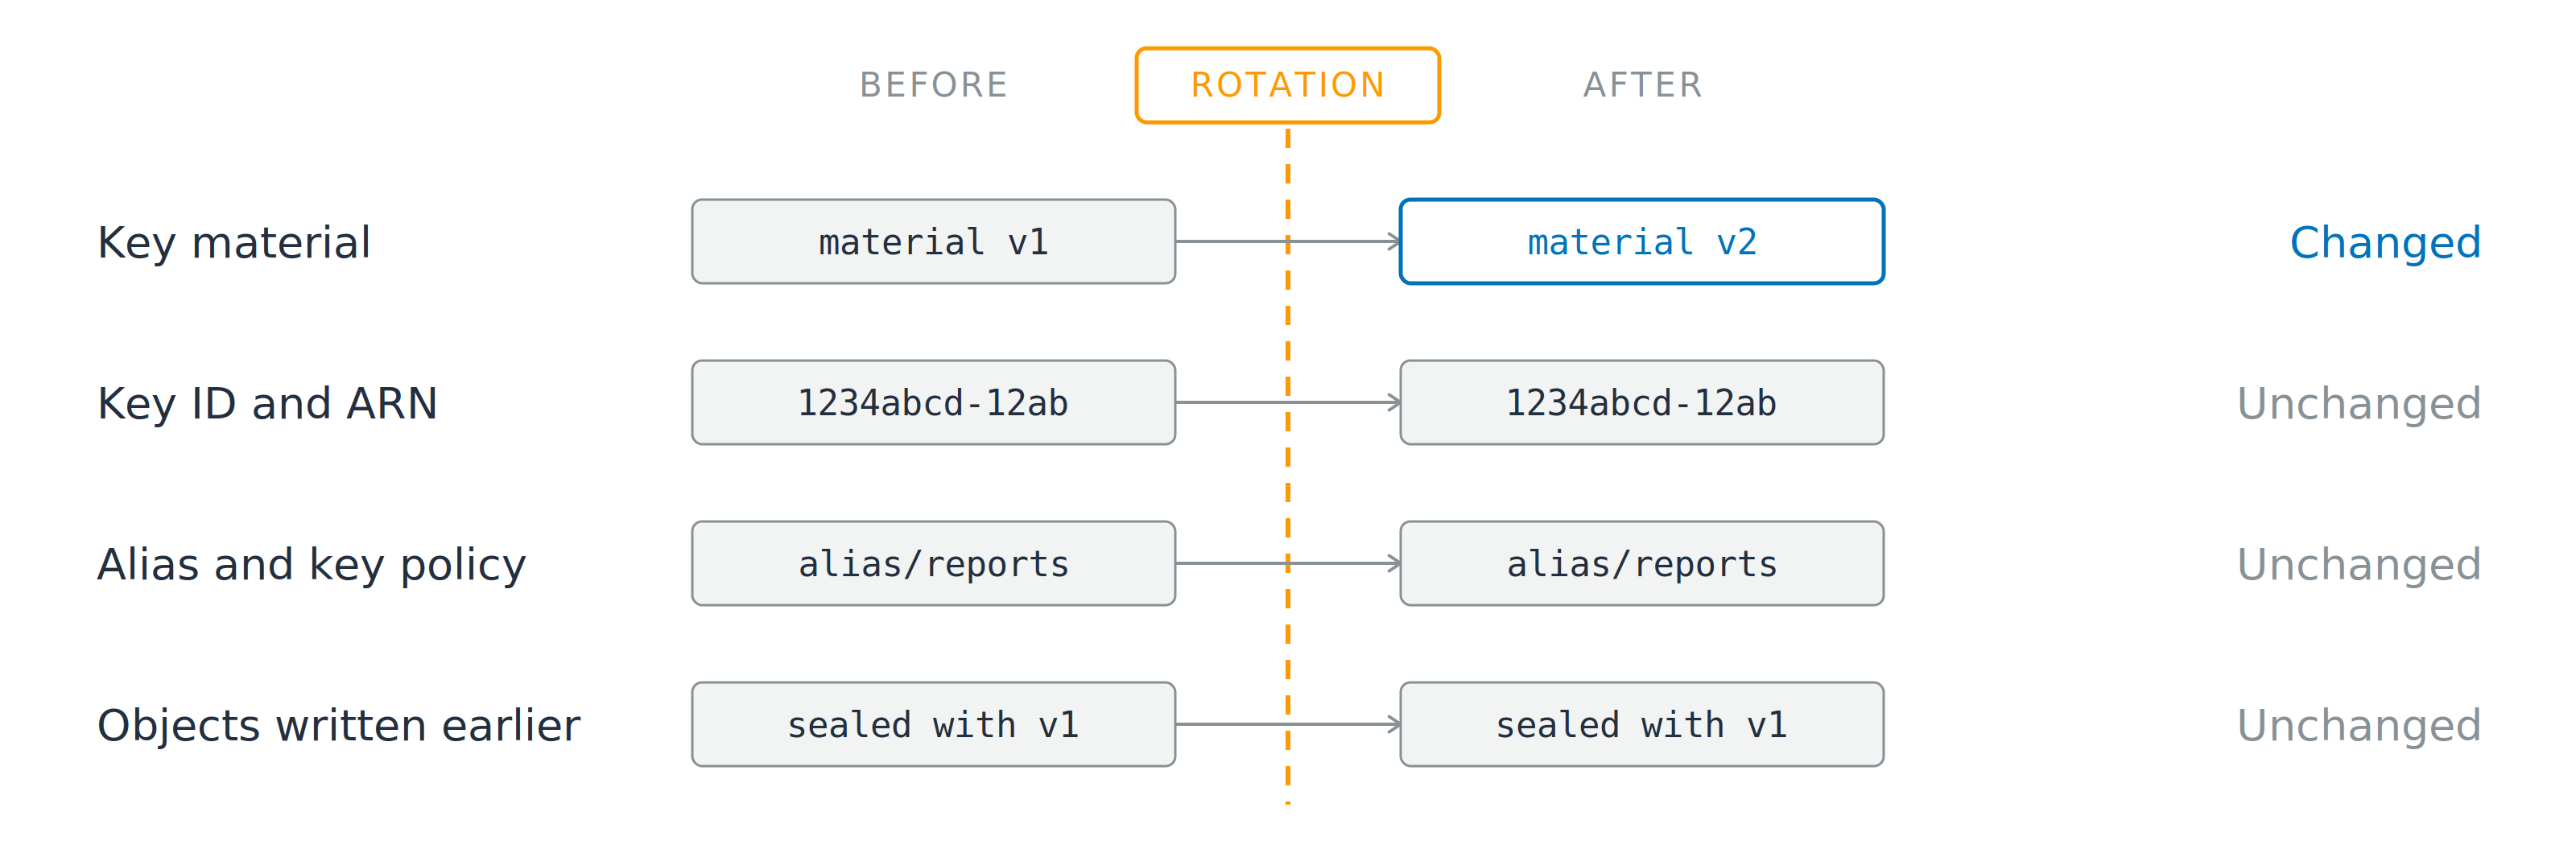
Quattro righe a confronto ai due lati di una linea di rotazione. La riga del materiale della chiave passa da versione uno a versione due, mentre identificatore della chiave, alias e politica della chiave, e gli oggetti scritti prima restano identici su entrambi i lati.

Cambia: il materiale crittografico sottostante

Invariato: ID chiave, ARN, alias, politica della chiave

  • Nulla da cambiare nel tuo codice
  • Vecchi oggetti e una politica troppo ampia: entrambi invariati
Uso di AWS Security per sviluppatori

Perché attivarla

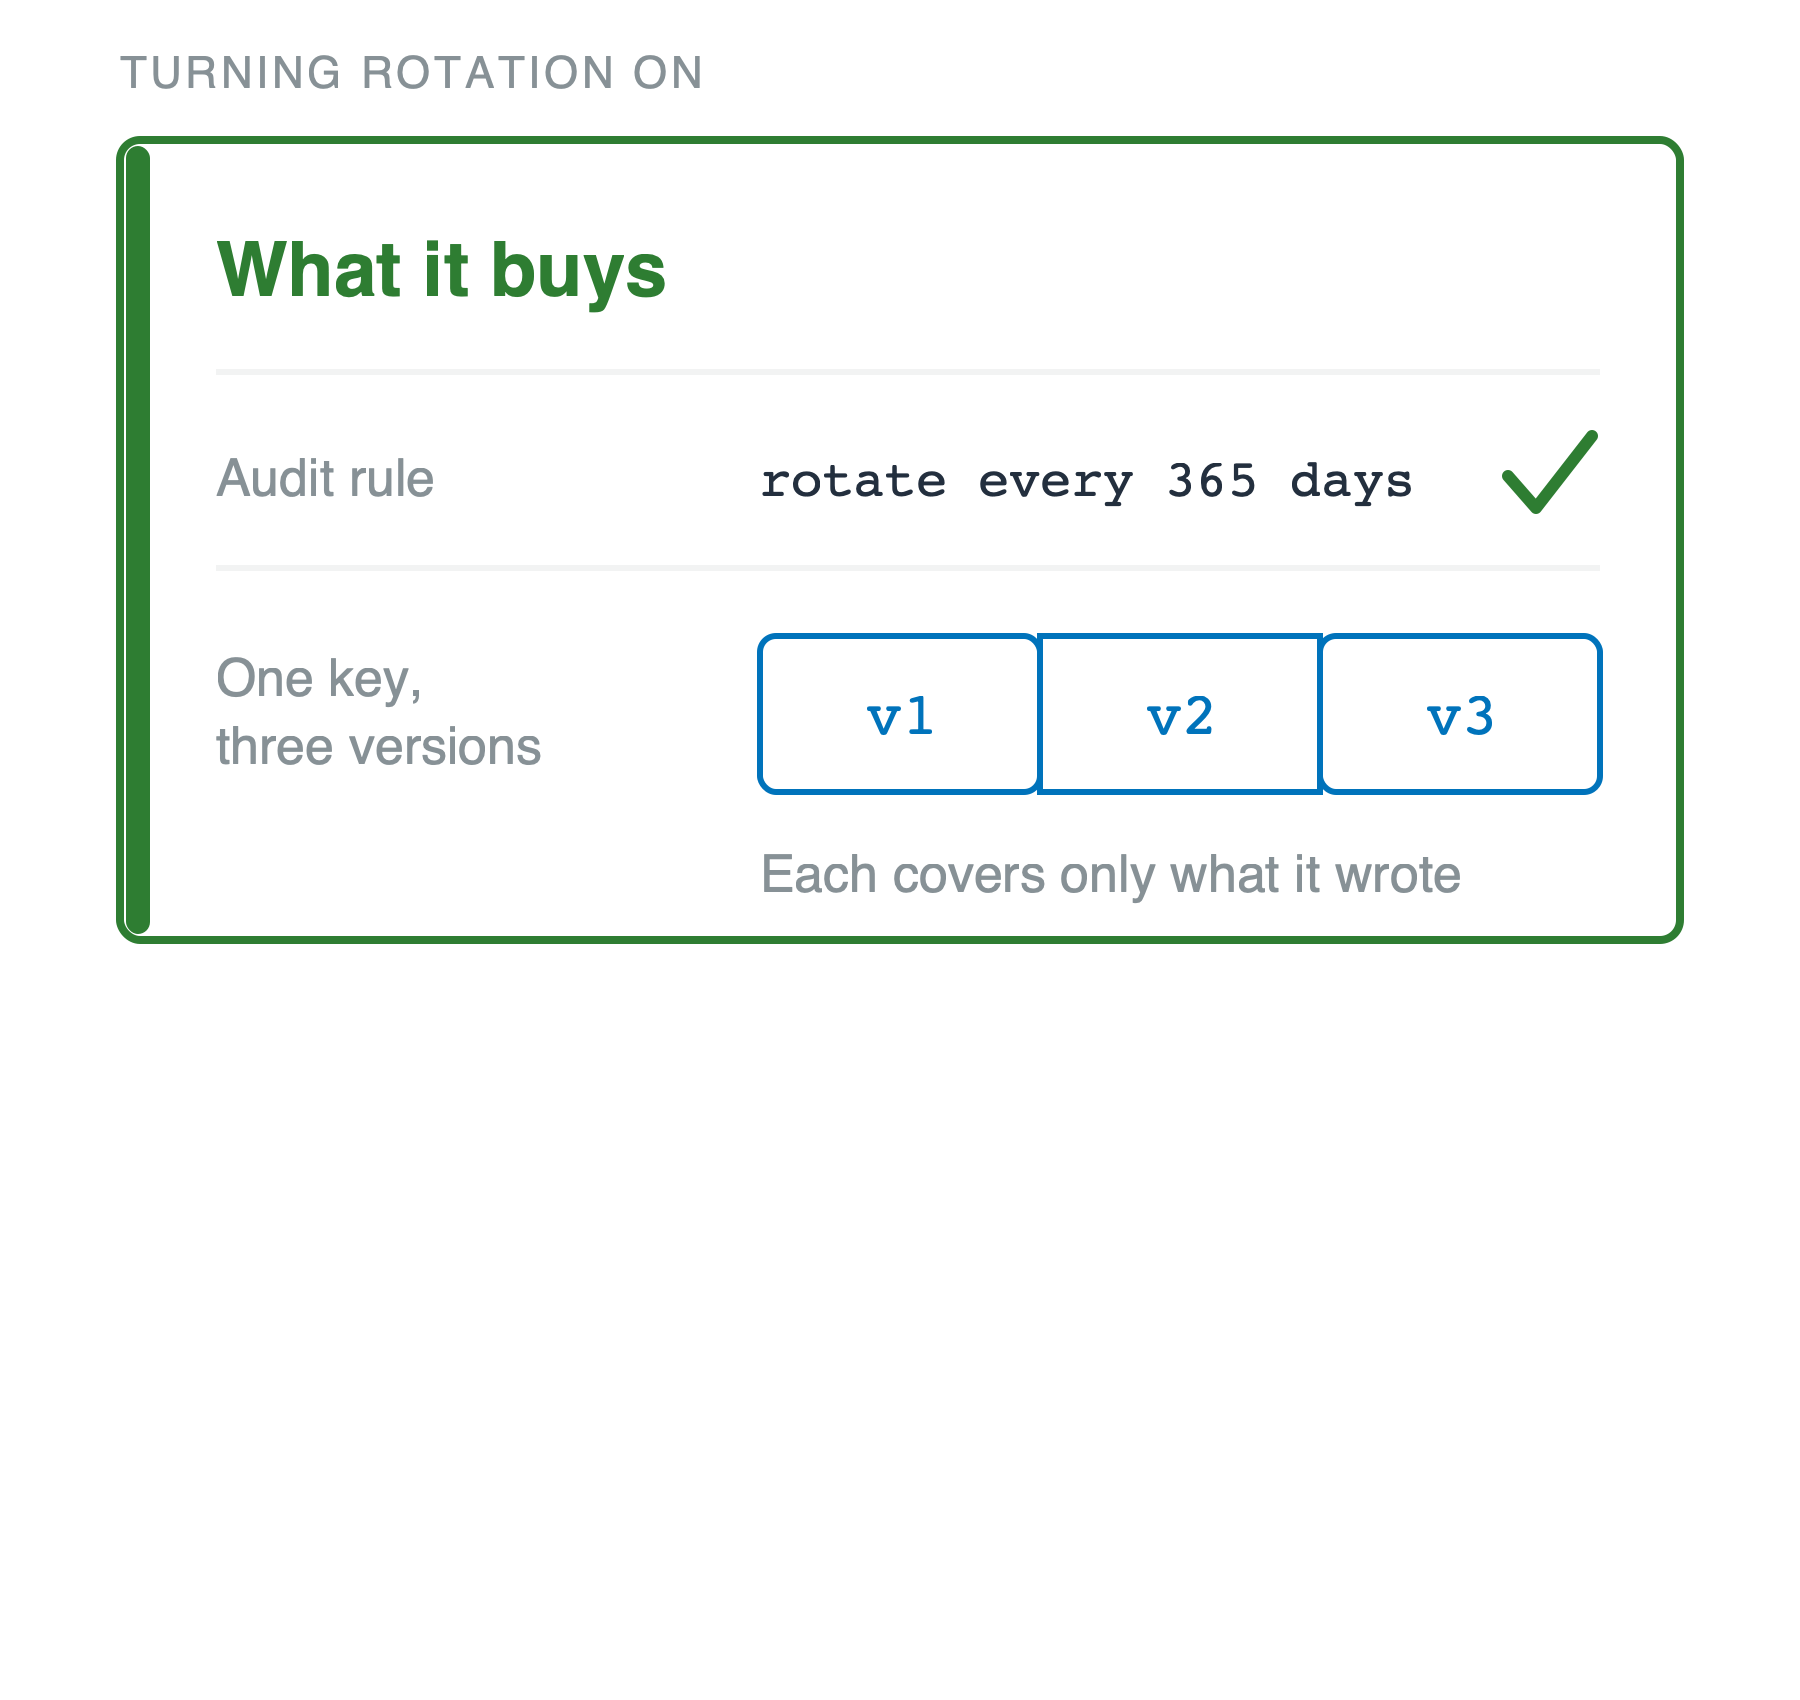
Cosa offre

  • Una versione non copre mai tutti i tuoi dati
  • Norme di conformità e contratti che impongono la rotazione

Una scheda verde intitolata cosa offre, sotto l'etichetta attivare la rotazione. Mostra una regola di audit "ruota ogni 365 giorni" con spunta verde e una chiave disegnata come tre versioni collegate, v1, v2 e v3, con didascalia che ciascuna copre solo ciò che ha scritto.

Uso di AWS Security per sviluppatori

Perché attivarla

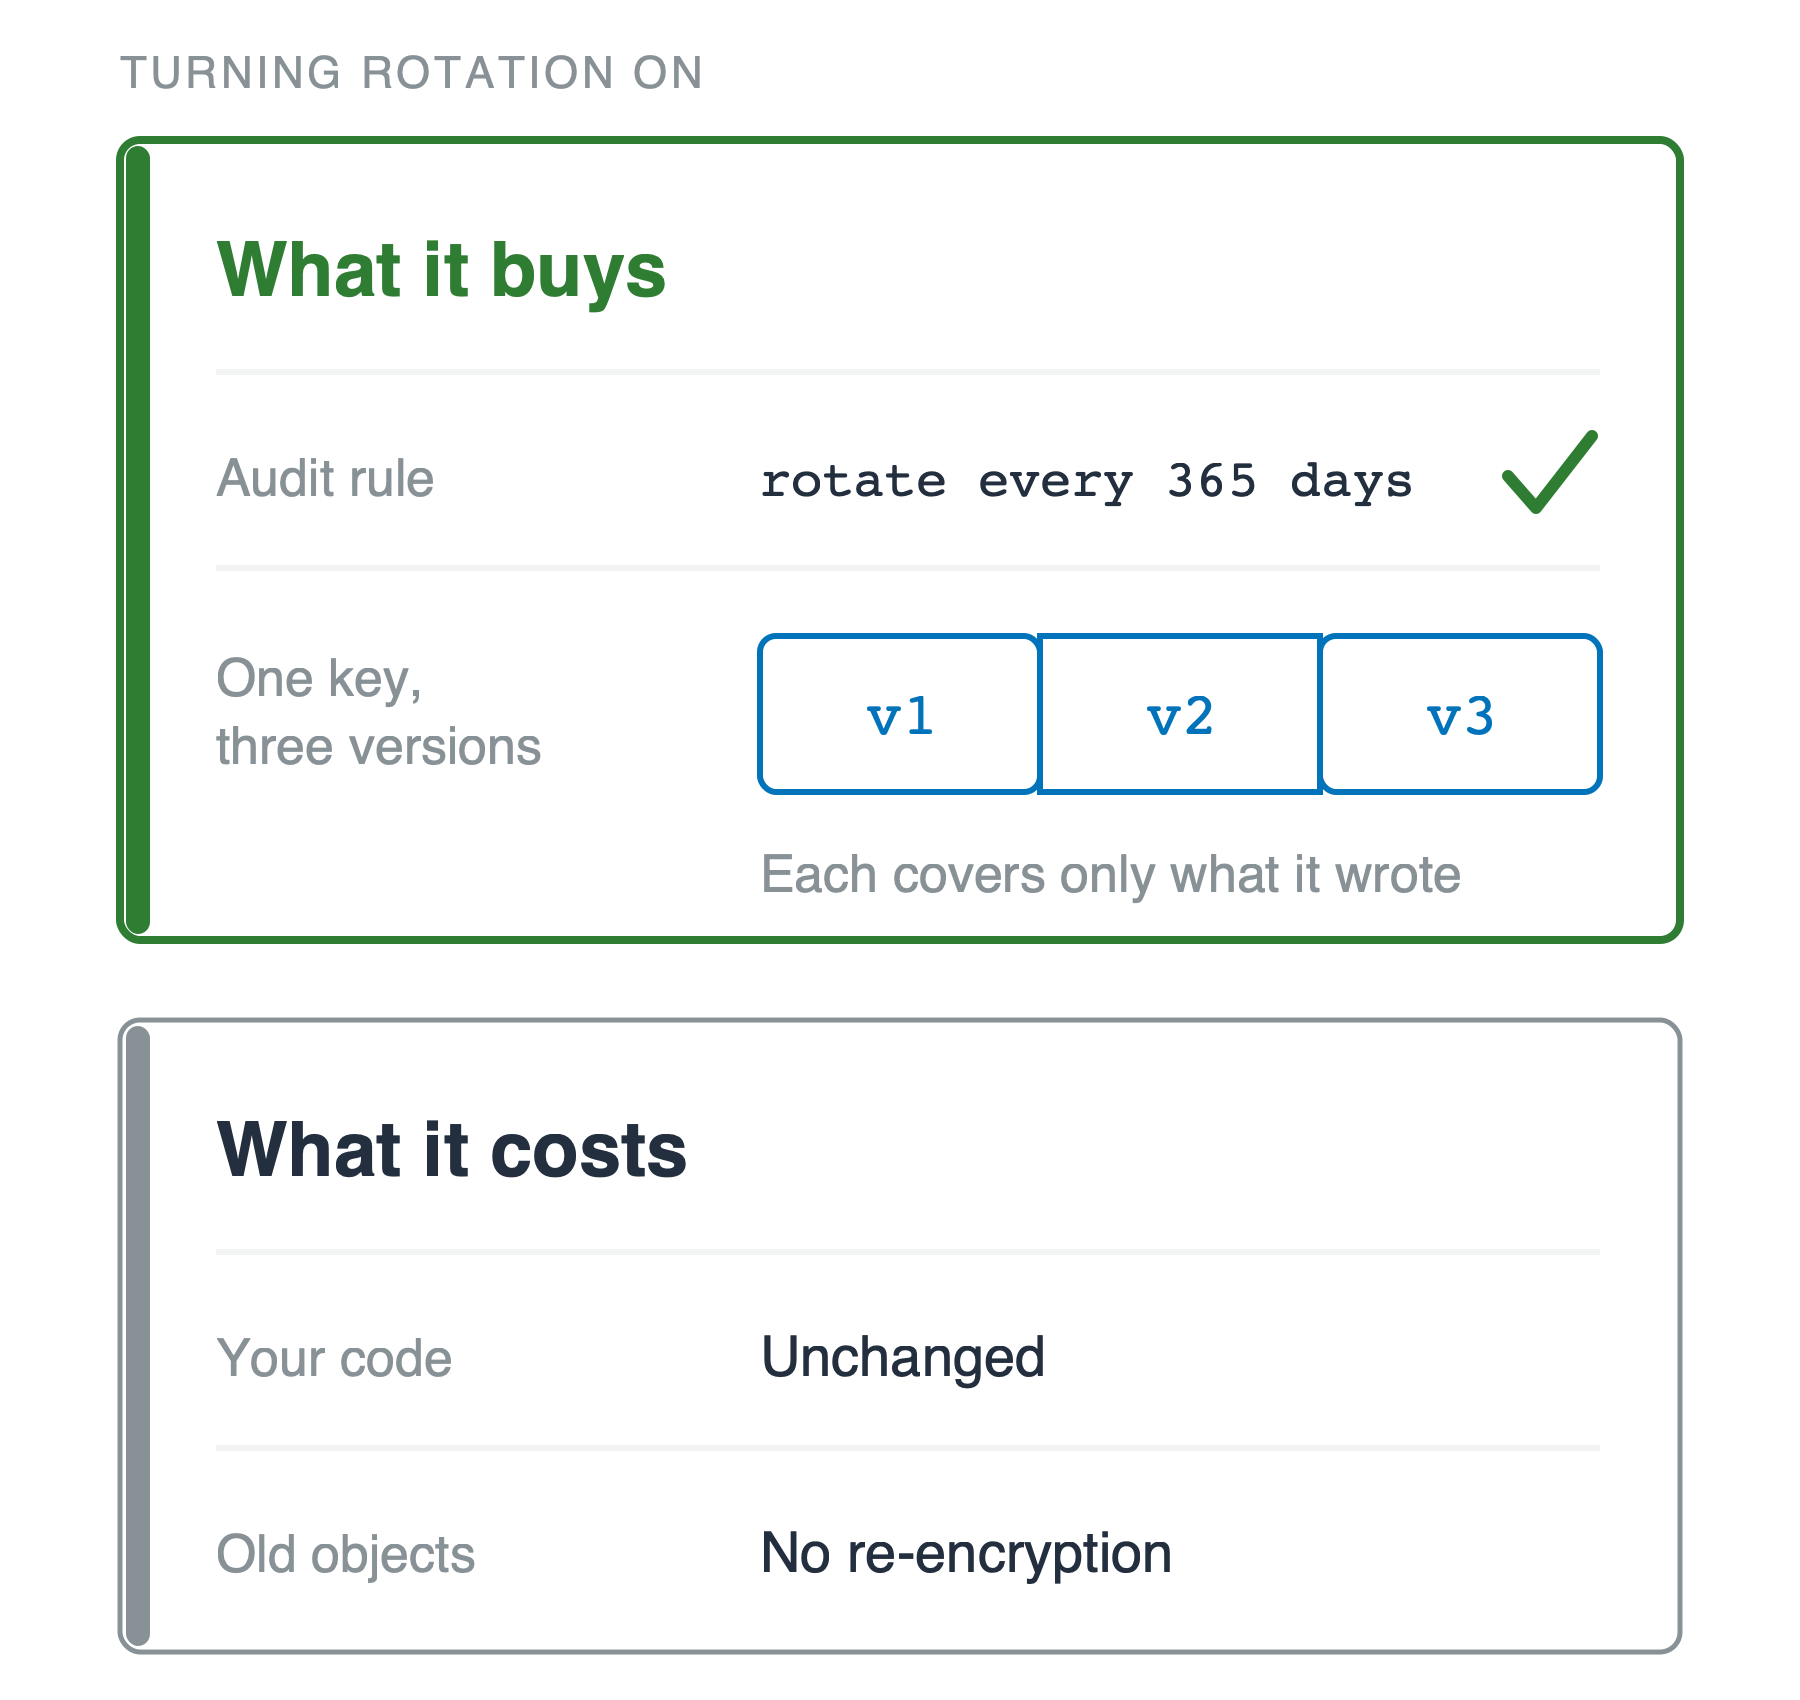
Cosa offre

  • Una versione non copre mai tutti i tuoi dati
  • Norme di conformità e contratti che impongono la rotazione


Cosa costa

  • Nessuna modifica al codice, nulla da ricifrare

La stessa scheda verde "cosa offre", ora con una seconda scheda sotto intitolata "cosa costa". Questa mostra due righe: il tuo codice, invariato, e oggetti vecchi, nessuna ricifratura.

Uso di AWS Security per sviluppatori

Esercitiamoci!

Uso di AWS Security per sviluppatori

Preparing Video For Download...