Leggere le ricevute AWS

Uso di AWS Security per sviluppatori

Rahul Singh

Technical Product Manager

Cosa contiene un record
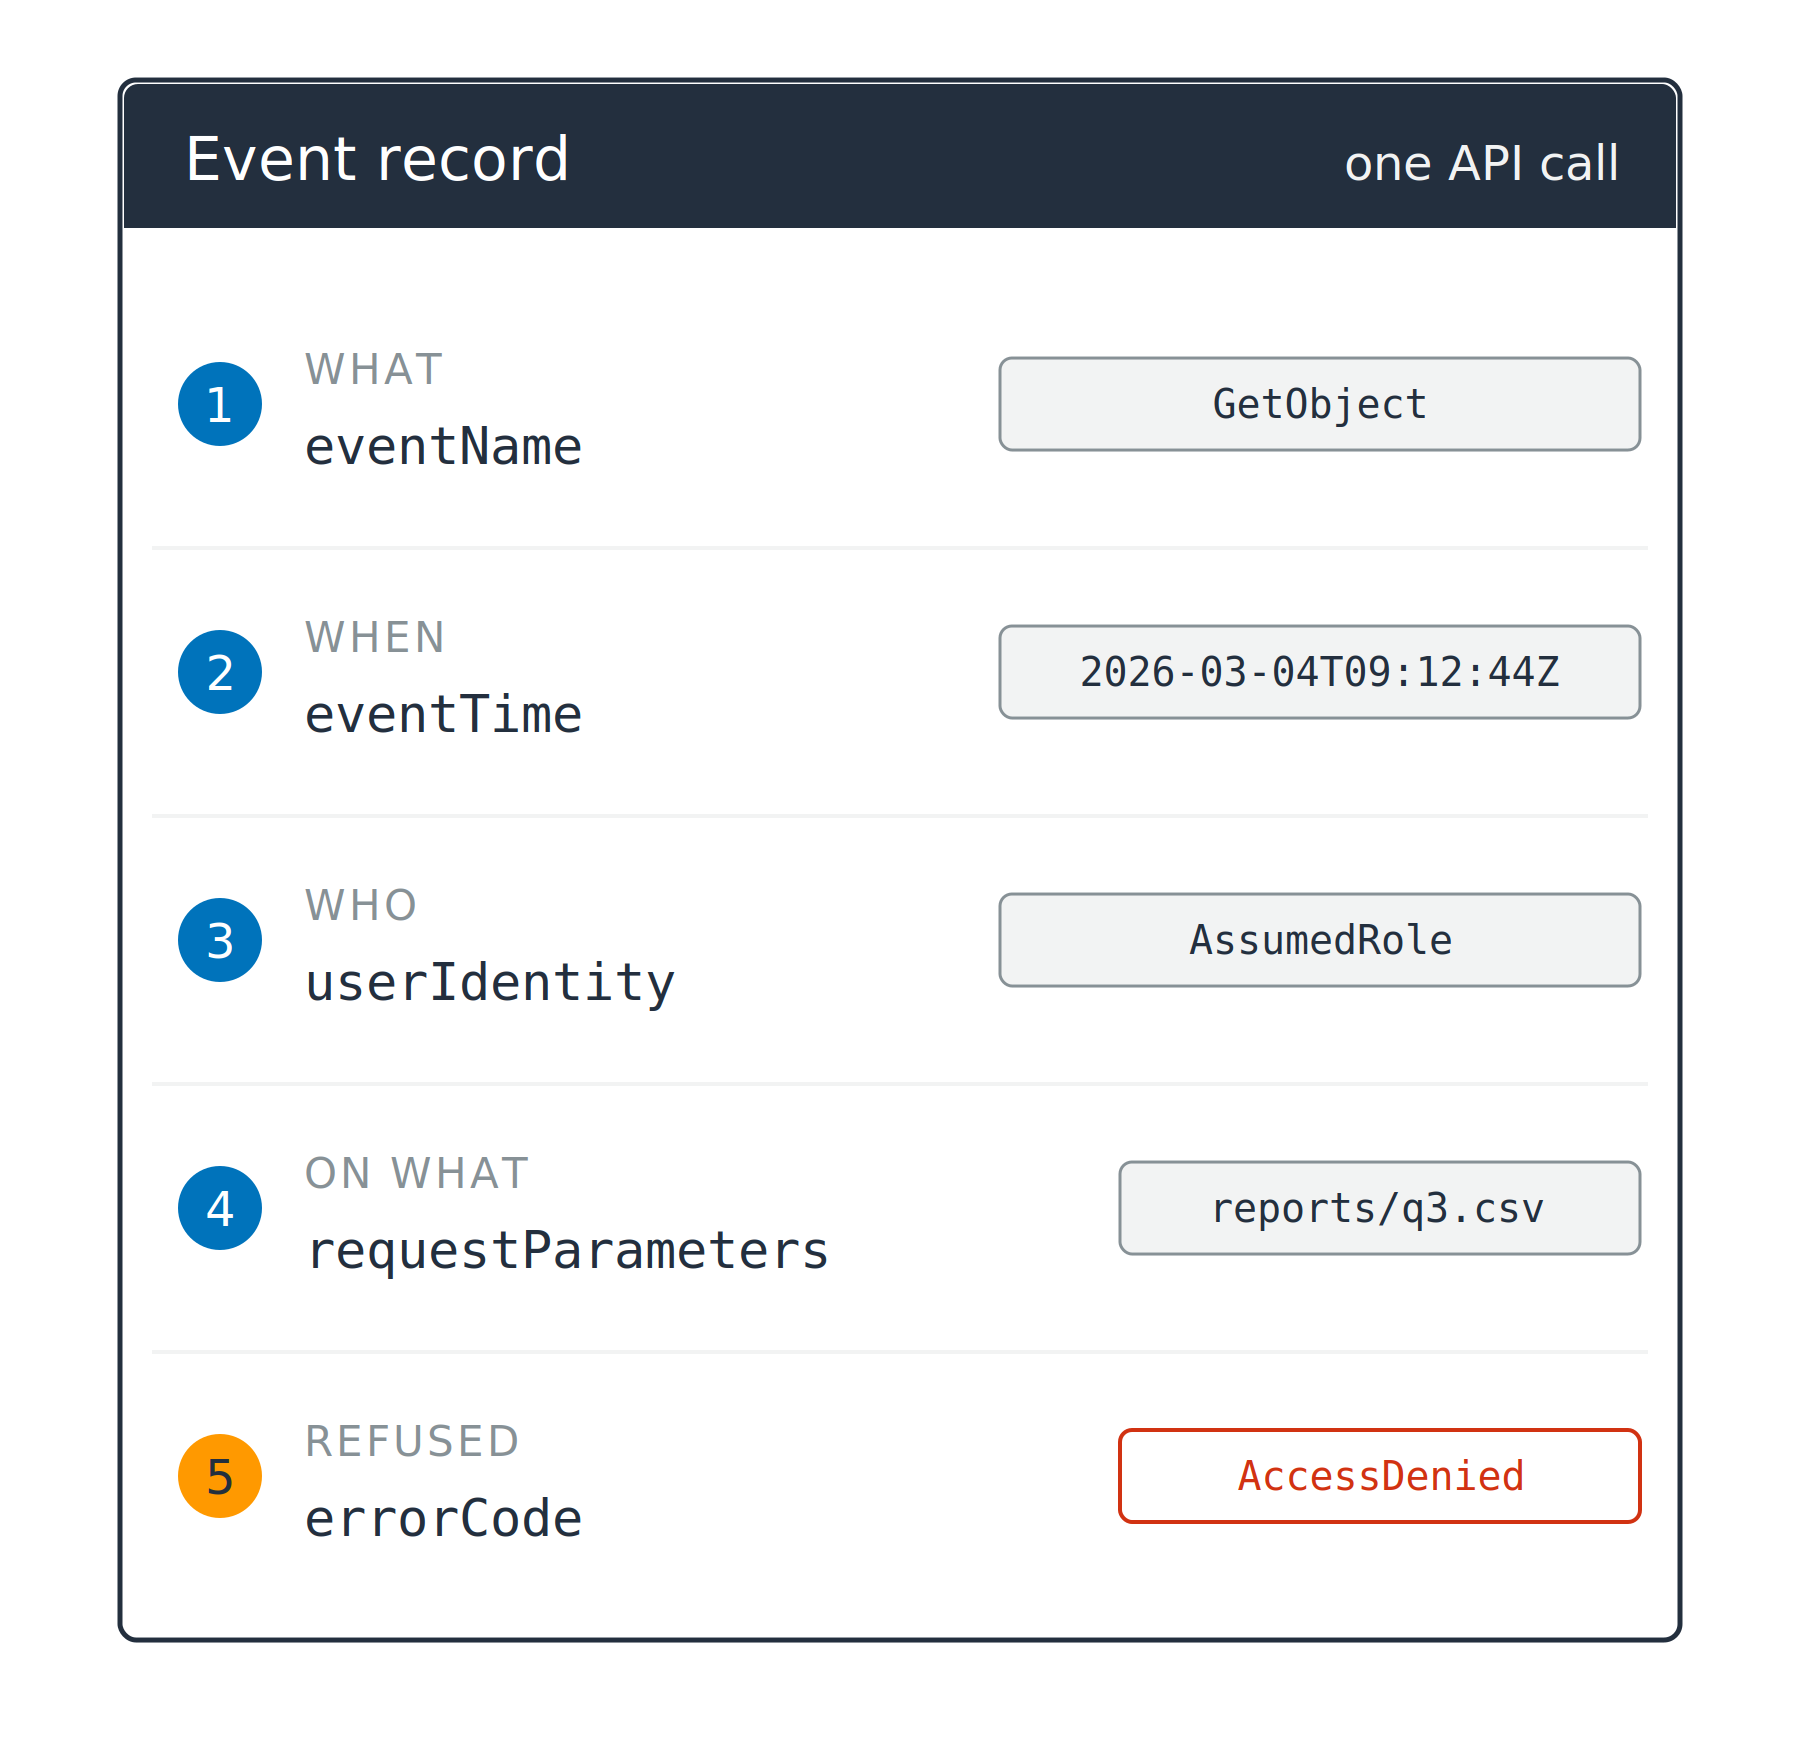
CloudTrail: una chiamata API, un record

  1. Cosa è stato chiamato: eventName
  2. Quando (UTC): eventTime
  3. Chi l'ha chiamato: userIdentity
  4. Su quale risorsa: requestParameters

Una scheda di record con cinque campi numerati, ognuno con un esempio a fianco: eventName, eventTime, userIdentity, requestParameters ed errorCode. Il quinto indicatore è arancione e il suo valore è AccessDenied.

Uso di AWS Security per sviluppatori

Cosa contiene un record

CloudTrail: una chiamata API, un record

  1. Cosa è stato chiamato: eventName
  2. Quando (UTC): eventTime
  3. Chi l'ha chiamato: userIdentity
  4. Su quale risorsa: requestParameters
  5. Rifiutato e perché: errorCode

Una scheda di record con cinque campi numerati, ognuno con un esempio a fianco: eventName, eventTime, userIdentity, requestParameters ed errorCode. Il quinto indicatore è arancione e il suo valore è AccessDenied.

Uso di AWS Security per sviluppatori

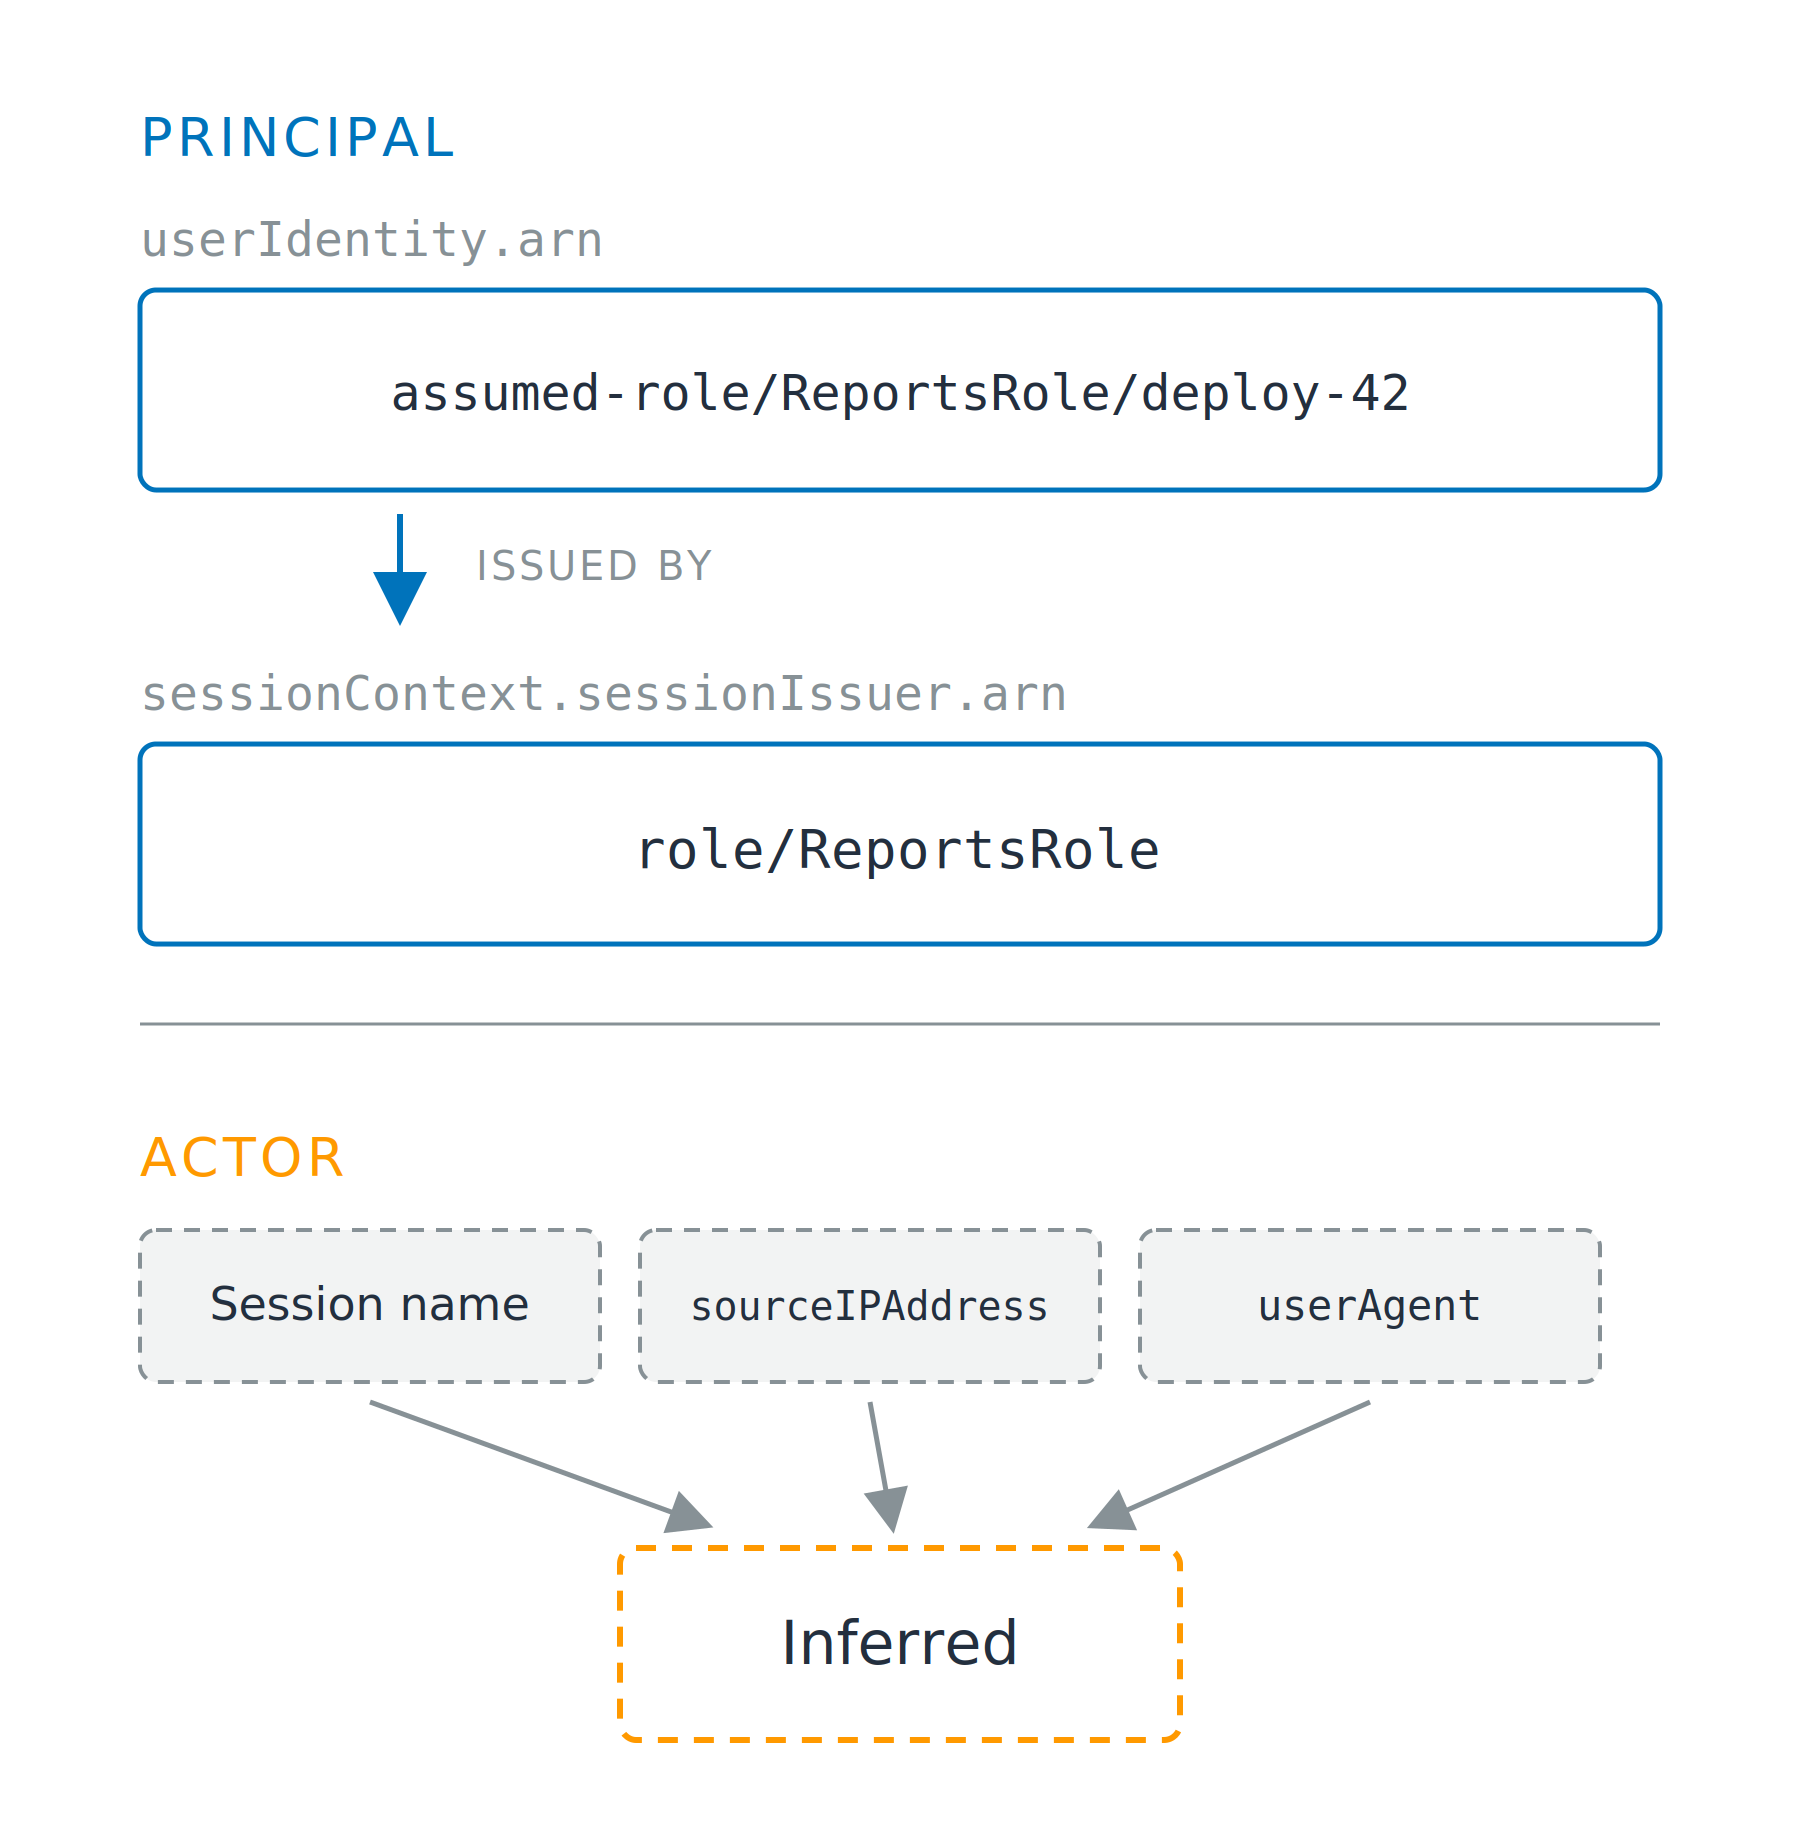
Il log indica il principal

Due campi, un'identità

  • Sessione: il chiamante, in arn, con prefisso arn:aws:sts:
  • Ruolo: l'autorità, in sessionIssuer, con prefisso arn:aws:iam:

Due zone sovrapposte. La zona superiore, intitolata Principal, mostra l'ARN di sessione assumed-role/ReportsRole/deploy-42 con una freccia verso il basso al ruolo ARN role/ReportsRole che l'ha emessa, entrambi in linea continua. La zona inferiore, intitolata Actor, mostra tre riquadri tratteggiati per session name, sourceIPAddress e userAgent, tutti puntano a un riquadro tratteggiato con scritto Inferred.

Uso di AWS Security per sviluppatori

Il log indica il principal

Due campi, un'identità

  • Sessione: il chiamante, in arn, con prefisso arn:aws:sts:
  • Ruolo: l'autorità, in sessionIssuer, con prefisso arn:aws:iam:

L'actor non è un campo

  • Deducibile: session name, sourceIPAddress

Due zone sovrapposte. La zona superiore, intitolata Principal, mostra l'ARN di sessione assumed-role/ReportsRole/deploy-42 con una freccia verso il basso al ruolo ARN role/ReportsRole che l'ha emessa, entrambi in linea continua. La zona inferiore, intitolata Actor, mostra tre riquadri tratteggiati per session name, sourceIPAddress e userAgent, tutti puntano a un riquadro tratteggiato con scritto Inferred.

Uso di AWS Security per sviluppatori

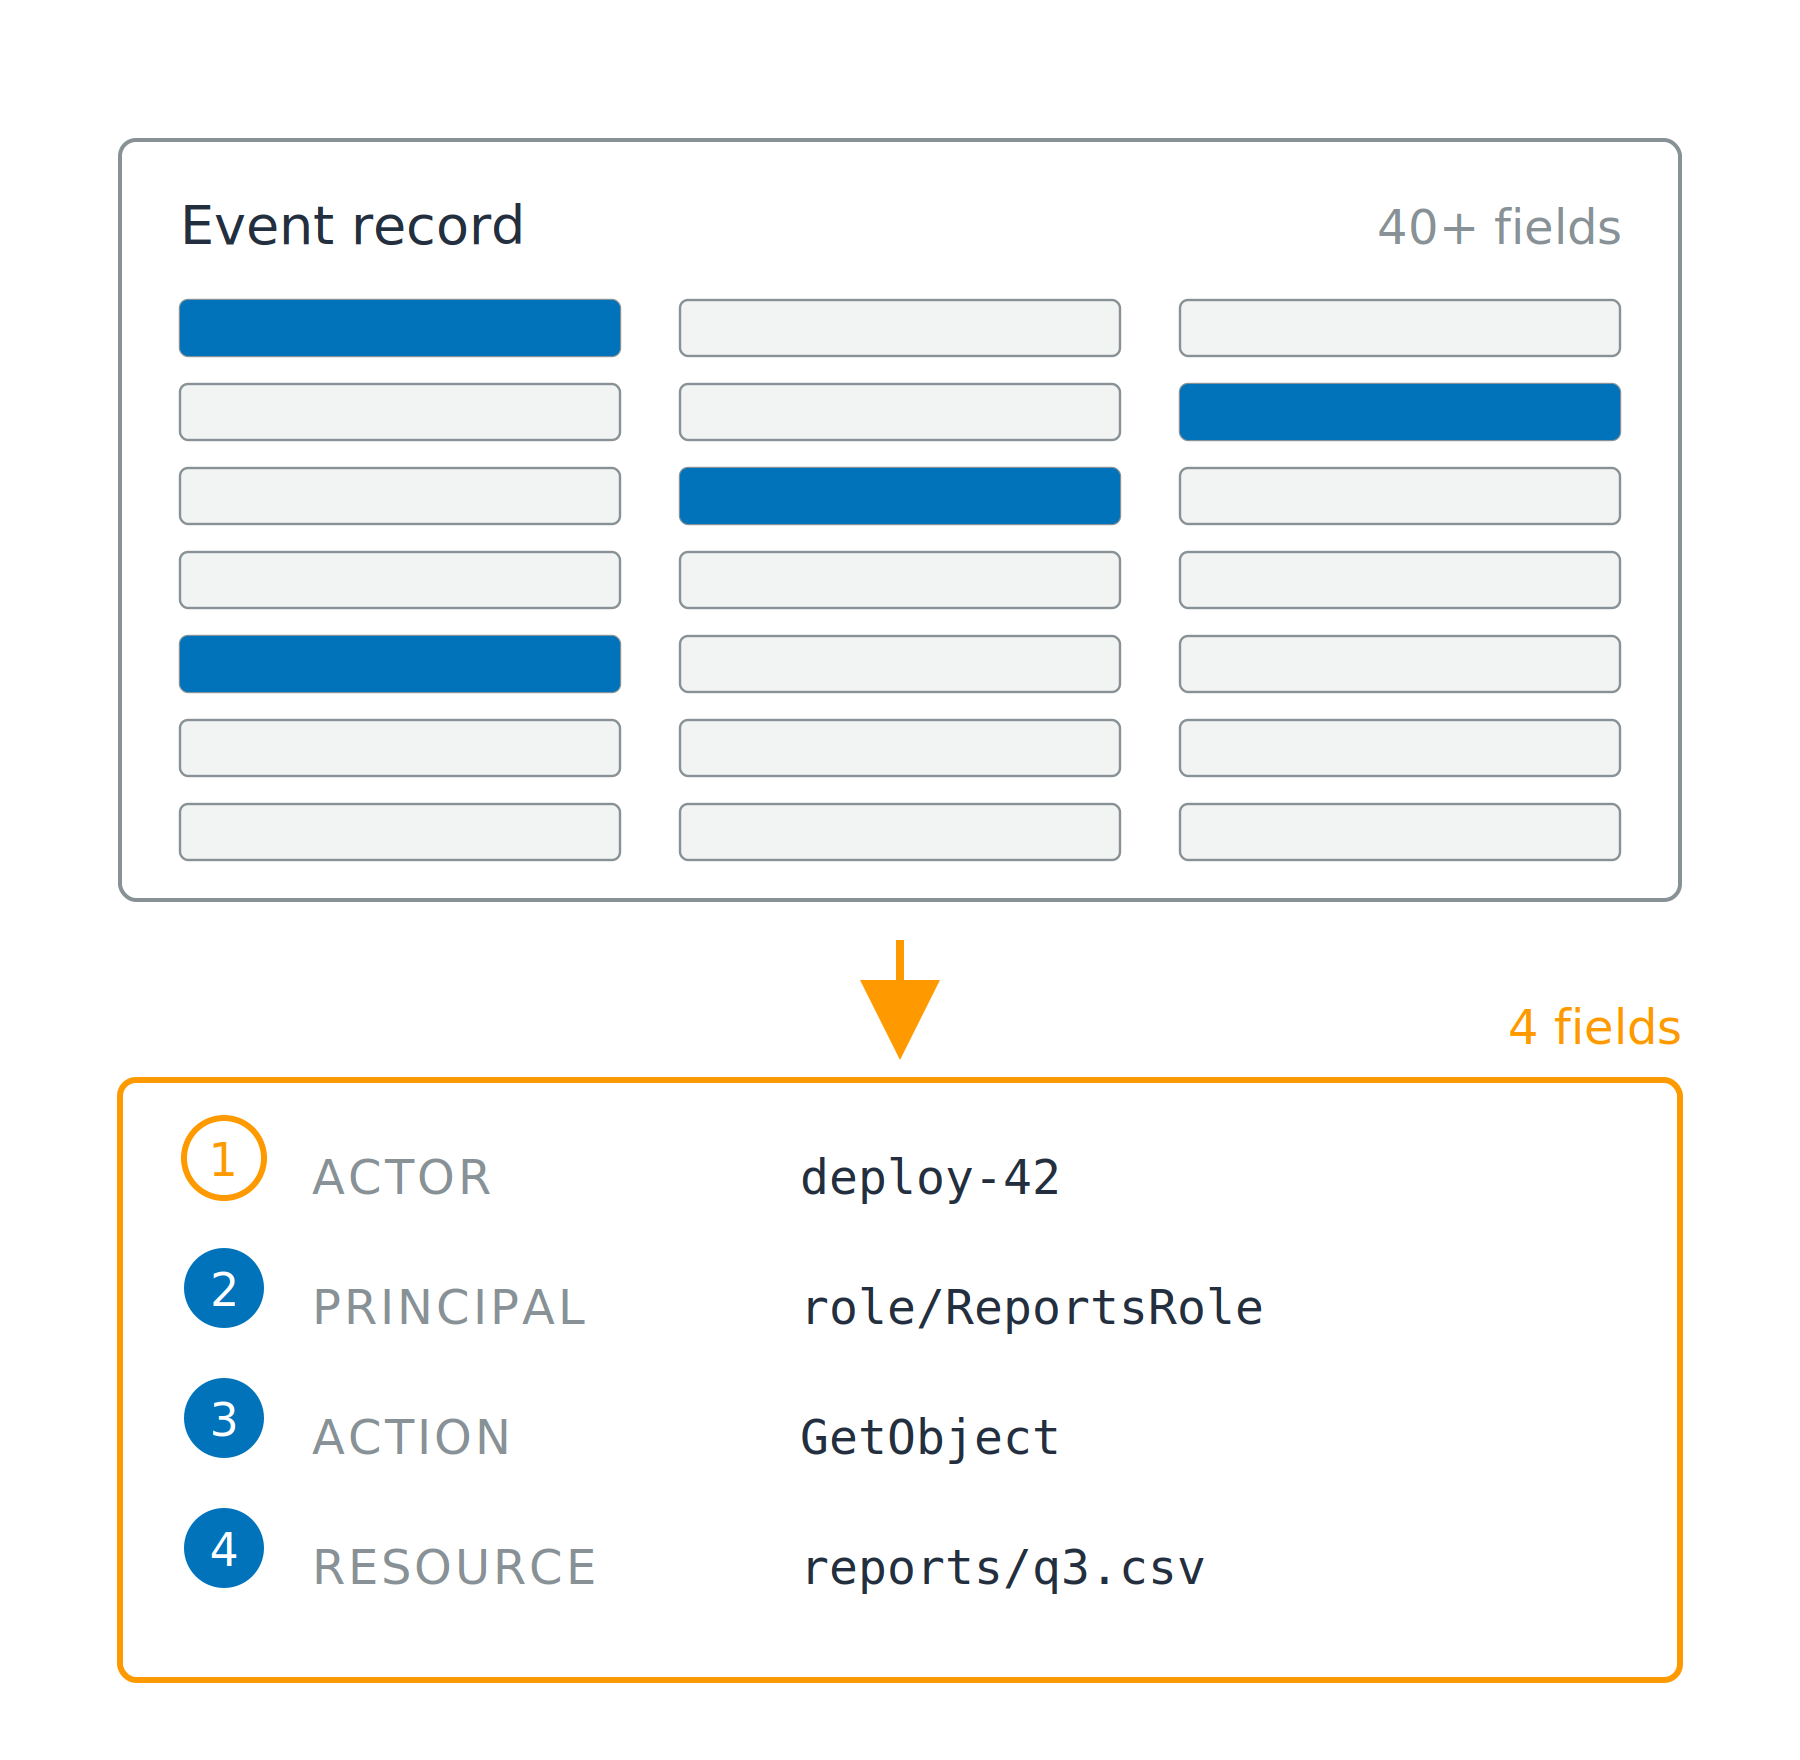
Tieni quattro campi, non quaranta

Quaranta campi, quattro che contano

  • Actor: chi ha avviato l'azione
  • Principal: l'identità verificata da AWS
  • Azione: cosa è stato chiamato
  • Risorsa: cosa è stato toccato

Un record evento fitto di molte barre di campo grigie con quattro evidenziate in blu e una freccia verso una scheda compatta con quattro righe numerate: actor, principal, action e resource.

Uso di AWS Security per sviluppatori

Tieni quattro campi, non quaranta

Quaranta campi, quattro che contano

  • Actor: chi ha avviato l'azione
  • Principal: l'identità verificata da AWS
  • Azione: cosa è stato chiamato
  • Risorsa: cosa è stato toccato

Da dove arrivano

  • Azione da eventName, risorsa da requestParameters
  • Principal da userIdentity, actor dedotto

Un record evento fitto di molte barre di campo grigie con quattro evidenziate in blu e una freccia verso una scheda compatta con quattro righe numerate: actor, principal, action e resource.

Uso di AWS Security per sviluppatori

Attivo per impostazione predefinita, o disattivo
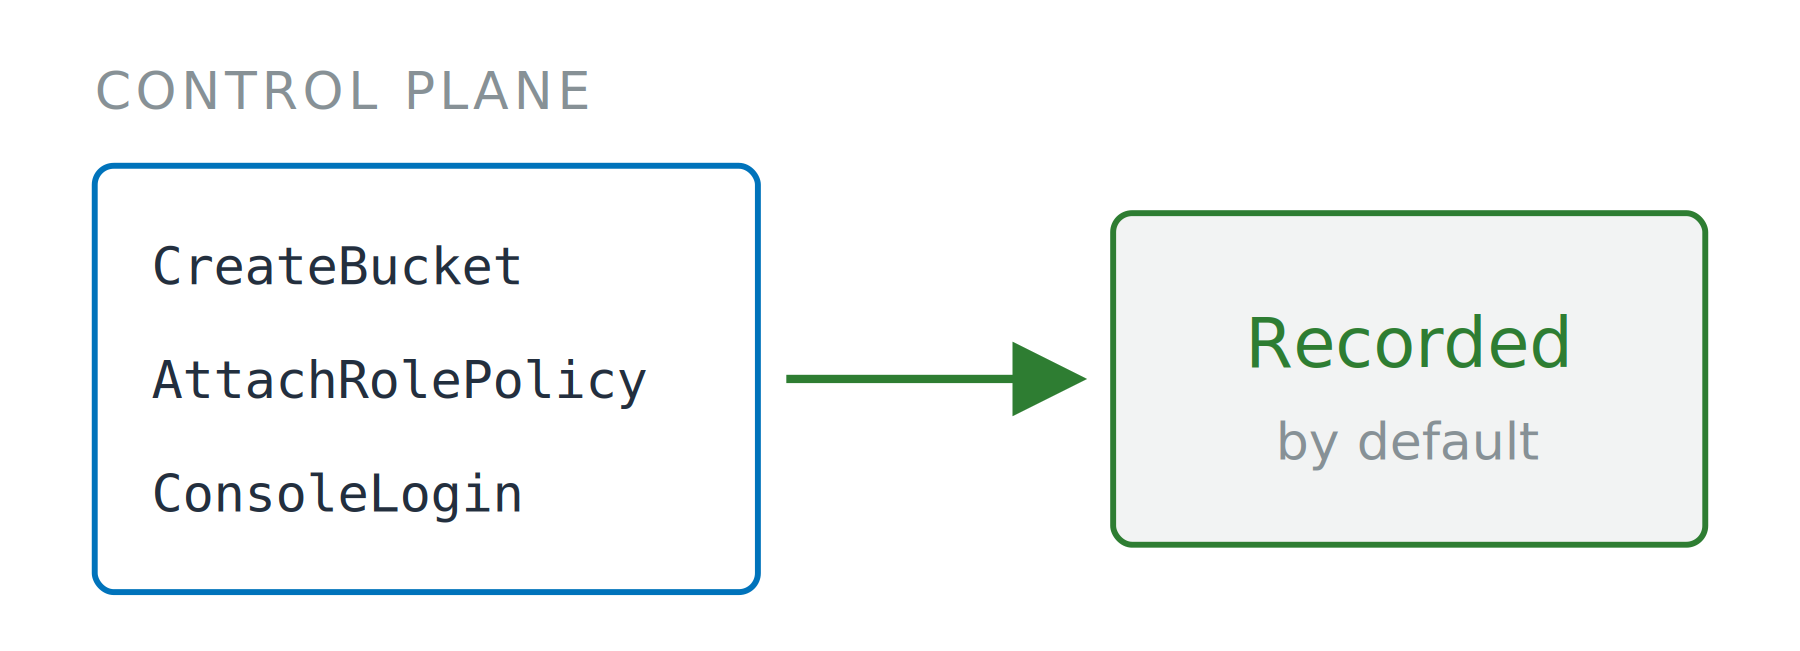
Management events

  • Chiamate del control plane
  • Include tutte le chiamate KMS, quindi Decrypt è qui
  • Event history: vista console gratuita per 90 giorni


Tre nomi di chiamate del control plane in un riquadro, con una freccia continua verso un riquadro con scritto Recorded by default.


Uso di AWS Security per sviluppatori

Attivo per impostazione predefinita, o disattivo
Management events

  • Chiamate del control plane
  • Include tutte le chiamate KMS, quindi Decrypt è qui
  • Event history: vista console gratuita per 90 giorni

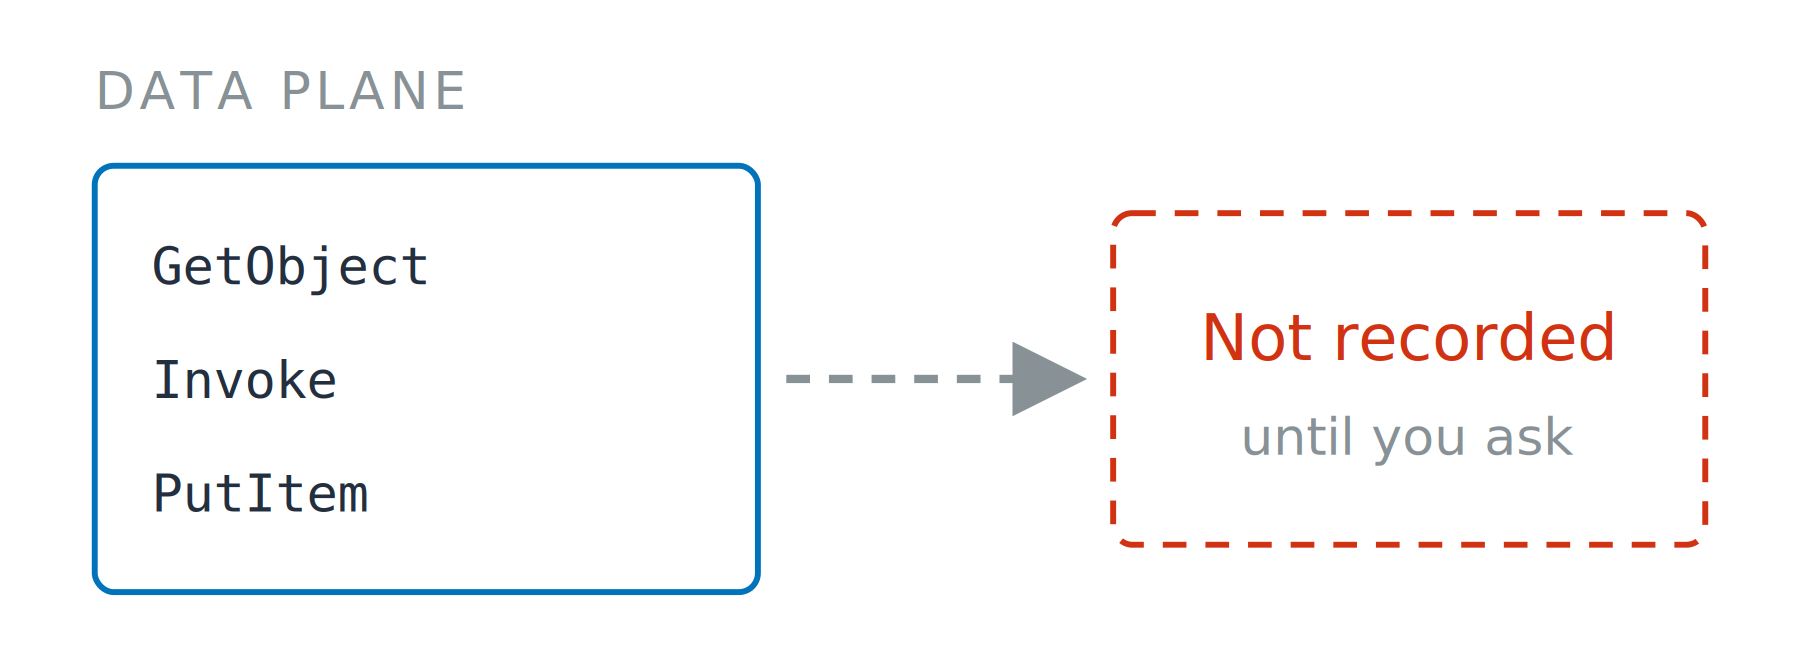
Data events

  • Letture di oggetti, invocazioni di funzioni, scritture di elementi
  • Trail: consegna continua, fatturata a parte
  • Un selettore indica il tipo di risorsa e letture, scritture o entrambe

Tre nomi di chiamate del control plane in un riquadro, con una freccia continua verso un riquadro con scritto Recorded by default.

Tre nomi di chiamate del data plane in un riquadro, con una freccia tratteggiata verso un riquadro tratteggiato con scritto Not recorded until you ask.

Uso di AWS Security per sviluppatori

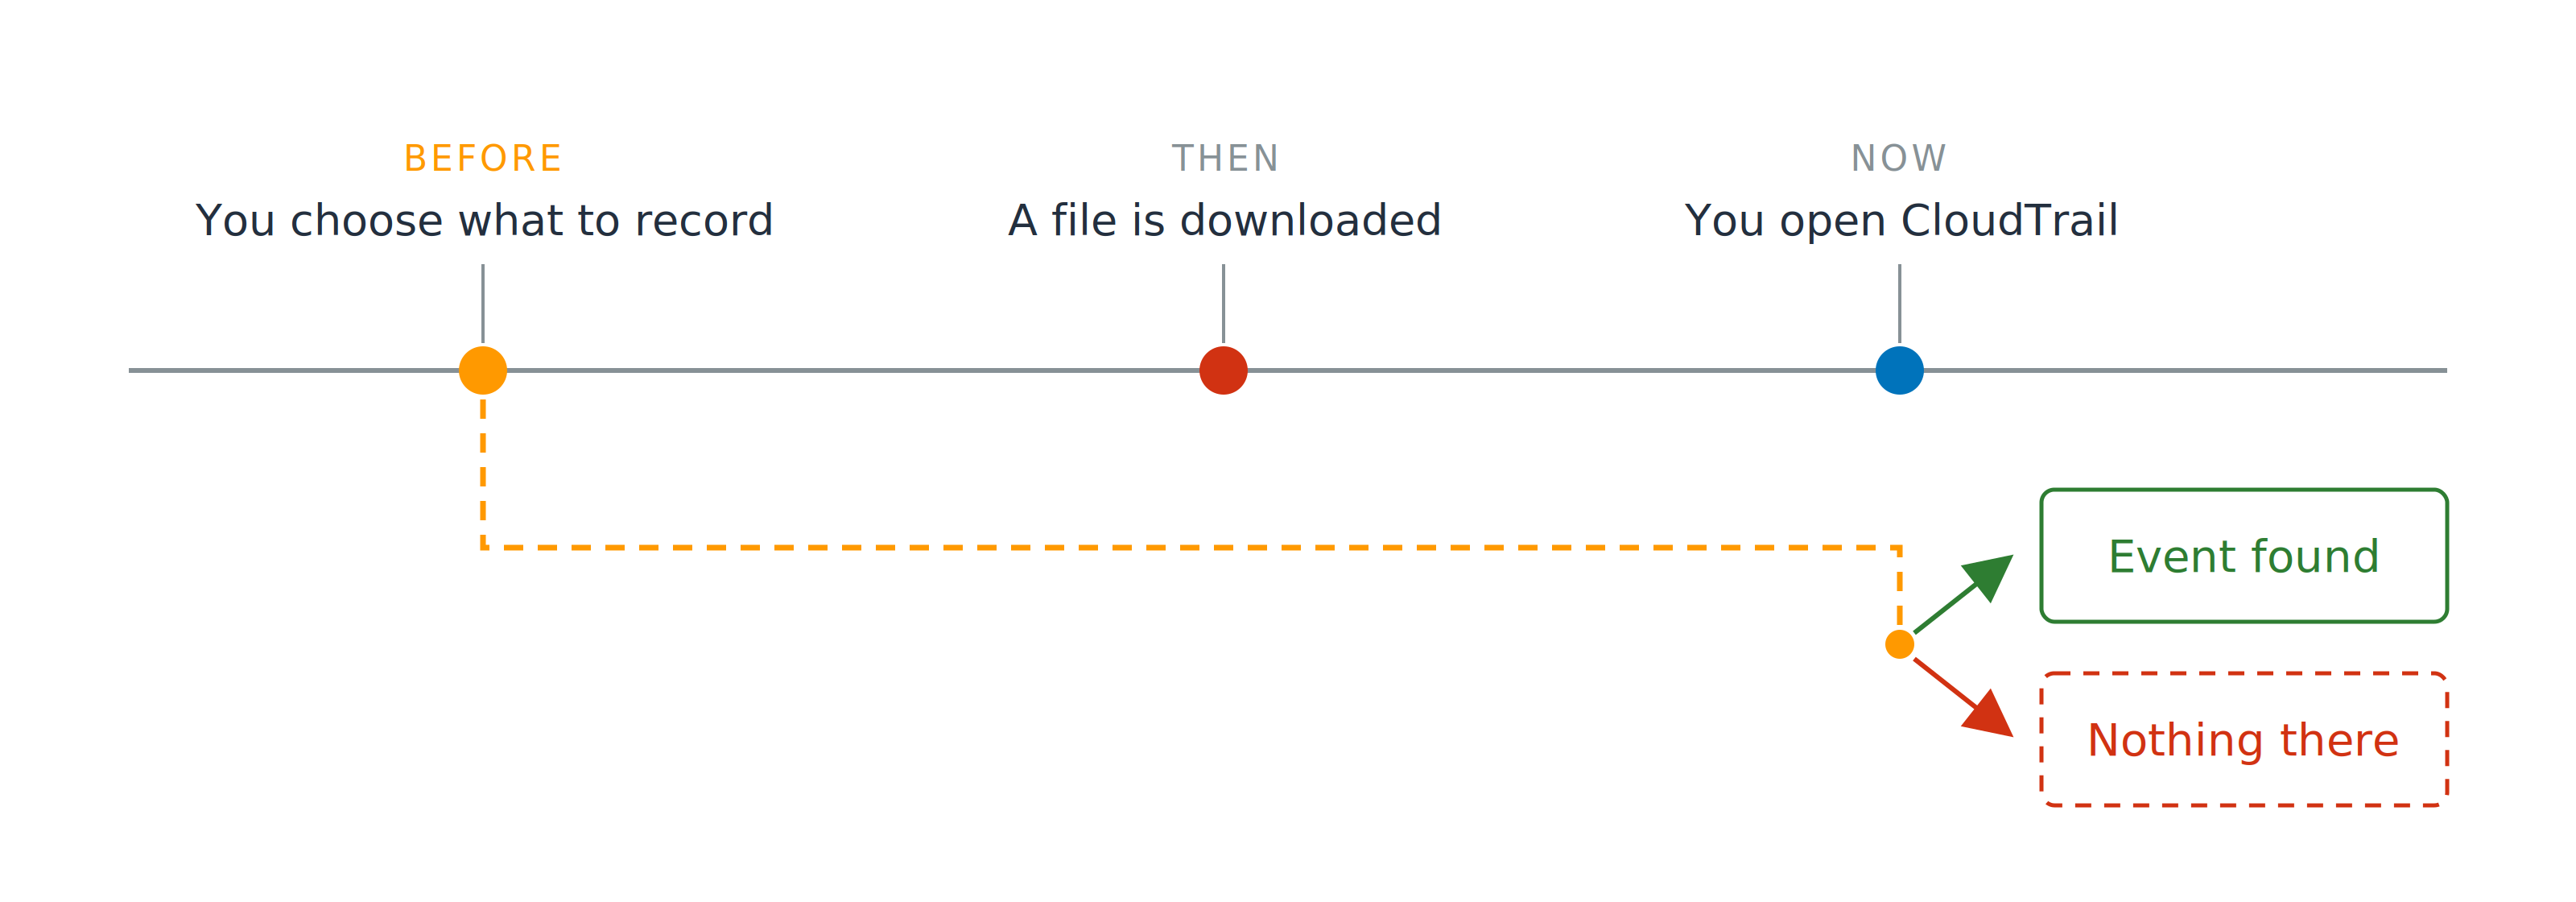
Nessuno lo stava registrando

Una timeline con tre punti: decidi cosa registrare, un file viene scaricato e apri CloudTrail. Una linea tratteggiata porta il primo punto fino all'ultimo, dove si biforca in una casella evento trovato e una casella niente lì.

Decidi prima, leggi dopo

  • Data events attivi per i dati dei clienti
  • Disattivi per il resto
Uso di AWS Security per sviluppatori

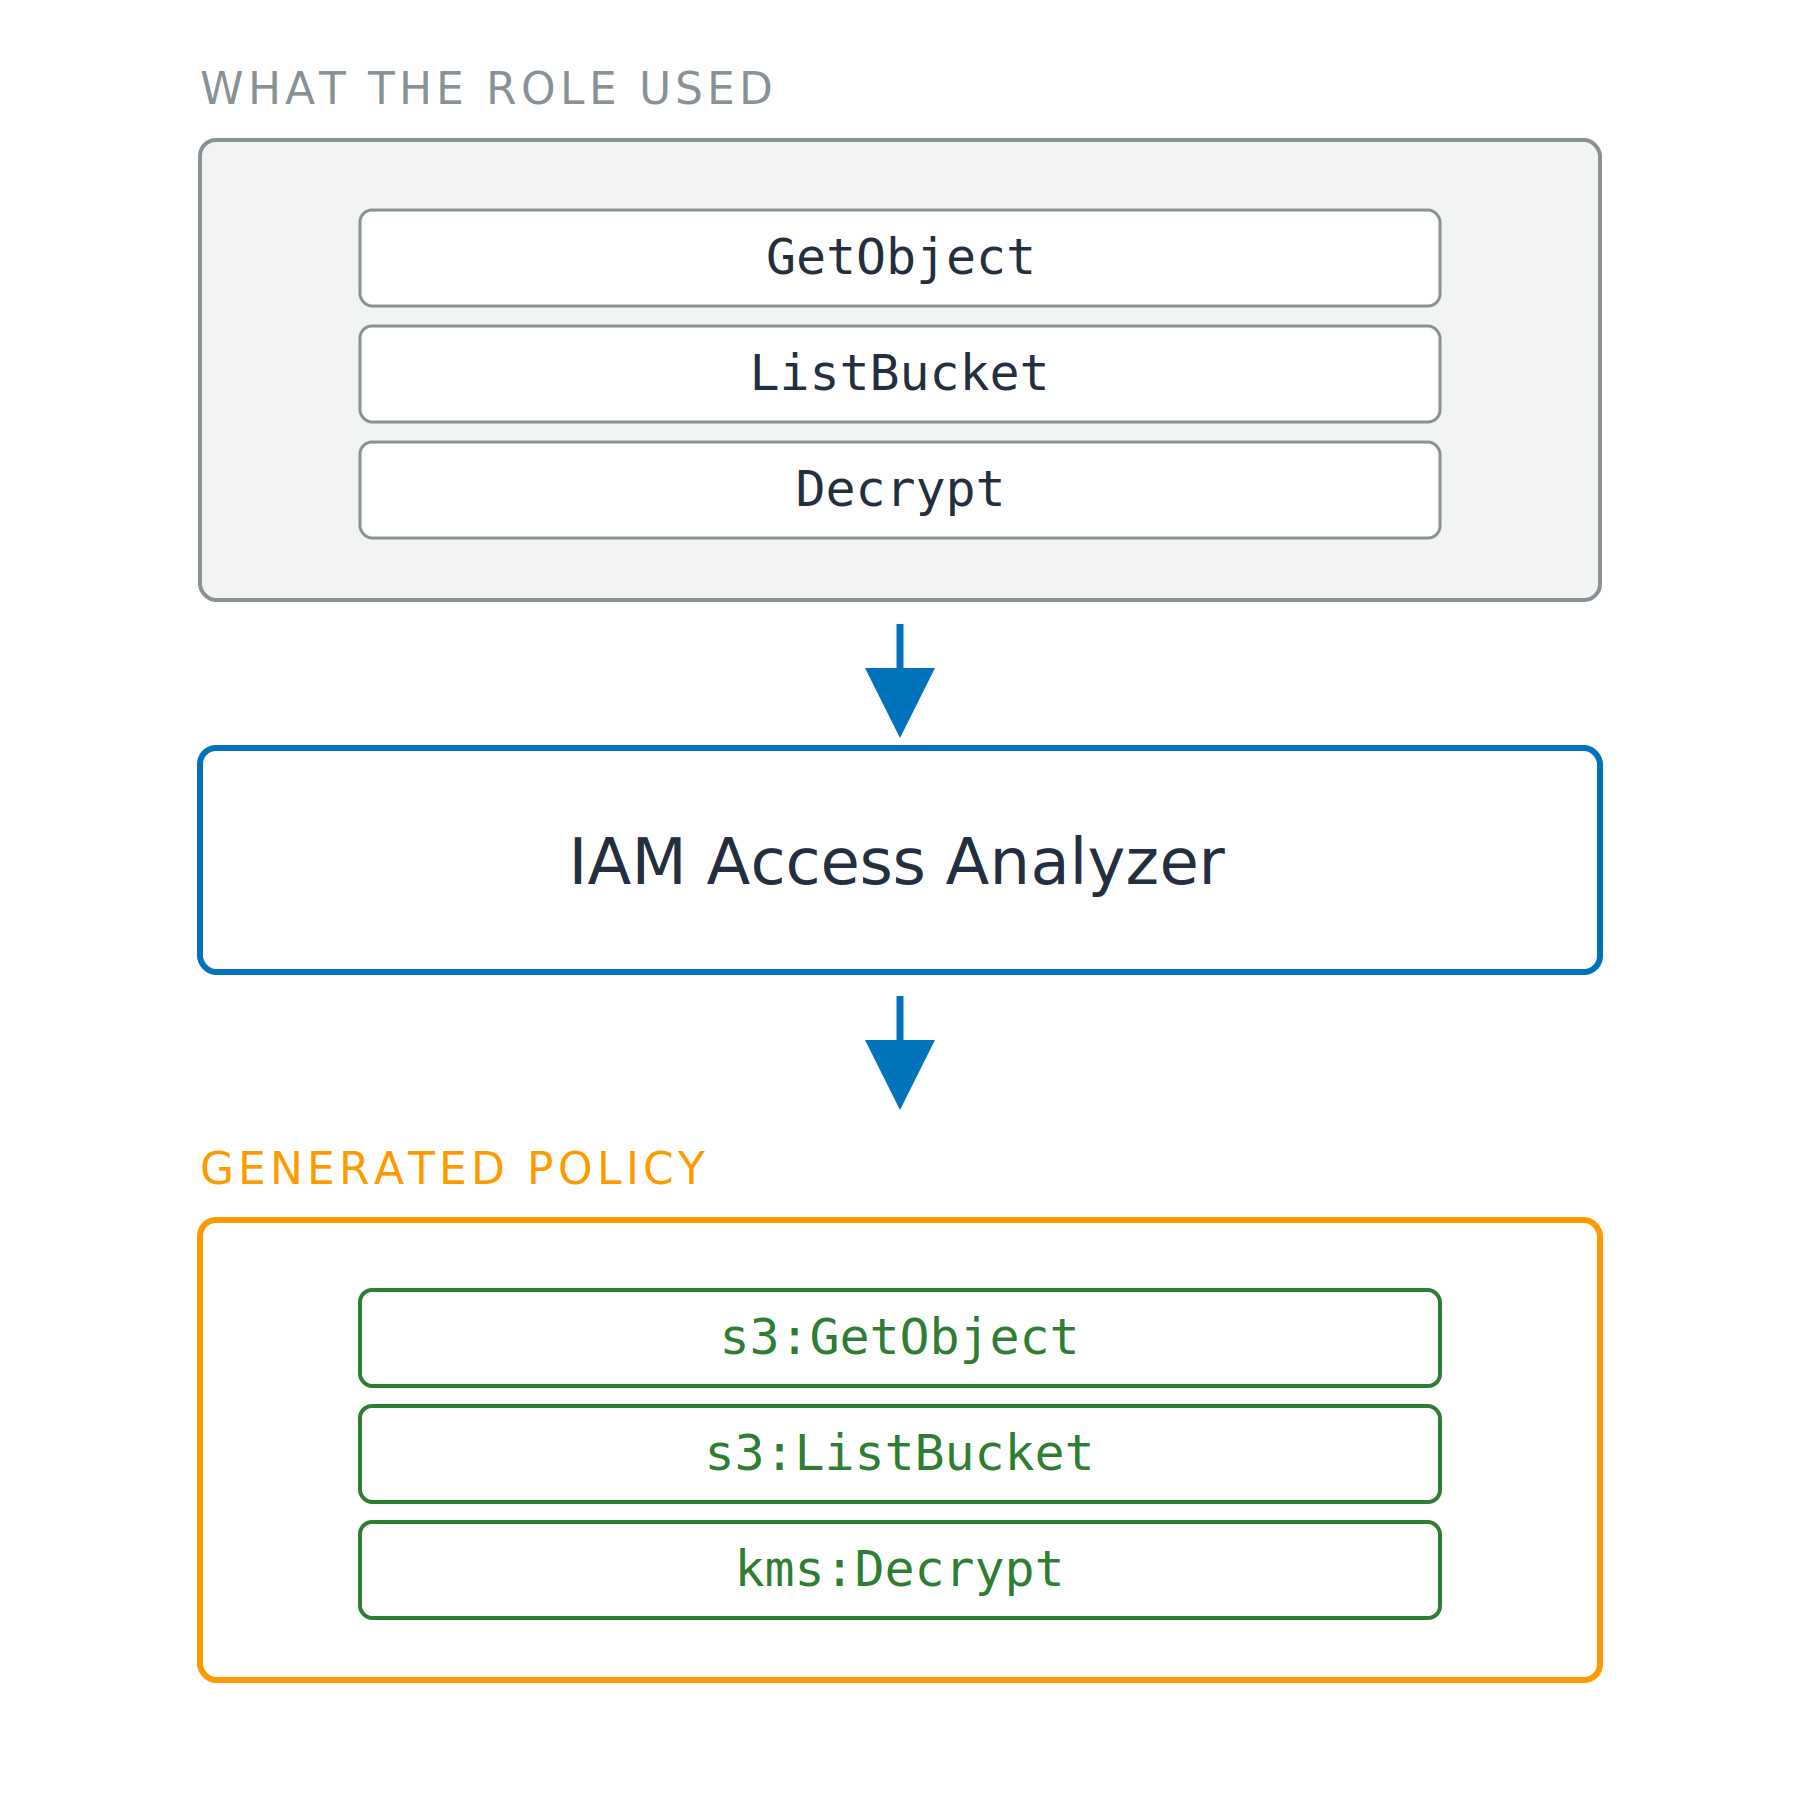
Prove, rivolte al futuro

IAM Access Analyzer

  • Convalida delle policy: controlla una policy che hai scritto

Tre fasi impilate. Un riquadro di eventi nomina il ruolo usato, GetObject, ListBucket e Decrypt, che confluisce in IAM Access Analyzer, che produce una policy generata con le azioni IAM con namespace s3:GetObject, s3:ListBucket e kms:Decrypt.

Uso di AWS Security per sviluppatori

Prove, rivolte al futuro

IAM Access Analyzer

  • Convalida delle policy: controlla una policy che hai scritto
  • Generazione di policy: fino a 90 giorni del tuo trail
  • Serve un trail, non l'Event history

Tre fasi impilate. Un riquadro di eventi nomina il ruolo usato, GetObject, ListBucket e Decrypt, che confluisce in IAM Access Analyzer, che produce una policy generata con le azioni IAM con namespace s3:GetObject, s3:ListBucket e kms:Decrypt.

Uso di AWS Security per sviluppatori

Concesso, ma mai usato

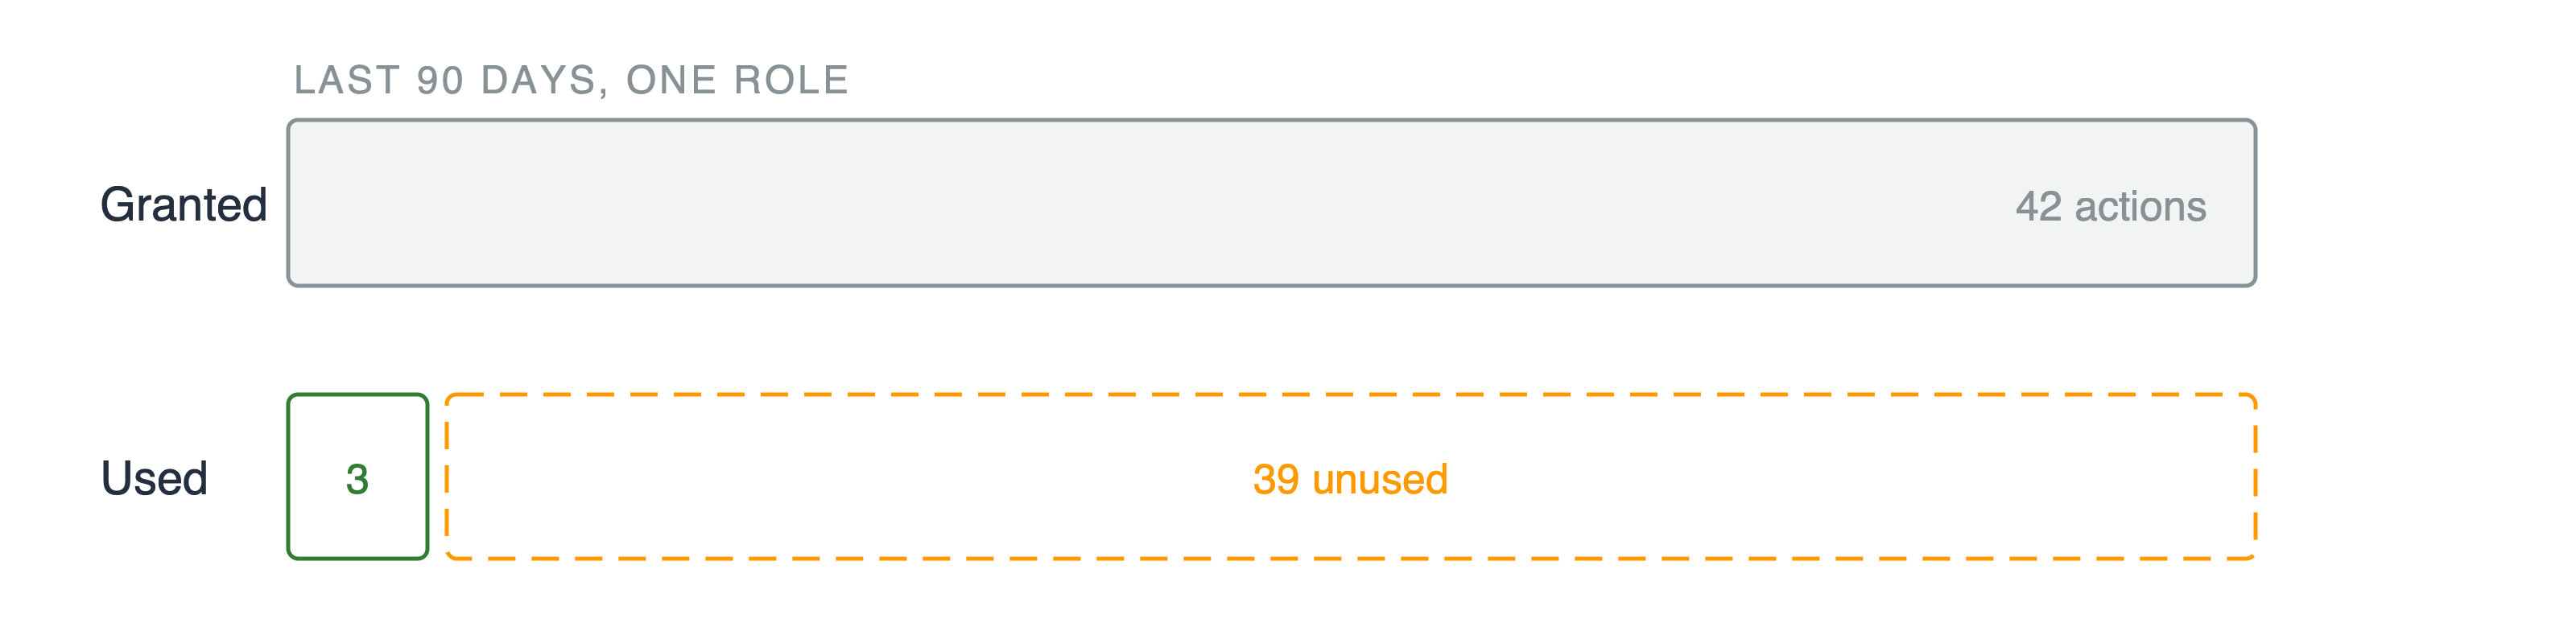
Due barre. La barra superiore mostra quarantadue azioni concesse. Quella inferiore si divide in un segmento verde stretto di tre azioni e un ampio segmento tratteggiato di trentanove mai usate.

Rilevamenti di accessi inutilizzati

  • Ruoli, chiavi e azioni che nessuno ha chiamato

Usato non significa richiesto

Minimo privilegio, misurato

  • Prove in ingresso, policy più restrittiva in uscita
Uso di AWS Security per sviluppatori

Esercitiamoci!

Uso di AWS Security per sviluppatori

Preparing Video For Download...