Uso di AWS Security per sviluppatori
Rahul Singh
Technical Product Manager
La modifica che non cambia nulla

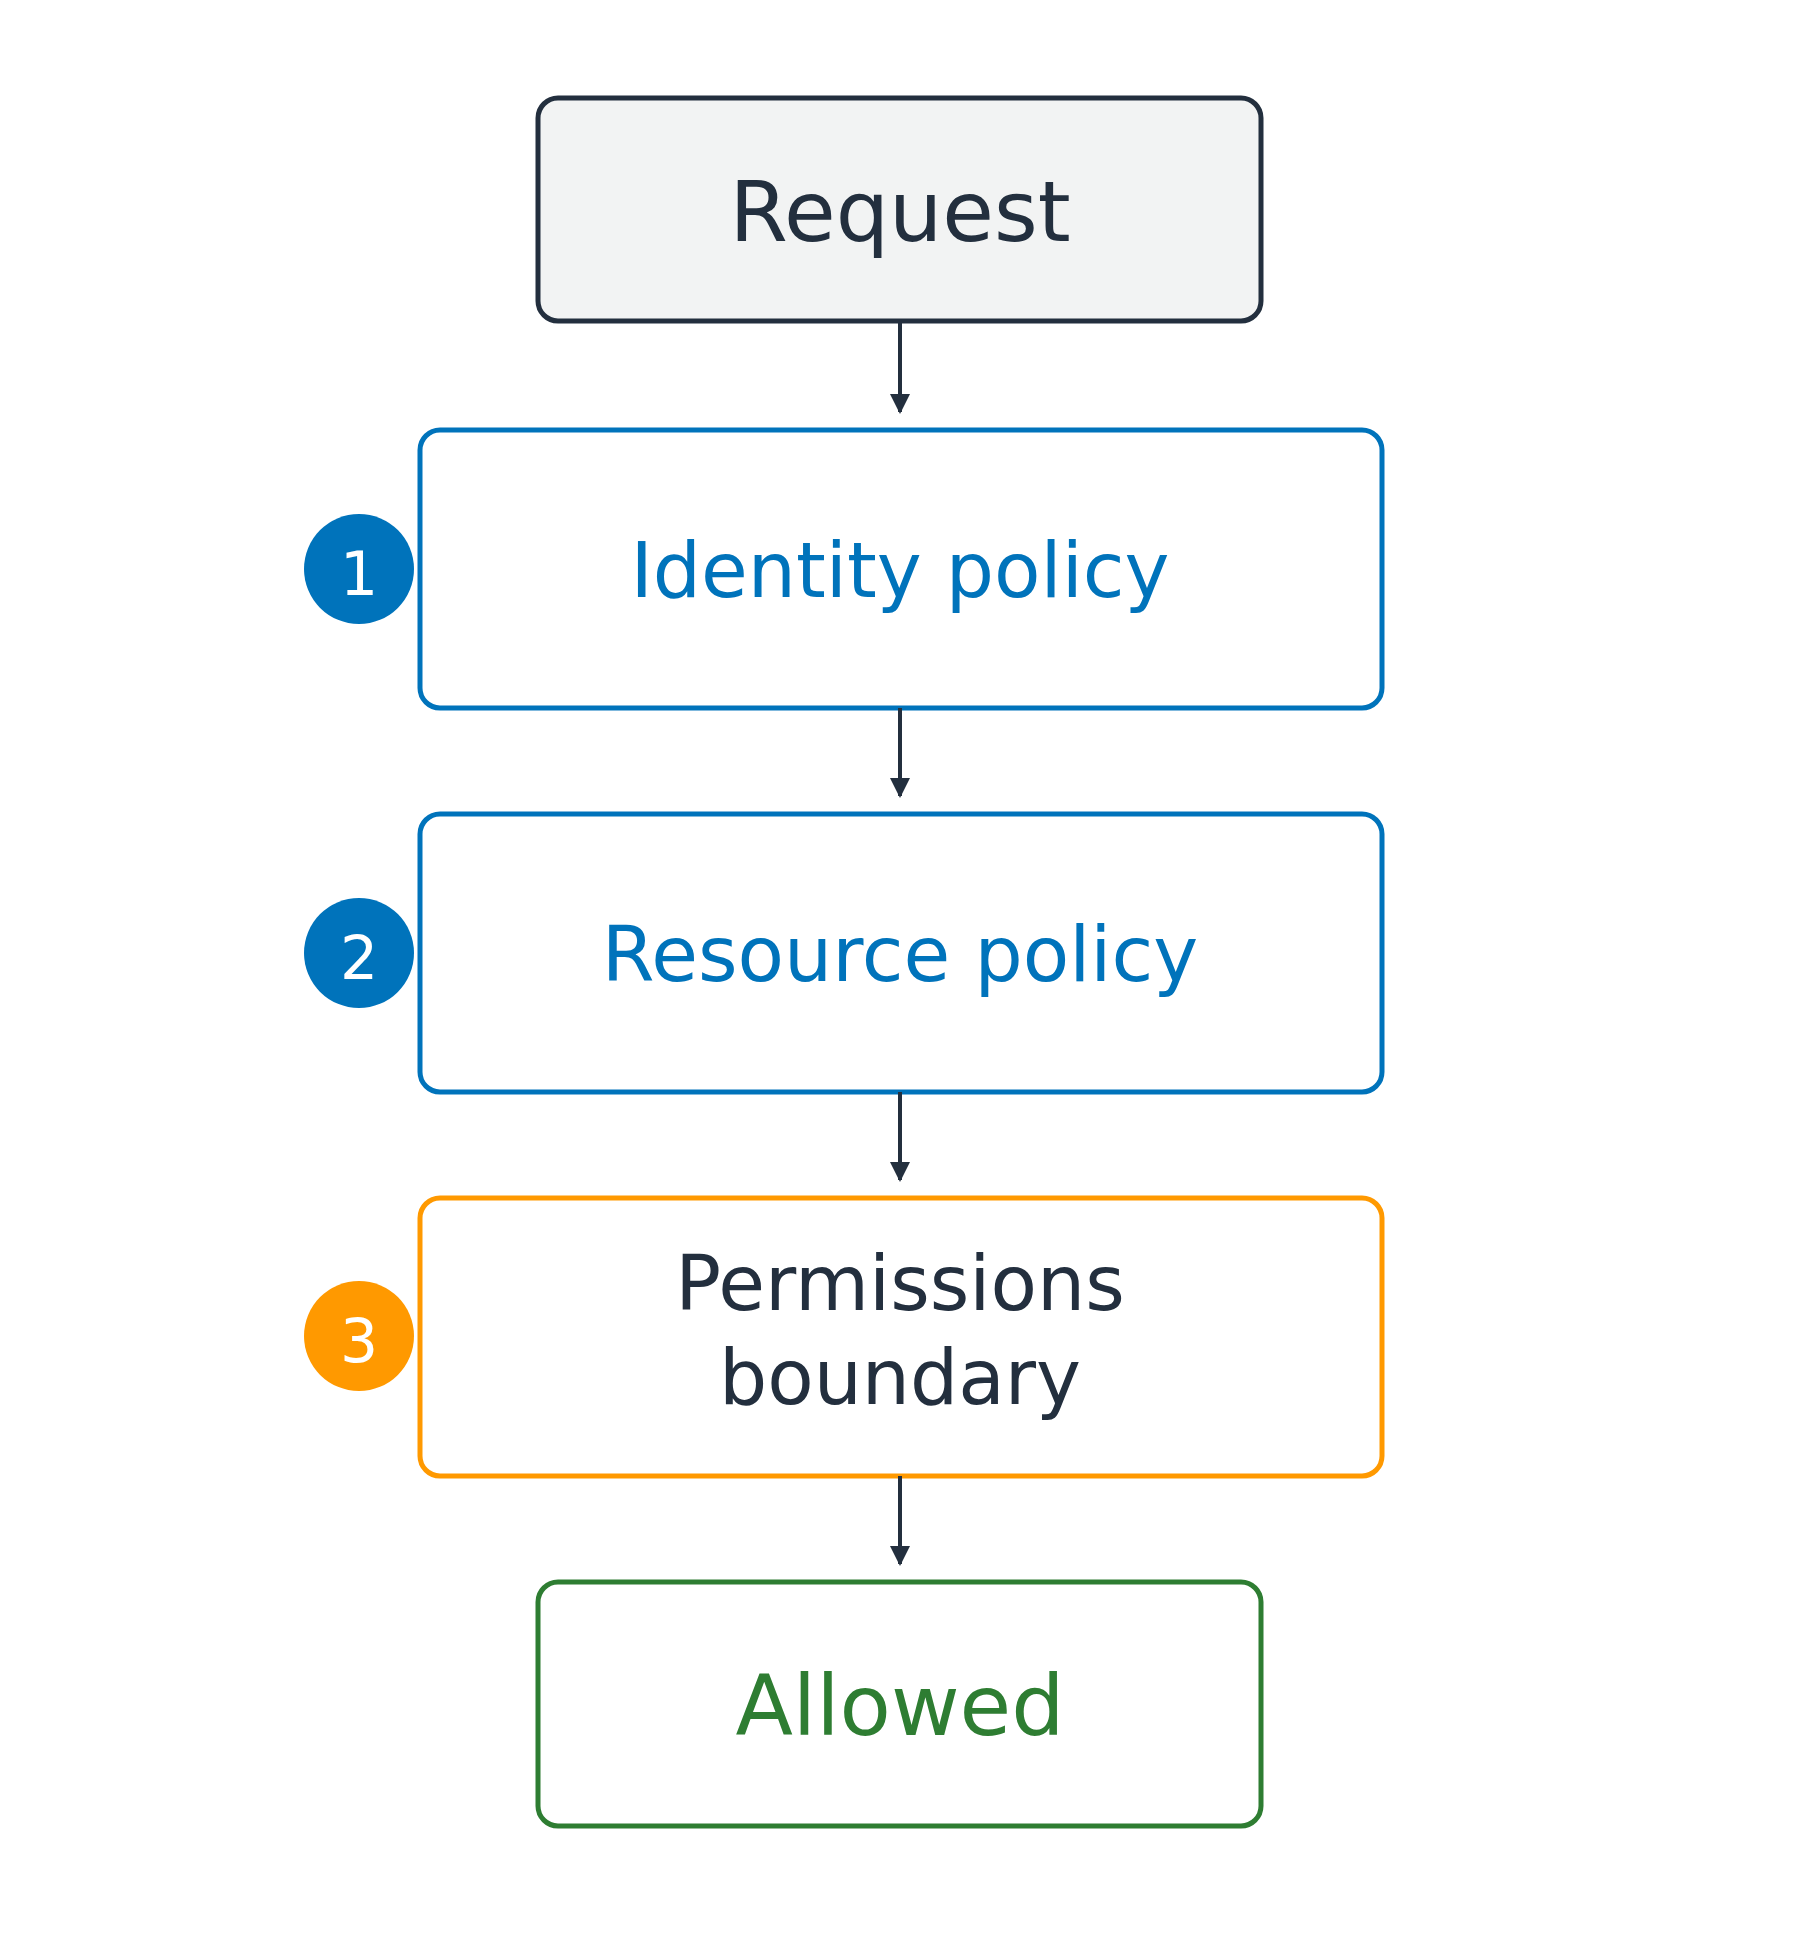
Fino a tre livelli
Nel tuo account, basta che una consenta
Negata da qualsiasi livello che incontra

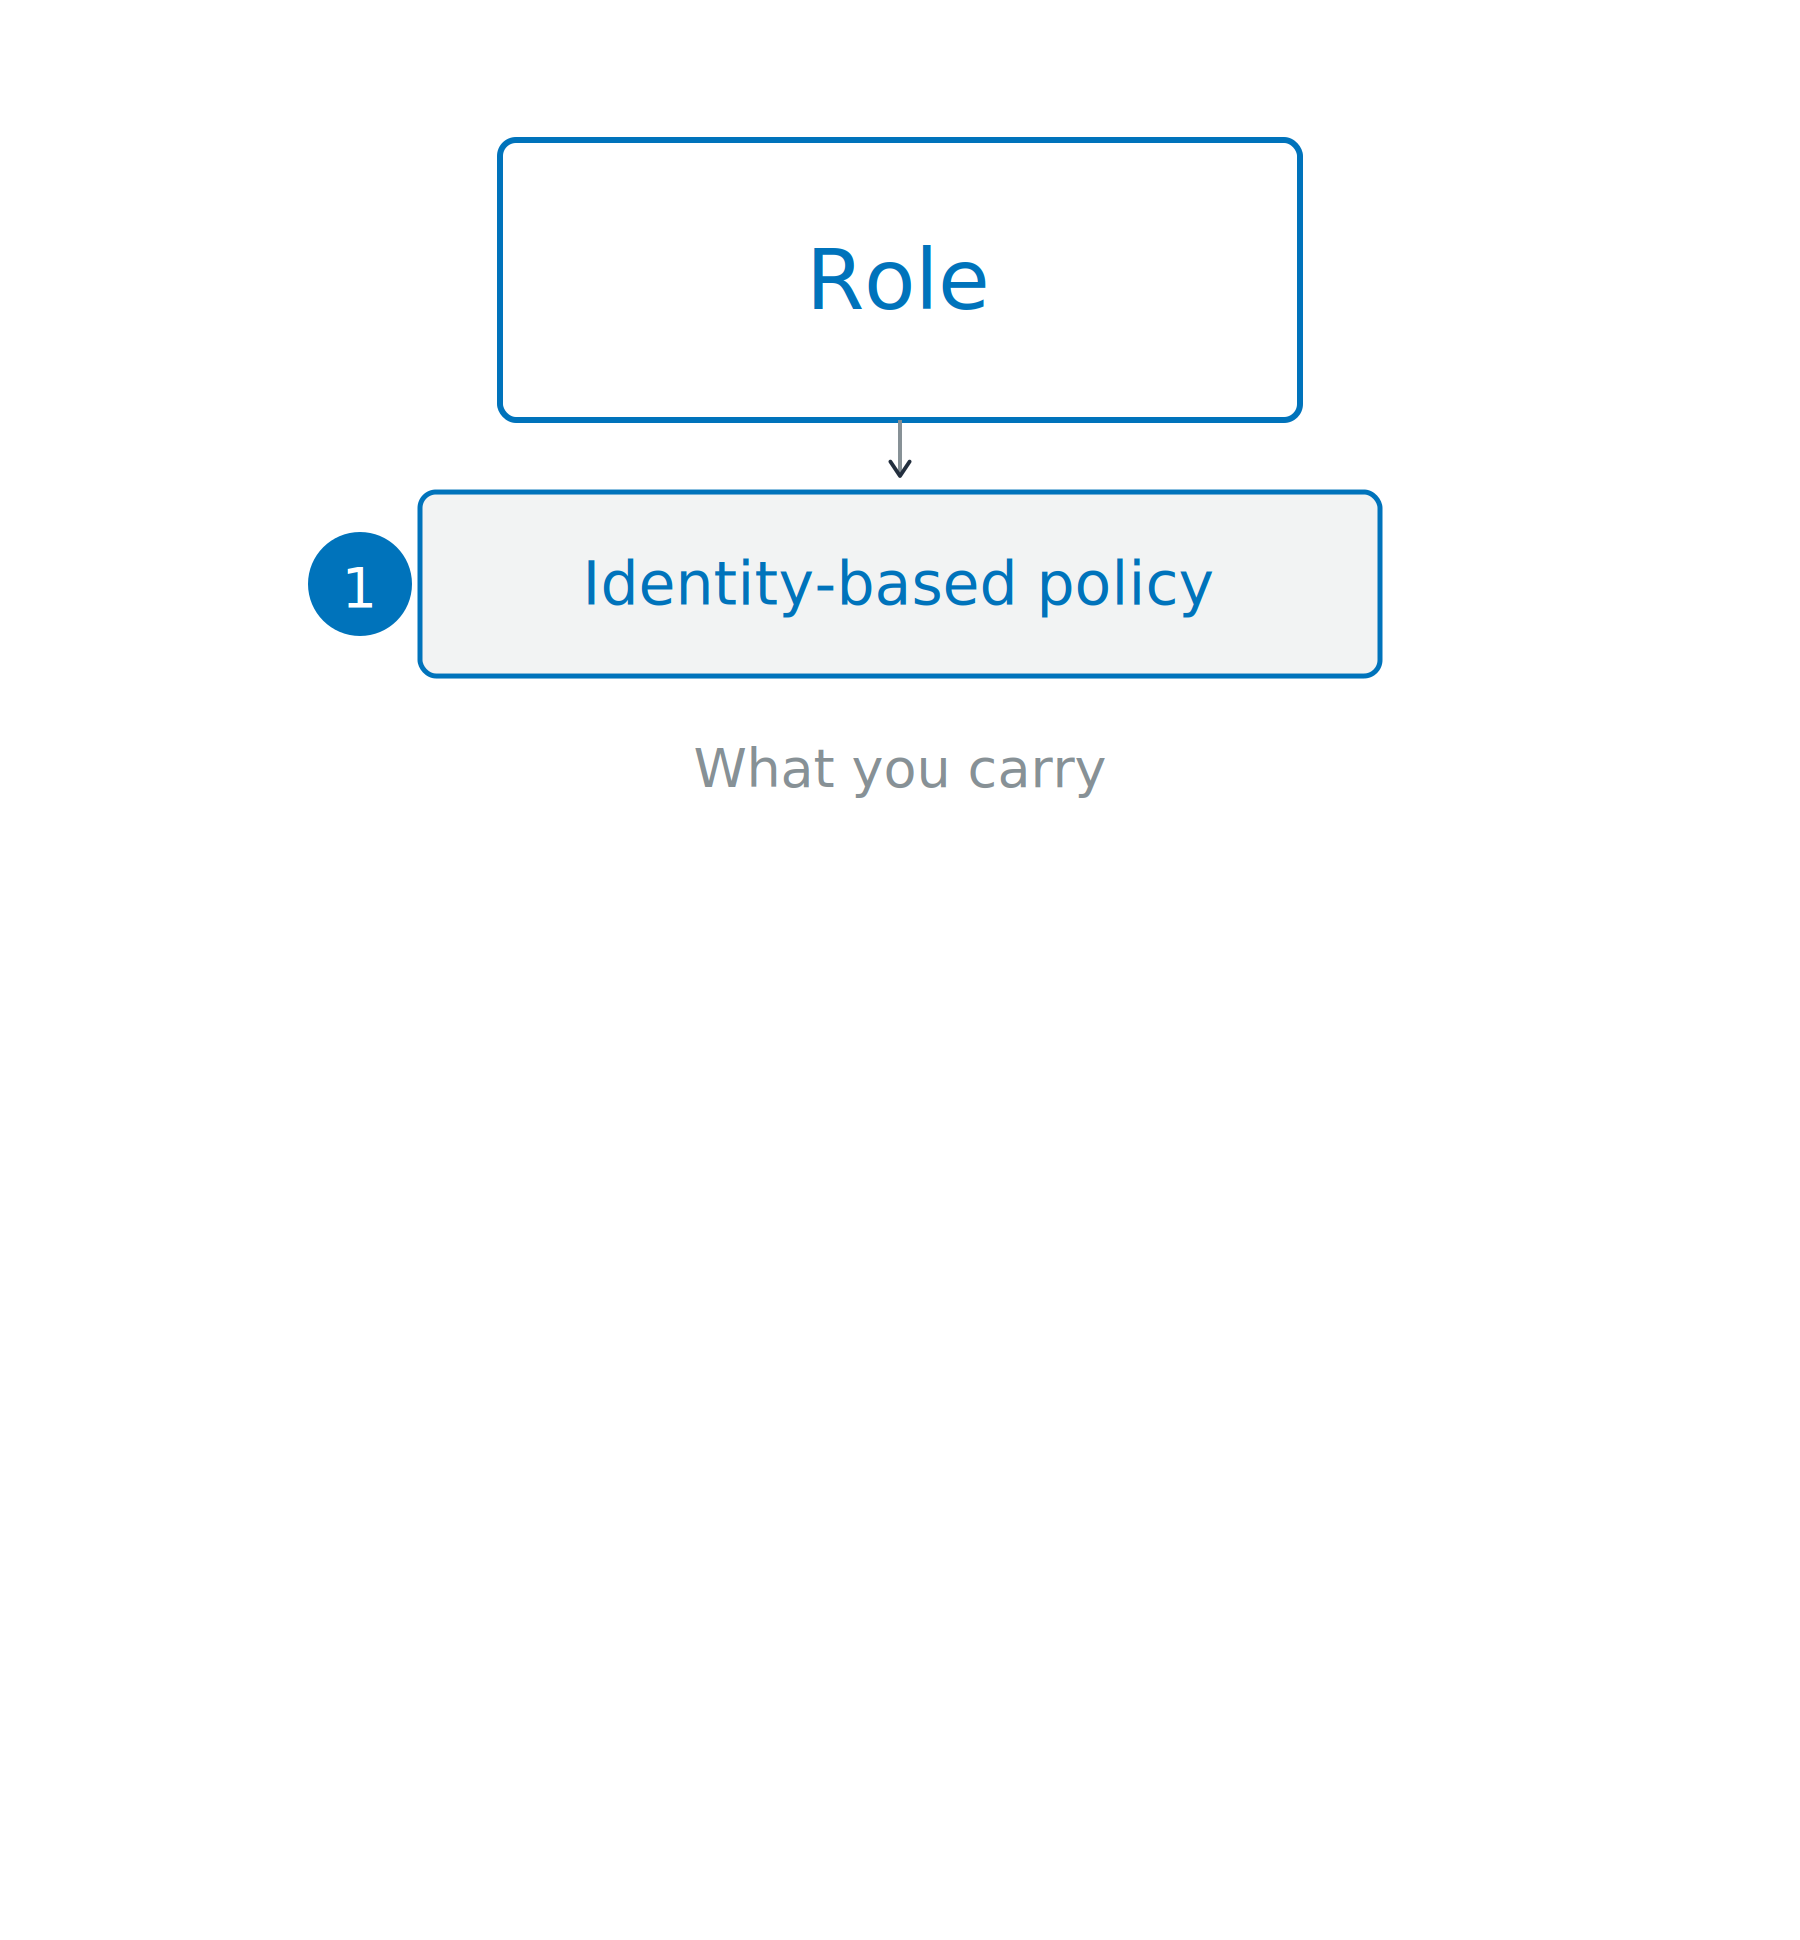
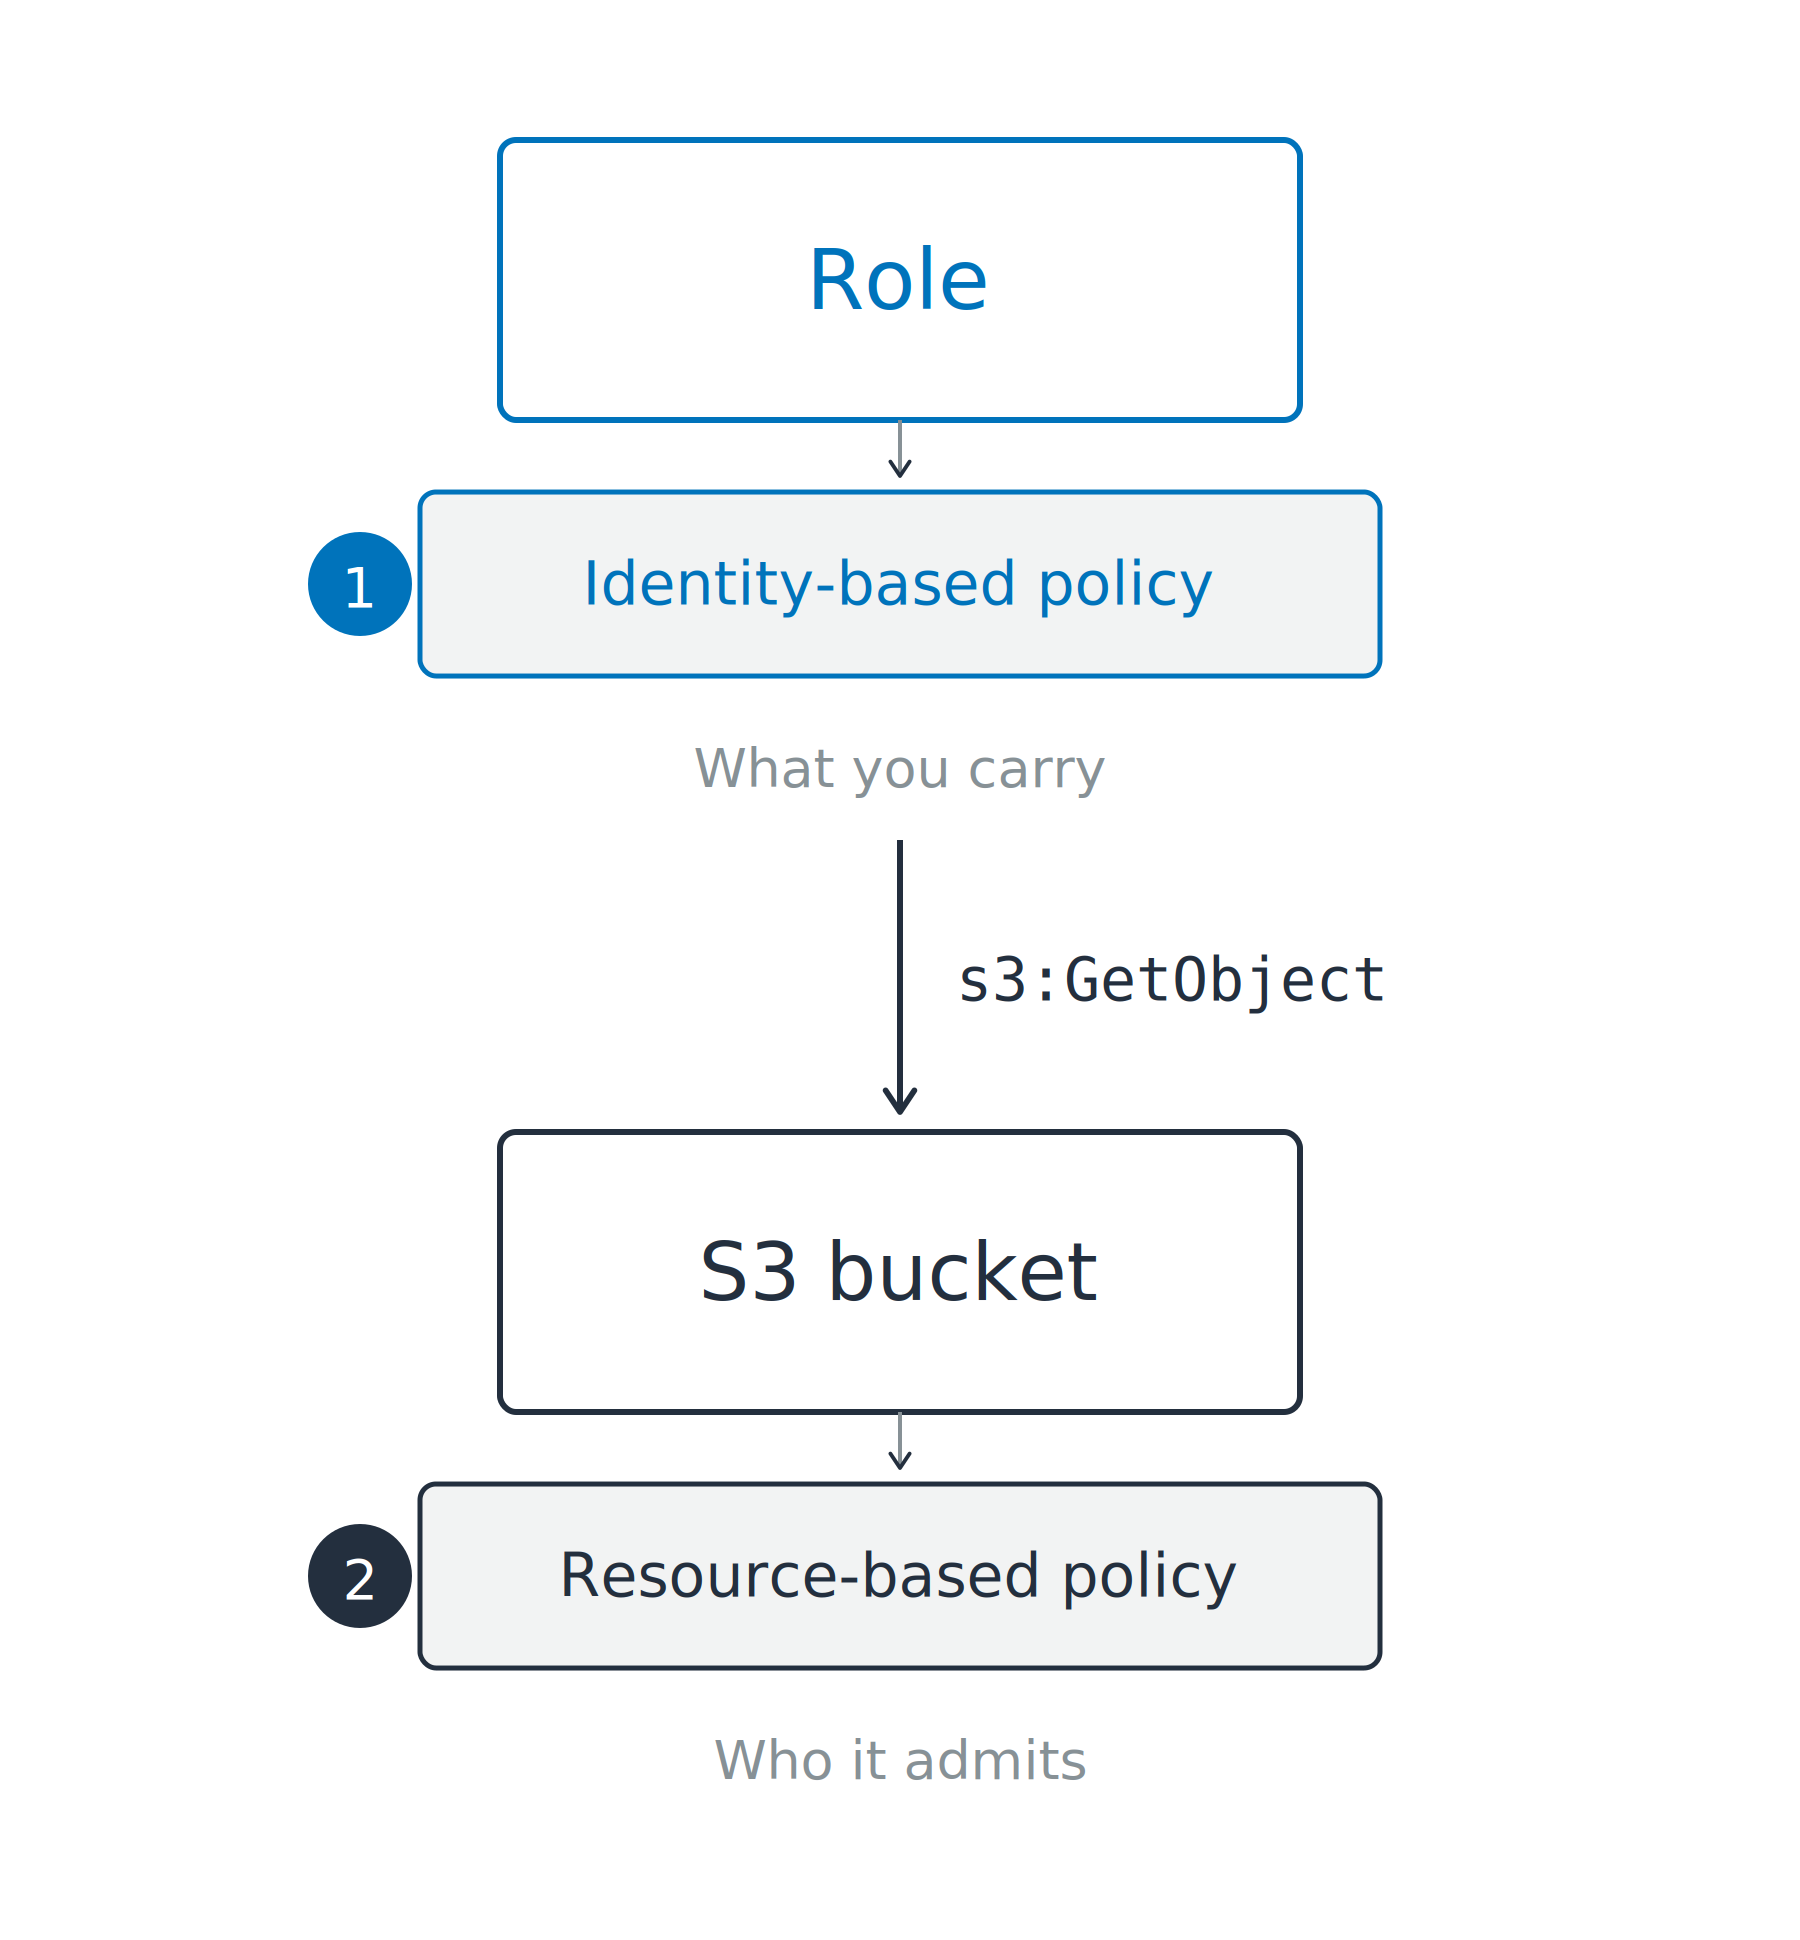
Policy basata sull'identità

Policy basata sull'identità
Policy basata sulla risorsa

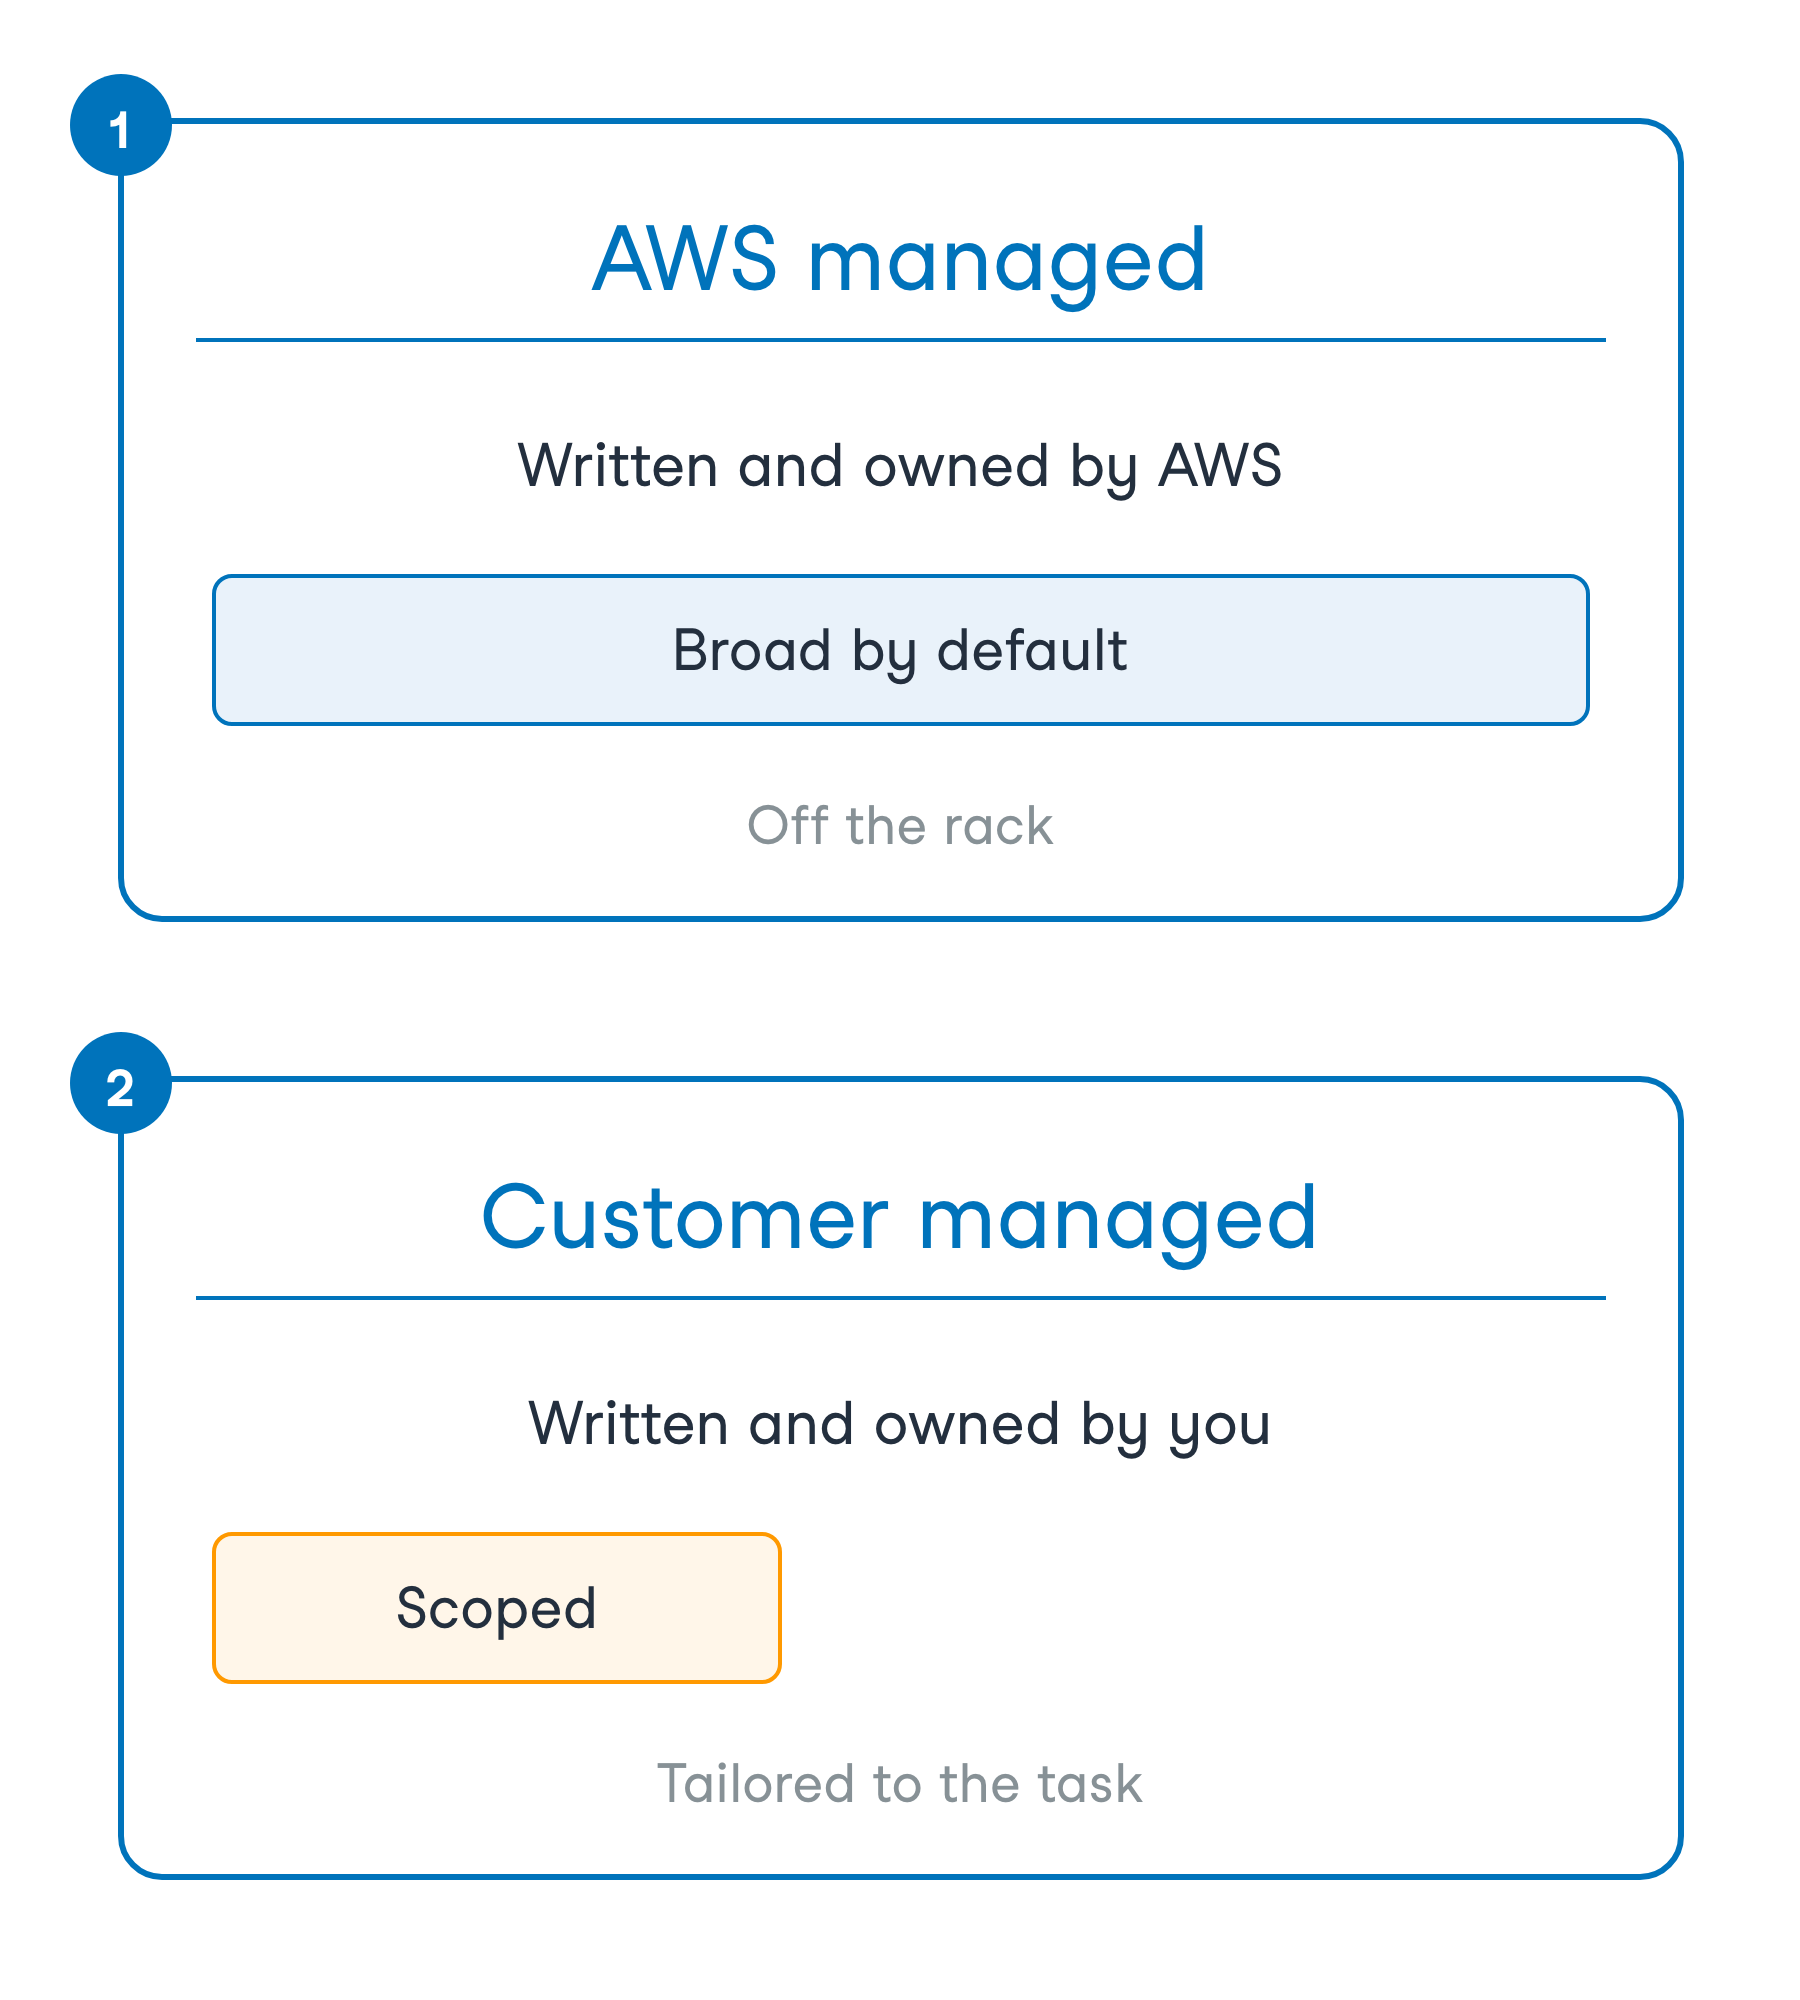
Due tipi di policy basate sull'identità

Due tipi di policy basate sull'identità
Comodità o precisione

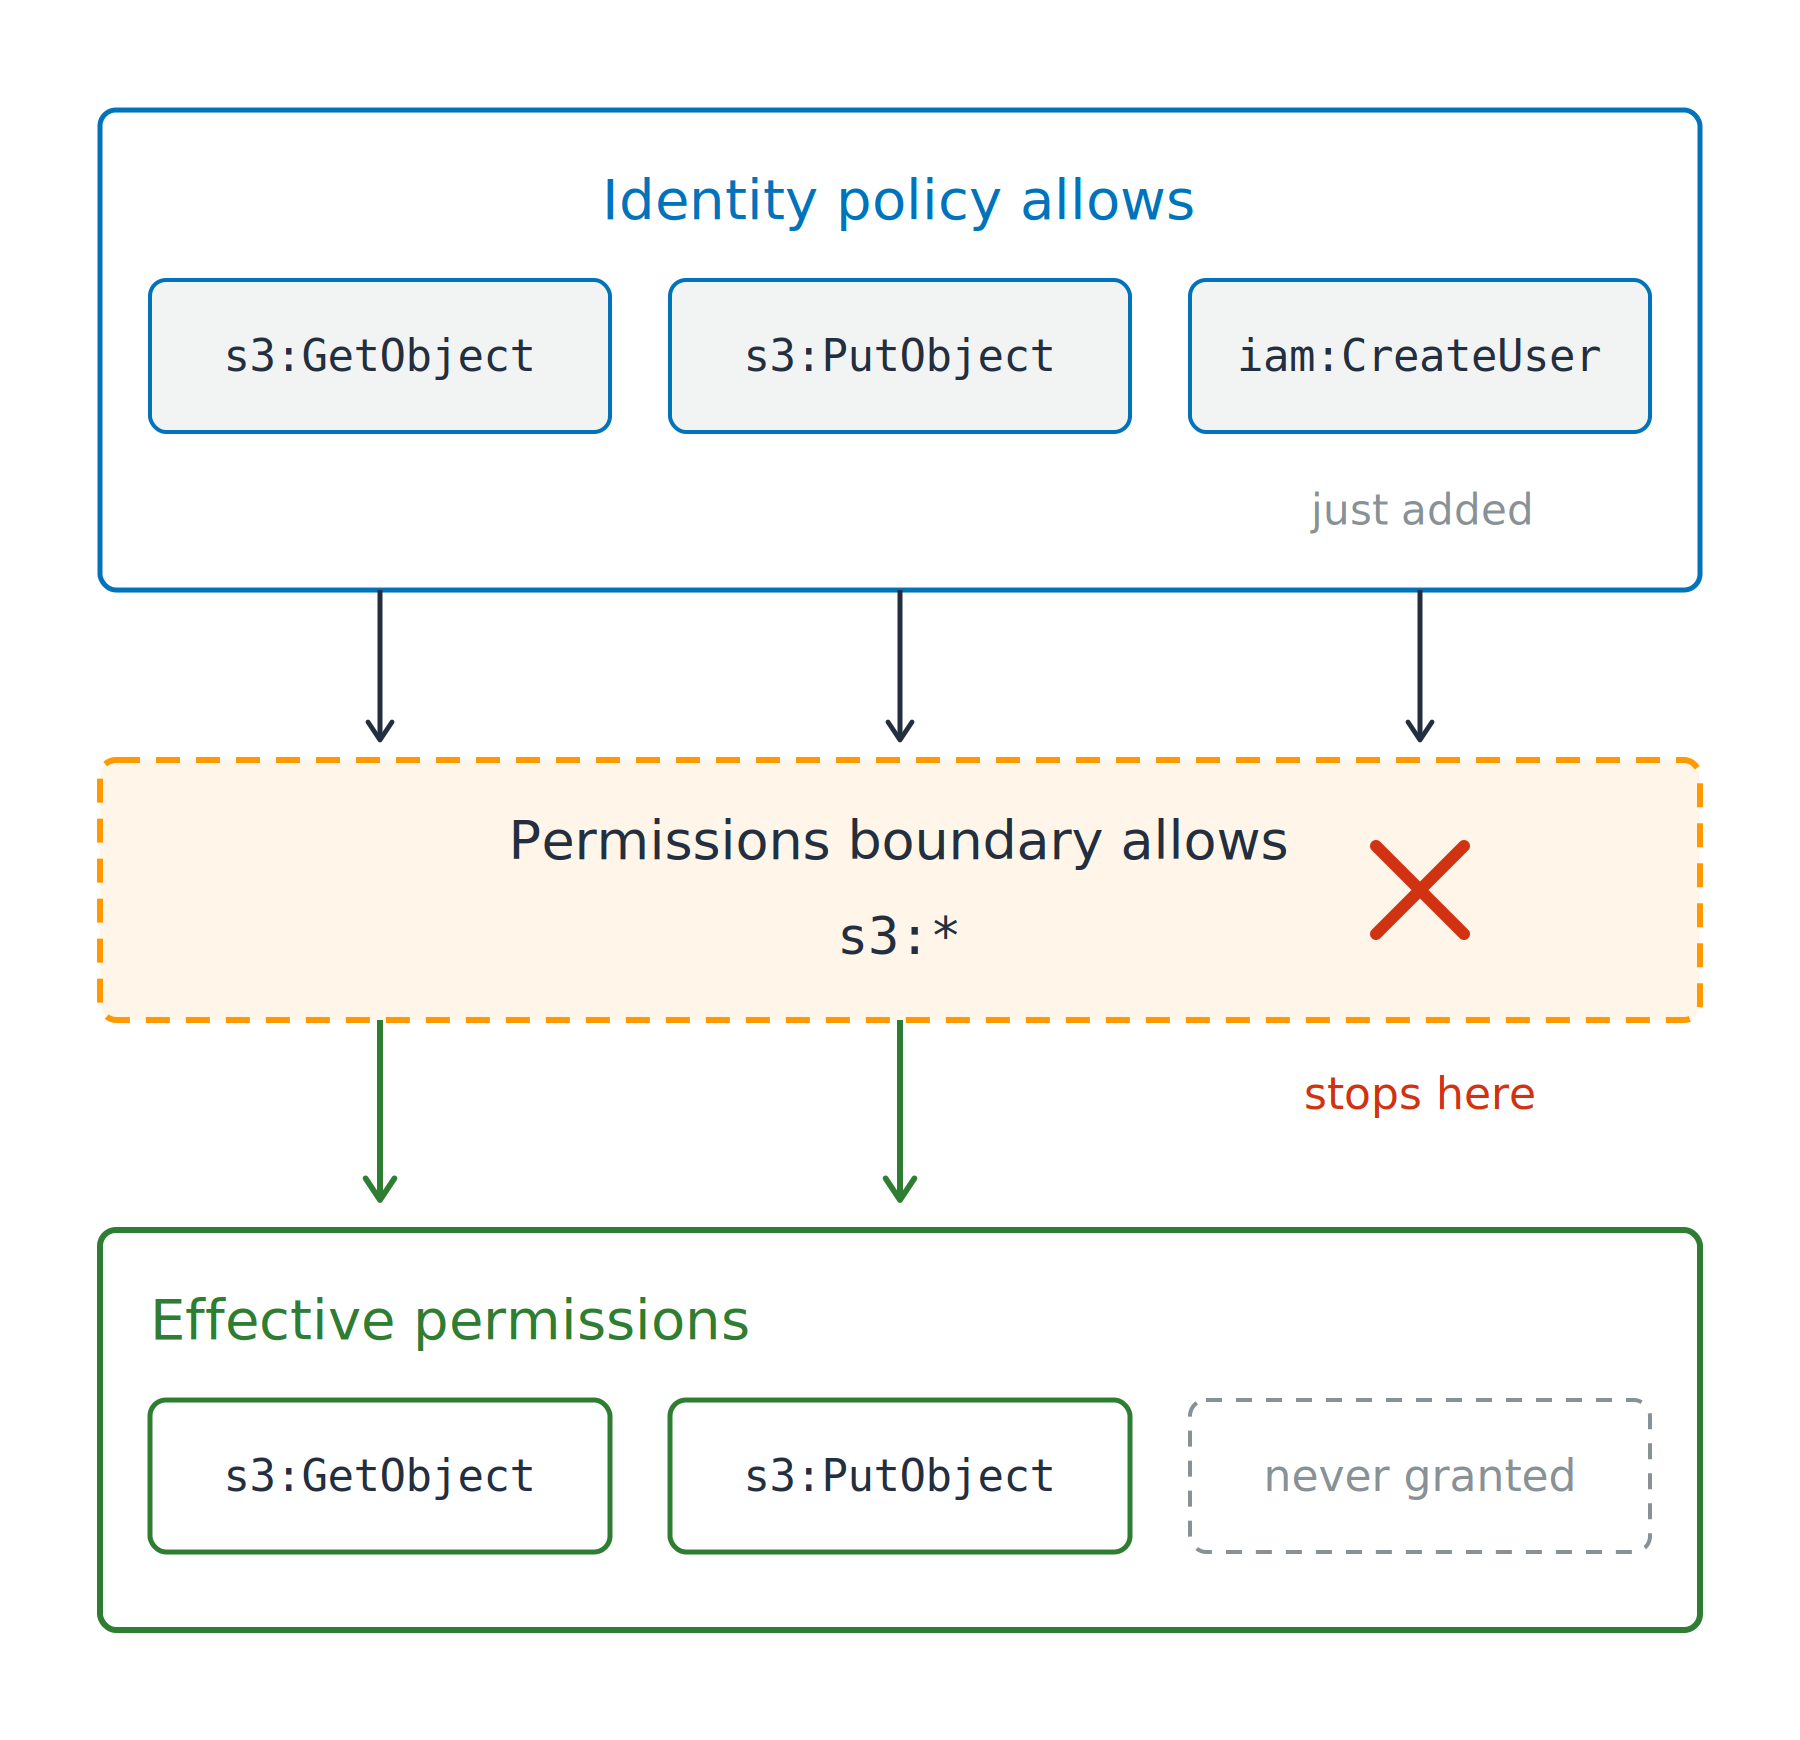
Perché un account ne applica una
Permissions boundary

Perché un account ne applica una
Permissions boundary
Perché iam:CreateUser non ha fatto nulla

Perché un account ne applica una
Permissions boundary
Perché iam:CreateUser non ha fatto nulla
Session policy: una sessione AssumeRole

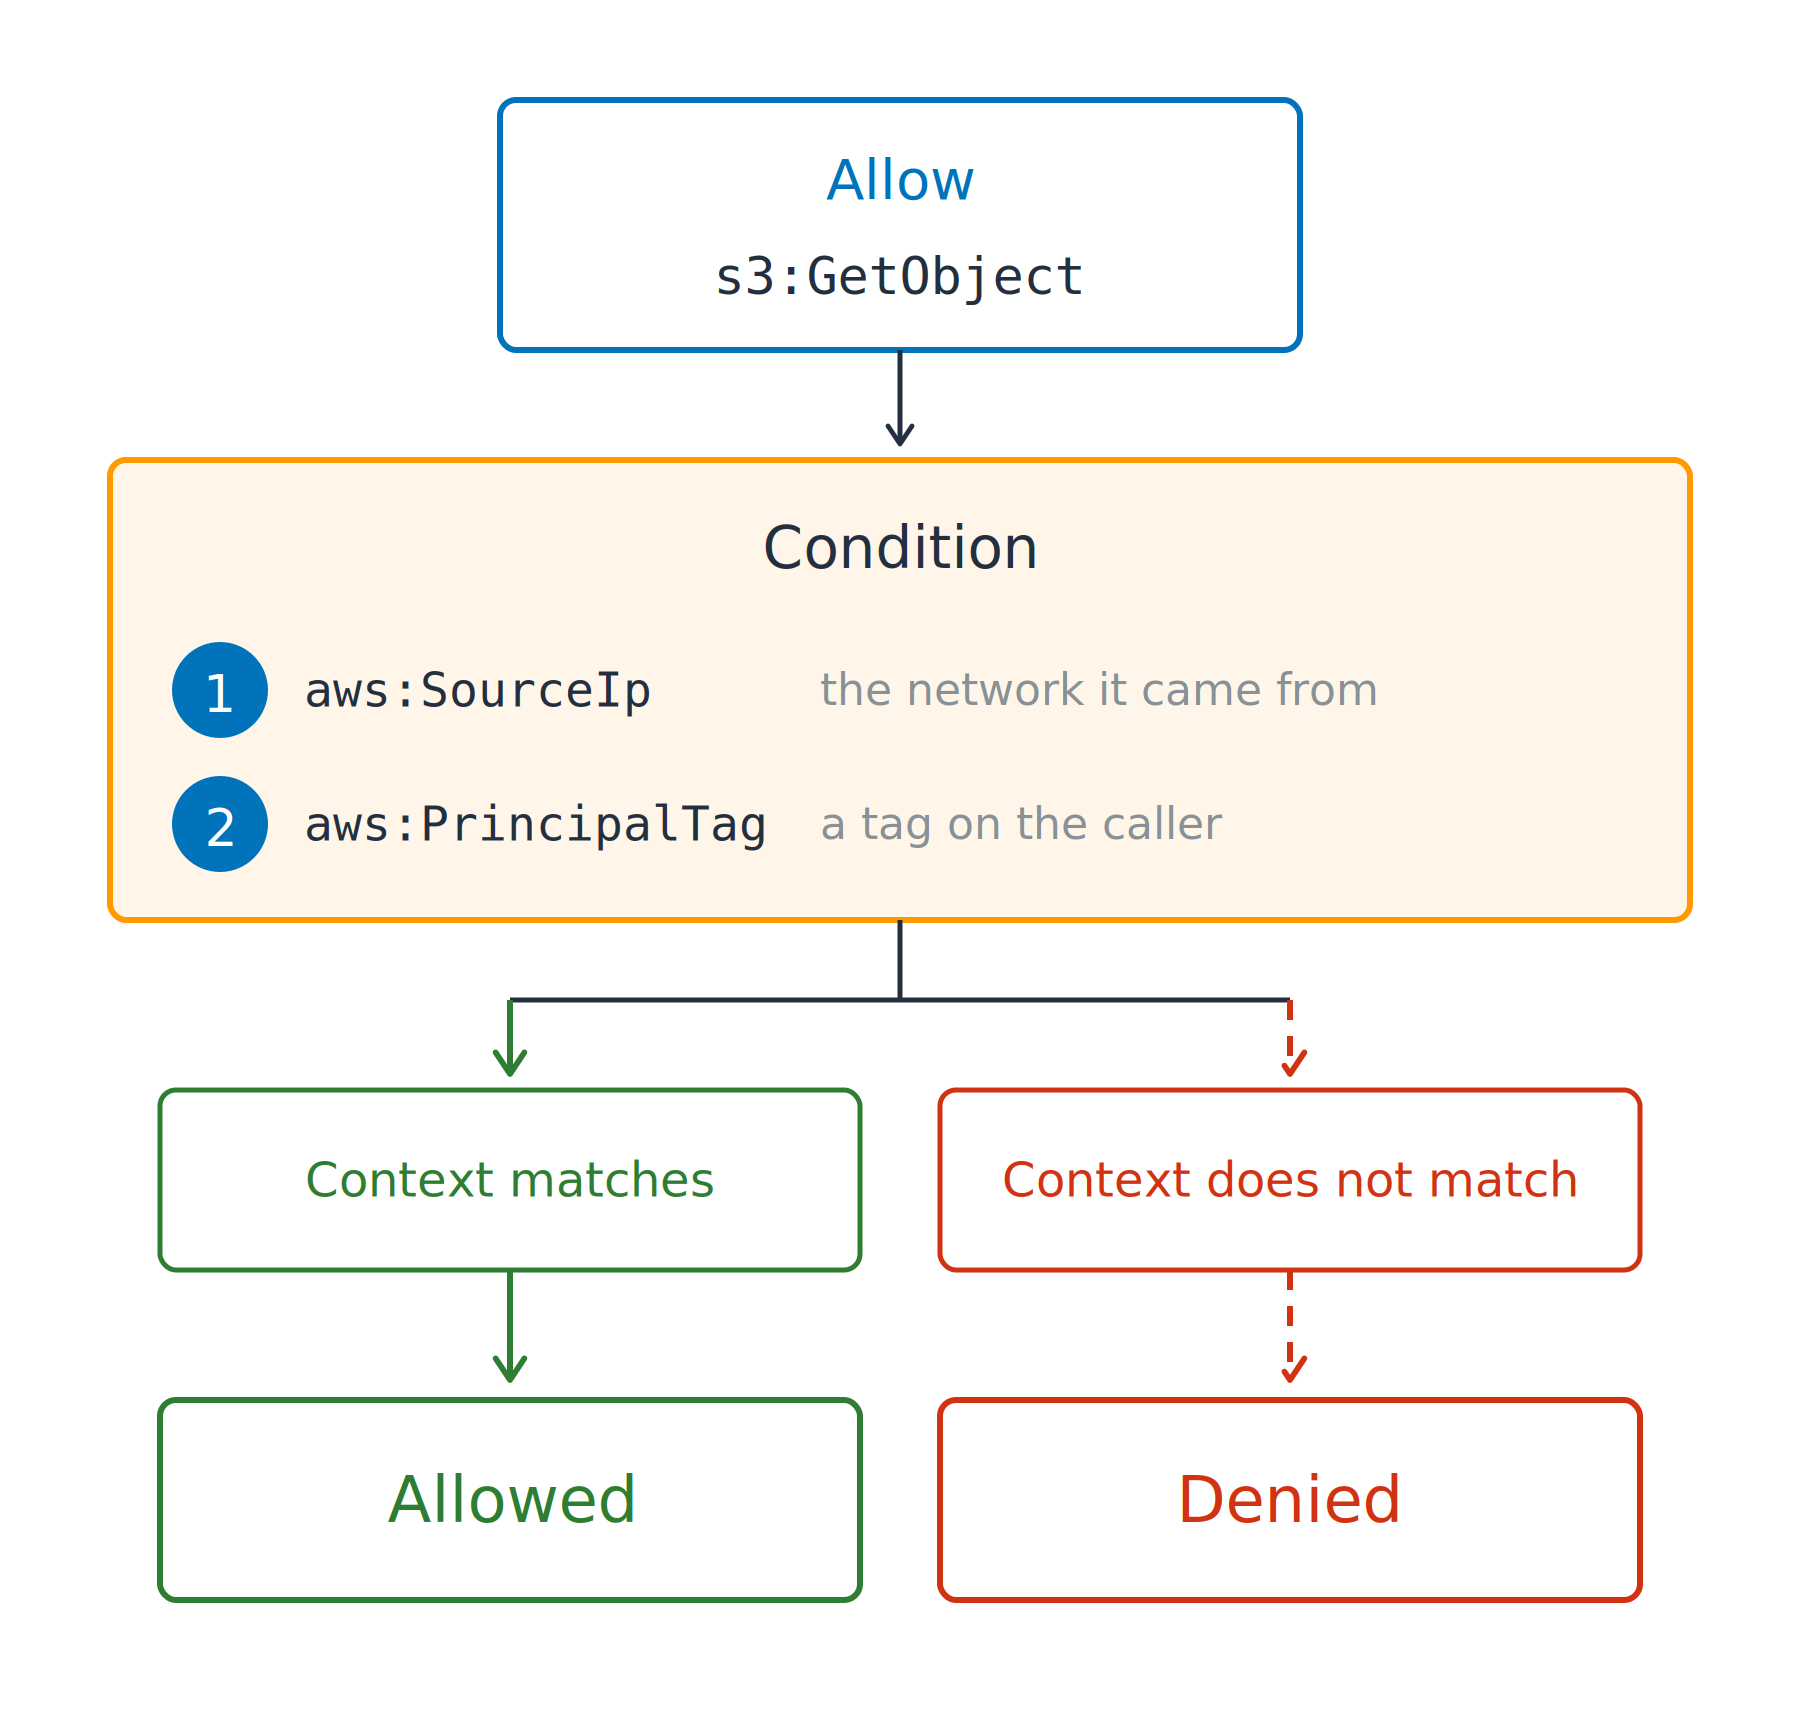
Chiave di condizione
Restringe un allow al contesto della richiesta
aws:SourceIp: la rete di origine

Chiave di condizione
Restringe un allow al contesto della richiesta
aws:SourceIp: la rete di origine
aws:PrincipalTag: un tag sul chiamanteABAC: attribute-based access control

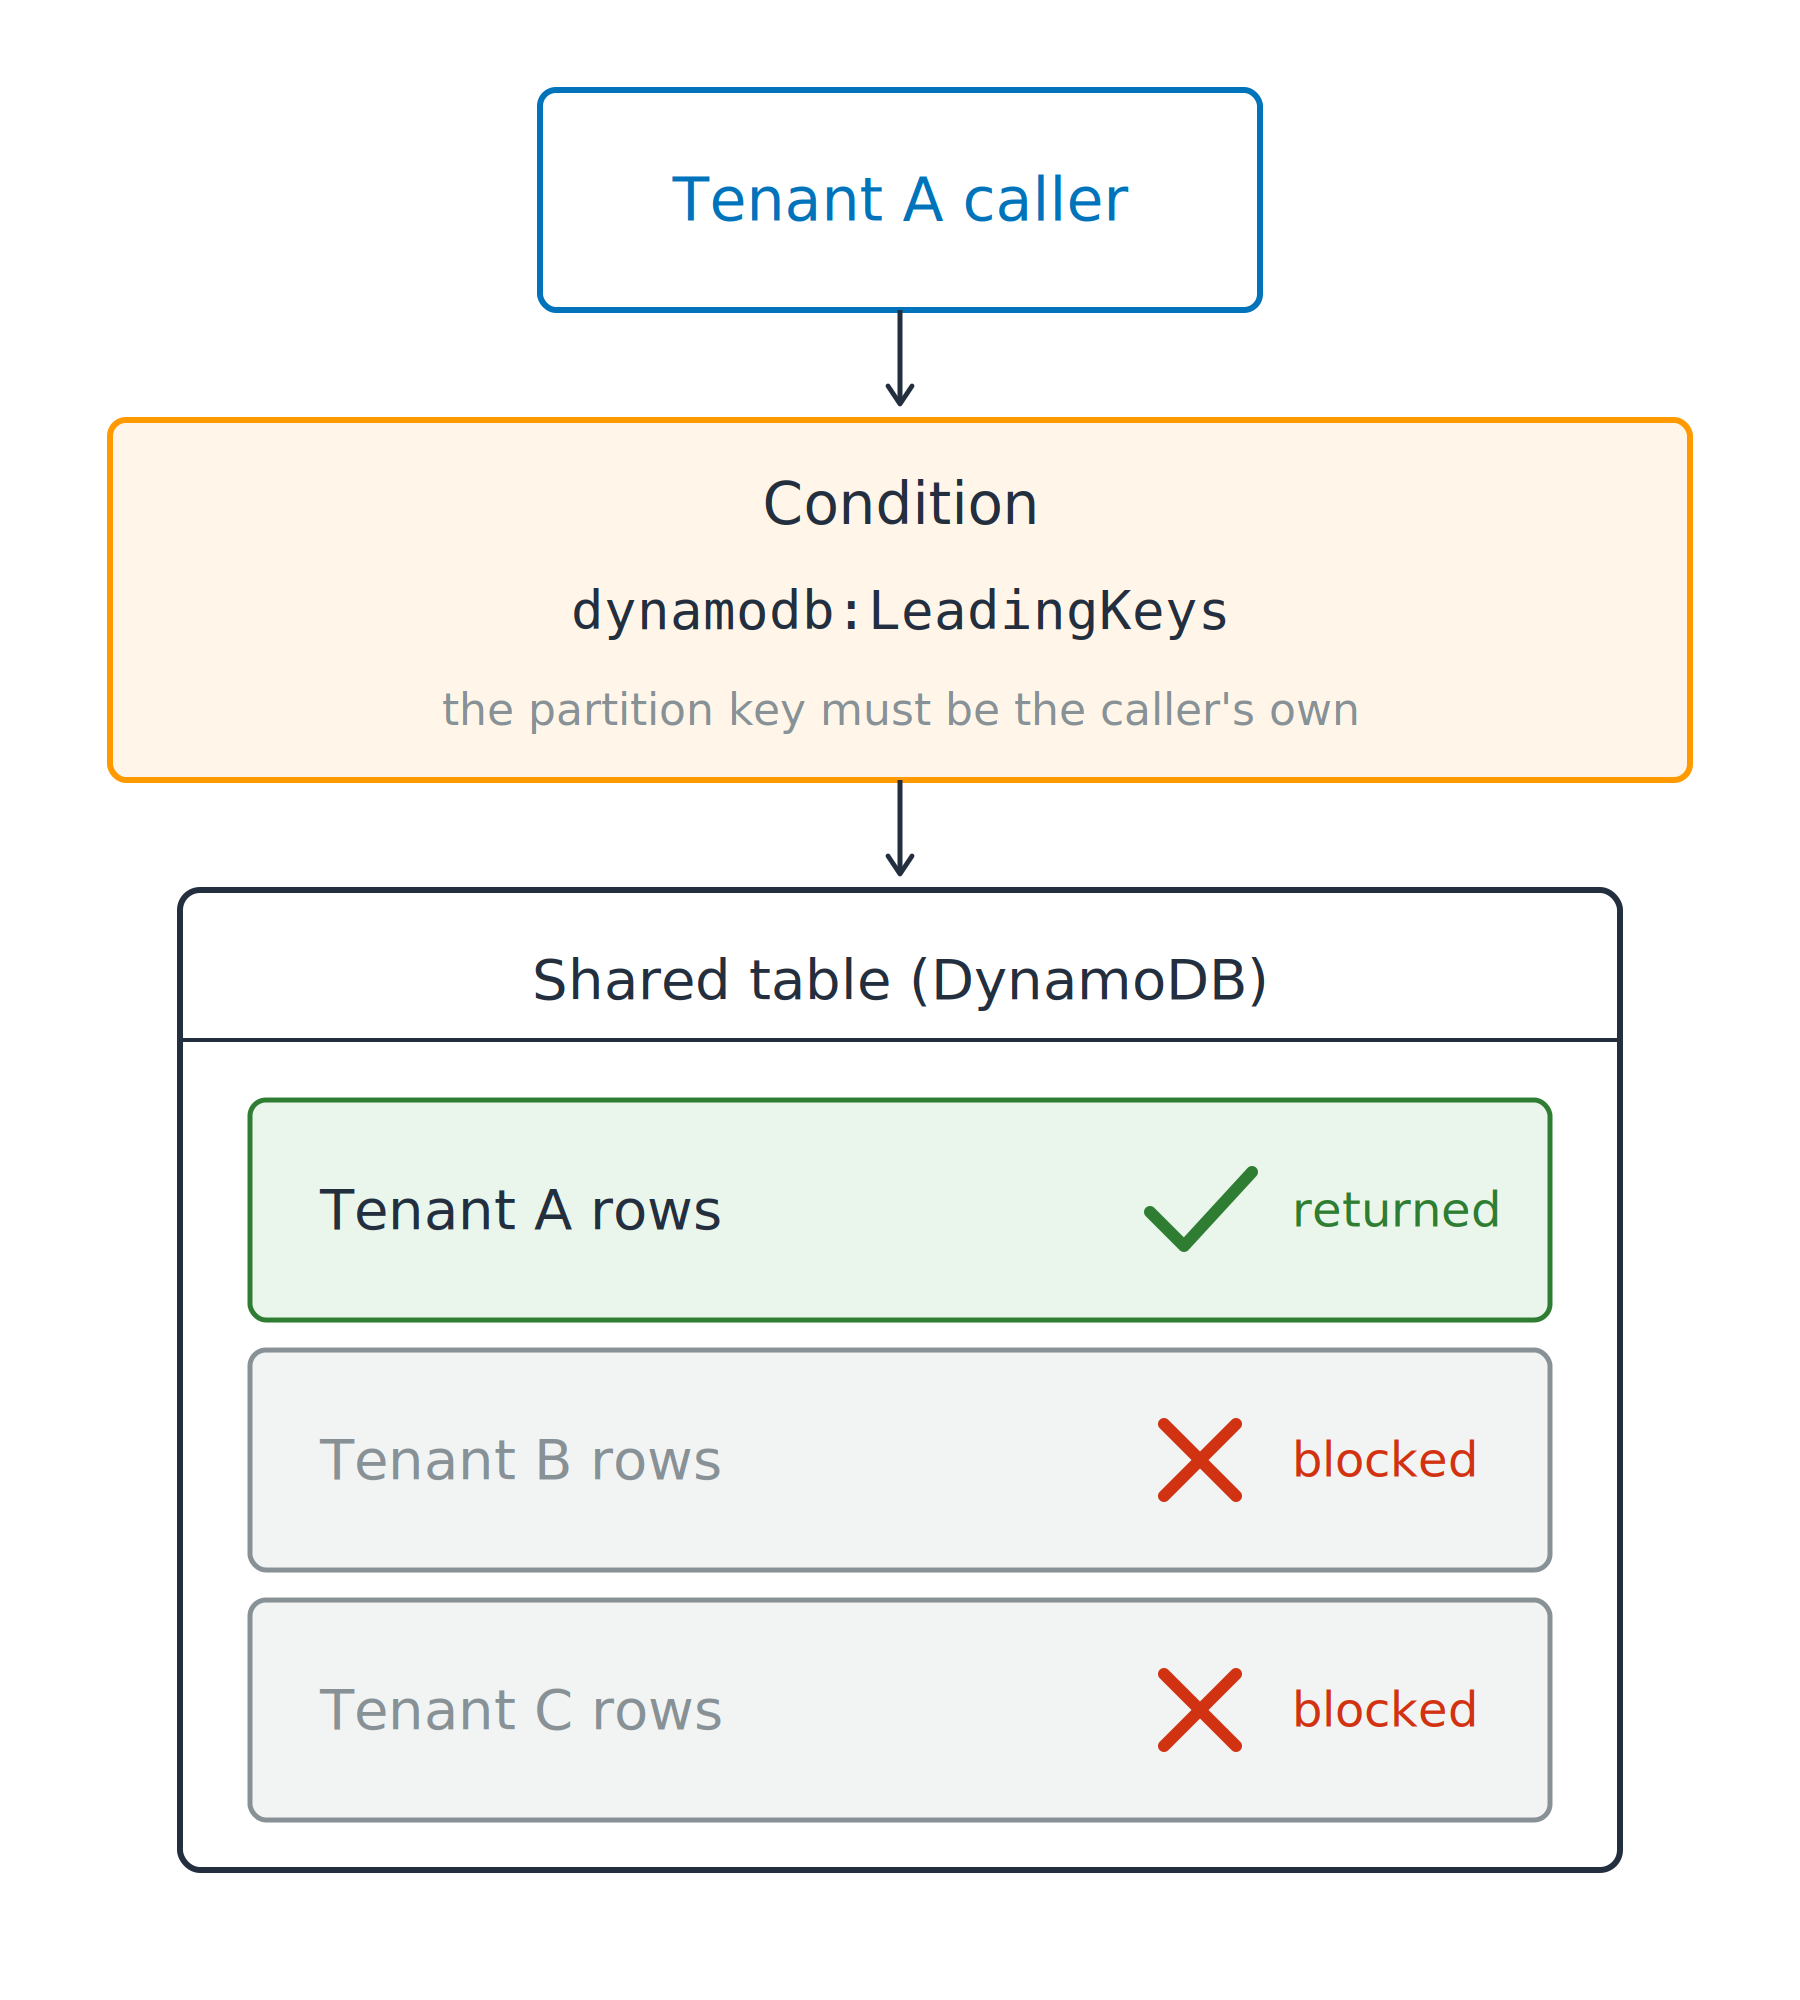
Una tabella condivisa

"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Una tabella condivisa
Una condizione la restringe
ForAllValues: ogni chiave fornita deve corrispondere"Action": ["dynamodb:Query", "dynamodb:GetItem", "dynamodb:Scan"],
"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Una tabella condivisa
Una condizione la restringe
ForAllValues: ogni chiave fornita deve corrisponderedynamodb:Scan non ne fornisce, quindi nulla può fallireUso di AWS Security per sviluppatori