Introduzione alla sicurezza AWS

Uso di AWS Security per sviluppatori

Rahul Singh

Technical Product Manager

Prerequisiti del corso
 

  • Conoscenze di base sulla sicurezza AWS
  • Comprensione dei concetti di cloud computing
  • Concetti di AWS Security e gestione dei costi


Scheda del corso AWS Security and Cost Management Concepts

Uso di AWS Security per sviluppatori

Obiettivi del corso


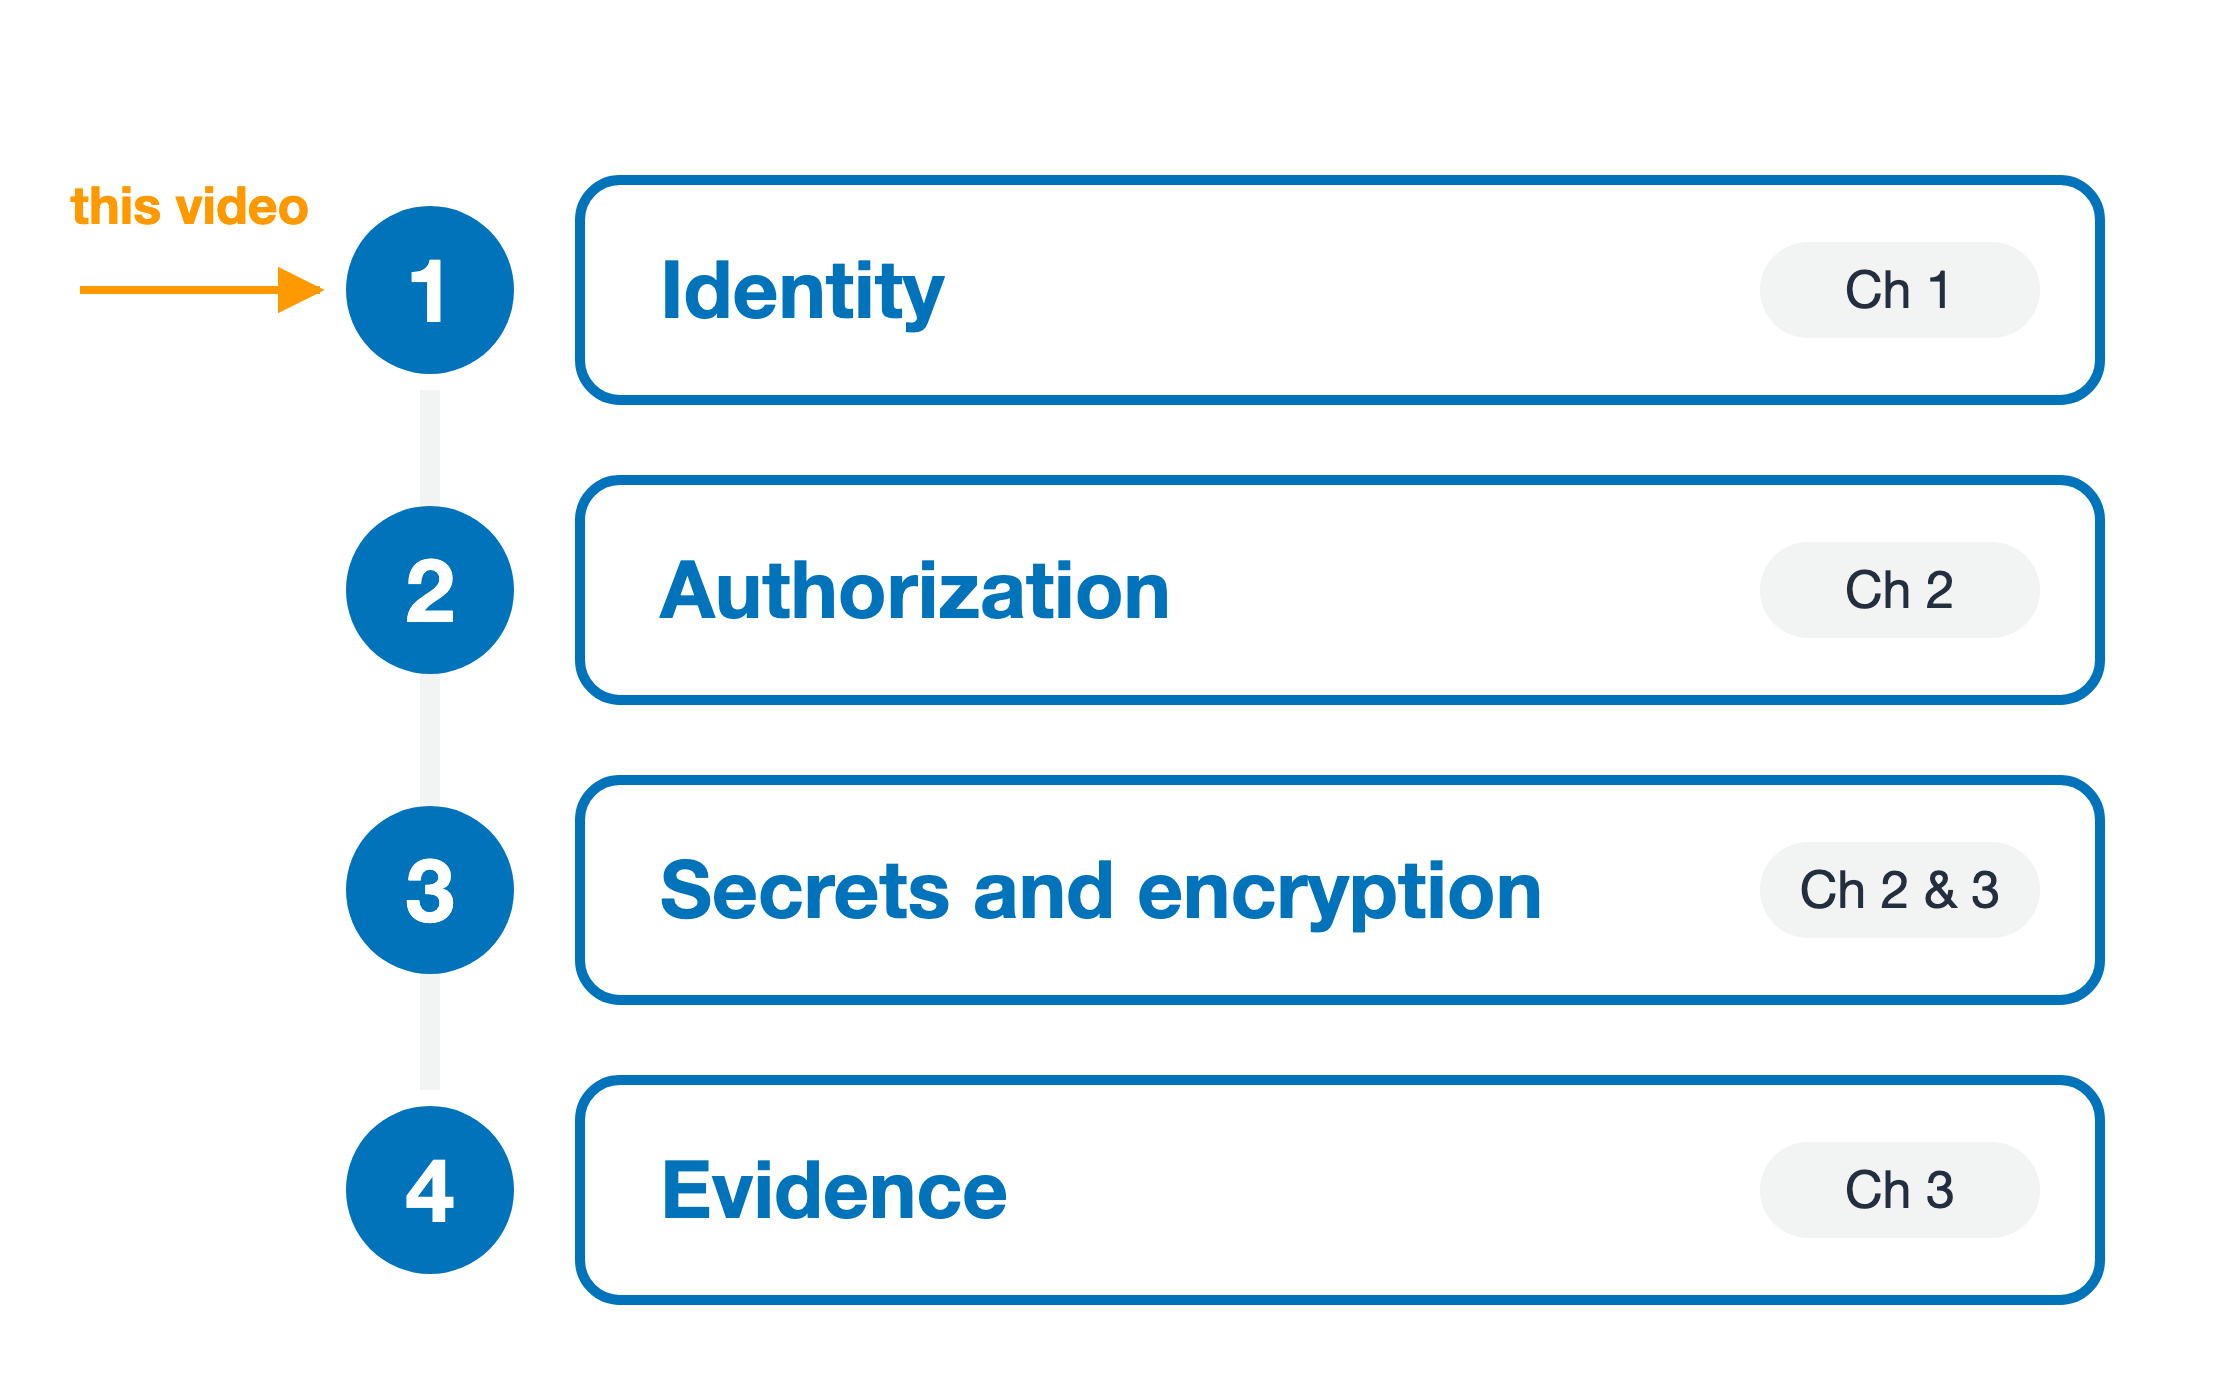
  1. Identità: chi effettua la chiamata
  2. Autorizzazione: a cosa può accedere
  3. Segreti e cifratura: proteggere i dati
  4. Evidenze: cosa è successo, dopo

Quattro bande numerate impilate lungo una spina dorsale, una per ciascuna area del corso. Banda uno, Identity, Capitolo 1. Banda due, Authorization, Capitolo 2. Banda tre, Secrets and encryption, Capitoli 2 e 3. Banda quattro, Evidence, Capitolo 3. Una freccia arancione a sinistra, etichettata this video, punta alla banda uno.

Uso di AWS Security per sviluppatori

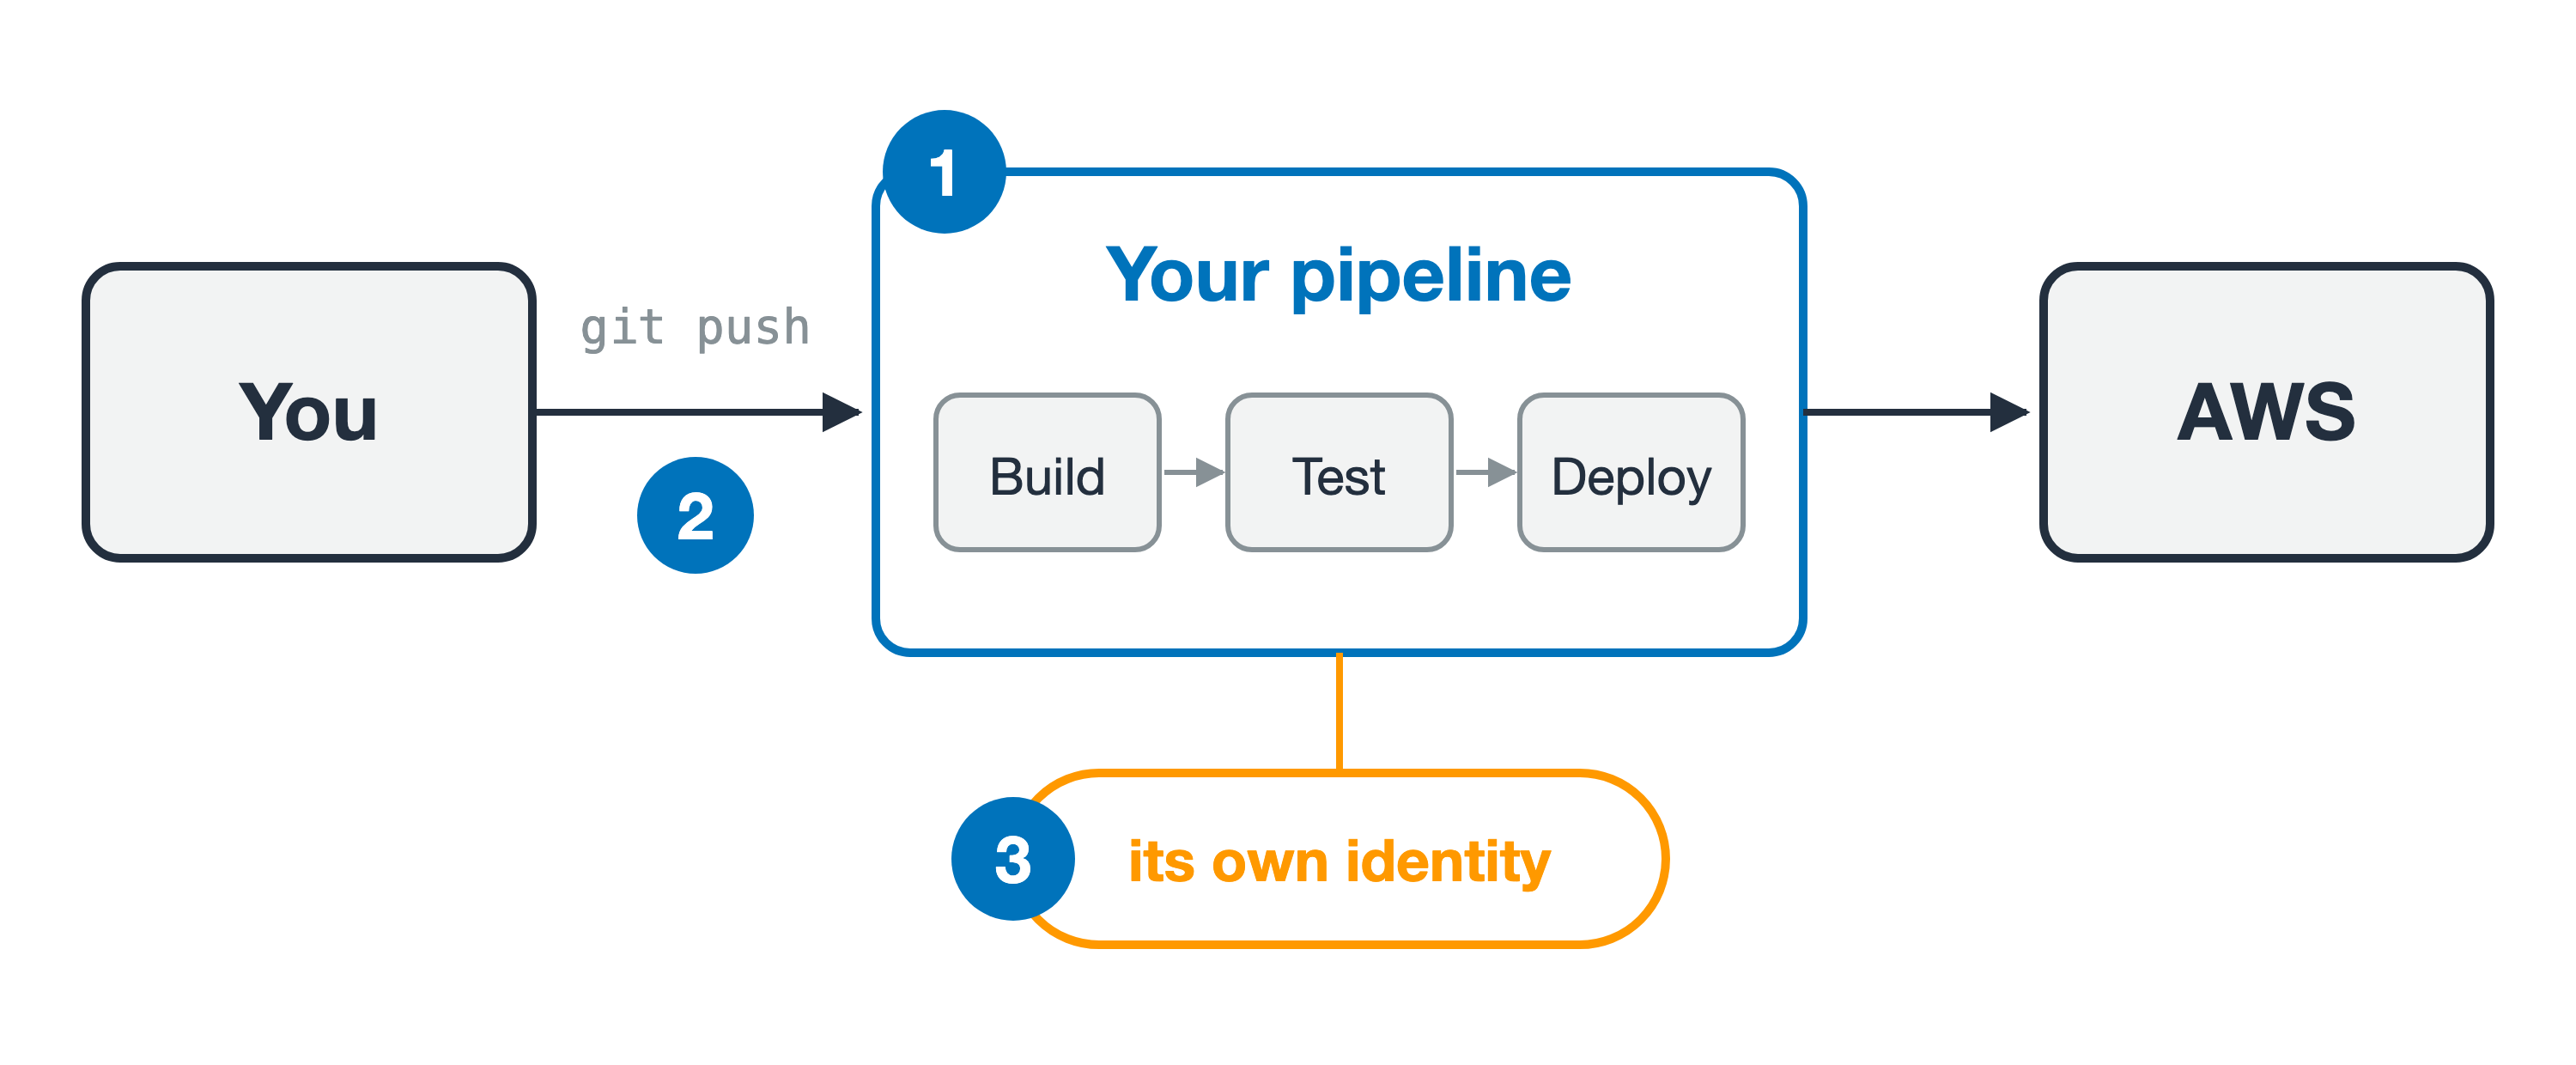
Il tuo codice passa da una pipeline

Flusso da sinistra a destra. Passo uno, un riquadro etichettato Your pipeline con tre fasi in ordine: Build, Test, Deploy. Passo due, una freccia etichettata git push che arriva da un riquadro etichettato You. Passo tre, un badge arancione sotto la pipeline, etichettato its own identity. Una freccia continua dalla pipeline a un riquadro etichettato AWS.

Prima, un termine chiave

  • Una pipeline automatizza build, test e deploy del tuo codice
  • Parte sul tuo push, senza intervento umano
Uso di AWS Security per sviluppatori

Un deploy che fallisce per il motivo sbagliato
Con una modifica al codice, di chi sono i permessi effettivamente verificati?
  1. Fai push di una modifica

Primo passo di un flusso verticale. Un riquadro etichettato You, che fa push di una modifica al codice.

Uso di AWS Security per sviluppatori

Un deploy che fallisce per il motivo sbagliato
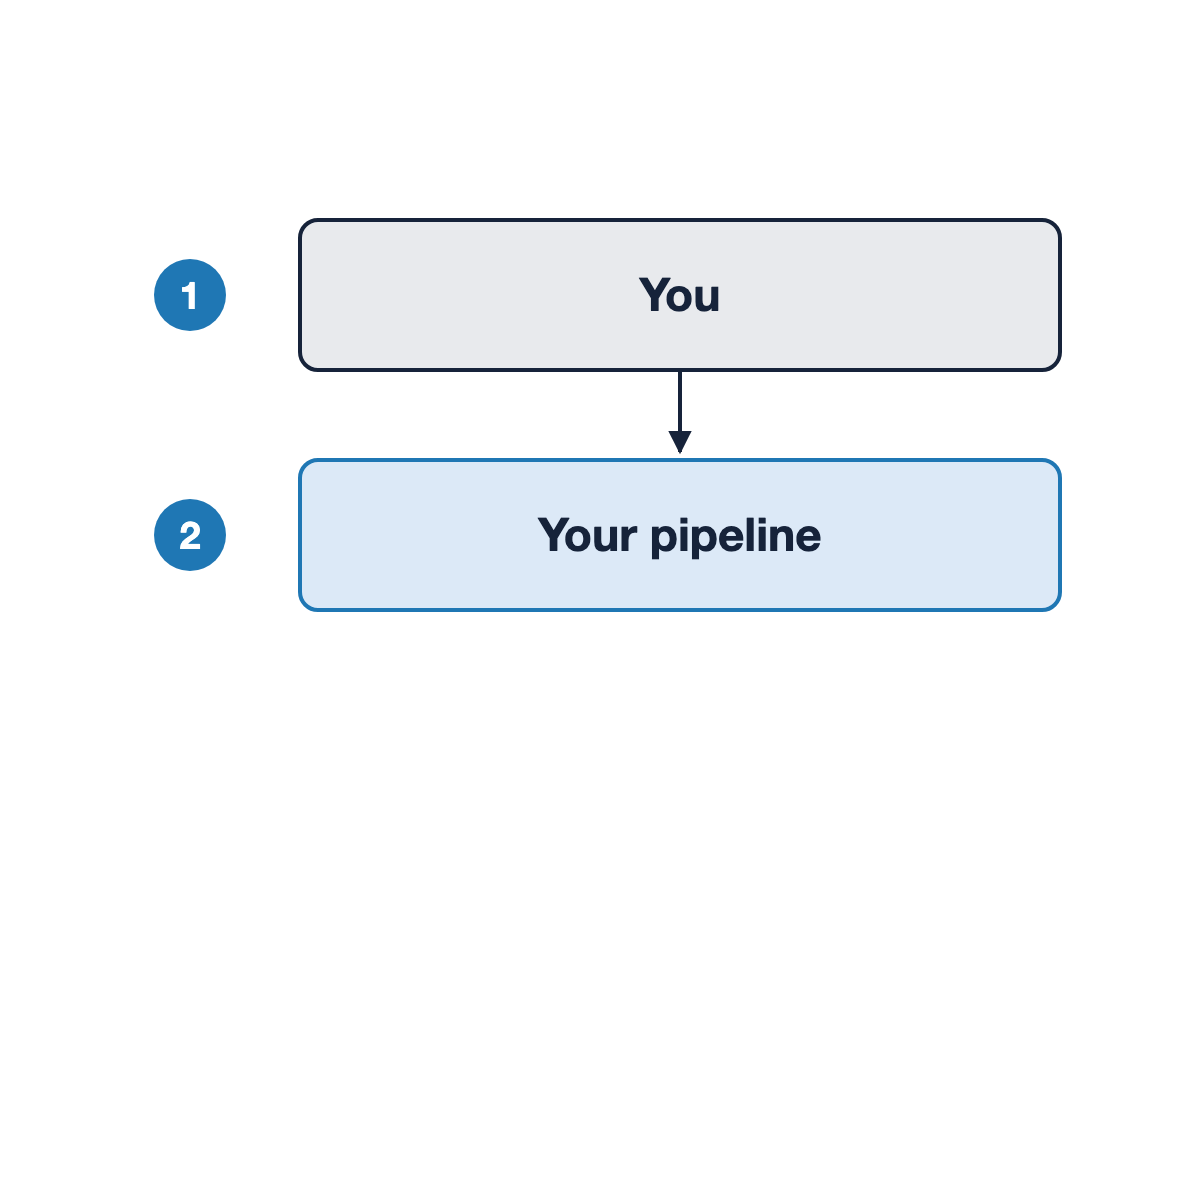
Con una modifica al codice, di chi sono i permessi effettivamente verificati?
  1. Fai push di una modifica

  2. La tua pipeline parte

Un flusso verticale. Passo uno, You, che fa push di una modifica al codice. Una freccia porta al passo due, la tua pipeline, che esegue il deploy.

Uso di AWS Security per sviluppatori

Un deploy che fallisce per il motivo sbagliato
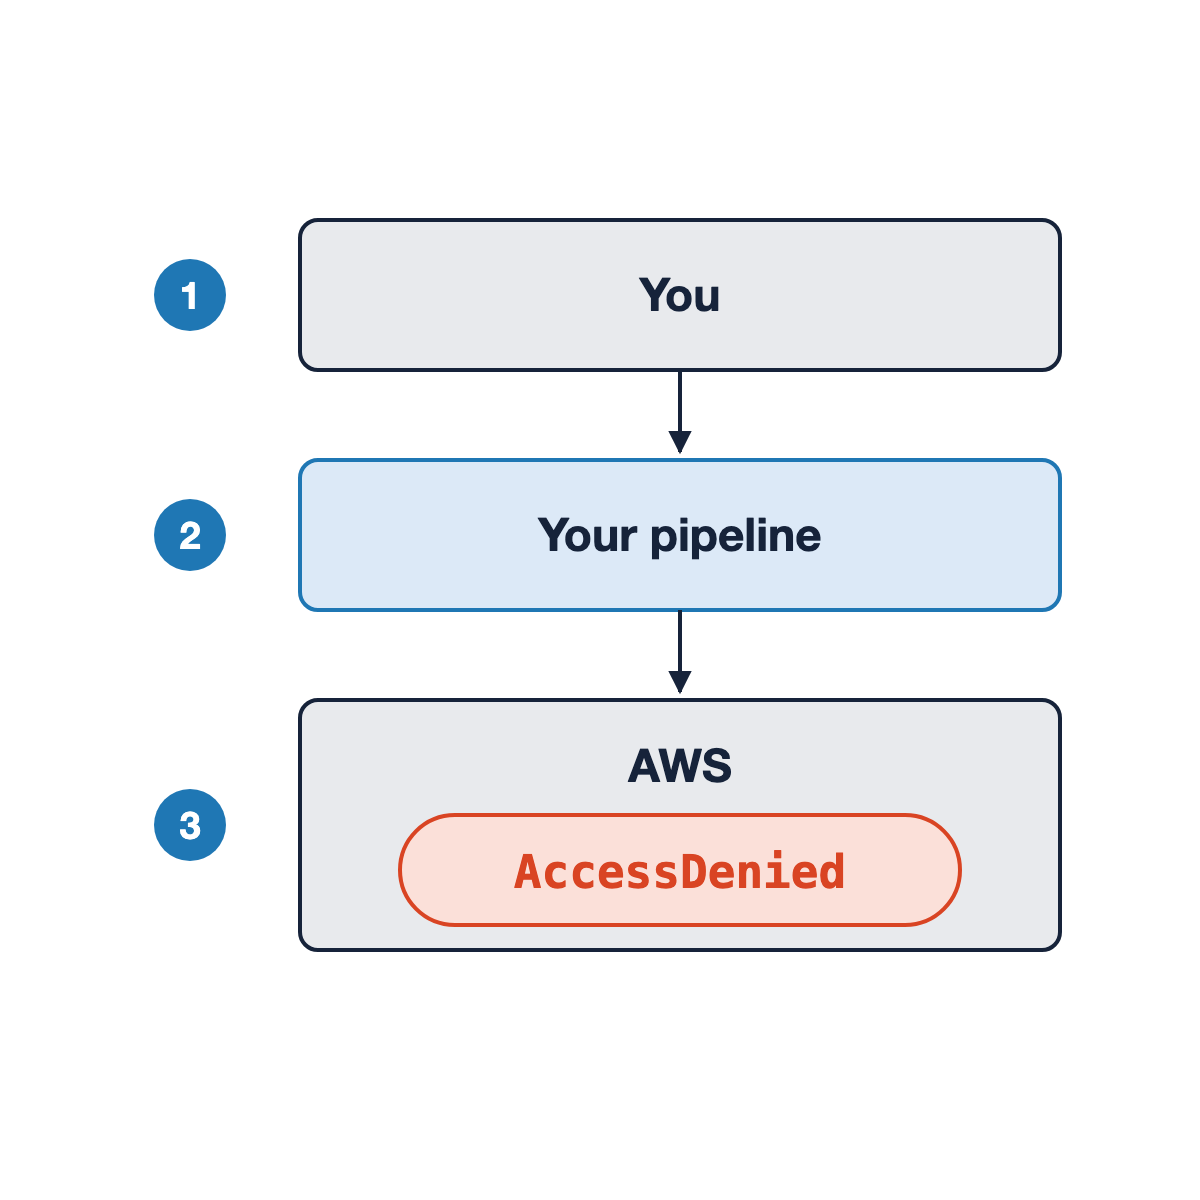
Con una modifica al codice, di chi sono i permessi effettivamente verificati?
  1. Fai push di una modifica

  2. La tua pipeline parte

  3. Il deploy si ferma: AccessDenied

Primo istinto: "Controllo i miei permessi."

Un flusso verticale. Passo uno, You, che fa push di una modifica al codice. Passo due, la tua pipeline esegue il deploy. Passo tre, AWS valuta la richiesta e restituisce AccessDenied.

Uso di AWS Security per sviluppatori

Cosa è successo davvero

Primo passo di un flusso da sinistra a destra. Un riquadro etichettato You, il cui coinvolgimento finisce qui.

  1. Fai push. Il tuo coinvolgimento finisce qui
Uso di AWS Security per sviluppatori

Cosa è successo davvero

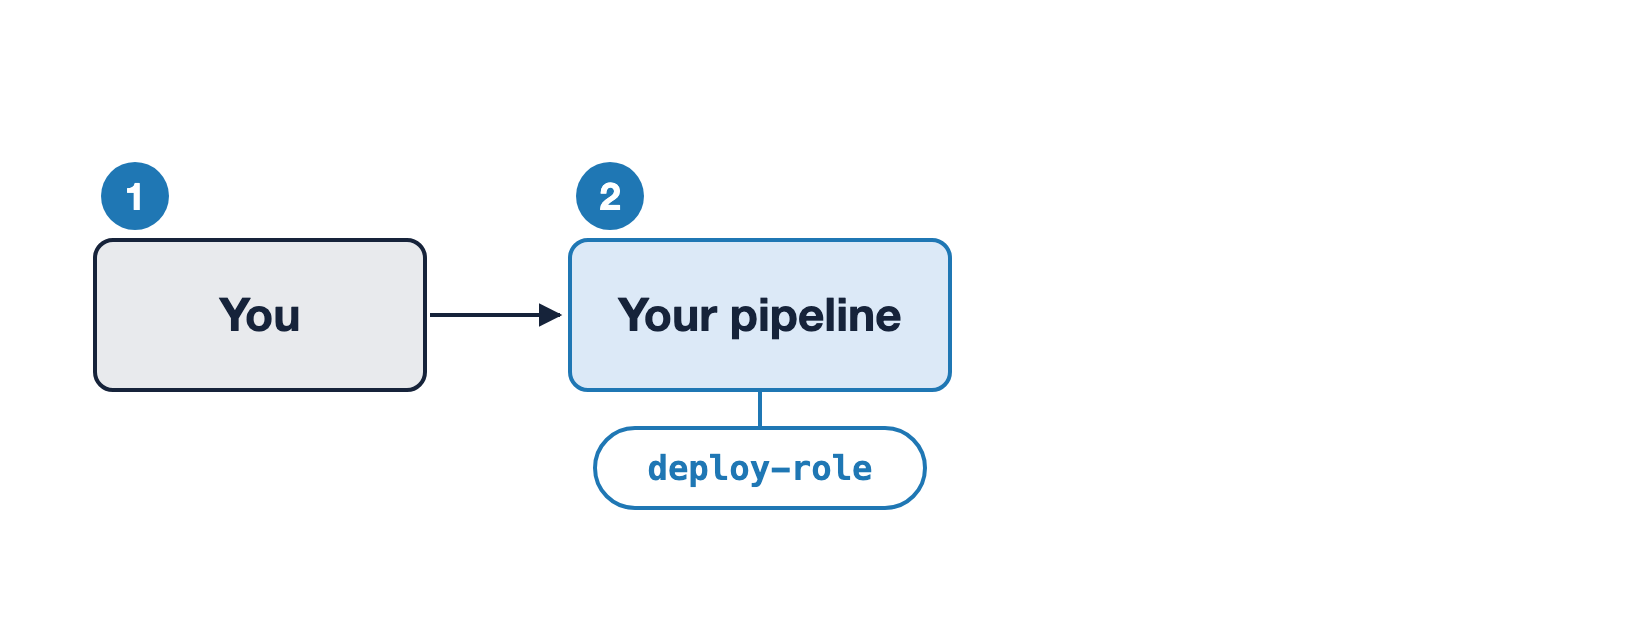
Flusso da sinistra a destra. Un riquadro You, con una freccia verso un riquadro Your pipeline. Un badge etichettato deploy-role sotto la pipeline.

  1. Fai push. Il tuo coinvolgimento finisce qui
  2. La pipeline fa il deploy, eseguendo come un ruolo creato dal tuo team
Uso di AWS Security per sviluppatori

Cosa è successo davvero

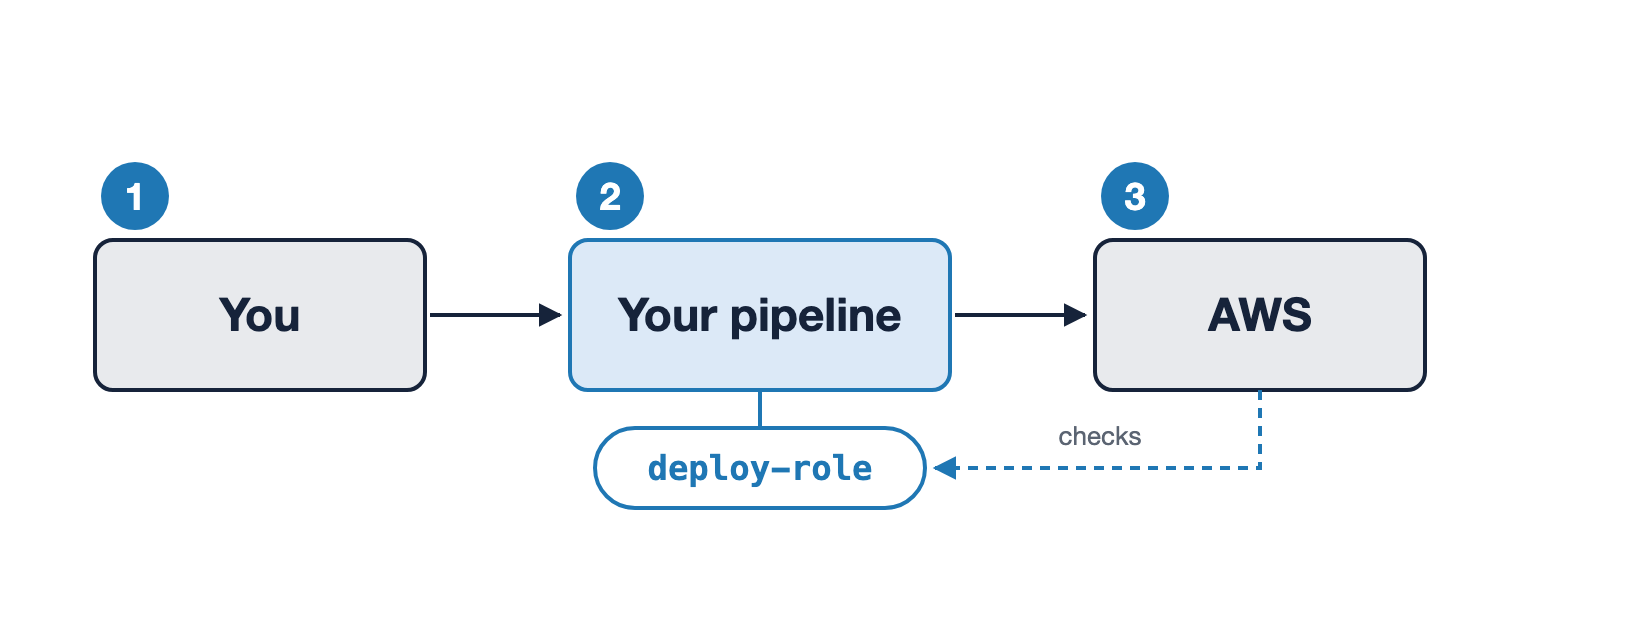
Un flusso da sinistra a destra da You, a Your pipeline, ad AWS. Un badge etichettato deploy-role sotto la pipeline e una freccia tratteggiata etichettata checks che va da AWS a quel badge, non a You.

  1. Fai push. Il tuo coinvolgimento finisce qui
  2. La pipeline fa il deploy, eseguendo come un ruolo creato dal tuo team
  3. AWS valuta quel ruolo
Uso di AWS Security per sviluppatori

Actor e principal

Actor

Chi ha messo in moto il lavoro.

Qui: tu.

Icona di una figura umana che rappresenta l'actor che avvia il lavoro.

Uso di AWS Security per sviluppatori

Actor e principal

Actor

Chi ha messo in moto il lavoro.

Qui: tu.

Principal

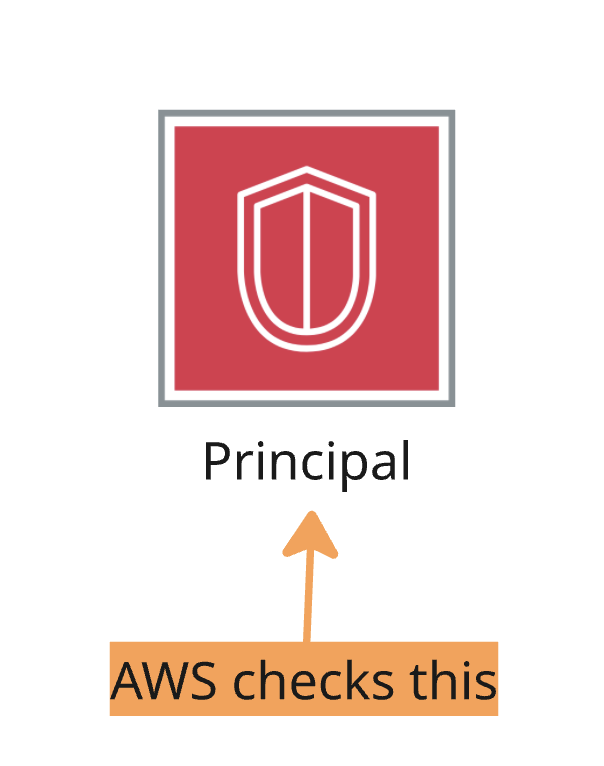
L'identità che AWS valuta quando arriva la richiesta.

Qui: il ruolo della pipeline.

Icona di una figura umana che rappresenta l'actor che avvia il lavoro.

Un'icona che rappresenta il principal.

Uso di AWS Security per sviluppatori

Actor e principal

Actor

Chi ha messo in moto il lavoro.

Qui: tu.

Principal

L'identità che AWS valuta quando arriva la richiesta.

Qui: il ruolo della pipeline.

  • Lambda: execution role. ECS: task role. Nome diverso, stesso principal
  • Eccezione: una chiave di lunga durata nel tuo terminale, quindi il principal è l'IAM user

Icona di una figura umana che rappresenta l'actor che avvia il lavoro.

Un'icona che mostra AWS che verifica il principal invece dell'actor.

Uso di AWS Security per sviluppatori

Stesso deploy, due ruoli

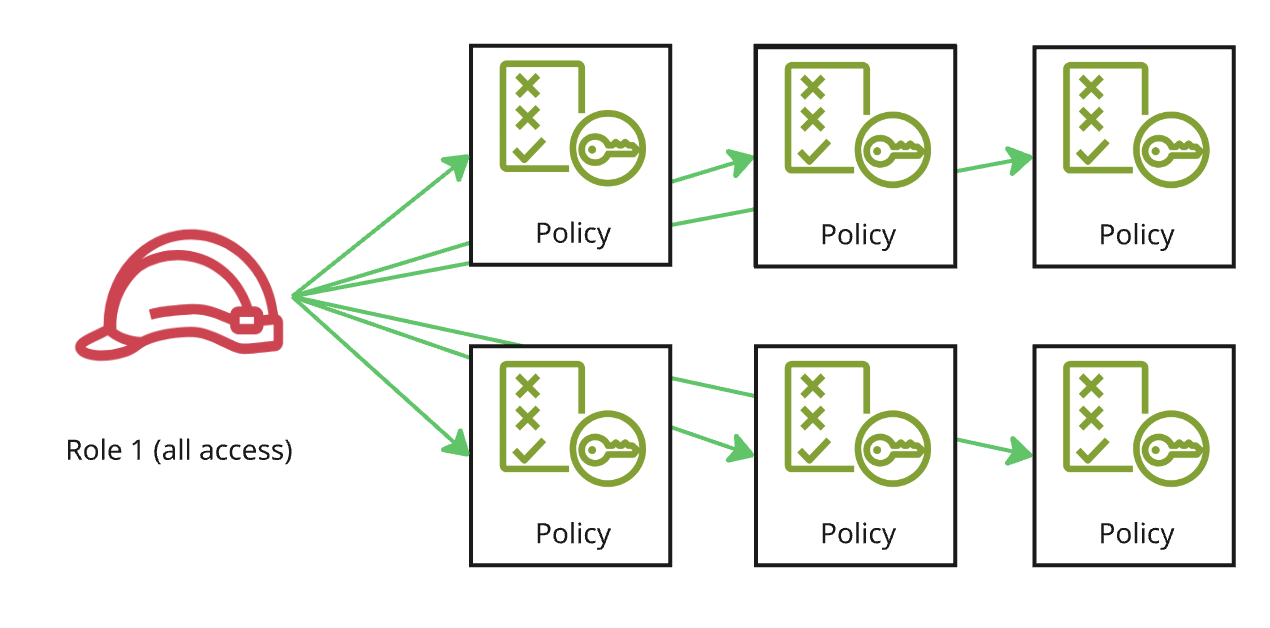
Ruolo A (La forma di AdministratorAccess)

  • Legge ogni bucket
  • Usa ogni chiave
  • Aggiorna ogni funzione

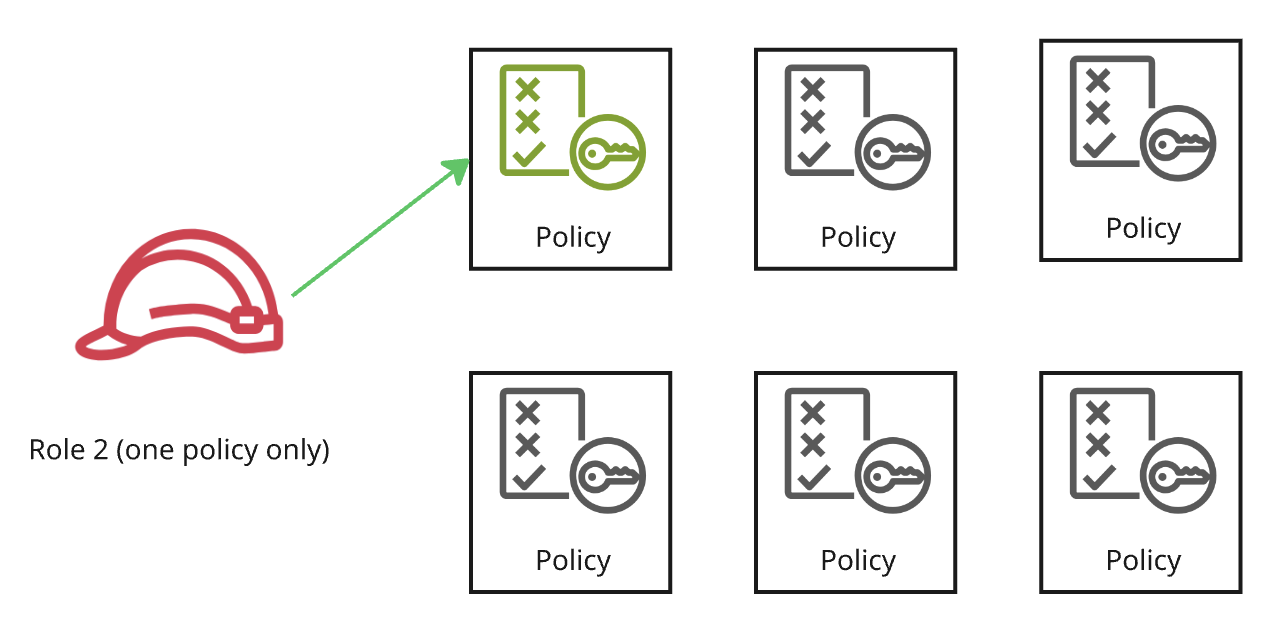
Ruolo B

  • Legge un bucket
  • Usa una chiave
  • Aggiorna una funzione

Prefix: un percorso tipo cartella dentro un bucket

Un'immagine che mostra un ruolo con accesso totale a sei policy diverse.

Un'immagine che mostra un ruolo con accesso limitato a una sola policy.

Uso di AWS Security per sviluppatori

Raggio d'impatto

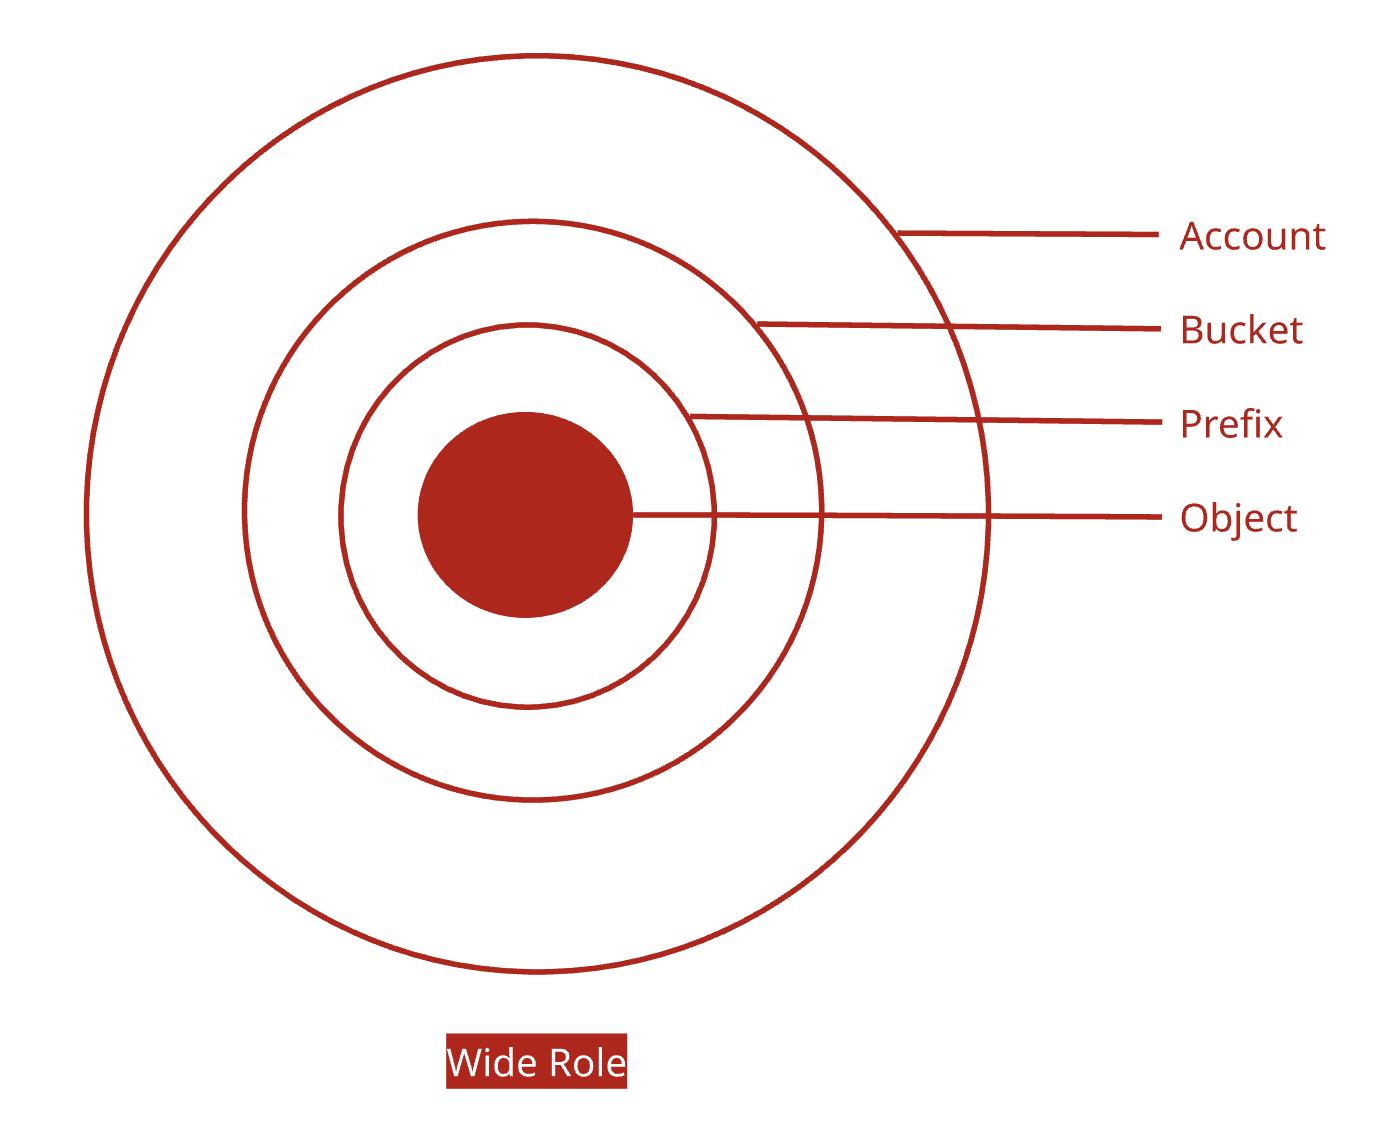
Ruolo ampio

Se compromesso: raggiunge ogni bucket, prefix e oggetto dell'account.

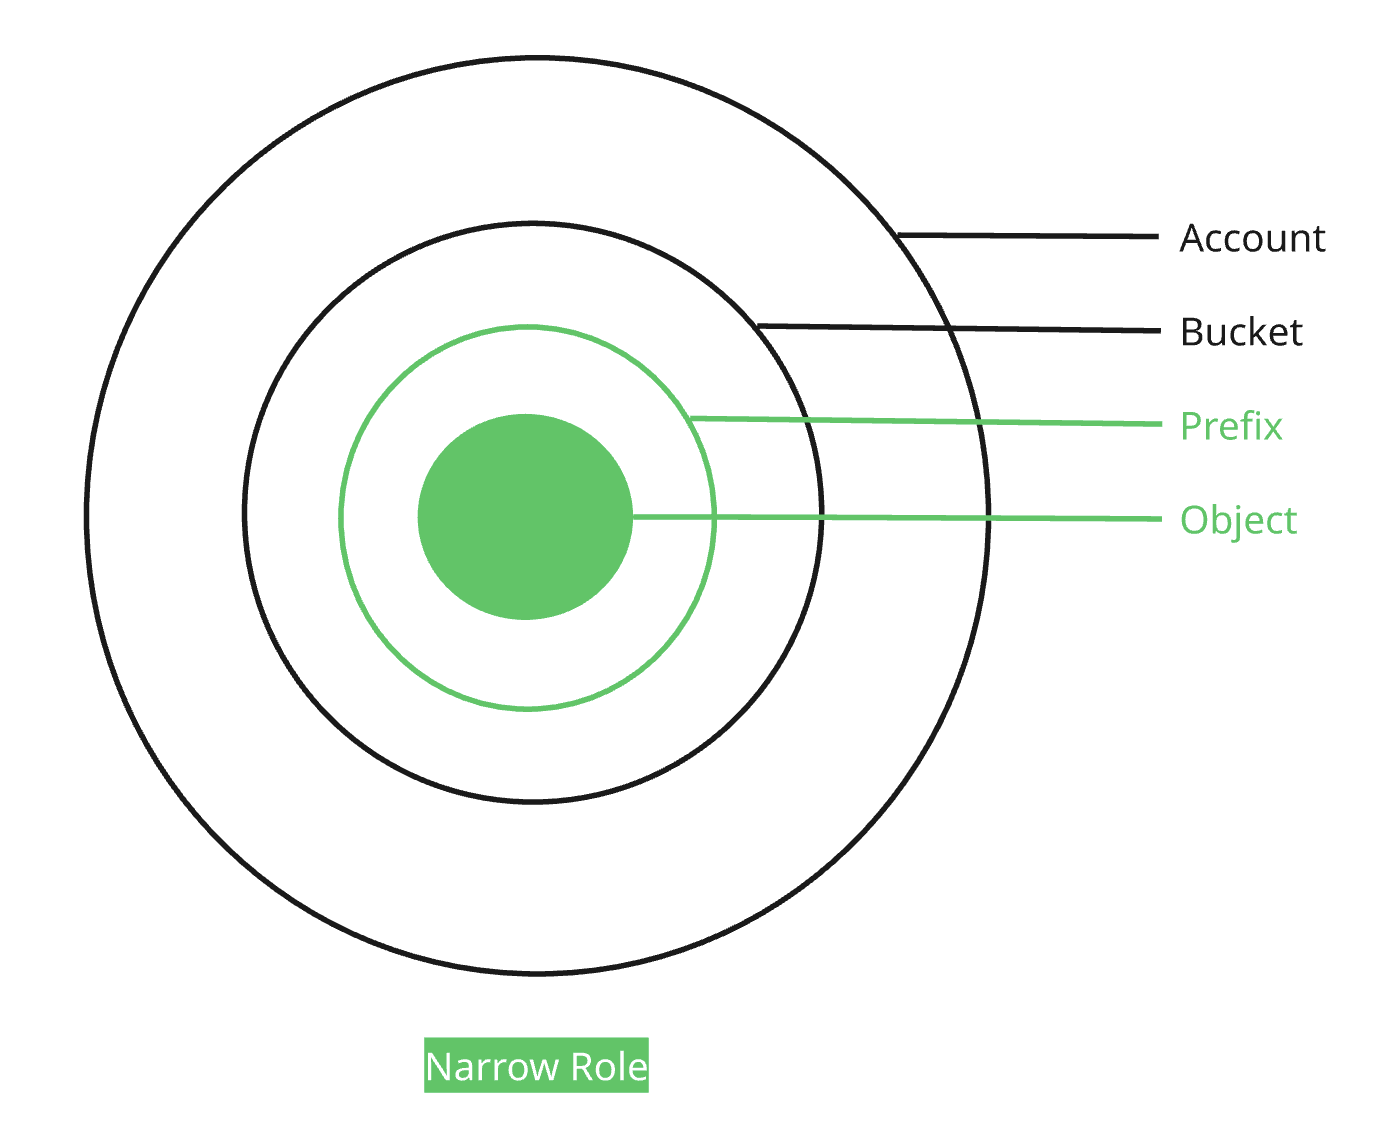
Ruolo stretto

Se compromesso: raggiunge un prefix, in un solo bucket. Nient'altro.

Anelli concentrici che illustrano un ruolo ampio che raggiunge ogni parte dell'intero account.

Anelli concentrici che mostrano che un ruolo stretto raggiunge solo gli anelli più interni di oggetti e prefix, lasciando il resto intatto.

Uso di AWS Security per sviluppatori

Privilegio minimo, in pratica

Un ruolo deve fare ciò che serve al suo compito, e poco altro.

  • Gestito da AWS, come AmazonS3ReadOnlyAccess: ogni bucket. Gestito dal cliente: tuo, fino a un singolo prefix
  • Portata e durata: credenziali di breve durata meglio di chiavi di lunga durata
  • AWS protegge l'infrastruttura
  • L'ampiezza dei tuoi ruoli la decidi tu, e vive nel tuo repository

Esempio: un ruolo lettore del bucket dei report Due allow. Nient'altro concesso.

  • Niente su IAM, il servizio che decide chi può fare cosa
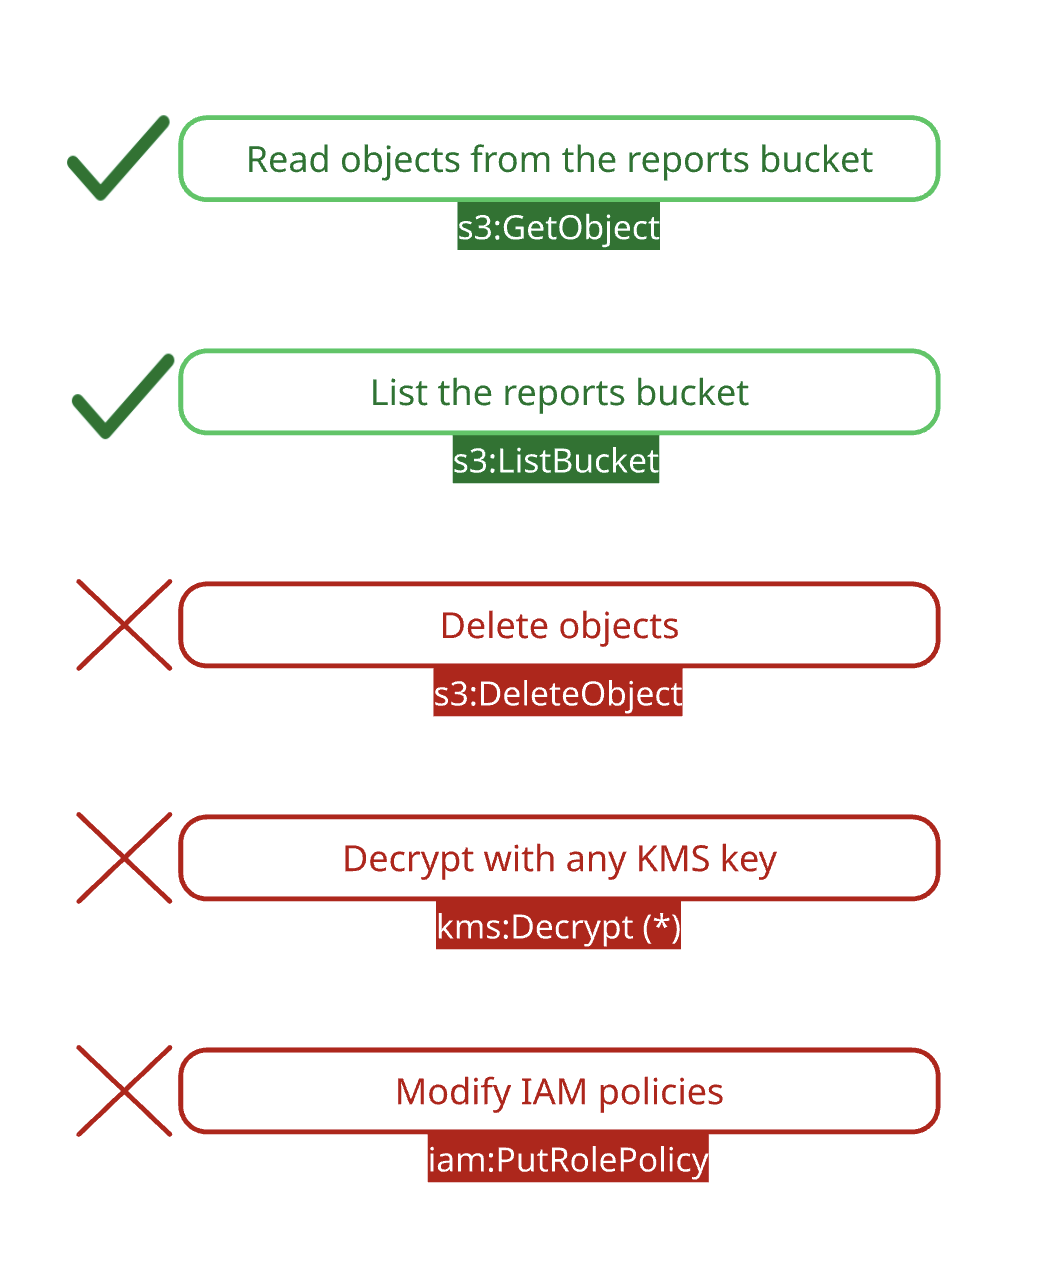
Elenco permessi di un ruolo con tre permessi in eccesso barrati in rosso e due permessi necessari in verde.

Uso di AWS Security per sviluppatori

Esercitiamoci!

Uso di AWS Security per sviluppatori

Preparing Video For Download...