Uso di AWS Security per sviluppatori
Rahul Singh
Technical Product Manager
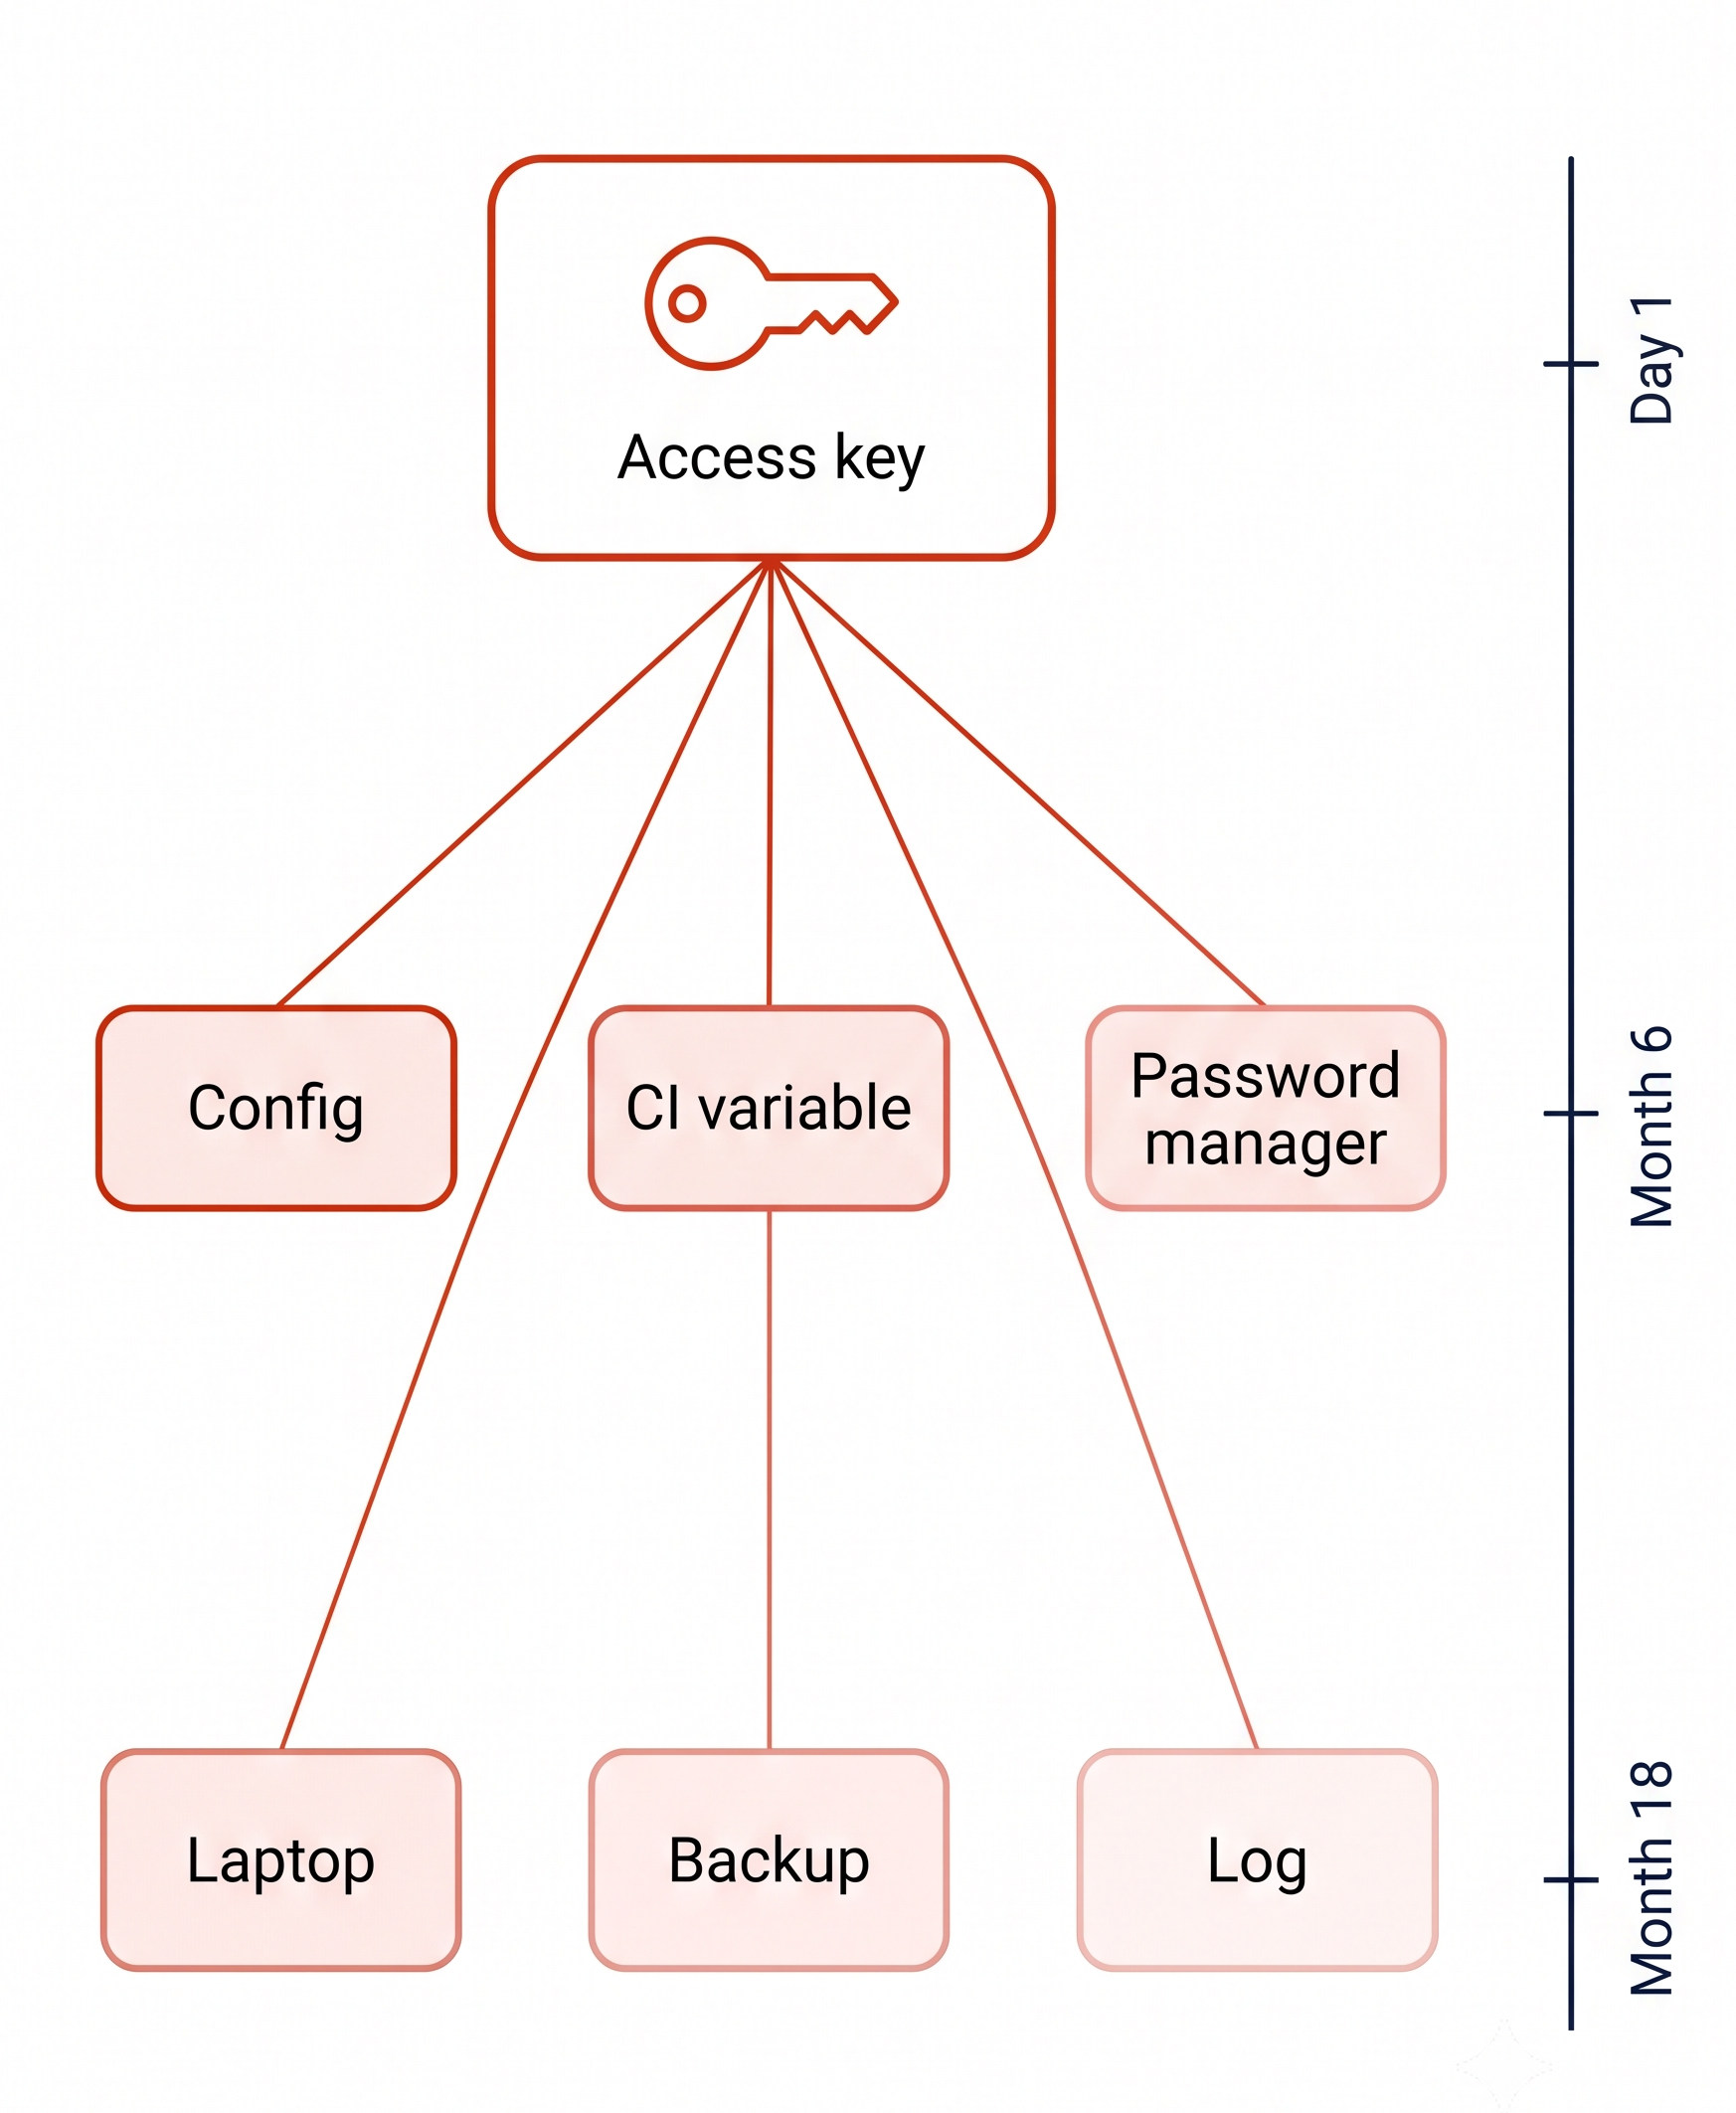
Per velocizzare il lavoro, una chiave viene creata in uno script e salvata in un file di configurazione.
Nel file è:

Per velocizzare il lavoro, una chiave viene creata in uno script e salvata in un file di configurazione.
Nel file è:
Dopo 18 mesi è ancora valida

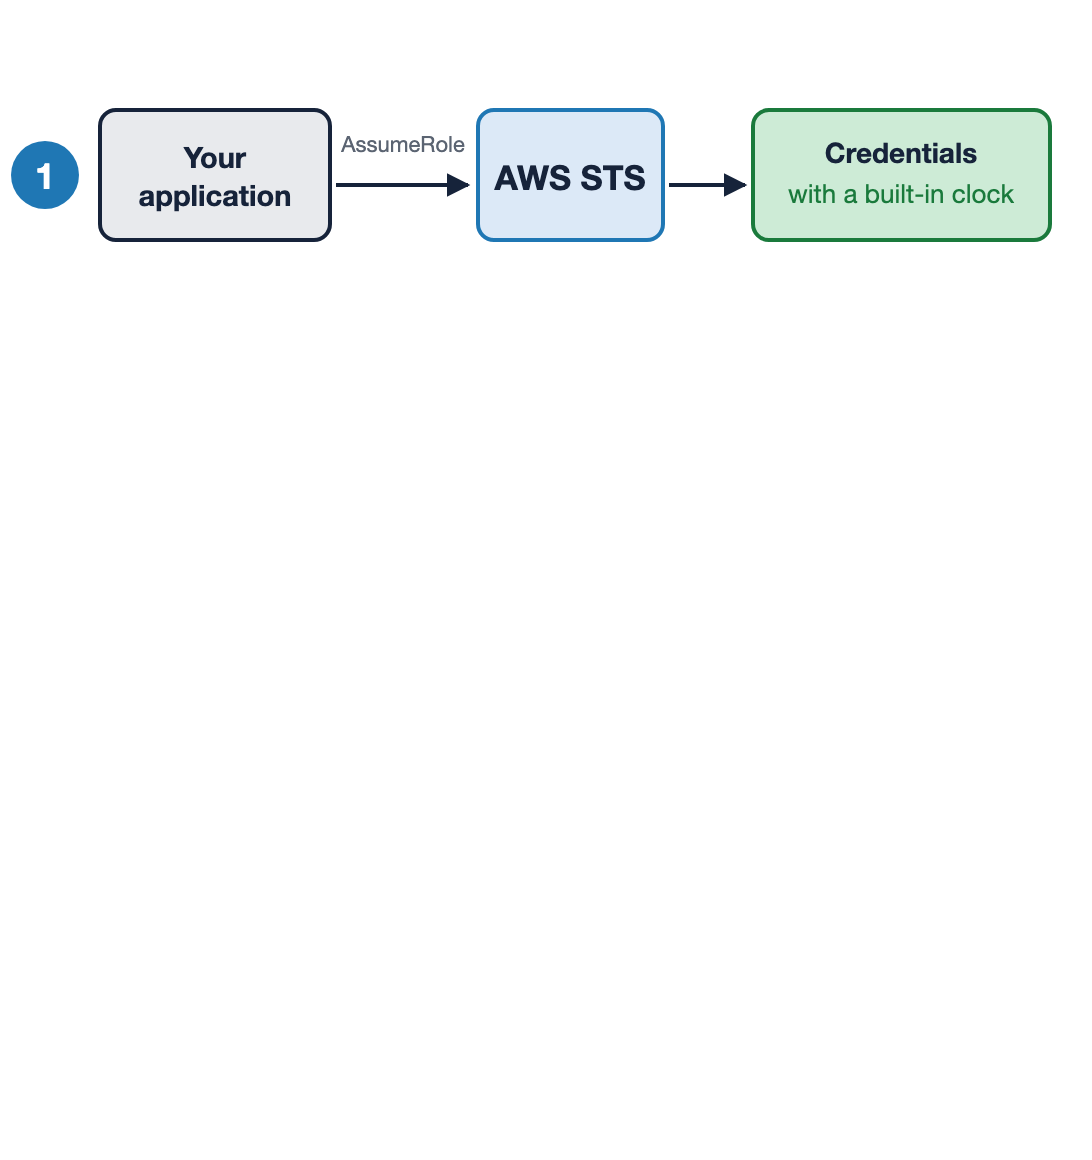
Rendi la scadenza predefinita con AWS STS
Richiedi un ruolo, ottieni credenziali con un timer integrato
Security Token Service (STS): scadenza inclusa, un'ora per impostazione predefinita

Rendi la scadenza predefinita con AWS STS
Richiedi un ruolo, ottieni credenziali con un timer integrato
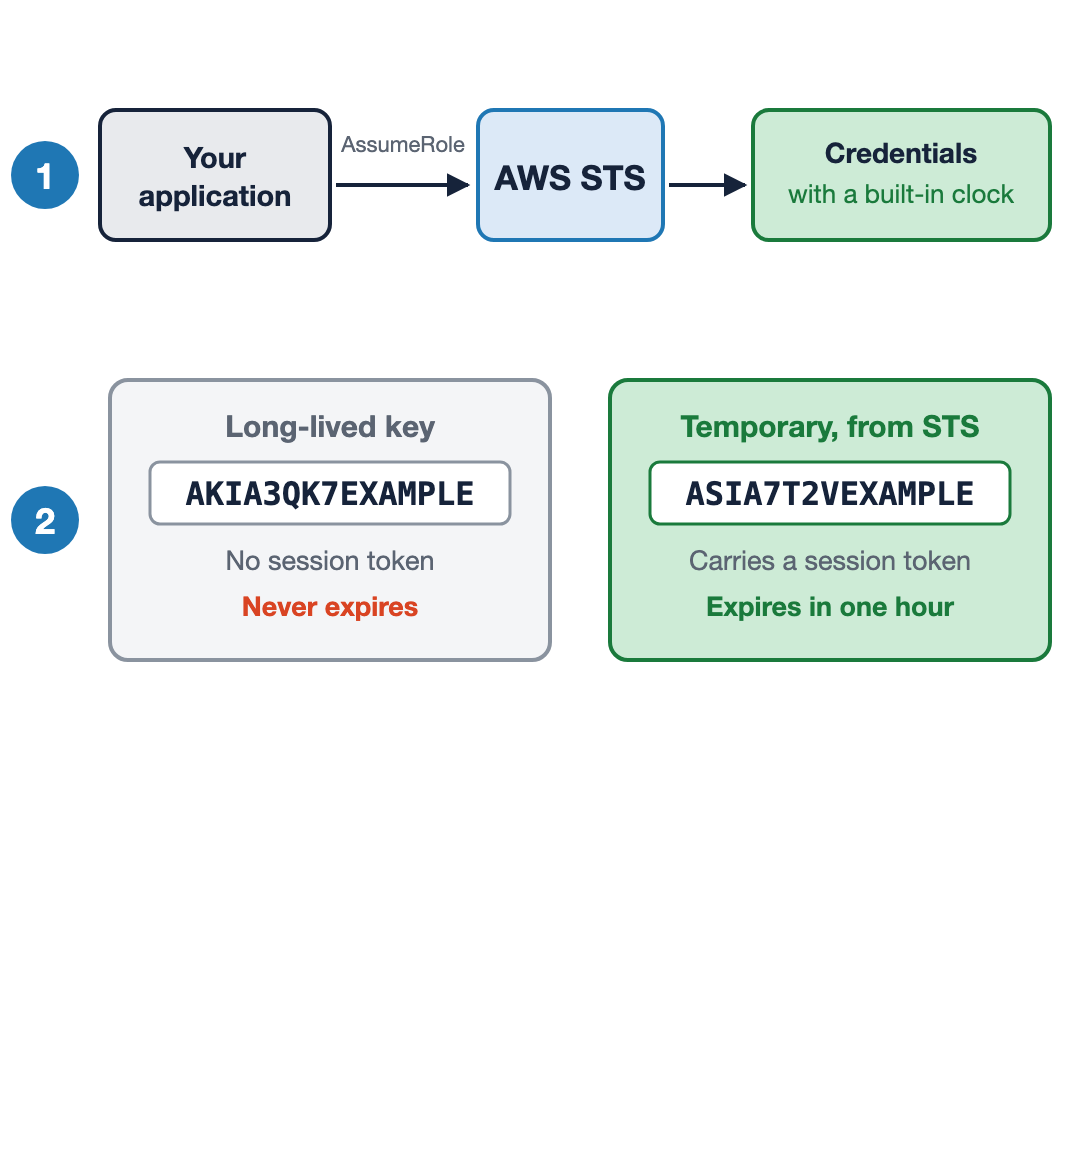
Le credenziali temporanee iniziano con ASIA e includono un session token
Security Token Service (STS): scadenza inclusa, un'ora per impostazione predefinita

Rendi la scadenza predefinita con AWS STS
Richiedi un ruolo, ottieni credenziali con un timer integrato
Le credenziali temporanee iniziano con ASIA e includono un session token
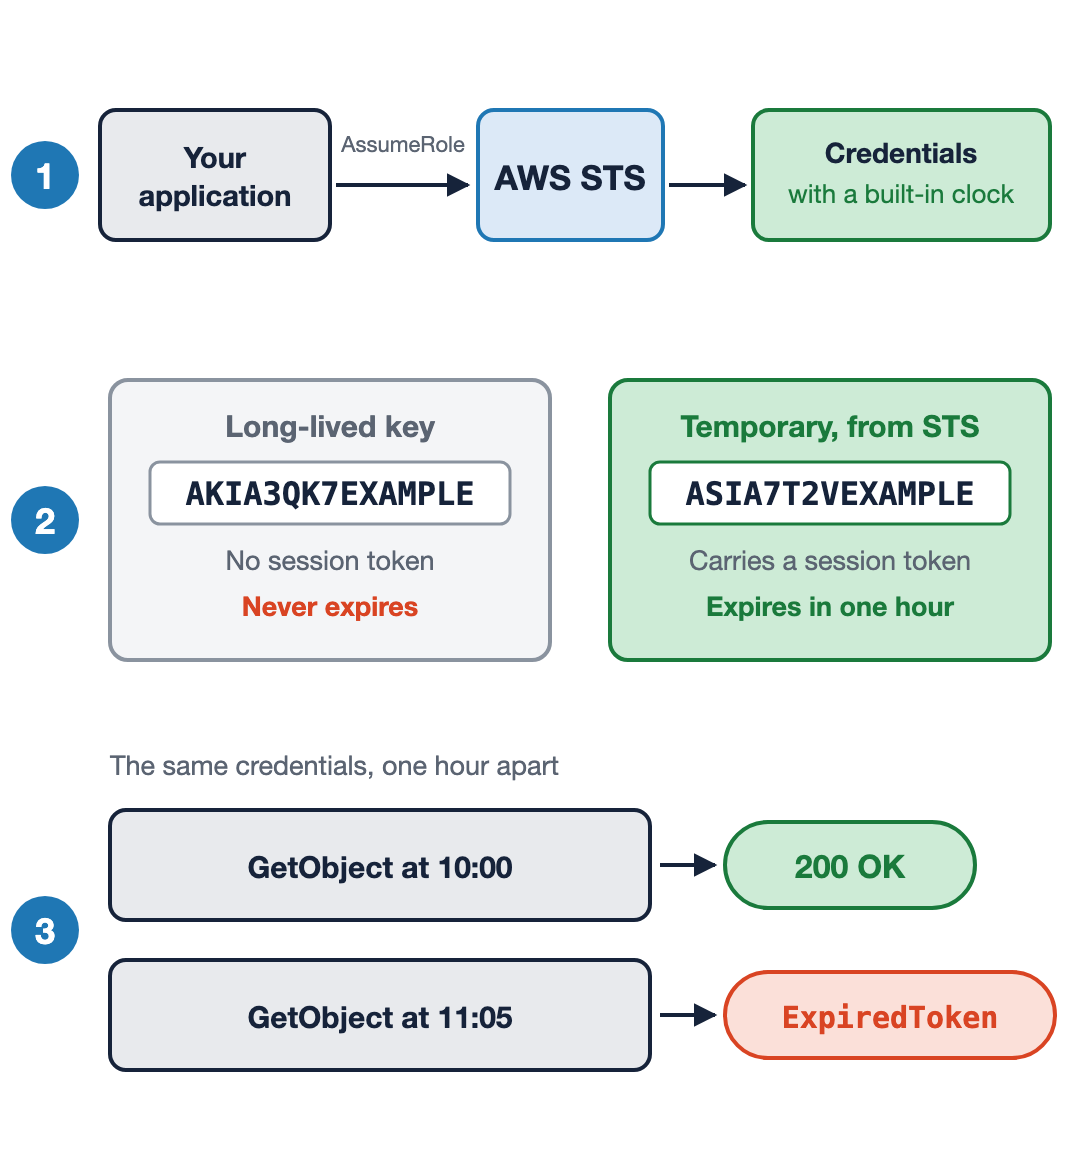
La stessa chiamata è accettata, poi non più
Security Token Service (STS): scadenza inclusa, un'ora per impostazione predefinita

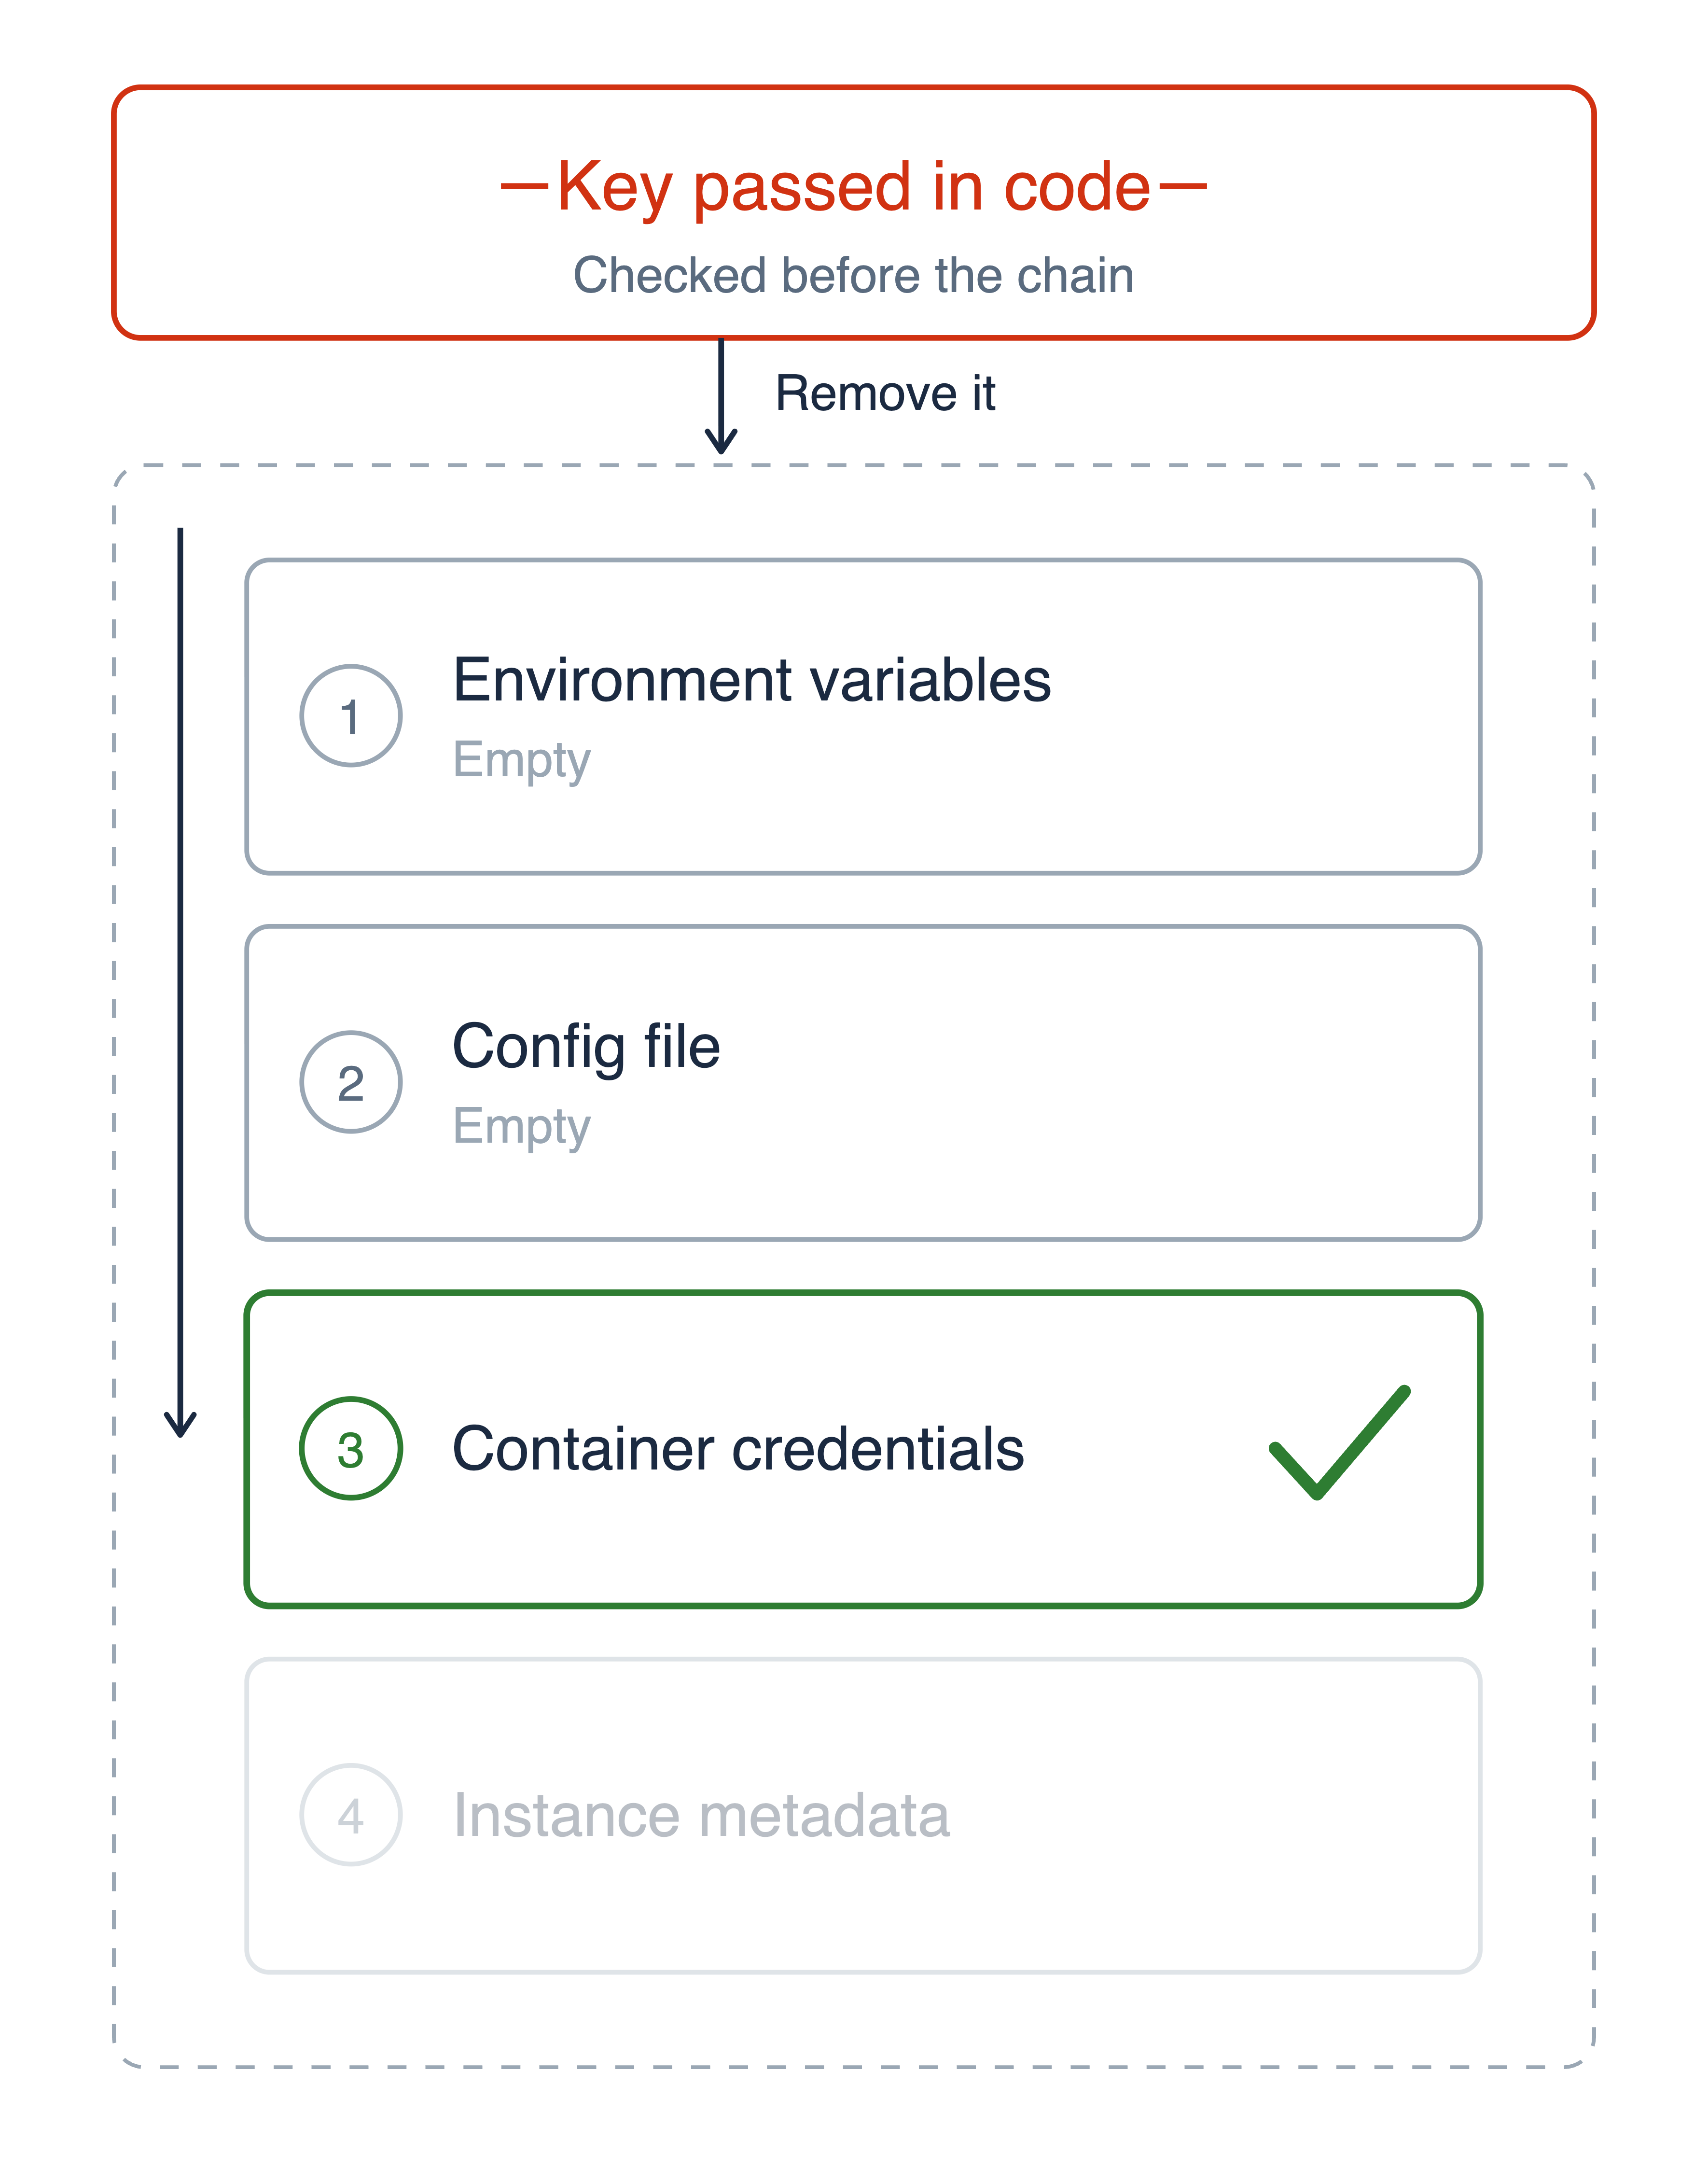
Verifica della credential provider chain

Verifica della credential provider chain
Le chiavi hard-coded sono verificate per prime, quindi vanno eliminate

1. explicit a key passed in your code
2. environment AWS_* variables, and on Lambda
that is the execution role
3. config file ~/.aws/credentials
4. container ECS or EKS task role
5. instance EC2 instance profile, via IMDS
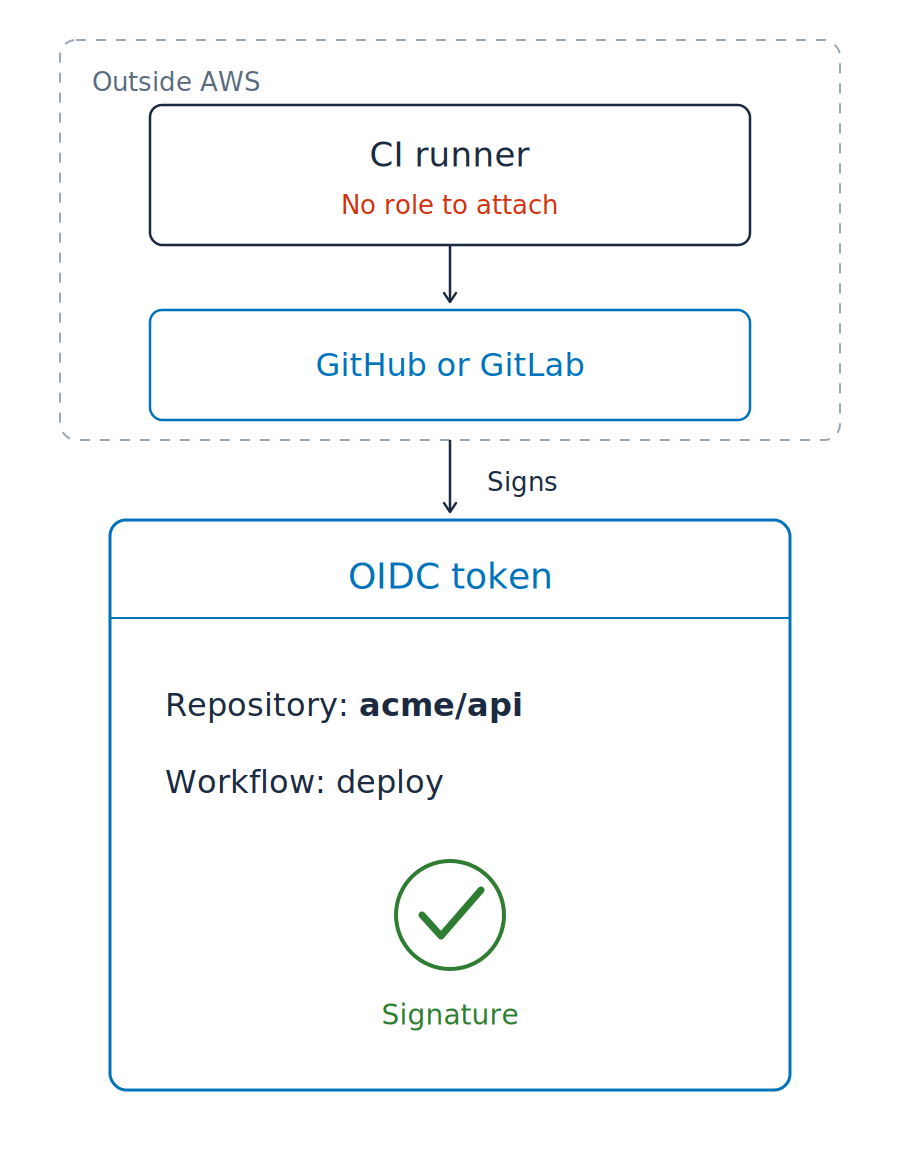
Le pipeline di codice spesso girano fuori da AWS, quindi la catena delle credenziali non si può collegare

Le pipeline di codice spesso girano fuori da AWS, quindi la catena delle credenziali non si può collegare
Token OIDC (OpenID Connect)


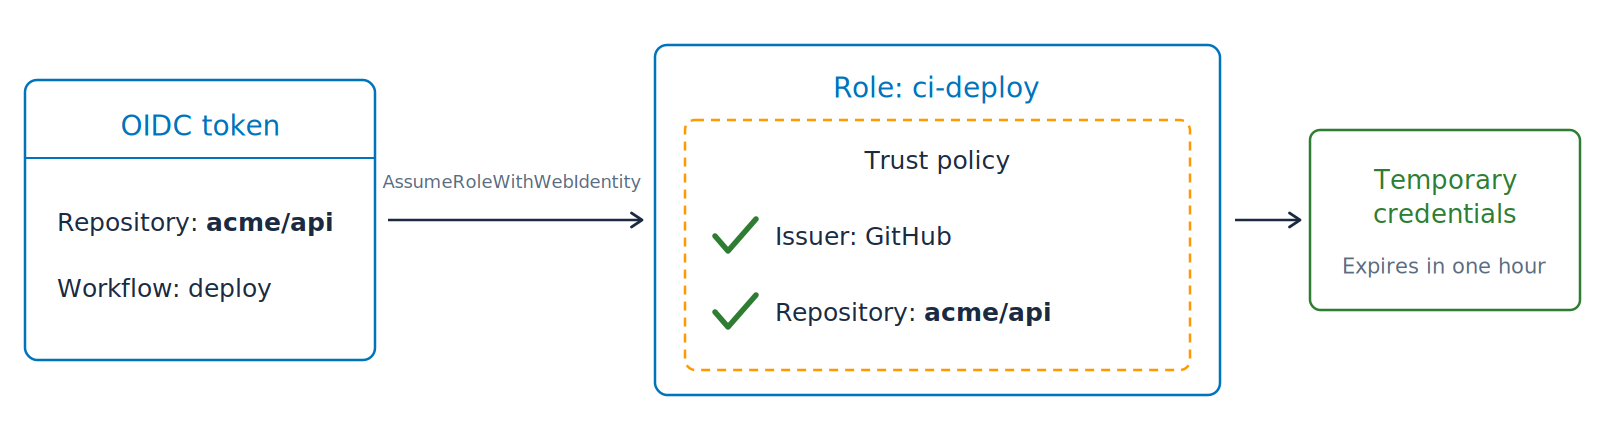
Scambiare il token con credenziali

Scambiare il token con credenziali
Repository secrets: ora vuoti
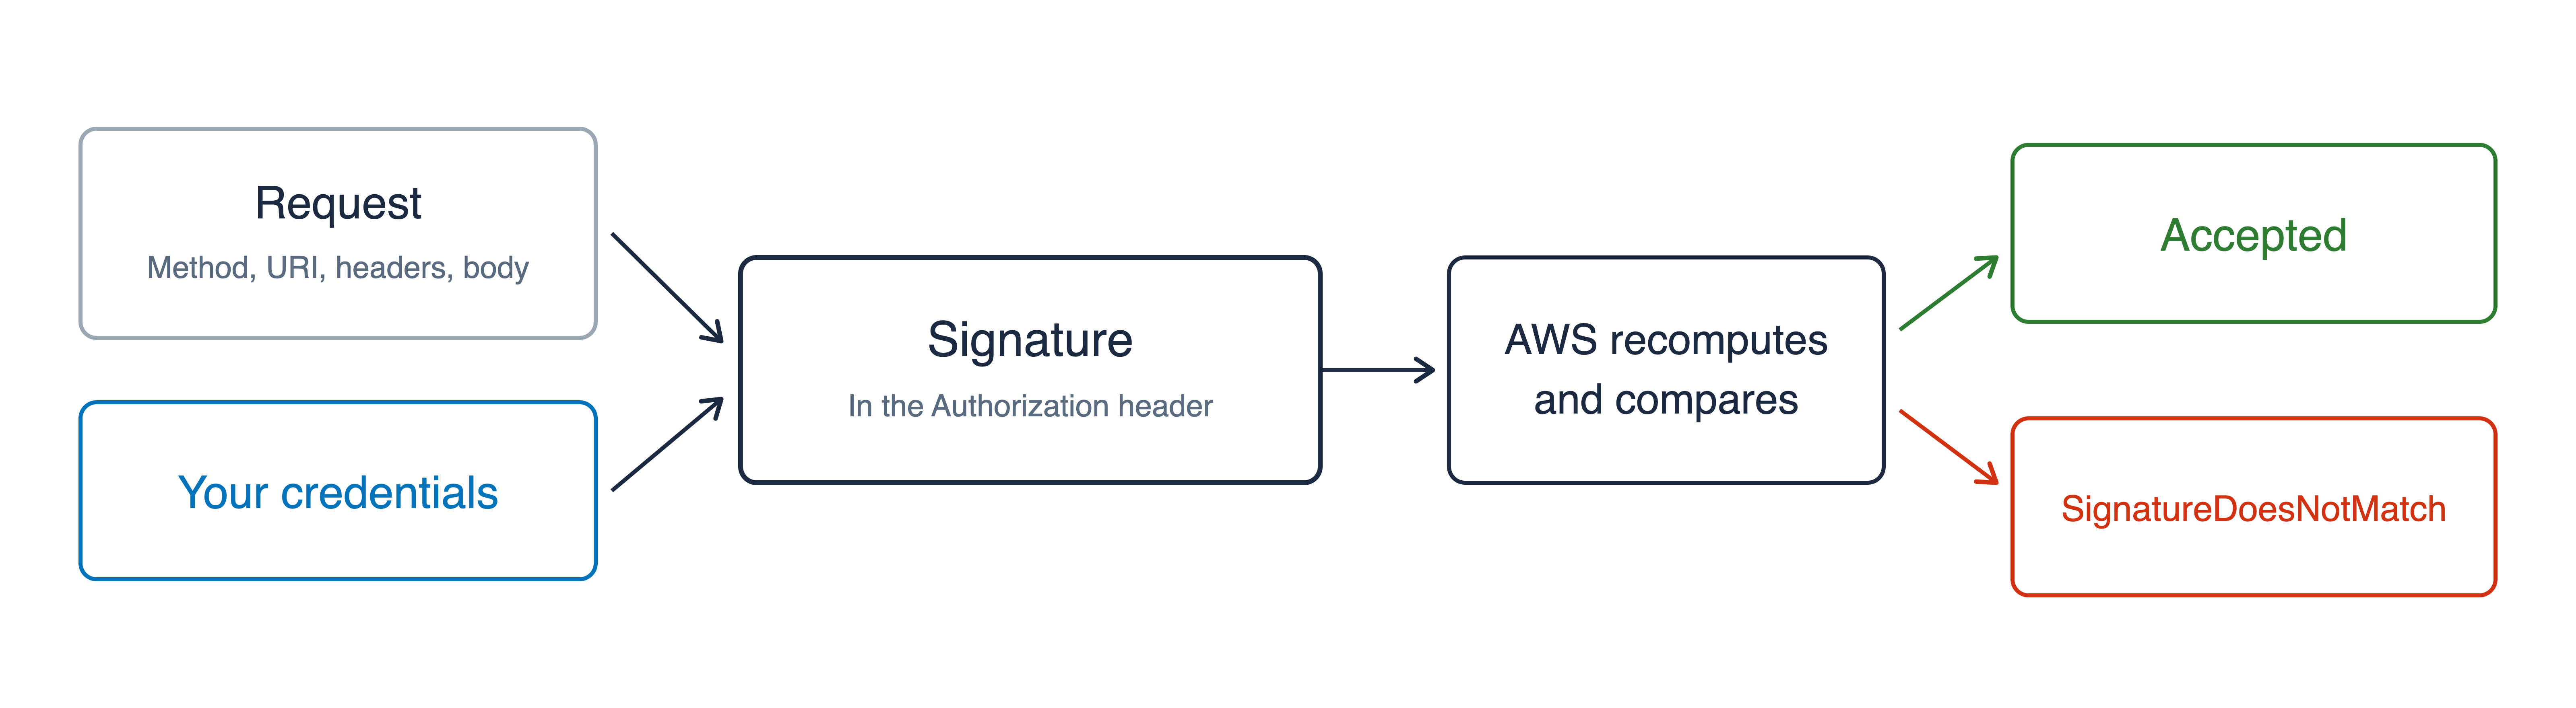
Signature Version 4, o SigV4

Credenziali temporanee

Credenziali temporanee
URL prefirmato


Uso di AWS Security per sviluppatori