Complimenti

Uso di AWS Security per sviluppatori

Rahul Singh

Technical Product Manager

Quale identità controlla AWS
Cosa hai definito

  • Actor e principal: il badge che AWS controlla
  • Prima il deny esplicito; nessuna corrispondenza è comunque un deny

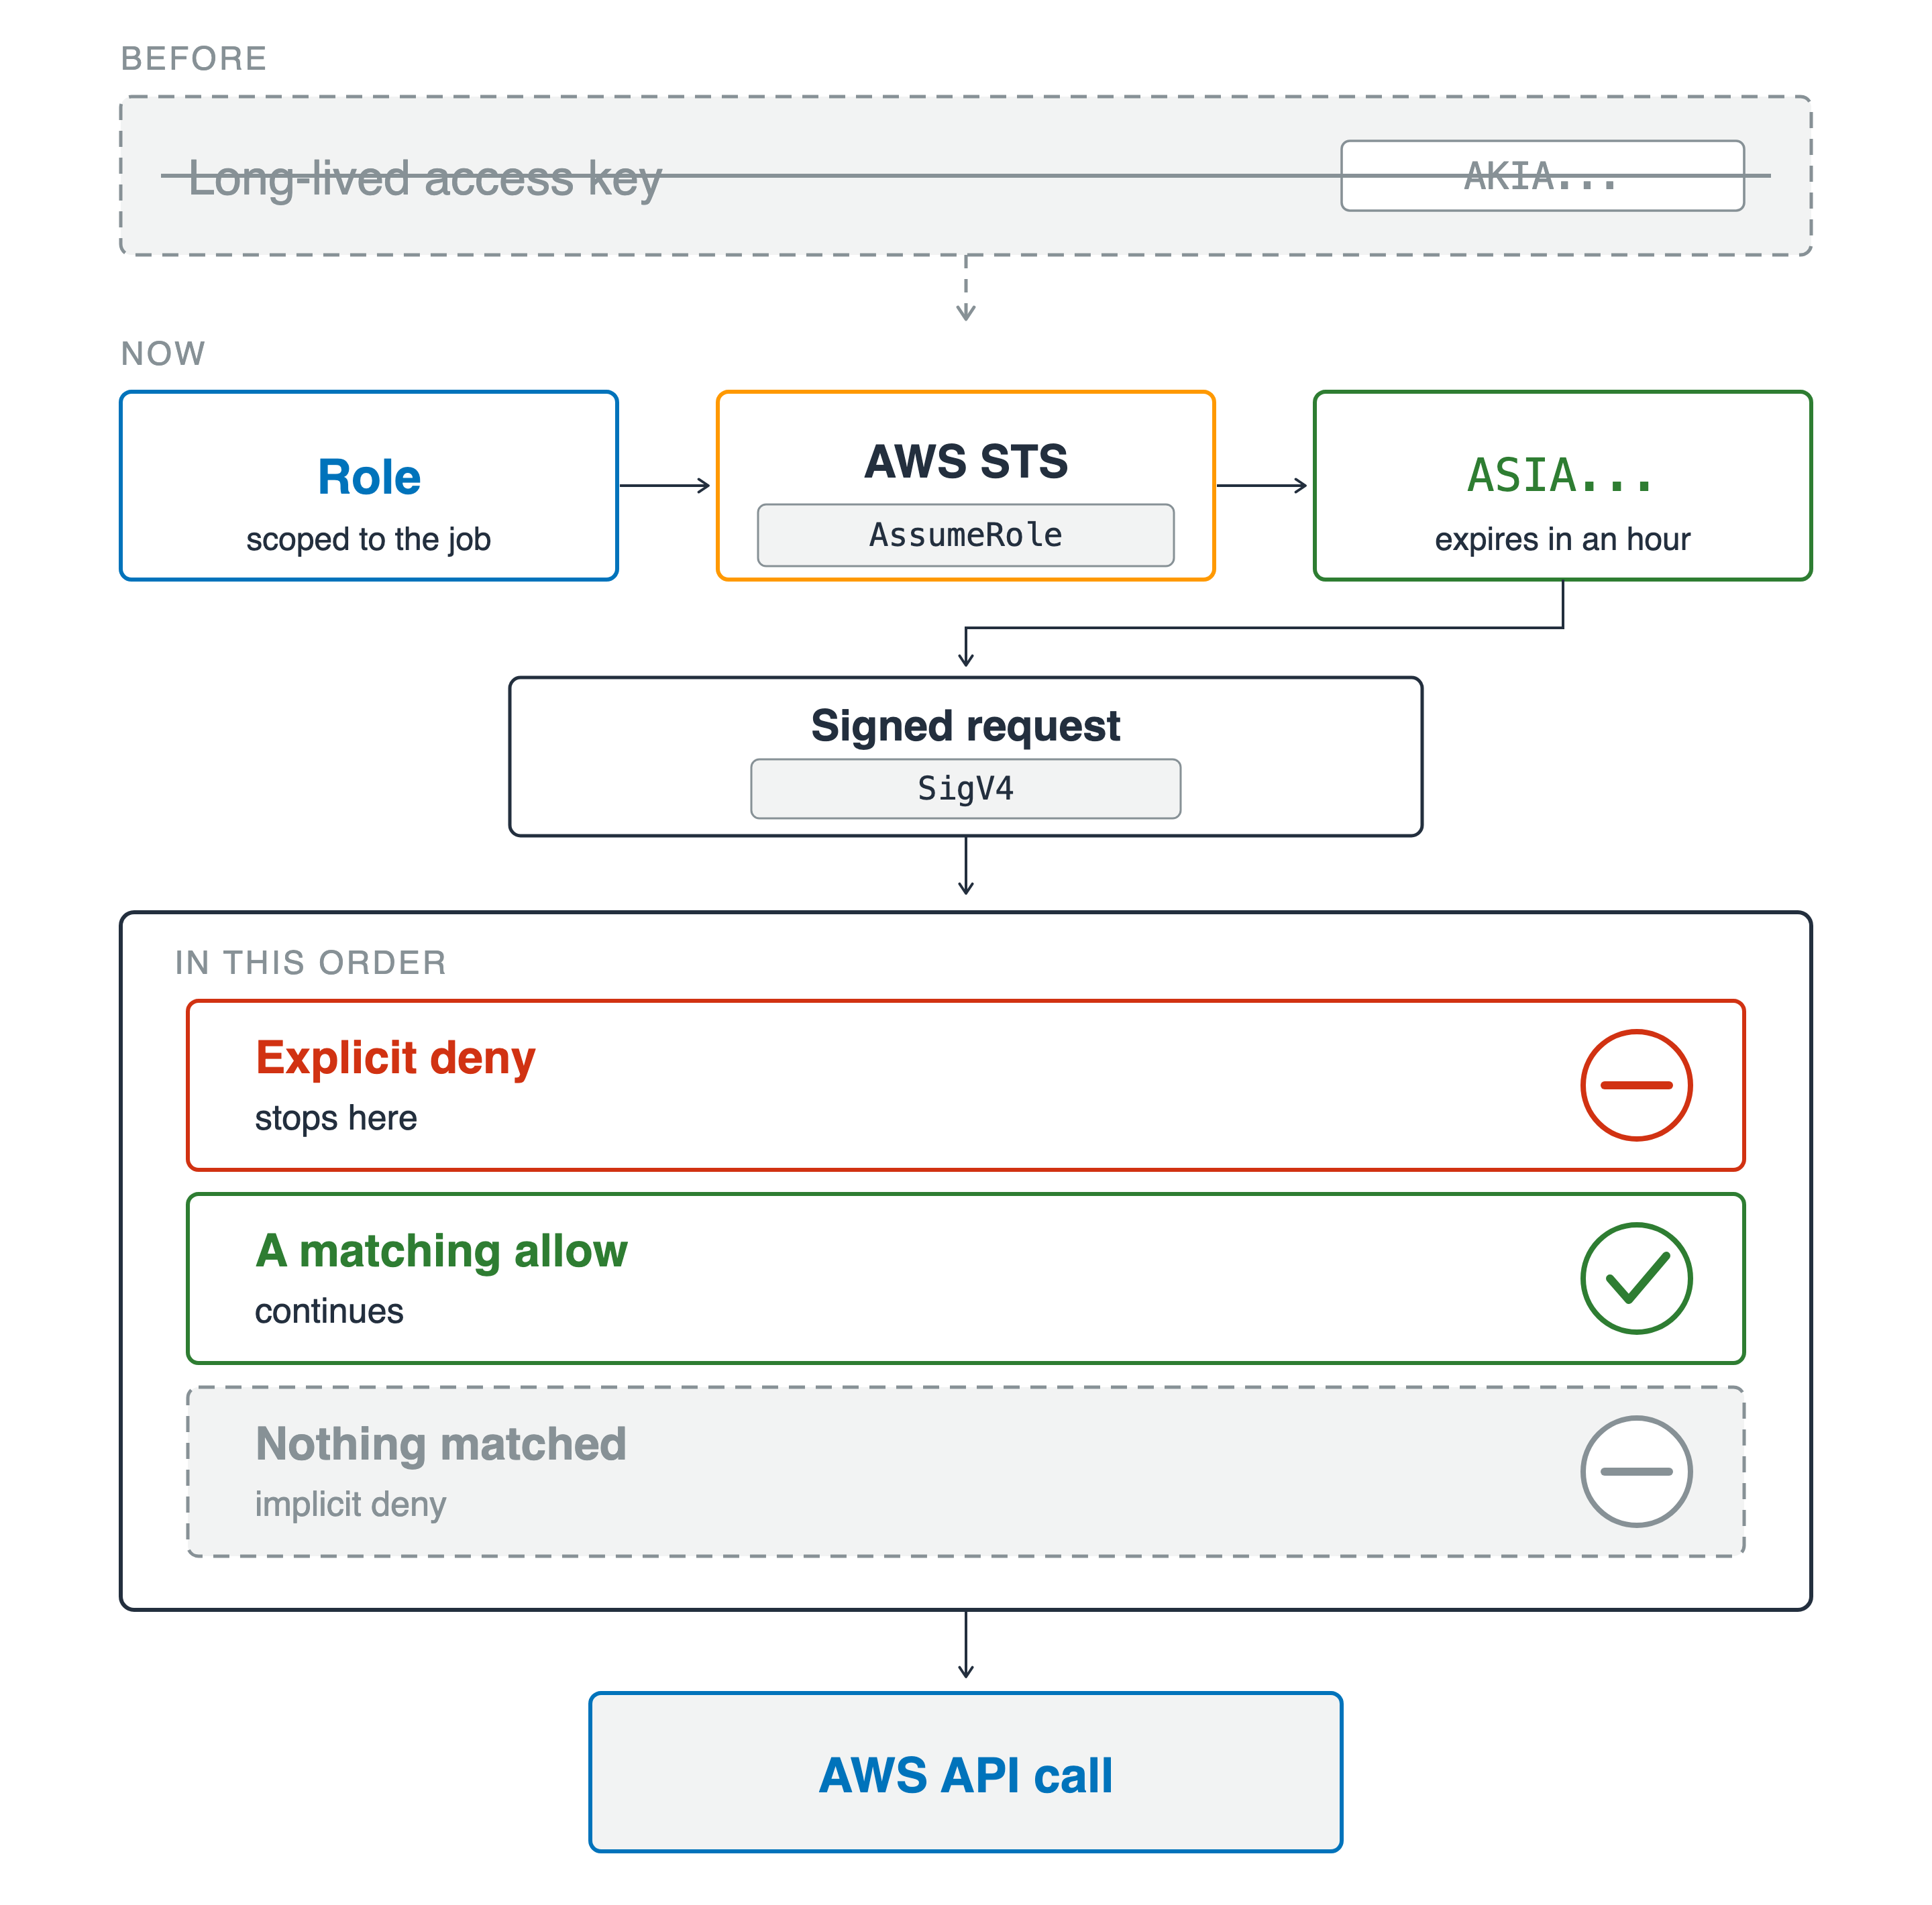
Una richiesta disegnata end-to-end. In alto un riquadro grigio barrato contiene una access key a lunga durata etichettata AKIA. Sotto, un ruolo limitato al job passa tramite AWS STS a una credenziale temporanea etichettata ASIA che scade in un'ora, poi in una richiesta firmata SigV4. Questa alimenta un gate verificato in ordine: un deny esplicito che blocca la richiesta, un allow corrispondente che la lascia passare e una fascia tratteggiata senza corrispondenze, che è un deny implicito. La richiesta che passa esce come chiamata AWS API.

Uso di AWS Security per sviluppatori

Quale identità controlla AWS

Cosa hai definito

  • Actor e principal: il badge che AWS controlla
  • Prima il deny esplicito; nessuna corrispondenza è comunque un deny
  • Un ruolo per un'ora, non una chiave per sempre
  • SigV4 su ogni richiesta, pre-signed per una

Una richiesta disegnata end-to-end. In alto un riquadro grigio barrato contiene una access key a lunga durata etichettata AKIA. Sotto, un ruolo limitato al job passa tramite AWS STS a una credenziale temporanea etichettata ASIA che scade in un'ora, poi in una richiesta firmata SigV4. Questa alimenta un gate verificato in ordine: un deny esplicito che blocca la richiesta, un allow corrispondente che la lascia passare e una fascia tratteggiata senza corrispondenze, che è un deny implicito. La richiesta che passa esce come chiamata AWS API.

Uso di AWS Security per sviluppatori

Chi può accedere a cosa

Cosa hai definito

  • User pool per l'accesso, identity pool per le credenziali
  • Verifica il token, poi metti in dubbio le claim

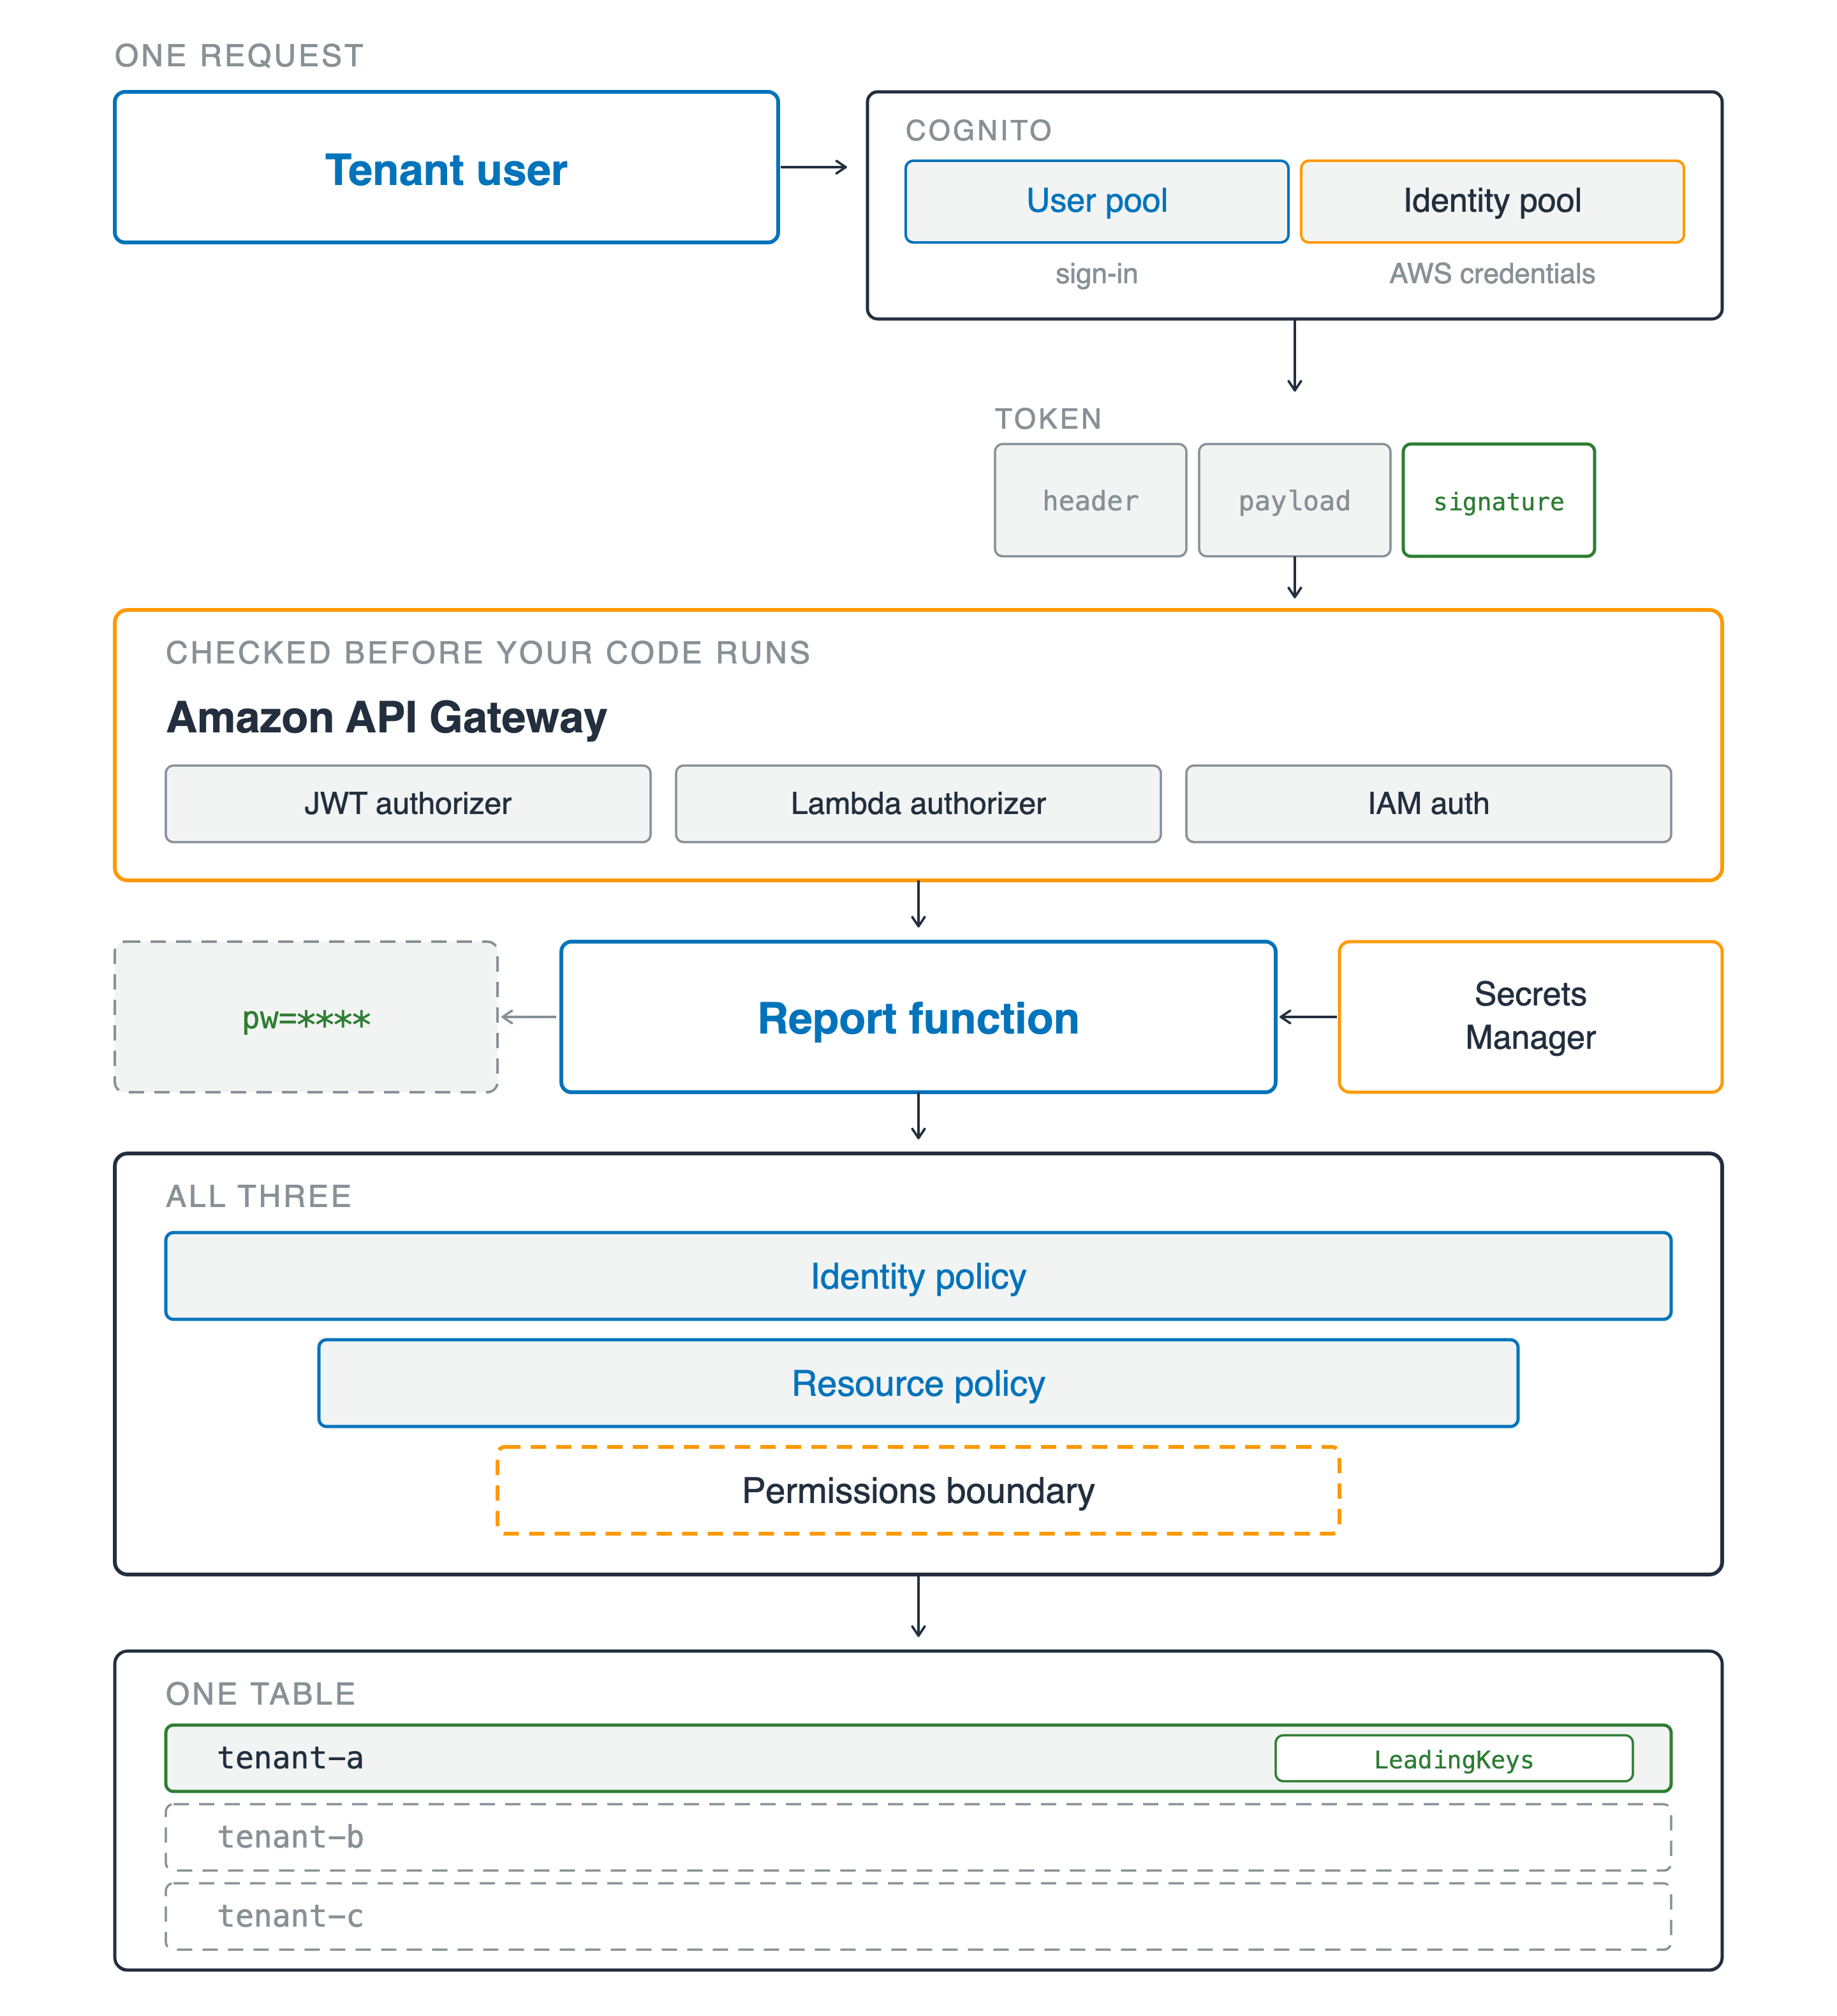
Una richiesta che attraversa ogni livello. Un utente tenant raggiunge Amazon Cognito, disegnato come due riquadri nello stesso frame: uno user pool che fa accedere e un identity pool che rilascia credenziali AWS. Il token sotto ha tre segmenti, header, payload e signature, con solo la signature contornata in verde. Entra in Amazon API Gateway, indicato come controllato prima che il tuo codice giri, con un authorizer JWT, un authorizer Lambda e IAM auth. Più sotto la funzione report prende un valore da Secrets Manager ed emette una riga mascherata «pw uguale quattro asterischi». Tre layer di permessi si restringono sotto: identity policy, resource policy e un permissions boundary tratteggiato. In basso, una riga di una tabella condivisa è evidenziata e taggata LeadingKeys mentre altre due righe tenant restano grigie tratteggiate.

Uso di AWS Security per sviluppatori

Chi può accedere a cosa

Cosa hai definito

  • User pool per l'accesso, identity pool per le credenziali
  • Verifica il token, poi metti in dubbio le claim
  • Identity, resource, boundary: tre layer, una risposta
  • Una condizione tenant, la Scan che la oltrepassa e la password fuori dal log

Una richiesta che attraversa ogni livello. Un utente tenant raggiunge Amazon Cognito, disegnato come due riquadri nello stesso frame: uno user pool che fa accedere e un identity pool che rilascia credenziali AWS. Il token sotto ha tre segmenti, header, payload e signature, con solo la signature contornata in verde. Entra in Amazon API Gateway, indicato come controllato prima che il tuo codice giri, con un authorizer JWT, un authorizer Lambda e IAM auth. Più sotto la funzione report prende un valore da Secrets Manager ed emette una riga mascherata «pw uguale quattro asterischi». Tre layer di permessi si restringono sotto: identity policy, resource policy e un permissions boundary tratteggiato. In basso, una riga di una tabella condivisa è evidenziata e taggata LeadingKeys mentre altre due righe tenant restano grigie tratteggiate.

Uso di AWS Security per sviluppatori

Dimostralo, poi distribuisci

Cosa hai definito

  • Cifrato per impostazione predefinita, ma quale modalità e di chi è la tua chiave
  • Due gate sulla chiave, entrambi devono aprirsi

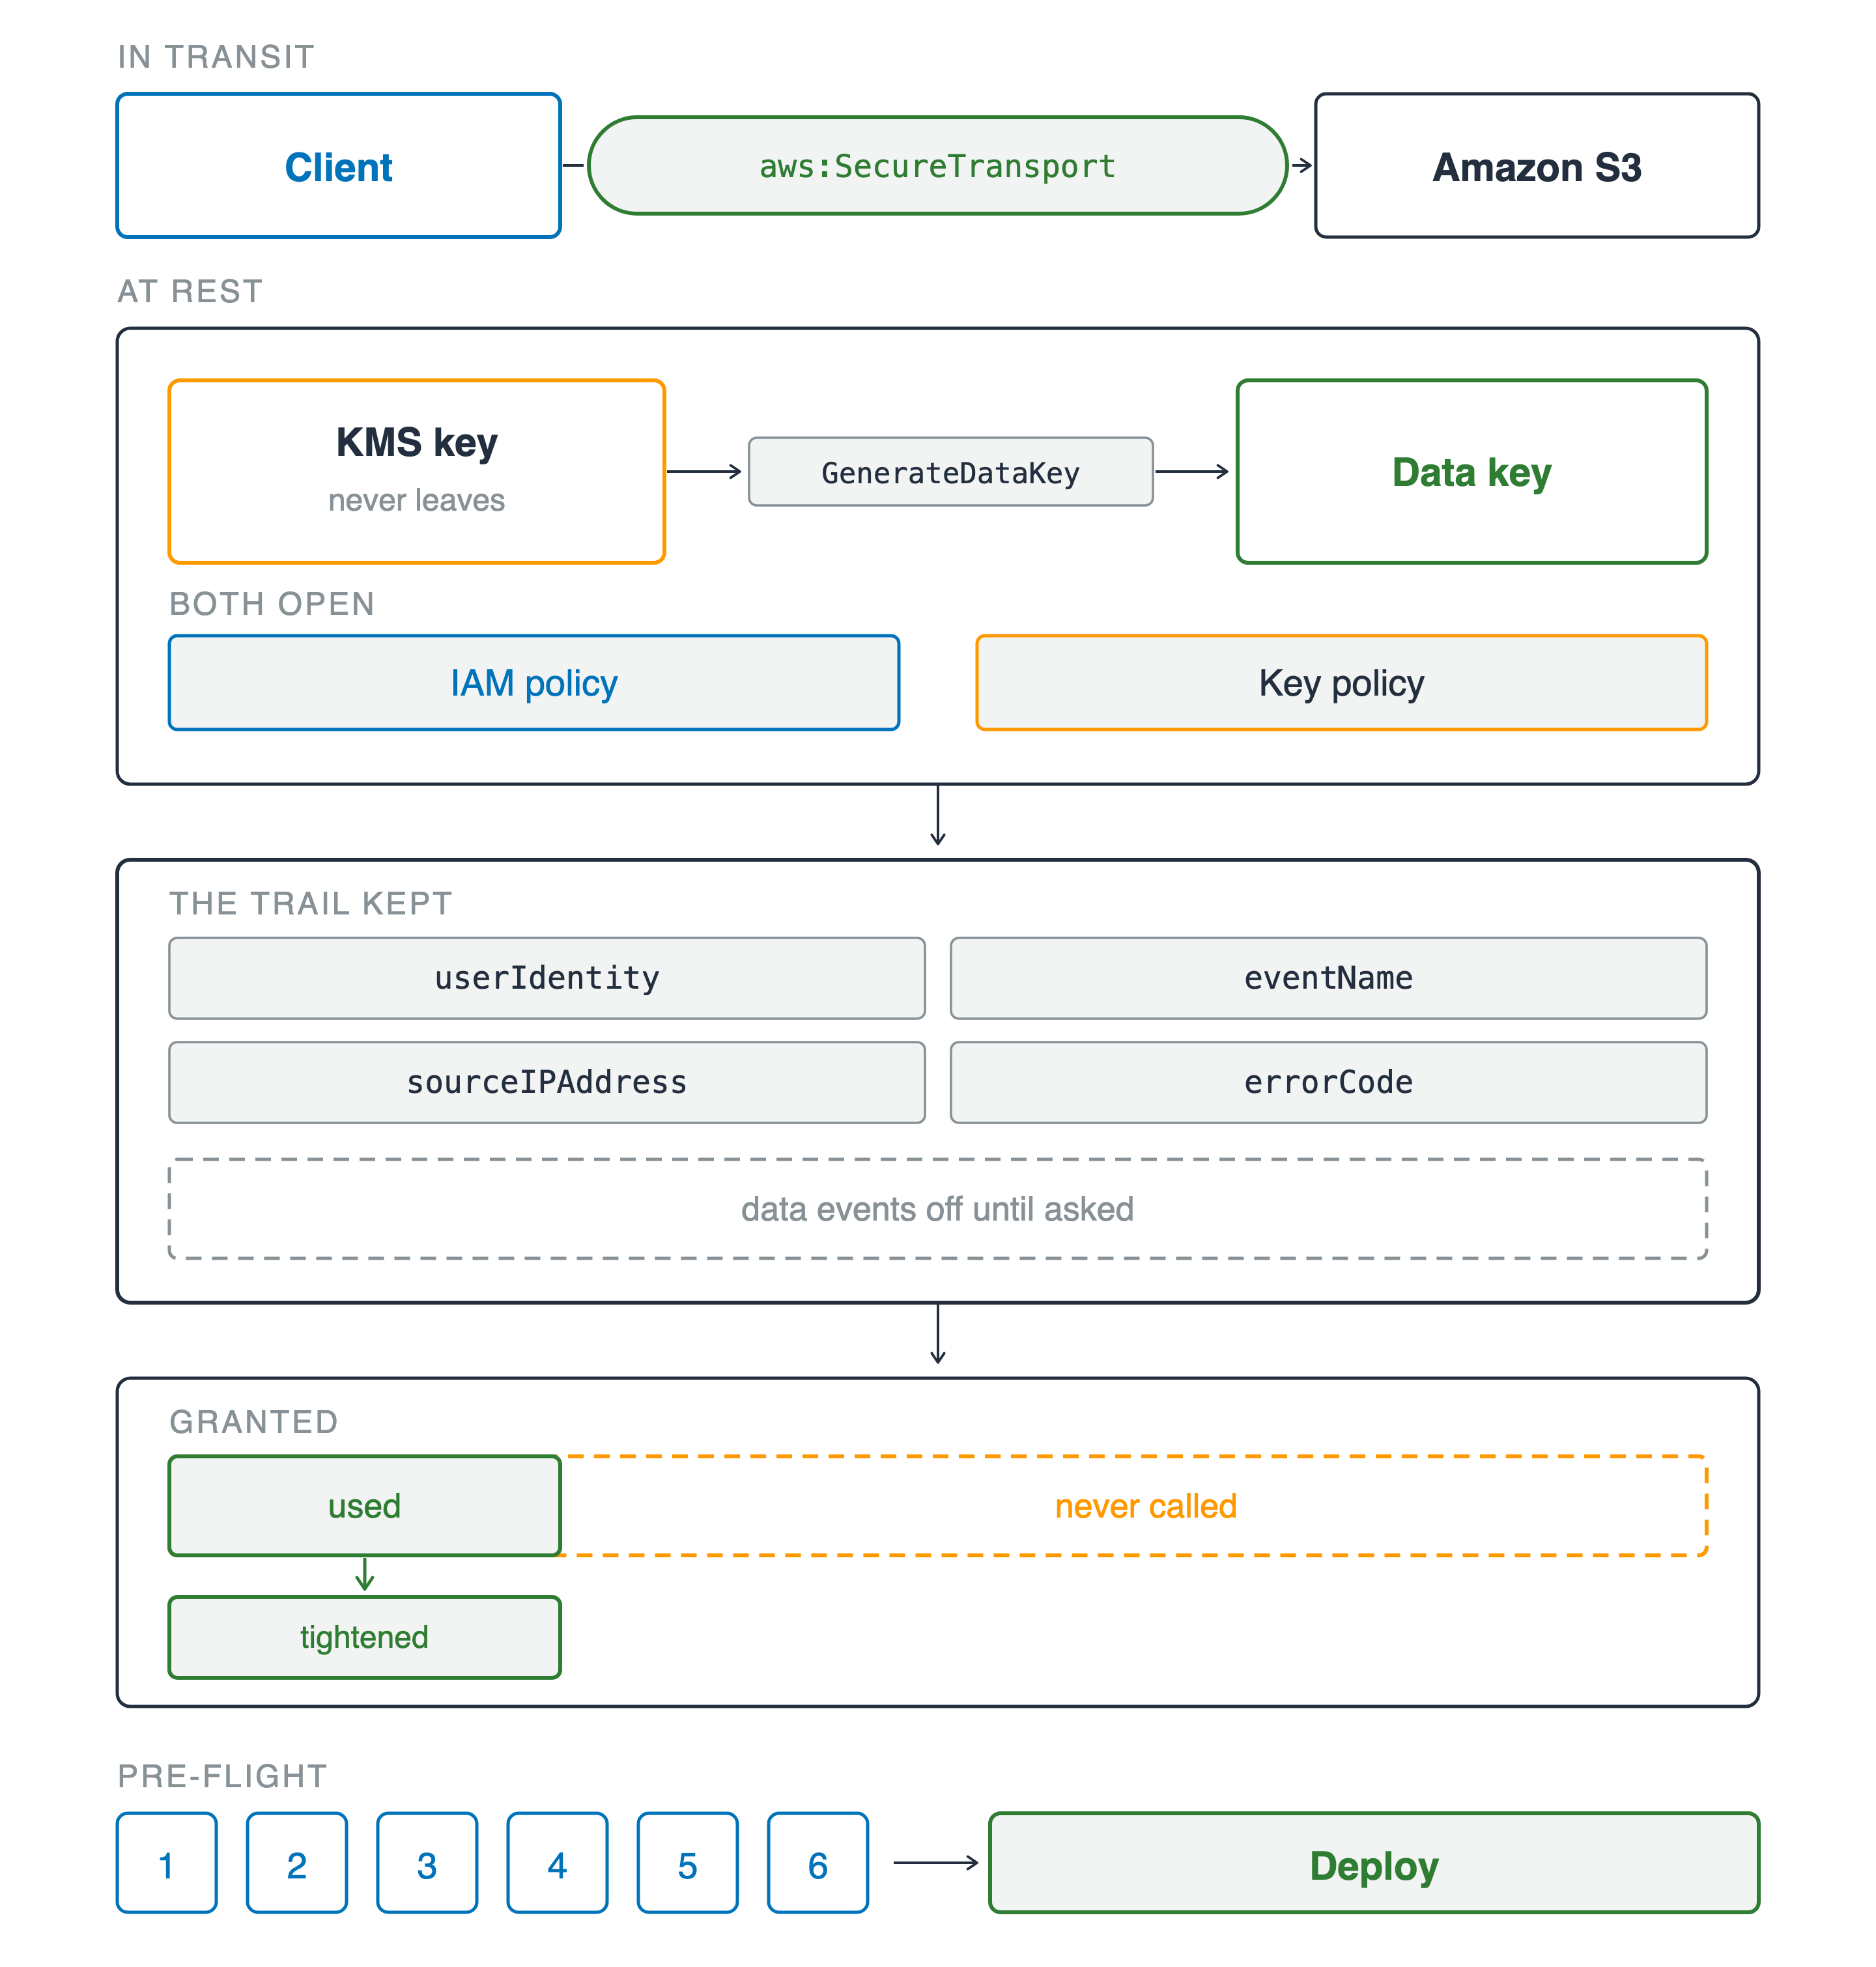
Quattro fasce. In transito, un client raggiunge Amazon S3 tramite un canale etichettato aws:SecureTransport. A riposo, una chiave KMS che non esce mai chiama GenerateDataKey per produrre una data key, sopra due gate che devono entrambi aprirsi: una IAM policy e una key policy. Sotto, cosa ha tenuto il trail: userIdentity, eventName, sourceIPAddress ed errorCode, con una fascia tratteggiata che indica data events disattivati finché non richiesti. Poi una barra granted disegnata tratteggiata e ampia con un piccolo segmento used pieno al suo interno, che si restringe in una policy più stretta. In basso, sei domande numerate portano a uno step di deploy.

Uso di AWS Security per sviluppatori

Dimostralo, poi distribuisci

Cosa hai definito

  • Cifrato per impostazione predefinita, ma quale modalità e di chi è la tua chiave
  • Due gate sulla chiave, entrambi devono aprirsi
  • Il trail indica il principal, se stava registrando
  • Concesso vs usato, poi sei domande

Quattro fasce. In transito, un client raggiunge Amazon S3 tramite un canale etichettato aws:SecureTransport. A riposo, una chiave KMS che non esce mai chiama GenerateDataKey per produrre una data key, sopra due gate che devono entrambi aprirsi: una IAM policy e una key policy. Sotto, cosa ha tenuto il trail: userIdentity, eventName, sourceIPAddress ed errorCode, con una fascia tratteggiata che indica data events disattivati finché non richiesti. Poi una barra granted disegnata tratteggiata e ampia con un piccolo segmento used pieno al suo interno, che si restringe in una policy più stretta. In basso, sei domande numerate portano a uno step di deploy.

Uso di AWS Security per sviluppatori

Dove ti porta questo


  • Il prossimo servizio: le stesse sei domande
  • Qualunque provider: identità, autorizzazione, chiavi, evidenze

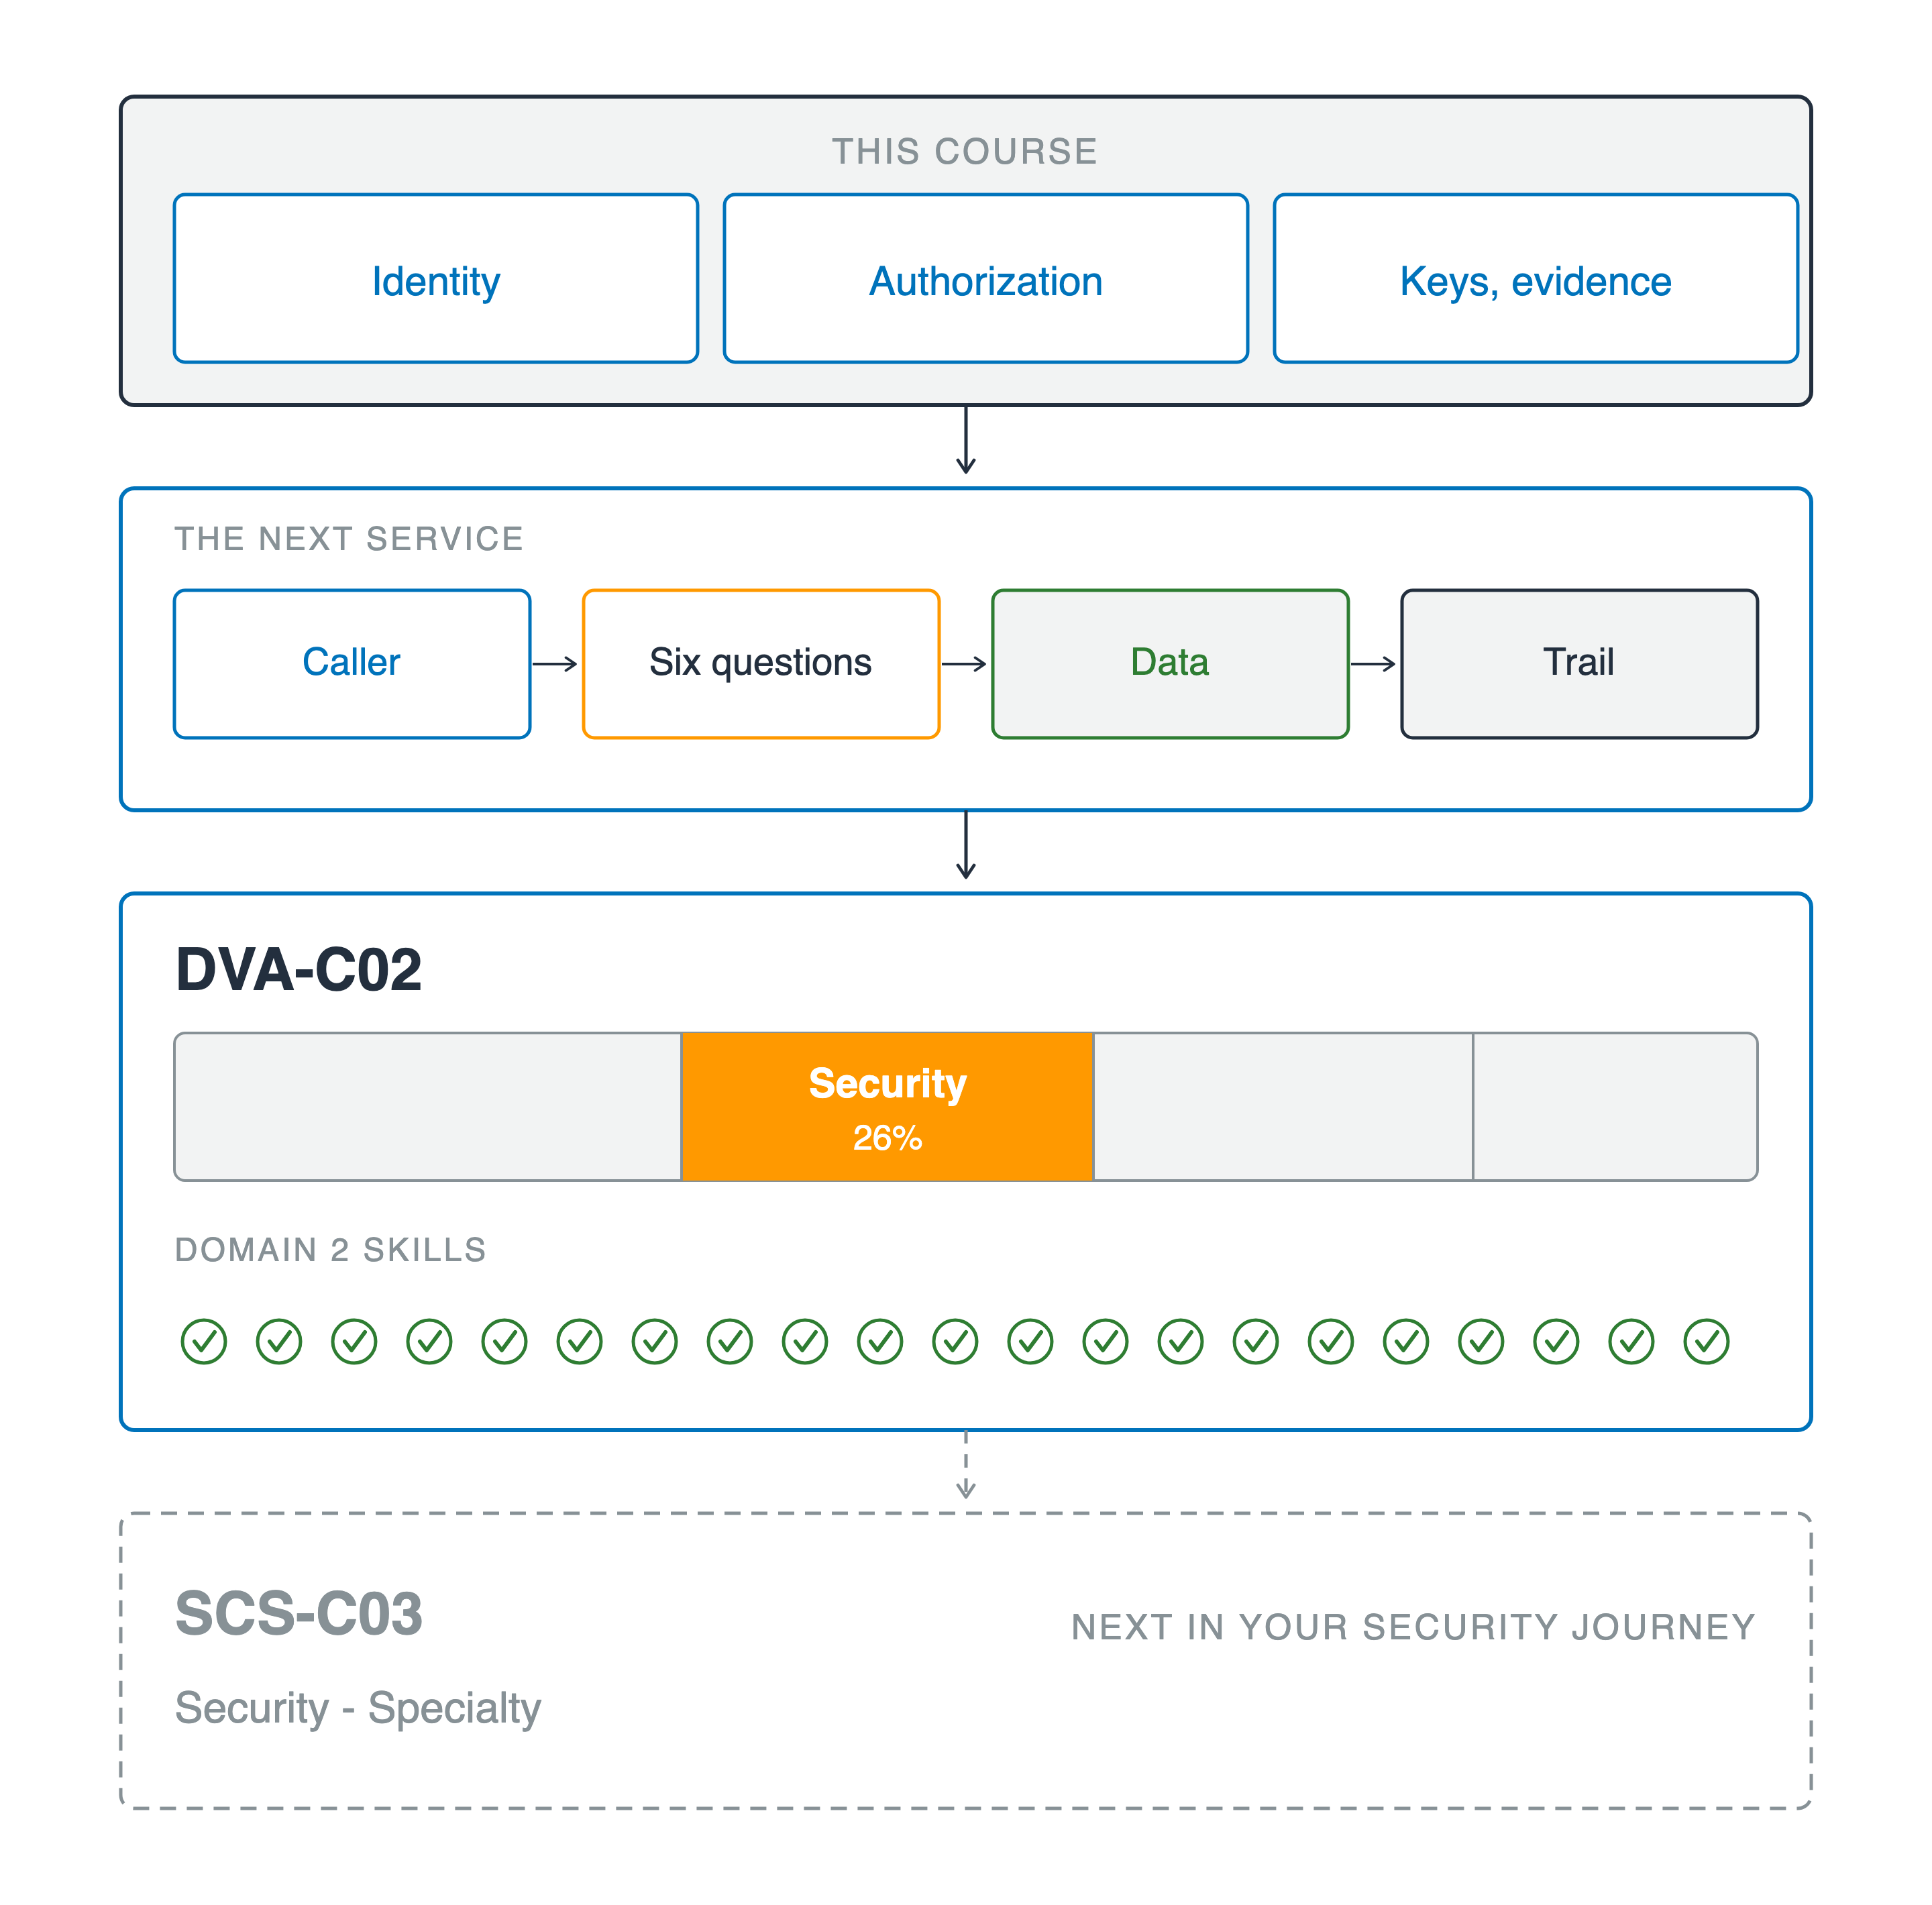
Una singola colonna letta dall'alto in basso. Un blocco etichettato this course contiene identity, authorization e keys and evidence. Una freccia scende a un pannello the next service, dove un caller passa attraverso sei domande ai dati e poi a un trail. Una seconda freccia scende a un pannello DVA-C02, con una barra d'esame a quattro segmenti con il secondo segmento arancione etichettato Security 26%, sopra una riga di ventuno spunte verdi intitolata domain two skills. Una freccia tratteggiata continua verso un pannello tratteggiato SCS-C03, Security - Specialty, segnato come prossimo nel tuo percorso di sicurezza.

Uso di AWS Security per sviluppatori

Dove ti porta questo


  • Il prossimo servizio: le stesse sei domande
  • Qualunque provider: identità, autorizzazione, chiavi, evidenze
  • DVA-C02: la sicurezza è una parte importante dell'esame e questo corso copre quel dominio
  • Poi: AWS Certified Security - Specialty, un esame solo sulla sicurezza

Una singola colonna letta dall'alto in basso. Un blocco etichettato this course contiene identity, authorization e keys and evidence. Una freccia scende a un pannello the next service, dove un caller passa attraverso sei domande ai dati e poi a un trail. Una seconda freccia scende a un pannello DVA-C02, con una barra d'esame a quattro segmenti con il secondo segmento arancione etichettato Security 26%, sopra una riga di ventuno spunte verdi intitolata domain two skills. Una freccia tratteggiata continua verso un pannello tratteggiato SCS-C03, Security - Specialty, segnato come prossimo nel tuo percorso di sicurezza.

Uso di AWS Security per sviluppatori

Prossimi passi

Uso di AWS Security per sviluppatori

Preparing Video For Download...