Spedirlo in sicurezza

Uso di AWS Security per sviluppatori

Rahul Singh

Technical Product Manager

A cosa serve la checklist
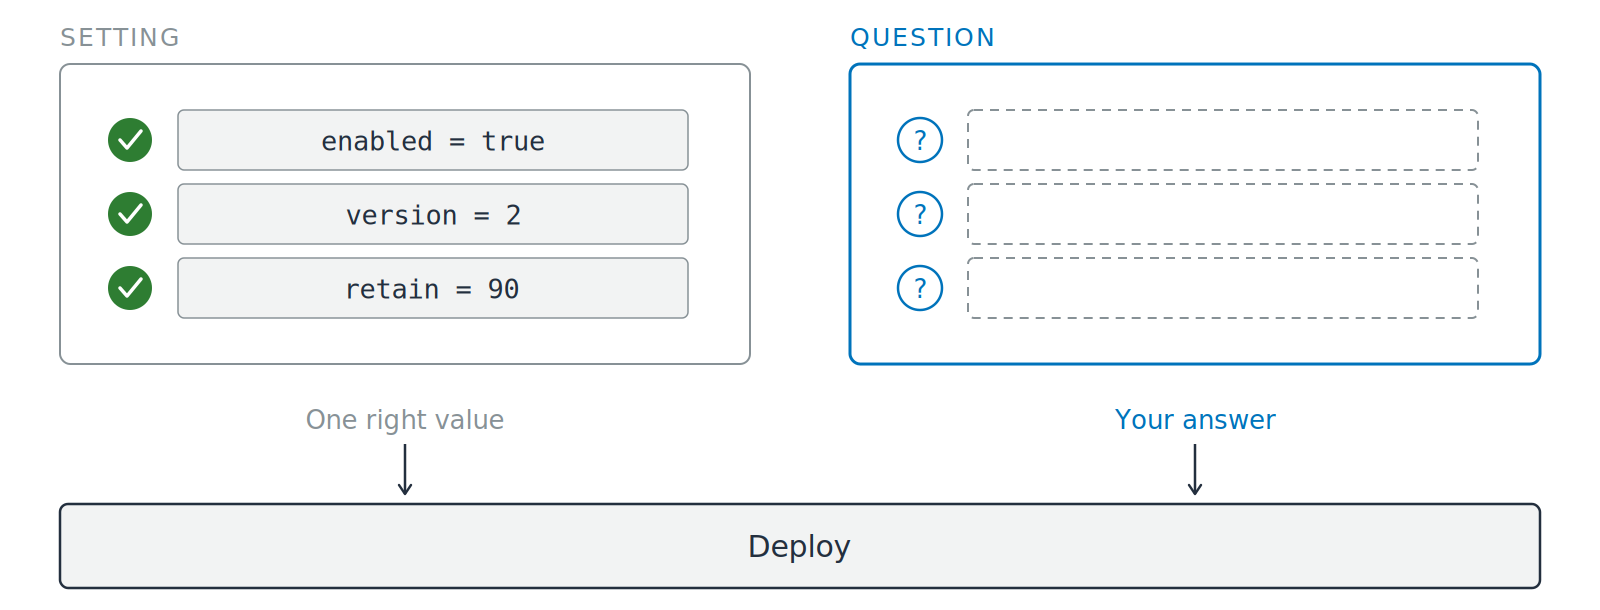
Due schede affiancate sopra una barra di deploy a tutta larghezza. La scheda sinistra, etichettata setting, contiene tre valori di configurazione ciascuno con una spunta verde ed è sottotitolata one right value. La scheda destra, etichettata question, contiene tre punti interrogativi accanto a slot di risposta tratteggiati vuoti ed è sottotitolata your answer. Dalle due schede partono frecce verso la barra di deploy.

  • Sei domande, da farti prima di spedire
  • Non sei impostazioni da attivare
Uso di AWS Security per sviluppatori

Sei domande, nell'ordine della richiesta
Chiedi in quest'ordine

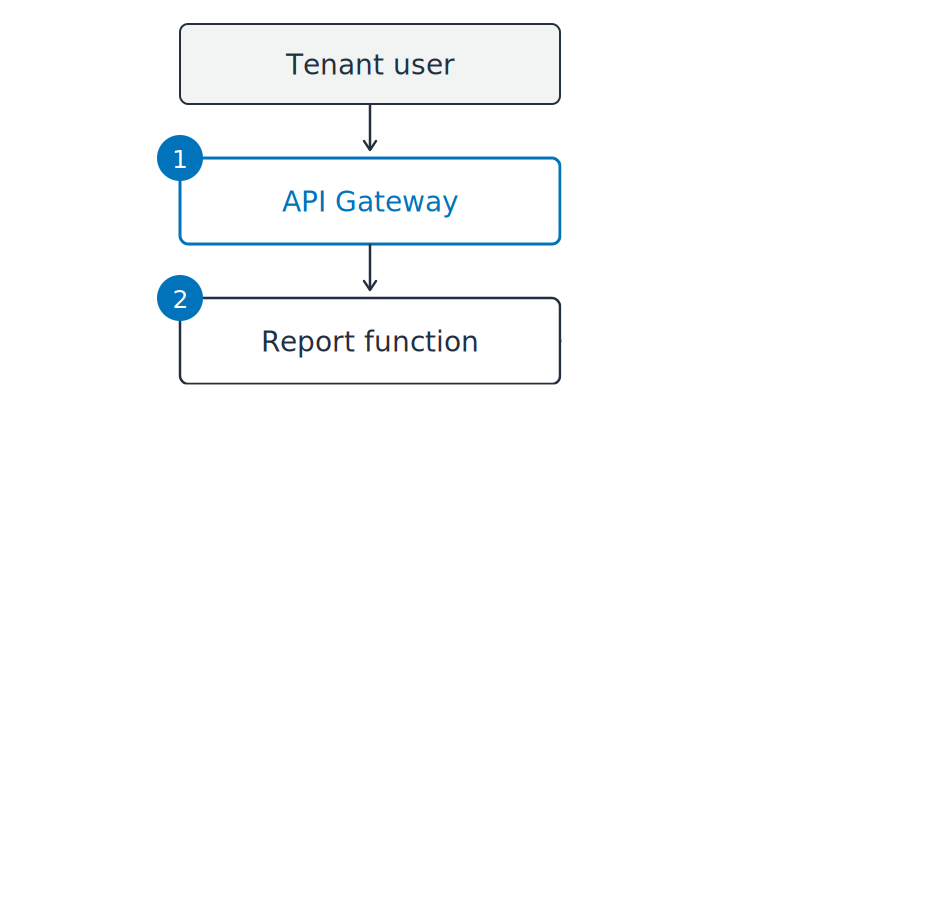
  1. Chi verifica il token del chiamante?
  2. Quale identità sta controllando AWS?

Il servizio di report dei tenant inizia a essere disegnato come un percorso verticale: utente tenant, poi API Gateway, poi la funzione di report. I marker numerati uno e due indicano i due punti a cui si applica una domanda.

Uso di AWS Security per sviluppatori

Sei domande, nell'ordine della richiesta
Chiedi in quest'ordine

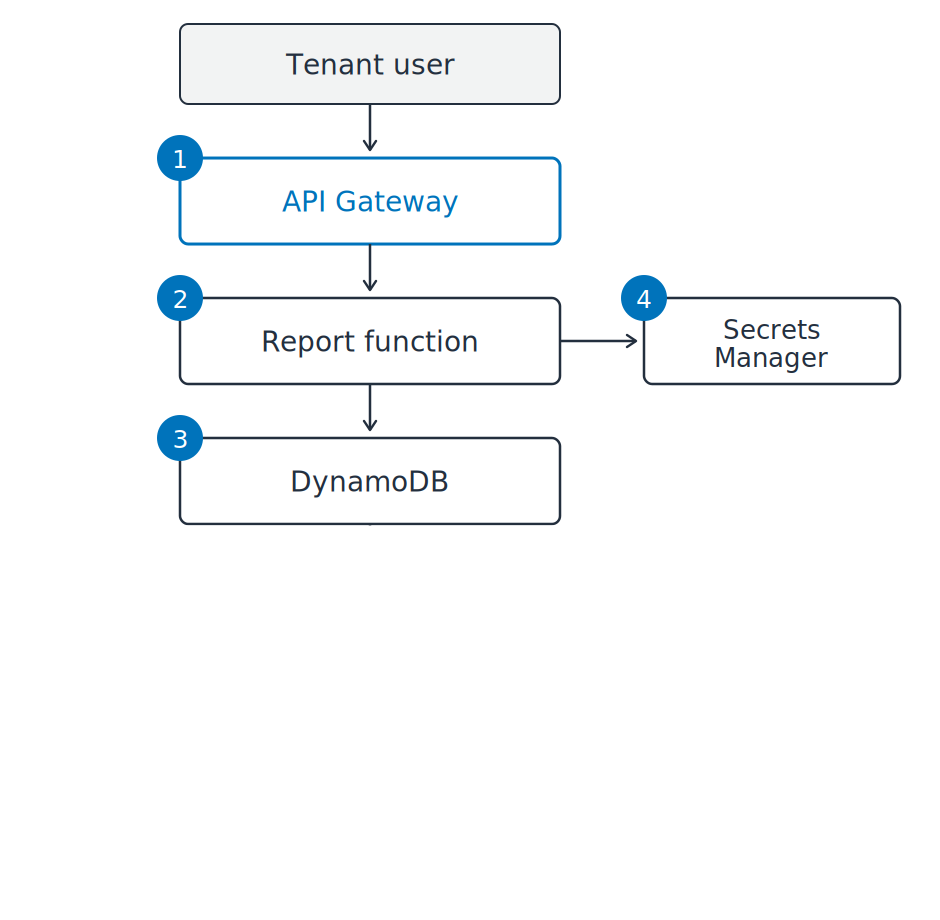
  1. Chi verifica il token del chiamante?
  2. Quale identità sta controllando AWS?
  3. Cosa impedisce a un tenant di leggere le righe di un altro?
  4. Dove vive la password del database?

Il servizio di report dei tenant è disegnato come un percorso verticale: utente tenant, API Gateway, funzione di report e DynamoDB, con Secrets Manager che dirama di lato. I marker numerati da uno a quattro indicano i punti a cui si applica una domanda.

Uso di AWS Security per sviluppatori

Sei domande, nell'ordine della richiesta
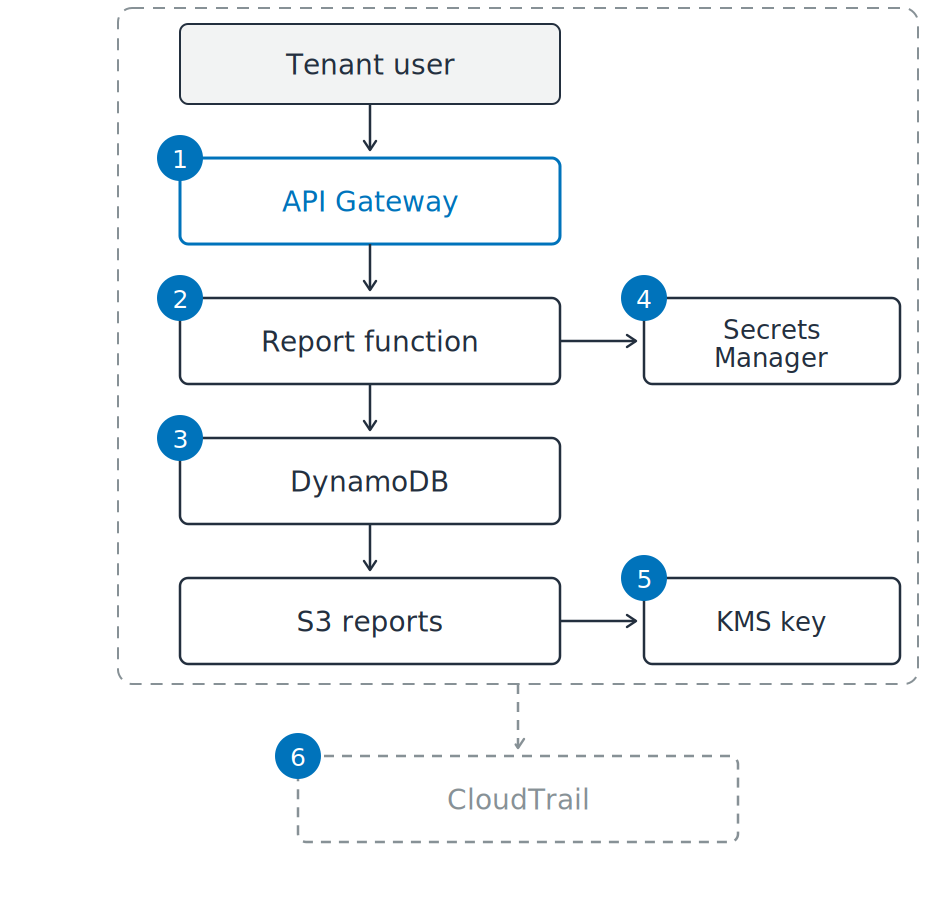
Chiedi in quest'ordine

  1. Chi verifica il token del chiamante?
  2. Quale identità sta controllando AWS?
  3. Cosa impedisce a un tenant di leggere le righe di un altro?
  4. Dove vive la password del database?
  5. Chi detiene la chiave e chi l'ha usata?
  6. Il download di domani lascerà traccia?

Il servizio di report dei tenant è disegnato come un percorso verticale: utente tenant, API Gateway, funzione di report, DynamoDB e S3 reports, con Secrets Manager e una chiave KMS che diramano di lato. Sei marker numerati indicano i sei punti a cui si applica una domanda. Un perimetro tratteggiato racchiude l'intero servizio e conduce a un riquadro CloudTrail tratteggiato sotto.

Uso di AWS Security per sviluppatori

Spunta non significa sicuro

Tre da questo servizio

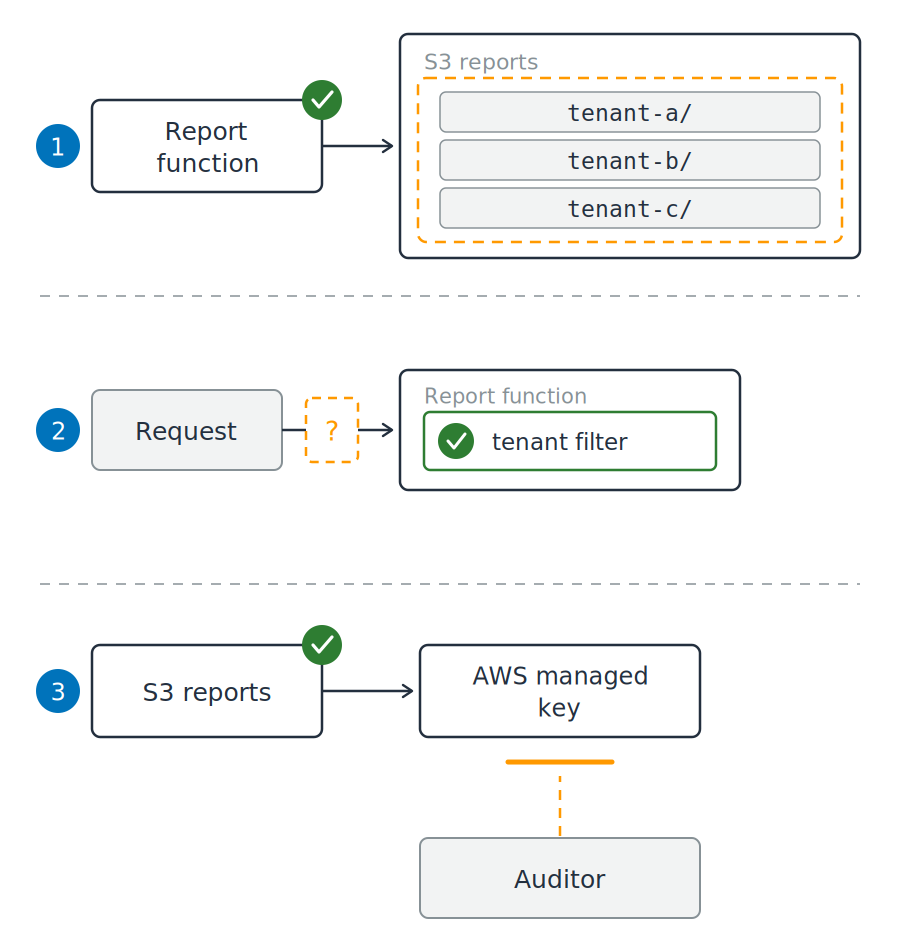
  1. Ruolo, non chiave: legge ogni oggetto

Tre frammenti numerati del servizio di report. Nel primo, la funzione di report ha una spunta verde e un contorno arancione tratteggiato che raggiunge tutti e tre i prefissi tenant nel bucket. Nel secondo, un filtro tenant verde è dentro la funzione mentre un varco arancione vuoto è sul percorso della richiesta all'esterno. Nel terzo, il bucket ha una spunta verde e un percorso arancione tratteggiato da un auditor alla chiave gestita da AWS si interrompe prima di essa.

Uso di AWS Security per sviluppatori

Spunta non significa sicuro

Tre da questo servizio

  1. Ruolo, non chiave: legge ogni oggetto
  2. Colonna tenant: il filtro è nel tuo codice
  3. Crittografia attiva: la chiave non si può condividere

Tre frammenti numerati del servizio di report. Nel primo, la funzione di report ha una spunta verde e un contorno arancione tratteggiato che raggiunge tutti e tre i prefissi tenant nel bucket. Nel secondo, un filtro tenant verde è dentro la funzione mentre un varco arancione vuoto è sul percorso della richiesta all'esterno. Nel terzo, il bucket ha una spunta verde e un percorso arancione tratteggiato da un auditor alla chiave gestita da AWS si interrompe prima di essa.

Uso di AWS Security per sviluppatori

Il divario che la config non mostra

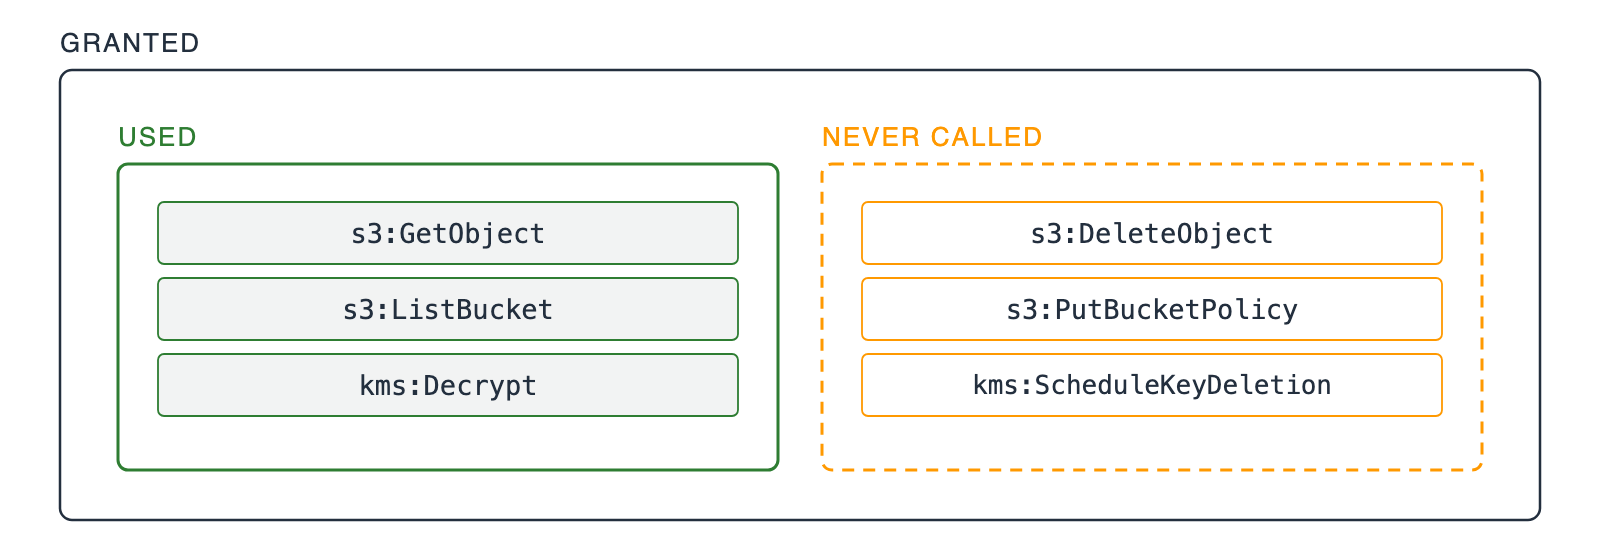
Un riquadro esterno etichettato granted, con due riquadri interni che non si sovrappongono. Un riquadro verde pieno, etichettato used, contiene tre azioni IAM chiamate dal ruolo. Un riquadro arancione tratteggiato, etichettato never called, contiene tre azioni IAM che non ha mai chiamato.

  • Giusto il giorno in cui l'hai scritto: ogni azione allora chiamata dal servizio
  • Ora troppo ampio: la metà che ha smesso di chiamare
  • La correzione: concedi ciò che novanta giorni di trail mostrano in uso
Uso di AWS Security per sviluppatori

Scrivi il motivo, non l'impostazione

Due metà della stessa scelta

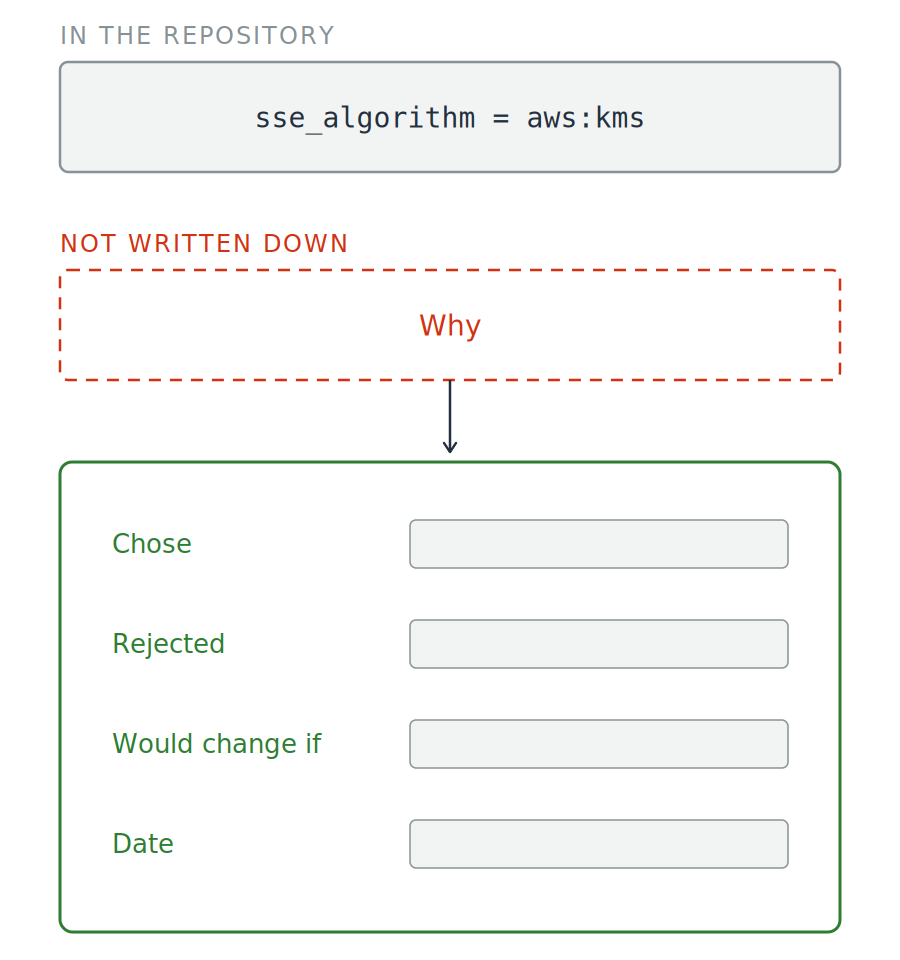
  • Il valore impostato dal tuo codice
  • Il motivo per cui lo imposti

Una riga di configurazione, etichettata nel repository, sopra un riquadro tratteggiato vuoto etichettato why e sottotitolato not written down. Una freccia scende verso una scheda di registro verde con quattro campi etichettati: chose, rejected, would change if, e date.

Uso di AWS Security per sviluppatori

Scrivi il motivo, non l'impostazione

Due metà della stessa scelta

  • Il valore impostato dal tuo codice
  • Il motivo per cui lo imposti


  • Scritto e approvato: una decisione
  • Lasciato senza documentazione: una sorpresa

Una riga di configurazione, etichettata nel repository, sopra un riquadro tratteggiato vuoto etichettato why e sottotitolato not written down. Una freccia scende verso una scheda di registro verde con quattro campi etichettati: chose, rejected, would change if, e date.

Uso di AWS Security per sviluppatori

Stesse domande, nuovi chiamanti

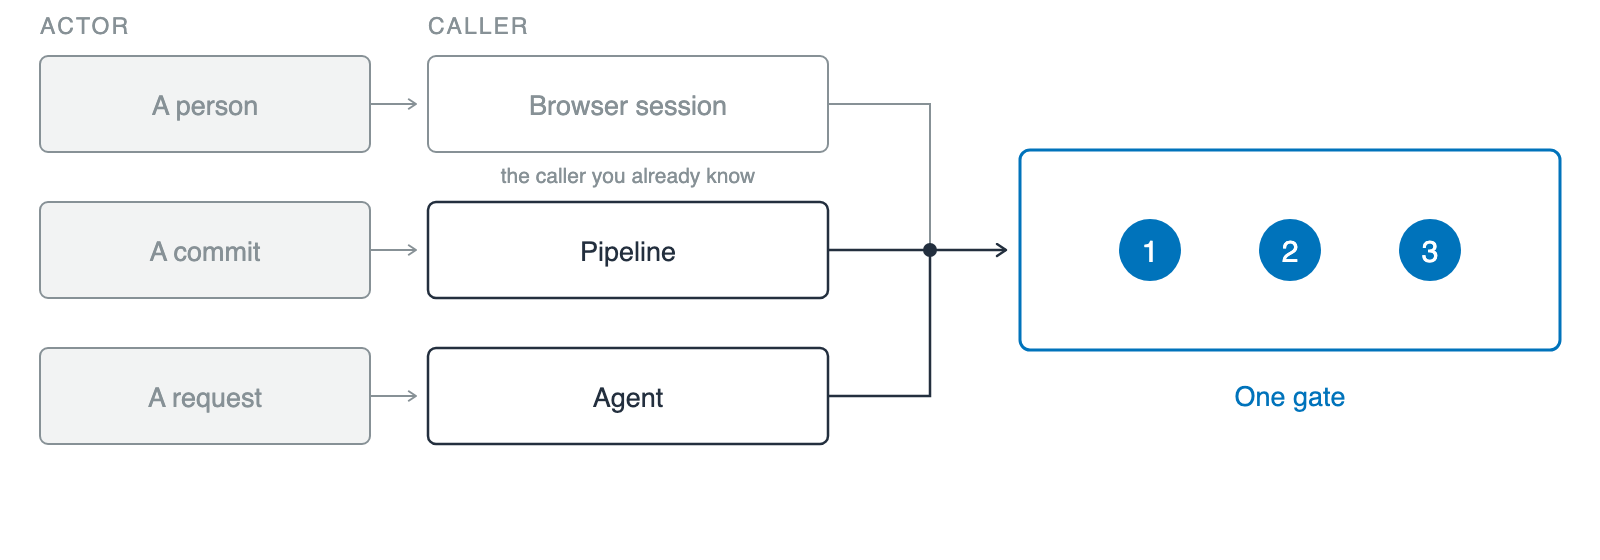
Tre righe sotto due intestazioni, actor e caller, ognuna che abbina un actor con il caller che mette in moto: una persona con una sessione browser, mostrata attenuata come caso noto; un commit con una pipeline; e una richiesta con un agent. Tutte e tre convergono su un unico varco blu, sottotitolato one gate, con tre marker numerati.

  • Workload identity: un'identità per un chiamante che non è una persona
  • Stesse tre domande: un'identità che AWS può verificare, uno scope non più ampio del compito, un registro di ciò che ha fatto
  • Cosa cambia: il chiamante
Uso di AWS Security per sviluppatori

Dove si va dopo

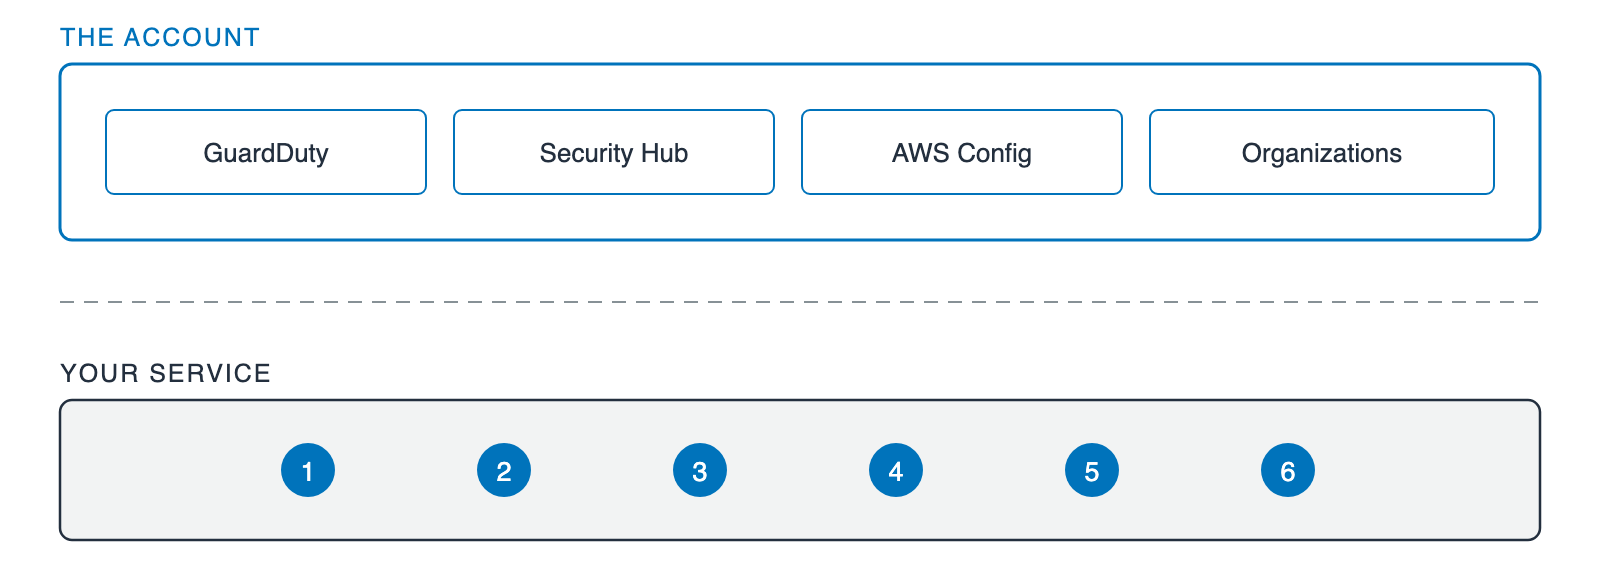
Due bande sovrapposte. La banda superiore, etichettata the account, contiene quattro riquadri uguali: GuardDuty, Security Hub, AWS Config e Organizations. Sotto un divisore tratteggiato, la banda inferiore, etichettata your service, contiene gli stessi sei marker numerati usati prima nel video.

  • Il tuo servizio: le sei domande
  • L'account sopra: GuardDuty, Security Hub, AWS Config, Organizations
Uso di AWS Security per sviluppatori

Esercitiamoci!

Uso di AWS Security per sviluppatori

Preparing Video For Download...