AWS-Sicherheit für Entwickler:innen nutzen
Rahul Singh
Technical Product Manager
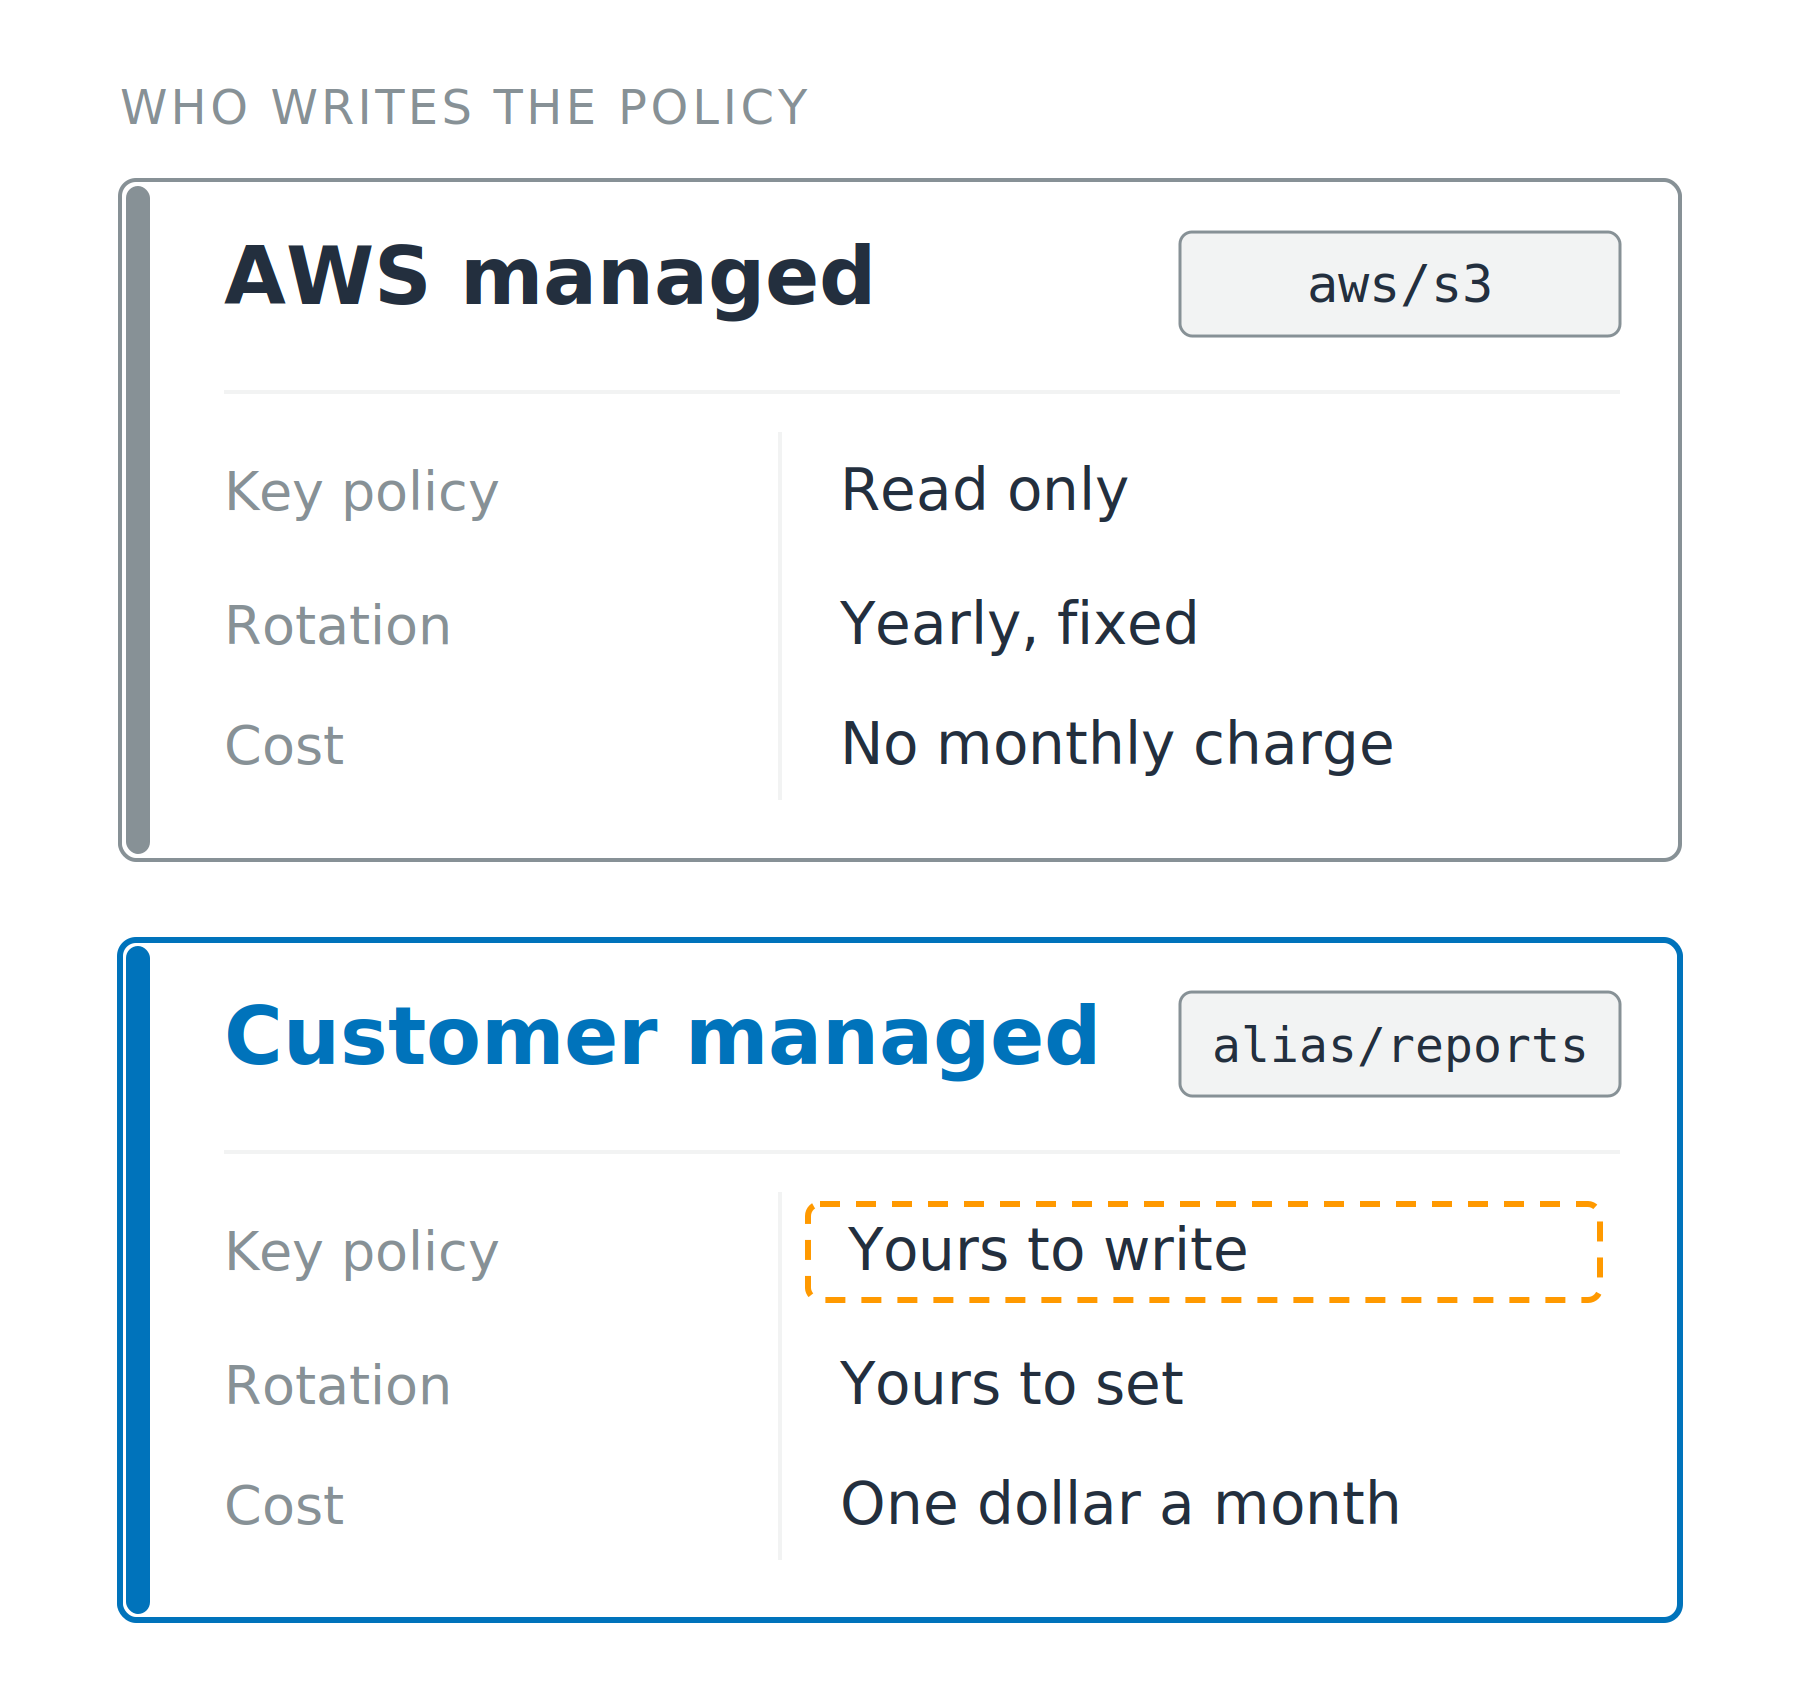
Von AWS verwaltet
aws/s3
Von AWS verwaltet
aws/s3Vom Kunden verwaltet
alias/reports, Richtlinie von dir definiert


Standard-Schlüsselrichtlinie: delegiert an IAM
Grants: bestimmte Schlüssel-Operationen für eine Principal, separat widerrufbar

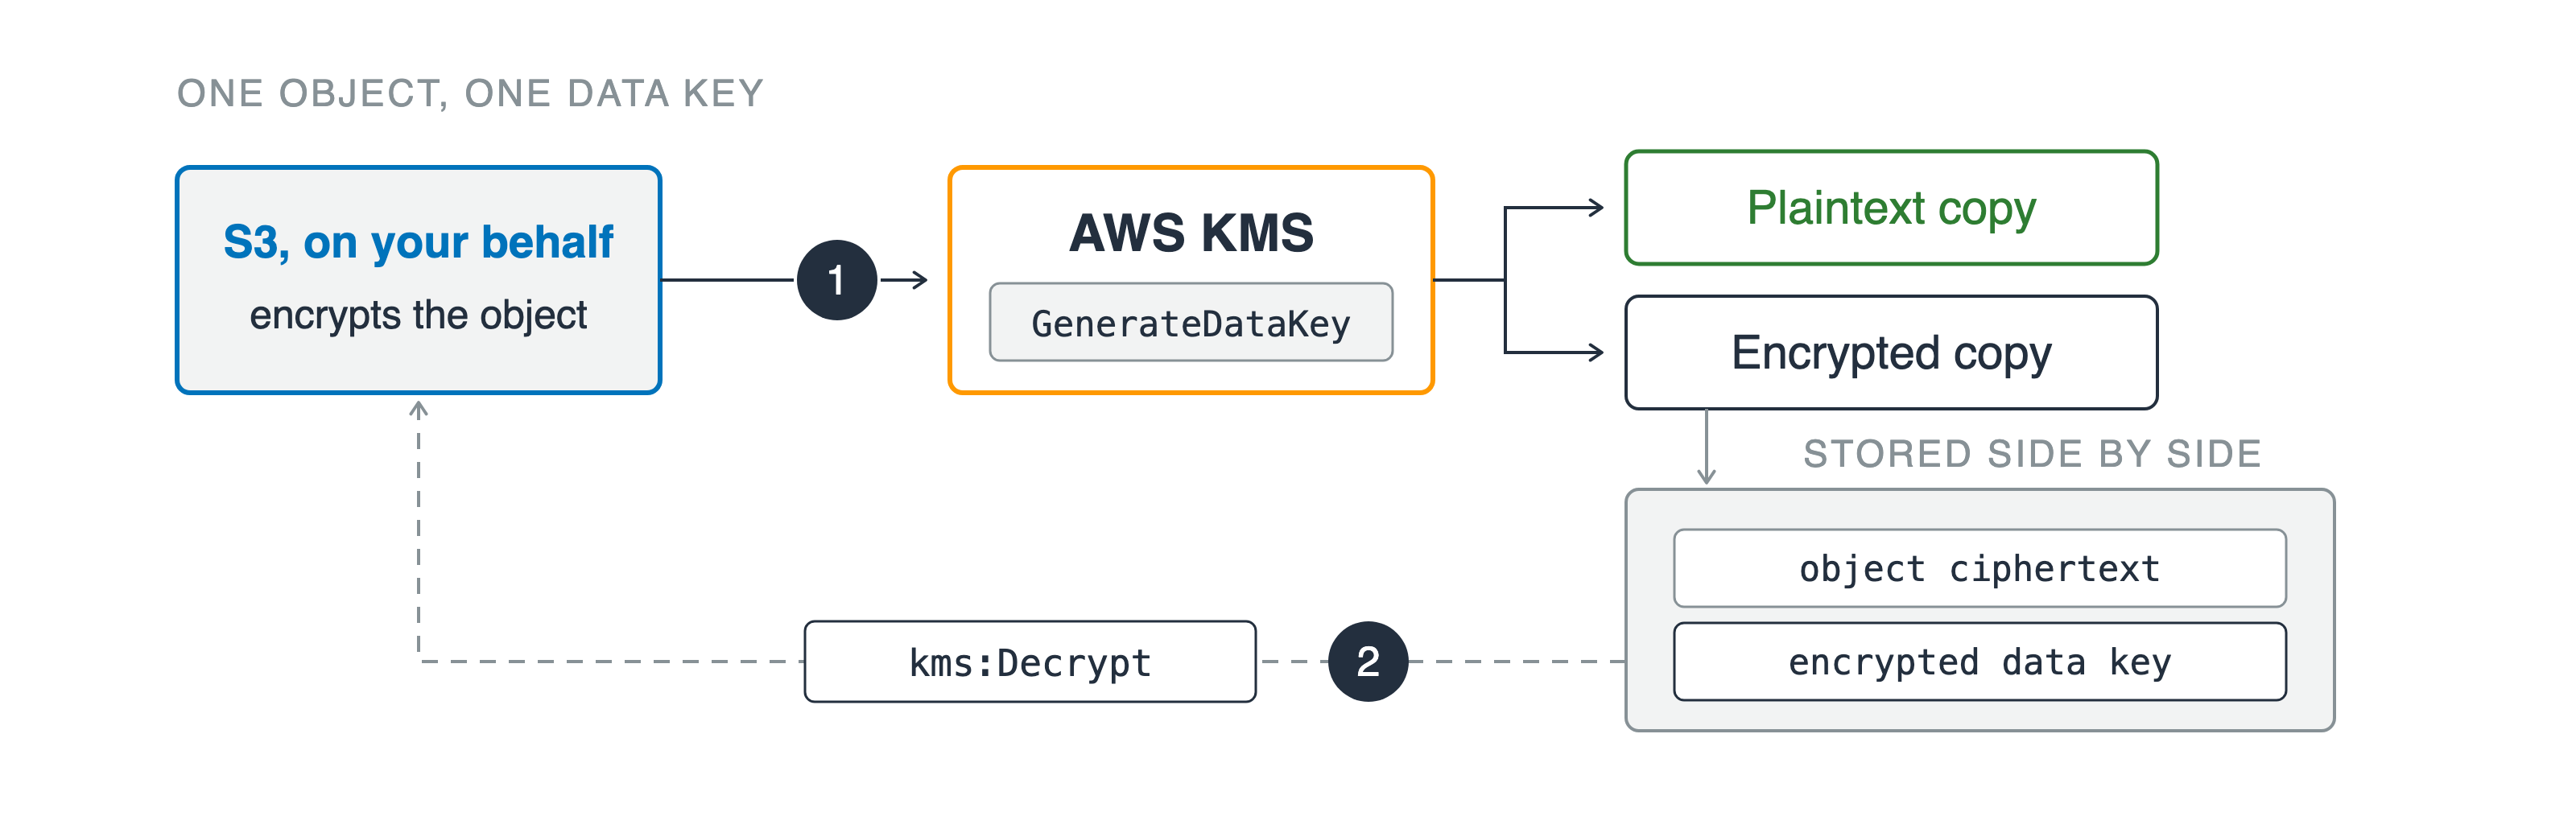
Umschlagverschlüsselung
Direktverschlüsselung: Obergrenze 4 KB

Umschlagverschlüsselung
Direktverschlüsselung: Obergrenze 4 KB
GenerateDataKey, zwei Kopien zurückkms:Decrypt auf der gespeicherten KopieKonto des Aufrufers

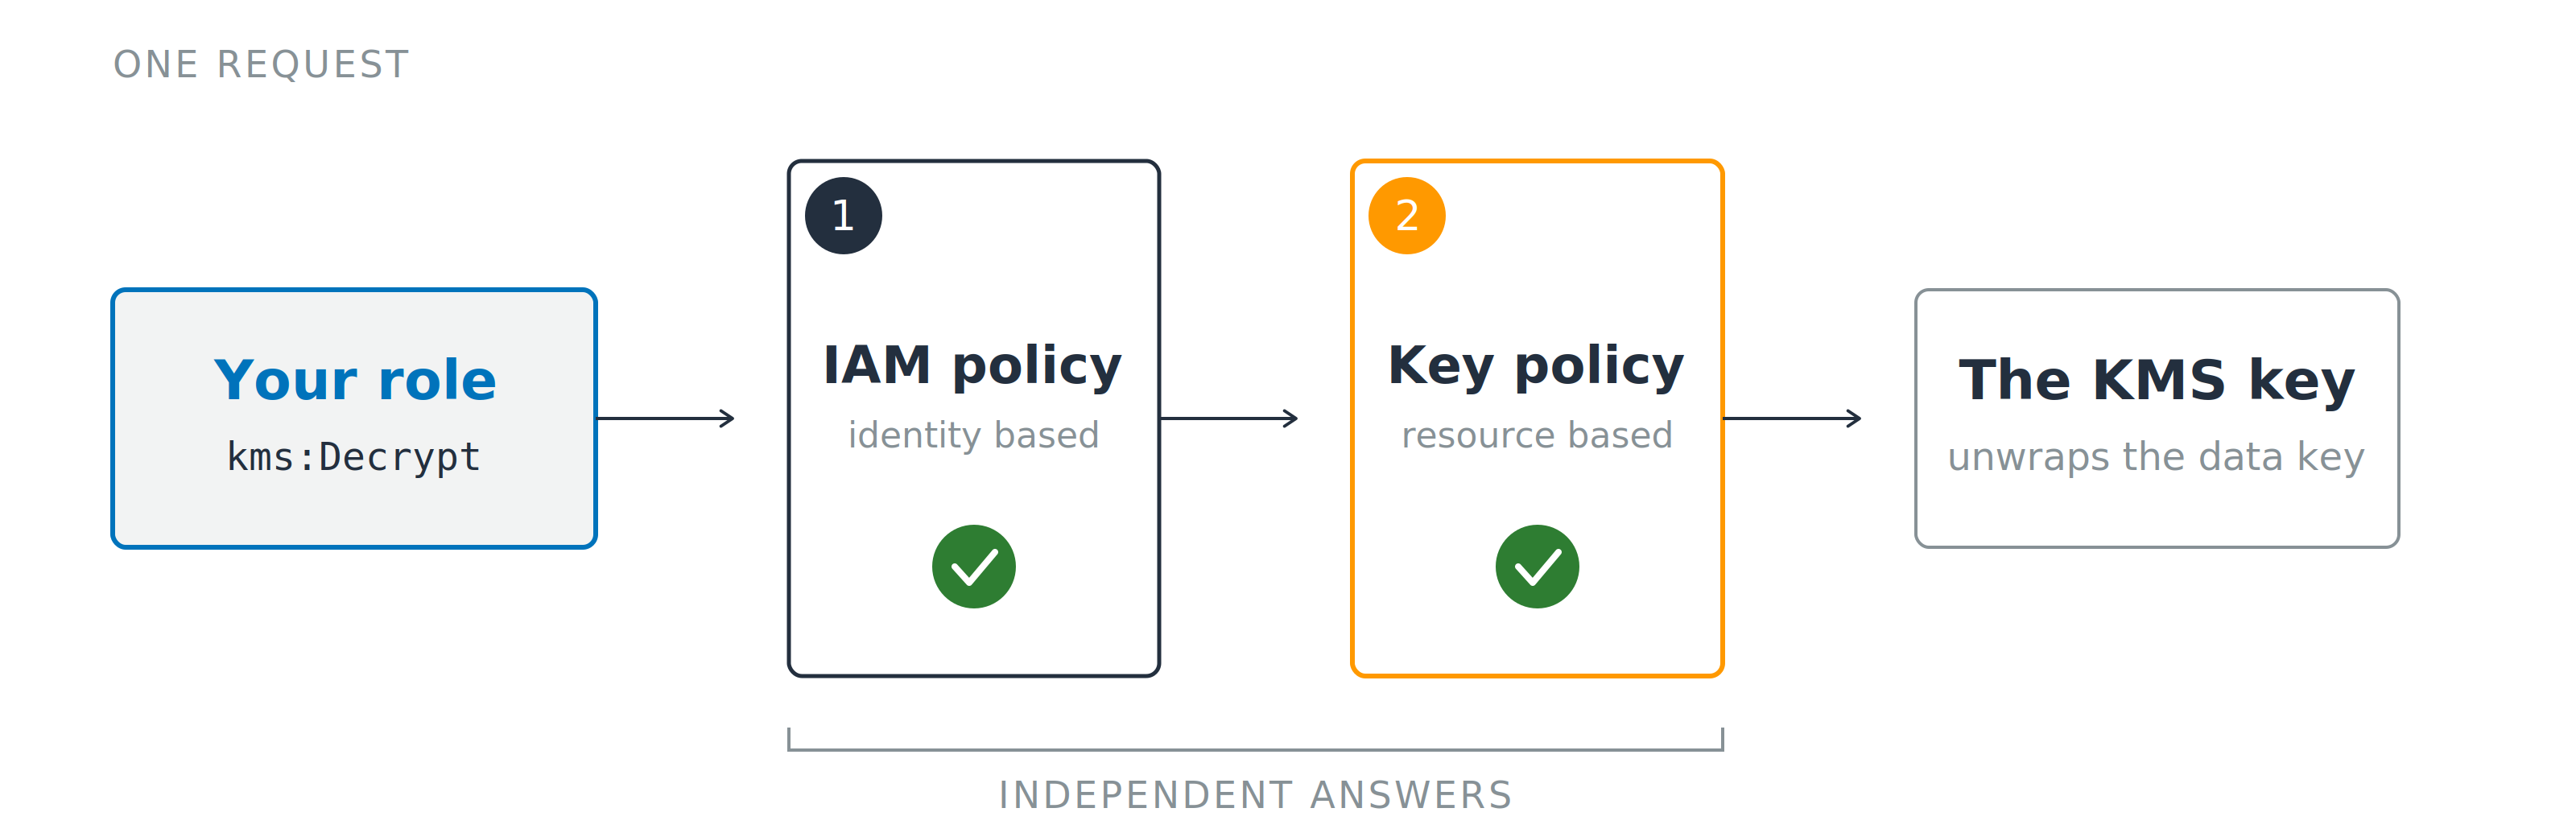
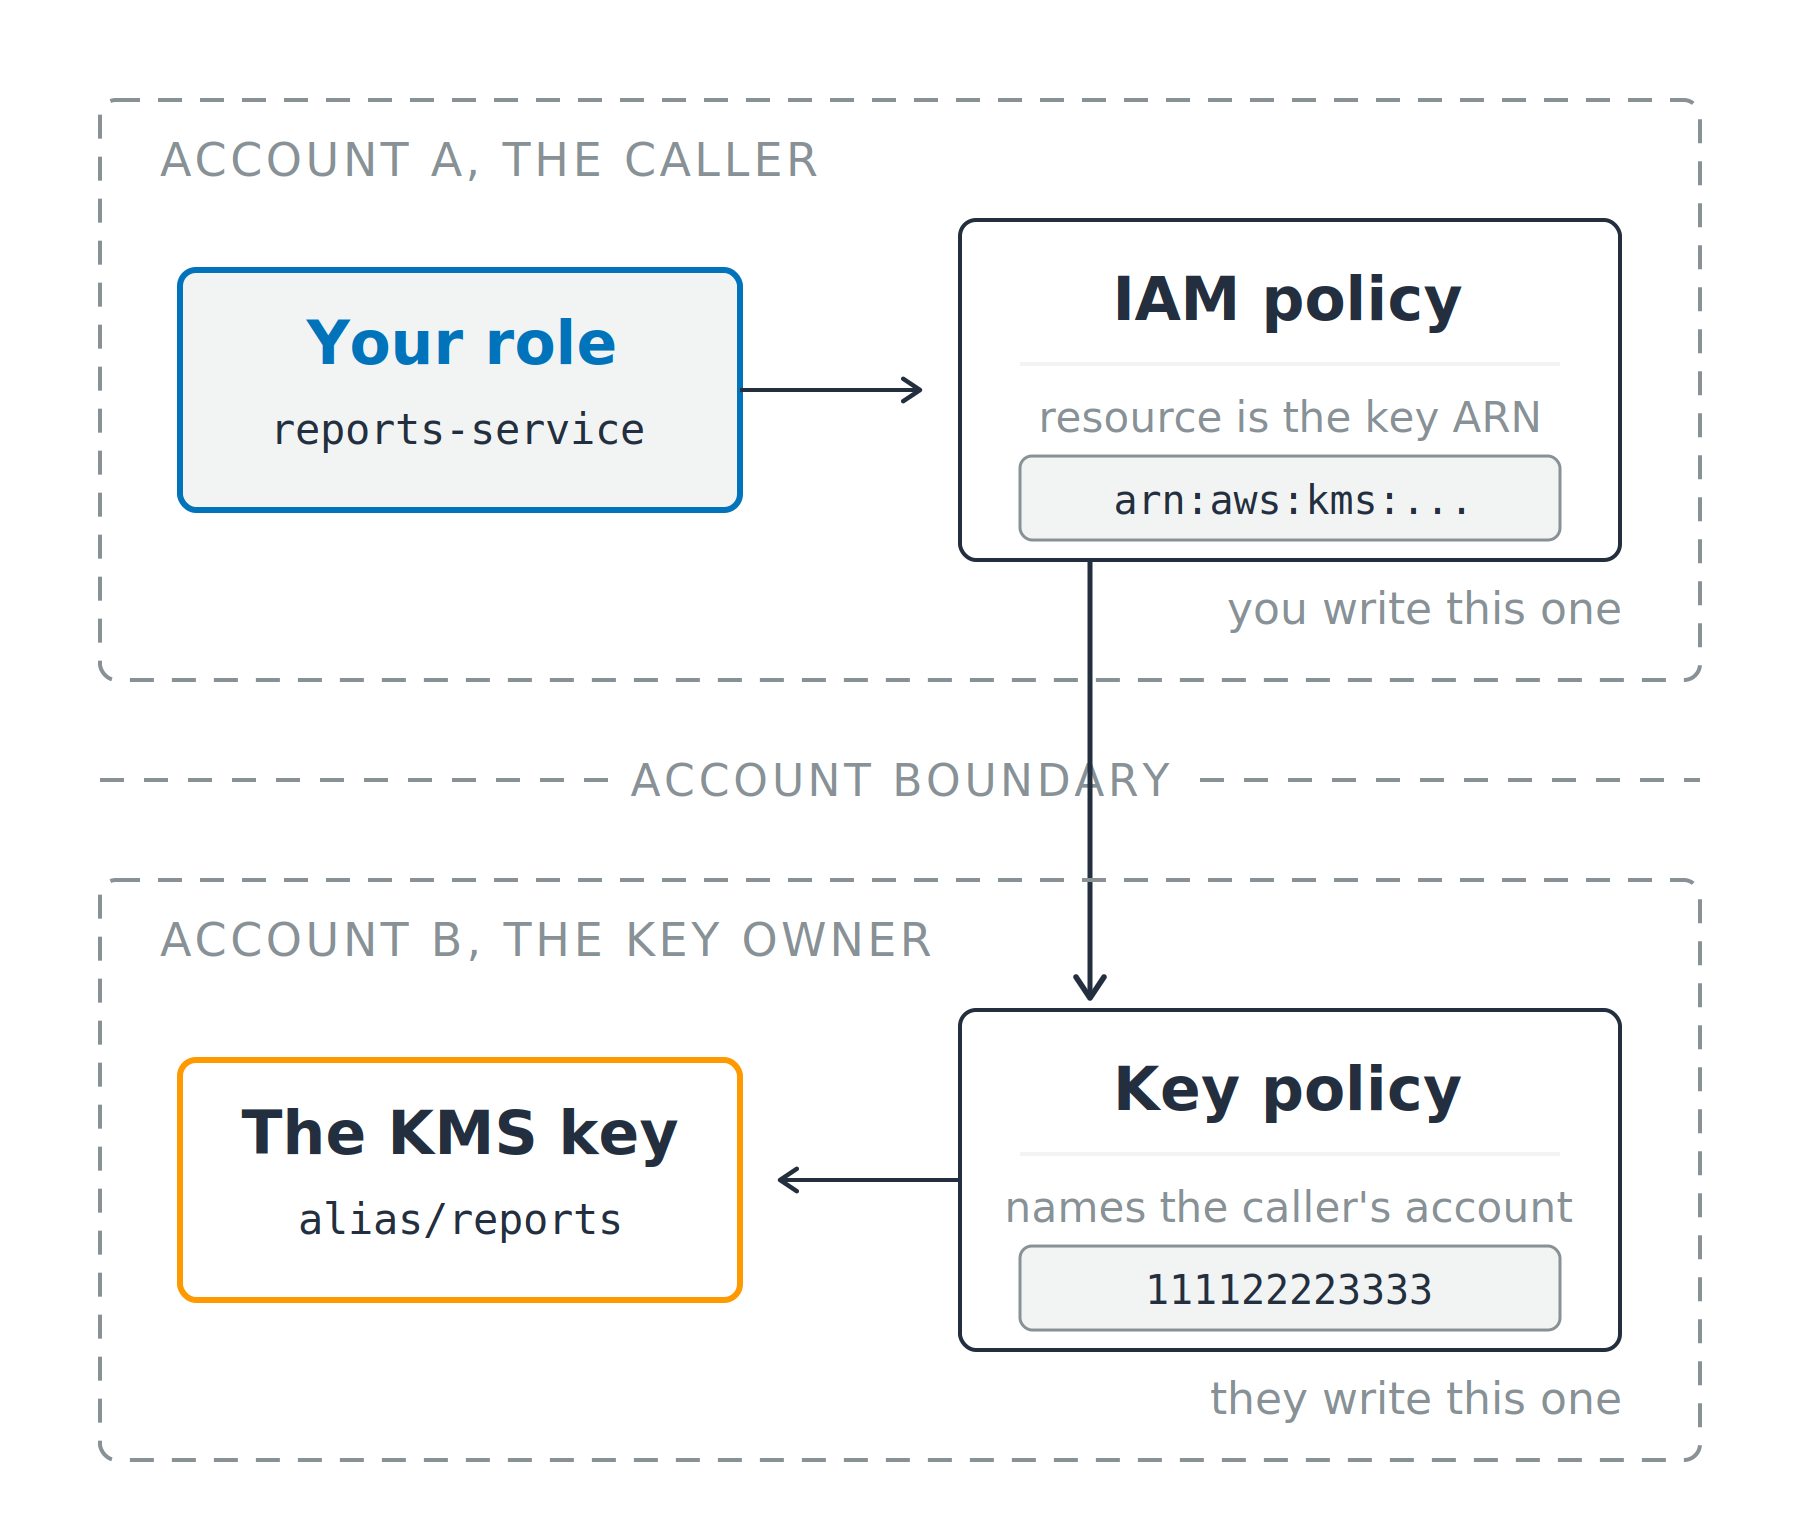
Konto des Aufrufers
Konto des Schlüsselinhabers

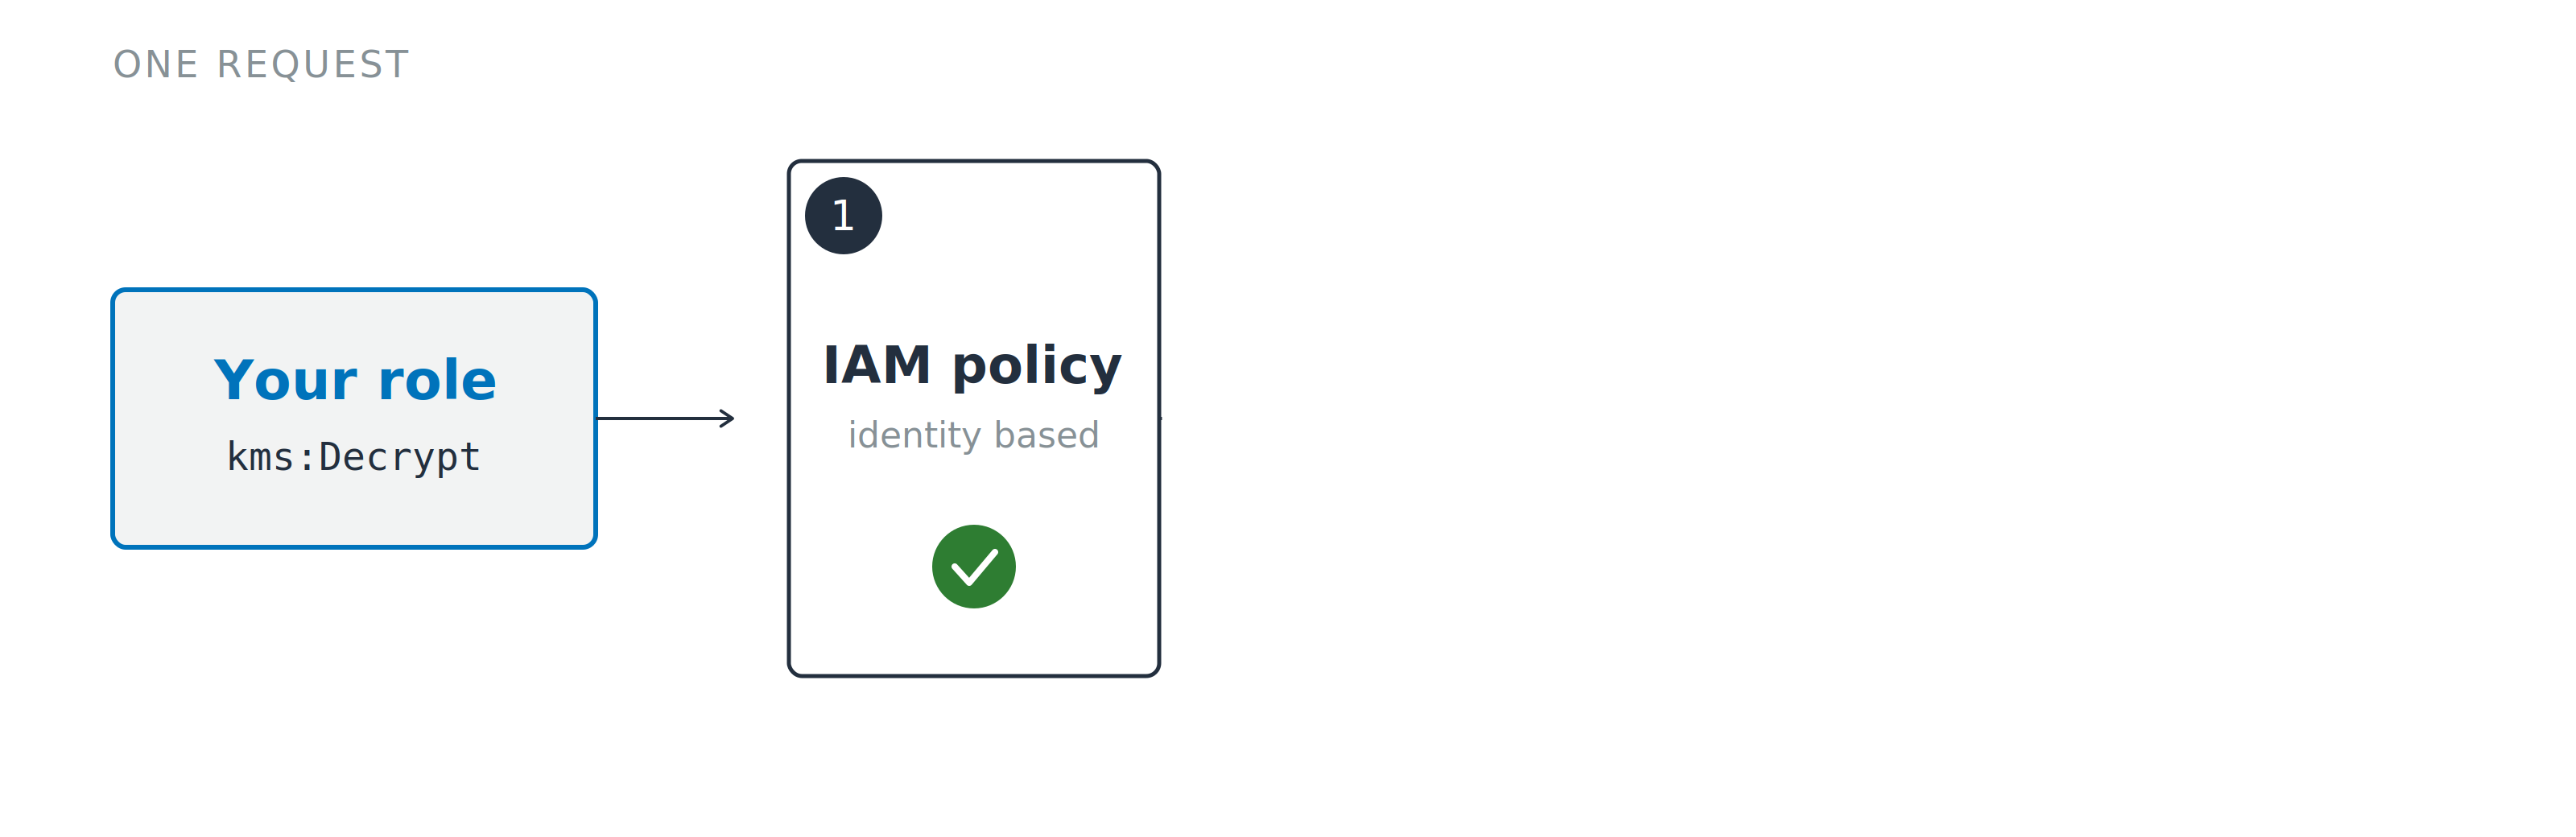
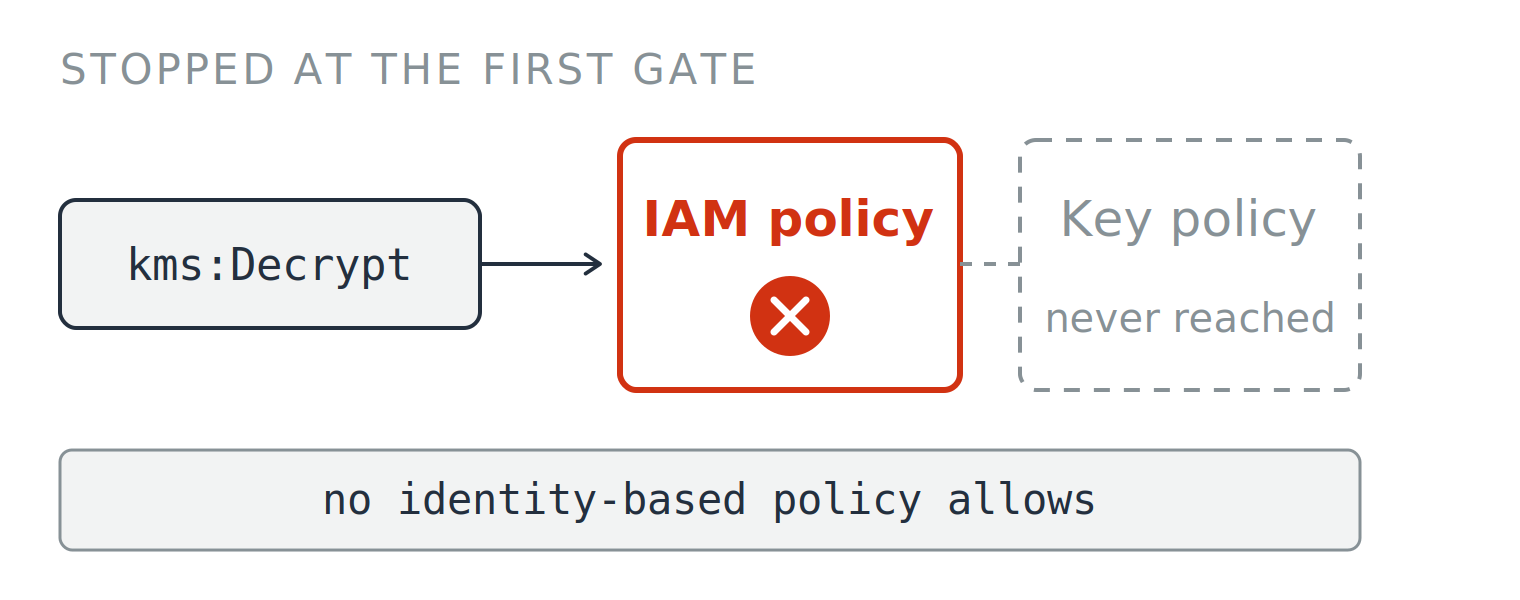
Identitätsbasiert
AccessDeniedException, dann die Klausel, die das Tor benennt
no identity-based policy allows

Identitätsbasiert
AccessDeniedException, dann die Klausel, die das Tor benennt
no identity-based policy allows
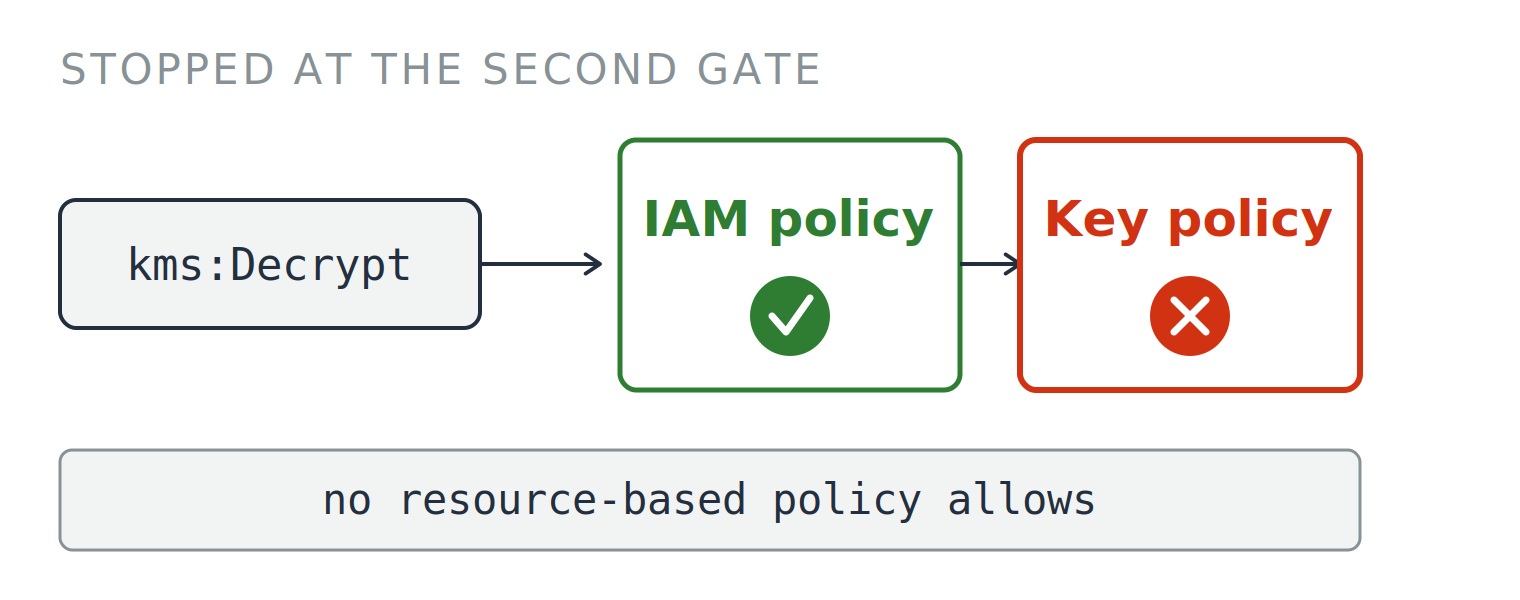
Ressourcenbasiert
no resource-based policy allows

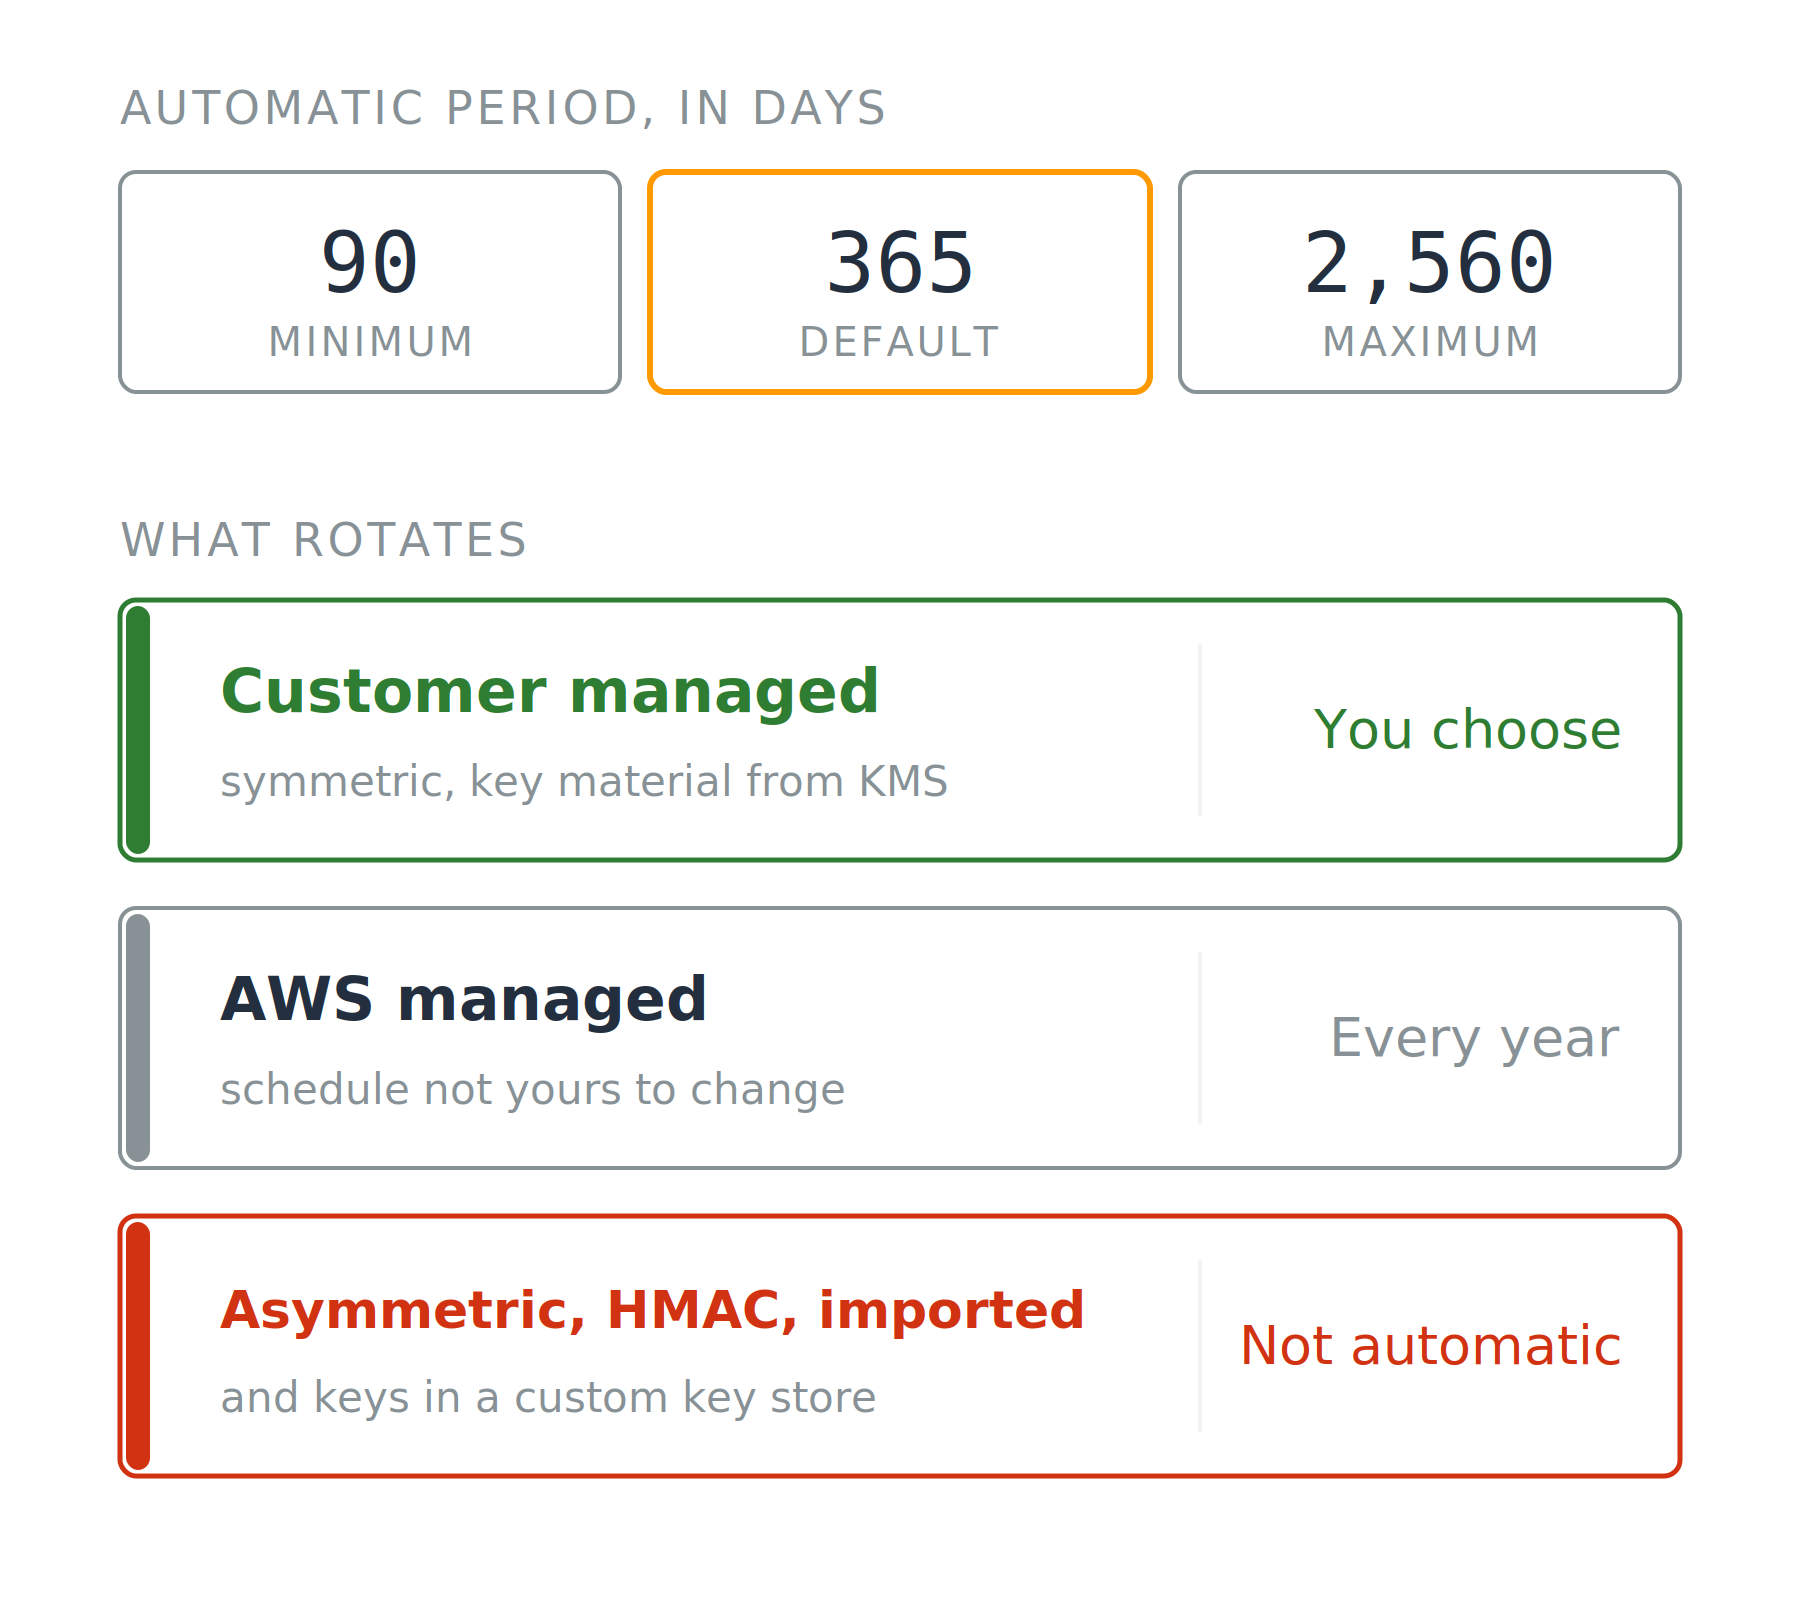
Automatische Rotation
365 Tage90 bis 2.560 Tage
Automatische Rotation
365 Tage90 bis 2.560 TageOn demand
RotateKeyOnDemand, bis zu 25-mal pro SchlüsselZwei Grenzen


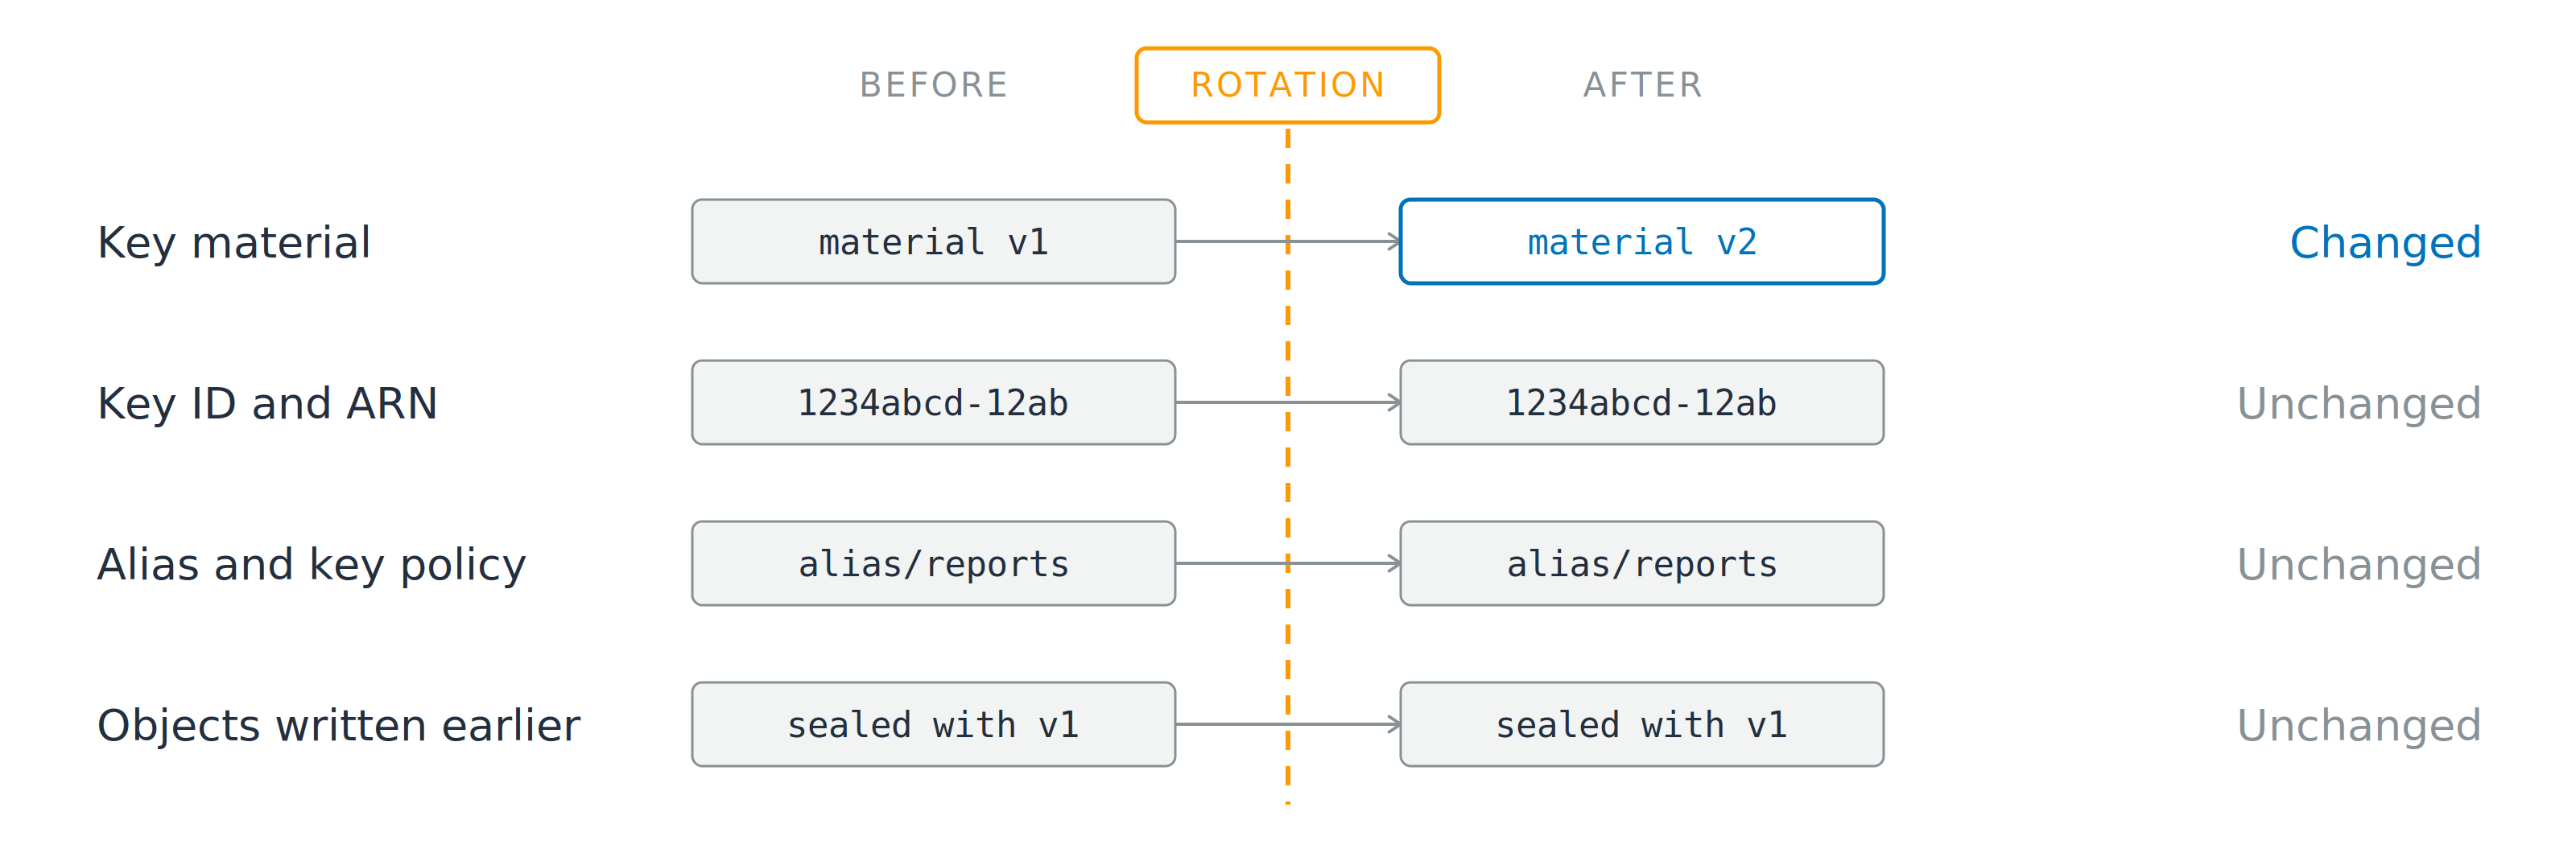
Ändert sich: das zugrunde liegende Schlüsselmaterial
Unverändert: Schlüssel-ID, ARN, Aliase, Schlüsselrichtlinie

Ändert sich: das zugrunde liegende Schlüsselmaterial
Unverändert: Schlüssel-ID, ARN, Aliase, Schlüsselrichtlinie
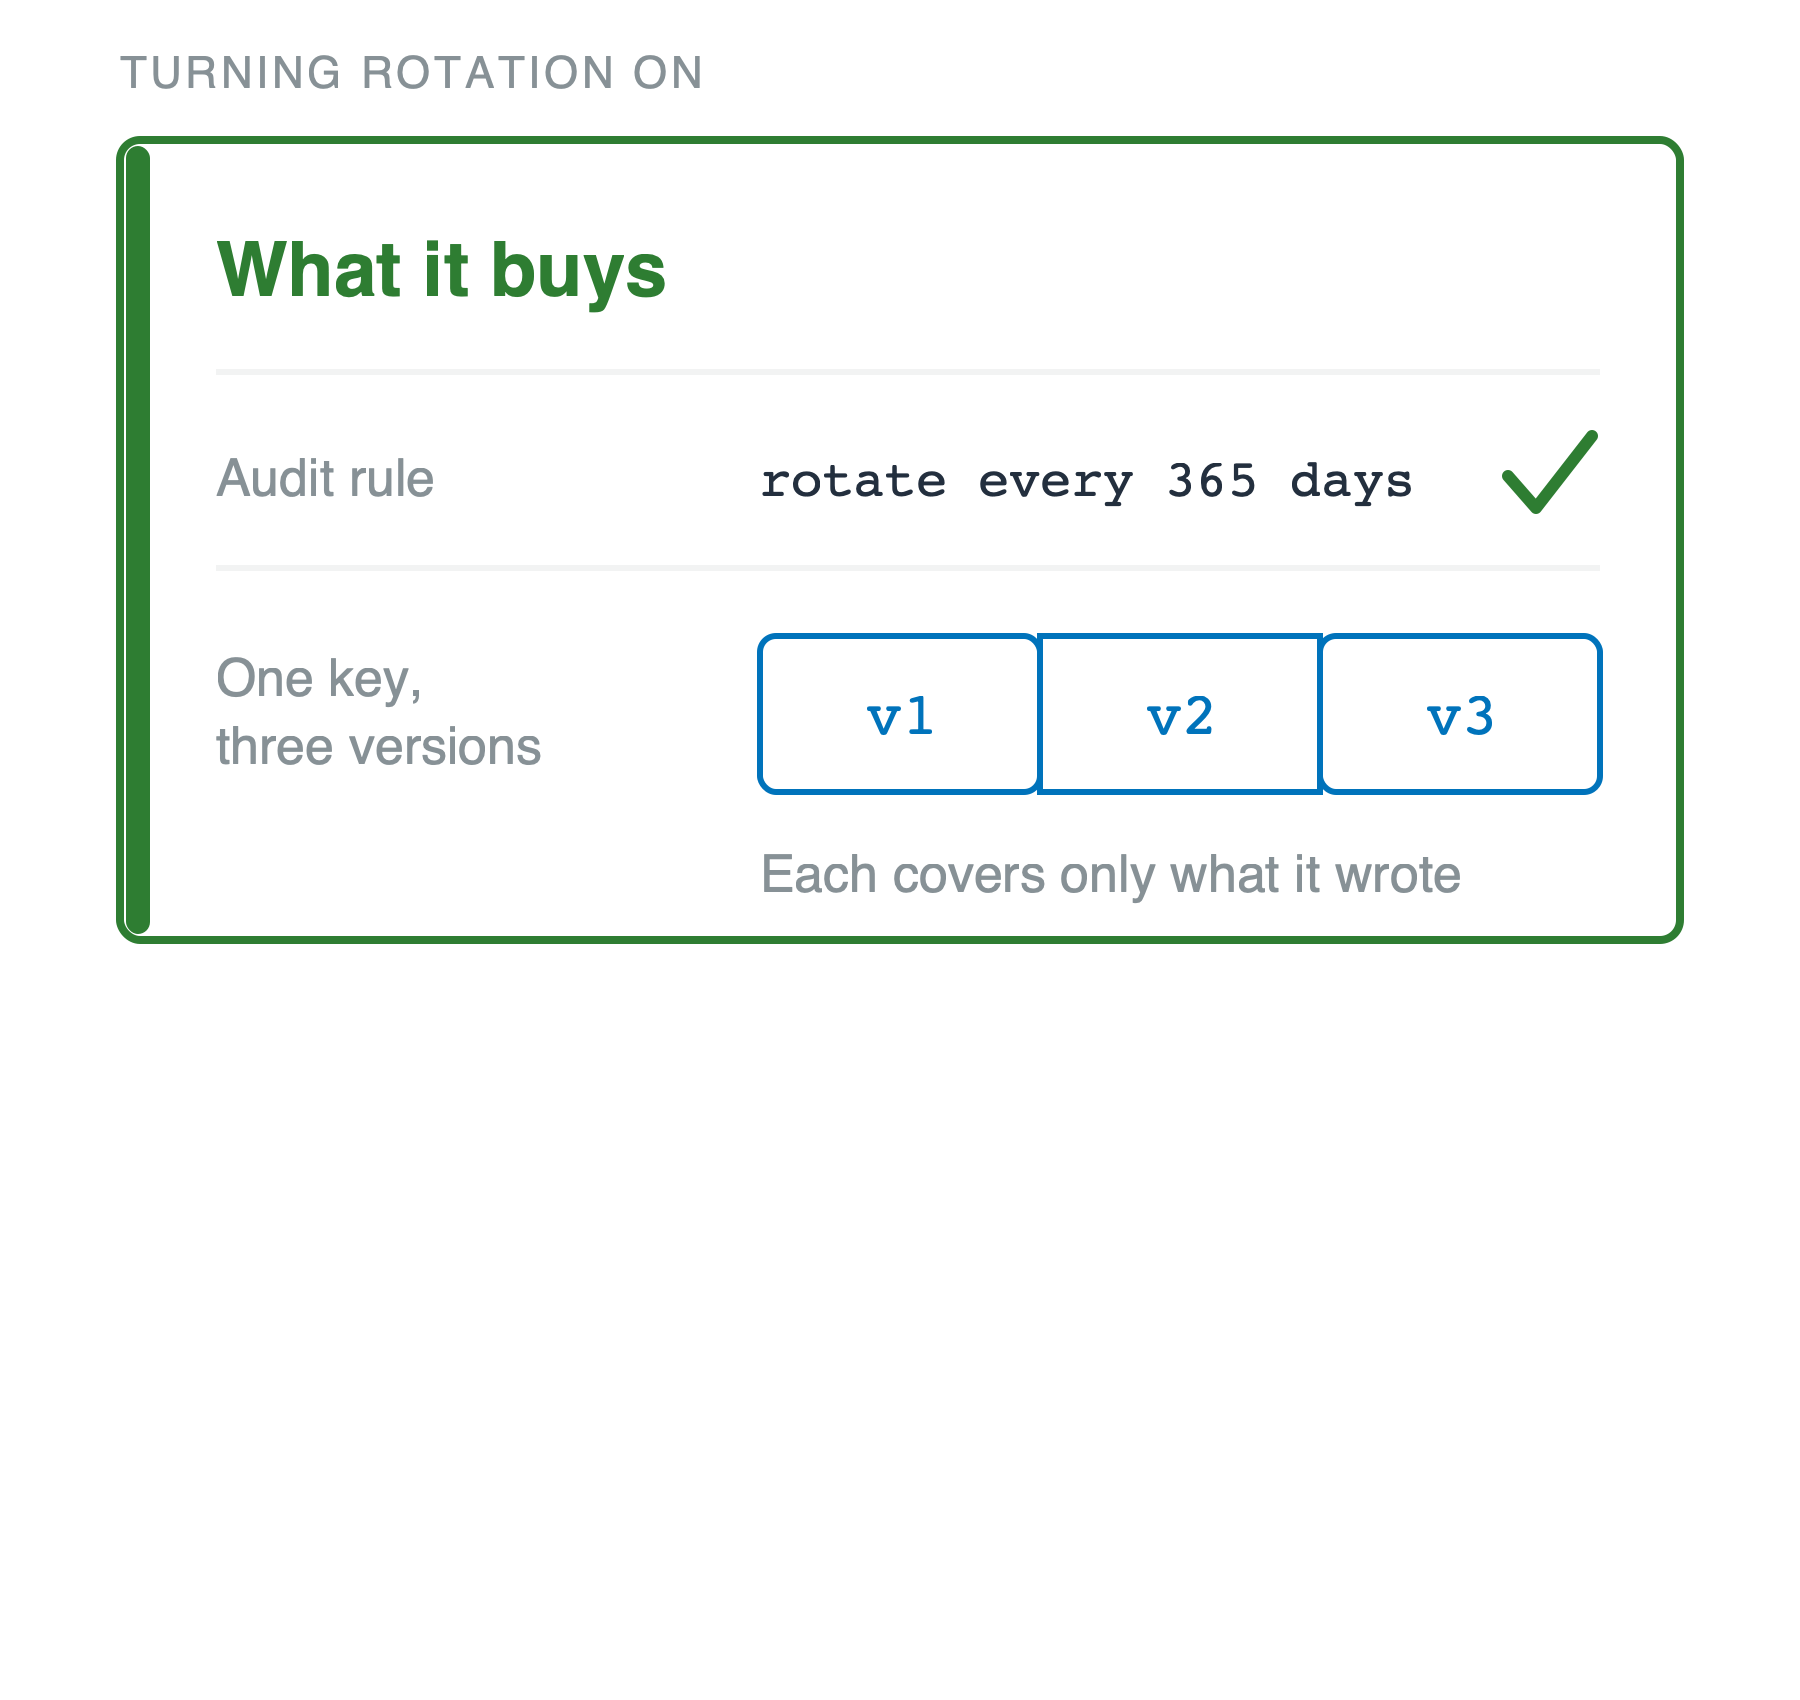
Was es bringt

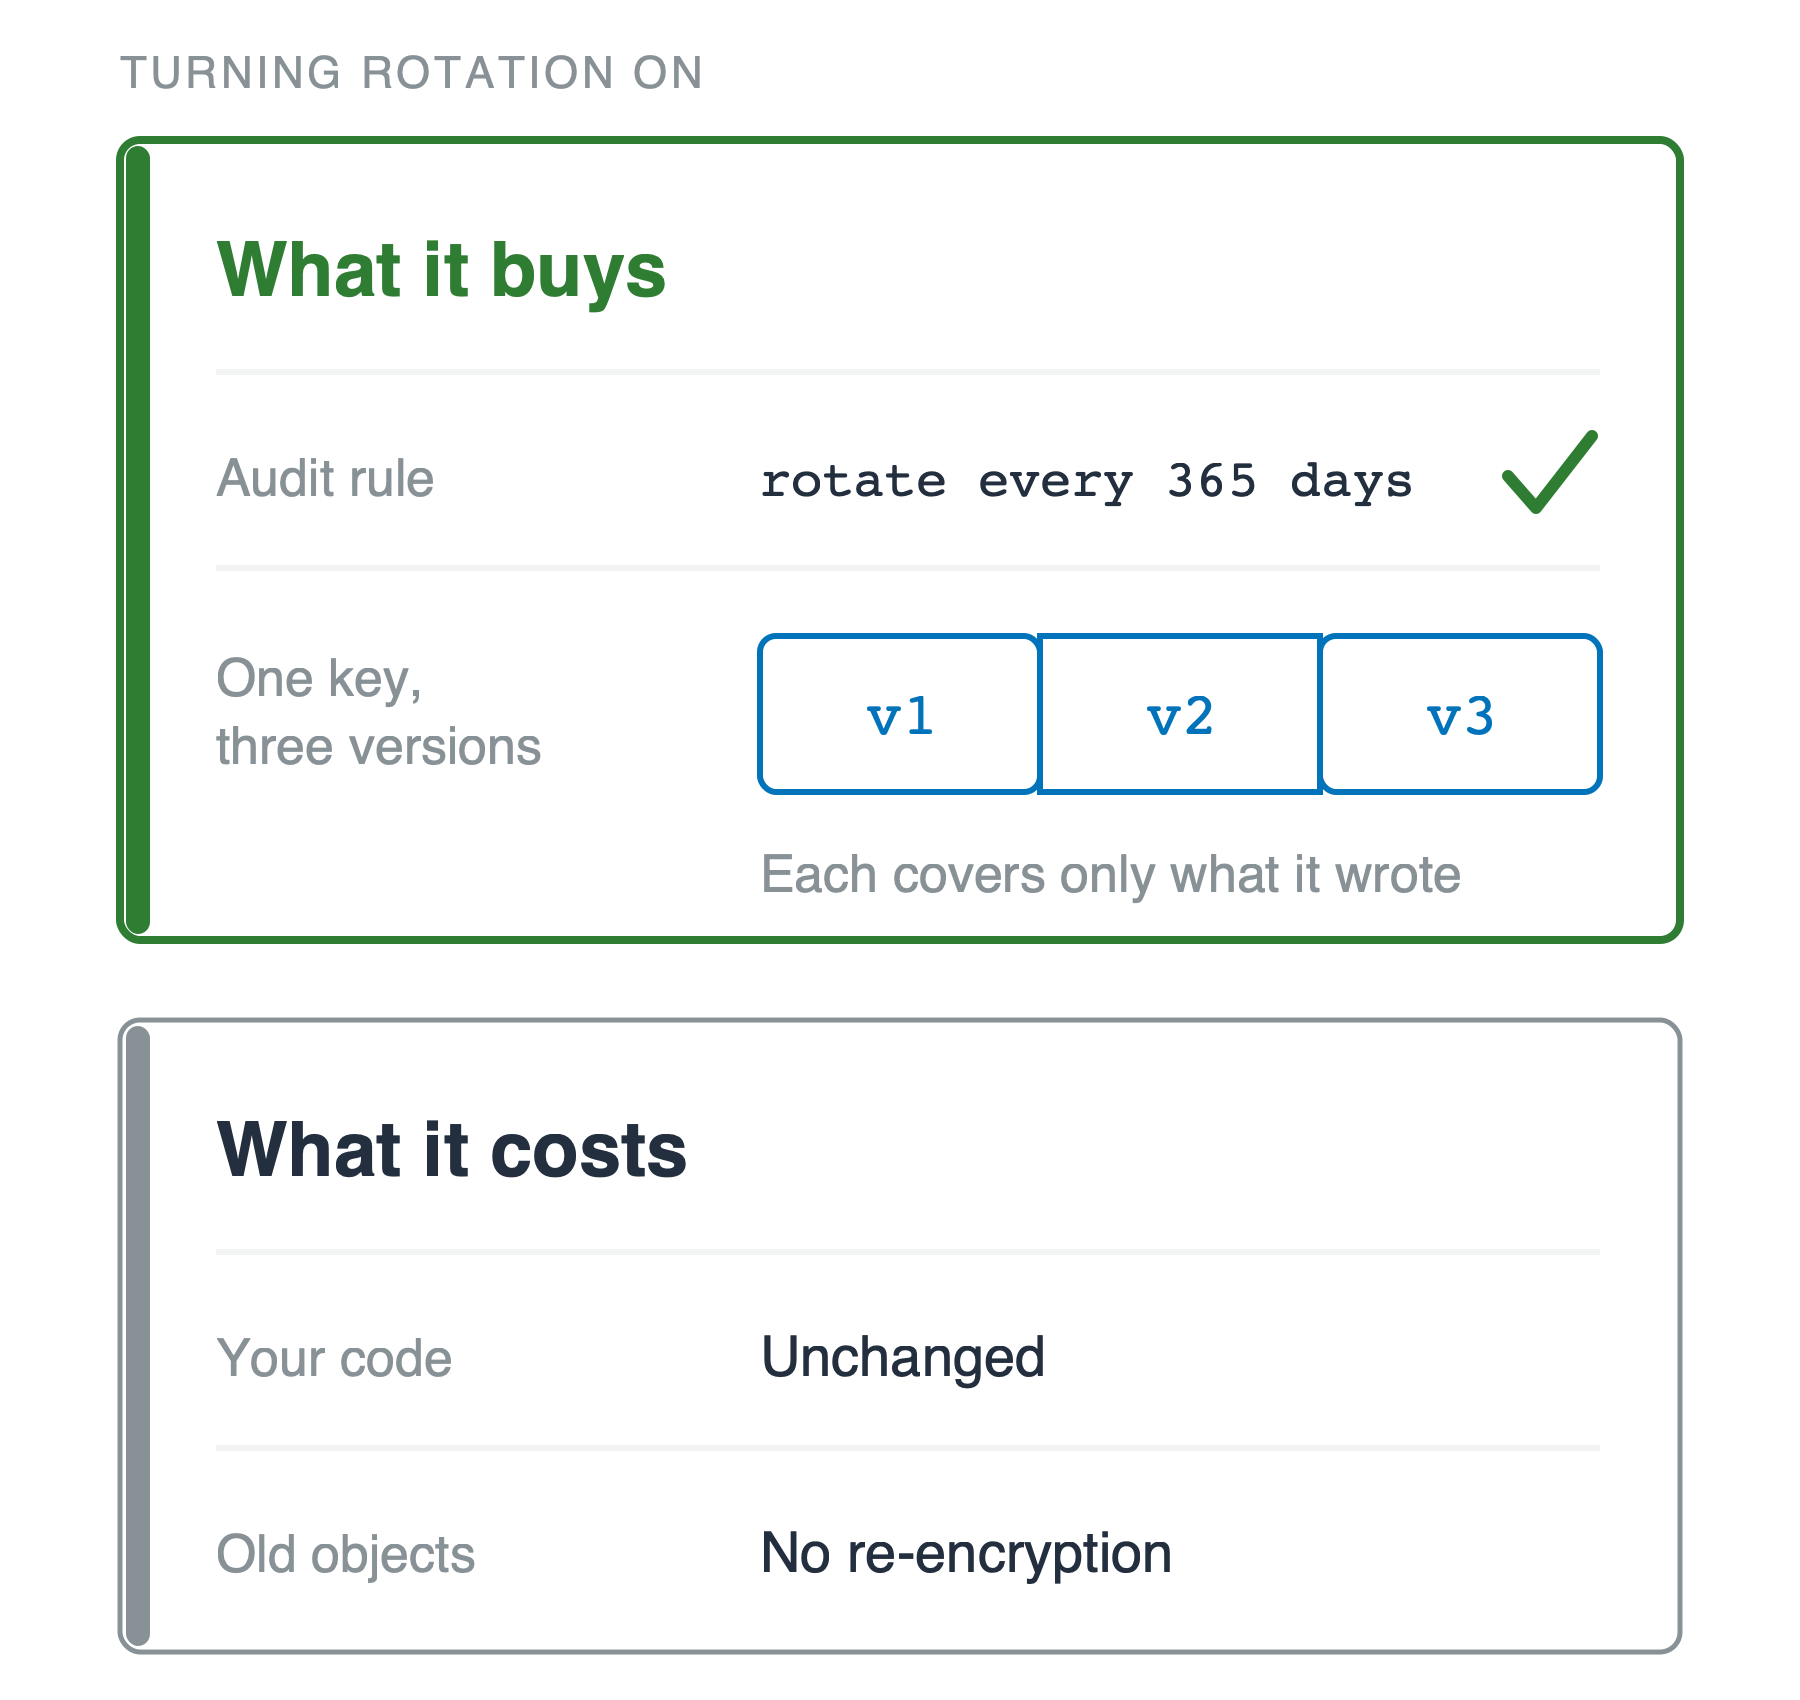
Was es bringt
Was es kostet

AWS-Sicherheit für Entwickler:innen nutzen