User Pools, Identity Pools und JWTs
AWS-Sicherheit für Entwickler:innen nutzen

Rahul Singh
Technical Product Manager
Cognito: zwei Dienste unter einem Namen
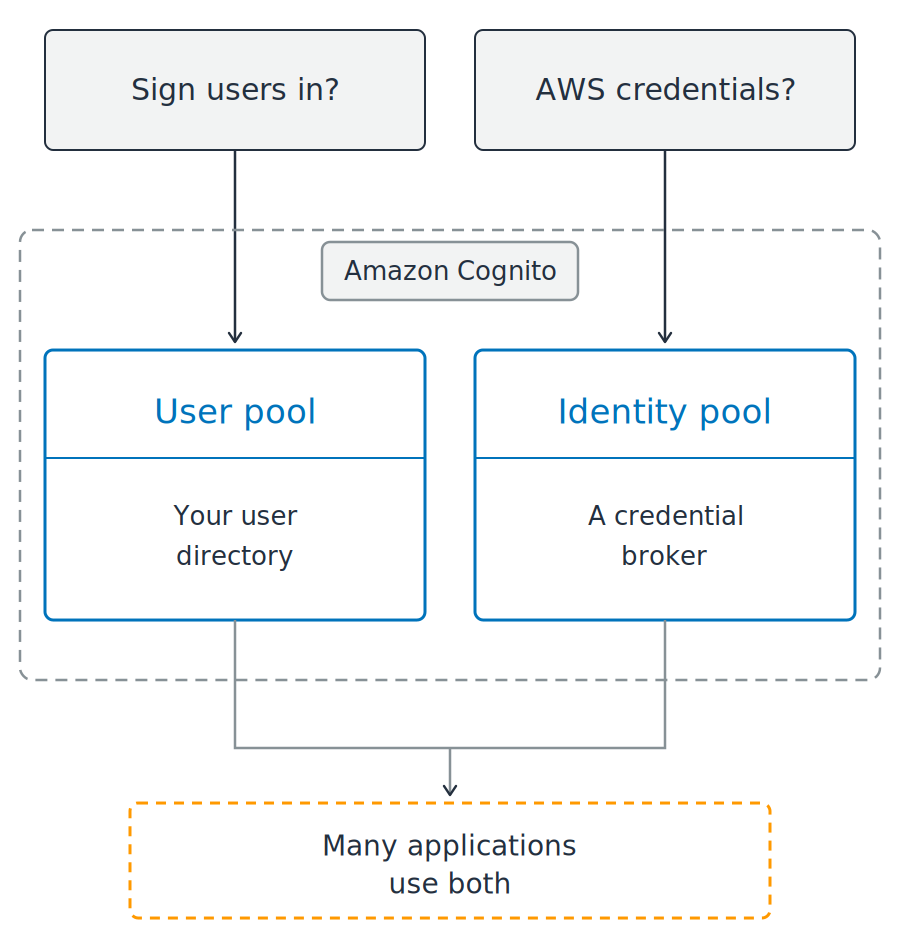
Cognito: zwei Dienste unter einem Namen
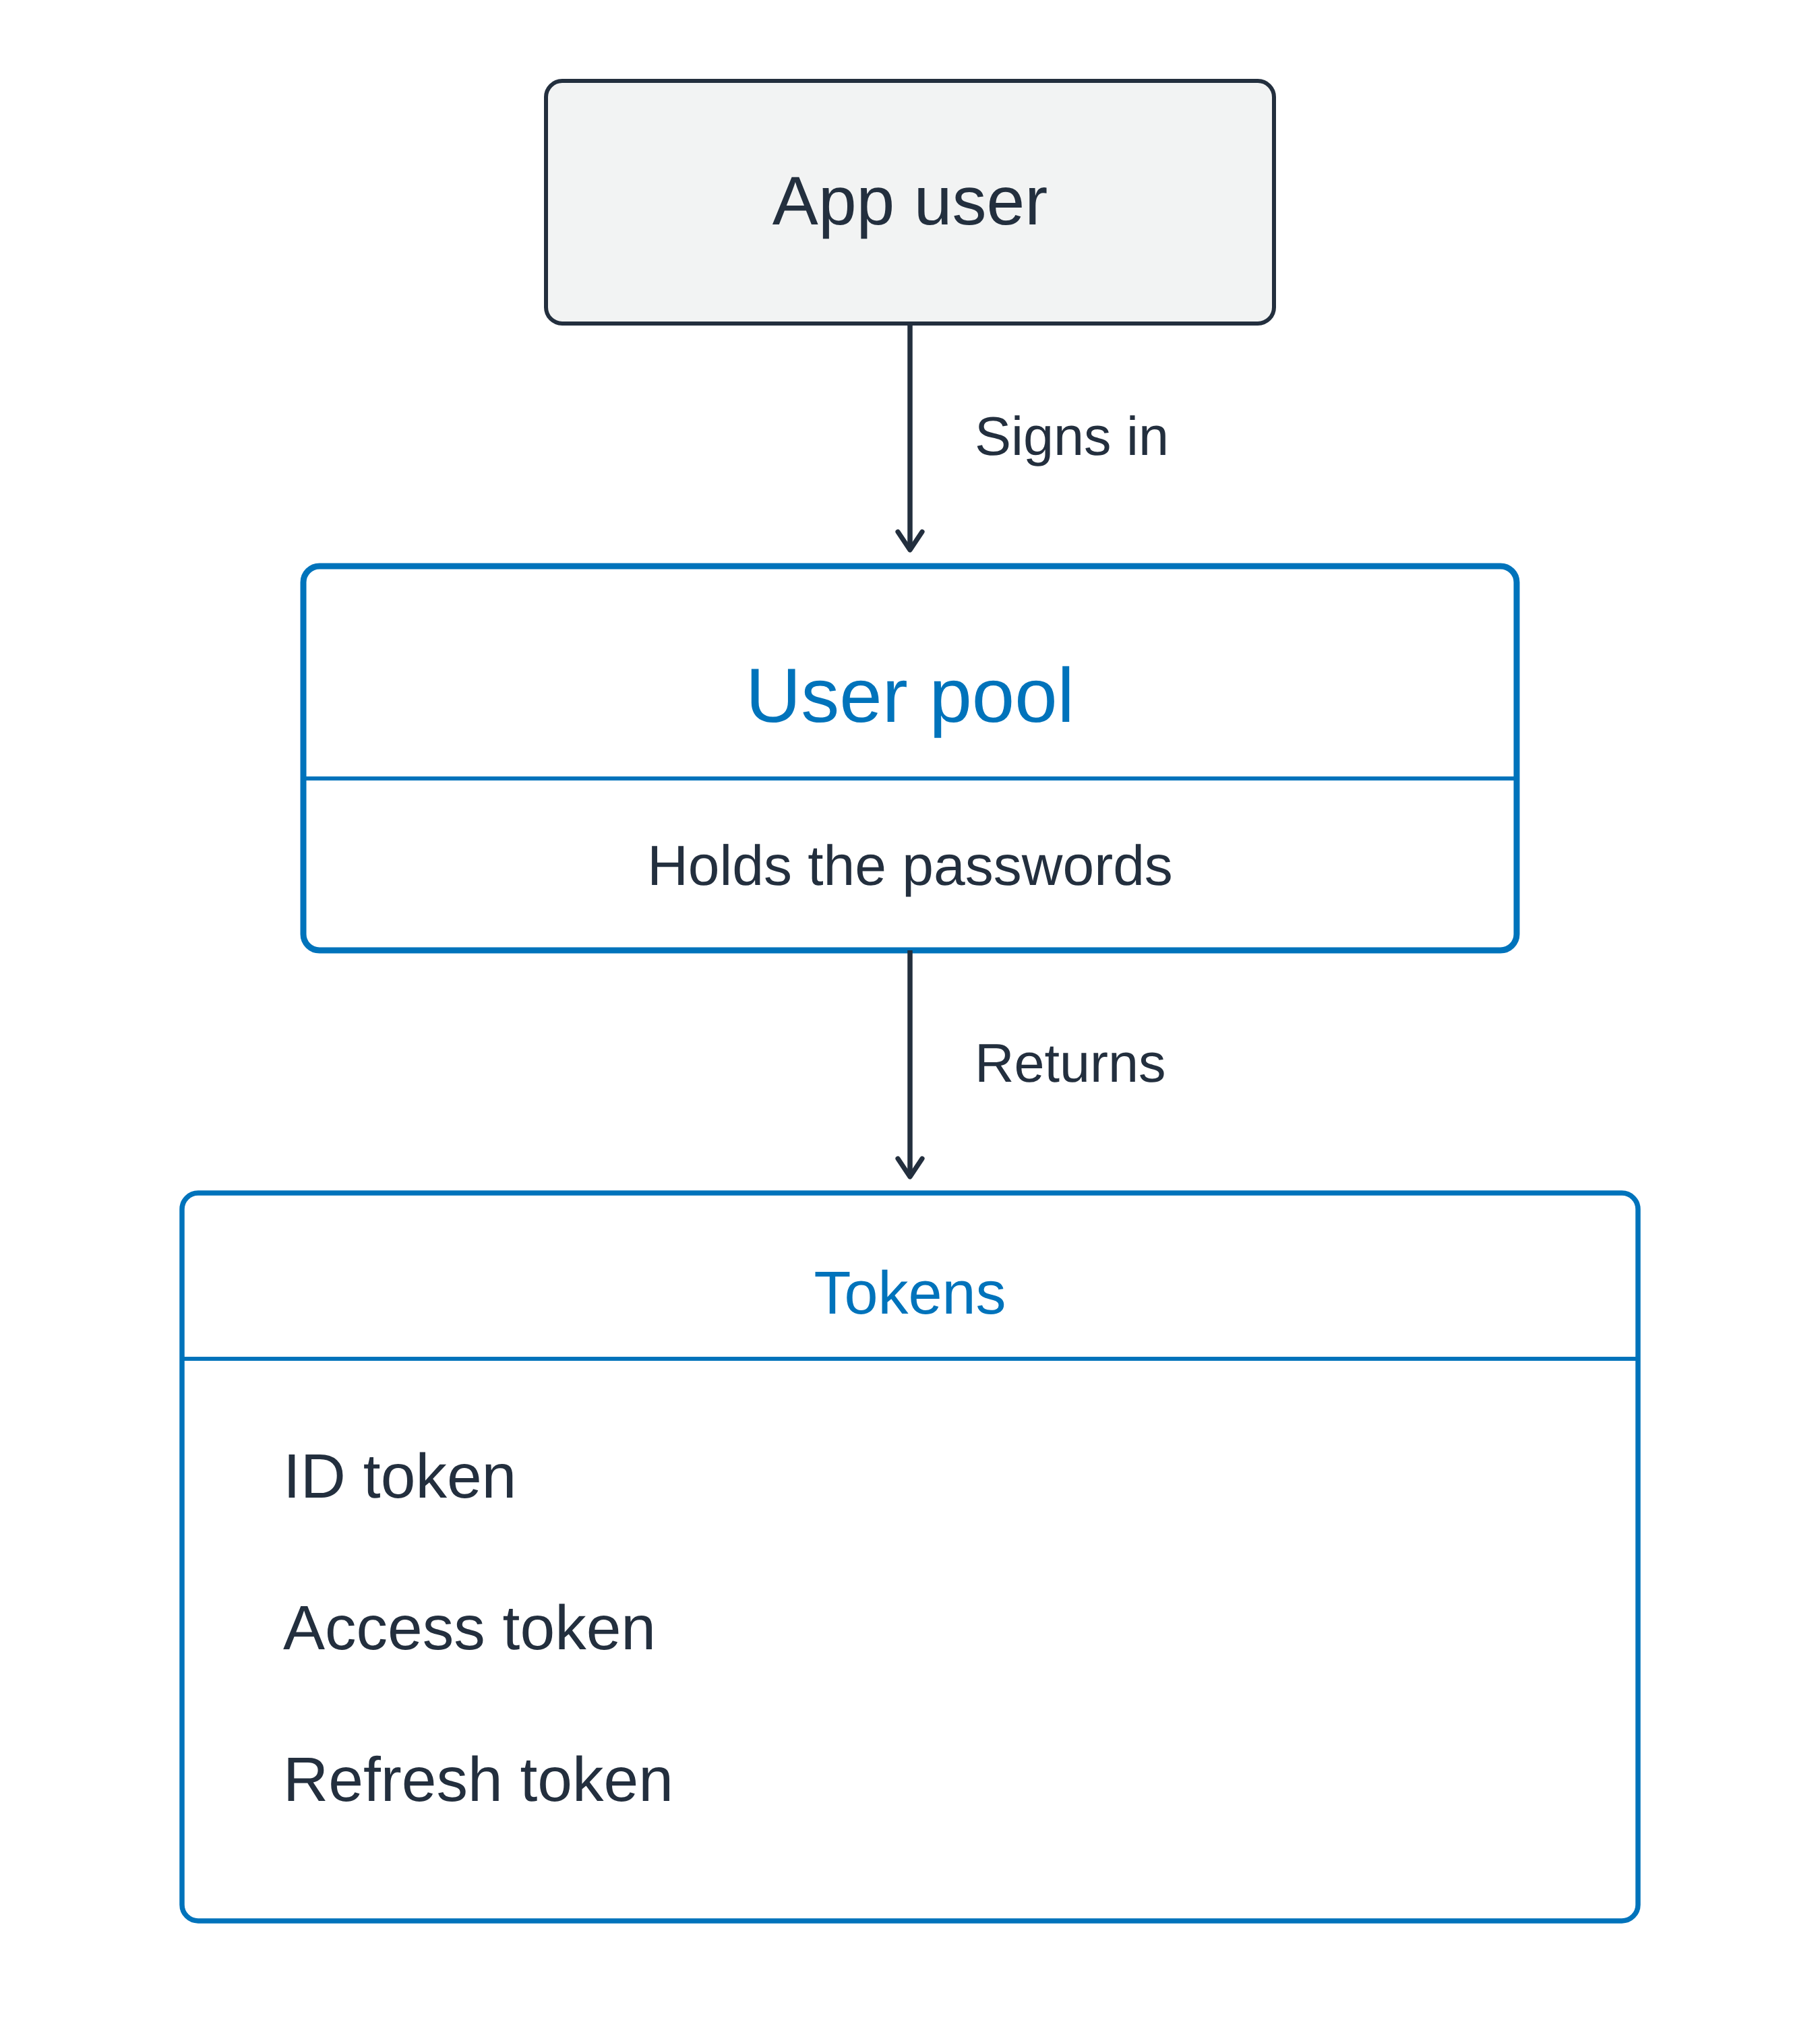
Ein User Pool meldet Nutzer an
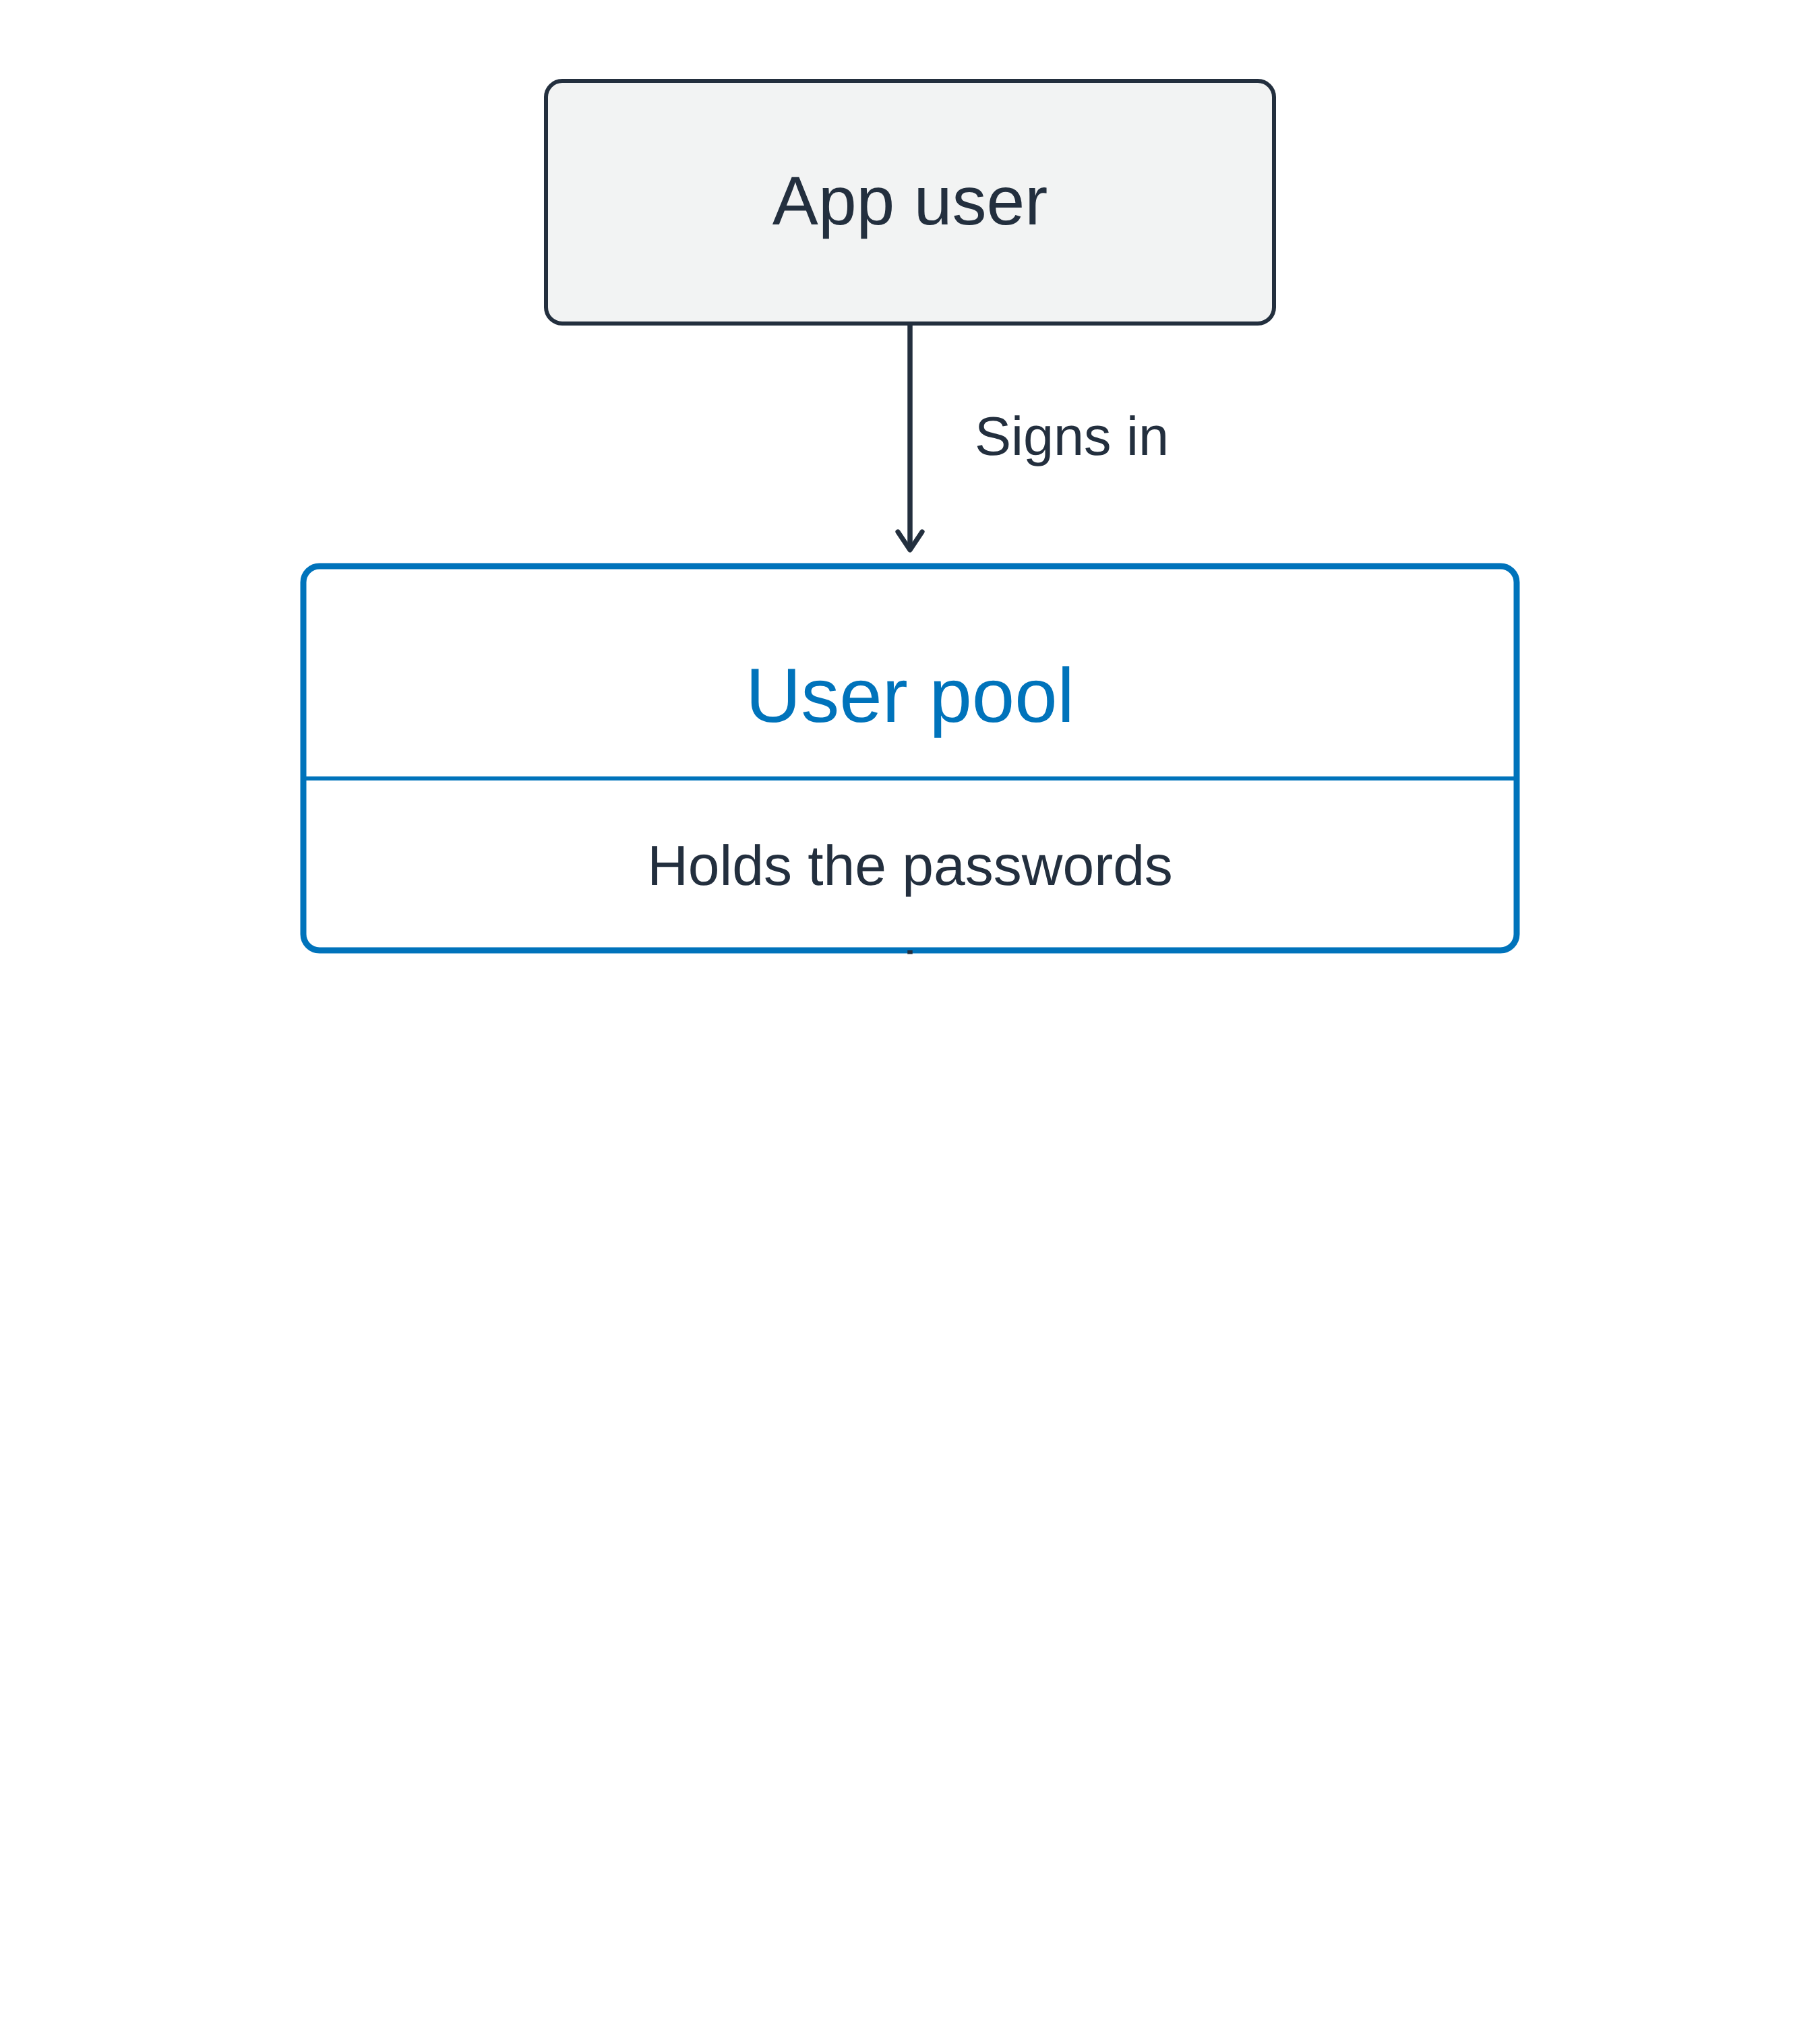
Ein User Pool meldet Nutzer an
Ein User Pool meldet Nutzer an
Ein Identity Pool stellt AWS-Zugangsdaten aus
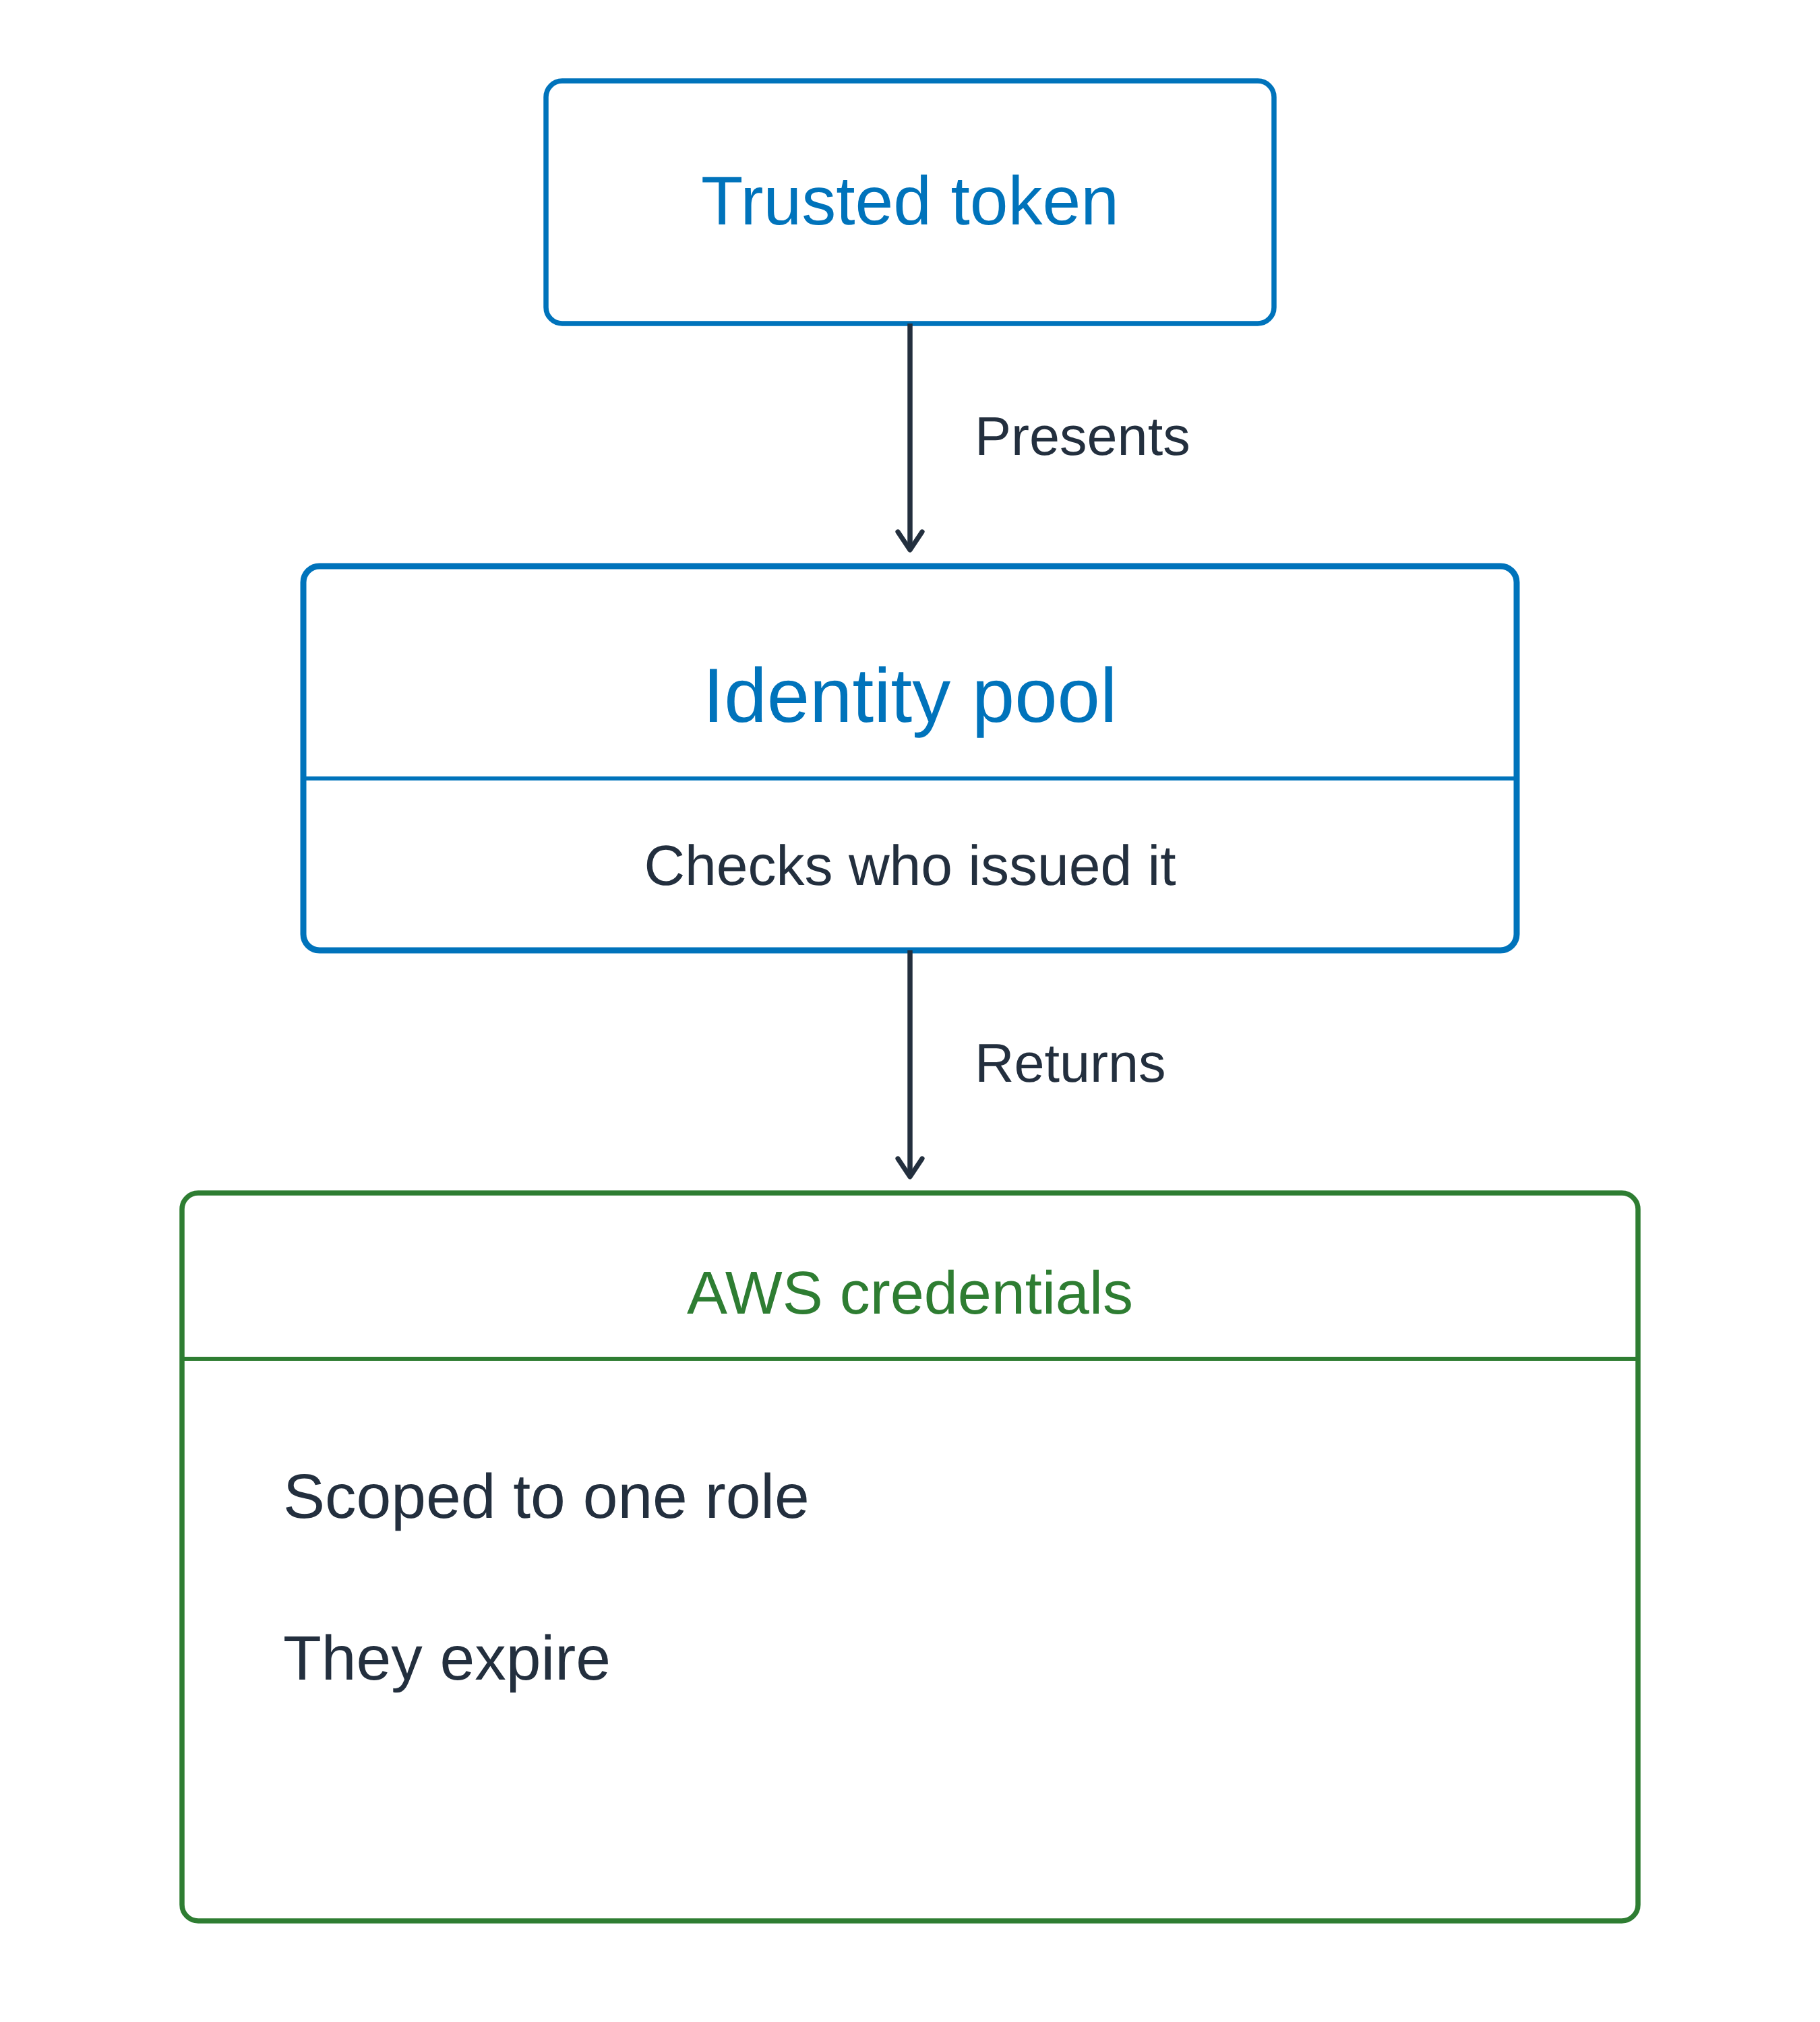
Ein Identity Pool stellt AWS-Zugangsdaten aus
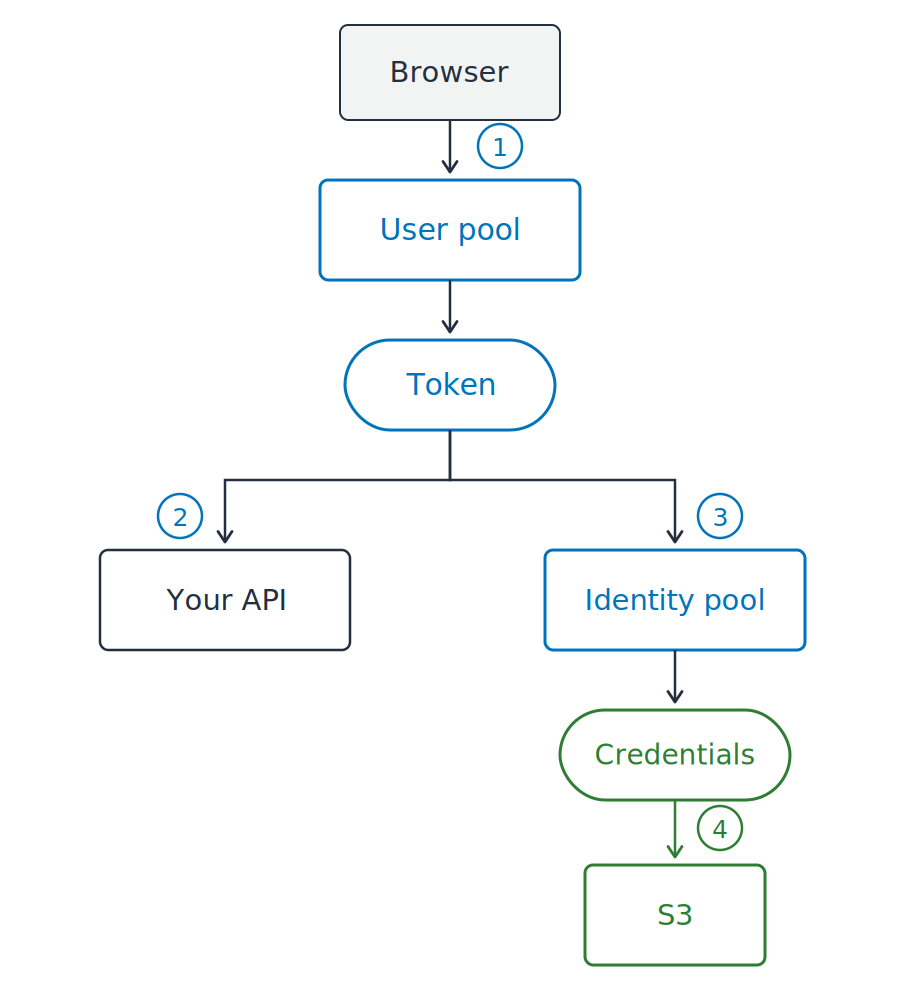
Eine App, beide Teile
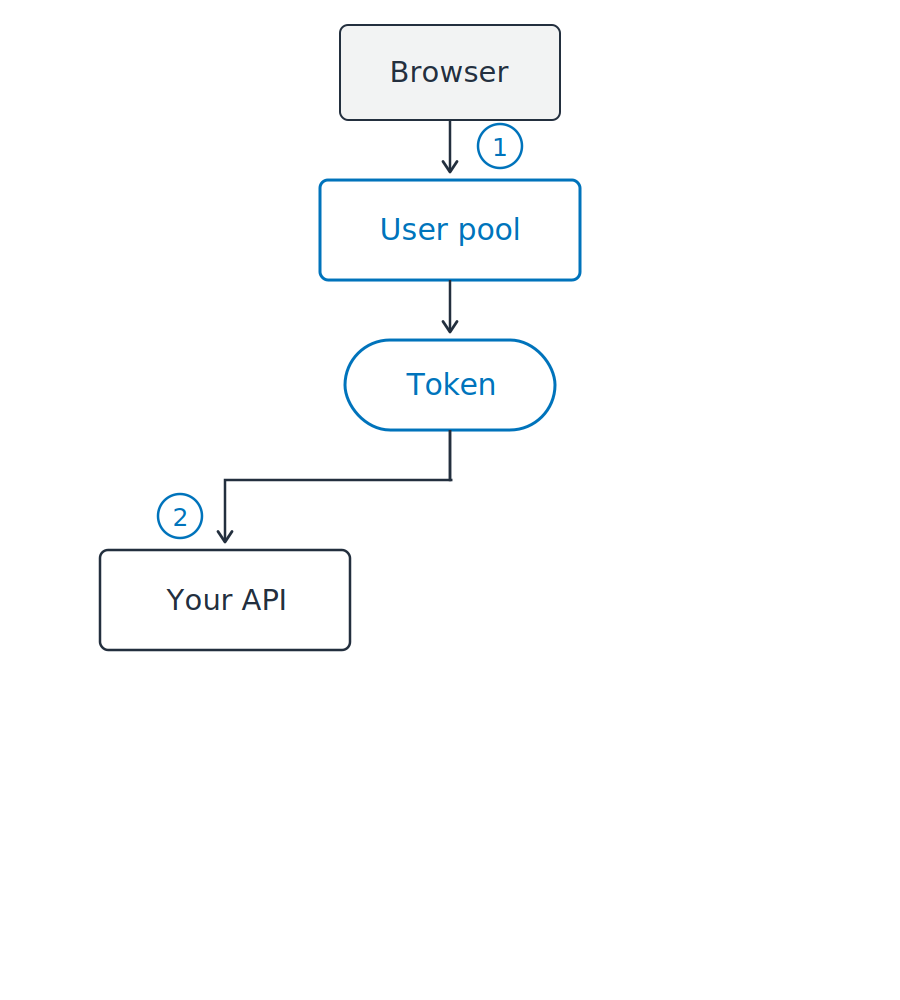
Eine App, beide Teile
Eine App, beide Teile
Ein Token ist Text mit Signatur
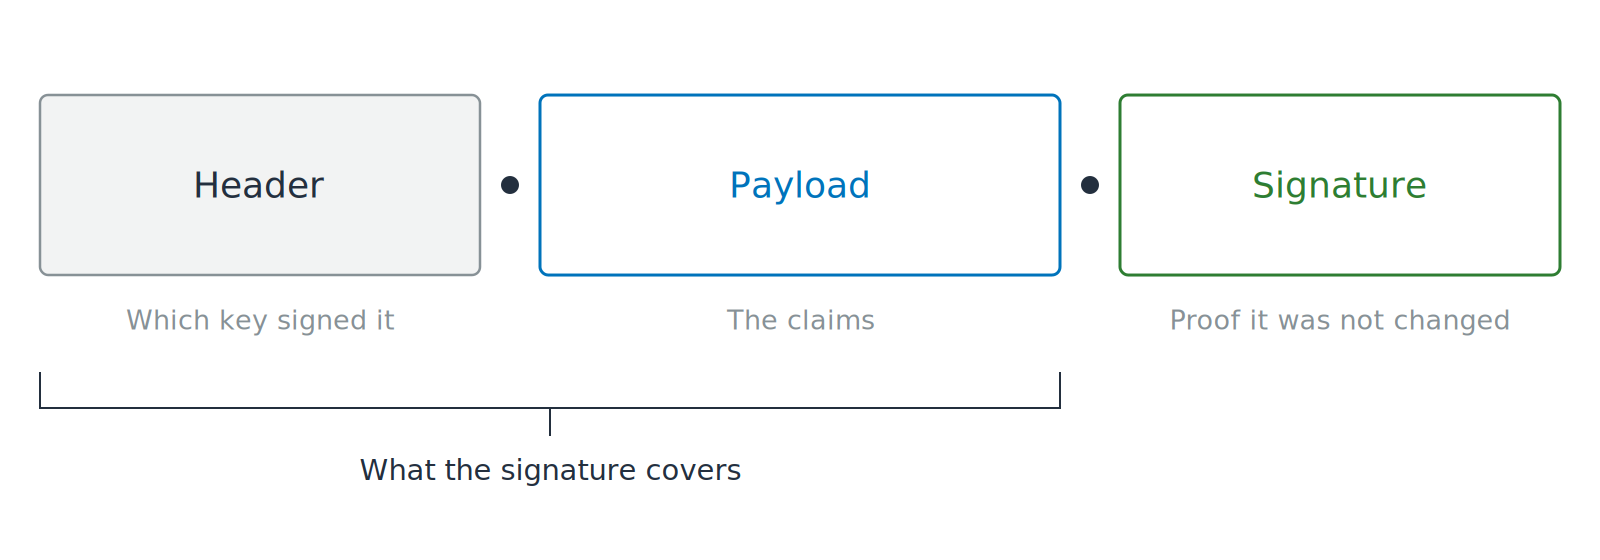
Ein Token ist Text mit Signatur
Verifiziere, bevor du liest
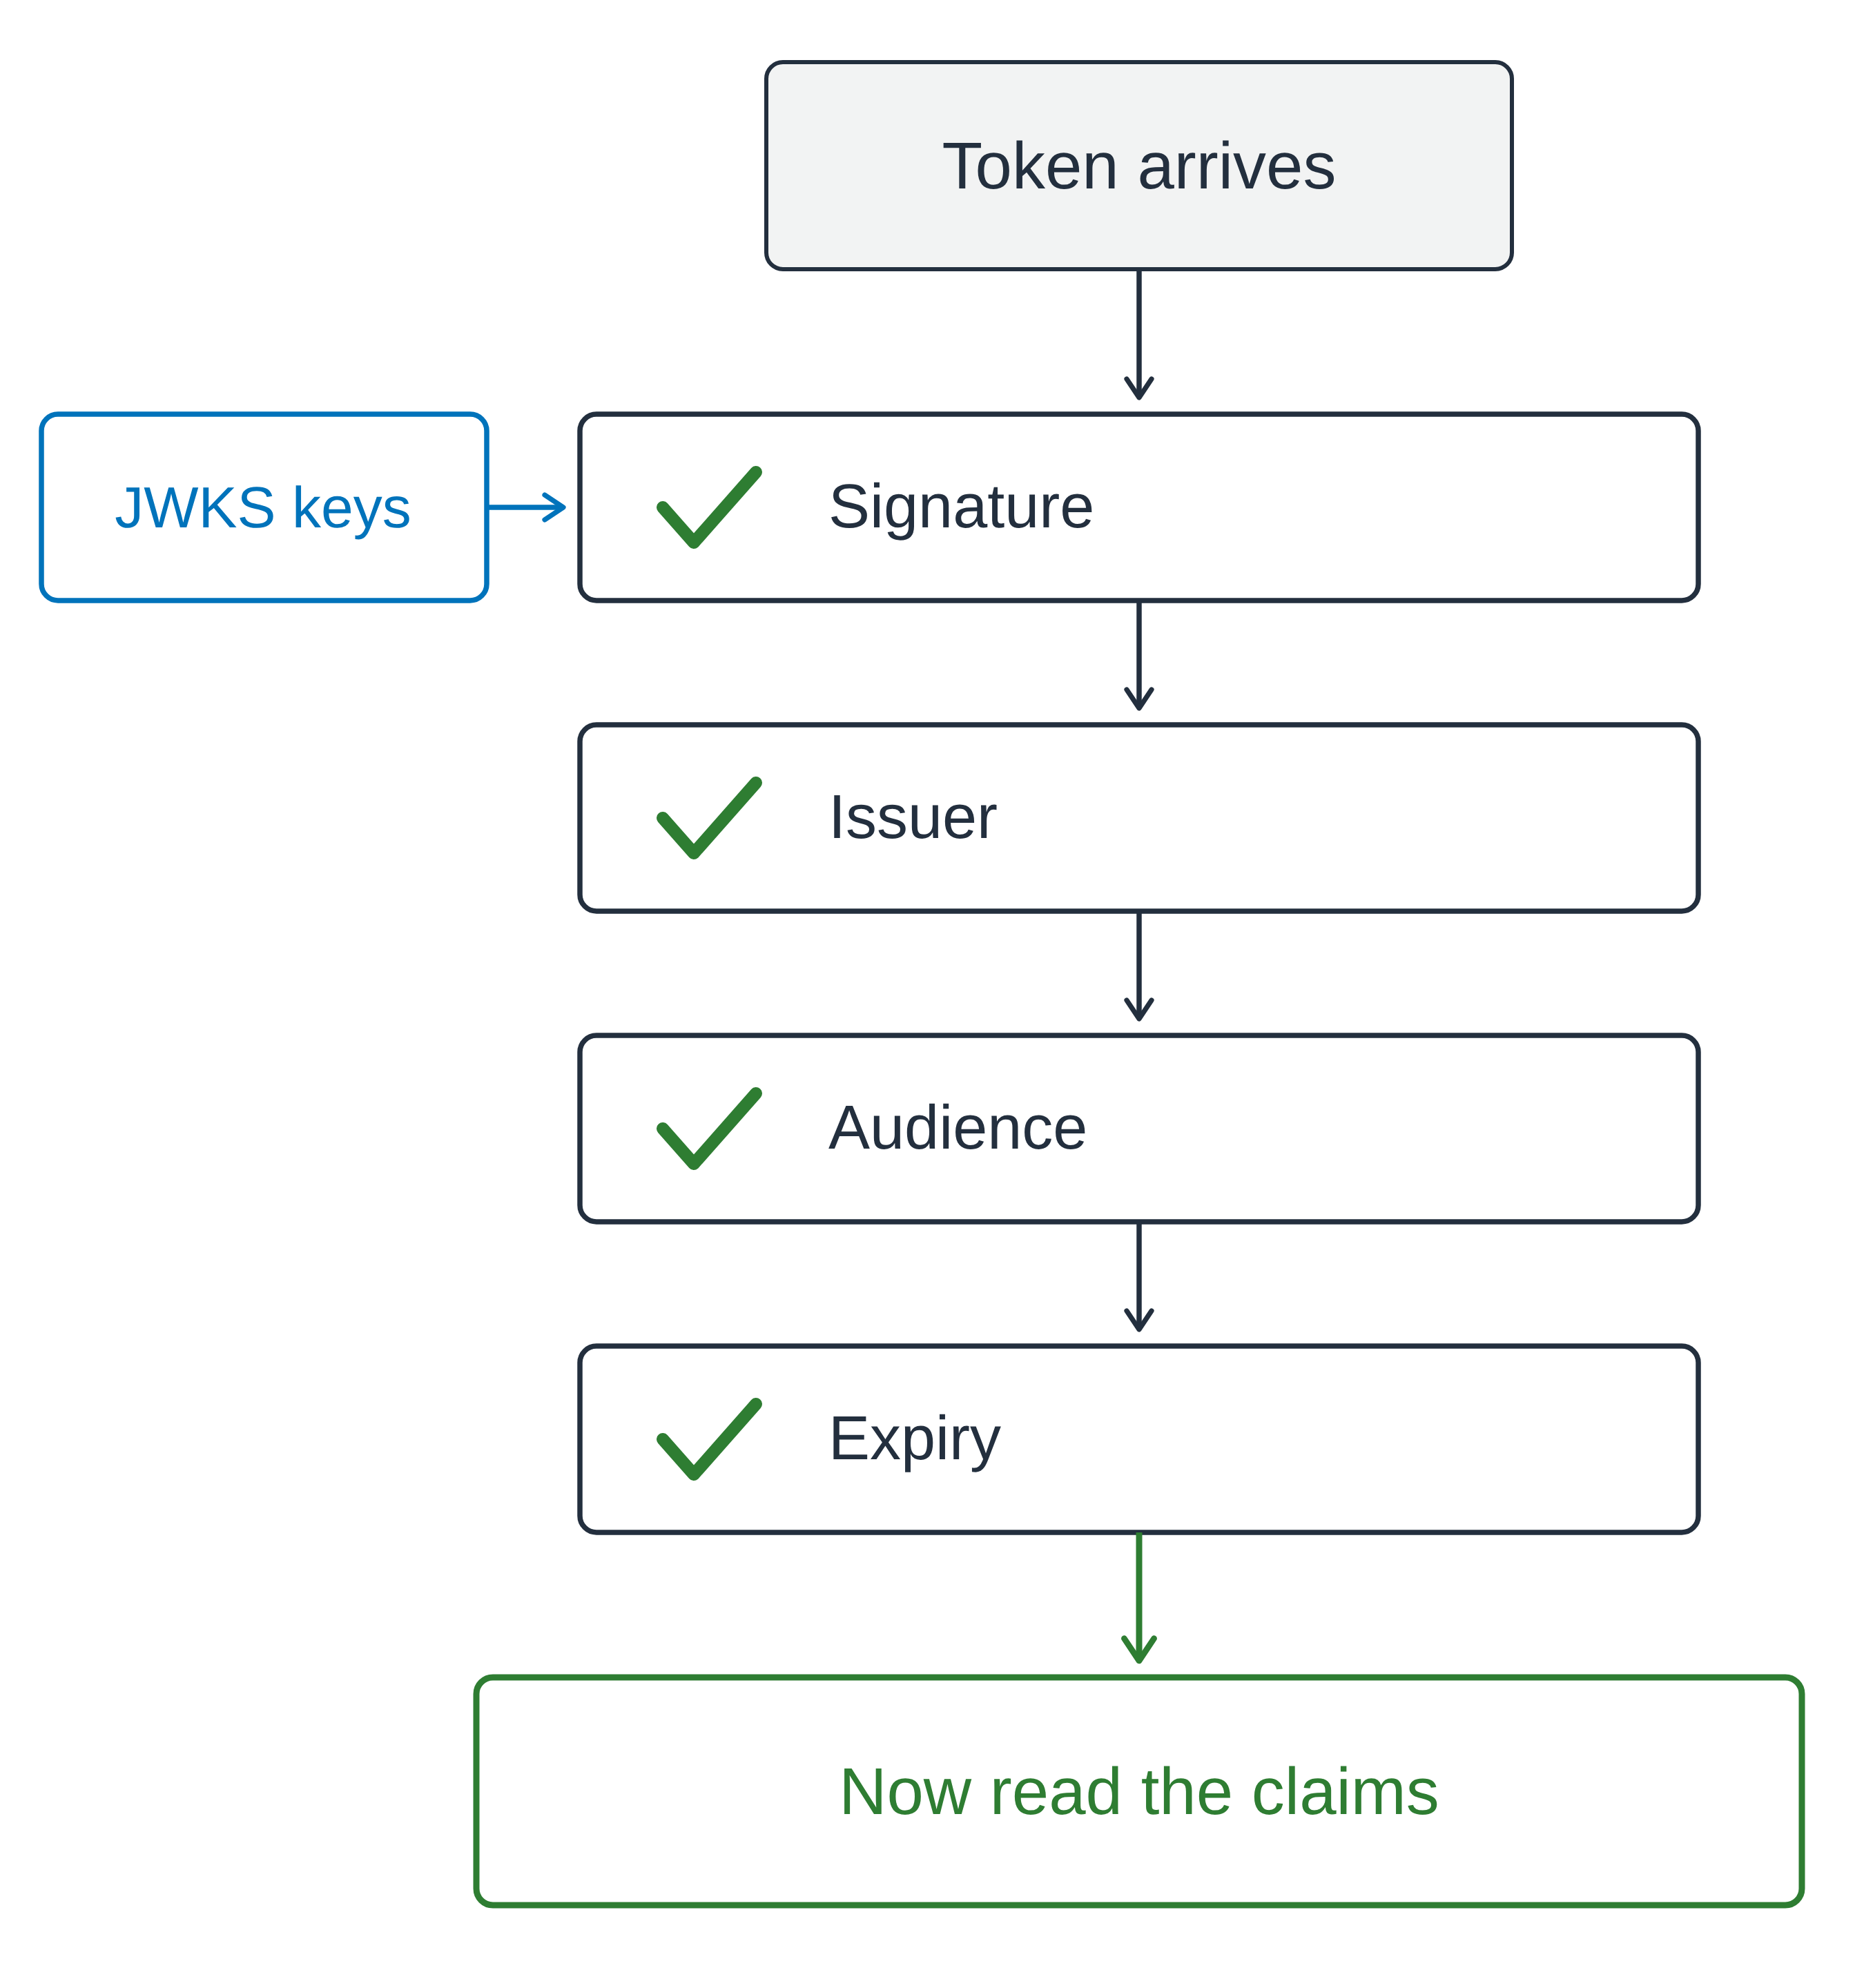
Verifiziere, bevor du liest
Ein verifiziertes Token kann trotzdem falsch sein
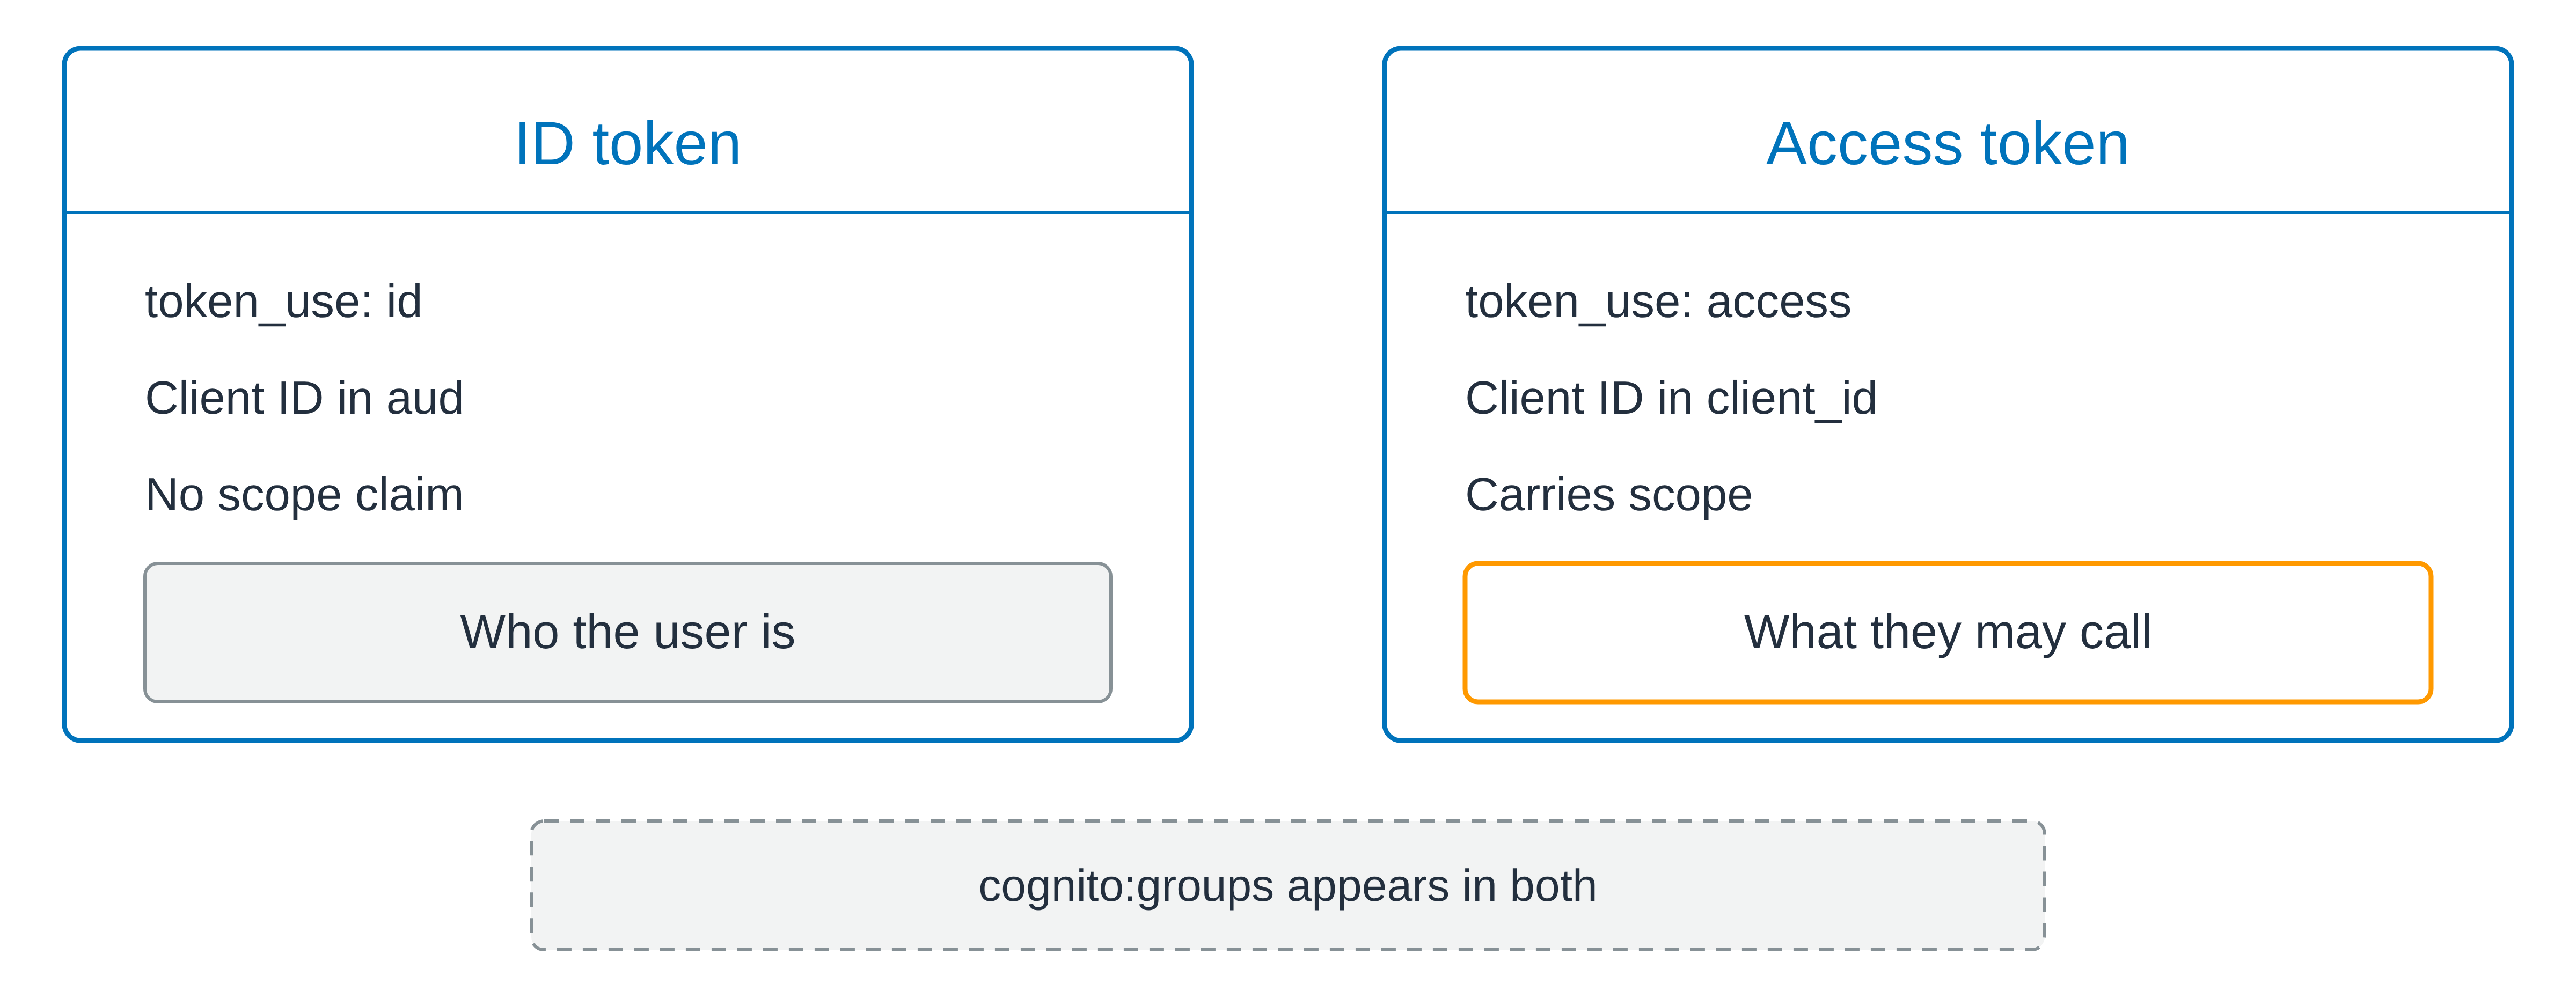
Ein verifiziertes Token kann trotzdem falsch sein

