Einführung in AWS-Sicherheit
AWS-Sicherheit für Entwickler:innen nutzen

Rahul Singh
Technical Product Manager
Kursvoraussetzungen
Kursziele
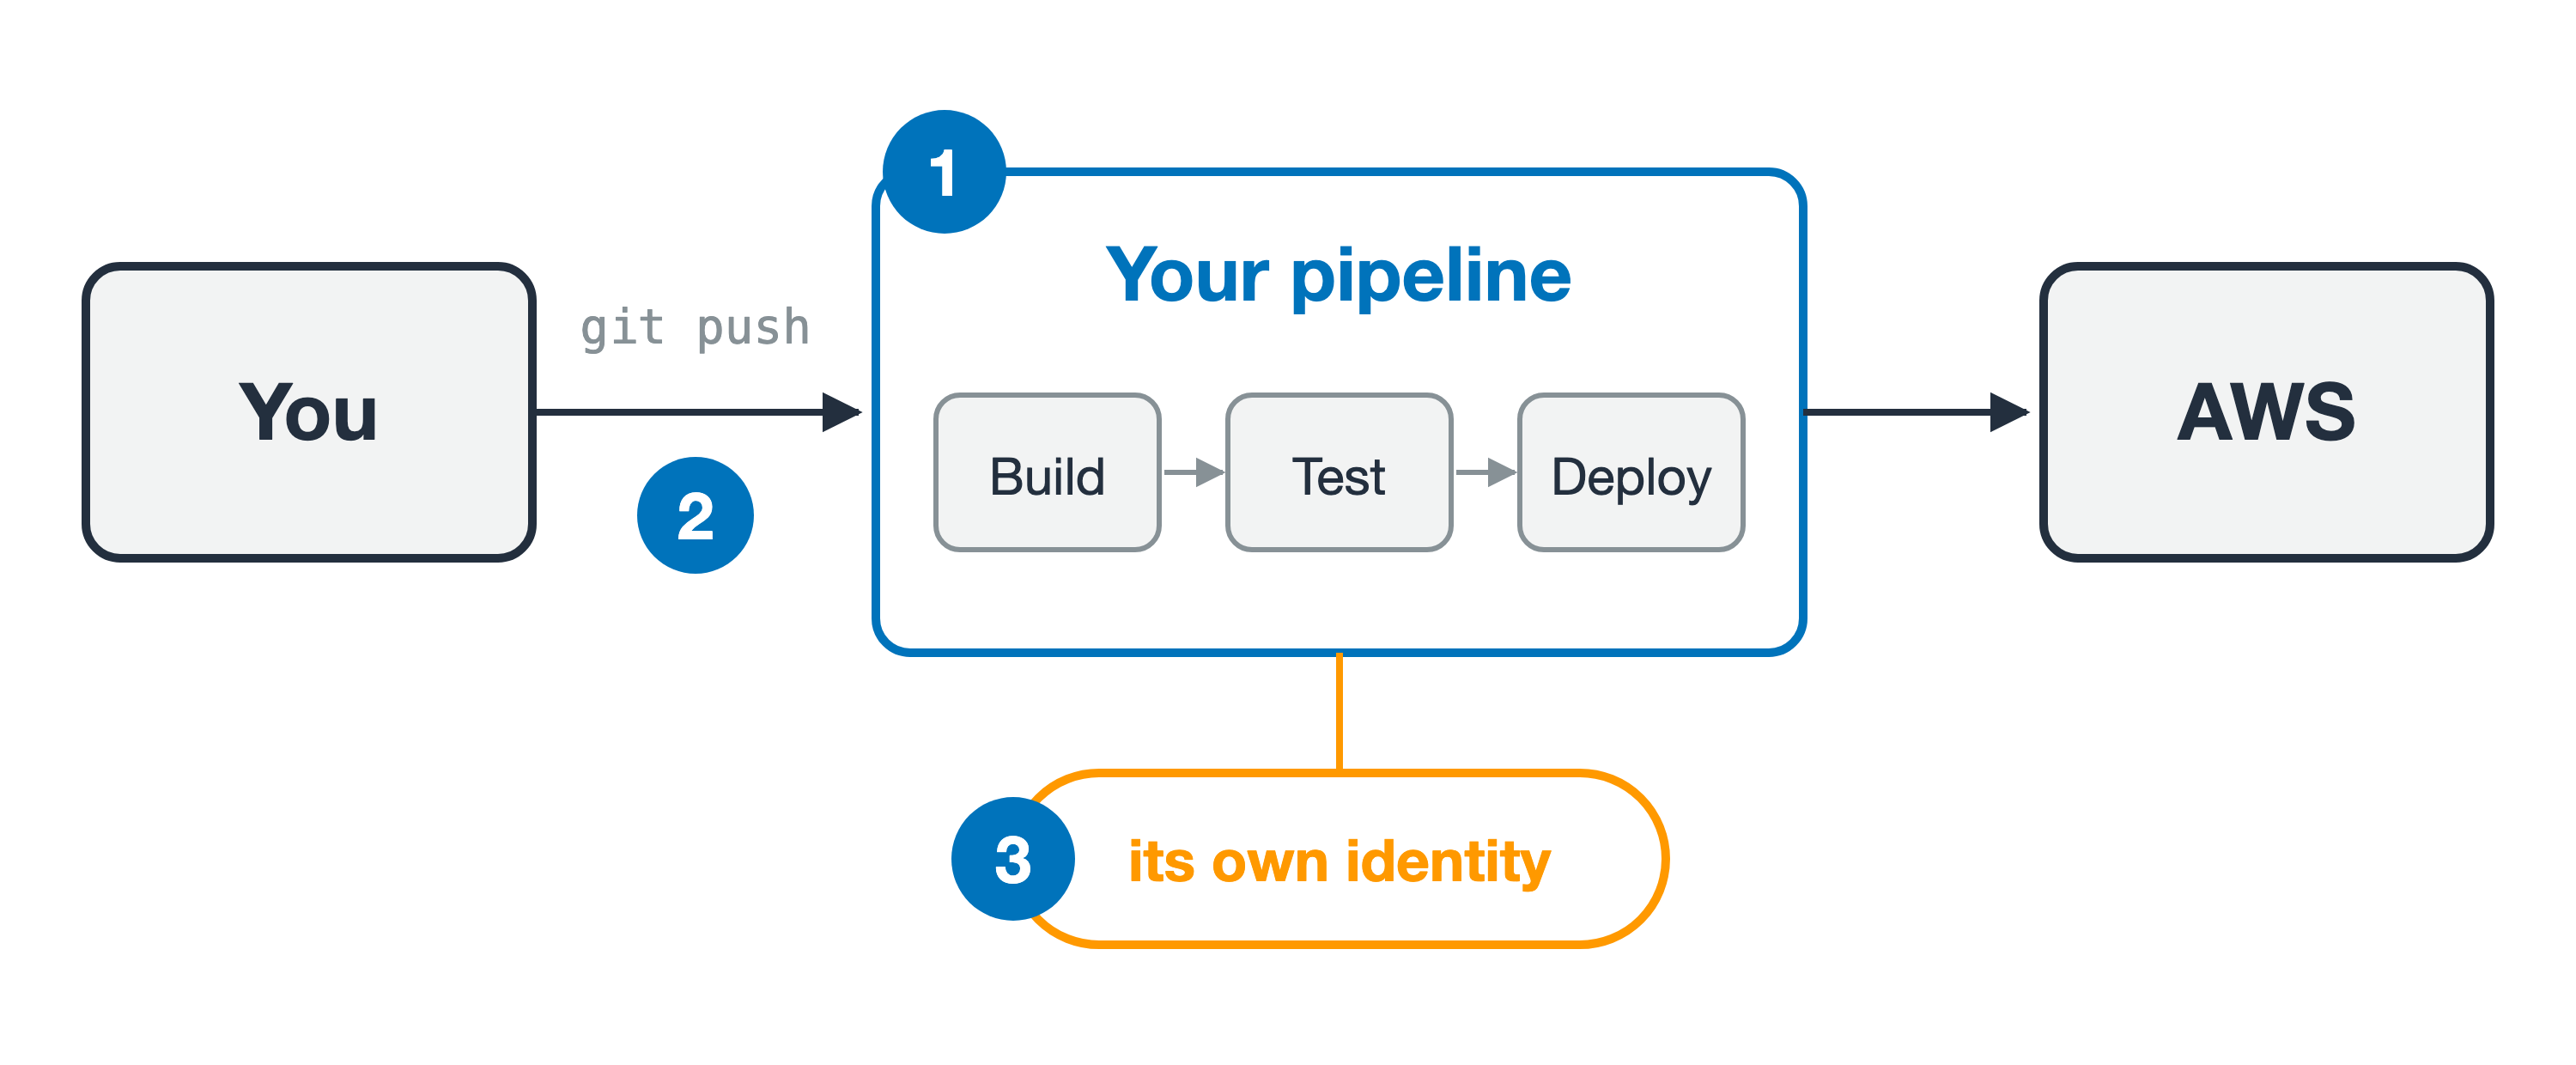
Dein Code wird über eine Pipeline ausgeliefert
Ein Deploy scheitert — aus dem falschen Grund
Ein Deploy scheitert — aus dem falschen Grund
Ein Deploy scheitert — aus dem falschen Grund
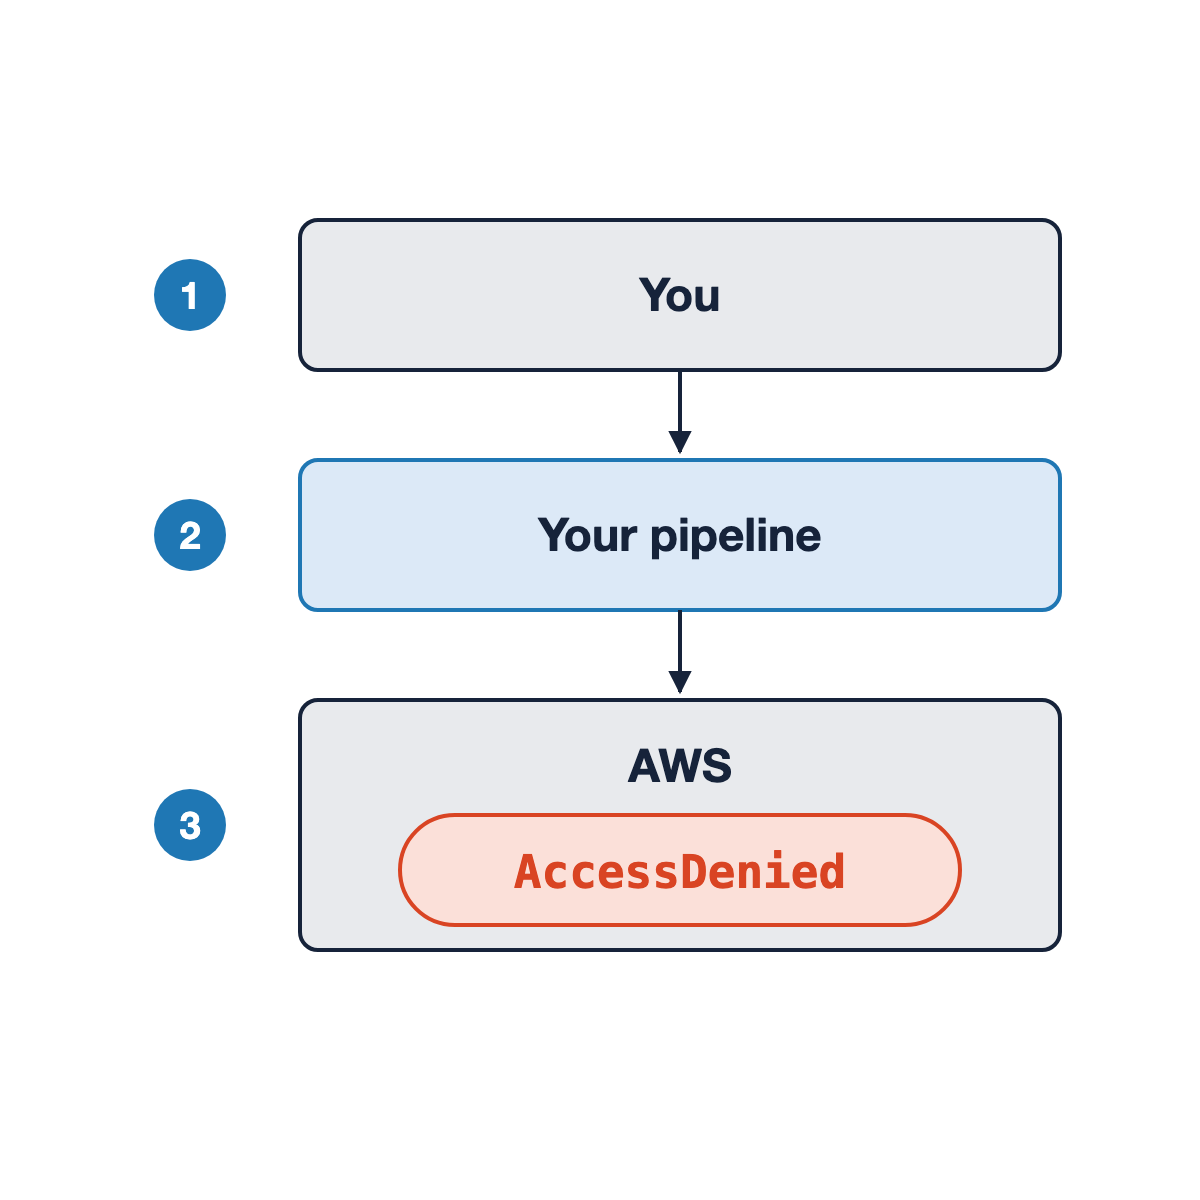
Was wirklich passiert ist
Was wirklich passiert ist
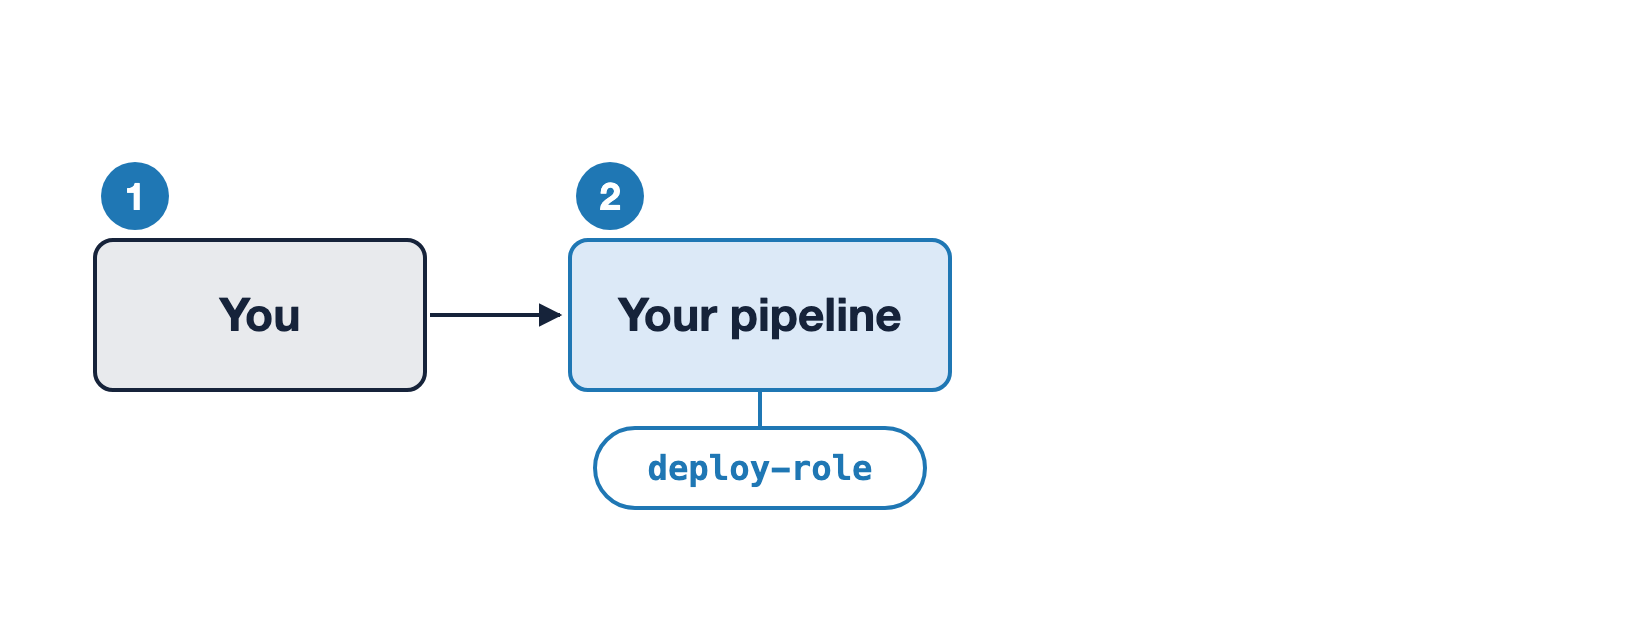
Was wirklich passiert ist
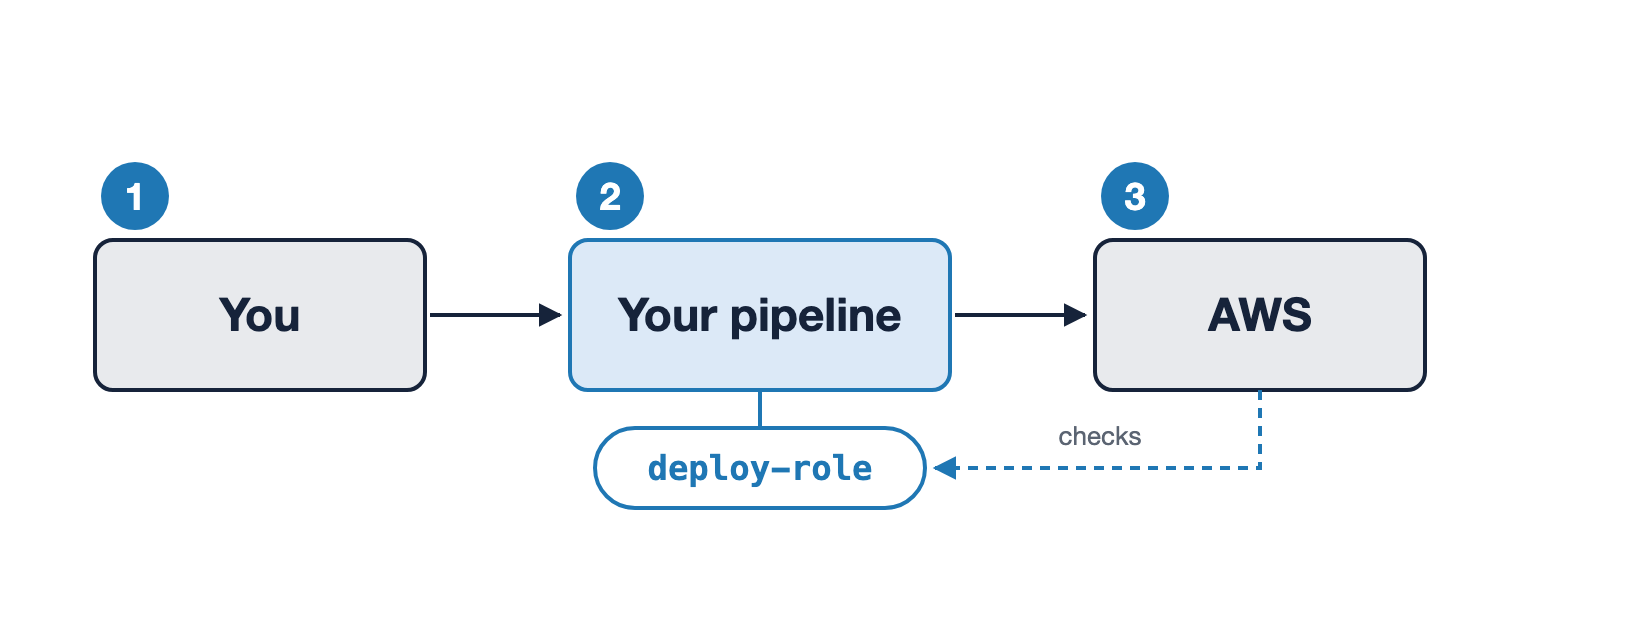
Actor und Principal
Actor und Principal
Actor und Principal
Gleiches Deploy, zwei Rollen
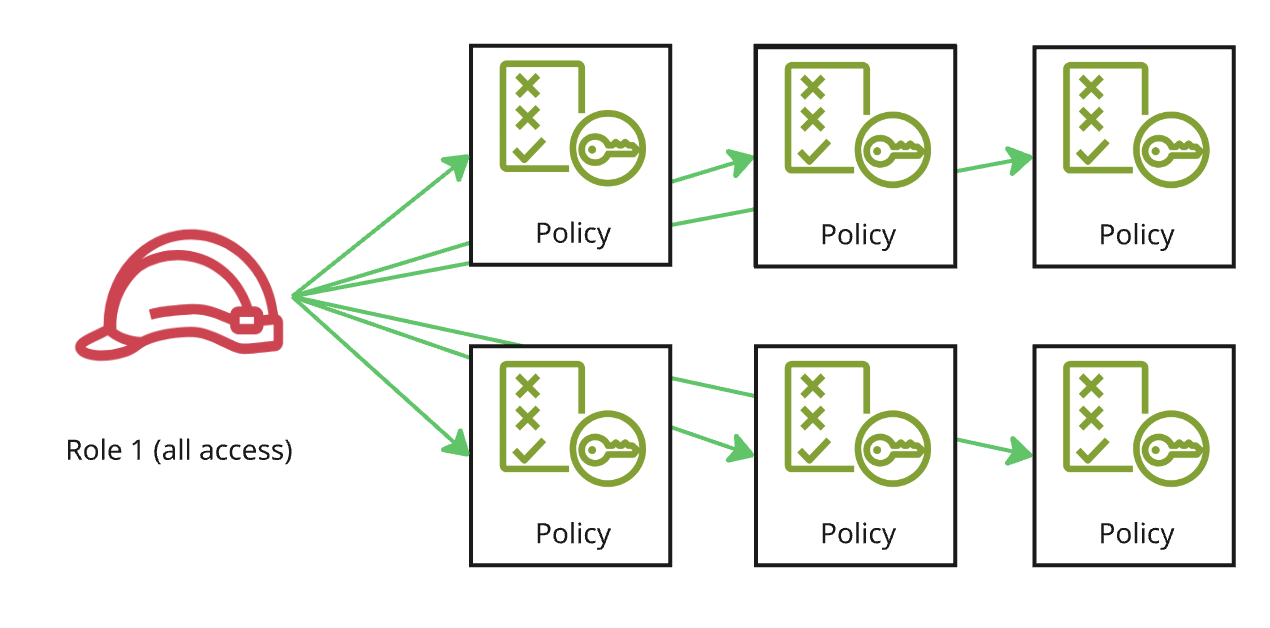
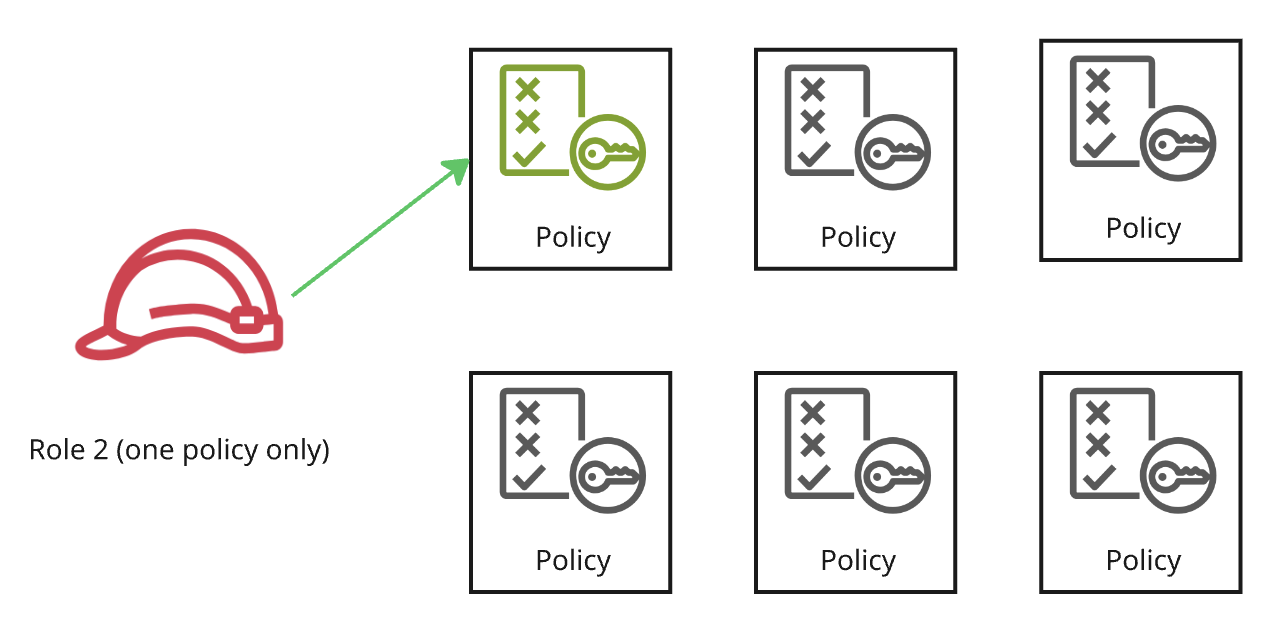
Schadensradius
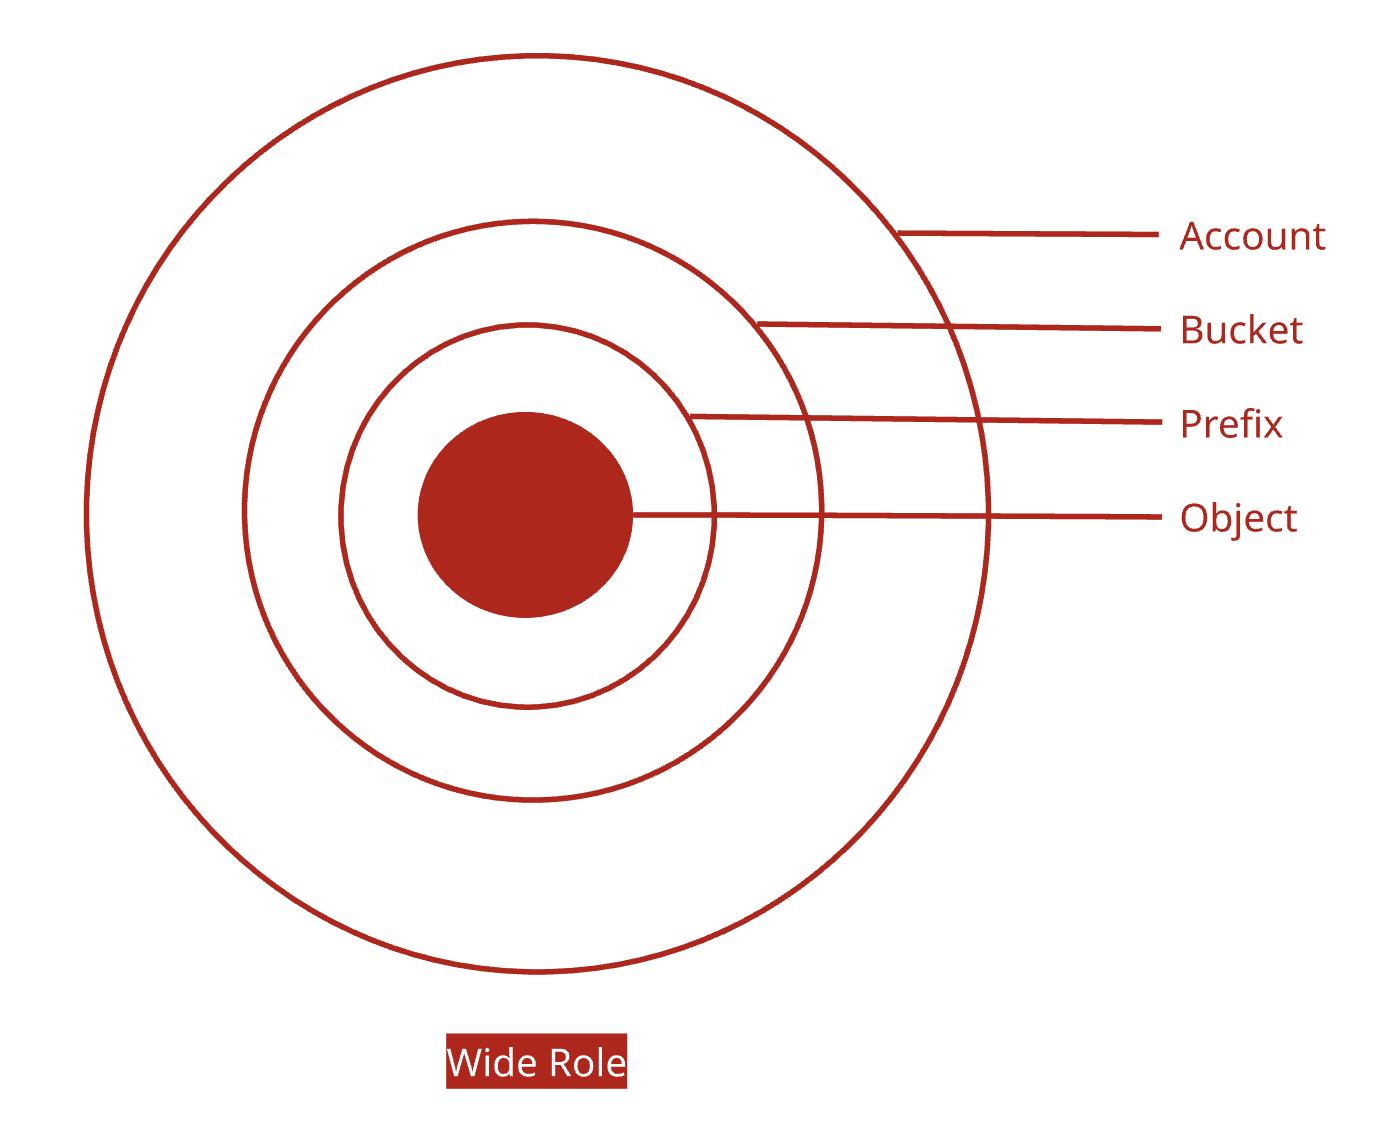
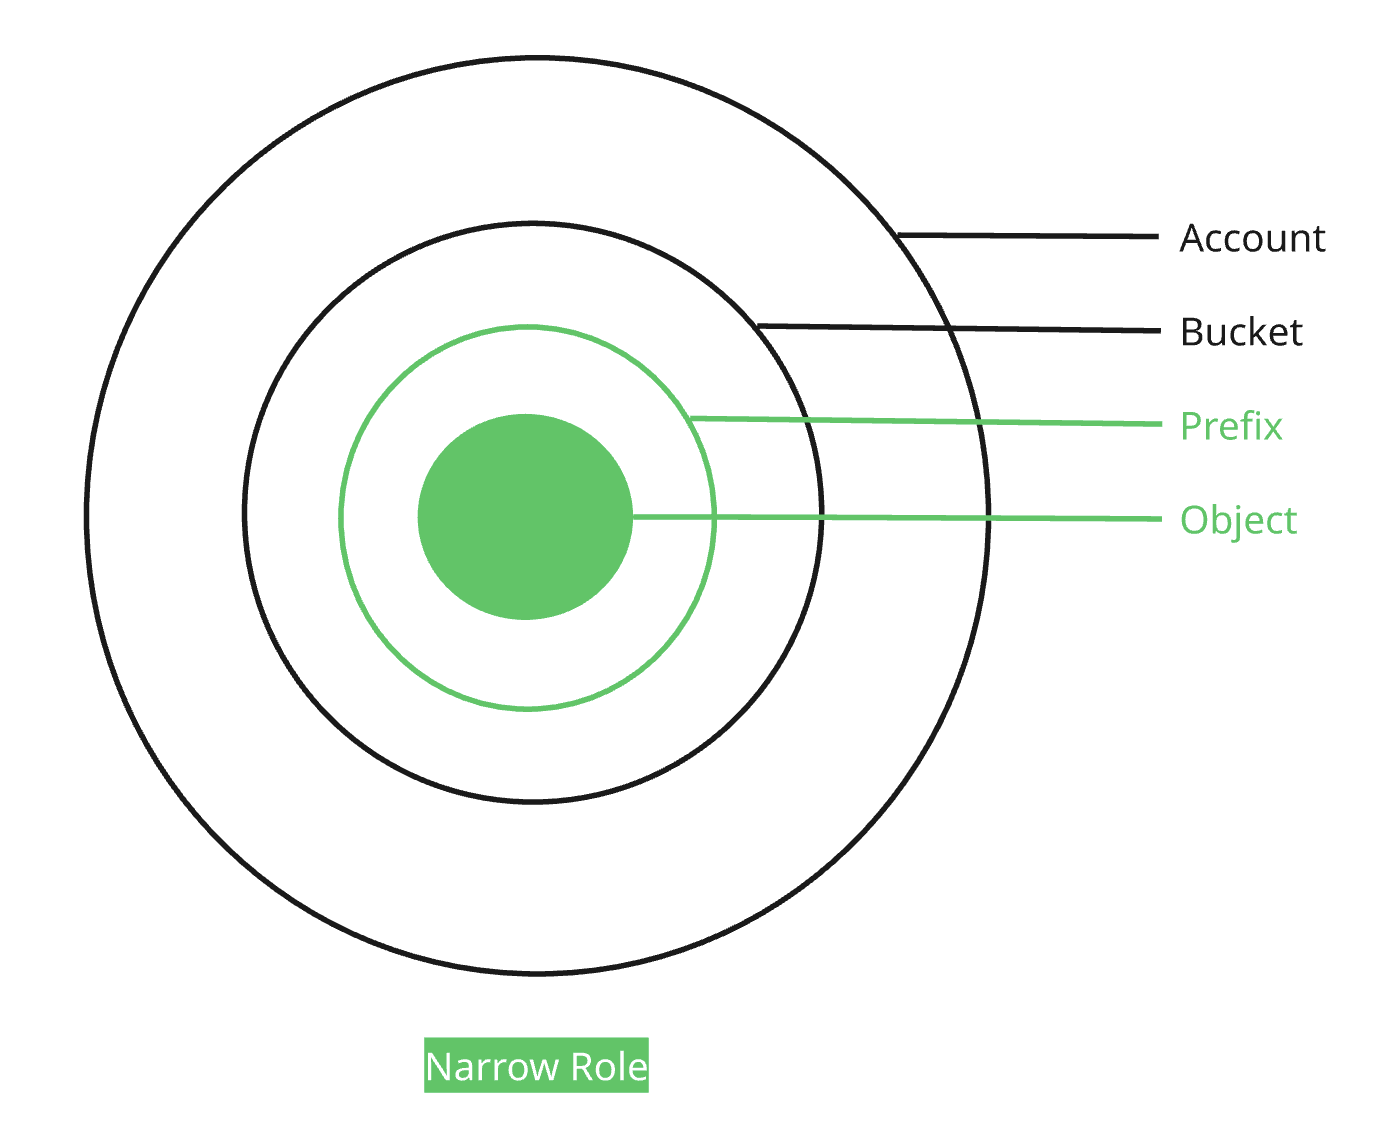
Prinzip der geringsten Rechte, praktisch
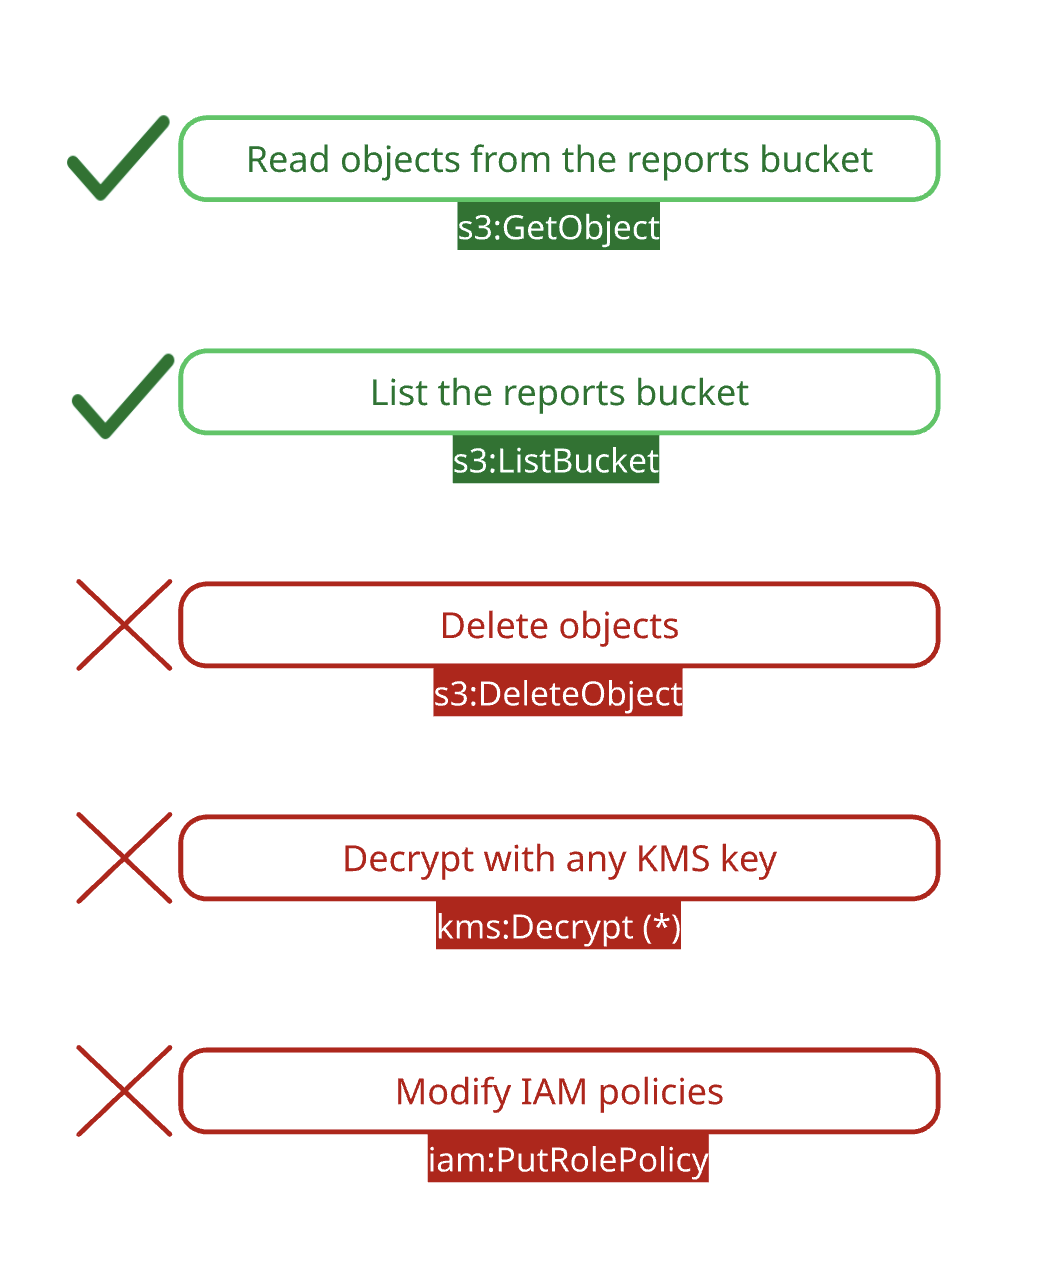
Beispiel: eine Rolle zum Lesen des Reports-Buckets Zwei Allows. Sonst nichts gewährt.
- Nichts zu IAM, dem Dienst, der entscheidet, wer was darf