AWS-Sicherheit für Entwickler:innen nutzen
Rahul Singh
Technical Product Manager
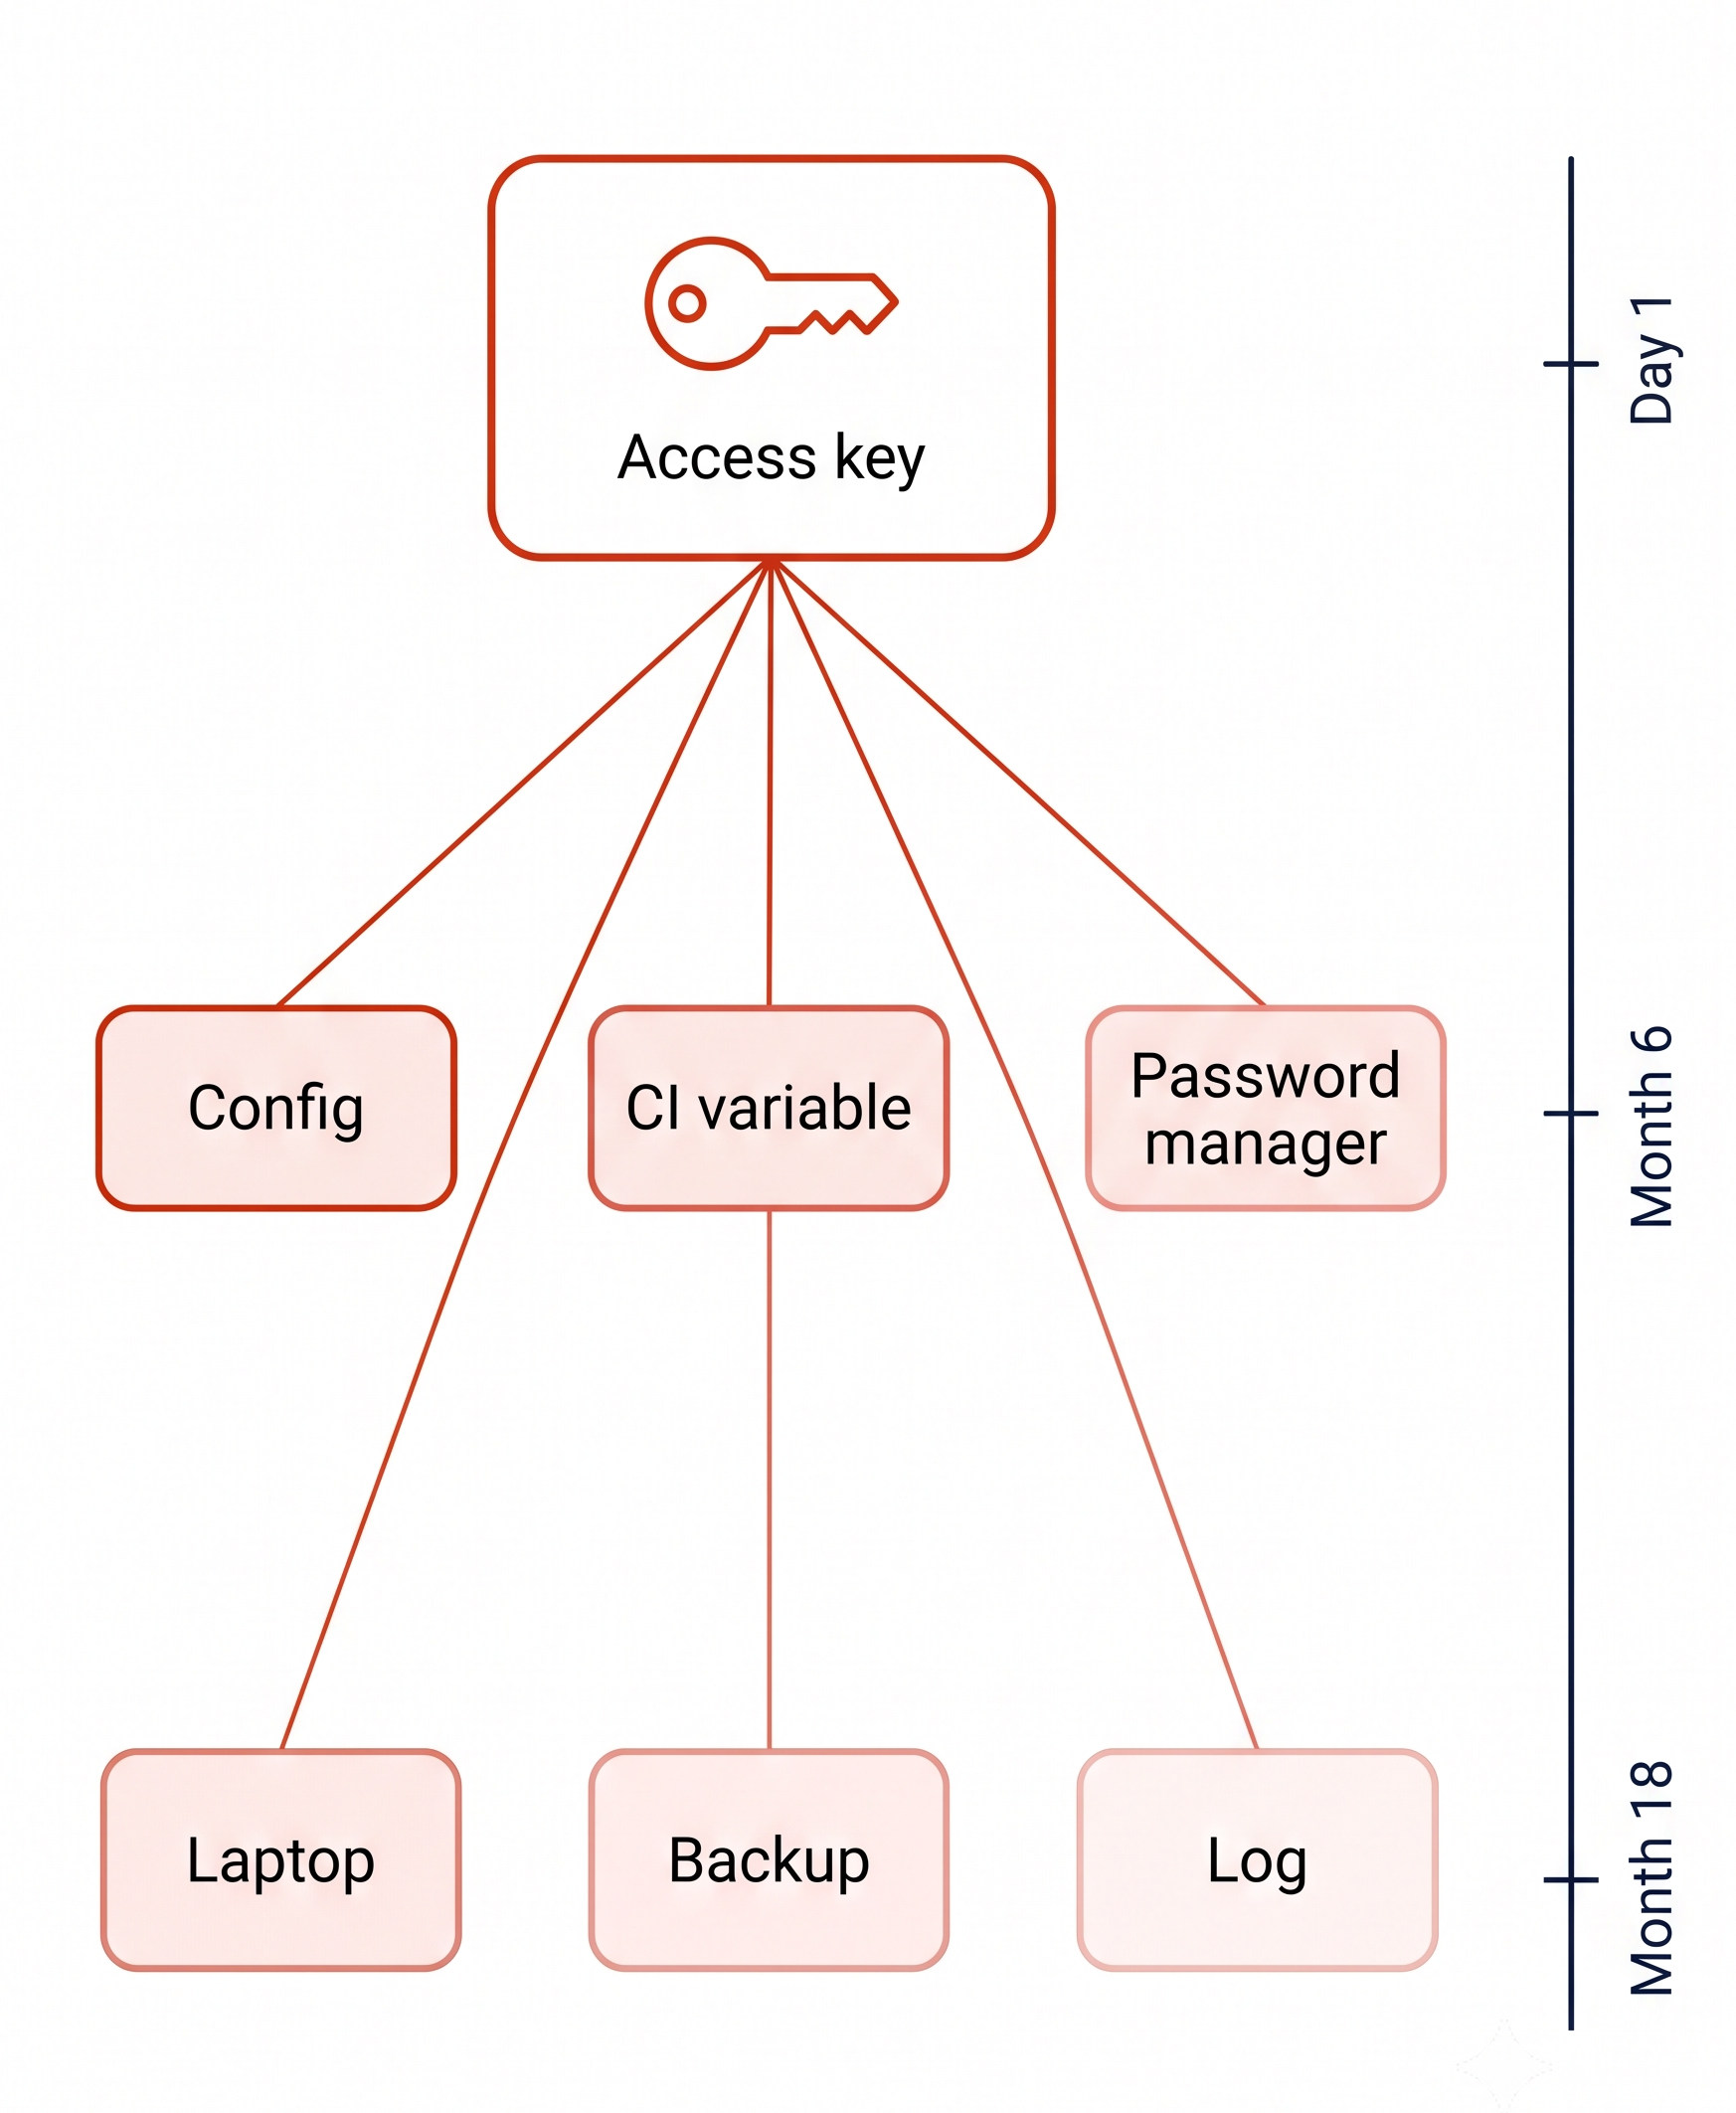
Um Arbeit zu beschleunigen, wird ein Schlüssel per Skript erstellt und in einer Konfigurationsdatei gespeichert.
In der Datei ist er:

Um Arbeit zu beschleunigen, wird ein Schlüssel per Skript erstellt und in einer Konfigurationsdatei gespeichert.
In der Datei ist er:
18 Monate später ist er noch gültig

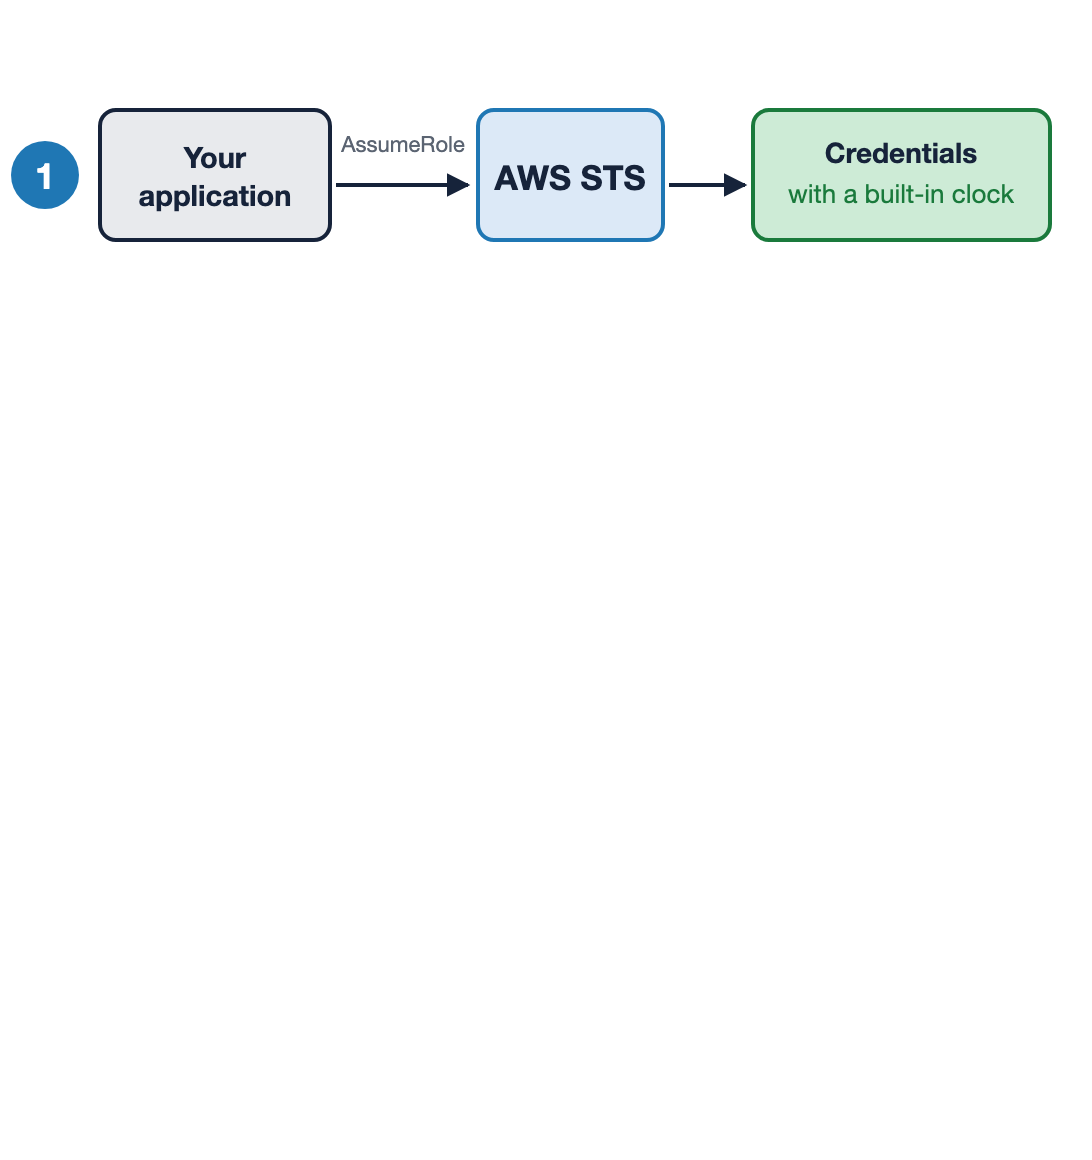
Ablauf standardmäßig aktivieren mit AWS STS
Eine Rolle anfordern, Anmeldedaten mit eingebauter Uhr erhalten
Security Token Service (STS): Ablauf angehängt, standardmäßig eine Stunde

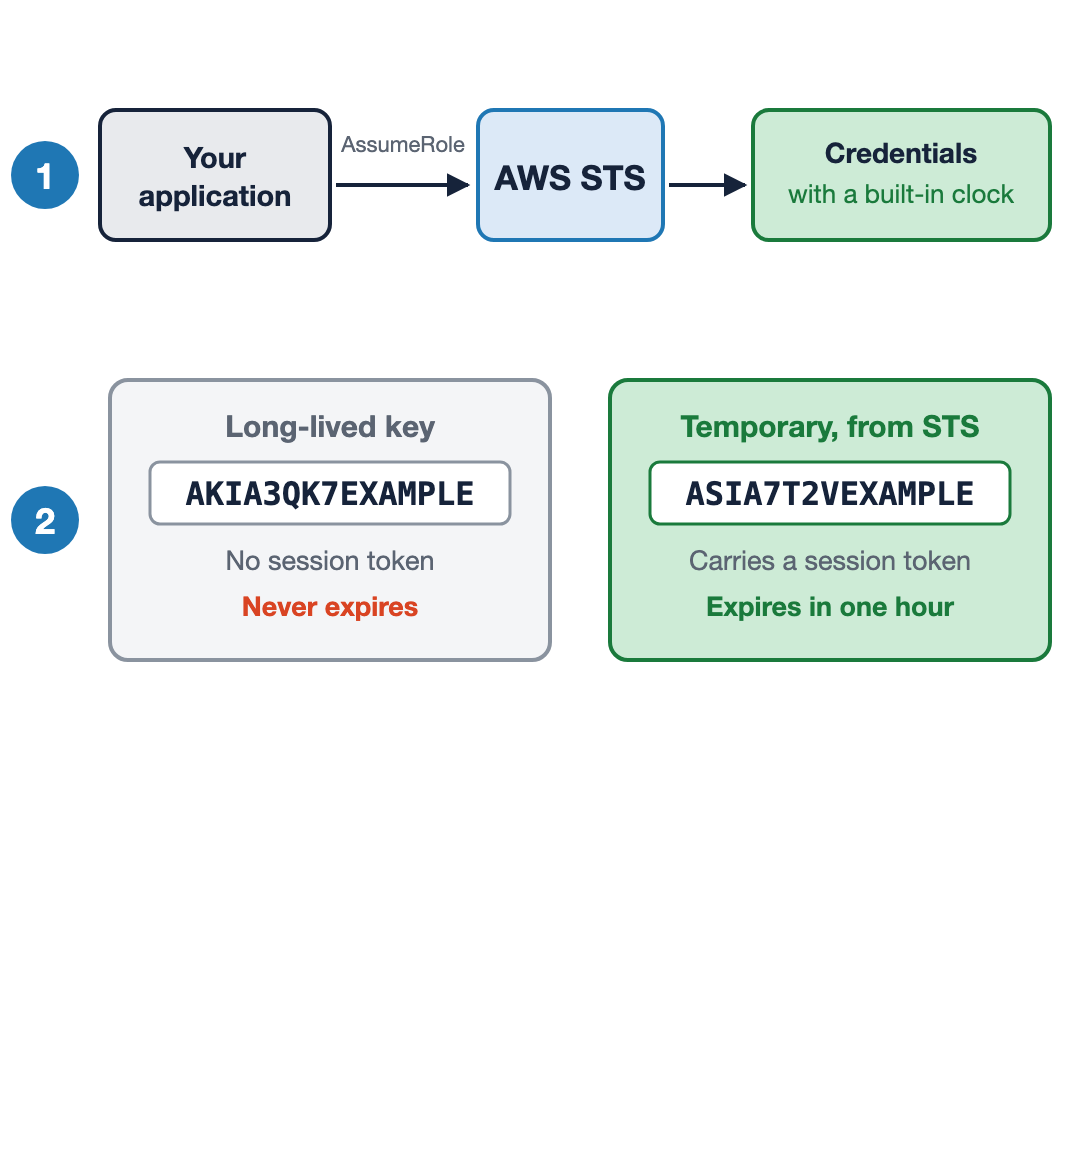
Ablauf standardmäßig aktivieren mit AWS STS
Eine Rolle anfordern, Anmeldedaten mit eingebauter Uhr erhalten
Temporäre Anmeldedaten beginnen mit ASIA und enthalten ein Sitzungstoken
Security Token Service (STS): Ablauf angehängt, standardmäßig eine Stunde

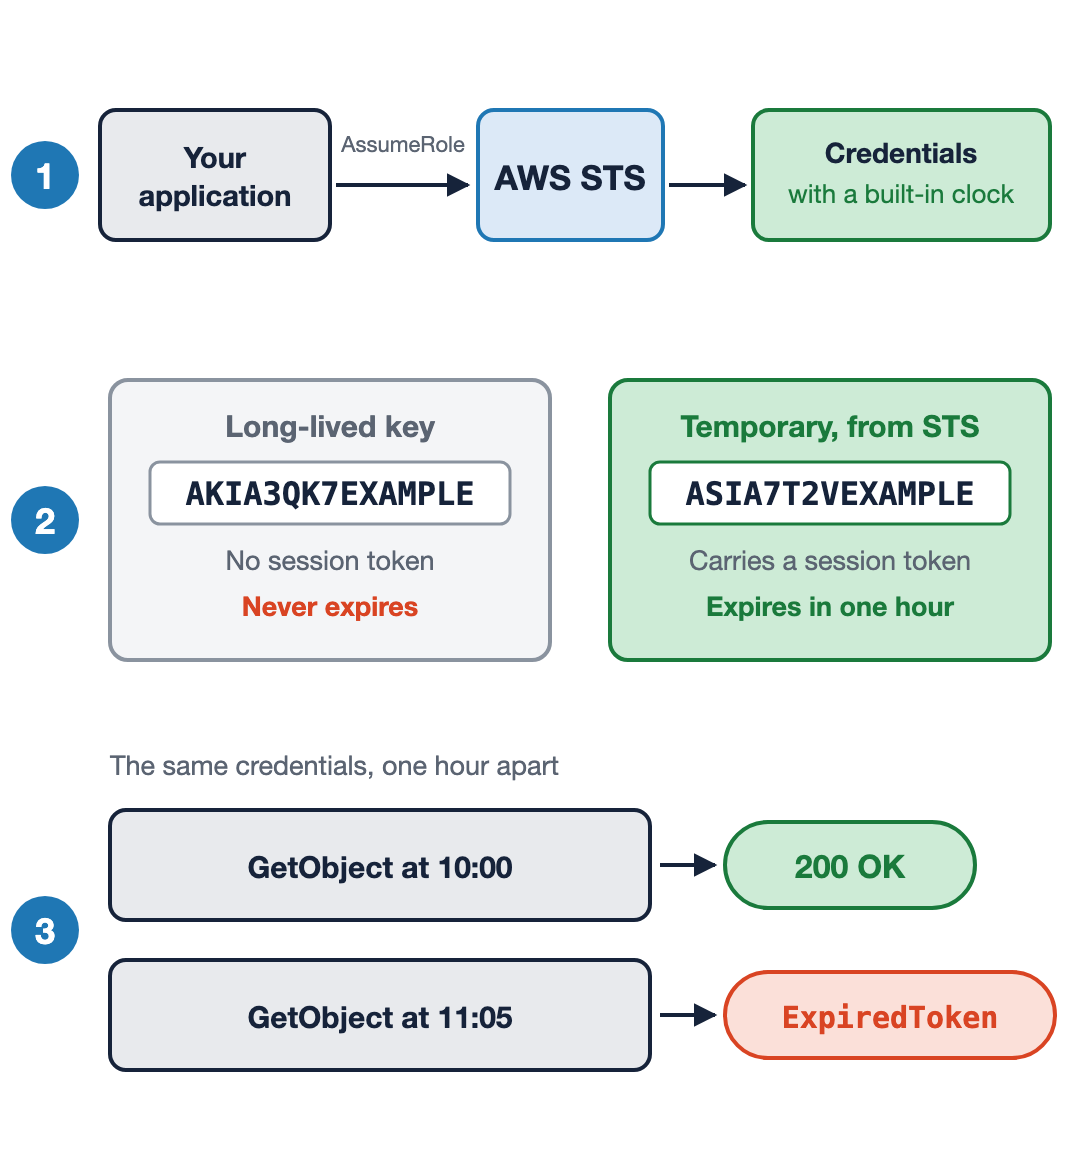
Ablauf standardmäßig aktivieren mit AWS STS
Eine Rolle anfordern, Anmeldedaten mit eingebauter Uhr erhalten
Temporäre Anmeldedaten beginnen mit ASIA und enthalten ein Sitzungstoken
Derselbe Aufruf wird erst akzeptiert, dann nicht mehr
Security Token Service (STS): Ablauf angehängt, standardmäßig eine Stunde

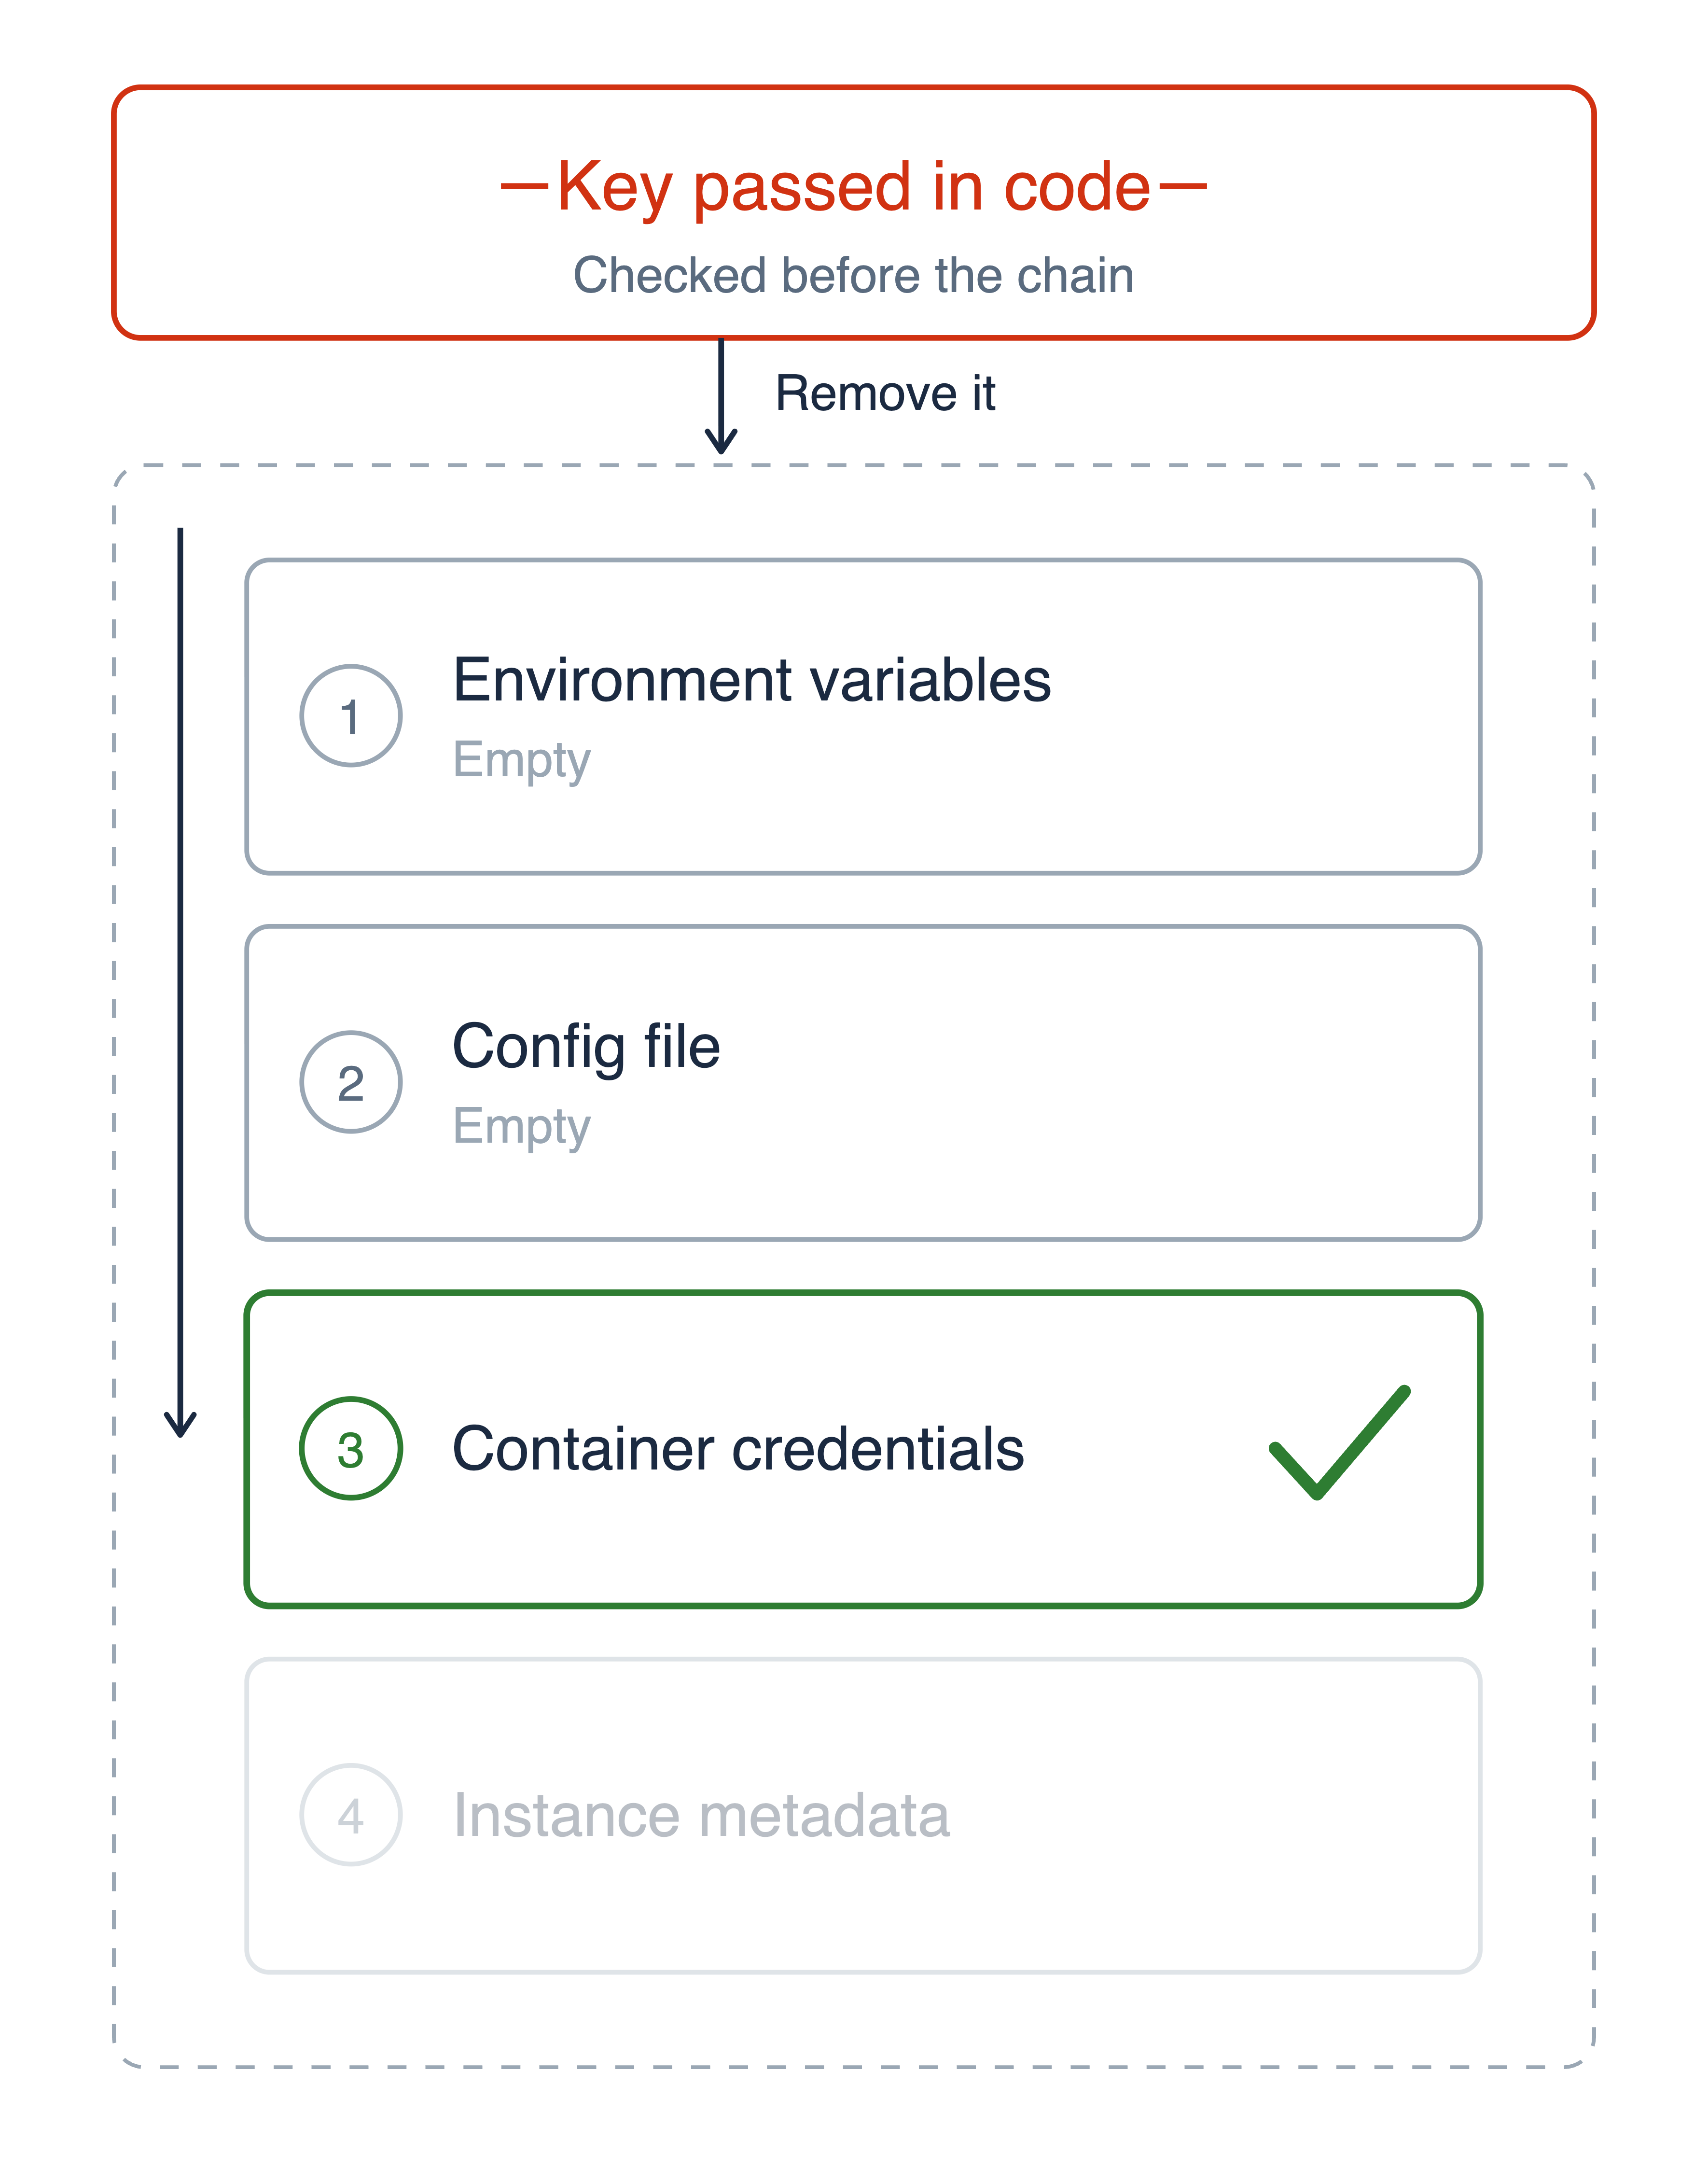
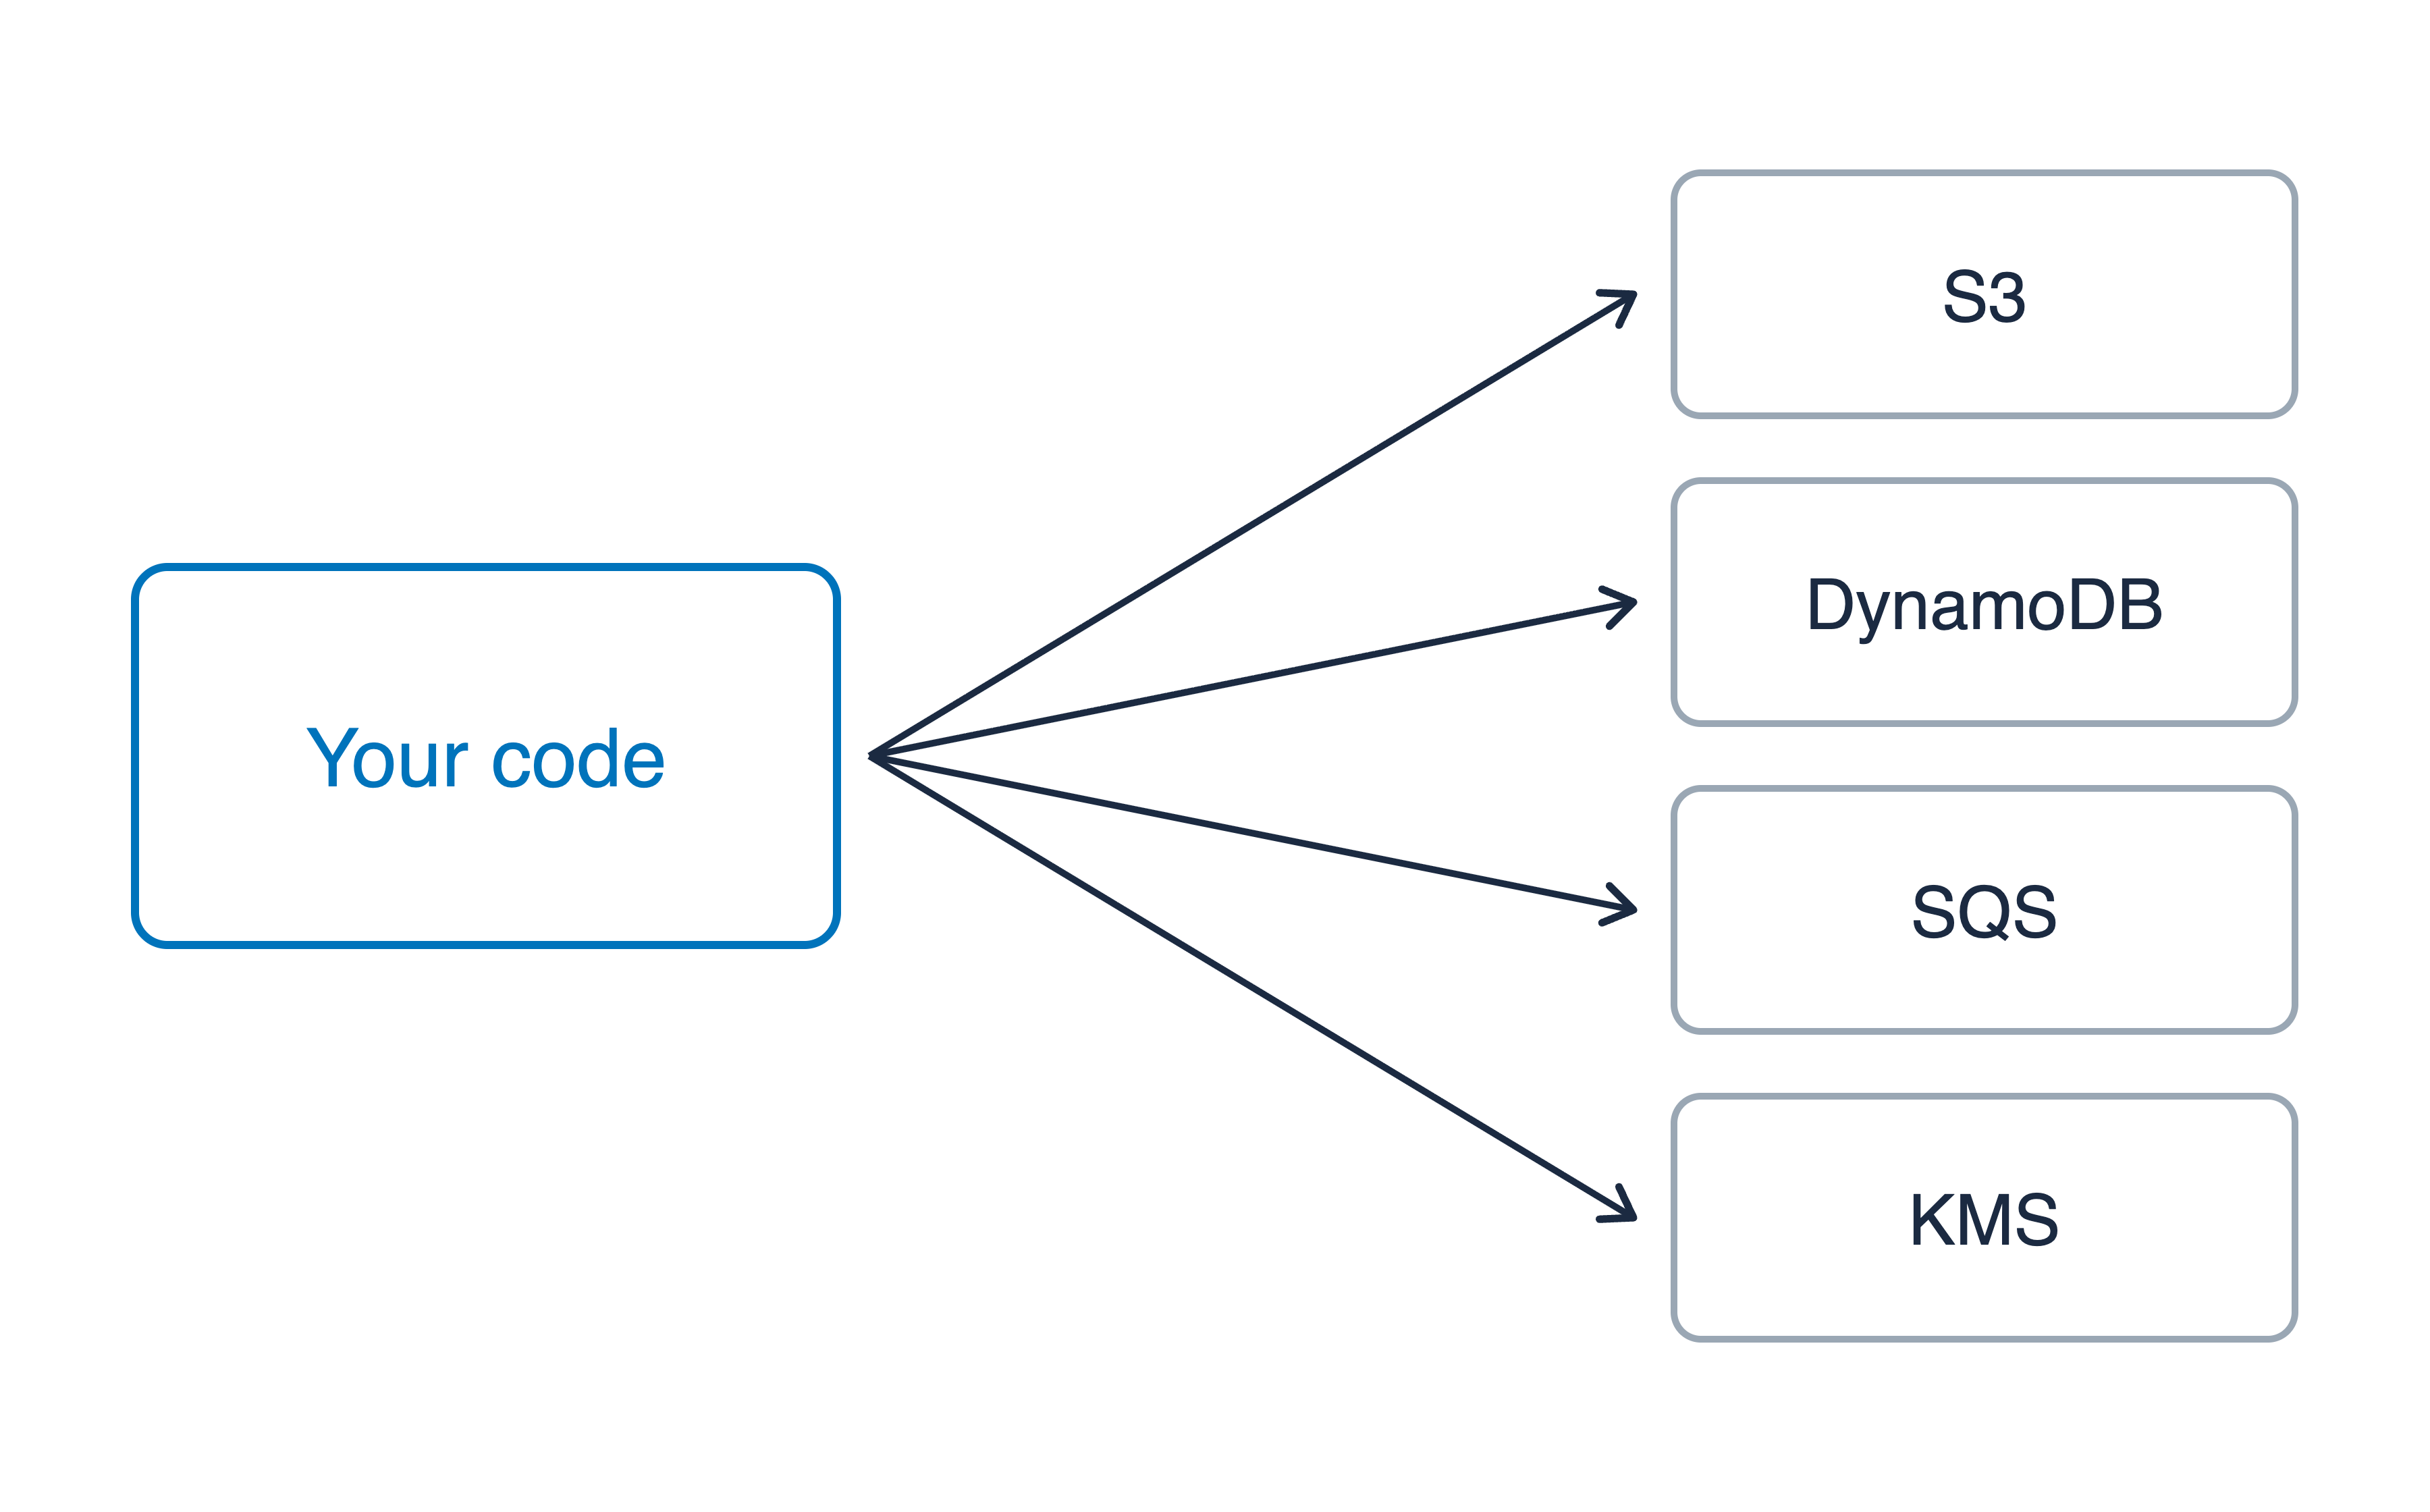
Die Credential Provider Chain prüfen

Die Credential Provider Chain prüfen
Hart codierte Schlüssel werden zuerst geprüft und müssen daher gelöscht werden

1. explicit a key passed in your code
2. environment AWS_* variables, and on Lambda
that is the execution role
3. config file ~/.aws/credentials
4. container ECS or EKS task role
5. instance EC2 instance profile, via IMDS
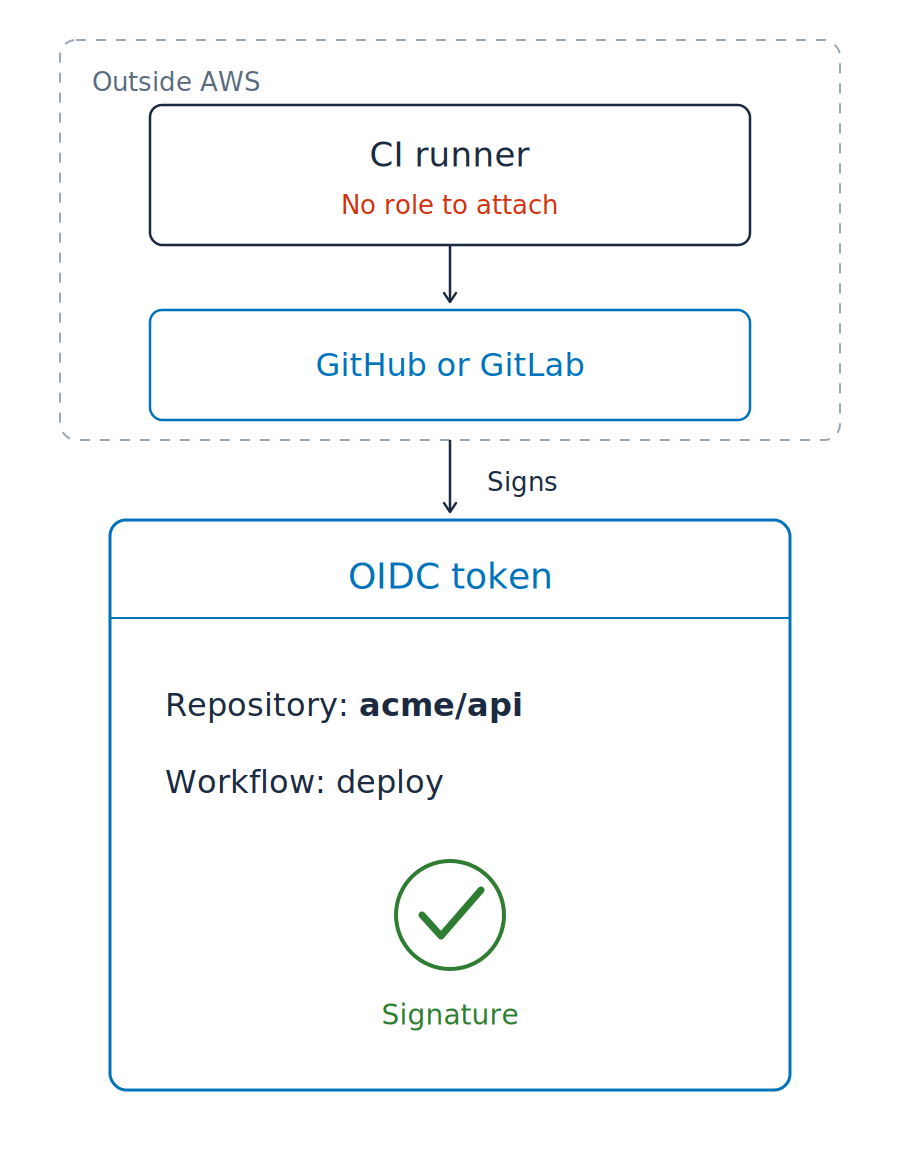
Code-Pipelines laufen oft außerhalb von AWS, daher lässt sich die Credential Chain nicht anhängen

Code-Pipelines laufen oft außerhalb von AWS, daher lässt sich die Credential Chain nicht anhängen
OIDC-Token (OpenID Connect)


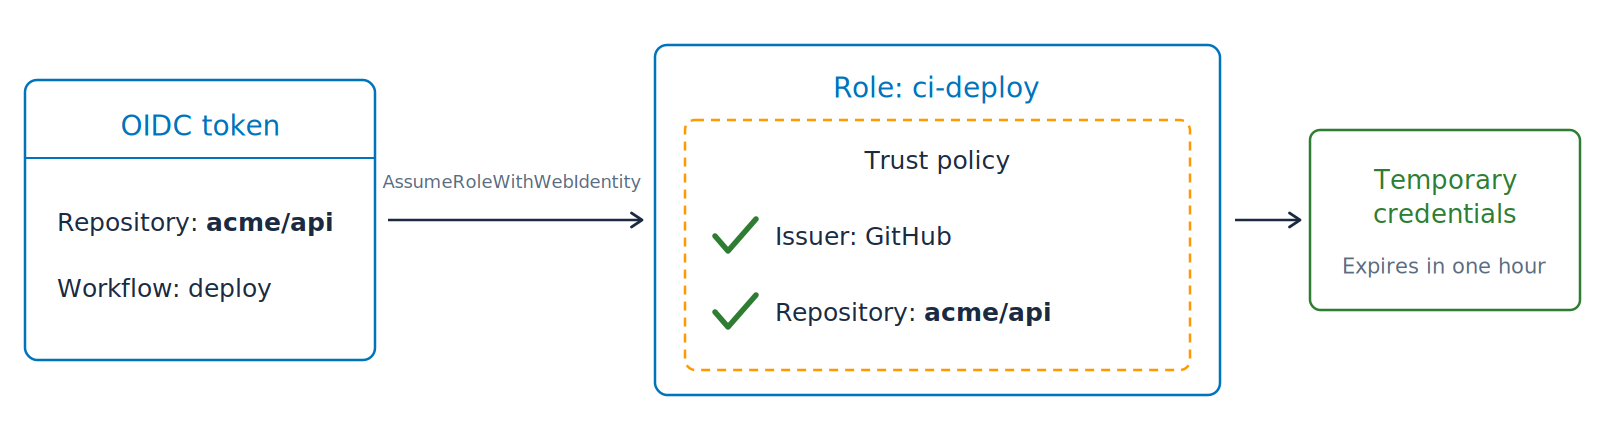
Token gegen Anmeldedaten tauschen

Token gegen Anmeldedaten tauschen
Repository-Secrets: jetzt leer
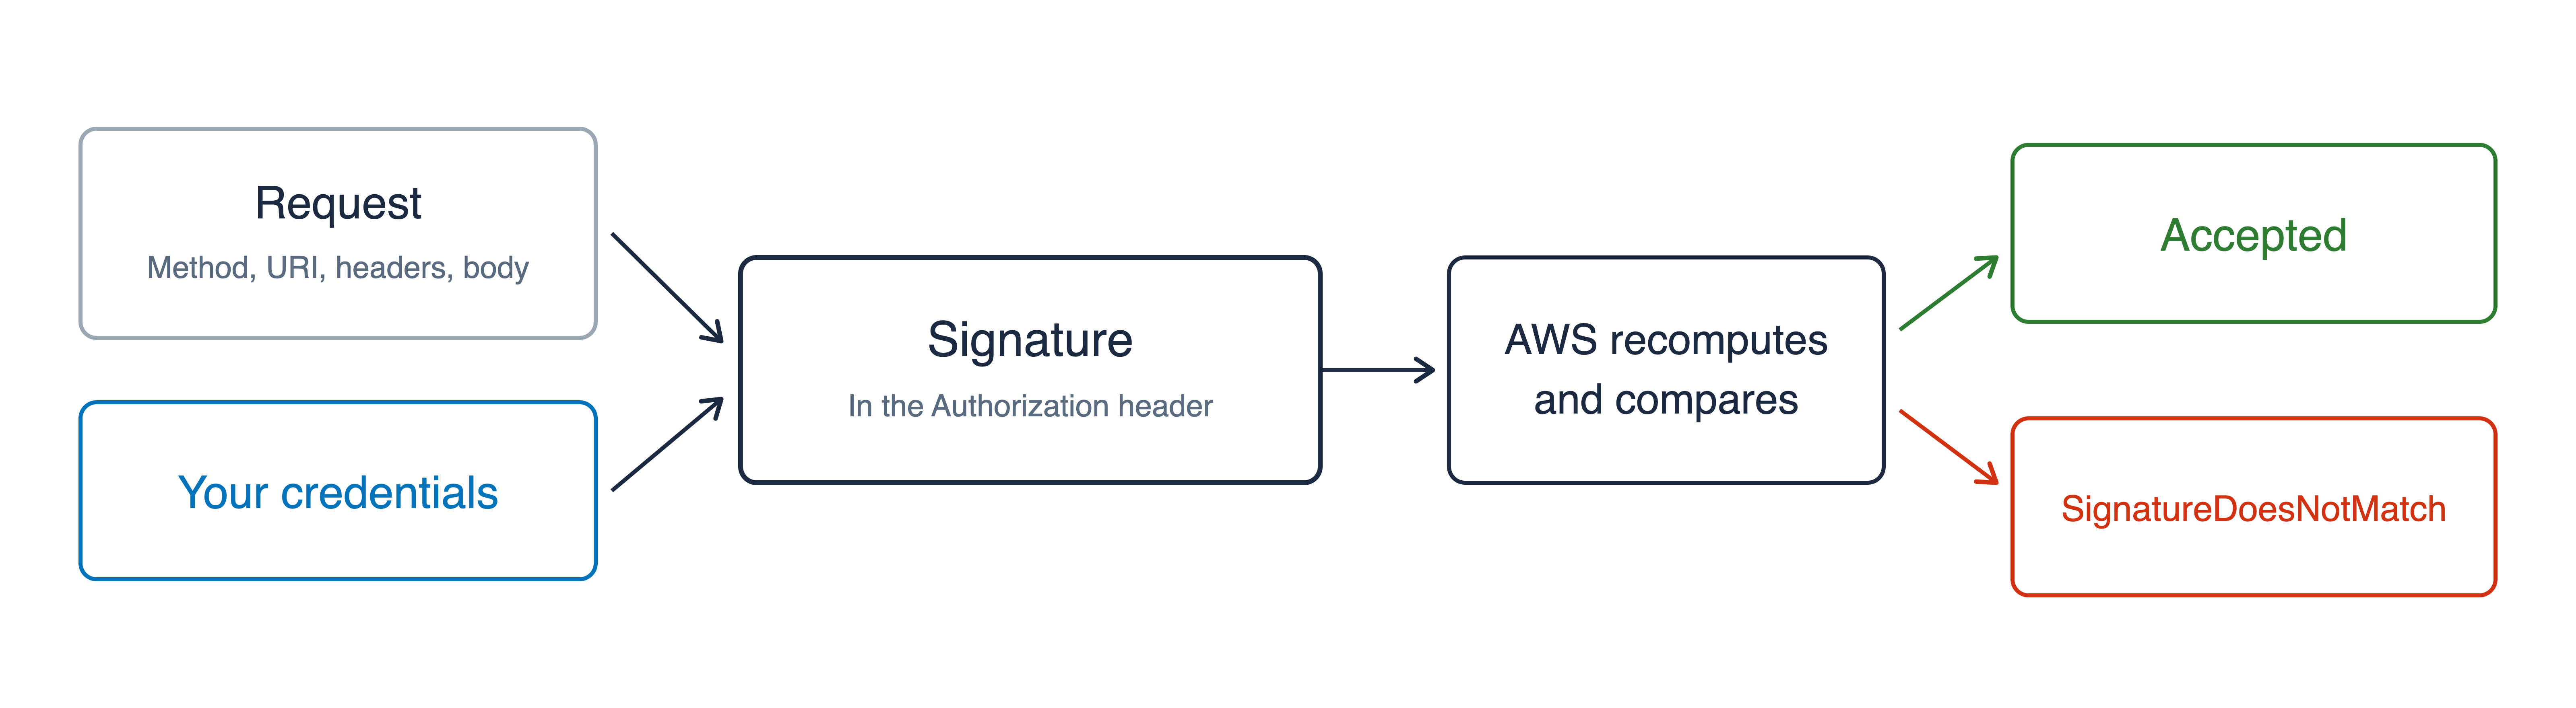
Signature Version 4, oder SigV4

Temporäre Anmeldedaten

Temporäre Anmeldedaten
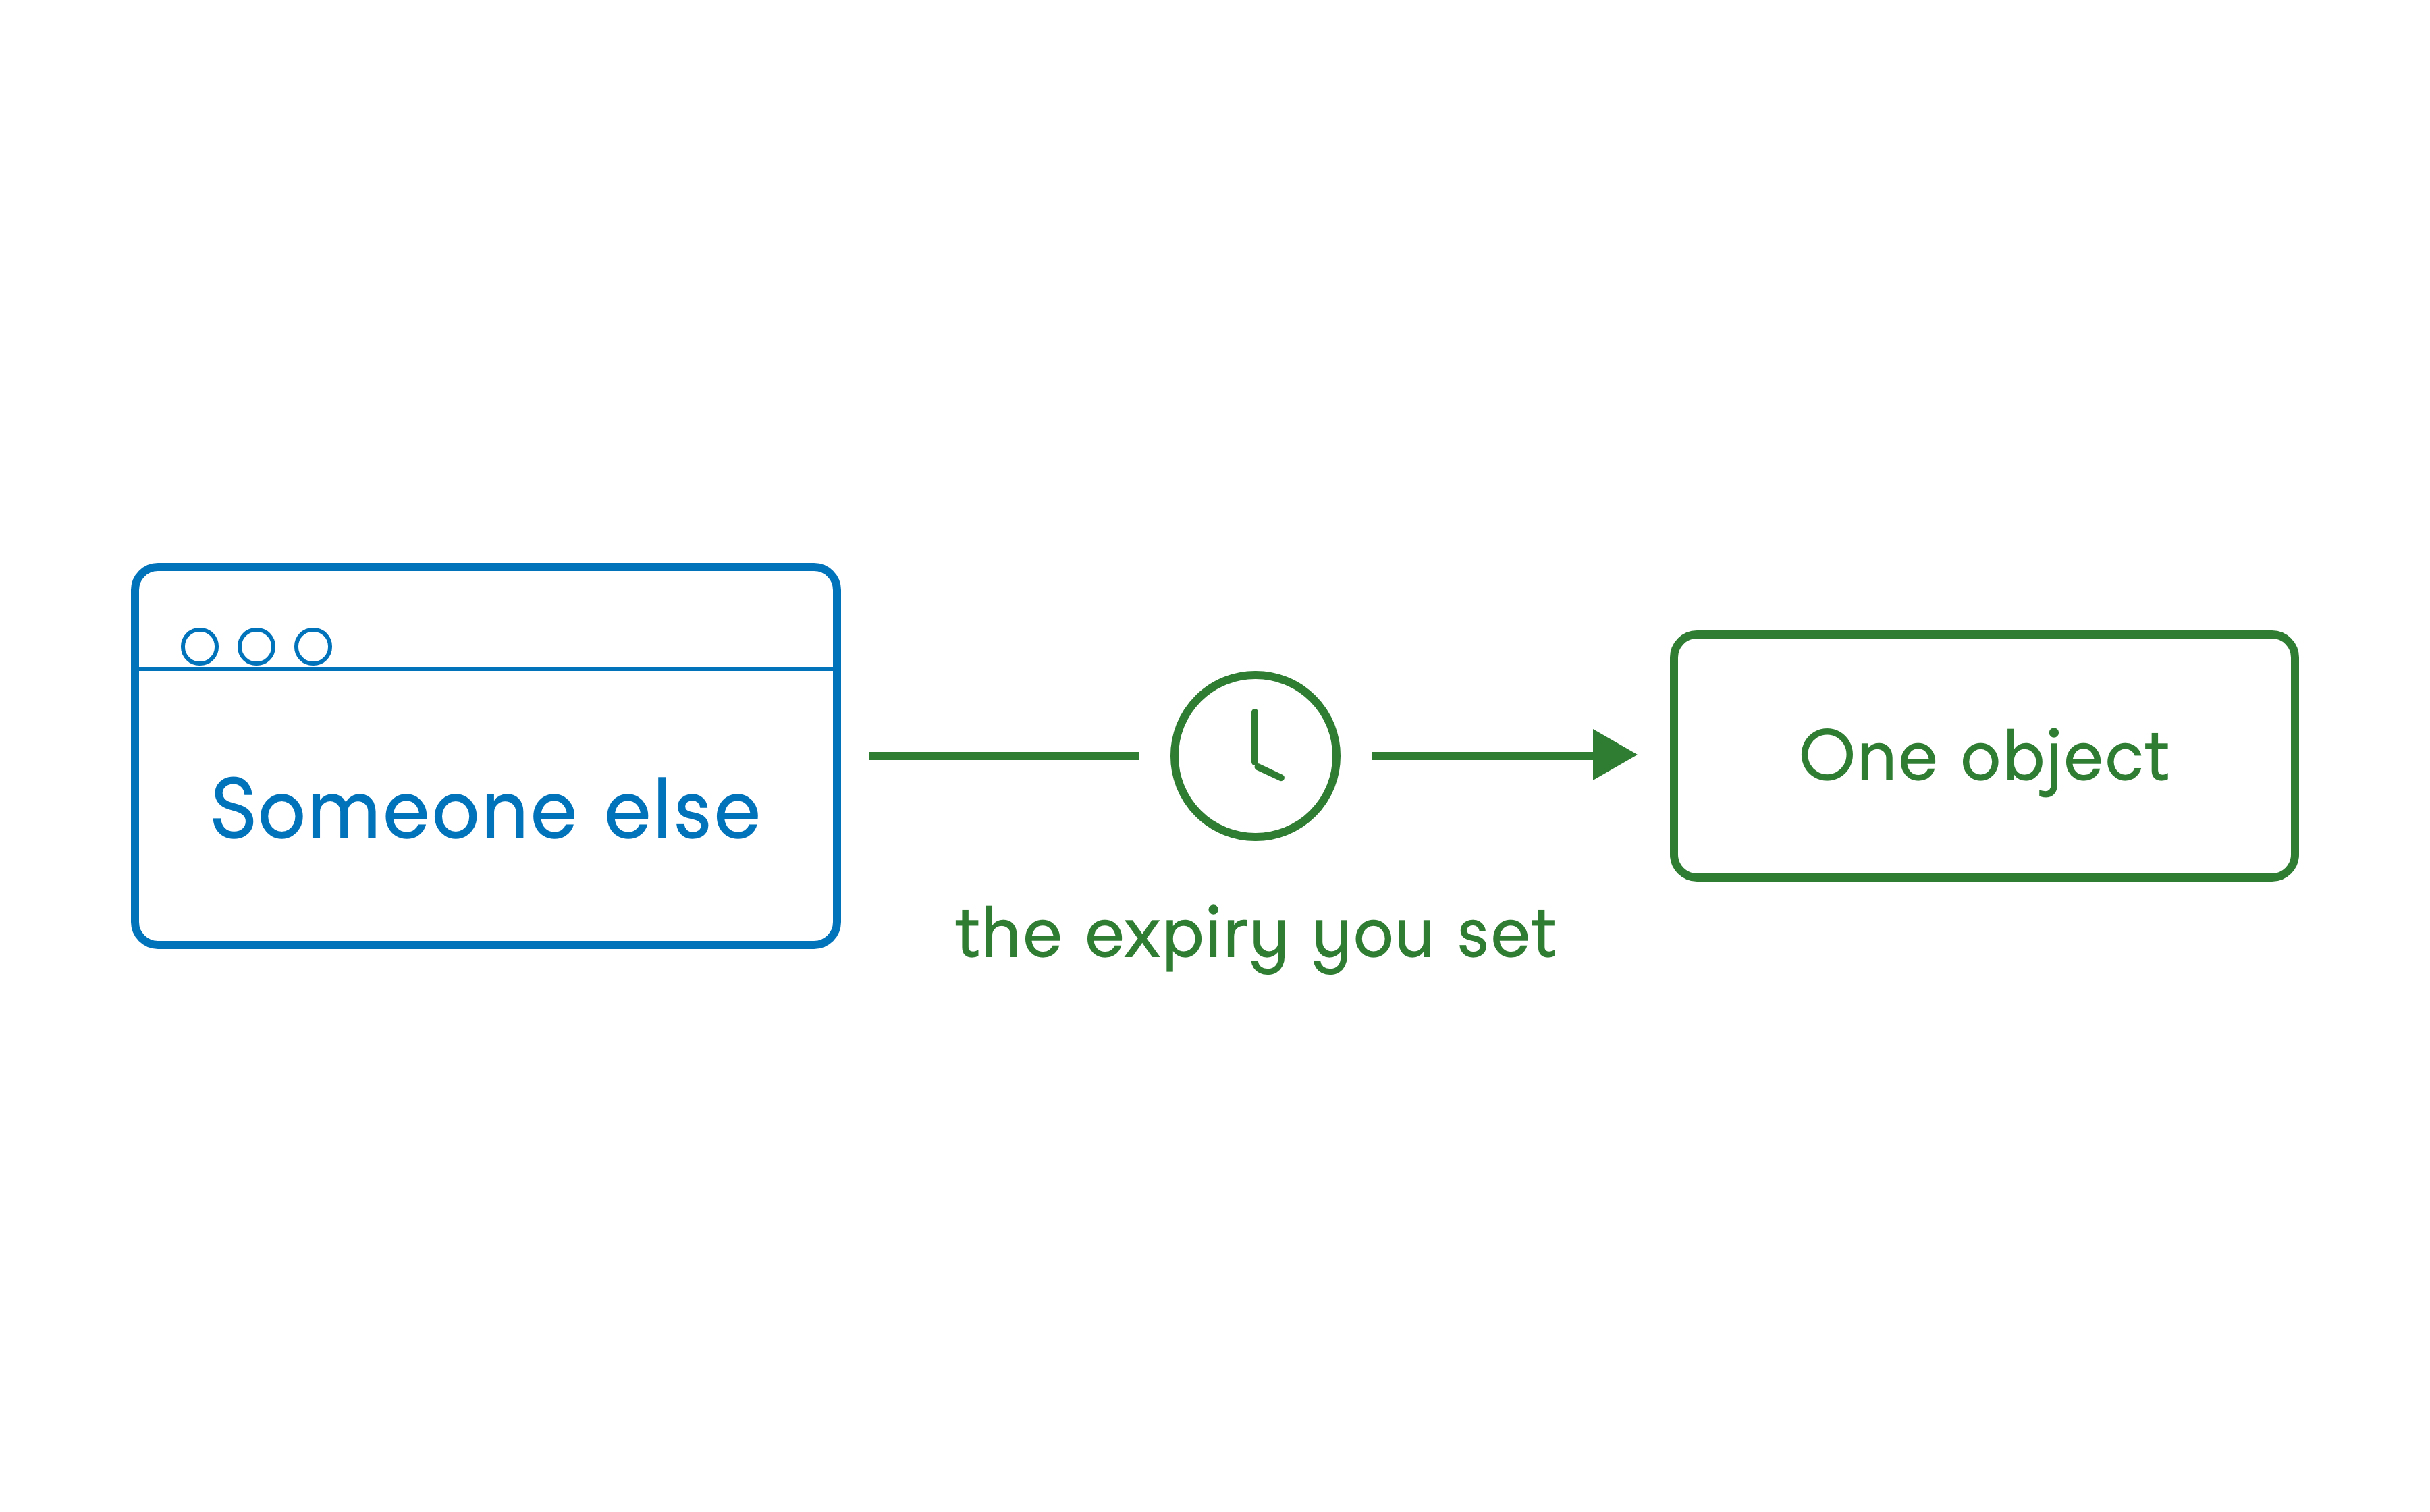
Voraus-signierte URL


AWS-Sicherheit für Entwickler:innen nutzen