Glückwunsch

AWS-Sicherheit für Entwickler:innen nutzen

Rahul Singh

Technical Product Manager

Welche Identität AWS prüft
Was du geklärt hast

  • Actor und Principal: wessen Ausweis AWS prüft
  • Explizites Deny zuerst, und kein Treffer ist trotzdem ein Deny

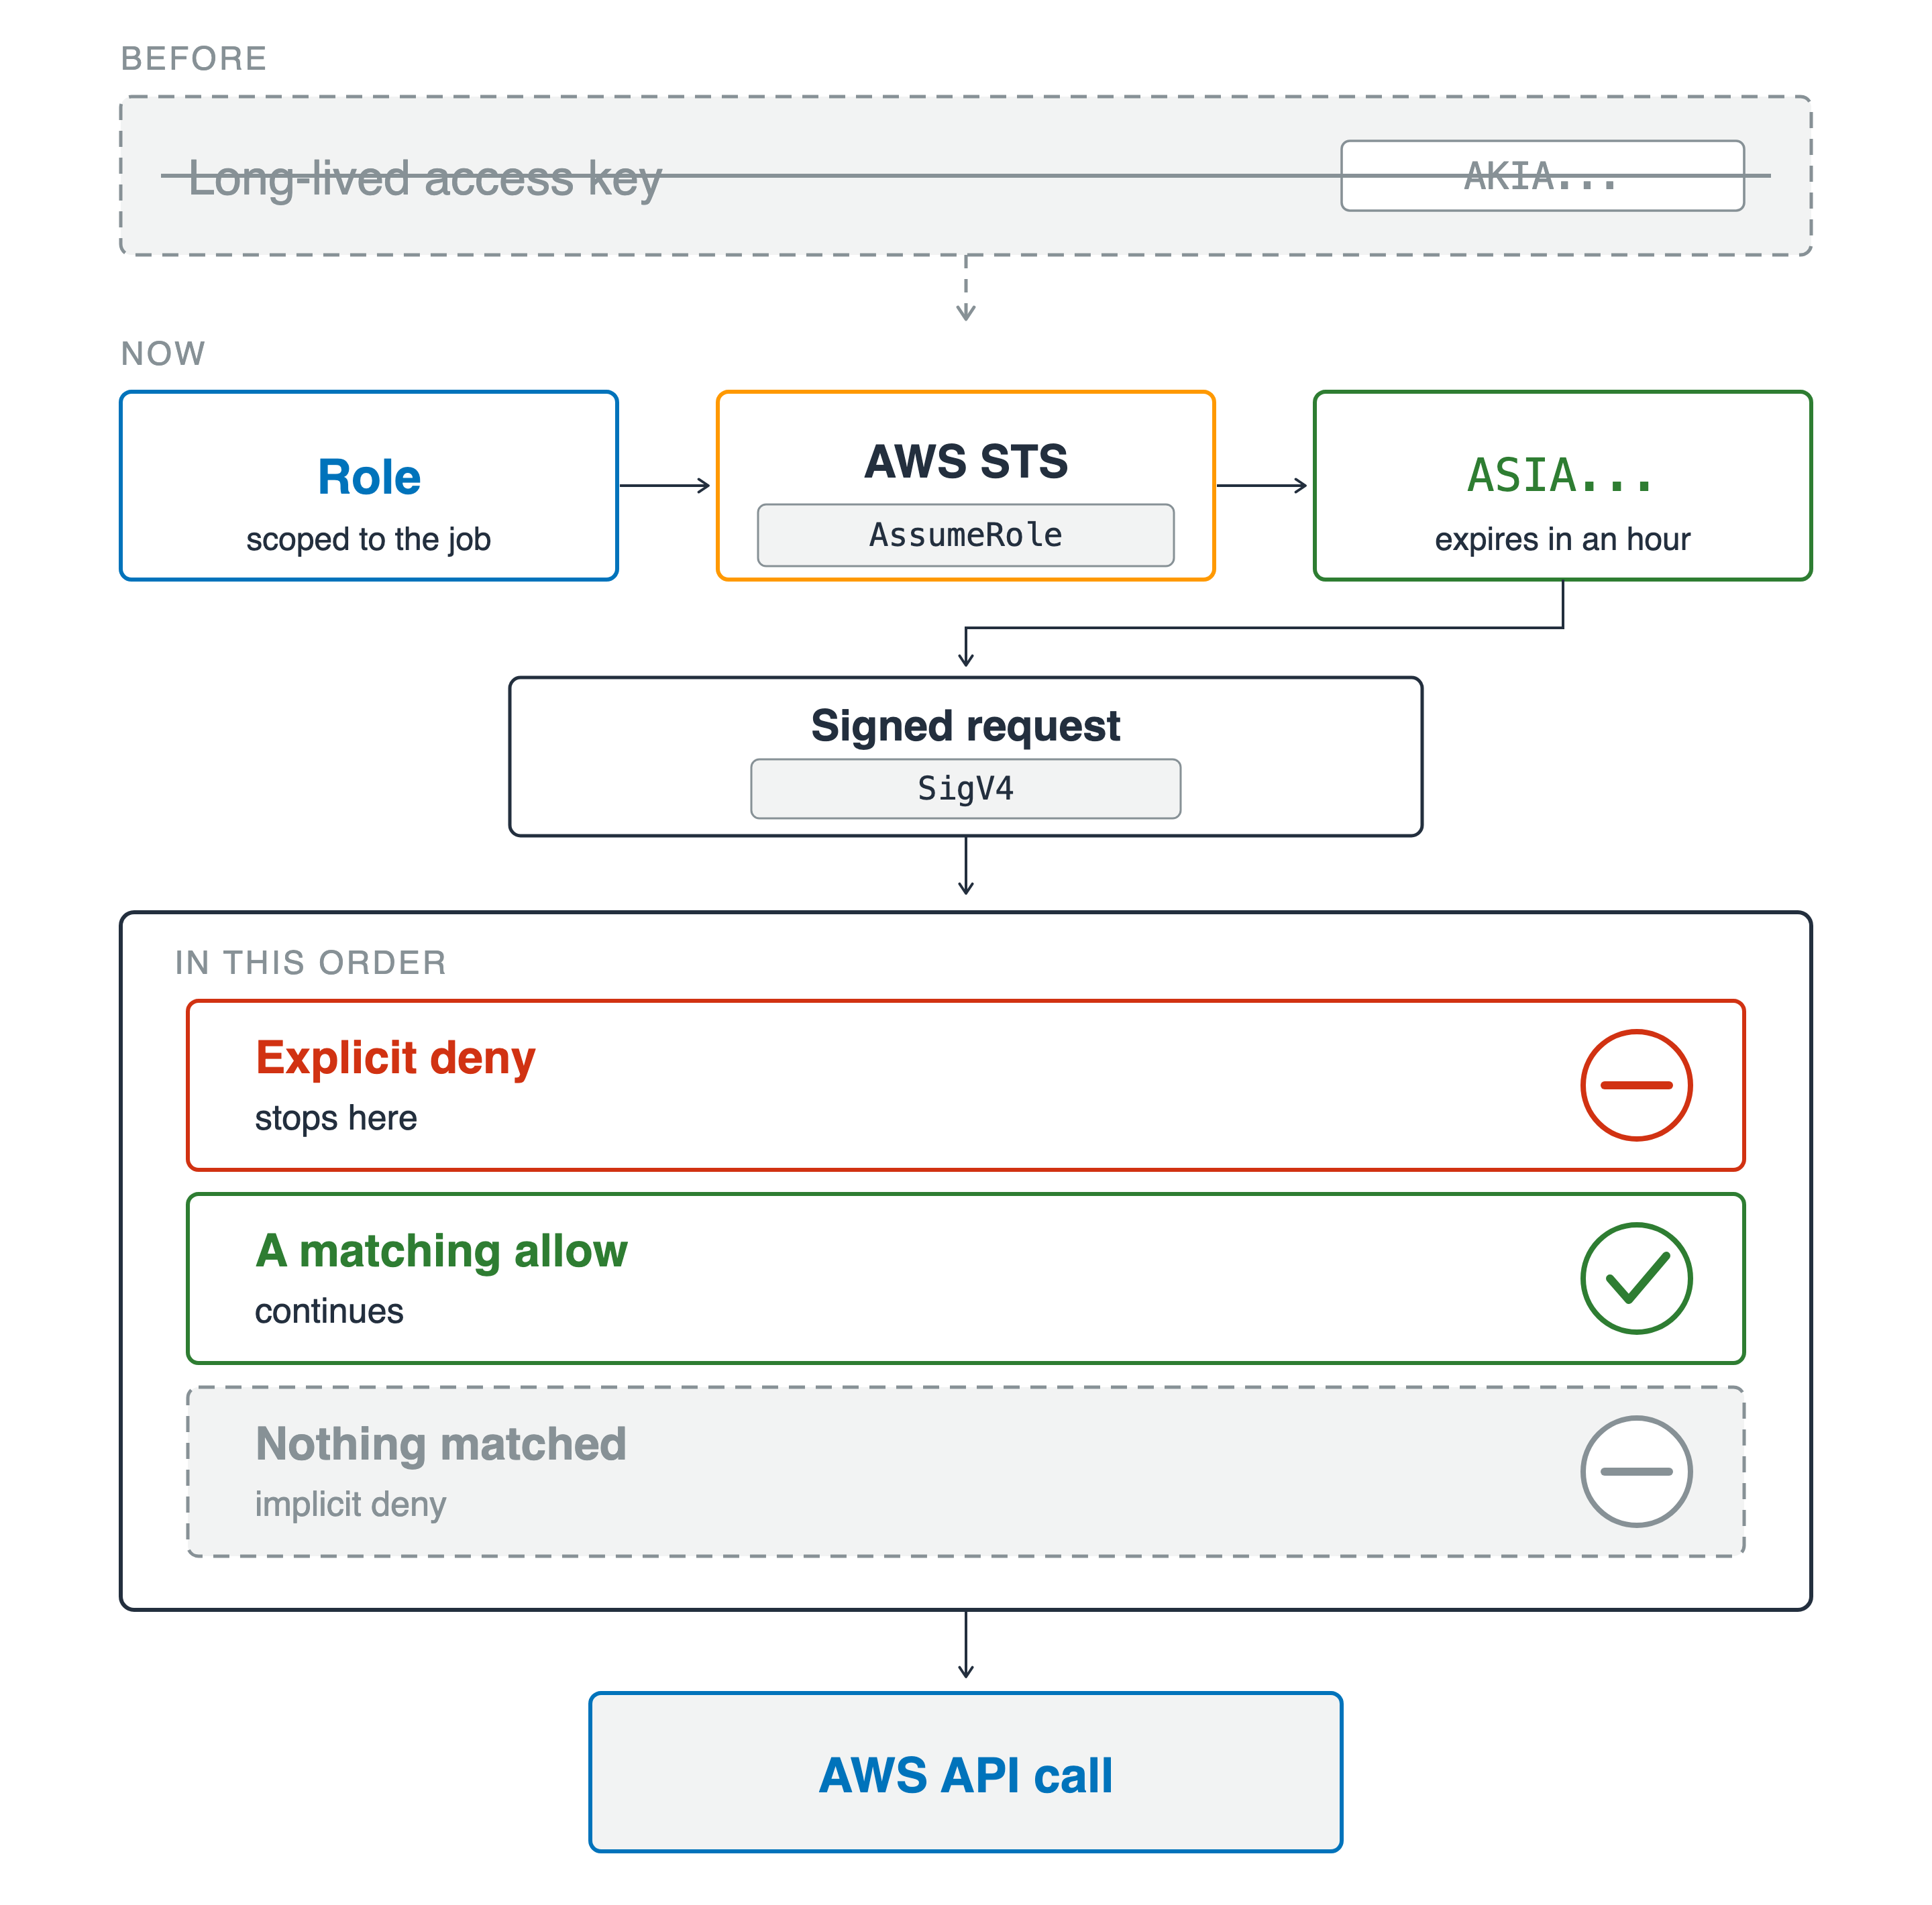
Eine Anfrage von Ende zu Ende gezeichnet. Oben hält ein ausgegrautes, durchgestrichenes Feld einen langlebigen Zugriffsschlüssel mit der Bezeichnung AKIA. Darunter durchläuft eine auf den Job beschränkte Rolle AWS STS zu einem temporären Anmelde­datenpaar mit der Bezeichnung ASIA, das in einer Stunde abläuft, dann in eine signierte Anfrage mit SigV4. Diese trifft auf ein Tor, das der Reihe nach prüft: ein explizites Deny, das stoppt, ein passendes Allow, das weiterlässt, und ein gestricheltes Band ohne Treffer, also ein implizites Deny. Die verbleibende Anfrage geht als AWS-API-Aufruf hinaus.

AWS-Sicherheit für Entwickler:innen nutzen

Welche Identität AWS prüft

Was du geklärt hast

  • Actor und Principal: wessen Ausweis AWS prüft
  • Explizites Deny zuerst, und kein Treffer ist trotzdem ein Deny
  • Eine Rolle für eine Stunde, kein Schlüssel für immer
  • SigV4 bei jeder Anfrage, vorab signiert für eine

Eine Anfrage von Ende zu Ende gezeichnet. Oben hält ein ausgegrautes, durchgestrichenes Feld einen langlebigen Zugriffsschlüssel mit der Bezeichnung AKIA. Darunter durchläuft eine auf den Job beschränkte Rolle AWS STS zu einem temporären Anmelde­datenpaar mit der Bezeichnung ASIA, das in einer Stunde abläuft, dann in eine signierte Anfrage mit SigV4. Diese trifft auf ein Tor, das der Reihe nach prüft: ein explizites Deny, das stoppt, ein passendes Allow, das weiterlässt, und ein gestricheltes Band ohne Treffer, also ein implizites Deny. Die verbleibende Anfrage geht als AWS-API-Aufruf hinaus.

AWS-Sicherheit für Entwickler:innen nutzen

Wer was erreichen darf

Was du geklärt hast

  • User Pool meldet an, Identity Pool gibt Anmelde­daten aus
  • Token prüfen, dann Claims hinterfragen

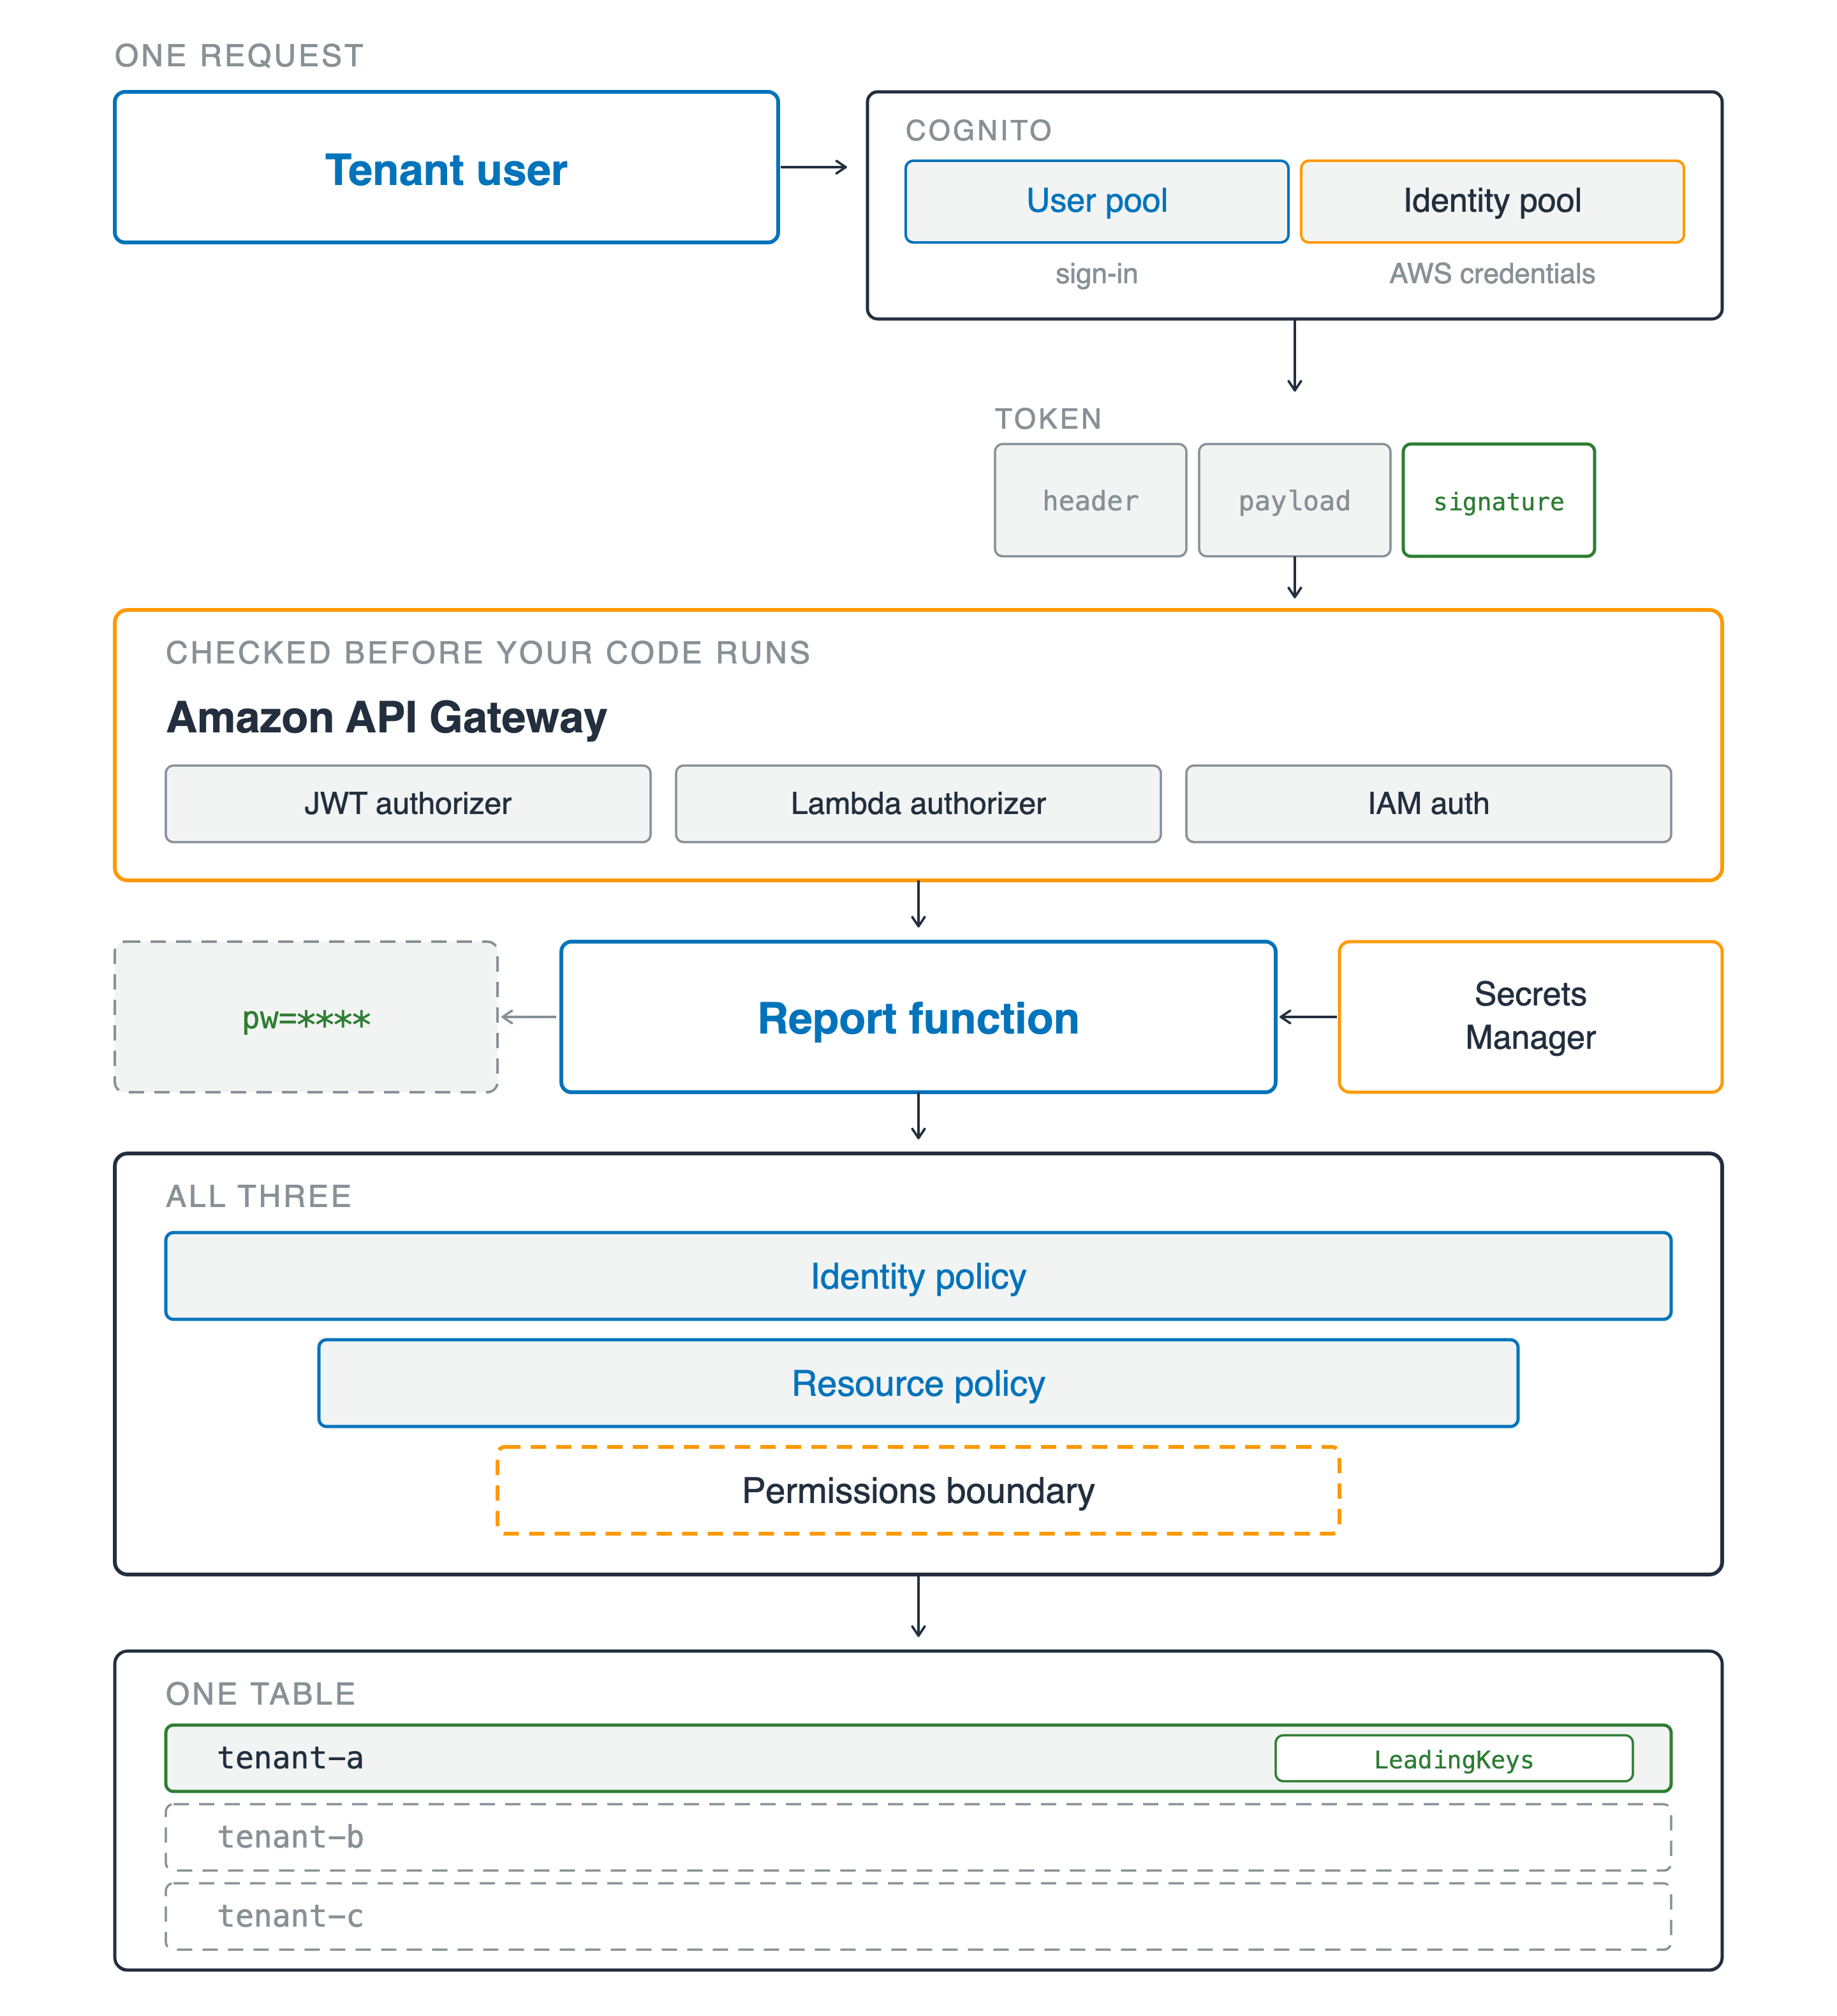
Eine Anfrage durchläuft alle Ebenen. Ein Mandanten-User erreicht Amazon Cognito, gezeichnet als zwei Boxen in einem Rahmen: ein User Pool, der anmeldet, und ein Identity Pool, der AWS-Anmelde­daten ausgibt. Das Token darunter hat drei Segmente – Header, Payload und Signatur –, nur die Signatur ist grün umrandet. Es geht in Amazon API Gateway, gekennzeichnet als geprüft, bevor dein Code läuft, mit JWT-Authorizer, Lambda-Authorizer und IAM-Auth. Darunter holt die report-Funktion einen Wert aus Secrets Manager und gibt eine maskierte Zeile „pw = ****" aus. Drei Berechtigungsebenen verengen sich darunter: Identity-Policy, Resource-Policy und eine gestrichelte Permissions Boundary. Unten ist eine Zeile einer geteilten Tabelle hervorgehoben und mit LeadingKeys markiert, zwei andere Mandantenzeilen bleiben gestrichelt grau.

AWS-Sicherheit für Entwickler:innen nutzen

Wer was erreichen darf

Was du geklärt hast

  • User Pool meldet an, Identity Pool gibt Anmelde­daten aus
  • Token prüfen, dann Claims hinterfragen
  • Identity, Resource, Boundary: drei Ebenen, eine Antwort
  • Eine Mandantenbedingung, das Scan, das daran vorbeiläuft, und das Passwort aus dem Log entfernen

Eine Anfrage durchläuft alle Ebenen. Ein Mandanten-User erreicht Amazon Cognito, gezeichnet als zwei Boxen in einem Rahmen: ein User Pool, der anmeldet, und ein Identity Pool, der AWS-Anmelde­daten ausgibt. Das Token darunter hat drei Segmente – Header, Payload und Signatur –, nur die Signatur ist grün umrandet. Es geht in Amazon API Gateway, gekennzeichnet als geprüft, bevor dein Code läuft, mit JWT-Authorizer, Lambda-Authorizer und IAM-Auth. Darunter holt die report-Funktion einen Wert aus Secrets Manager und gibt eine maskierte Zeile „pw = ****" aus. Drei Berechtigungsebenen verengen sich darunter: Identity-Policy, Resource-Policy und eine gestrichelte Permissions Boundary. Unten ist eine Zeile einer geteilten Tabelle hervorgehoben und mit LeadingKeys markiert, zwei andere Mandantenzeilen bleiben gestrichelt grau.

AWS-Sicherheit für Entwickler:innen nutzen

Belege es, dann ausliefern

Was du geklärt hast

  • Standardmäßig verschlüsselt – aber welcher Modus und wessen Schlüssel ist deiner
  • Zwei Tore vor dem Schlüssel, und beide müssen auf

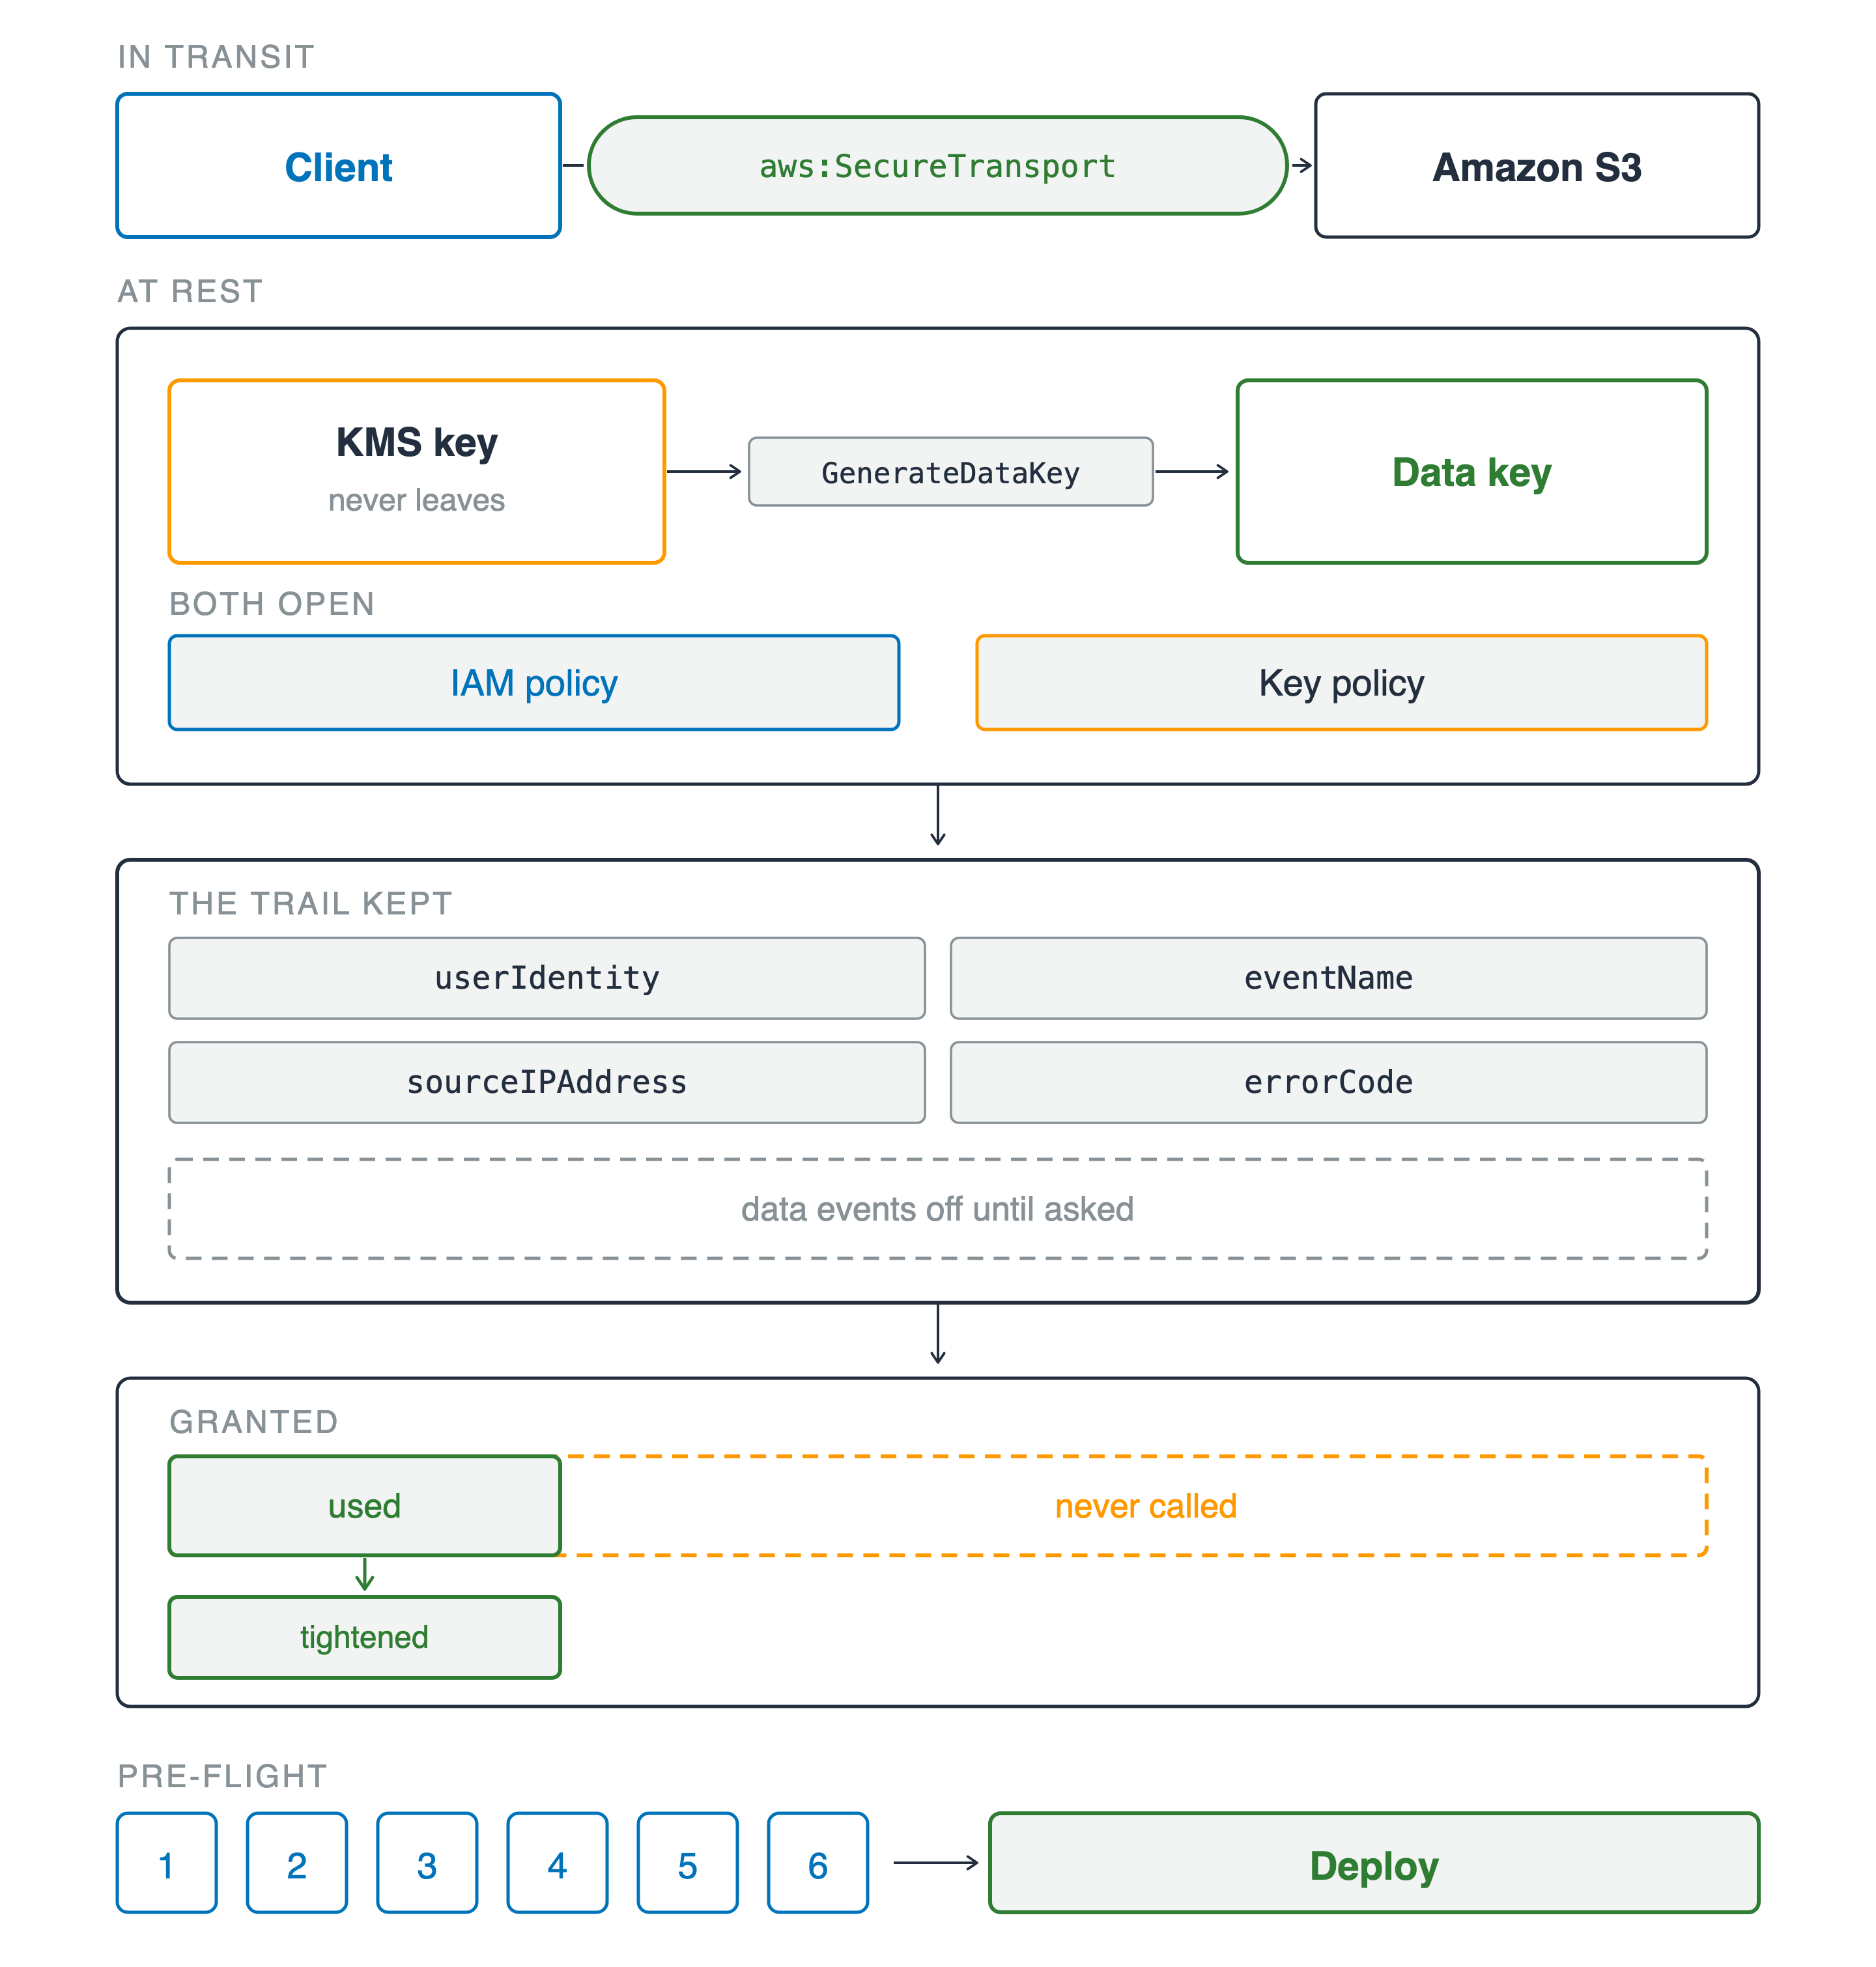
Vier Ebenen. In Transit erreicht ein Client Amazon S3 über einen Kanal mit der Beschriftung aws:SecureTransport. Im Ruhezustand ruft ein KMS-Schlüssel, der nie verlassen wird, GenerateDataKey auf, um einen Datenschlüssel zu erzeugen, über zwei Toren, die beide öffnen müssen: eine IAM-Policy und eine Key-Policy. Darunter das, was der Trail behielt: userIdentity, eventName, sourceIPAddress und errorCode, mit einem gestrichelten Band „data events off", bis angefordert. Dann ein gewährter Balken, gestrichelt und breit, mit einem kleinen ausgefüllten „used"-Segment darin, der in eine verschärfte Policy mündet. Unten führen sechs nummerierte Fragen zu einem Deploy-Schritt.

AWS-Sicherheit für Entwickler:innen nutzen

Belege es, dann ausliefern

Was du geklärt hast

  • Standardmäßig verschlüsselt – aber welcher Modus und wessen Schlüssel ist deiner
  • Zwei Tore vor dem Schlüssel, und beide müssen auf
  • Der Trail nennt den Principal, falls er aufgezeichnet hat
  • Gewährt vs. genutzt, dann sechs Fragen

Vier Ebenen. In Transit erreicht ein Client Amazon S3 über einen Kanal mit der Beschriftung aws:SecureTransport. Im Ruhezustand ruft ein KMS-Schlüssel, der nie verlassen wird, GenerateDataKey auf, um einen Datenschlüssel zu erzeugen, über zwei Toren, die beide öffnen müssen: eine IAM-Policy und eine Key-Policy. Darunter das, was der Trail behielt: userIdentity, eventName, sourceIPAddress und errorCode, mit einem gestrichelten Band „data events off", bis angefordert. Dann ein gewährter Balken, gestrichelt und breit, mit einem kleinen ausgefüllten „used"-Segment darin, der in eine verschärfte Policy mündet. Unten führen sechs nummerierte Fragen zu einem Deploy-Schritt.

AWS-Sicherheit für Entwickler:innen nutzen

Wohin dich das führt


  • Der nächste Service: dieselben sechs Fragen
  • Egal welcher Anbieter: Identity, Authorization, Keys, Evidence

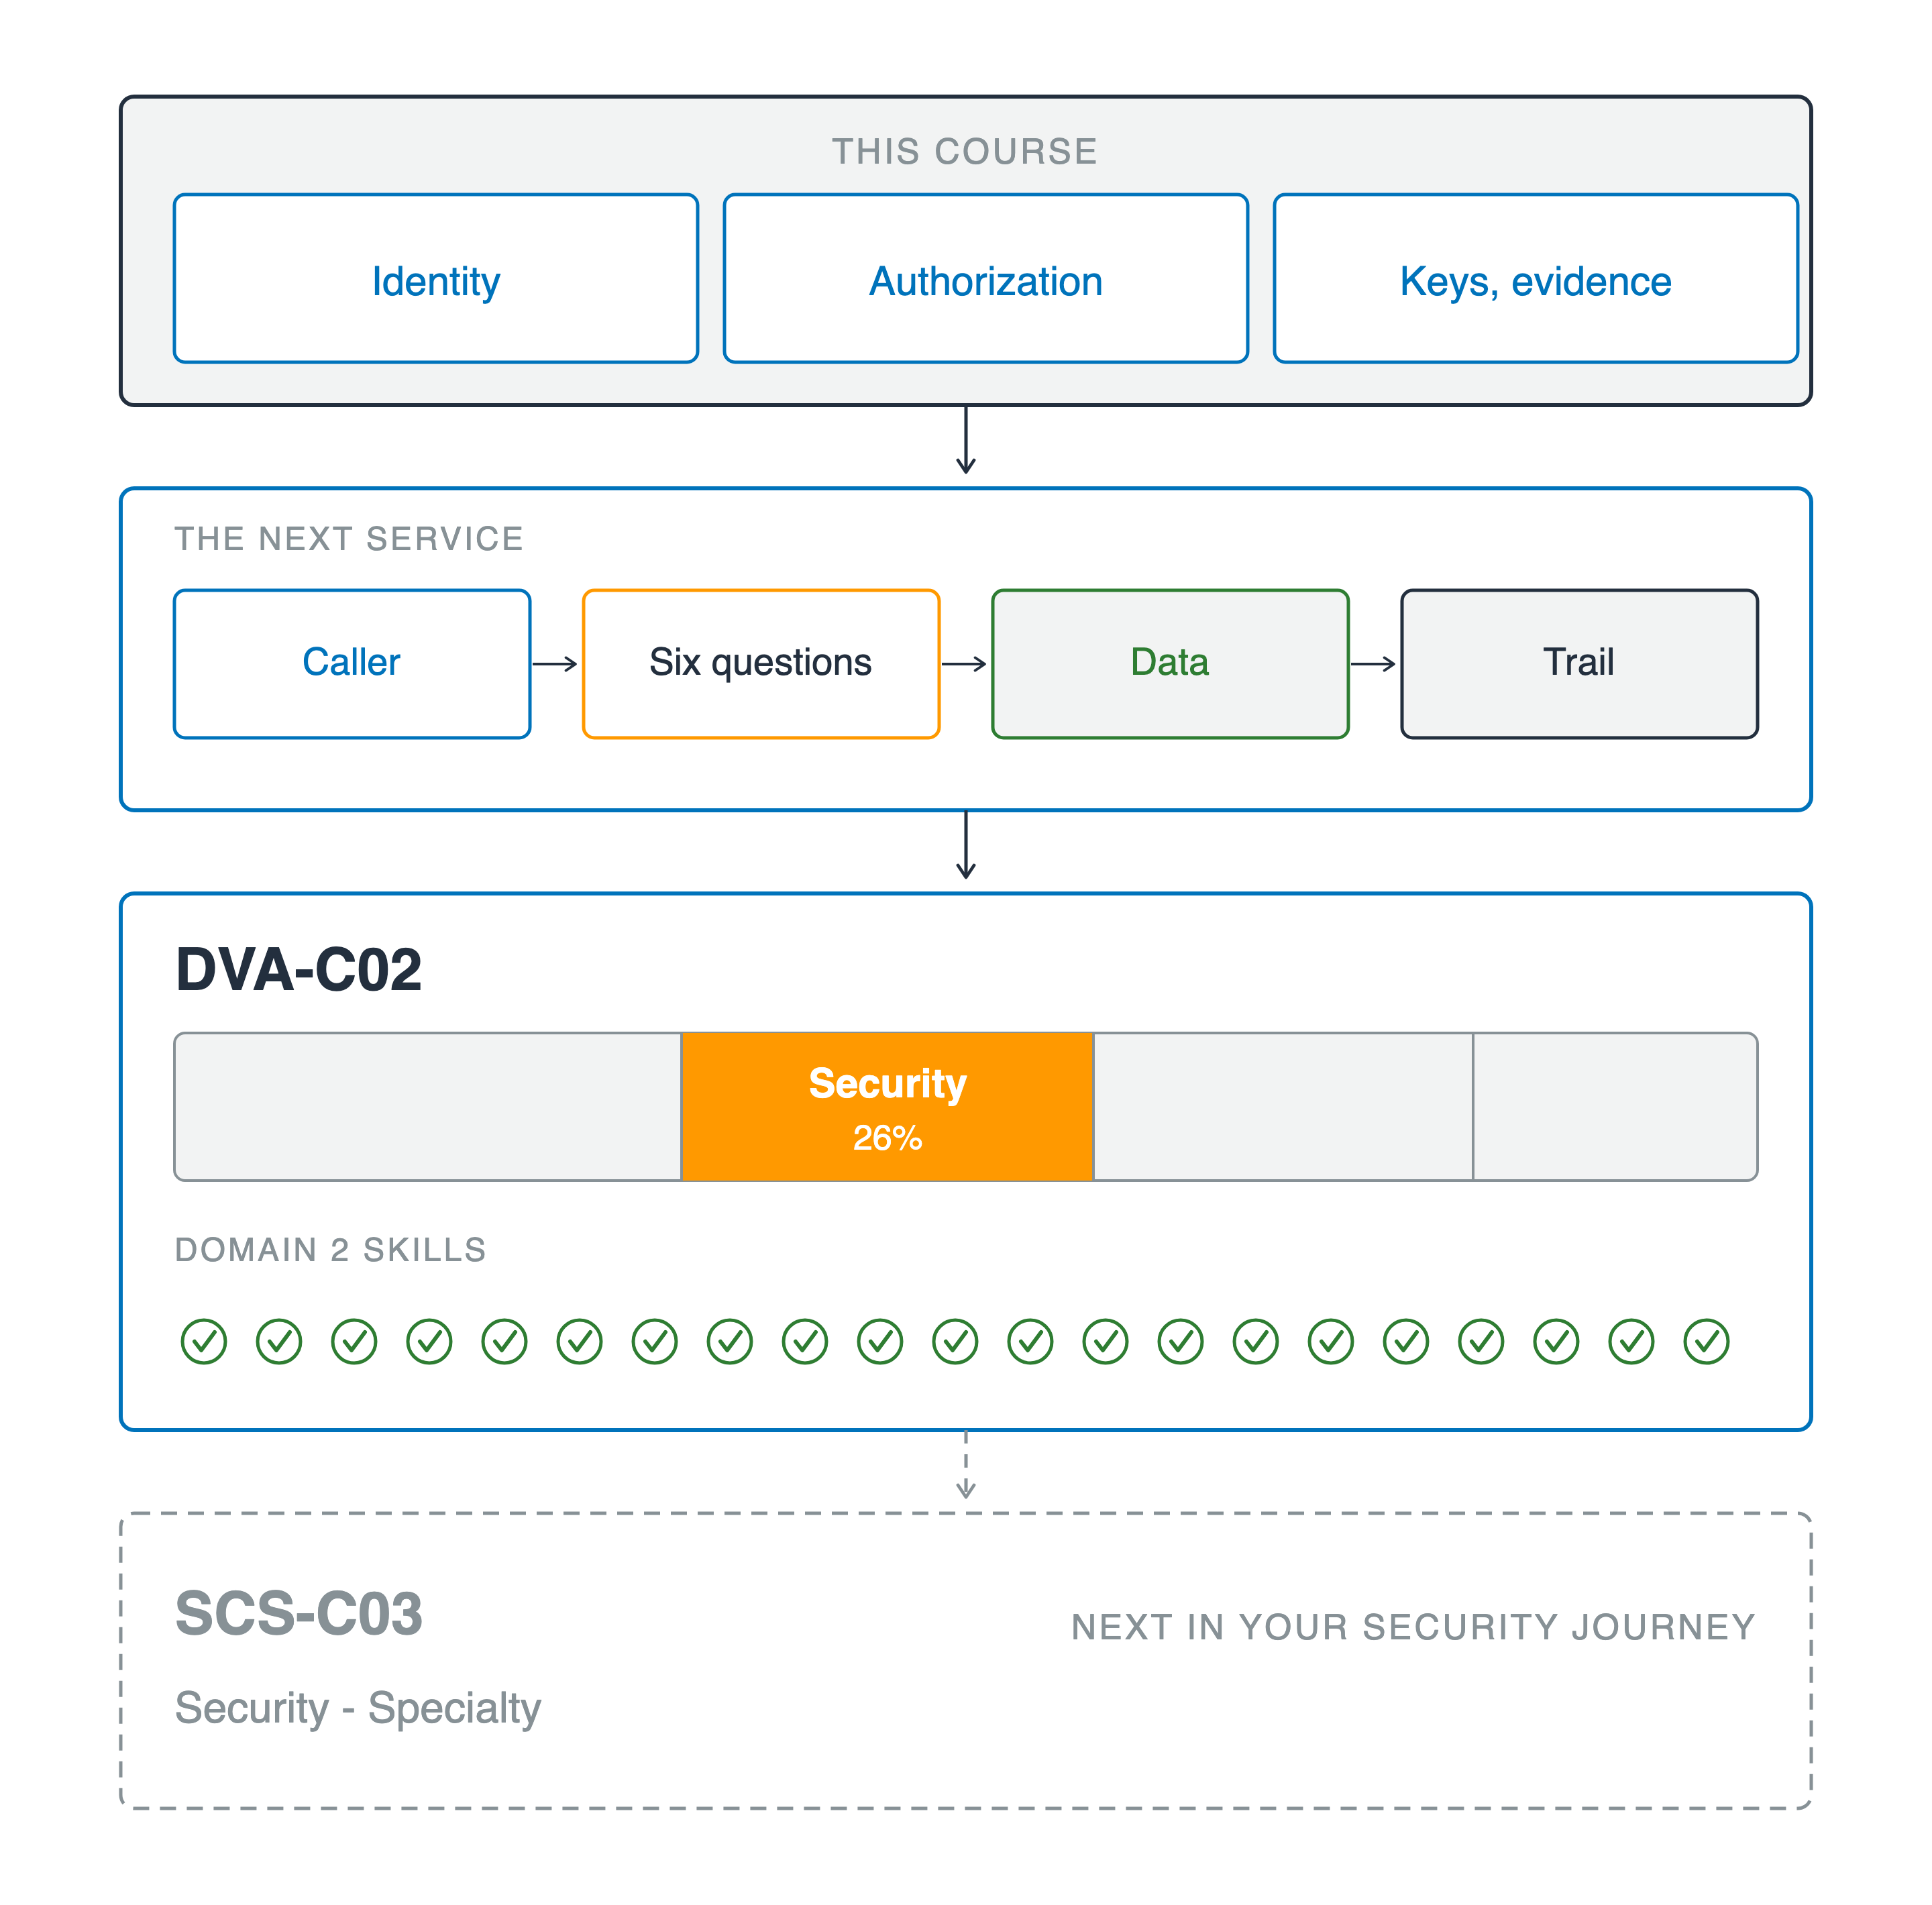
Eine einzelne Spalte von oben nach unten. Ein Block „dieser Kurs" enthält Identity, Authorization, sowie Keys und Evidence. Ein Pfeil führt hinab zu einem Bereich „der nächste Service", wo ein Aufrufer sechs Fragen passiert, dann zu Daten und weiter zu einem Trail. Ein zweiter Pfeil führt zu einem Panel „DVA-C02" mit einem vierteiligen Prüfungsbalken, dessen zweites Segment orange gefüllt und mit Security 26% beschriftet ist, darüber eine Reihe von 21 grünen Haken mit der Überschrift Domain-Two-Skills. Ein gestrichelter Pfeil führt weiter zu einem gestrichelten Panel „SCS-C03, Security – Specialty", markiert als der nächste Schritt auf deiner Security-Reise.

AWS-Sicherheit für Entwickler:innen nutzen

Wohin dich das führt


  • Der nächste Service: dieselben sechs Fragen
  • Egal welcher Anbieter: Identity, Authorization, Keys, Evidence
  • DVA-C02: Security ist ein großer Teil der Prüfung, und dieser Kurs deckt diese Domäne ab
  • Danach: AWS Certified Security – Specialty, eine reine Security-Prüfung

Eine einzelne Spalte von oben nach unten. Ein Block „dieser Kurs" enthält Identity, Authorization, sowie Keys und Evidence. Ein Pfeil führt hinab zu einem Bereich „der nächste Service", wo ein Aufrufer sechs Fragen passiert, dann zu Daten und weiter zu einem Trail. Ein zweiter Pfeil führt zu einem Panel „DVA-C02" mit einem vierteiligen Prüfungsbalken, dessen zweites Segment orange gefüllt und mit Security 26% beschriftet ist, darüber eine Reihe von 21 grünen Haken mit der Überschrift Domain-Two-Skills. Ein gestrichelter Pfeil führt weiter zu einem gestrichelten Panel „SCS-C03, Security – Specialty", markiert als der nächste Schritt auf deiner Security-Reise.

AWS-Sicherheit für Entwickler:innen nutzen

Wie es weitergeht

AWS-Sicherheit für Entwickler:innen nutzen

Preparing Video For Download...