Quién controla la clave

Uso de la seguridad de AWS para desarrolladores

Rahul Singh

Technical Product Manager

Dos tipos de clave KMS
Gestionada por AWS

  • Creada por el servicio, alias aws/s3
  • Política legible, no editable
  • Sin cargo mensual

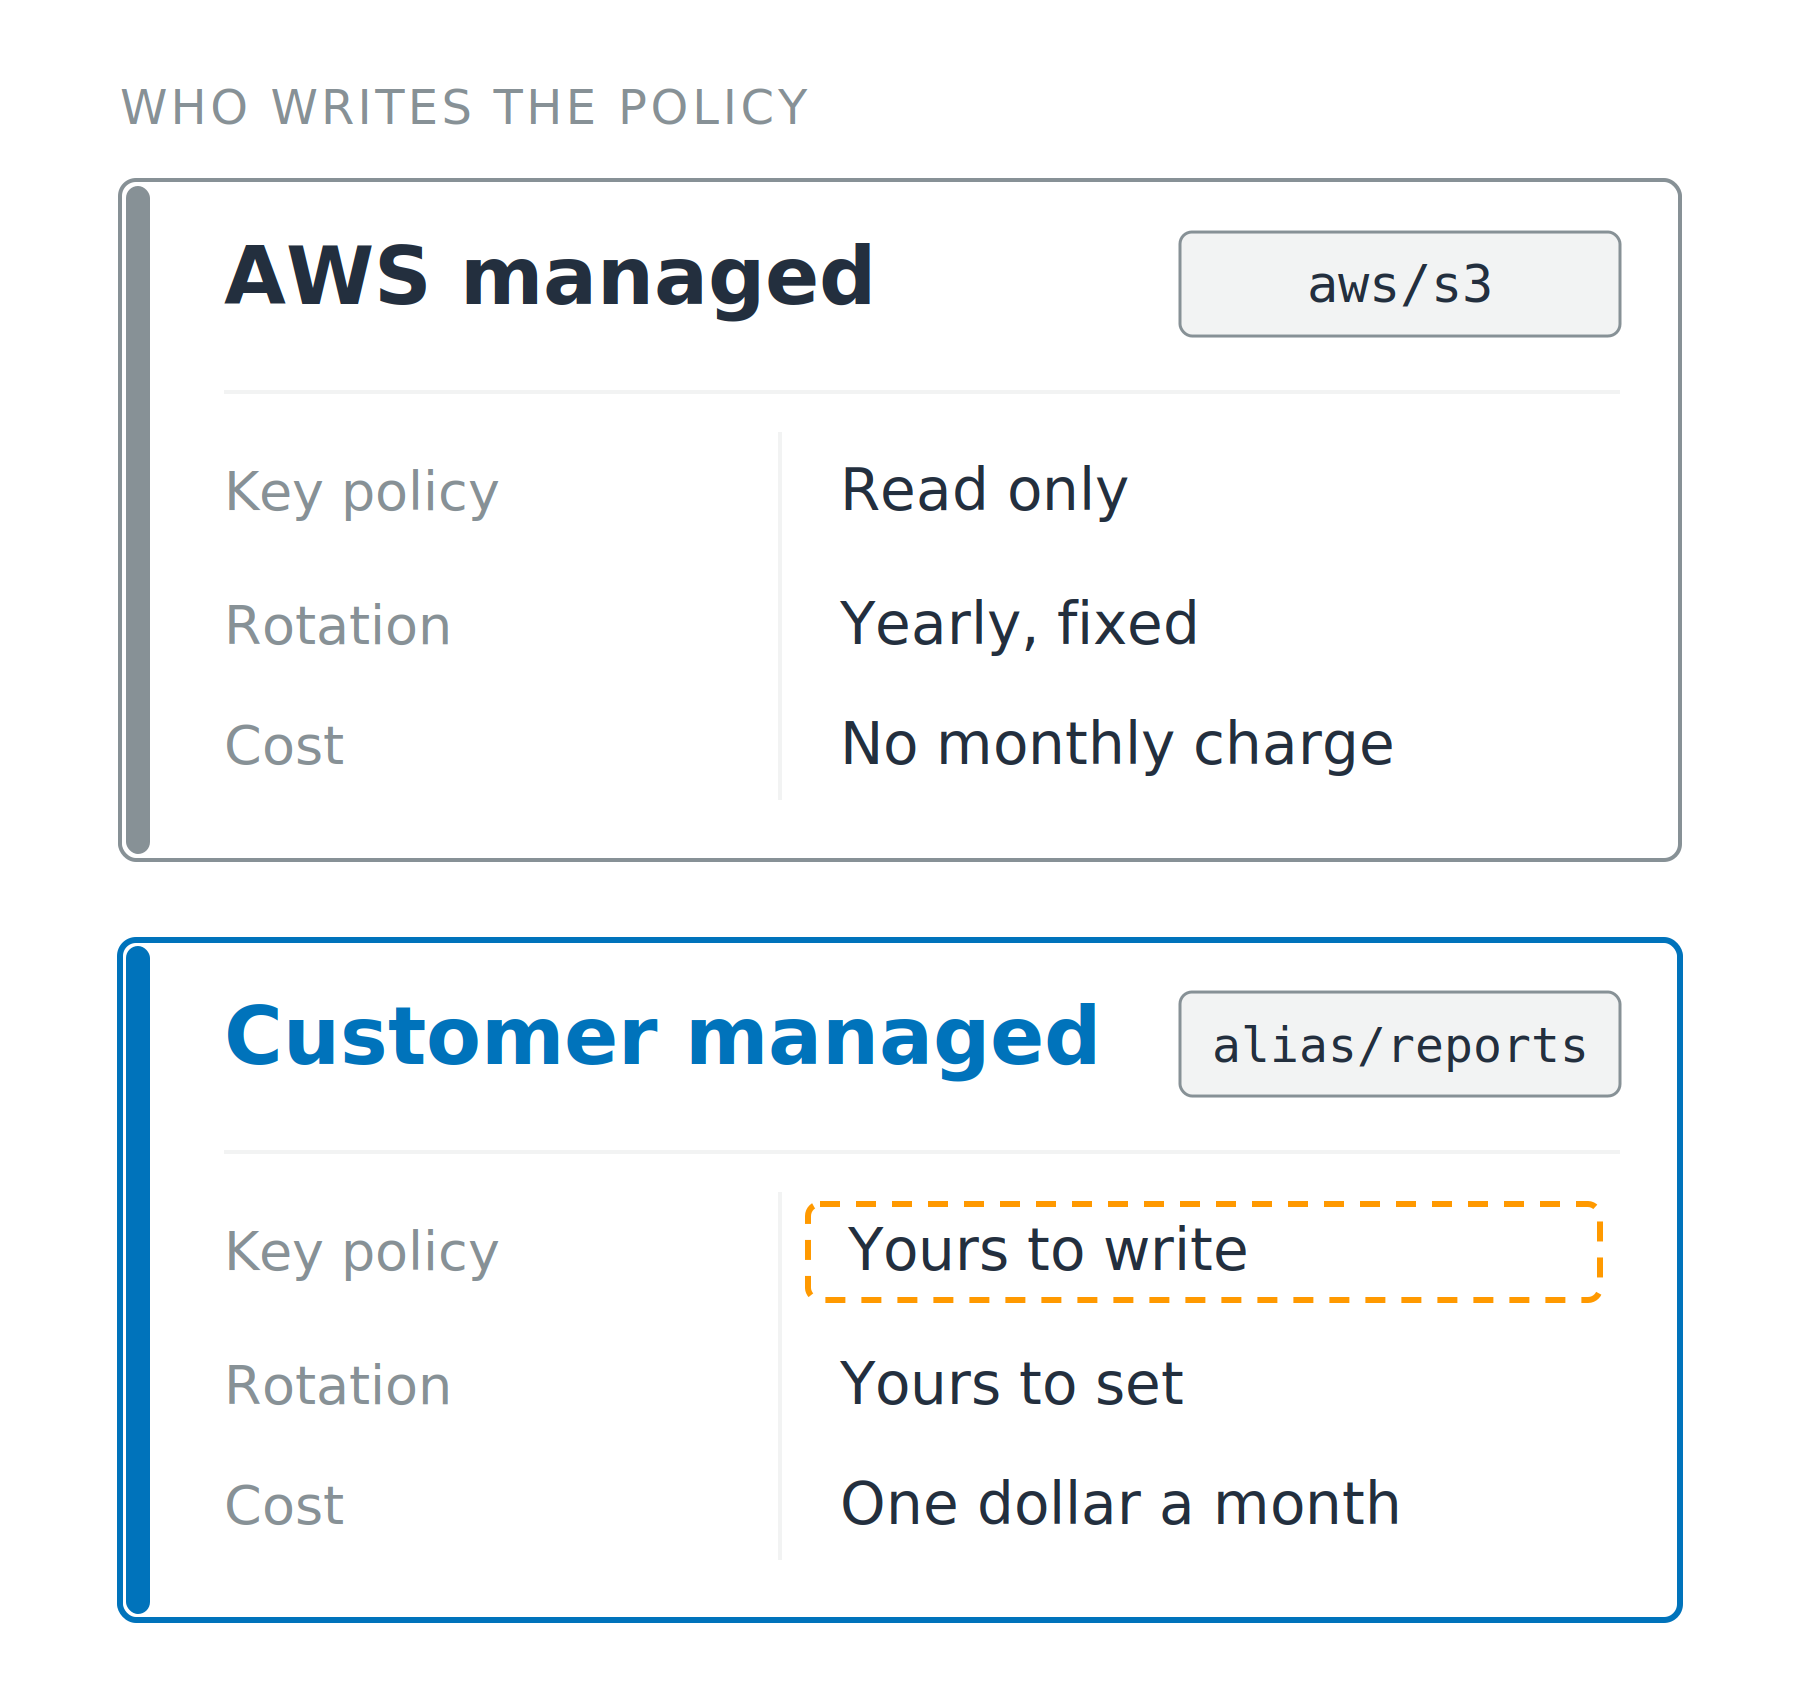
Dos tarjetas apiladas comparando una clave gestionada por AWS con una gestionada por el cliente en tres filas: política de clave, rotación y coste. Se resalta la fila de política de clave de la tarjeta gestionada por el cliente. Cada tarjeta muestra su alias: aws barra s3 y alias barra reports.

Uso de la seguridad de AWS para desarrolladores

Dos tipos de clave KMS

Gestionada por AWS

  • Creada por el servicio, alias aws/s3
  • Política legible, no editable
  • Sin cargo mensual

Gestionada por el cliente

  • La creas tú, alias alias/reports, política la escribes tú
  • El periodo de rotación lo fijas tú
  • Un dólar al mes por clave

Dos tarjetas apiladas comparando una clave gestionada por AWS con una gestionada por el cliente en tres filas: política de clave, rotación y coste. Se resalta la fila de política de clave de la tarjeta gestionada por el cliente. Cada tarjeta muestra su alias: aws barra s3 y alias barra reports.

Uso de la seguridad de AWS para desarrolladores

Dos puertas, y ambas deben abrirse

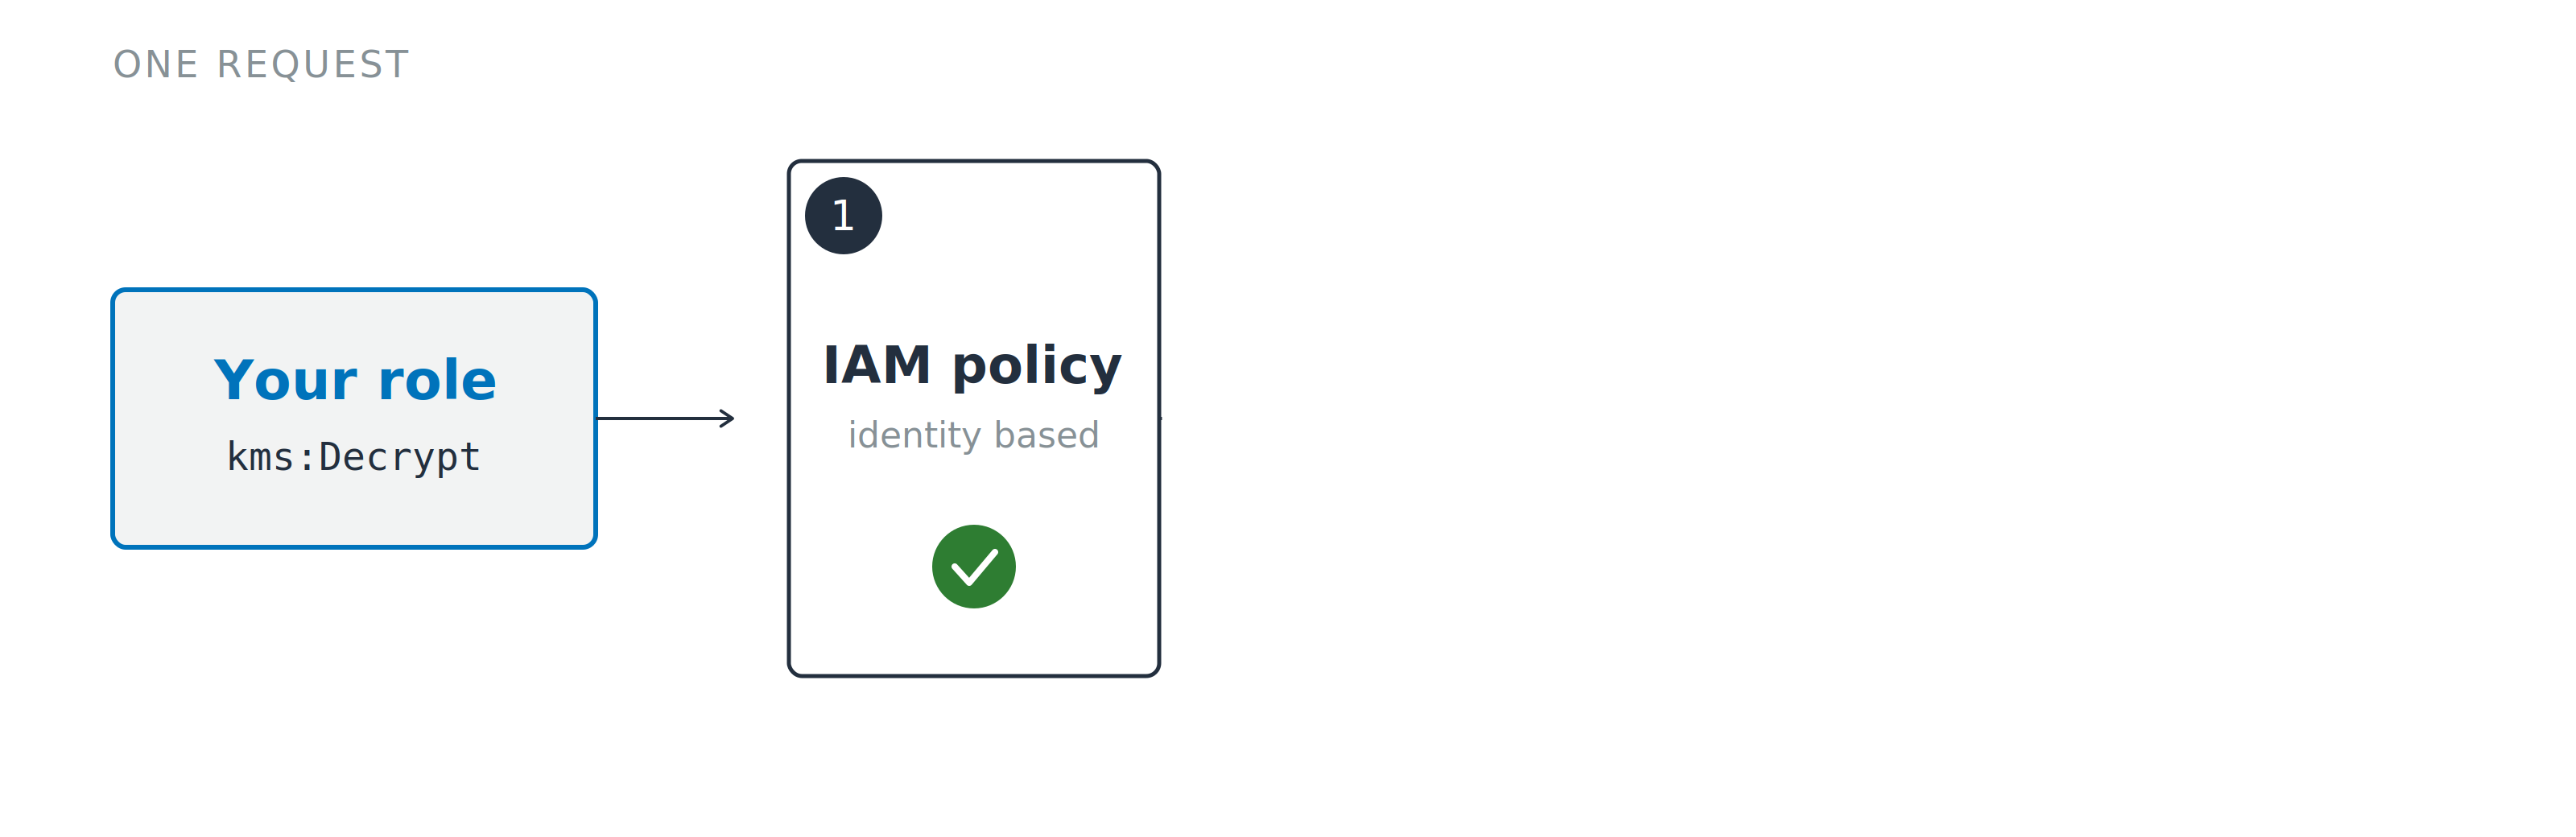
Una solicitud de descifrado acercándose a la primera de dos puertas. La puerta de política IAM está dibujada sólida y numerada como uno; detrás, la puerta de política de clave está discontinua y en gris; ninguna ha respondido aún.

  1. Política IAM: lo que la persona que llama puede pedir
Uso de la seguridad de AWS para desarrolladores

Dos puertas, y ambas deben abrirse

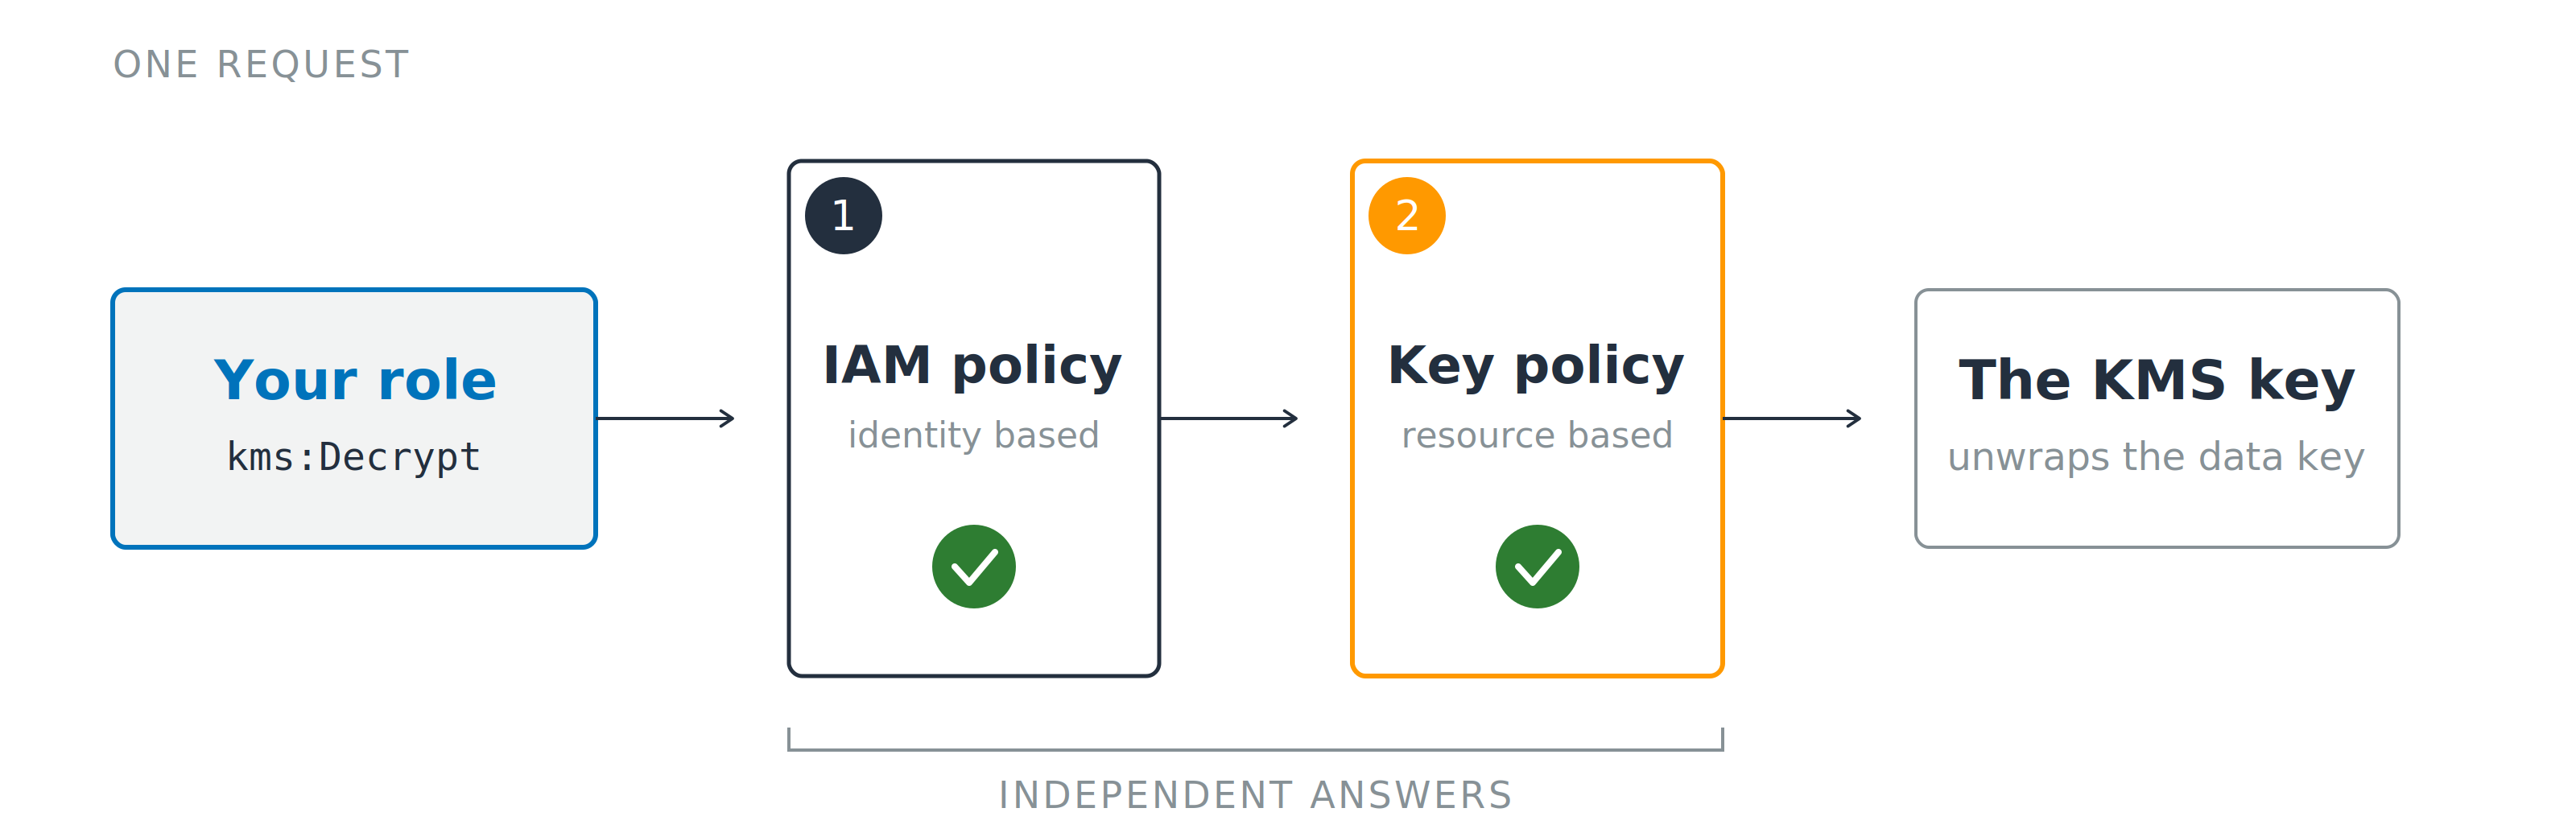
Una solicitud de descifrado pasando de izquierda a derecha por dos puertas numeradas, marca uno la política IAM y marca dos la política de clave, antes de llegar a la clave KMS. Un corchete bajo las dos puertas las etiqueta como respuestas independientes.

  1. Política IAM: lo que la persona que llama puede pedir
  2. Política de clave: a quién responde la clave

Política de clave por defecto: delega en IAM

Concesiones (grants): operaciones de clave concretas para un principal; revocables por separado

Uso de la seguridad de AWS para desarrolladores

La clave nunca toca tus datos

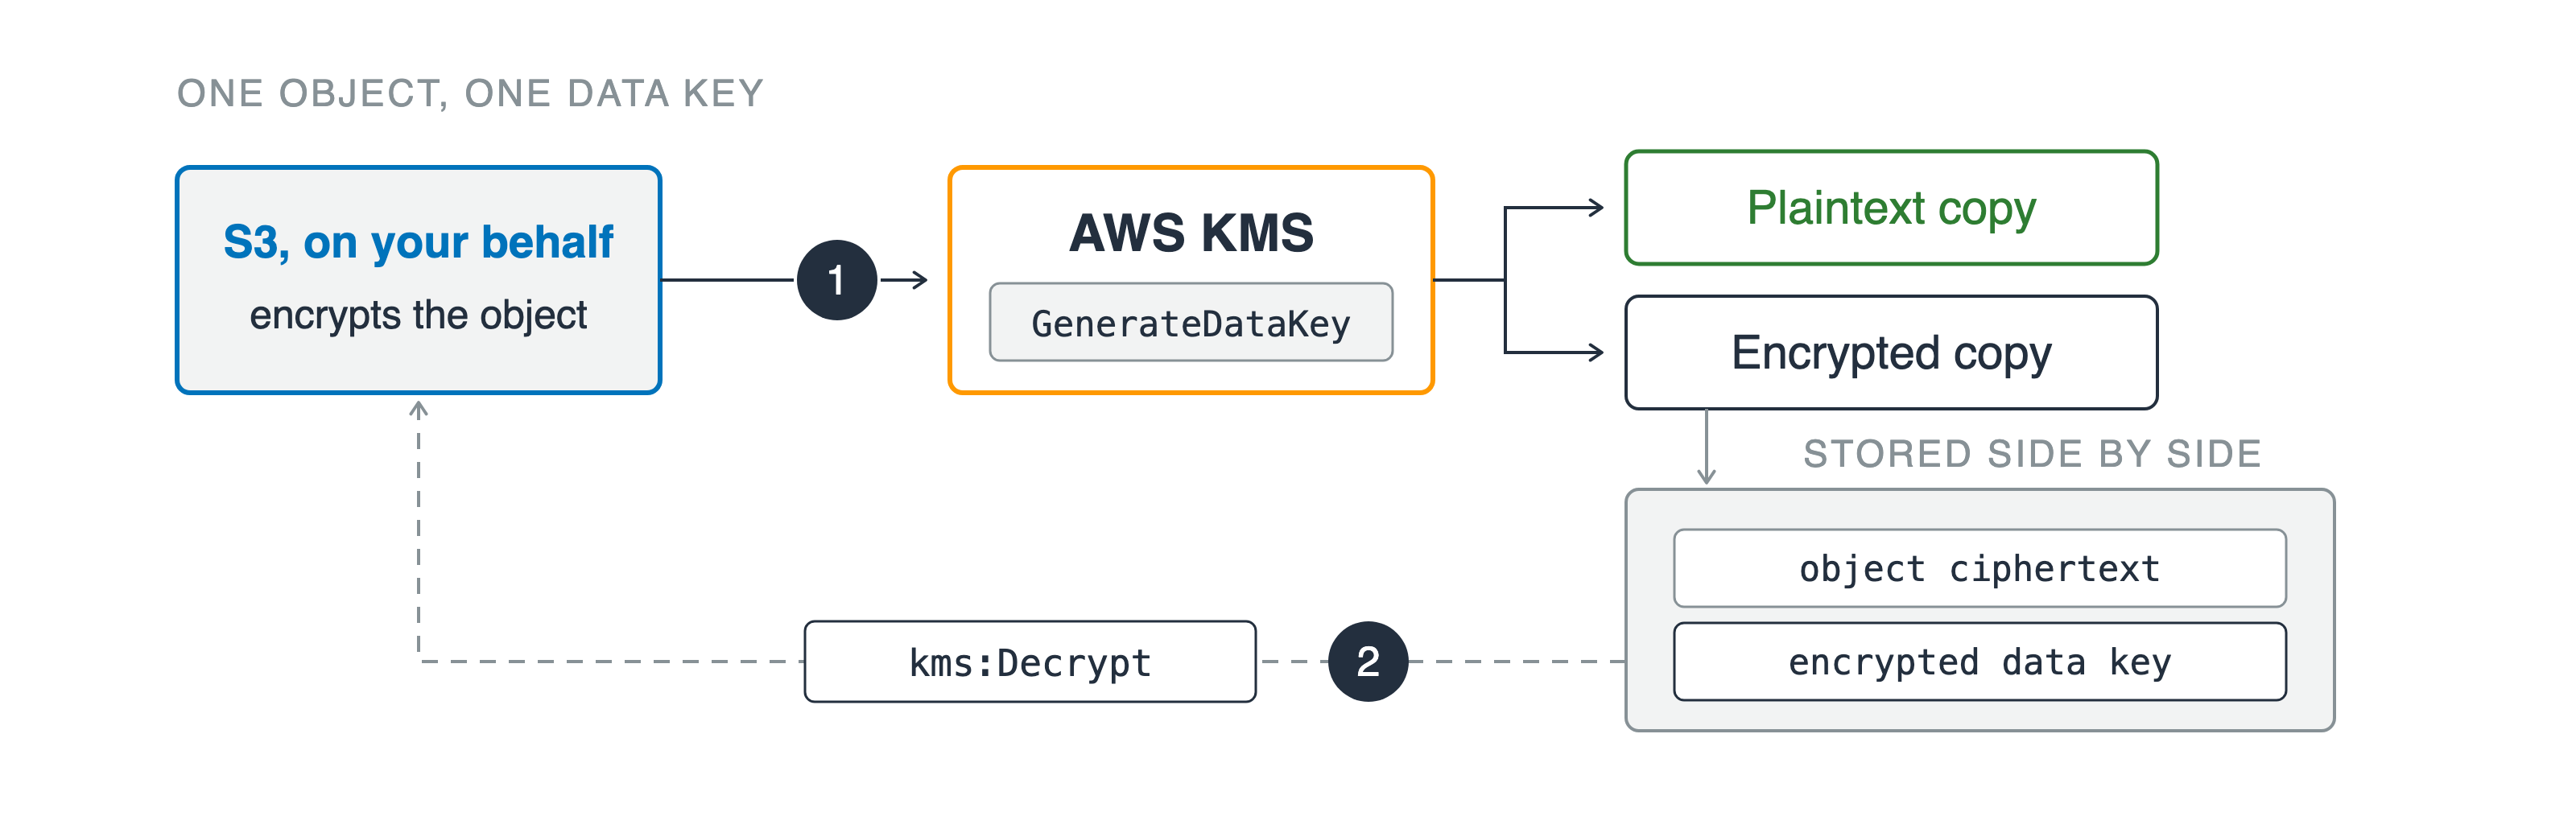
Amazon S3, actuando en tu nombre, llama a AWS KMS en el marcador uno, y KMS devuelve una clave de datos como copia en texto plano y otra cifrada. La copia cifrada se guarda junto al cifrado del objeto, y un camino de vuelta punteado en el marcador dos la trae de vuelta en una llamada de descifrado.

Cifrado por envoltura (envelope)

Cifrado directo: tope de 4 KB

  1. GenerateDataKey, dos copias de vuelta
  2. kms:Decrypt sobre la copia almacenada
Uso de la seguridad de AWS para desarrolladores

Entre cuentas, nadie ve ambas mitades
Cuenta de quien llama

  • Acción permitida en IAM
  • Recurso: el ARN de la clave

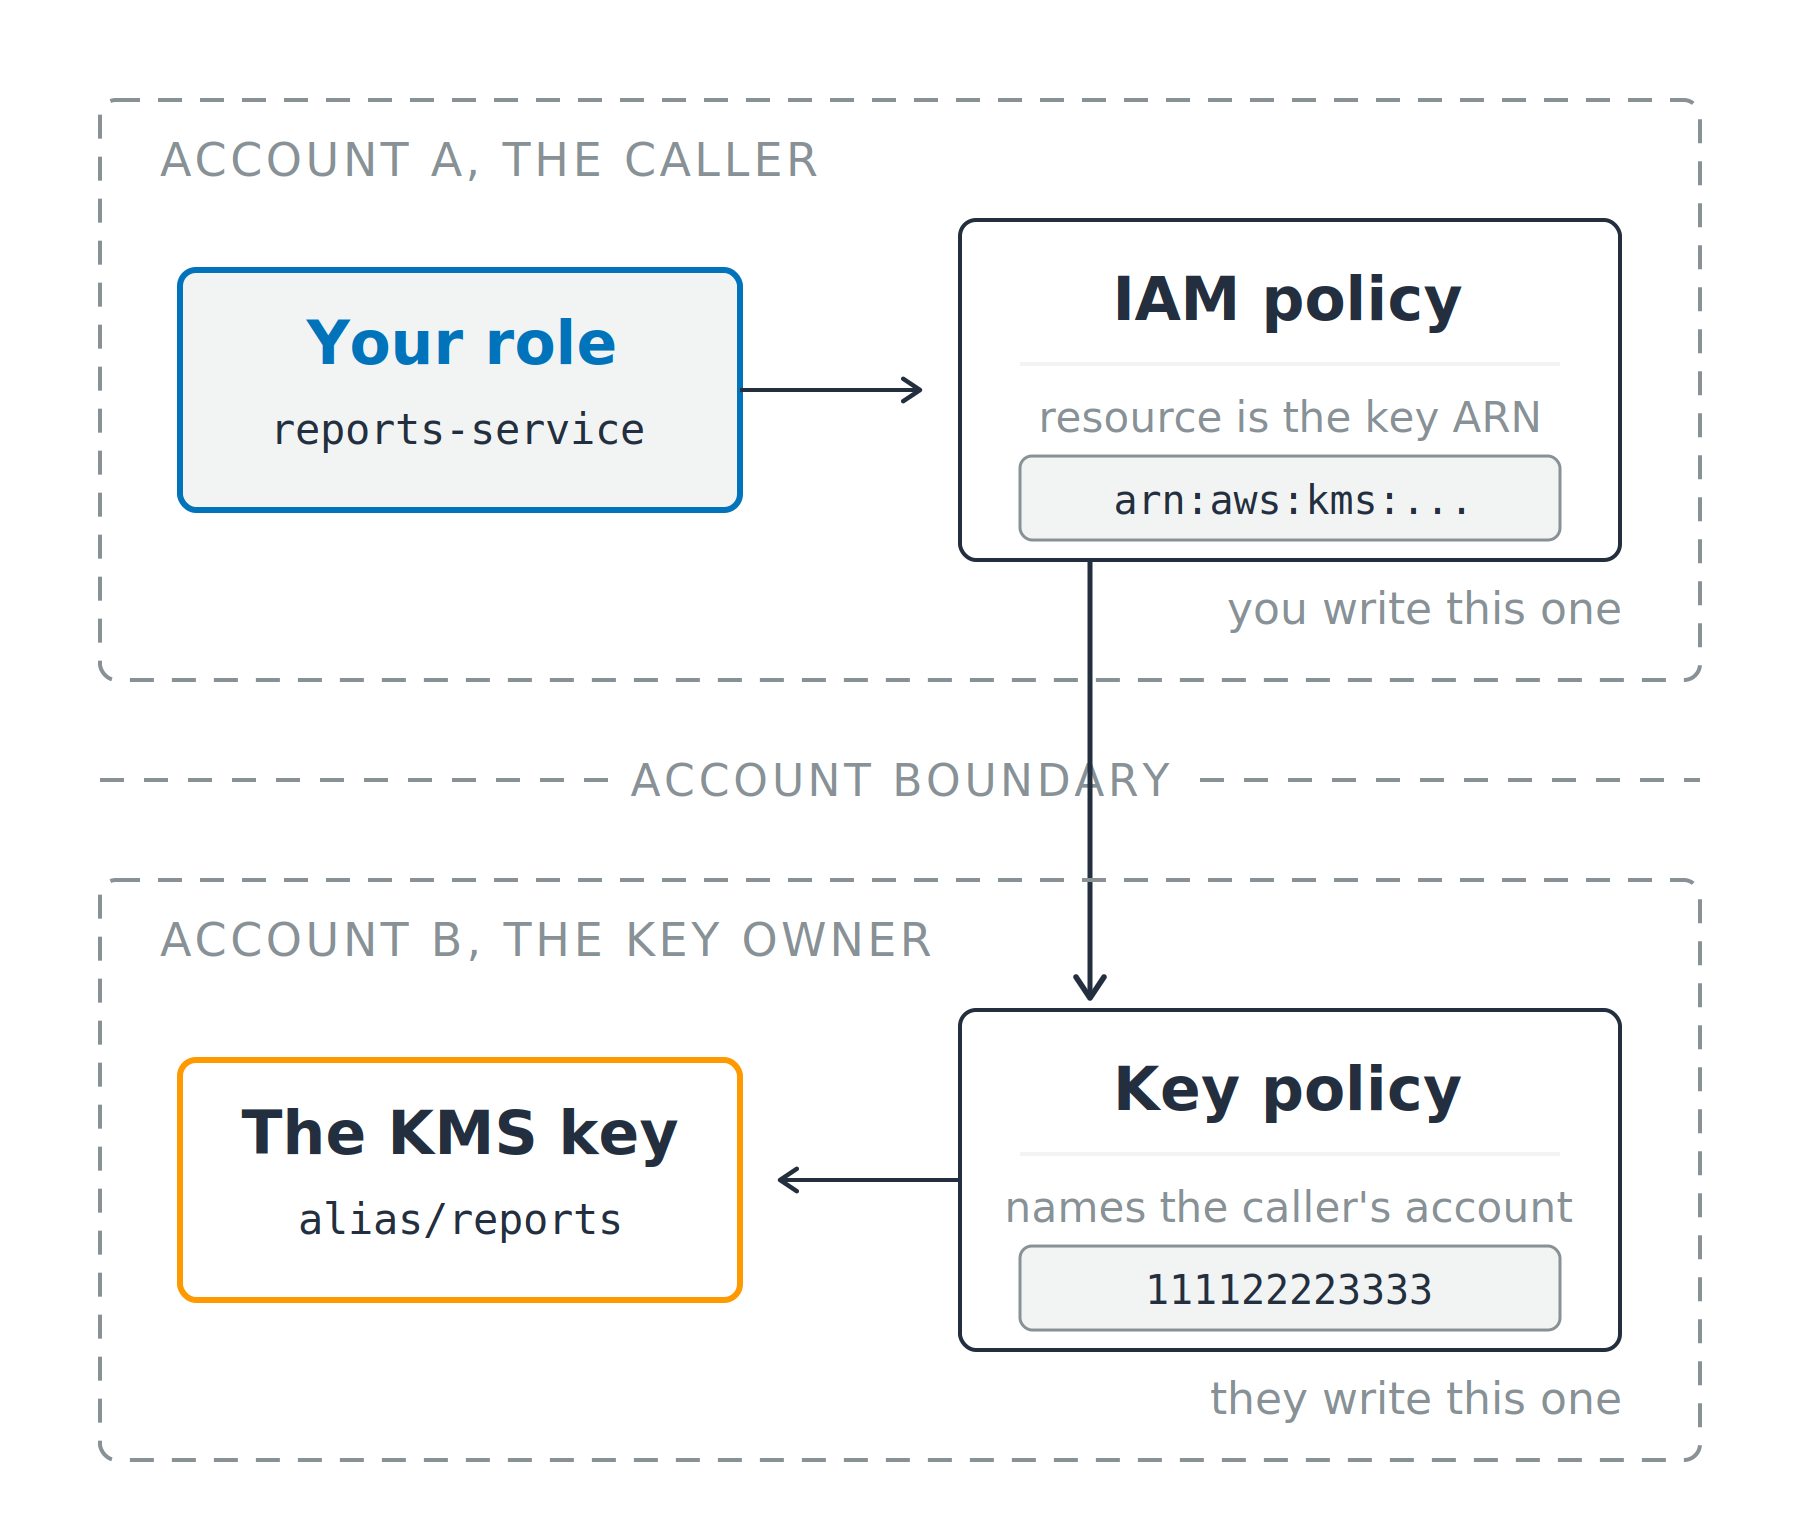
Dos paneles de cuenta punteados separados por un límite de cuenta. El rol y la política IAM de quien llama están en el panel superior; la política de clave y la clave KMS están en el inferior; la solicitud cruza el límite entre ambos.

Uso de la seguridad de AWS para desarrolladores

Entre cuentas, nadie ve ambas mitades

Cuenta de quien llama

  • Acción permitida en IAM
  • Recurso: el ARN de la clave

Cuenta propietaria de la clave

  • Política de clave que nombra a quien llama
  • La cuenta, o un rol en ella

Dos paneles de cuenta punteados separados por un límite de cuenta. El rol y la política IAM de quien llama están en el panel superior; la política de clave y la clave KMS están en el inferior; la solicitud cruza el límite entre ambos.

Uso de la seguridad de AWS para desarrolladores

Lee la denegación, no la suposición

Basada en identidad

  • AccessDeniedException, luego la cláusula que nombra la puerta

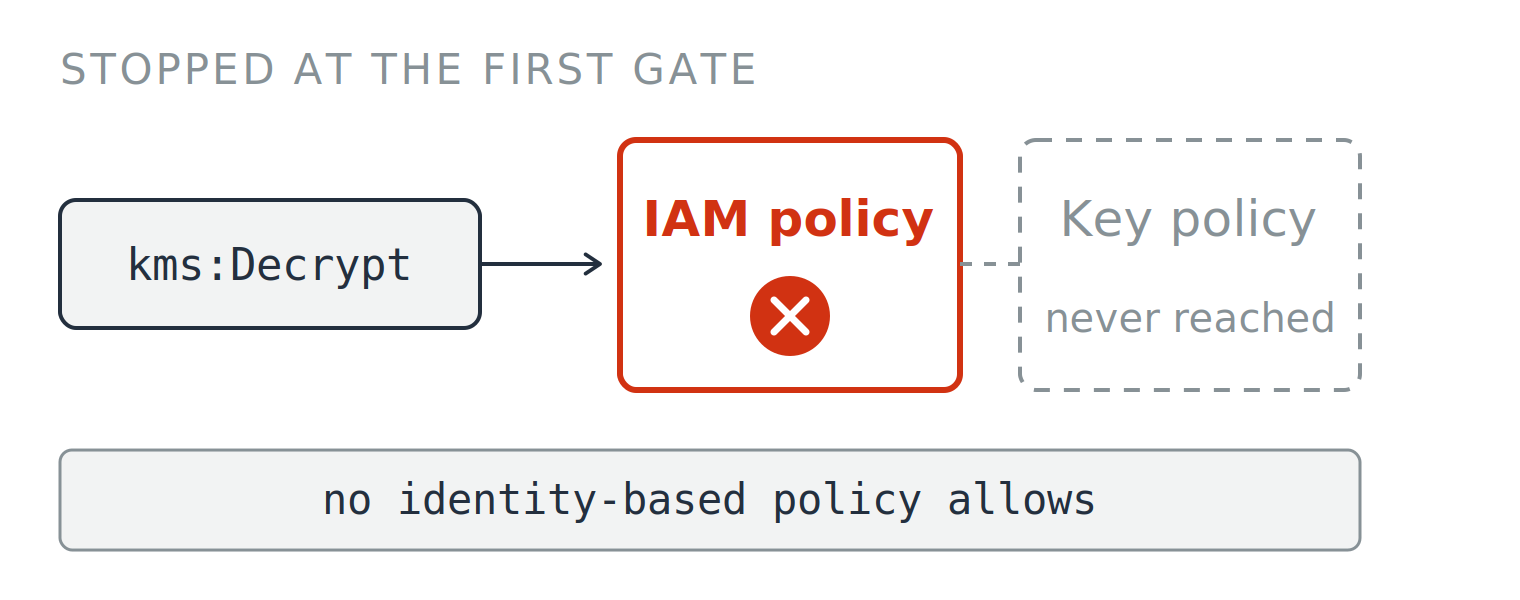
  • no identity-based policy allows

  • Corrige la política IAM de quien llama


Una solicitud de descifrado detenida en la primera puerta, donde la política IAM lleva una cruz roja y la política de clave detrás está en gris y no se alcanza. Un pie de foto bajo el diagrama dice: no identity-based policy allows.


Uso de la seguridad de AWS para desarrolladores

Lee la denegación, no la suposición

Basada en identidad

  • AccessDeniedException, luego la cláusula que nombra la puerta

  • no identity-based policy allows

  • Corrige la política IAM de quien llama

Basada en recursos

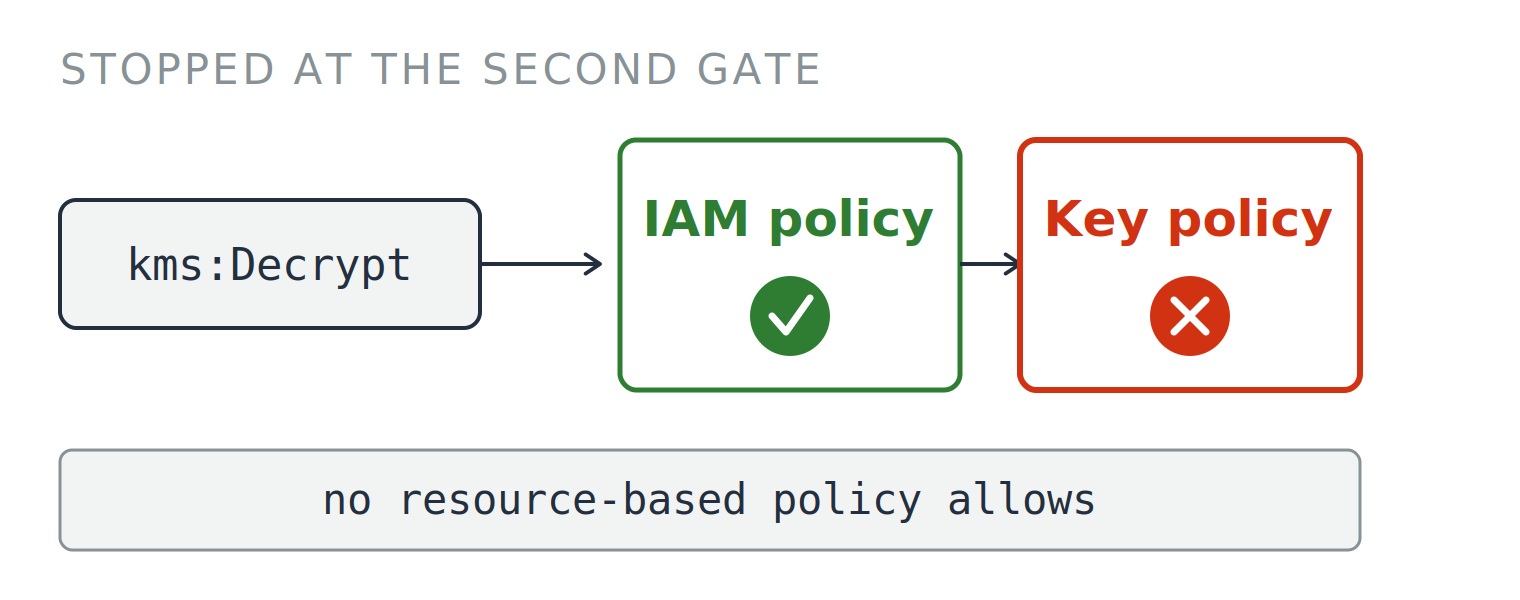
  • no resource-based policy allows
  • Corrige la política de la clave

Una solicitud de descifrado detenida en la primera puerta, donde la política IAM lleva una cruz roja y la política de clave detrás está en gris y no se alcanza. Un pie de foto bajo el diagrama dice: no identity-based policy allows.

Una solicitud de descifrado que supera una política IAM con marca verde y luego se detiene en la segunda puerta, donde la política de clave lleva una cruz roja. Un pie de foto bajo el diagrama dice: no resource-based policy allows.

Uso de la seguridad de AWS para desarrolladores

Qué cambia realmente la rotación

Rotación automática

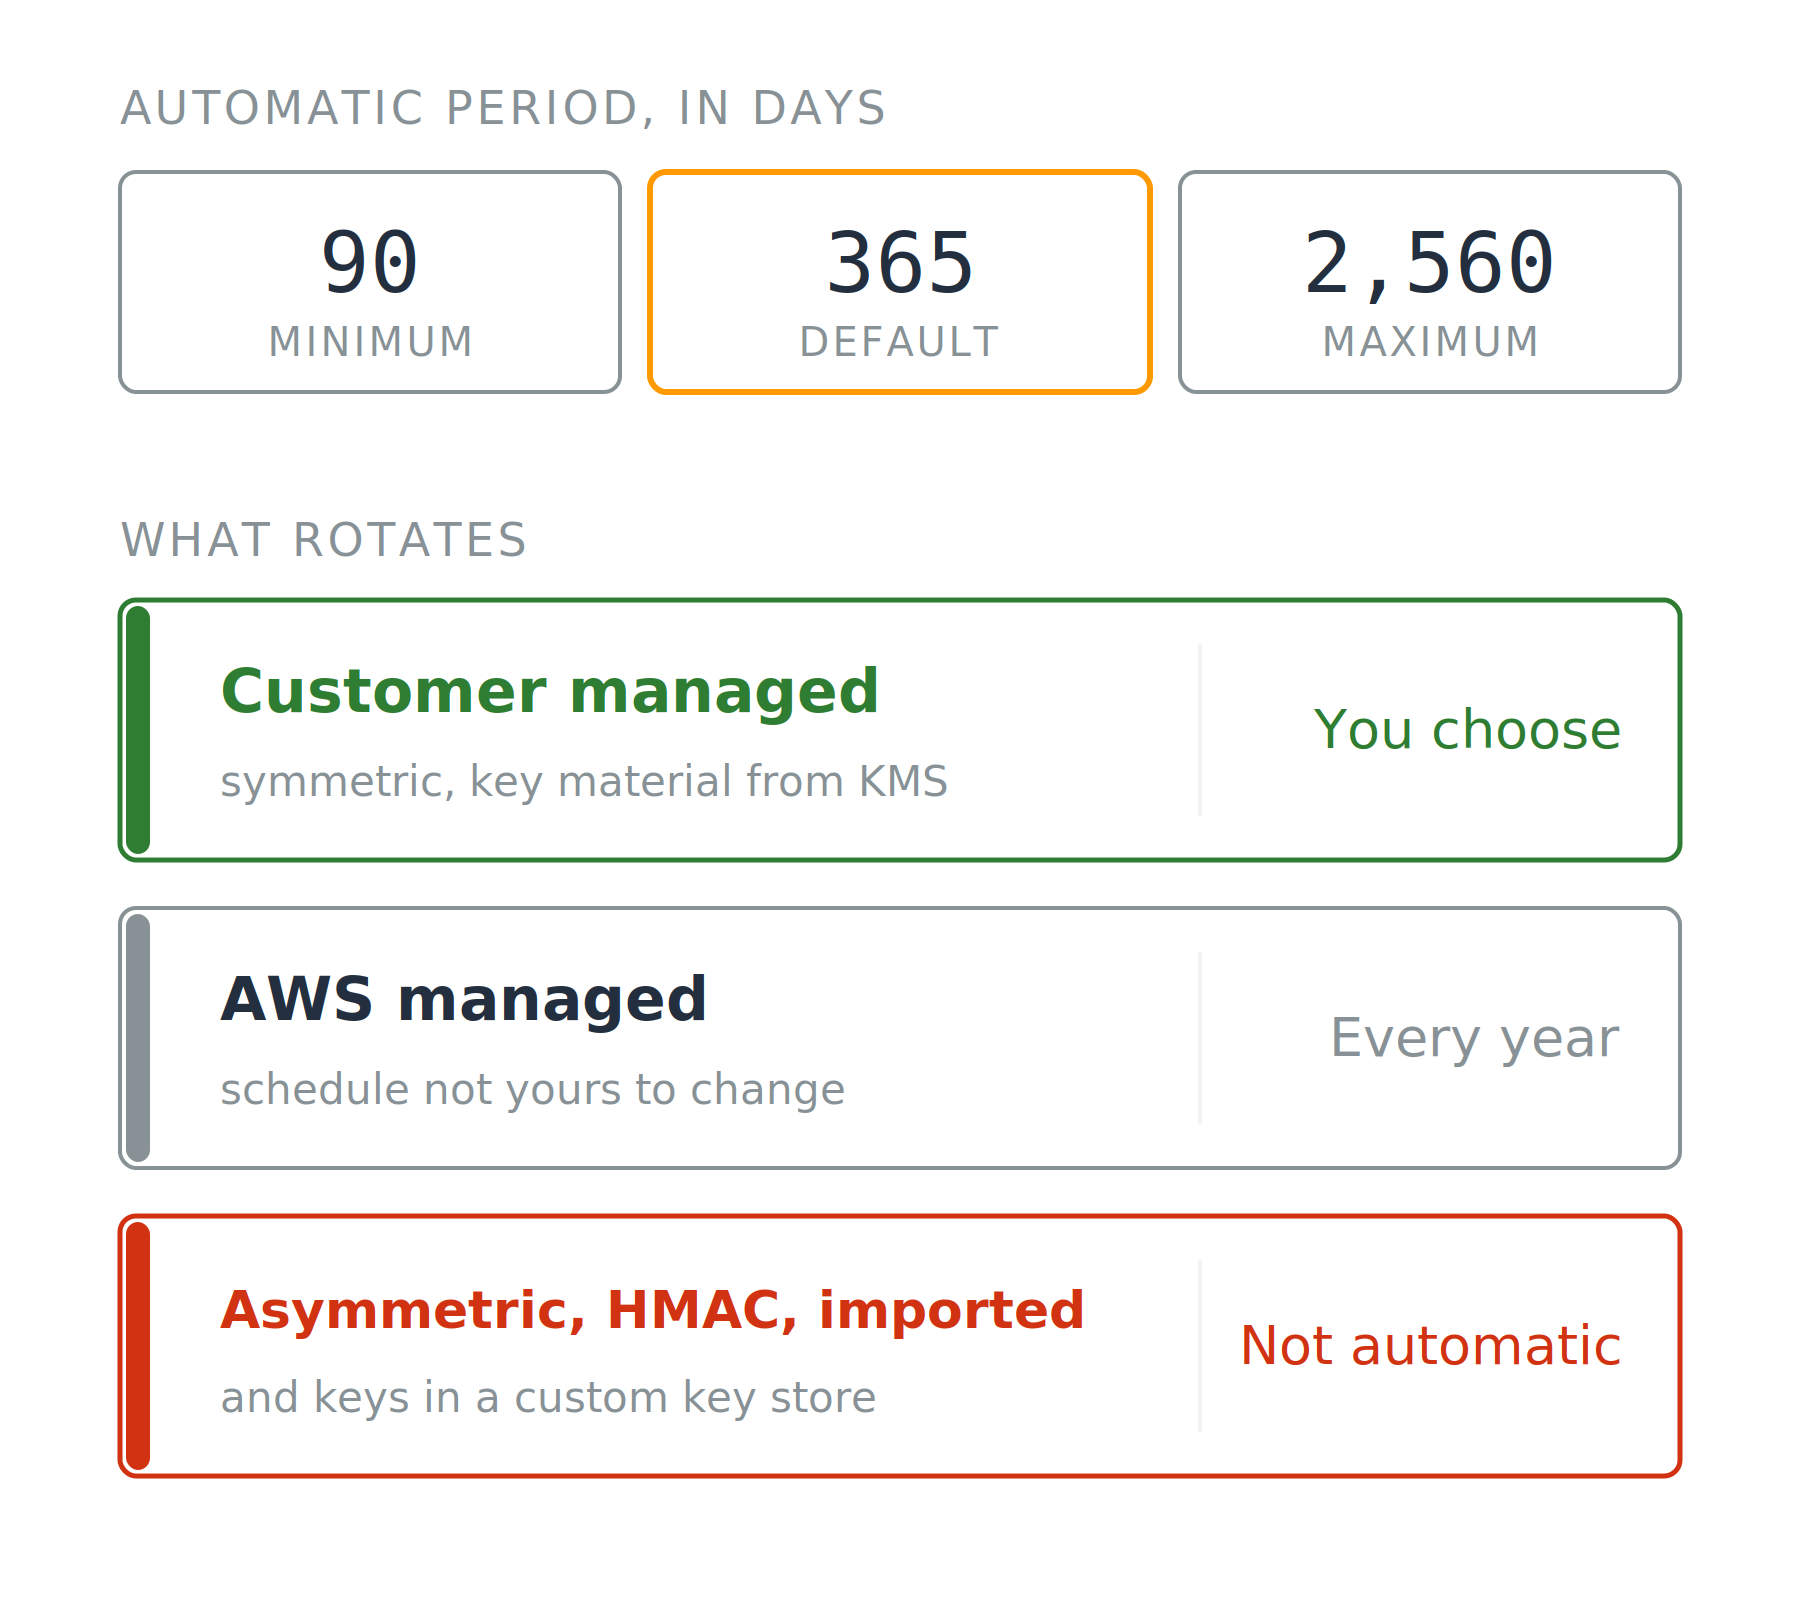
  • Predeterminado 365 días
  • Rango de 90 a 2.560 días

Tres tarjetas con los periodos mínimo, predeterminado y máximo de rotación automática en días, sobre tres filas que muestran qué tipos de clave rotan y con qué calendario.

Uso de la seguridad de AWS para desarrolladores

Qué cambia realmente la rotación

Rotación automática

  • Predeterminado 365 días
  • Rango de 90 a 2.560 días

Bajo demanda

  • RotateKeyOnDemand, hasta 25 veces por clave

Dos límites

  • Claves gestionadas por AWS, fijo anual
  • Rotación automática: solo simétricas con material generado por KMS

Tres tarjetas con los periodos mínimo, predeterminado y máximo de rotación automática en días, sobre tres filas que muestran qué tipos de clave rotan y con qué calendario.

Uso de la seguridad de AWS para desarrolladores

Lo que la rotación no arregla

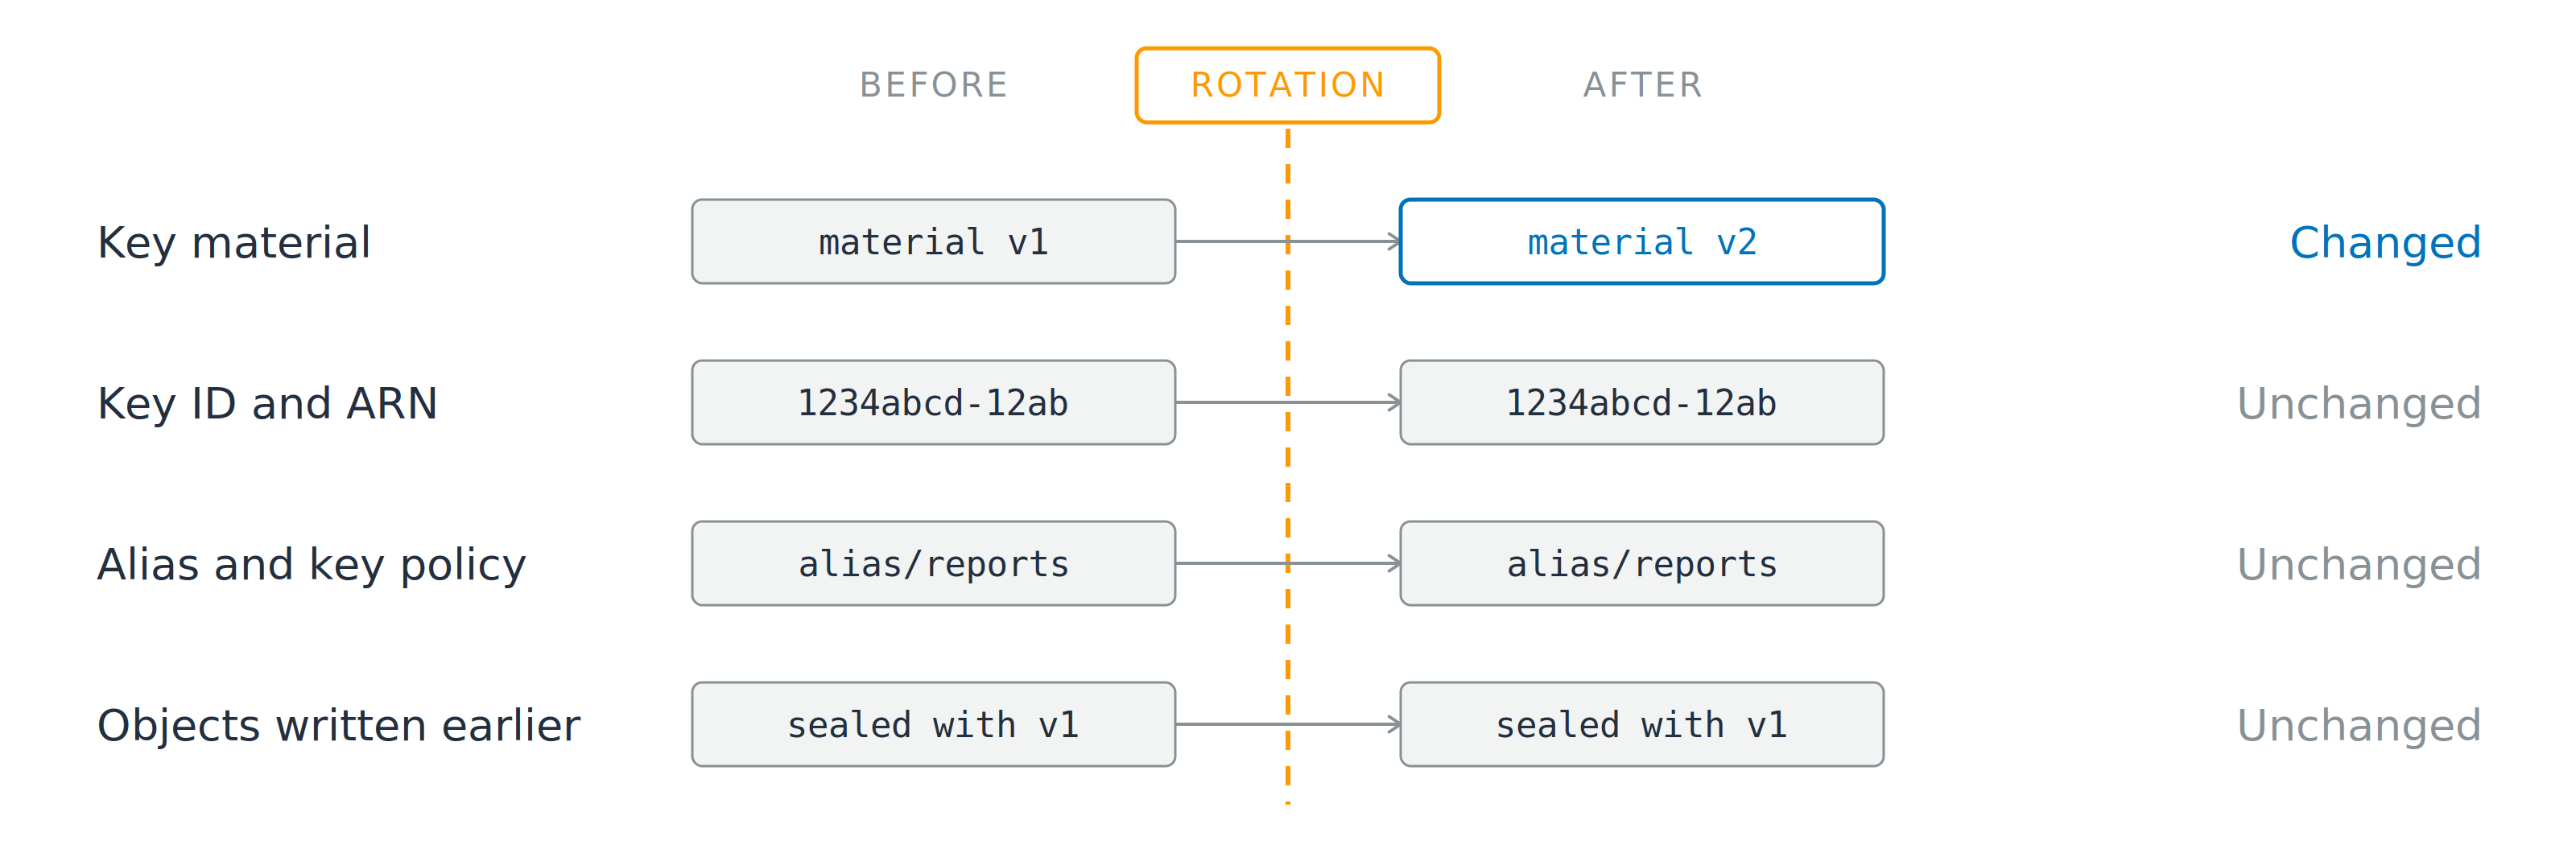
Cuatro filas comparadas a ambos lados de una línea de rotación. La fila de material de clave cambia de la versión uno a la dos, mientras que el identificador de clave, el alias y la política de clave, y los objetos escritos antes son idénticos en ambos lados.

Cambia: el material criptográfico de respaldo

No cambia: ID de clave, ARN, alias, política de clave

  • Nada que cambiar en tu código
  • Objetos antiguos y una política demasiado amplia: ambos sin cambios
Uso de la seguridad de AWS para desarrolladores

Entonces, ¿por qué activarla?

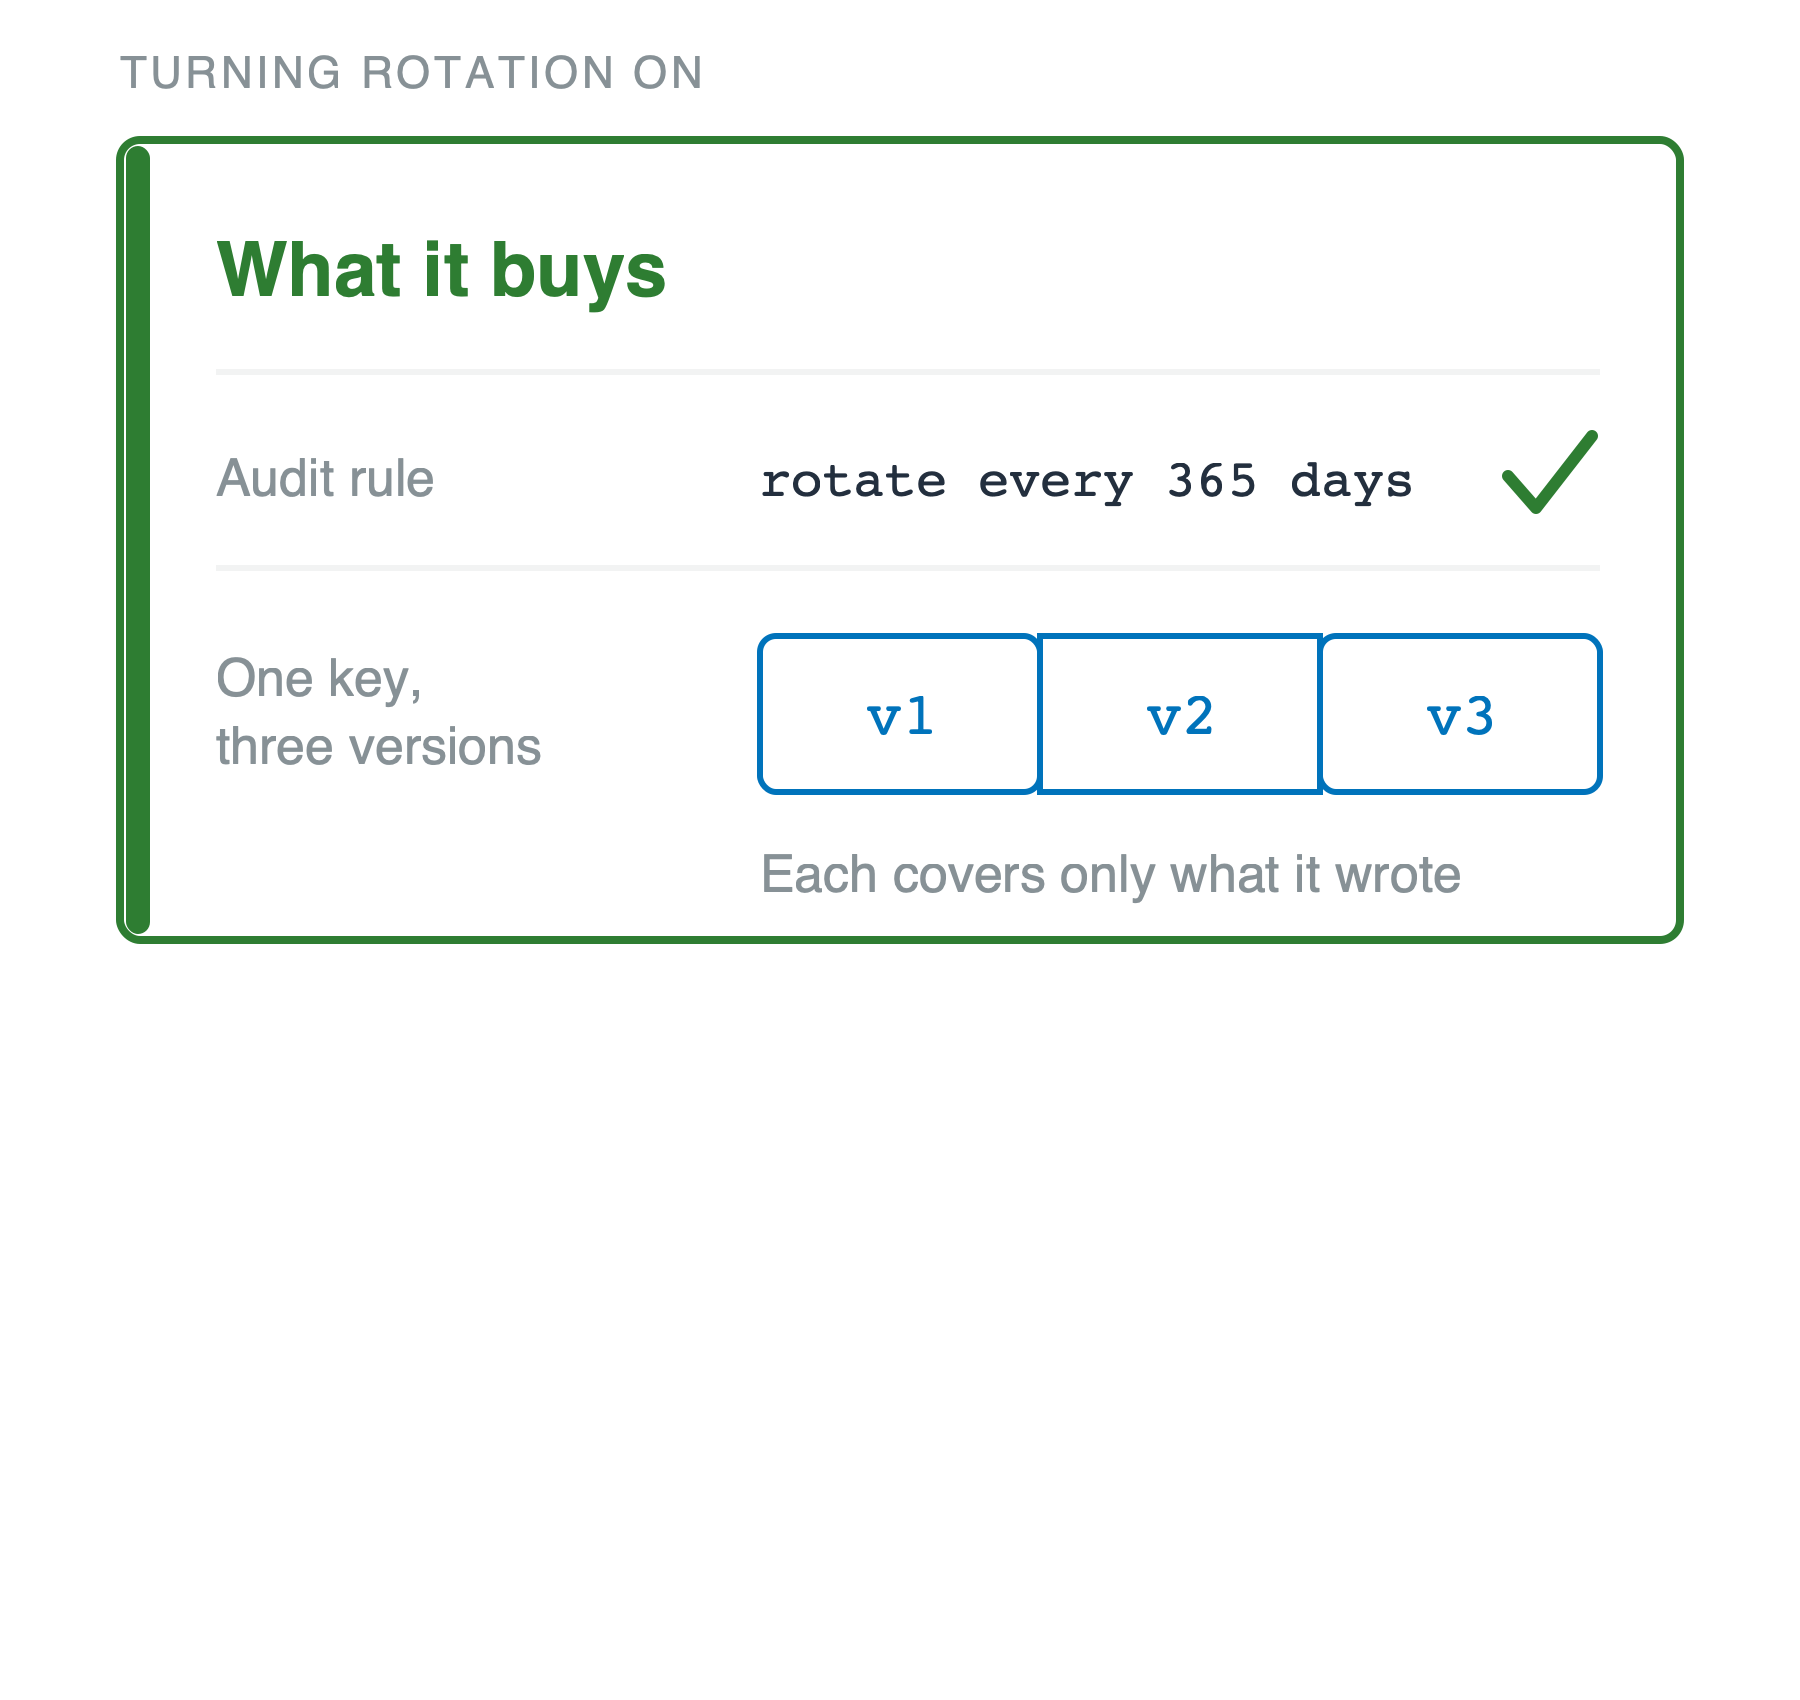
Qué aporta

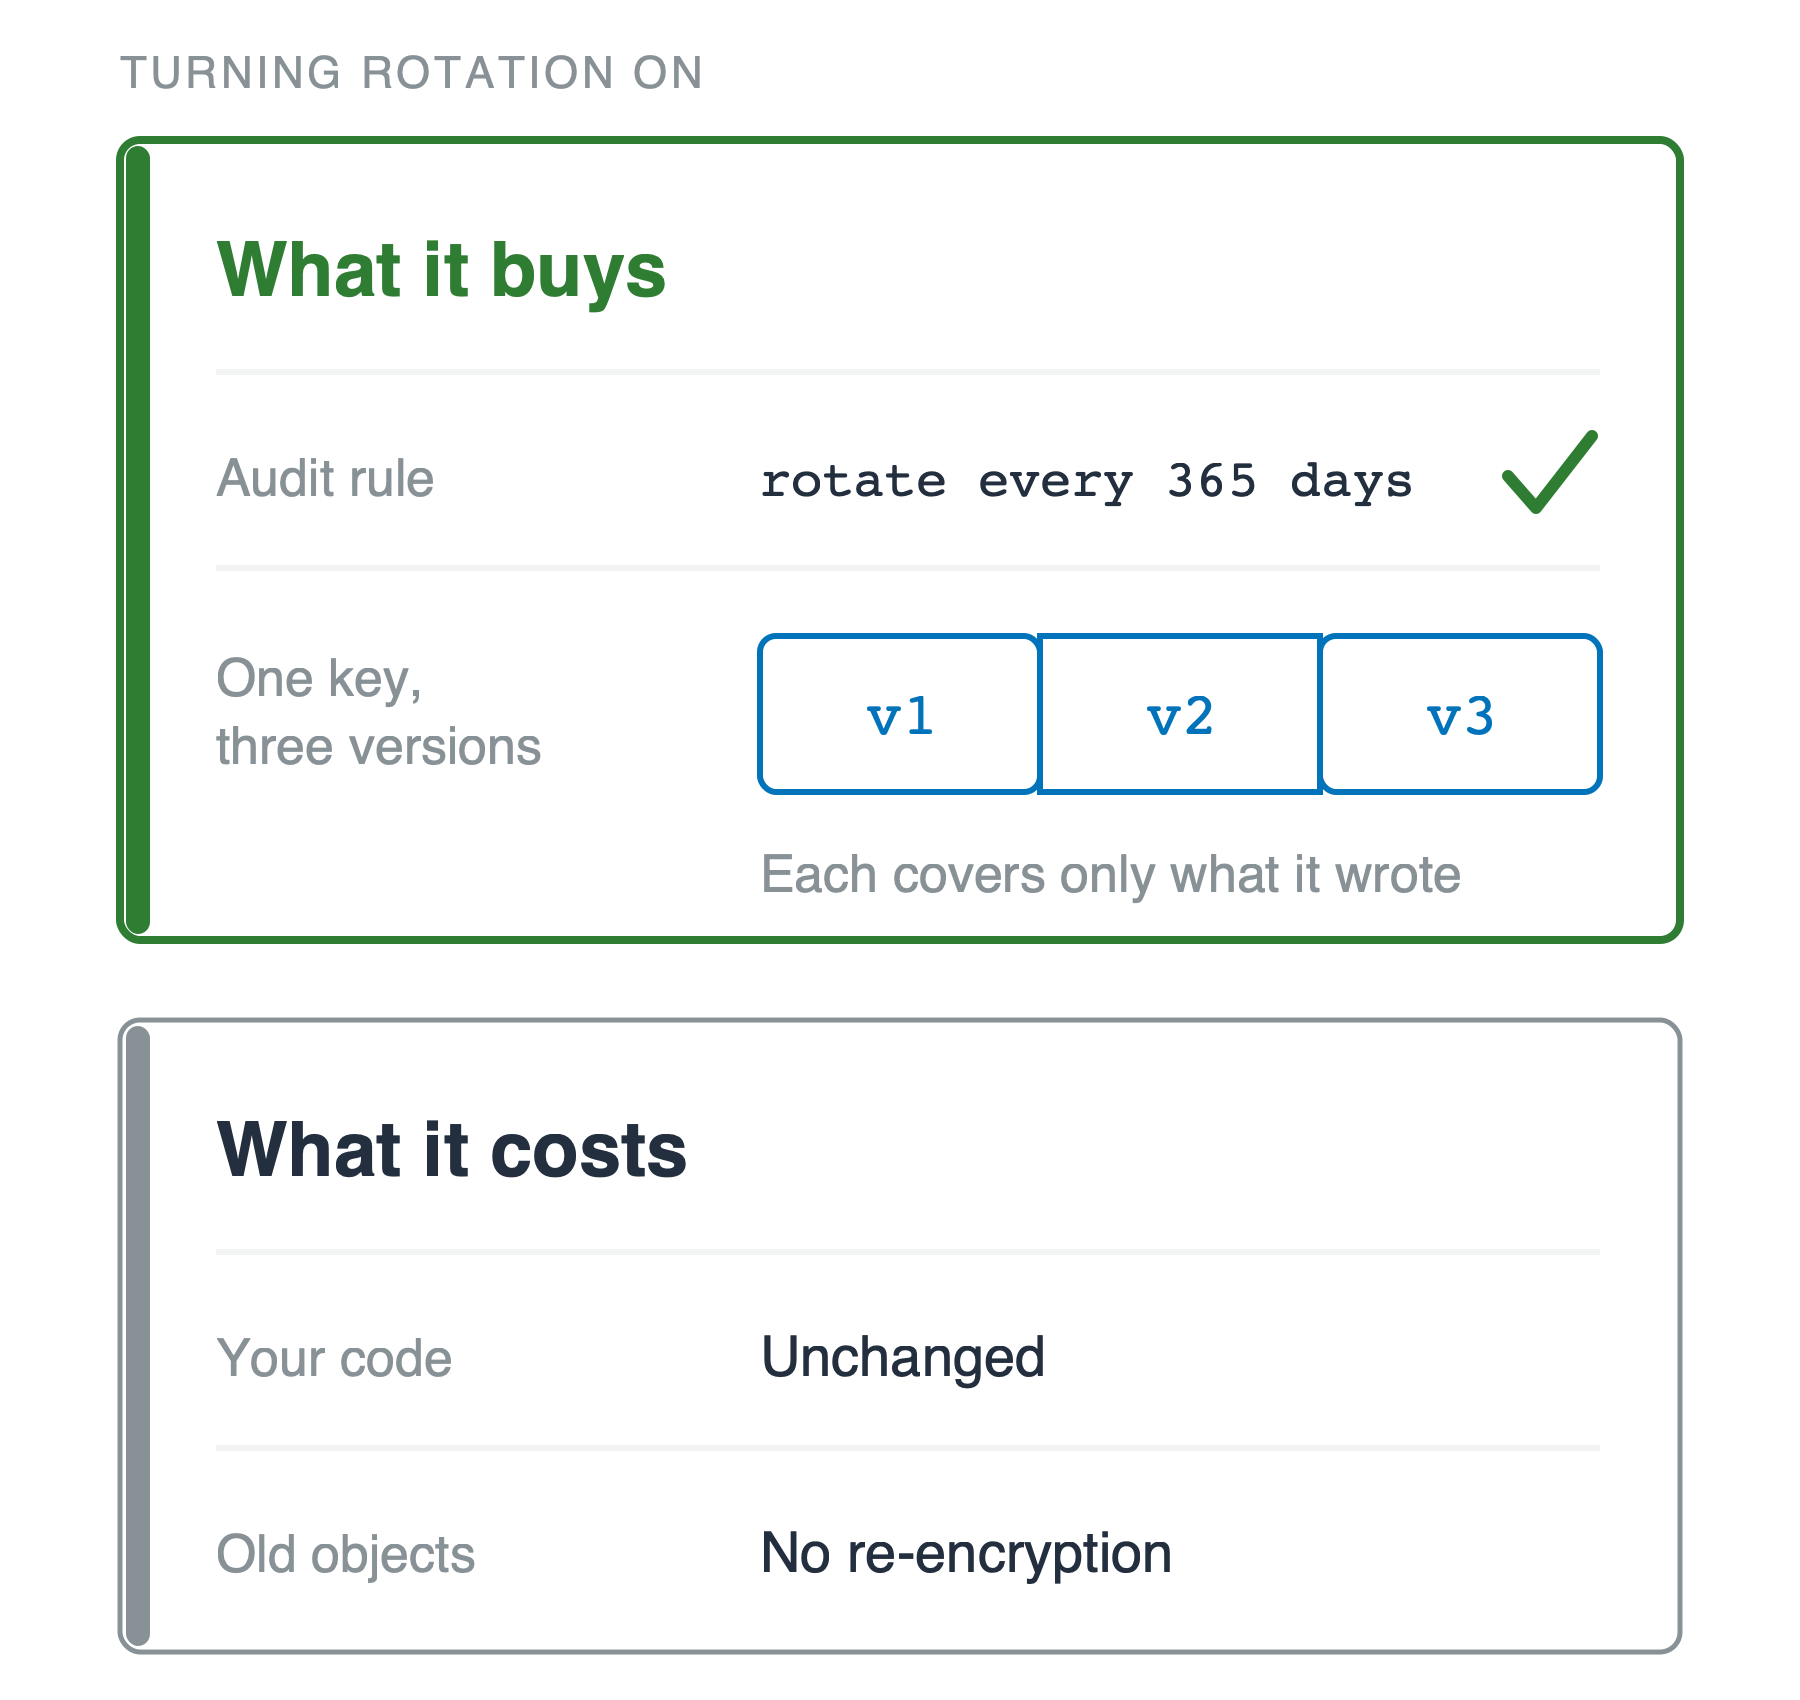
  • Una versión nunca cubre todos tus datos
  • Normas de cumplimiento y contratos que exigen rotación

Una tarjeta verde titulada qué aporta, bajo la etiqueta activar la rotación. Muestra una regla de auditoría que dice rotar cada 365 días con marca verde, y una clave dibujada como tres versiones unidas, v1, v2 y v3, con pie de foto: cada una cubre solo lo que escribió.

Uso de la seguridad de AWS para desarrolladores

Entonces, ¿por qué activarla?

Qué aporta

  • Una versión nunca cubre todos tus datos
  • Normas de cumplimiento y contratos que exigen rotación


Qué cuesta

  • Sin cambios en el código, nada que re-cifrar

La misma tarjeta verde de qué aporta, ahora con una segunda tarjeta debajo titulada qué cuesta. Esa tarjeta muestra dos filas: tu código, sin cambios; y objetos antiguos, sin recifrado.

Uso de la seguridad de AWS para desarrolladores

¡Vamos a practicar!

Uso de la seguridad de AWS para desarrolladores

Preparing Video For Download...