Leyendo los recibos de AWS

Uso de la seguridad de AWS para desarrolladores

Rahul Singh

Technical Product Manager

Qué contiene un registro
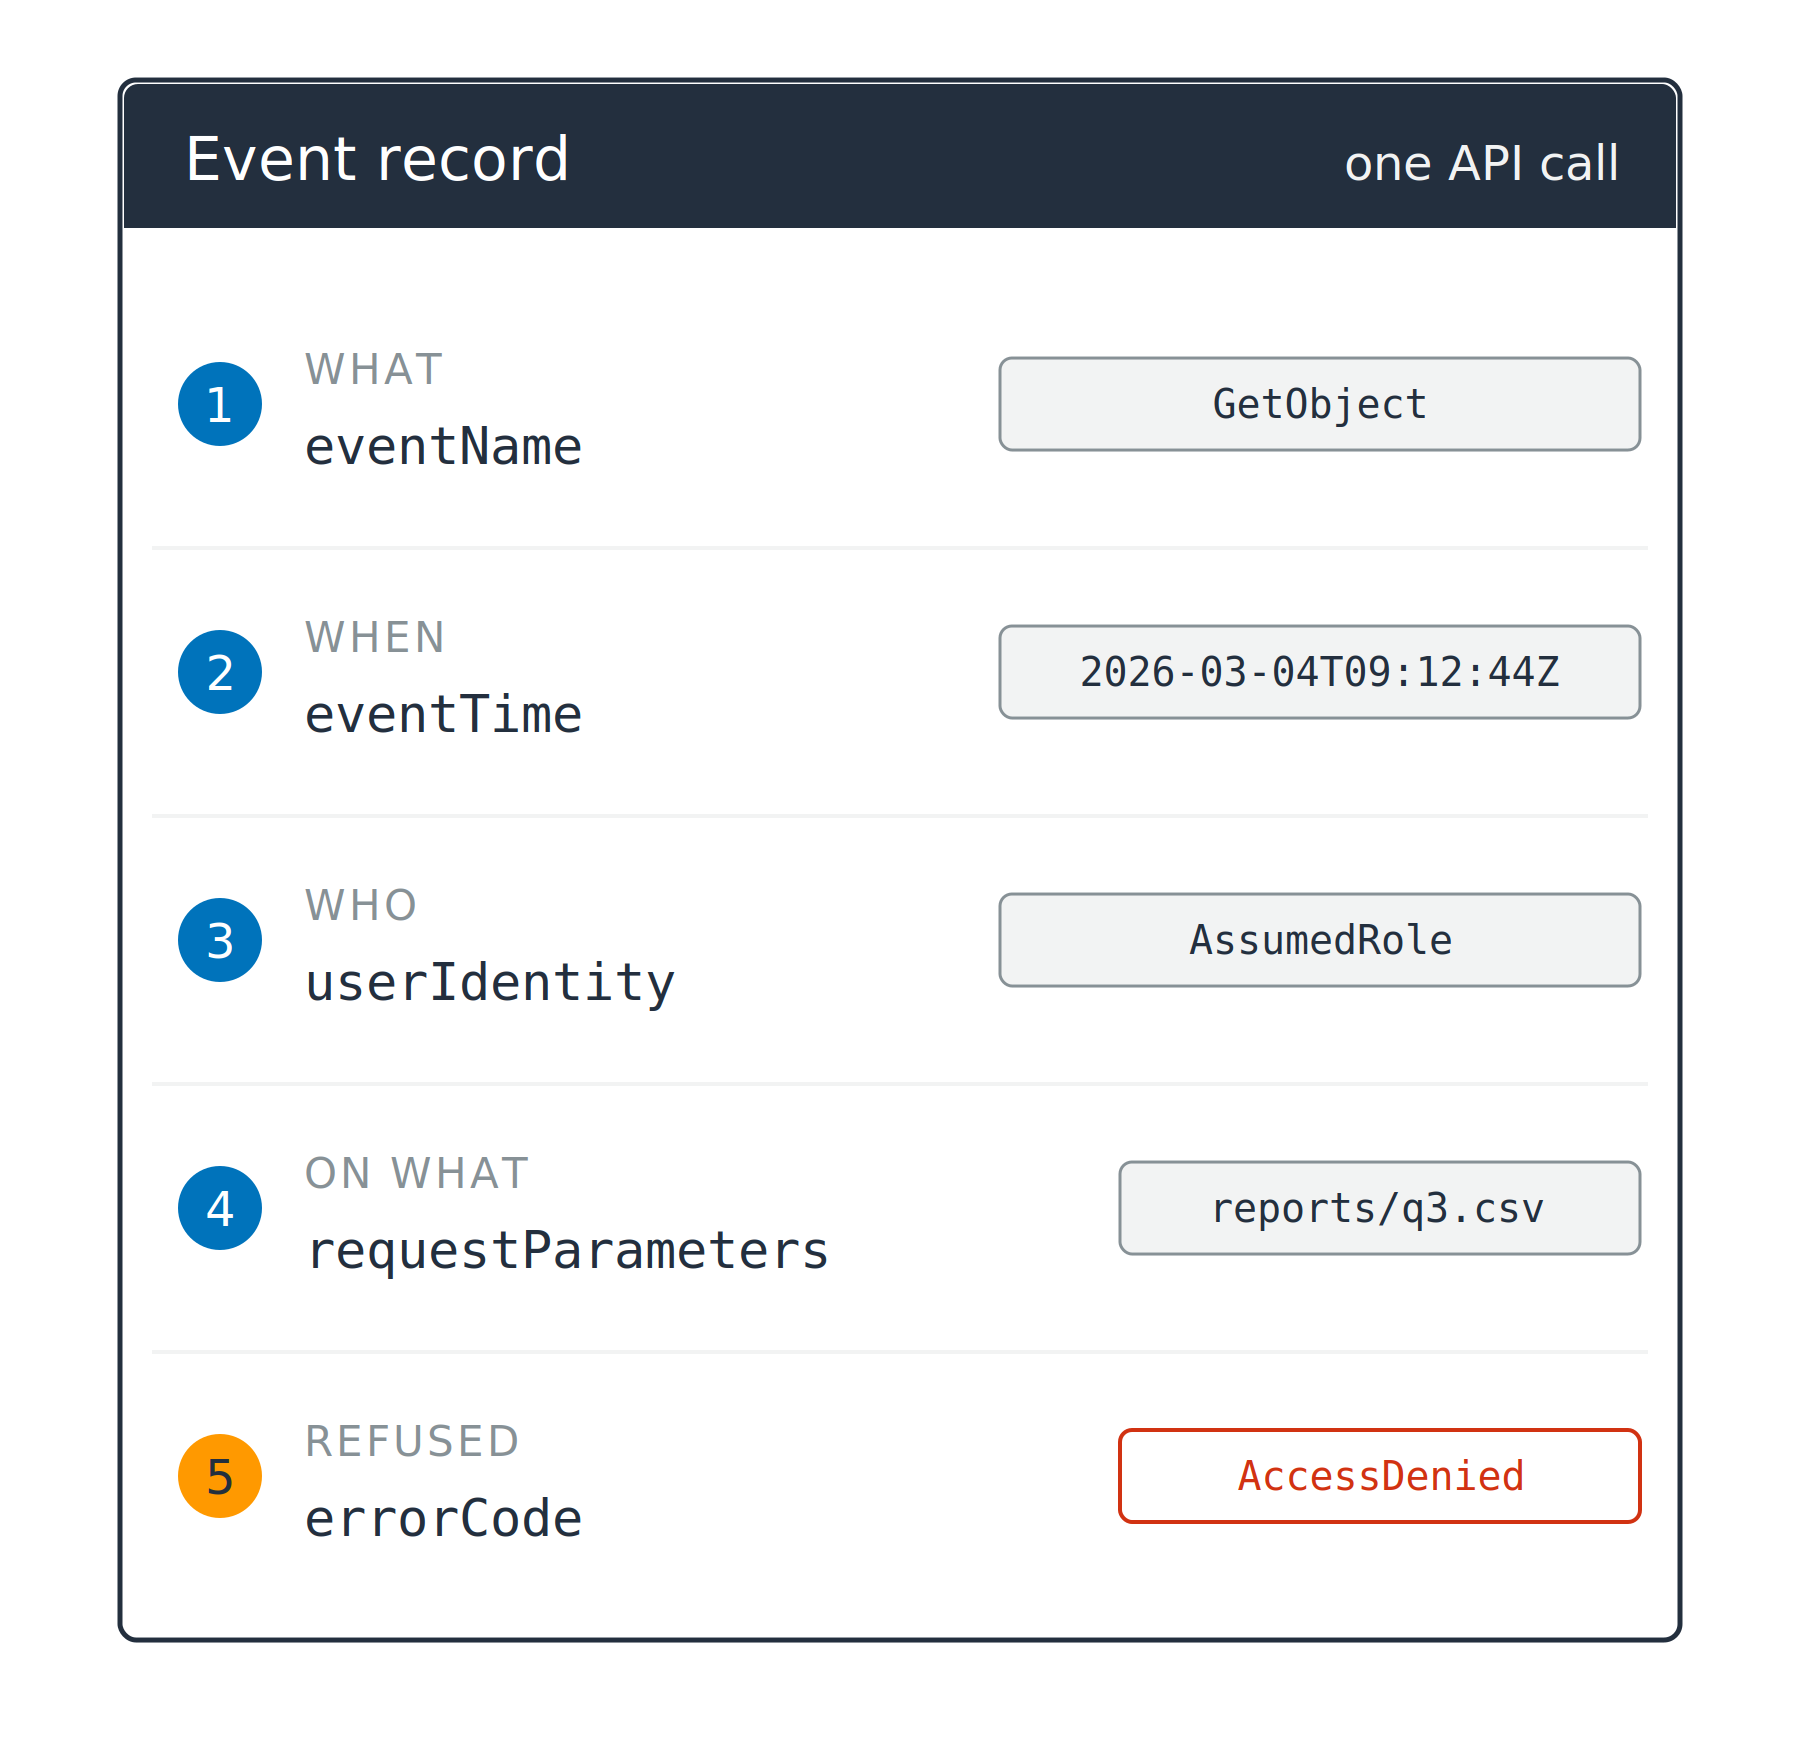
CloudTrail: una llamada a la API, un registro

  1. Qué se llamó: eventName
  2. Cuándo, en UTC: eventTime
  3. Quién lo llamó: userIdentity
  4. Sobre qué recurso: requestParameters

Una tarjeta de registro con cinco campos numerados, cada uno con un valor de ejemplo al lado: eventName, eventTime, userIdentity, requestParameters y errorCode. El quinto marcador es naranja y su valor dice AccessDenied.

Uso de la seguridad de AWS para desarrolladores

Qué contiene un registro

CloudTrail: una llamada a la API, un registro

  1. Qué se llamó: eventName
  2. Cuándo, en UTC: eventTime
  3. Quién lo llamó: userIdentity
  4. Sobre qué recurso: requestParameters
  5. Rechazado y por qué: errorCode

Una tarjeta de registro con cinco campos numerados, cada uno con un valor de ejemplo al lado: eventName, eventTime, userIdentity, requestParameters y errorCode. El quinto marcador es naranja y su valor dice AccessDenied.

Uso de la seguridad de AWS para desarrolladores

El registro nombra al principal

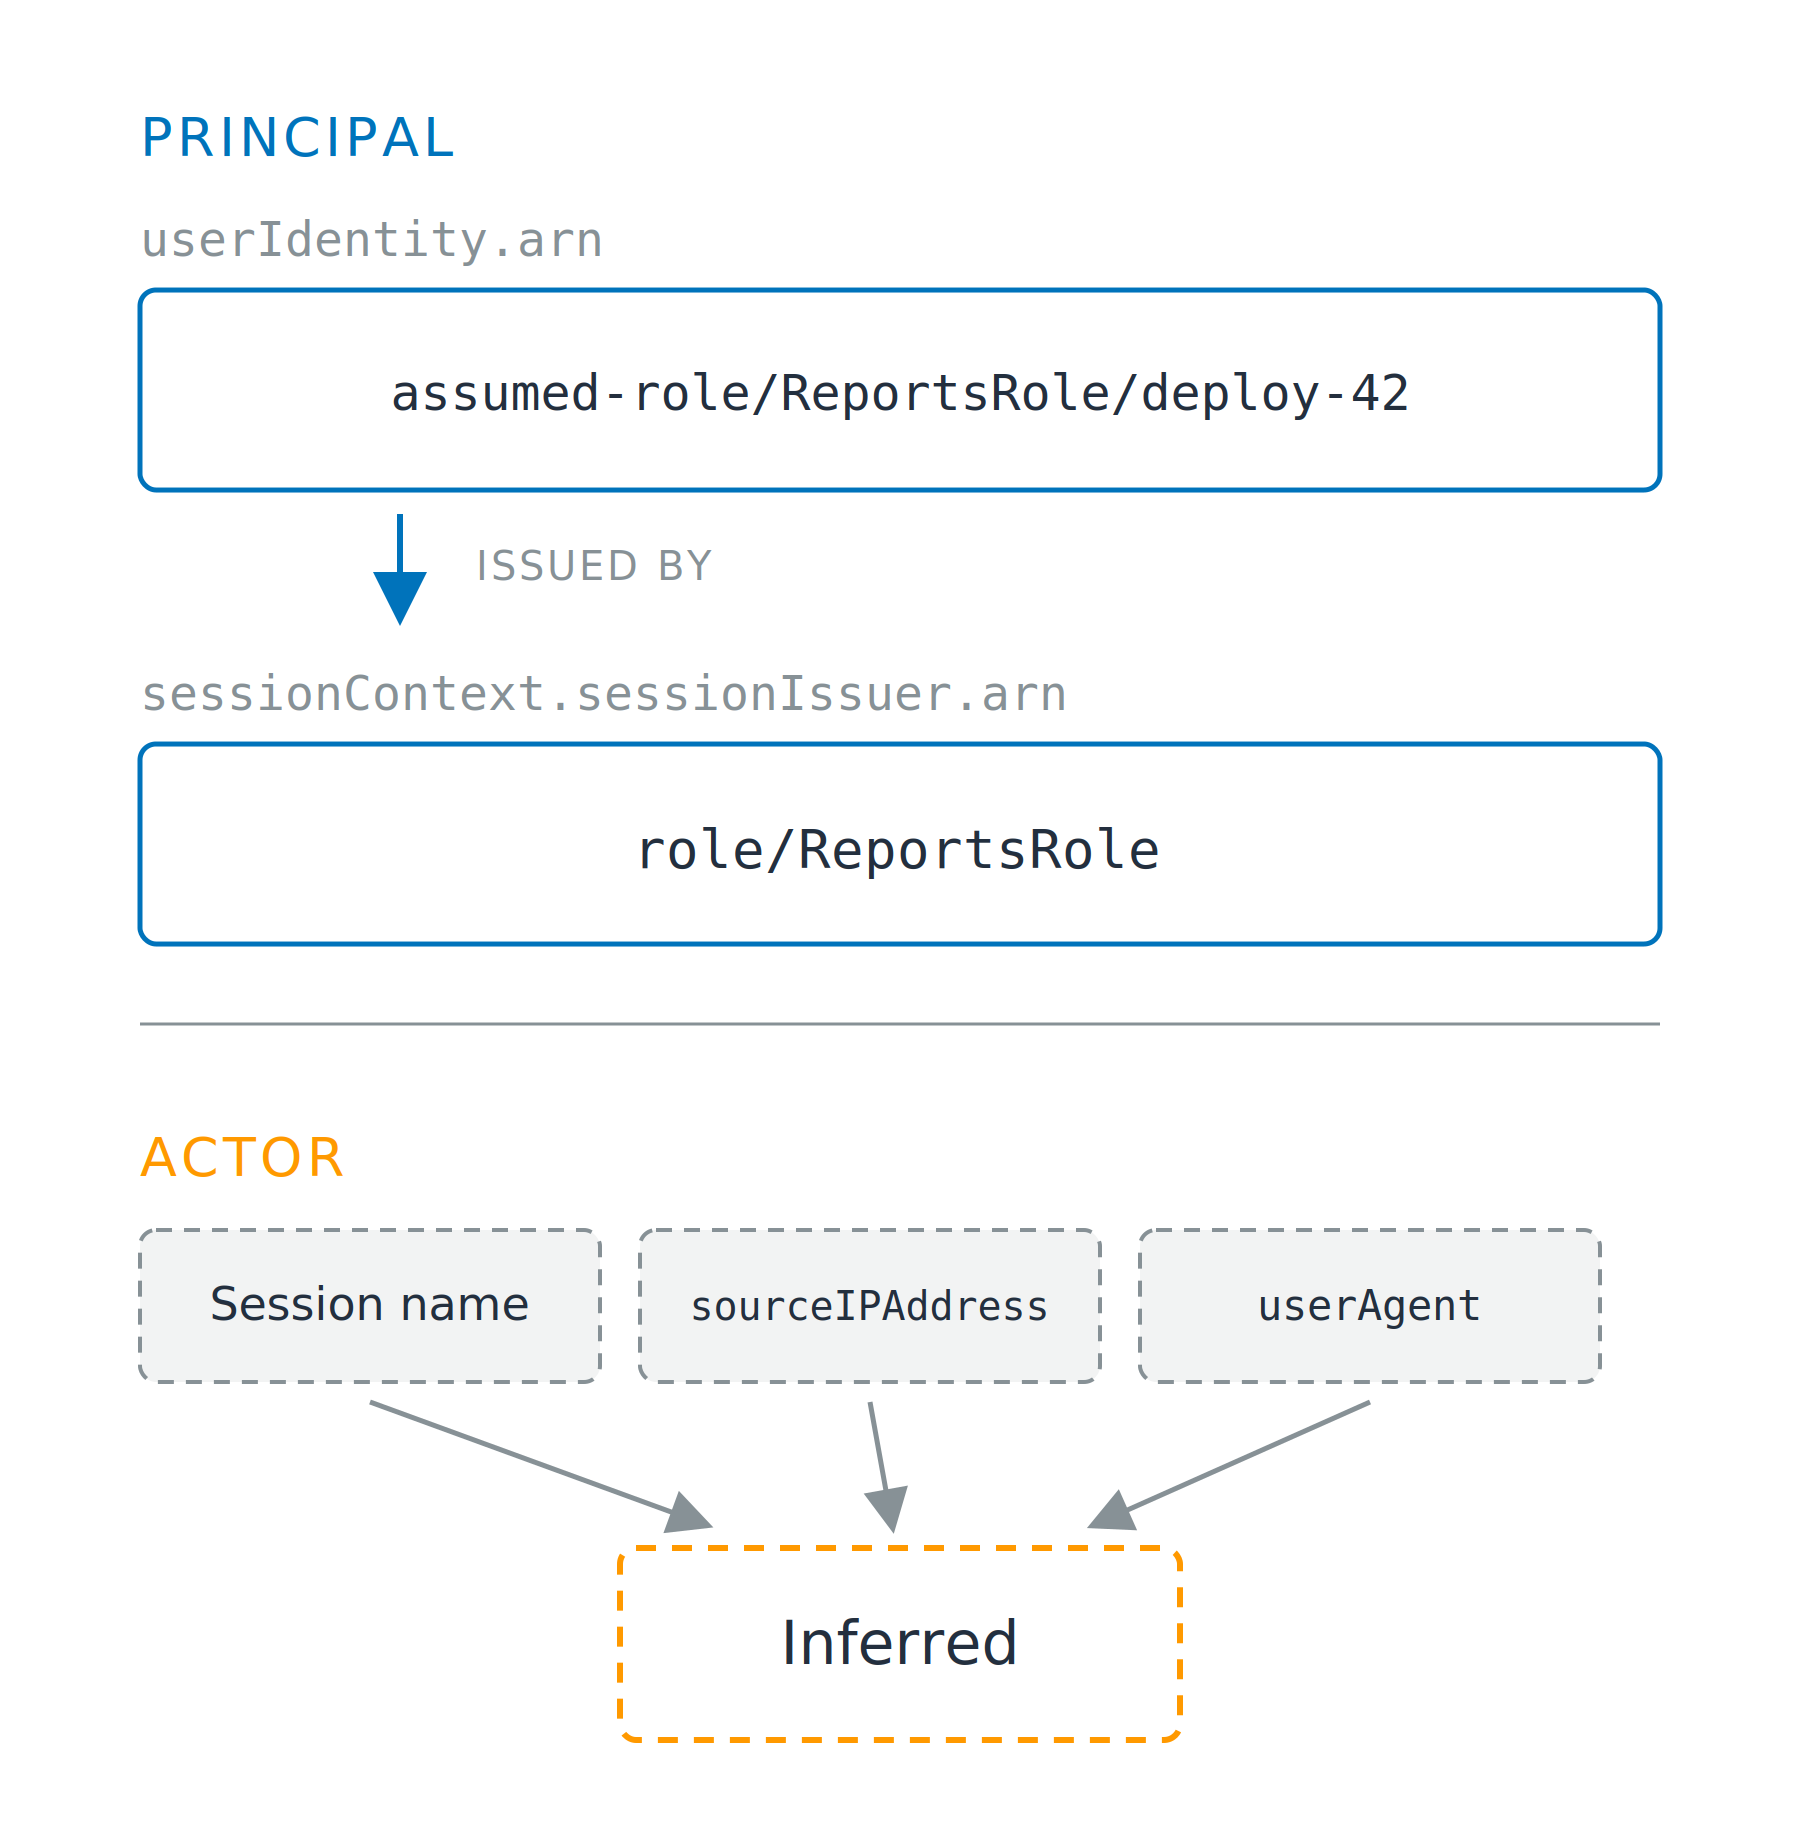
Dos campos, una identidad

  • Sesión: quien llama, en arn, empieza por arn:aws:sts:
  • Rol: su autoridad, en sessionIssuer, empieza por arn:aws:iam:

Dos zonas apiladas. La zona superior, titulada Principal, muestra el ARN de sesión assumed-role/ReportsRole/deploy-42 con una flecha hacia abajo al ARN del rol role/ReportsRole que lo emitió, ambos en trazo sólido. La zona inferior, titulada Actor, muestra tres recuadros discontinuos para session name, sourceIPAddress y userAgent, todos apuntando hacia un recuadro discontinuo que dice Inferred.

Uso de la seguridad de AWS para desarrolladores

El registro nombra al principal

Dos campos, una identidad

  • Sesión: quien llama, en arn, empieza por arn:aws:sts:
  • Rol: su autoridad, en sessionIssuer, empieza por arn:aws:iam:

El actor no es un campo

  • Inferido: session name, sourceIPAddress

Dos zonas apiladas. La zona superior, titulada Principal, muestra el ARN de sesión assumed-role/ReportsRole/deploy-42 con una flecha hacia abajo al ARN del rol role/ReportsRole que lo emitió, ambos en trazo sólido. La zona inferior, titulada Actor, muestra tres recuadros discontinuos para session name, sourceIPAddress y userAgent, todos apuntando hacia un recuadro discontinuo que dice Inferred.

Uso de la seguridad de AWS para desarrolladores

Quédate con cuatro campos, no con cuarenta
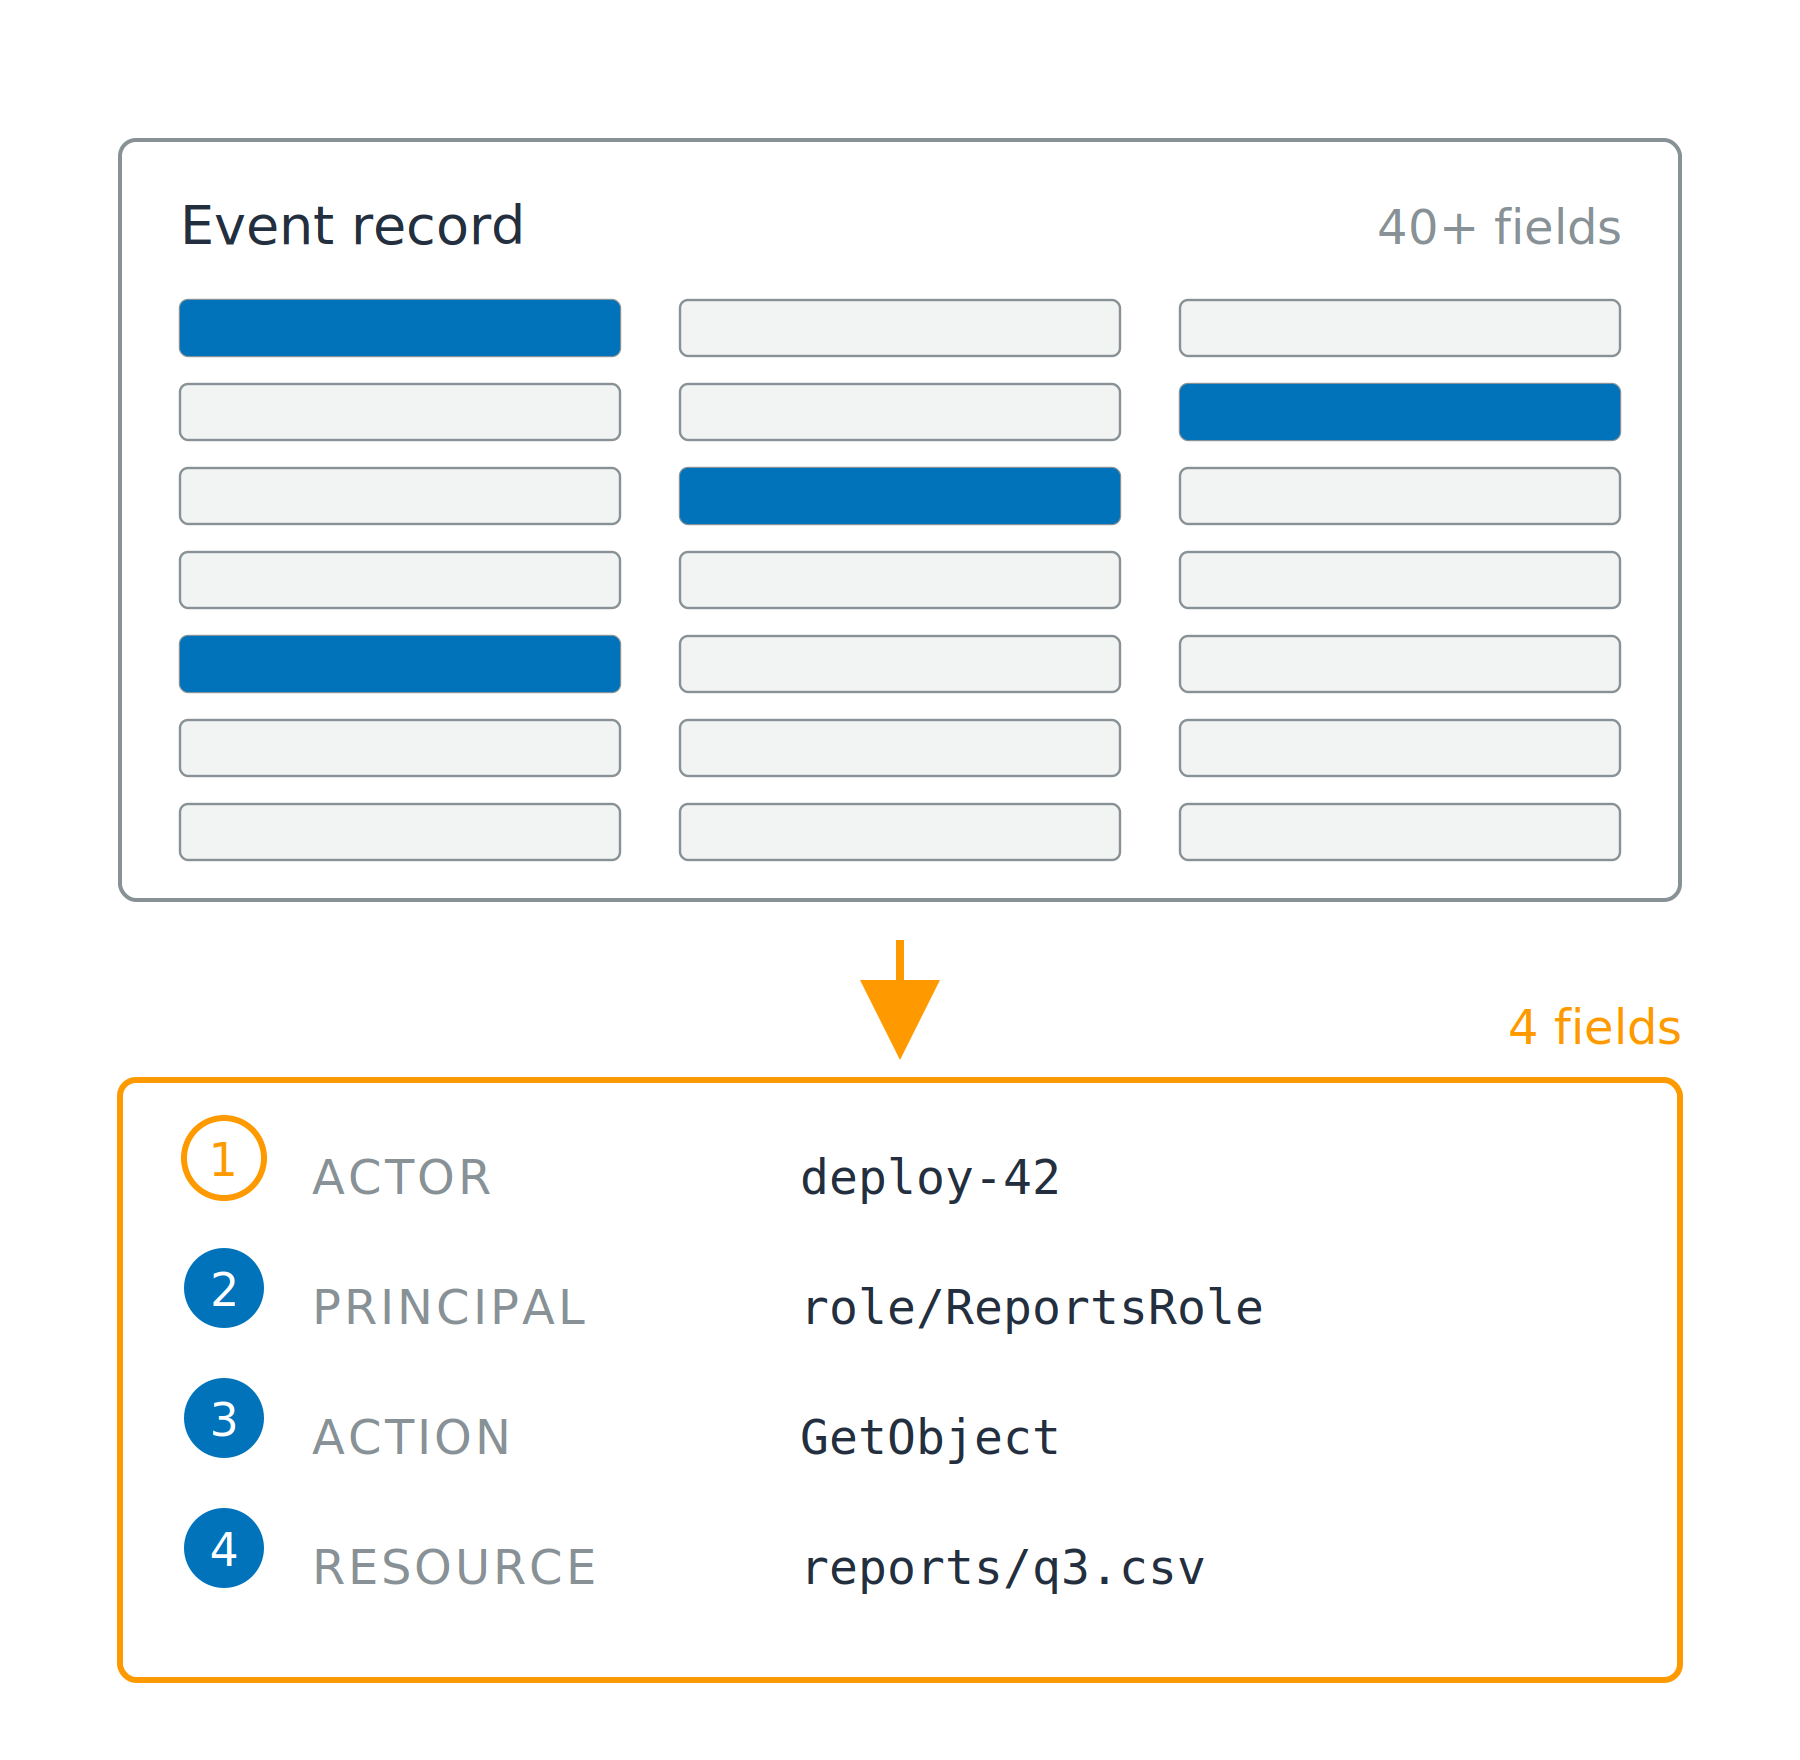
Cuarenta campos, cuatro que importan

  • Actor: quién lo puso en marcha
  • Principal: la identidad que comprobó AWS
  • Acción: qué se llamó
  • Recurso: qué tocó

Un registro de evento denso con muchas barras grises de campos y cuatro resaltadas en azul, y una flecha hacia una tarjeta compacta con cuatro líneas numeradas: actor, principal, acción y recurso.

Uso de la seguridad de AWS para desarrolladores

Quédate con cuatro campos, no con cuarenta

Cuarenta campos, cuatro que importan

  • Actor: quién lo puso en marcha
  • Principal: la identidad que comprobó AWS
  • Acción: qué se llamó
  • Recurso: qué tocó

De dónde salen

  • Acción de eventName, recurso de requestParameters
  • Principal de userIdentity, actor inferido

Un registro de evento denso con muchas barras grises de campos y cuatro resaltadas en azul, y una flecha hacia una tarjeta compacta con cuatro líneas numeradas: actor, principal, acción y recurso.

Uso de la seguridad de AWS para desarrolladores

Activado por defecto o desactivado por defecto
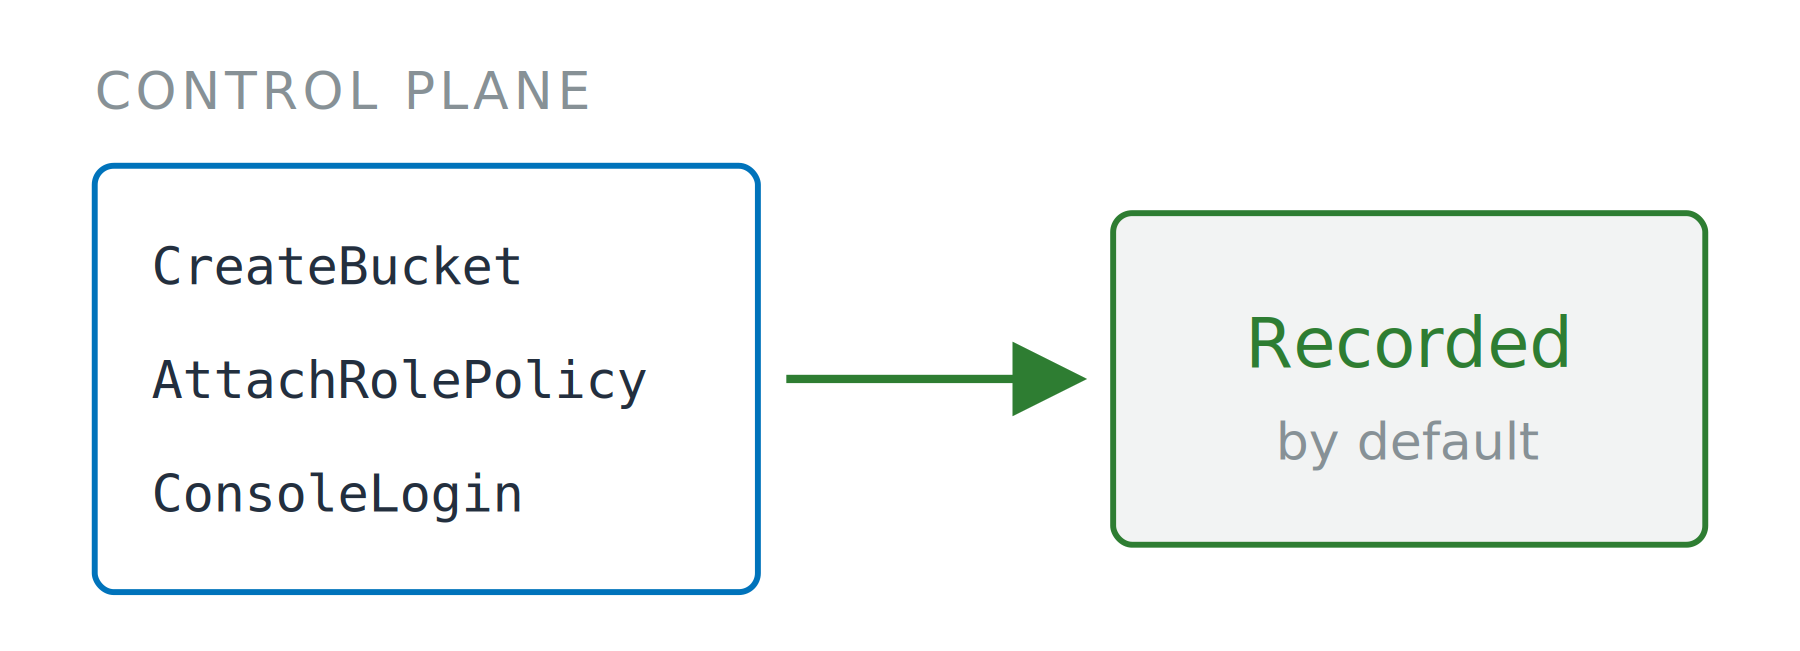
Eventos de gestión

  • Llamadas del plano de control
  • Incluye todas las llamadas de KMS, así que Decrypt aparece aquí
  • Event history: vista gratuita de 90 días en la consola


Tres nombres de llamadas del plano de control en un recuadro, con una flecha sólida hacia un recuadro que dice Recorded by default.


Uso de la seguridad de AWS para desarrolladores

Activado por defecto o desactivado por defecto
Eventos de gestión

  • Llamadas del plano de control
  • Incluye todas las llamadas de KMS, así que Decrypt aparece aquí
  • Event history: vista gratuita de 90 días en la consola

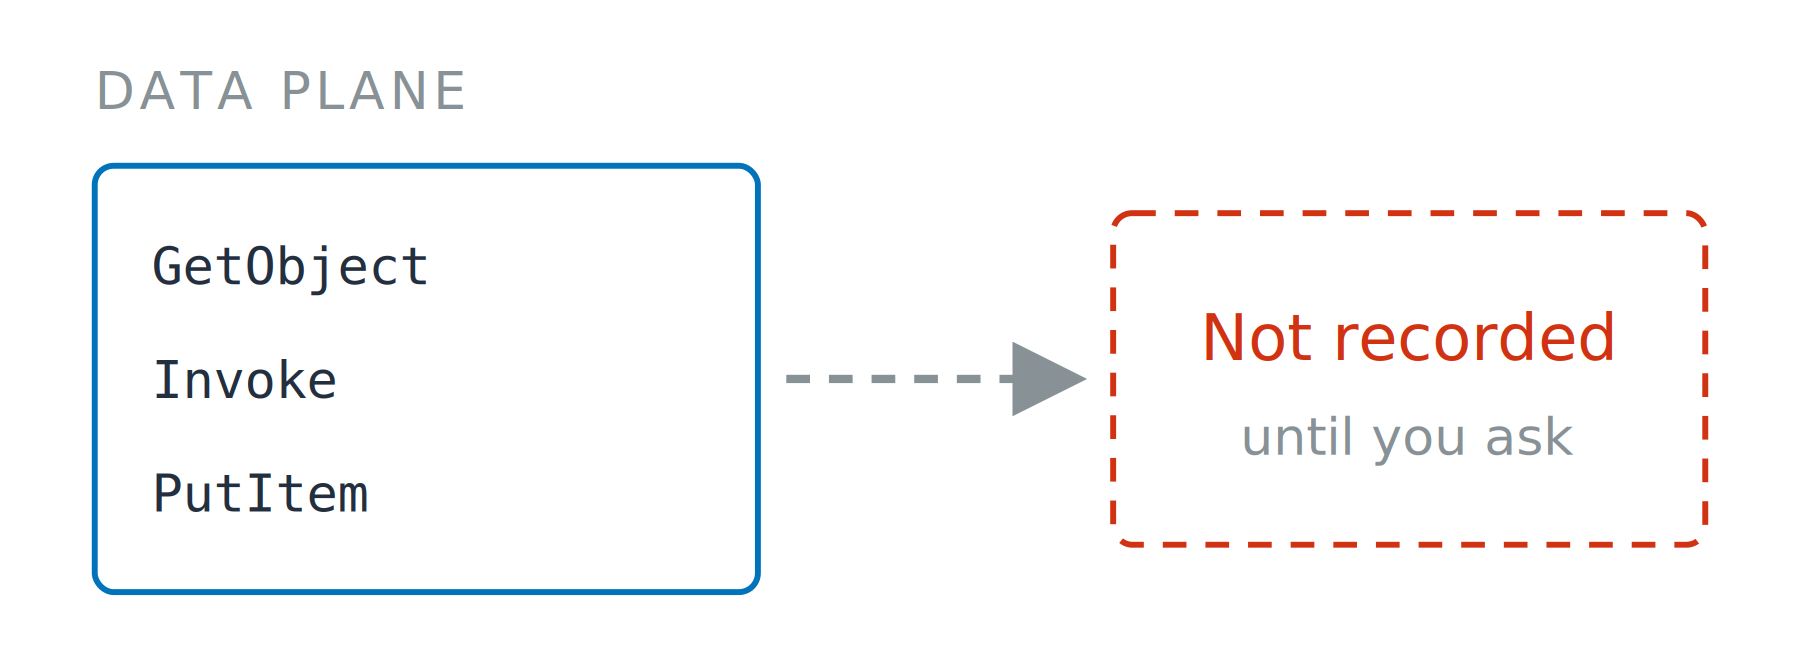
Eventos de datos

  • Lecturas de objetos, invocaciones de funciones, escrituras de ítems
  • Trail: entrega continua, se factura por separado
  • Un selector nombra el tipo de recurso y lecturas, escrituras o ambas

Tres nombres de llamadas del plano de control en un recuadro, con una flecha sólida hacia un recuadro que dice Recorded by default.

Tres nombres de llamadas del plano de datos en un recuadro, con una flecha discontinua hacia un recuadro discontinuo que dice Not recorded until you ask.

Uso de la seguridad de AWS para desarrolladores

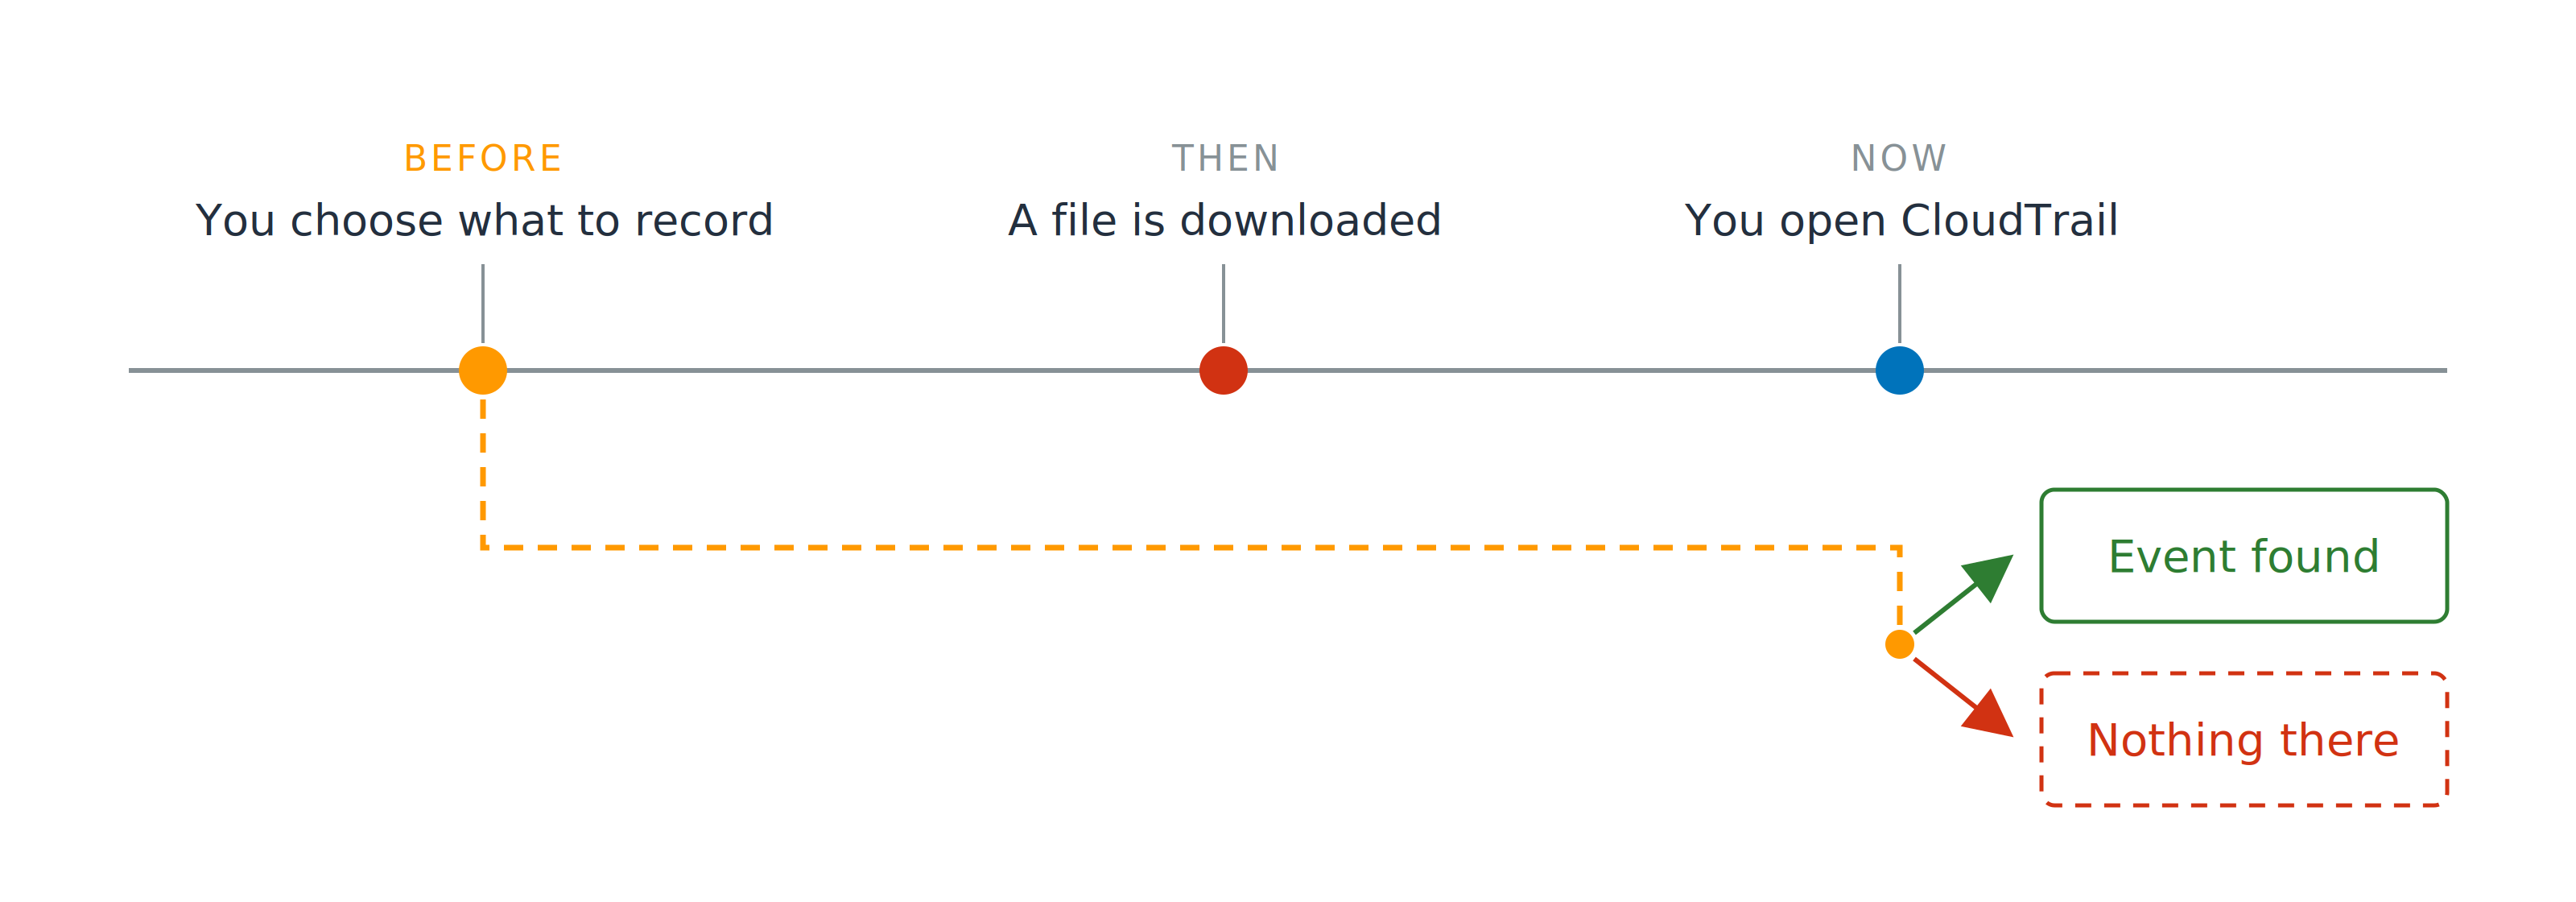
Nadie estaba registrando eso

Una línea temporal con tres puntos: eliges qué registrar, se descarga un archivo y abres CloudTrail. Una línea discontinua lleva el primer punto hasta el último, donde se bifurca en un recuadro de evento encontrado y otro de no hay nada.

Se decide antes, se lee después

  • Eventos de datos activados para datos de cliente
  • Desactivados para el resto
Uso de la seguridad de AWS para desarrolladores

Evidencia, orientada al futuro

IAM Access Analyzer

  • Validación de políticas: comprueba una política que escribiste

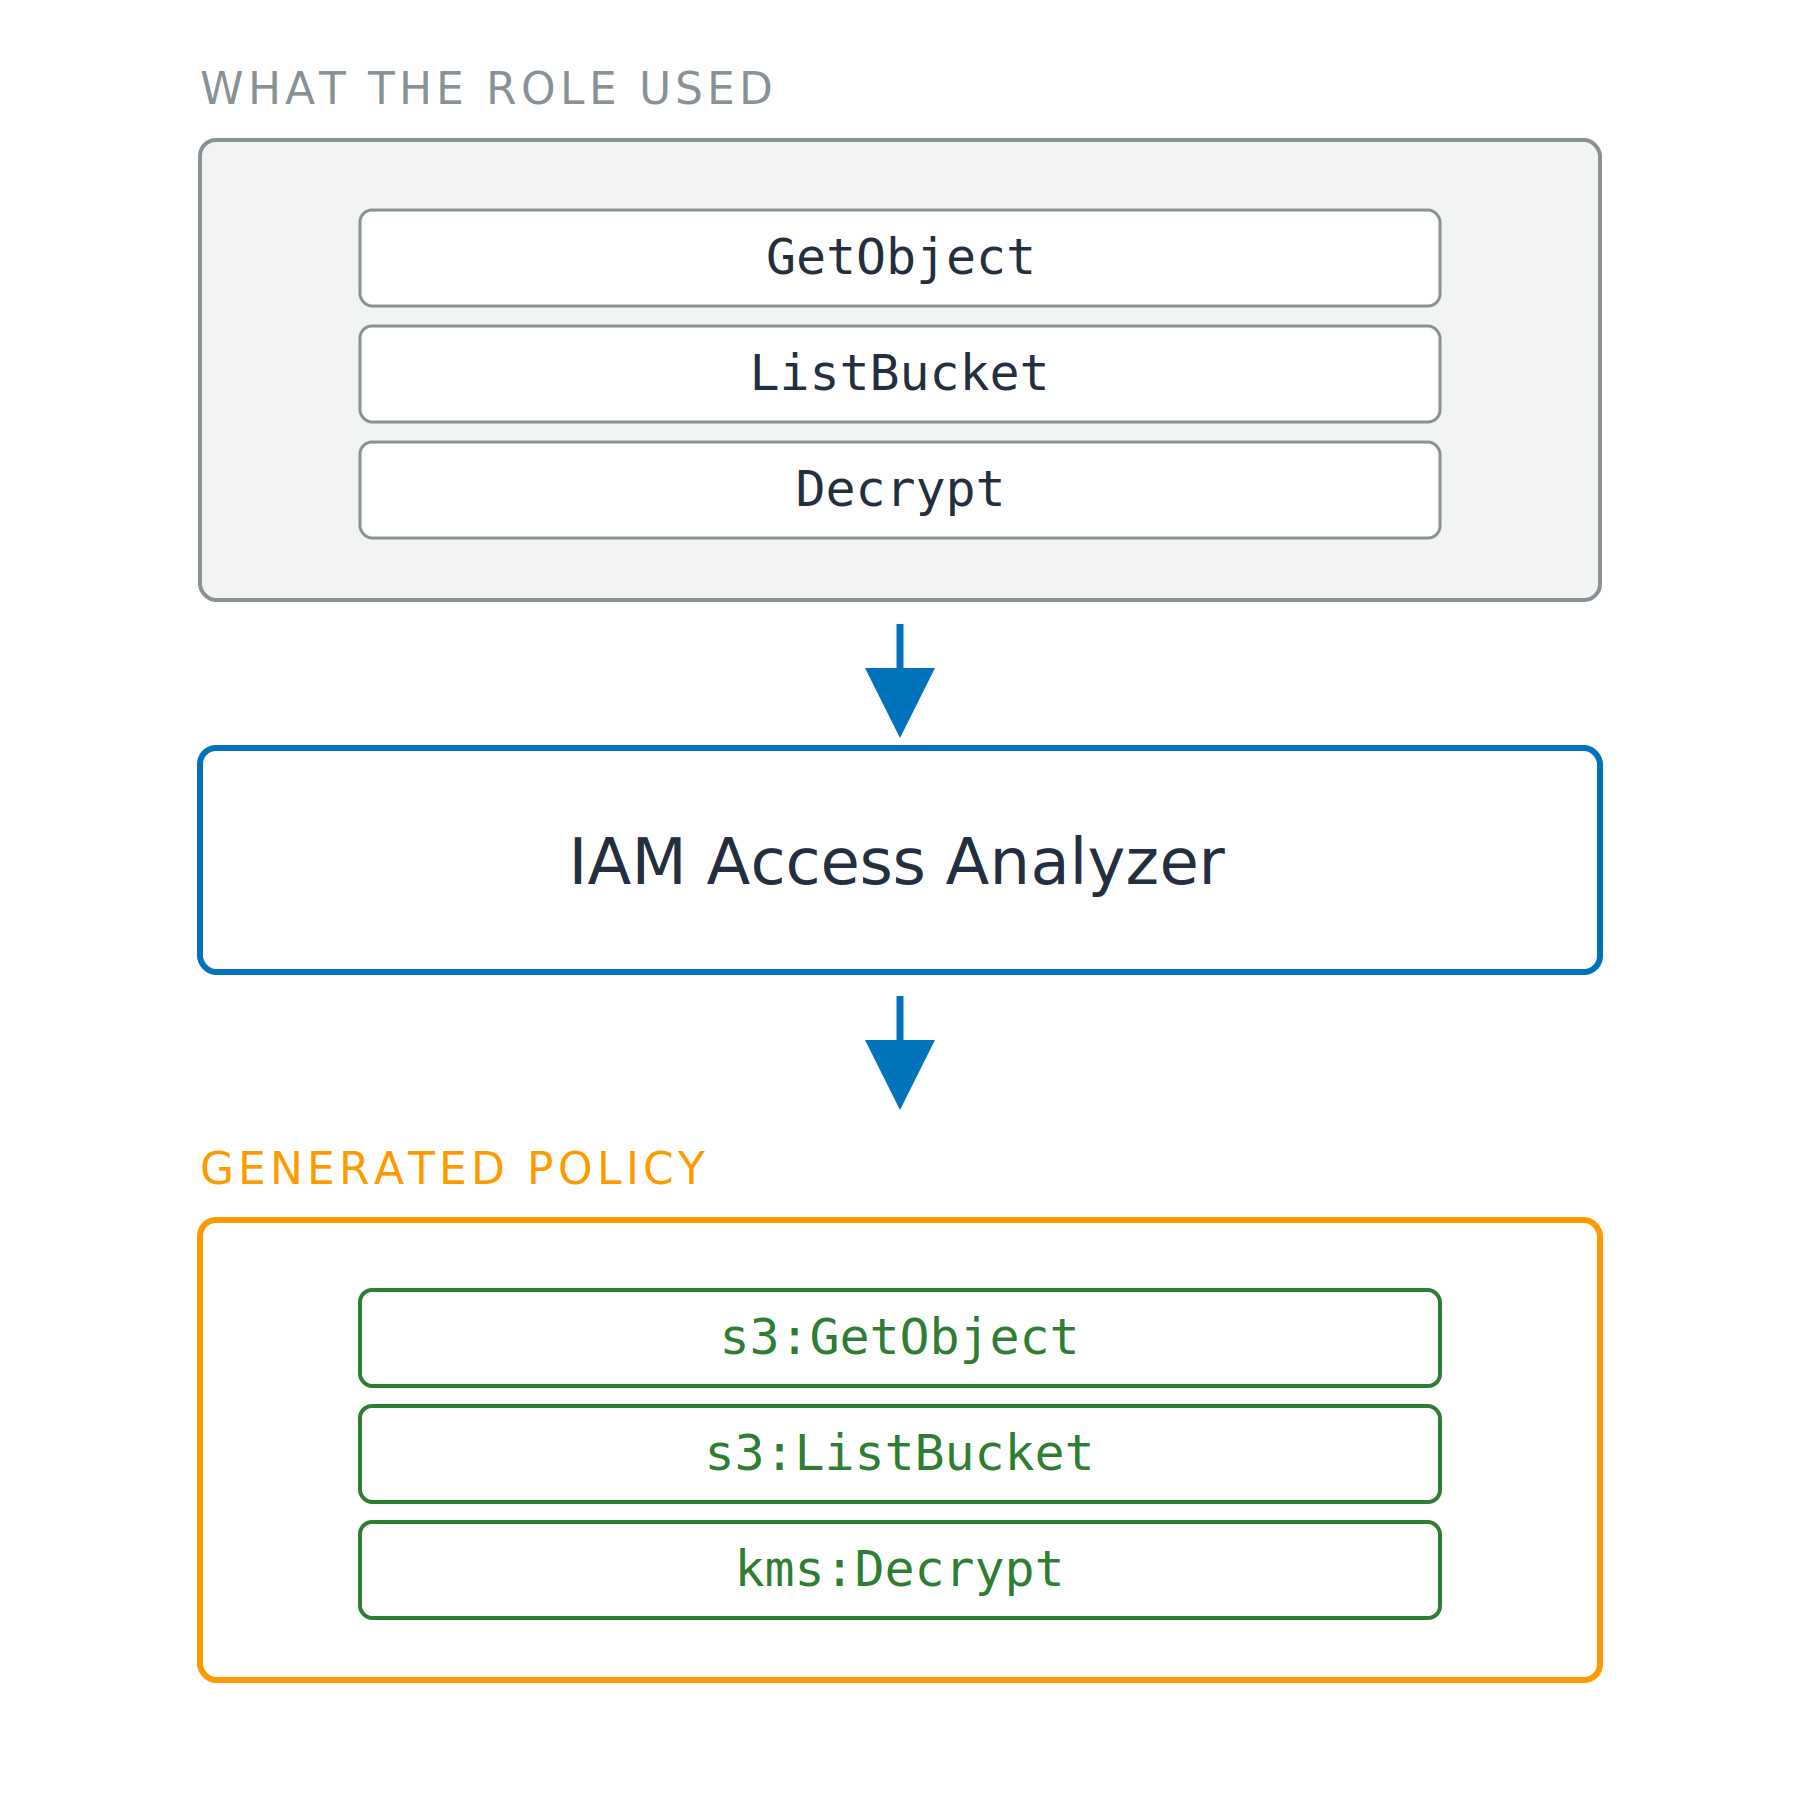
Tres etapas apiladas. Un recuadro con los nombres de eventos que usó el rol, GetObject, ListBucket y Decrypt, fluye a IAM Access Analyzer, que a su vez fluye a una política generada con las acciones de IAM con espacio de nombres s3:GetObject, s3:ListBucket y kms:Decrypt.

Uso de la seguridad de AWS para desarrolladores

Evidencia, orientada al futuro

IAM Access Analyzer

  • Validación de políticas: comprueba una política que escribiste
  • Generación de políticas: hasta 90 días de tu trail
  • Necesita un trail, no Event history

Tres etapas apiladas. Un recuadro con los nombres de eventos que usó el rol, GetObject, ListBucket y Decrypt, fluye a IAM Access Analyzer, que a su vez fluye a una política generada con las acciones de IAM con espacio de nombres s3:GetObject, s3:ListBucket y kms:Decrypt.

Uso de la seguridad de AWS para desarrolladores

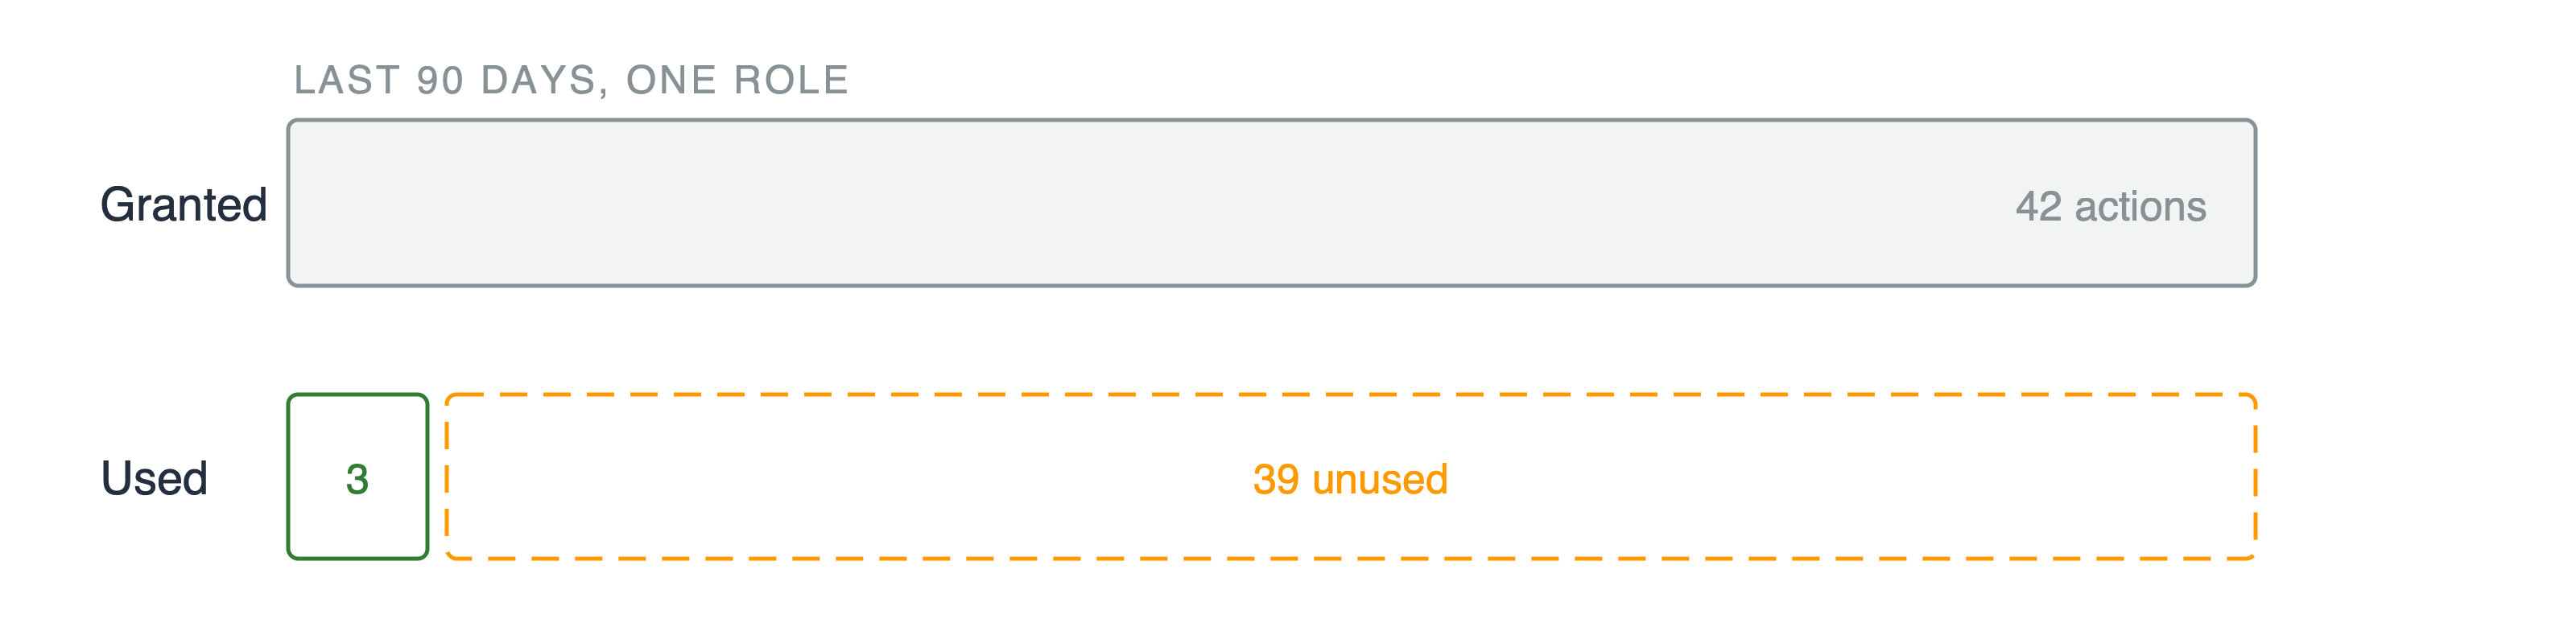
Concedido, y nunca usado

Dos barras. La barra superior muestra cuarenta y dos acciones concedidas. La inferior se divide en un segmento verde estrecho de tres acciones y un segmento discontinuo ancho de treinta y nueve sin usar.

Hallazgos de acceso no usado

  • Roles, claves y acciones que nadie ha llamado

Usado no es lo mismo que necesario

Mínimos privilegios, medidos

  • Entra evidencia, sale una política más estricta
Uso de la seguridad de AWS para desarrolladores

¡Vamos a practicar!

Uso de la seguridad de AWS para desarrolladores

Preparing Video For Download...