Uso de la seguridad de AWS para desarrolladores
Rahul Singh
Technical Product Manager
{
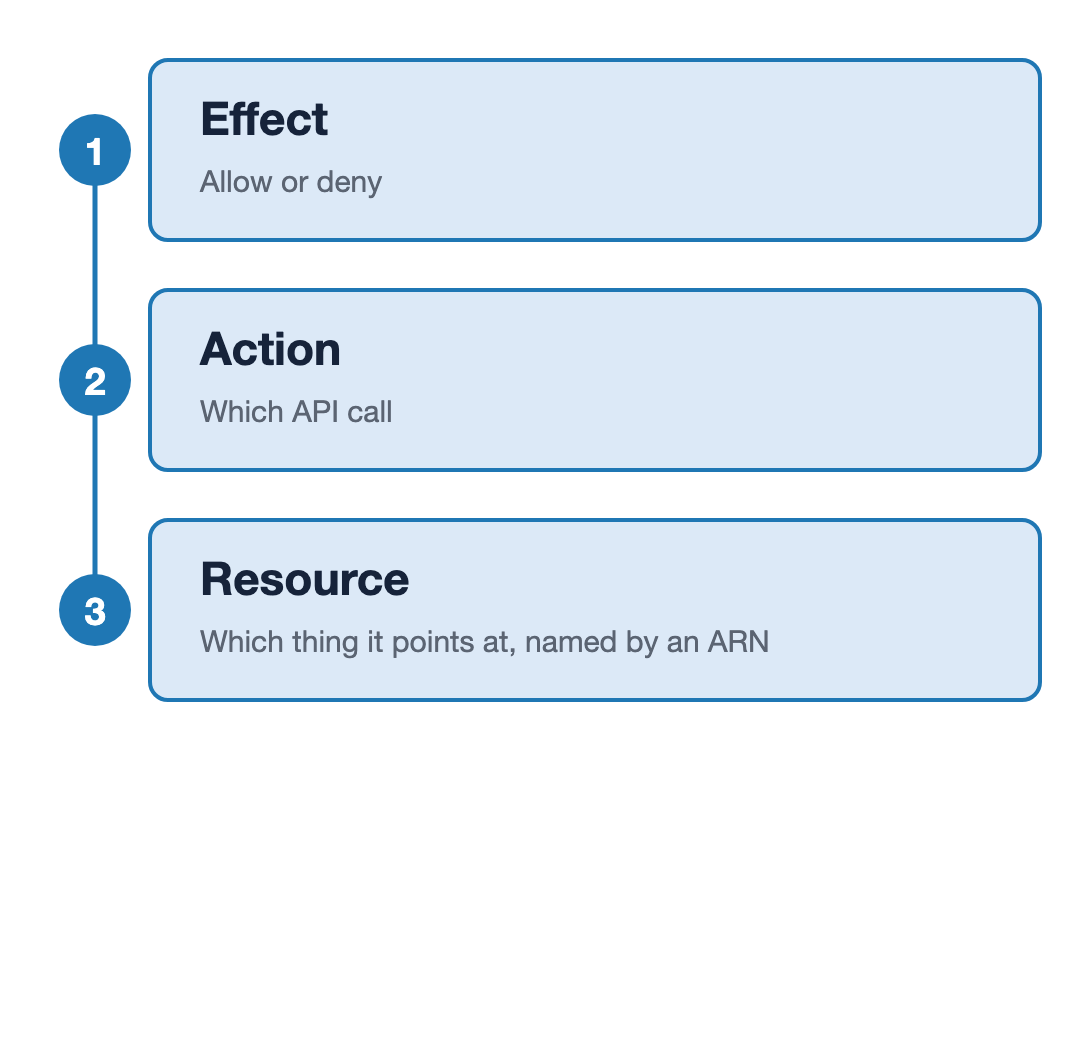
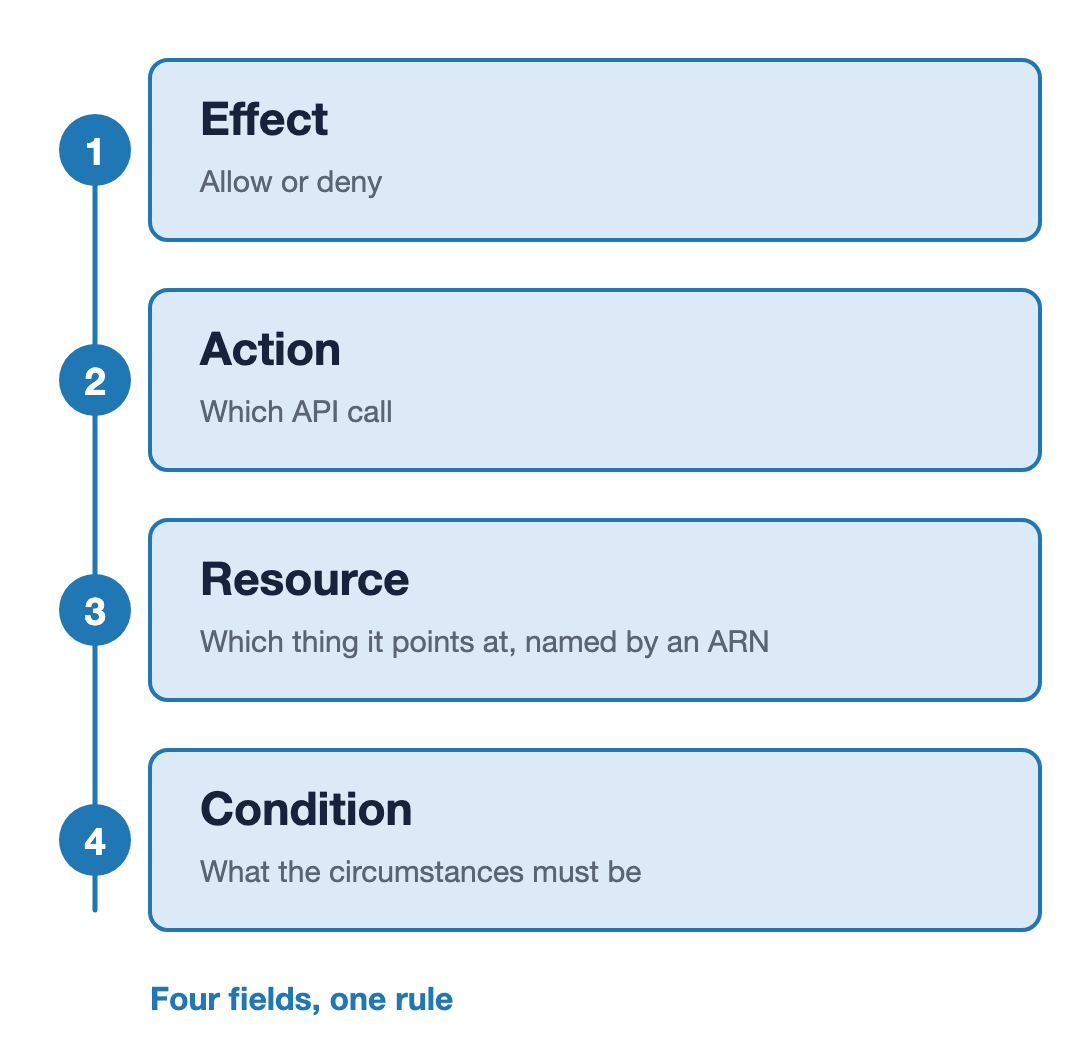
"Effect": "Allow",
"Action": "s3:GetObject",
"Resource": "arn:aws:s3:::reports/*",
"Condition": {
"Bool": {
"aws:SecureTransport": "true"
},
"IpAddress": {
"aws:SourceIp": "203.0.113.0/24"
}
}
}

{
"Effect": "Allow",
"Action": "s3:GetObject",
"Resource": "arn:aws:s3:::reports/*",
"Condition": {
"Bool": {
"aws:SecureTransport": "true"
},
"IpAddress": {
"aws:SourceIp": "203.0.113.0/24"
}
}
}

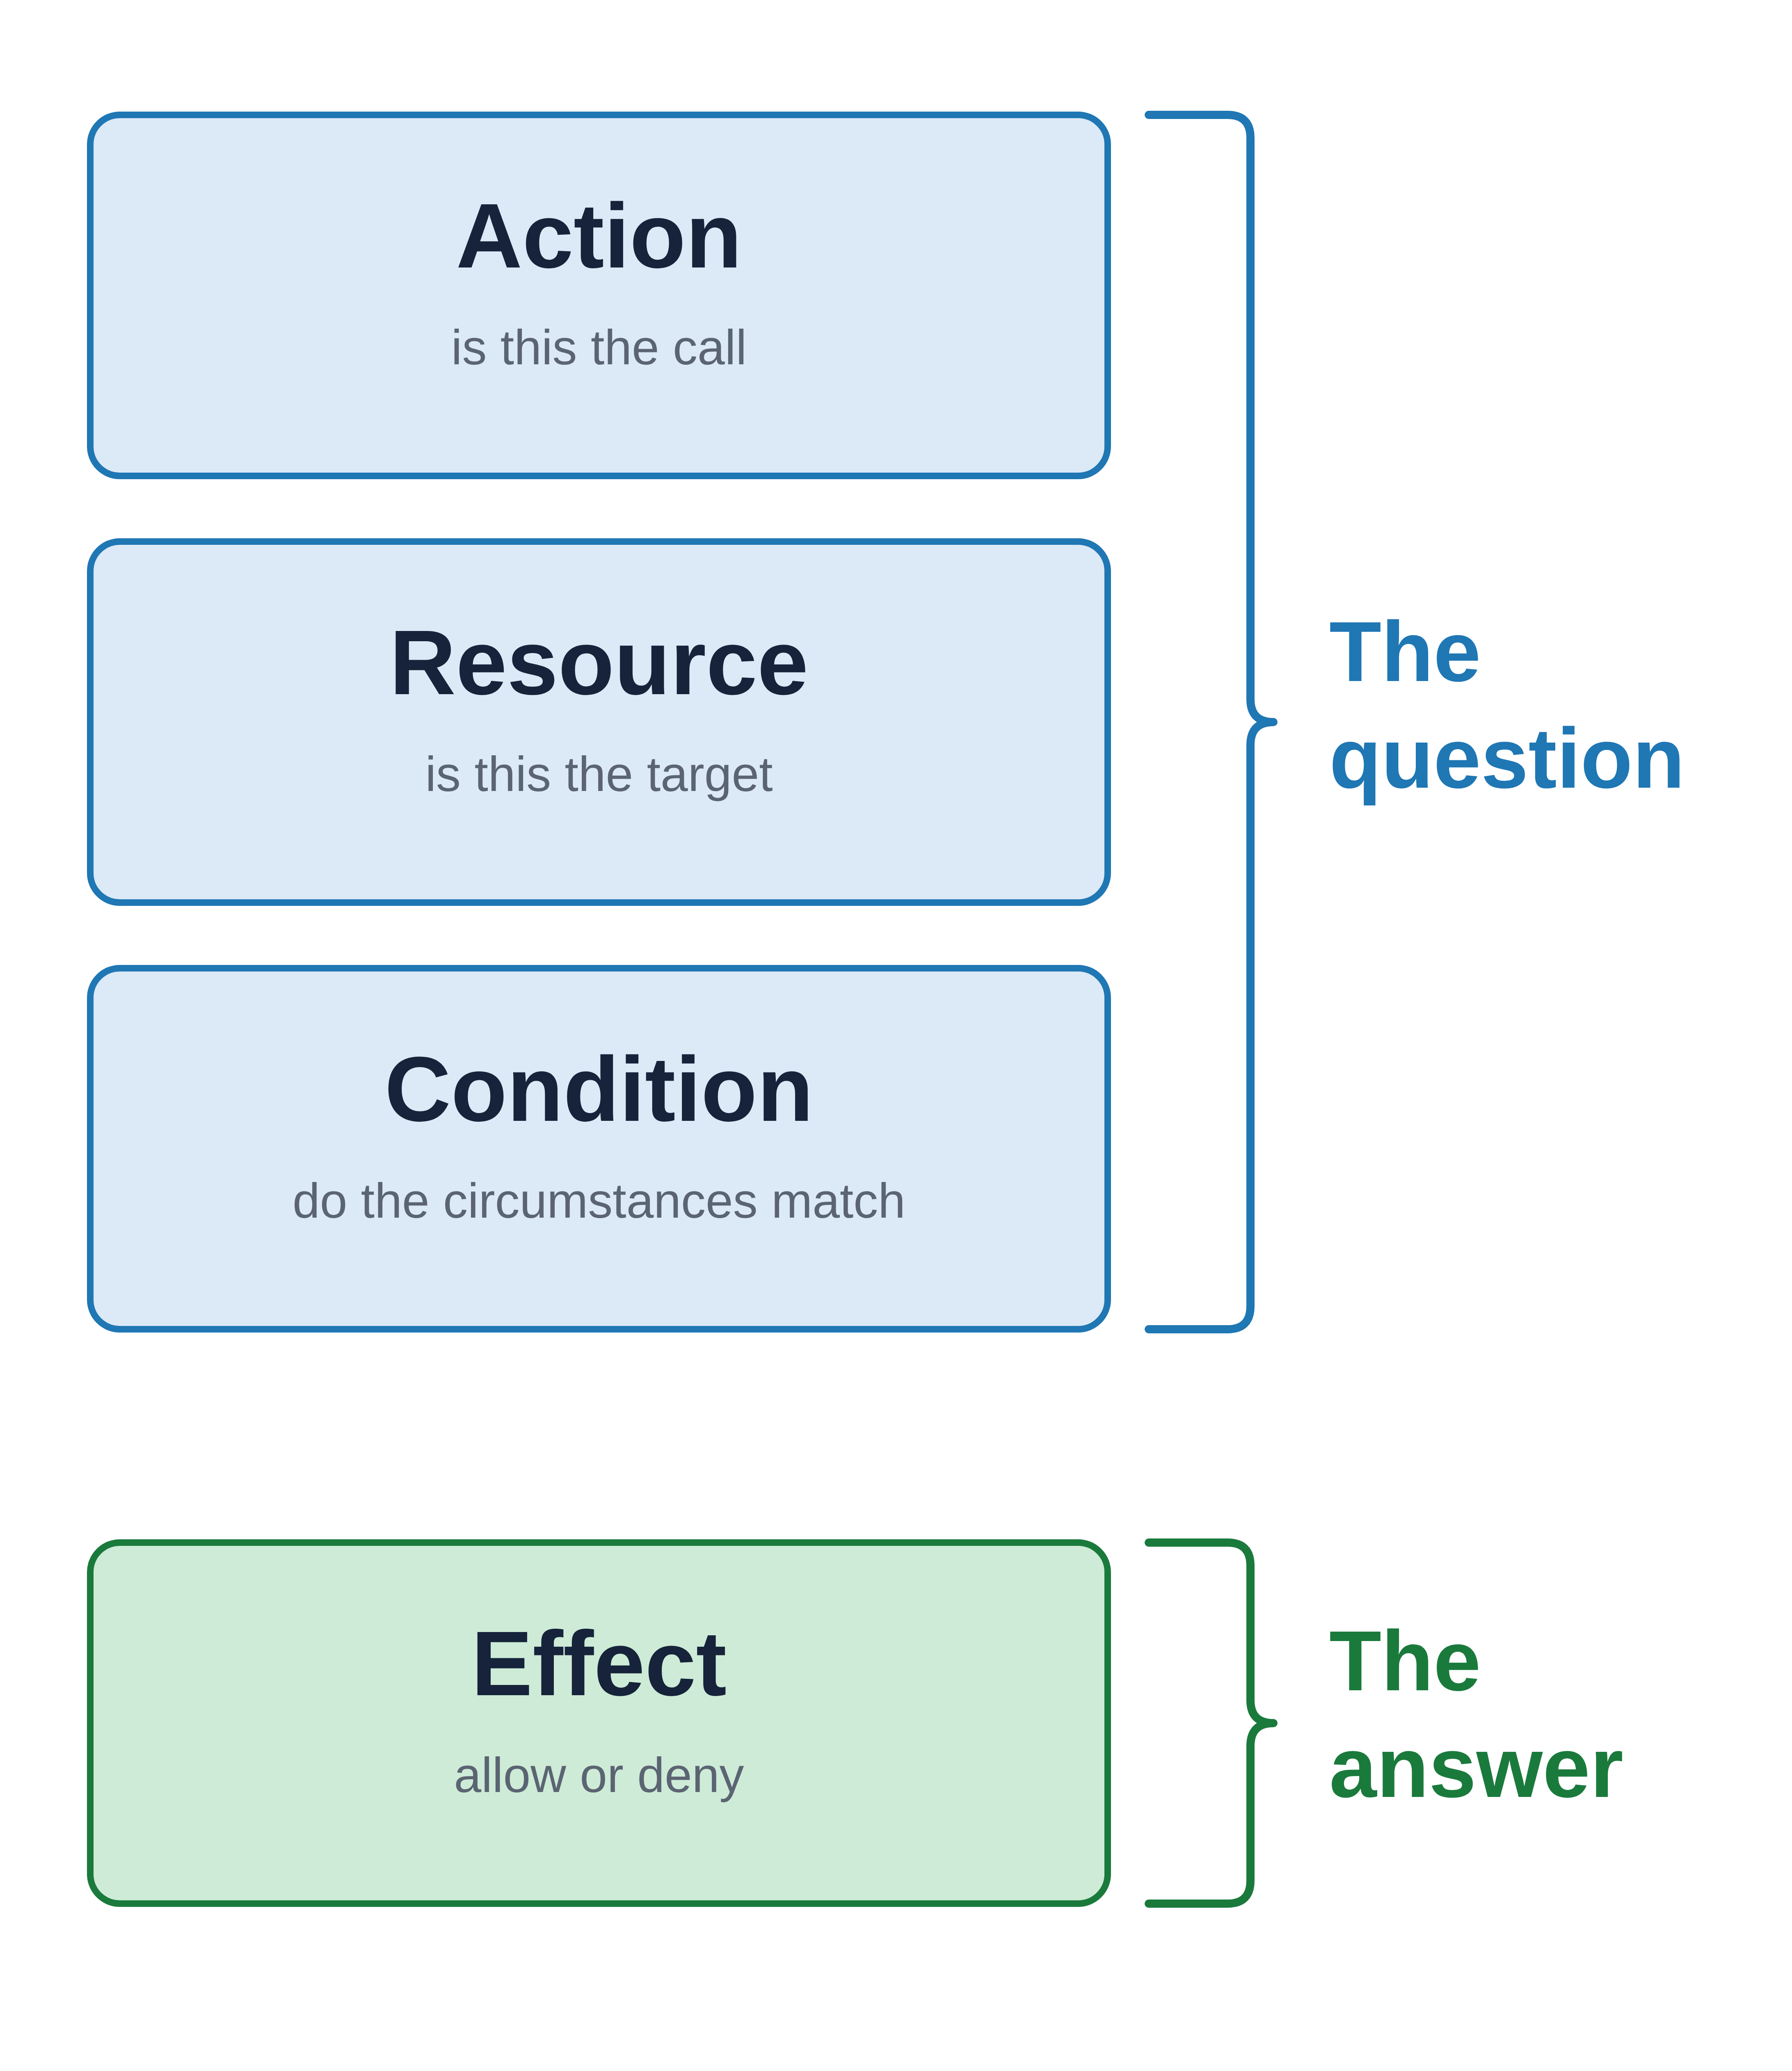
La pregunta
La respuesta


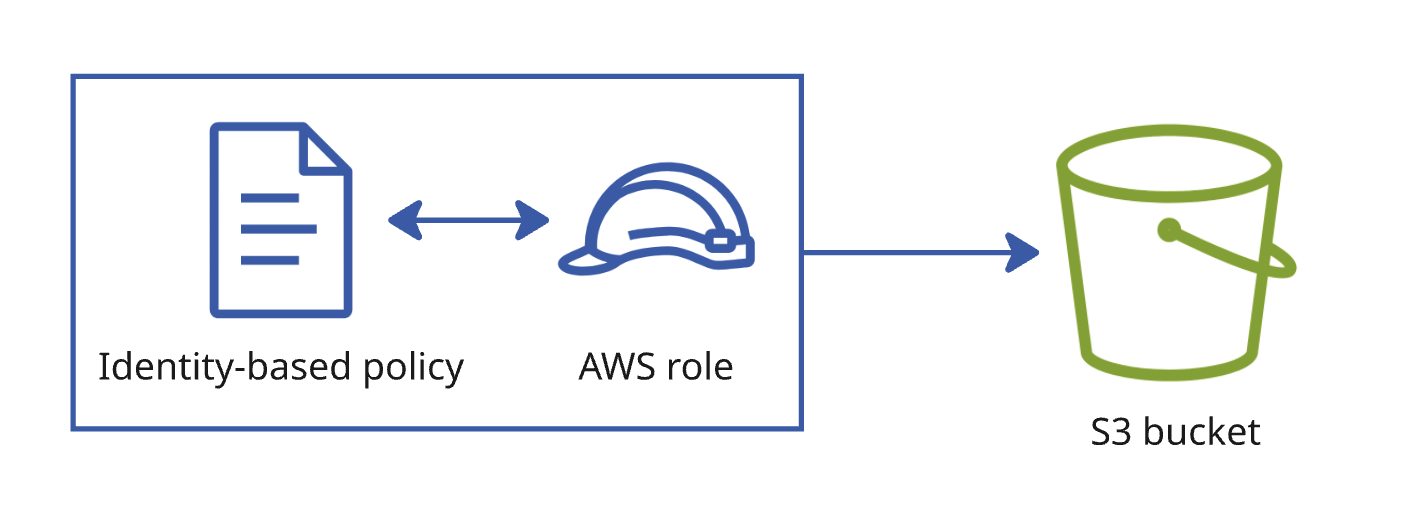
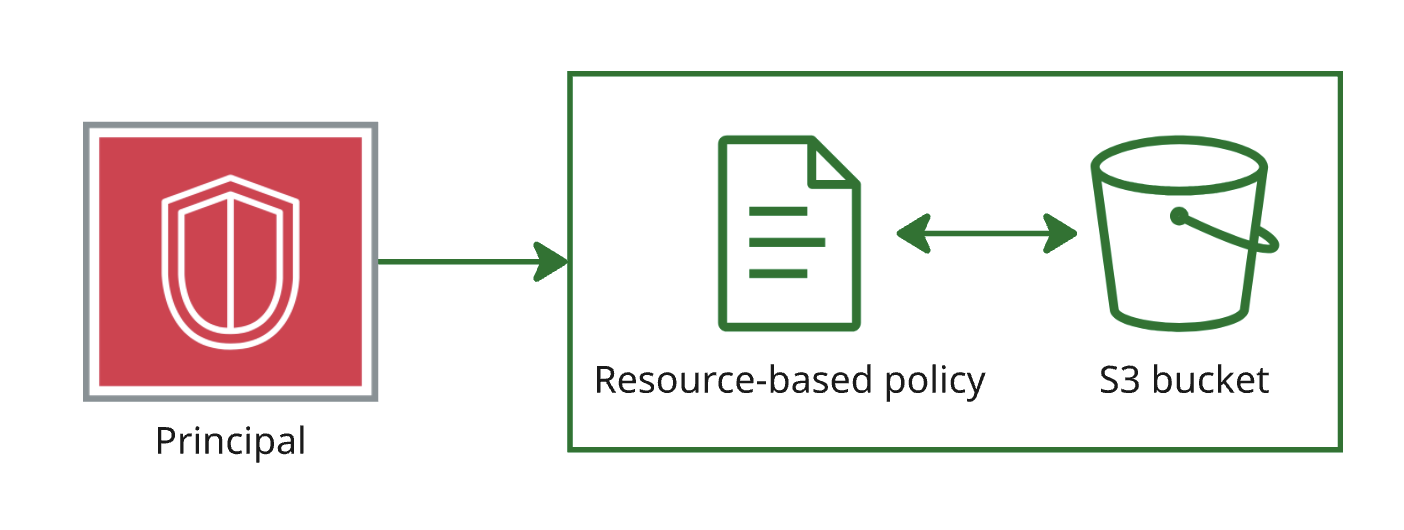
Basadas en identidad


Basadas en identidad
Basadas en recursos
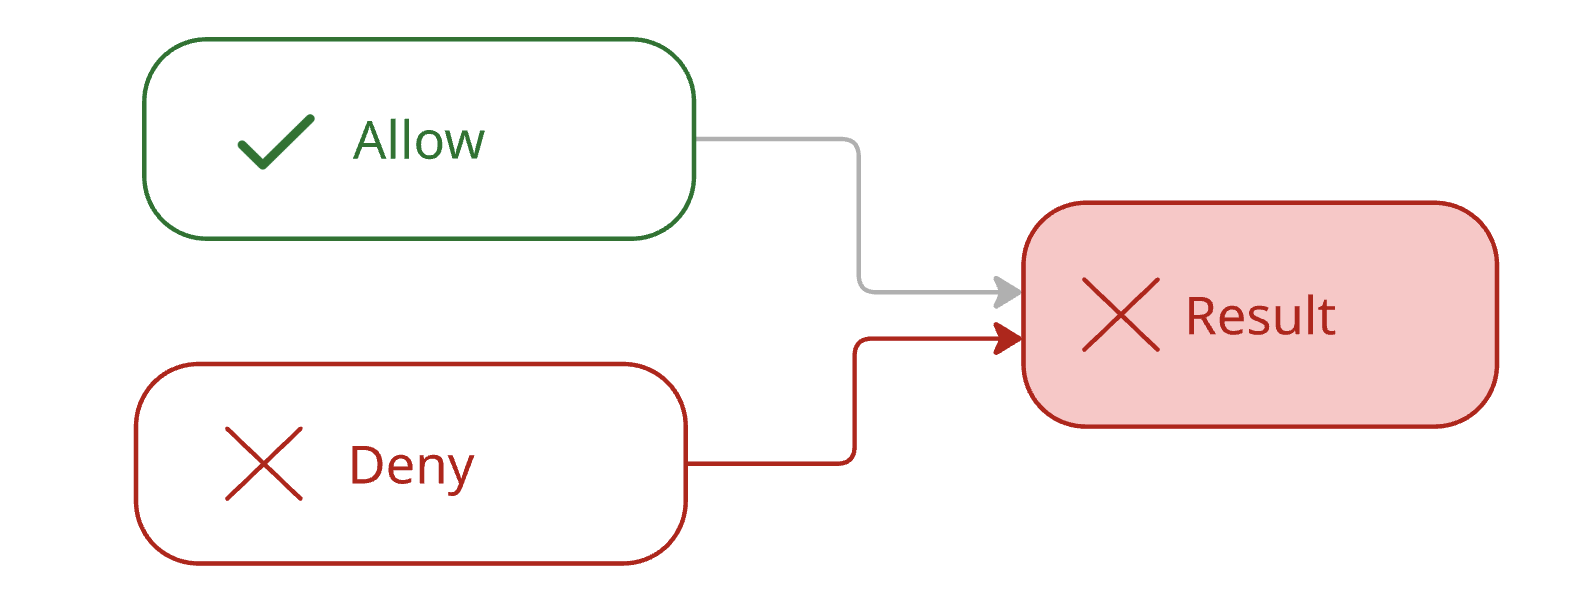
{"Effect": "Allow", "Action": "s3:*", "Resource": "*"}
{"Effect": "Deny", "Action": "s3:DeleteObject", "Resource": "*"}
{"Effect": "Allow", "Action": "s3:*", "Resource": "*"}
{"Effect": "Deny", "Action": "s3:DeleteObject", "Resource": "*"}
Solicitud: s3:DeleteObject da como resultado: Denied.
Una denegación explícita prevalece sobre cualquier allow, por amplio que sea


{"Effect": "Allow", "Action": "s3:*",
"Resource": "*"}
{"Effect": "Deny", "Action": "s3:DeleteObject",
"Resource": "*"}
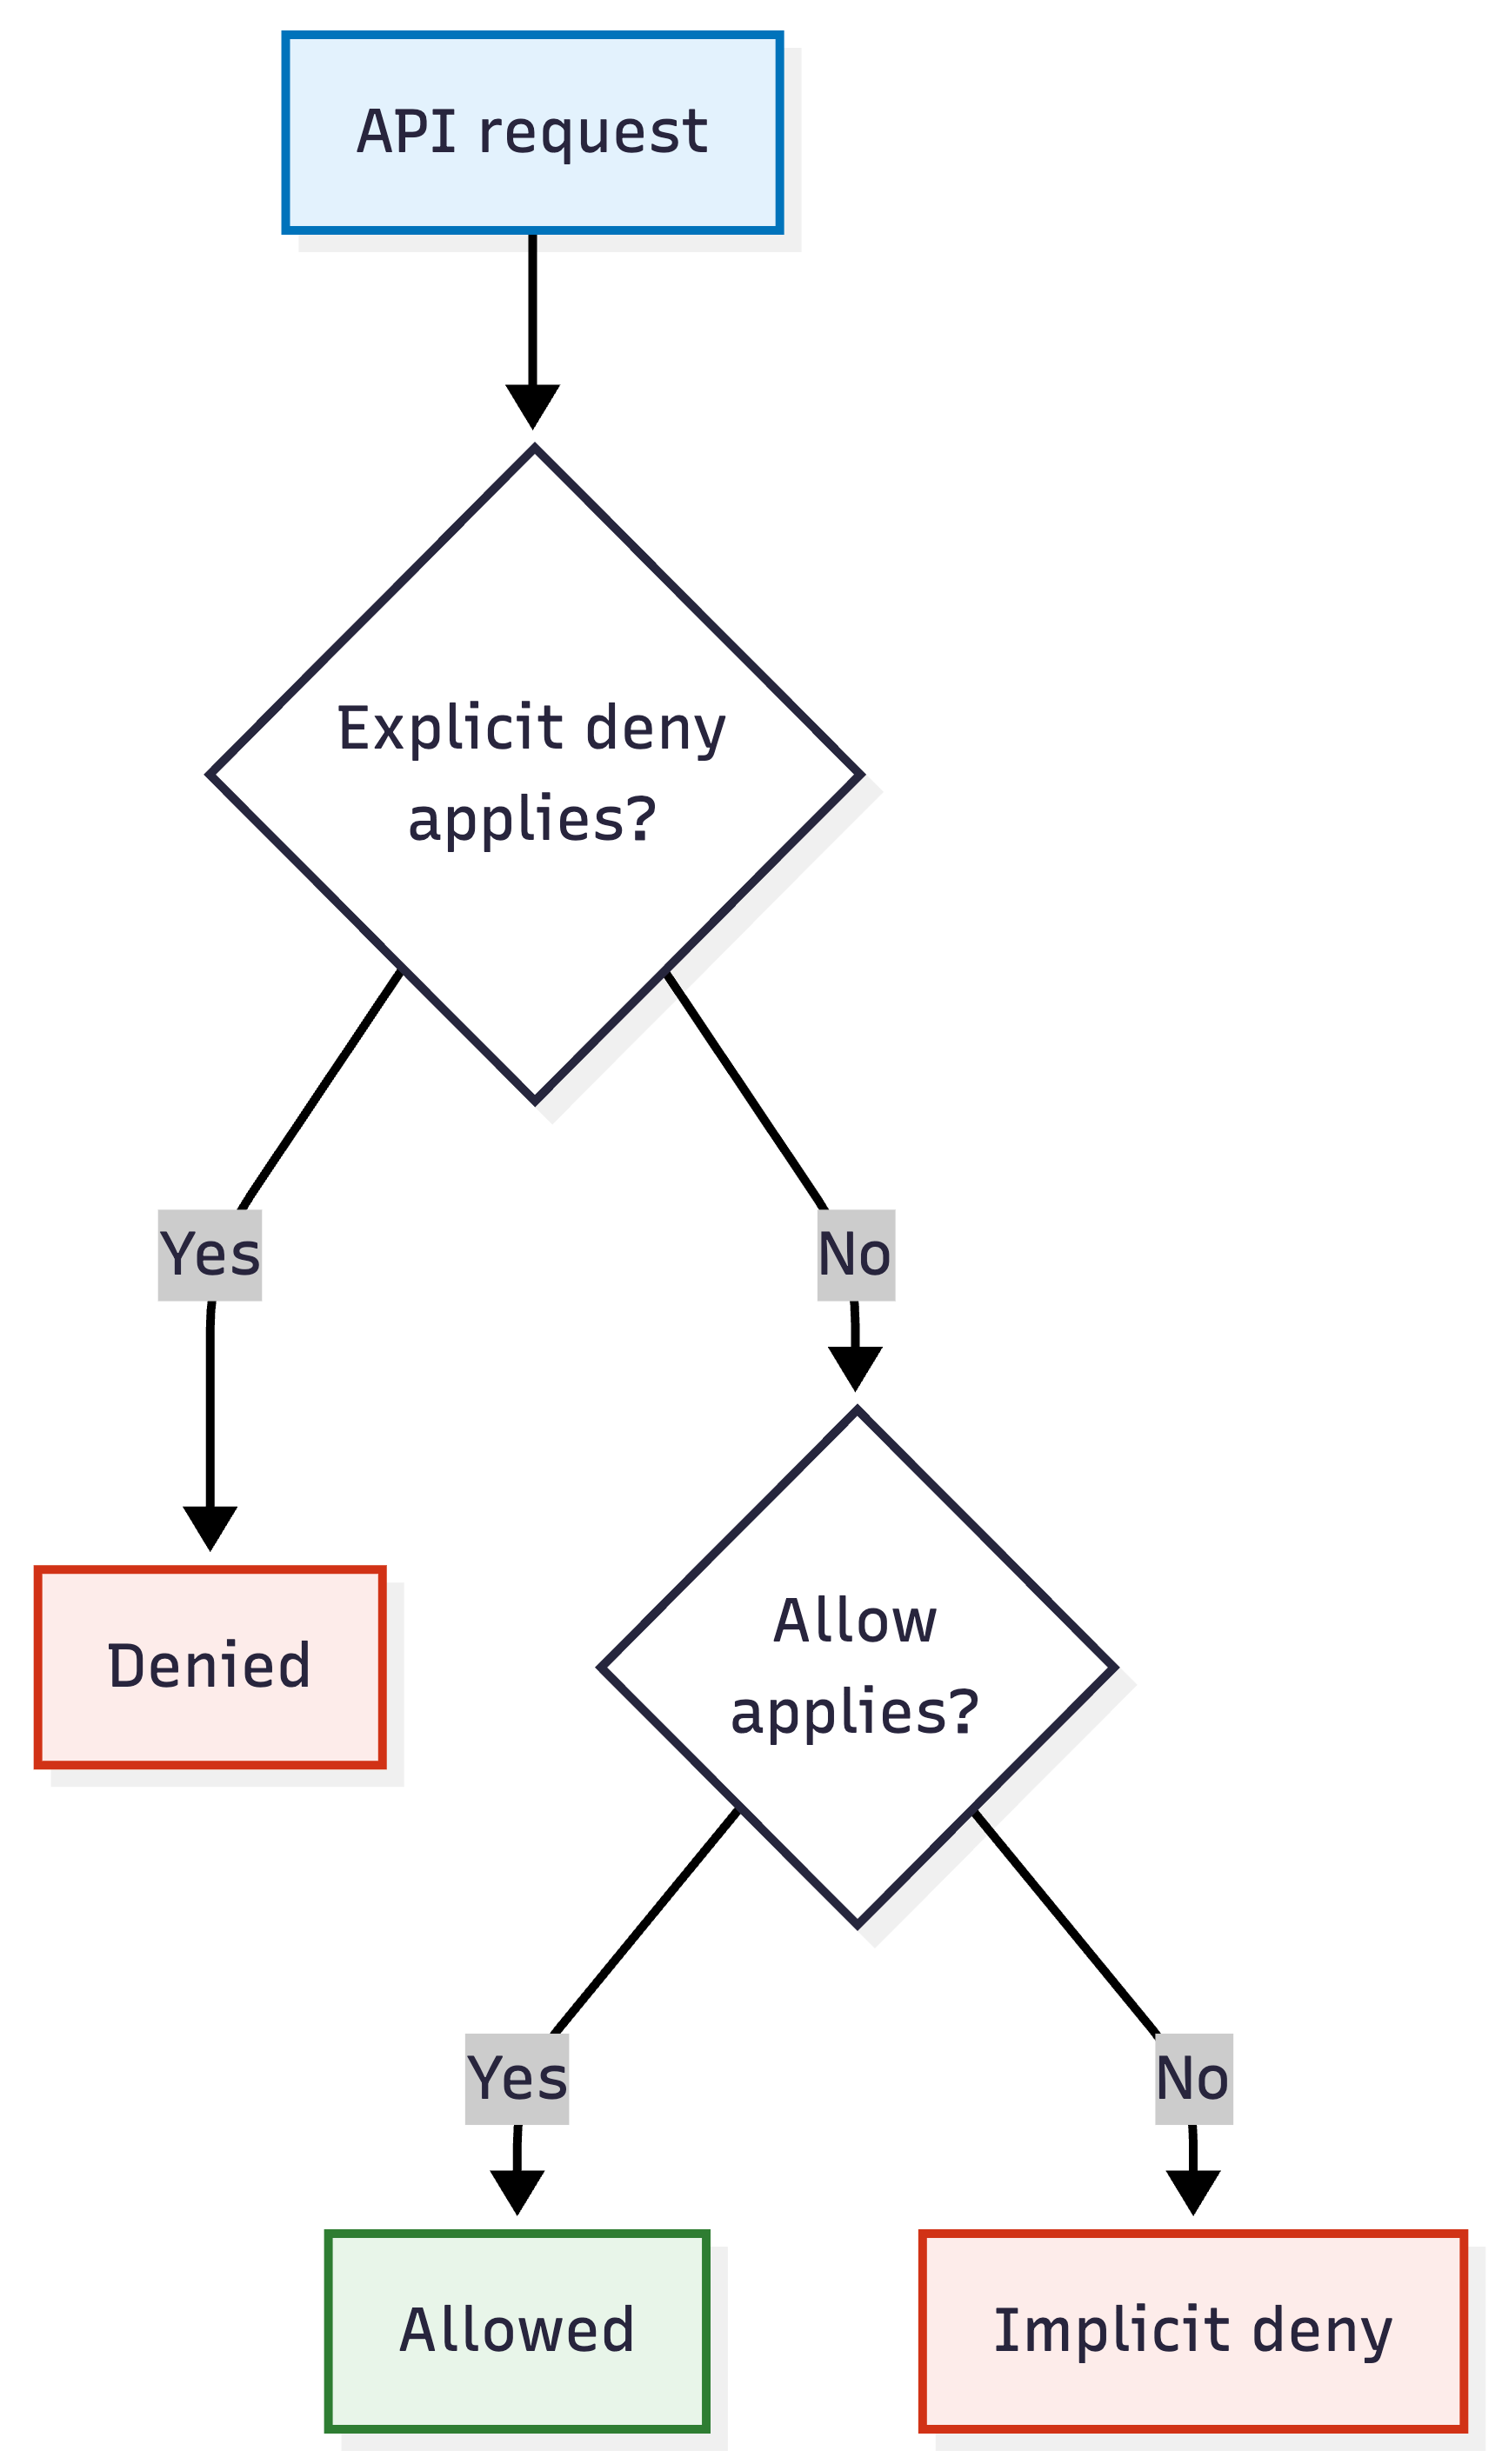
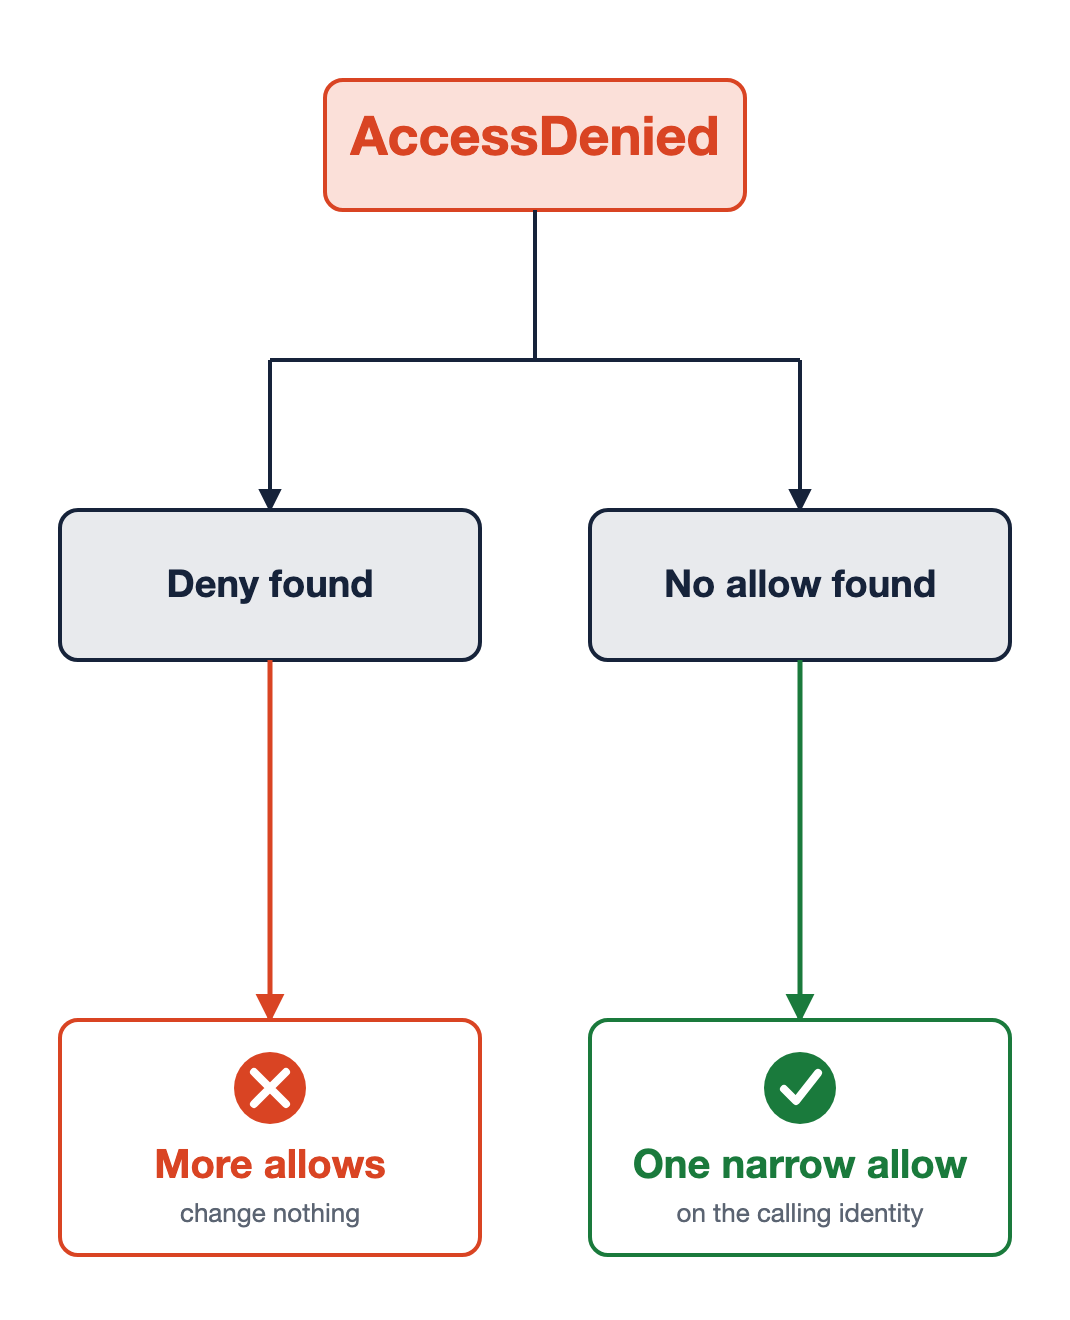
s3:GetObject → allow: el allow amplio lo cubres3:DeleteObject → denegación explícita: una declaración dice que nokms:Decrypt, dynamodb:GetItem → denegación implícita: esta política no menciona esos serviciosMismo error, dos causas
Denegación explícita
Denegación implícita

Uso de la seguridad de AWS para desarrolladores