Uso de la seguridad de AWS para desarrolladores
Rahul Singh
Technical Product Manager
La edición que no cambia nada

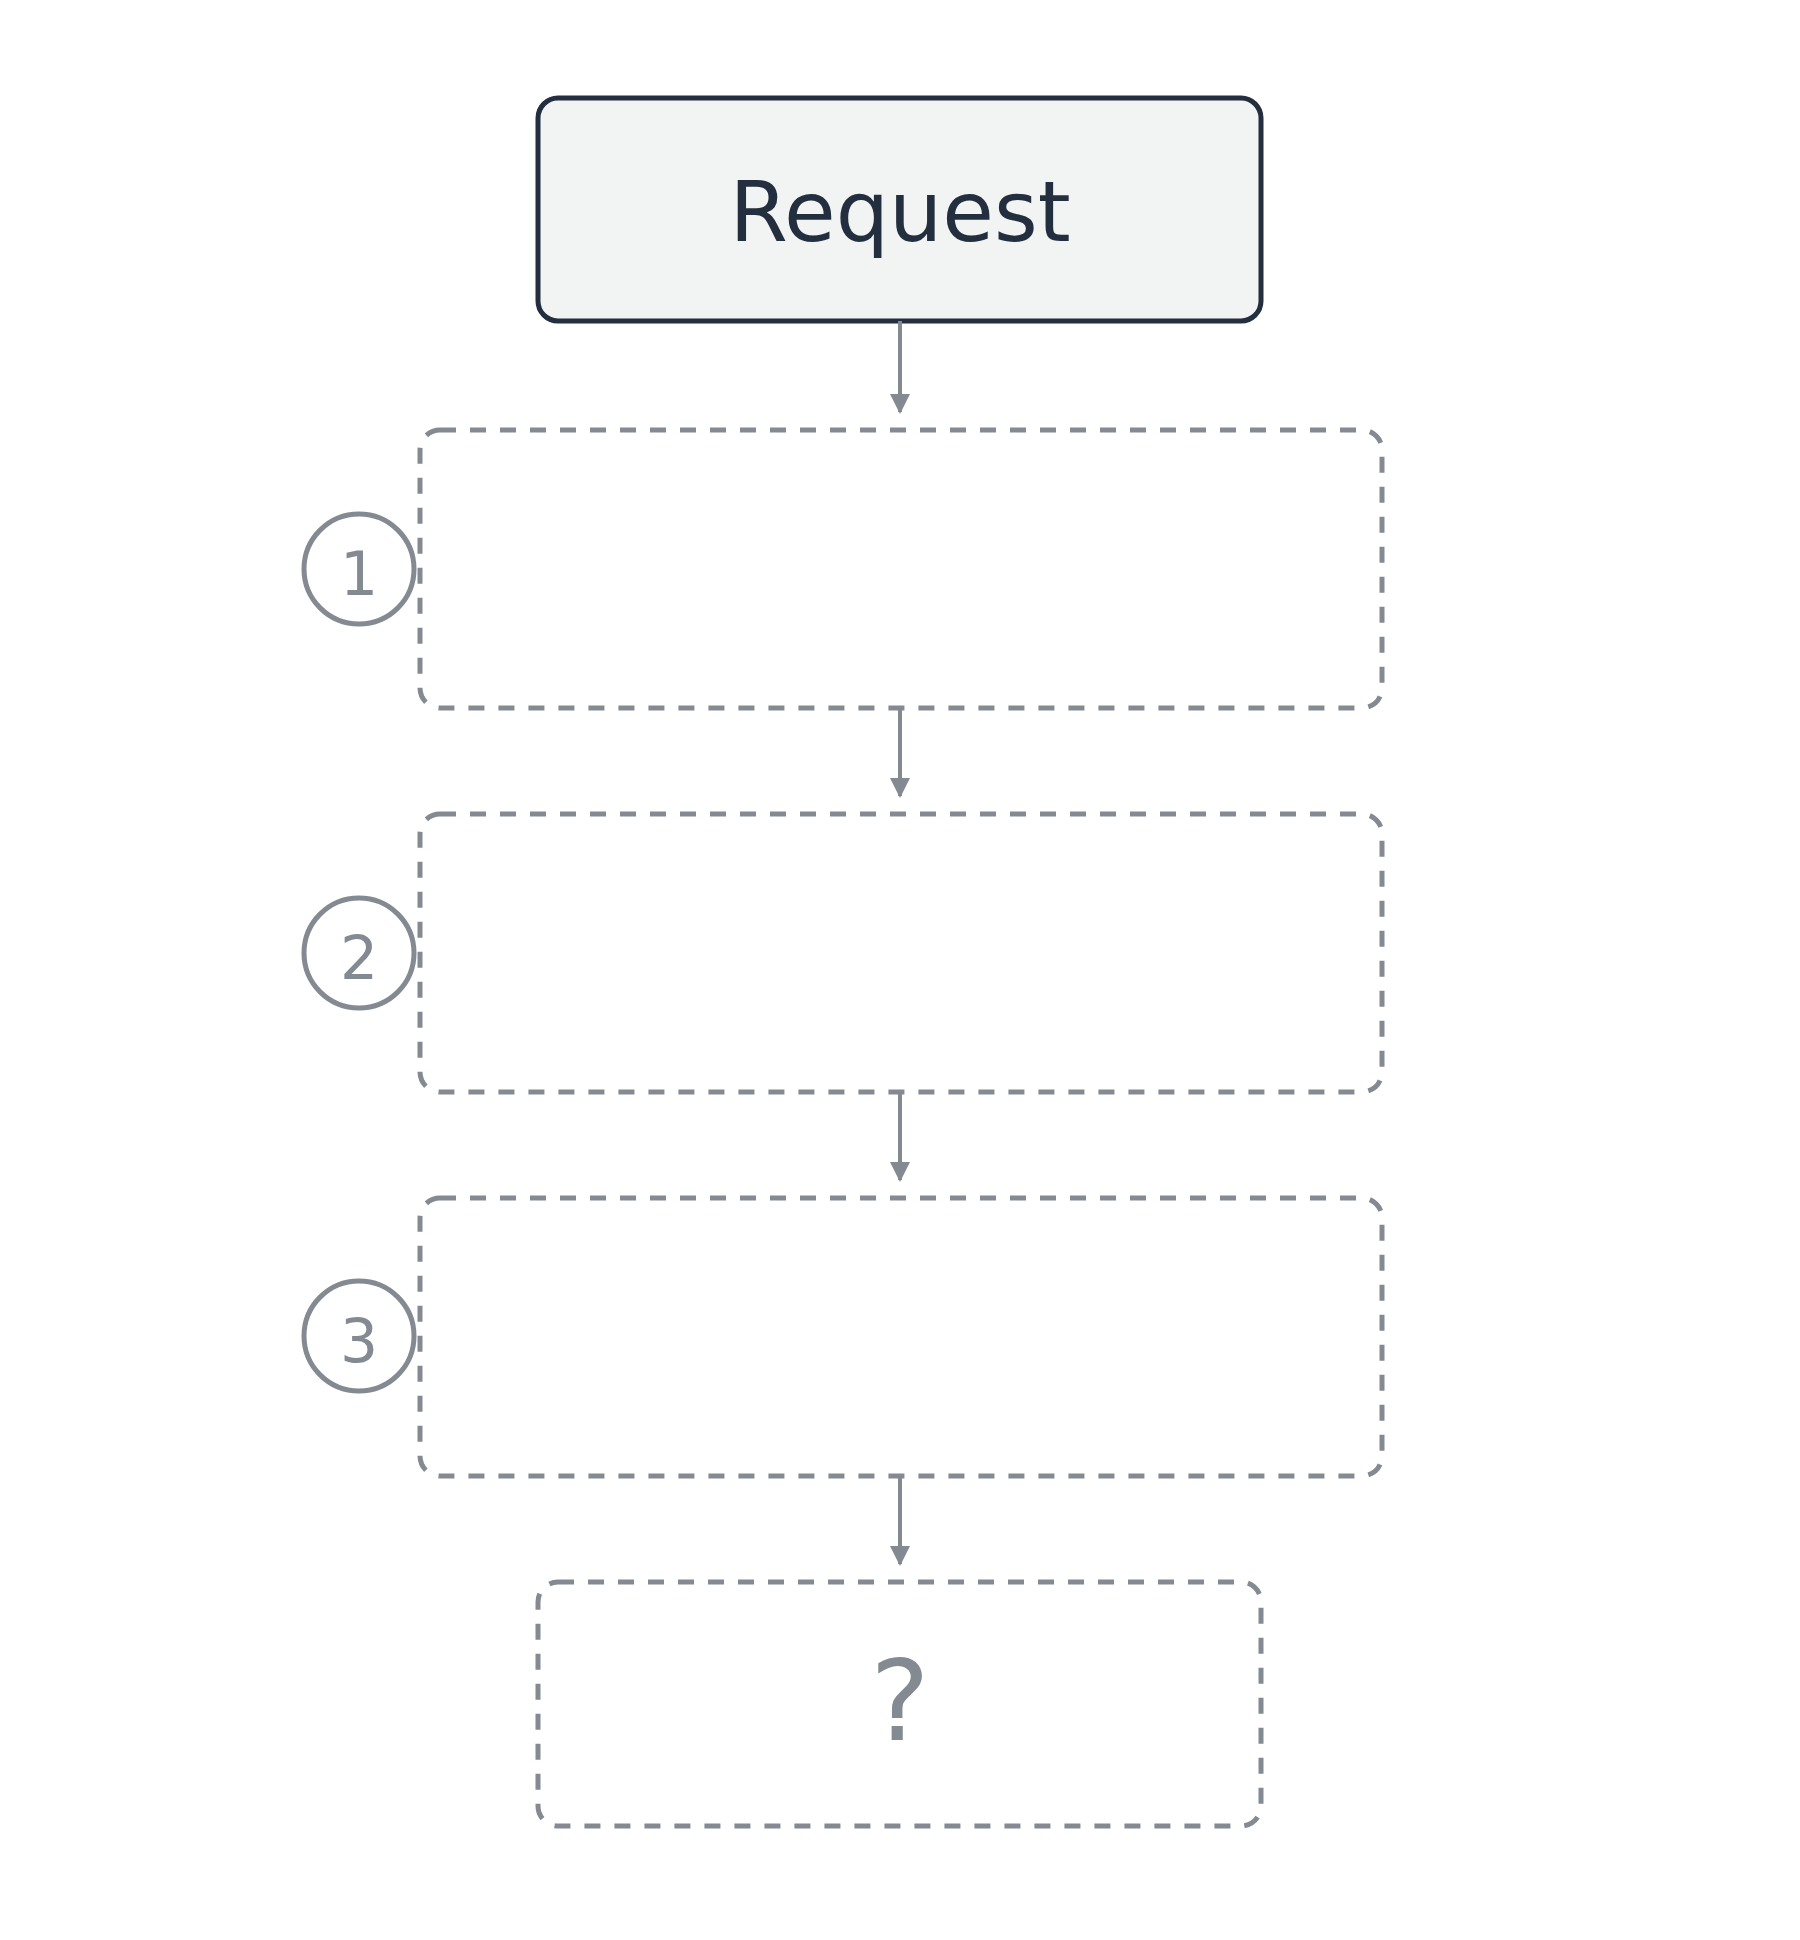
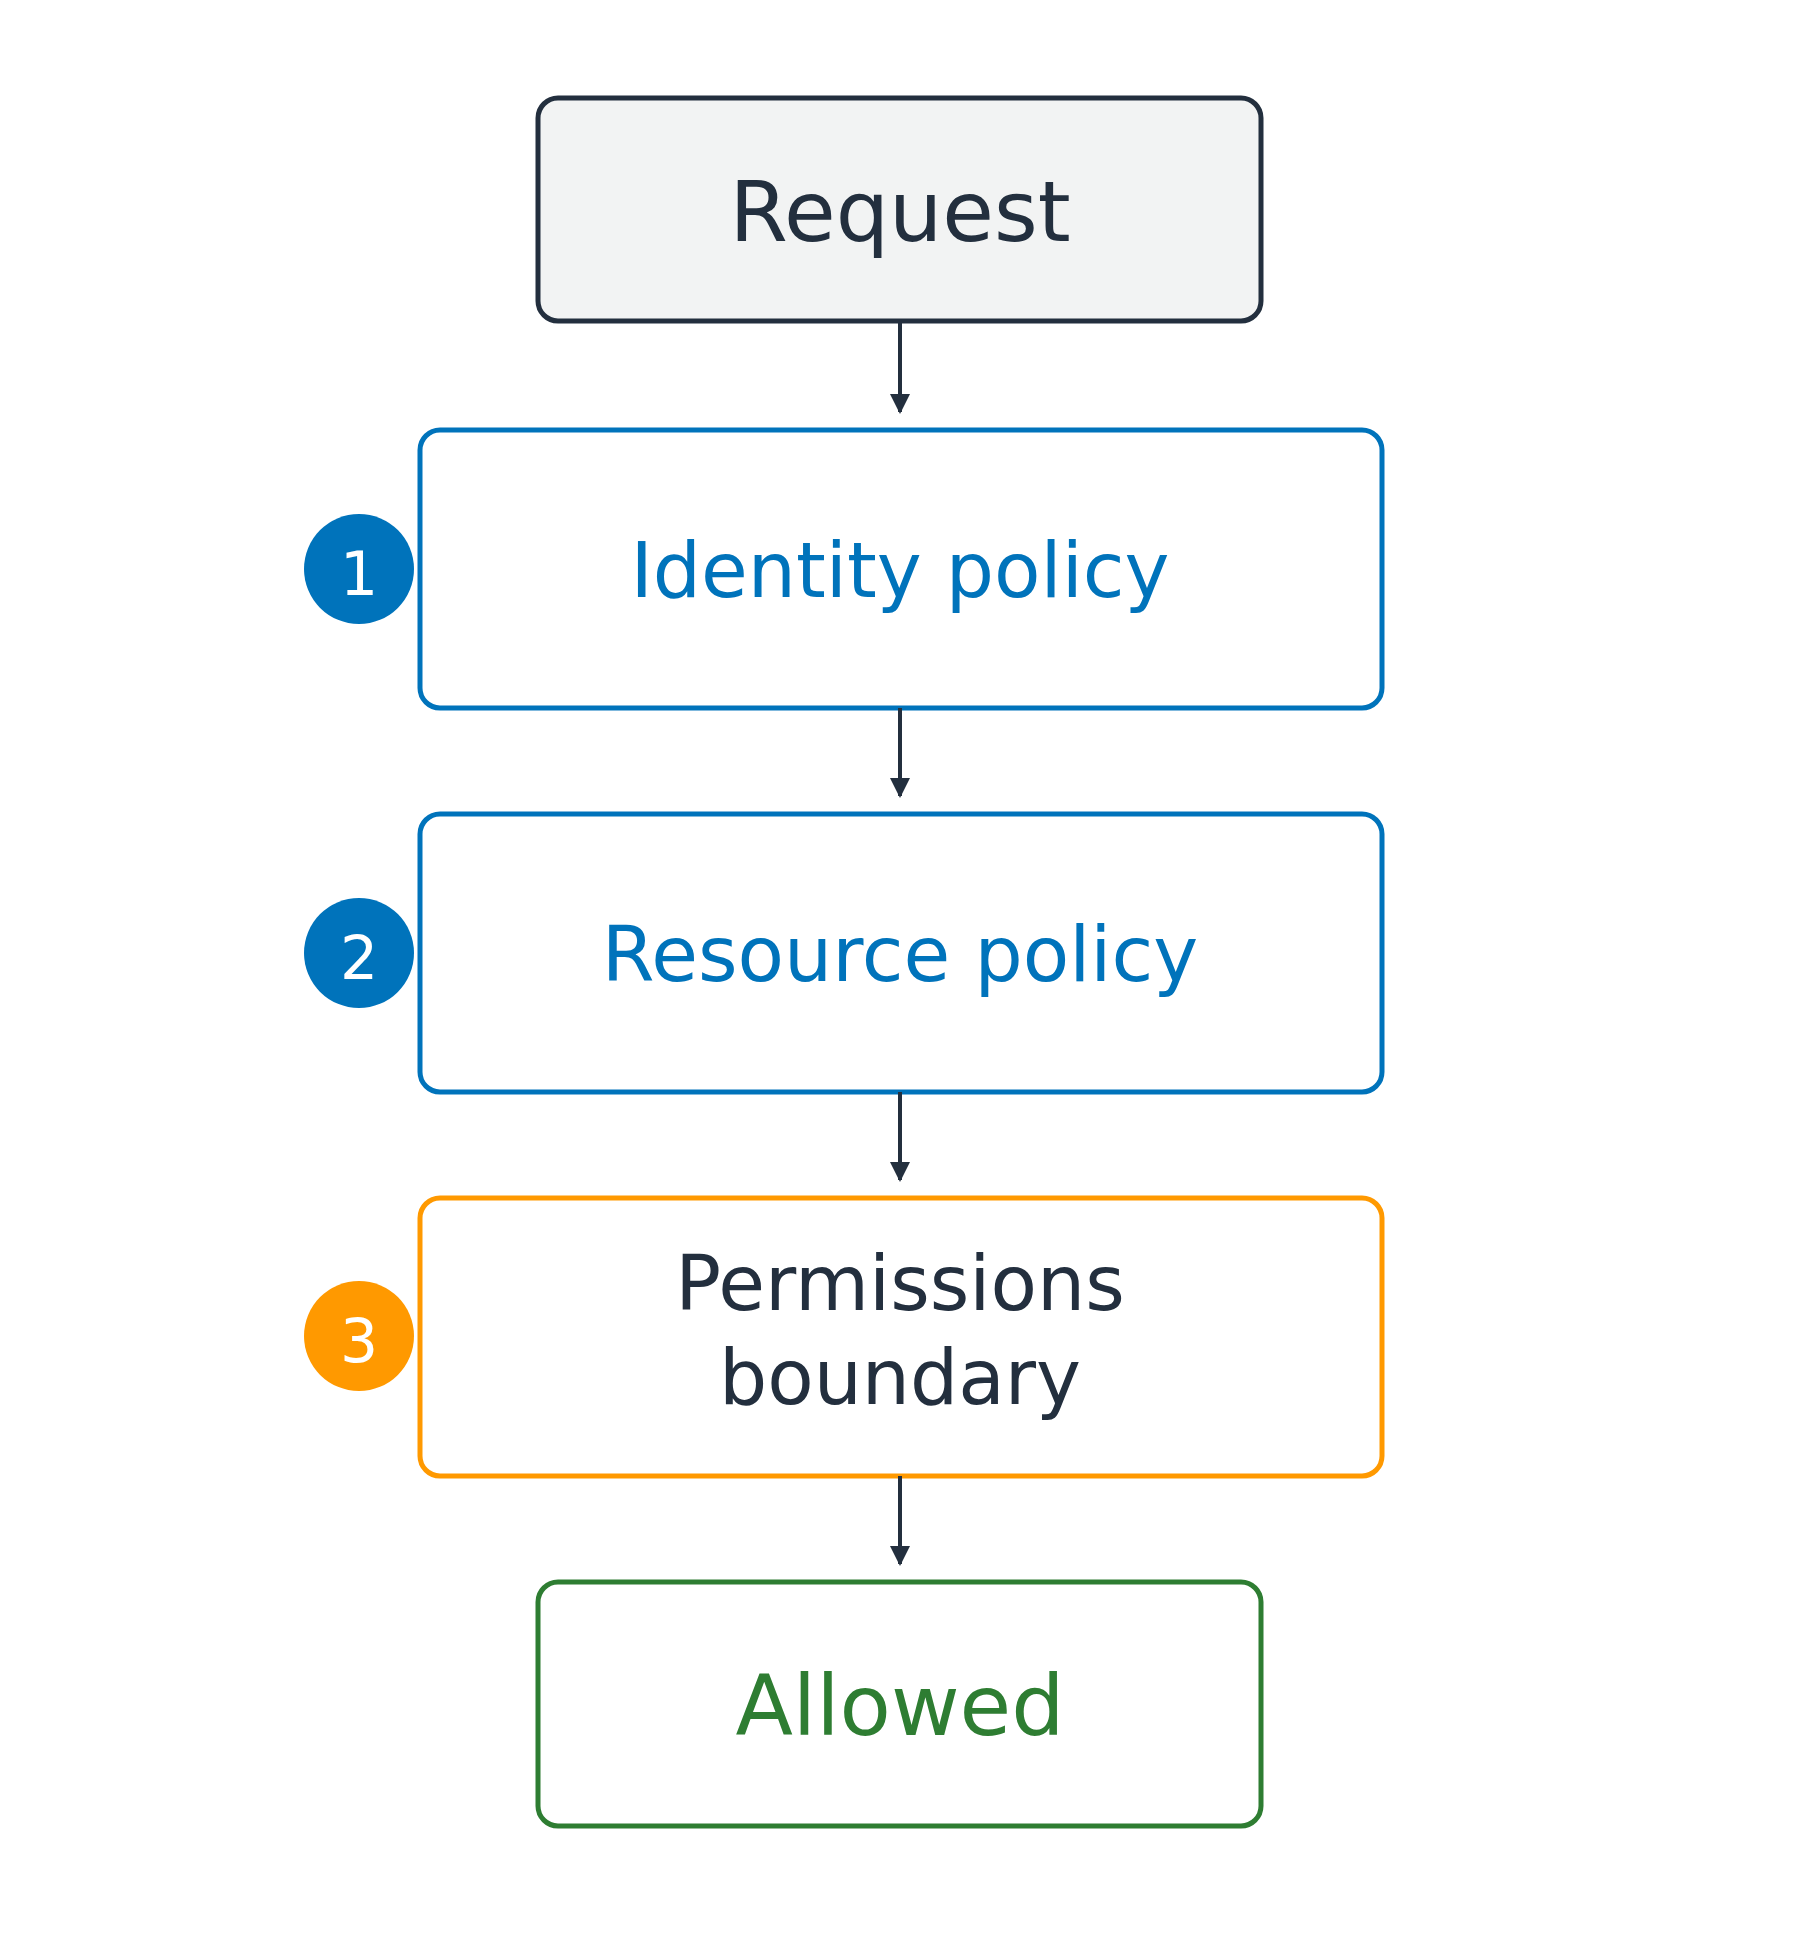
Hasta tres capas
En tu propia cuenta, basta con que una permita
Si cualquiera capa deniega, se bloquea

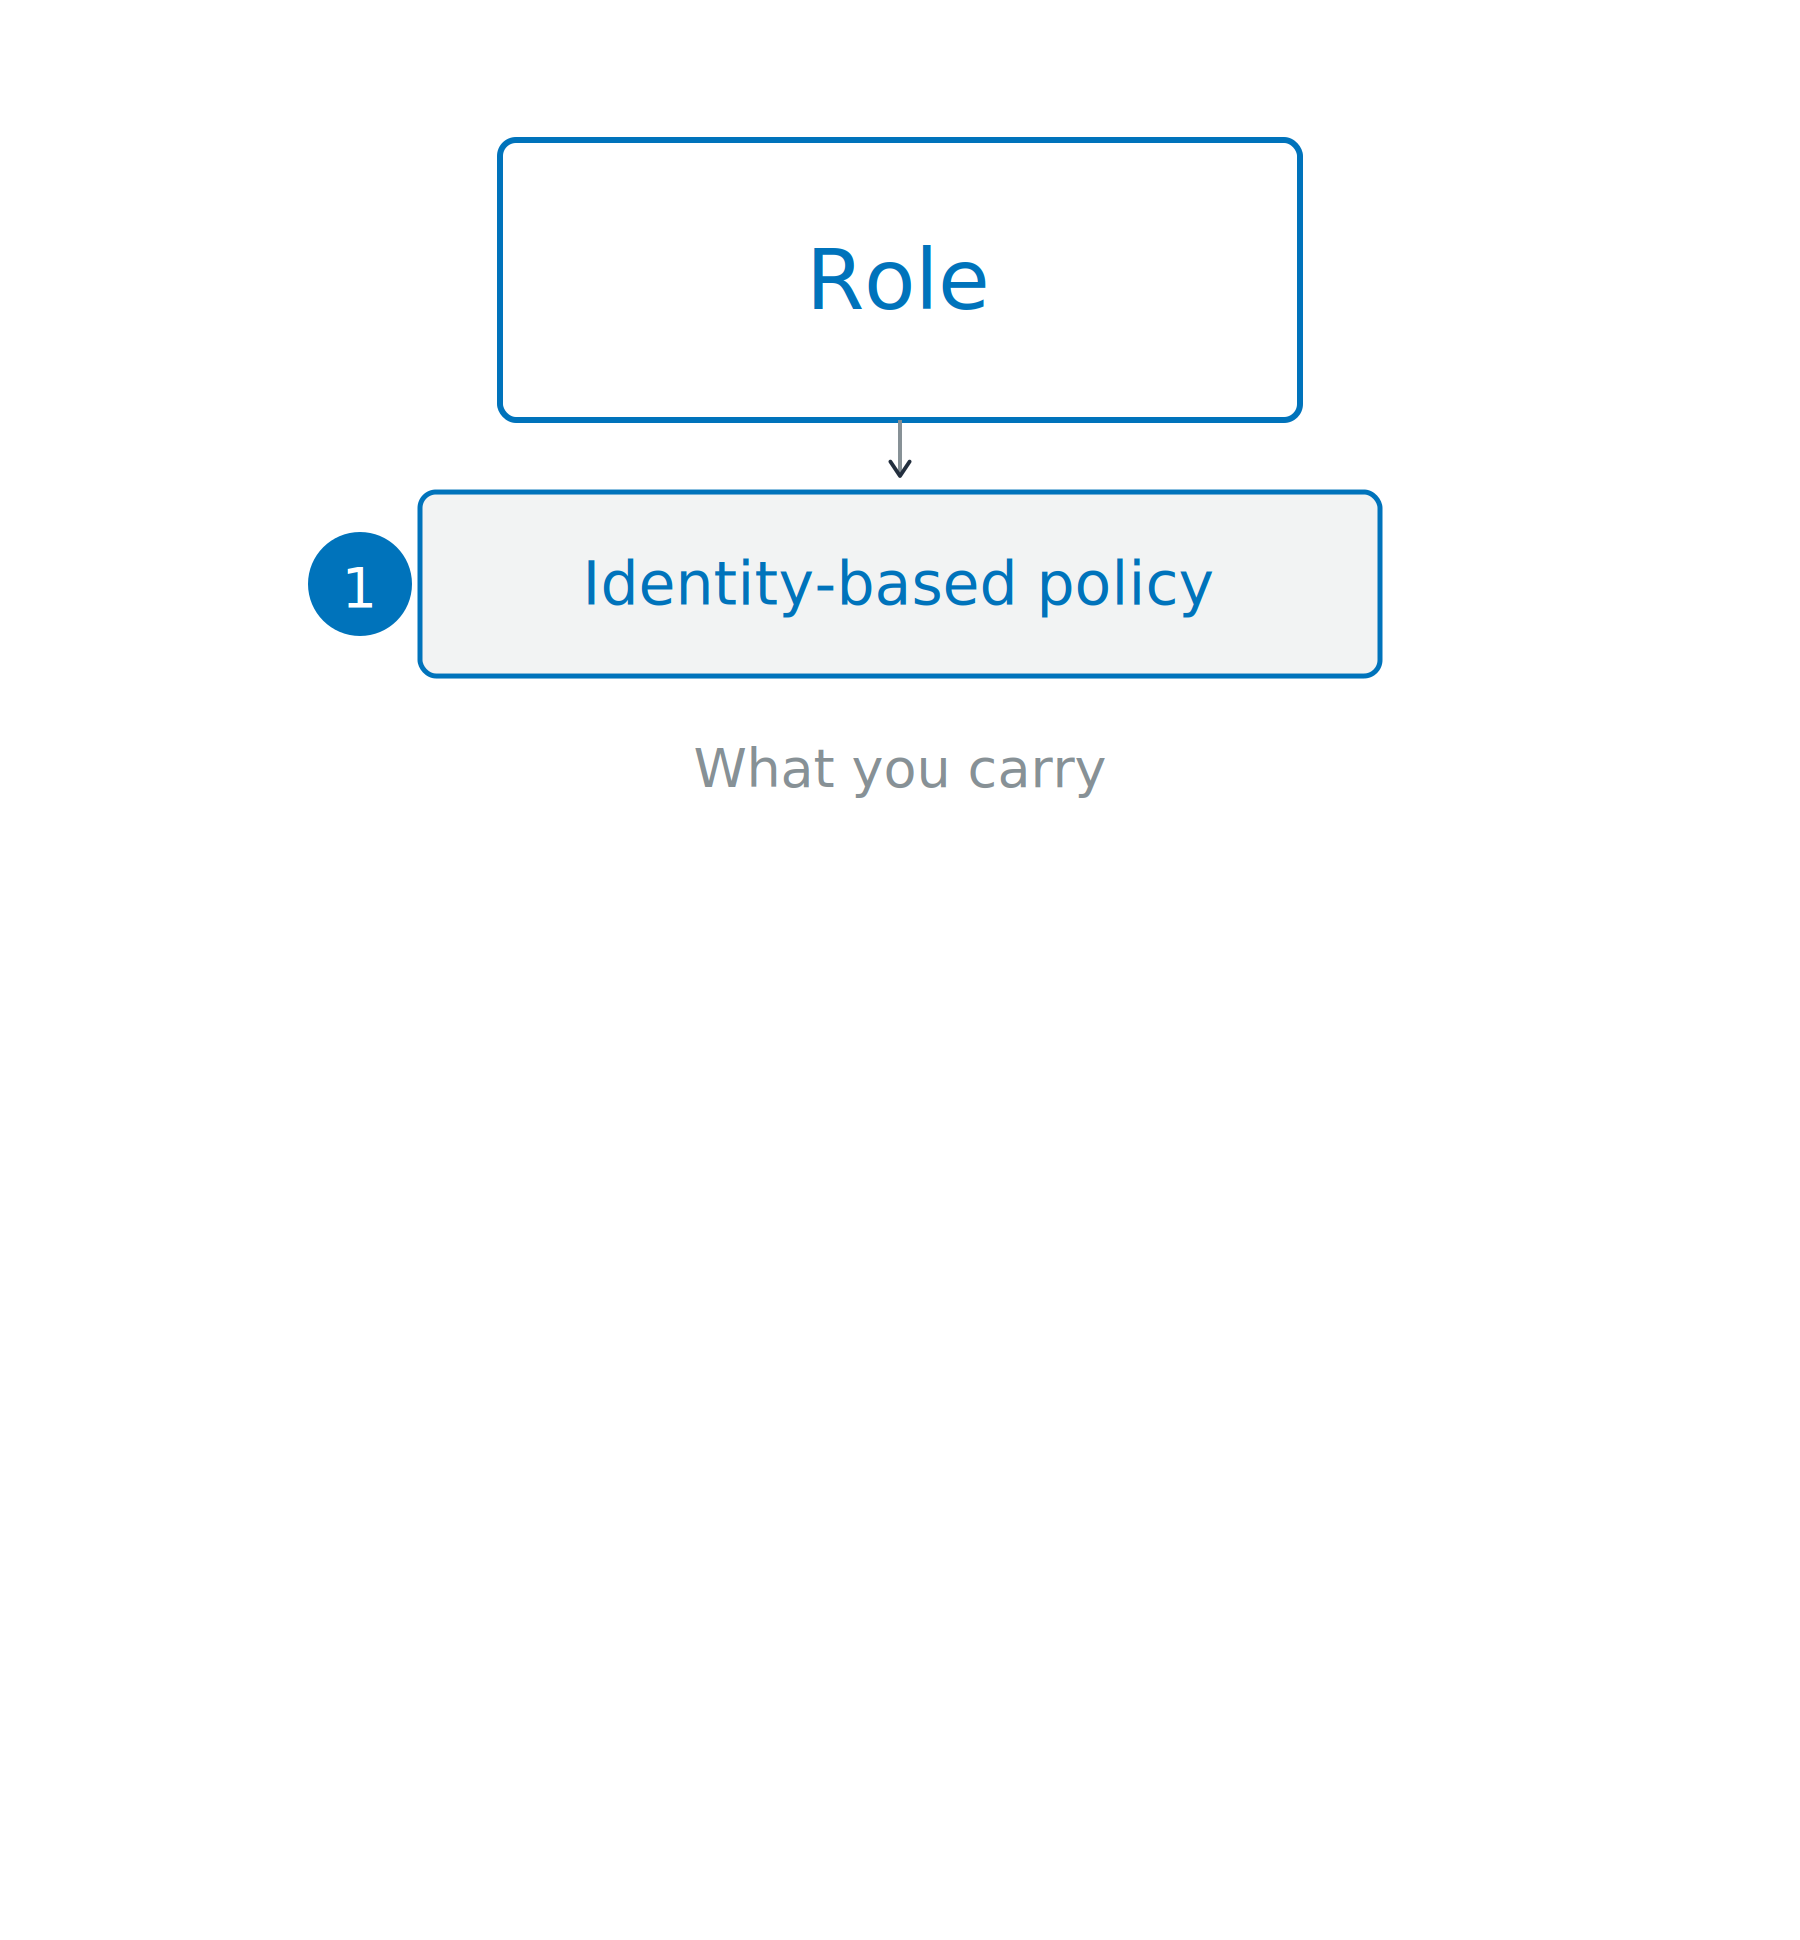
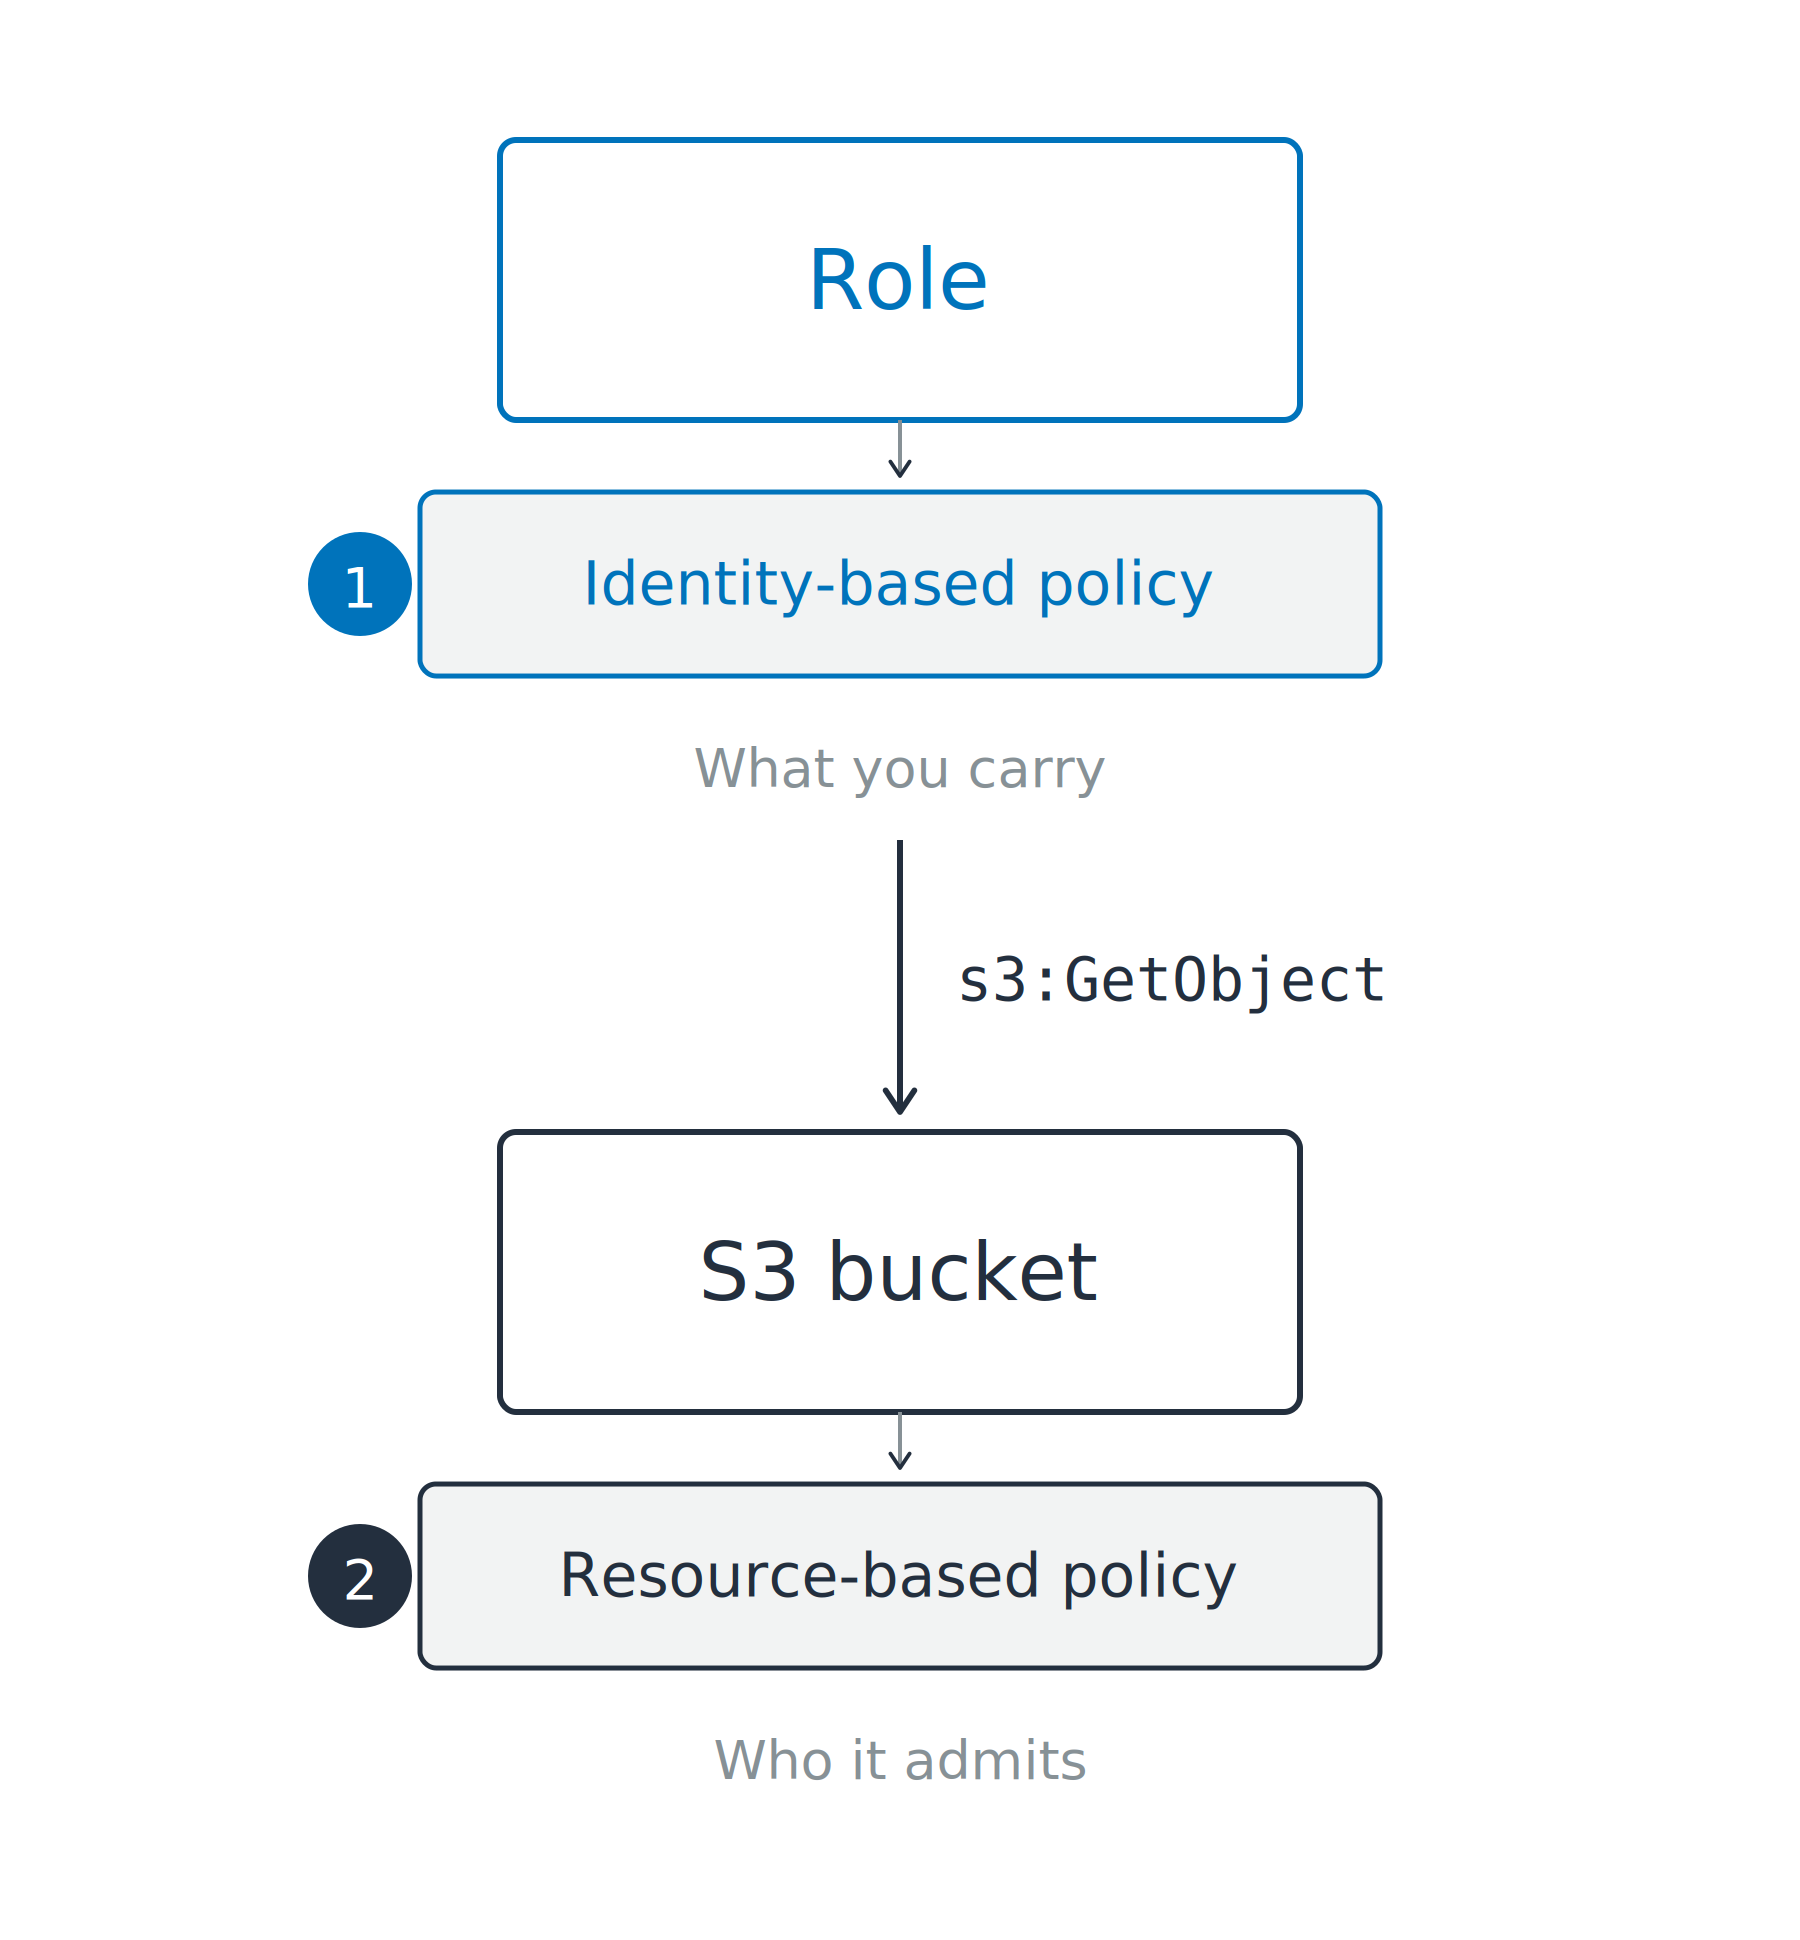
Política basada en identidad

Política basada en identidad
Política basada en recurso

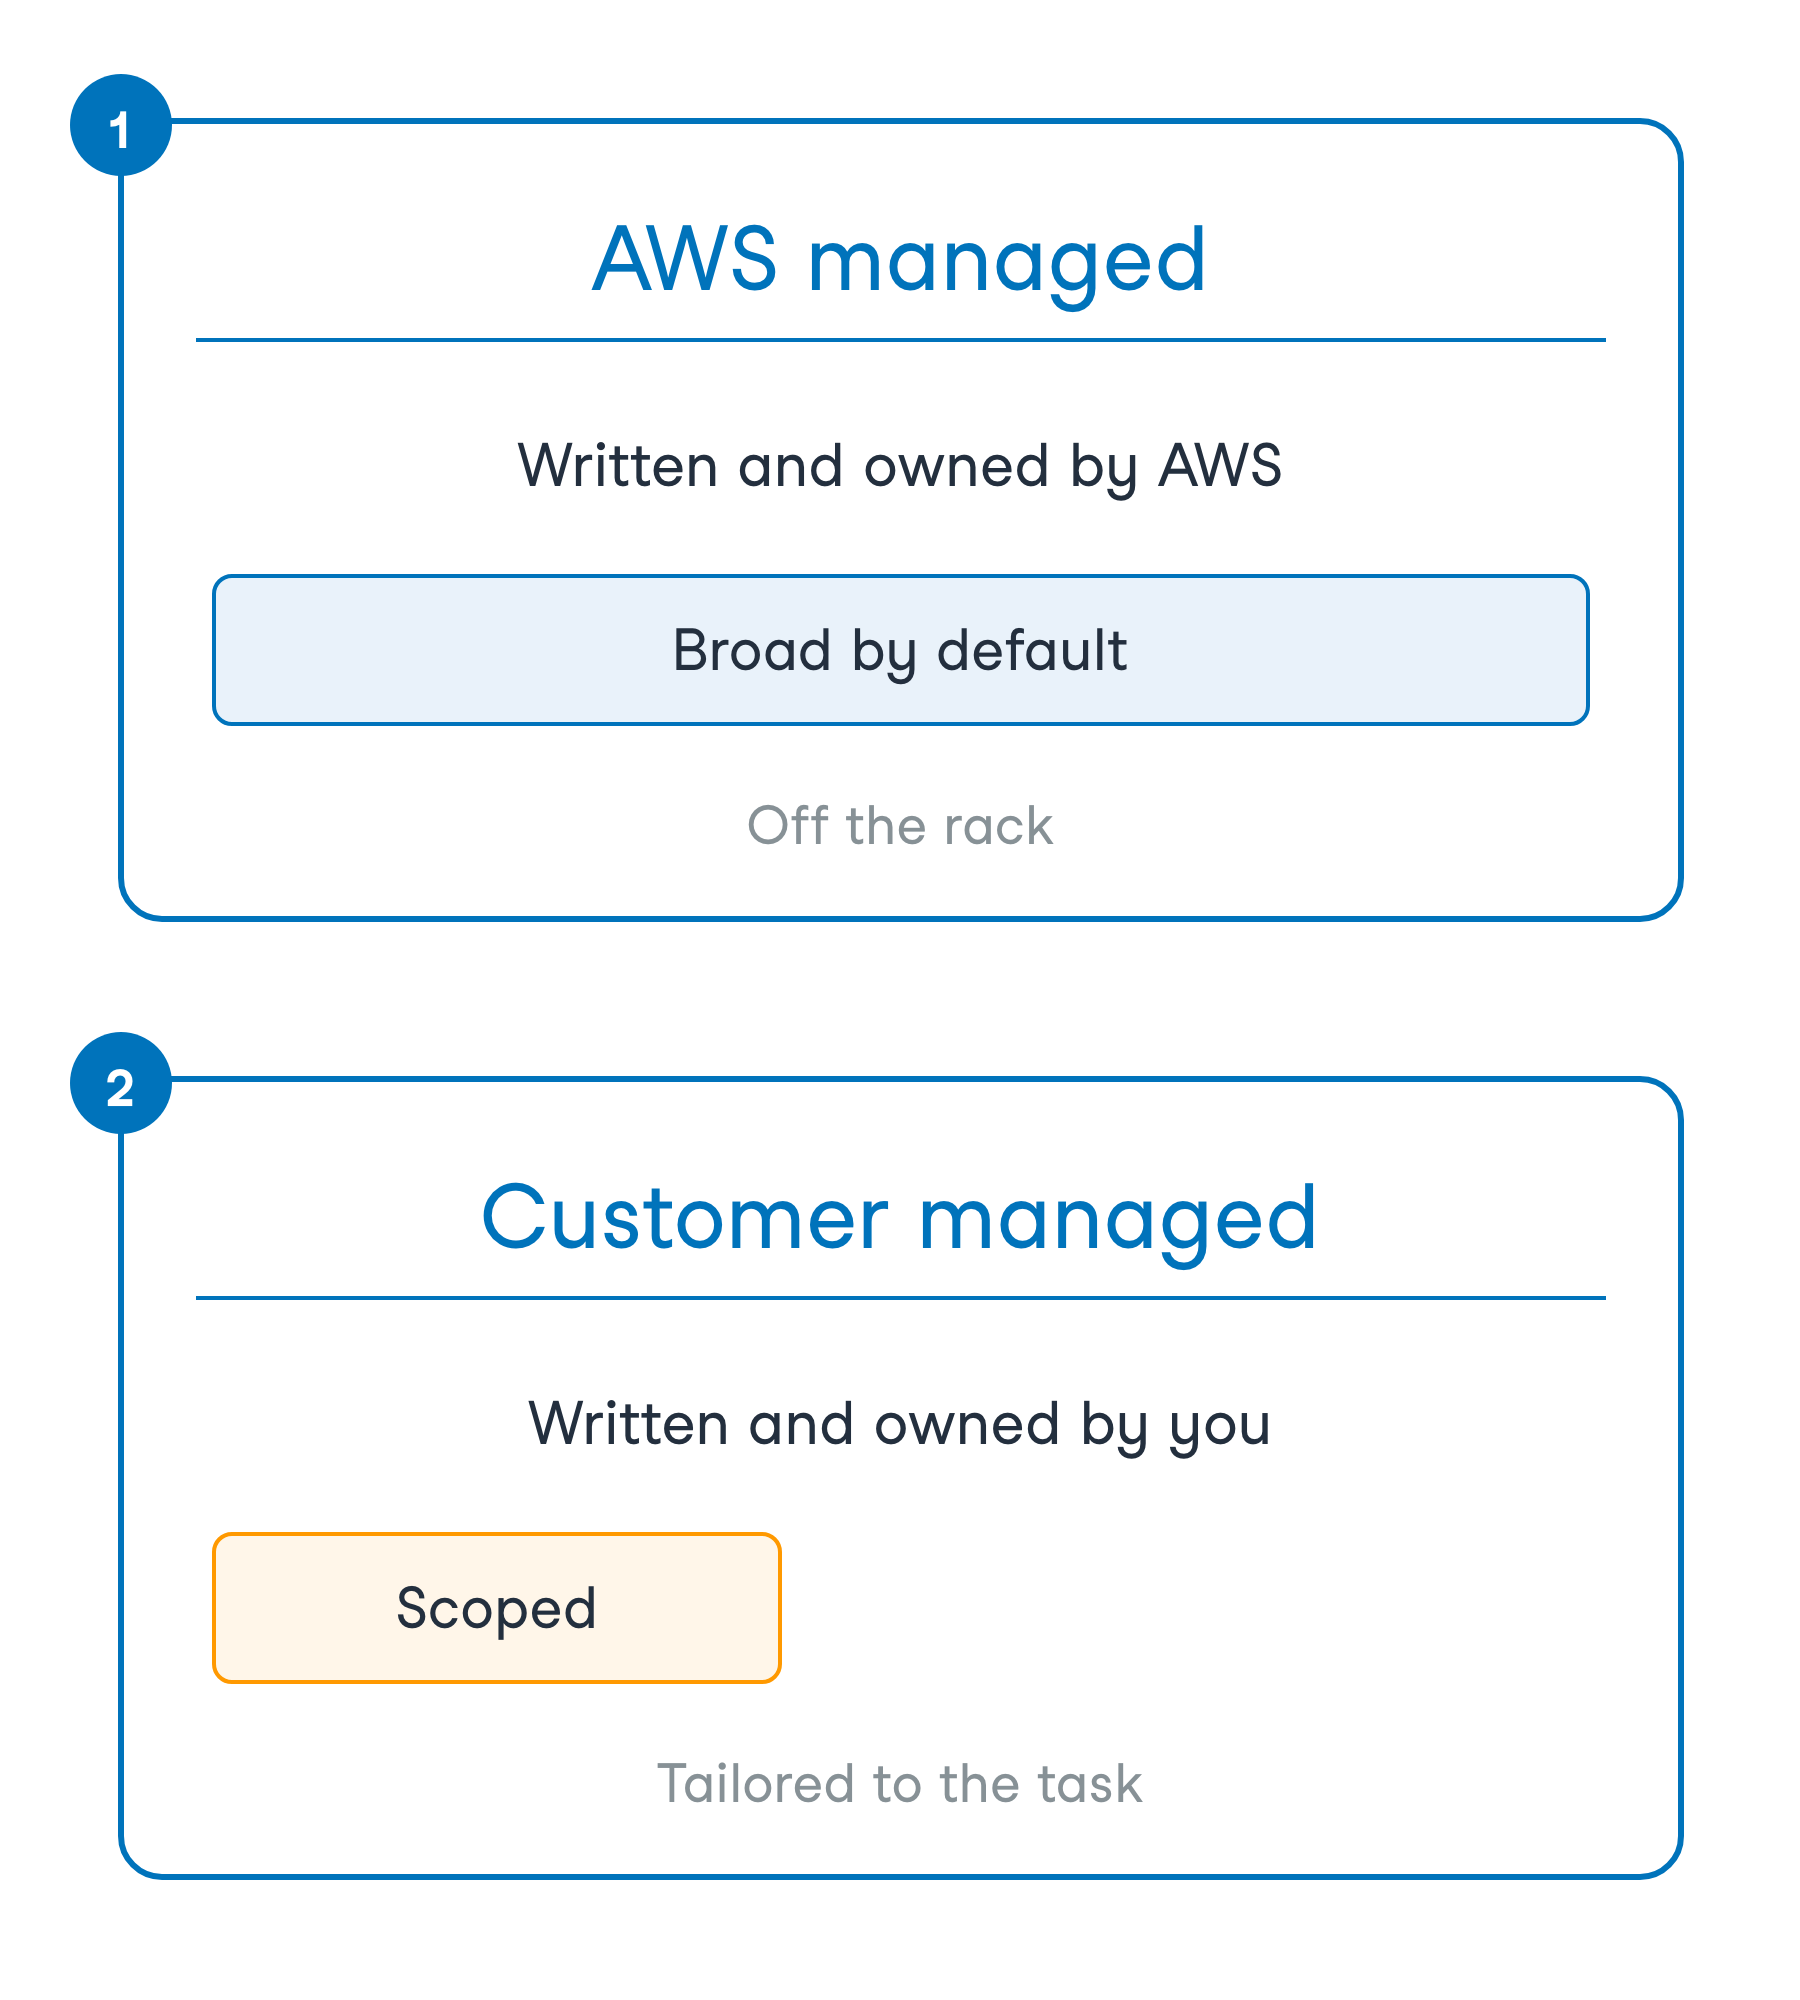
Dos tipos de políticas de identidad

Dos tipos de políticas de identidad
Comodidad o precisión

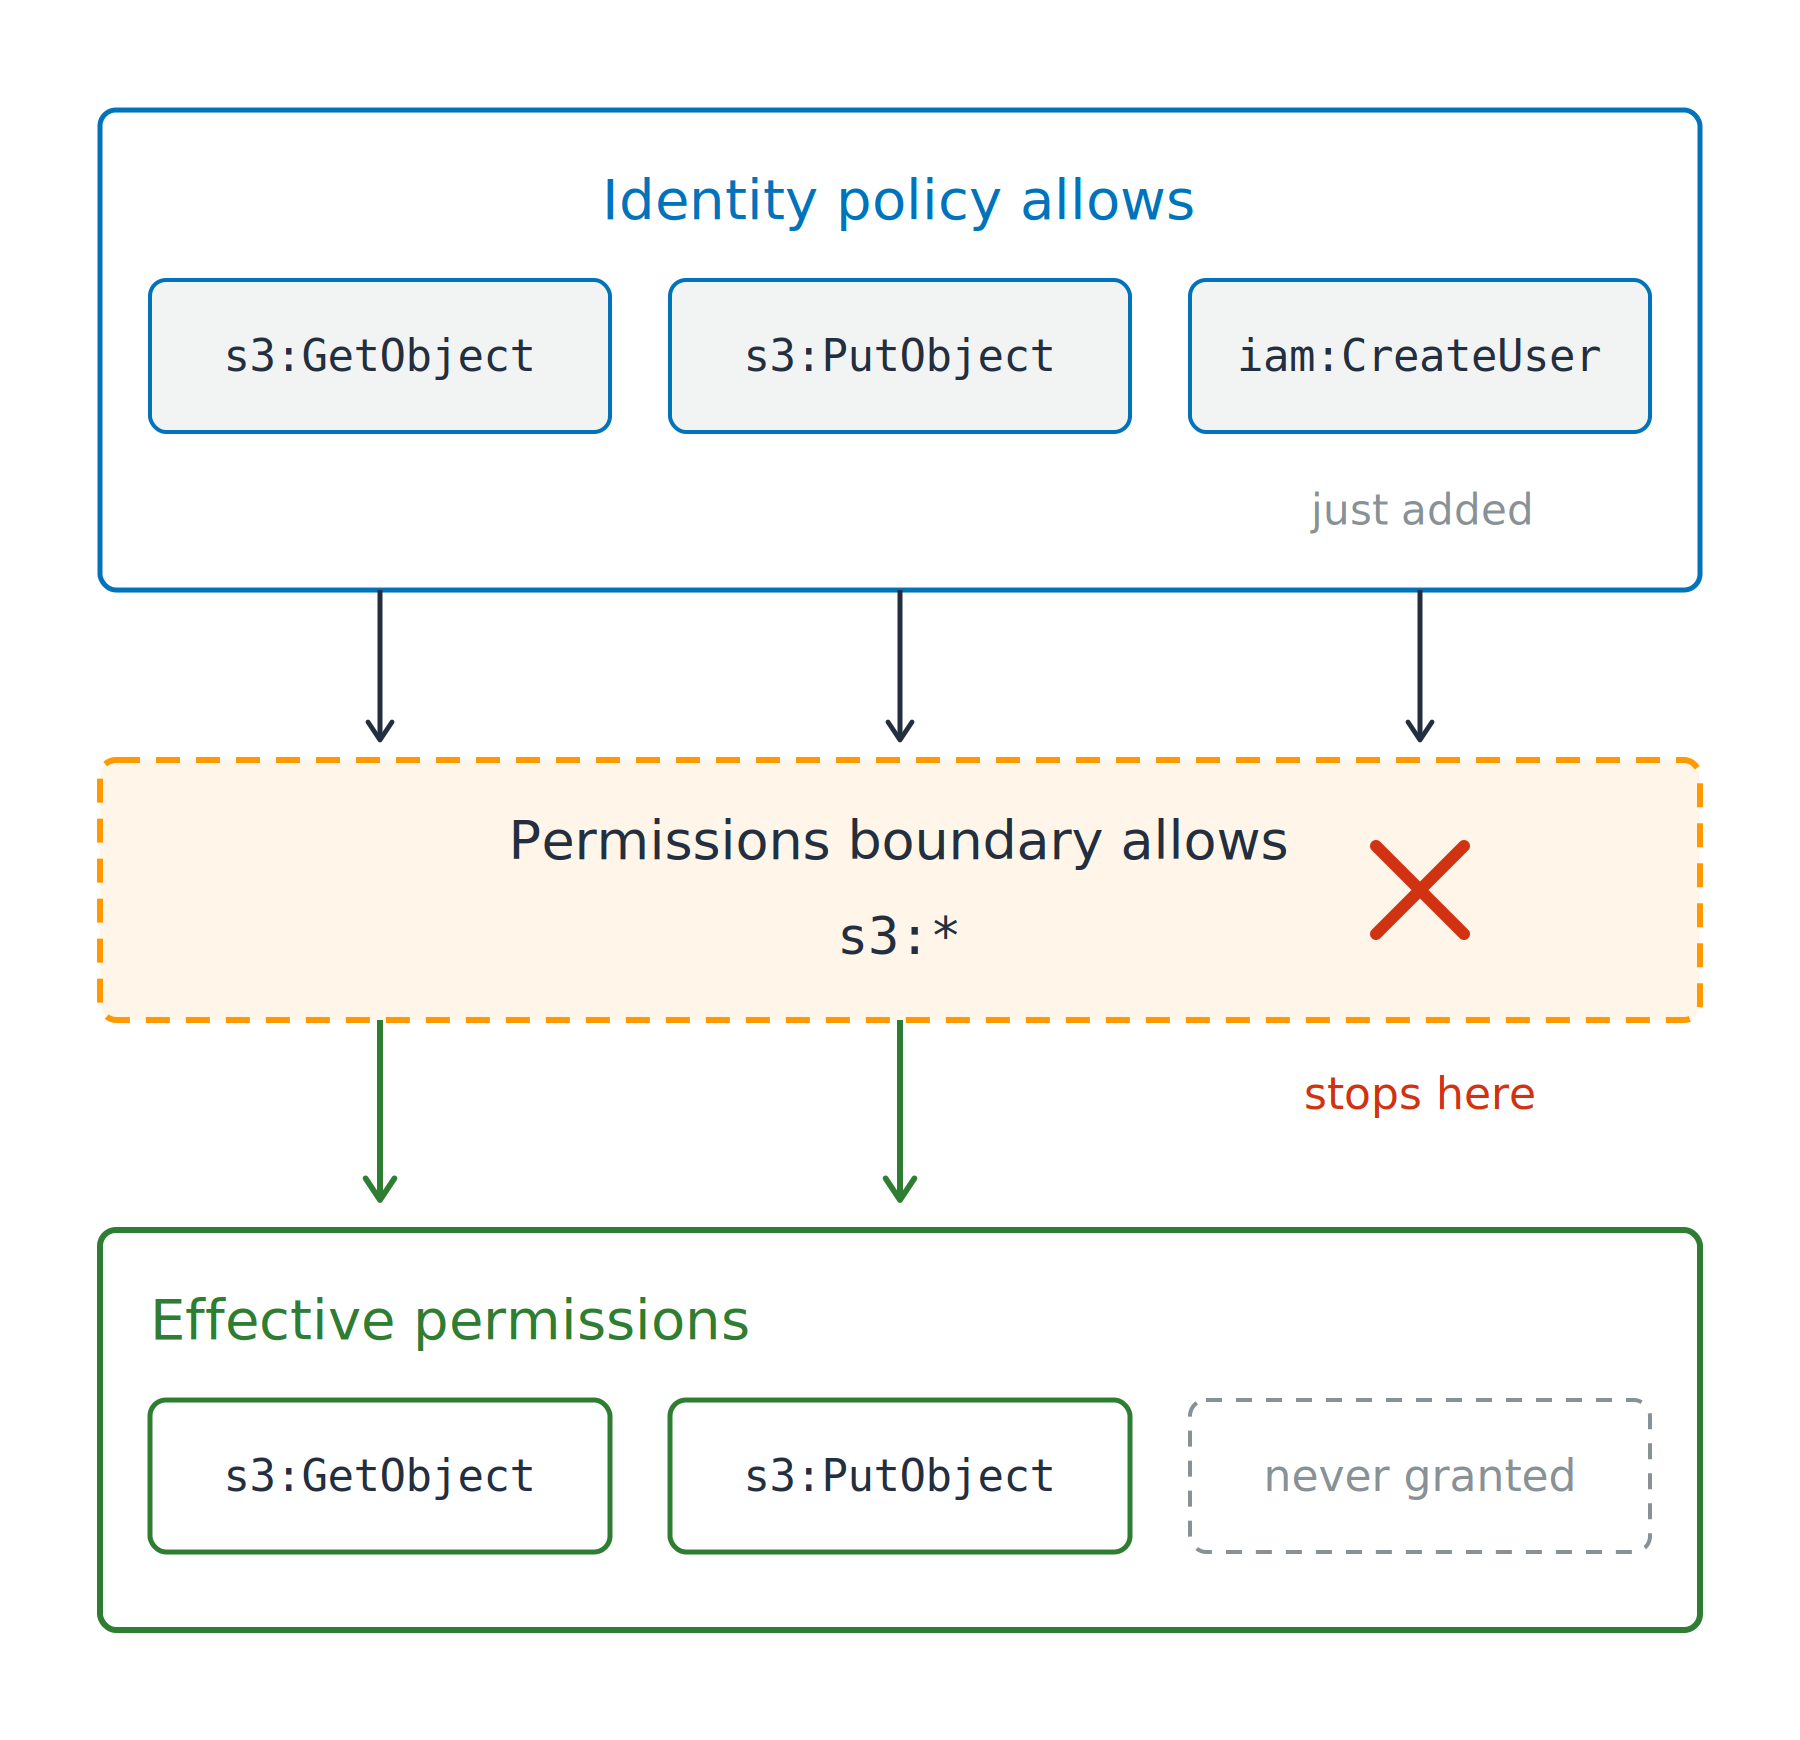
Por qué una cuenta añade una
Límite de permisos

Por qué una cuenta añade una
Límite de permisos
Por qué iam:CreateUser no hizo nada

Por qué una cuenta añade una
Límite de permisos
Por qué iam:CreateUser no hizo nada
Política de sesión: una sesión de AssumeRole

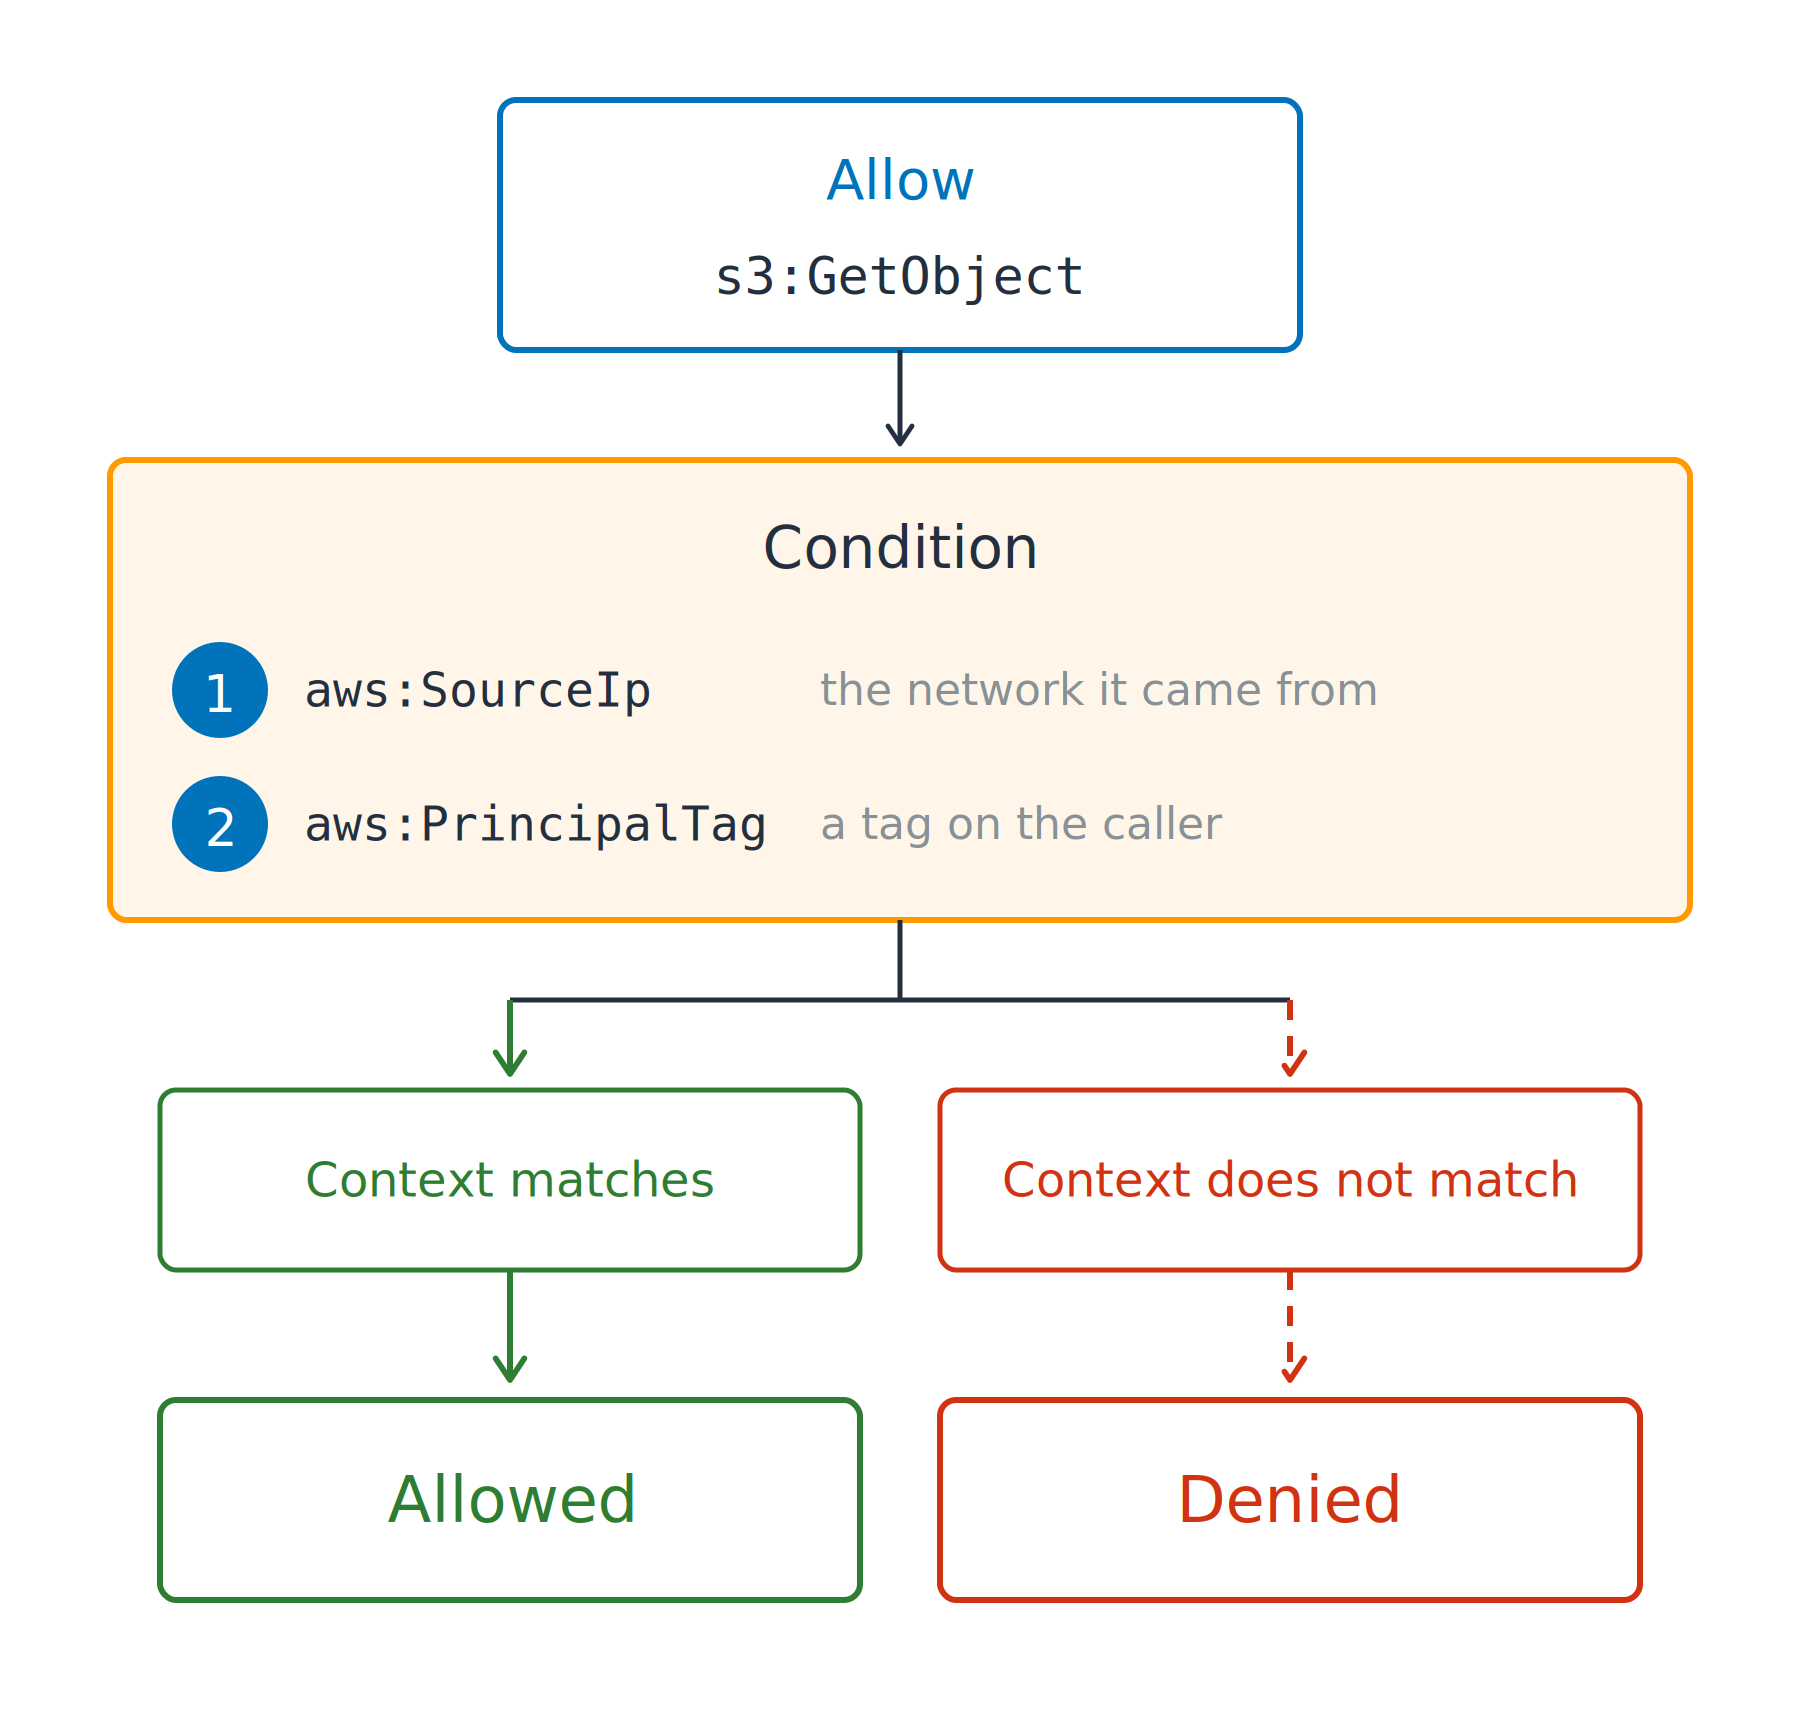
Clave de condición
Restringe un allow al contexto de la solicitud
aws:SourceIp: la red de origen

Clave de condición
Restringe un allow al contexto de la solicitud
aws:SourceIp: la red de origen
aws:PrincipalTag: una etiqueta en quien llamaABAC: control de acceso basado en atributos

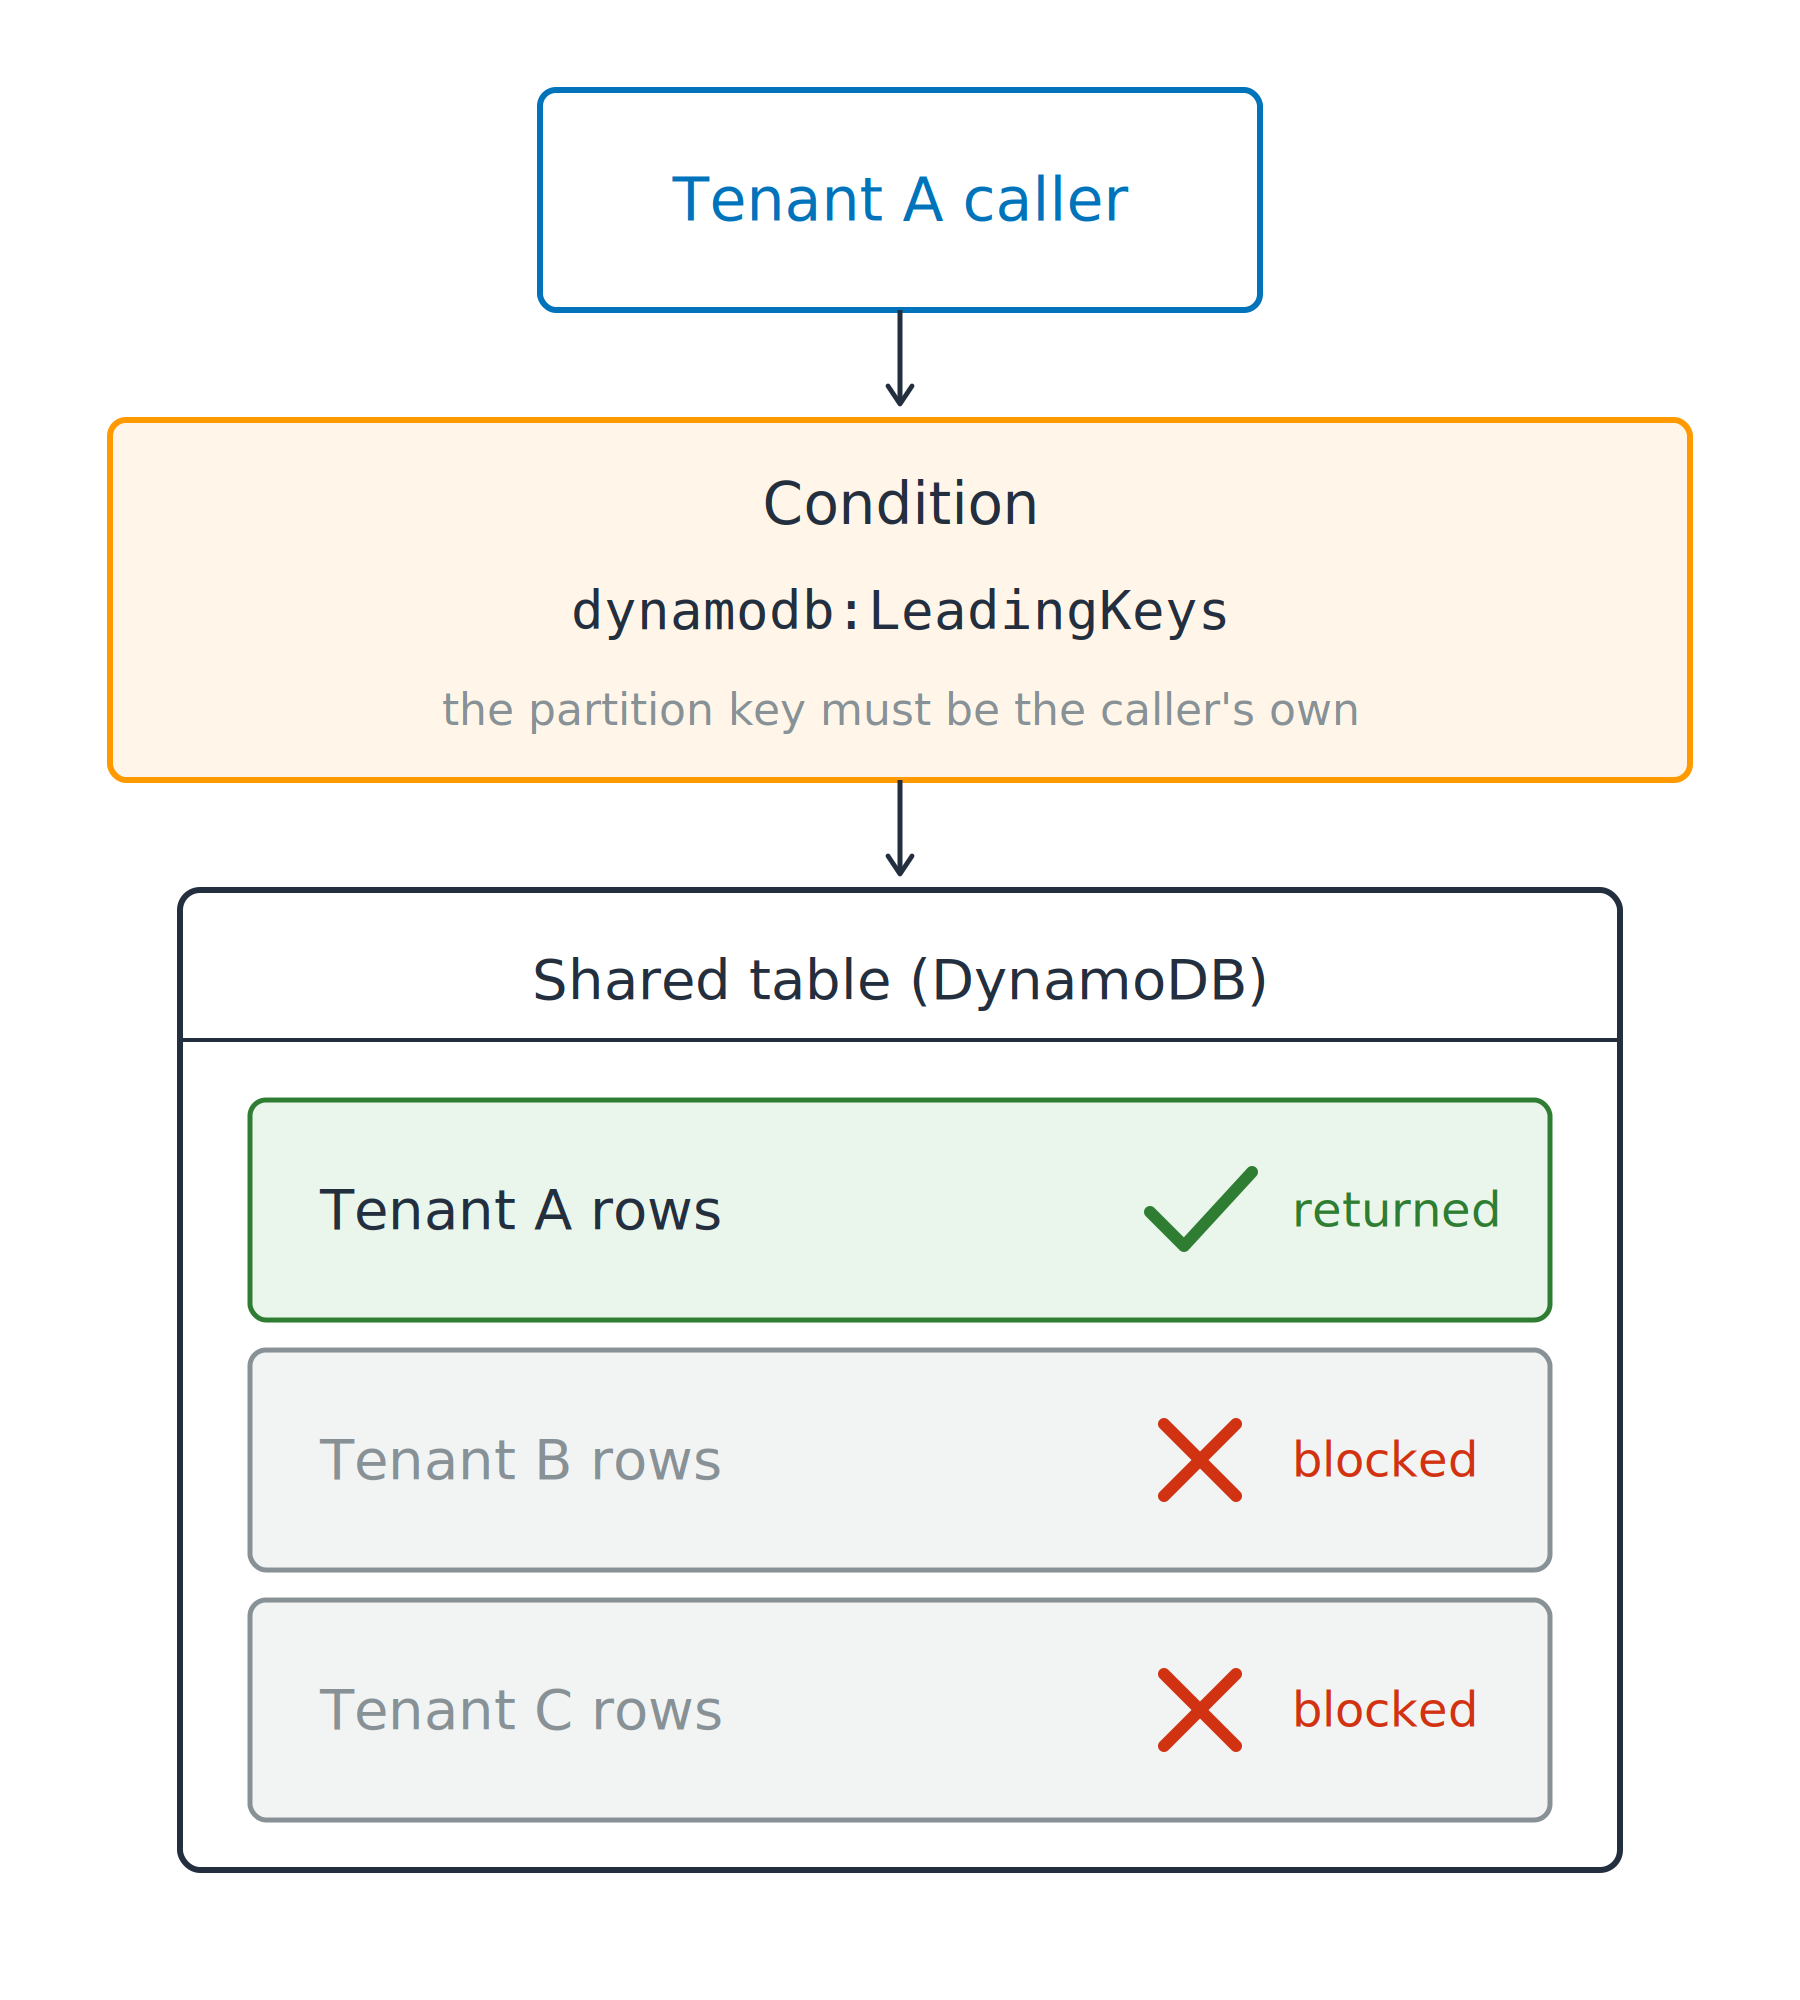
Una sola tabla compartida

"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Una sola tabla compartida
Una condición lo acota
ForAllValues: cada clave aportada debe coincidir"Action": ["dynamodb:Query", "dynamodb:GetItem", "dynamodb:Scan"],
"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Una sola tabla compartida
Una condición lo acota
ForAllValues: cada clave aportada debe coincidirdynamodb:Scan no aporta ninguna, así que nada puede fallarUso de la seguridad de AWS para desarrolladores