Introducción a la seguridad en AWS

Uso de la seguridad de AWS para desarrolladores

Rahul Singh

Technical Product Manager

Requisitos previos del curso
 

  • Conocimientos básicos de seguridad en AWS
  • Entender conceptos de computación en la nube
  • Conceptos de seguridad y gestión de costos en AWS


Tarjeta de título del curso AWS Security and Cost Management Concepts

Uso de la seguridad de AWS para desarrolladores

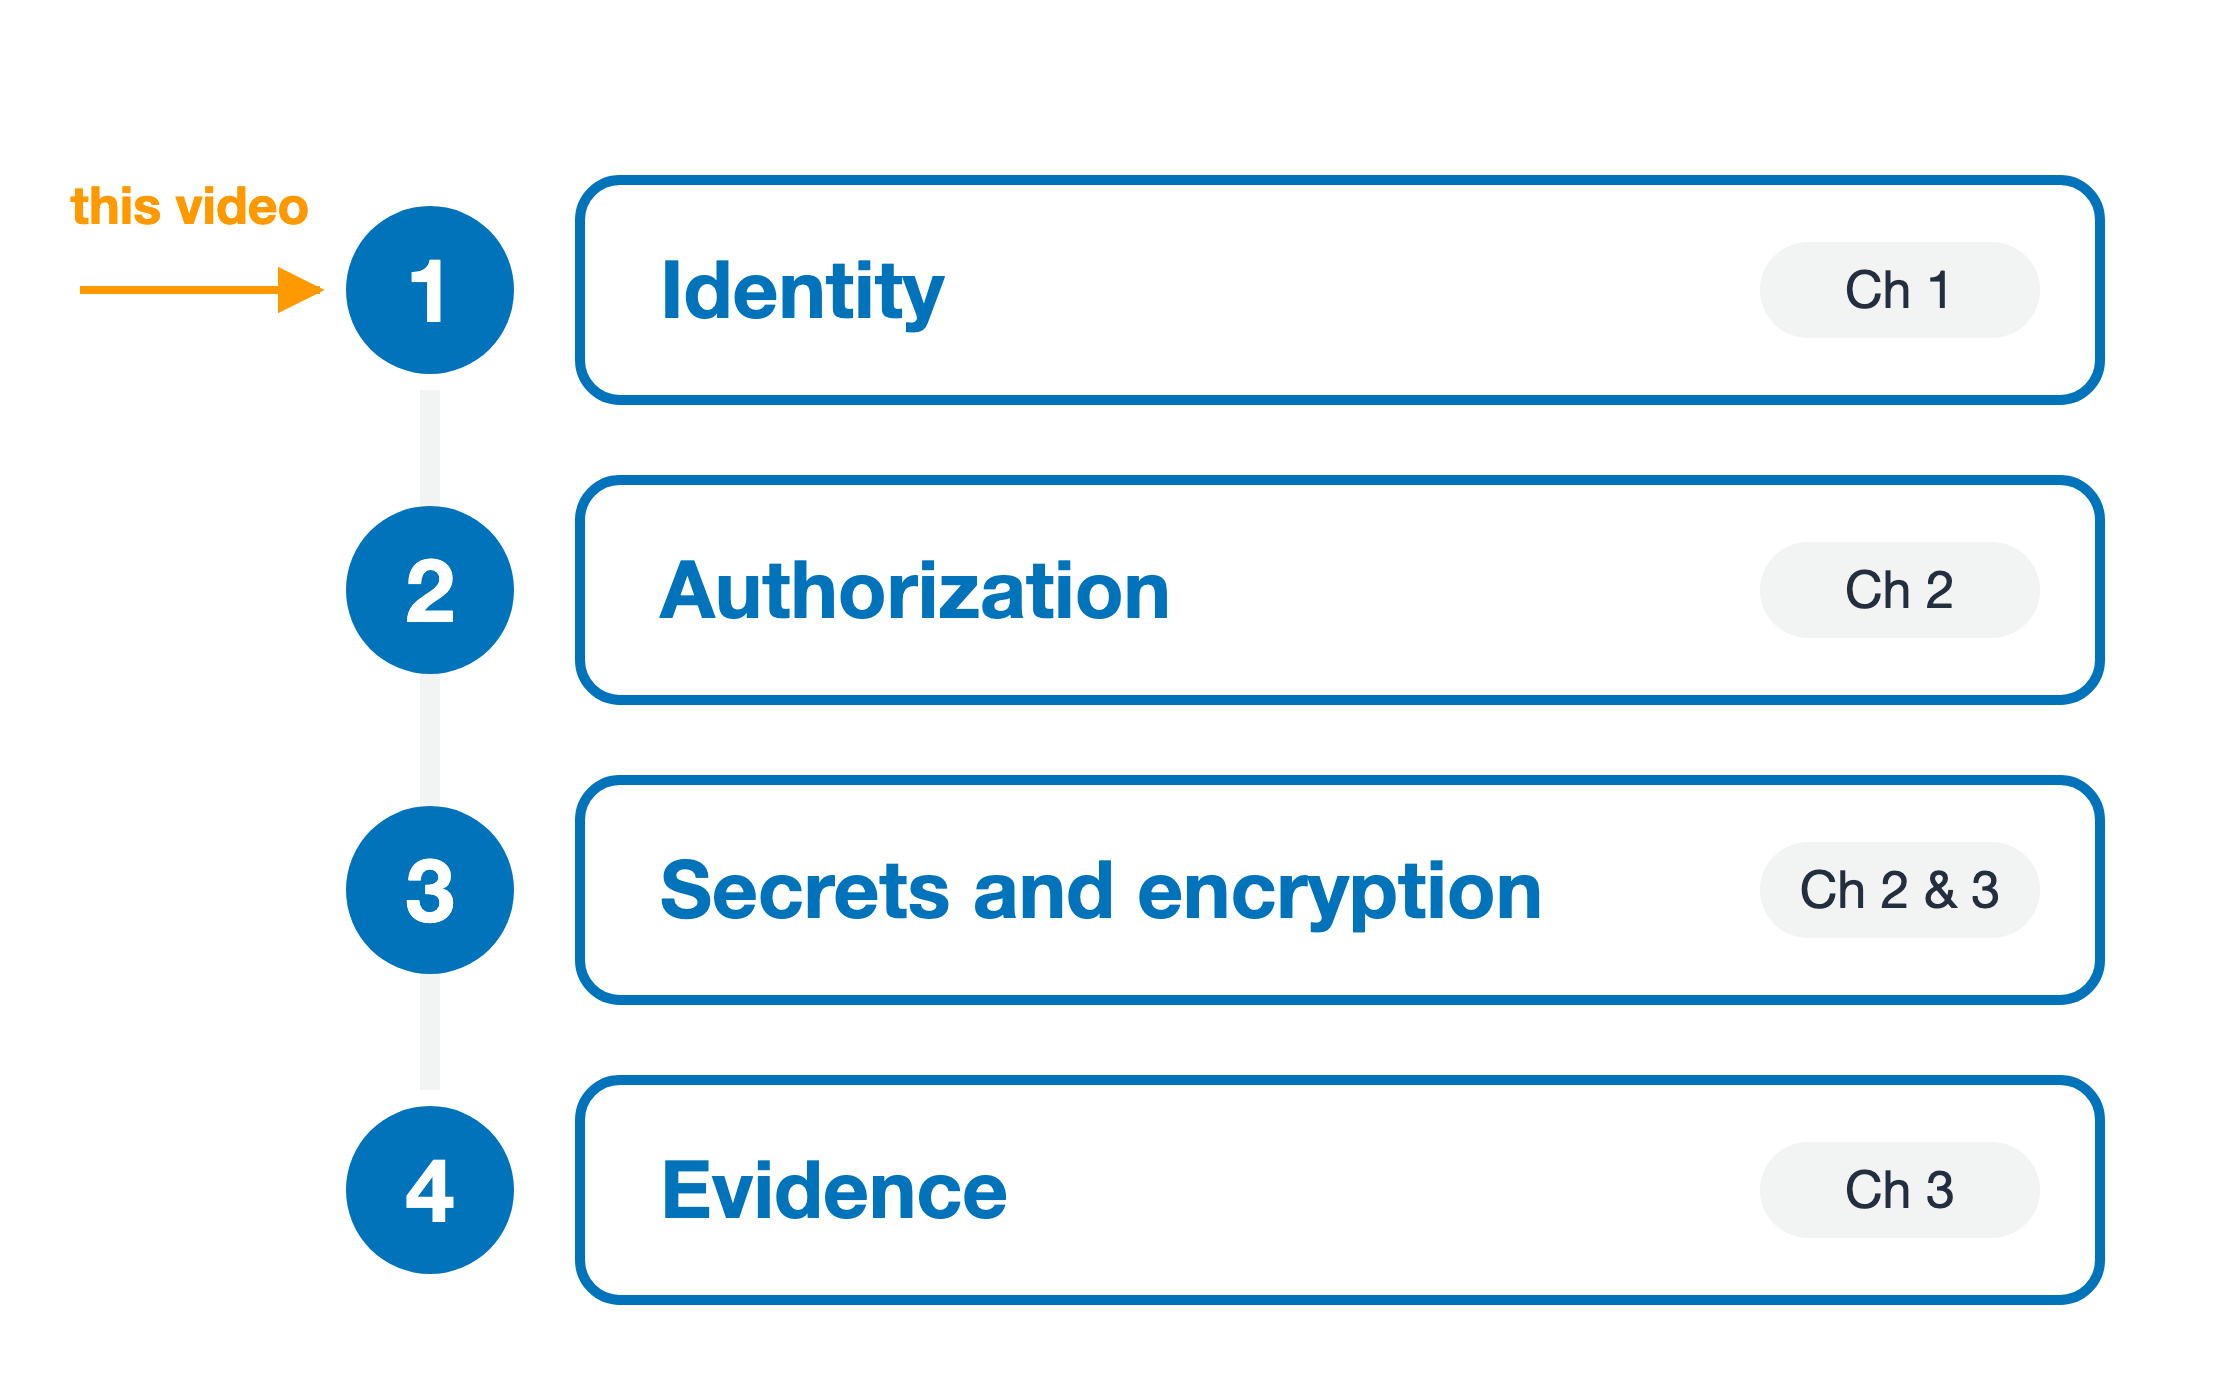
Objetivos del curso


  1. Identidad: quién llama
  2. Autorización: a qué puede acceder
  3. Secretos y cifrado: proteger los datos
  4. Evidencias: qué ocurrió después

Cuatro franjas numeradas apiladas, una por cada área del curso. Franja uno, Identidad, Capítulo 1. Franja dos, Autorización, Capítulo 2. Franja tres, Secretos y cifrado, Capítulos 2 y 3. Franja cuatro, Evidencias, Capítulo 3. Una flecha naranja a la izquierda, etiquetada este vídeo, apunta a la franja uno.

Uso de la seguridad de AWS para desarrolladores

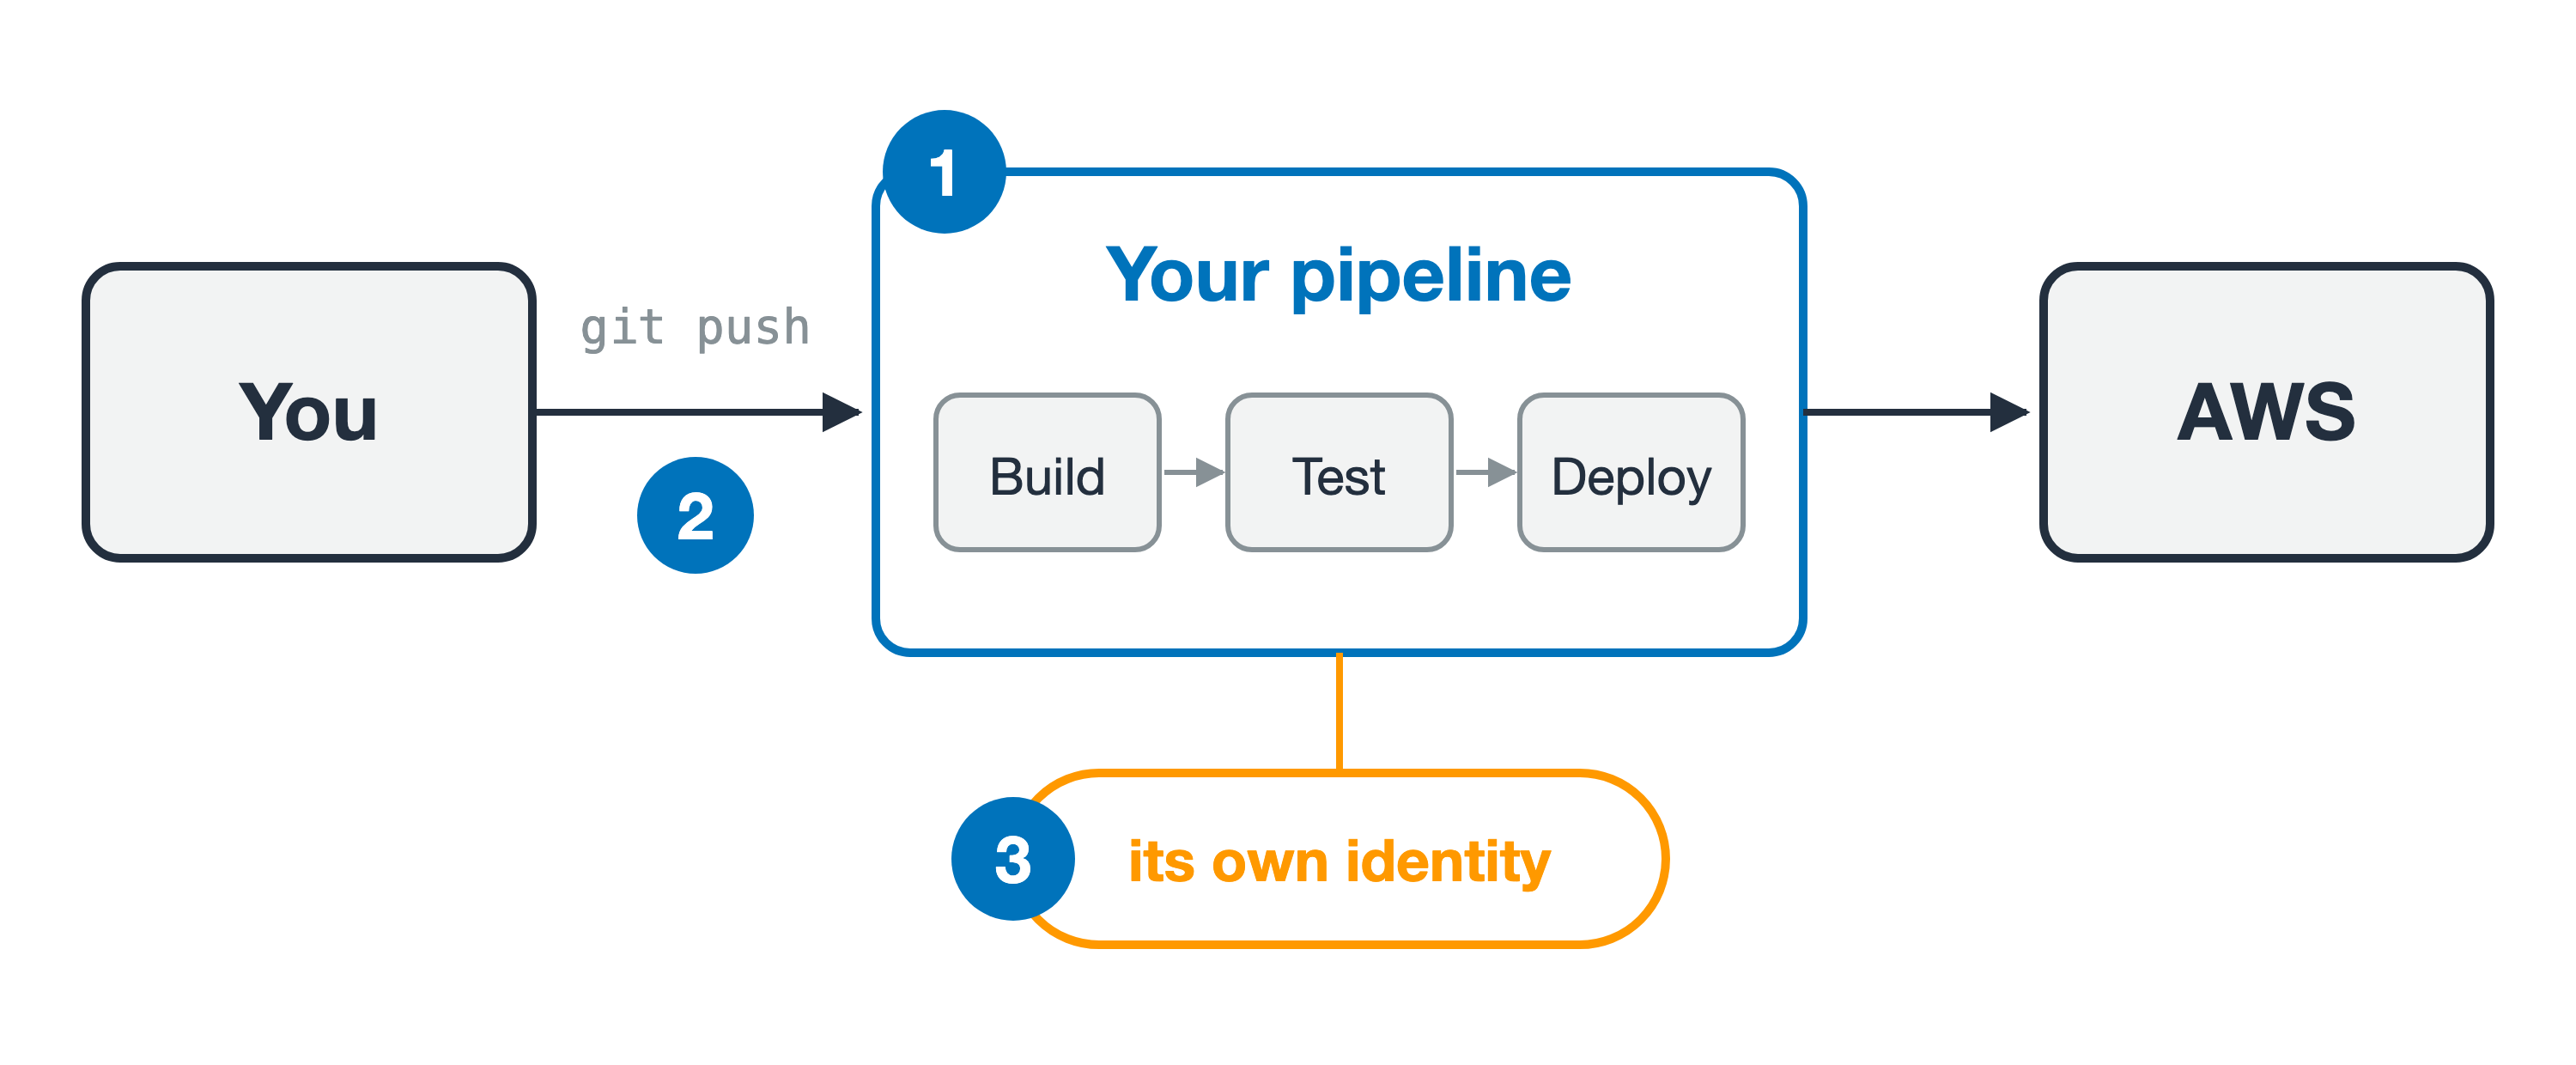
Tu código se entrega por un pipeline

Flujo de izquierda a derecha. Paso uno, un cuadro llamado Tu pipeline con tres etapas en orden: Build, Test, Deploy. Paso dos, una flecha etiquetada git push que entra desde un cuadro llamado Tú. Paso tres, una insignia naranja bajo el pipeline, etiquetada su propia identidad. Una flecha continúa del pipeline a un cuadro llamado AWS.

Primero, una palabra clave

  • Un pipeline automatiza el build, test y deploy de tu código
  • Se ejecuta con tu push, sin intervención humana
Uso de la seguridad de AWS para desarrolladores

Un deploy que falla por el motivo equivocado
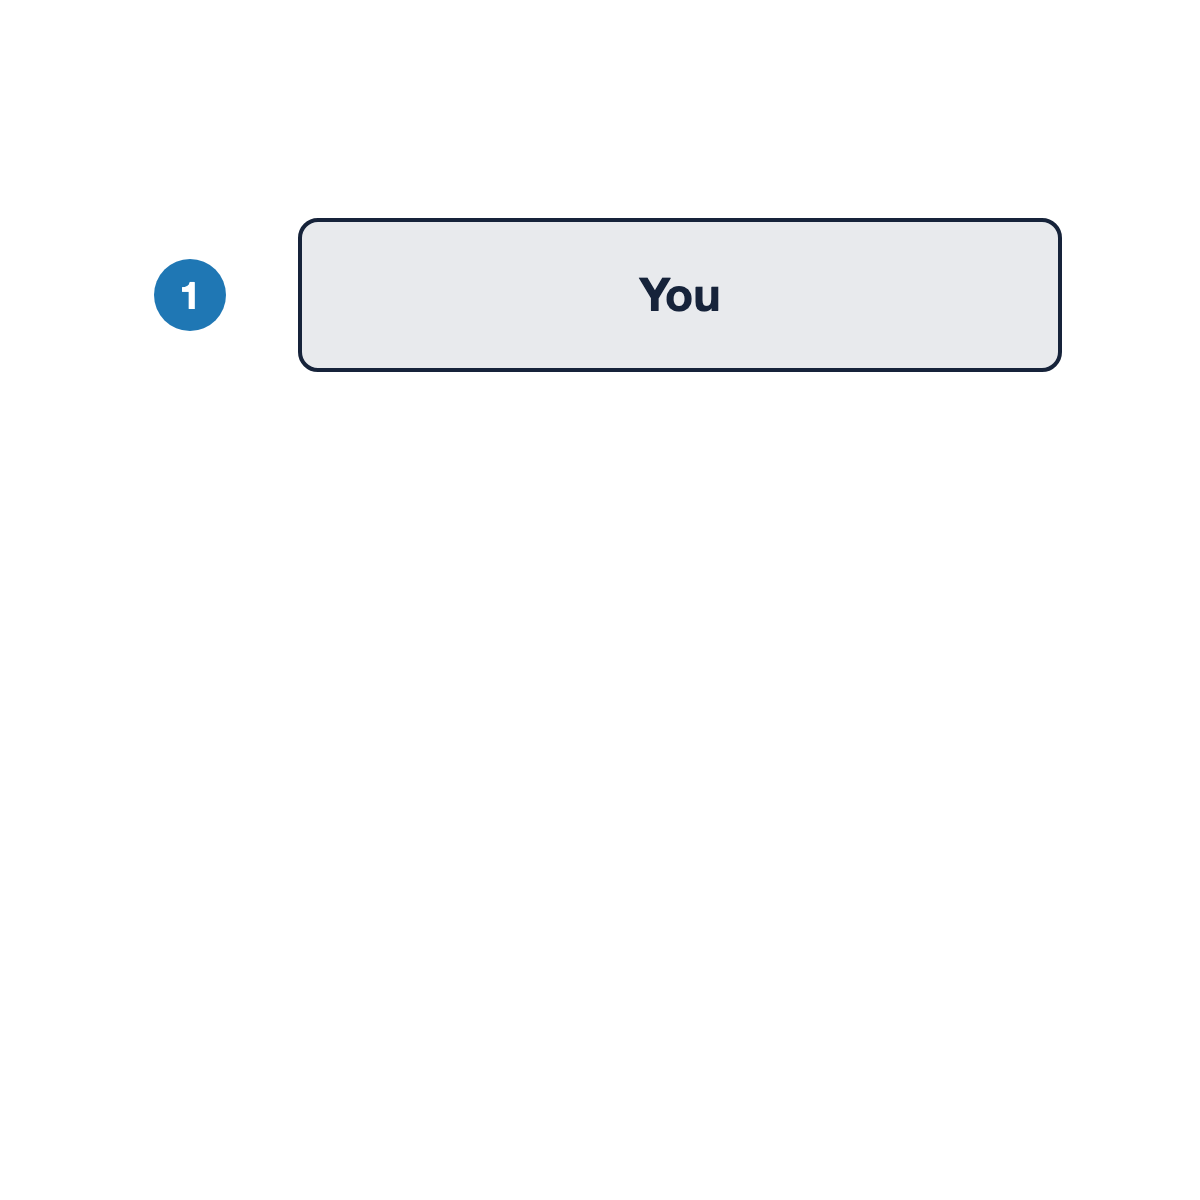
Cuando cambia el código, ¿de quién se comprueban los permisos?
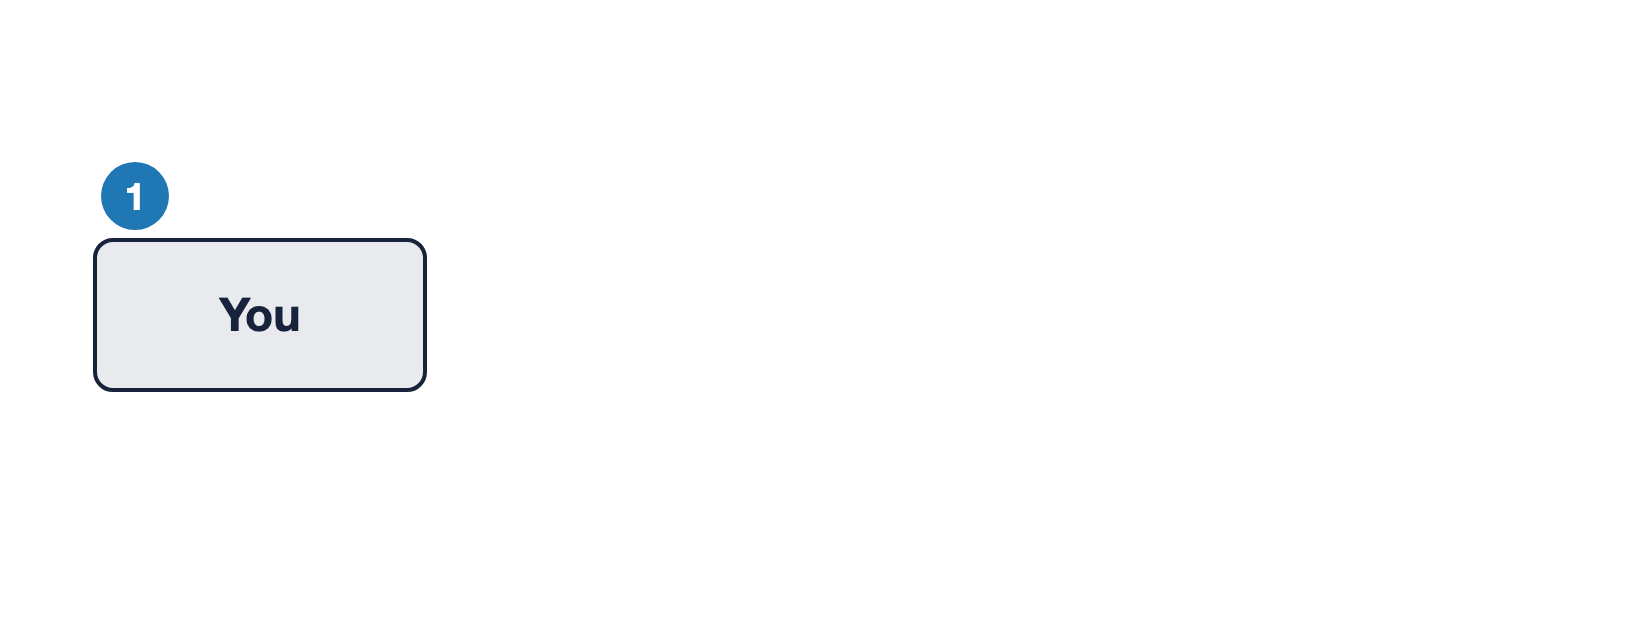
  1. Haces push de un cambio

Paso uno de un flujo vertical. Un cuadro etiquetado Tú, haciendo push de un cambio de código.

Uso de la seguridad de AWS para desarrolladores

Un deploy que falla por el motivo equivocado
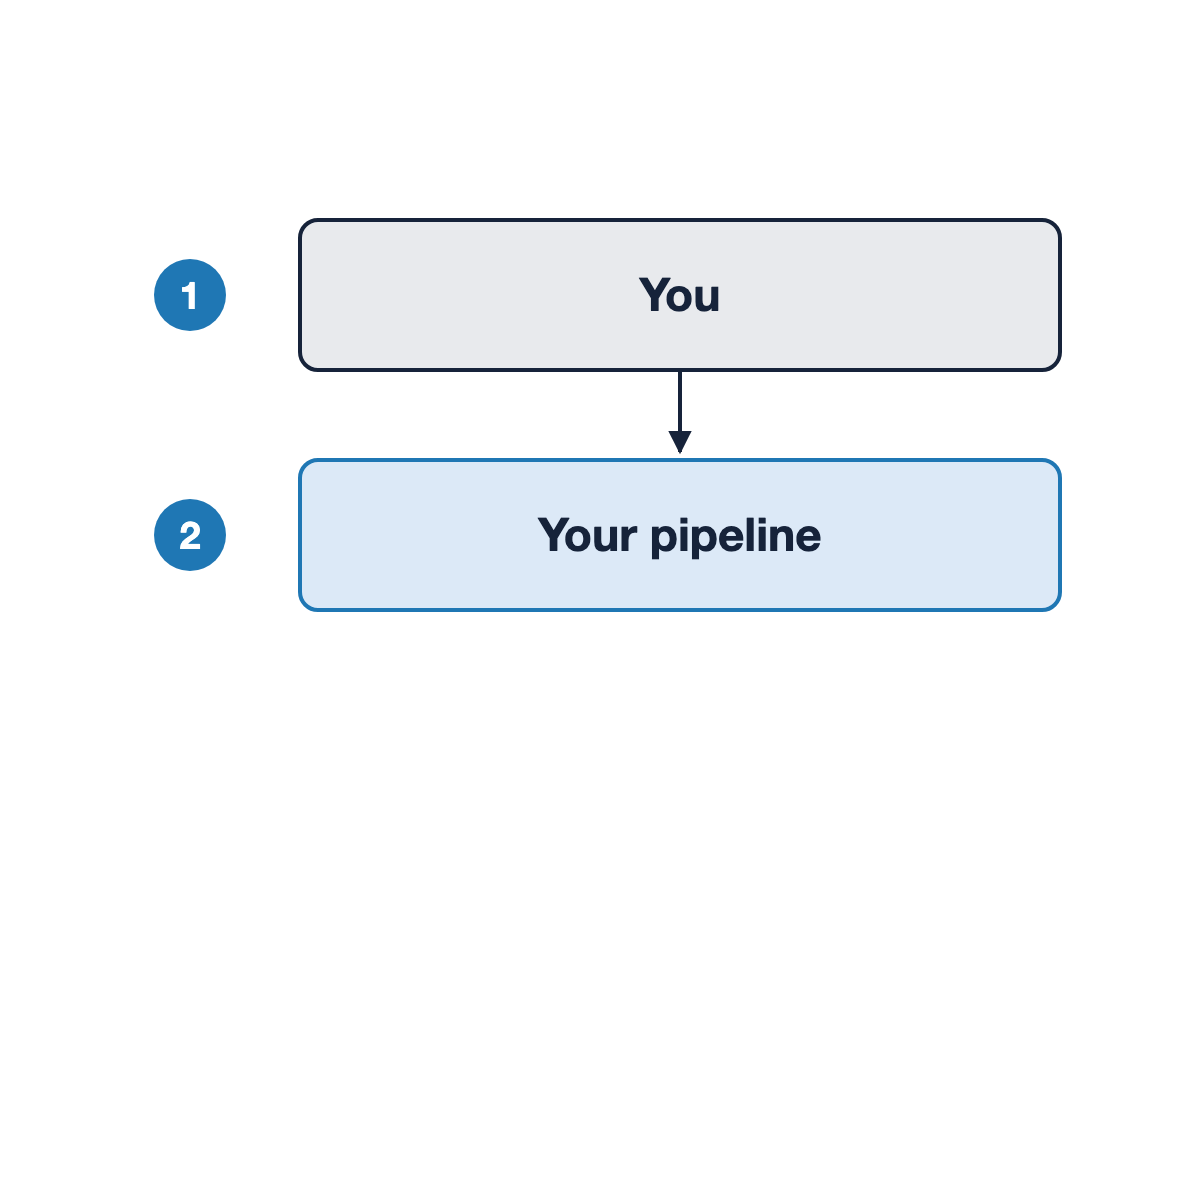
Cuando cambia el código, ¿de quién se comprueban los permisos?
  1. Haces push de un cambio

  2. Tu pipeline se ejecuta

Un flujo vertical. Paso uno, Tú, haciendo push de un cambio de código. Una flecha baja al paso dos, tu pipeline, que ejecuta el deploy.

Uso de la seguridad de AWS para desarrolladores

Un deploy que falla por el motivo equivocado
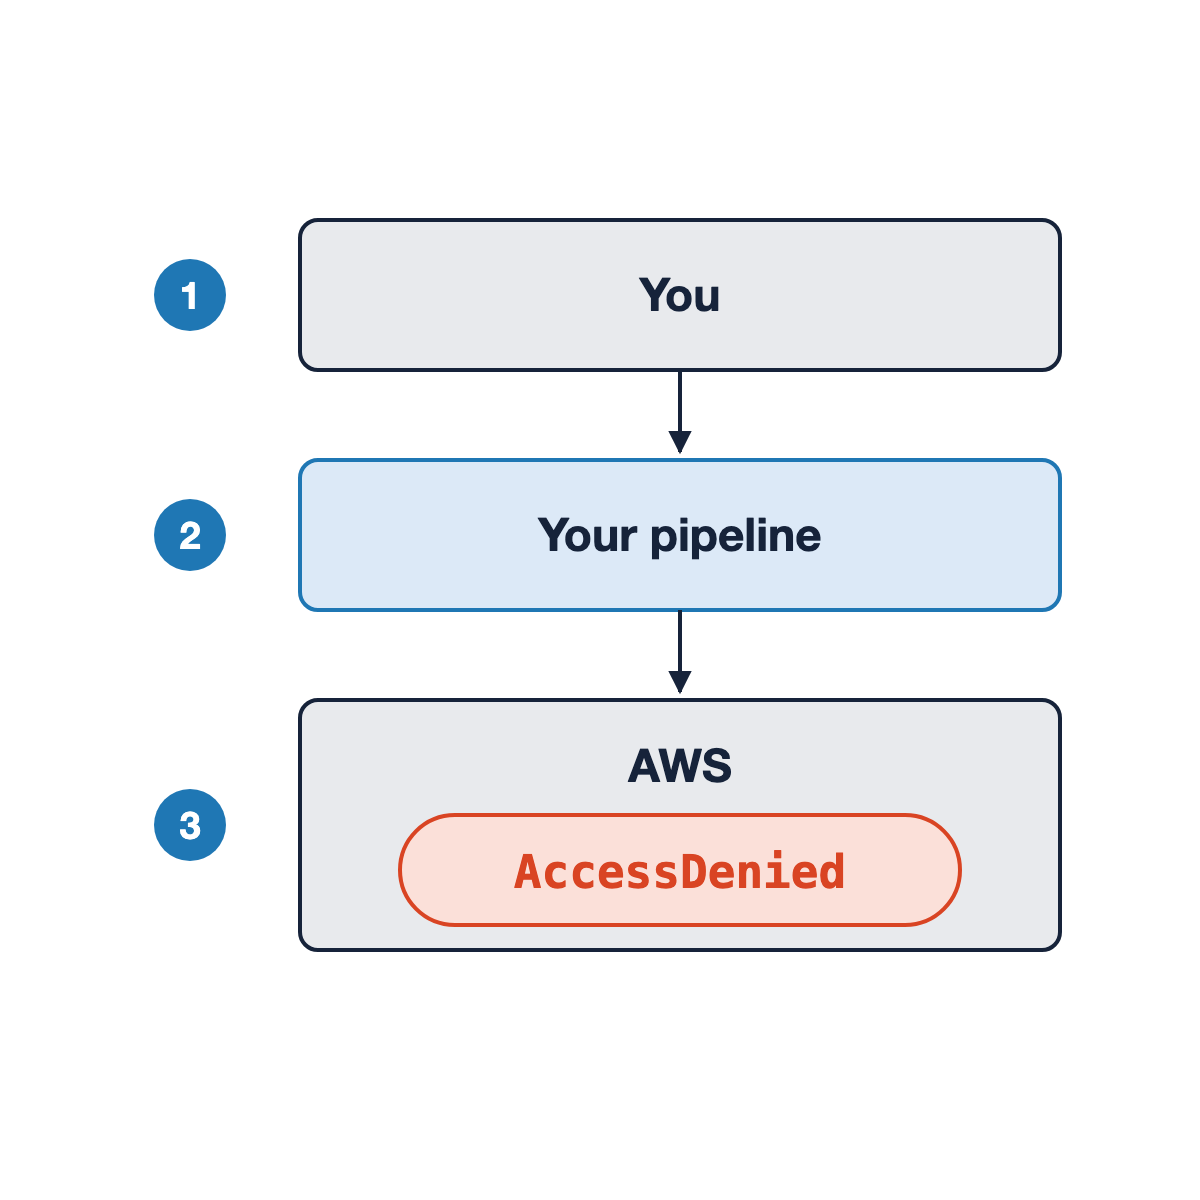
Cuando cambia el código, ¿de quién se comprueban los permisos?
  1. Haces push de un cambio

  2. Tu pipeline se ejecuta

  3. El deploy se detiene: AccessDenied

Primer instinto: «Voy a revisar mis propios permisos».

Un flujo vertical. Paso uno, Tú, haciendo push de un cambio de código. Paso dos, tu pipeline ejecuta el deploy. Paso tres, AWS evalúa la solicitud y devuelve AccessDenied.

Uso de la seguridad de AWS para desarrolladores

Qué ocurrió realmente

Paso uno de un flujo de izquierda a derecha. Un cuadro etiquetado Tú, cuya participación termina aquí.

  1. Haces push. Tu participación termina aquí
Uso de la seguridad de AWS para desarrolladores

Qué ocurrió realmente

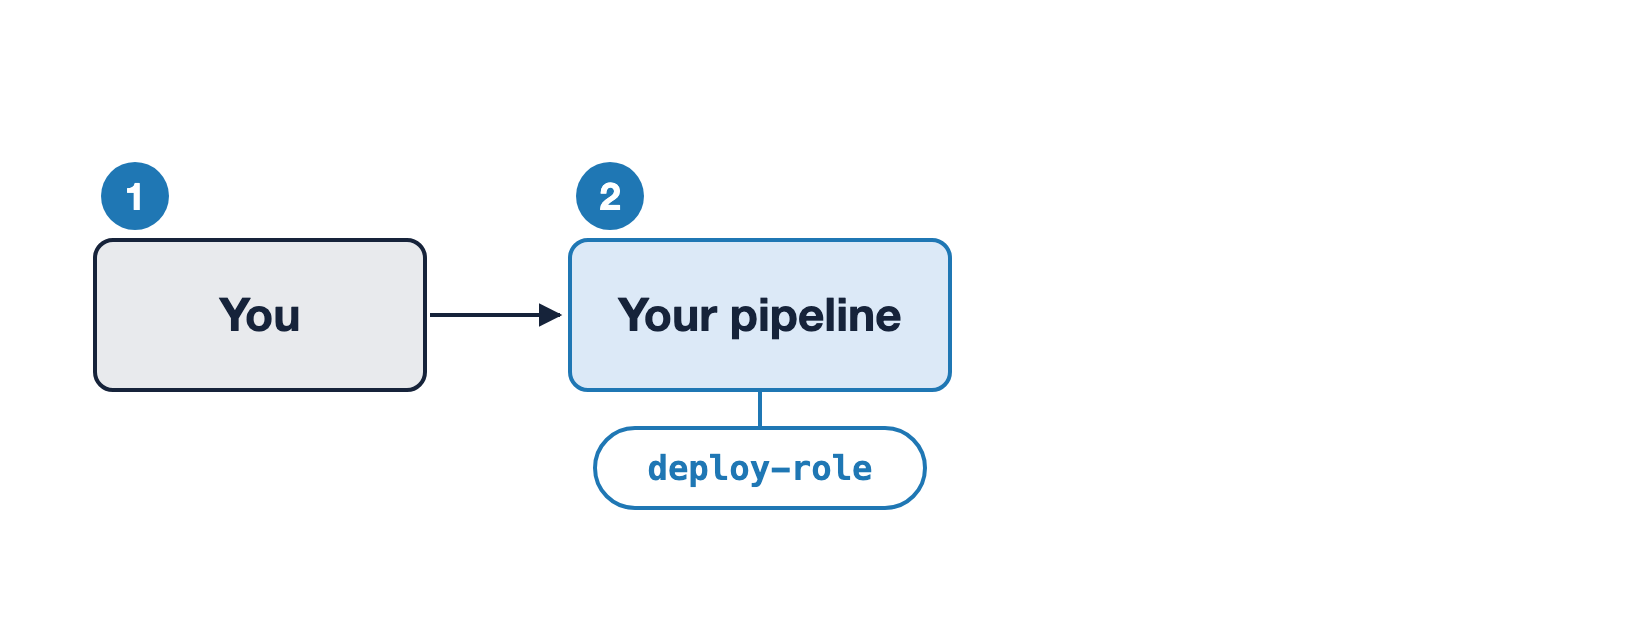
Un flujo de izquierda a derecha. Un cuadro etiquetado Tú, con una flecha a un cuadro etiquetado Tu pipeline. Una insignia etiquetada deploy-role cuelga bajo el pipeline.

  1. Haces push. Tu participación termina aquí
  2. El pipeline despliega, ejecutándose como un rol que creó tu equipo
Uso de la seguridad de AWS para desarrolladores

Qué ocurrió realmente

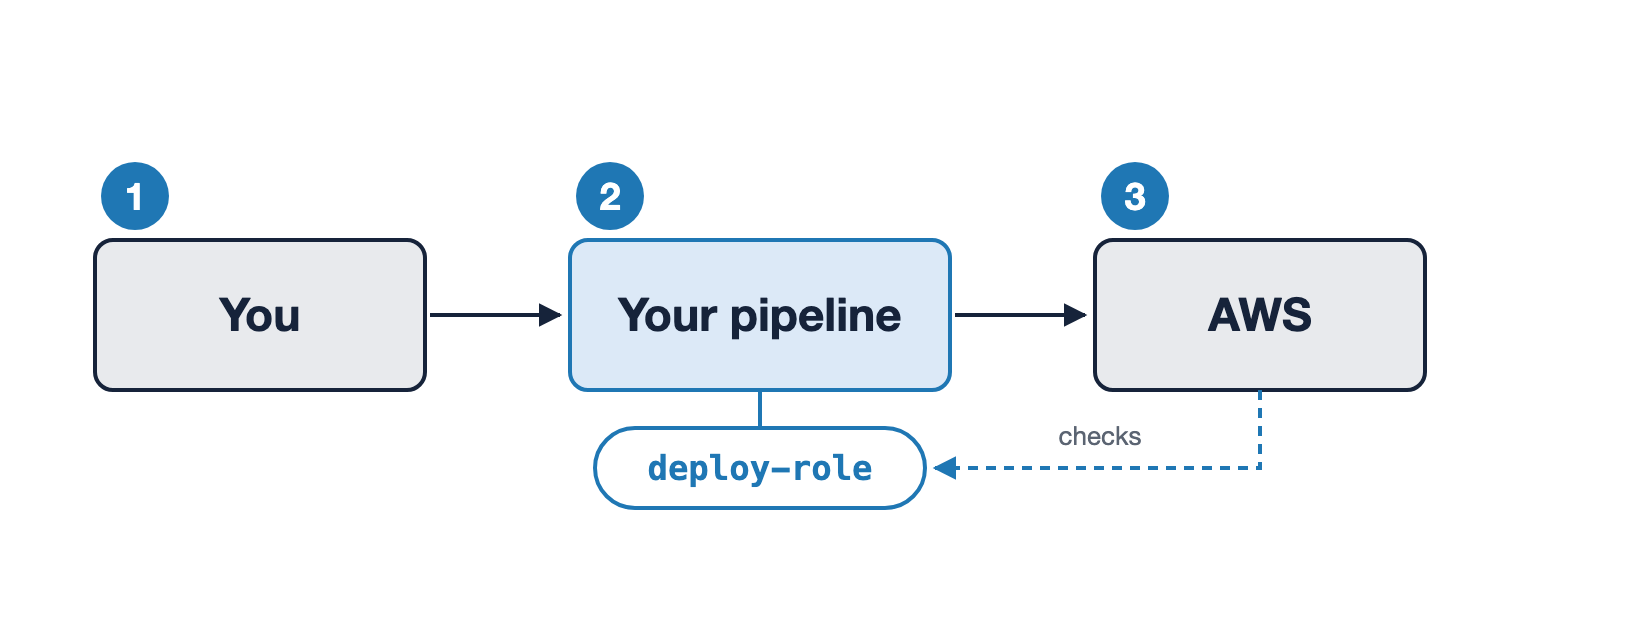
Un flujo de izquierda a derecha de Tú, a Tu pipeline, a AWS. Una insignia etiquetada deploy-role cuelga bajo el pipeline, y una flecha discontinua etiquetada checks va de AWS a esa insignia en lugar de volver a Ti.

  1. Haces push. Tu participación termina aquí
  2. El pipeline despliega, ejecutándose como un rol que creó tu equipo
  3. AWS evalúa ese rol
Uso de la seguridad de AWS para desarrolladores

Actor y principal

Actor

Quien pone el trabajo en marcha.

Aquí: tú.

Un icono de figura humana que denota a quien inicia el trabajo.

Uso de la seguridad de AWS para desarrolladores

Actor y principal

Actor

Quien pone el trabajo en marcha.

Aquí: tú.

Principal

La identidad que AWS evalúa cuando llega la solicitud.

Aquí: el rol del pipeline.

Un icono de figura humana que denota a quien inicia el trabajo.

Un icono que denota el principal.

Uso de la seguridad de AWS para desarrolladores

Actor y principal

Actor

Quien pone el trabajo en marcha.

Aquí: tú.

Principal

La identidad que AWS evalúa cuando llega la solicitud.

Aquí: el rol del pipeline.

  • Lambda: execution role. ECS: task role. Nombre distinto, mismo principal
  • Excepción: una clave de larga duración en tu terminal; el usuario IAM es el principal

Un icono de figura humana que denota a quien inicia el trabajo.

Un icono que muestra que AWS comprueba el principal y no el actor.

Uso de la seguridad de AWS para desarrolladores

Mismo deploy, dos roles

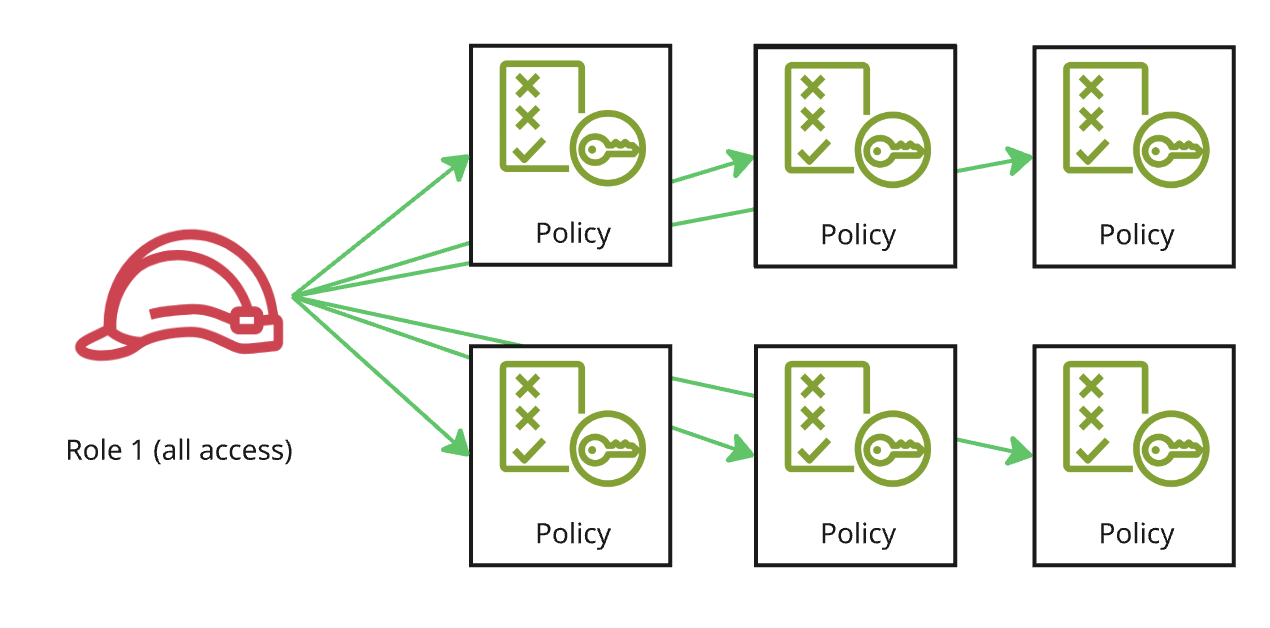
Rol A (La forma de AdministratorAccess)

  • Lee todos los buckets
  • Usa todas las claves
  • Actualiza todas las funciones

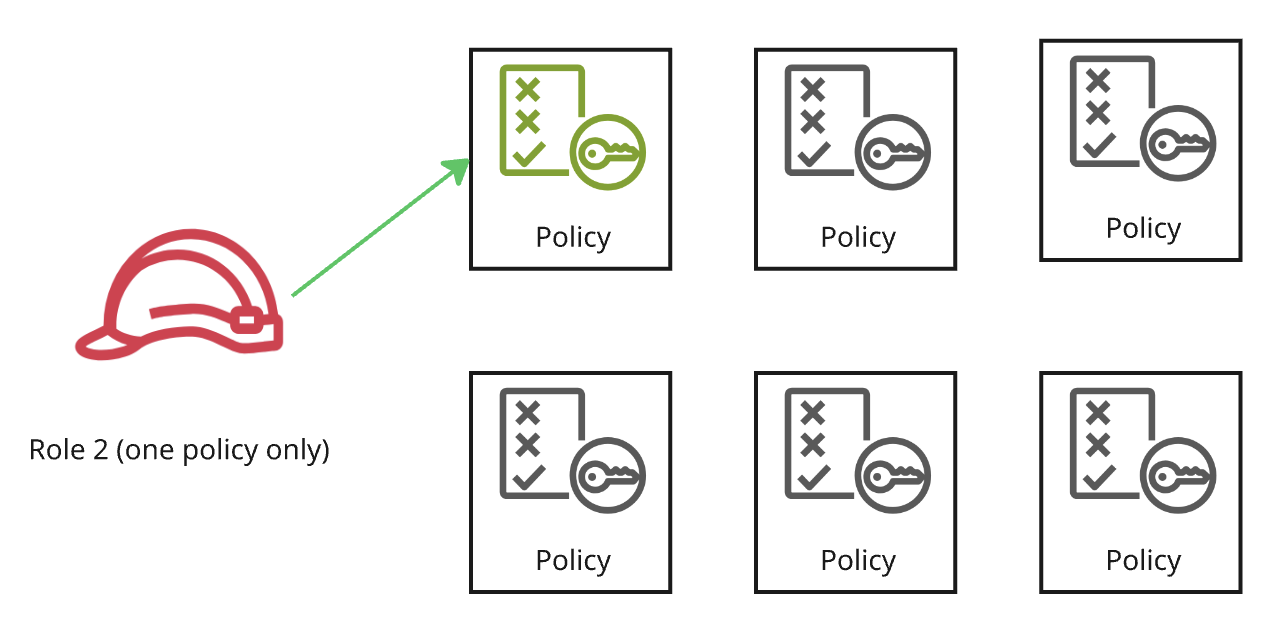
Rol B

  • Lee un bucket
  • Usa una clave
  • Actualiza una función

Prefix: una ruta tipo carpeta dentro de un bucket

Una imagen que muestra un rol de acceso total con acceso a seis políticas diferentes.

Una imagen que muestra un rol de acceso reducido con acceso solo a una política.

Uso de la seguridad de AWS para desarrolladores

Radio de impacto

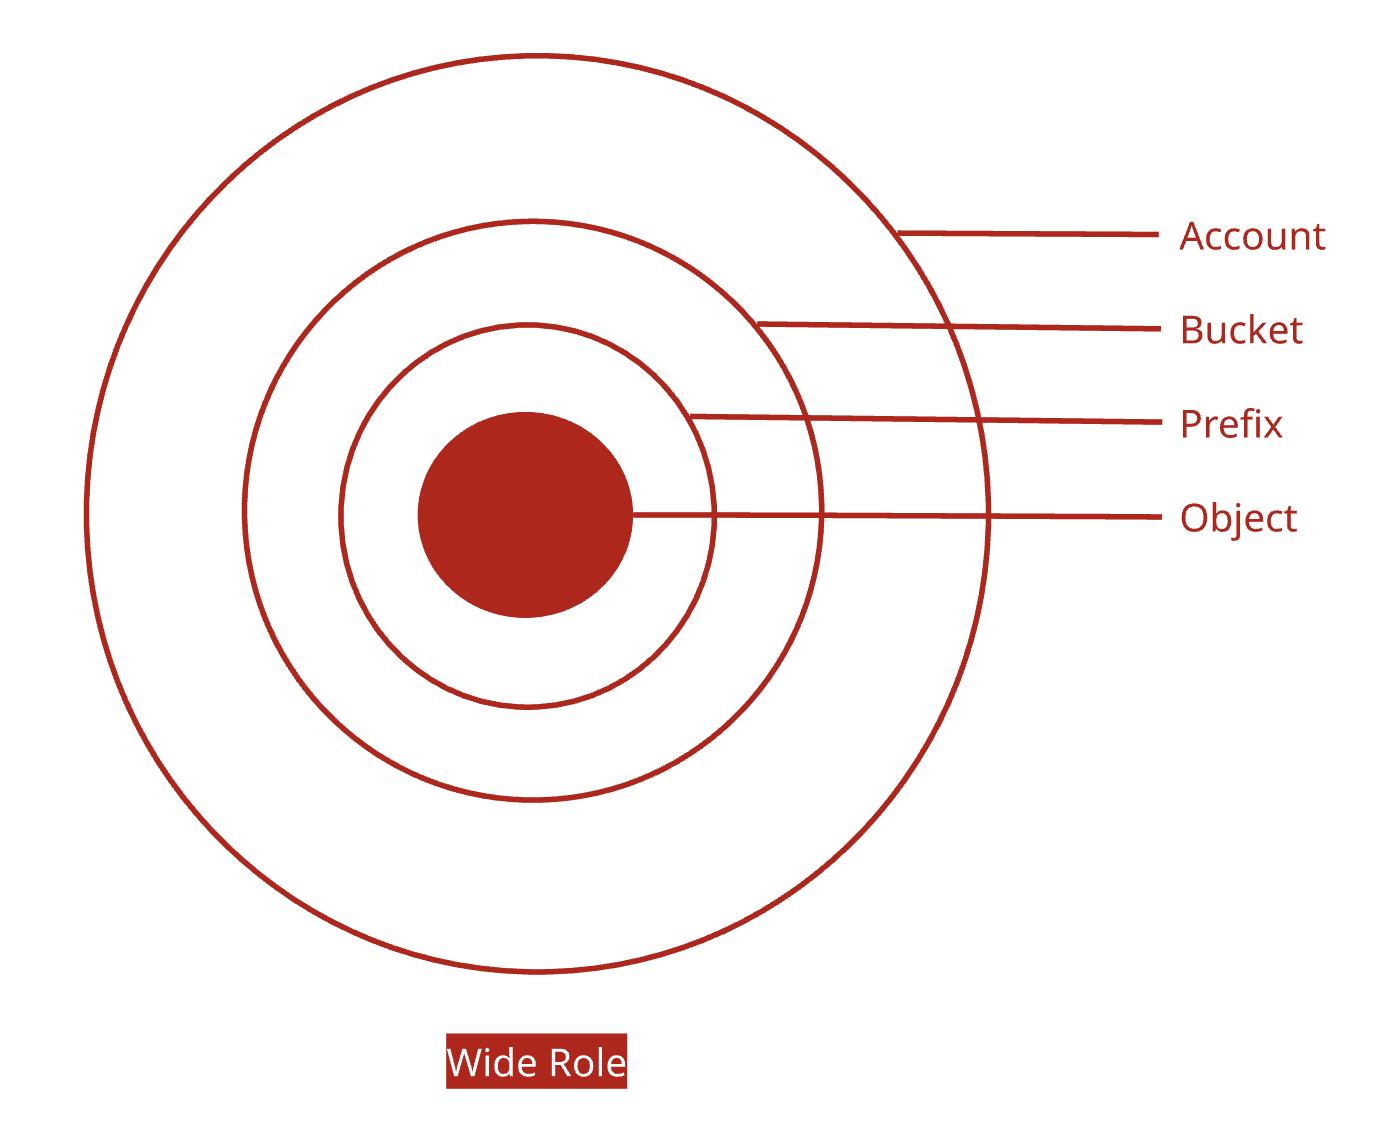
Rol amplio

Si se compromete: llega a todos los buckets, prefijos y objetos de la cuenta.

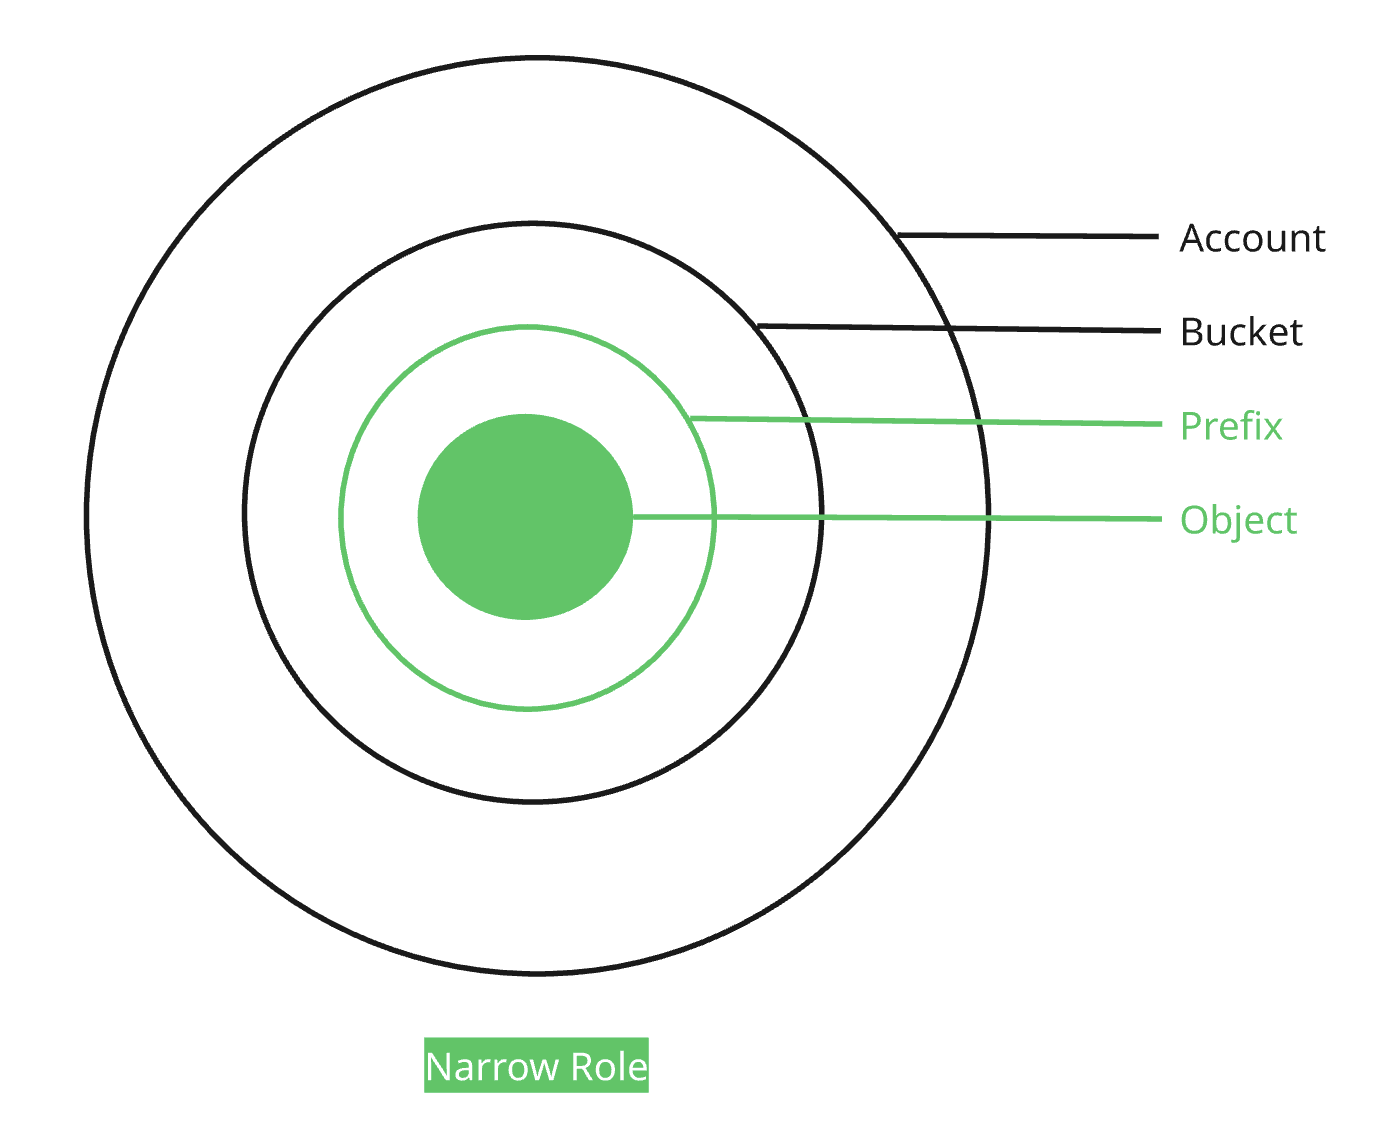
Rol reducido

Si se compromete: llega a un prefijo de un bucket. Nada más.

Anillos concéntricos que ilustran un rol amplio que alcanza todas las partes de la cuenta.

Anillos concéntricos que ilustran que un rol reducido solo alcanza los anillos interiores de objeto y prefijo, dejando el resto intacto.

Uso de la seguridad de AWS para desarrolladores

Mínimos privilegios, en la práctica

Un rol debe hacer lo que requiere su trabajo y poco más.

  • Gestionado por AWS, como AmazonS3ReadOnlyAccess: todos los buckets. Gestionado por el cliente: el tuyo, hasta un prefijo
  • Alcance y vida útil: credenciales de corta duración mejor que claves de larga duración
  • AWS asegura la infraestructura
  • Qué tan amplios sean tus roles depende de ti y vive en tu repositorio

Ejemplo: un rol lector de reports-bucket Dos permisos Allow. Nada más.

  • Nada en IAM, el servicio que decide quién puede hacer qué
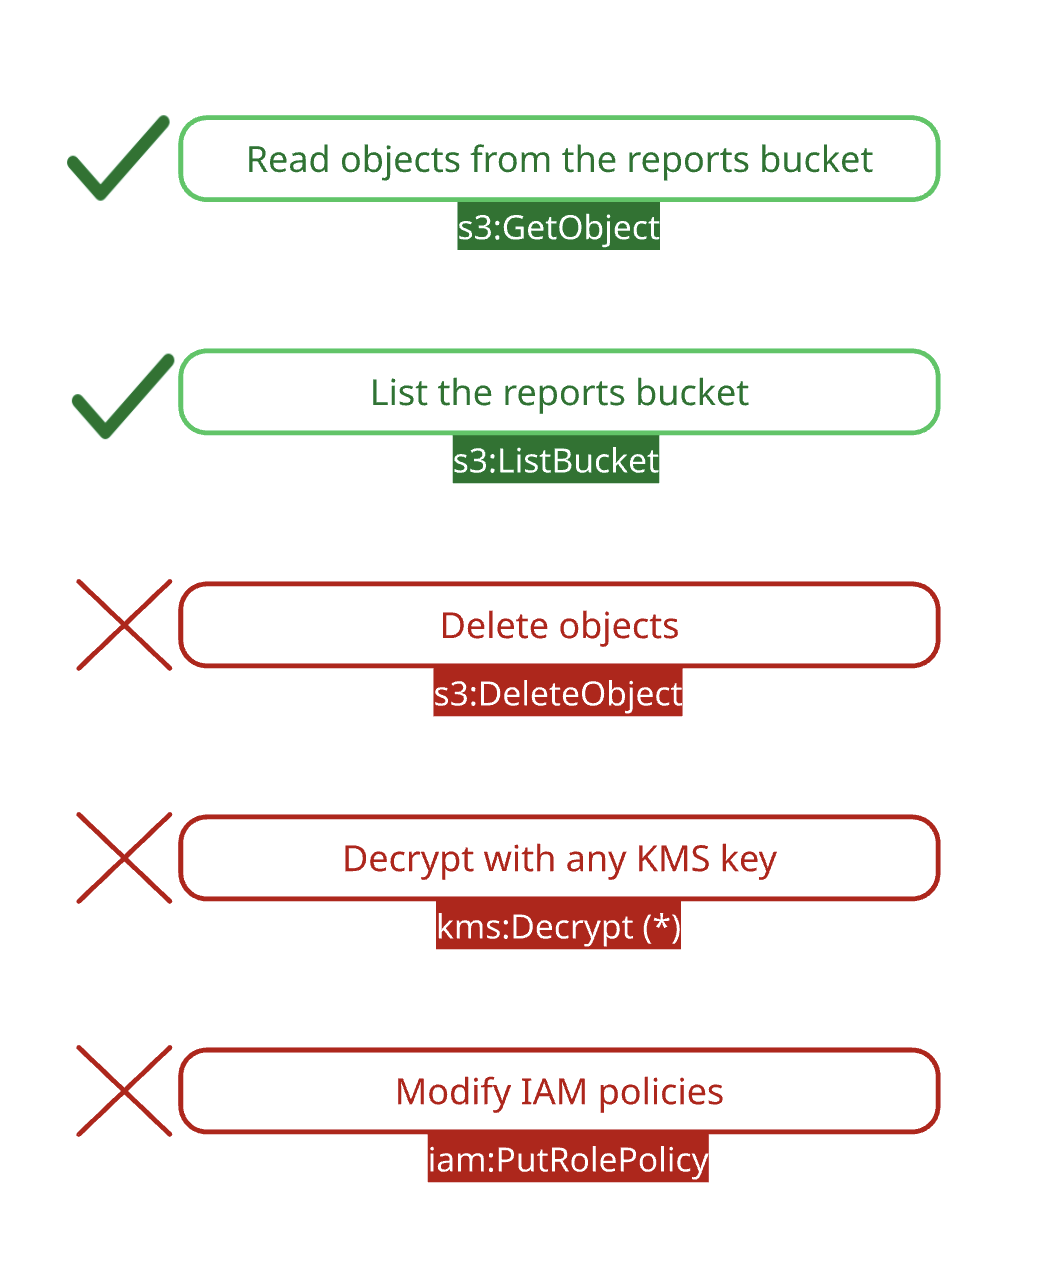
La lista de permisos de un rol con tres permisos excesivos tachados en rojo y dos necesarios en verde.

Uso de la seguridad de AWS para desarrolladores

¡Vamos a practicar!

Uso de la seguridad de AWS para desarrolladores

Preparing Video For Download...