¡Enhorabuena!

Uso de la seguridad de AWS para desarrolladores

Rahul Singh

Technical Product Manager

Qué identidad comprueba AWS
Qué has resuelto

  • Actor y principal: la acreditación que comprueba AWS
  • Denegación explícita primero, y sin coincidencia sigue siendo denegación

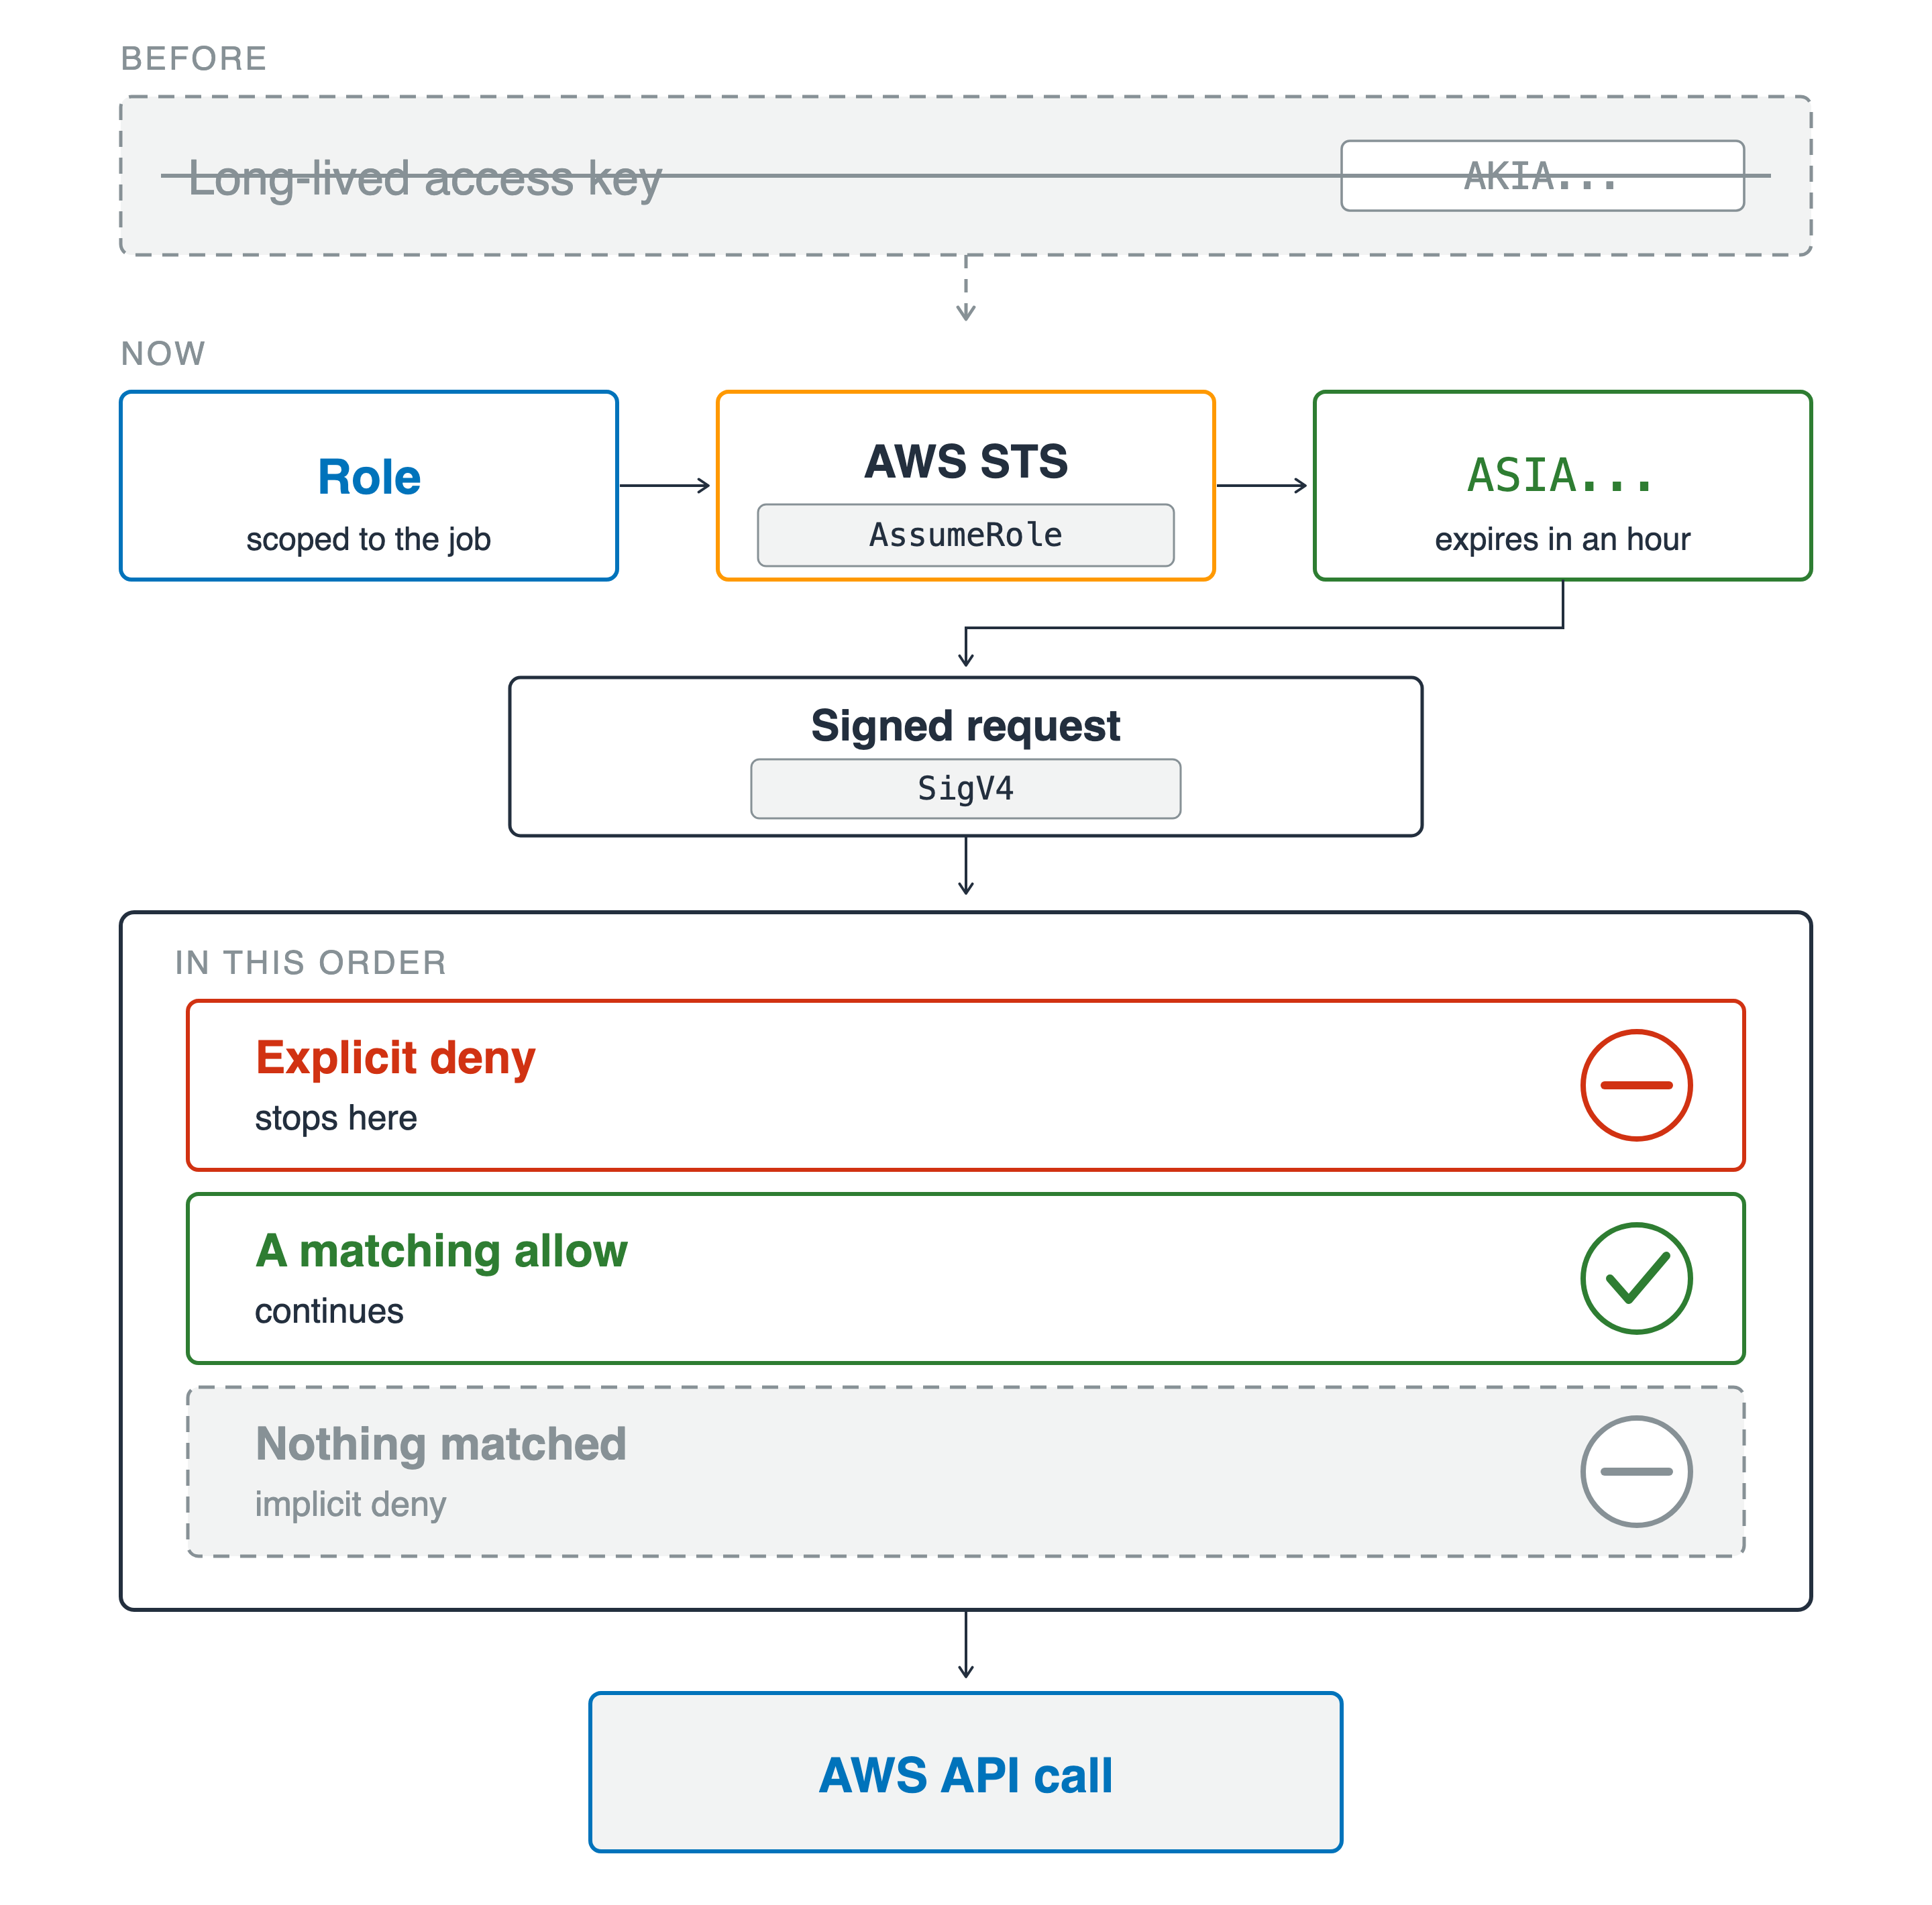
Una solicitud de extremo a extremo. Arriba, un cuadro atenuado y tachado contiene una clave de acceso de larga duración etiquetada AKIA. Debajo, un rol acotado al trabajo pasa por AWS STS para obtener credenciales temporales etiquetadas ASIA que caducan en una hora, luego se firma como SigV4. Eso llega a una compuerta que se comprueba en orden: una denegación explícita que detiene la solicitud, una coincidencia de allow que la deja pasar y una banda discontinua donde nada coincide, que es una denegación implícita. La solicitud que sobrevive sale como una llamada a la API de AWS.

Uso de la seguridad de AWS para desarrolladores

Qué identidad comprueba AWS

Qué has resuelto

  • Actor y principal: la acreditación que comprueba AWS
  • Denegación explícita primero, y sin coincidencia sigue siendo denegación
  • Un rol y una hora, no una clave para siempre
  • SigV4 en cada solicitud; prefirmada para una

Una solicitud de extremo a extremo. Arriba, un cuadro atenuado y tachado contiene una clave de acceso de larga duración etiquetada AKIA. Debajo, un rol acotado al trabajo pasa por AWS STS para obtener credenciales temporales etiquetadas ASIA que caducan en una hora, luego se firma como SigV4. Eso llega a una compuerta que se comprueba en orden: una denegación explícita que detiene la solicitud, una coincidencia de allow que la deja pasar y una banda discontinua donde nada coincide, que es una denegación implícita. La solicitud que sobrevive sale como una llamada a la API de AWS.

Uso de la seguridad de AWS para desarrolladores

Quién puede acceder a qué

Qué has resuelto

  • El user pool autentica; el identity pool entrega credenciales
  • Verifica el token y cuestiona las claims

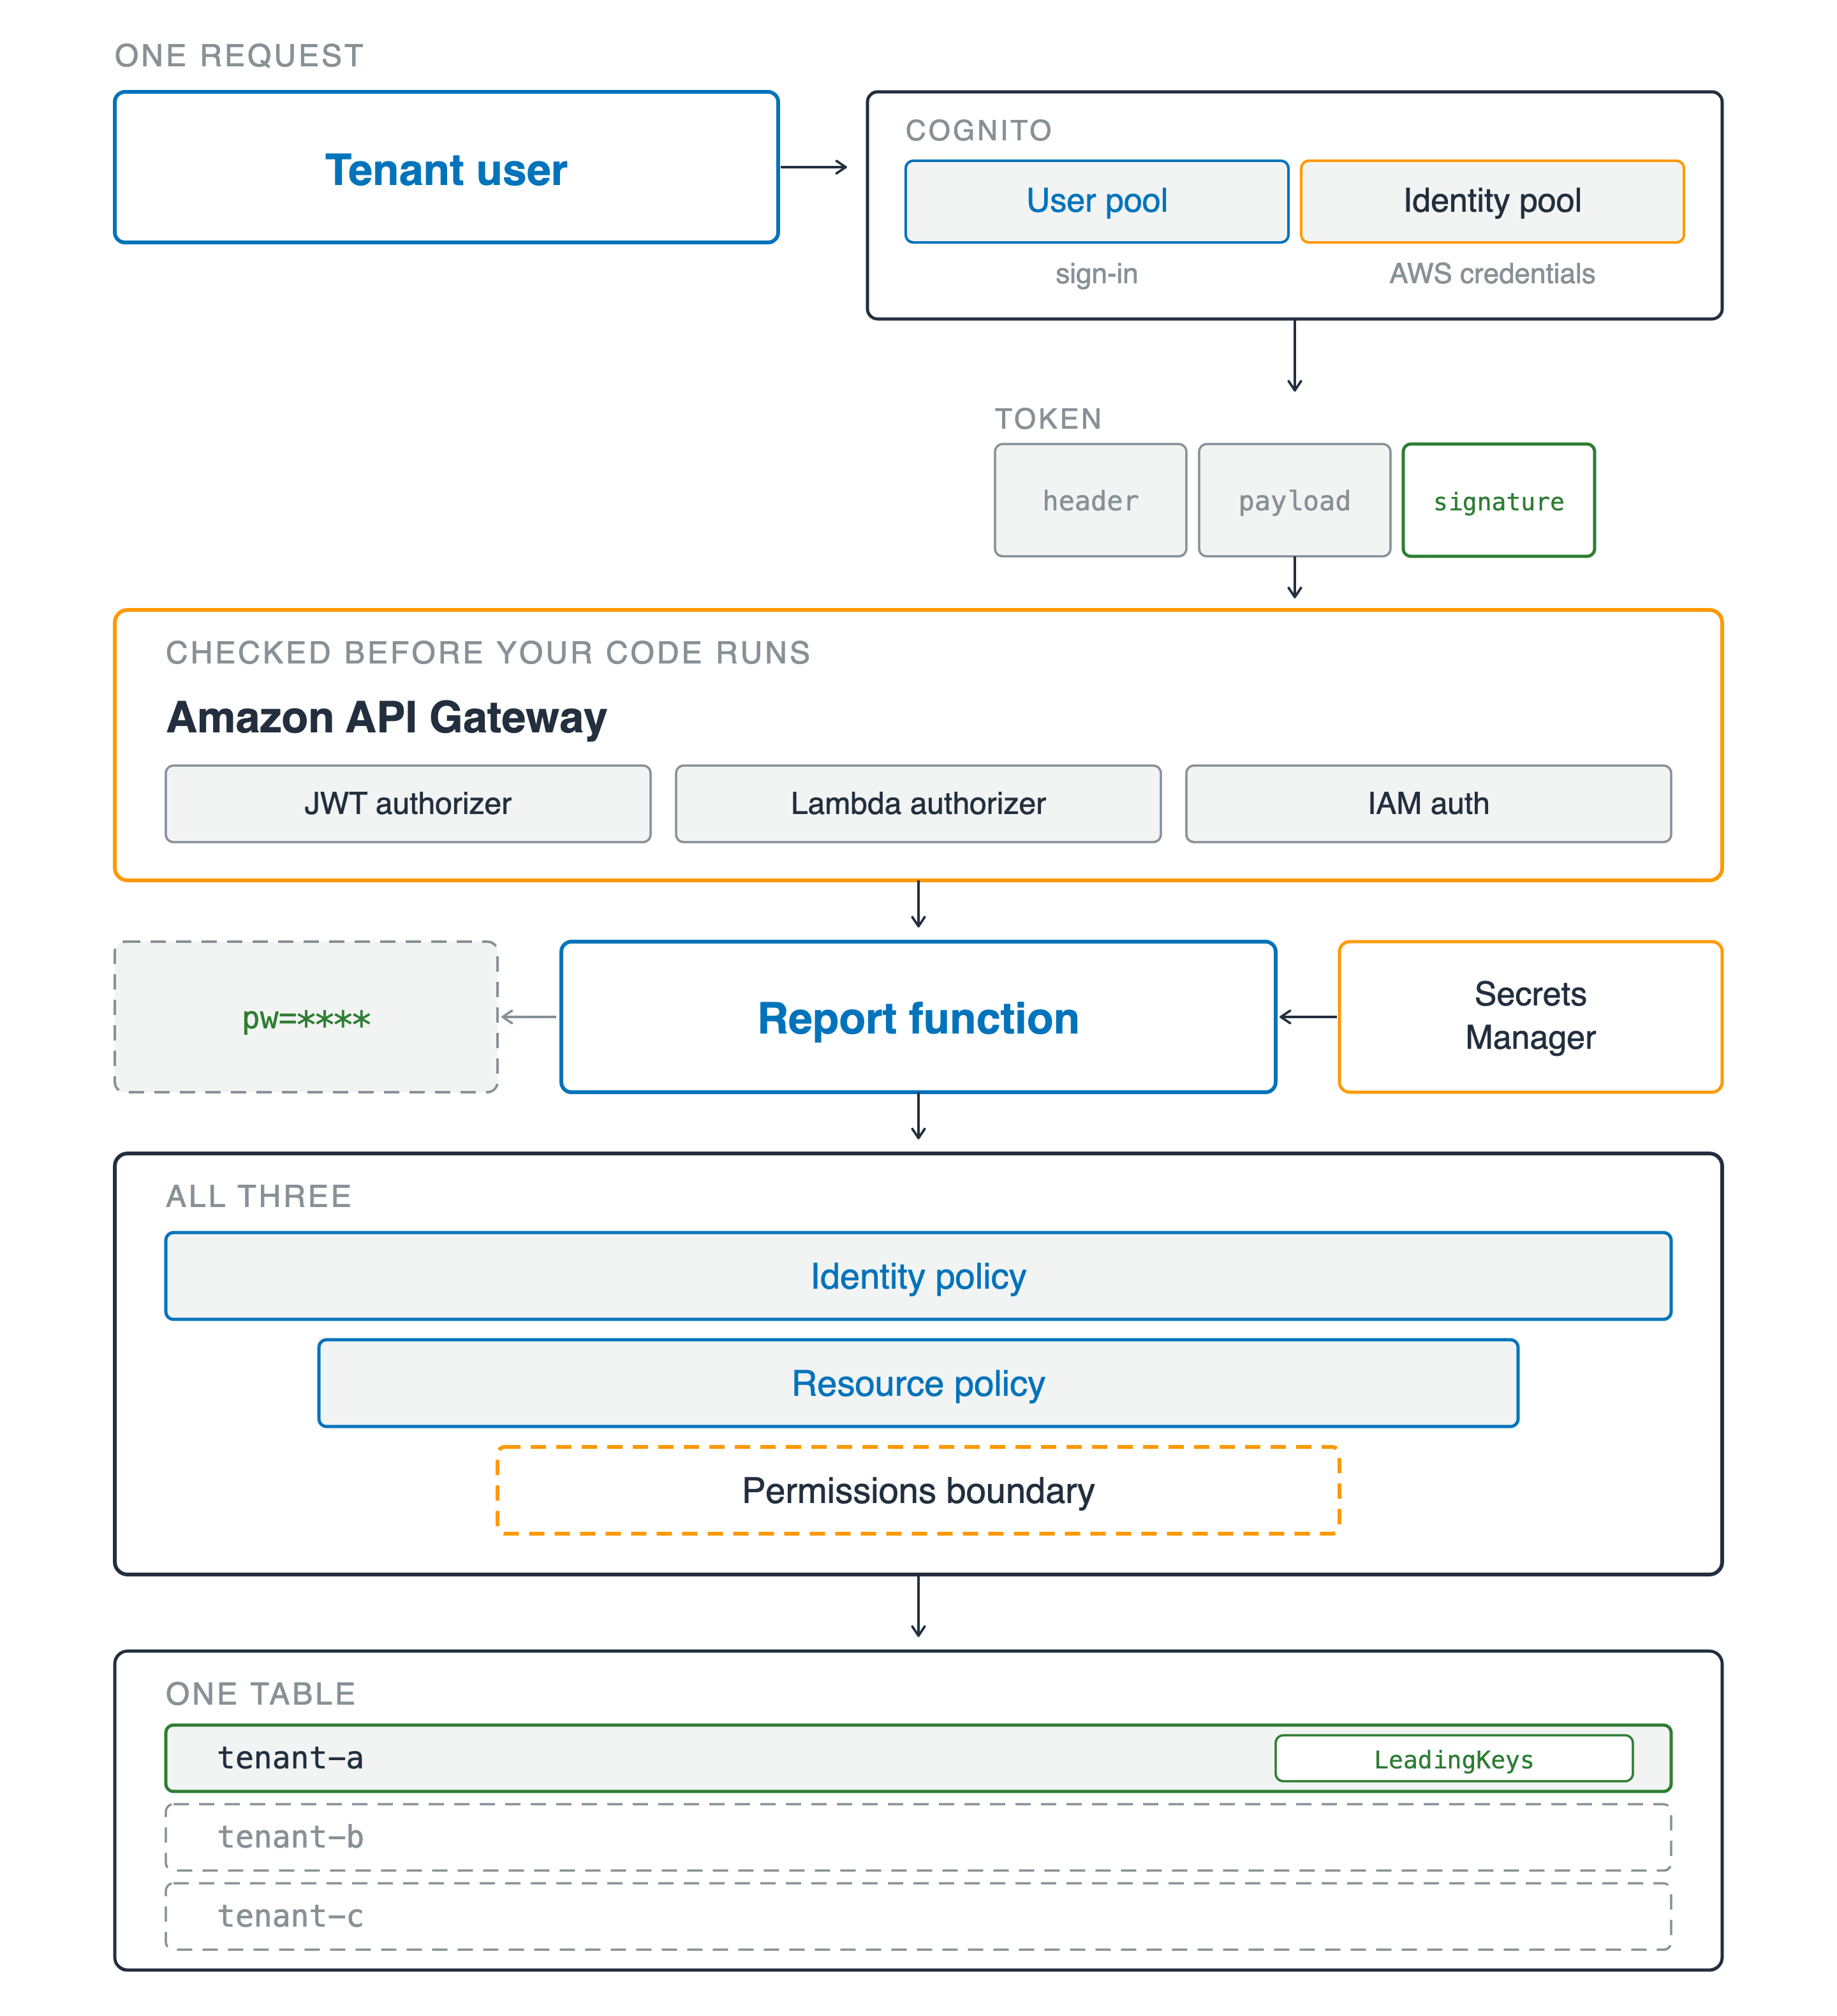
Una solicitud cruza todas las capas. Una persona inquilina llega a Amazon Cognito, dibujado como dos cajas: un user pool que autentica y un identity pool que entrega credenciales de AWS. El token debajo tiene tres segmentos, cabecera, carga y firma, con solo la firma en verde. Entra en Amazon API Gateway, comprobado antes de que se ejecute tu código, con un autorizador JWT, un autorizador Lambda y auth de IAM. Debajo, la función report toma un valor de Secrets Manager y emite una línea enmascarada «pw» igual a cuatro asteriscos. Tres capas de permisos se estrechan debajo: política de identidad, política de recurso y un perímetro de permisos discontinuo. Al final, una fila de una tabla compartida está iluminada y etiquetada LeadingKeys, mientras dos filas de otros inquilinos quedan grises y discontinuas.

Uso de la seguridad de AWS para desarrolladores

Quién puede acceder a qué

Qué has resuelto

  • El user pool autentica; el identity pool entrega credenciales
  • Verifica el token y cuestiona las claims
  • Identidad, recurso, perímetro: tres capas, una respuesta
  • Una condición de inquilino, el Scan que la evita y la contraseña fuera del log

Una solicitud cruza todas las capas. Una persona inquilina llega a Amazon Cognito, dibujado como dos cajas: un user pool que autentica y un identity pool que entrega credenciales de AWS. El token debajo tiene tres segmentos, cabecera, carga y firma, con solo la firma en verde. Entra en Amazon API Gateway, comprobado antes de que se ejecute tu código, con un autorizador JWT, un autorizador Lambda y auth de IAM. Debajo, la función report toma un valor de Secrets Manager y emite una línea enmascarada «pw» igual a cuatro asteriscos. Tres capas de permisos se estrechan debajo: política de identidad, política de recurso y un perímetro de permisos discontinuo. Al final, una fila de una tabla compartida está iluminada y etiquetada LeadingKeys, mientras dos filas de otros inquilinos quedan grises y discontinuas.

Uso de la seguridad de AWS para desarrolladores

Demuestra y luego despliega

Qué has resuelto

  • Cifrado por defecto, pero el modo y la clave son tuyos
  • Dos compuertas sobre la clave, y ambas deben abrirse

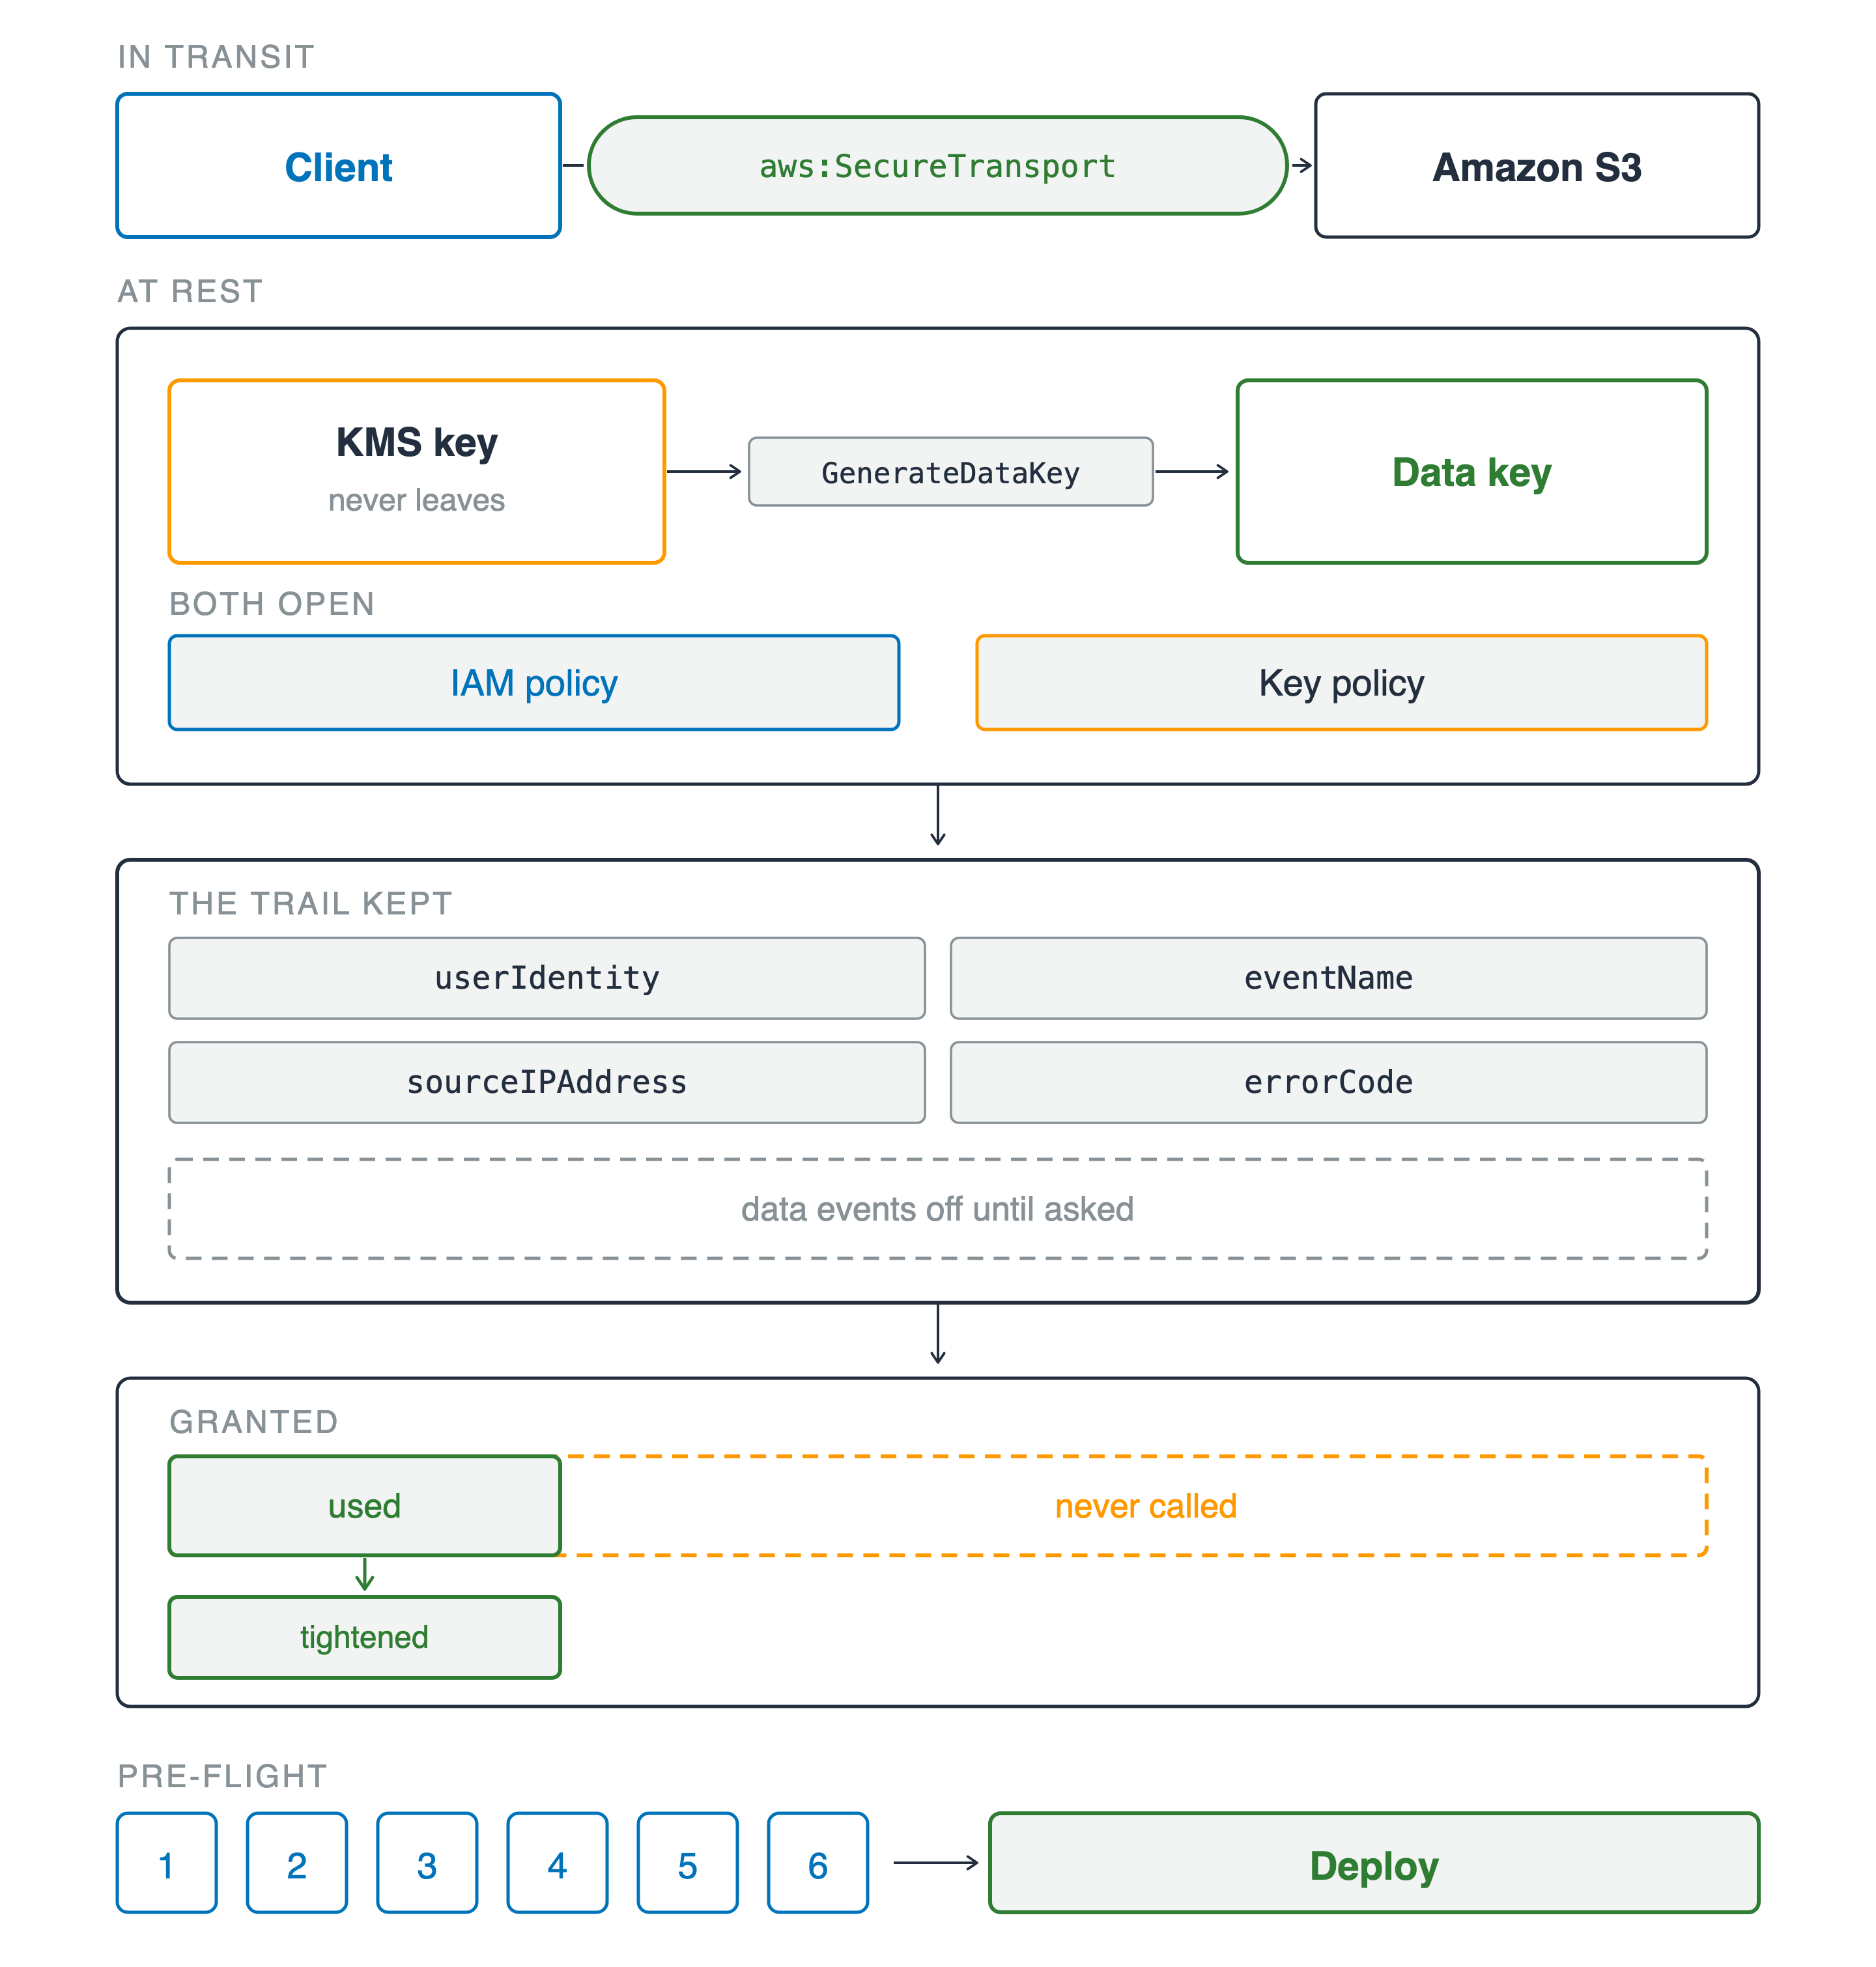
Cuatro bandas. En tránsito, un cliente llega a Amazon S3 por un canal etiquetado aws:SecureTransport. En reposo, una clave KMS que nunca sale llama a GenerateDataKey para producir una clave de datos, sobre dos compuertas que deben abrirse: una política de IAM y una política de clave. Debajo, lo que guardó el trail: userIdentity, eventName, sourceIPAddress y errorCode, con una banda discontinua que dice data events off hasta que se pidan. Luego, una barra de granted dibujada discontinua y ancha con un pequeño segmento sólido used dentro, que se estrecha a una política más estricta. Al final, seis preguntas numeradas conducen a un despliegue.

Uso de la seguridad de AWS para desarrolladores

Demuestra y luego despliega

Qué has resuelto

  • Cifrado por defecto, pero el modo y la clave son tuyos
  • Dos compuertas sobre la clave, y ambas deben abrirse
  • El trail nombra al principal, si estaba grabando
  • Concedido vs. usado, y luego seis preguntas

Cuatro bandas. En tránsito, un cliente llega a Amazon S3 por un canal etiquetado aws:SecureTransport. En reposo, una clave KMS que nunca sale llama a GenerateDataKey para producir una clave de datos, sobre dos compuertas que deben abrirse: una política de IAM y una política de clave. Debajo, lo que guardó el trail: userIdentity, eventName, sourceIPAddress y errorCode, con una banda discontinua que dice data events off hasta que se pidan. Luego, una barra de granted dibujada discontinua y ancha con un pequeño segmento sólido used dentro, que se estrecha a una política más estricta. Al final, seis preguntas numeradas conducen a un despliegue.

Uso de la seguridad de AWS para desarrolladores

A dónde te lleva esto


  • El siguiente servicio: las mismas seis preguntas
  • Cualquier proveedor: identidad, autorización, claves, evidencias

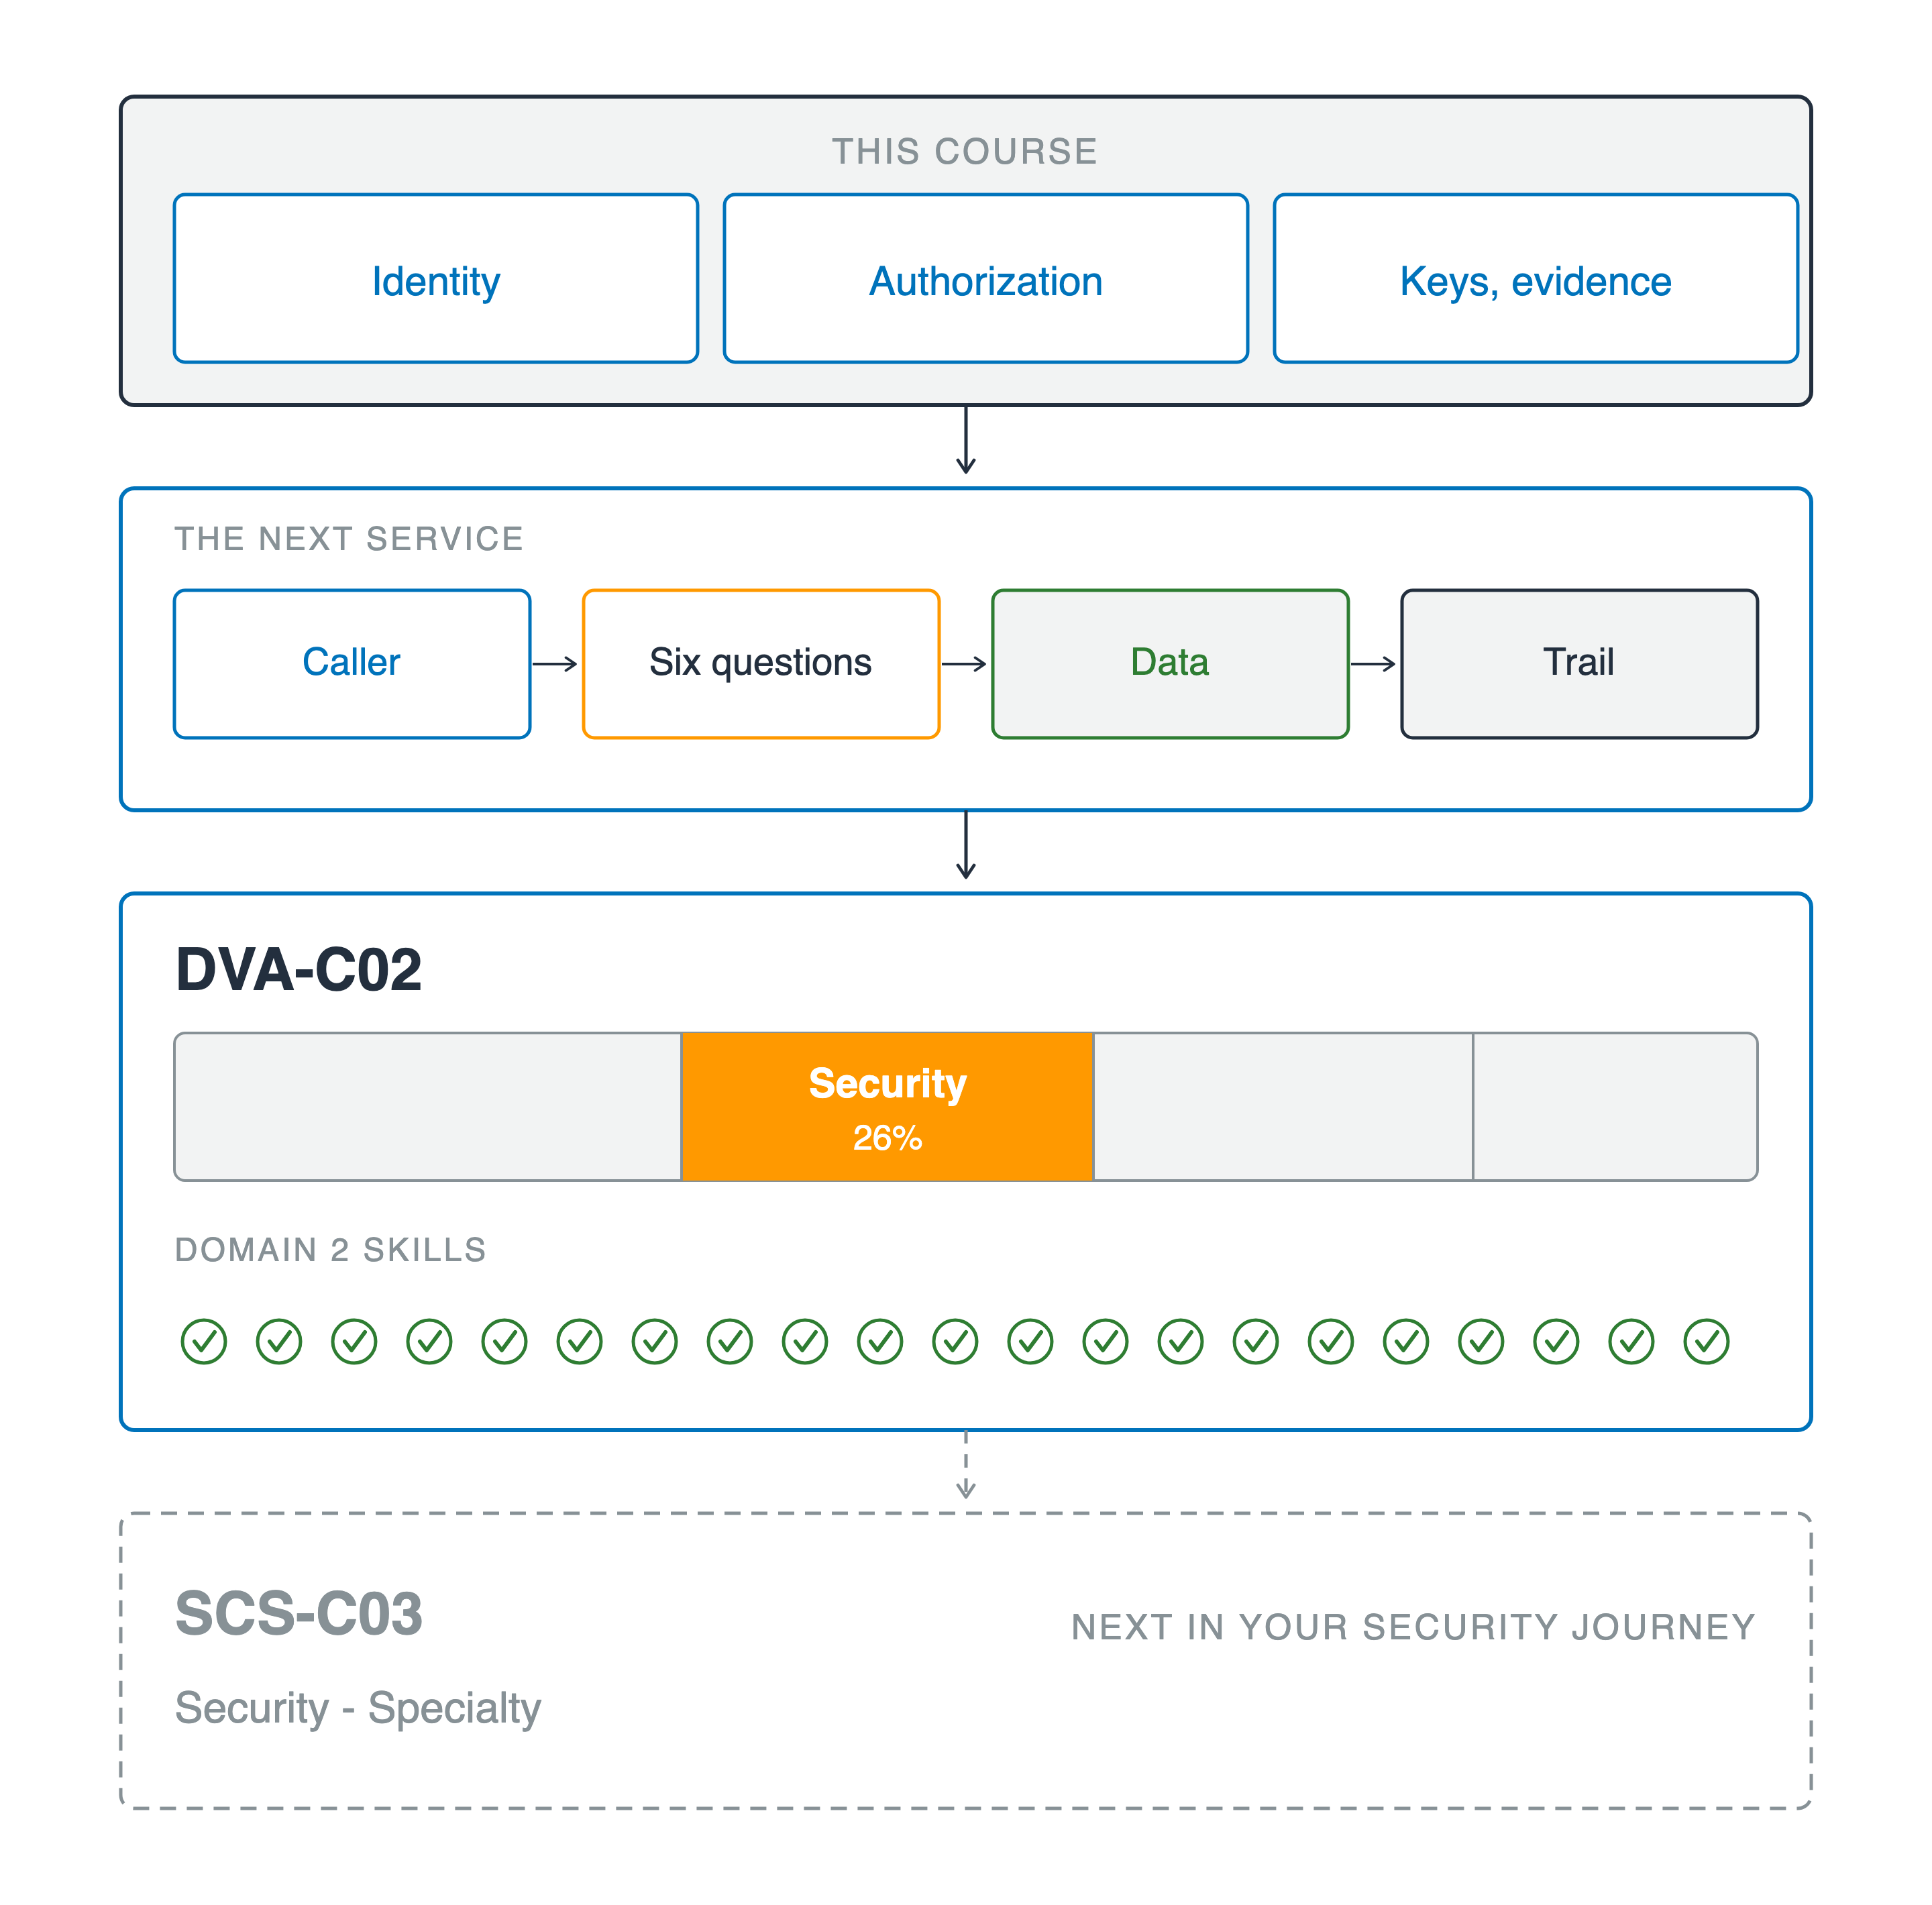
Una sola columna de arriba abajo. Un bloque etiquetado este curso contiene identidad, autorización y claves y evidencias. Una flecha baja a un panel llamado el siguiente servicio, donde una llamada pasa por seis preguntas hasta los datos y luego a un trail. Otra flecha baja a un panel llamado DVA-C02, con una barra de examen de cuatro segmentos con el segundo en naranja y «Security 26%», sobre una fila de veintiuna marcas verdes titulada domain two skills. Una flecha discontinua continúa a un panel discontinuo que dice SCS-C03, Security - Specialty, marcado como tu siguiente paso en seguridad.

Uso de la seguridad de AWS para desarrolladores

A dónde te lleva esto


  • El siguiente servicio: las mismas seis preguntas
  • Cualquier proveedor: identidad, autorización, claves, evidencias
  • DVA-C02: la seguridad pesa mucho en el examen, y este curso cubre ese dominio
  • Después: AWS Certified Security - Specialty, un examen solo de seguridad

Una sola columna de arriba abajo. Un bloque etiquetado este curso contiene identidad, autorización y claves y evidencias. Una flecha baja a un panel llamado el siguiente servicio, donde una llamada pasa por seis preguntas hasta los datos y luego a un trail. Otra flecha baja a un panel llamado DVA-C02, con una barra de examen de cuatro segmentos con el segundo en naranja y «Security 26%», sobre una fila de veintiuna marcas verdes titulada domain two skills. Una flecha discontinua continúa a un panel discontinuo que dice SCS-C03, Security - Specialty, marcado como tu siguiente paso en seguridad.

Uso de la seguridad de AWS para desarrolladores

Próximos pasos

Uso de la seguridad de AWS para desarrolladores

Preparing Video For Download...