Envíalo con seguridad

Uso de la seguridad de AWS para desarrolladores

Rahul Singh

Technical Product Manager

Para qué sirve la lista de comprobación
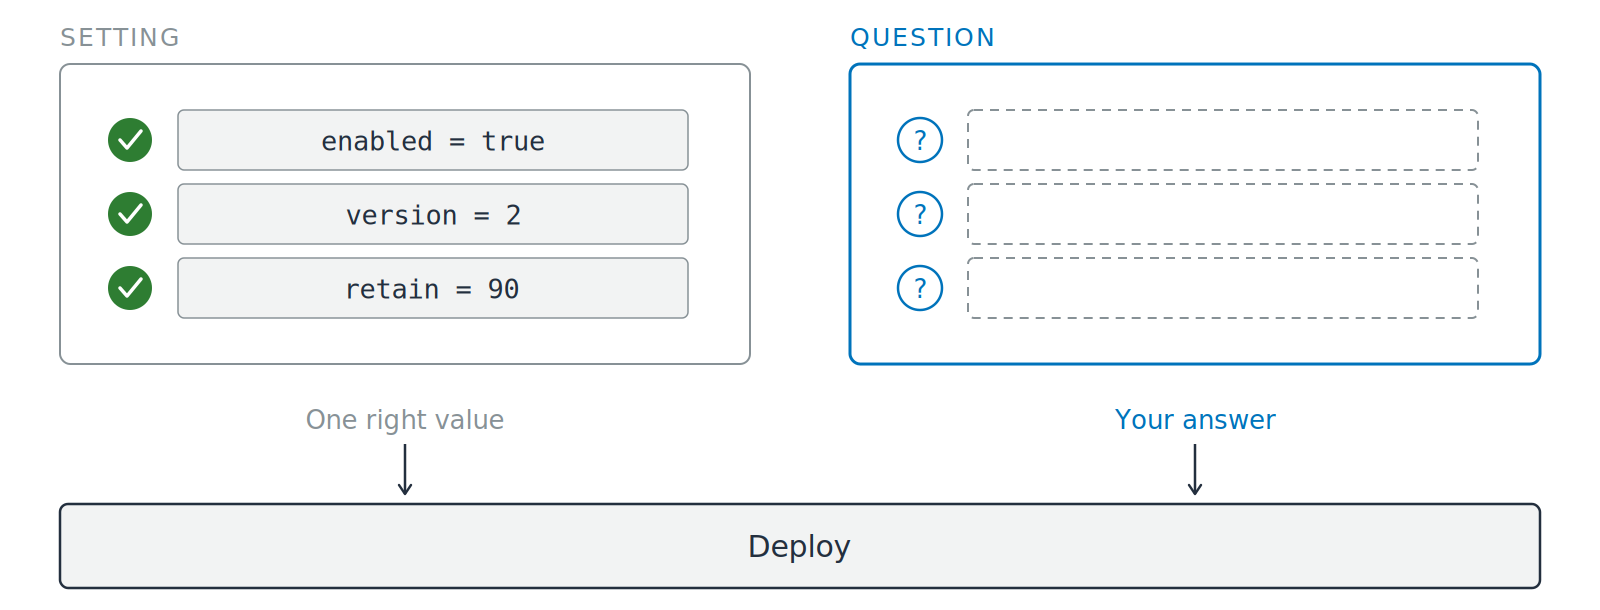
Dos tarjetas lado a lado sobre una barra de despliegue a ancho completo. La izquierda, «setting», tiene tres valores de configuración con un tick verde y el pie «one right value». La derecha, «question», tiene tres signos de interrogación junto a ranuras de respuesta punteadas y el pie «your answer». Flechas bajan de ambas tarjetas hasta la barra.

  • Seis preguntas antes de enviar
  • No seis ajustes para activar
Uso de la seguridad de AWS para desarrolladores

Seis preguntas, en orden de la solicitud
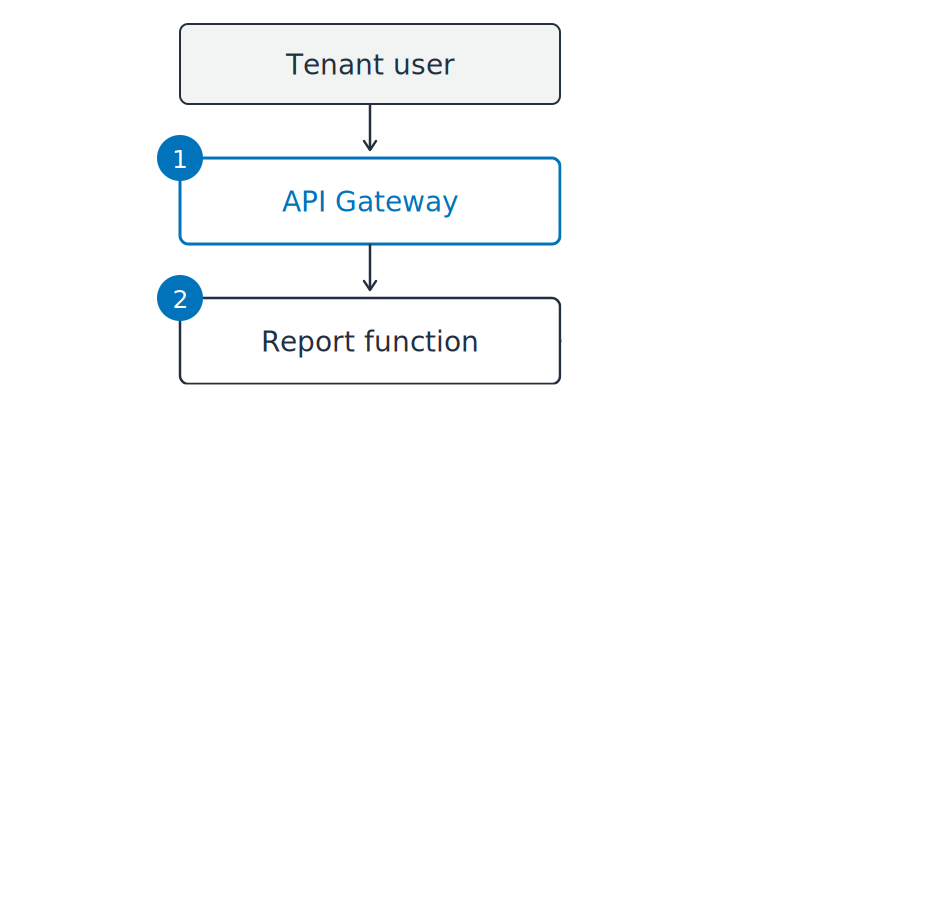
Pregúntalas en este orden

  1. ¿Quién verifica el token de quien llama?
  2. ¿Qué identidad comprueba AWS?

El servicio de informes de inquilinos dibujado como una ruta vertical: usuario inquilino, luego API Gateway y la función de informes. Marcas numeradas una y dos en los dos puntos donde aplica cada pregunta.

Uso de la seguridad de AWS para desarrolladores

Seis preguntas, en orden de la solicitud
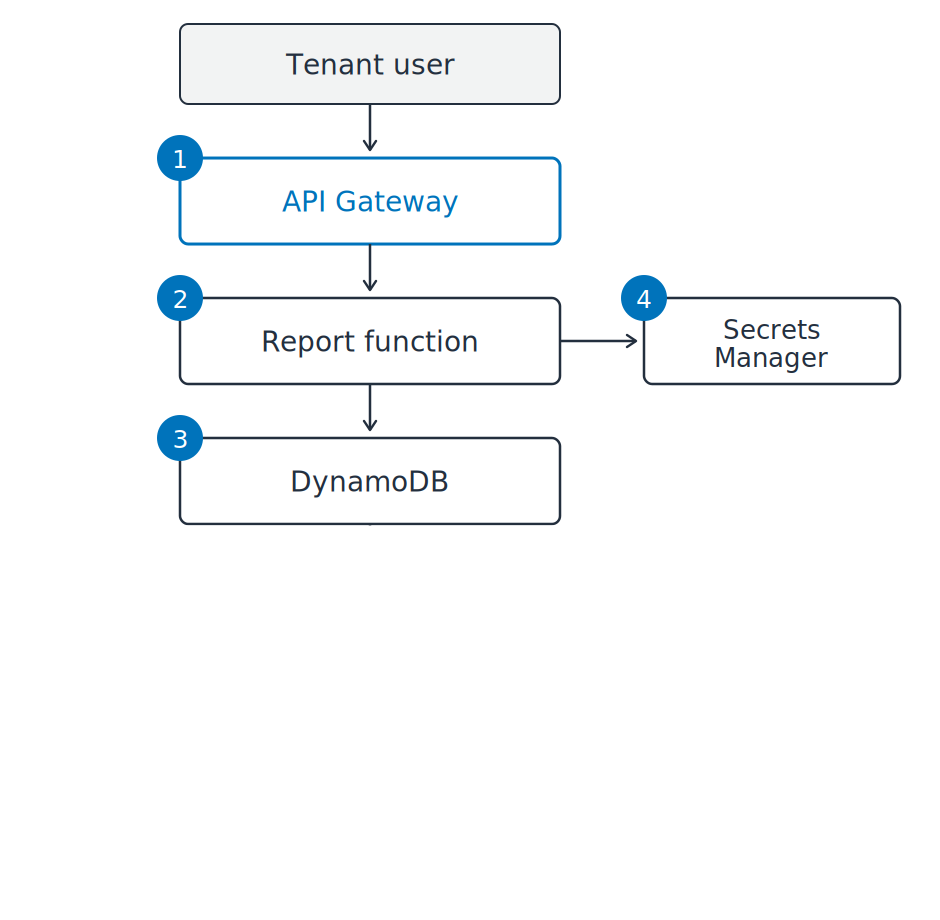
Pregúntalas en este orden

  1. ¿Quién verifica el token de quien llama?
  2. ¿Qué identidad comprueba AWS?
  3. ¿Qué impide que un inquilino lea filas de otro?
  4. ¿Dónde vive la contraseña de la base de datos?

El servicio de informes dibujado como una ruta vertical: usuario inquilino, API Gateway, función de informes y DynamoDB, con Secrets Manager ramificado al lado. Marcas numeradas del uno al cuatro en los puntos donde aplica cada pregunta.

Uso de la seguridad de AWS para desarrolladores

Seis preguntas, en orden de la solicitud
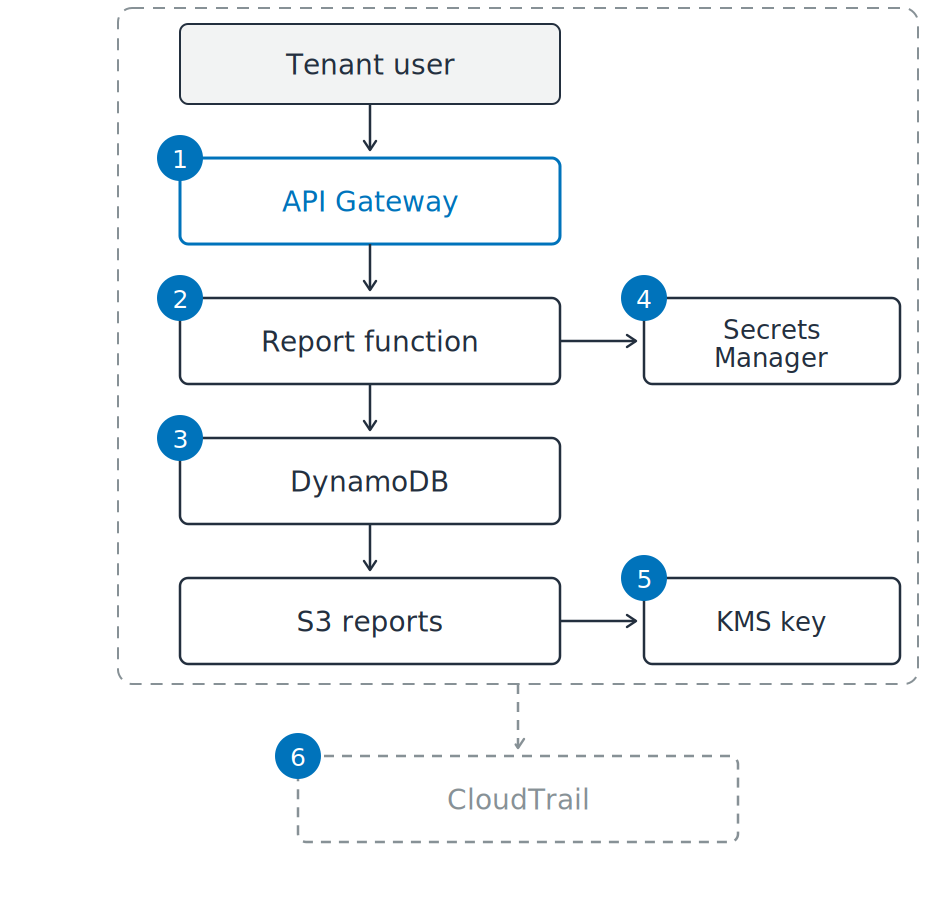
Pregúntalas en este orden

  1. ¿Quién verifica el token de quien llama?
  2. ¿Qué identidad comprueba AWS?
  3. ¿Qué impide que un inquilino lea filas de otro?
  4. ¿Dónde vive la contraseña de la base de datos?
  5. ¿Quién guarda la clave y quién la usó?
  6. ¿La descarga de mañana dejará registro?

El servicio de informes dibujado como una ruta vertical: usuario inquilino, API Gateway, función de informes, DynamoDB y S3 de informes, con Secrets Manager y una clave KMS ramificadas al lado. Seis marcas numeradas en los seis puntos donde aplica cada pregunta. Un límite discontinuo encierra todo el servicio y alimenta una caja de CloudTrail discontinua debajo.

Uso de la seguridad de AWS para desarrolladores

Tener un tick no equivale a estar seguro
Tres de este servicio

  1. Rol, no clave: lee todos los objetos

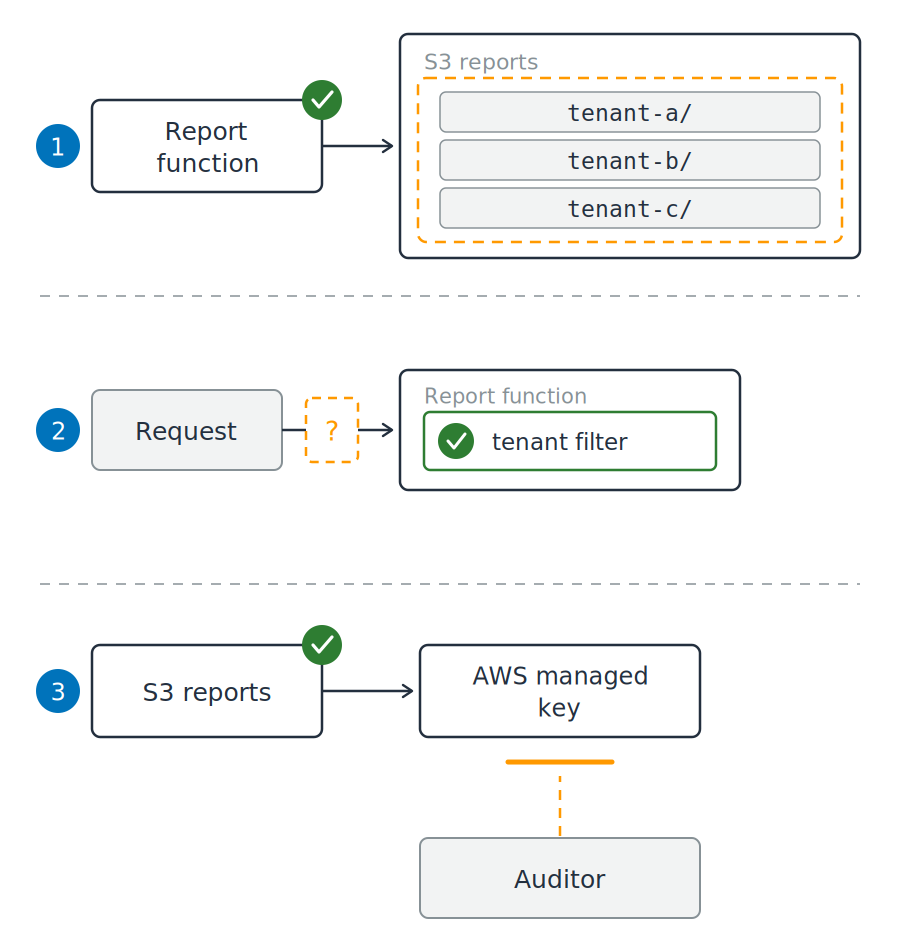
Tres fragmentos numerados del servicio de informes. En el primero, la función de informes tiene un tick verde y un contorno naranja discontinuo abarca los tres prefijos de inquilino del bucket. En el segundo, un filtro de inquilino verde está dentro de la función mientras una compuerta naranja vacía está en la ruta de solicitud fuera. En el tercero, el bucket tiene un tick verde y un trazo naranja discontinuo desde un auditor hasta la clave gestionada por AWS se queda corto.

Uso de la seguridad de AWS para desarrolladores

Tener un tick no equivale a estar seguro

Tres de este servicio

  1. Rol, no clave: lee todos los objetos
  2. Columna de inquilino: el filtro está en tu código
  3. Cifrado activado: la clave no se puede compartir

Tres fragmentos numerados del servicio de informes. En el primero, la función de informes tiene un tick verde y un contorno naranja discontinuo abarca los tres prefijos de inquilino del bucket. En el segundo, un filtro de inquilino verde está dentro de la función mientras una compuerta naranja vacía está en la ruta de solicitud fuera. En el tercero, el bucket tiene un tick verde y un trazo naranja discontinuo desde un auditor hasta la clave gestionada por AWS se queda corto.

Uso de la seguridad de AWS para desarrolladores

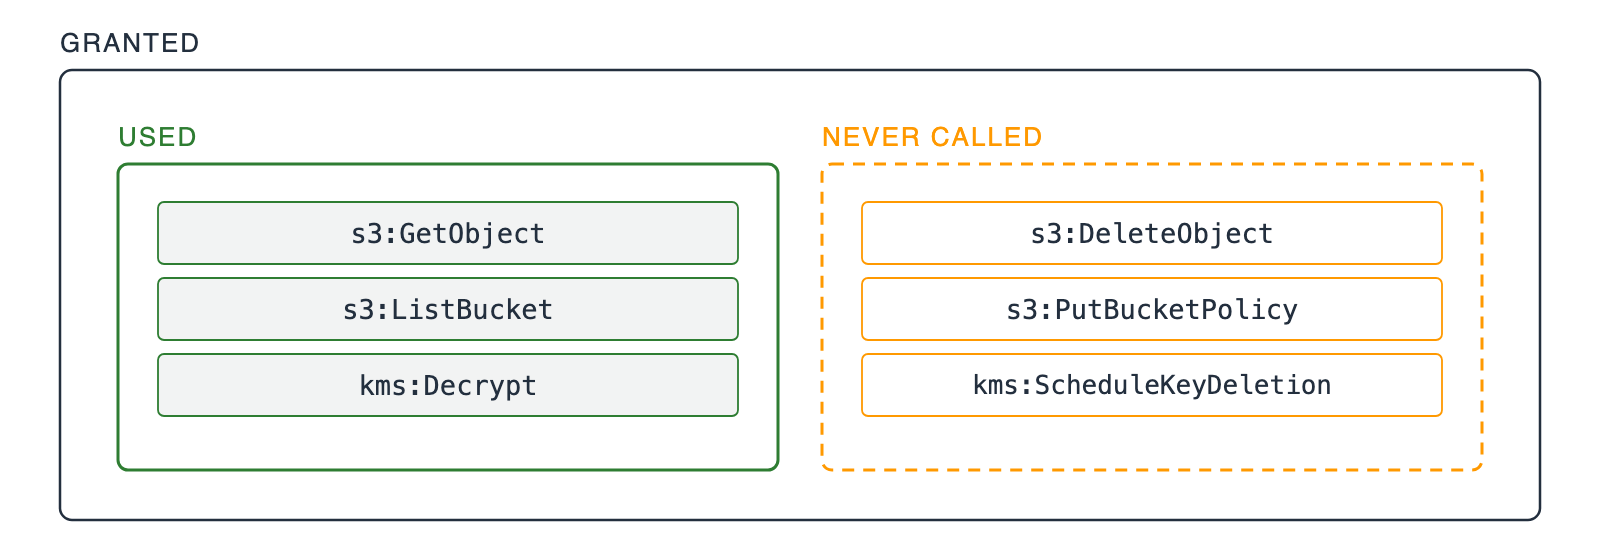
La brecha que una config no muestra

Una caja externa llamada granted que contiene dos cajas internas que no se solapan. Una caja verde sólida llamada used contiene tres acciones de IAM que el rol llamó. Una caja naranja discontinua llamada never called contiene tres acciones de IAM que nunca llamó.

  • Correcto el día que lo escribiste: todas las acciones que entonces llamó el servicio
  • Demasiado amplio ahora: la mitad que dejó de llamar
  • La solución: concede lo que noventa días de trail muestren en uso
Uso de la seguridad de AWS para desarrolladores

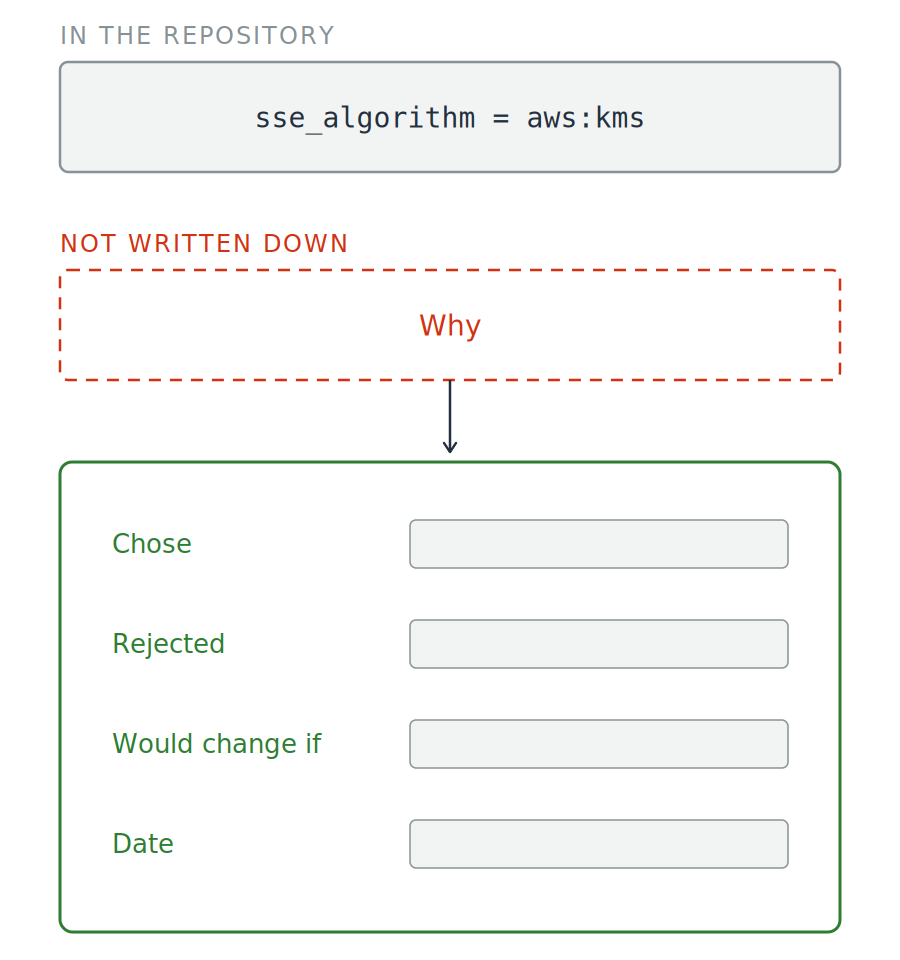
Escribe el motivo, no el ajuste

Dos mitades de una elección

  • El valor que establece tu código
  • El motivo por el que lo estableces

Una línea de configuración, etiquetada en el repositorio, sobre una caja discontinua vacía llamada why y con el pie «not written down». Una flecha baja hasta una ficha verde con cuatro campos: chose, rejected, would change if y date.

Uso de la seguridad de AWS para desarrolladores

Escribe el motivo, no el ajuste

Dos mitades de una elección

  • El valor que establece tu código
  • El motivo por el que lo estableces


  • Escrito y aceptado: una decisión
  • Sin documentar: una sorpresa

Una línea de configuración, etiquetada en el repositorio, sobre una caja discontinua vacía llamada why y con el pie «not written down». Una flecha baja hasta una ficha verde con cuatro campos: chose, rejected, would change if y date.

Uso de la seguridad de AWS para desarrolladores

Las mismas preguntas, nuevos callers

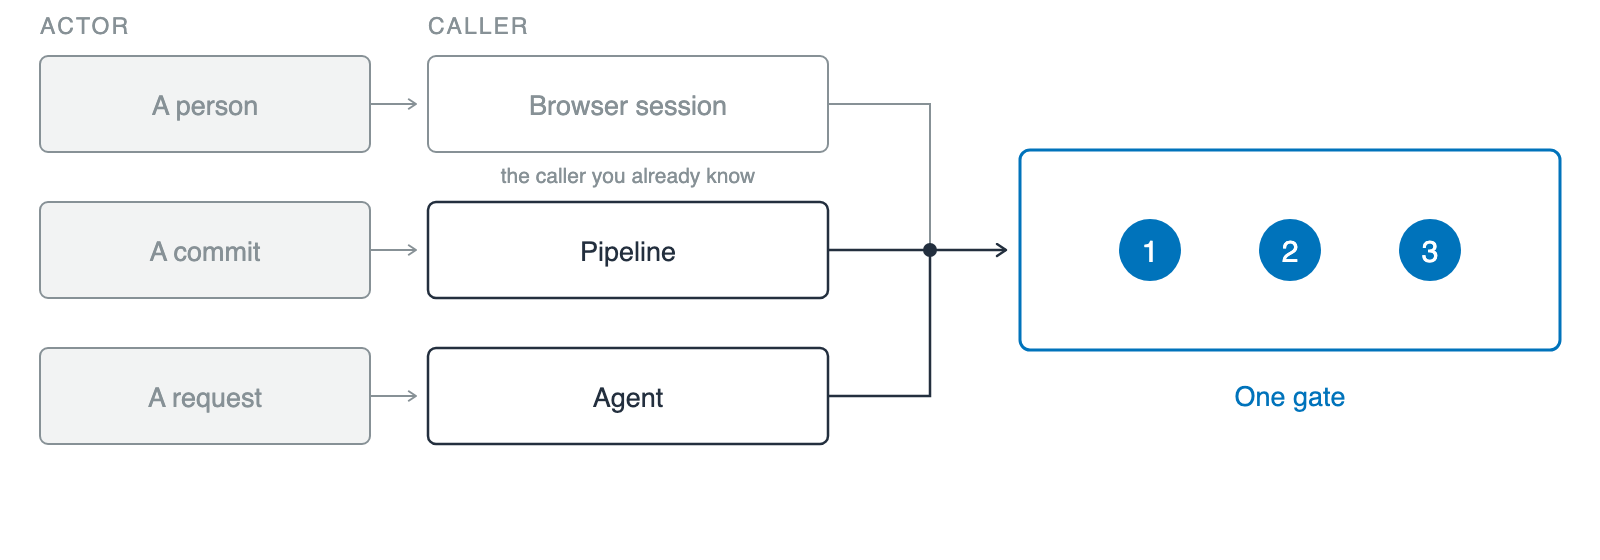
Tres filas bajo dos encabezados, actor y caller, cada una empareja un actor con el caller que pone en marcha: una persona con una sesión de navegador, atenuada como el caso conocido; un commit con una pipeline; y una solicitud con un agente. Las tres convergen en una única compuerta azul, con el pie «one gate», con tres marcas numeradas.

  • Workload identity: una identidad para un caller que no es una persona
  • Las mismas tres preguntas: una identidad que AWS pueda comprobar, un alcance no mayor que la tarea, y un registro de lo que hizo
  • Qué cambió: el caller
Uso de la seguridad de AWS para desarrolladores

Hacia dónde va esto

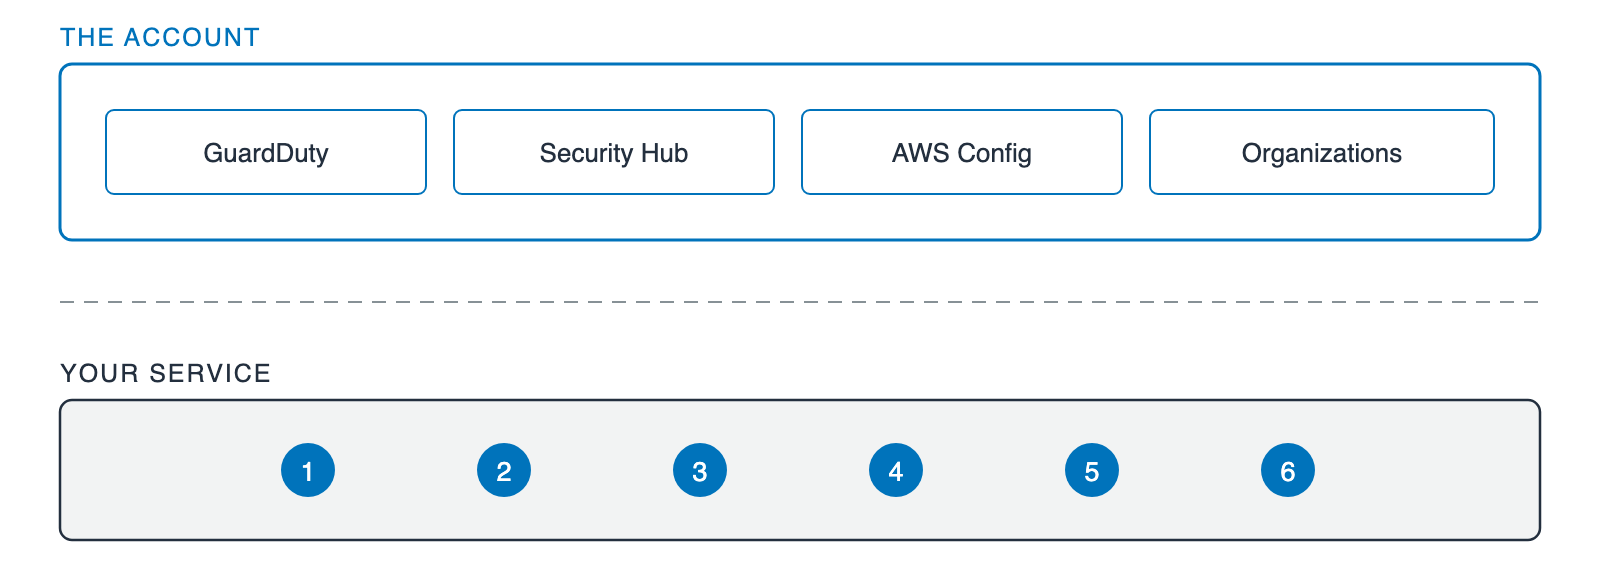
Dos franjas apiladas. La superior, «the account», tiene cuatro cajas iguales: GuardDuty, Security Hub, AWS Config y Organizations. Bajo un divisor discontinuo, la inferior, «your service», contiene las seis marcas numeradas usadas antes en el vídeo.

  • Tu servicio: las seis preguntas
  • La cuenta encima: GuardDuty, Security Hub, AWS Config, Organizations
Uso de la seguridad de AWS para desarrolladores

¡Vamos a practicar!

Uso de la seguridad de AWS para desarrolladores

Preparing Video For Download...