AWS-beveiliging gebruiken voor developers
Rahul Singh
Technical Product Manager
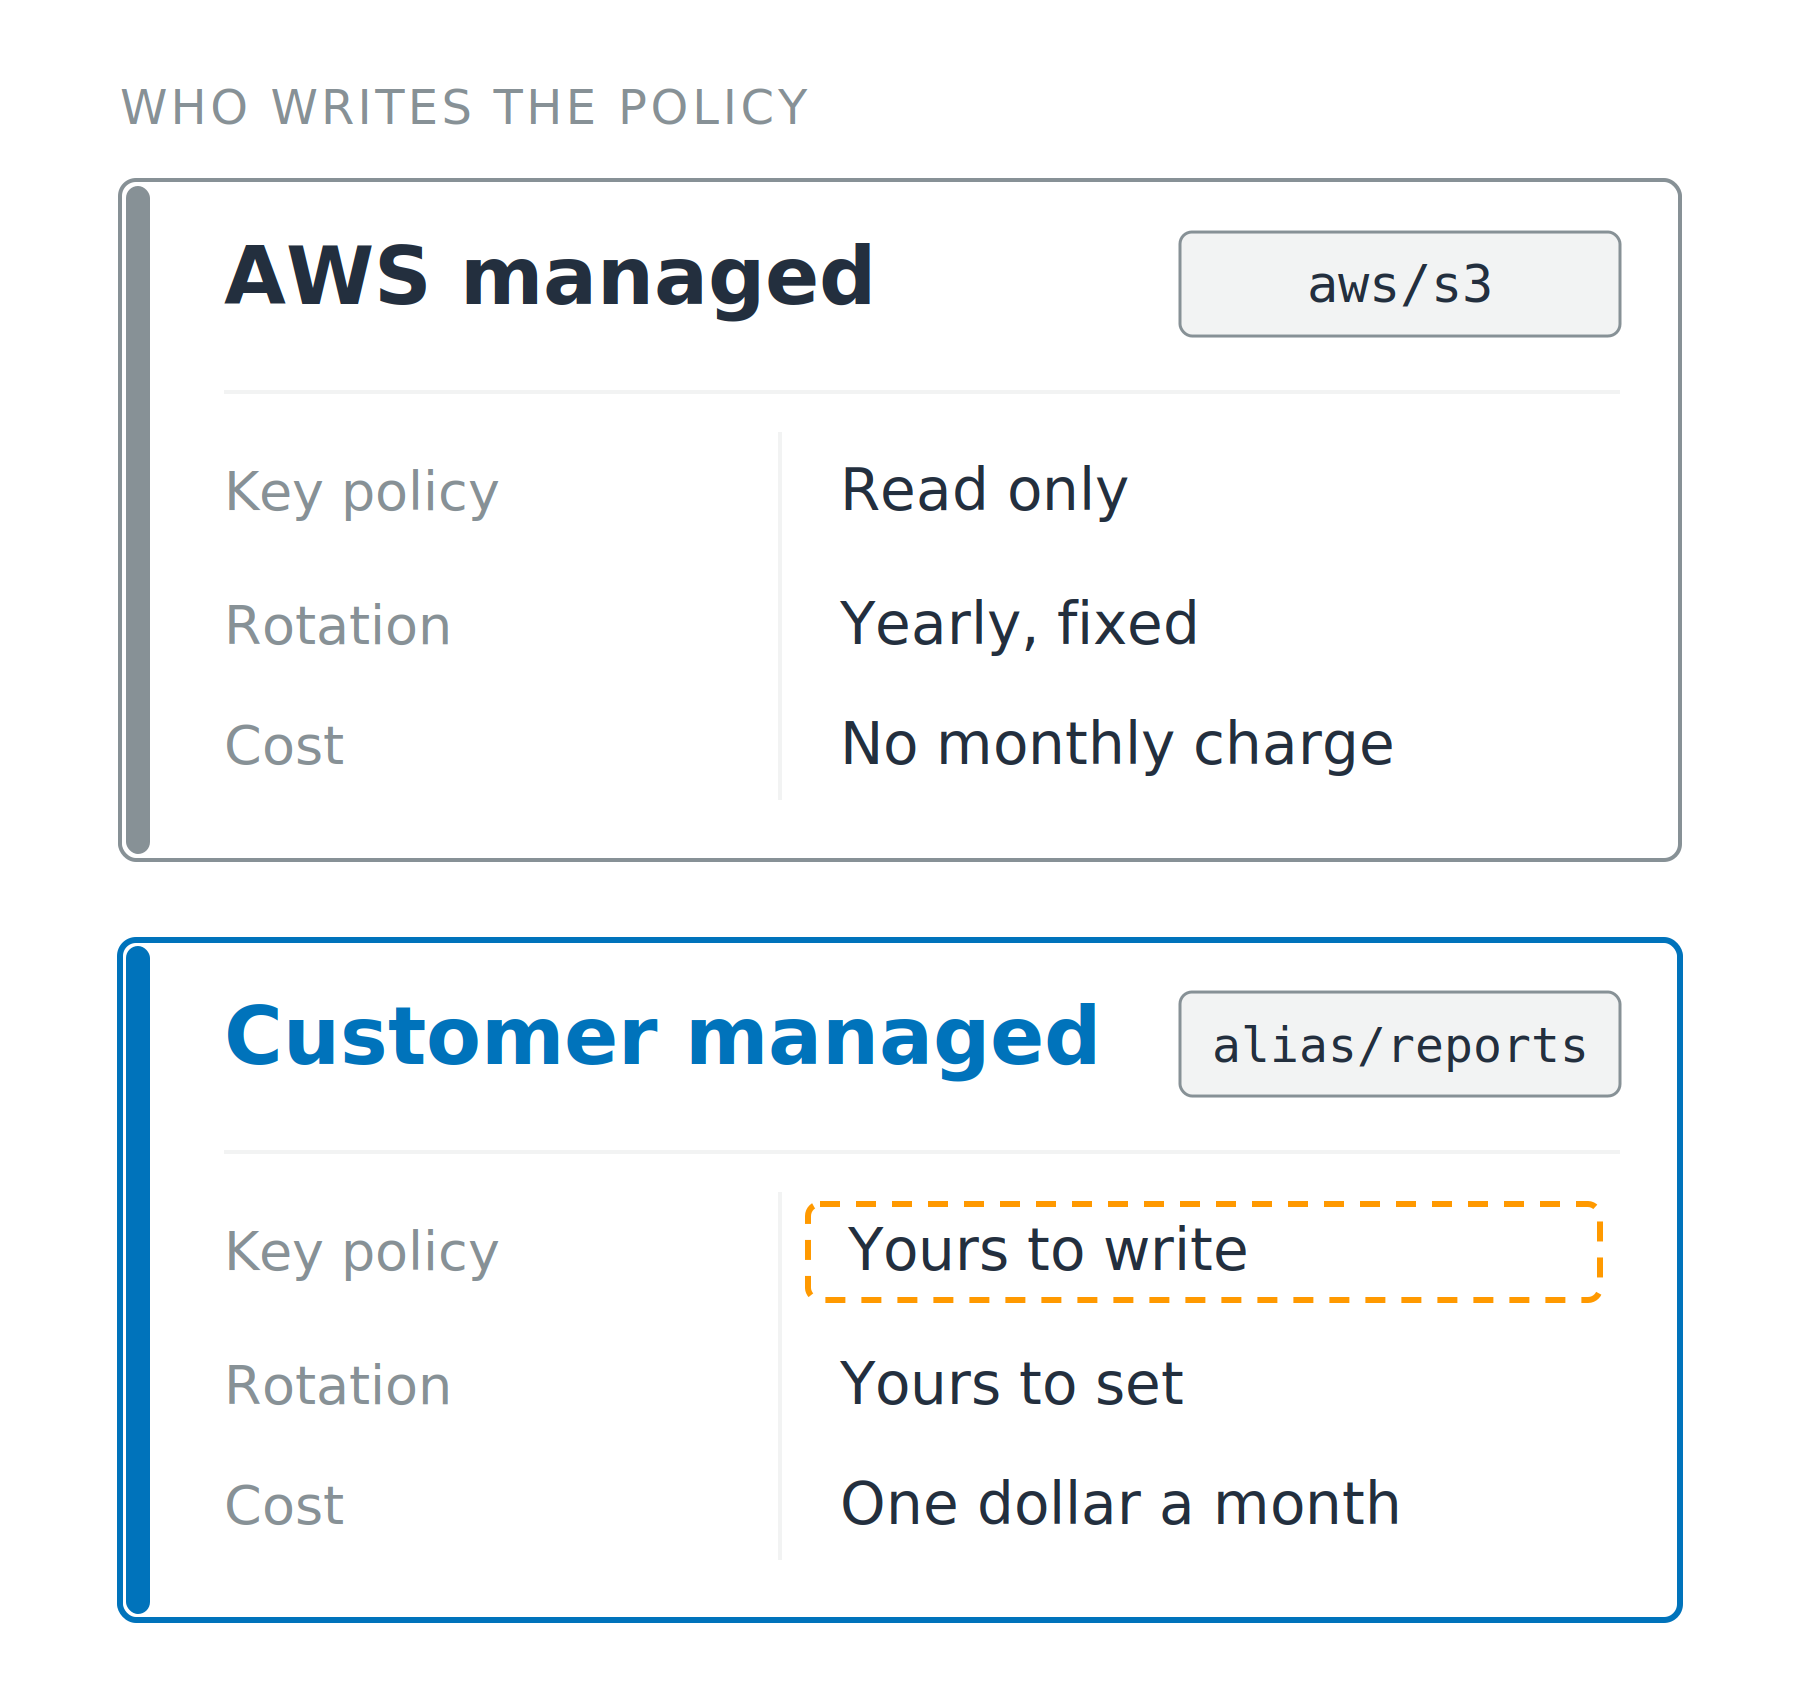
AWS managed
aws/s3
AWS managed
aws/s3Customer managed
alias/reports, beleid door jou te schrijven


Standaard sleutelbeleid: delegeert aan IAM
Grants: specifieke sleutelacties voor één principal, zelfstandig herroepbaar

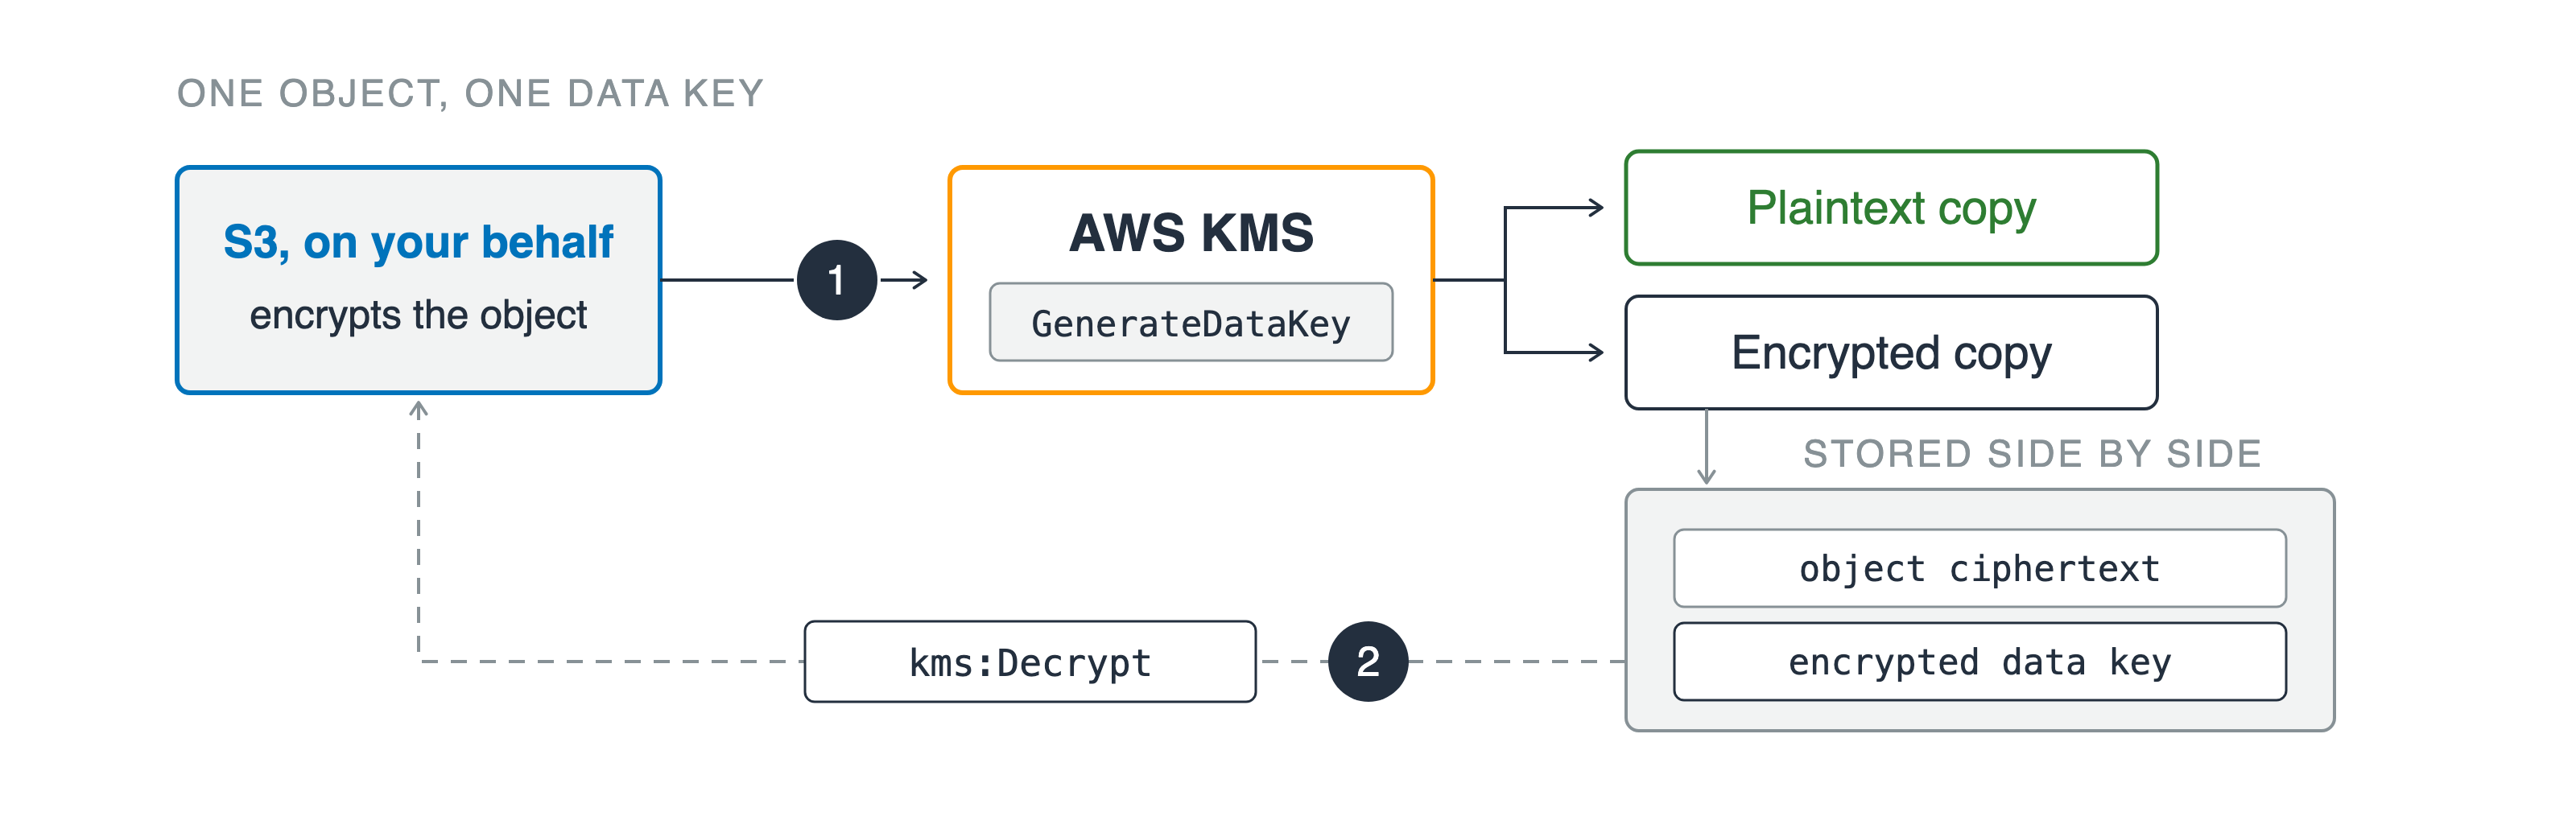
Envelope encryption
Directe encryptie: een plafond van 4 KB

Envelope encryption
Directe encryptie: een plafond van 4 KB
GenerateDataKey, twee kopieën terugkms:Decrypt op de opgeslagen kopieAccount van de aanroeper

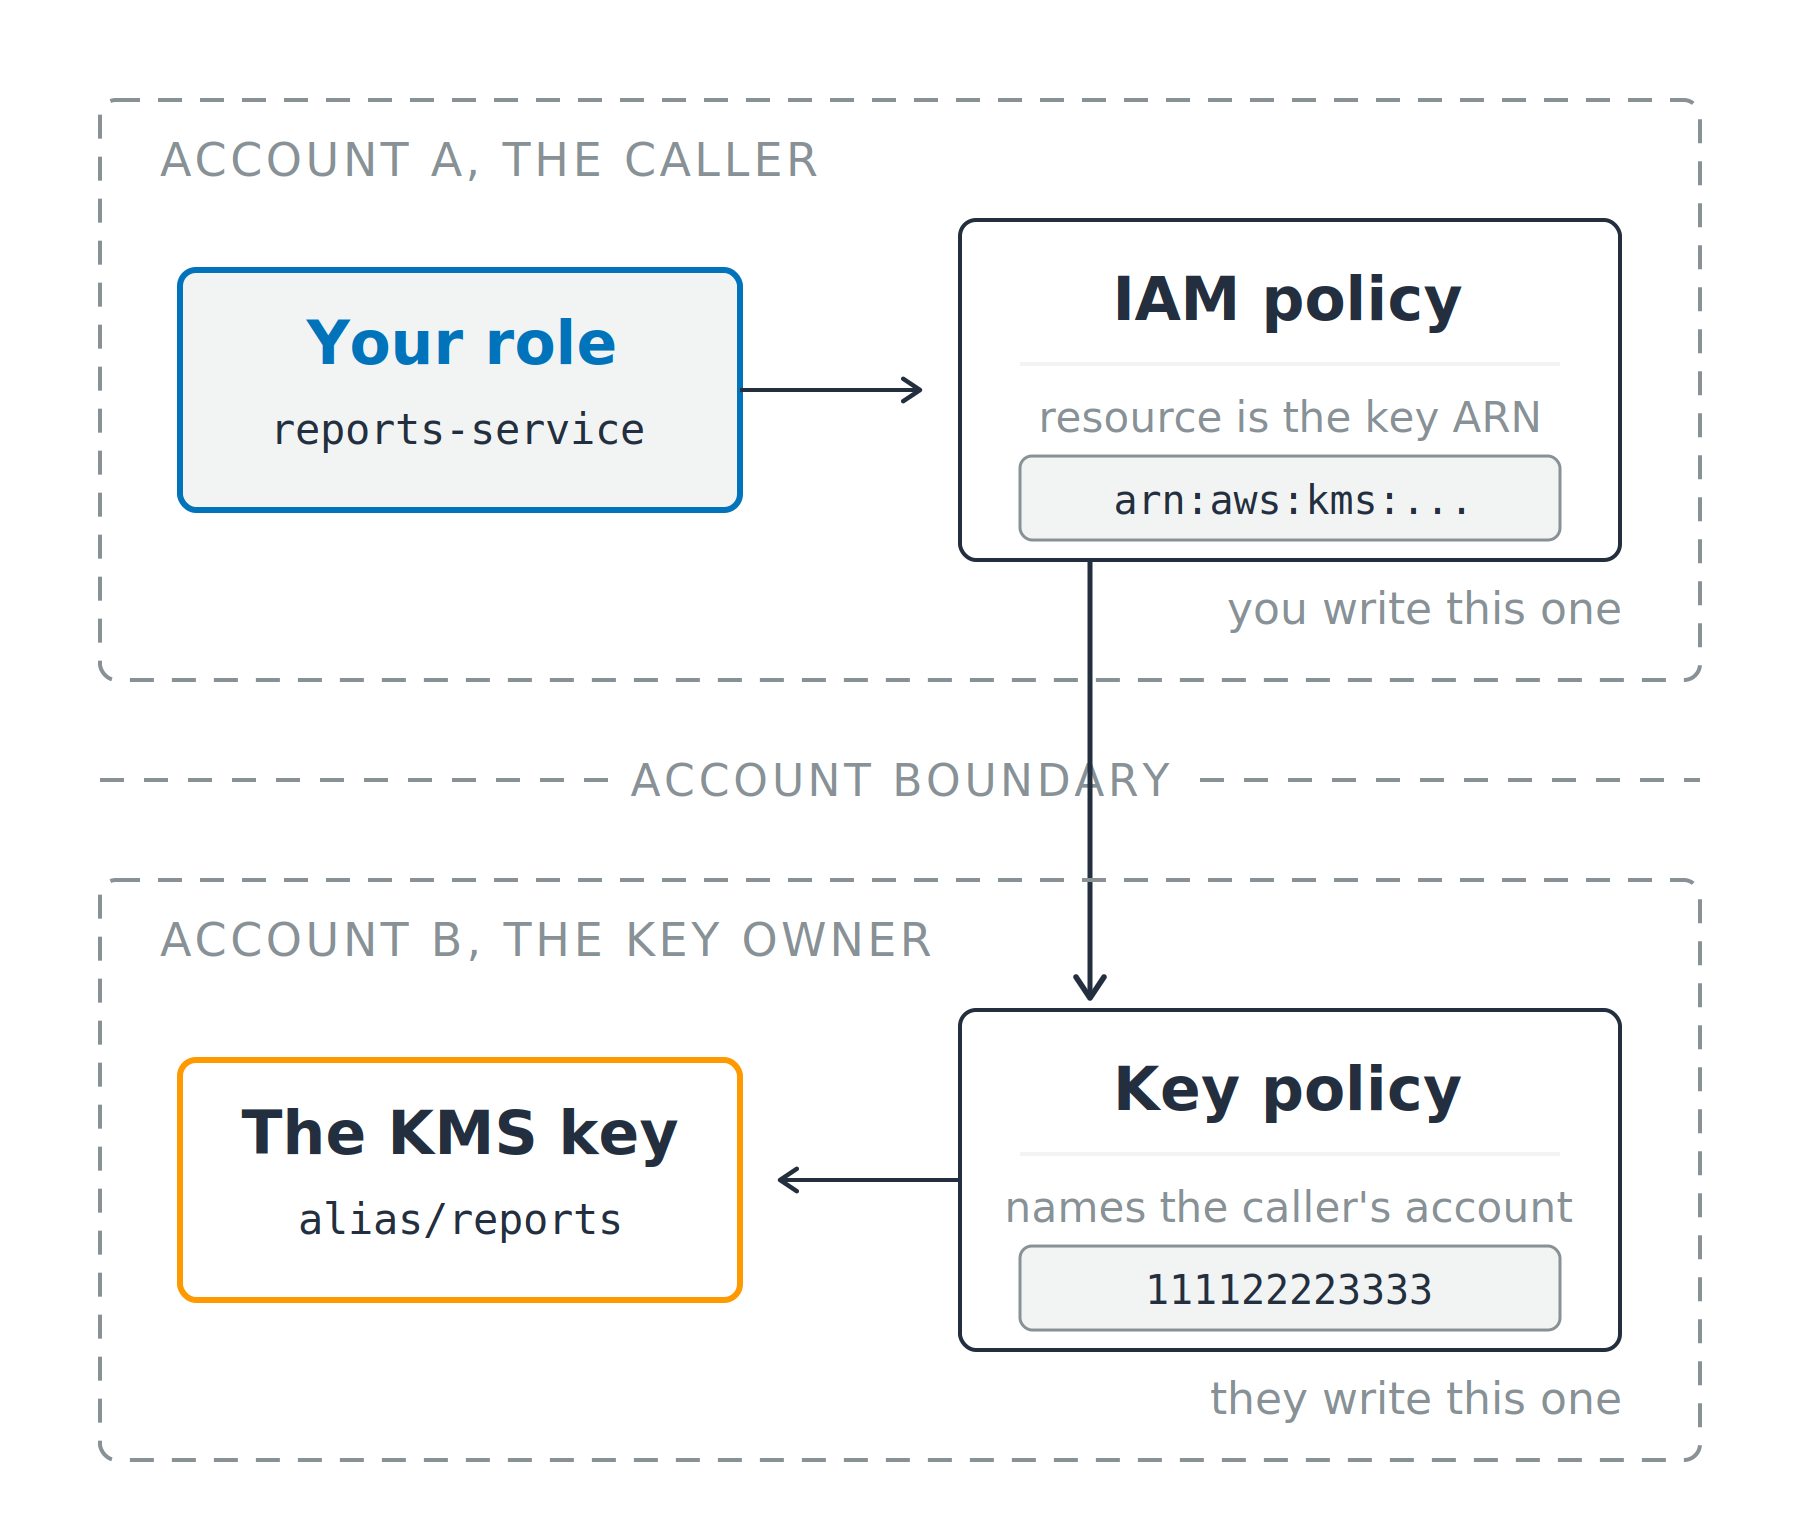
Account van de aanroeper
Account van de sleuteleigenaar

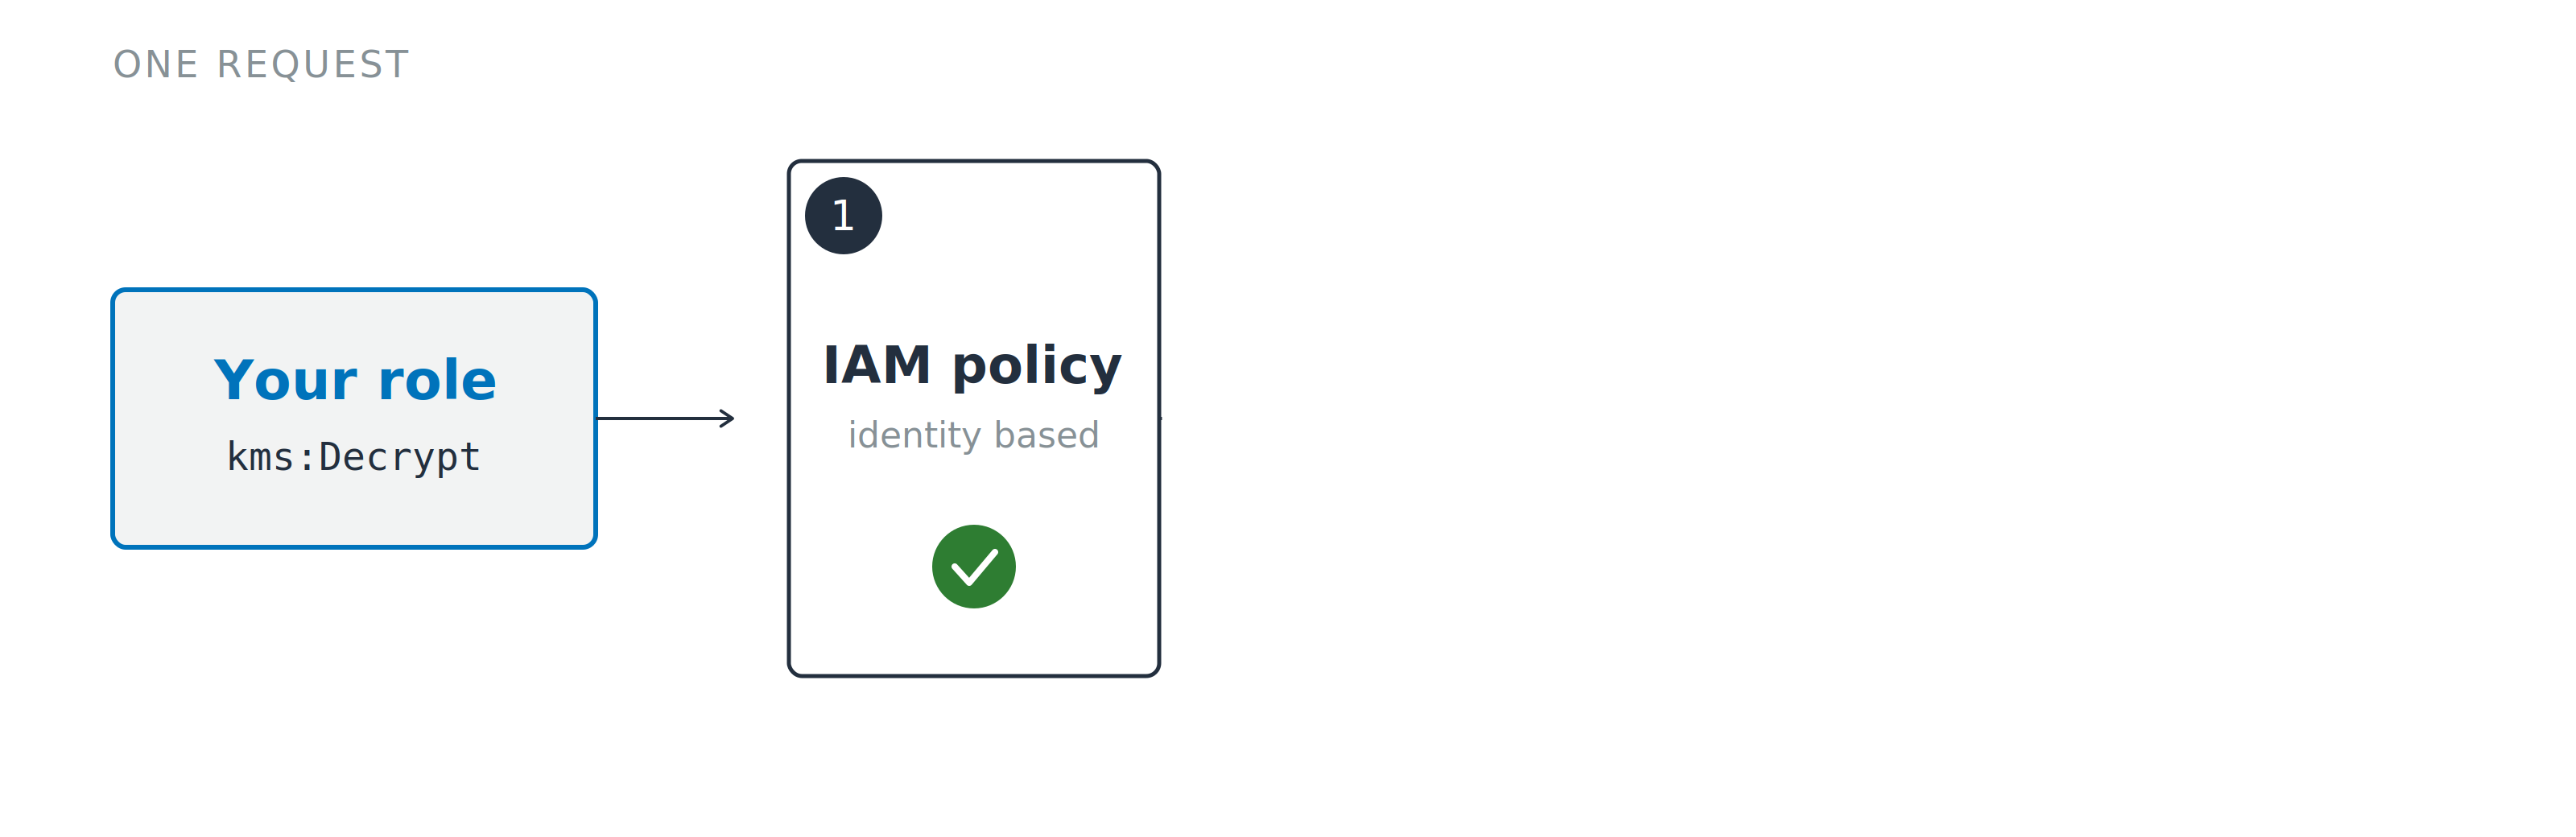
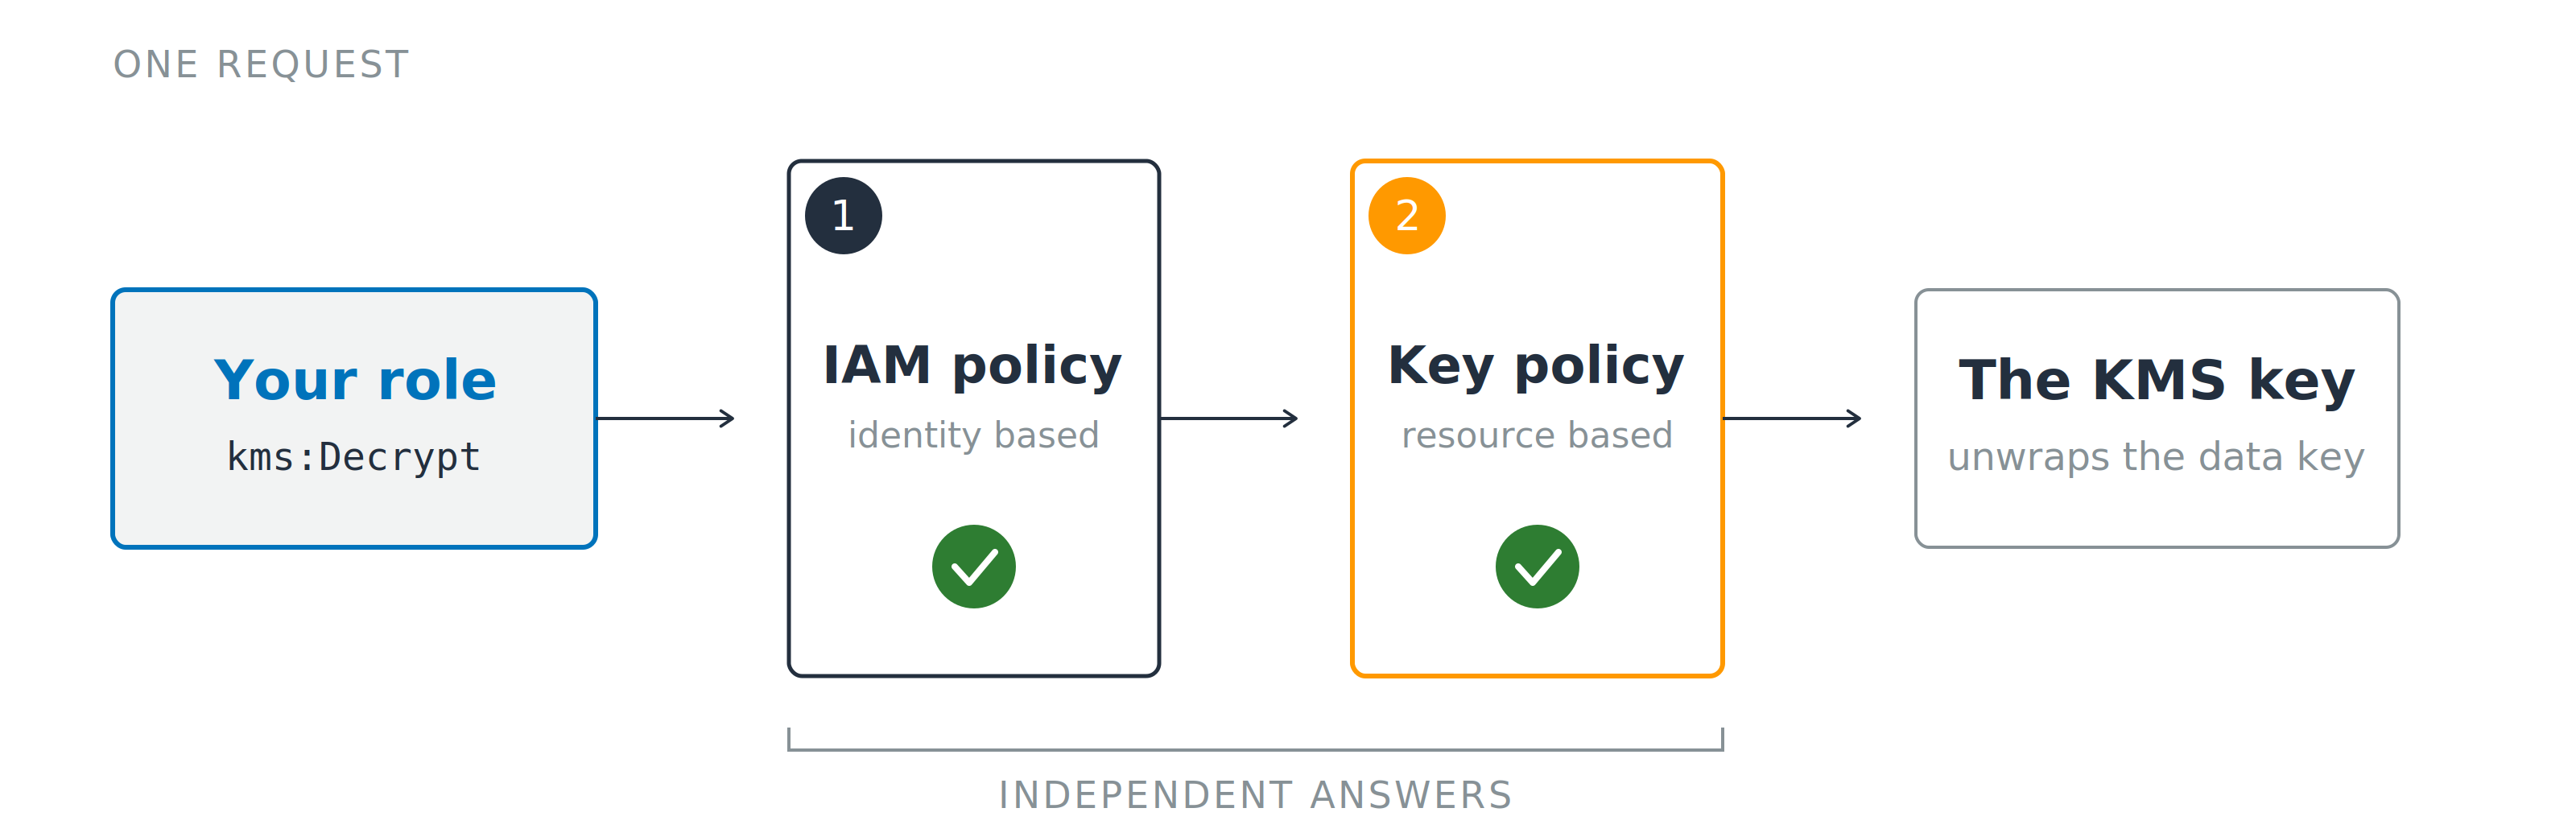
Identity-based
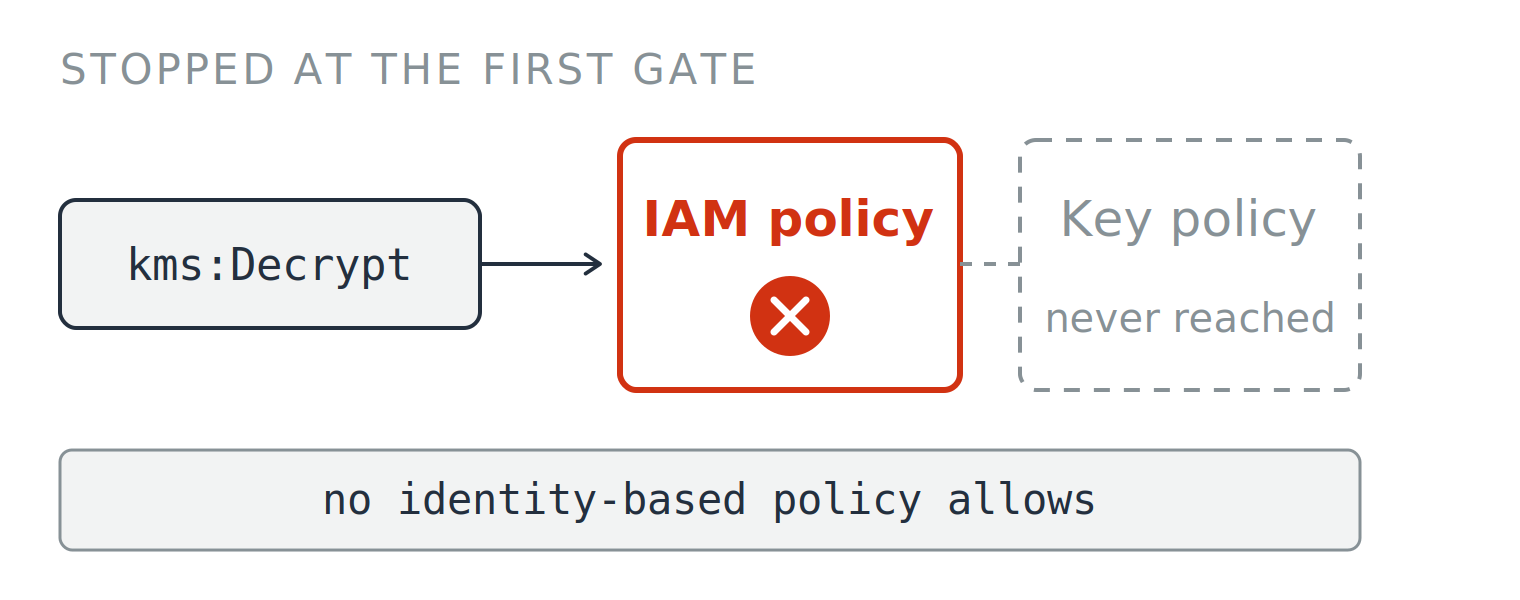
AccessDeniedException, daarna de clausule die de poort noemt
no identity-based policy allows

Identity-based
AccessDeniedException, daarna de clausule die de poort noemt
no identity-based policy allows
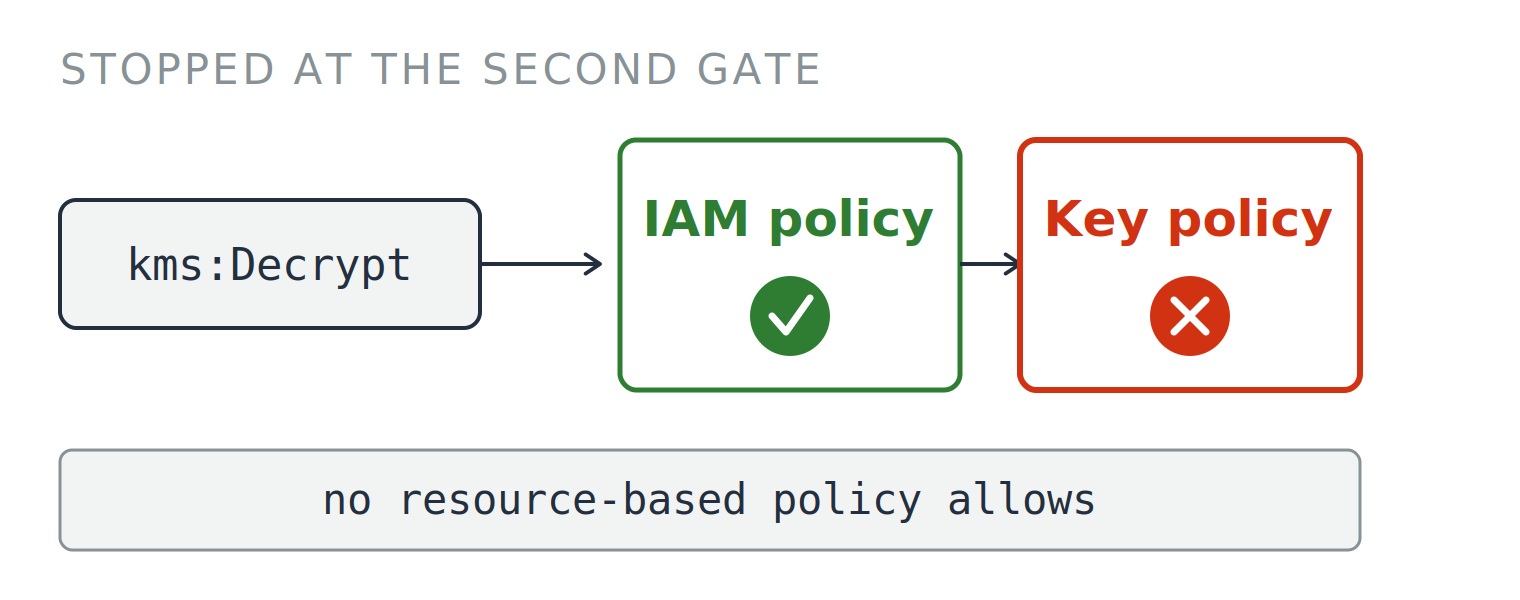
Resource-based
no resource-based policy allows

Automatische rotatie
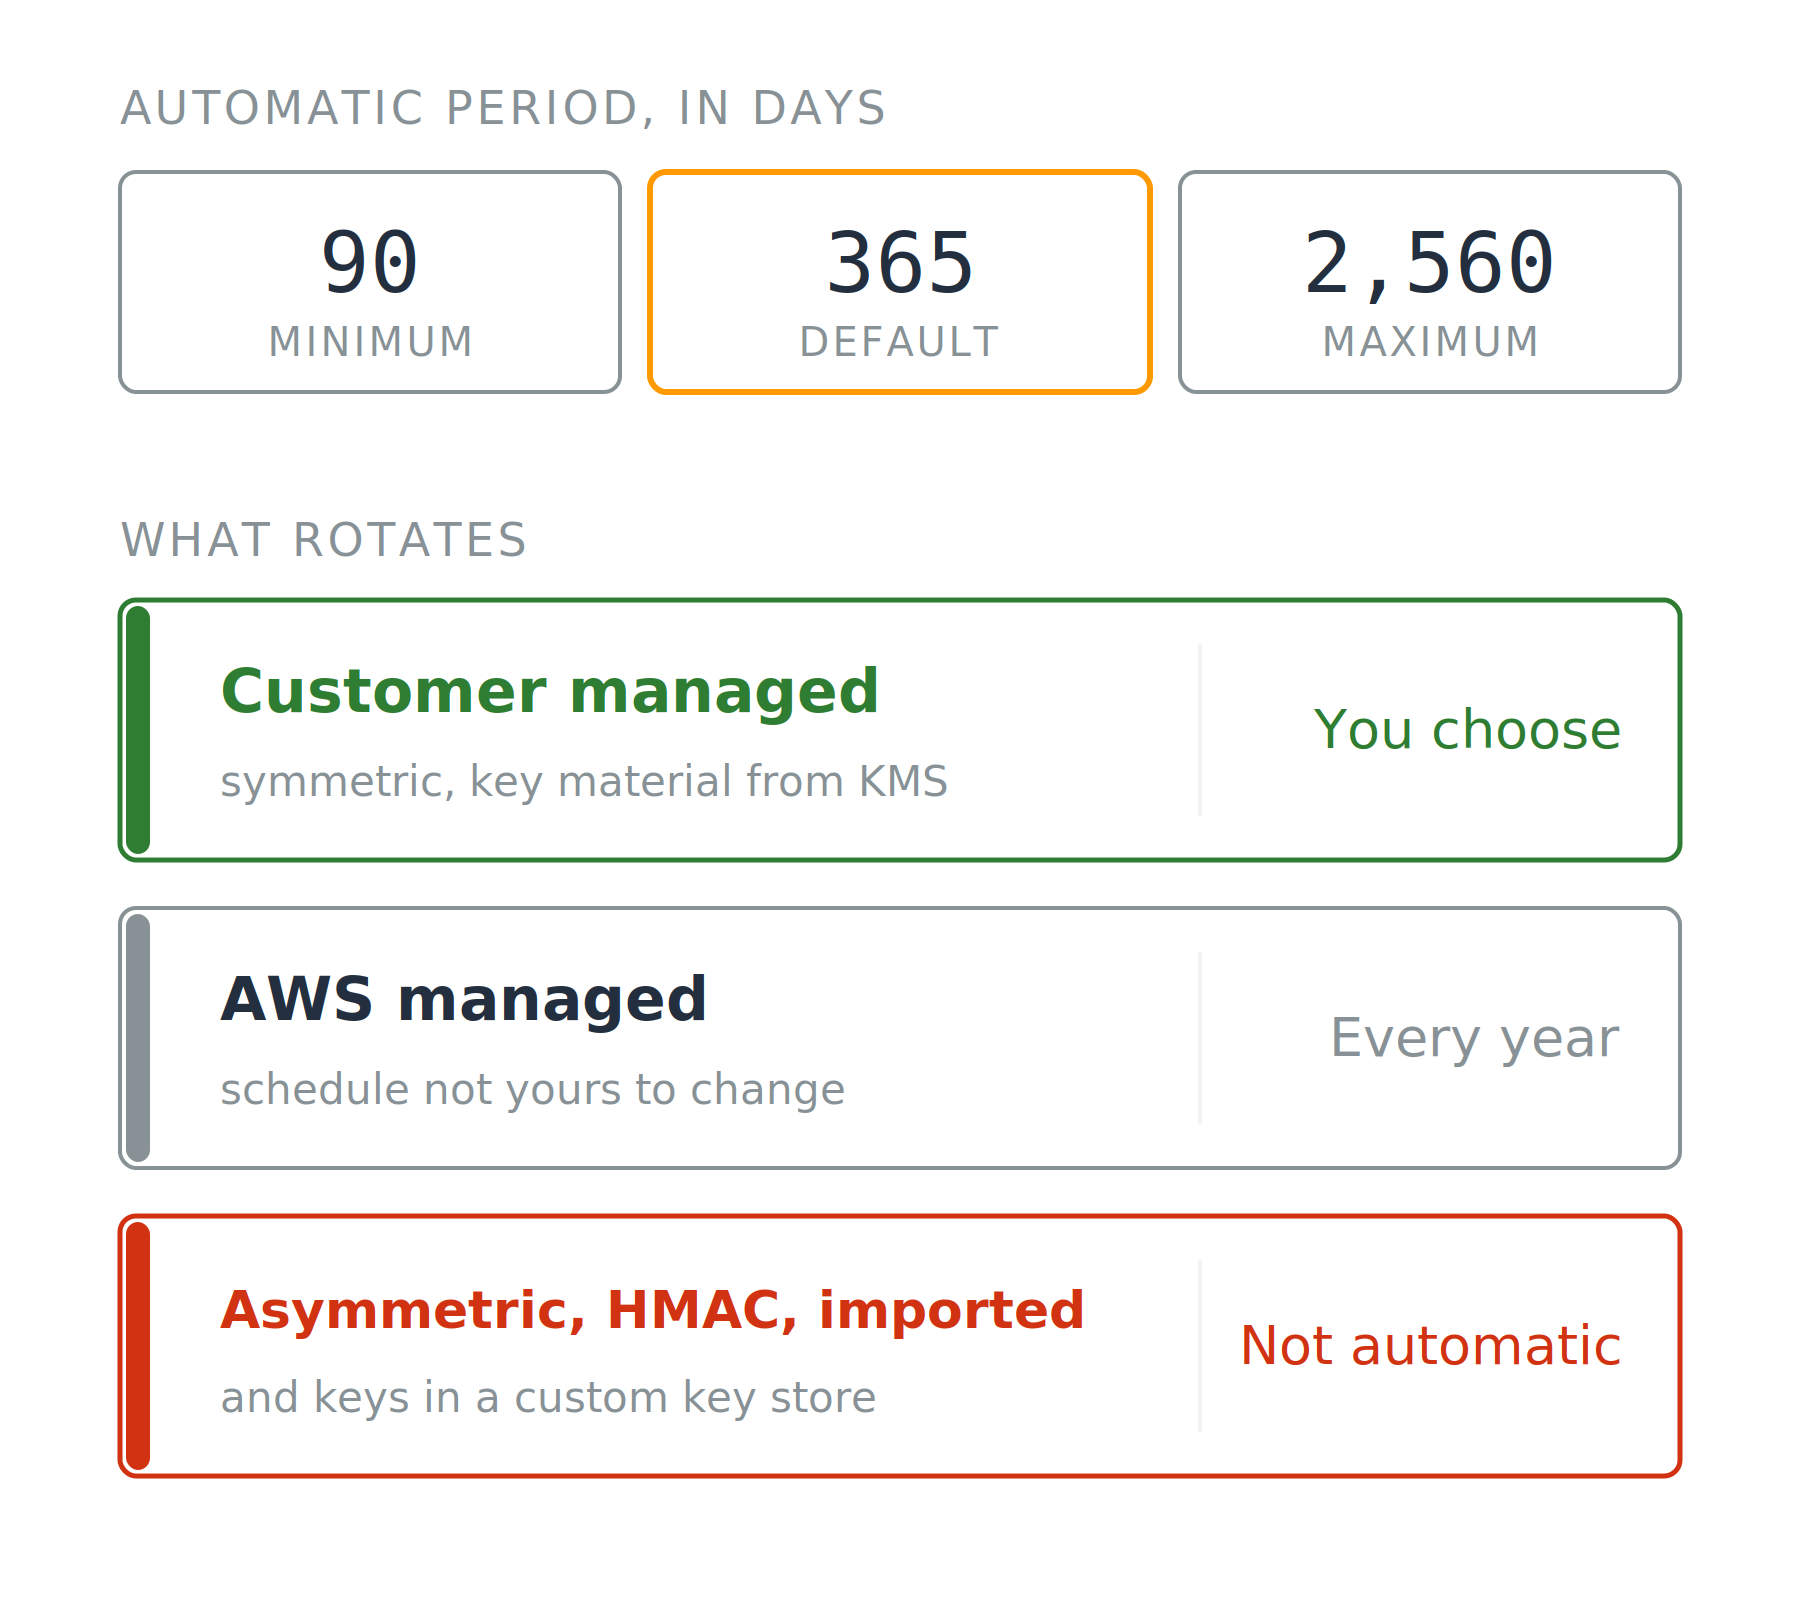
365 dagen90 tot 2.560 dagen
Automatische rotatie
365 dagen90 tot 2.560 dagenOn demand
RotateKeyOnDemand, tot 25 keer per sleutelTwee beperkingen


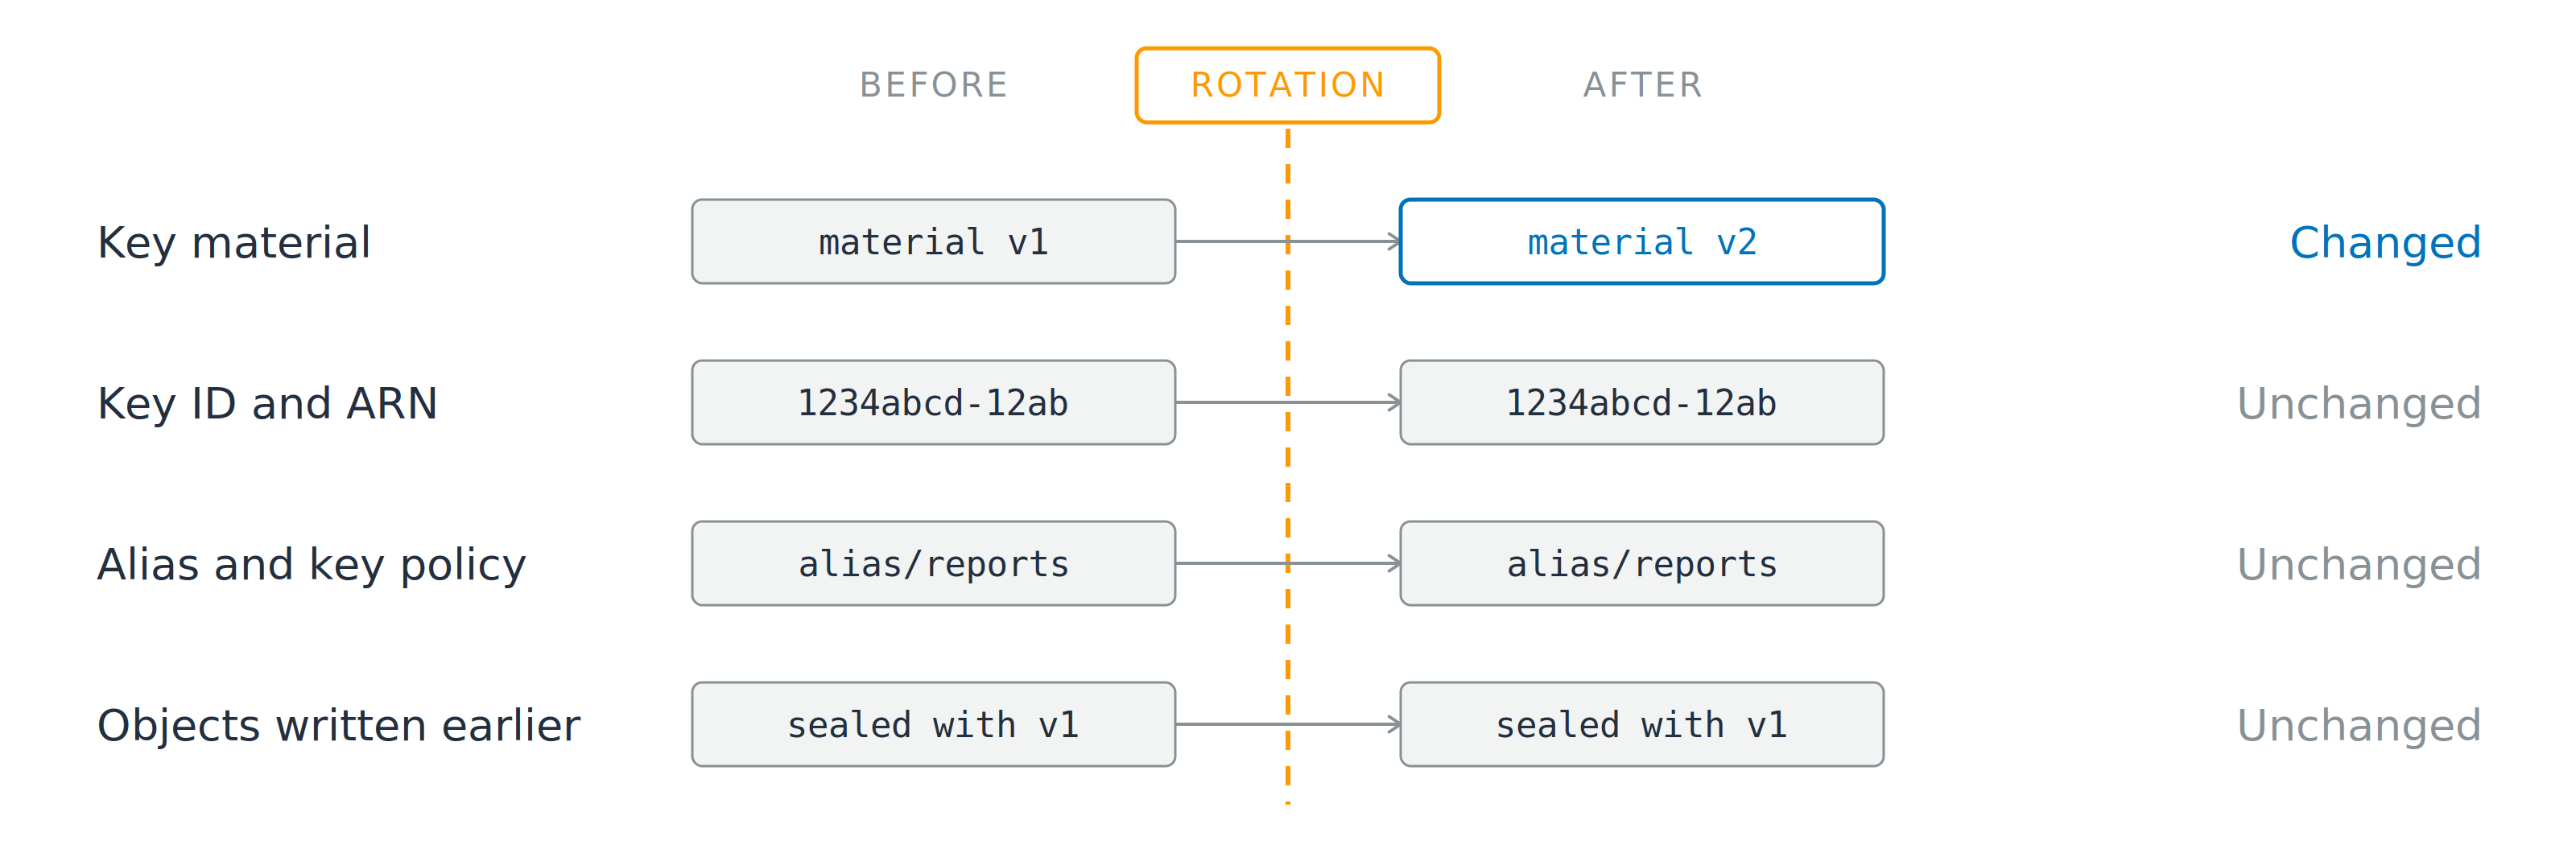
Verandert: het onderliggende sleutelmateriaal
Onveranderd: sleutel-ID, ARN, aliassen, sleutelbeleid

Verandert: het onderliggende sleutelmateriaal
Onveranderd: sleutel-ID, ARN, aliassen, sleutelbeleid
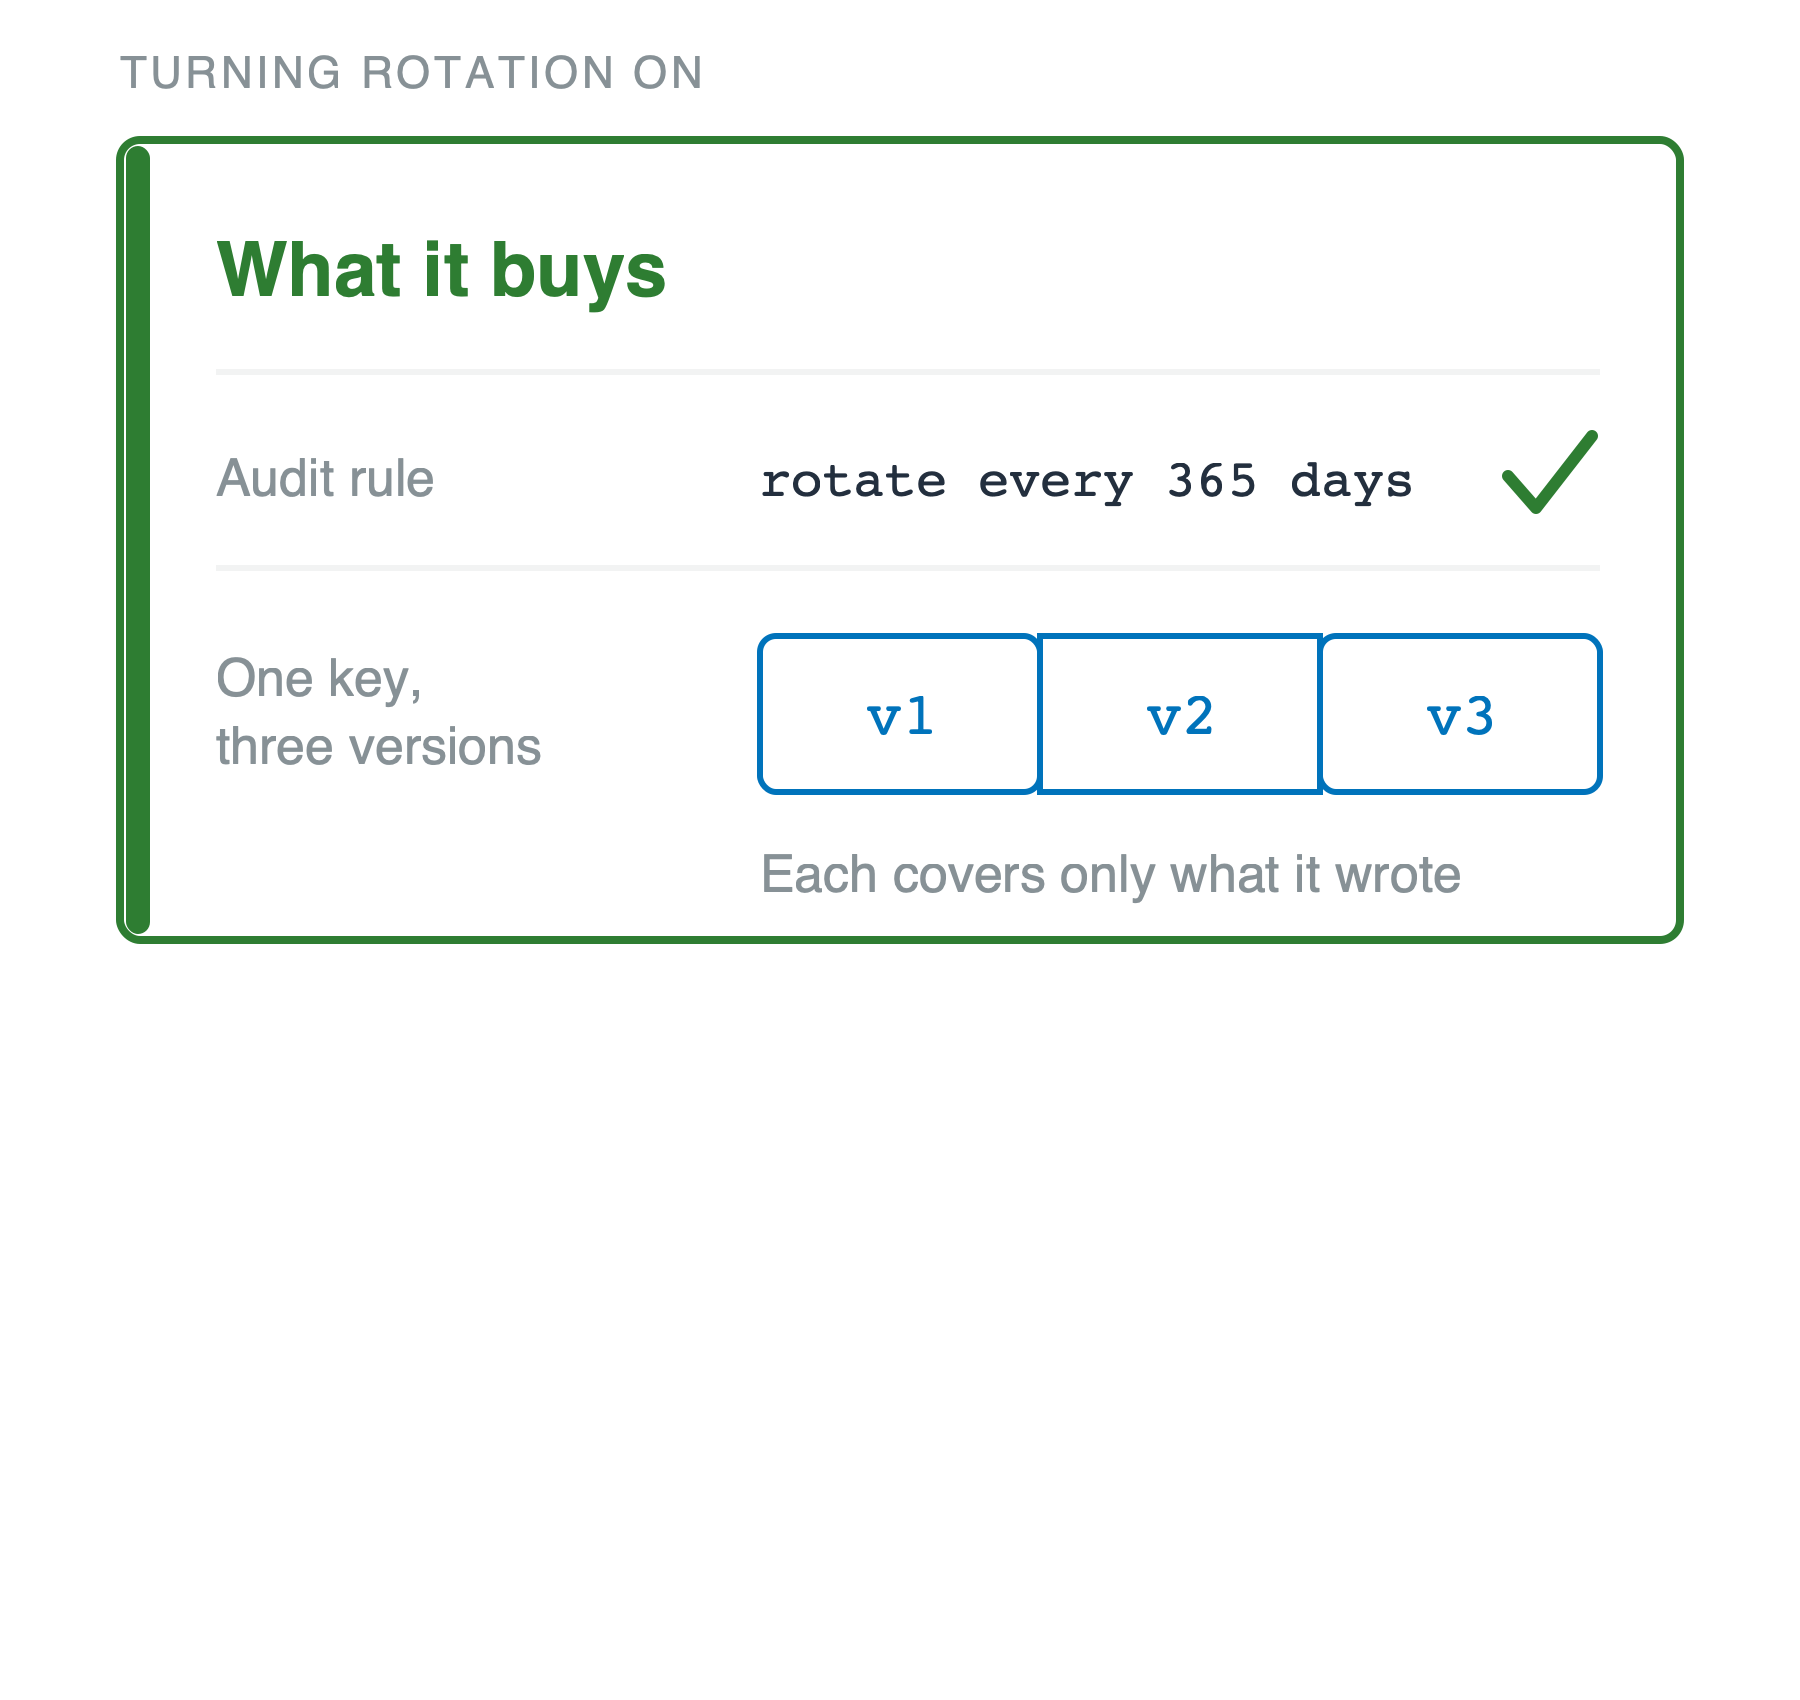
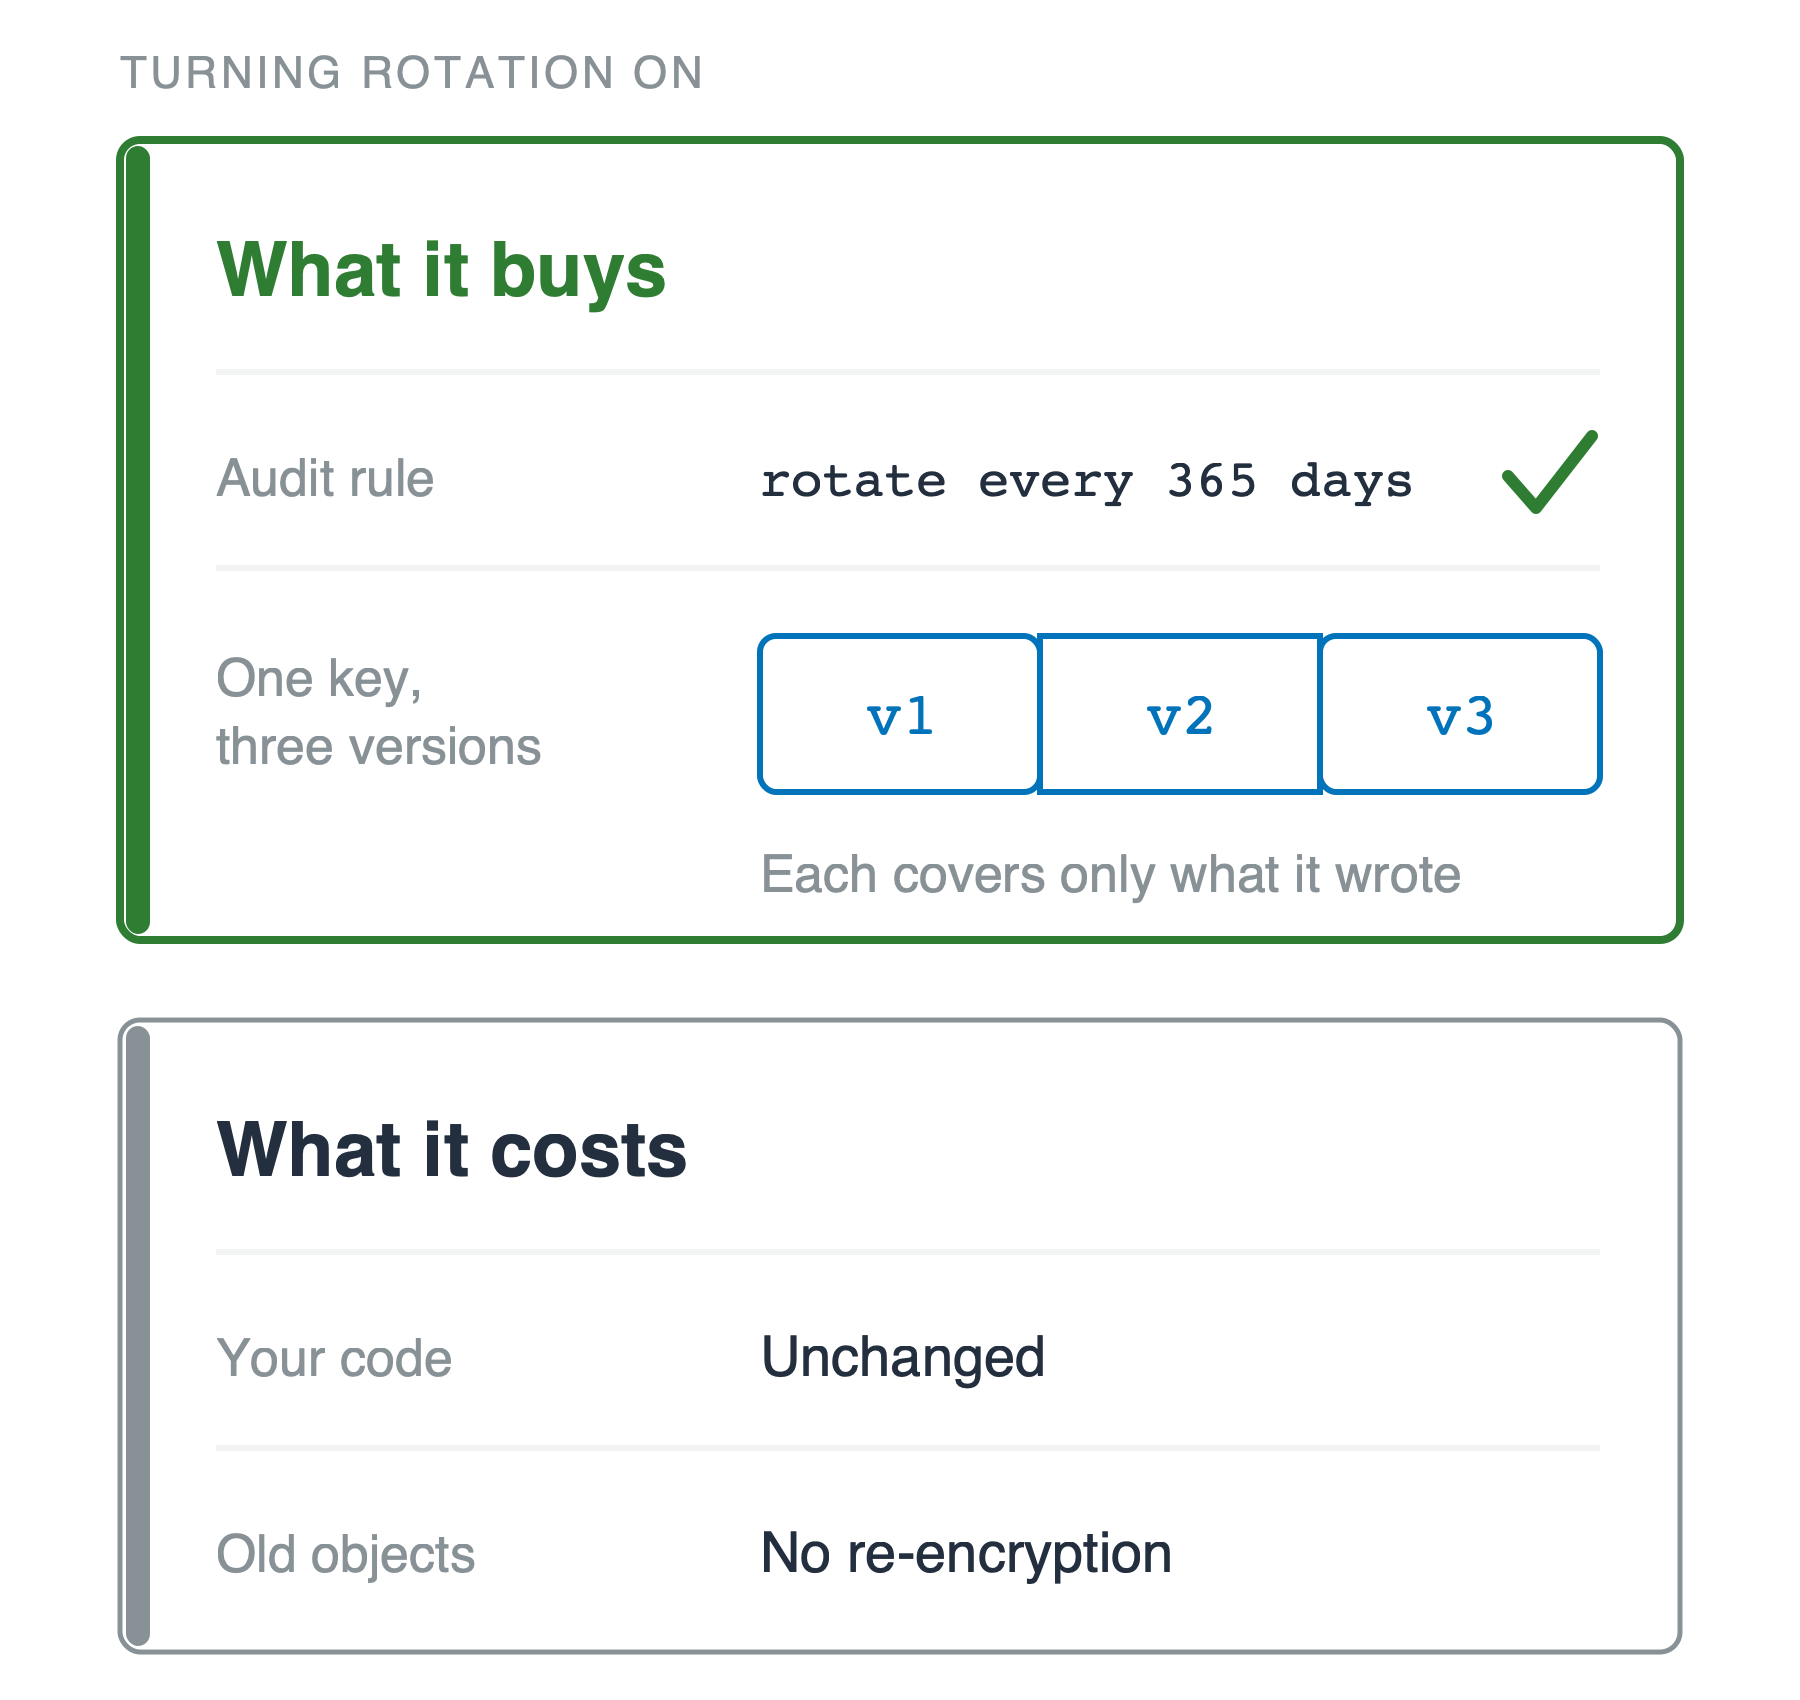
Wat het oplevert

Wat het oplevert
Wat het kost

AWS-beveiliging gebruiken voor developers