AWS-bonnen lezen

AWS-beveiliging gebruiken voor developers

Rahul Singh

Technical Product Manager

Wat één record bevat
CloudTrail: één API-call, één record

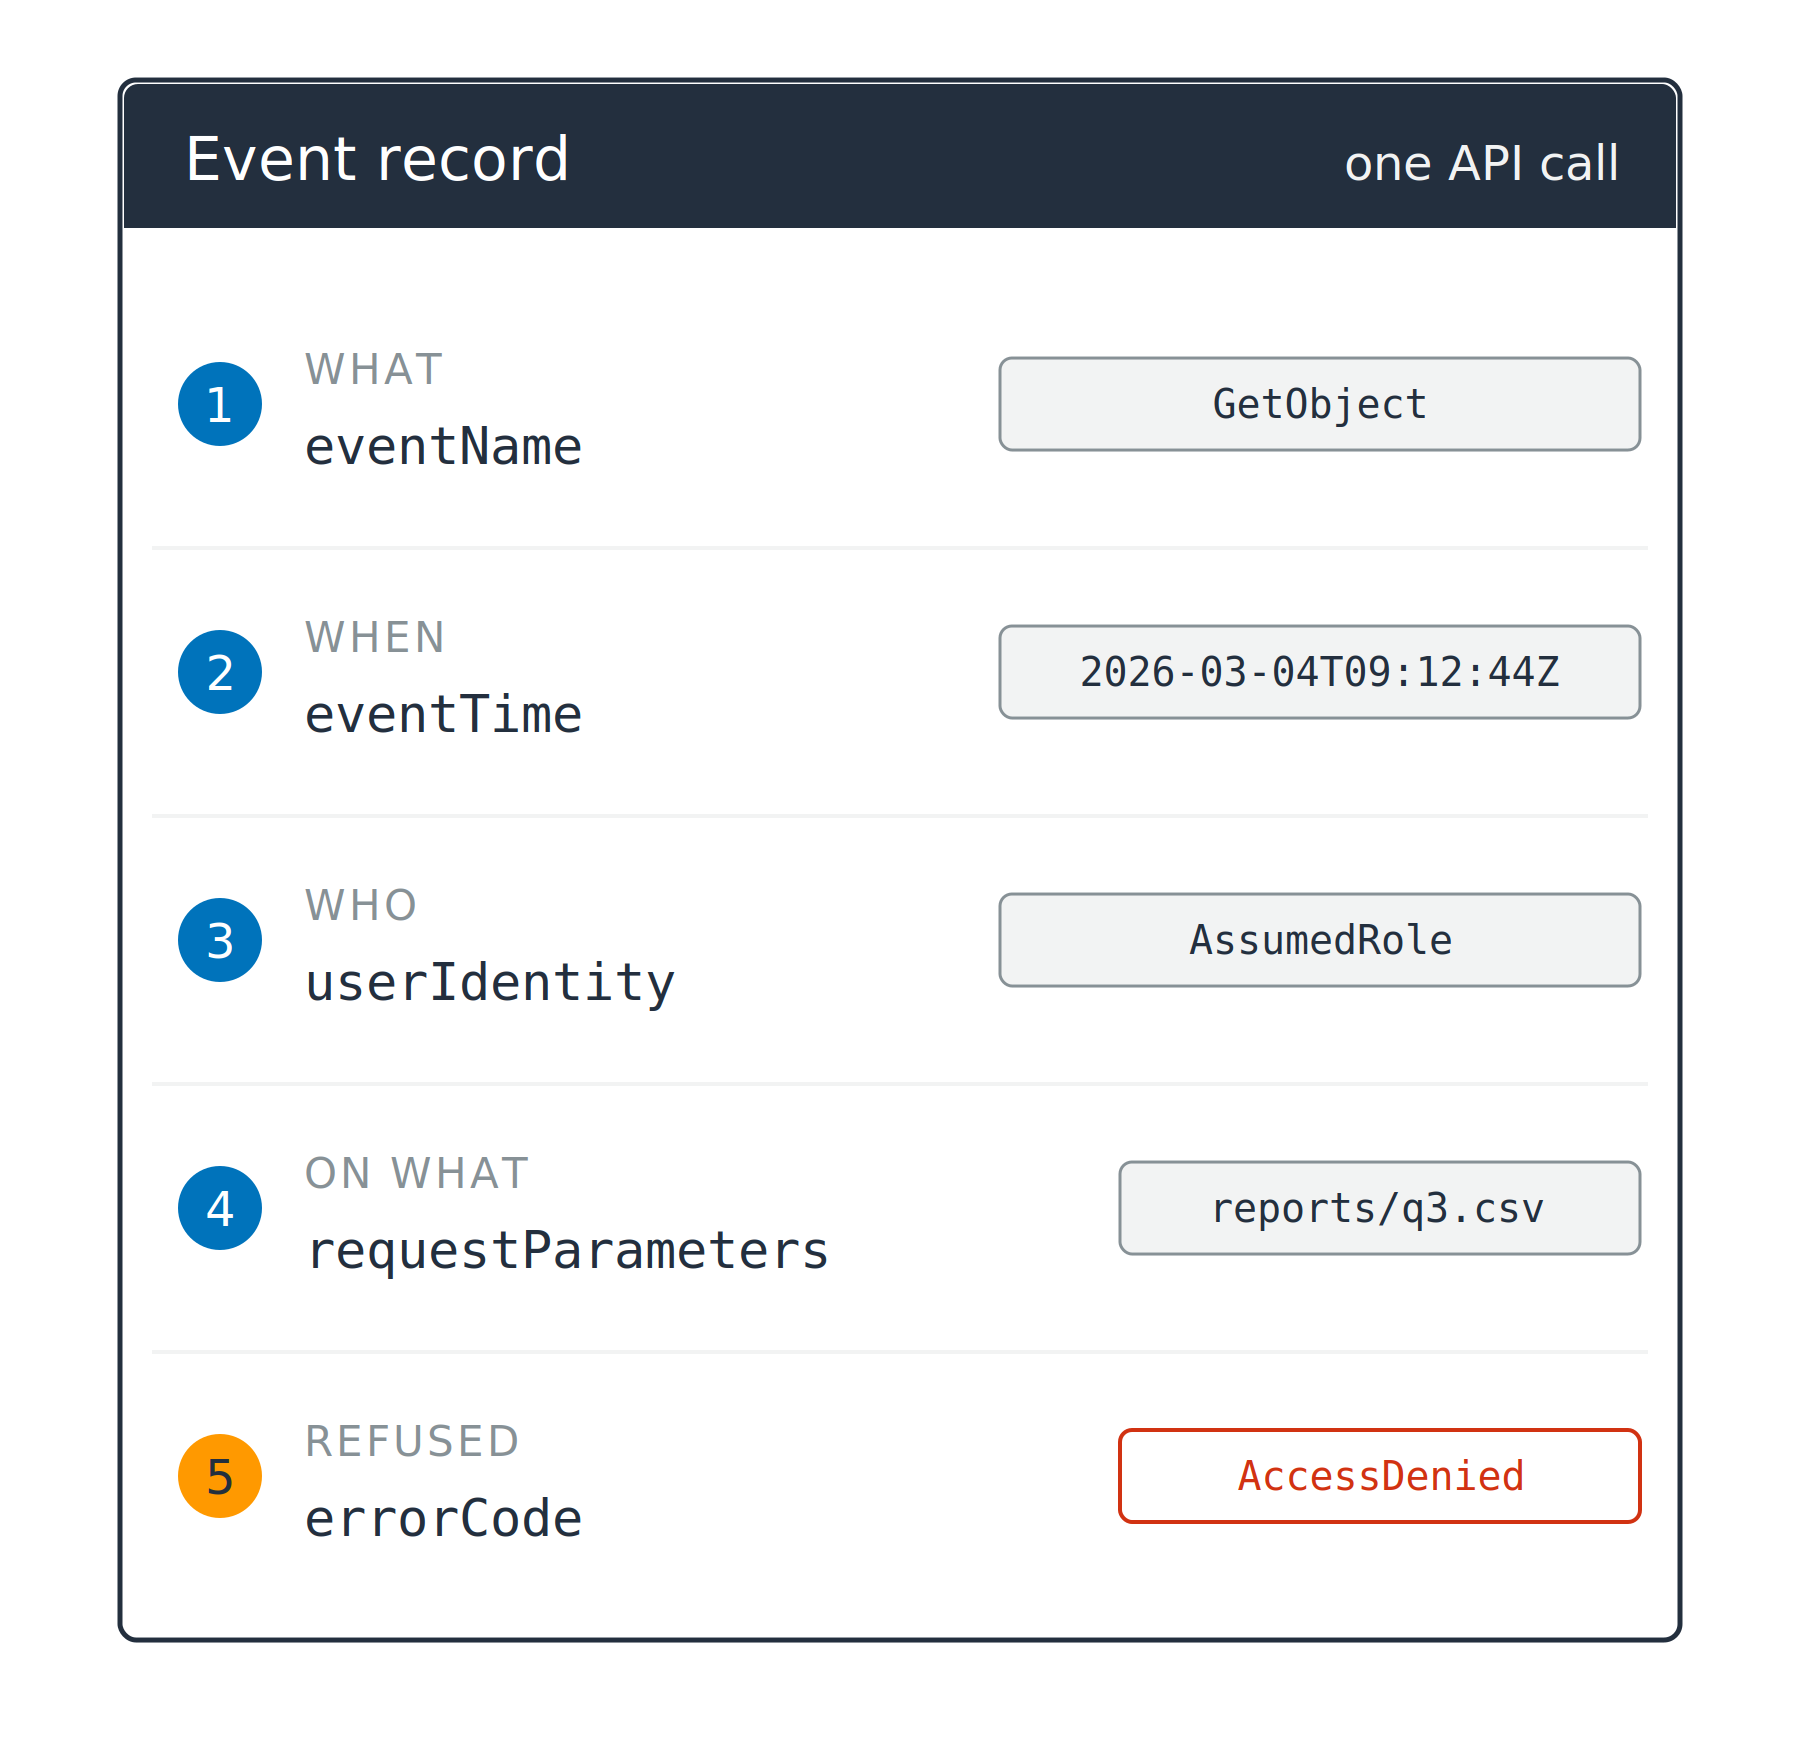
  1. Wat is aangeroepen: eventName
  2. Wanneer, in UTC: eventTime
  3. Wie riep het aan: userIdentity
  4. Op welke resource: requestParameters

Een recordkaart met vijf genummerde velden, elk met een voorbeeldwaarde ernaast: eventName, eventTime, userIdentity, requestParameters en errorCode. De vijfde markering is oranje en de waarde is AccessDenied.

AWS-beveiliging gebruiken voor developers

Wat één record bevat

CloudTrail: één API-call, één record

  1. Wat is aangeroepen: eventName
  2. Wanneer, in UTC: eventTime
  3. Wie riep het aan: userIdentity
  4. Op welke resource: requestParameters
  5. Geweigerd en waarom: errorCode

Een recordkaart met vijf genummerde velden, elk met een voorbeeldwaarde ernaast: eventName, eventTime, userIdentity, requestParameters en errorCode. De vijfde markering is oranje en de waarde is AccessDenied.

AWS-beveiliging gebruiken voor developers

De log noemt de principal

Twee velden, één identiteit

  • Sessie: de aanroeper, in arn, beginnend met arn:aws:sts:
  • Rol: de bevoegdheid, in sessionIssuer, beginnend met arn:aws:iam:

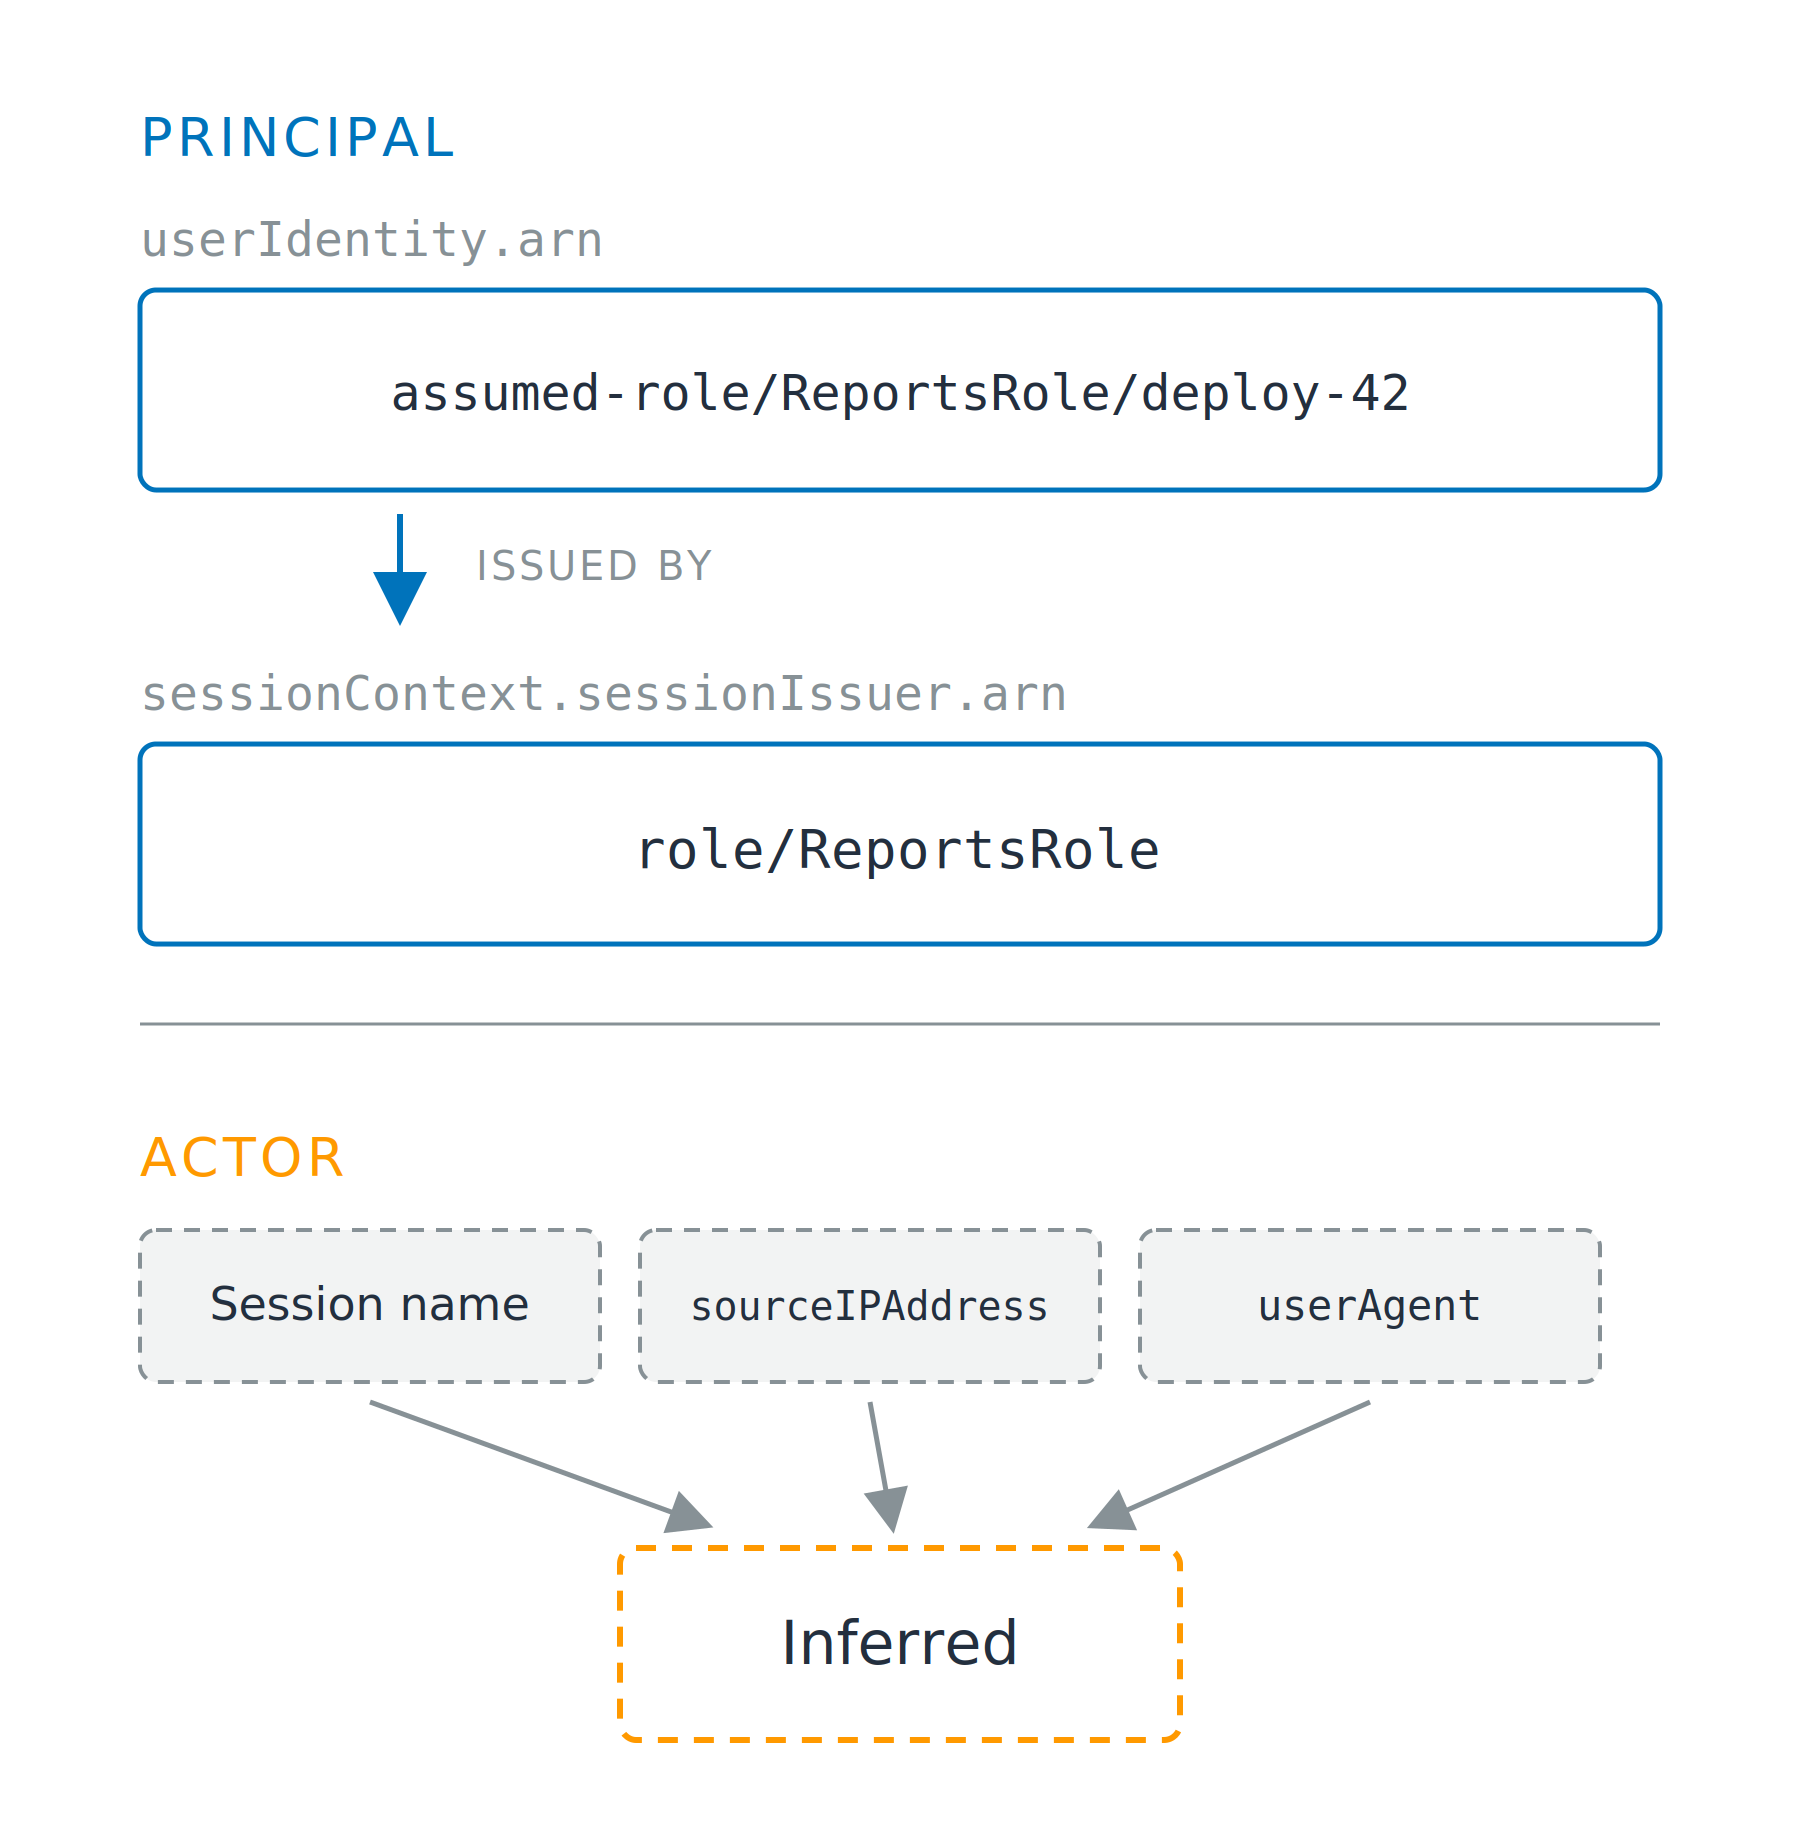
Twee gestapelde zones. De bovenste zone, met kop Principal, toont de sessie-ARN assumed-role/ReportsRole/deploy-42 met een pijl omlaag naar de rol-ARN role/ReportsRole die deze uitgaf; beide doorgetrokken. De onderste zone, met kop Actor, toont drie stippellijnen voor sessienaam, sourceIPAddress en userAgent, die allemaal wijzen naar een gestippeld vak met Inferred.

AWS-beveiliging gebruiken voor developers

De log noemt de principal

Twee velden, één identiteit

  • Sessie: de aanroeper, in arn, beginnend met arn:aws:sts:
  • Rol: de bevoegdheid, in sessionIssuer, beginnend met arn:aws:iam:

De actor is geen veld

  • Afgeleid: sessienaam, sourceIPAddress

Twee gestapelde zones. De bovenste zone, met kop Principal, toont de sessie-ARN assumed-role/ReportsRole/deploy-42 met een pijl omlaag naar de rol-ARN role/ReportsRole die deze uitgaf; beide doorgetrokken. De onderste zone, met kop Actor, toont drie stippellijnen voor sessienaam, sourceIPAddress en userAgent, die allemaal wijzen naar een gestippeld vak met Inferred.

AWS-beveiliging gebruiken voor developers

Behoud vier velden, niet veertig

Veertig velden, vier die tellen

  • Actor: wie het startte
  • Principal: de identiteit die AWS controleerde
  • Actie: wat is aangeroepen
  • Resource: wat is geraakt

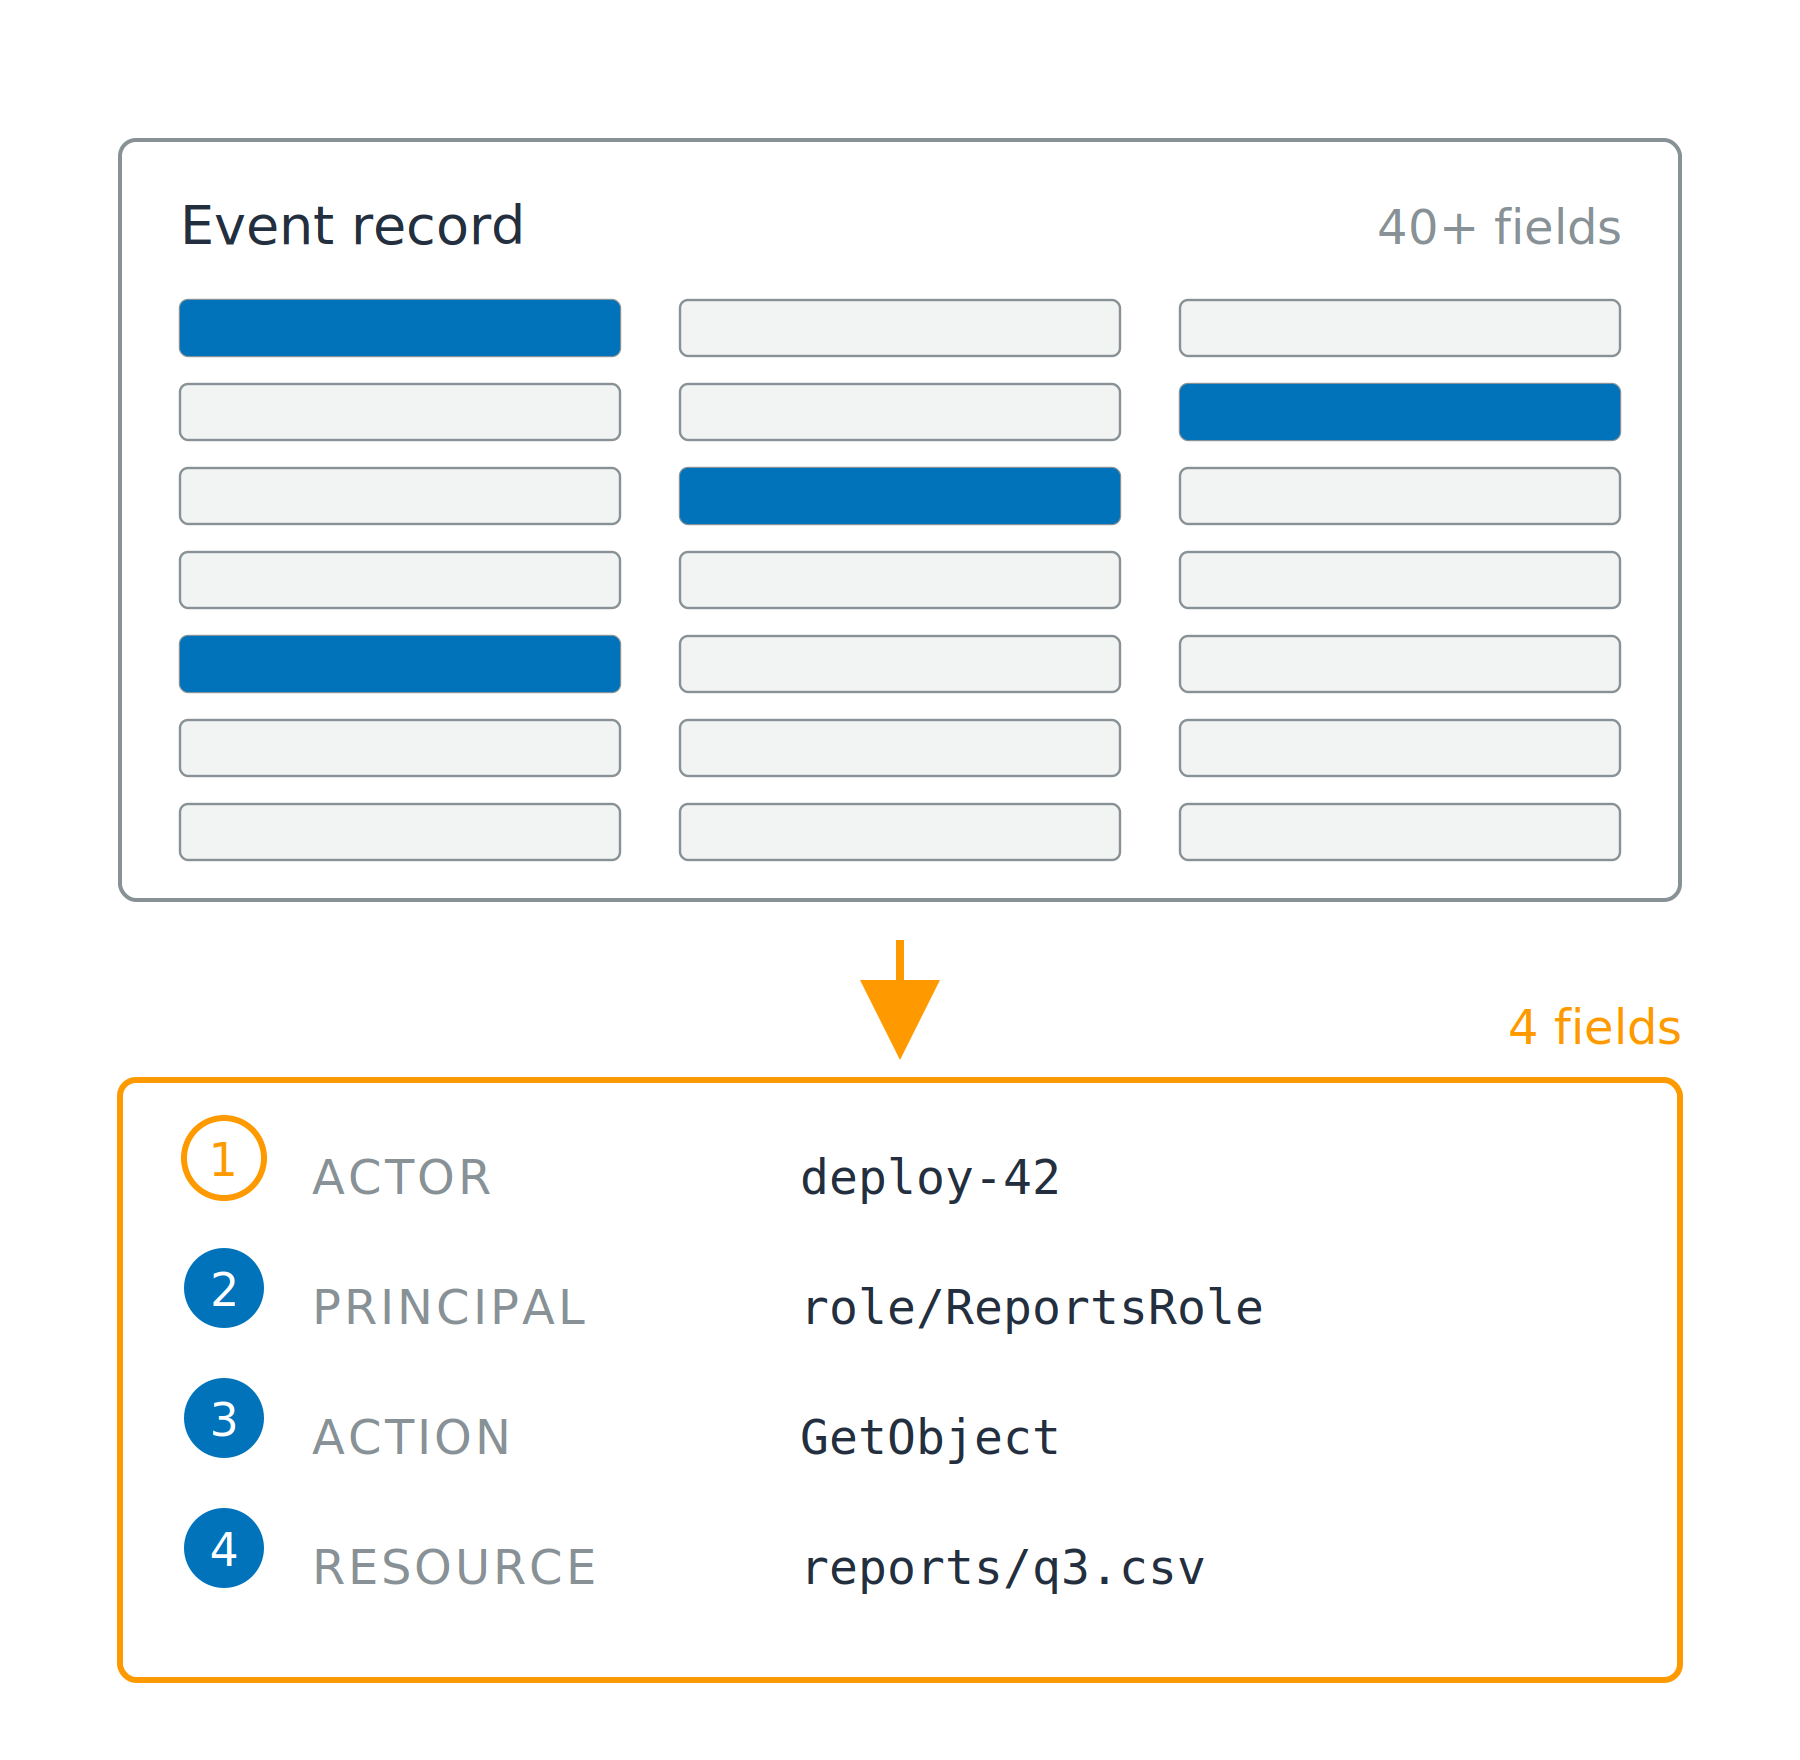
Een dicht eventrecord met veel grijze veldbalken, vier in blauw uitgelicht, en een pijl naar beneden naar een compacte kaart met vier genummerde regels: actor, principal, action en resource.

AWS-beveiliging gebruiken voor developers

Behoud vier velden, niet veertig

Veertig velden, vier die tellen

  • Actor: wie het startte
  • Principal: de identiteit die AWS controleerde
  • Actie: wat is aangeroepen
  • Resource: wat is geraakt

Waar ze vandaan komen

  • Actie uit eventName, resource uit requestParameters
  • Principal uit userIdentity, actor afgeleid

Een dicht eventrecord met veel grijze veldbalken, vier in blauw uitgelicht, en een pijl naar beneden naar een compacte kaart met vier genummerde regels: actor, principal, action en resource.

AWS-beveiliging gebruiken voor developers

Standaard aan, of standaard uit

Management events

  • Control-plane-calls
  • Bevat elke KMS-call, dus Decrypt valt hier
  • Event history: gratis 90 dagen consoleweergave


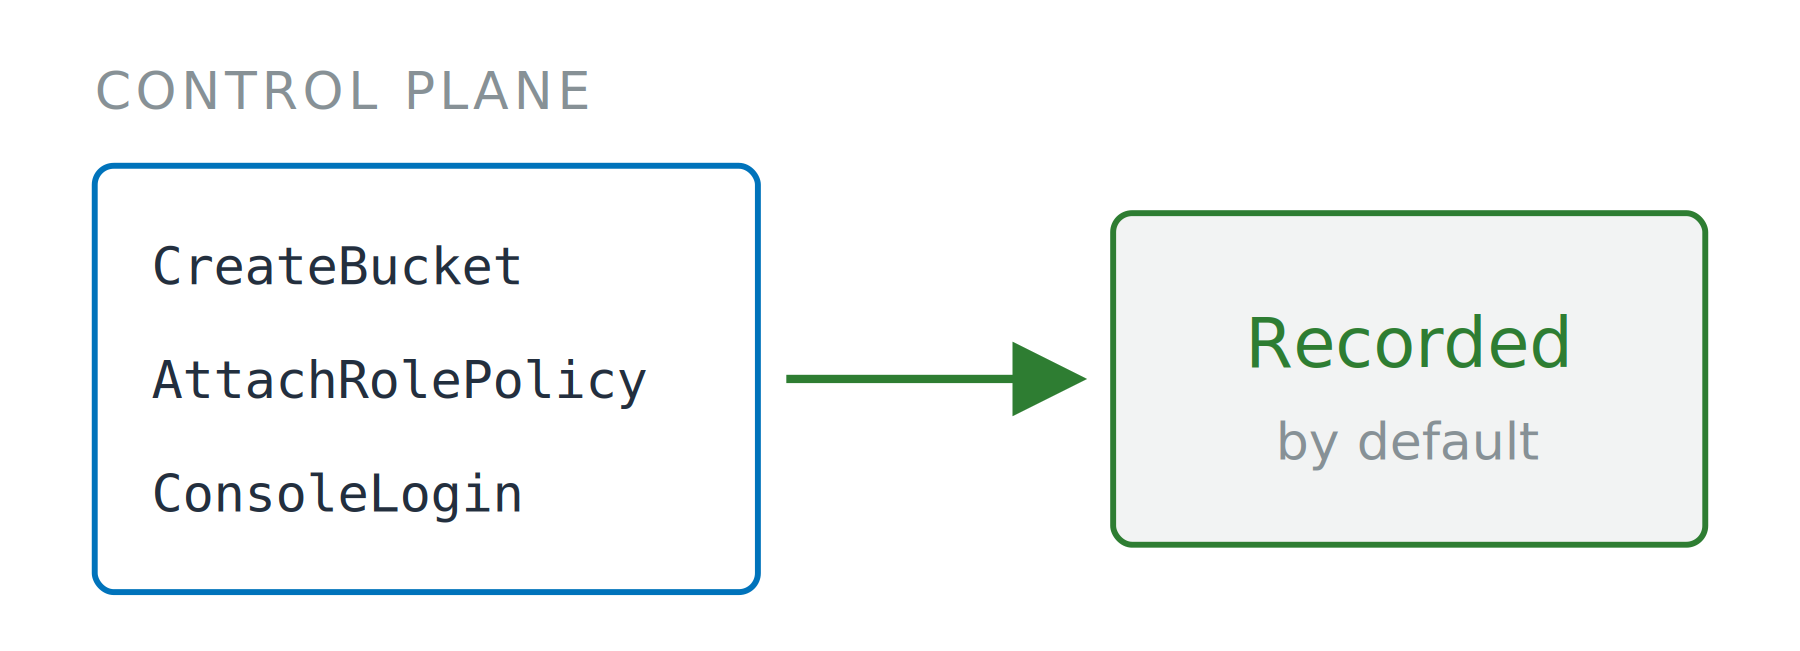
Drie control-plane-callnamen in een vak, met een doorgetrokken pijl naar een vak met Standaard vastgelegd.


AWS-beveiliging gebruiken voor developers

Standaard aan, of standaard uit

Management events

  • Control-plane-calls
  • Bevat elke KMS-call, dus Decrypt valt hier
  • Event history: gratis 90 dagen consoleweergave

Data events

  • Object-reads, function-invokes, item-writes
  • Trail: doorlopende levering, apart gefactureerd
  • Een selector noemt het resourcetype en reads, writes of beide

Drie control-plane-callnamen in een vak, met een doorgetrokken pijl naar een vak met Standaard vastgelegd.

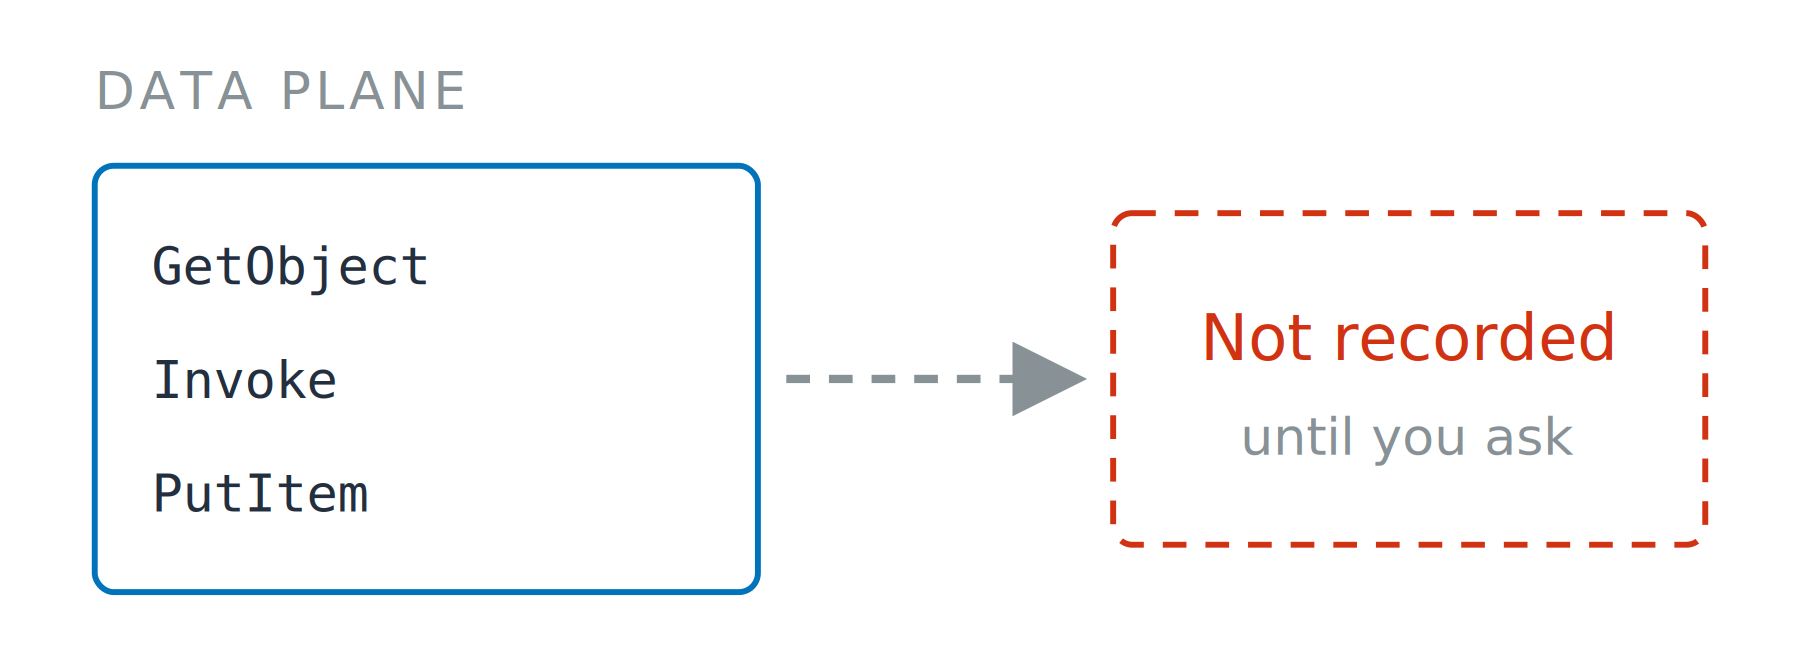
Drie data-plane-callnamen in een vak, met een stippellijn naar een gestippeld vak met Niet vastgelegd totdat je het vraagt.

AWS-beveiliging gebruiken voor developers

Niemand nam dat op

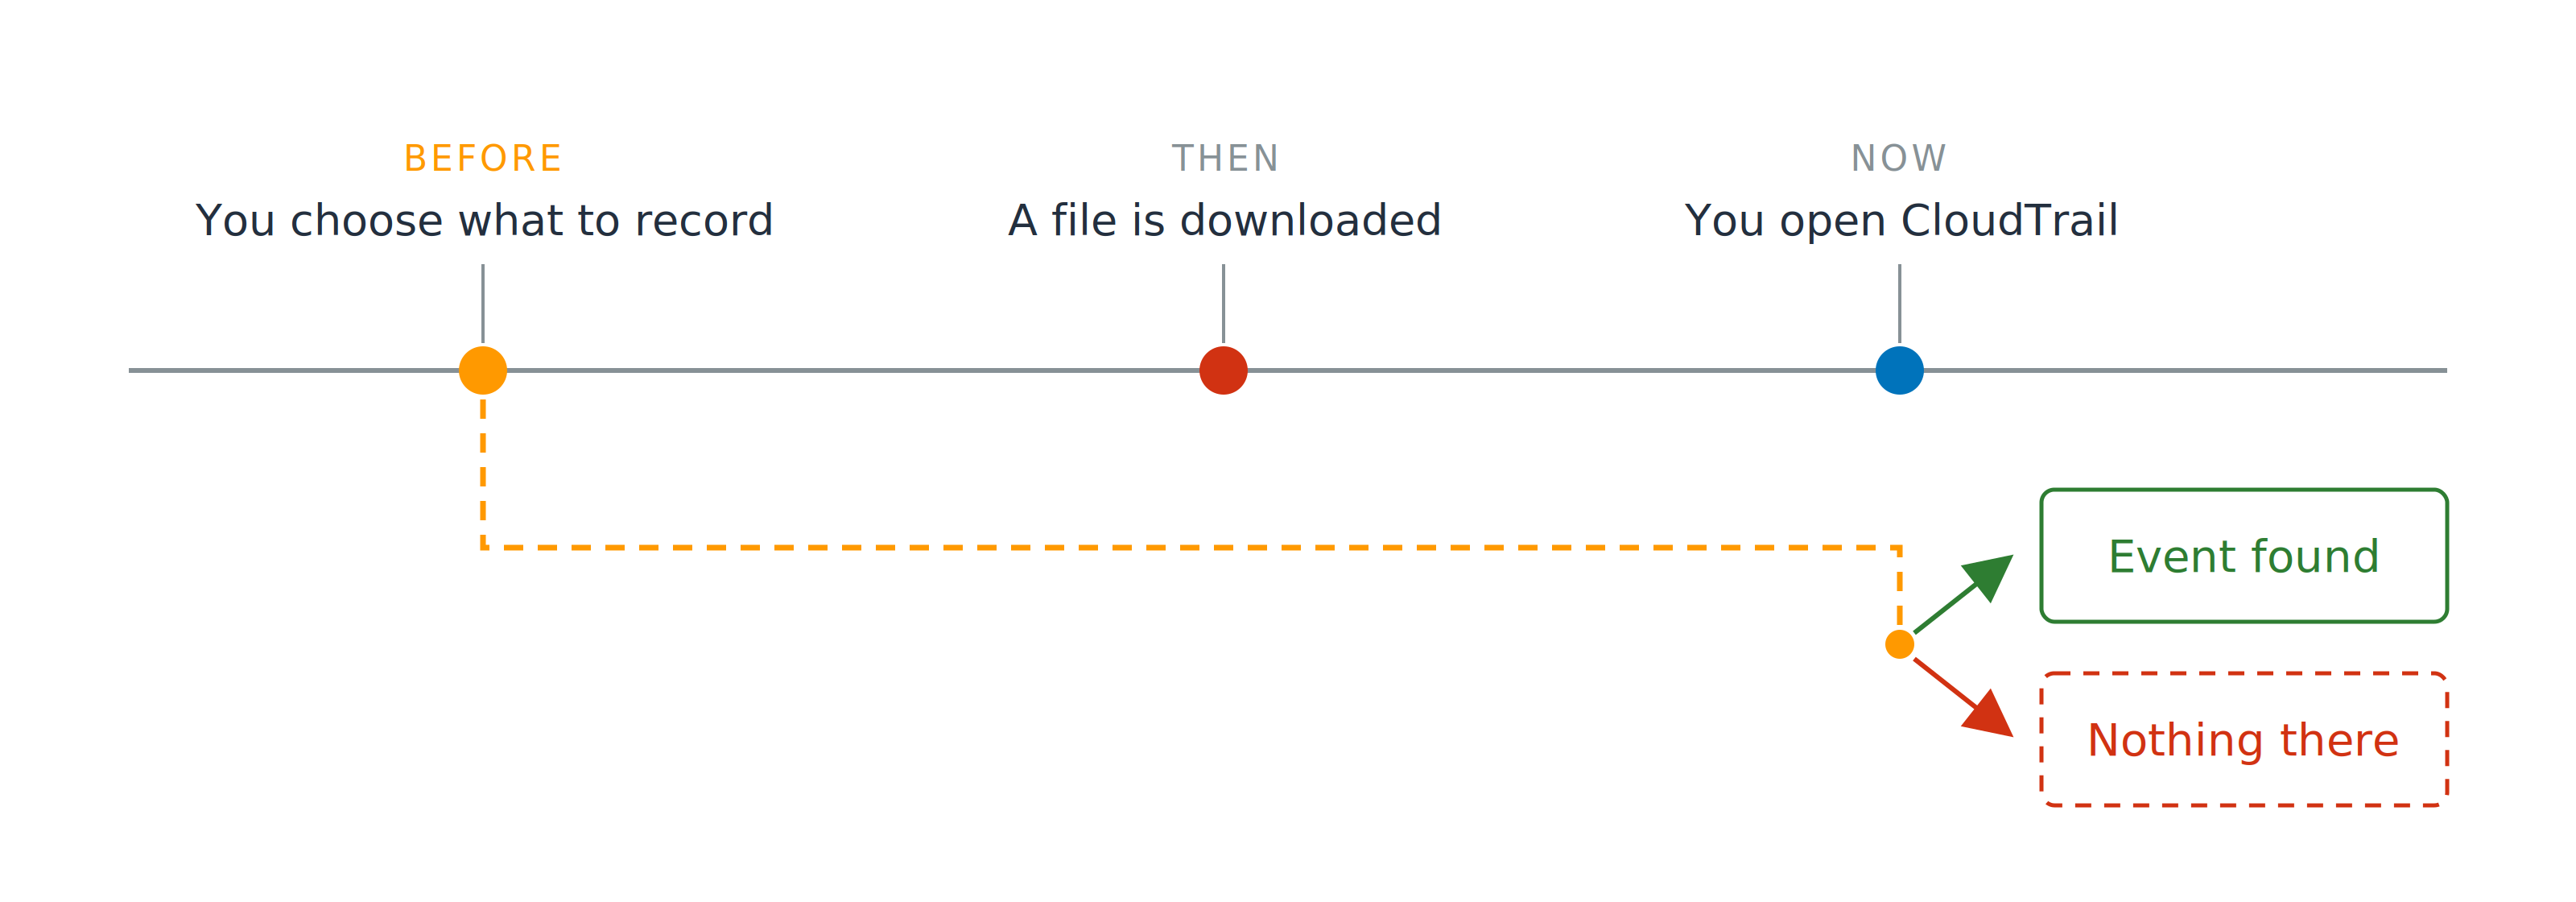
Een tijdlijn met drie punten: je kiest wat je opneemt, een bestand wordt gedownload, en je opent CloudTrail. Een stippellijn draagt het eerste punt door naar het laatste, waar het splitst in een vak Event gevonden en een vak Niets daar.

Eerder beslist, later lezen

  • Data events aan voor klantgegevens
  • Uit voor de rest
AWS-beveiliging gebruiken voor developers

Bewijs, vooruit gericht

IAM Access Analyzer

  • Beleid valideren: controleert een beleid dat je schreef

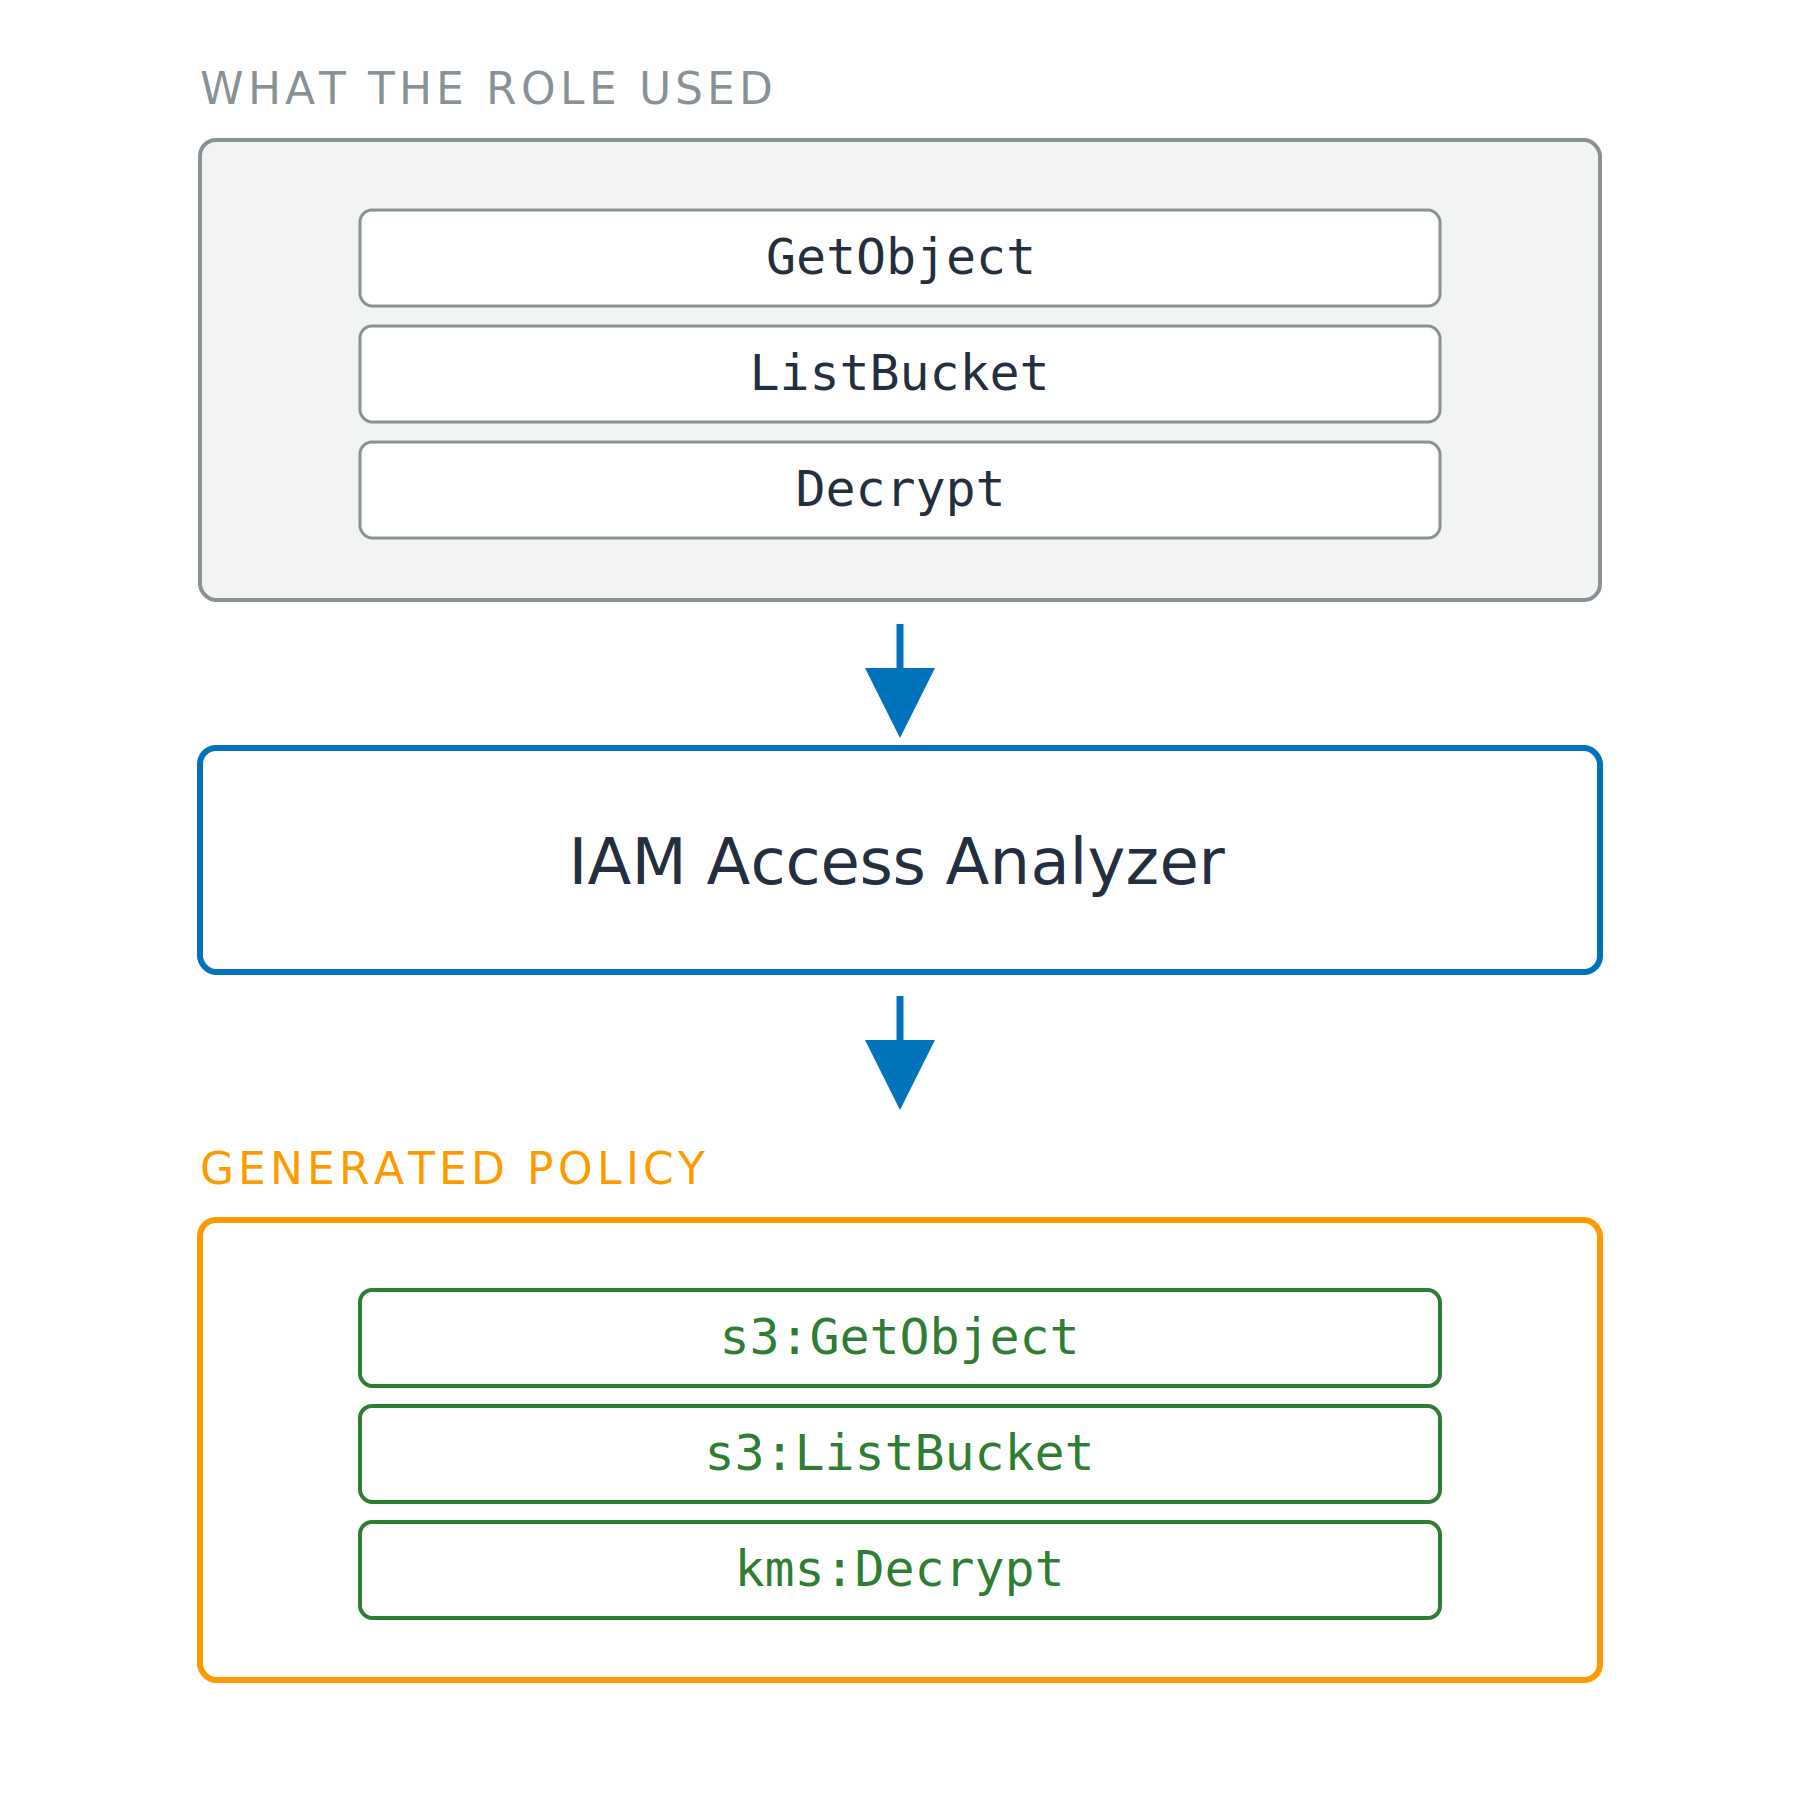
Drie gestapelde stappen. Een vak met de eventnamen die de rol gebruikte, GetObject, ListBucket en Decrypt, stroomt naar IAM Access Analyzer, dat leidt tot een gegenereerd beleid met de namespaced IAM-acties s3:GetObject, s3:ListBucket en kms:Decrypt.

AWS-beveiliging gebruiken voor developers

Bewijs, vooruit gericht

IAM Access Analyzer

  • Beleid valideren: controleert een beleid dat je schreef
  • Beleid genereren: tot 90 dagen van je trail
  • Heeft een trail nodig, geen Event history

Drie gestapelde stappen. Een vak met de eventnamen die de rol gebruikte, GetObject, ListBucket en Decrypt, stroomt naar IAM Access Analyzer, dat leidt tot een gegenereerd beleid met de namespaced IAM-acties s3:GetObject, s3:ListBucket en kms:Decrypt.

AWS-beveiliging gebruiken voor developers

Verleend, en nooit gebruikt

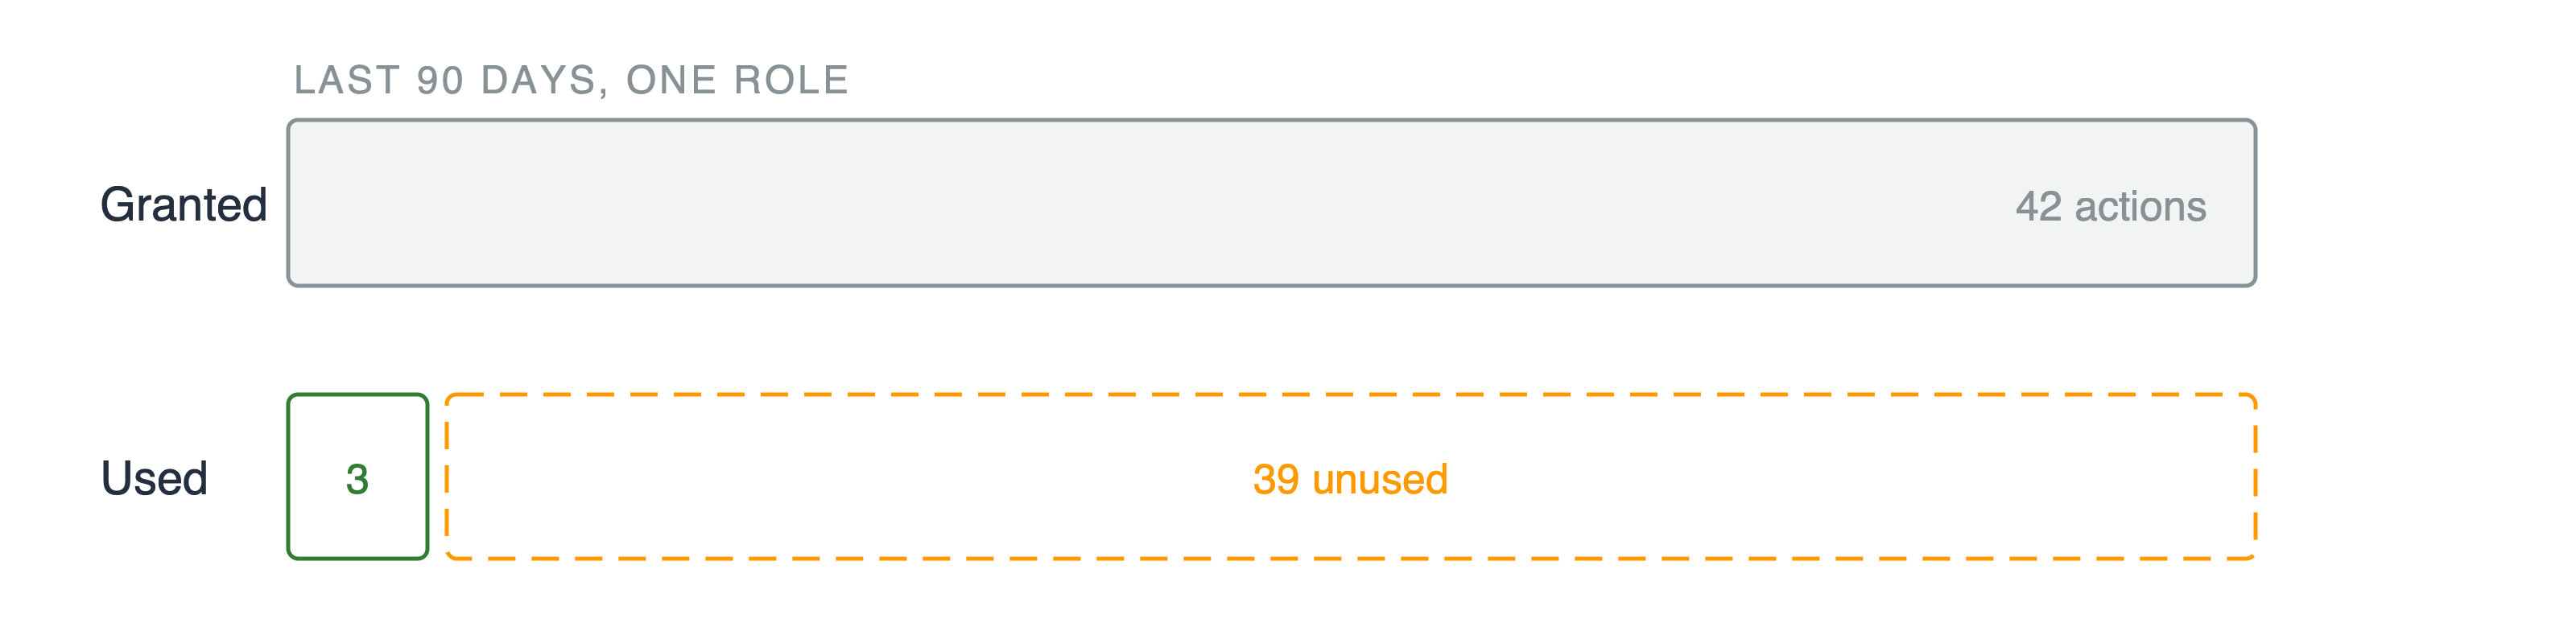
Twee balken. De bovenste balk toont tweeënveertig verleende acties. De onderste balk splitst in een smal groen segment van drie acties en een breed gestippeld segment van negenendertig ongebruikt.

Ongebruikte toegangsvondsten

  • Rollen, sleutels en acties die niemand heeft aangeroepen

Gebruikt is niet hetzelfde als vereist

Least privilege, gemeten

  • Bewijs erin, strakker beleid eruit
AWS-beveiliging gebruiken voor developers

Laten we oefenen!

AWS-beveiliging gebruiken voor developers

Preparing Video For Download...