AWS-beveiliging gebruiken voor developers
Rahul Singh
Technical Product Manager
De wijziging die niets verandert

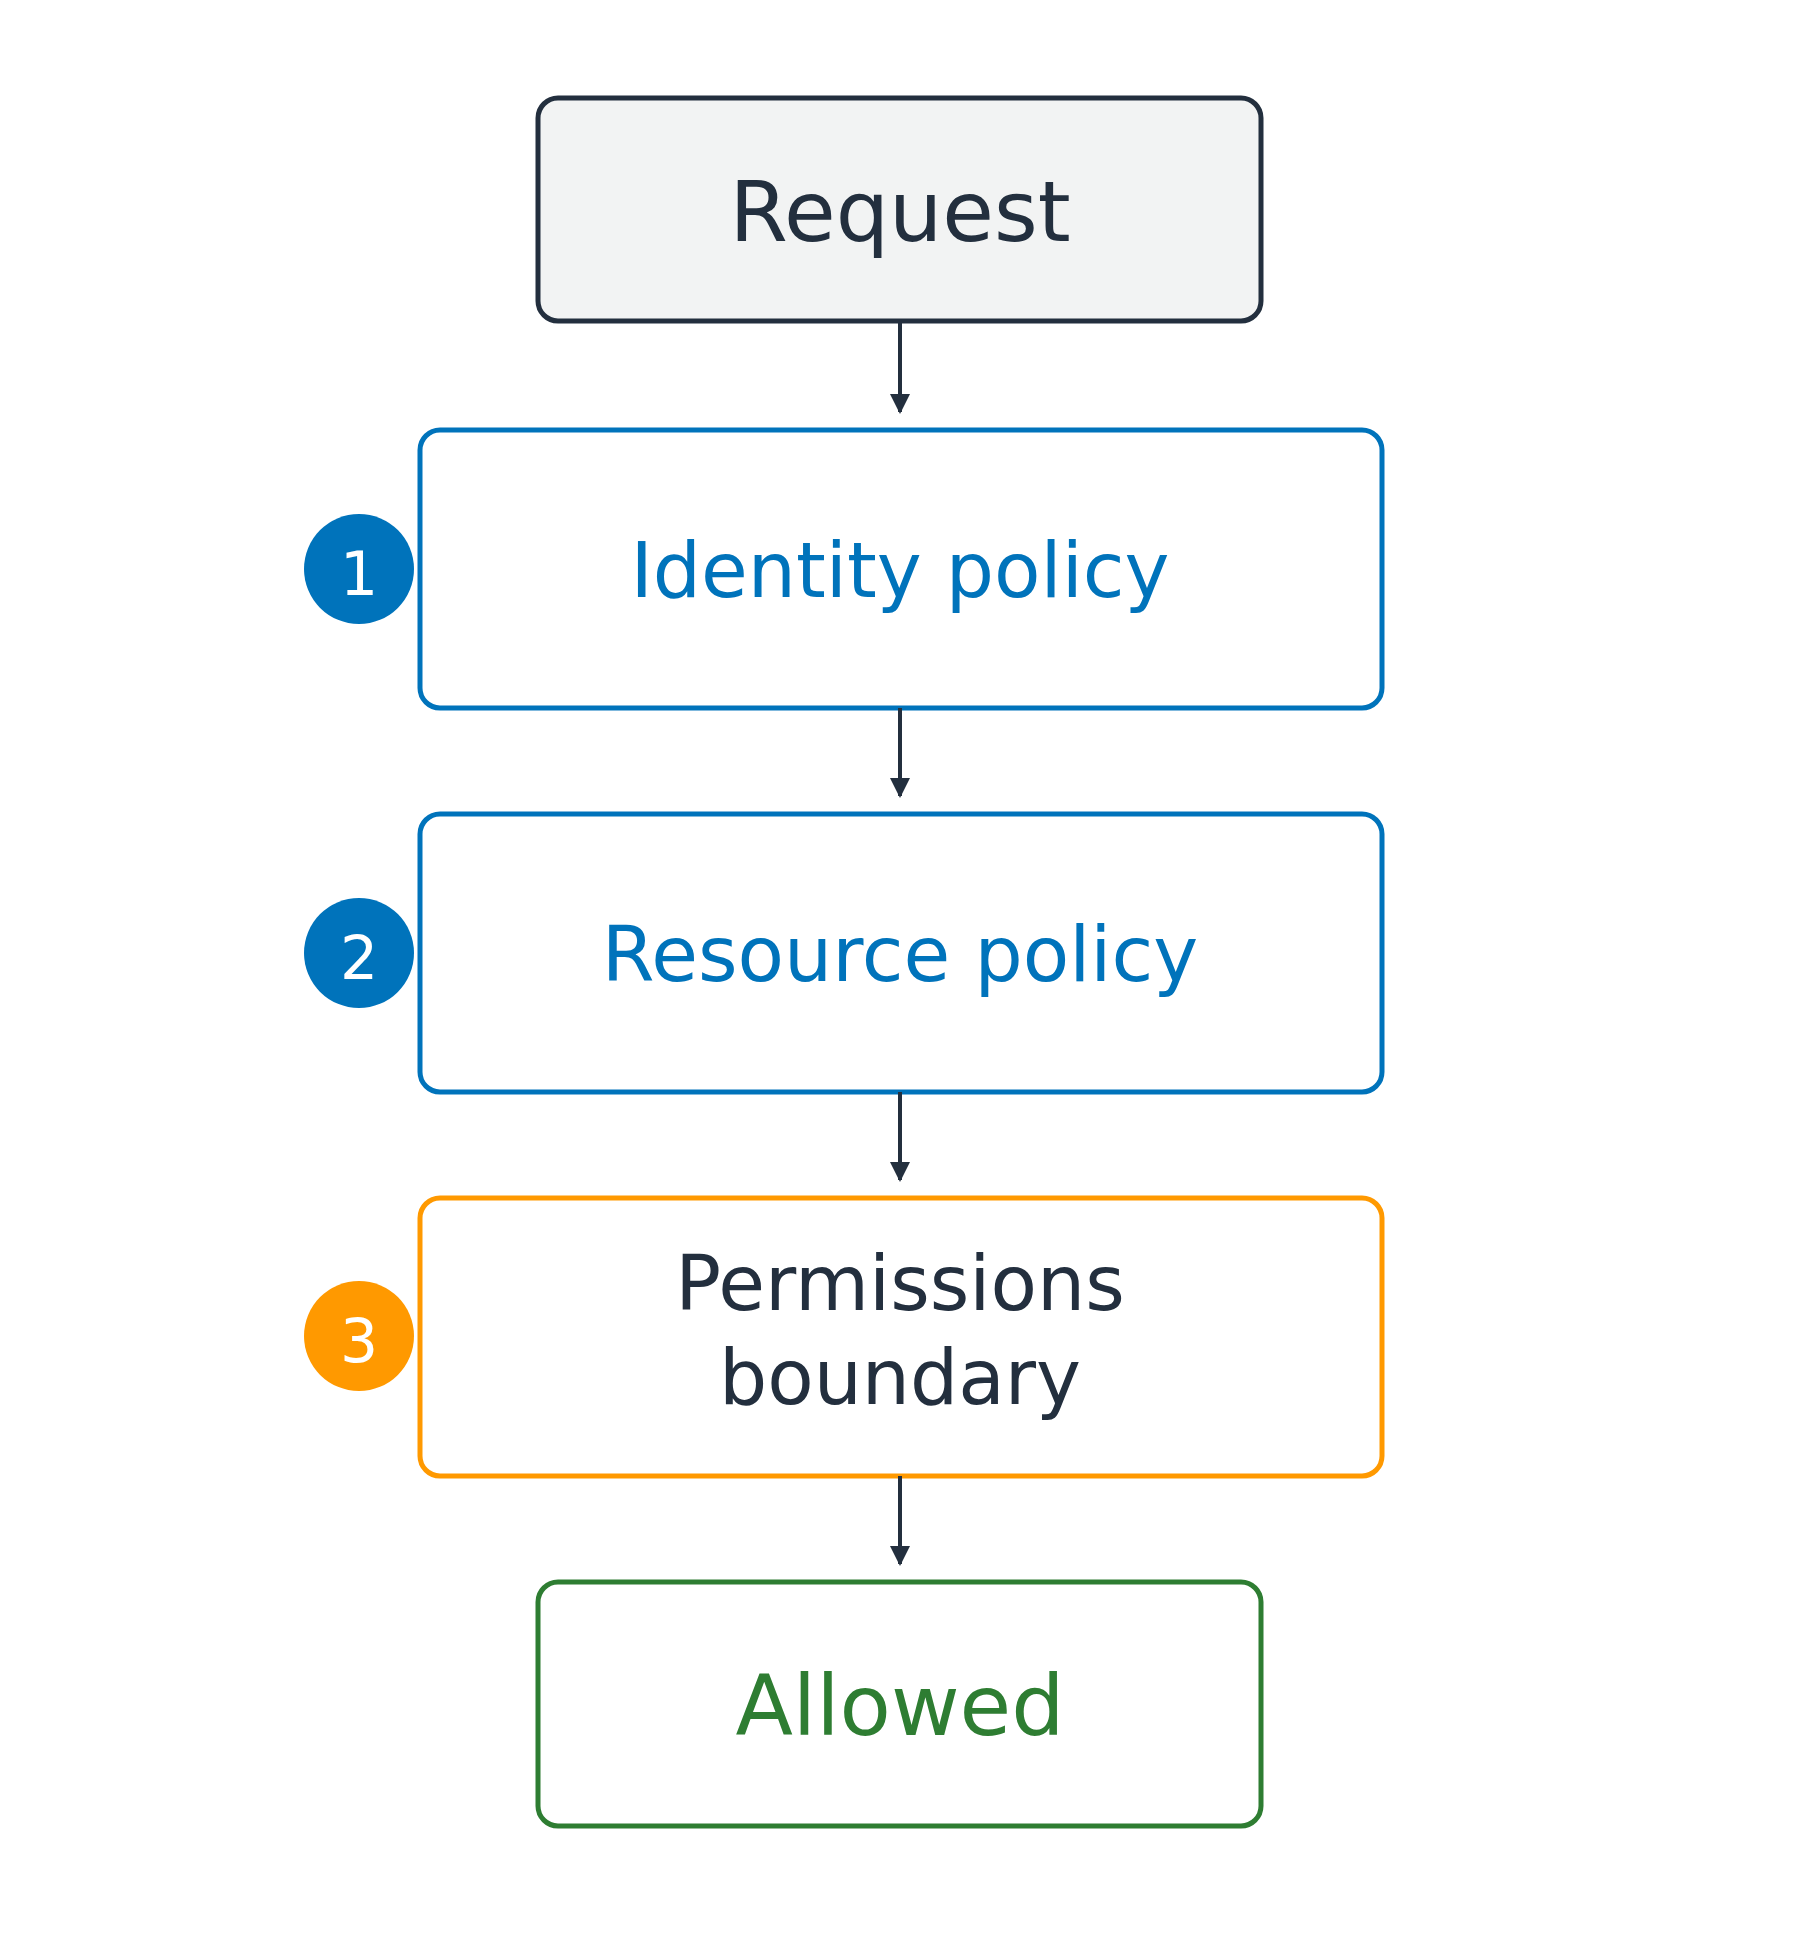
Maximaal drie lagen
In je eigen account is één toestaan genoeg
Geweigerd door elke laag die het tegenkomt

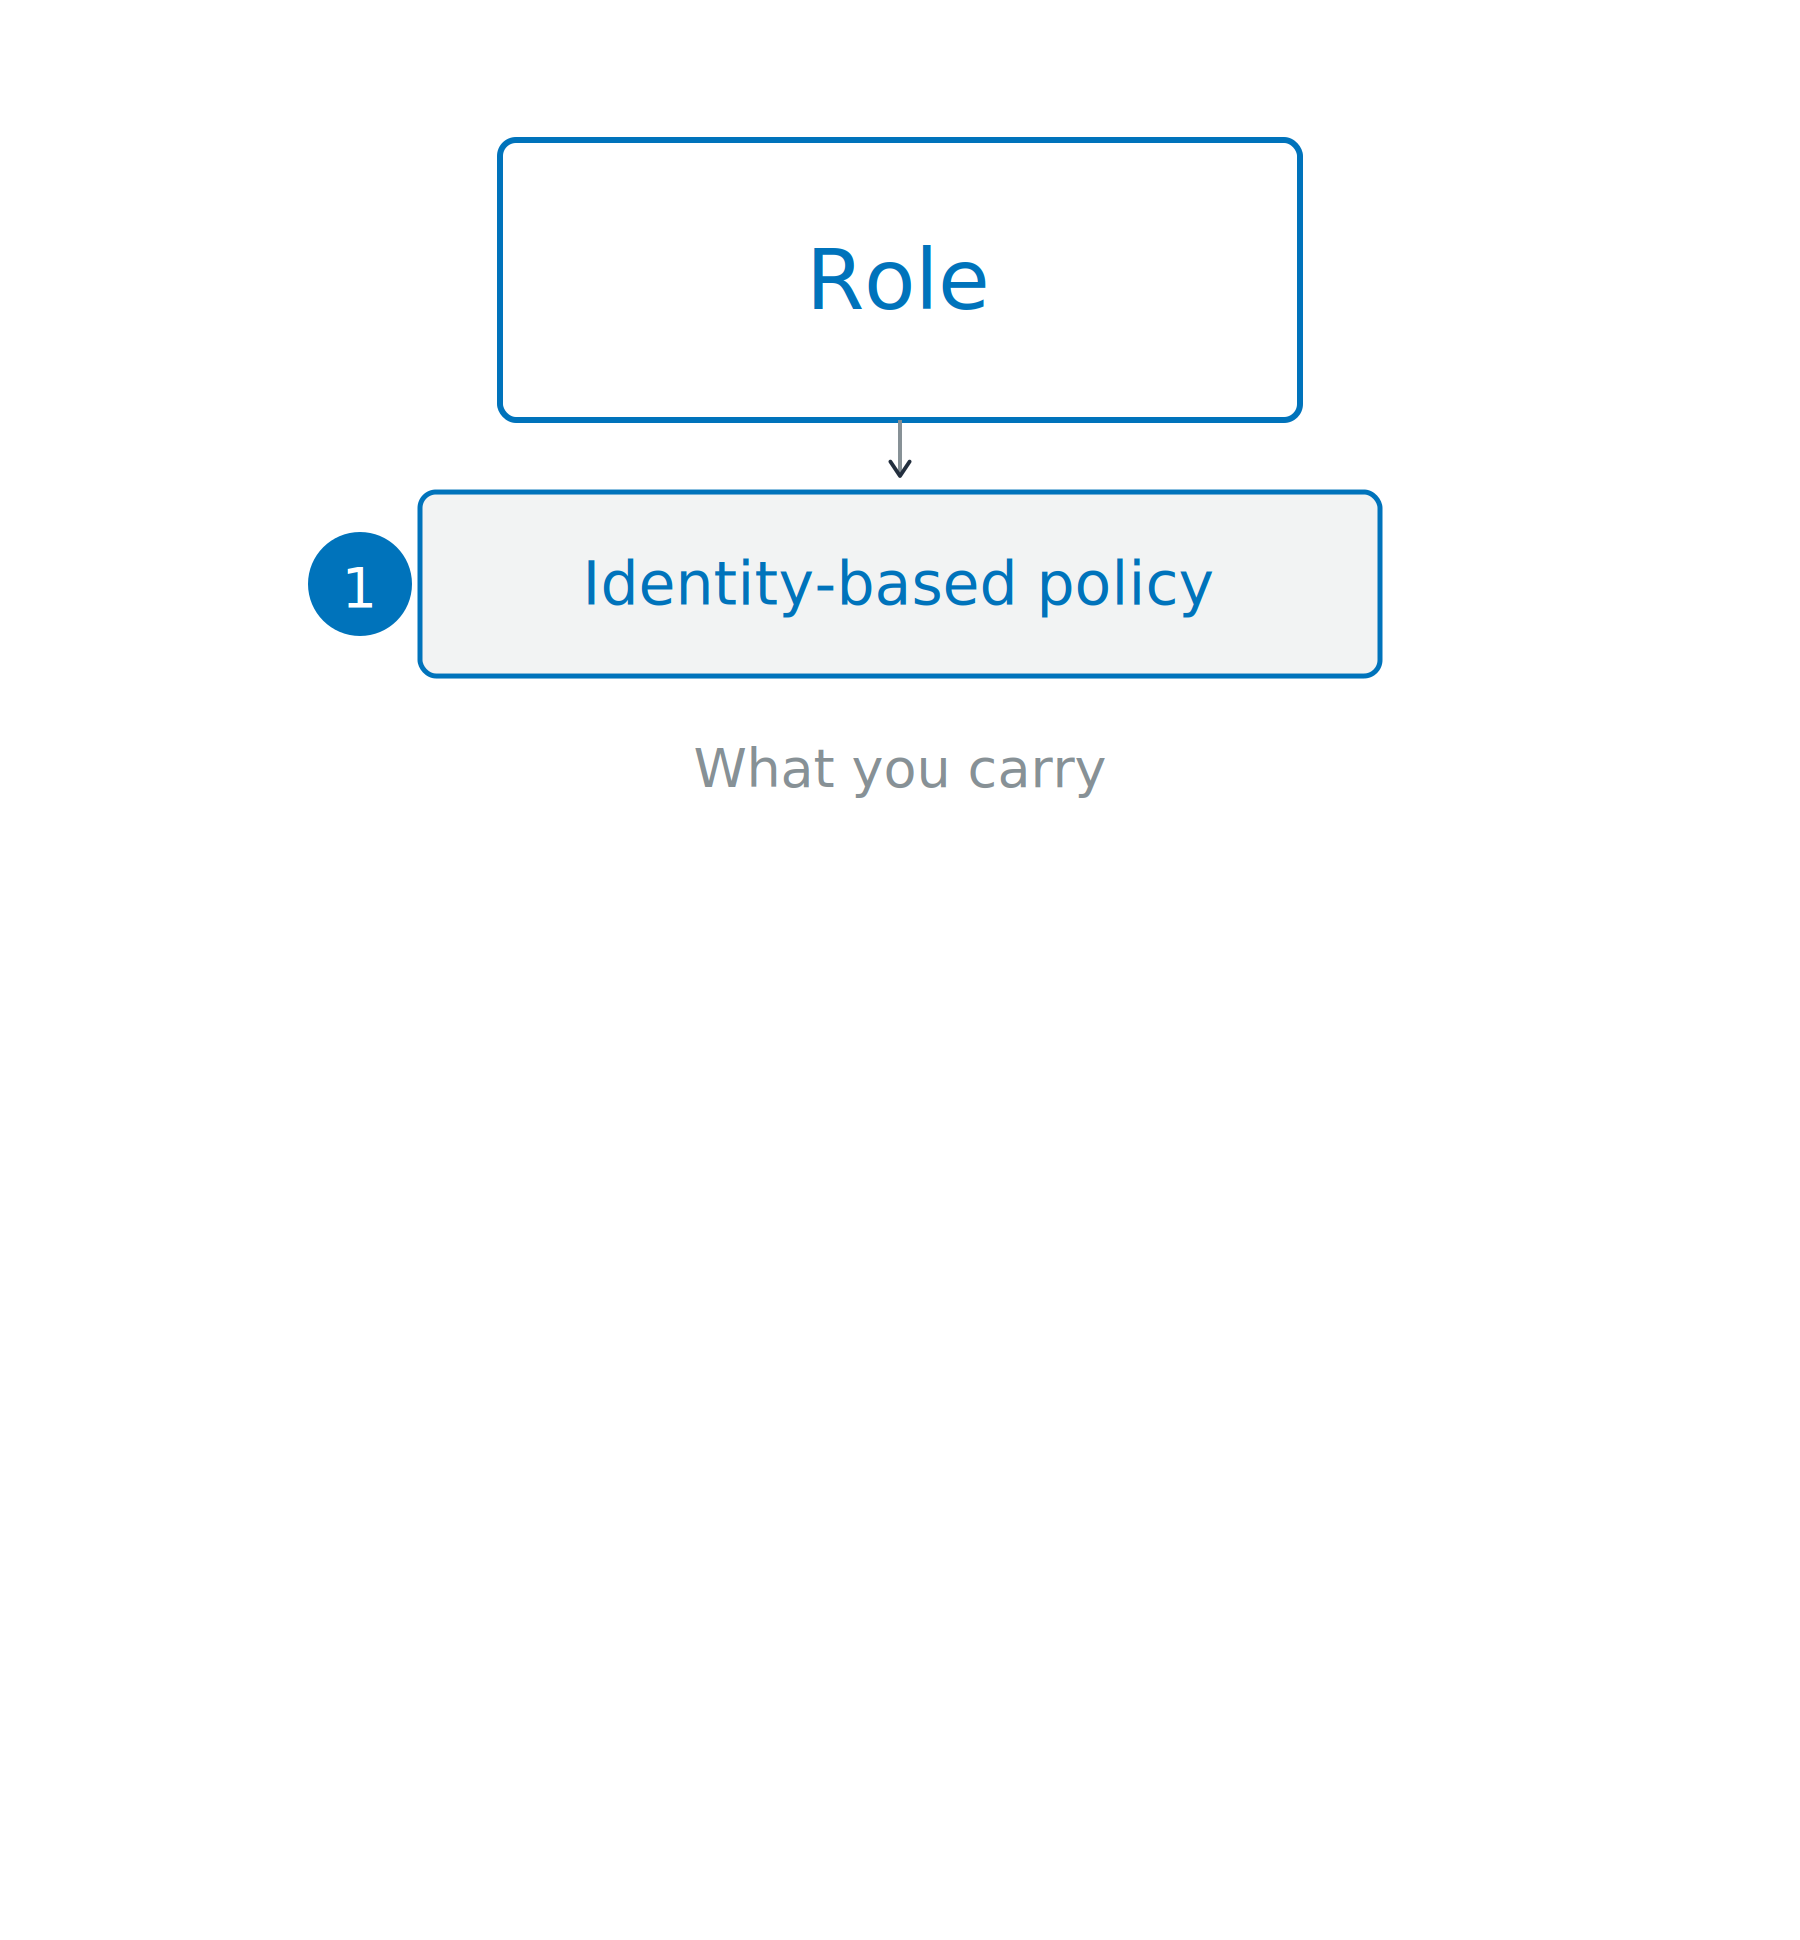
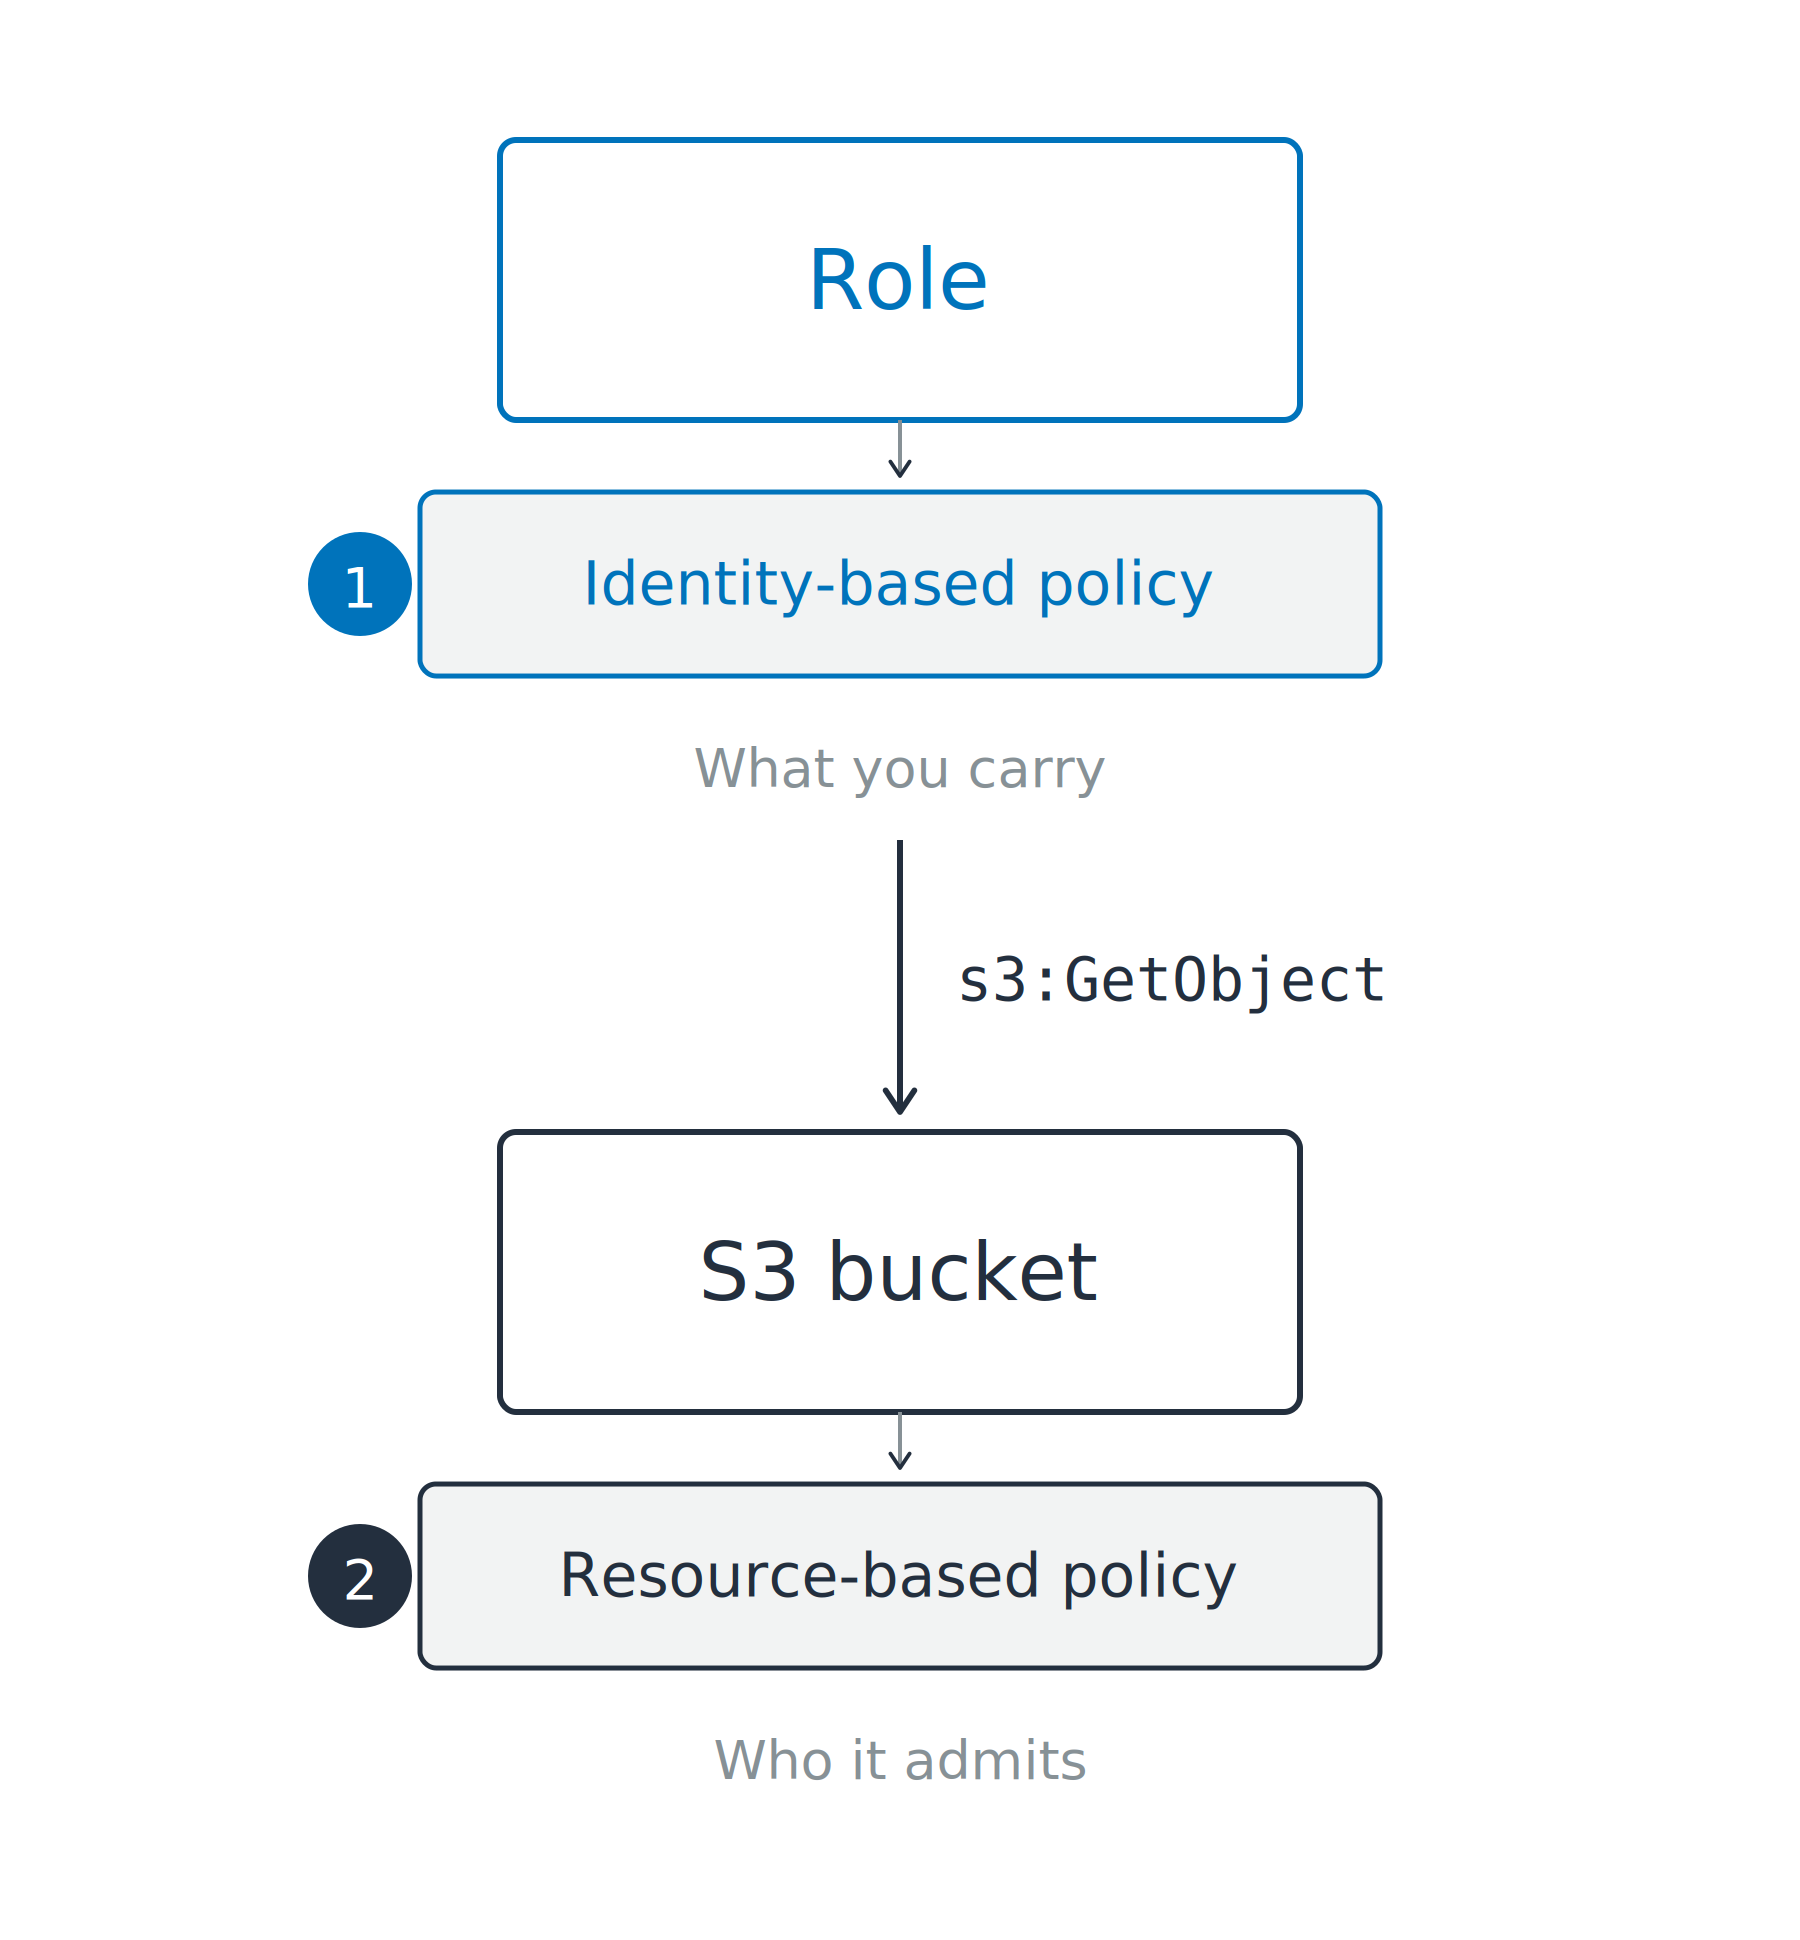
Identity-based policy

Identity-based policy
Resource-based policy

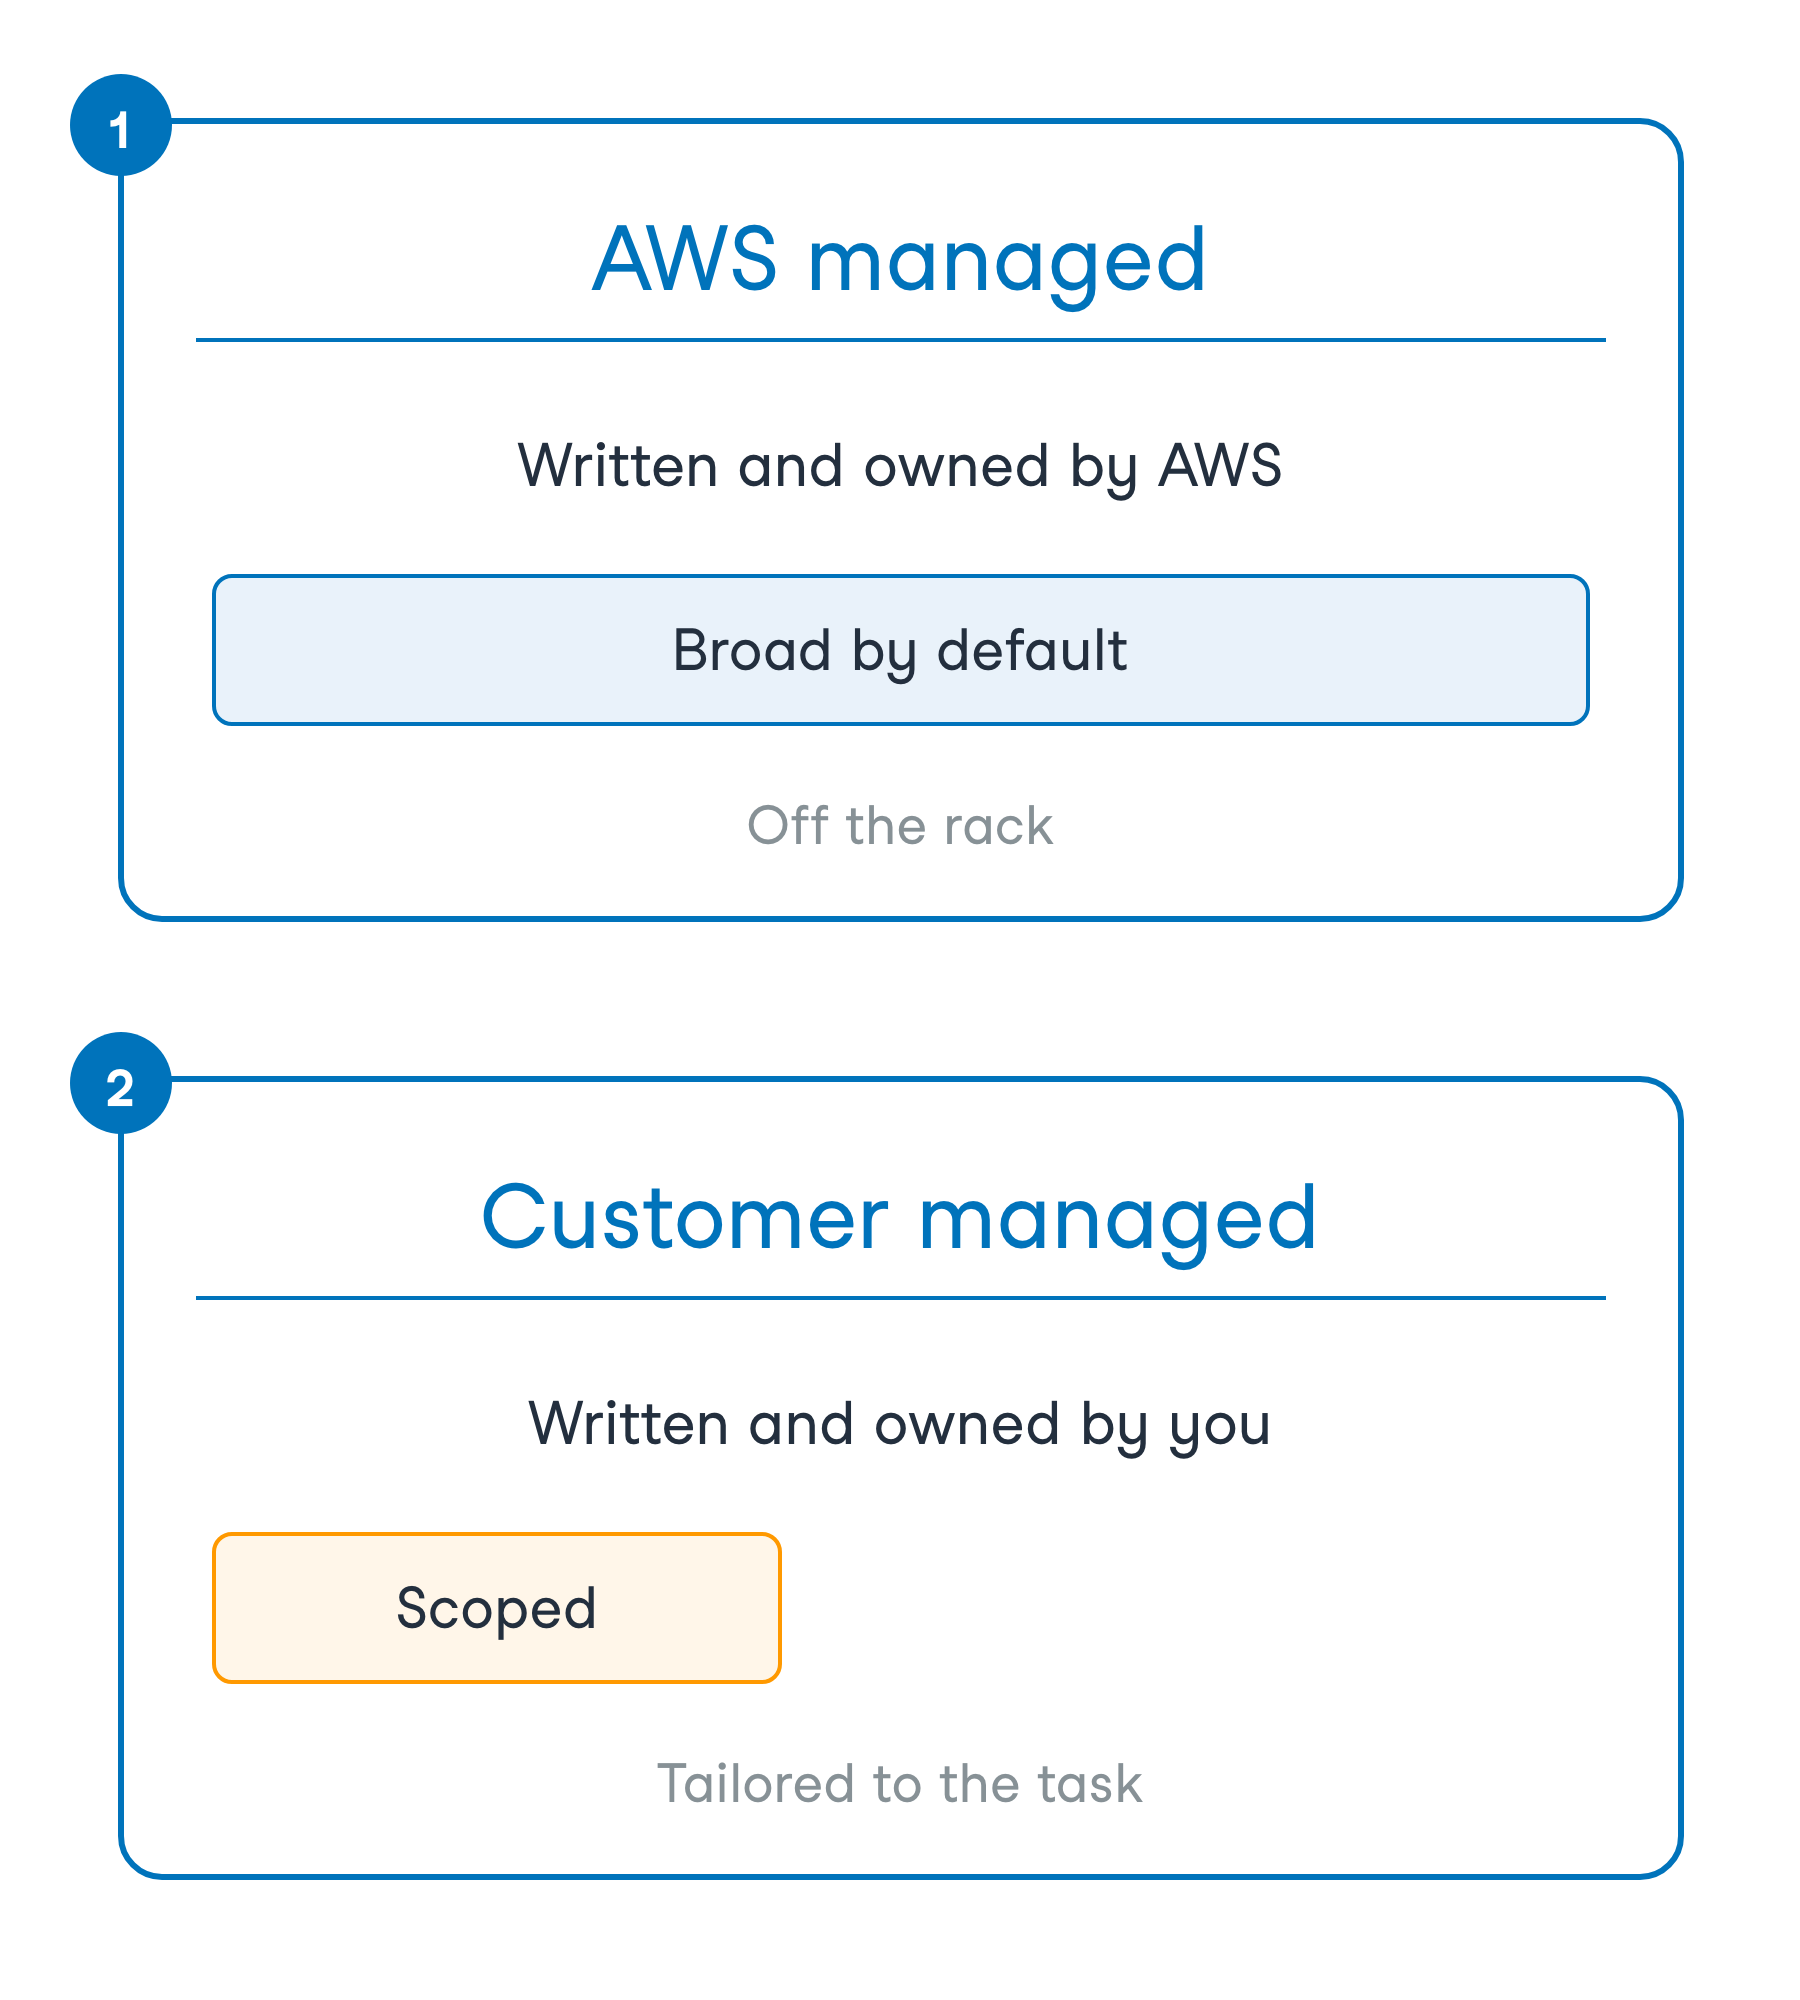
Twee soorten identity-beleid

Twee soorten identity-beleid
Gemak of precisie

Waarom een account er één koppelt
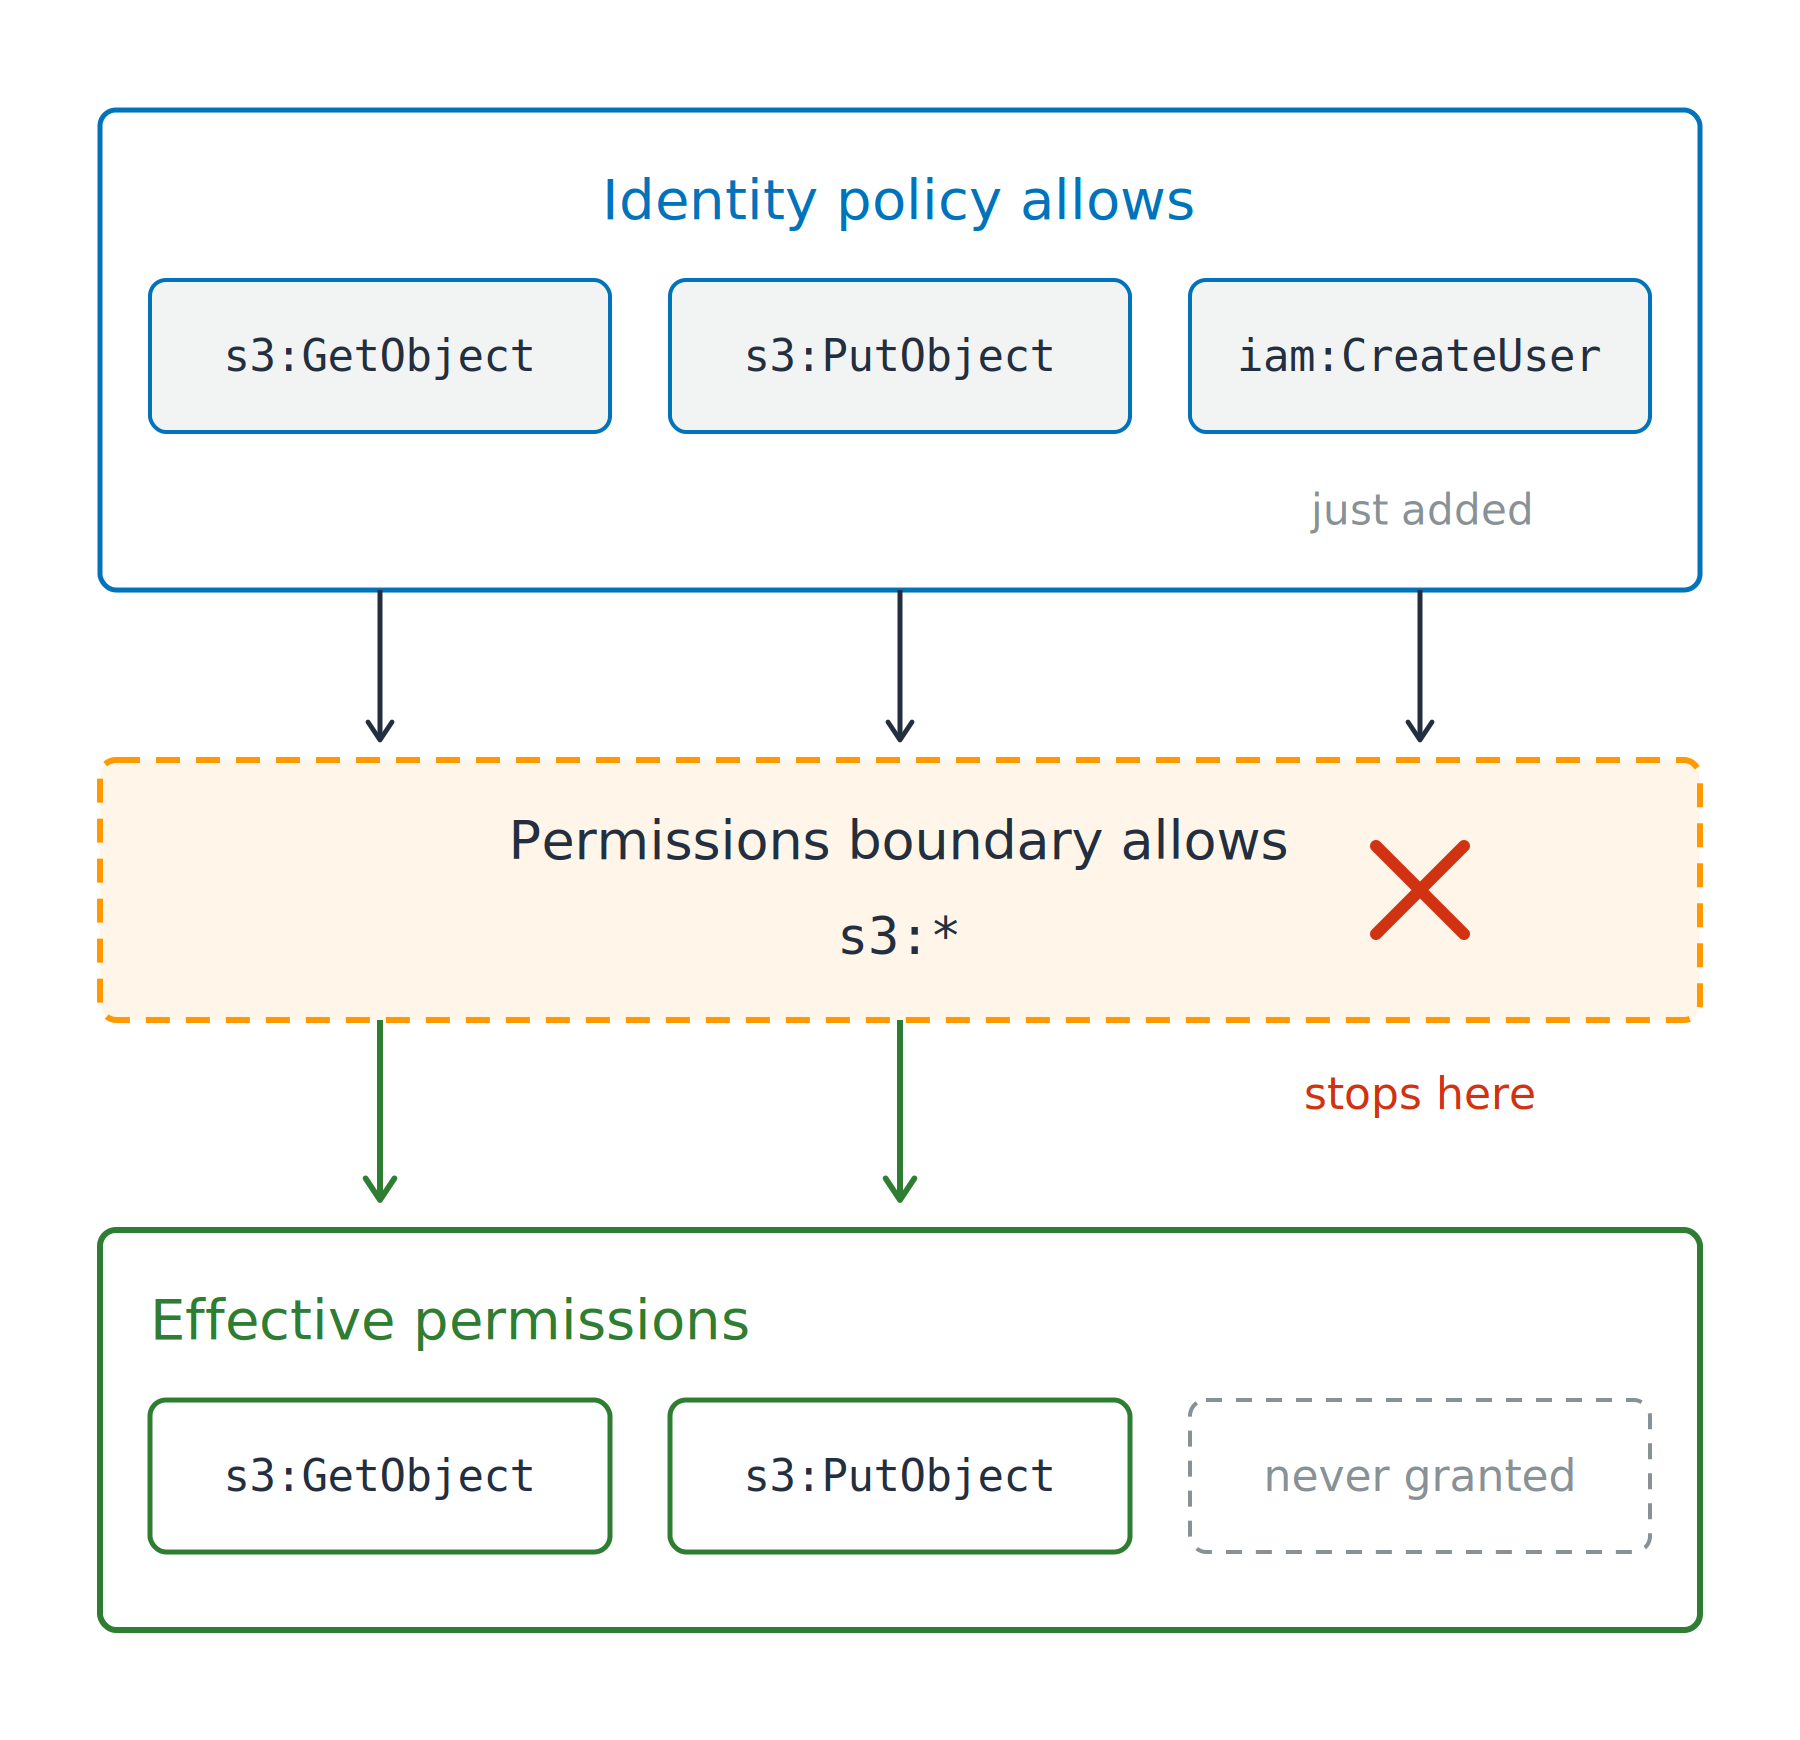
Permissions boundary

Waarom een account er één koppelt
Permissions boundary
Waarom iam:CreateUser niets deed

Waarom een account er één koppelt
Permissions boundary
Waarom iam:CreateUser niets deed
Session policy: één AssumeRole-sessie

Condition key
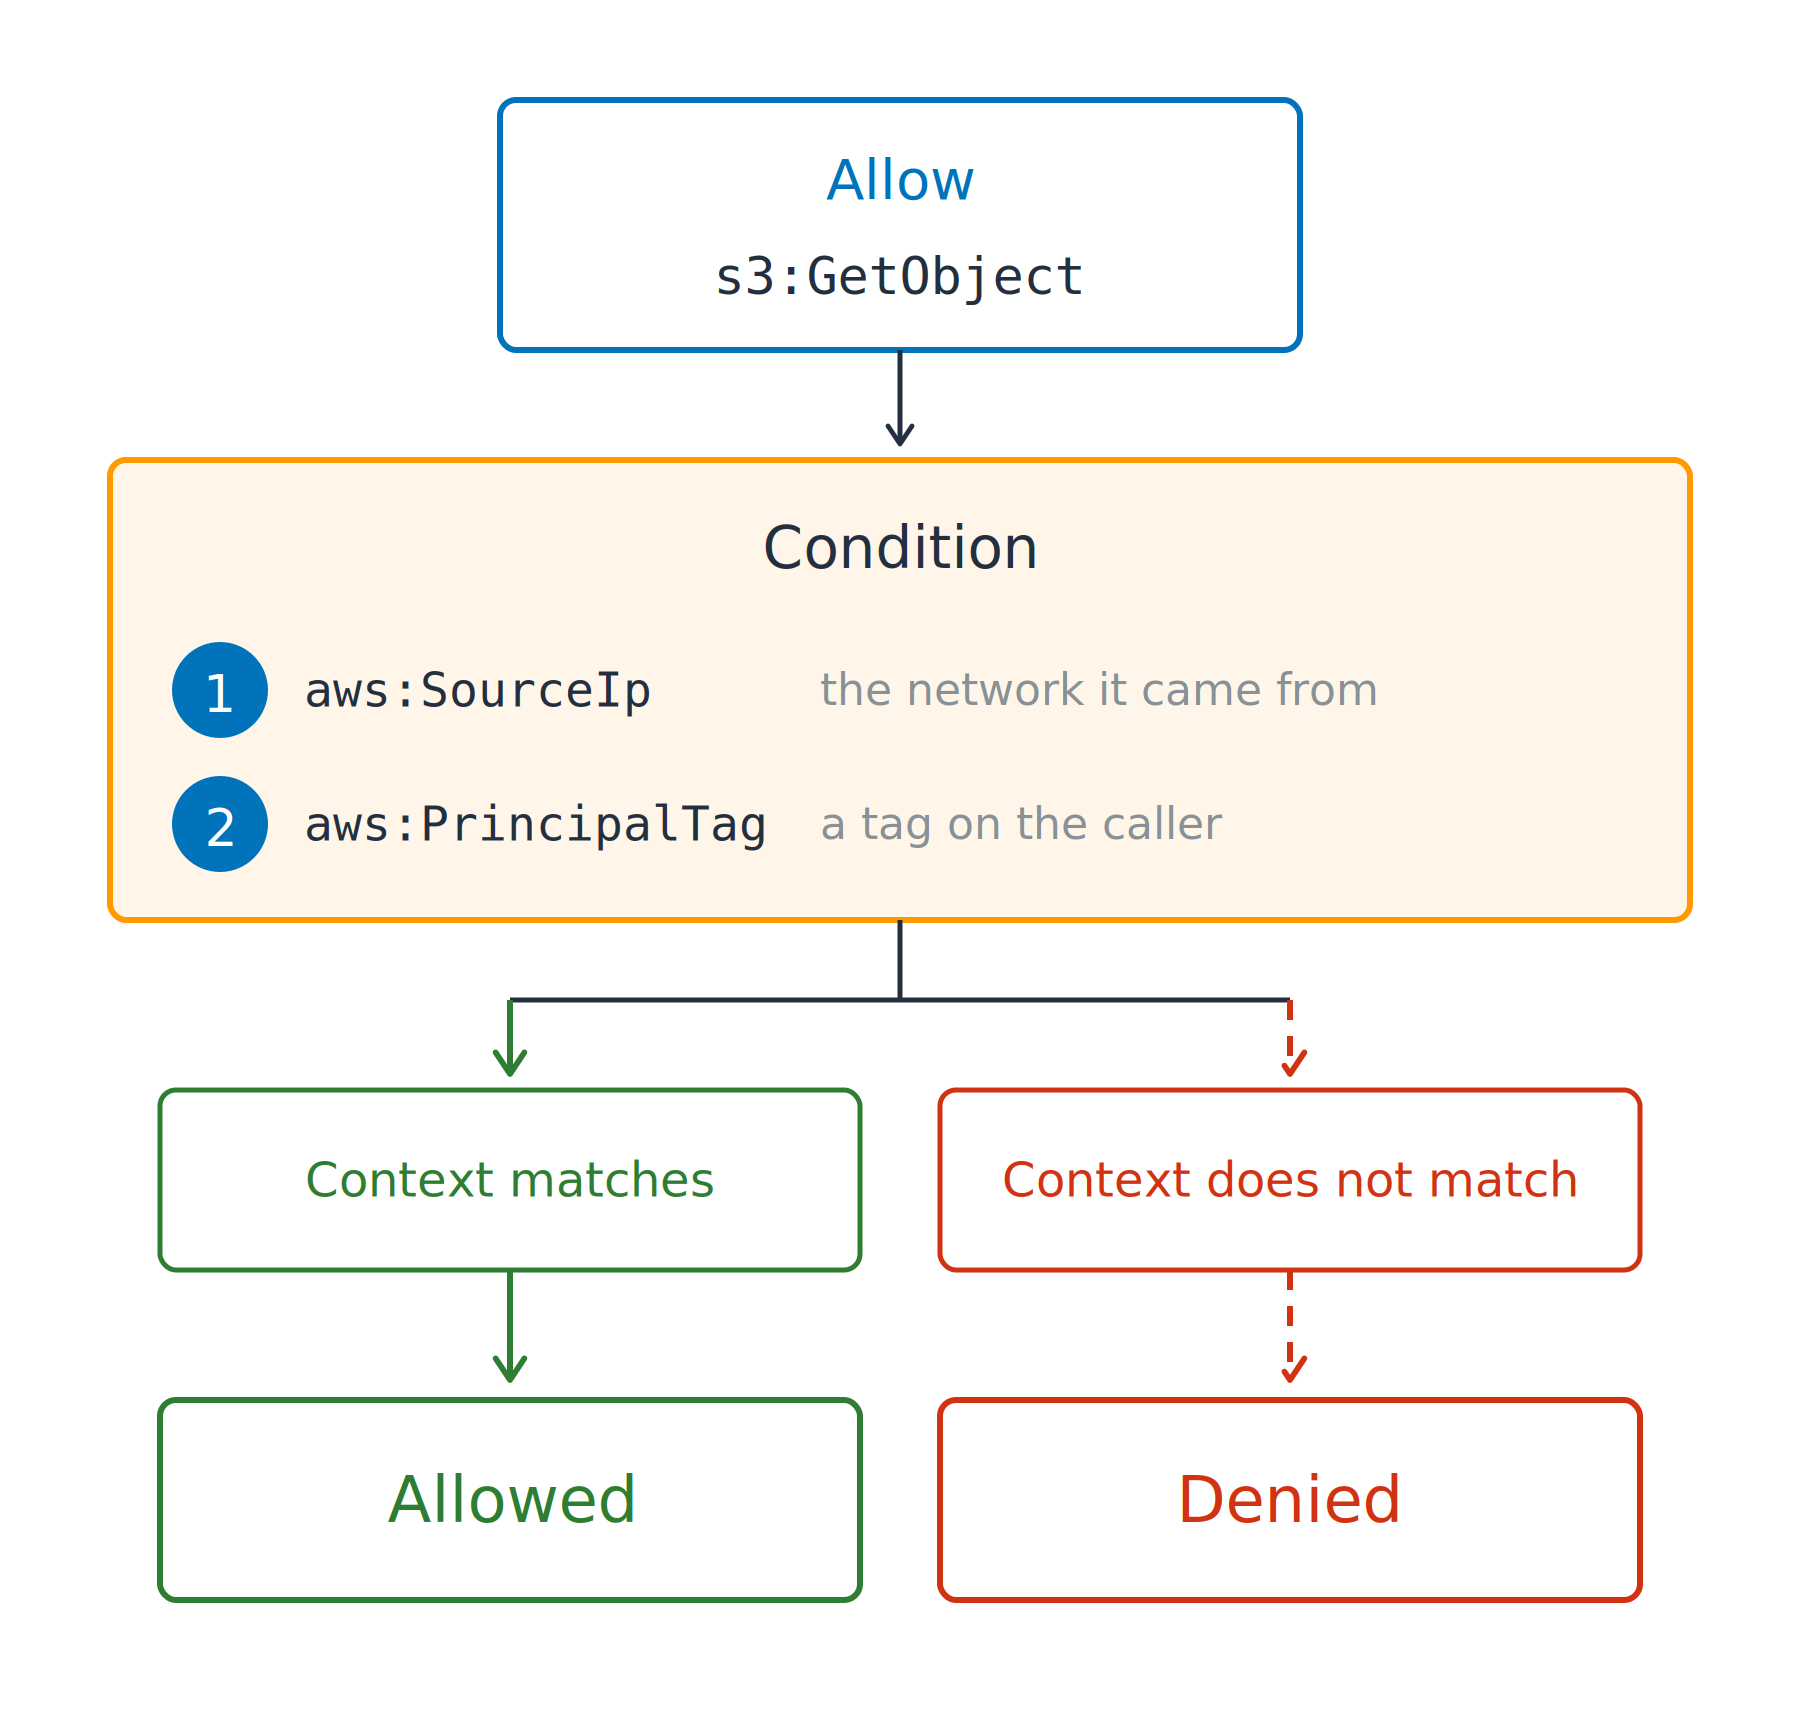
Vernauwt een allow tot de context van het verzoek
aws:SourceIp: het netwerk van herkomst

Condition key
Vernauwt een allow tot de context van het verzoek
aws:SourceIp: het netwerk van herkomst
aws:PrincipalTag: een tag op de aanroeperABAC: attribute-based access control

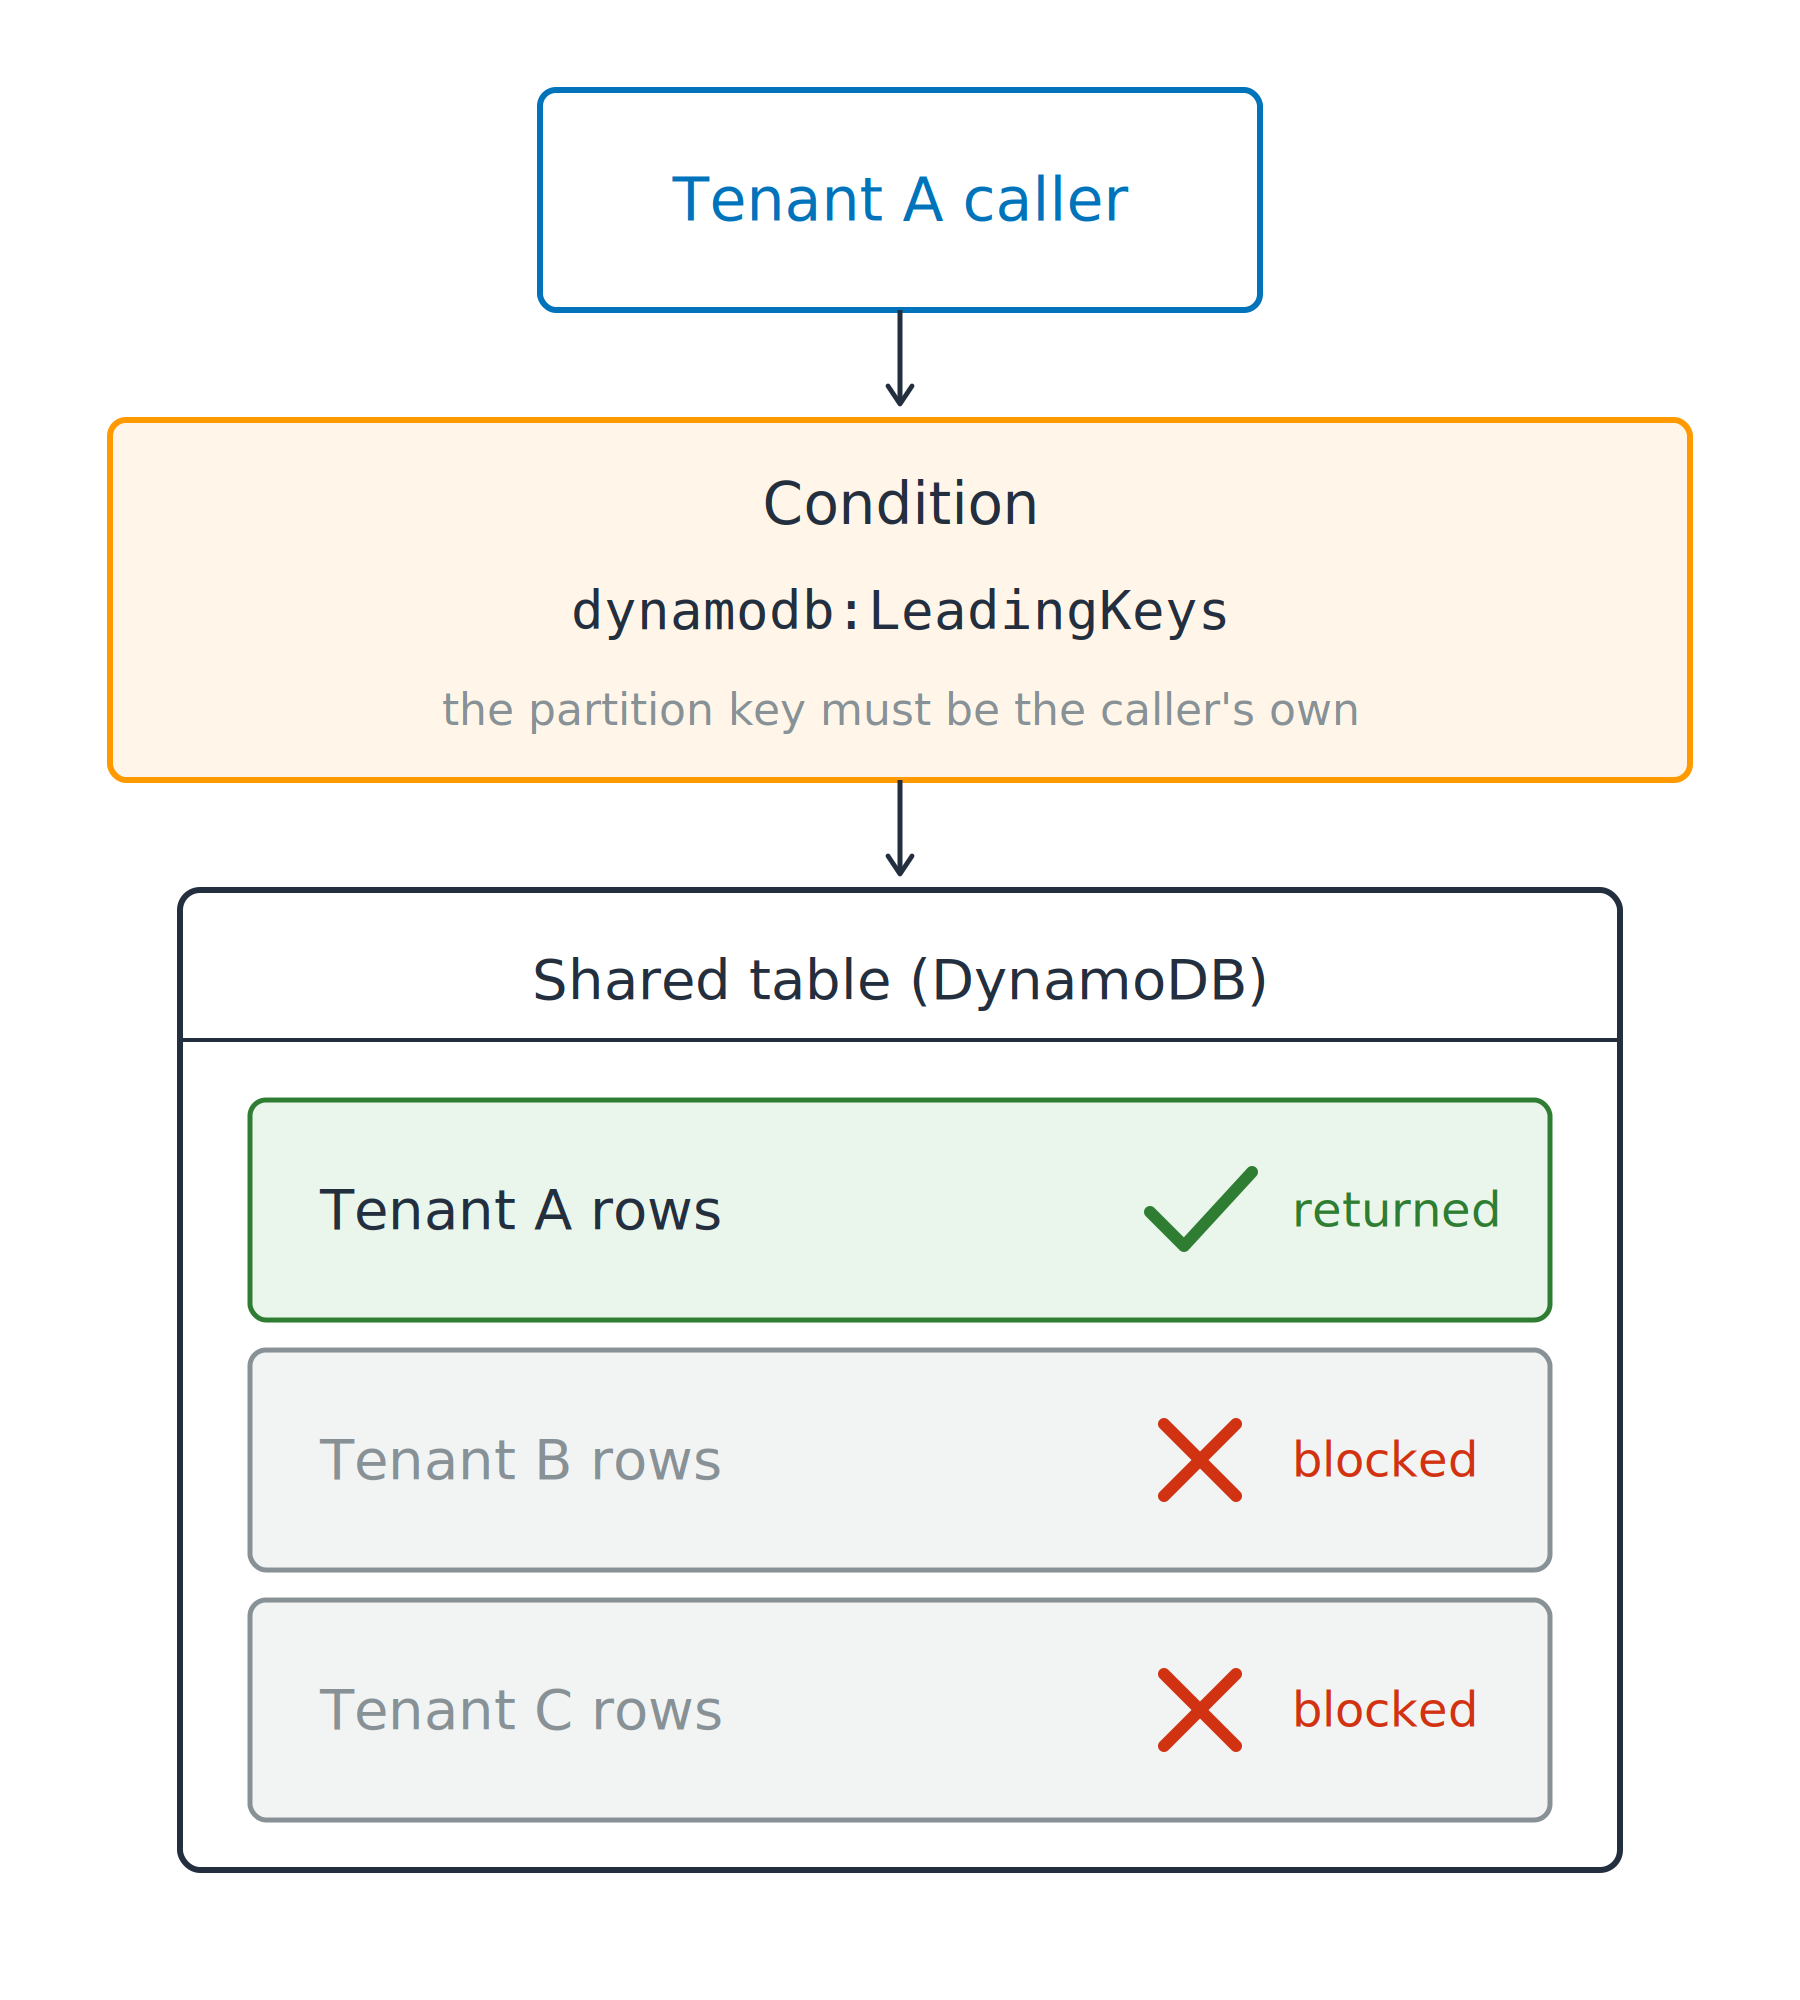
Eén gedeelde tabel

"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Eén gedeelde tabel
Eén conditie vernauwt het
ForAllValues: elke opgegeven key moet matchen"Action": ["dynamodb:Query", "dynamodb:GetItem", "dynamodb:Scan"],
"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Eén gedeelde tabel
Eén conditie vernauwt het
ForAllValues: elke opgegeven key moet matchendynamodb:Scan levert er geen, dus kan niets falenAWS-beveiliging gebruiken voor developers