Introductie tot AWS-beveiliging
AWS-beveiliging gebruiken voor developers

Rahul Singh
Technical Product Manager
Cursusvereisten
Cursusdoelen
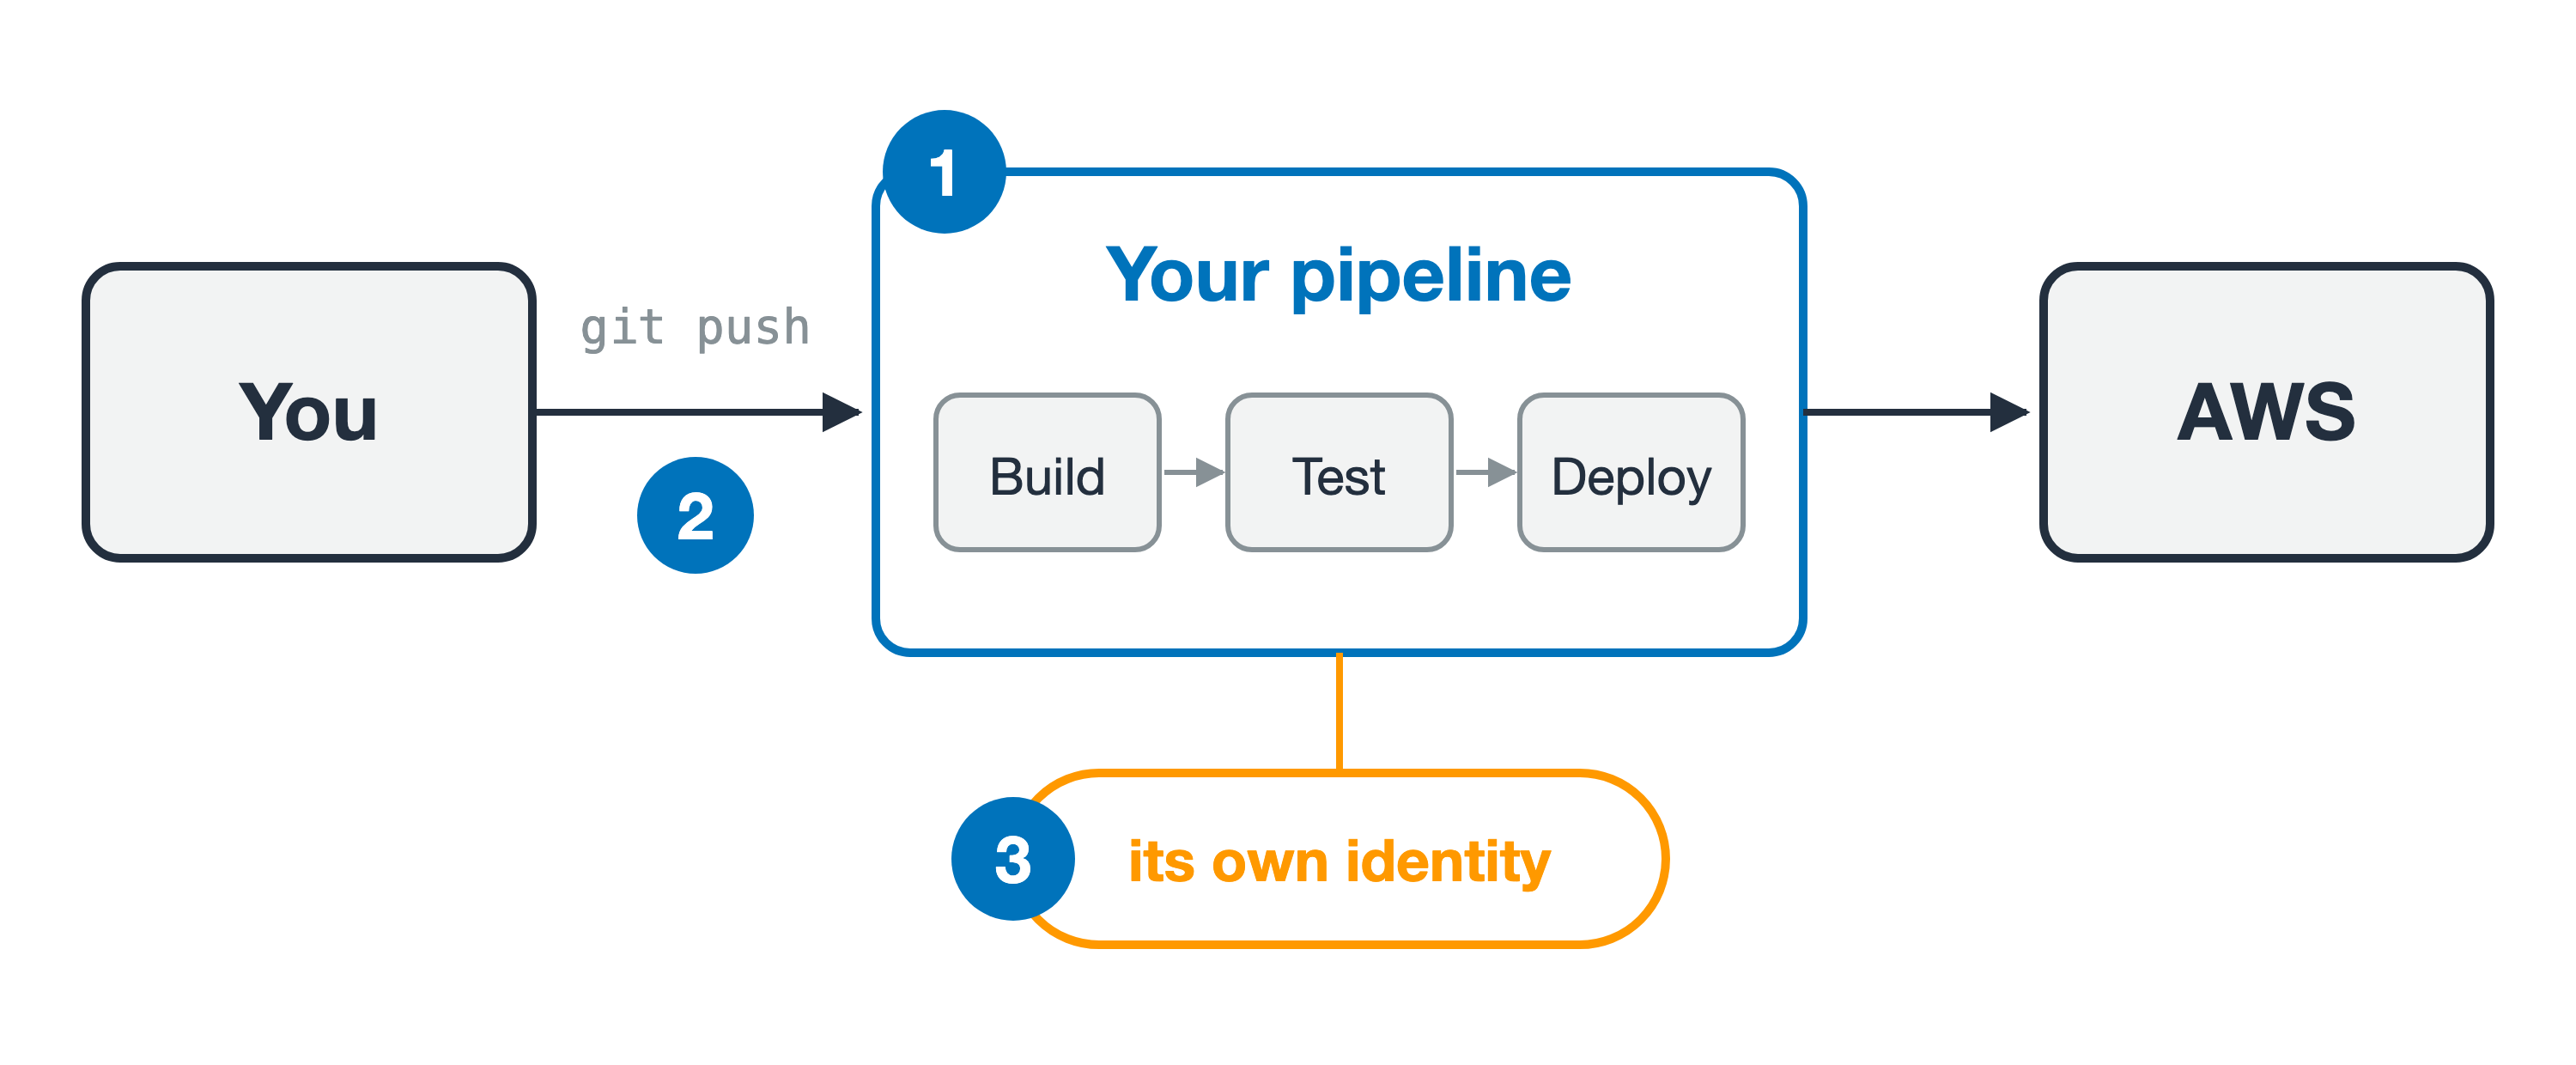
Je code gaat live via een pipeline
Een deploy die om de verkeerde reden faalt
Een deploy die om de verkeerde reden faalt
Een deploy die om de verkeerde reden faalt
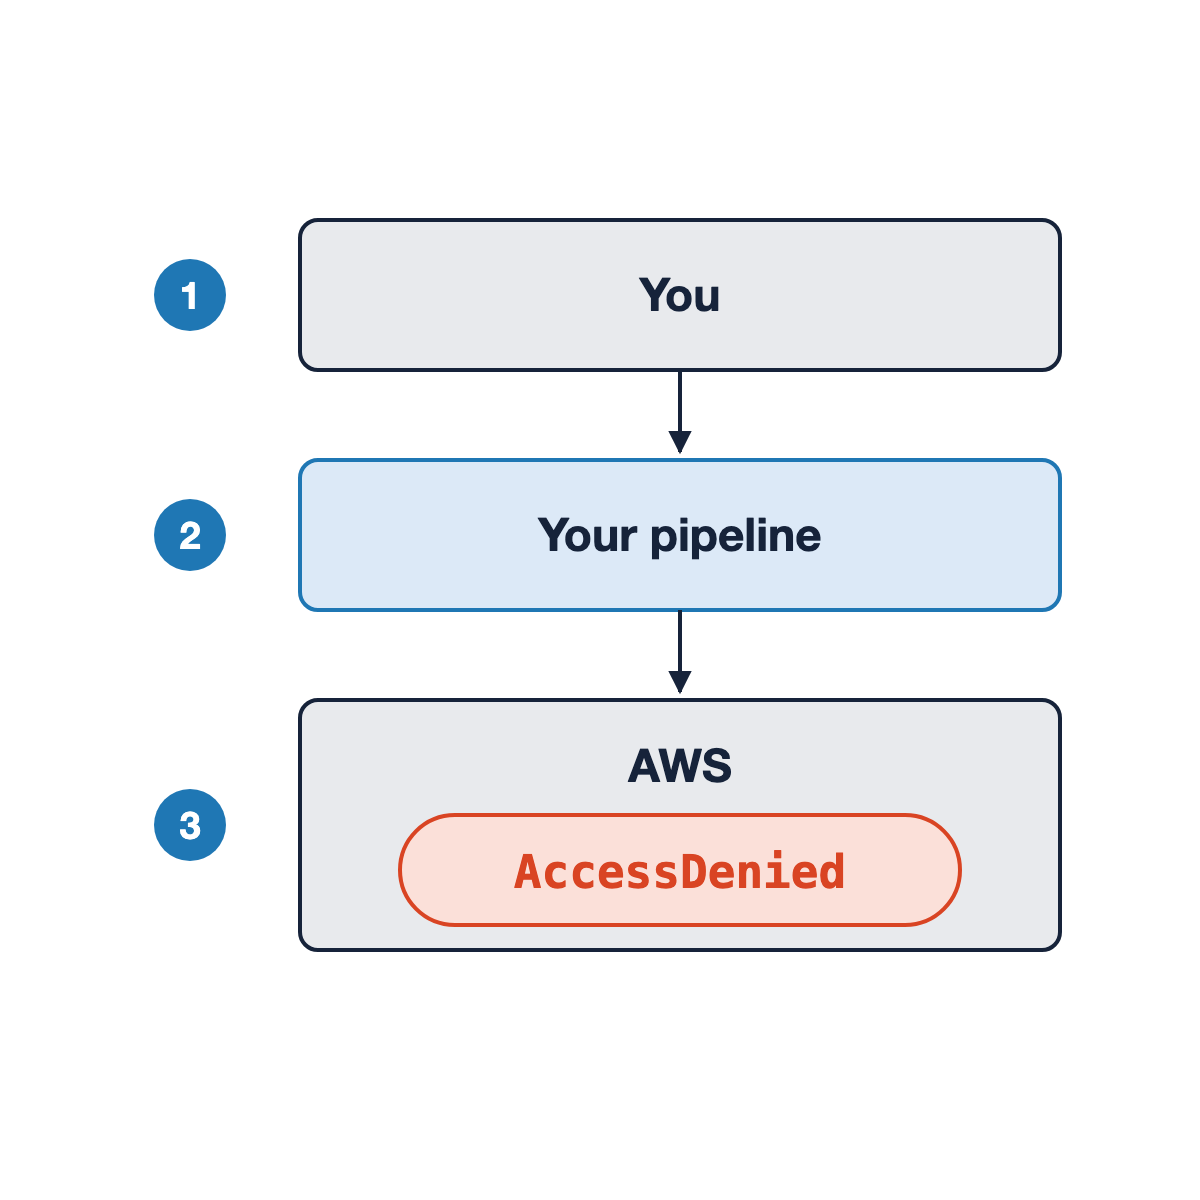
Wat er echt gebeurde
Wat er echt gebeurde
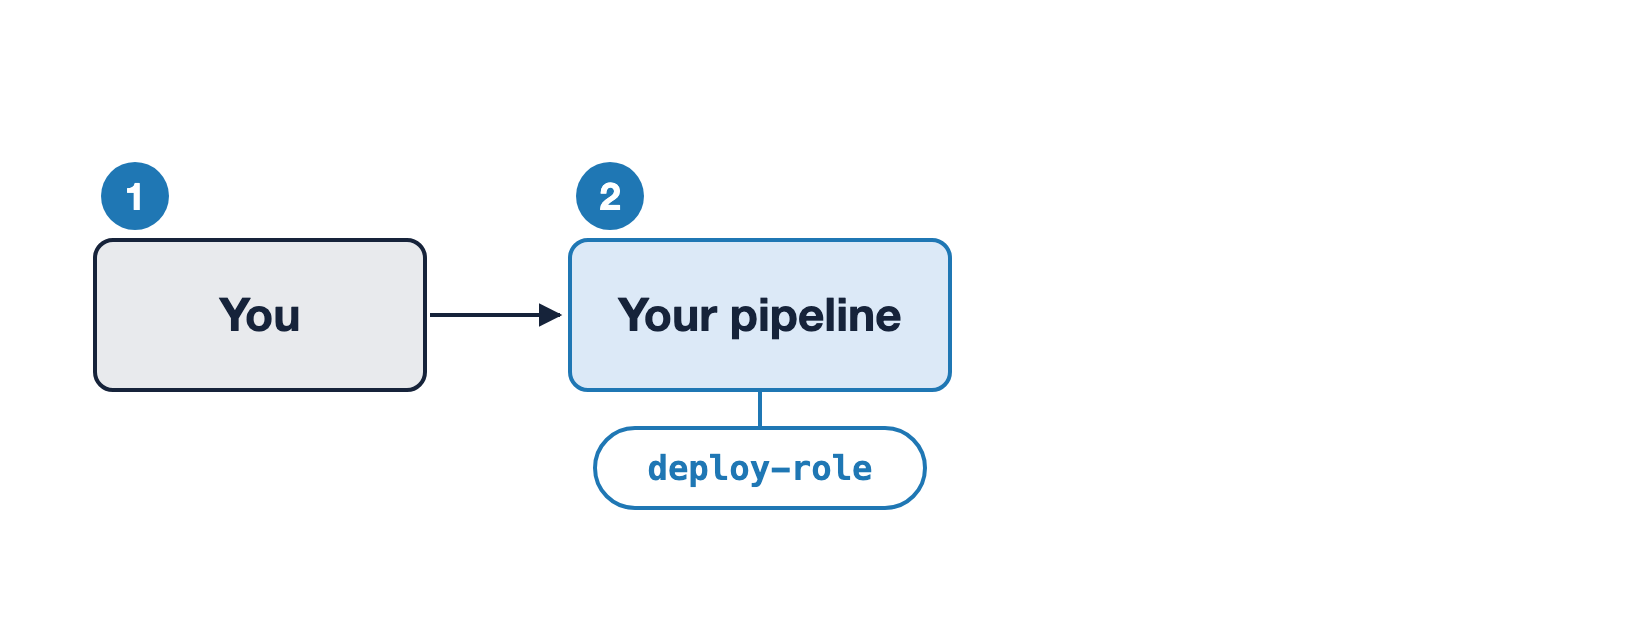
Wat er echt gebeurde
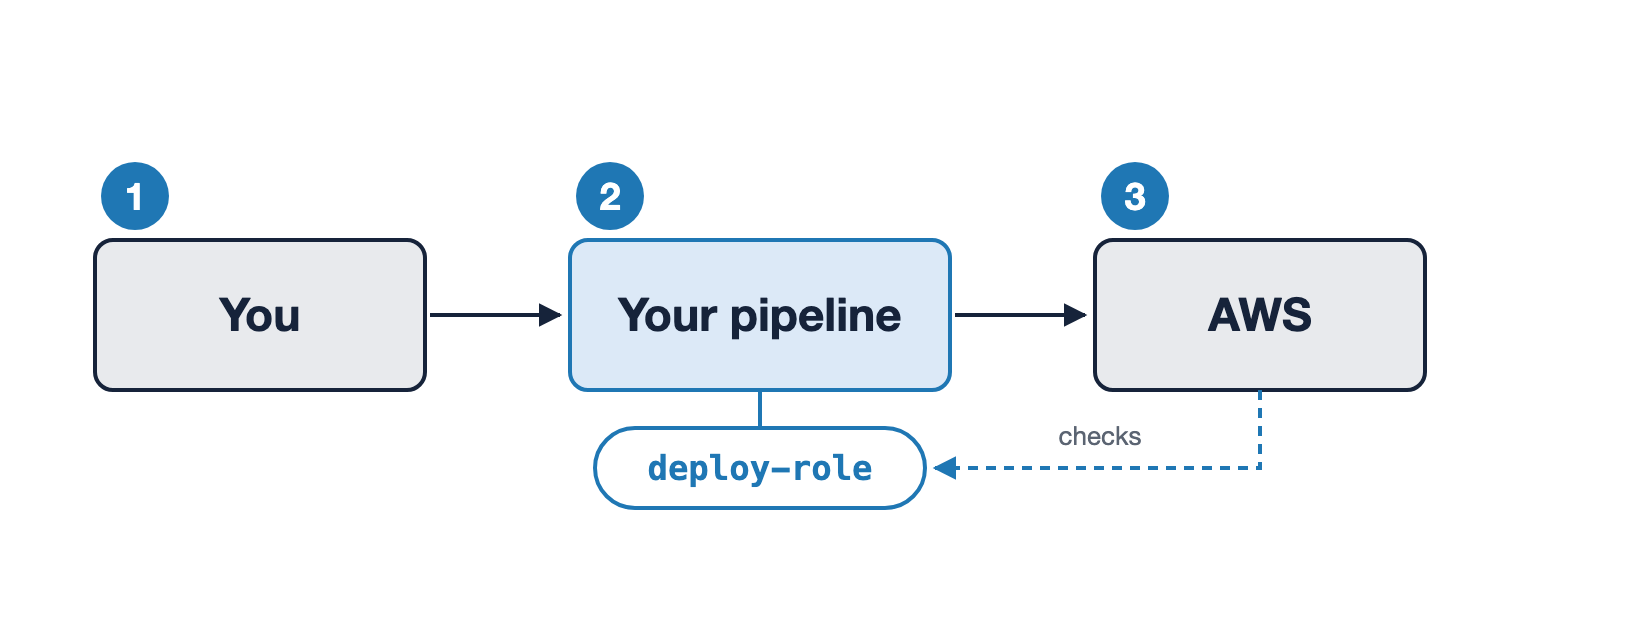
Actor en principal
Actor en principal
Actor en principal
Zelfde deploy, twee rollen
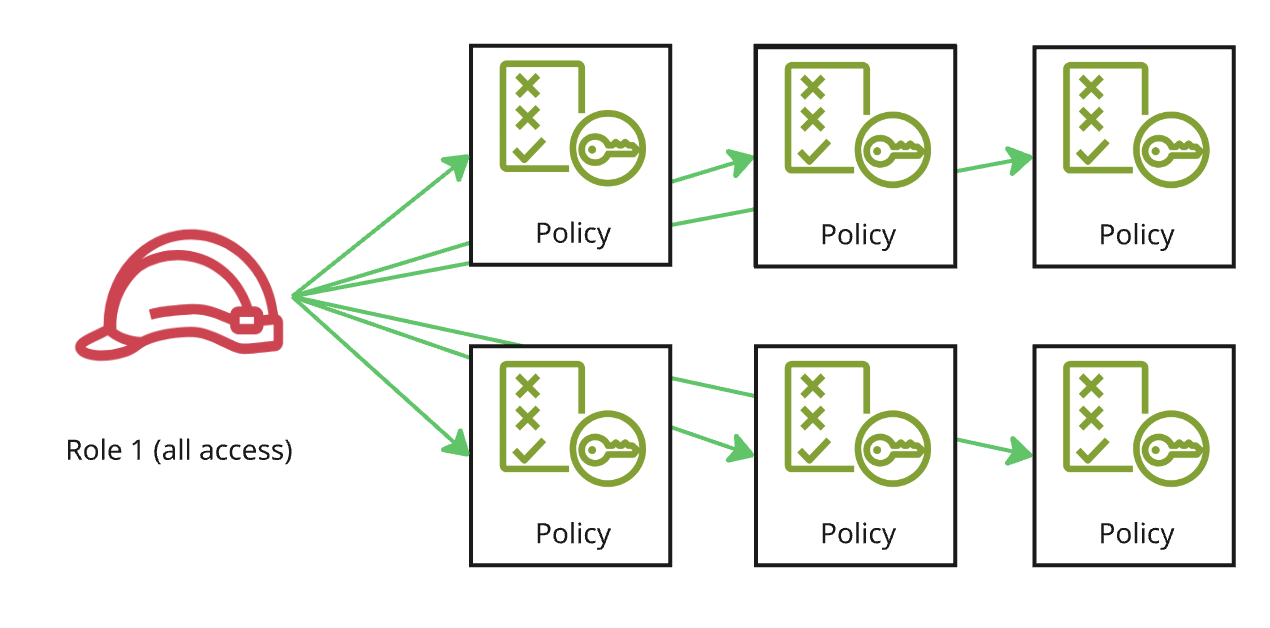
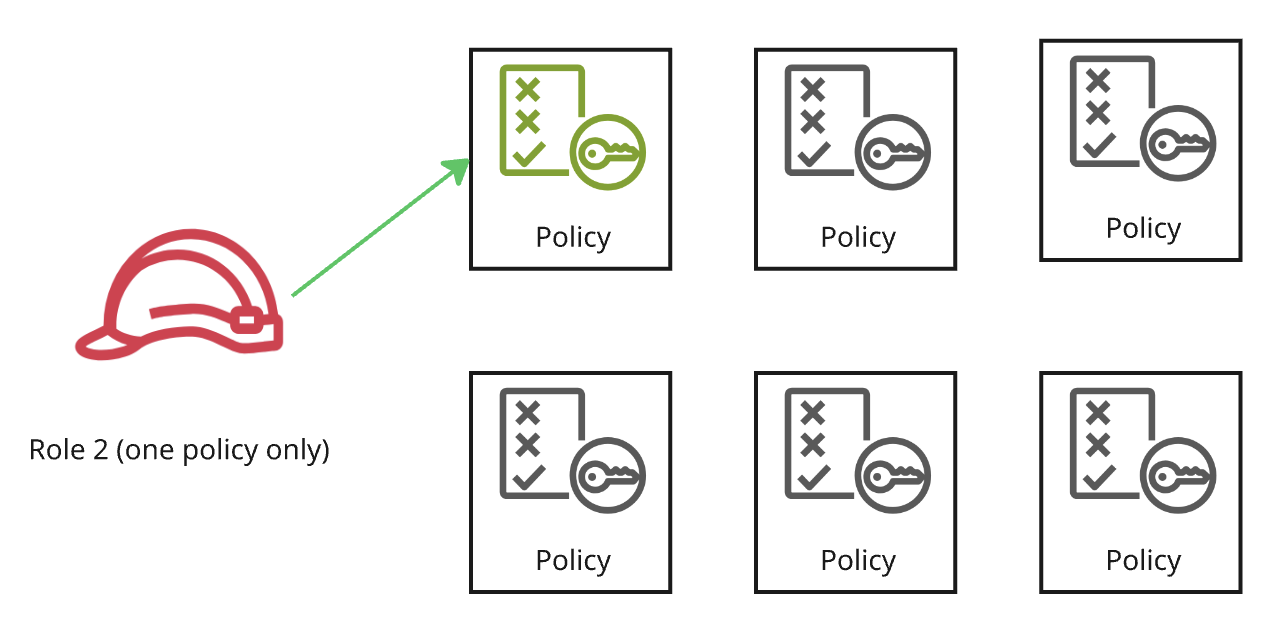
Explosiestraal
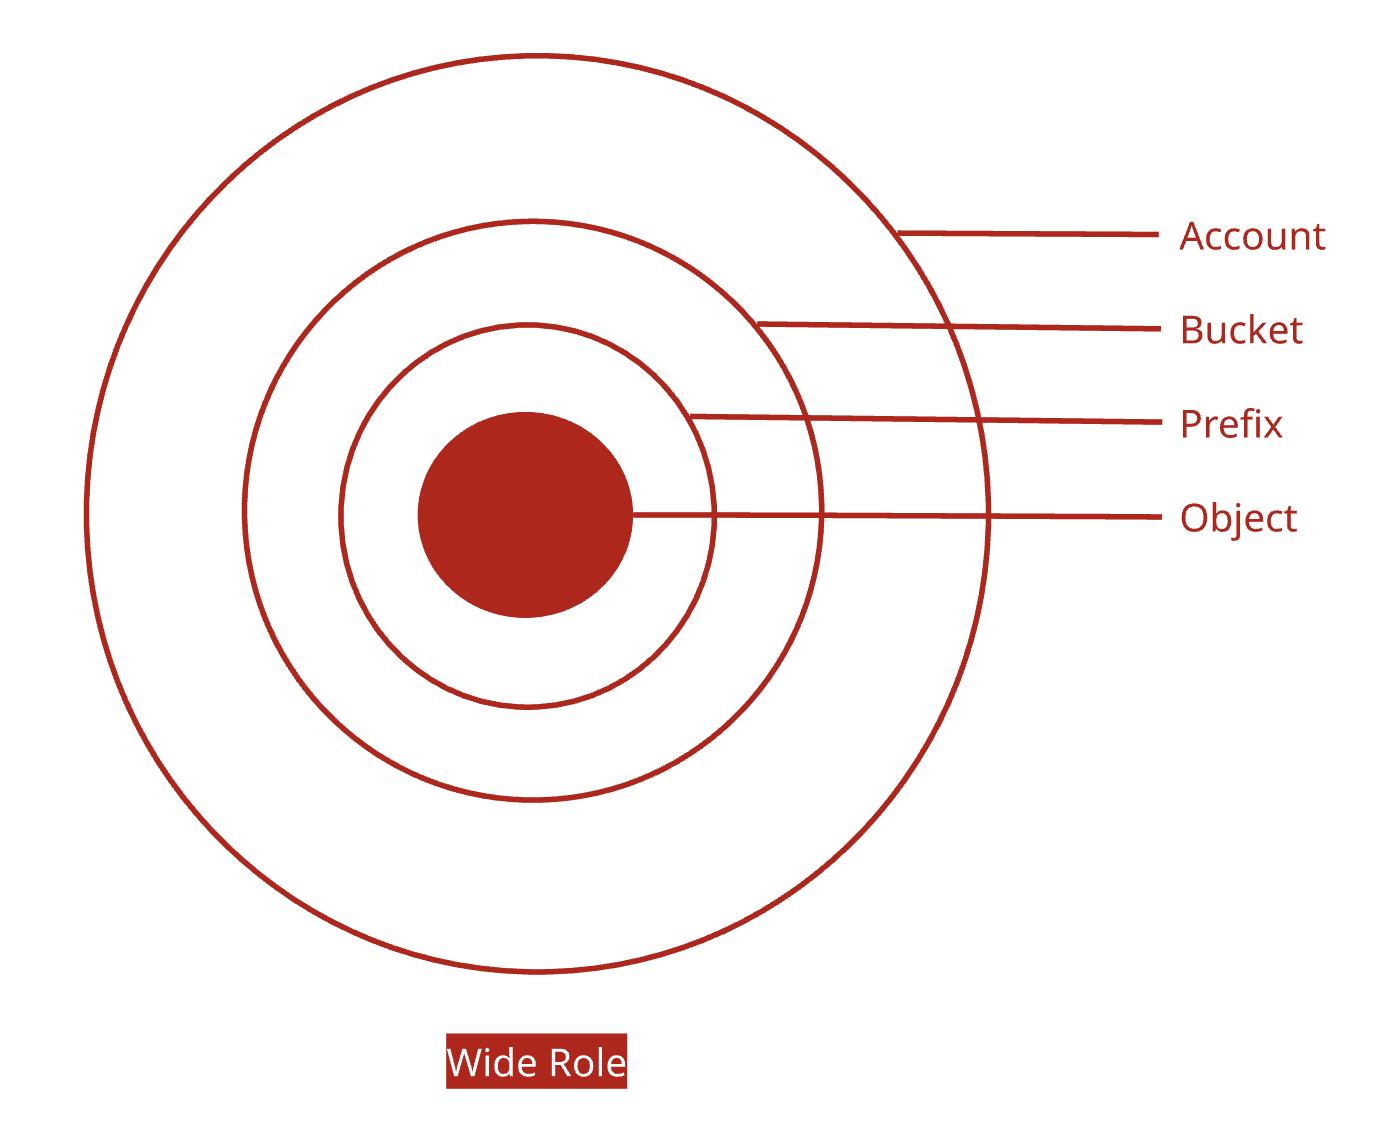
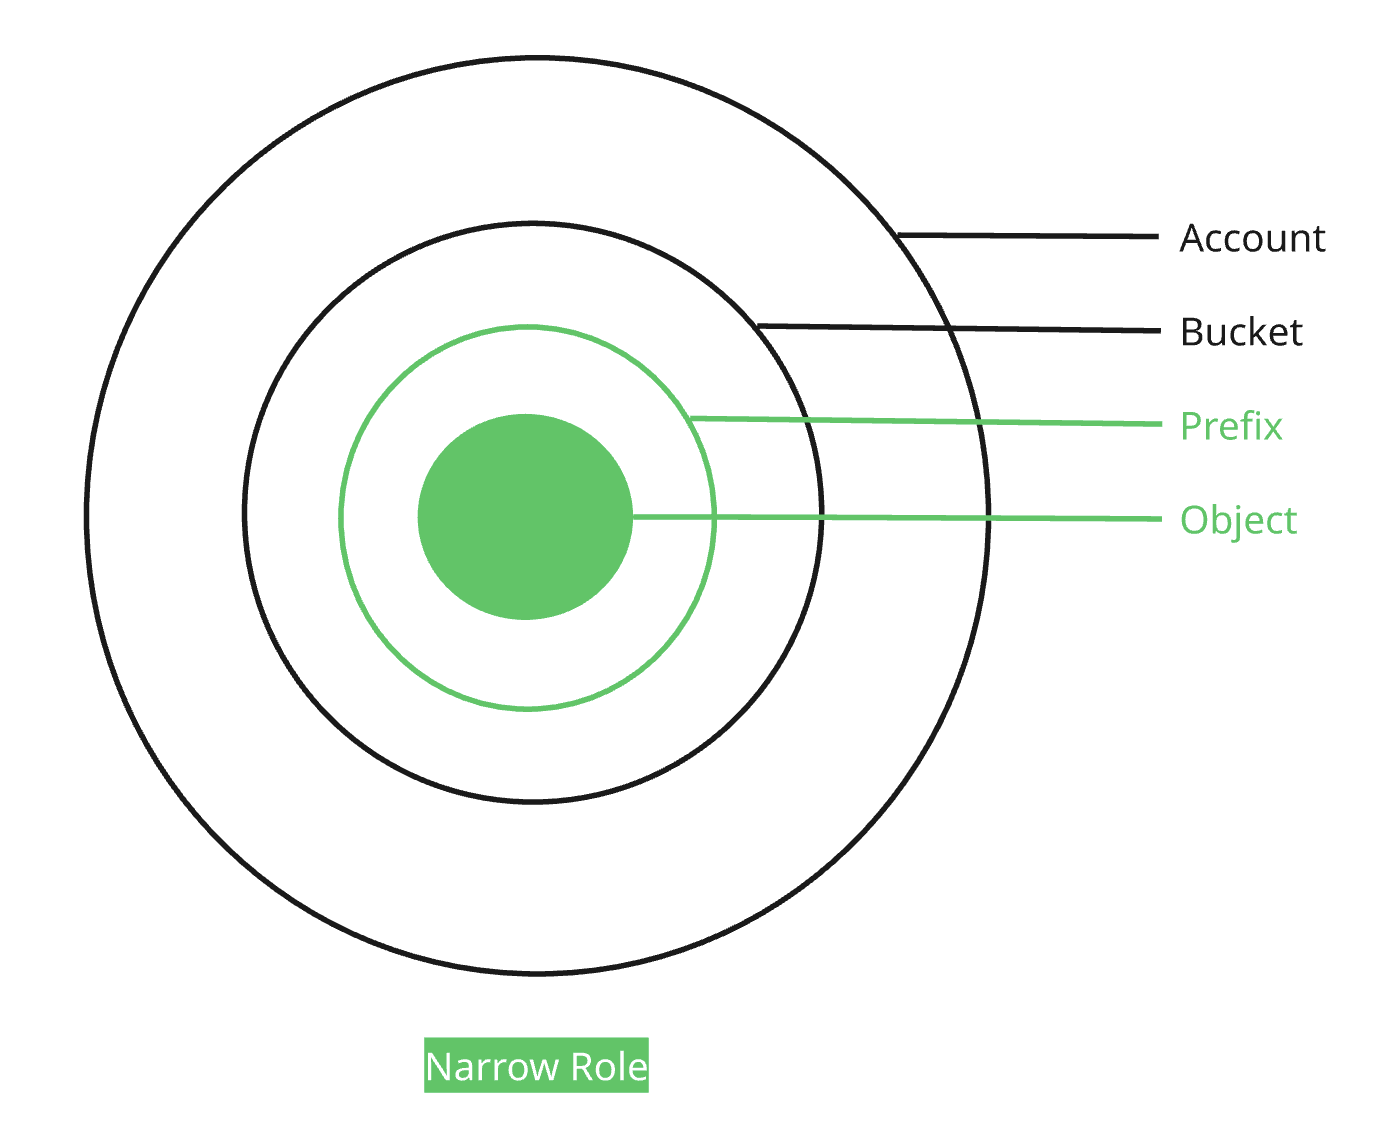
Least privilege in de praktijk
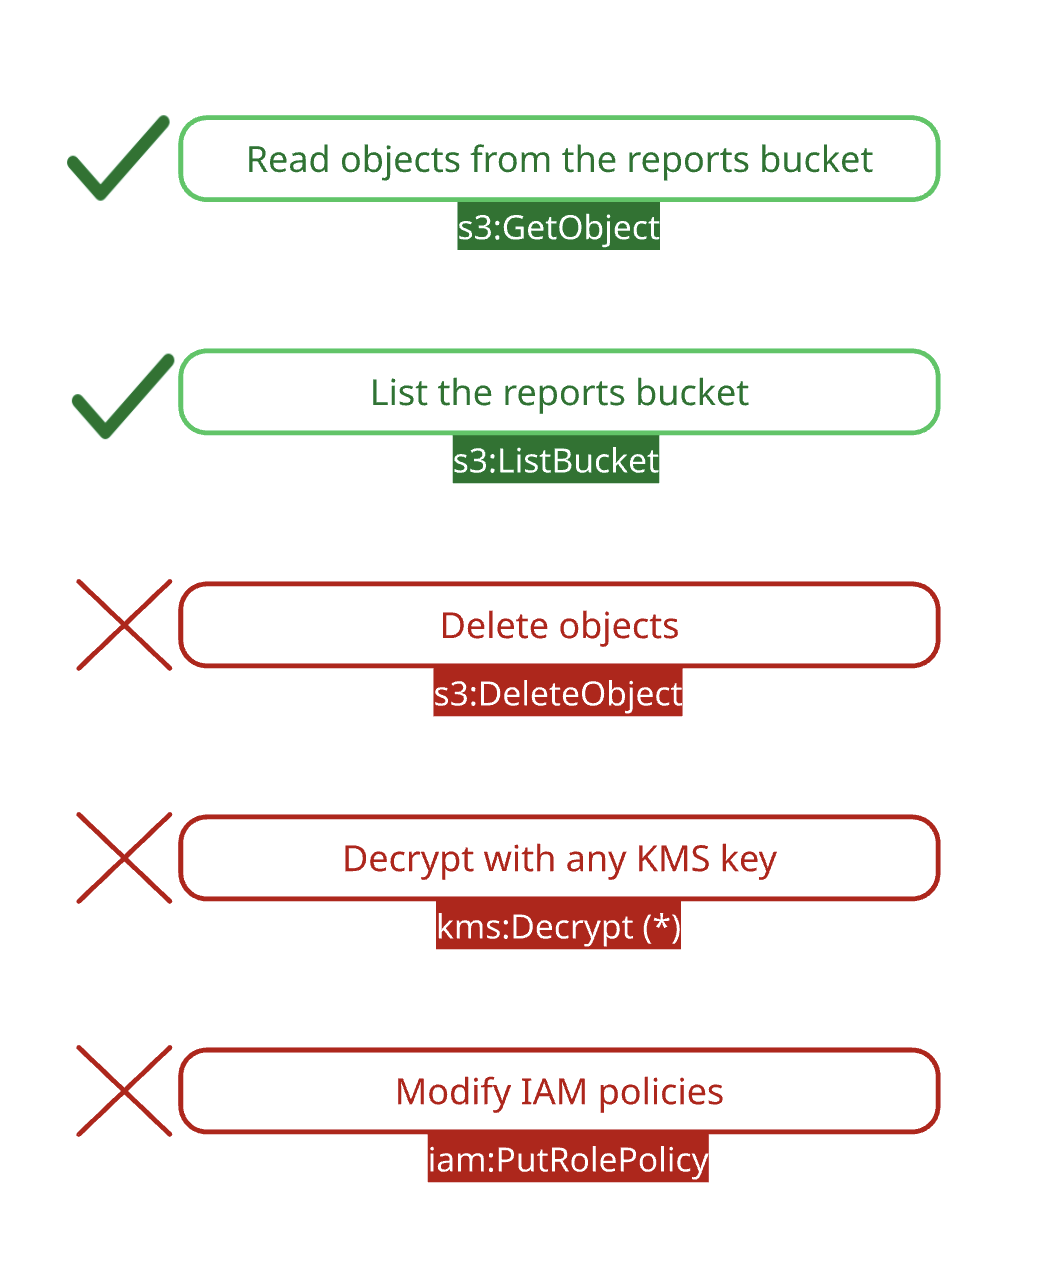
Voorbeeld: een reader-rol voor een reports-bucket Twee allows. Verder niks.
- Niets op IAM, de service die beslist wie wat mag