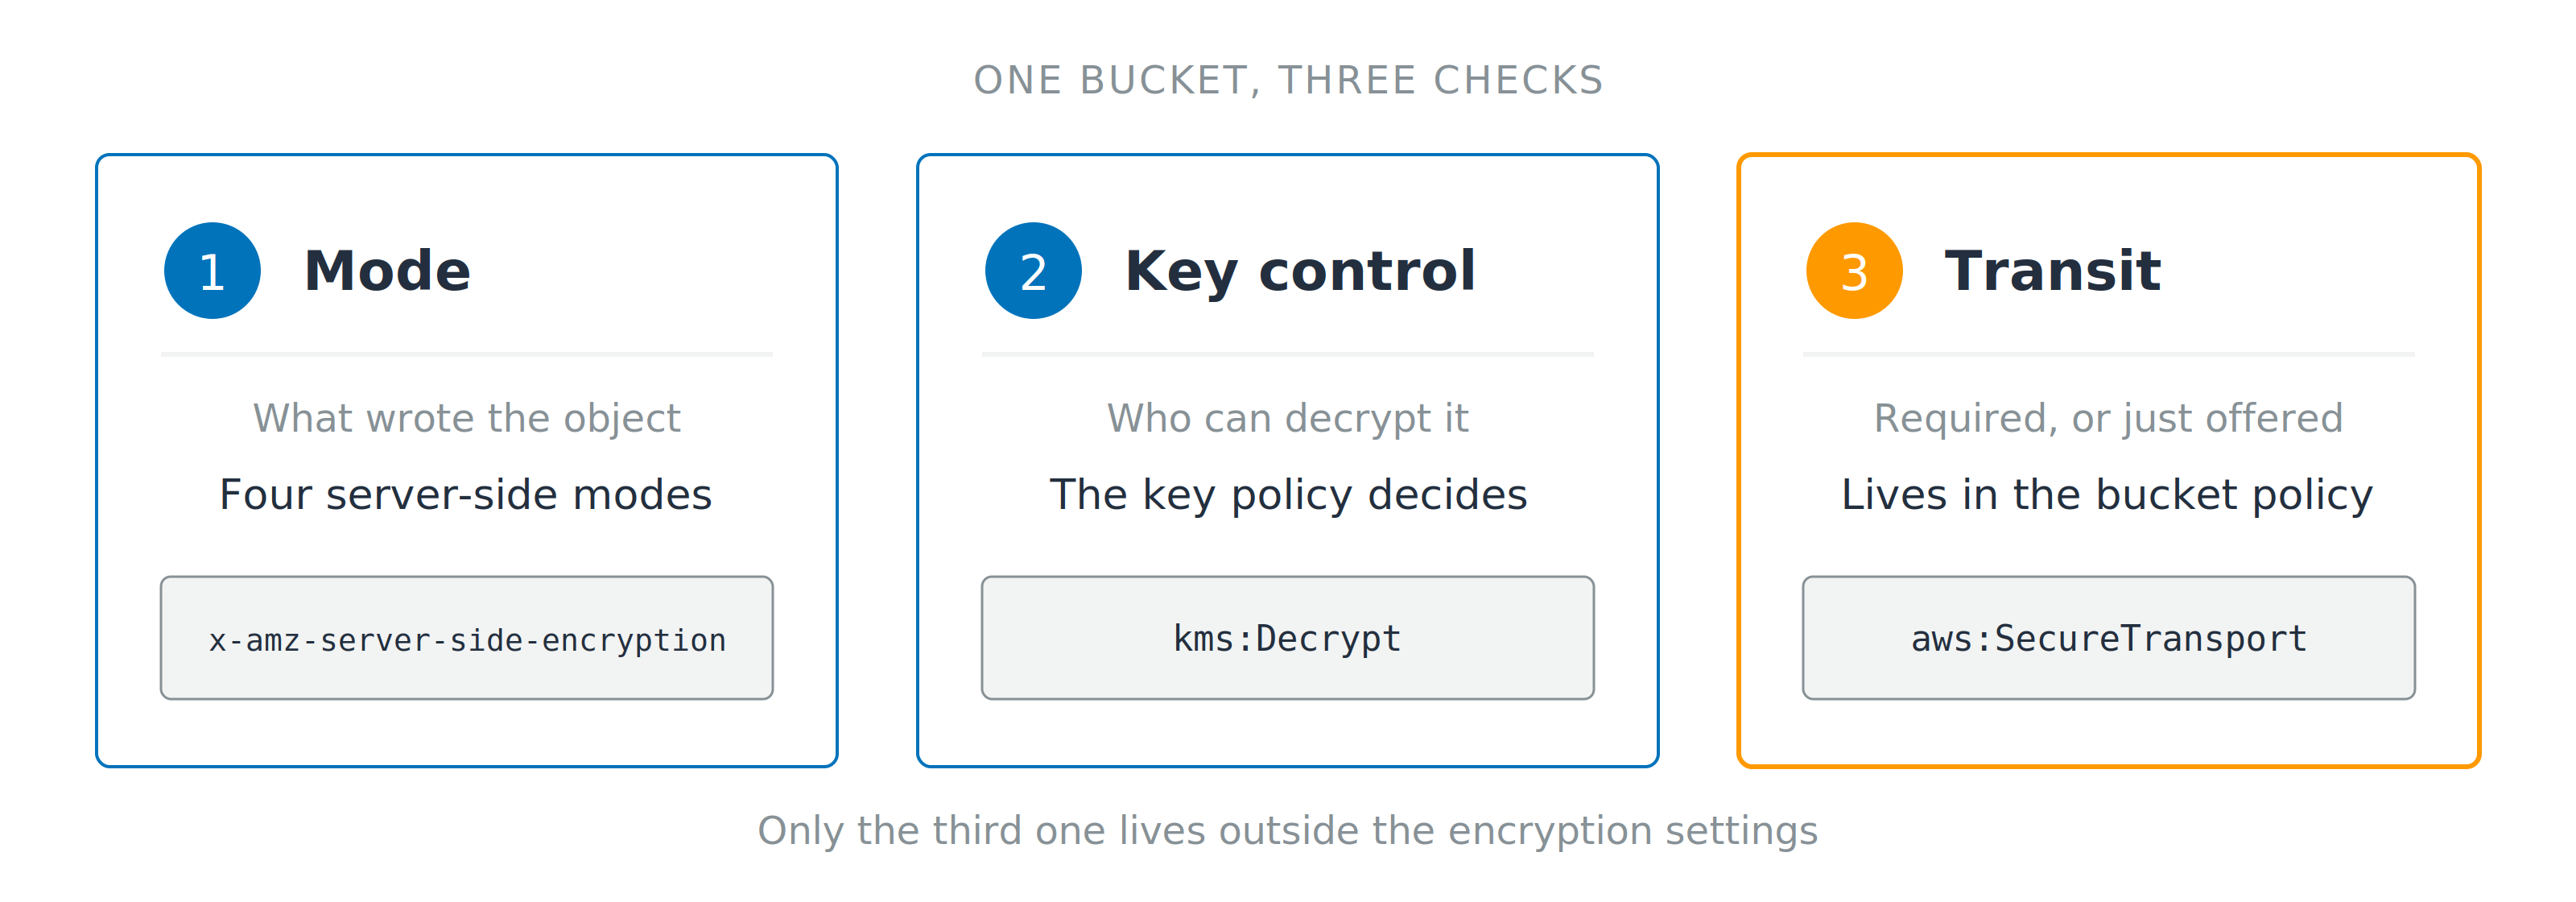
Versleutelingsmodi en afdwingen tijdens transport
AWS-beveiliging gebruiken voor developers

Rahul Singh
Technical Product Manager
Twee zekerheden, één standaard
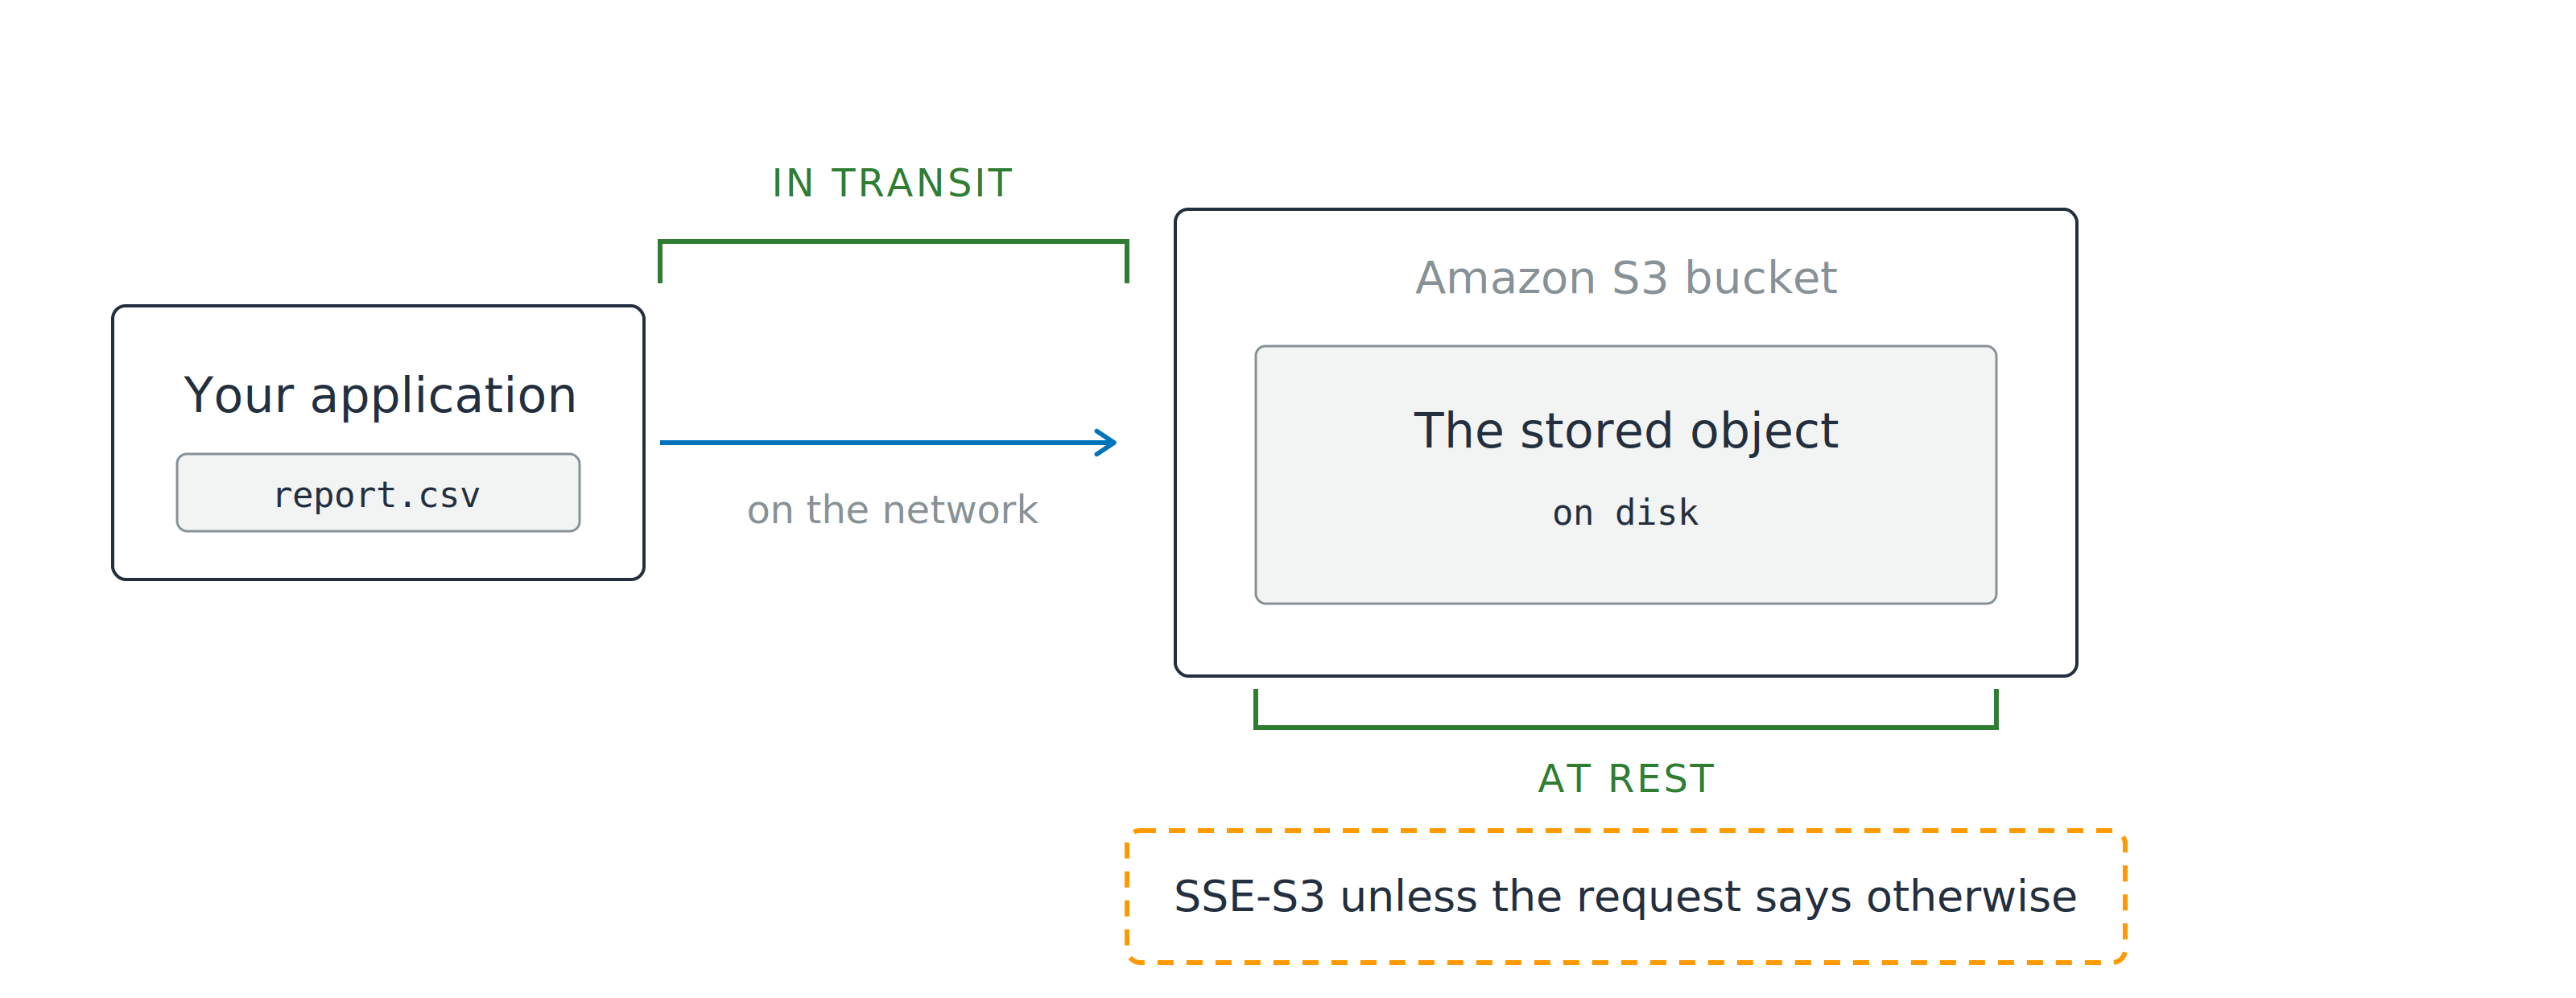
Twee zekerheden, één standaard
Waar de platte tekst stopt
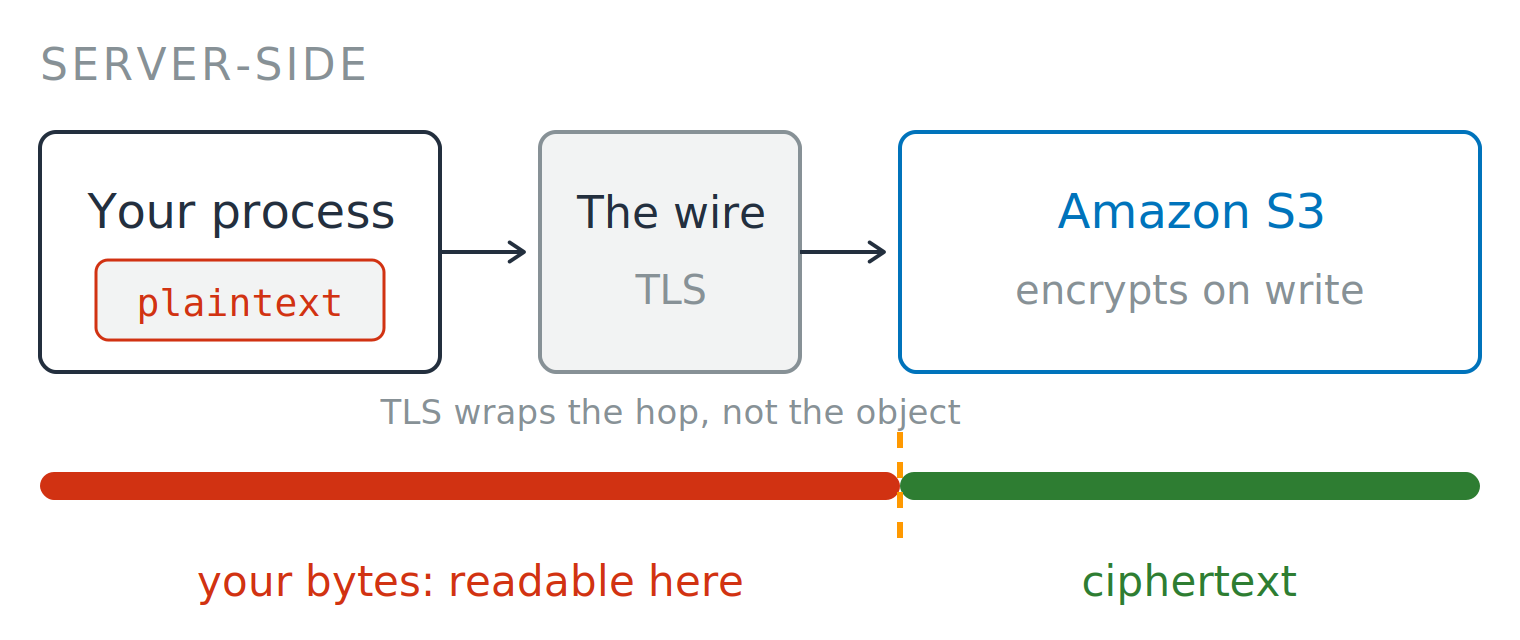
Waar de platte tekst stopt
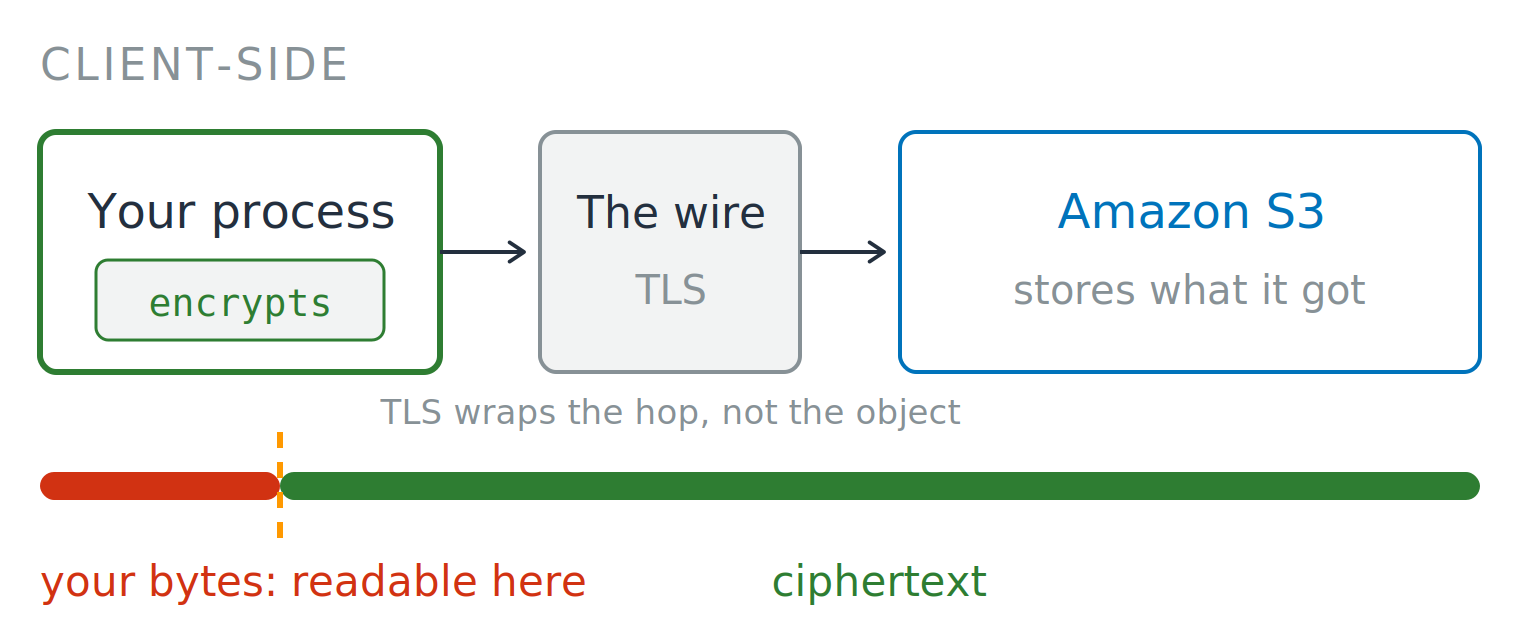
Vier modi, één verschil
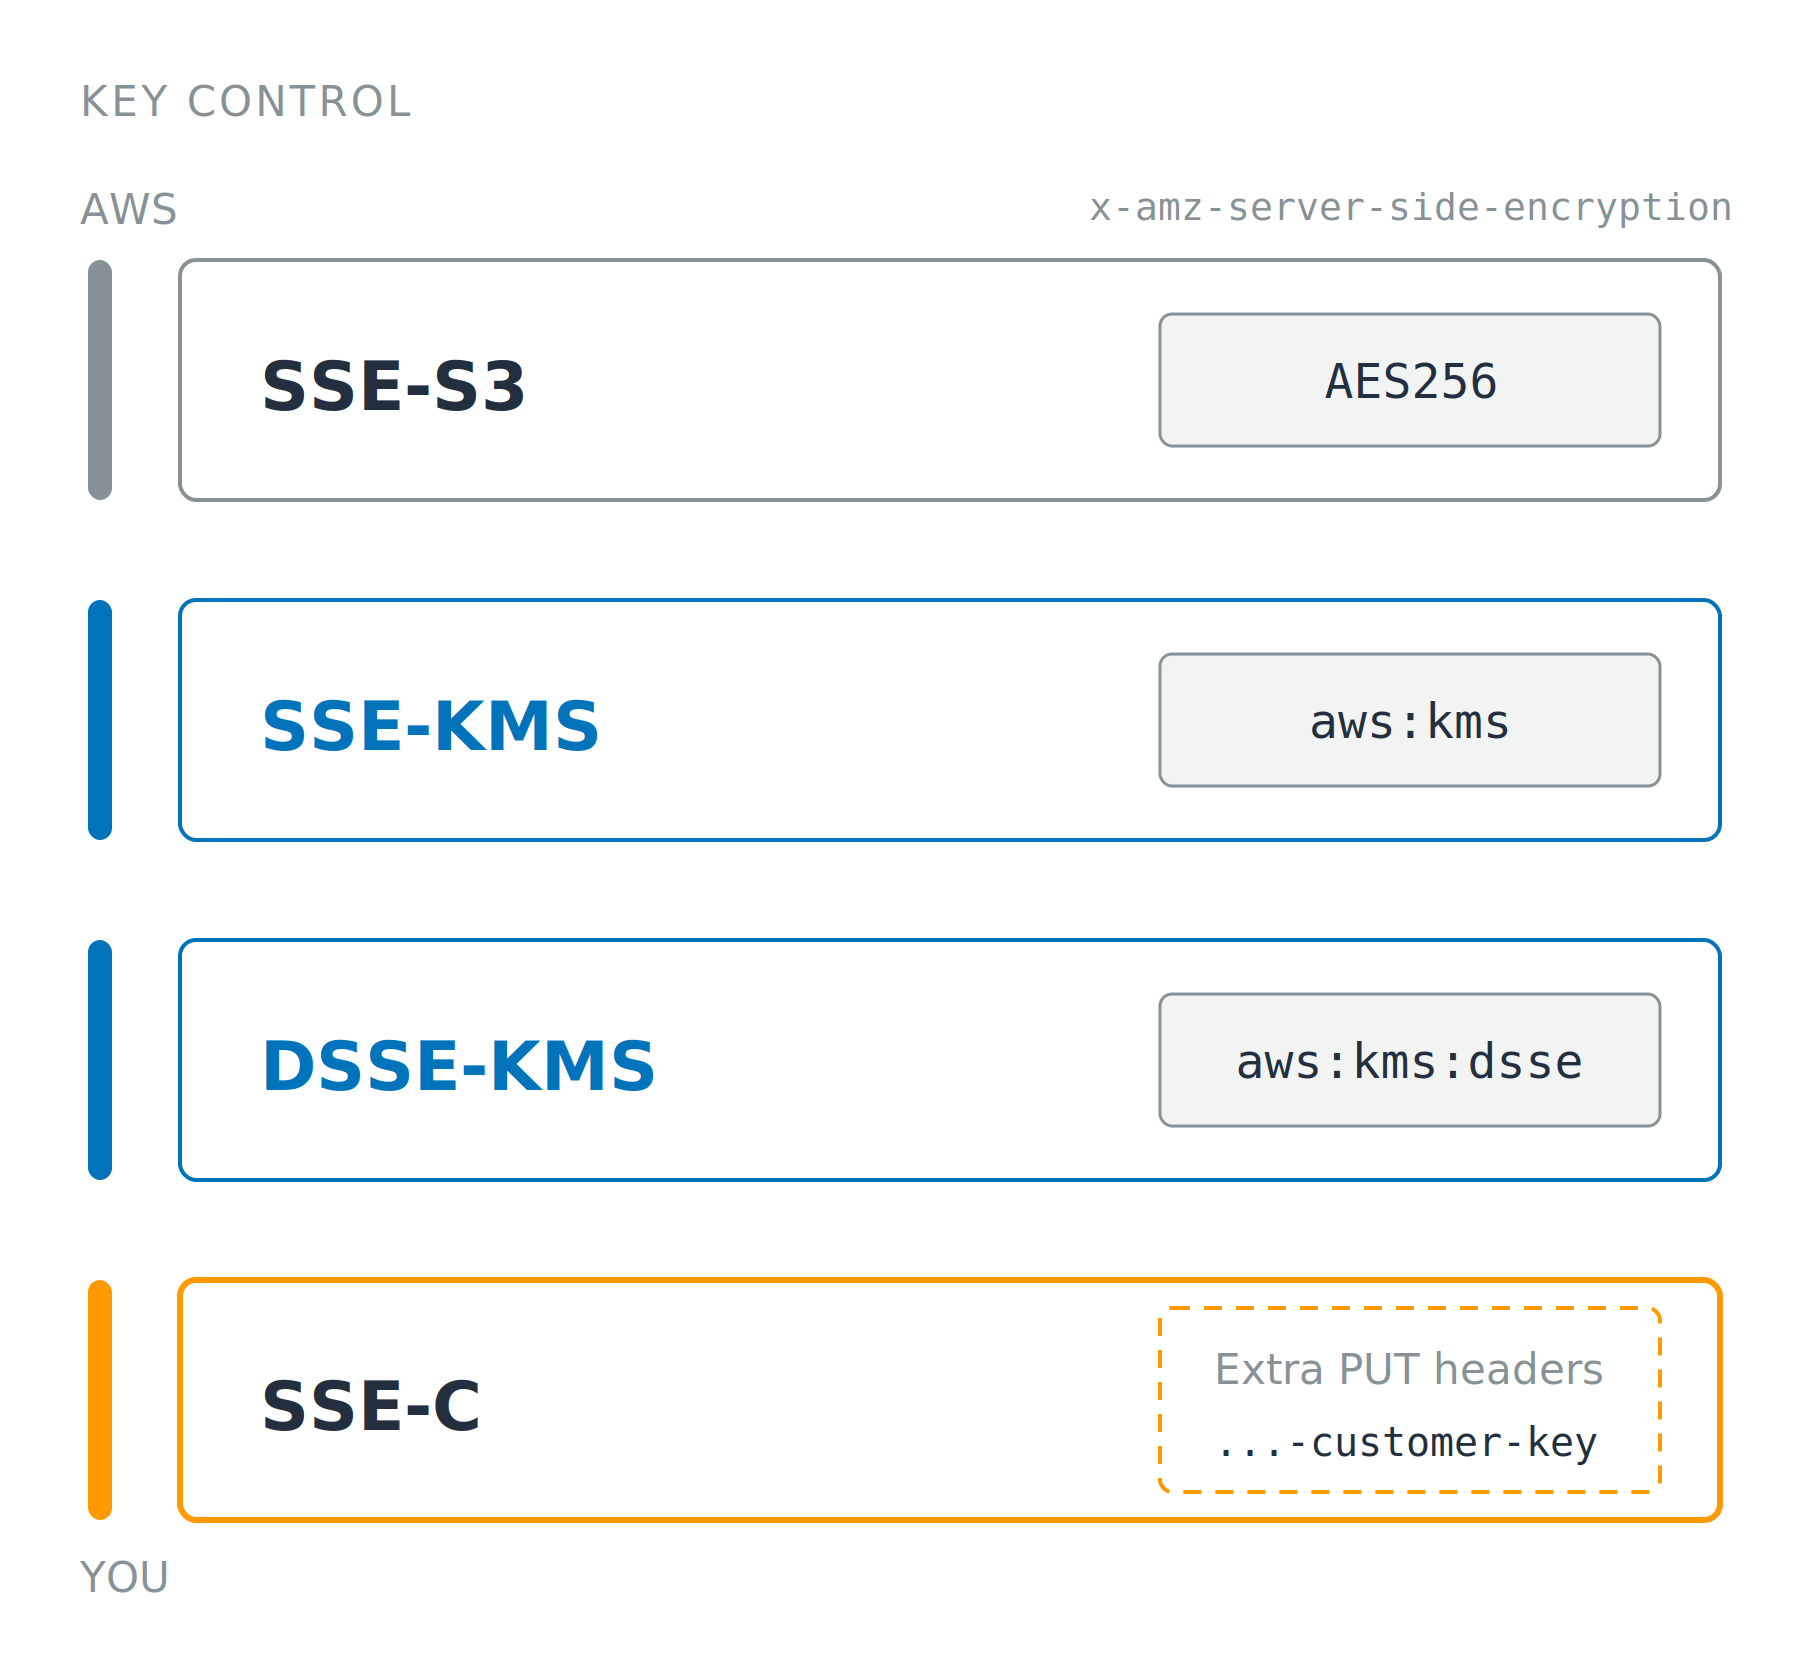
Vier modi, één verschil
De kostenbezwaar tegen SSE-KMS
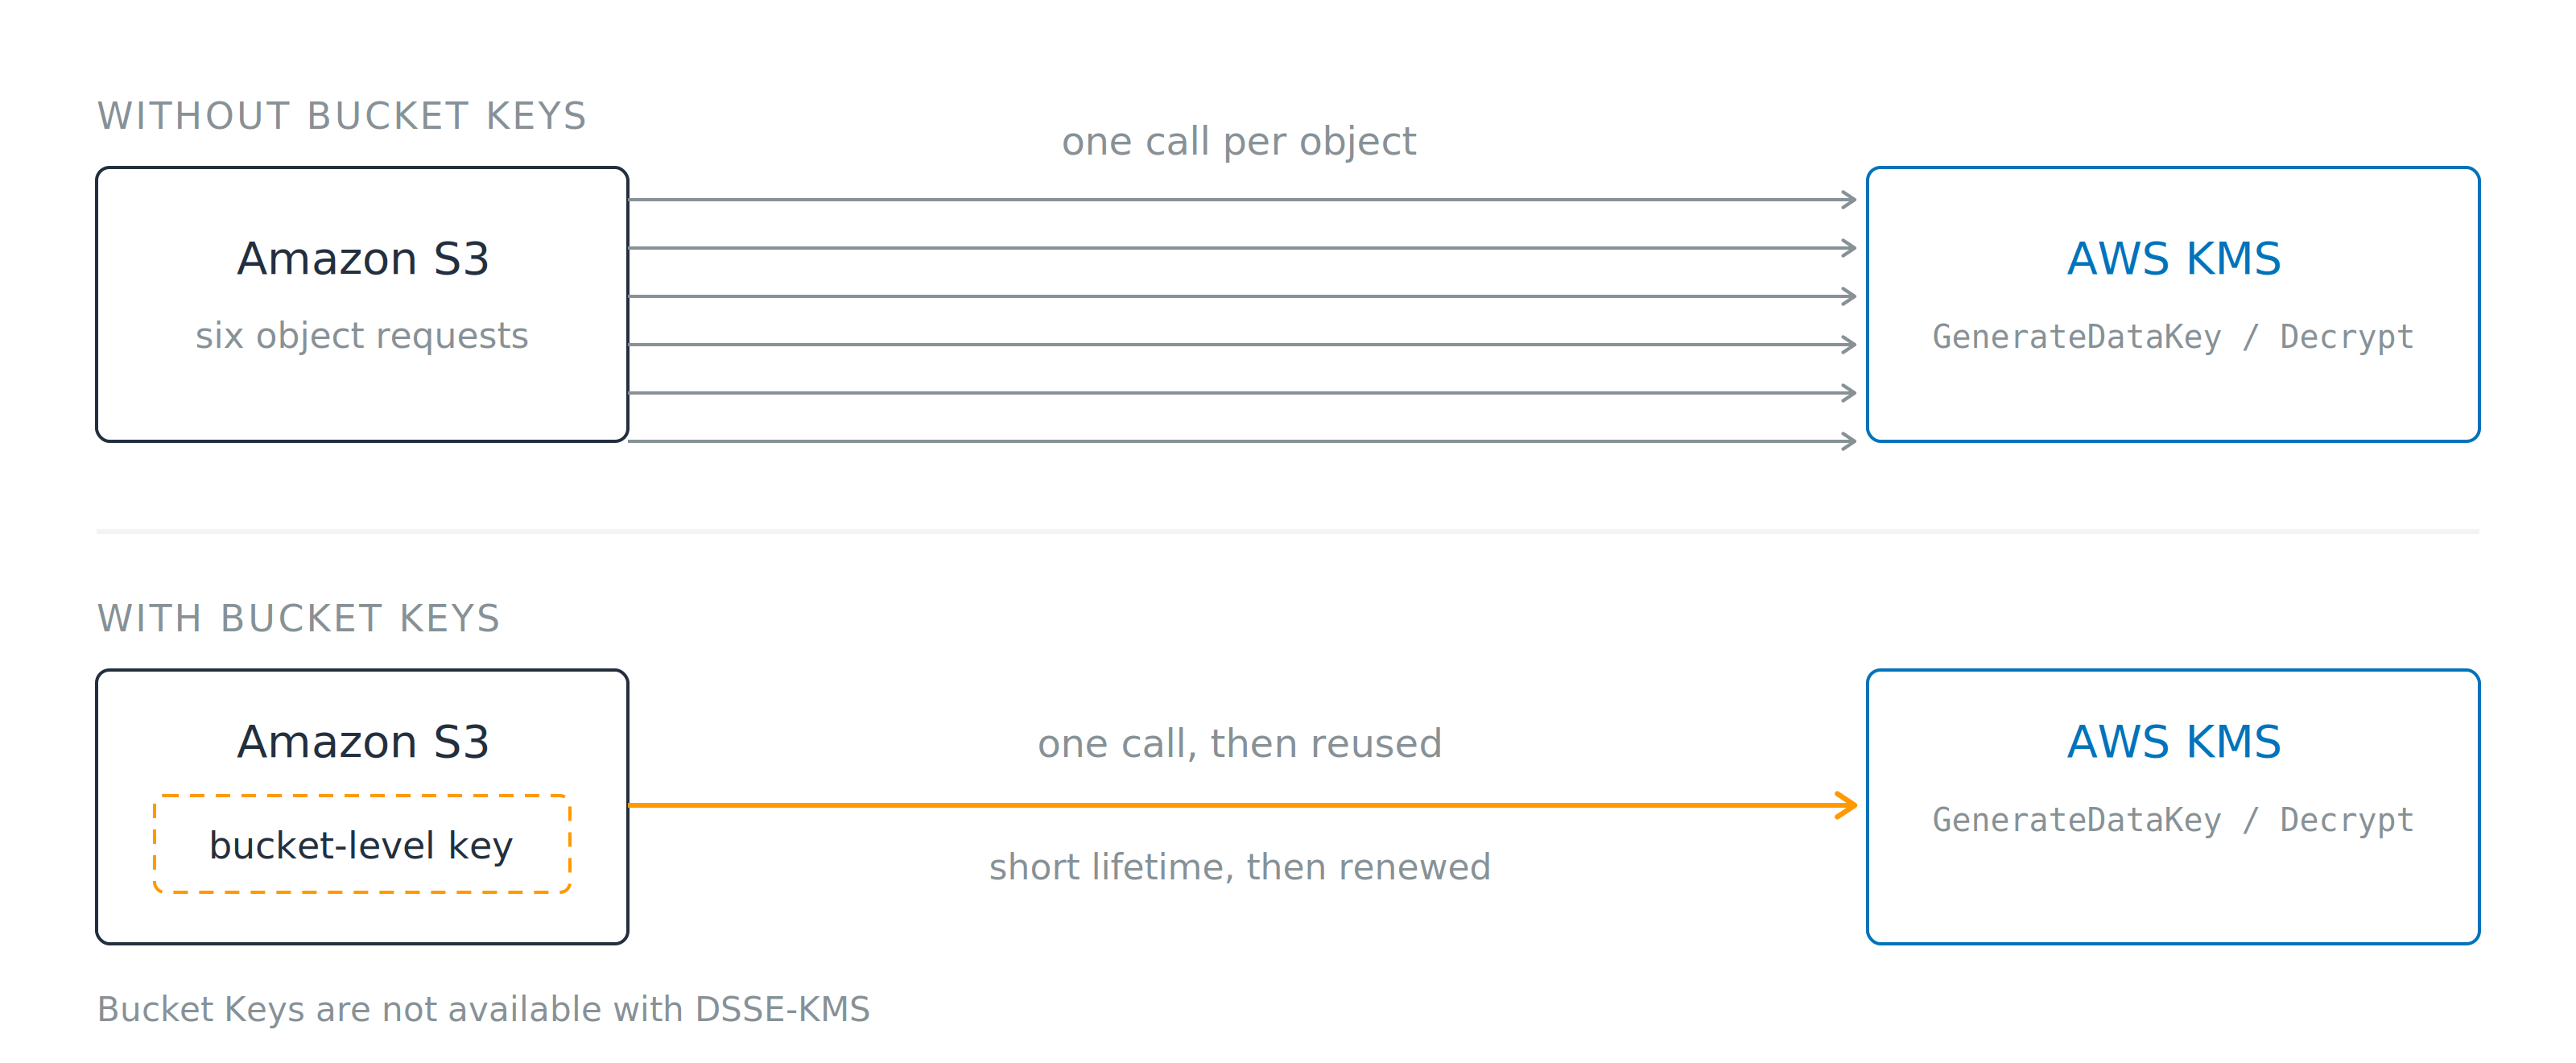
Versleutel het veld, niet de tabel
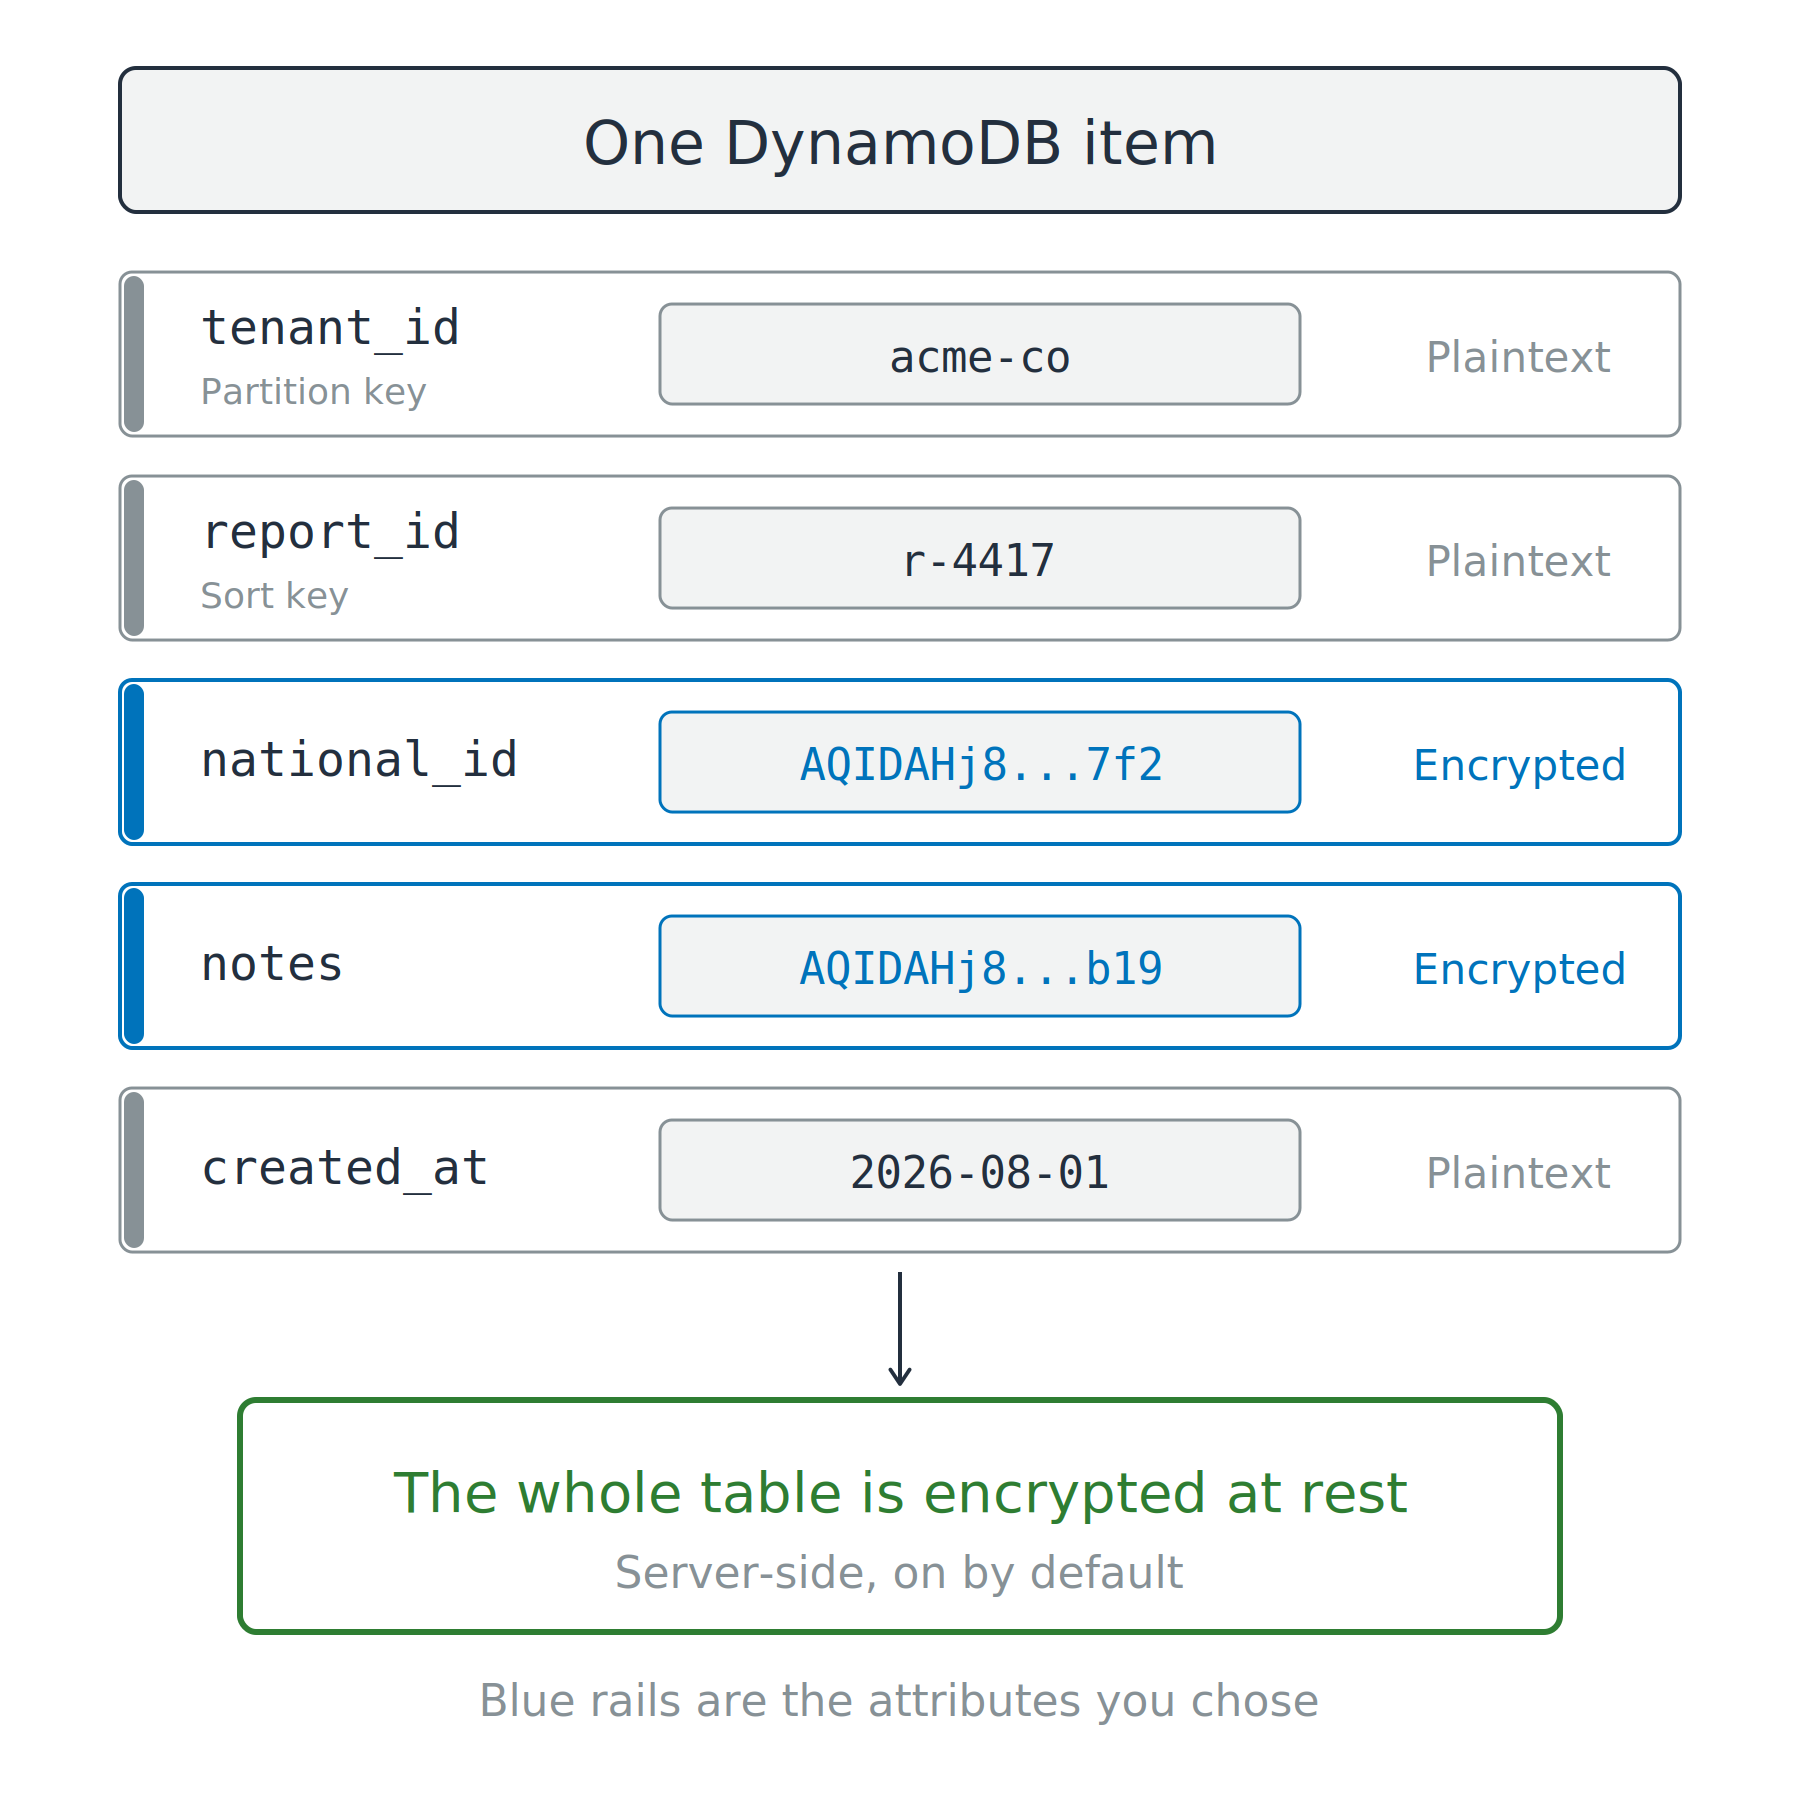
Versleutel het veld, niet de tabel
TLS wordt aangeboden, niet vereist
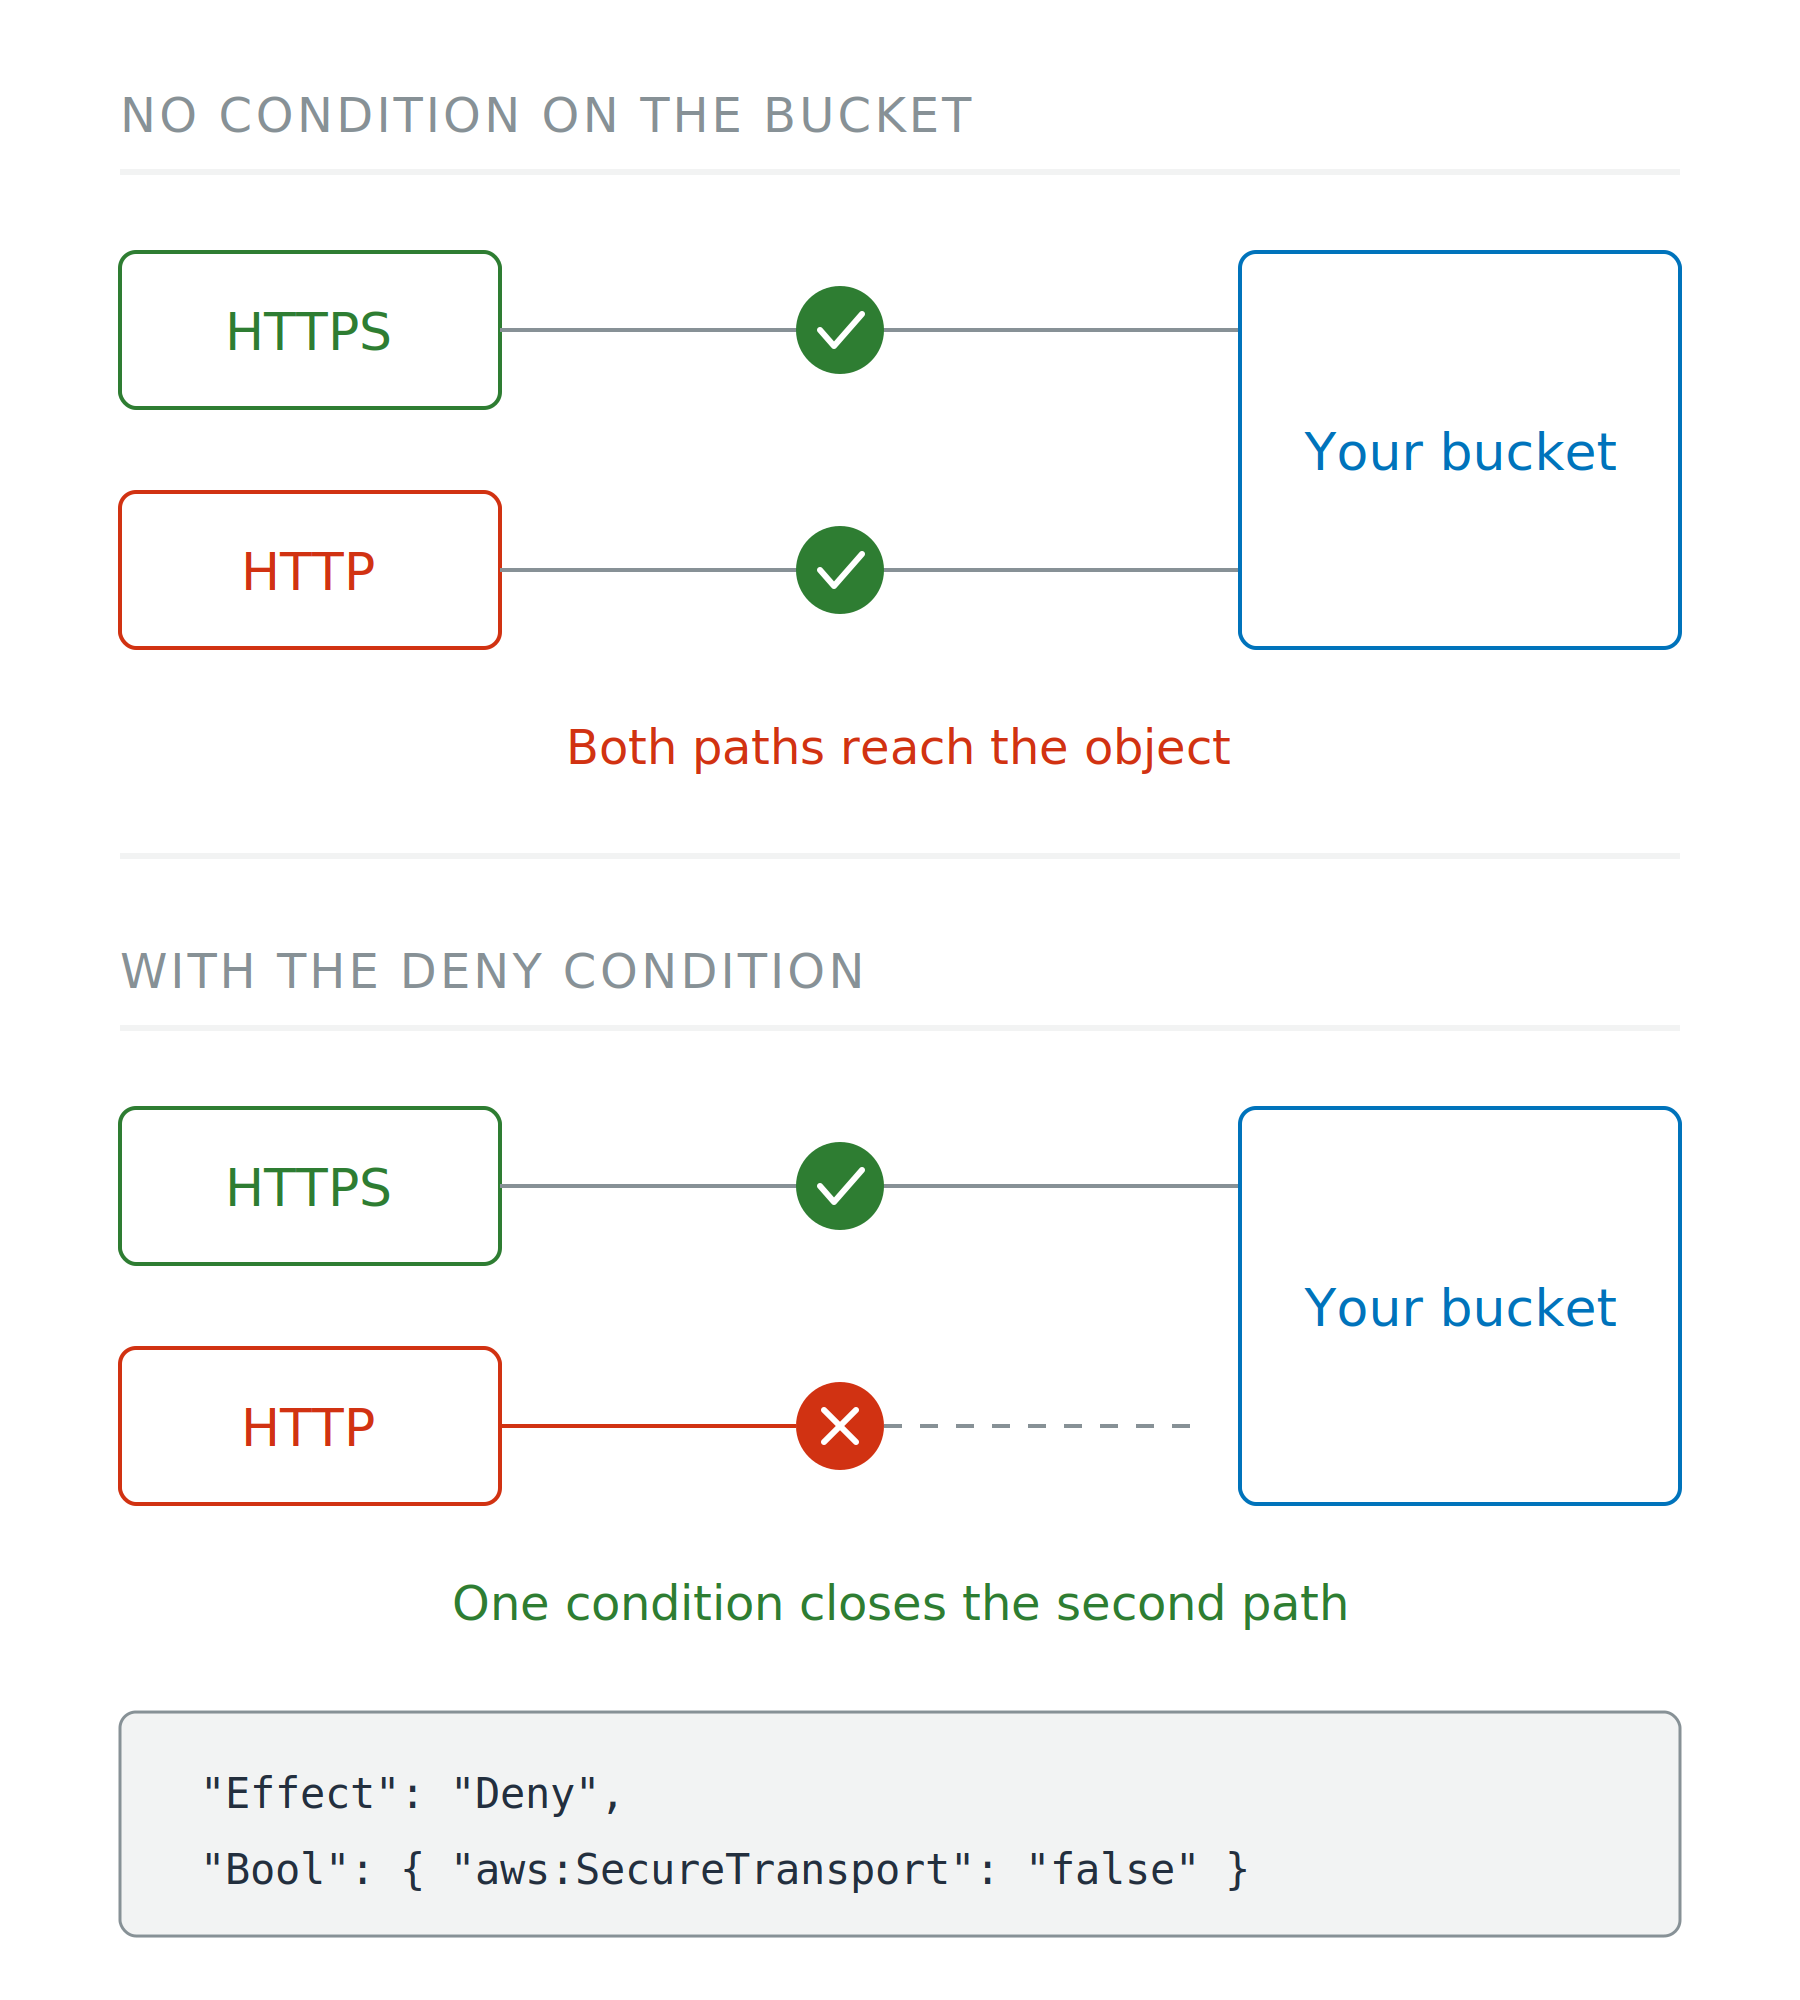
TLS wordt aangeboden, niet vereist
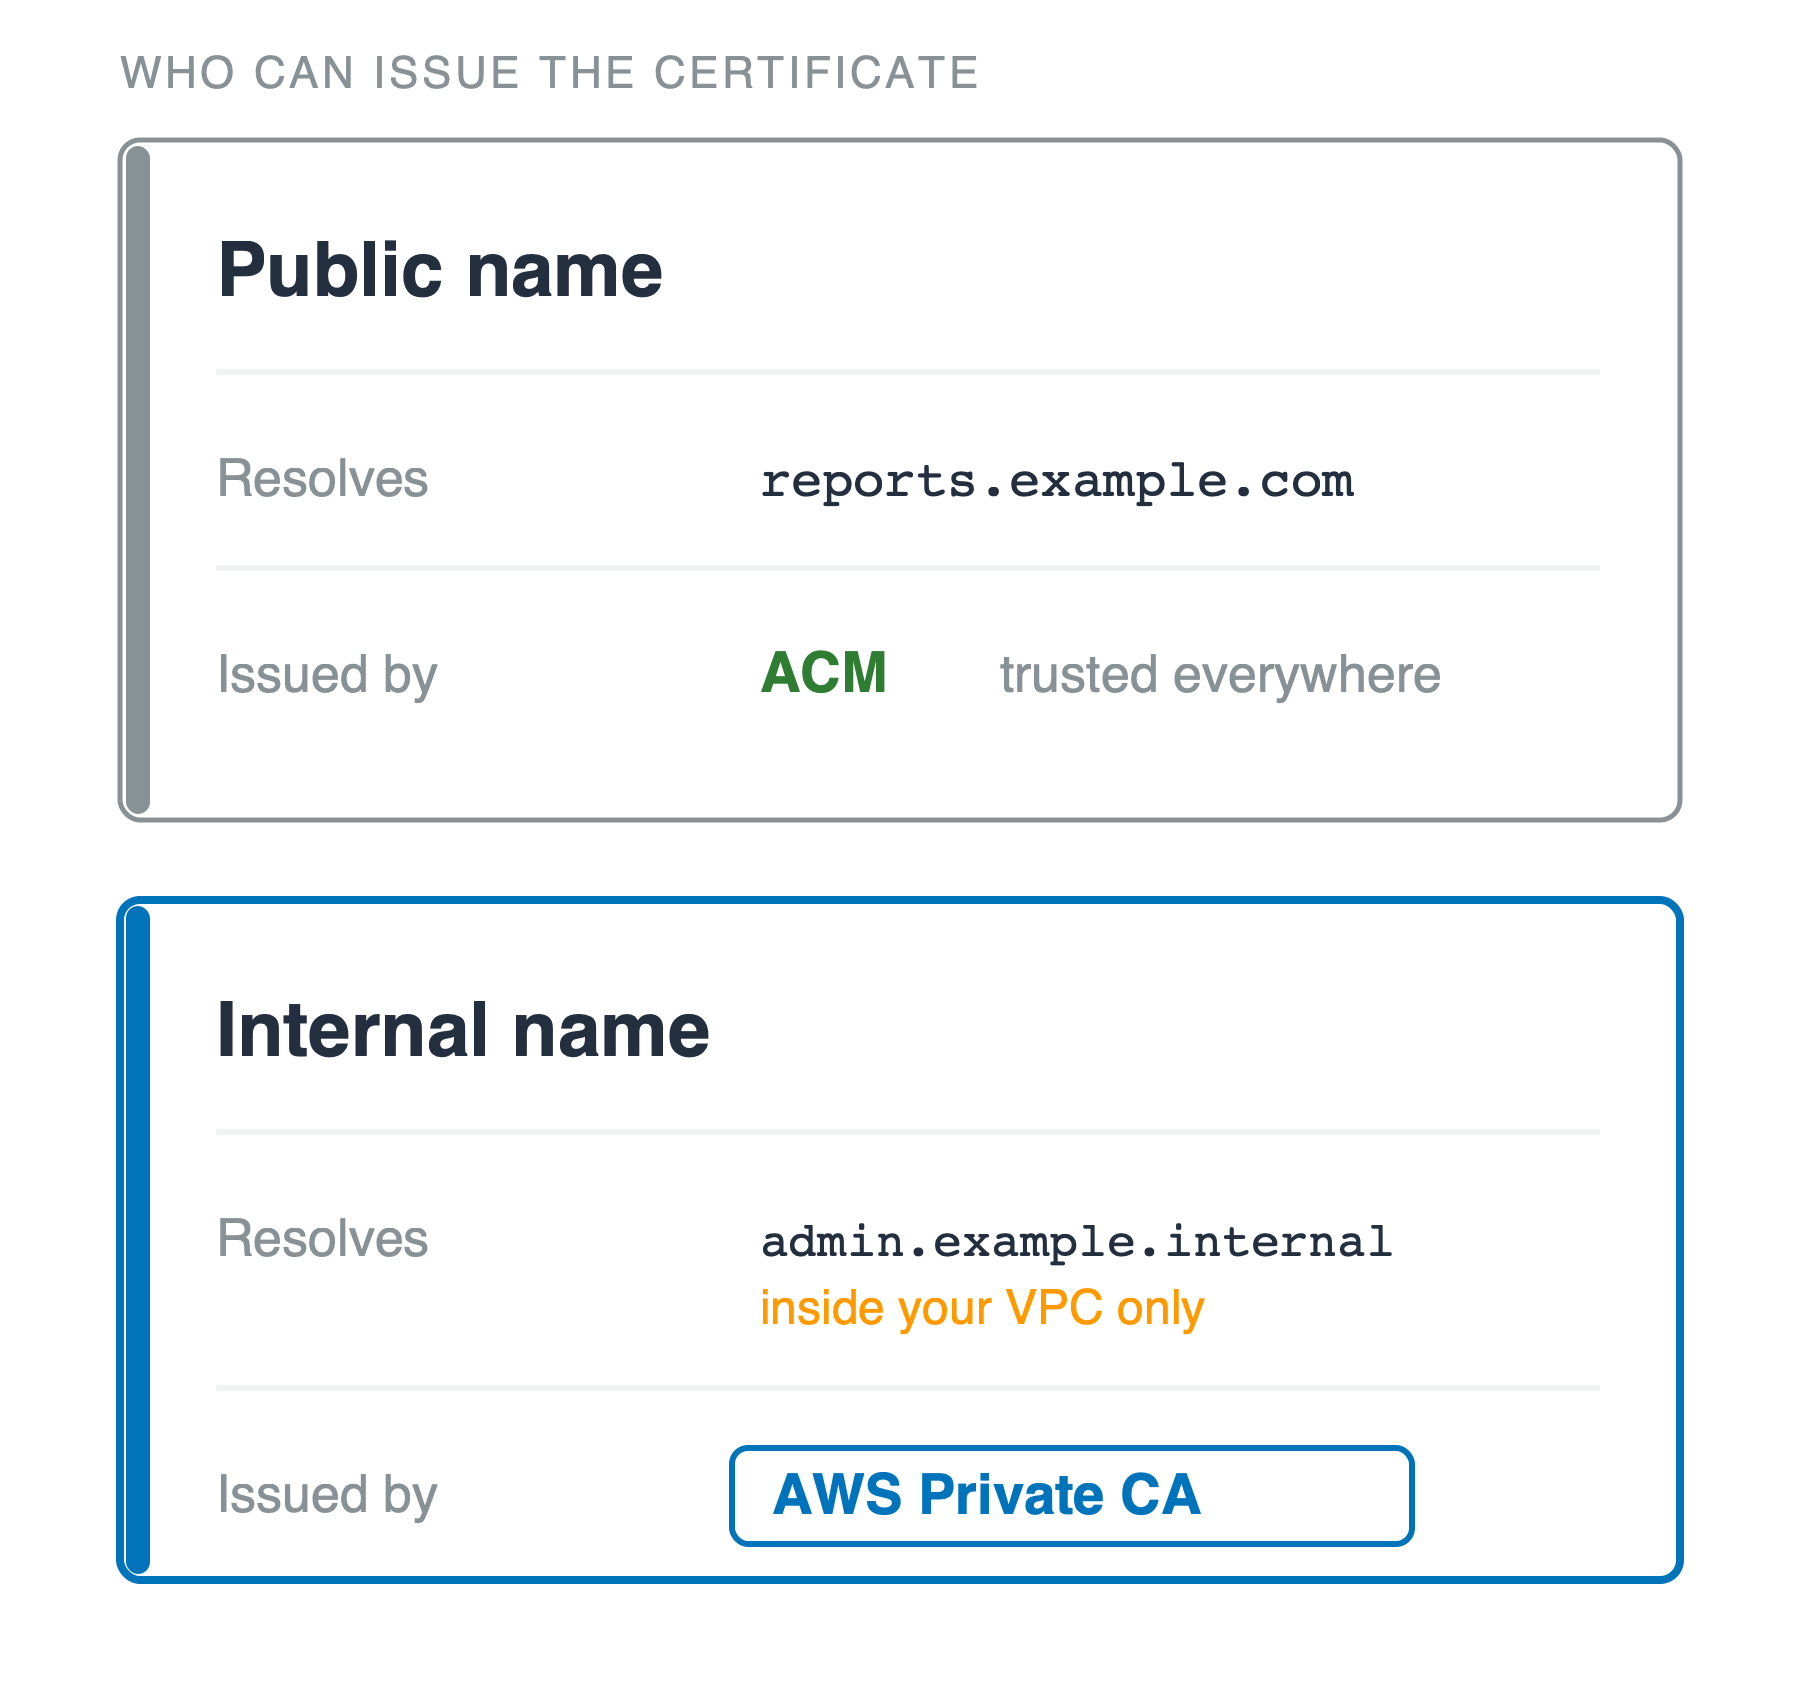
Welke autoriteit staat voor de naam in
De private helft kun jij verliezen
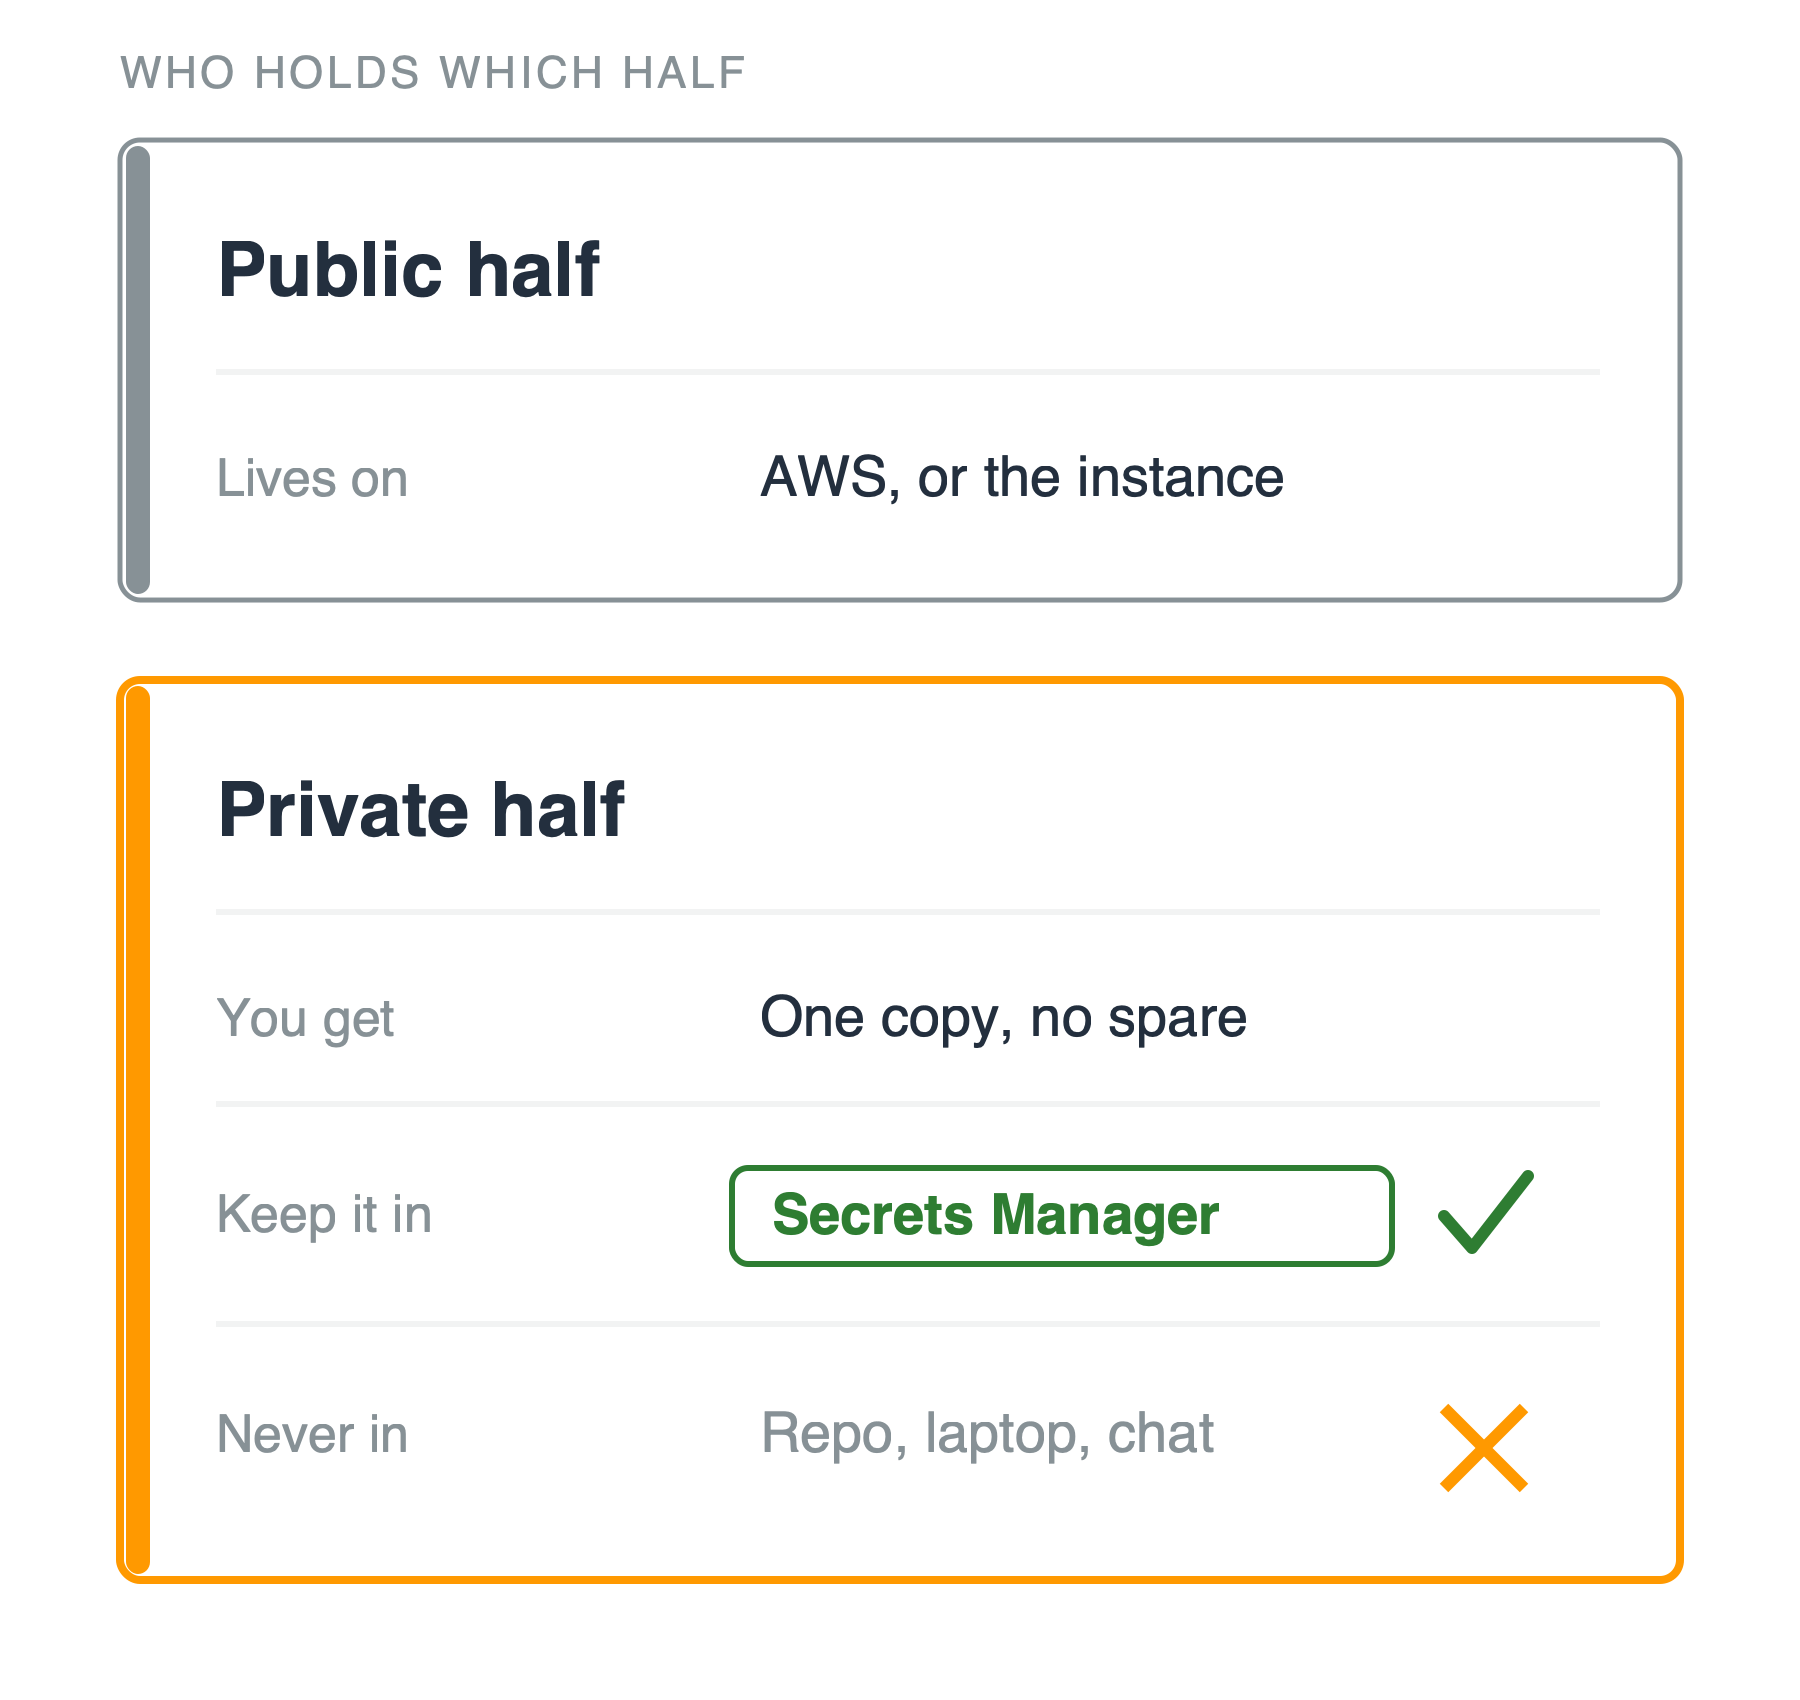
De private helft kun jij verliezen
Drie antwoorden, niet één