Gefeliciteerd

AWS-beveiliging gebruiken voor developers

Rahul Singh

Technical Product Manager

Welke identiteit AWS checkt
Wat je hebt vastgesteld

  • Actor en principal: van wie AWS het pasje checkt
  • Eerst een expliciete deny, en geen match blijft een deny

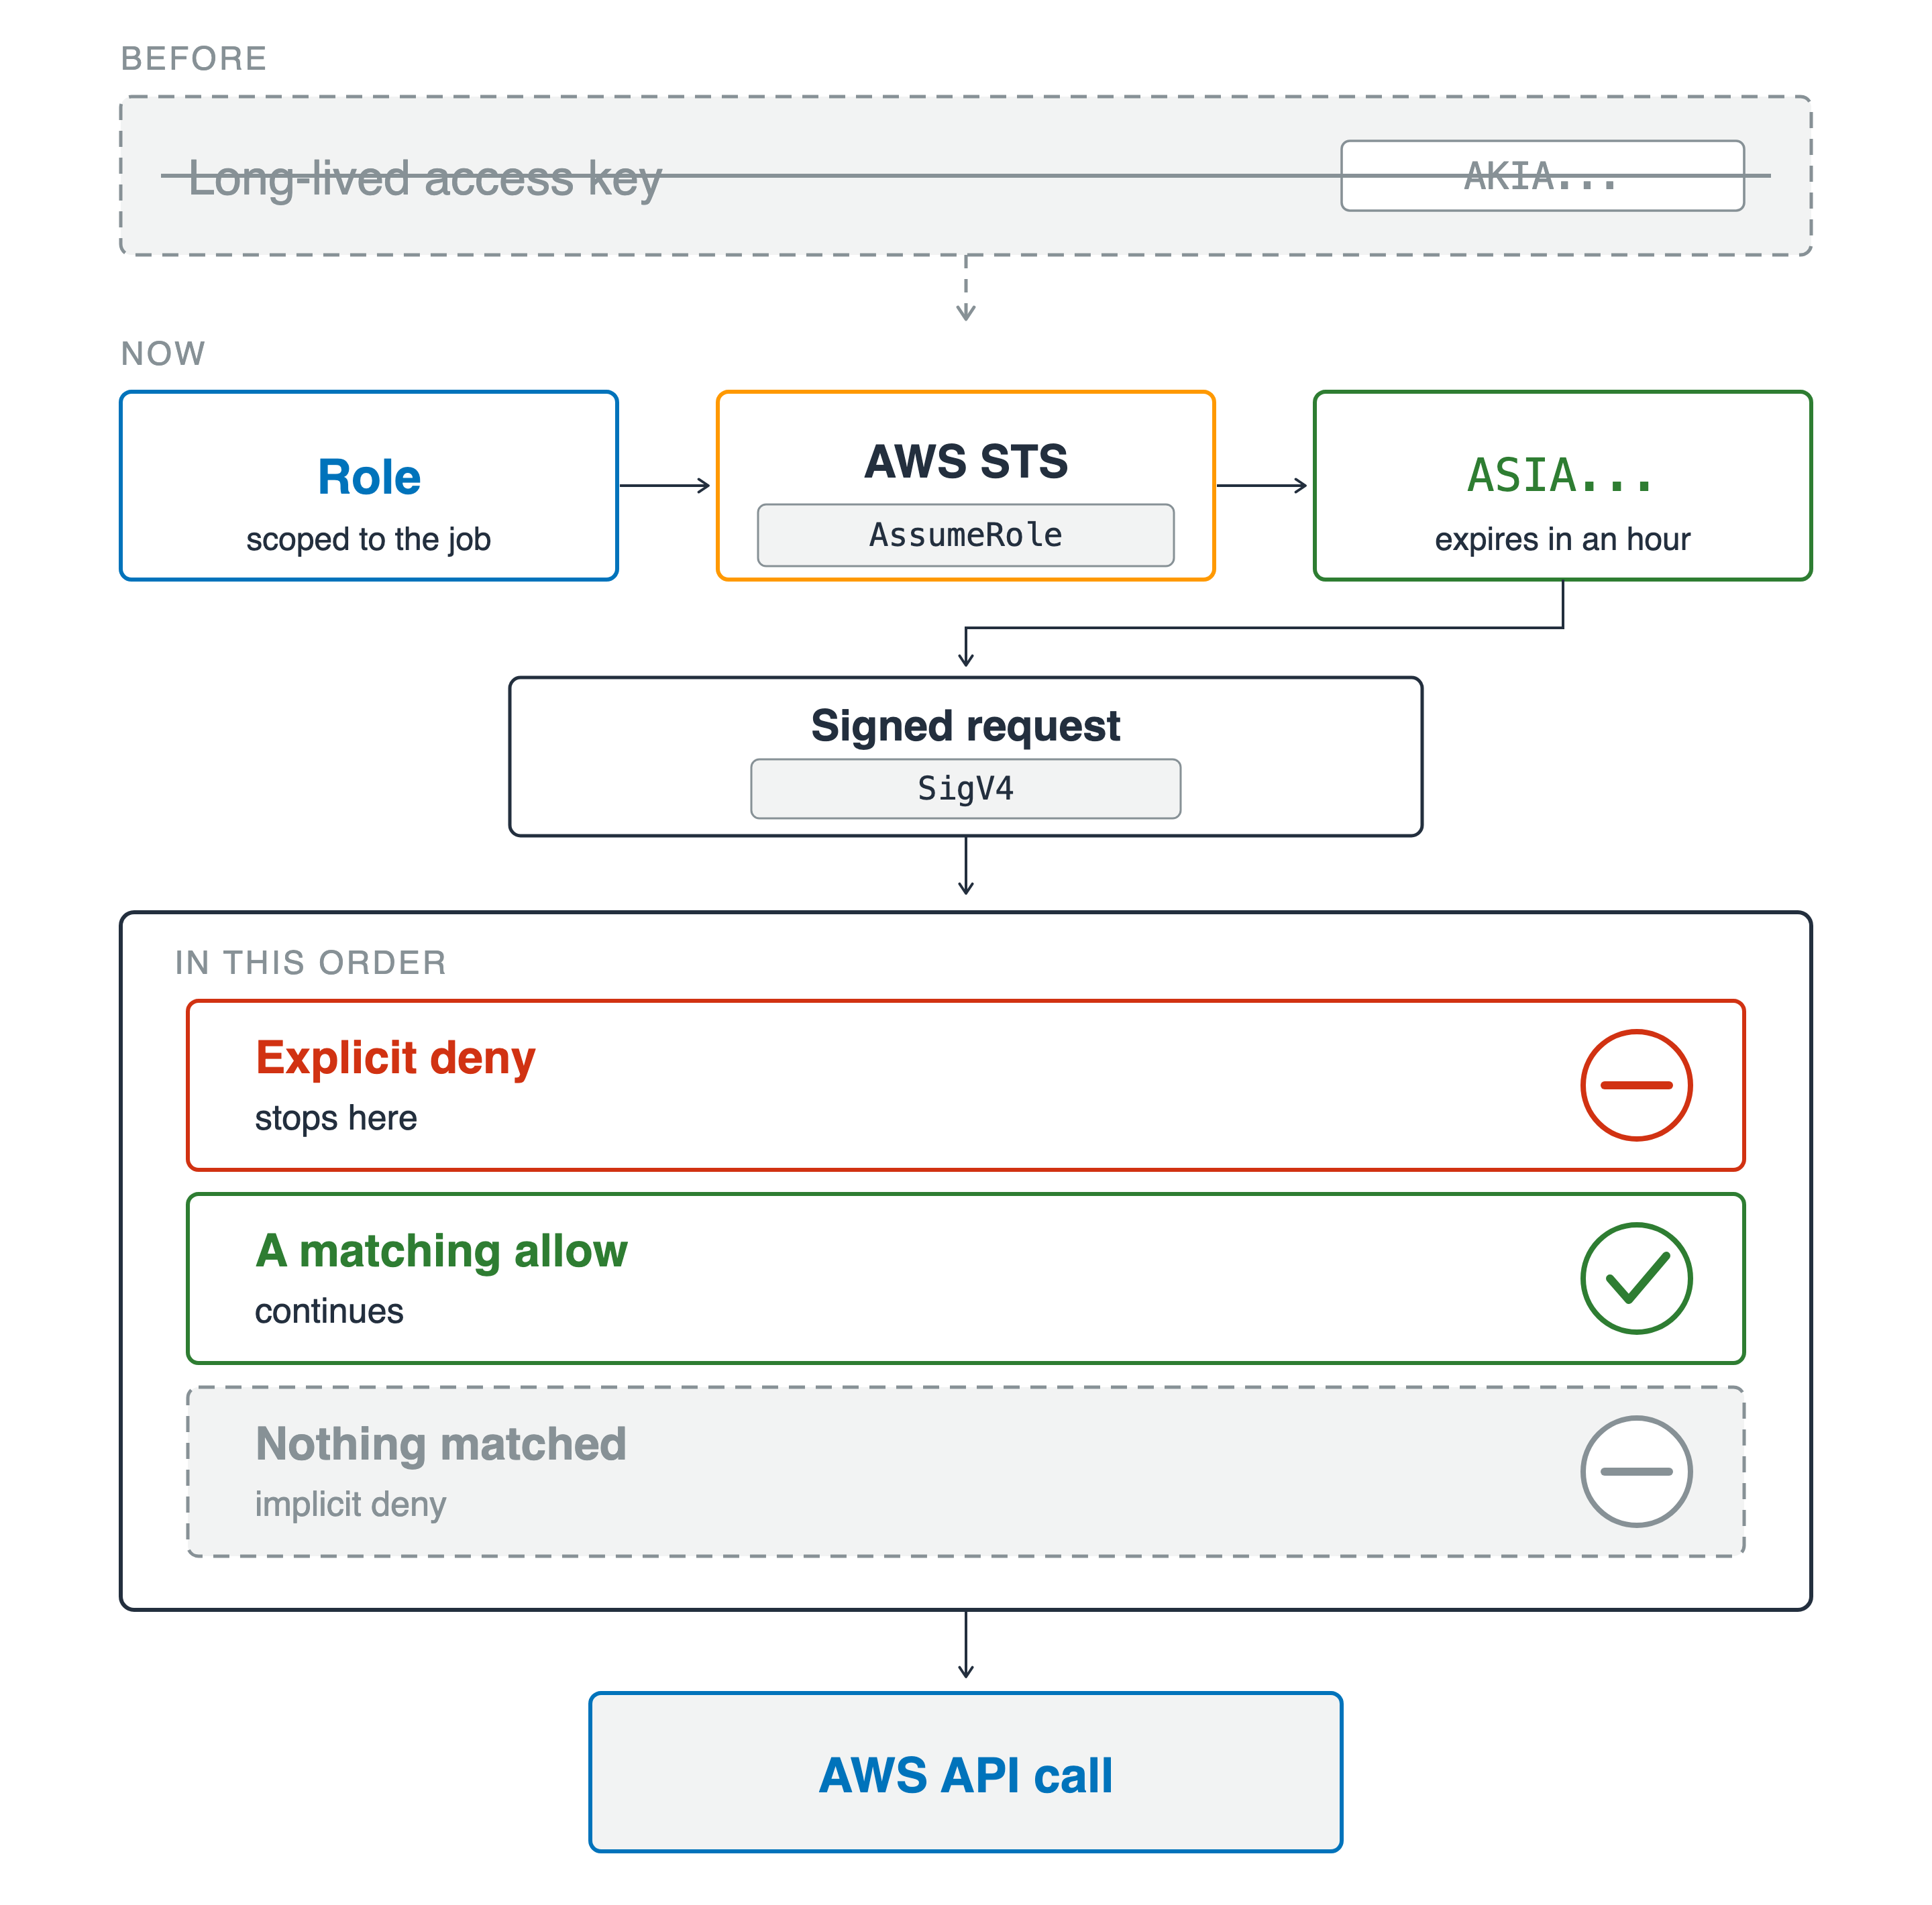
Een request van begin tot eind. Bovenin staat een grijs, doorgestreept vak met een langlevende access key met label AKIA. Daaronder gaat een rol, gescope op de taak, via AWS STS naar een tijdelijke referentie met label ASIA die over een uur verloopt, daarna naar een ondertekend verzoek met markering SigV4. Dat gaat naar een poort die op volgorde controleert: een expliciete deny die het verzoek stopt, een overeenkomende allow die het doorlaat, en een gestreepte zone waar niets matcht, wat een impliciete deny is. Het overblijvende verzoek vertrekt als een AWS API-call.

AWS-beveiliging gebruiken voor developers

Welke identiteit AWS checkt

Wat je hebt vastgesteld

  • Actor en principal: van wie AWS het pasje checkt
  • Eerst een expliciete deny, en geen match blijft een deny
  • Een rol voor een uur, geen sleutel voor altijd
  • SigV4 op elk verzoek, pre-signed voor één

Een request van begin tot eind. Bovenin staat een grijs, doorgestreept vak met een langlevende access key met label AKIA. Daaronder gaat een rol, gescope op de taak, via AWS STS naar een tijdelijke referentie met label ASIA die over een uur verloopt, daarna naar een ondertekend verzoek met markering SigV4. Dat gaat naar een poort die op volgorde controleert: een expliciete deny die het verzoek stopt, een overeenkomende allow die het doorlaat, en een gestreepte zone waar niets matcht, wat een impliciete deny is. Het overblijvende verzoek vertrekt als een AWS API-call.

AWS-beveiliging gebruiken voor developers

Wie waar bij mag

Wat je hebt vastgesteld

  • User pool logt mensen in, identity pool geeft referenties uit
  • Verifieer de token, twijfel daarna aan de claims

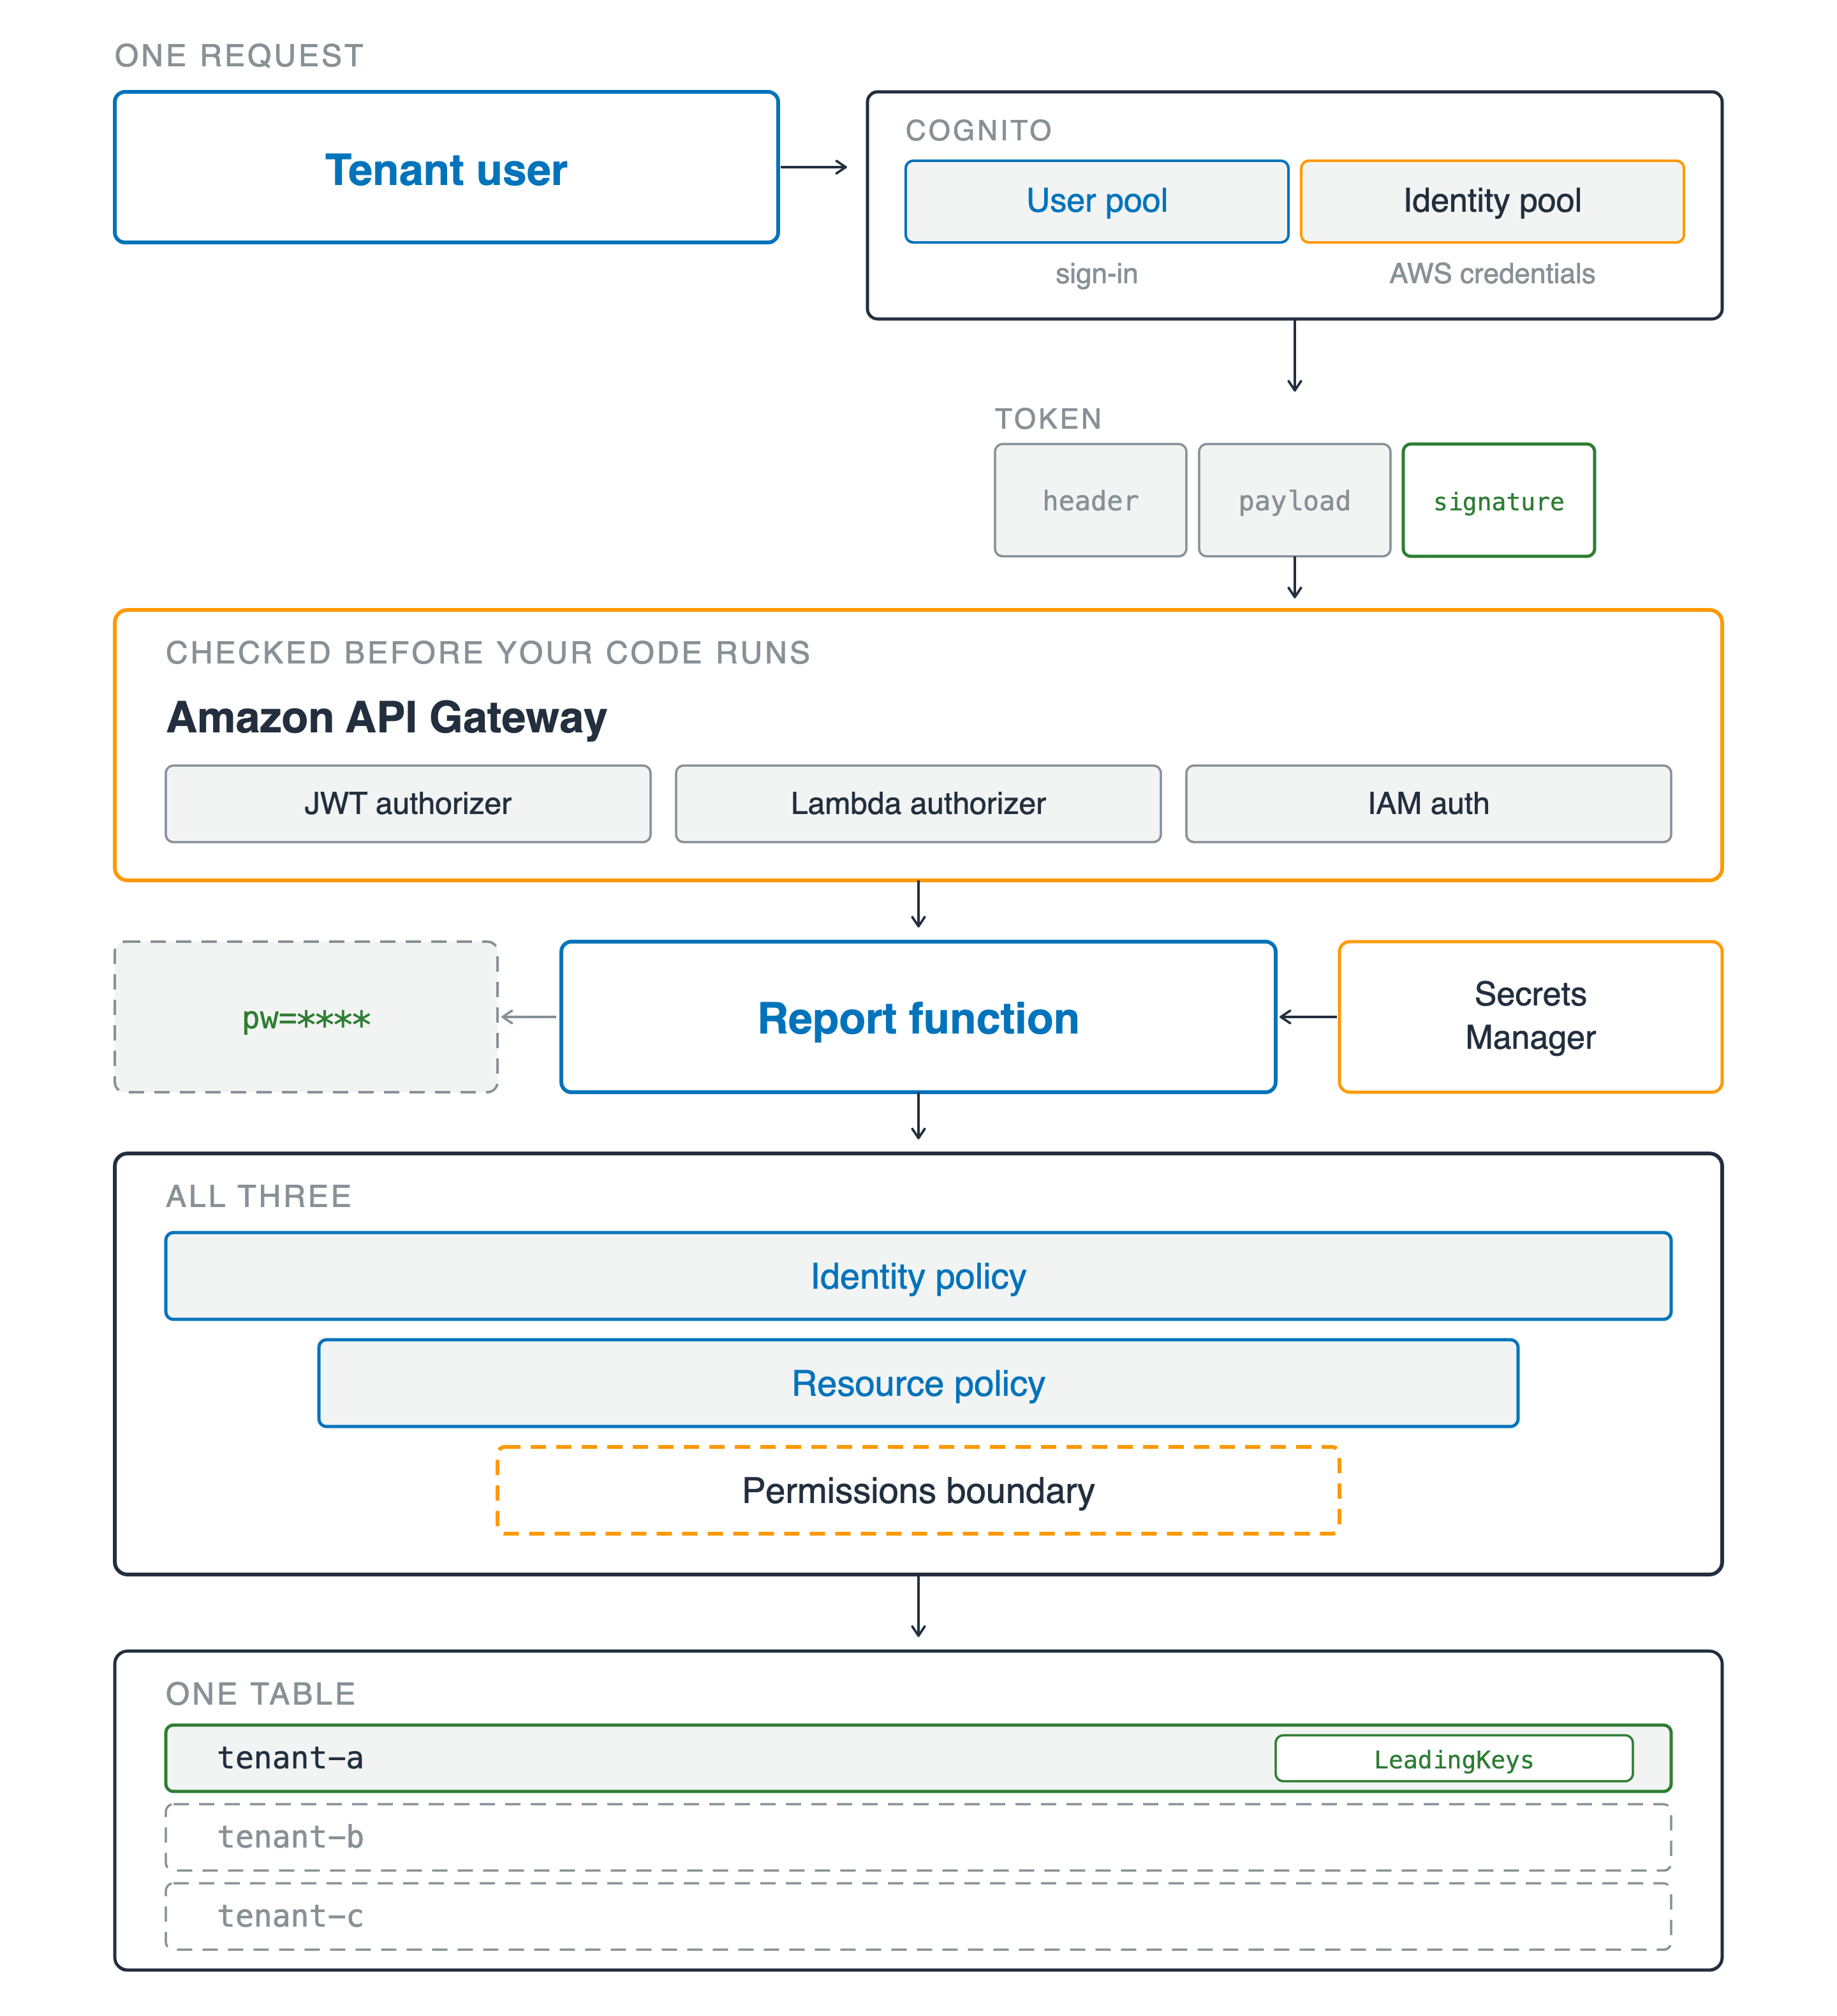
Eén verzoek dat alle lagen doorkruist. Een tenantgebruiker bereikt Amazon Cognito, getekend als twee vakken in één kader: een user pool die mensen inlogt en een identity pool die AWS-referenties uitgeeft. De token eronder heeft drie segmenten, header, payload en signature, met alleen de signature groen omlijnd. Het gaat Amazon API Gateway in, gemarkeerd als gecontroleerd vóór je code draait, met een JWT-authorizer, een Lambda-authorizer en IAM-auth. Daaronder haalt de report-functie een waarde uit Secrets Manager en logt een gemaskeerde regel "pw" gelijk aan vier sterretjes. Drie toestemmingslagen versmallen eronder: identity policy, resource policy en een gestreepte permissions boundary. Onderaan is één rij van een gedeelde tabel verlicht en gelabeld LeadingKeys, terwijl twee andere tenant-rijen gestreept en grijs blijven.

AWS-beveiliging gebruiken voor developers

Wie waar bij mag

Wat je hebt vastgesteld

  • User pool logt mensen in, identity pool geeft referenties uit
  • Verifieer de token, twijfel daarna aan de claims
  • Identity, resource, boundary: drie lagen, één antwoord
  • Één tenant-conditie, de Scan die erlangs loopt, en het wachtwoord uit de log

Eén verzoek dat alle lagen doorkruist. Een tenantgebruiker bereikt Amazon Cognito, getekend als twee vakken in één kader: een user pool die mensen inlogt en een identity pool die AWS-referenties uitgeeft. De token eronder heeft drie segmenten, header, payload en signature, met alleen de signature groen omlijnd. Het gaat Amazon API Gateway in, gemarkeerd als gecontroleerd vóór je code draait, met een JWT-authorizer, een Lambda-authorizer en IAM-auth. Daaronder haalt de report-functie een waarde uit Secrets Manager en logt een gemaskeerde regel "pw" gelijk aan vier sterretjes. Drie toestemmingslagen versmallen eronder: identity policy, resource policy en een gestreepte permissions boundary. Onderaan is één rij van een gedeelde tabel verlicht en gelabeld LeadingKeys, terwijl twee andere tenant-rijen gestreept en grijs blijven.

AWS-beveiliging gebruiken voor developers

Bewijs het, dan ship je het

Wat je hebt vastgesteld

  • Standaard versleuteld, maar welke modus en wiens sleutel is van jou
  • Twee poorten op de sleutel, en beide moeten open

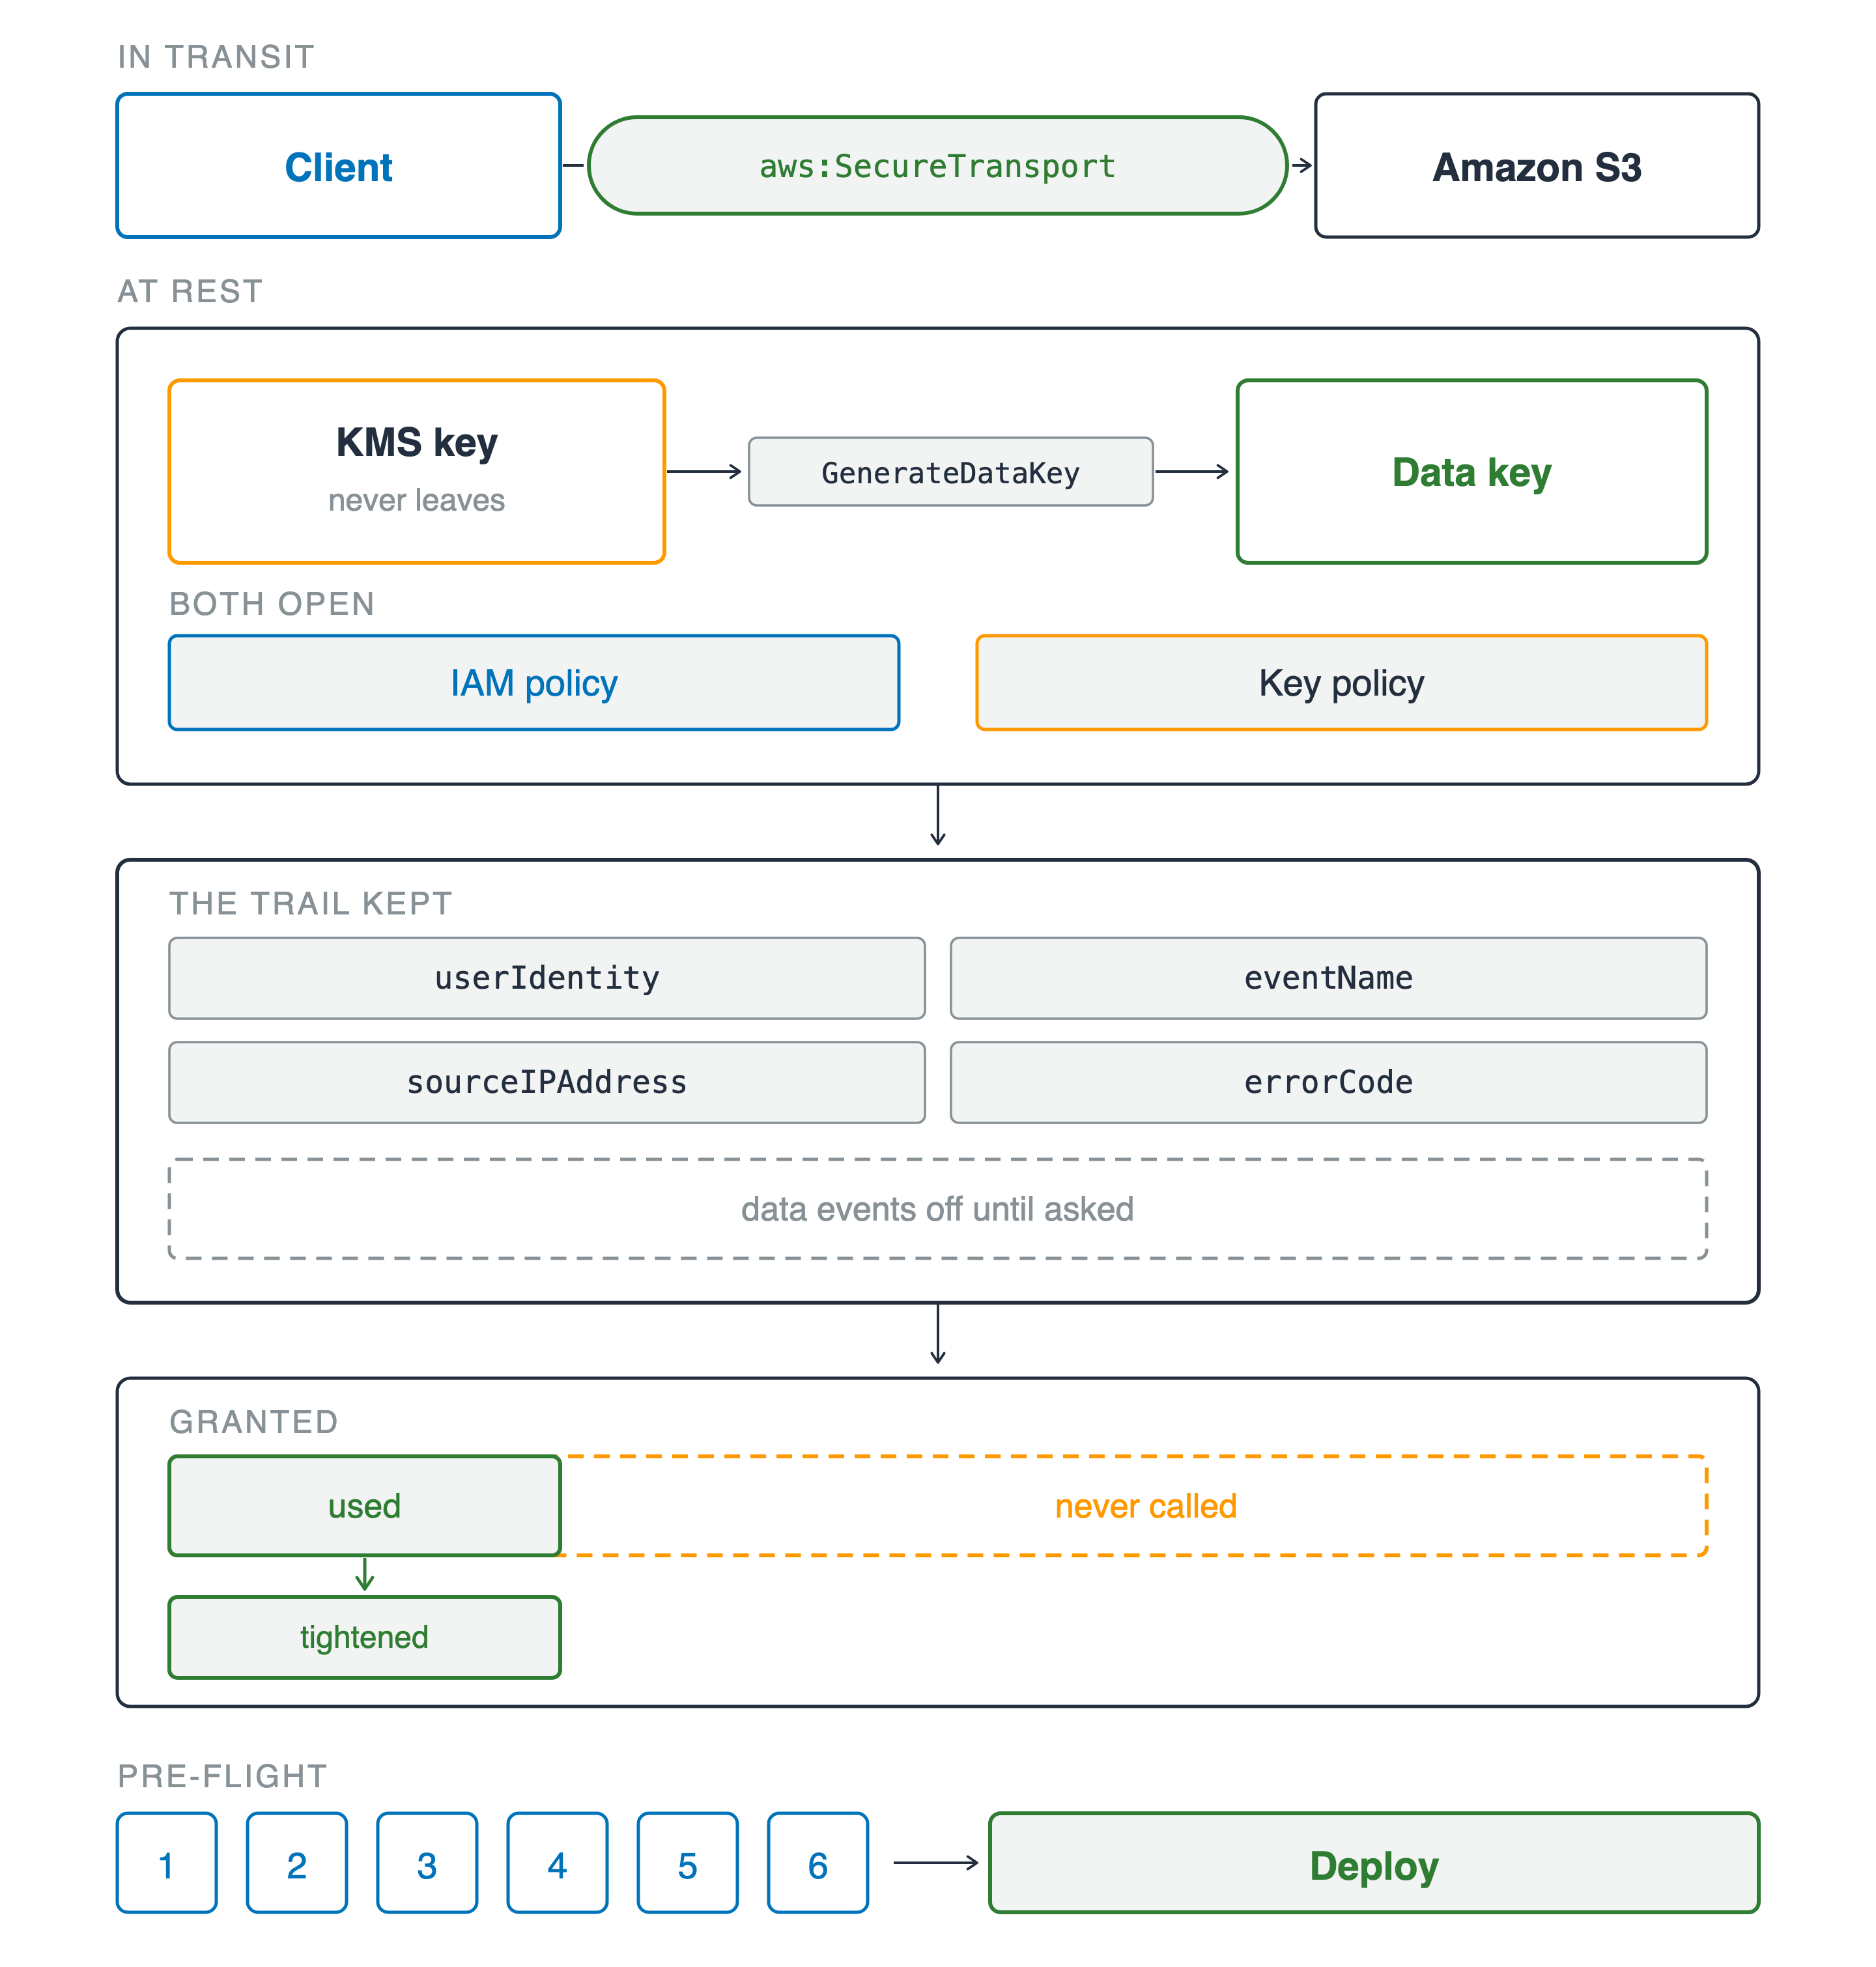
Vier banden. Onderweg bereikt een client Amazon S3 via een kanaal met label aws:SecureTransport. In rust roept een KMS-sleutel die nooit vertrekt GenerateDataKey aan om een datasleutel te maken, boven twee poorten die beide open moeten: een IAM-policy en een key policy. Daaronder wat de trail bewaarde: userIdentity, eventName, sourceIPAddress en errorCode, met een gestreepte band "data events off" tot je het vraagt. Dan een "granted"-balk, gestreept en breed met een klein, solide "used"-segment erin, dat versmalt tot een aangescherpt beleid. Onderaan leiden zes genummerde vragen naar een deploy-stap.

AWS-beveiliging gebruiken voor developers

Bewijs het, dan ship je het

Wat je hebt vastgesteld

  • Standaard versleuteld, maar welke modus en wiens sleutel is van jou
  • Twee poorten op de sleutel, en beide moeten open
  • De trail noemt de principal, als die opnam
  • Toegekend versus gebruikt, daarna zes vragen

Vier banden. Onderweg bereikt een client Amazon S3 via een kanaal met label aws:SecureTransport. In rust roept een KMS-sleutel die nooit vertrekt GenerateDataKey aan om een datasleutel te maken, boven twee poorten die beide open moeten: een IAM-policy en een key policy. Daaronder wat de trail bewaarde: userIdentity, eventName, sourceIPAddress en errorCode, met een gestreepte band "data events off" tot je het vraagt. Dan een "granted"-balk, gestreept en breed met een klein, solide "used"-segment erin, dat versmalt tot een aangescherpt beleid. Onderaan leiden zes genummerde vragen naar een deploy-stap.

AWS-beveiliging gebruiken voor developers

Waar dit je brengt


  • De volgende service: dezelfde zes vragen
  • Welke provider dan ook: identity, authorization, keys, evidence

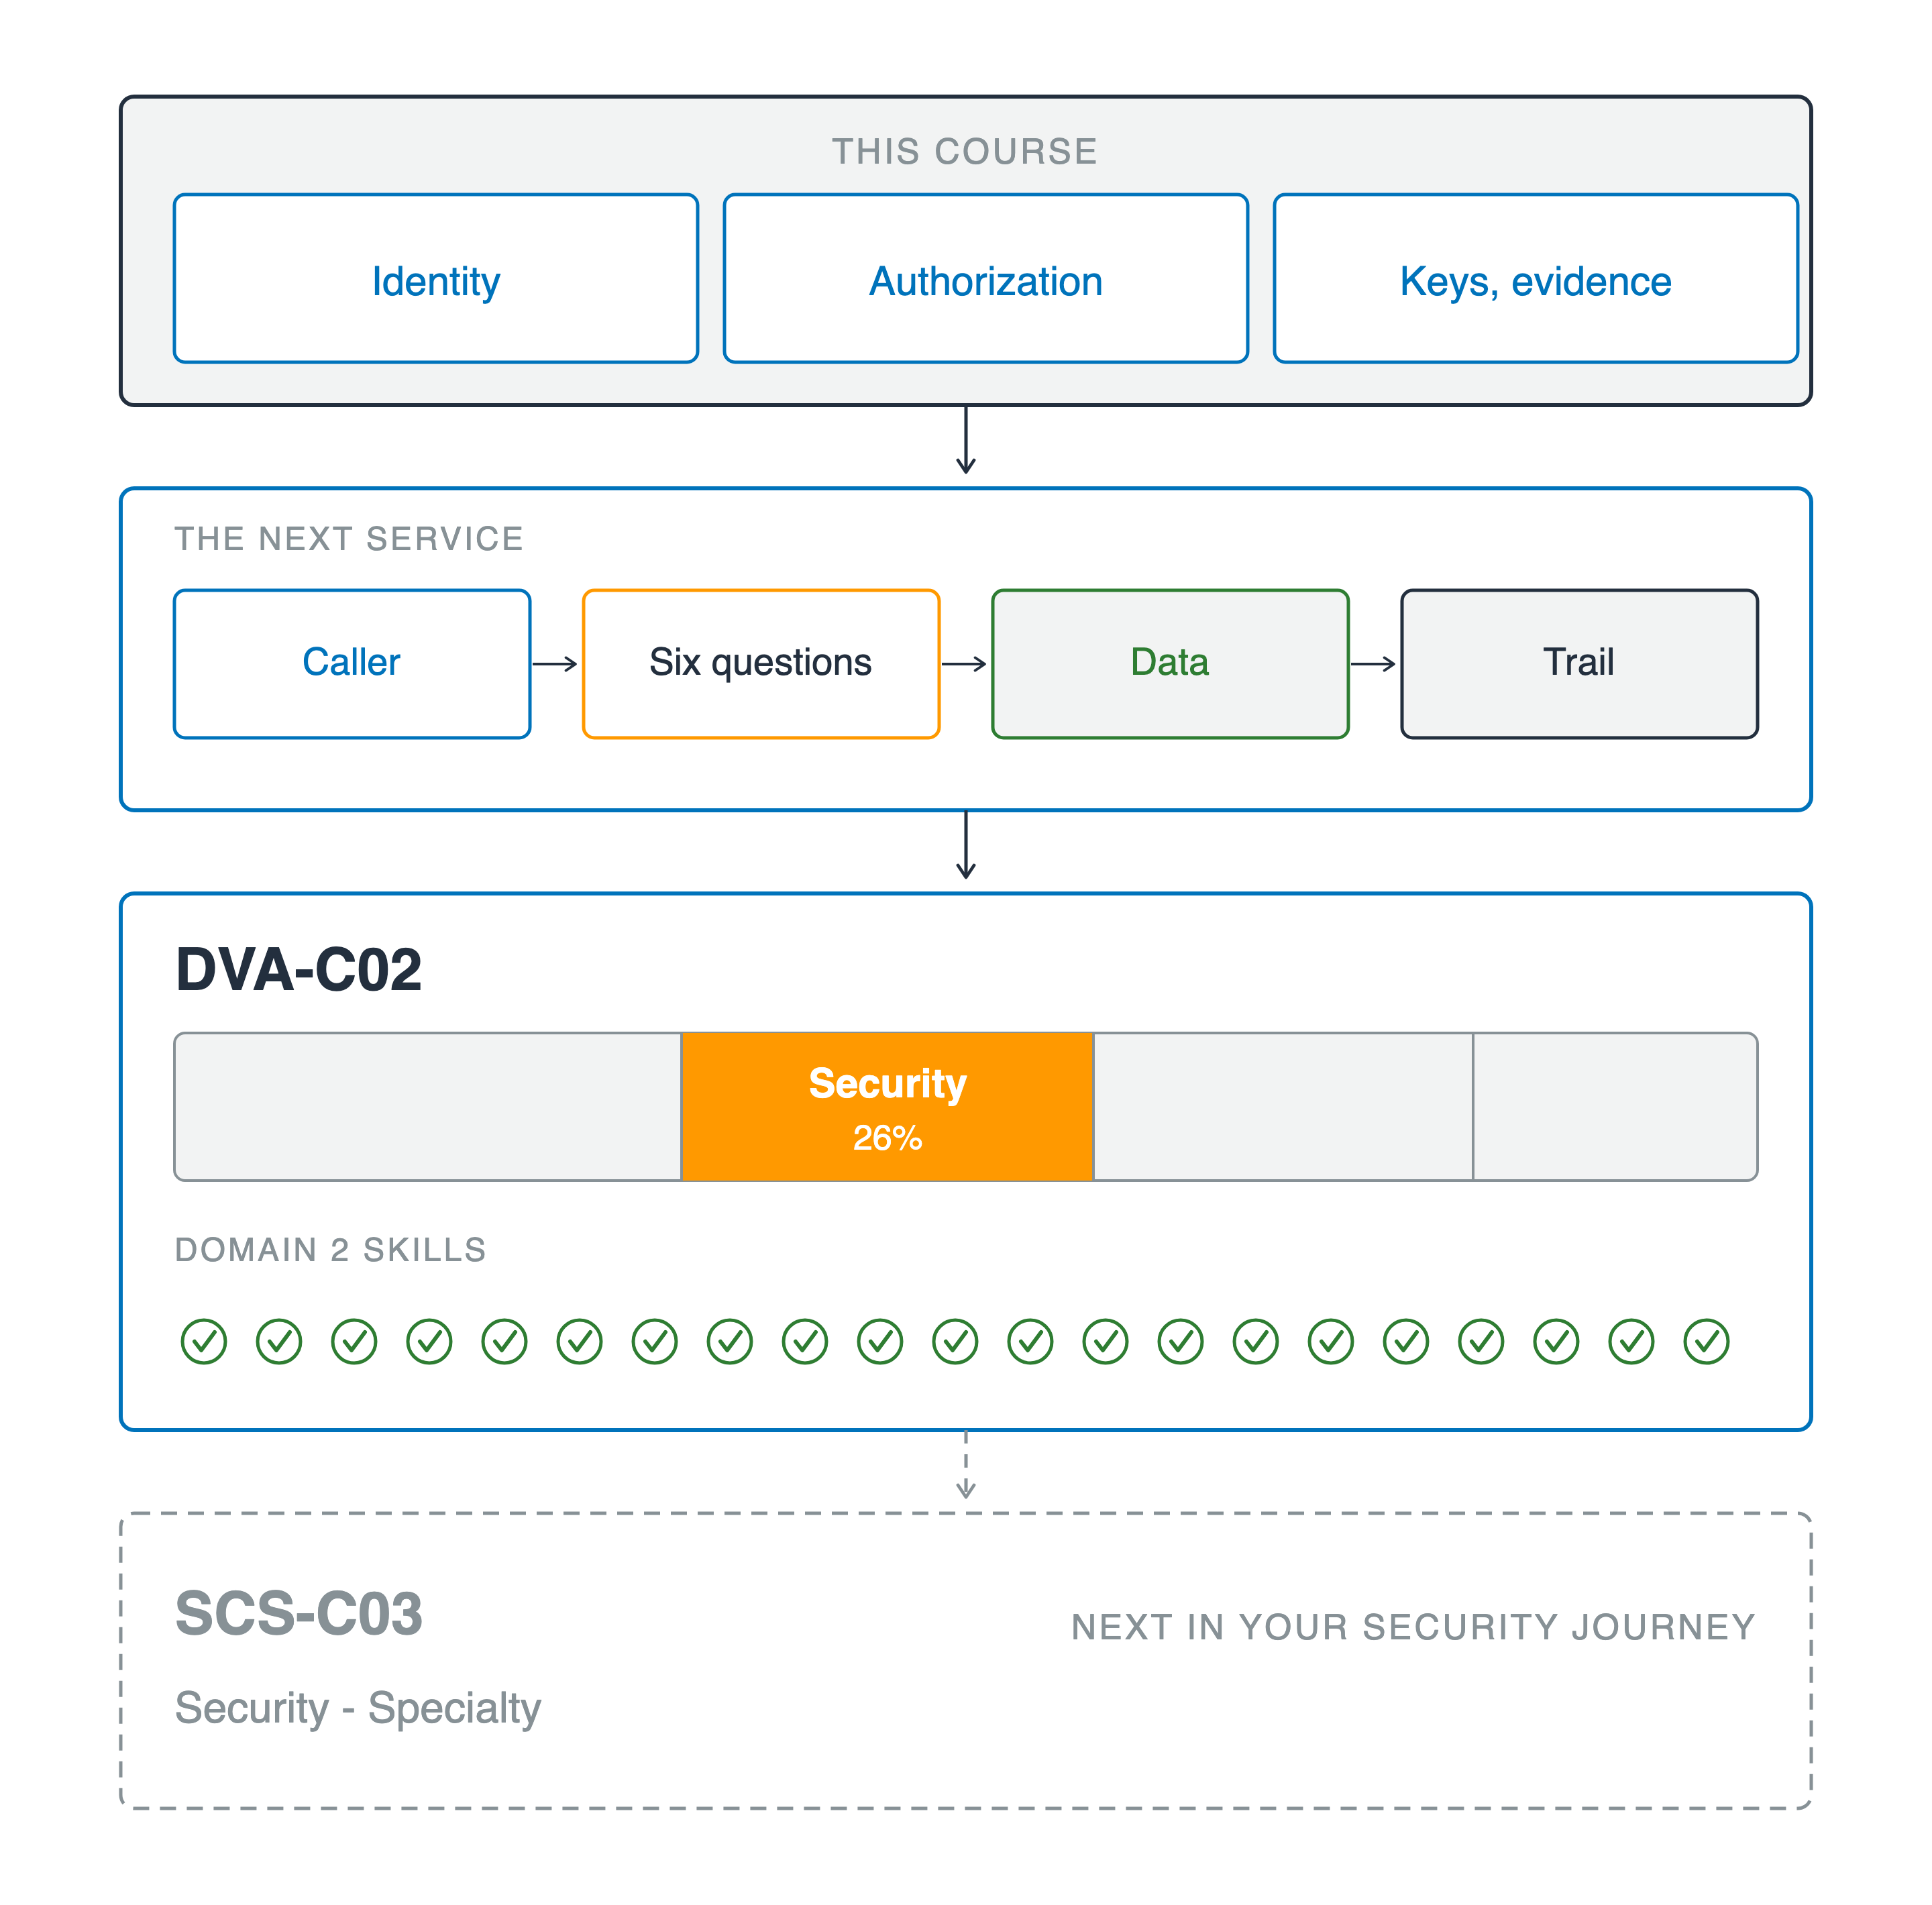
Eén kolom van boven naar beneden. Een blok met label this course bevat identity, authorization en keys and evidence. Een pijl leidt omlaag naar een paneel the next service, waar een aanroeper door zes vragen gaat naar data en dan naar een trail. Een tweede pijl leidt omlaag naar een paneel DVA-C02, met een examenzaak in vier segmenten waarvan het tweede oranje gevuld is en gelabeld Security 26%, boven een rij van eenentwintig groene vinkjes met kop domain two skills. Een gestreepte pijl gaat door naar een gestreept paneel SCS-C03, Security - Specialty, gemarkeerd als up next in your security journey.

AWS-beveiliging gebruiken voor developers

Waar dit je brengt


  • De volgende service: dezelfde zes vragen
  • Welke provider dan ook: identity, authorization, keys, evidence
  • DVA-C02: Security is een groot deel van het examen, en deze cursus dekt dat domein
  • Daarna: AWS Certified Security - Specialty, een security-only examen

Eén kolom van boven naar beneden. Een blok met label this course bevat identity, authorization en keys and evidence. Een pijl leidt omlaag naar een paneel the next service, waar een aanroeper door zes vragen gaat naar data en dan naar een trail. Een tweede pijl leidt omlaag naar een paneel DVA-C02, met een examenzaak in vier segmenten waarvan het tweede oranje gevuld is en gelabeld Security 26%, boven een rij van eenentwintig groene vinkjes met kop domain two skills. Een gestreepte pijl gaat door naar een gestreept paneel SCS-C03, Security - Specialty, gemarkeerd als up next in your security journey.

AWS-beveiliging gebruiken voor developers

Wat je hierna kunt doen

AWS-beveiliging gebruiken voor developers

Preparing Video For Download...