AWS Security 開發者實務
Rahul Singh
Technical Product Manager
改了但沒改變

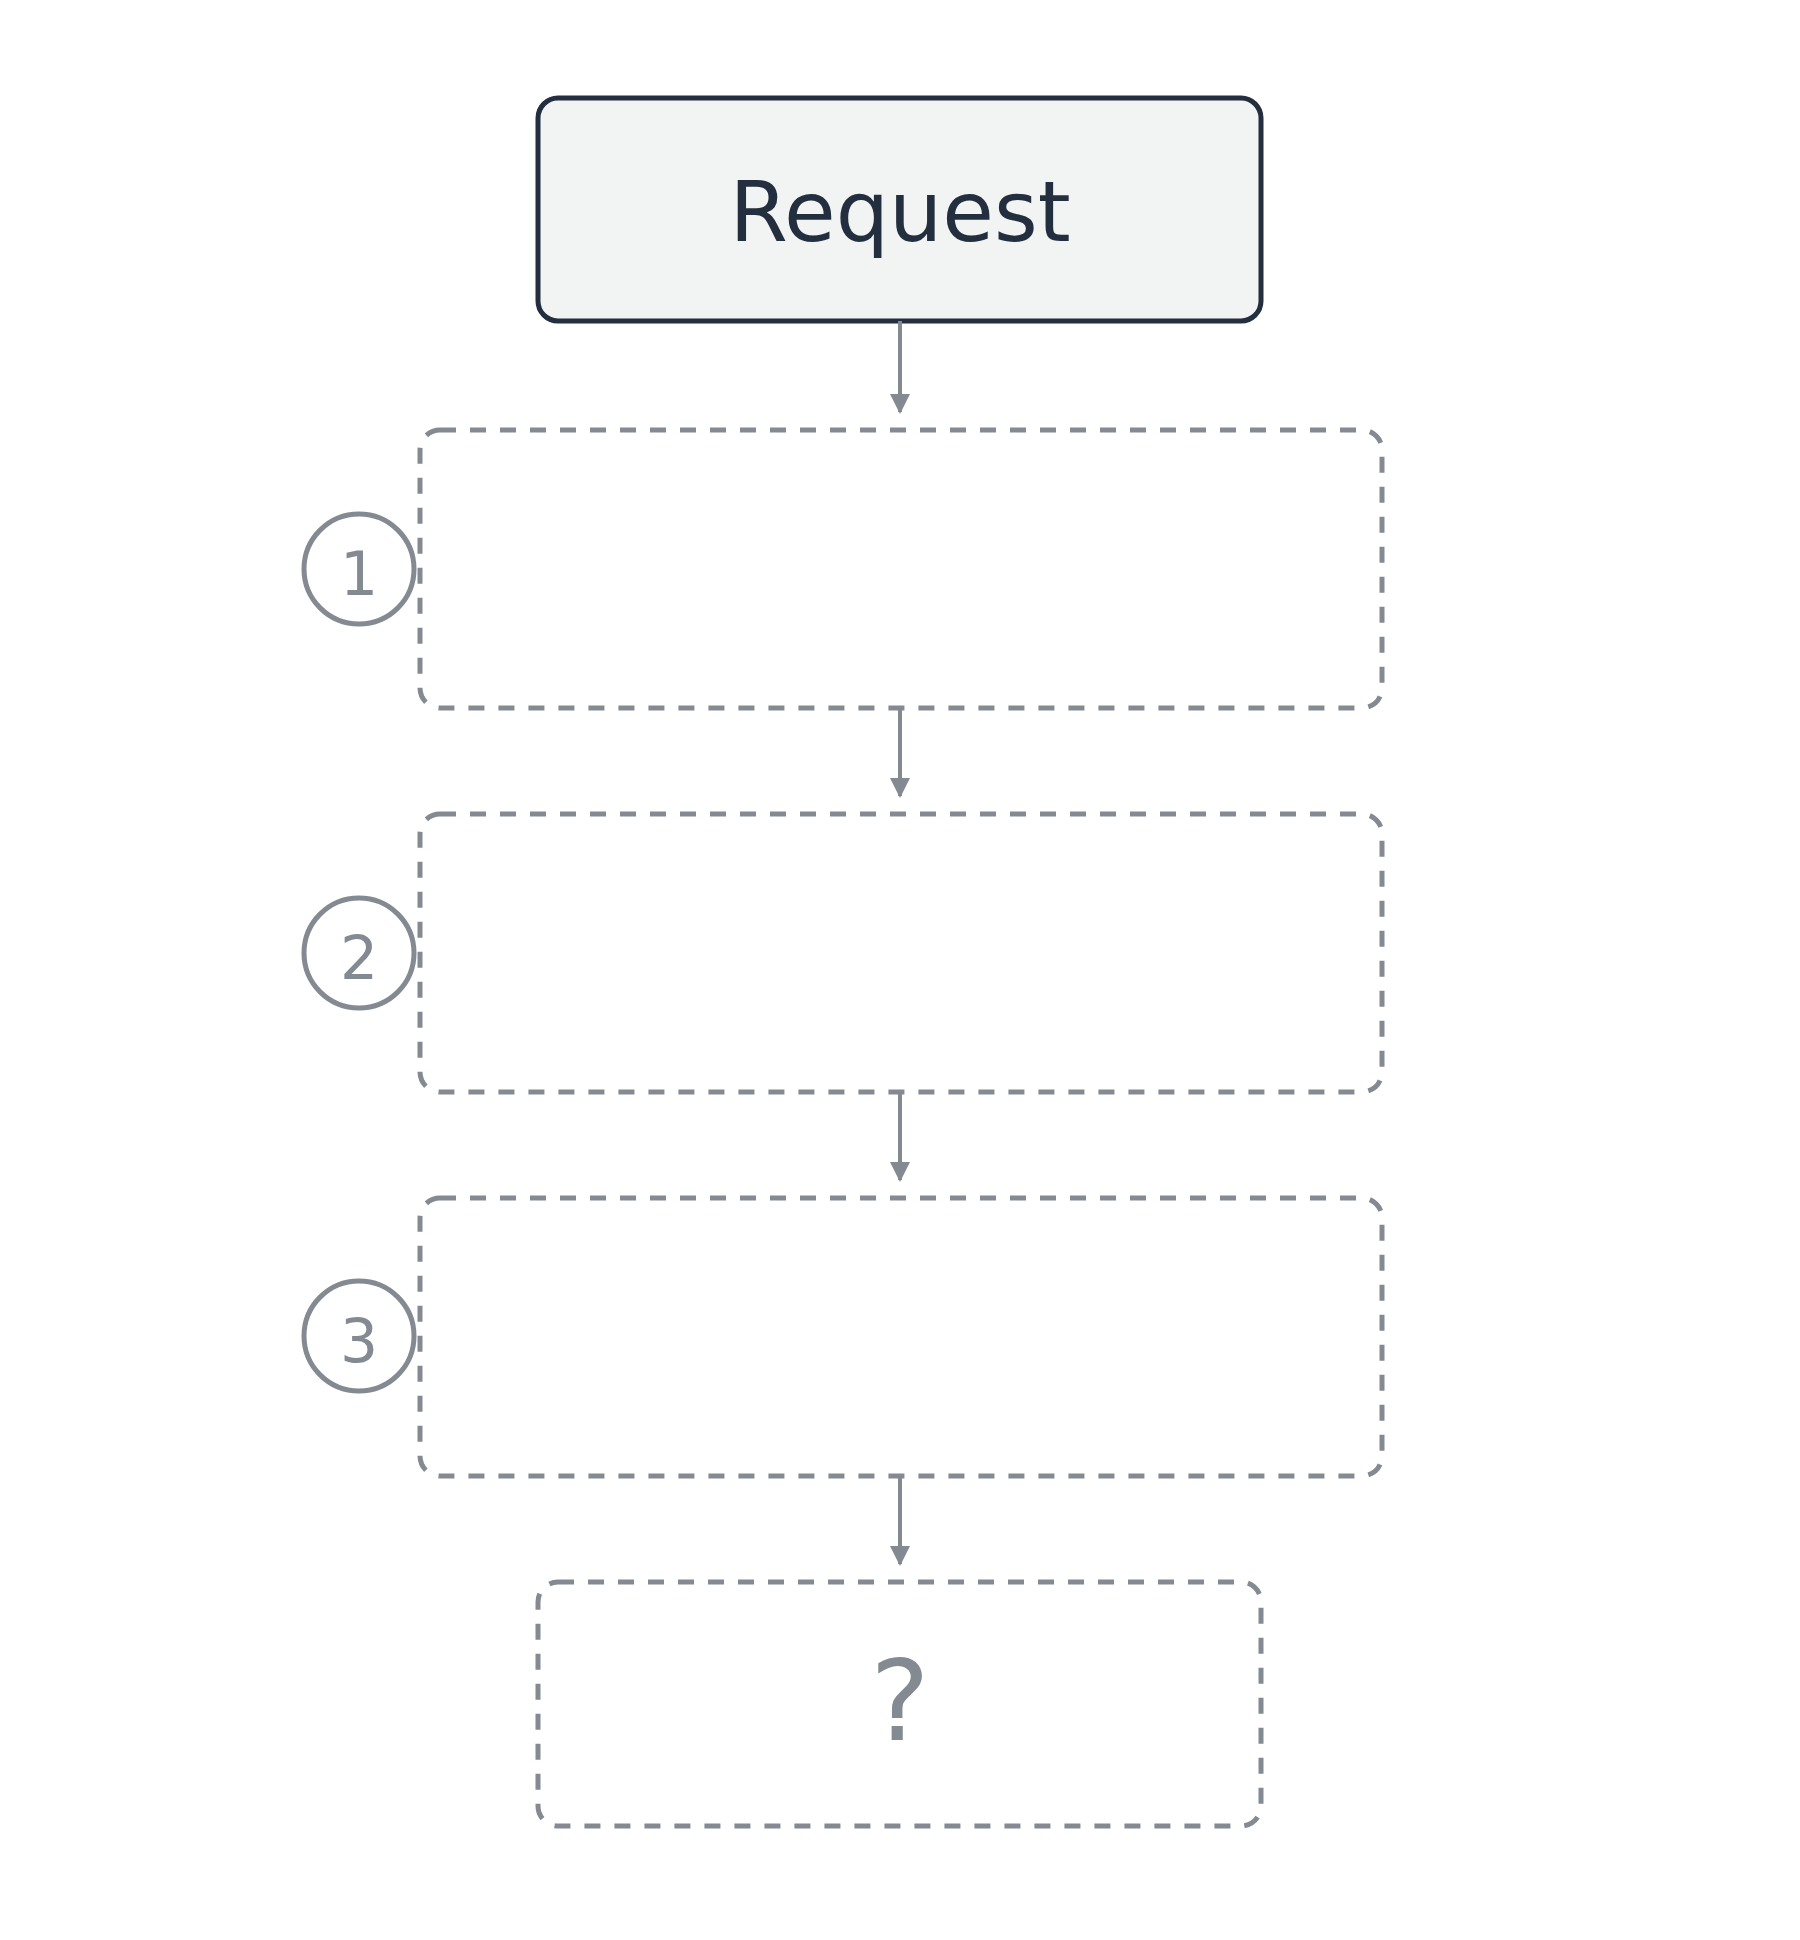
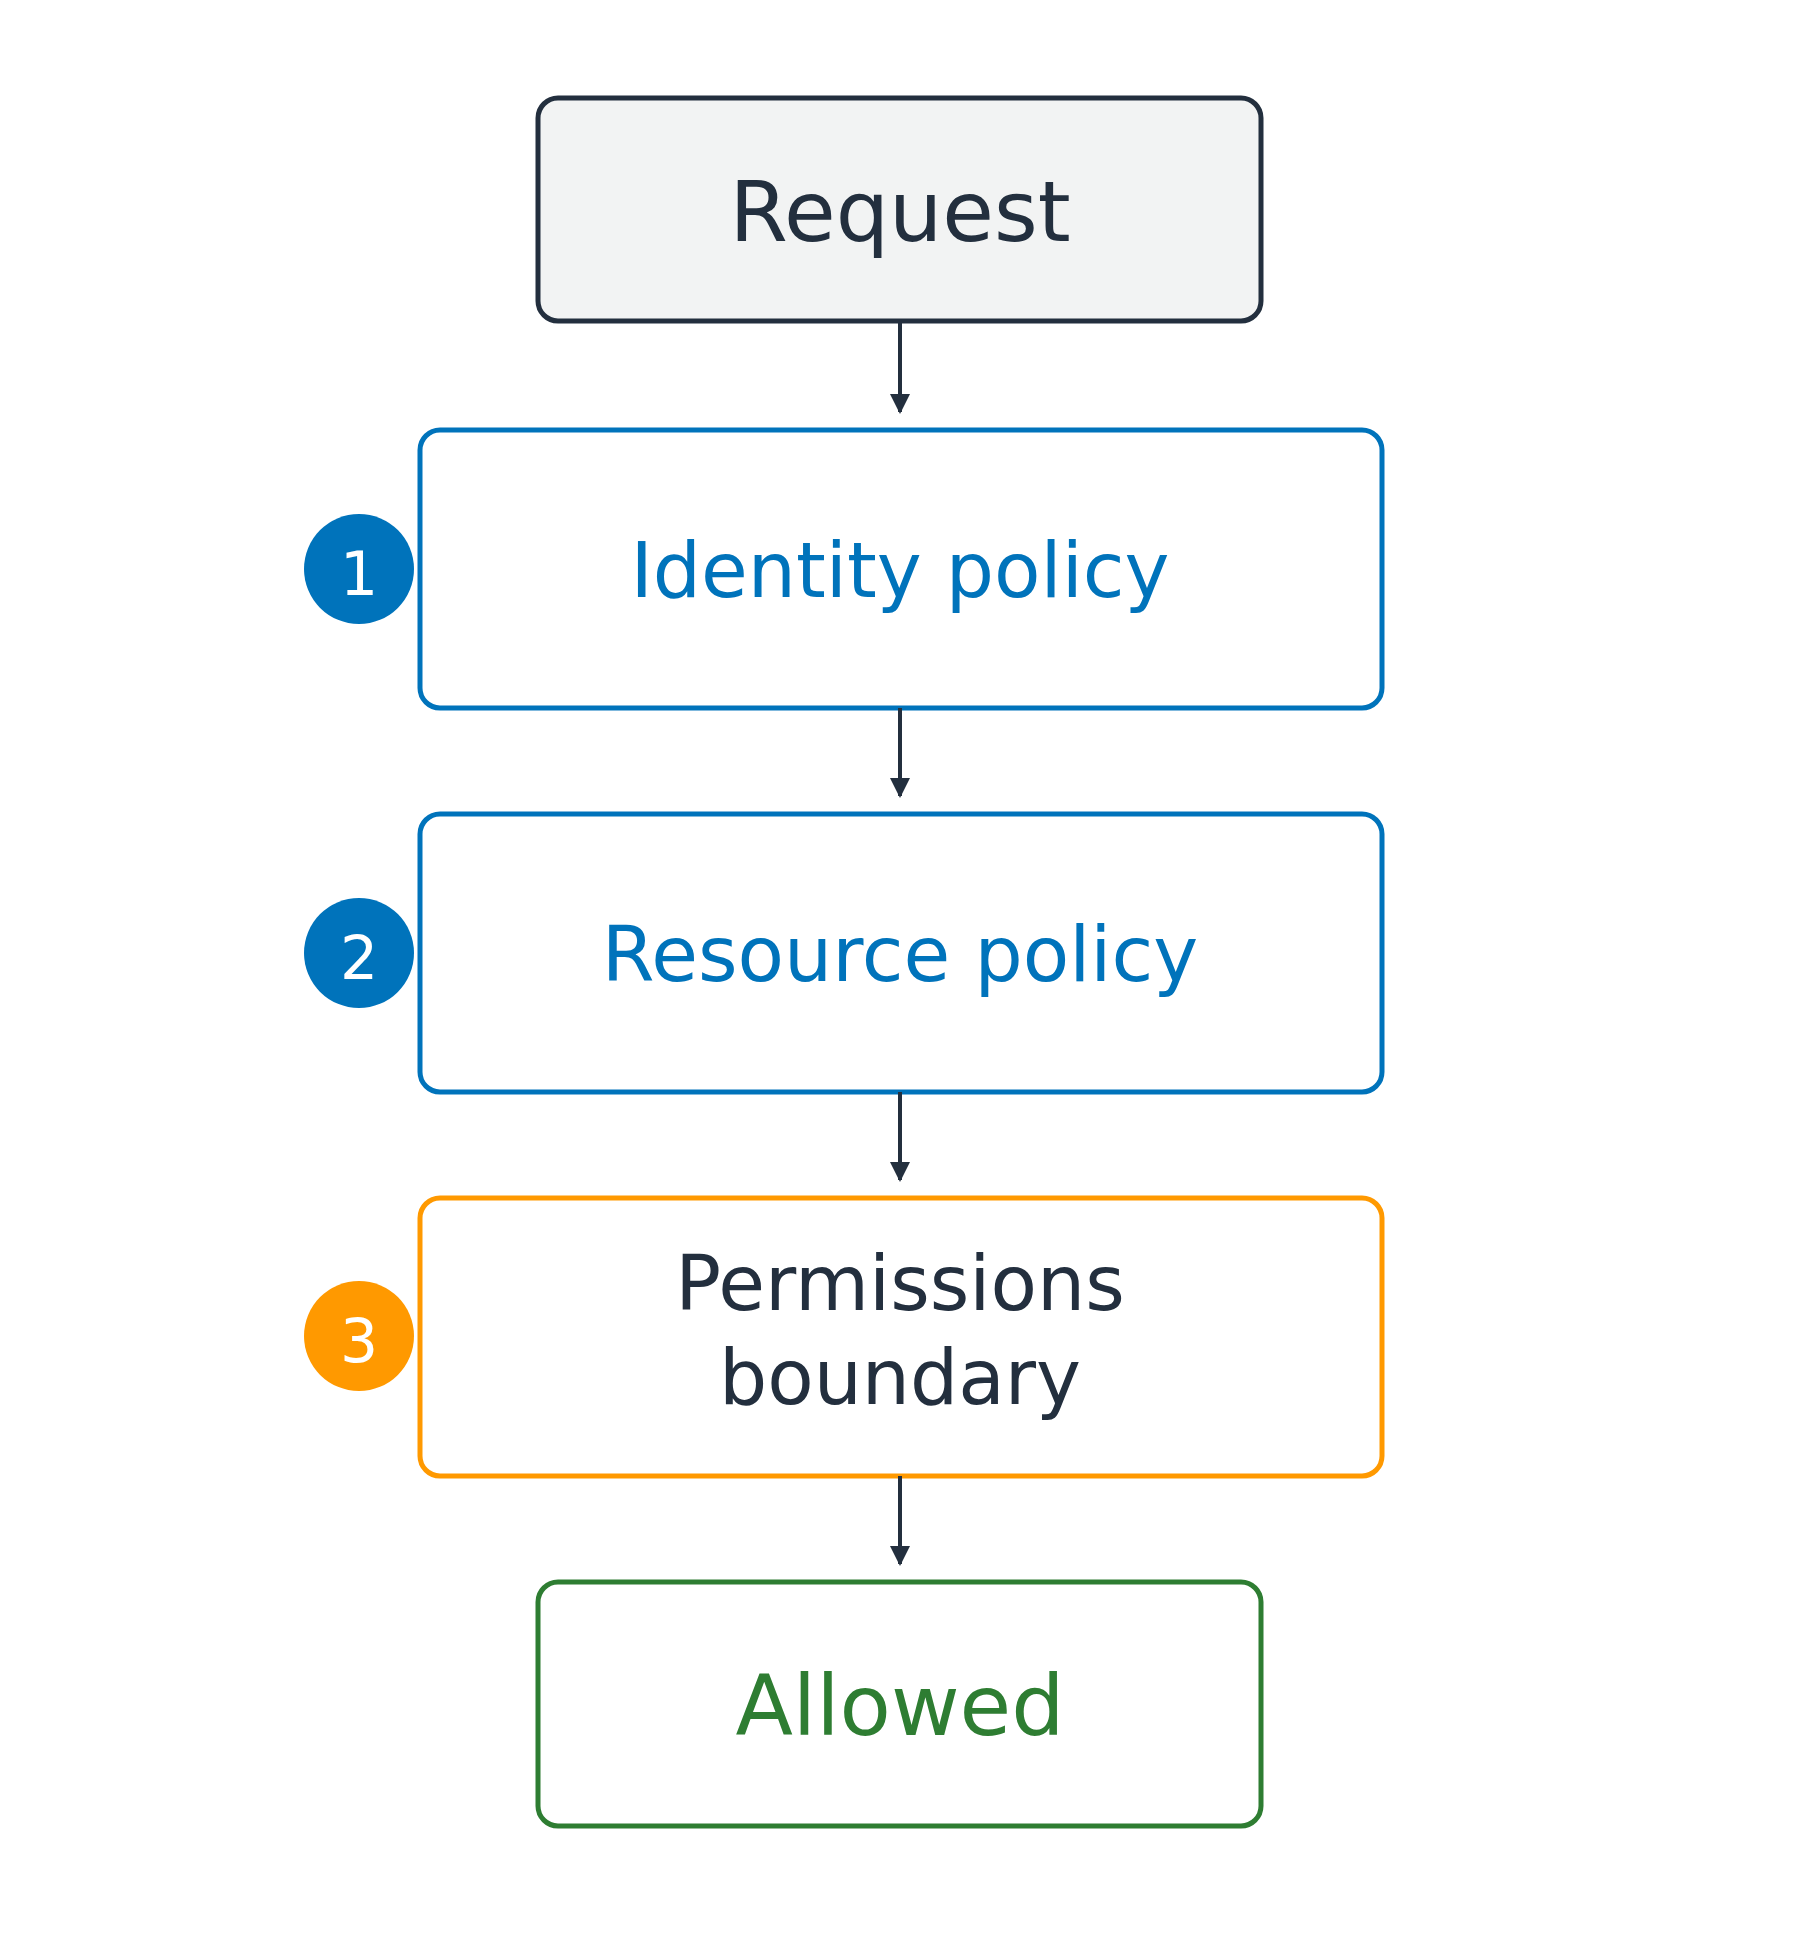
最多三層
在你自己的帳號中,任一政策允許即可
遇到任何一層拒絕即被拒

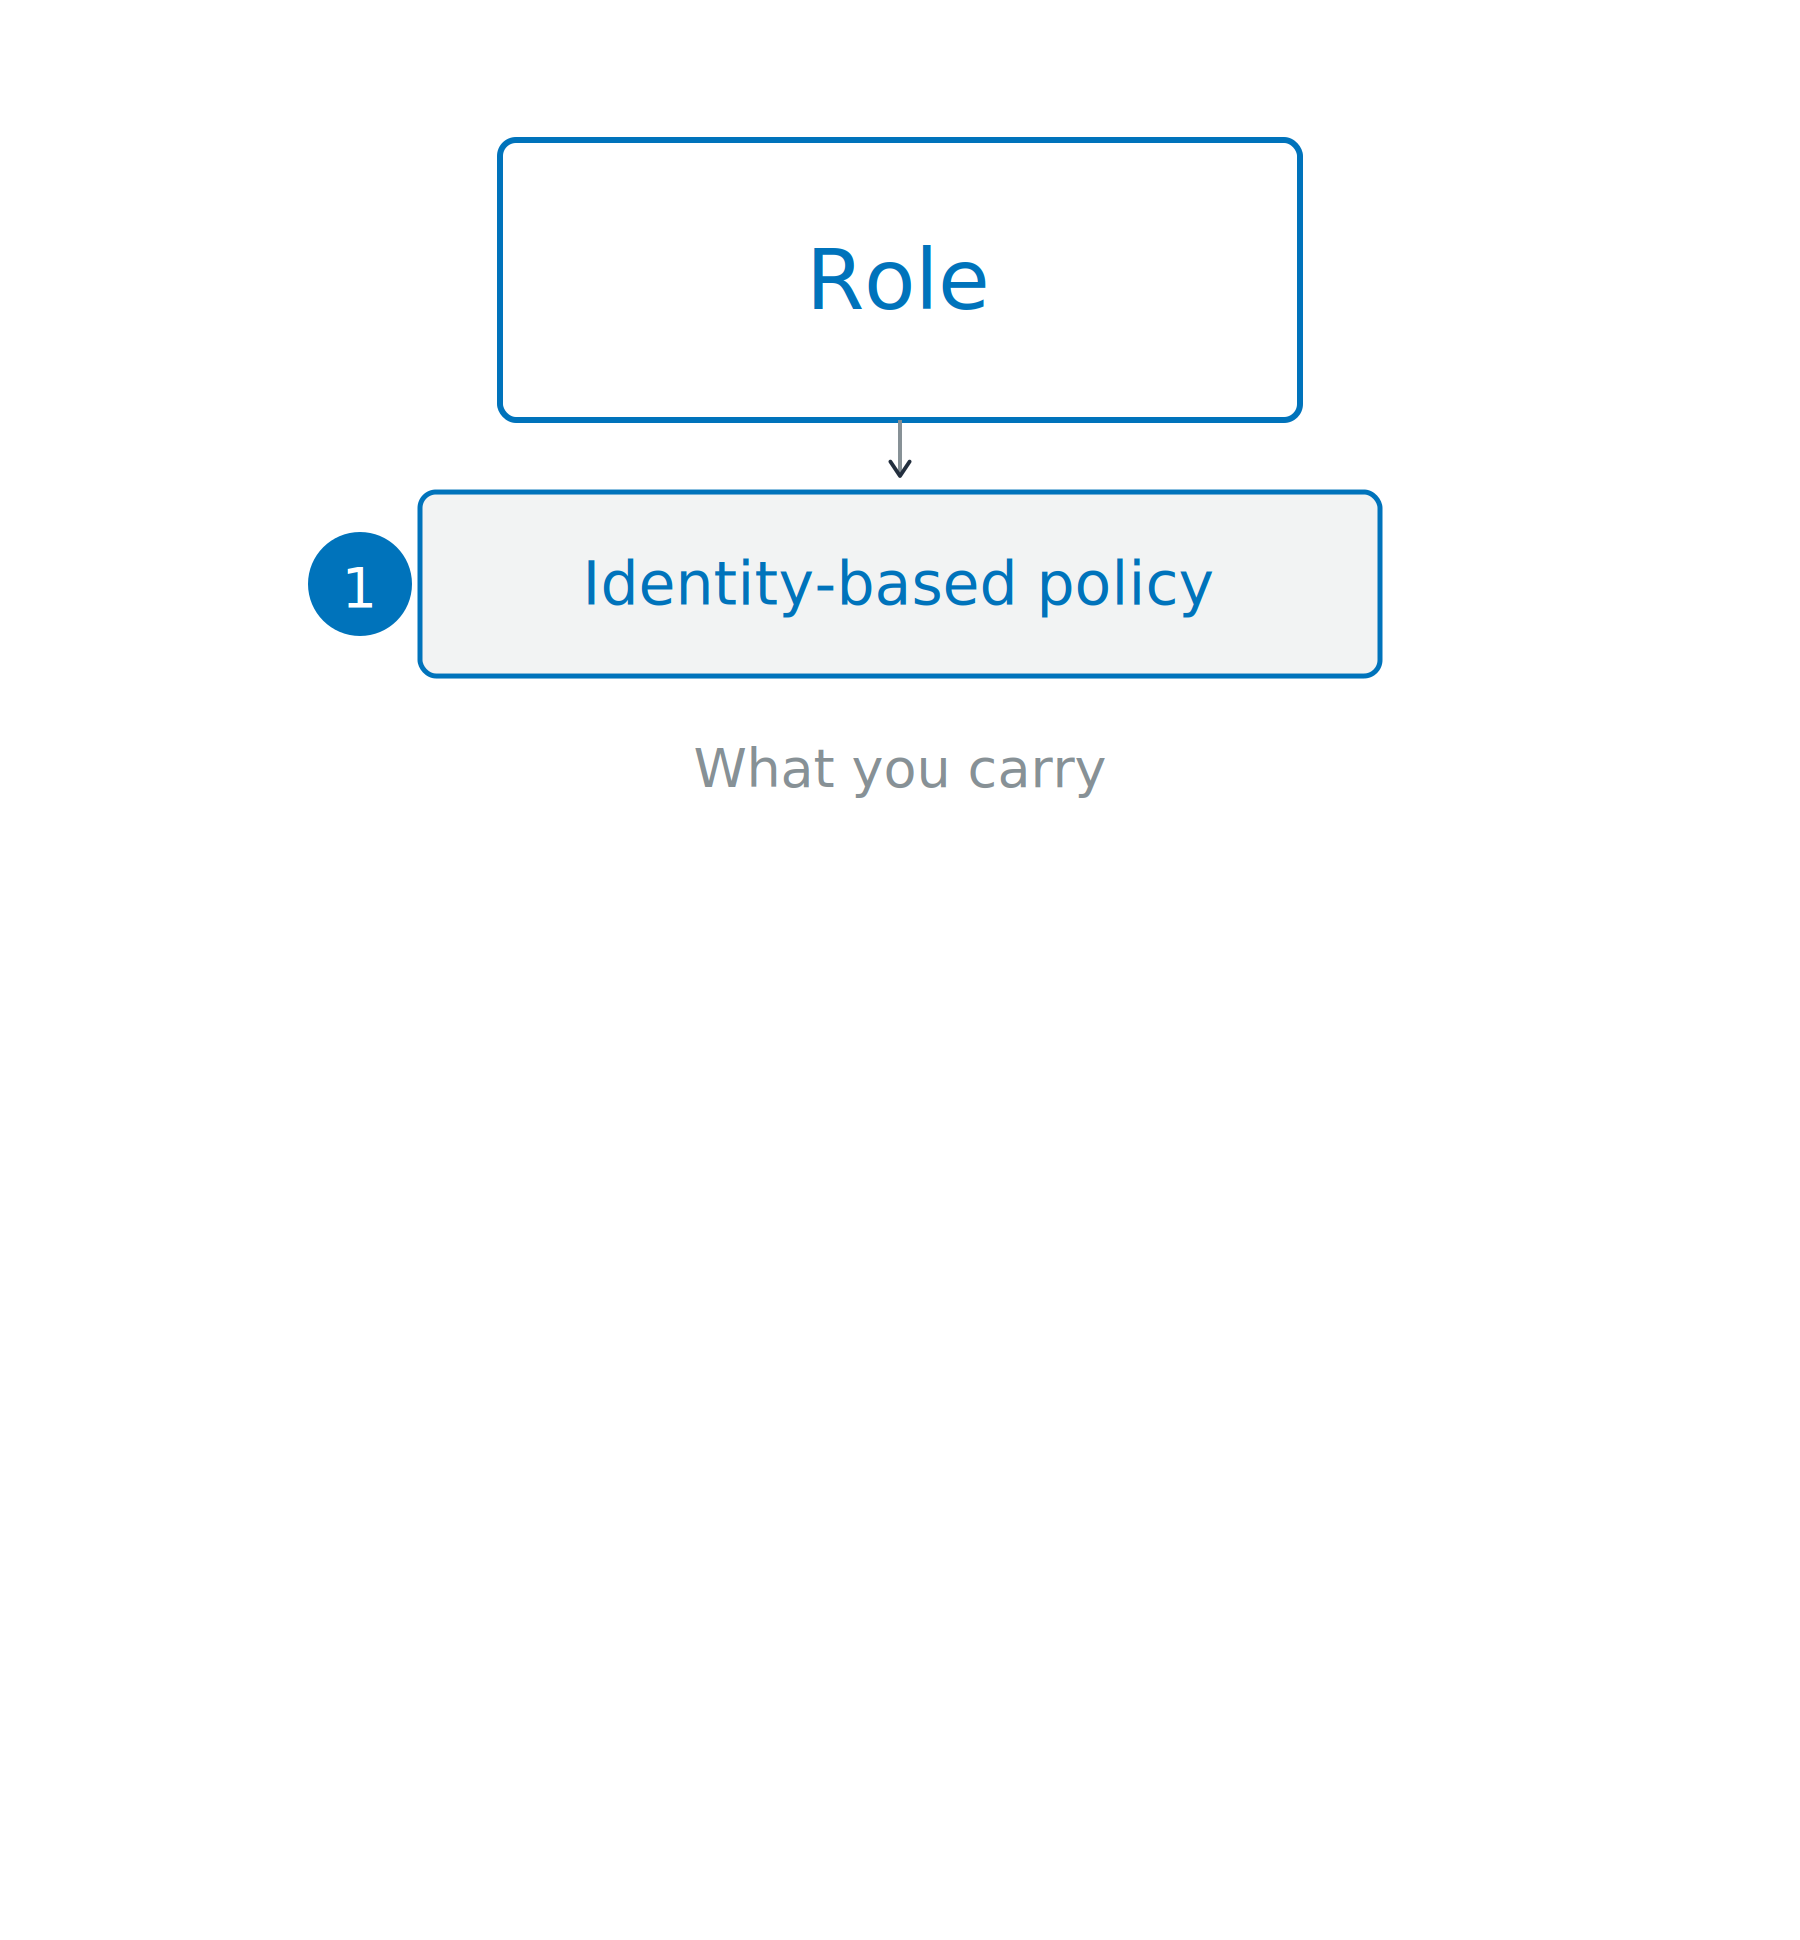
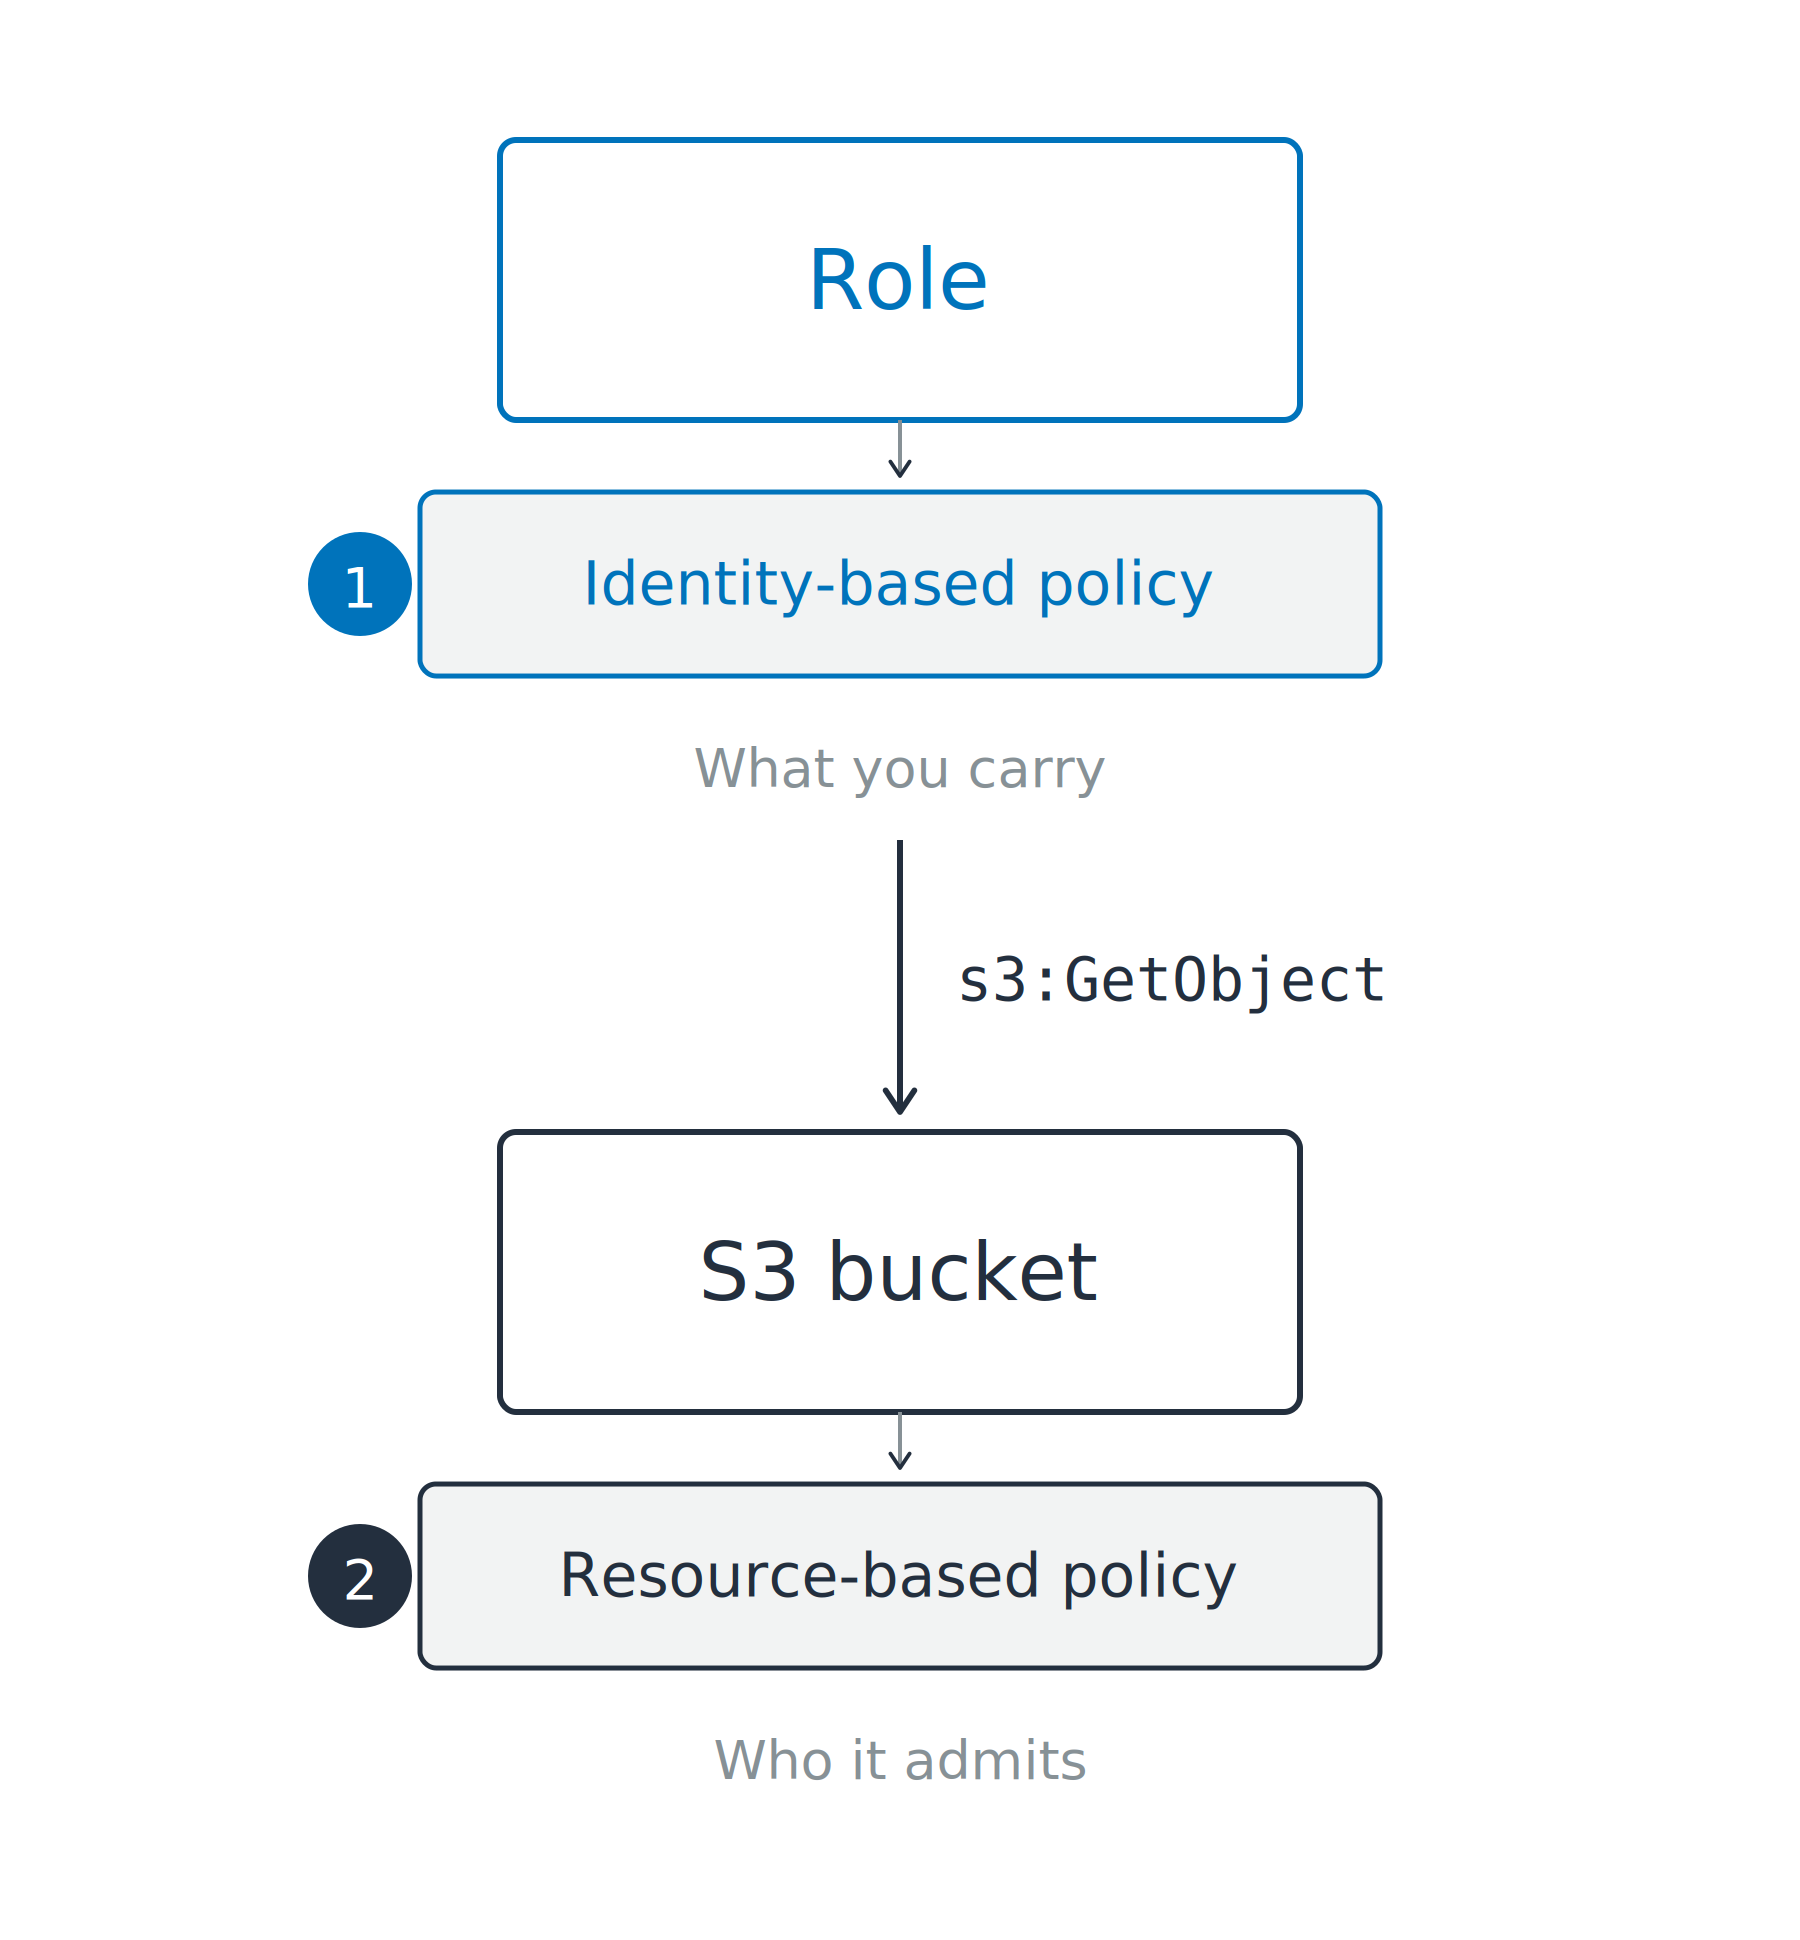
身分型政策(Identity-based)

身分型政策(Identity-based)
資源型政策(Resource-based)

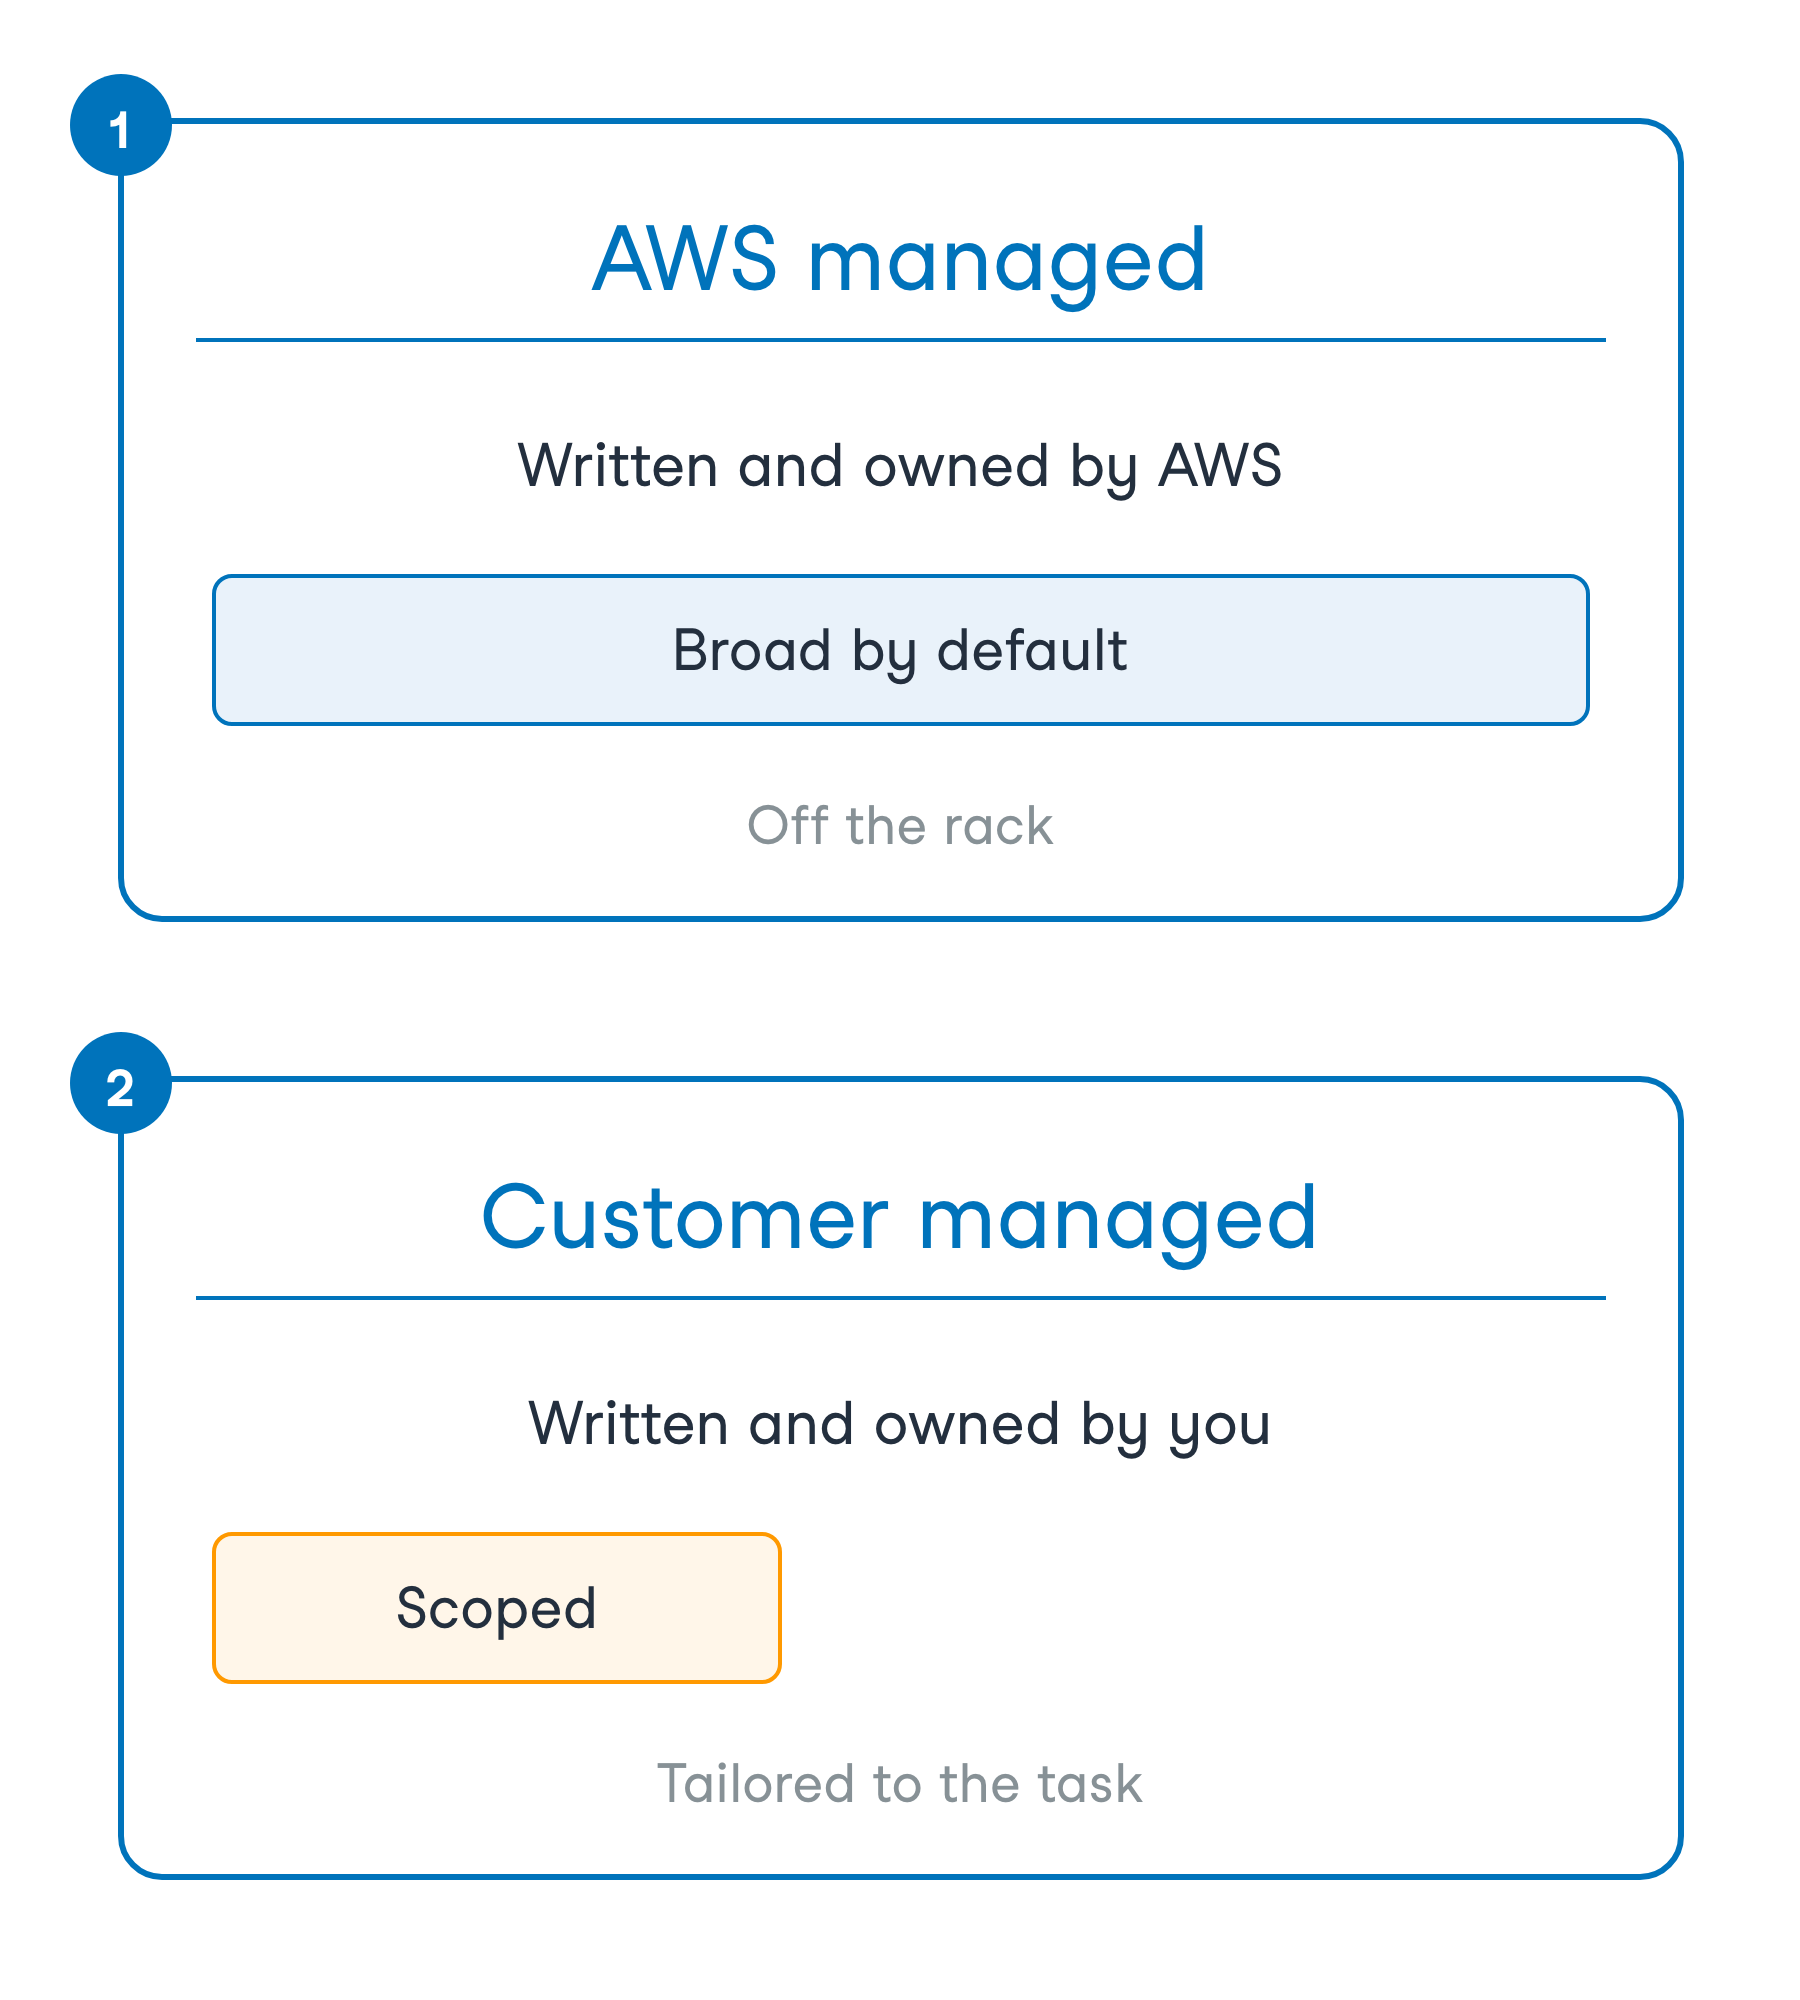
兩種身分型政策

兩種身分型政策
便利或精準

為何帳號會套用它
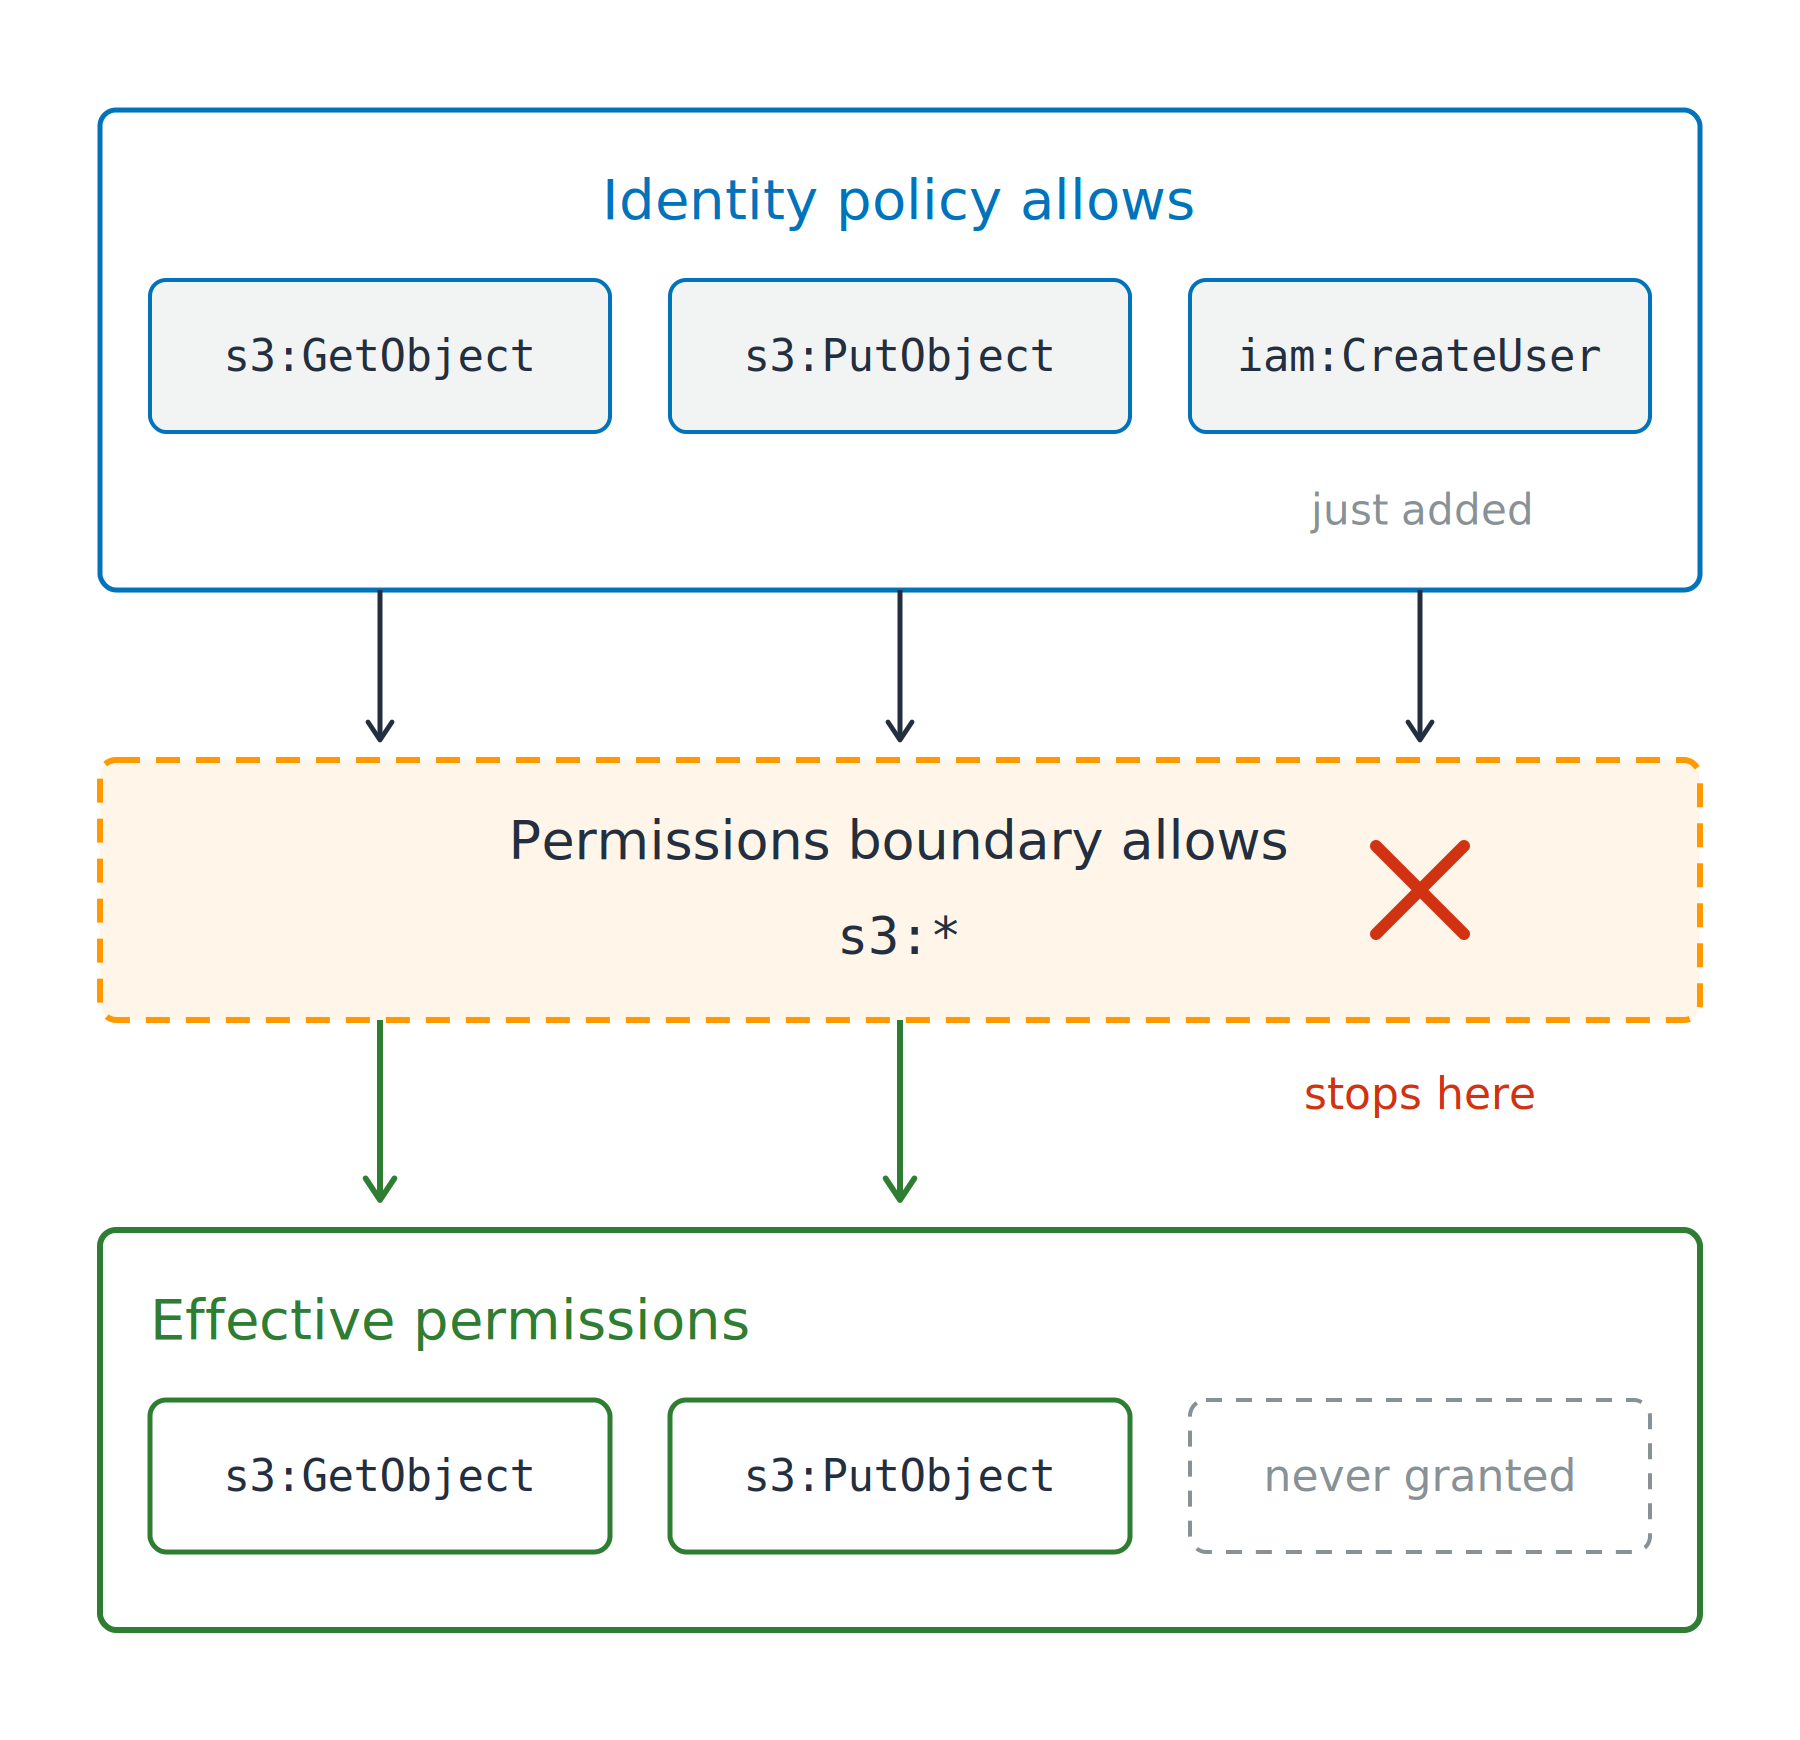
權限邊界(Permissions boundary)

為何帳號會套用它
權限邊界
為什麼 iam:CreateUser 沒有作用

為何帳號會套用它
權限邊界
為什麼 iam:CreateUser 沒有作用
工作階段政策:一次 AssumeRole 工作階段

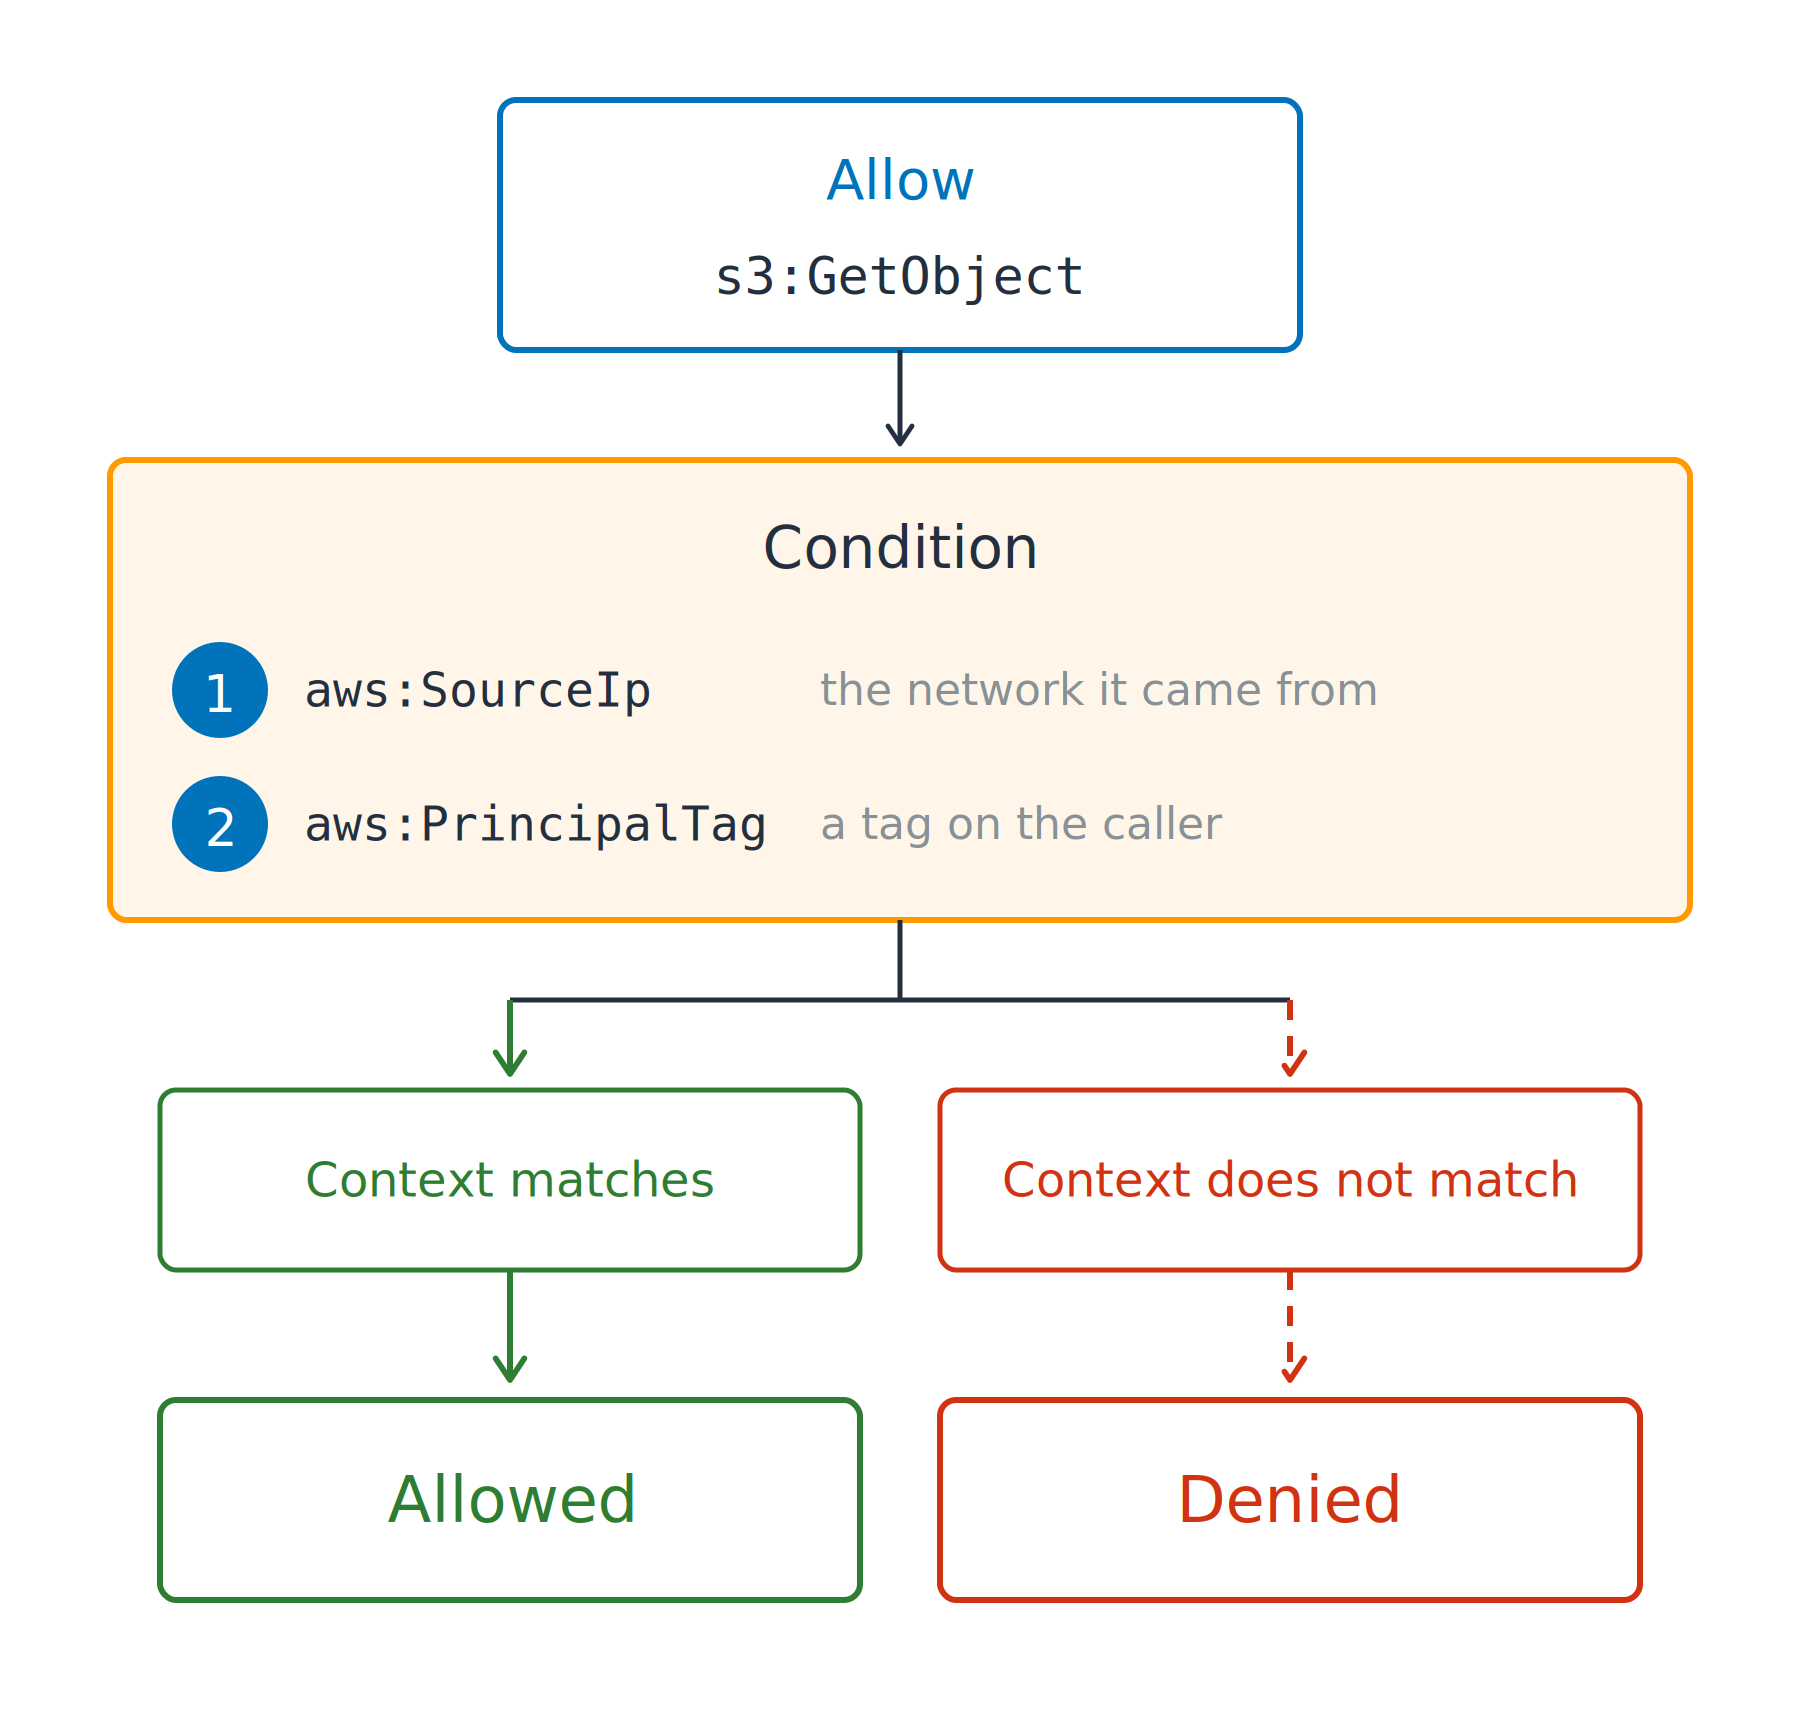
條件鍵(Condition key)
將允許縮限到請求脈絡
aws:SourceIp:來自哪個網路

條件鍵(Condition key)
將允許縮限到請求脈絡
aws:SourceIp:來自哪個網路
aws:PrincipalTag:呼叫者的標籤ABAC:屬性式存取控制

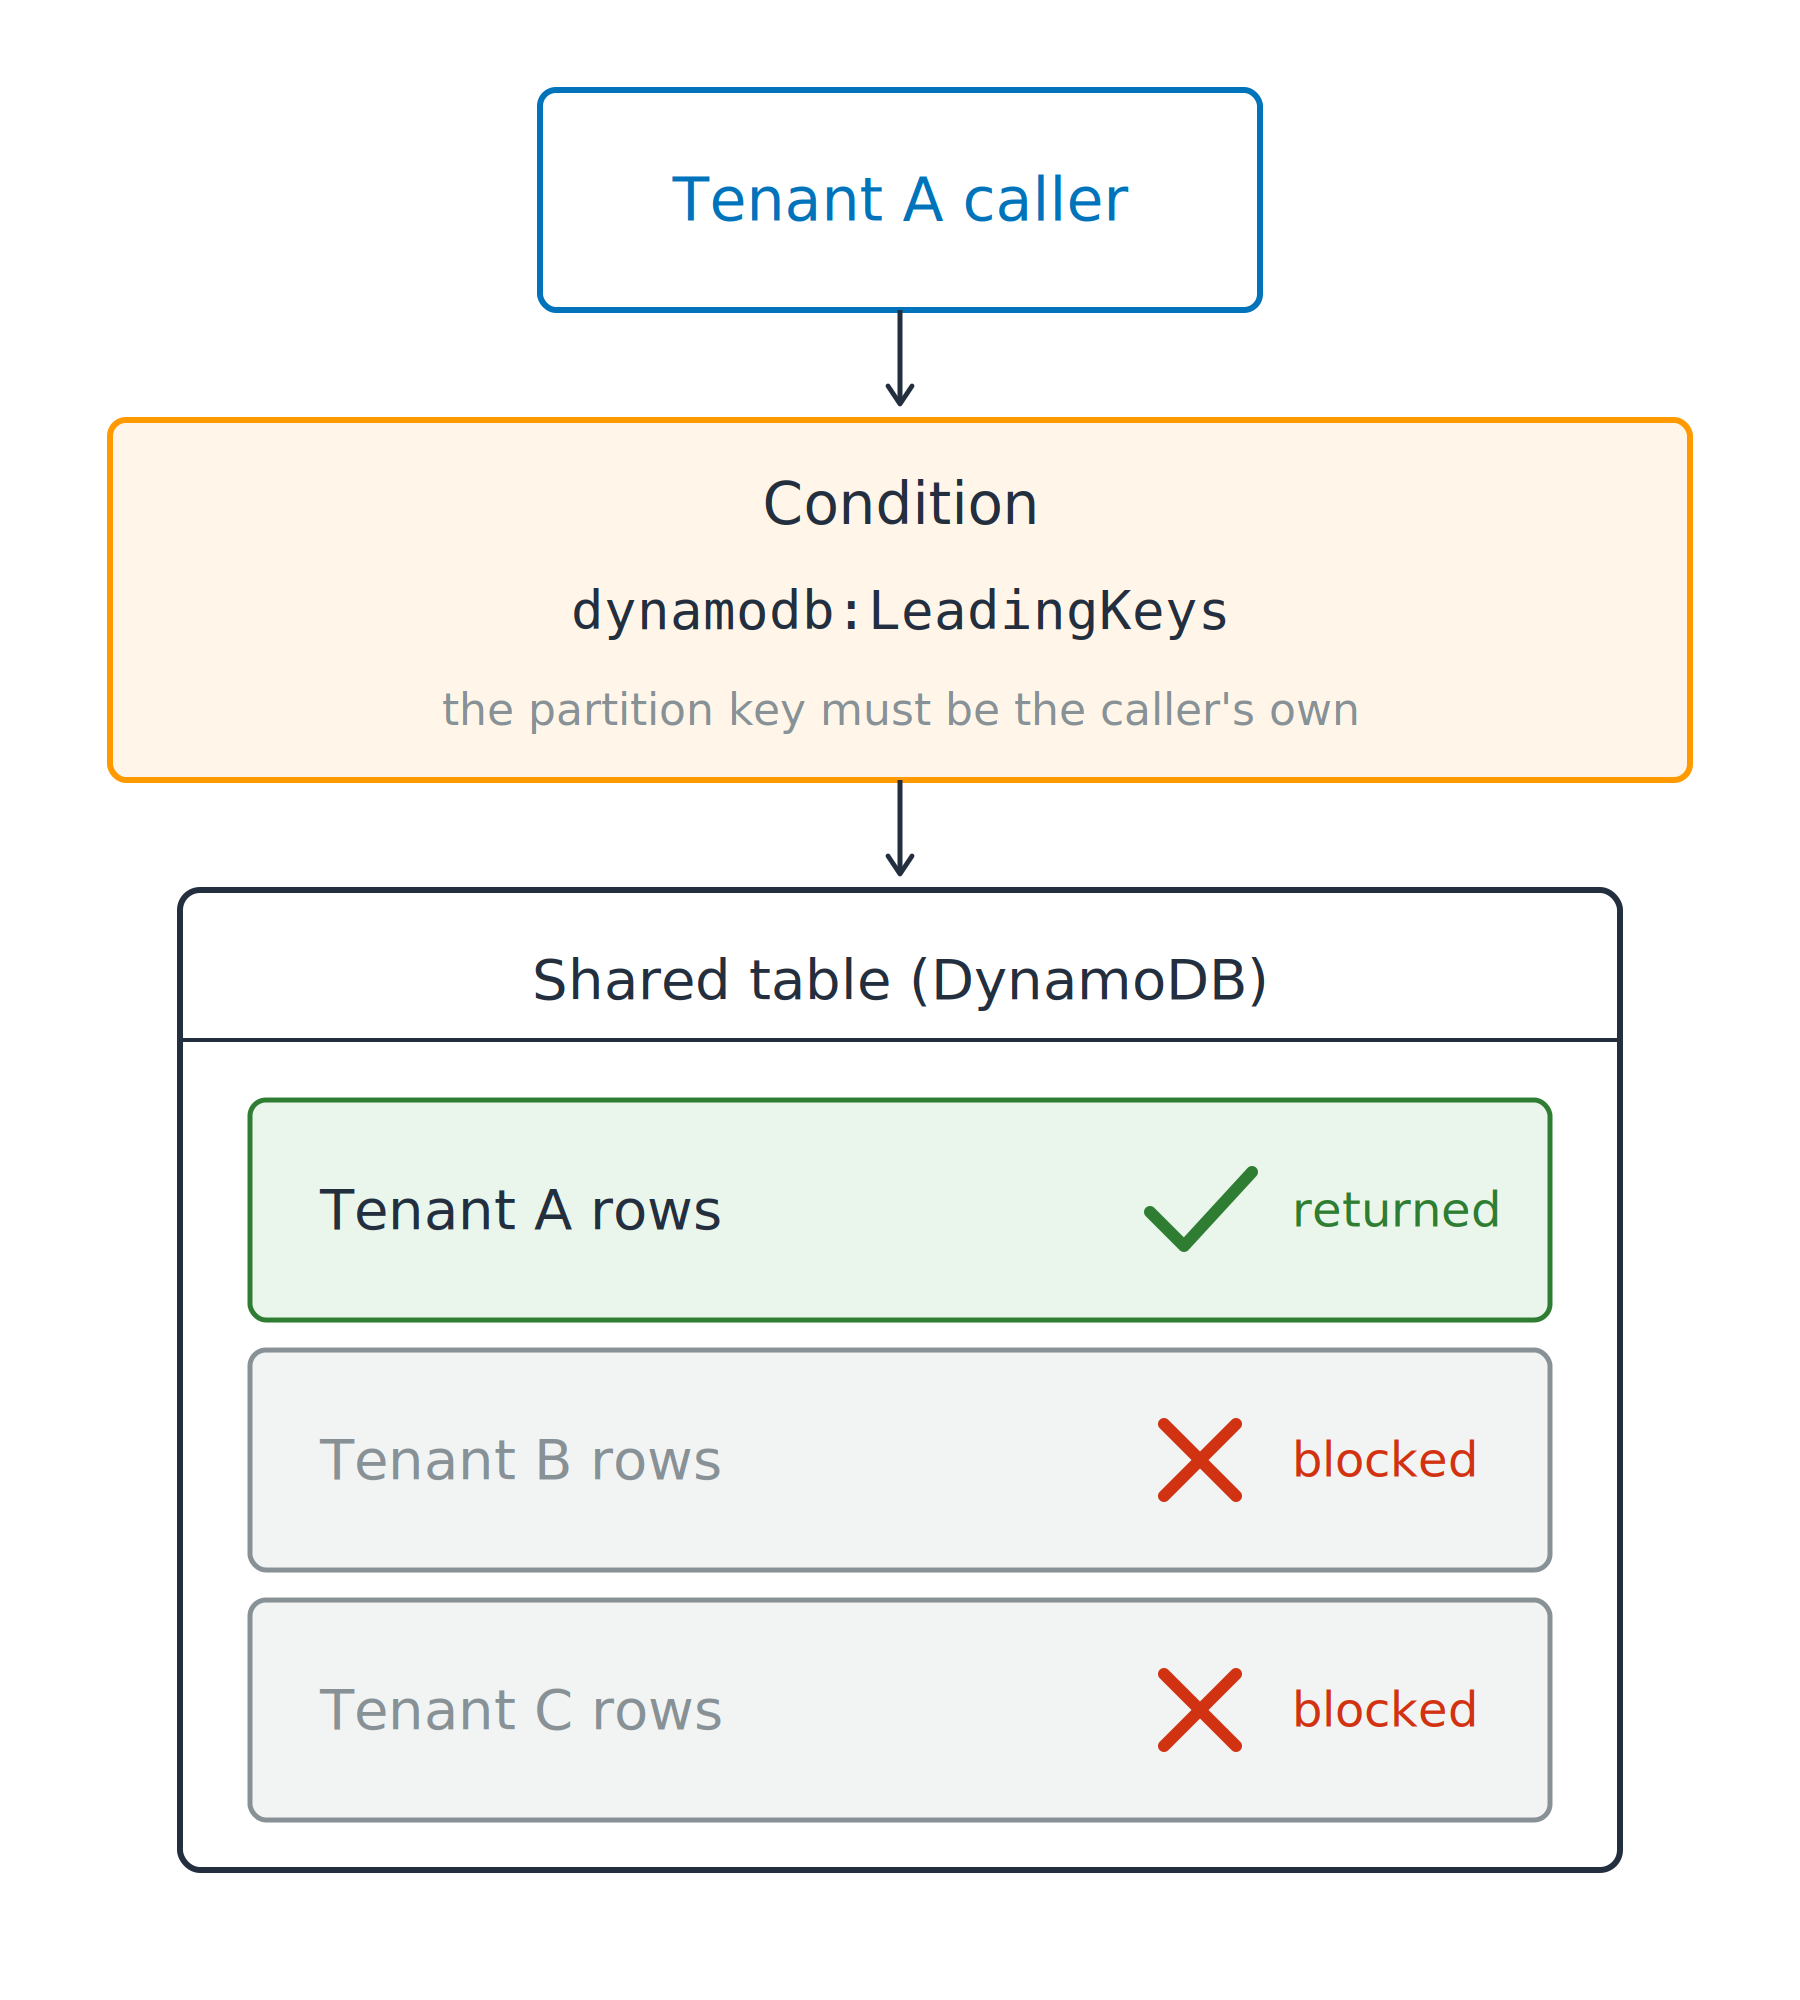
共用一張表

"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
共用一張表
用一個條件來縮限
ForAllValues:所有提供的鍵都必須相符"Action": ["dynamodb:Query", "dynamodb:GetItem", "dynamodb:Scan"],
"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
共用一張表
用一個條件來縮限
ForAllValues:所有提供的鍵都必須相符dynamodb:Scan 不提供鍵,因此不會觸發比對AWS Security 開發者實務