AWS 安全性導論
AWS Security 開發者實務

Rahul Singh
Technical Product Manager
課程先修條件
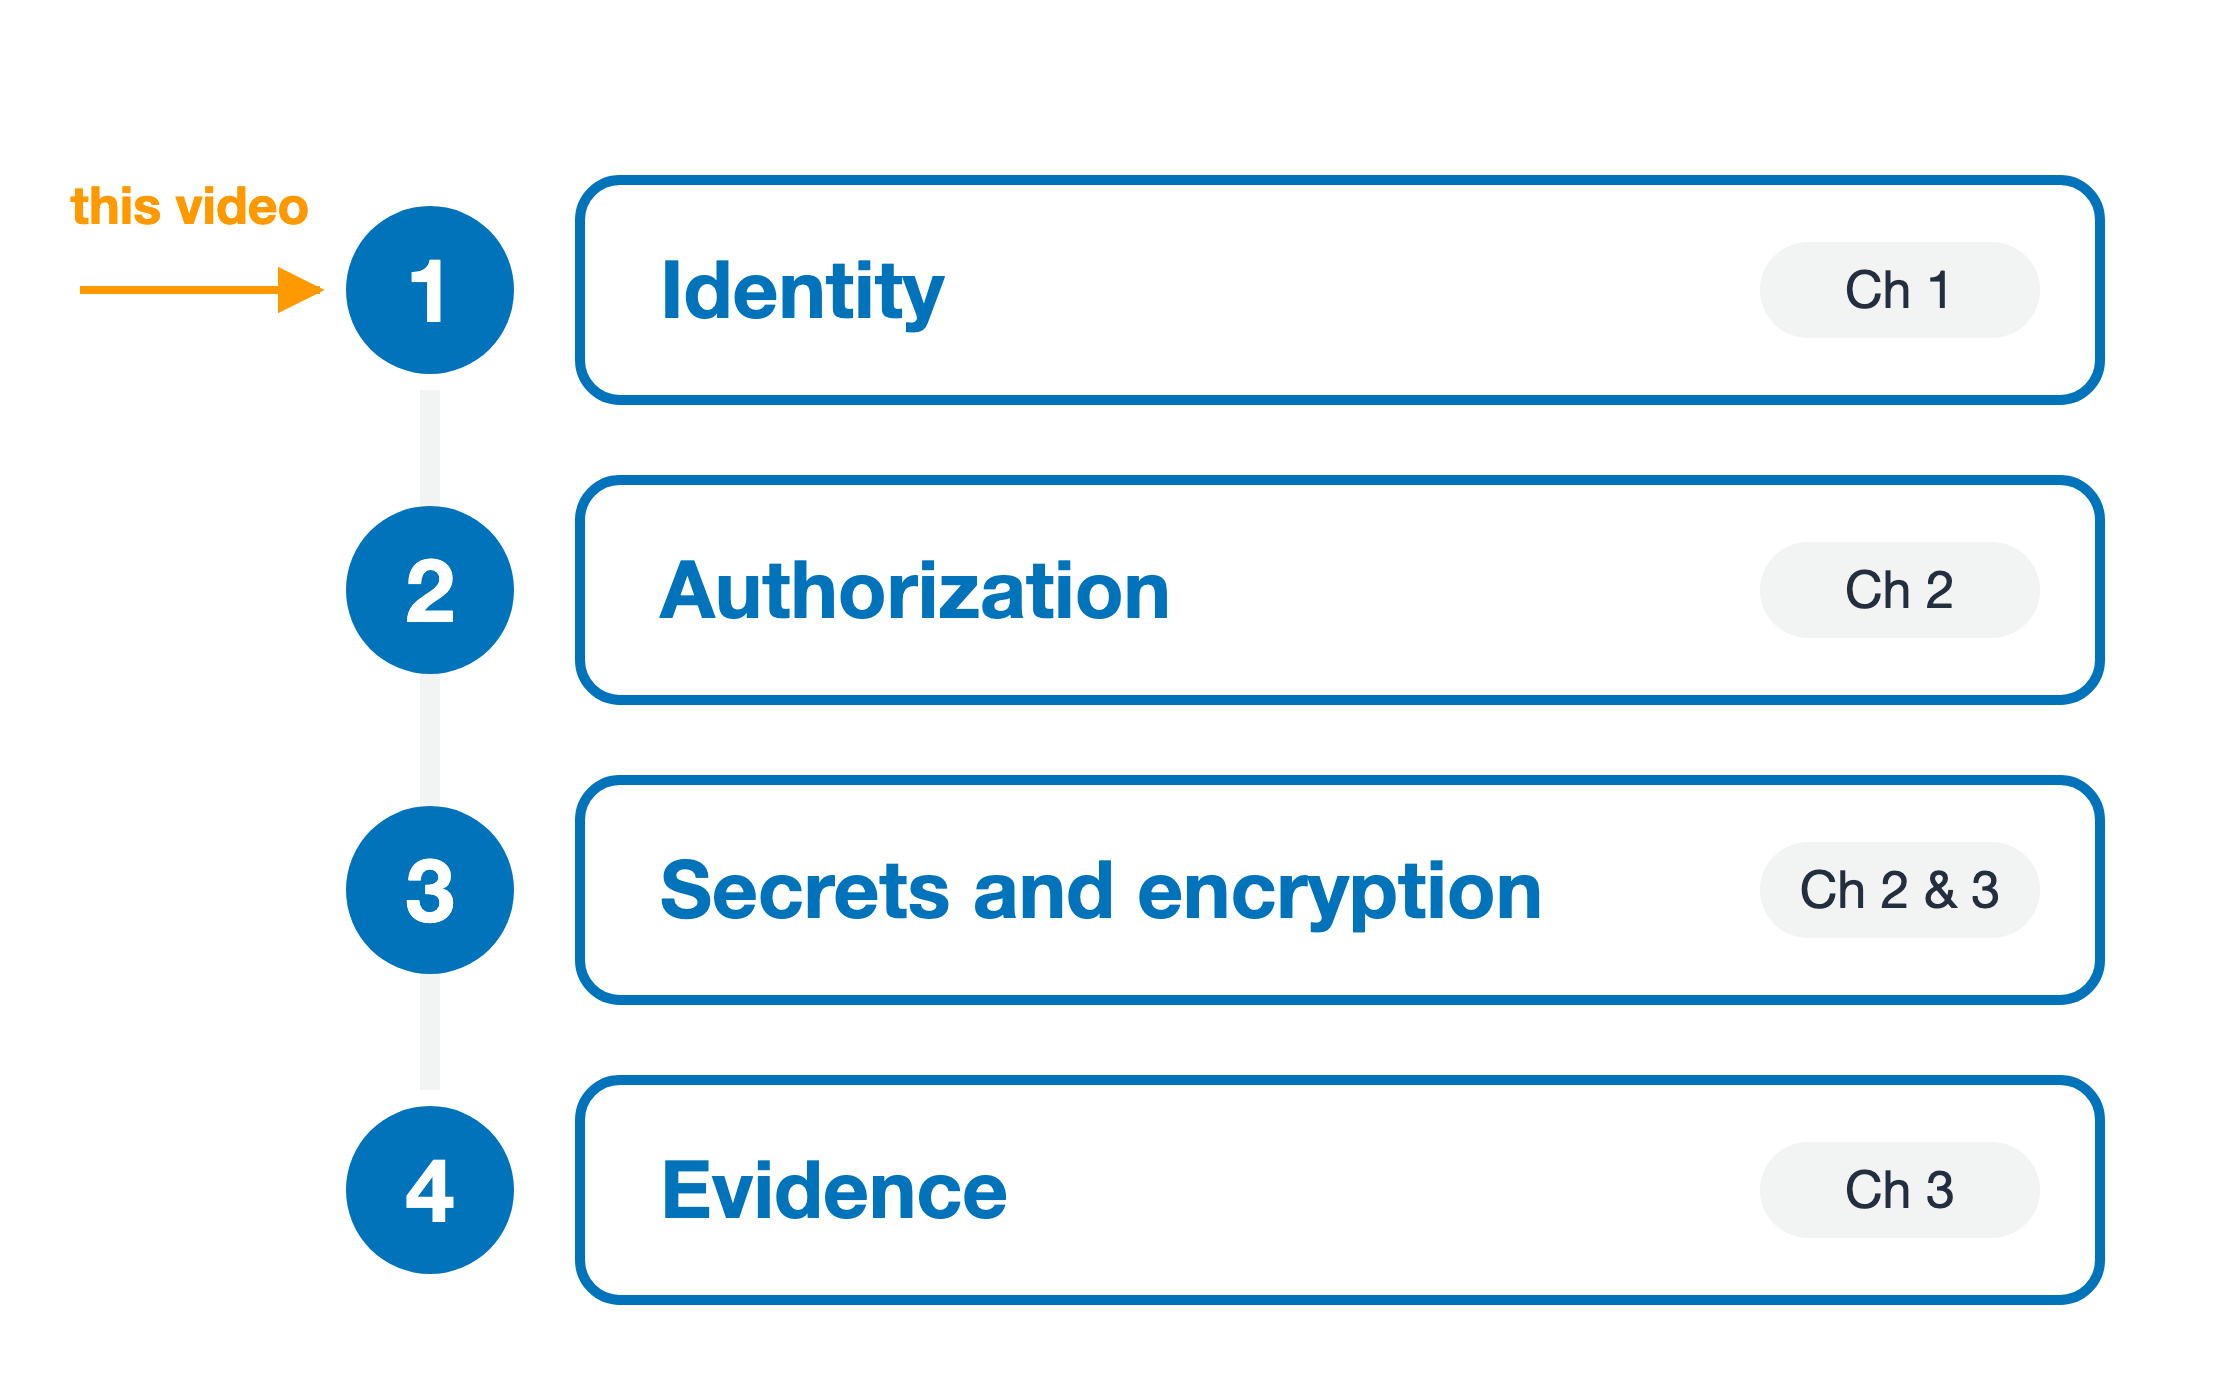
課程目標
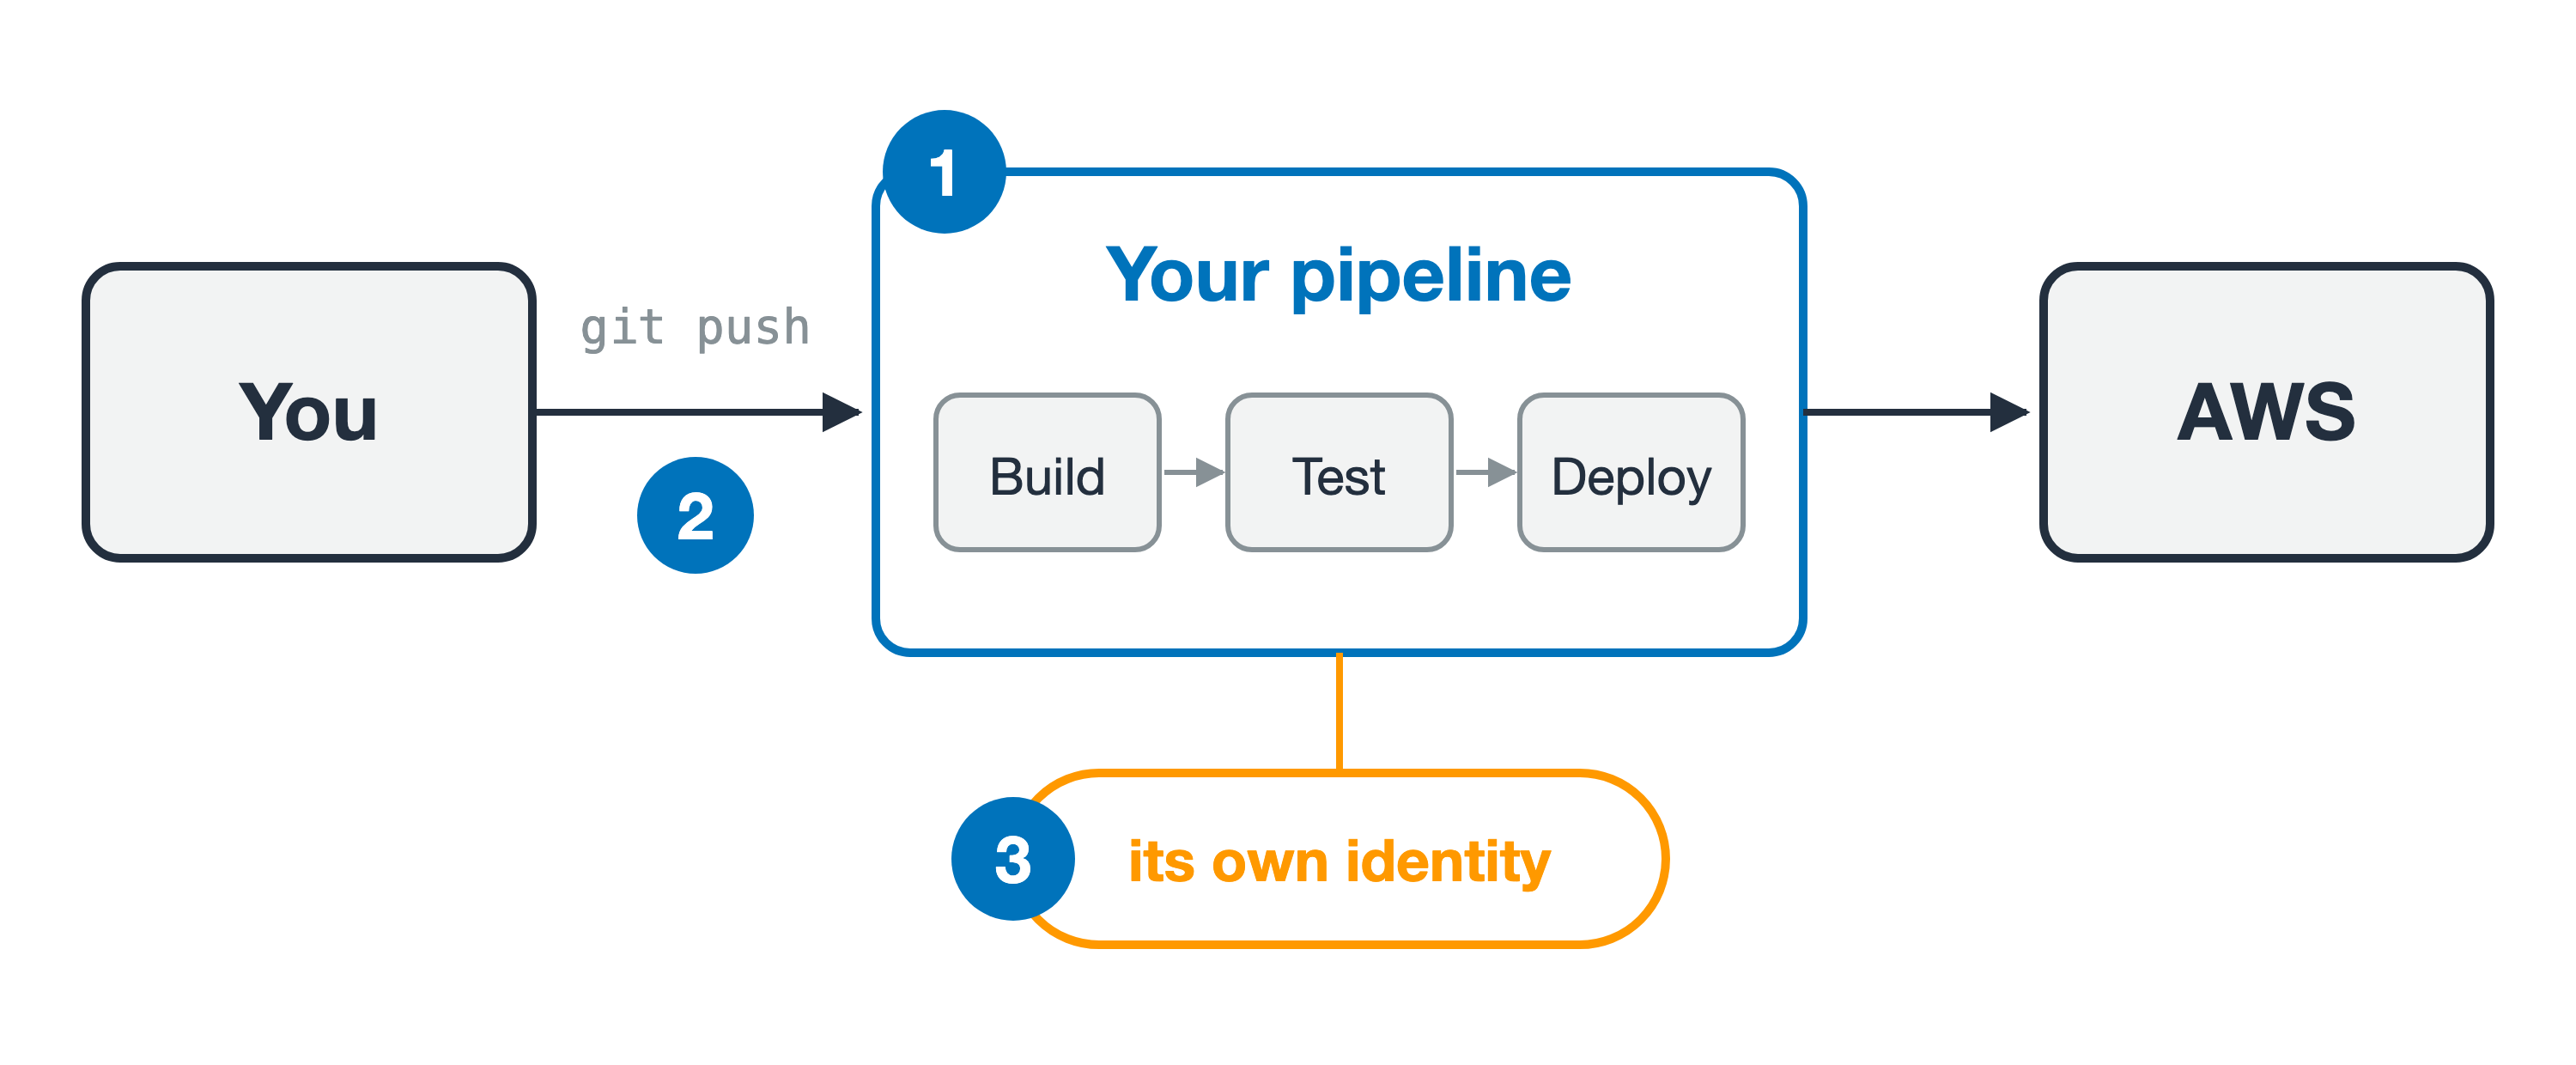
你的程式碼透過 pipeline 發佈
因錯誤原因而失敗的部署
因錯誤原因而失敗的部署
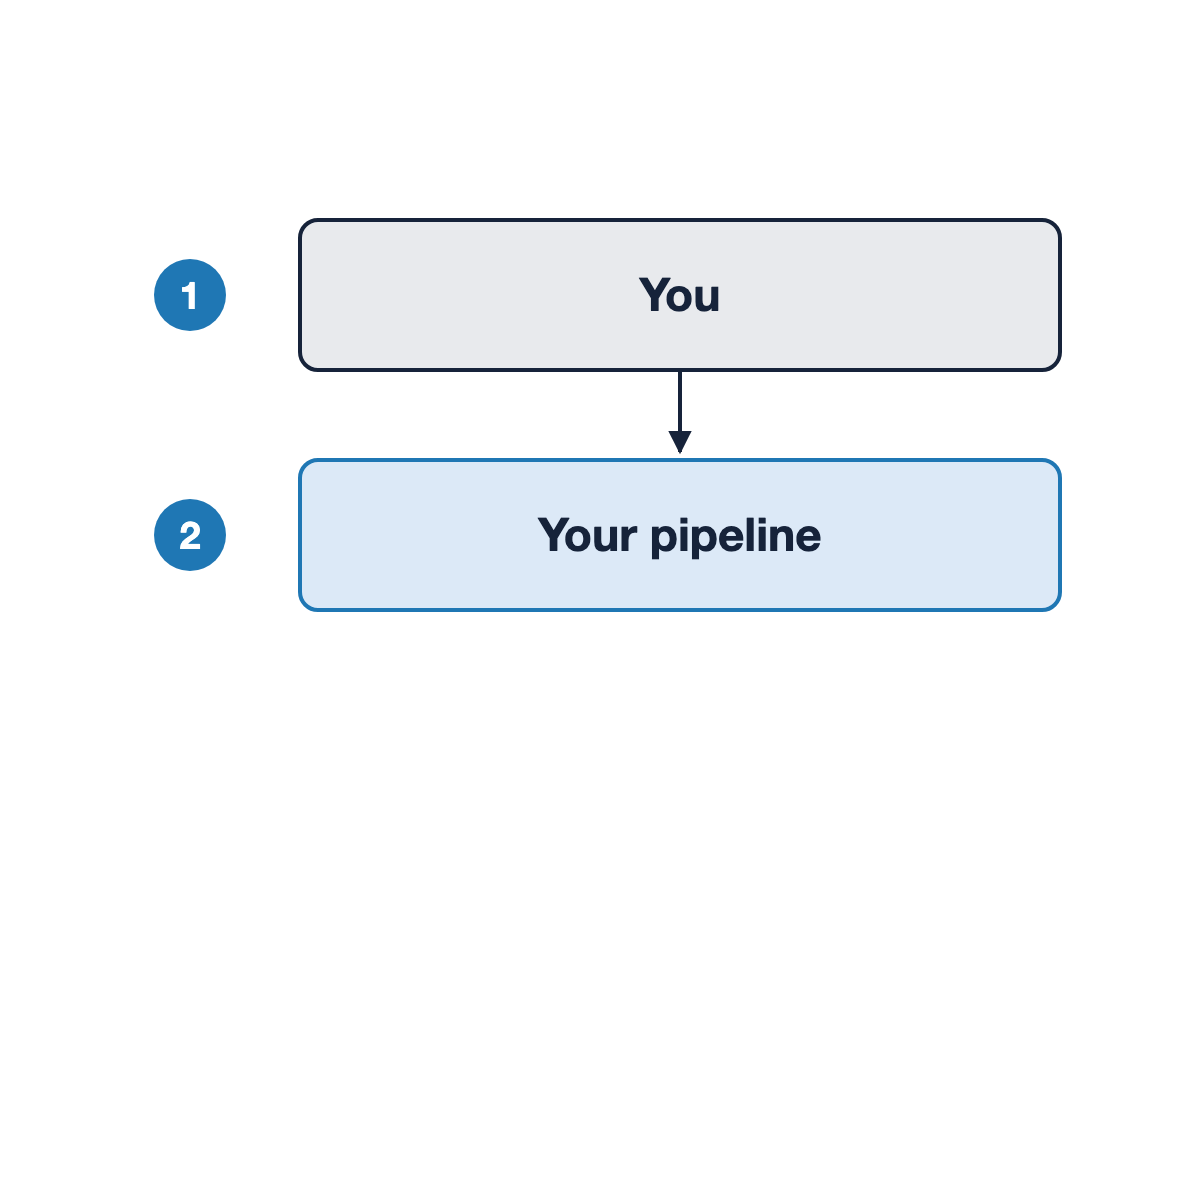
因錯誤原因而失敗的部署
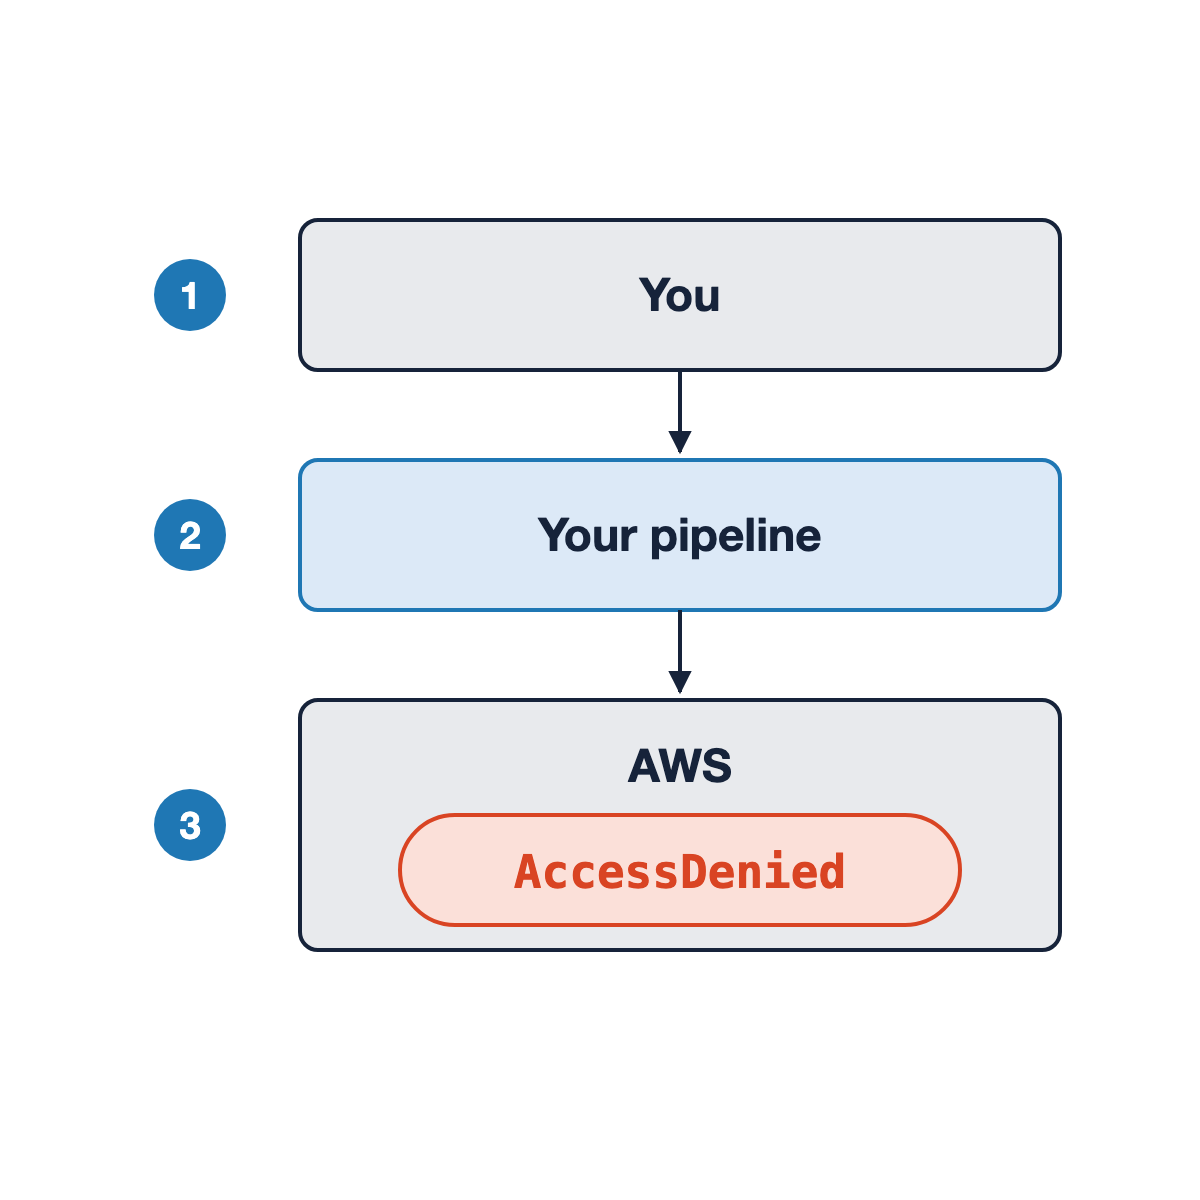
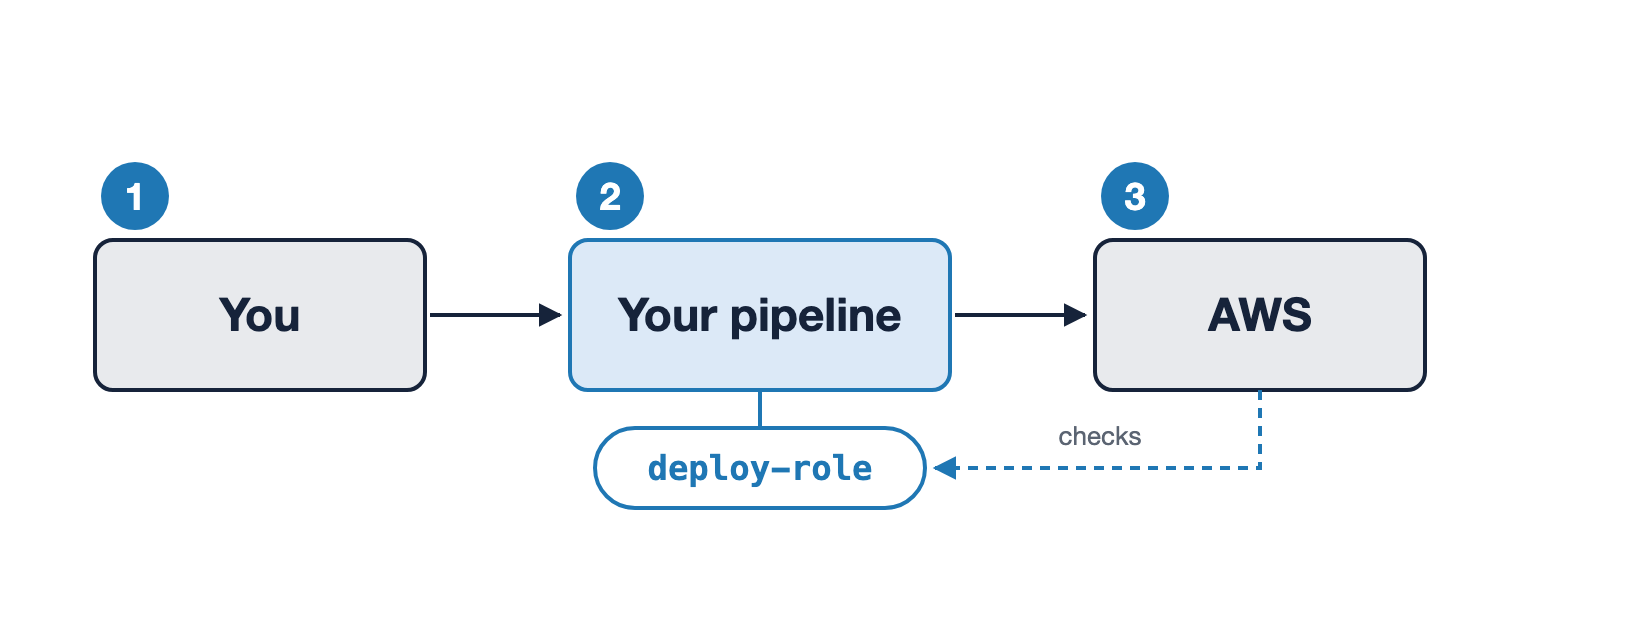
實際發生了什麼
實際發生了什麼
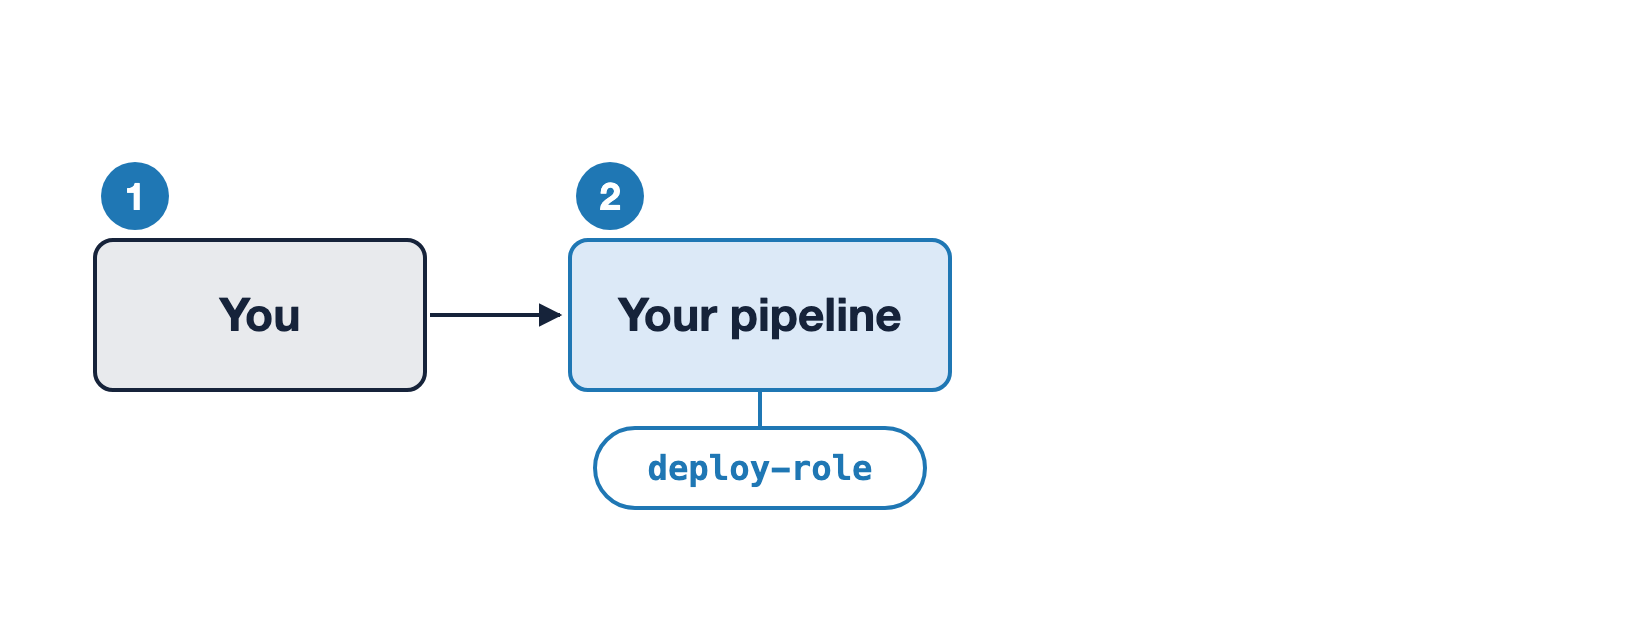
實際發生了什麼
Actor 與 principal
Actor 與 principal
Actor 與 principal
同一部署,兩種角色
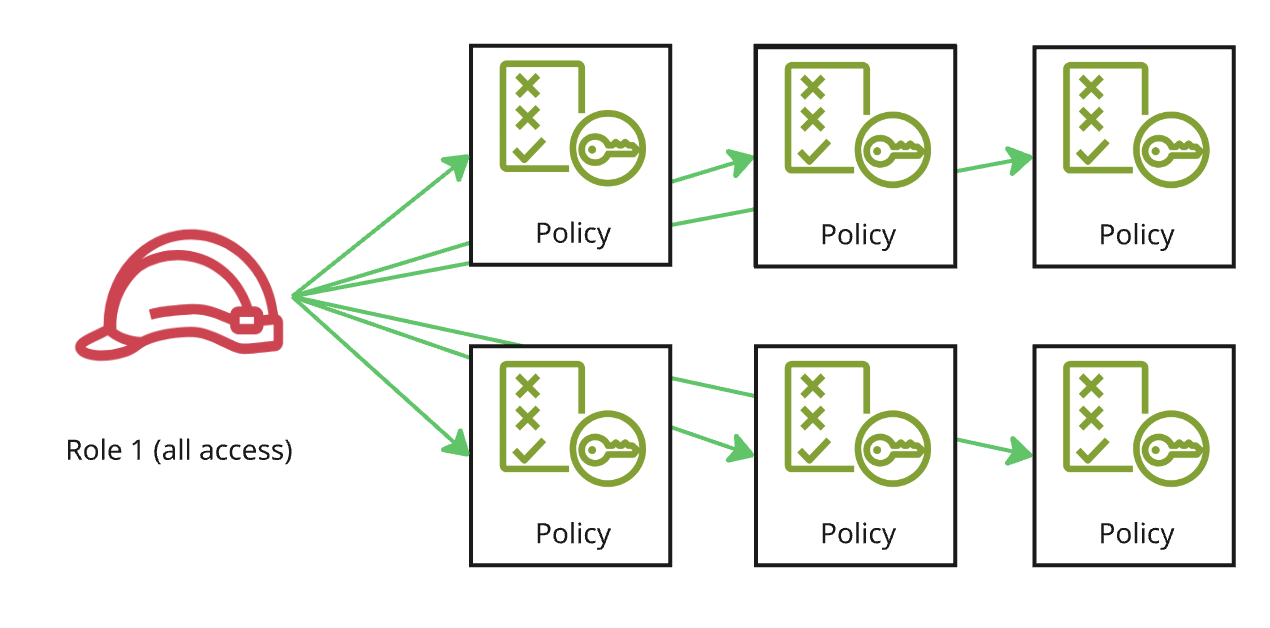
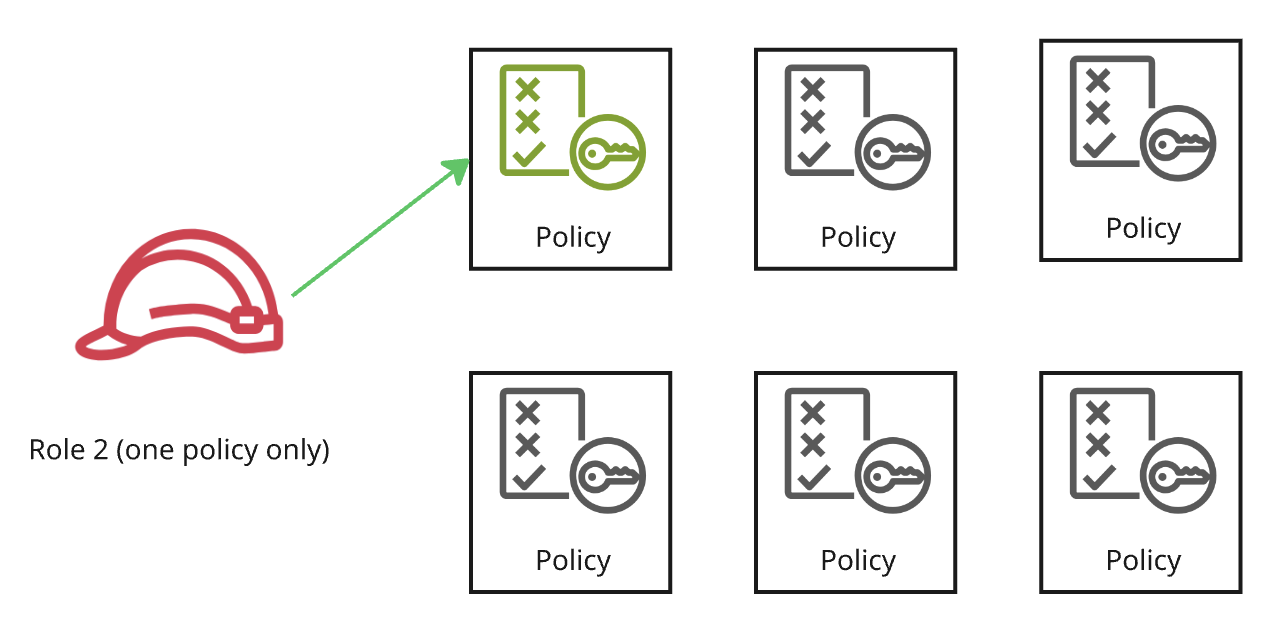
衝擊半徑(Blast radius)
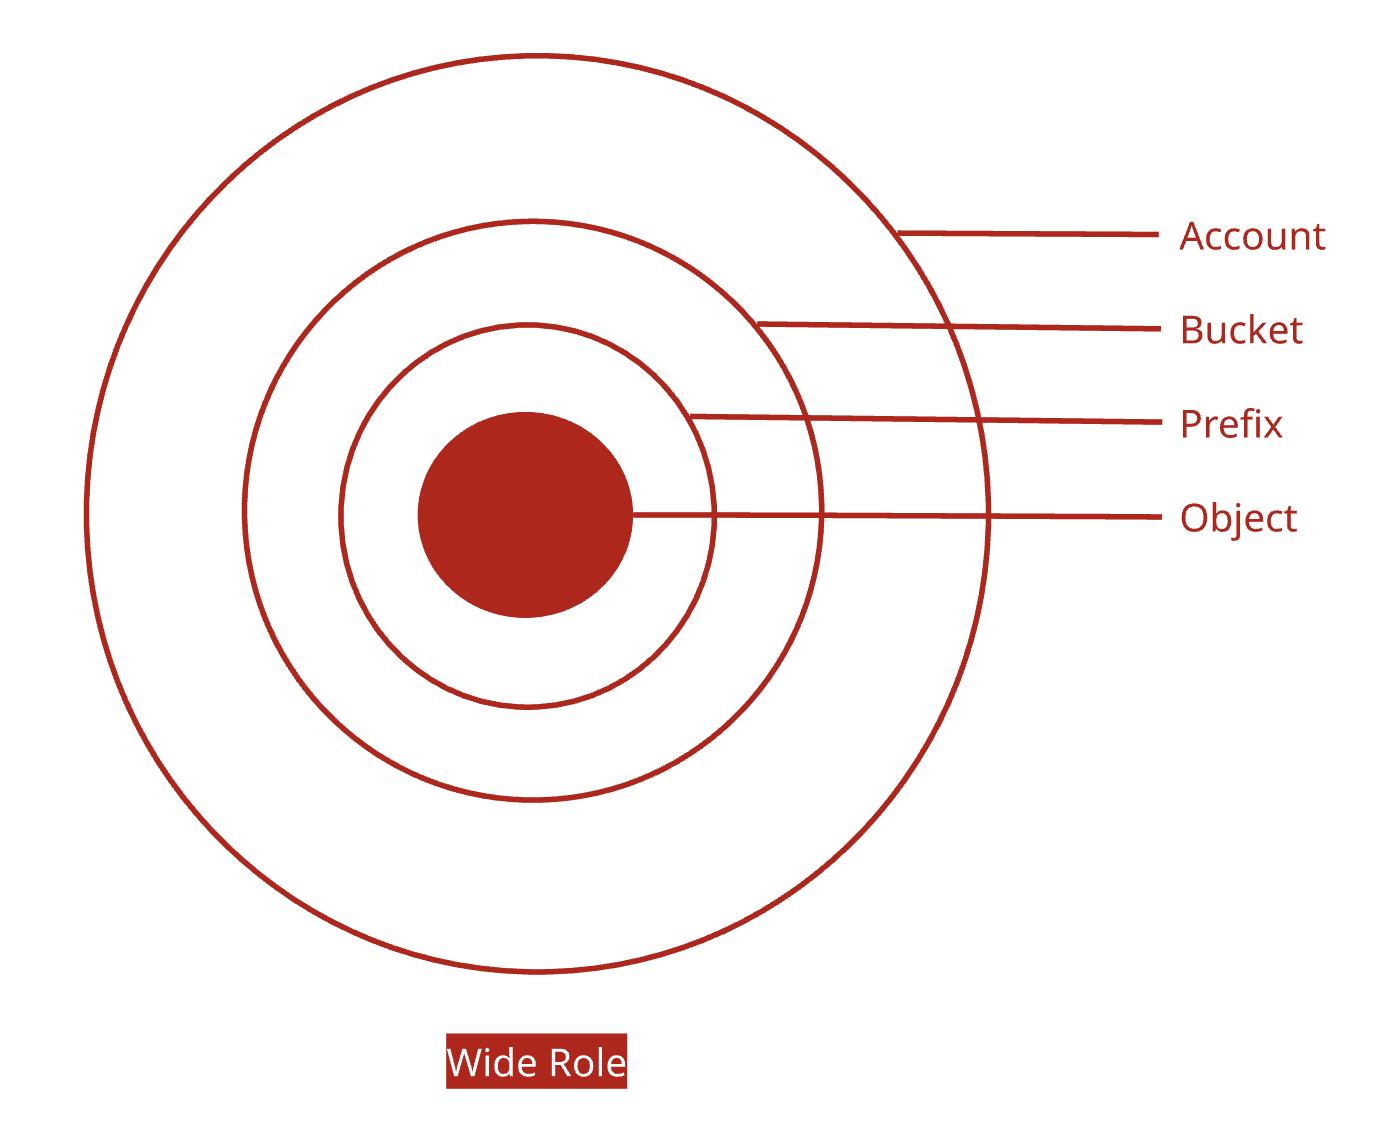
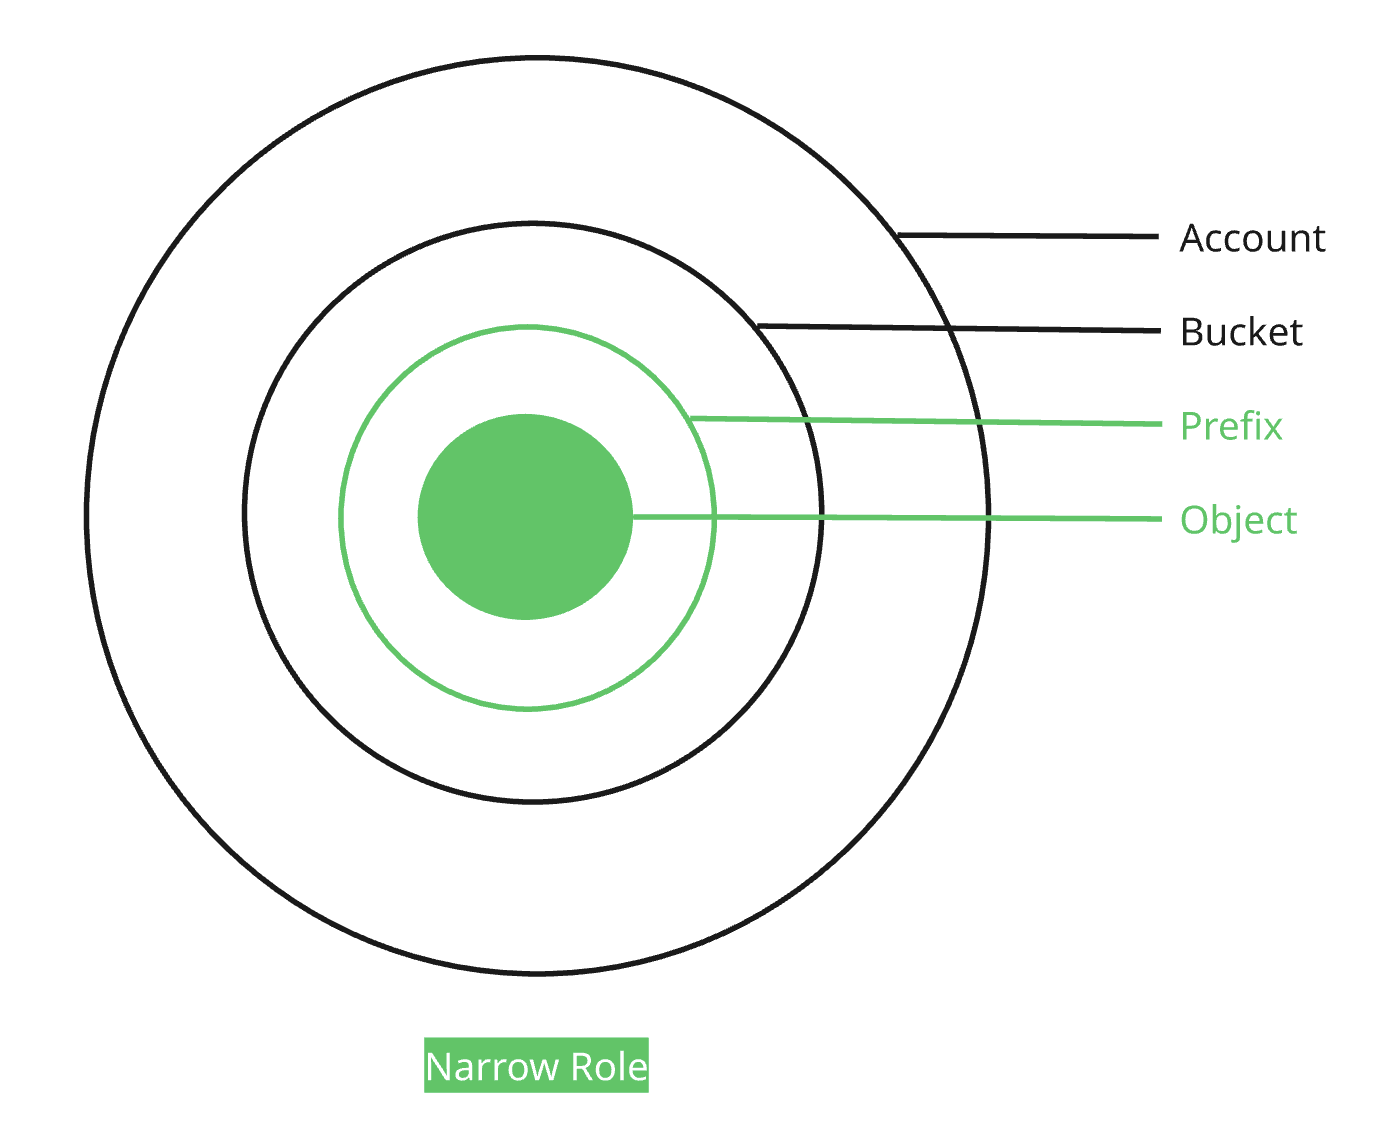
最小權限的實務作法
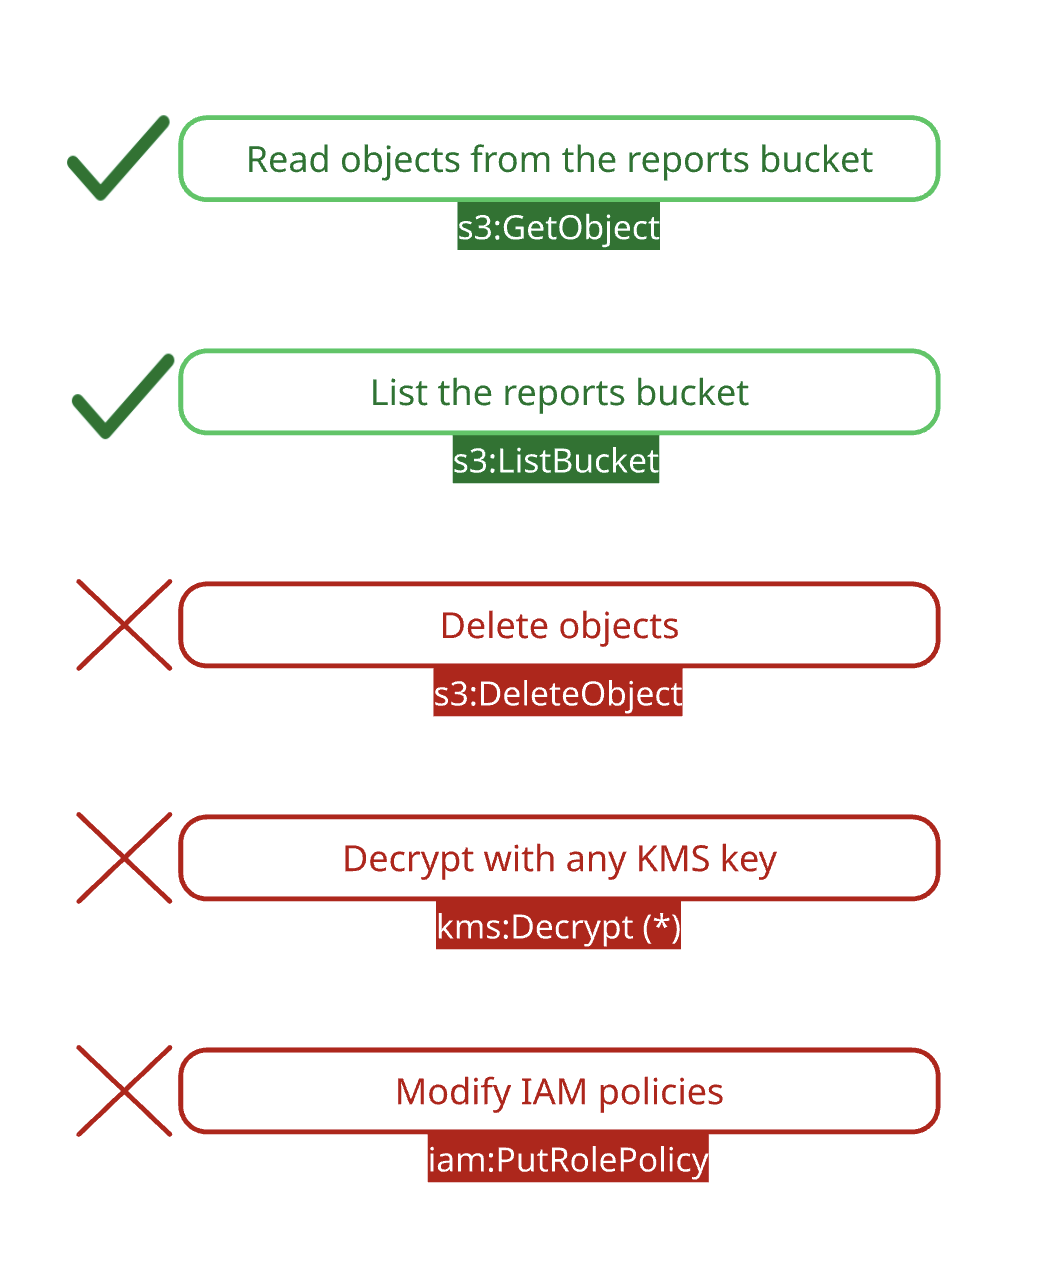
範例: reports-bucket 讀取角色 只允許兩項。沒有額外授權。
- 不包含 IAM(決定誰能做什麼的服務)的任何權限