加密模式與強制傳輸
AWS Security 開發者實務

Rahul Singh
Technical Product Manager
兩項保證,一個預設
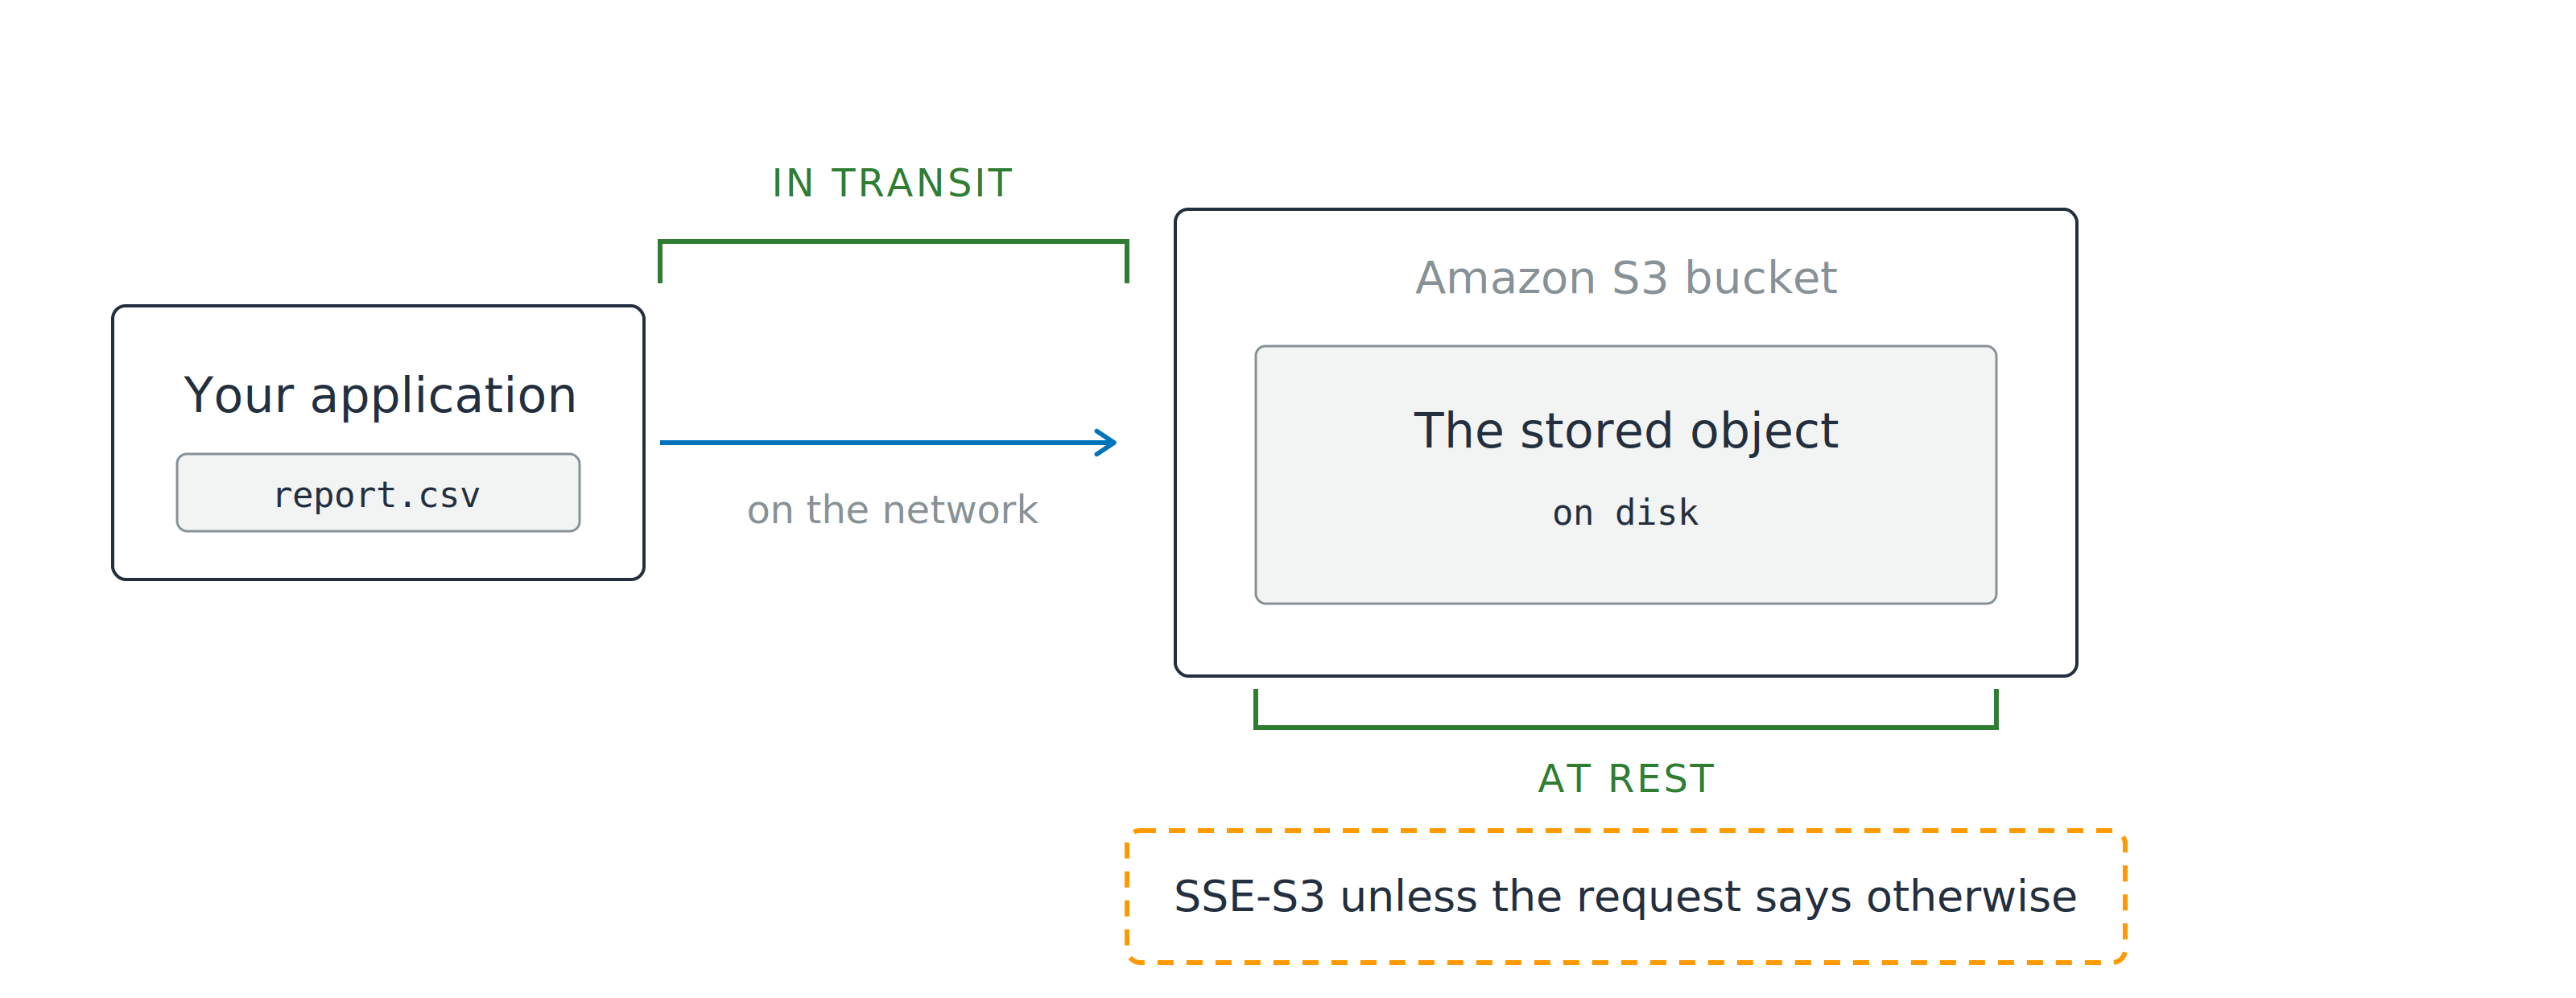
兩項保證,一個預設
明文在哪裡結束
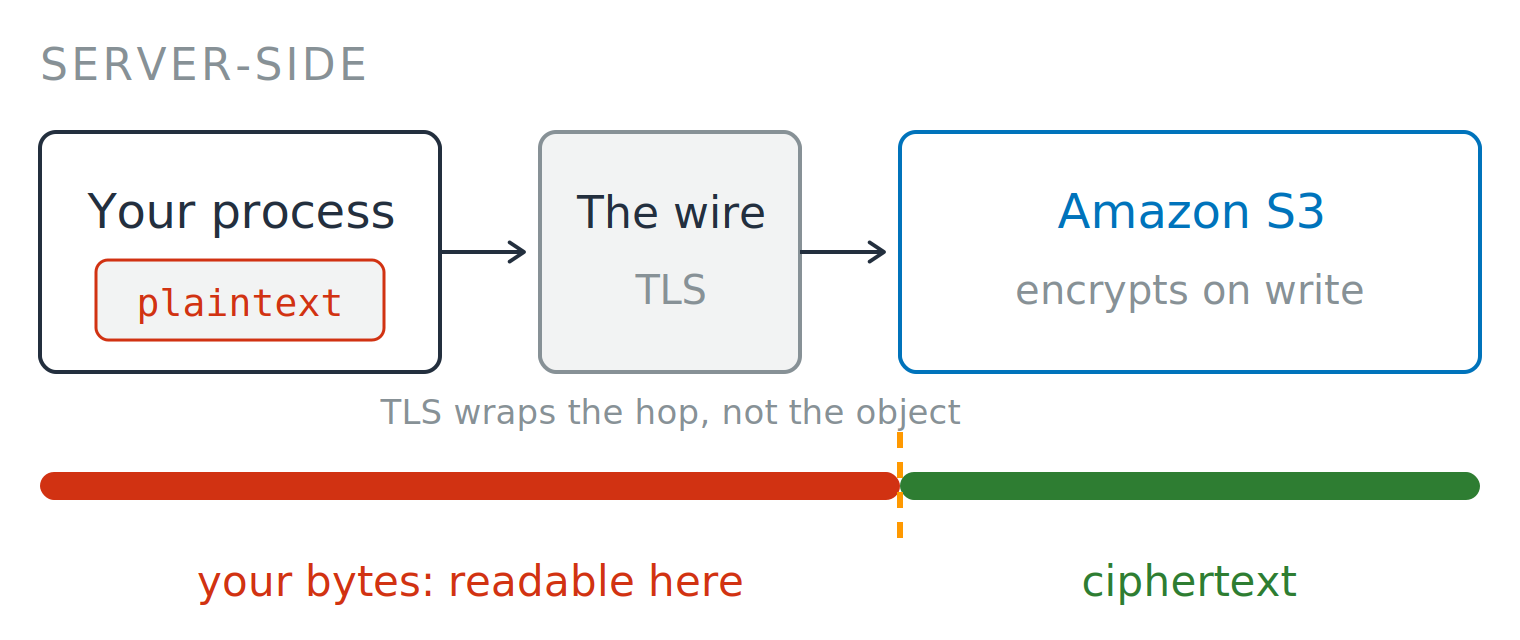
明文在哪裡結束
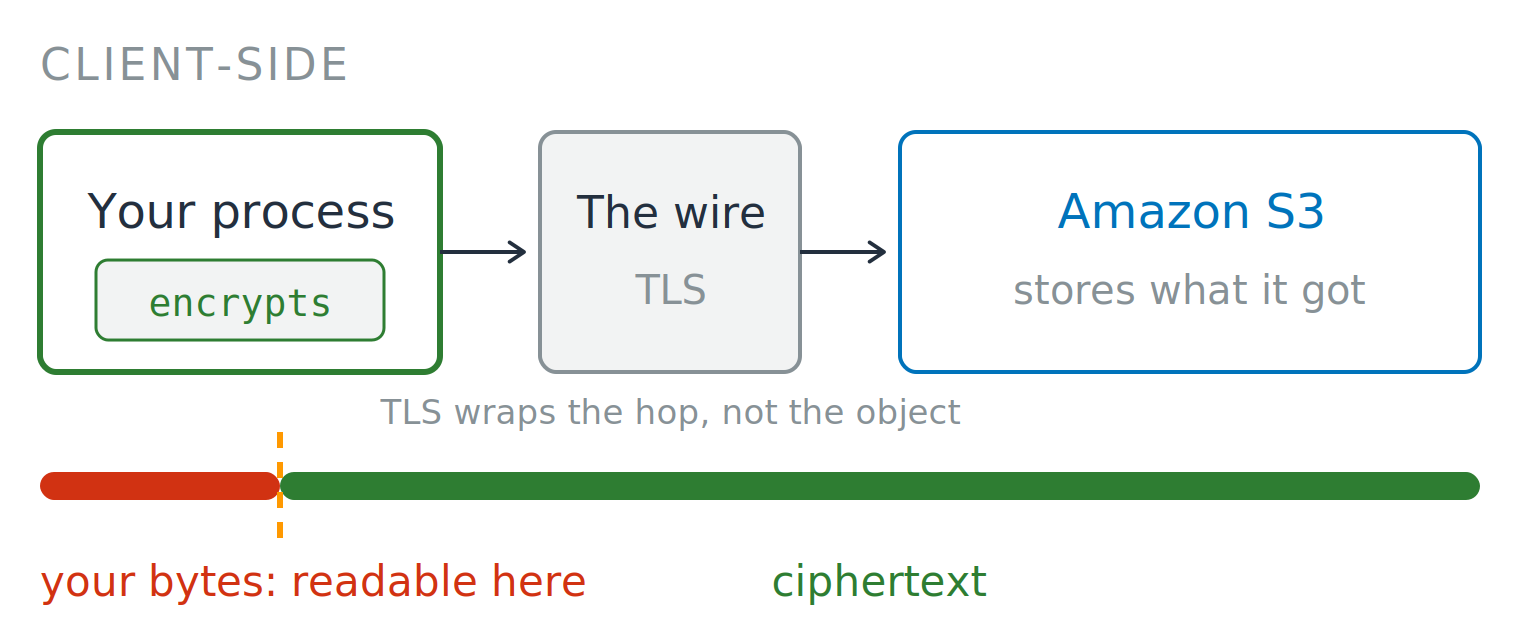
四種模式,差在一點
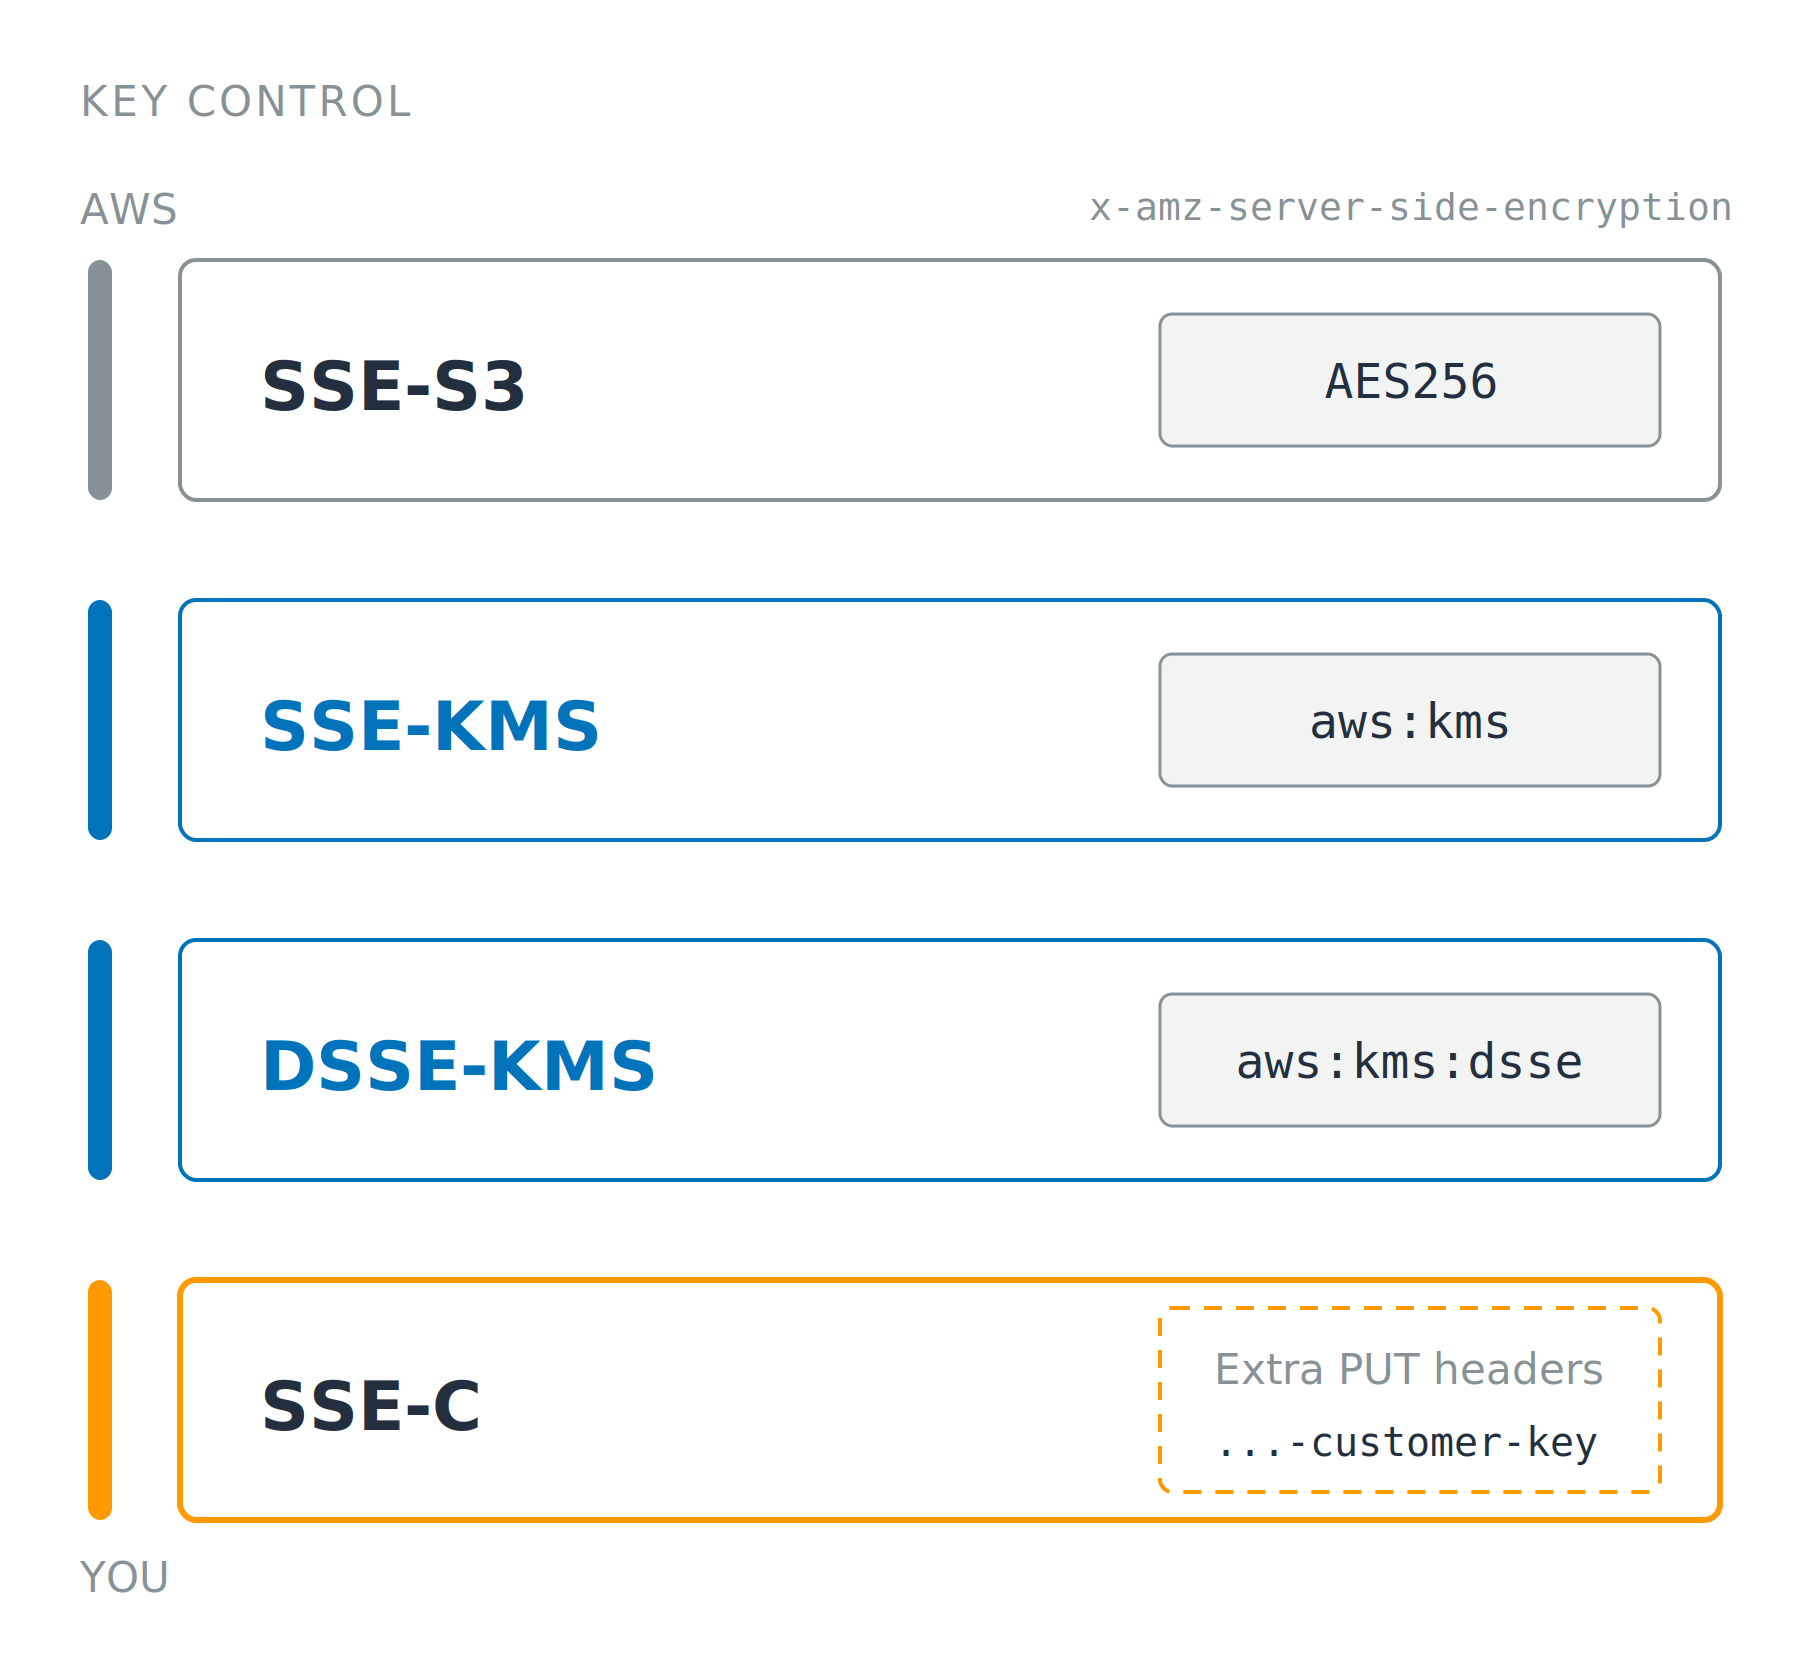
四種模式,差在一點
SSE-KMS 的成本疑慮
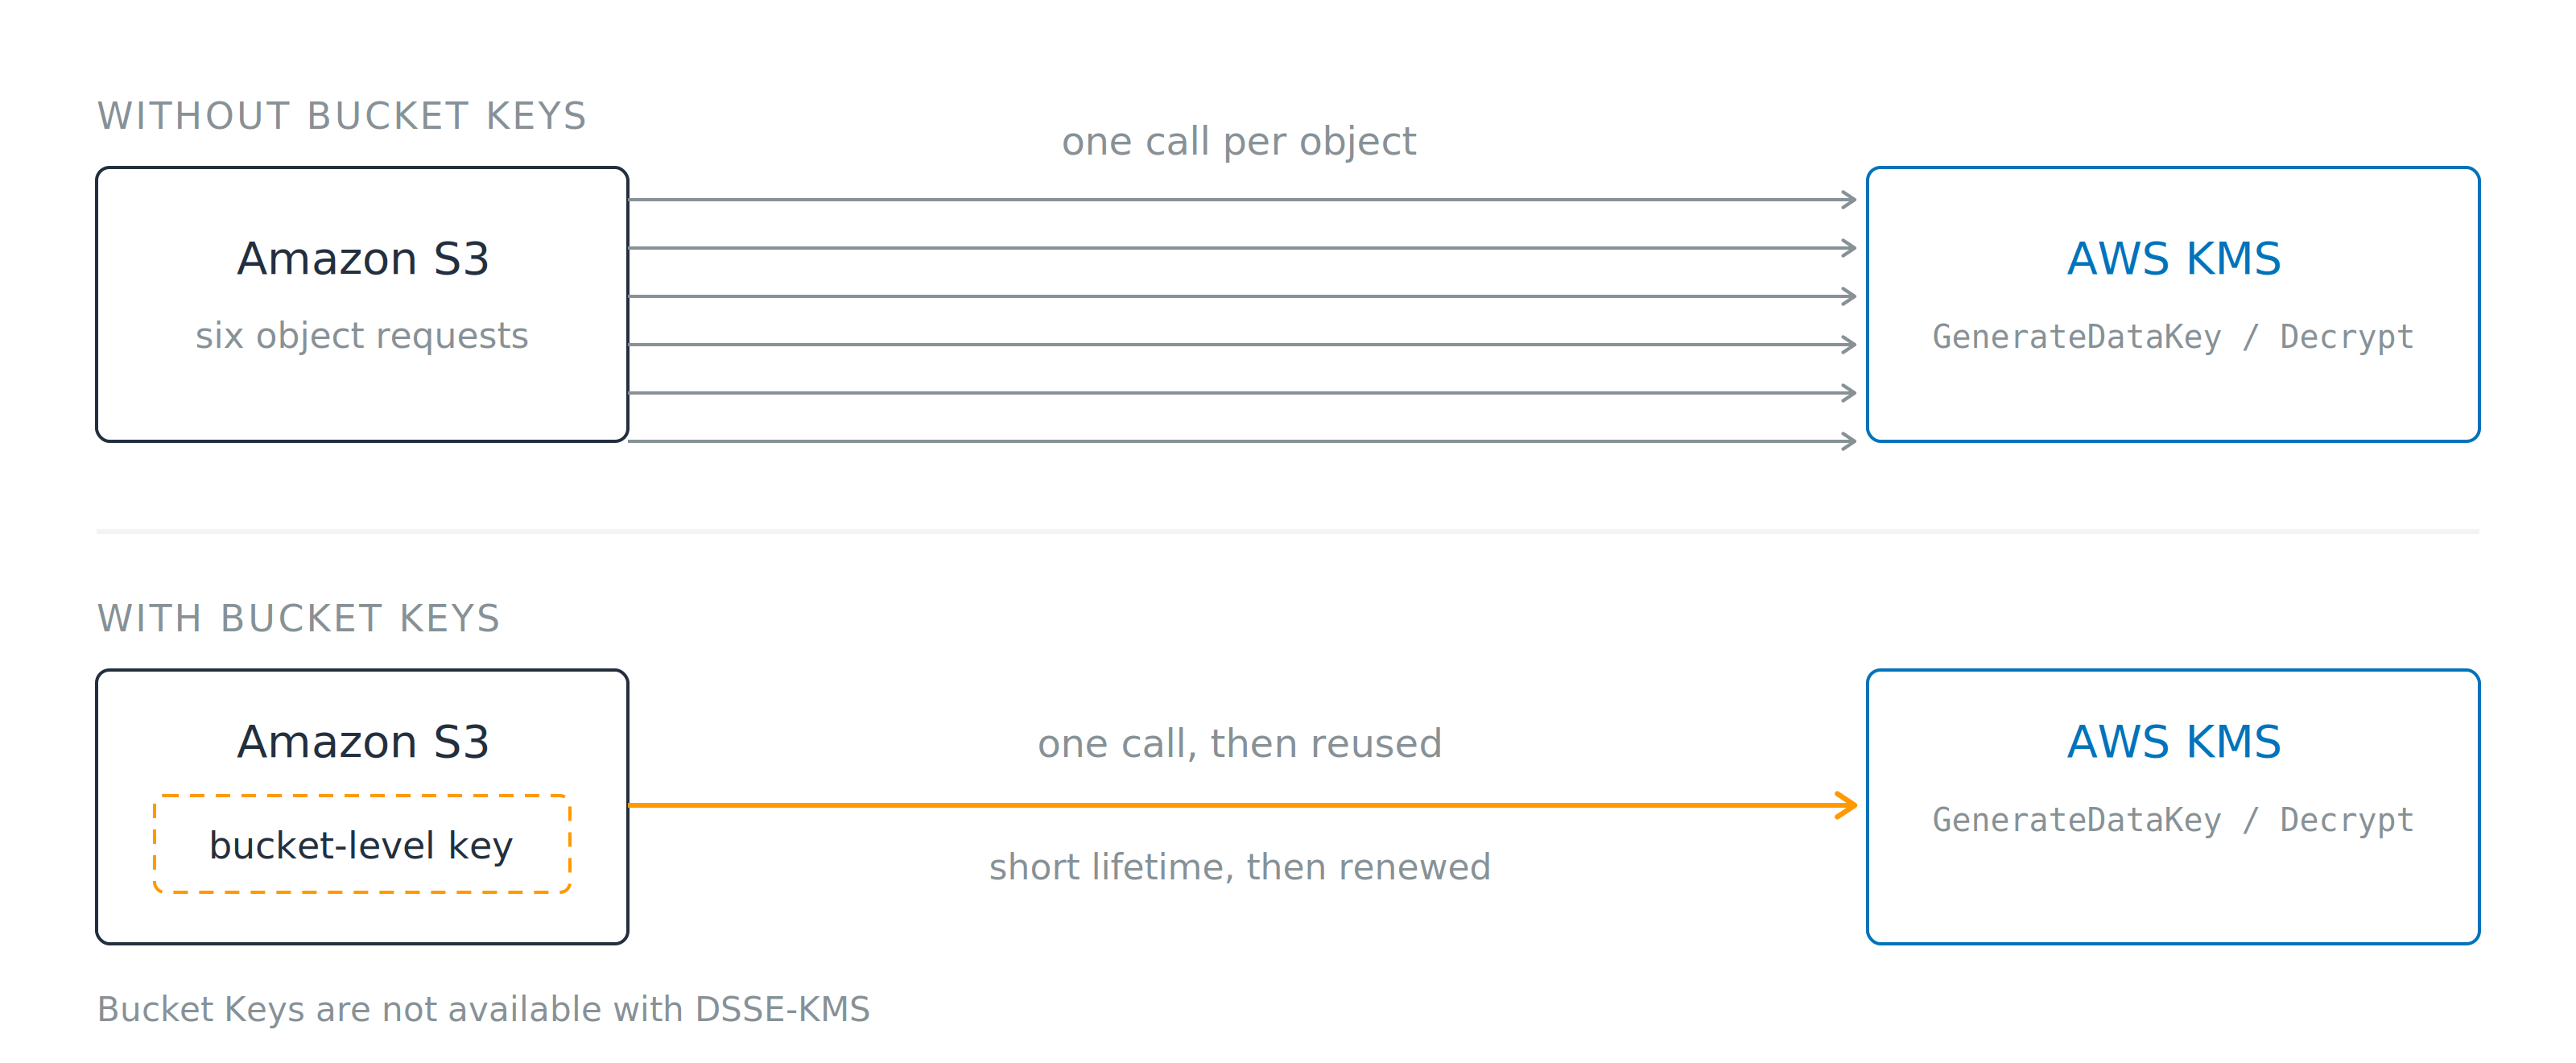
加密欄位,不是整表
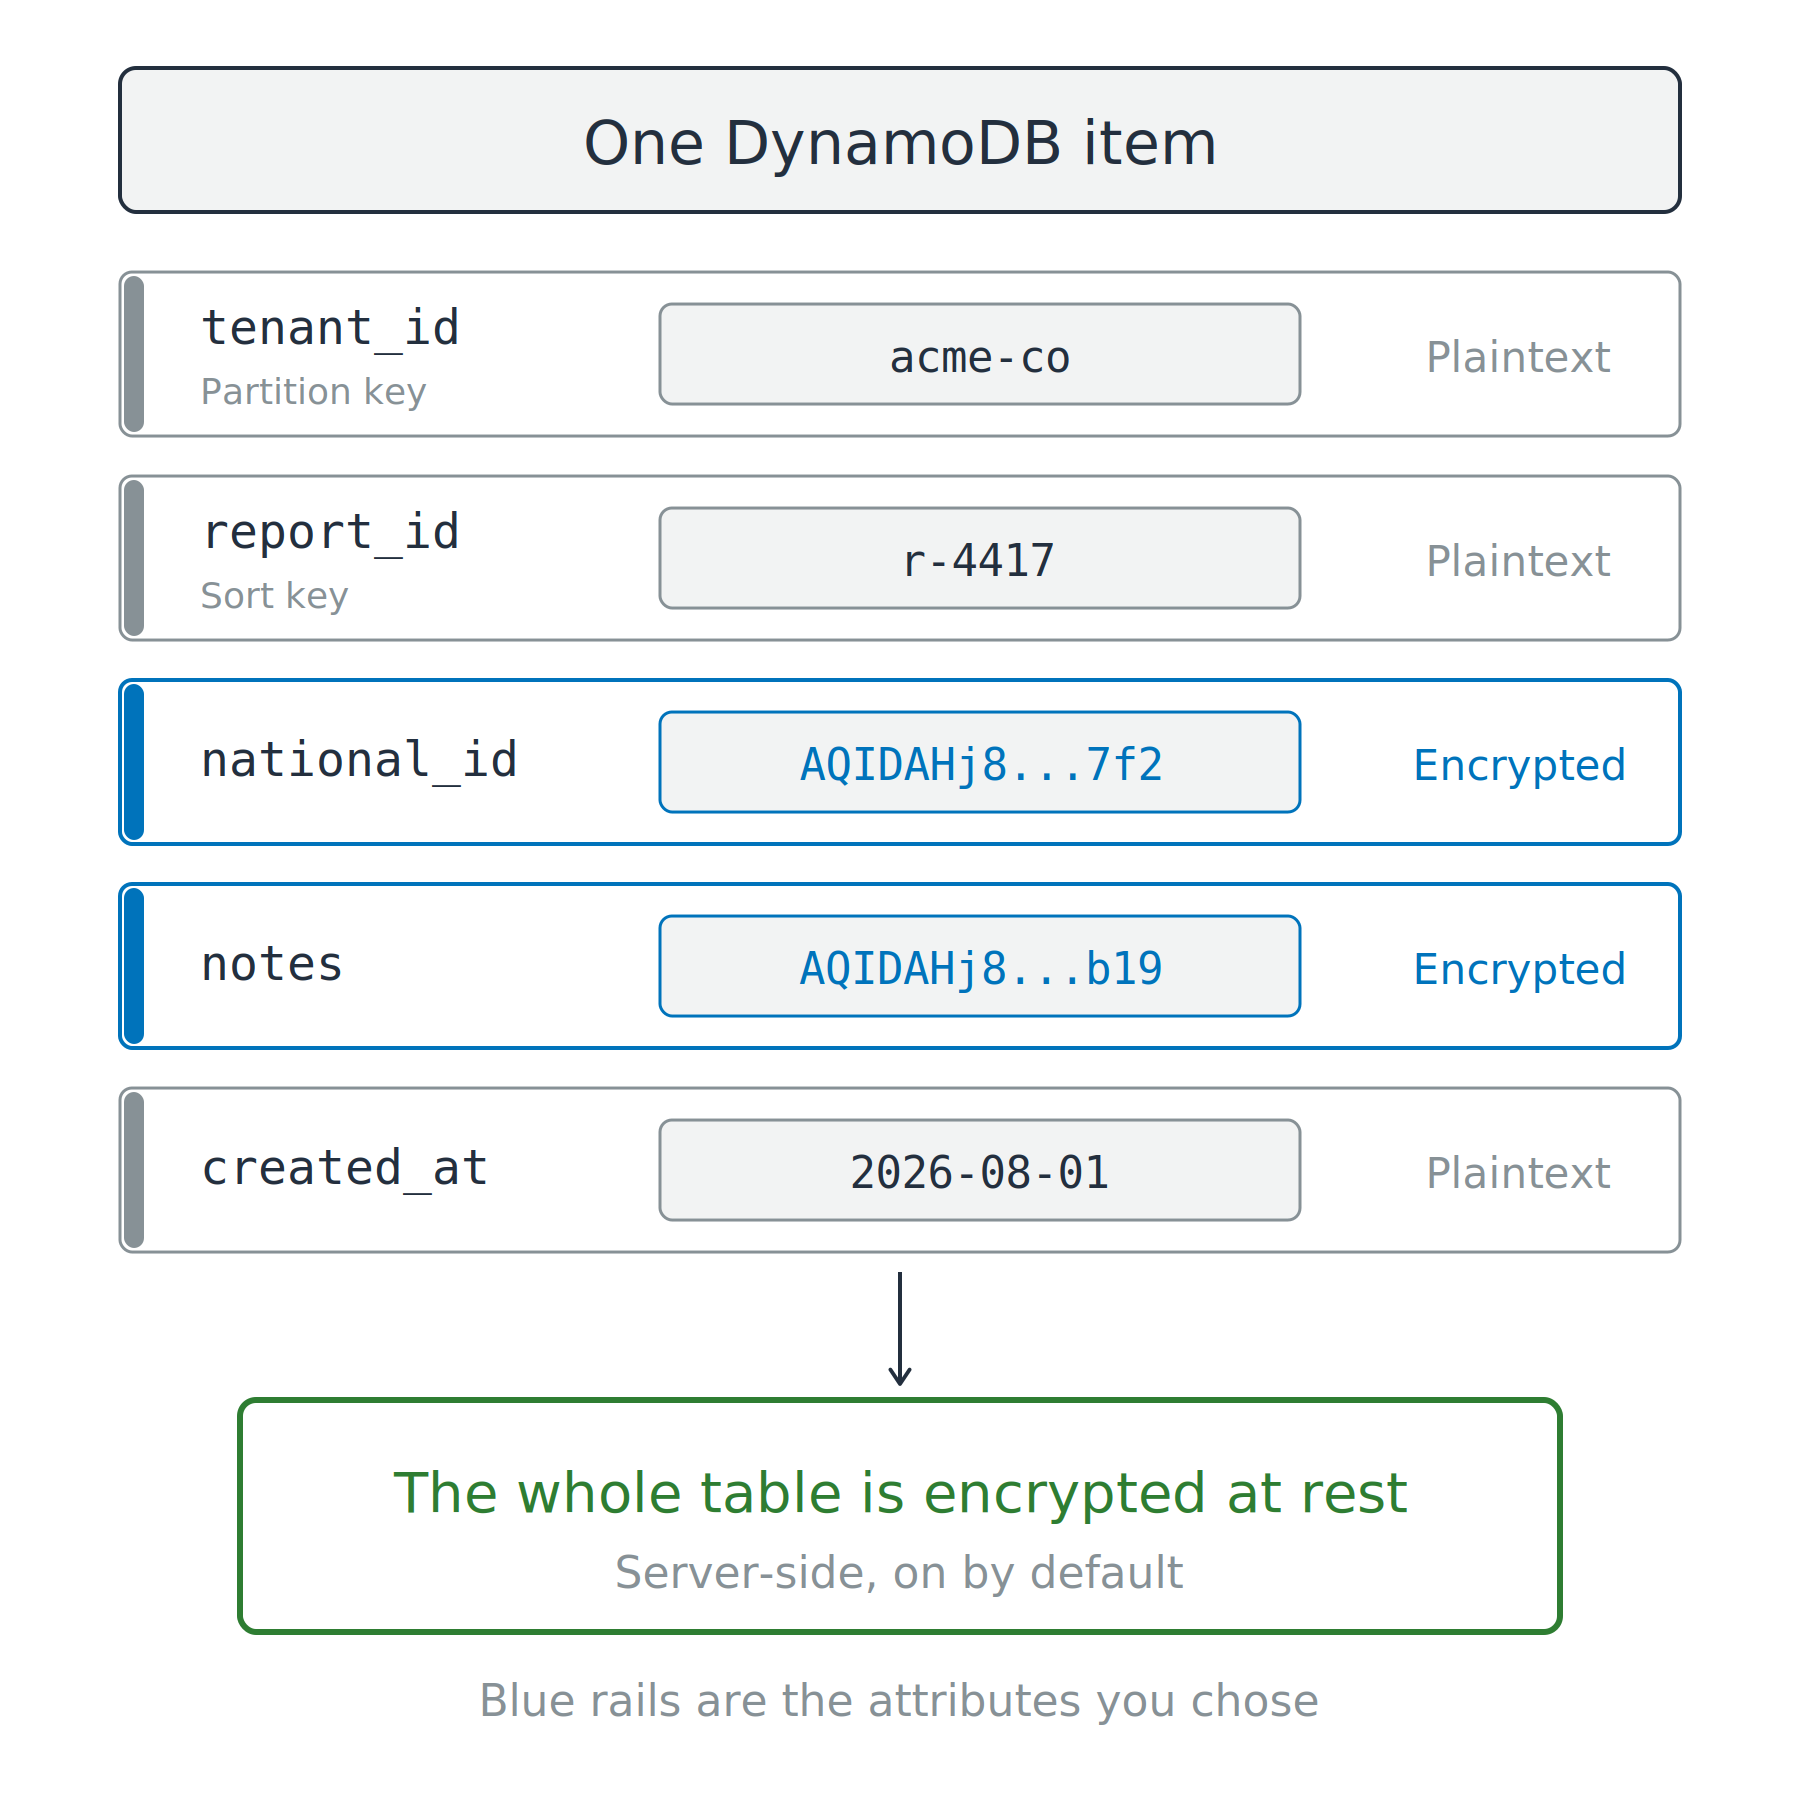
加密欄位,不是整表
TLS 是提供的,不是必須的
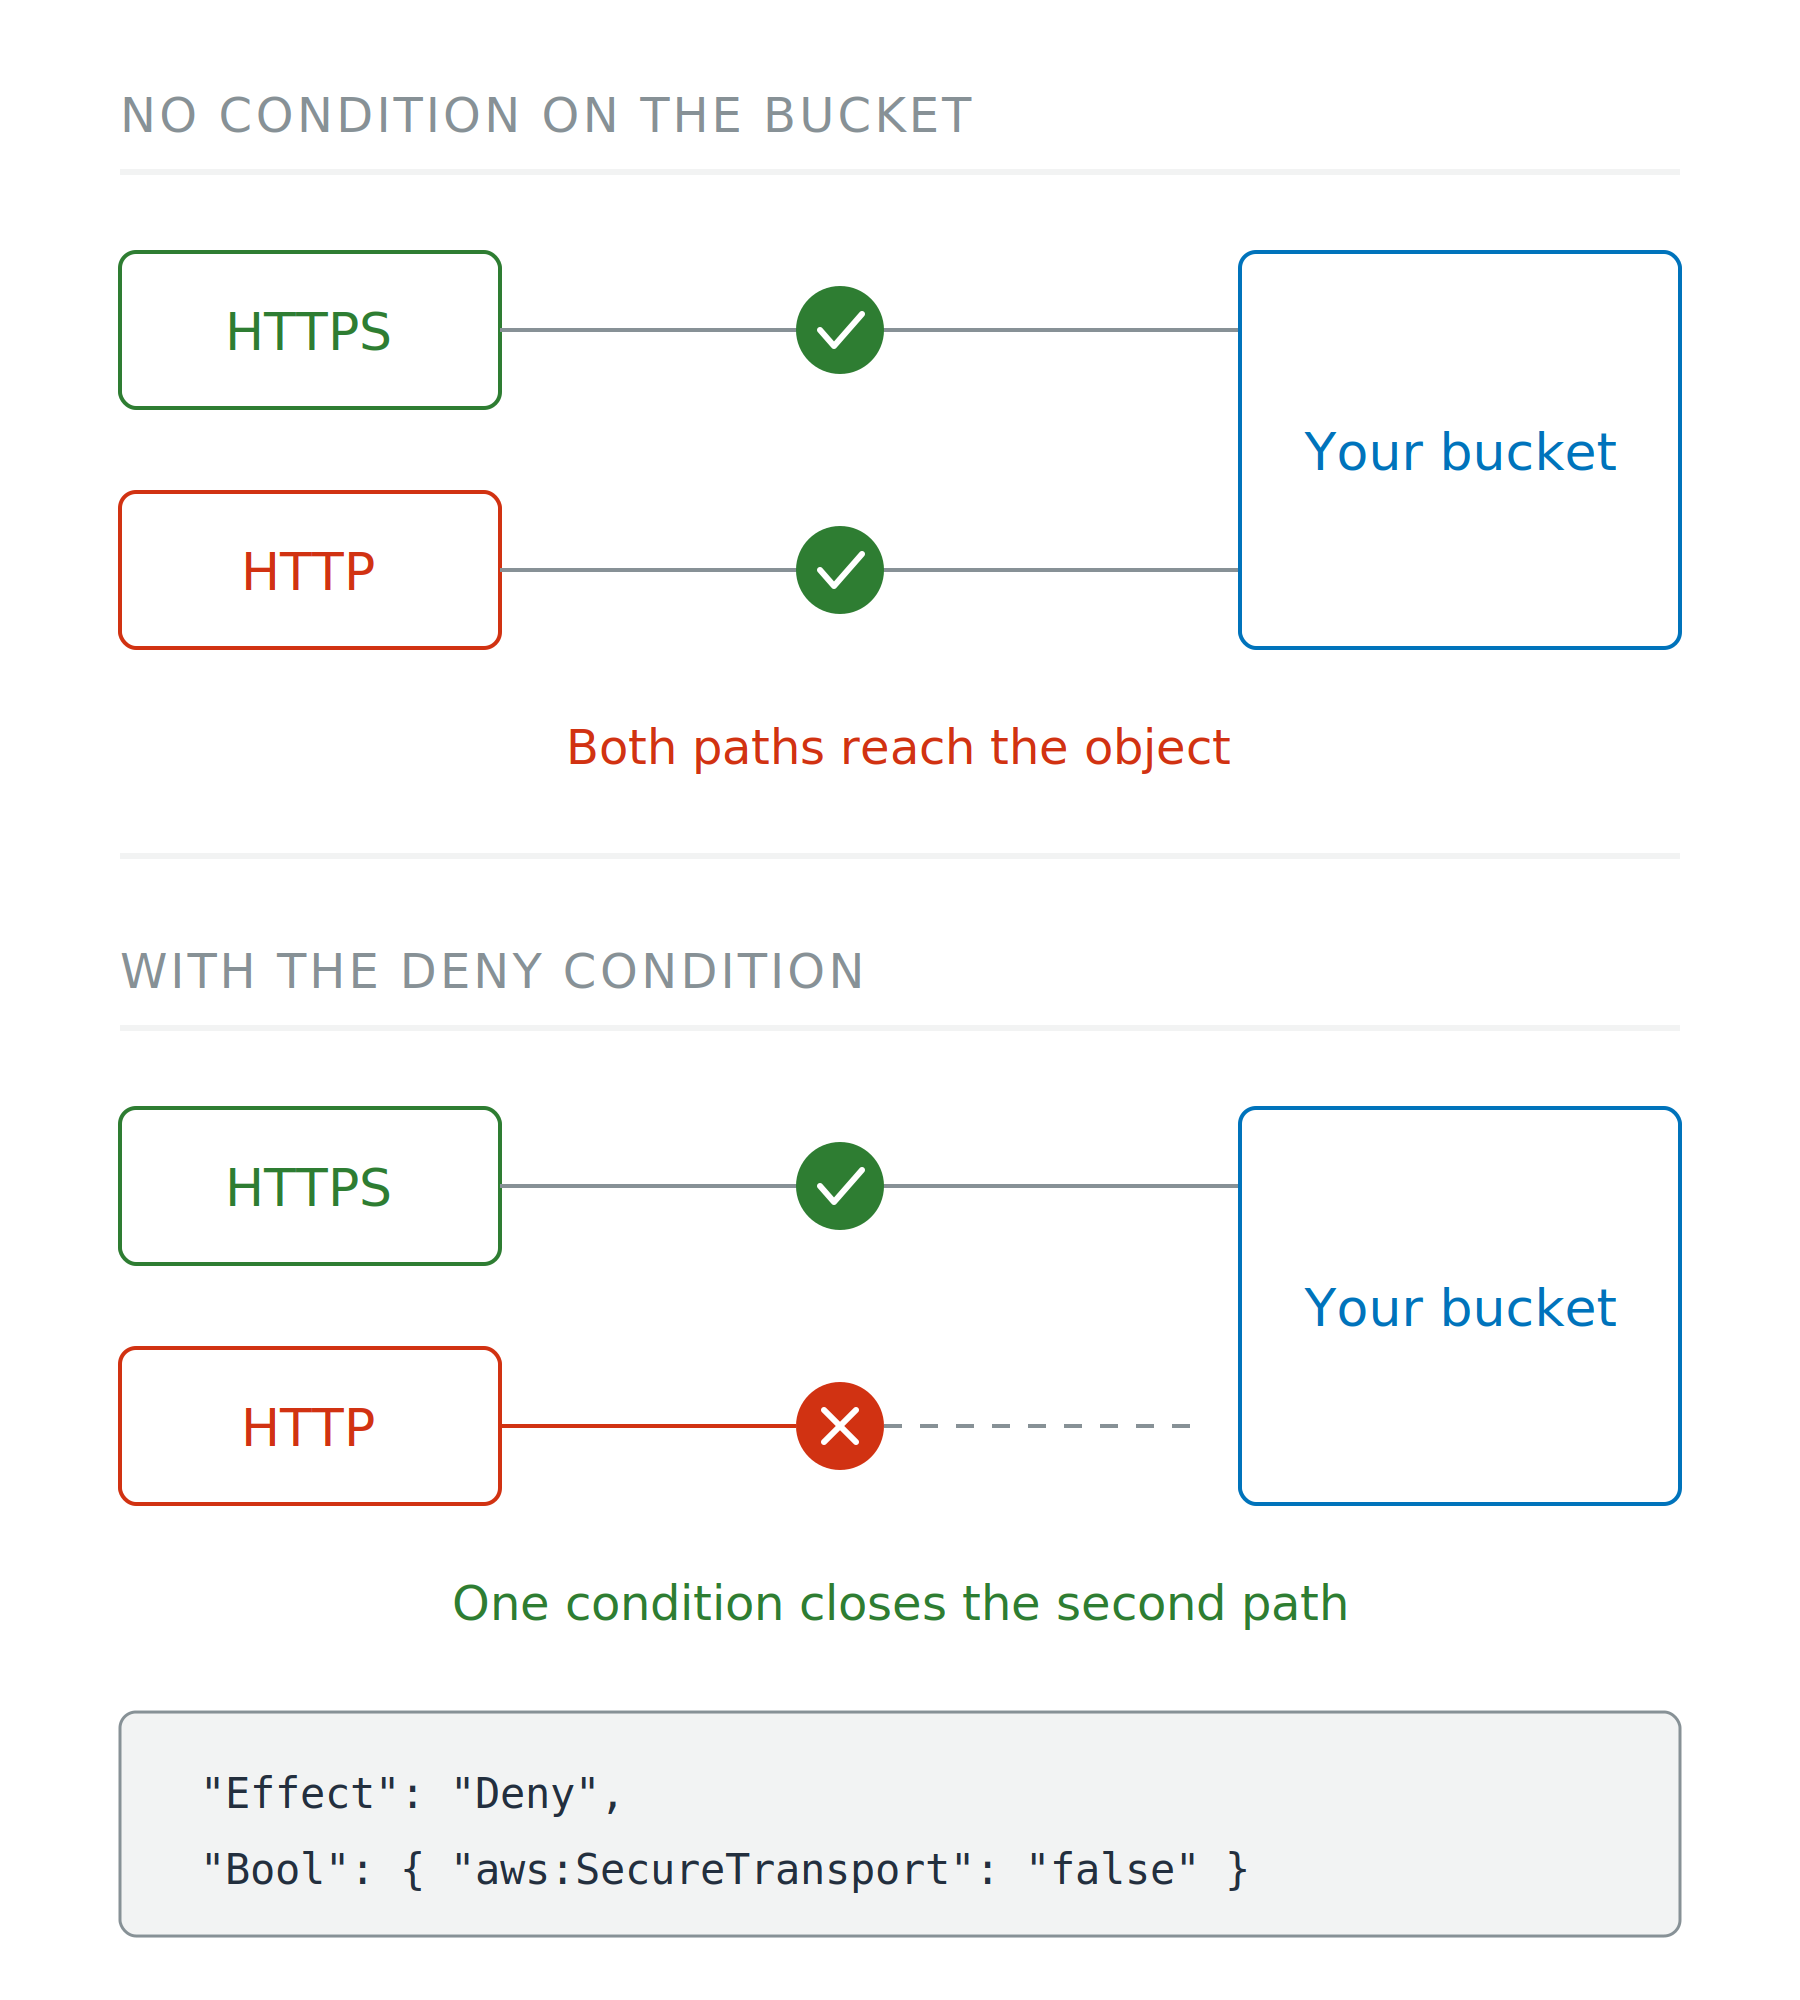
TLS 是提供的,不是必須的
哪個機構為名稱背書
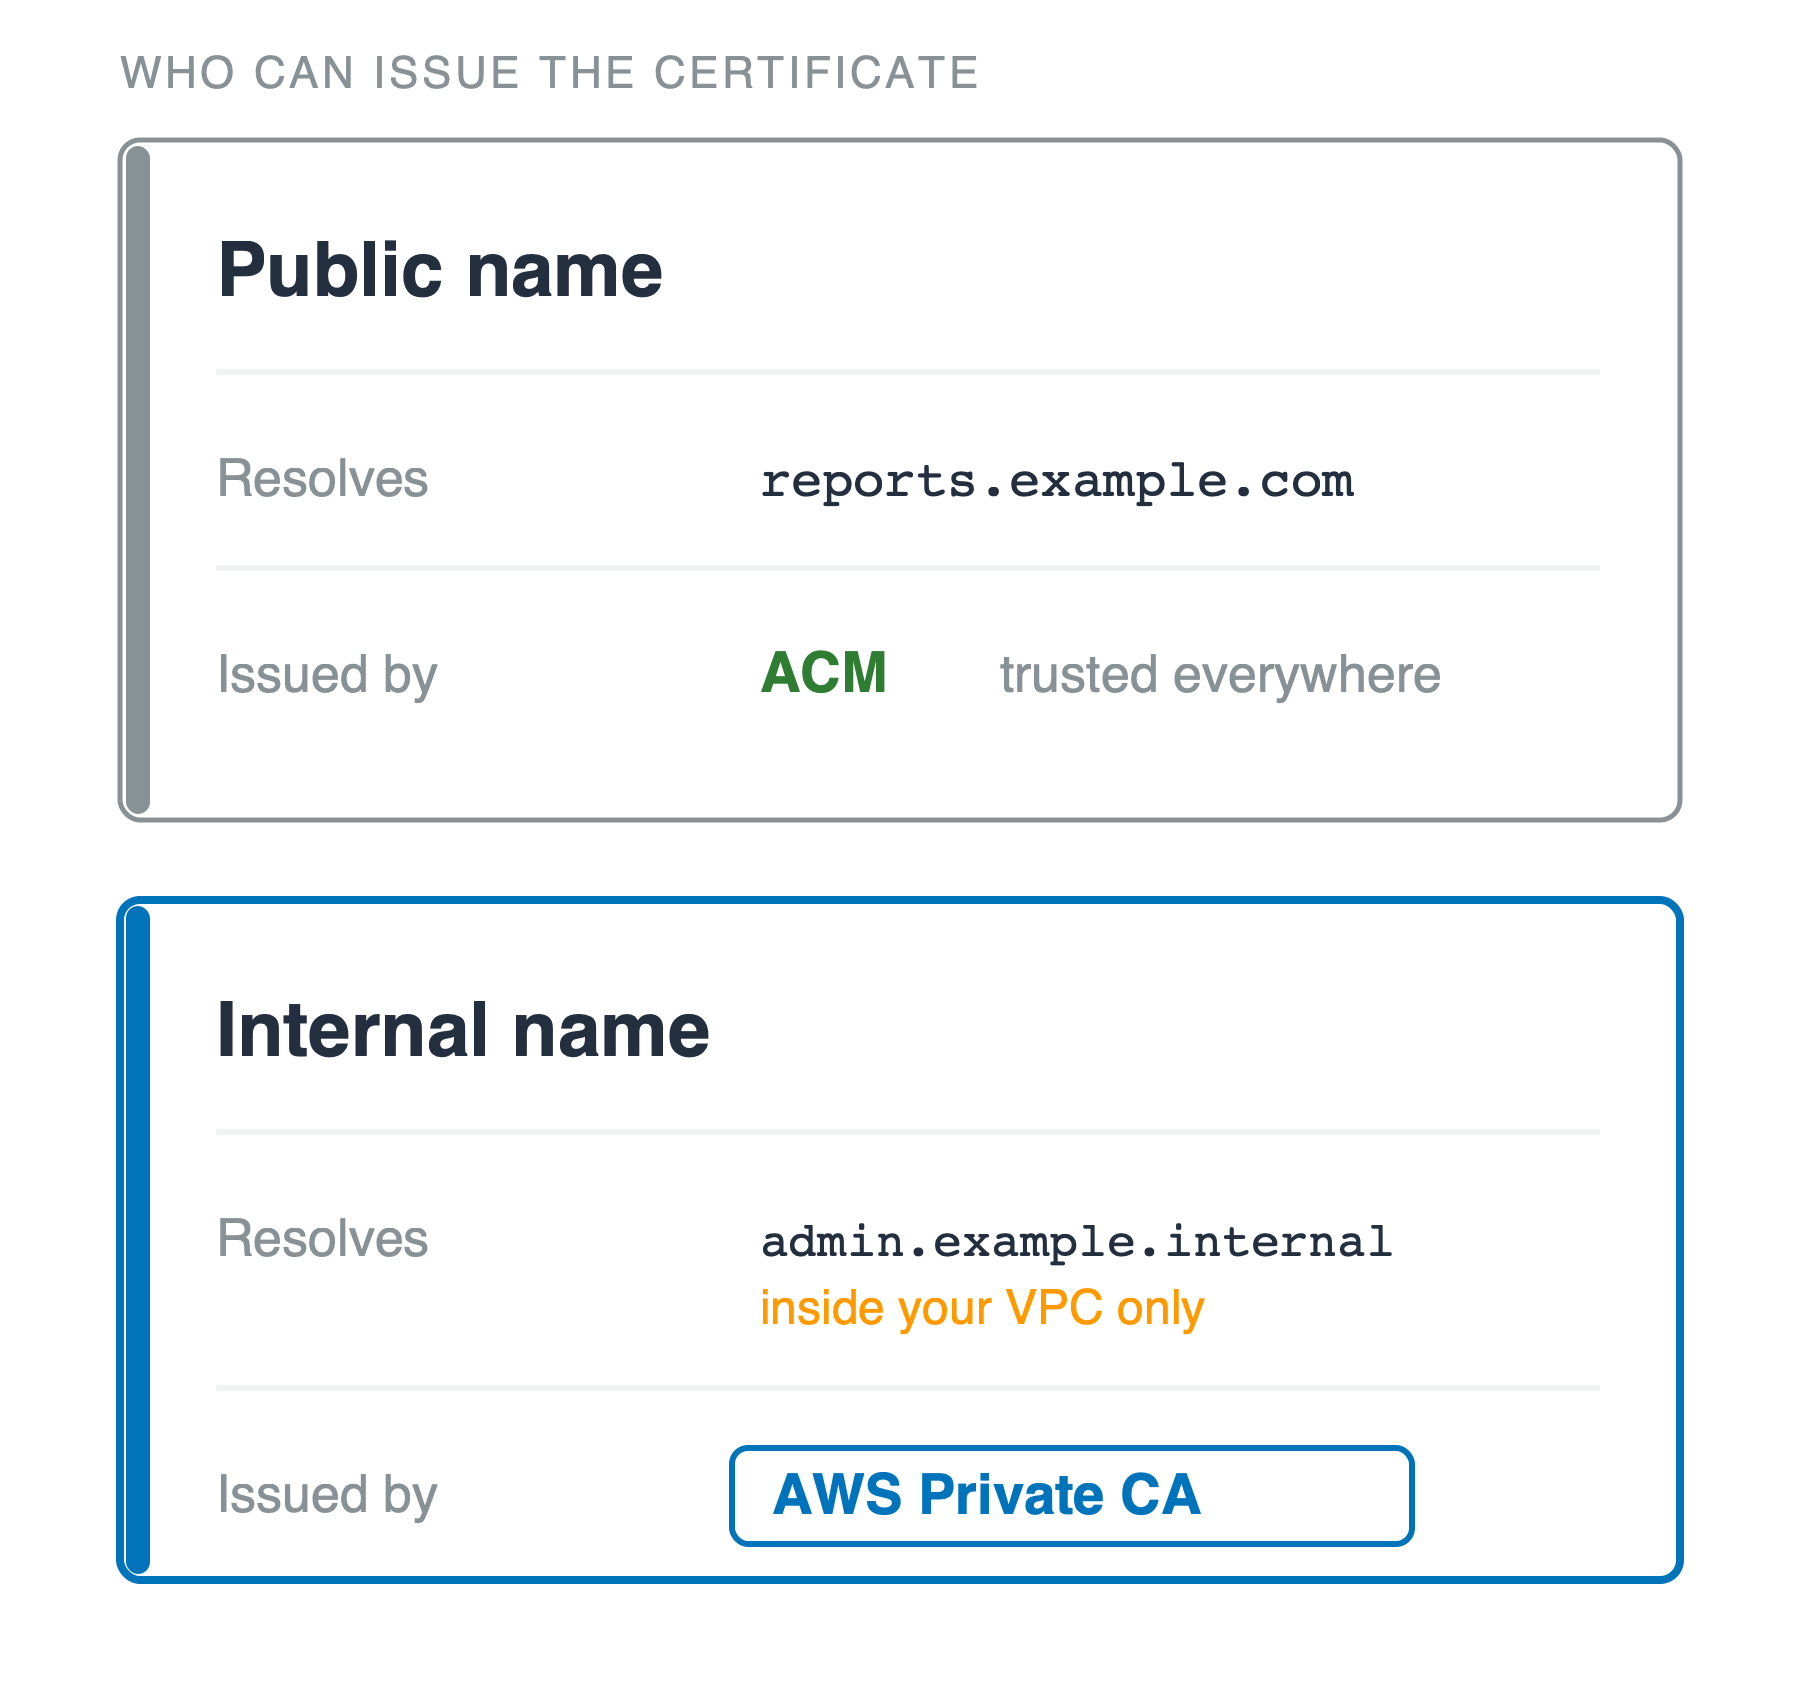
私鑰那一半,遺失自負
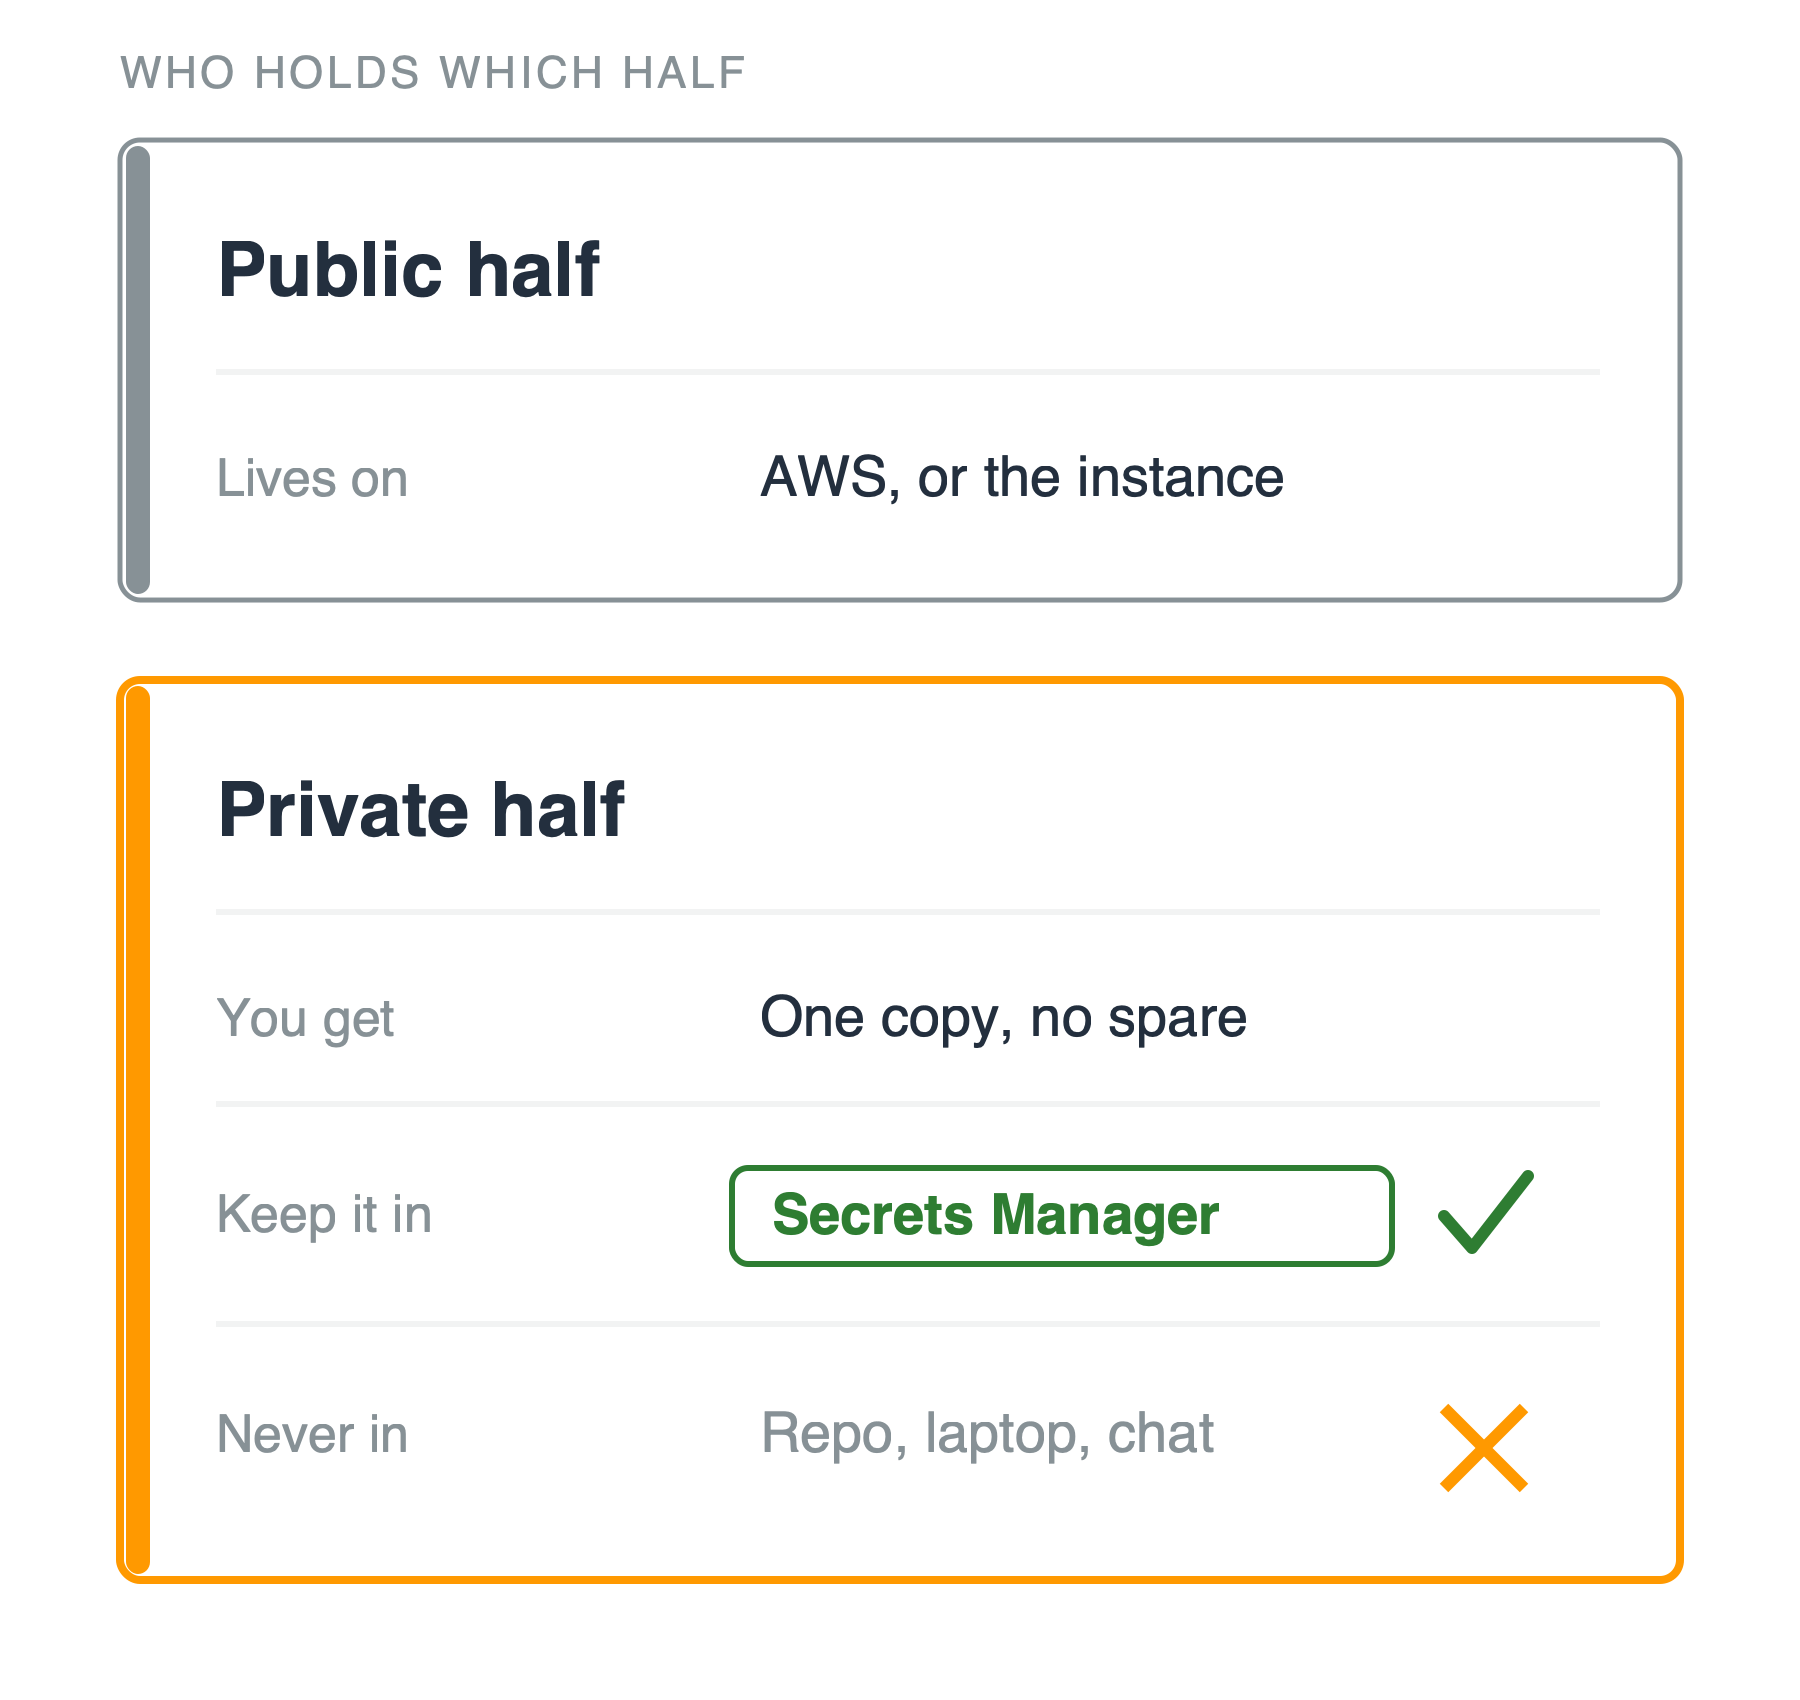
私鑰那一半,遺失自負
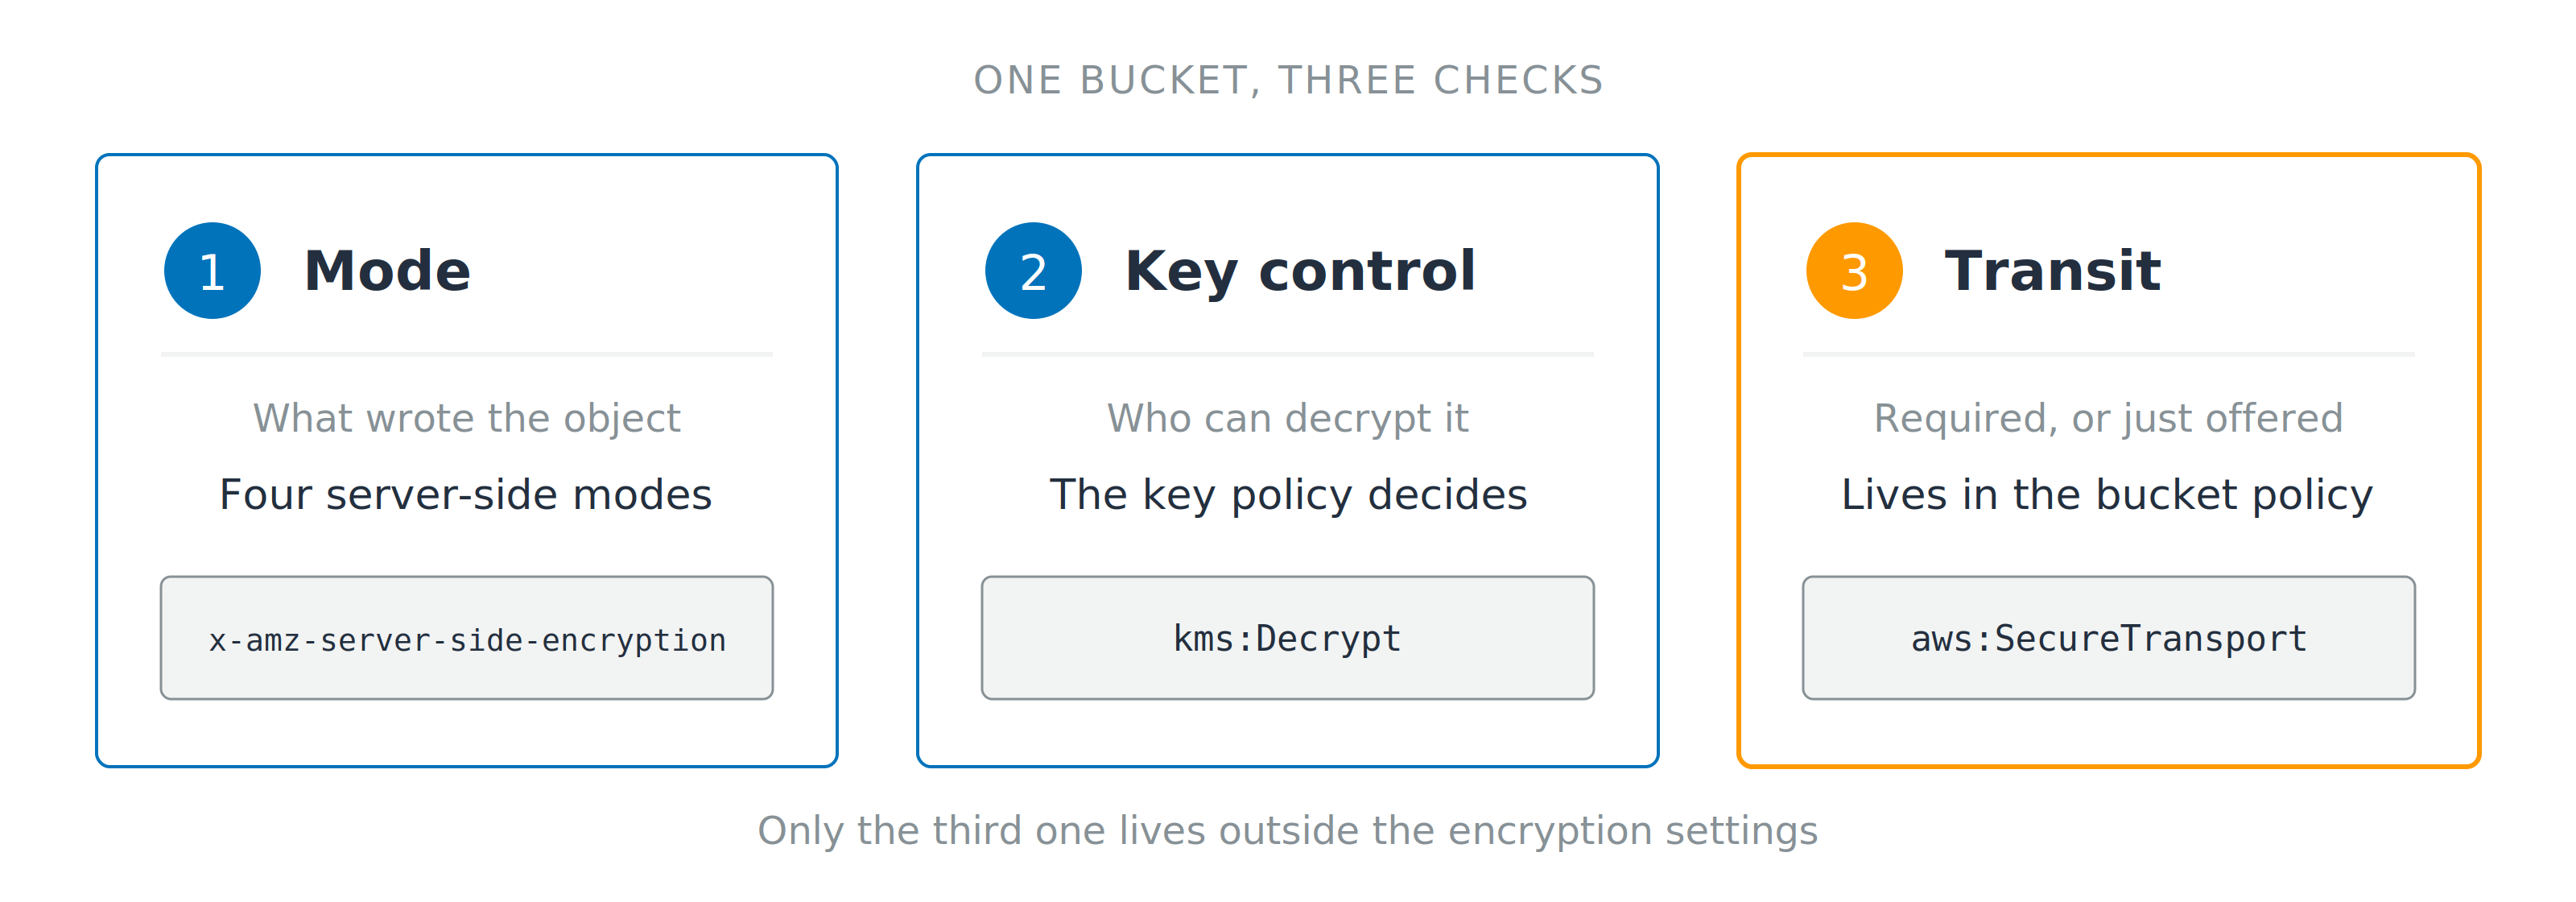
三個答案,不是一個
AWS Security 開發者實務
Rahul Singh
Technical Product Manager

