恭喜完成

AWS Security 開發者實務

Rahul Singh

Technical Product Manager

AWS 檢查哪個身分

你已釐清

  • Actor 與 principal:AWS 檢查的是誰的識別徽章
  • 先套用顯式拒絕,沒有符合依然視為拒絕

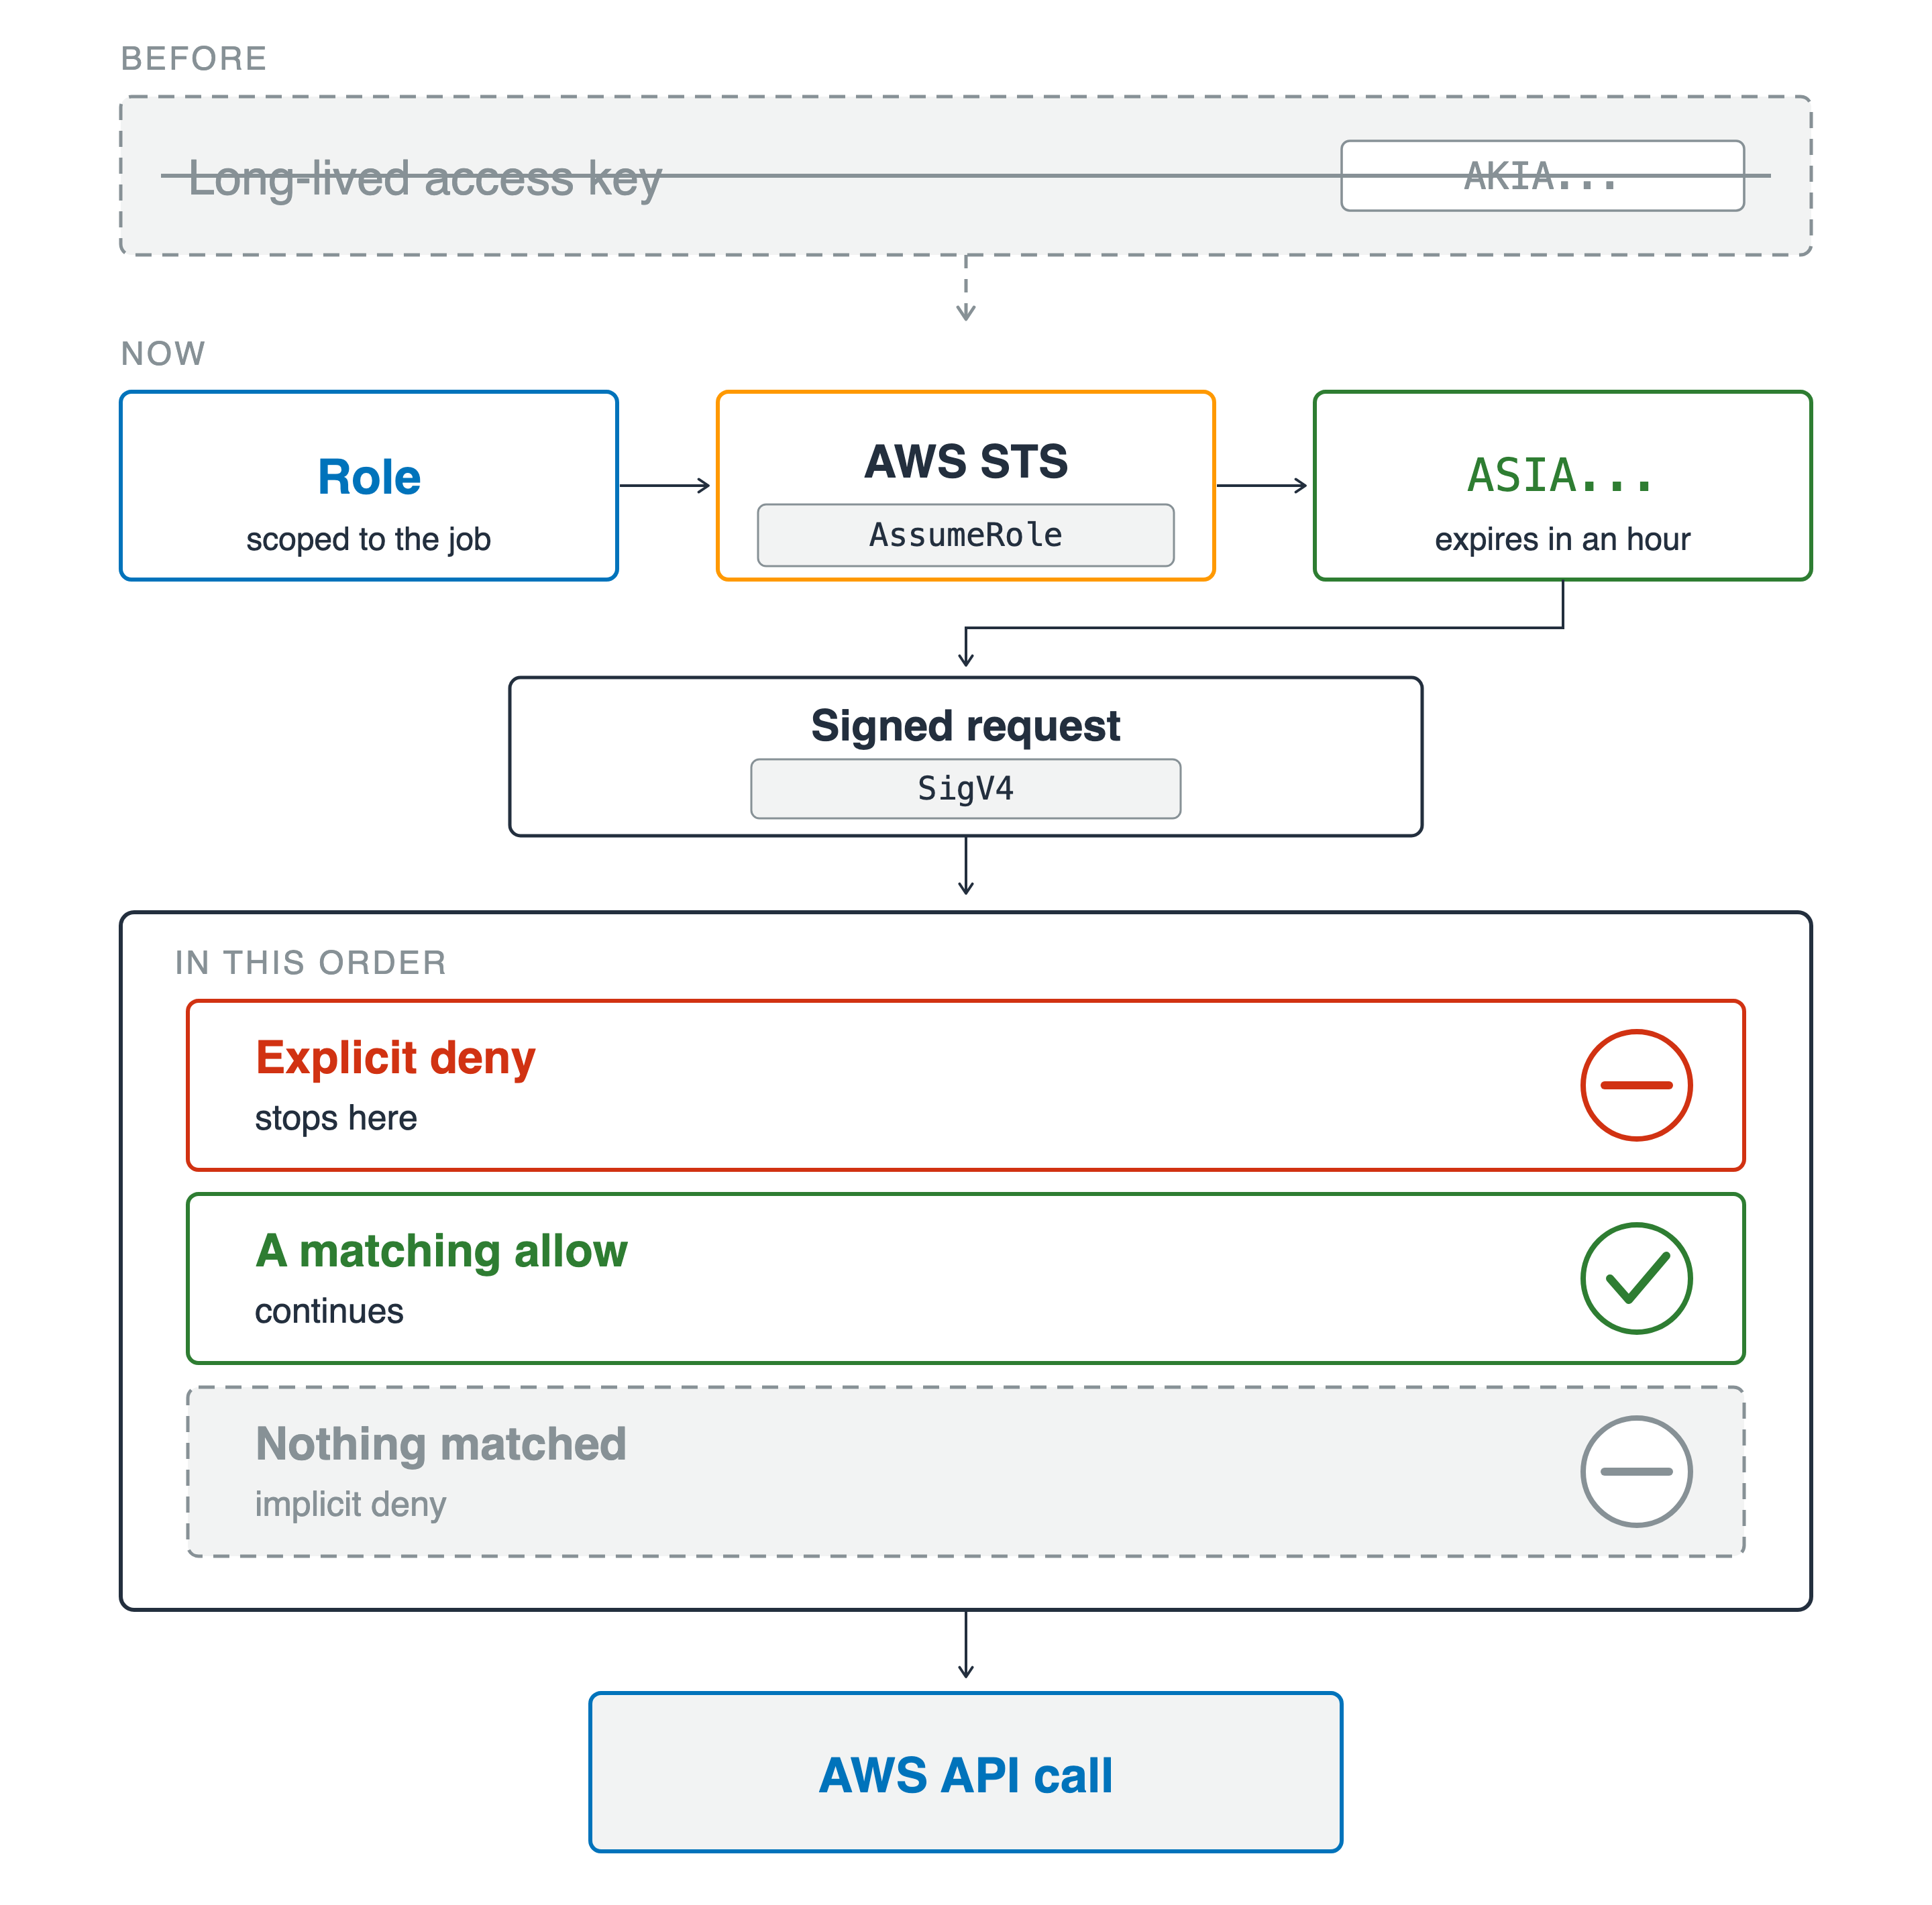
端到端的請求流程圖。頂端灰色刪除線方塊是長期存活的存取金鑰 AKIA。其下為與工作範圍相符的角色,經由 AWS STS 取得 1 小時到期的臨時憑證 ASIA,接著產生簽名請求 SigV4。請求進入依序檢查的閘門:顯式拒絕會攔下、相符的允許會放行、沒有相符的區段以虛線表示為隱式拒絕。最後存活的請求送出為 AWS API 呼叫。

AWS Security 開發者實務

AWS 檢查哪個身分

你已釐清

  • Actor 與 principal:AWS 檢查的是誰的識別徽章
  • 先套用顯式拒絕,沒有符合依然視為拒絕
  • 用角色配 1 小時,不用金鑰配永久
  • 每個請求用 SigV4,預先簽名只用一次

端到端的請求流程圖。頂端灰色刪除線方塊是長期存活的存取金鑰 AKIA。其下為與工作範圍相符的角色,經由 AWS STS 取得 1 小時到期的臨時憑證 ASIA,接著產生簽名請求 SigV4。請求進入依序檢查的閘門:顯式拒絕會攔下、相符的允許會放行、沒有相符的區段以虛線表示為隱式拒絕。最後存活的請求送出為 AWS API 呼叫。

AWS Security 開發者實務

誰能存取哪些資源

你已釐清

  • User pool 負責登入,identity pool 發放憑證
  • 先驗證權杖,再懷疑宣告內容

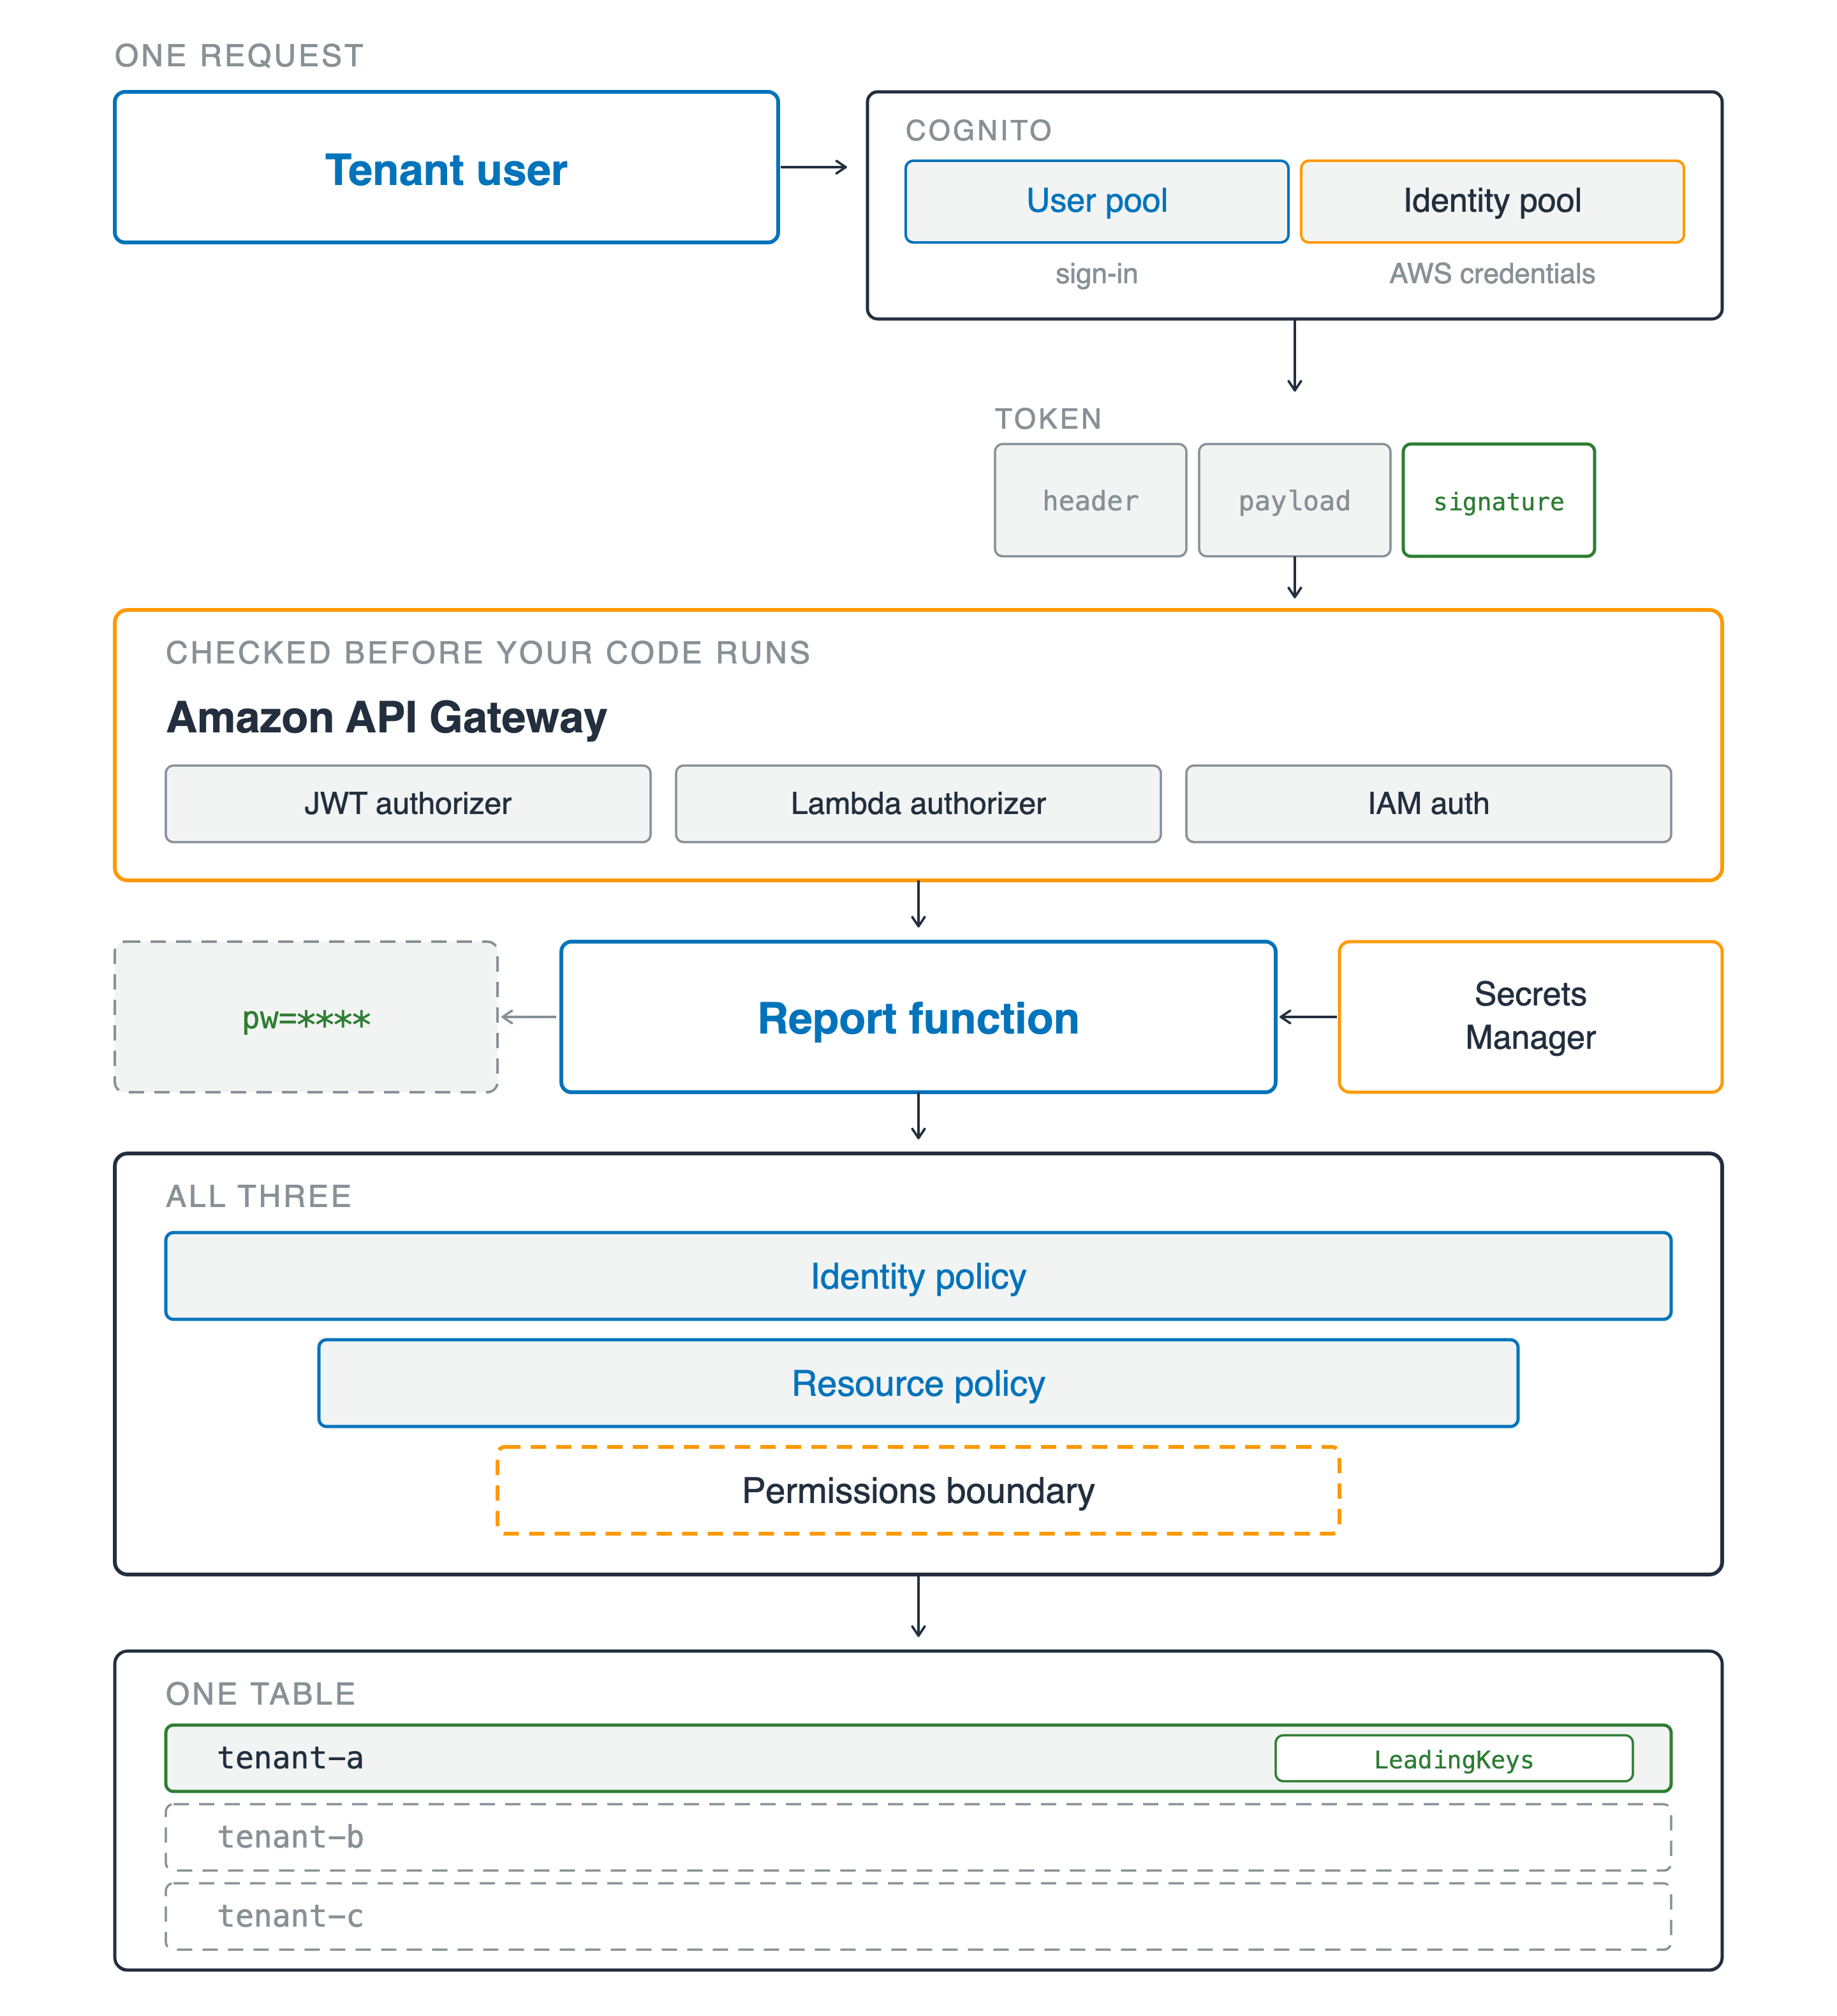
單一請求穿越所有層。租戶使用者連到 Amazon Cognito,畫成同框兩格:user pool 負責登入,identity pool 發放 AWS 憑證。下方權杖分為三段:標頭、內文與簽章,只有簽章以綠色描邊。進入 Amazon API Gateway,標示為在你的程式碼執行前即會檢查,提供 JWT 授權器、Lambda 授權器與 IAM 驗證。其下報表函式從 Secrets Manager 取值,輸出遮罩行「pw 等於四個星號」。三層權限依序收斂:身分政策、資源政策、以及虛線的權限邊界。最底部,共用資料表的一列被點亮並標示 LeadingKeys,其他兩個租戶列維持虛線灰色。

AWS Security 開發者實務

誰能存取哪些資源

你已釐清

  • User pool 負責登入,identity pool 發放憑證
  • 先驗證權杖,再懷疑宣告內容
  • 身分、資源、邊界:三層對出同一答案
  • 一個租戶條件、Scan 會繞過它,密碼不得出現在日誌

單一請求穿越所有層。租戶使用者連到 Amazon Cognito,畫成同框兩格:user pool 負責登入,identity pool 發放 AWS 憑證。下方權杖分為三段:標頭、內文與簽章,只有簽章以綠色描邊。進入 Amazon API Gateway,標示為在你的程式碼執行前即會檢查,提供 JWT 授權器、Lambda 授權器與 IAM 驗證。其下報表函式從 Secrets Manager 取值,輸出遮罩行「pw 等於四個星號」。三層權限依序收斂:身分政策、資源政策、以及虛線的權限邊界。最底部,共用資料表的一列被點亮並標示 LeadingKeys,其他兩個租戶列維持虛線灰色。

AWS Security 開發者實務

先證明,再上線

你已釐清

  • 預設加密,但要知道模式與金鑰是否為你所控
  • 金鑰前有兩道閘門,兩者都要開啟

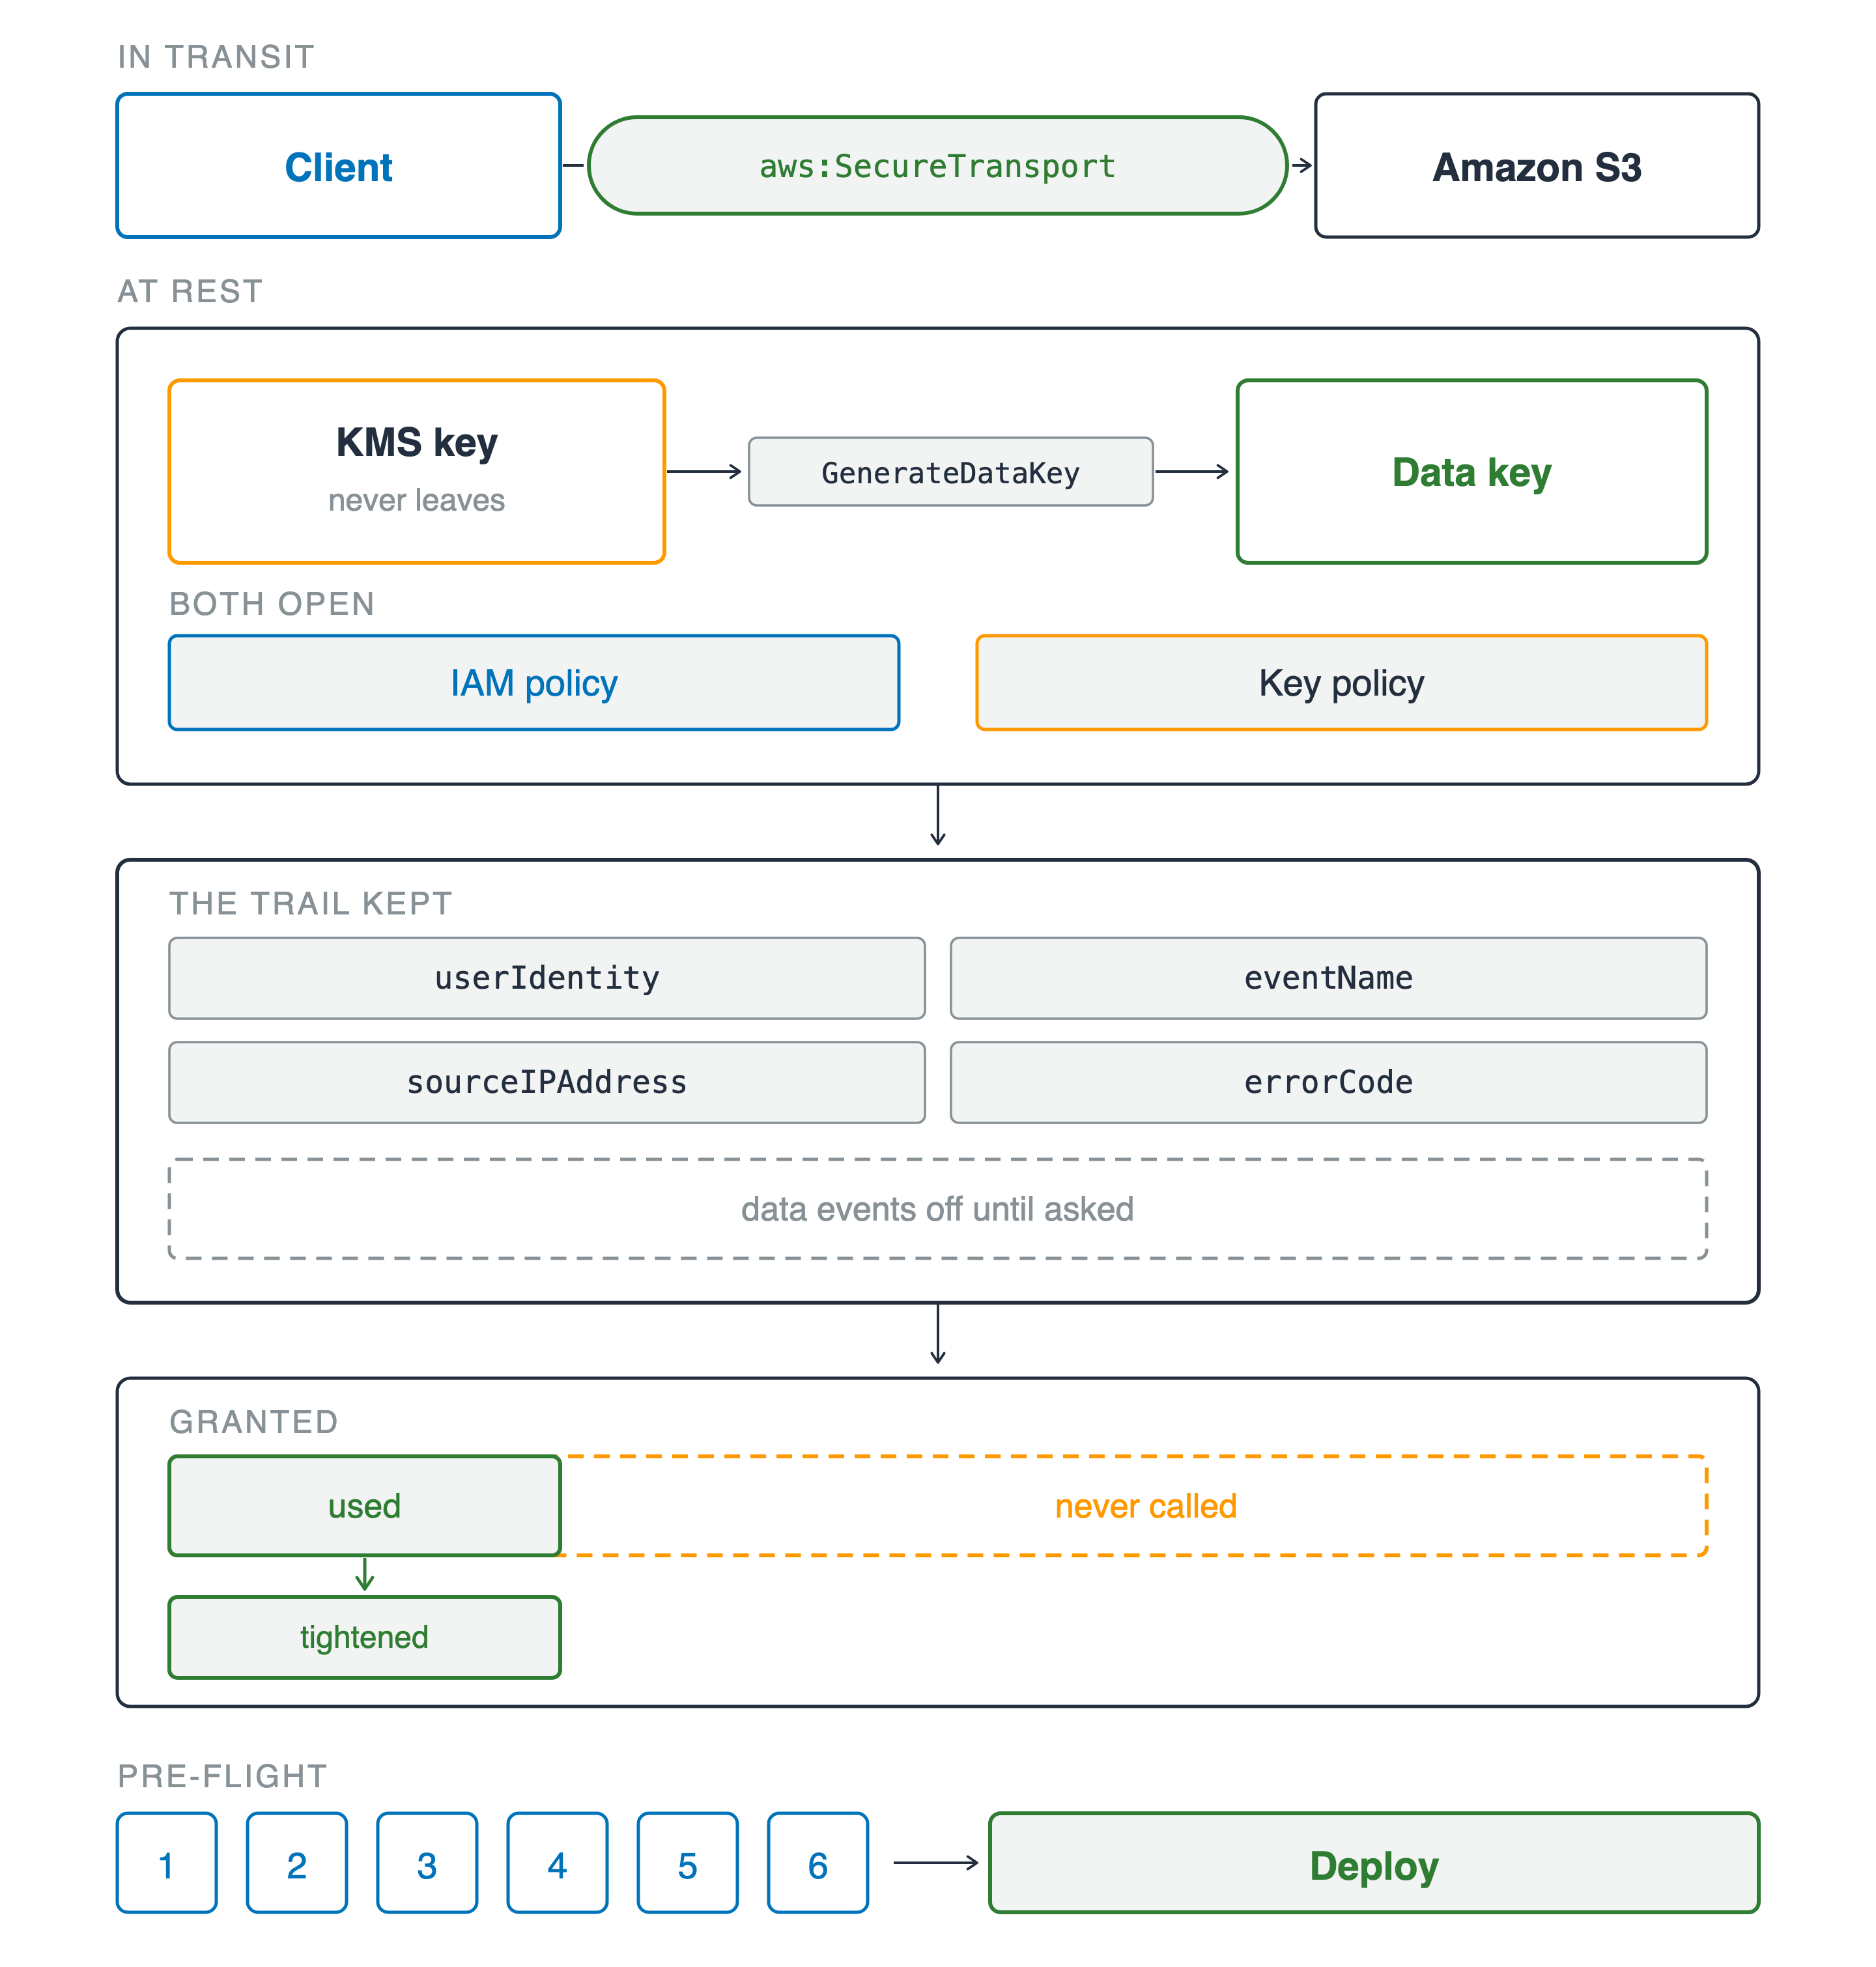
四個區段。傳輸中,客戶端透過標示 aws:SecureTransport 的通道連到 Amazon S3。靜態時,從不離開的 KMS 金鑰呼叫 GenerateDataKey 產生資料金鑰,位於兩道皆須開啟的閘門之上:IAM 政策與金鑰政策。其下為稽核軌跡保留的欄位:userIdentity、eventName、sourceIPAddress、errorCode,並以虛線標示資料事件預設關閉、需啟用才記錄。接著是授權範圍以虛線寬條表示,實際使用僅佔其中一小段,最後收斂成更緊的政策。底部有 6 個題問後進入部署步驟。

AWS Security 開發者實務

先證明,再上線

你已釐清

  • 預設加密,但要知道模式與金鑰是否為你所控
  • 金鑰前有兩道閘門,兩者都要開啟
  • 只要有記錄,稽核軌跡會指出 principal
  • 比對已授與與實際使用,接著回答六個問題

四個區段。傳輸中,客戶端透過標示 aws:SecureTransport 的通道連到 Amazon S3。靜態時,從不離開的 KMS 金鑰呼叫 GenerateDataKey 產生資料金鑰,位於兩道皆須開啟的閘門之上:IAM 政策與金鑰政策。其下為稽核軌跡保留的欄位:userIdentity、eventName、sourceIPAddress、errorCode,並以虛線標示資料事件預設關閉、需啟用才記錄。接著是授權範圍以虛線寬條表示,實際使用僅佔其中一小段,最後收斂成更緊的政策。底部有 6 個題問後進入部署步驟。

AWS Security 開發者實務

接下來能帶你到哪裡


  • 下一個服務:同樣的六個問題
  • 不論供應商:身分、授權、金鑰、證據

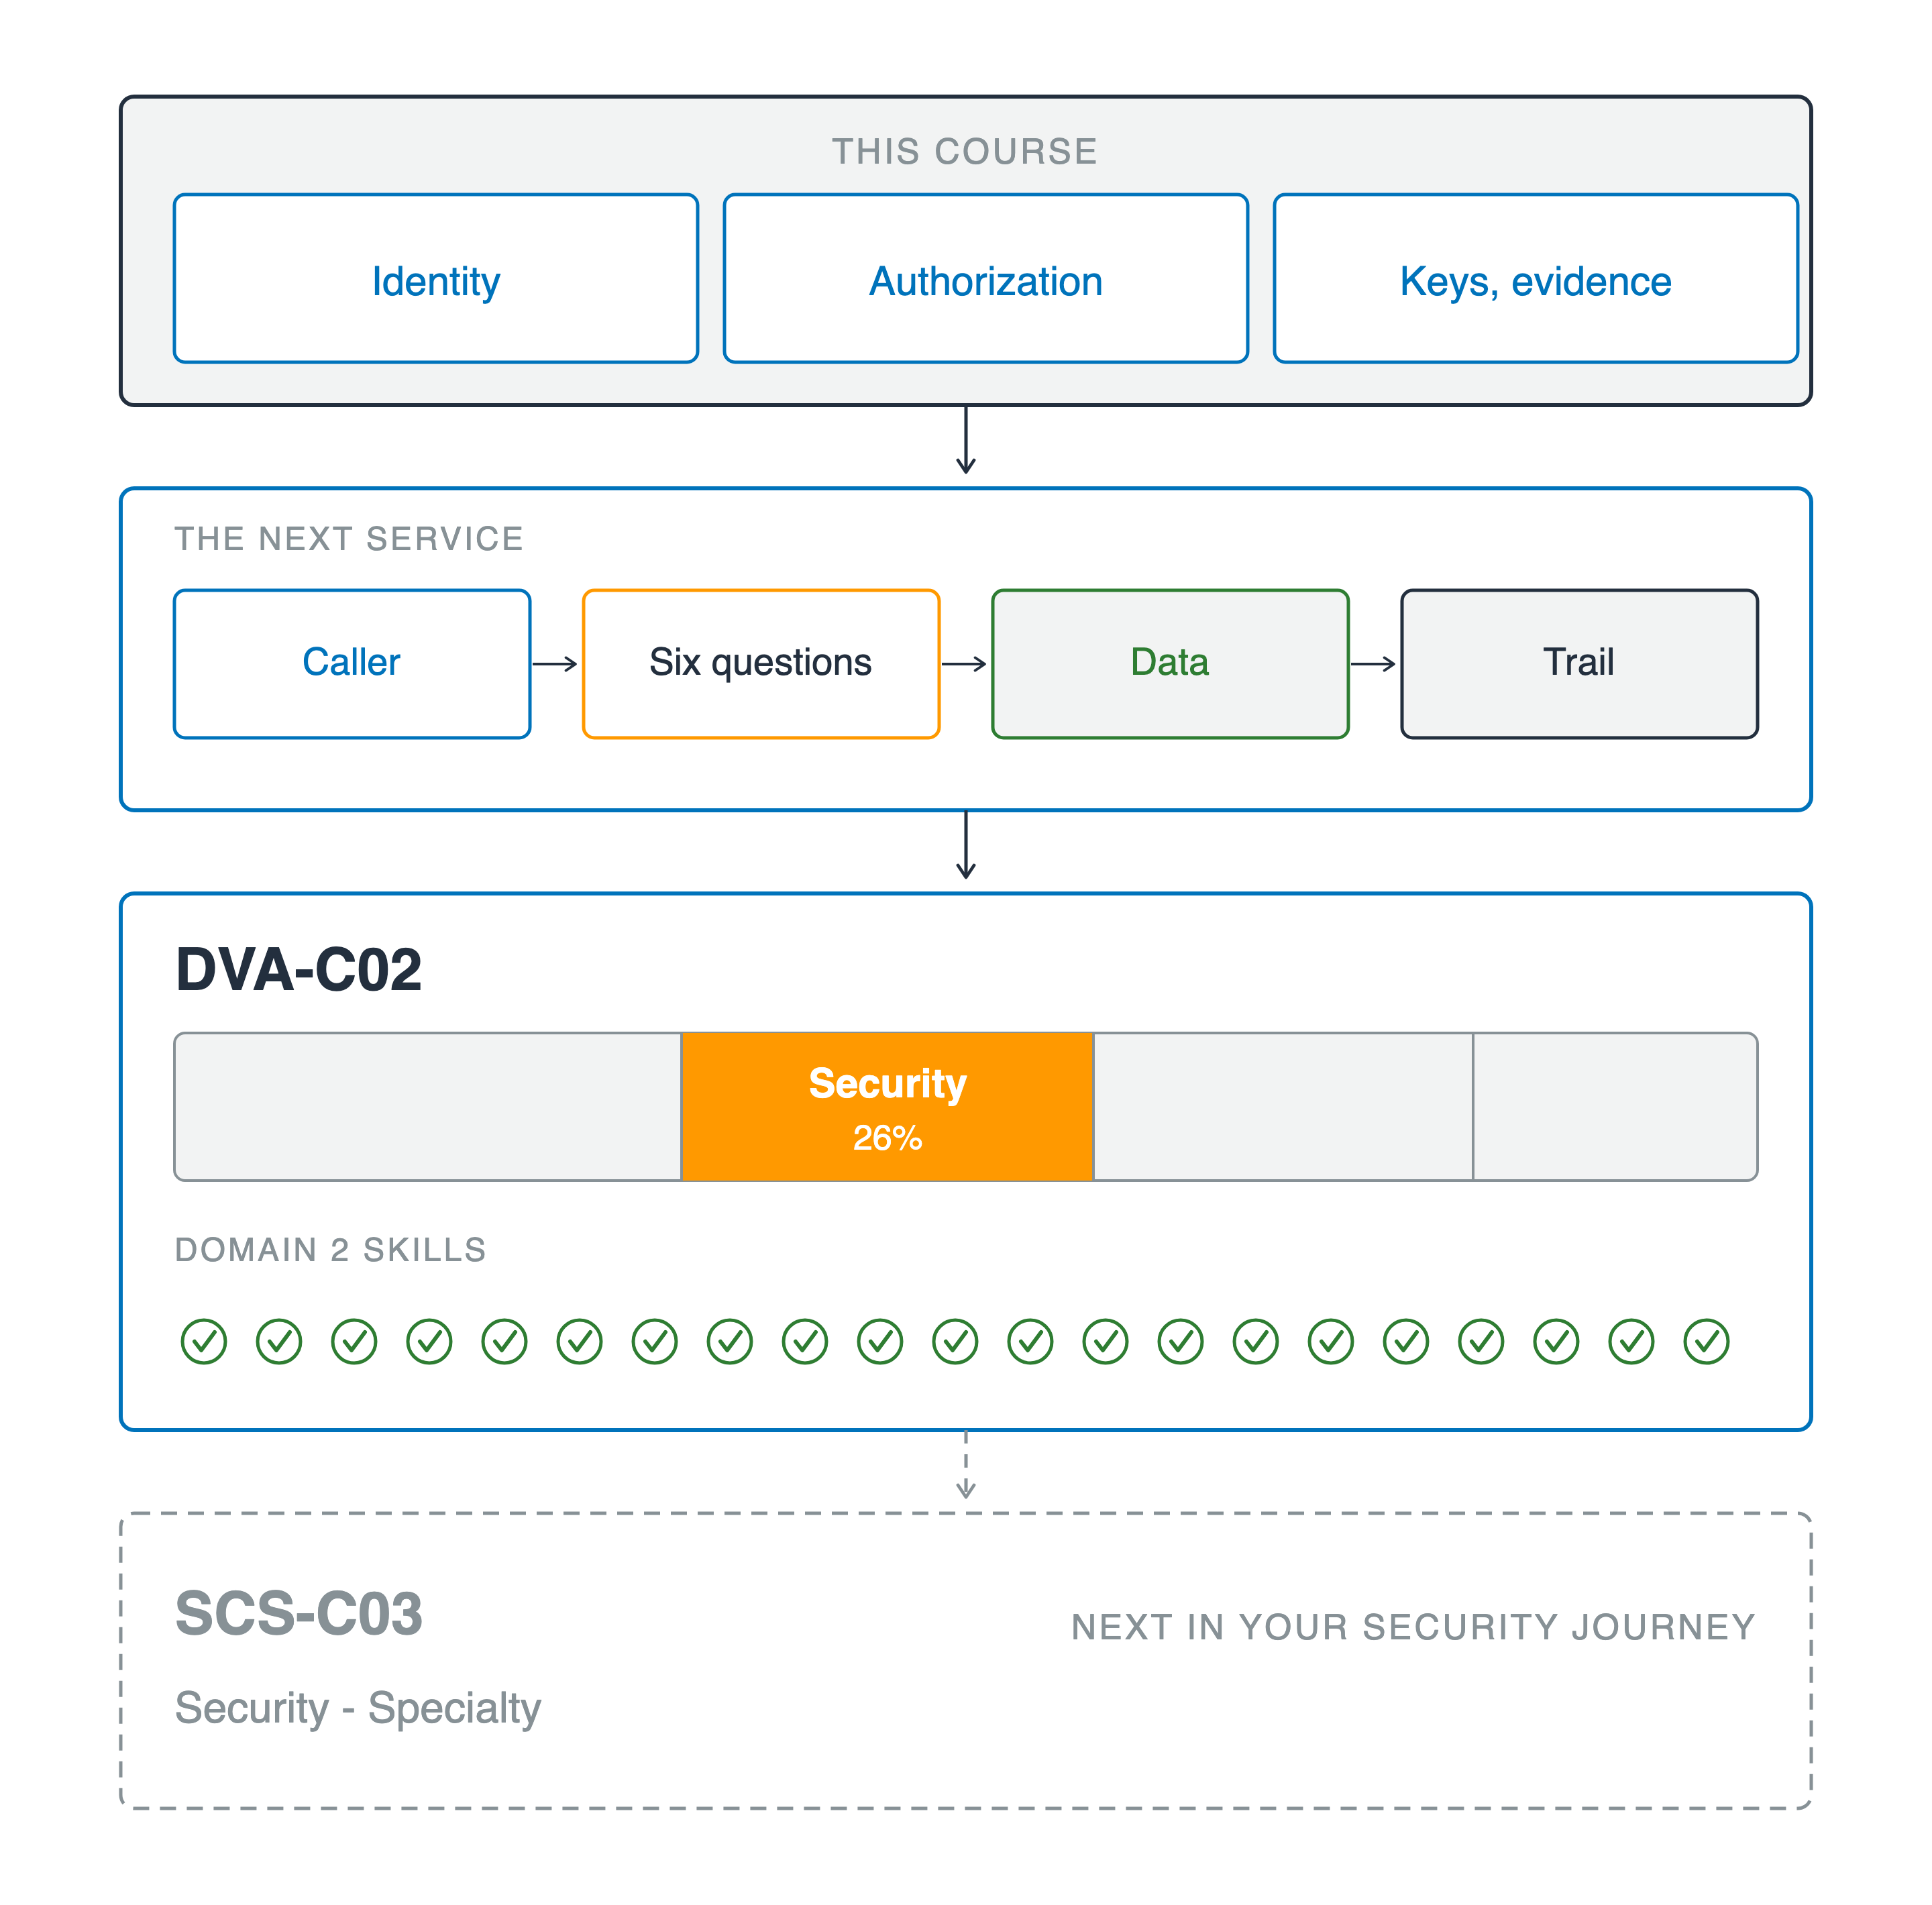
自上而下的單欄。上方「本課程」方塊涵蓋 identity、authorization、以及 keys and evidence。往下箭頭指向「下一個服務」面板,呼叫端通過六個問題到資料,再到稽核軌跡。第二個箭頭指向標示 DVA-C02 的面板,顯示四段式考試條,第二段為橘色標示 Security 26%,下方是一排 21 個綠色核取勾,標題為 domain two skills。虛線箭頭再往下至虛線面板 SCS-C03,Security - Specialty,標示為你的資安學習旅程下一站。

AWS Security 開發者實務

接下來能帶你到哪裡


  • 下一個服務:同樣的六個問題
  • 不論供應商:身分、授權、金鑰、證據
  • DVA-C02:Security 佔考試很大比例,本課程涵蓋該領域
  • 之後:AWS Certified Security - Specialty,純資安考試

自上而下的單欄。上方「本課程」方塊涵蓋 identity、authorization、以及 keys and evidence。往下箭頭指向「下一個服務」面板,呼叫端通過六個問題到資料,再到稽核軌跡。第二個箭頭指向標示 DVA-C02 的面板,顯示四段式考試條,第二段為橘色標示 Security 26%,下方是一排 21 個綠色核取勾,標題為 domain two skills。虛線箭頭再往下至虛線面板 SCS-C03,Security - Specialty,標示為你的資安學習旅程下一站。

AWS Security 開發者實務

下一步去哪裡

AWS Security 開發者實務

Preparing Video For Download...