Läsa AWS-kvitton

Använda AWS-säkerhet för utvecklare

Rahul Singh

Technical Product Manager

Vad en post innehåller
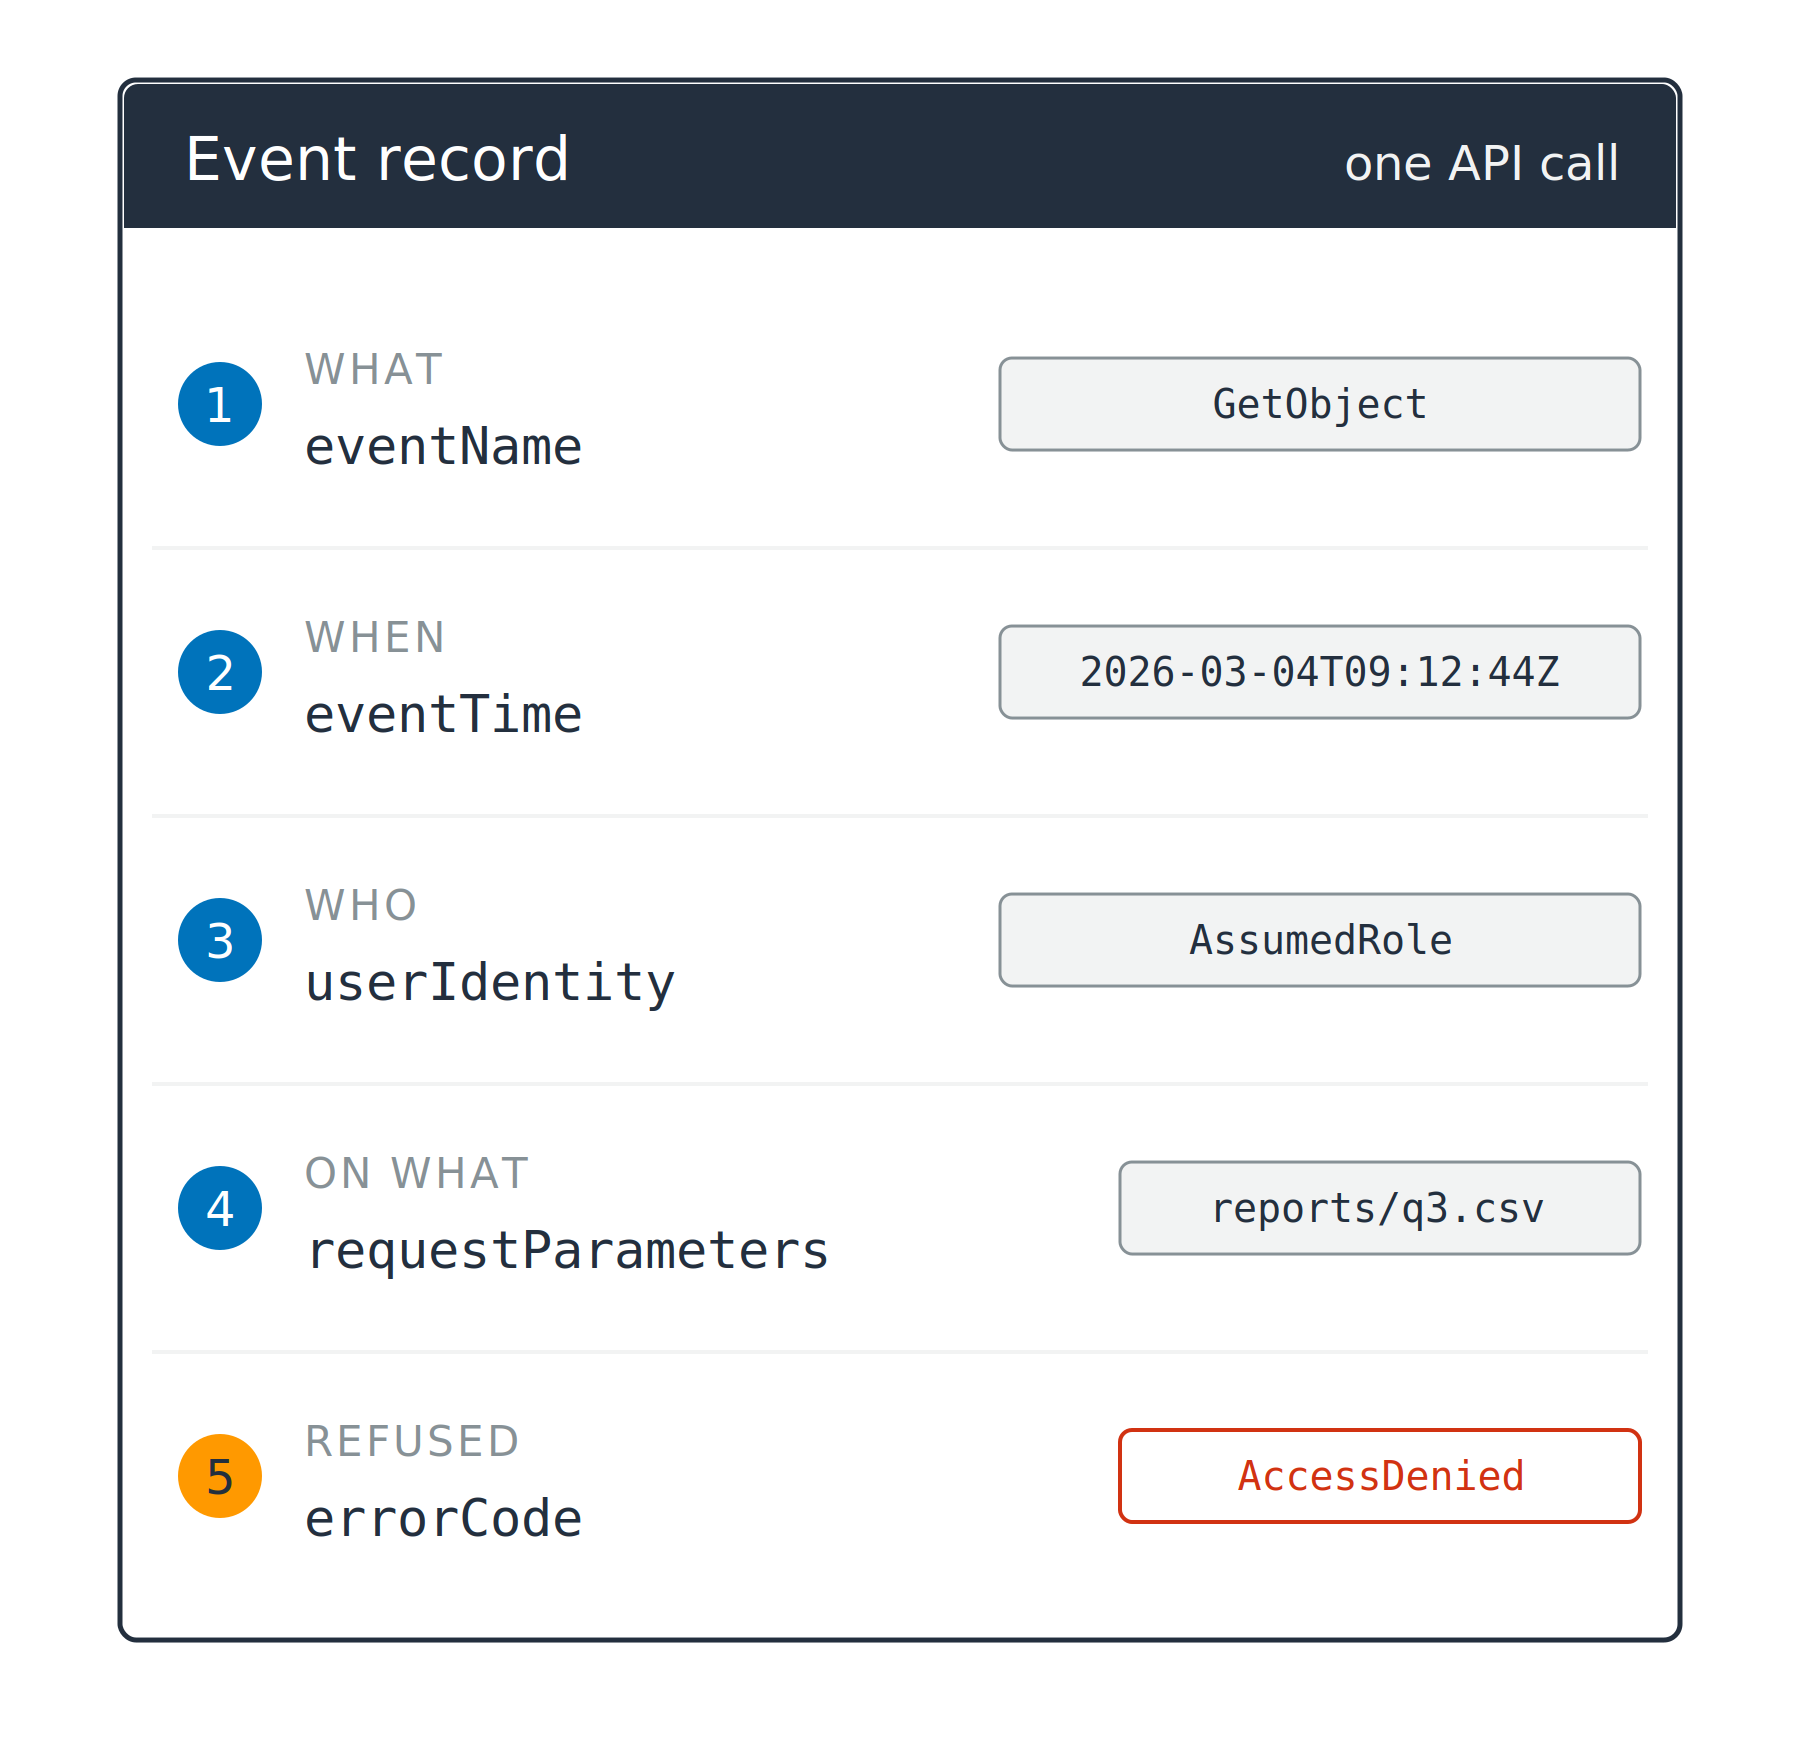
CloudTrail: ett API-anrop, en post

  1. Vad anropades: eventName
  2. När, i UTC: eventTime
  3. Vem anropade: userIdentity
  4. På vilken resurs: requestParameters

Ett postkort med fem numrerade fält, vart och ett med ett exempelvärde bredvid: eventName, eventTime, userIdentity, requestParameters och errorCode. Den femte markören är orange och dess värde är AccessDenied.

Använda AWS-säkerhet för utvecklare

Vad en post innehåller

CloudTrail: ett API-anrop, en post

  1. Vad anropades: eventName
  2. När, i UTC: eventTime
  3. Vem anropade: userIdentity
  4. På vilken resurs: requestParameters
  5. Nekad, och varför: errorCode

Ett postkort med fem numrerade fält, vart och ett med ett exempelvärde bredvid: eventName, eventTime, userIdentity, requestParameters och errorCode. Den femte markören är orange och dess värde är AccessDenied.

Använda AWS-säkerhet för utvecklare

Loggen namnger principalen

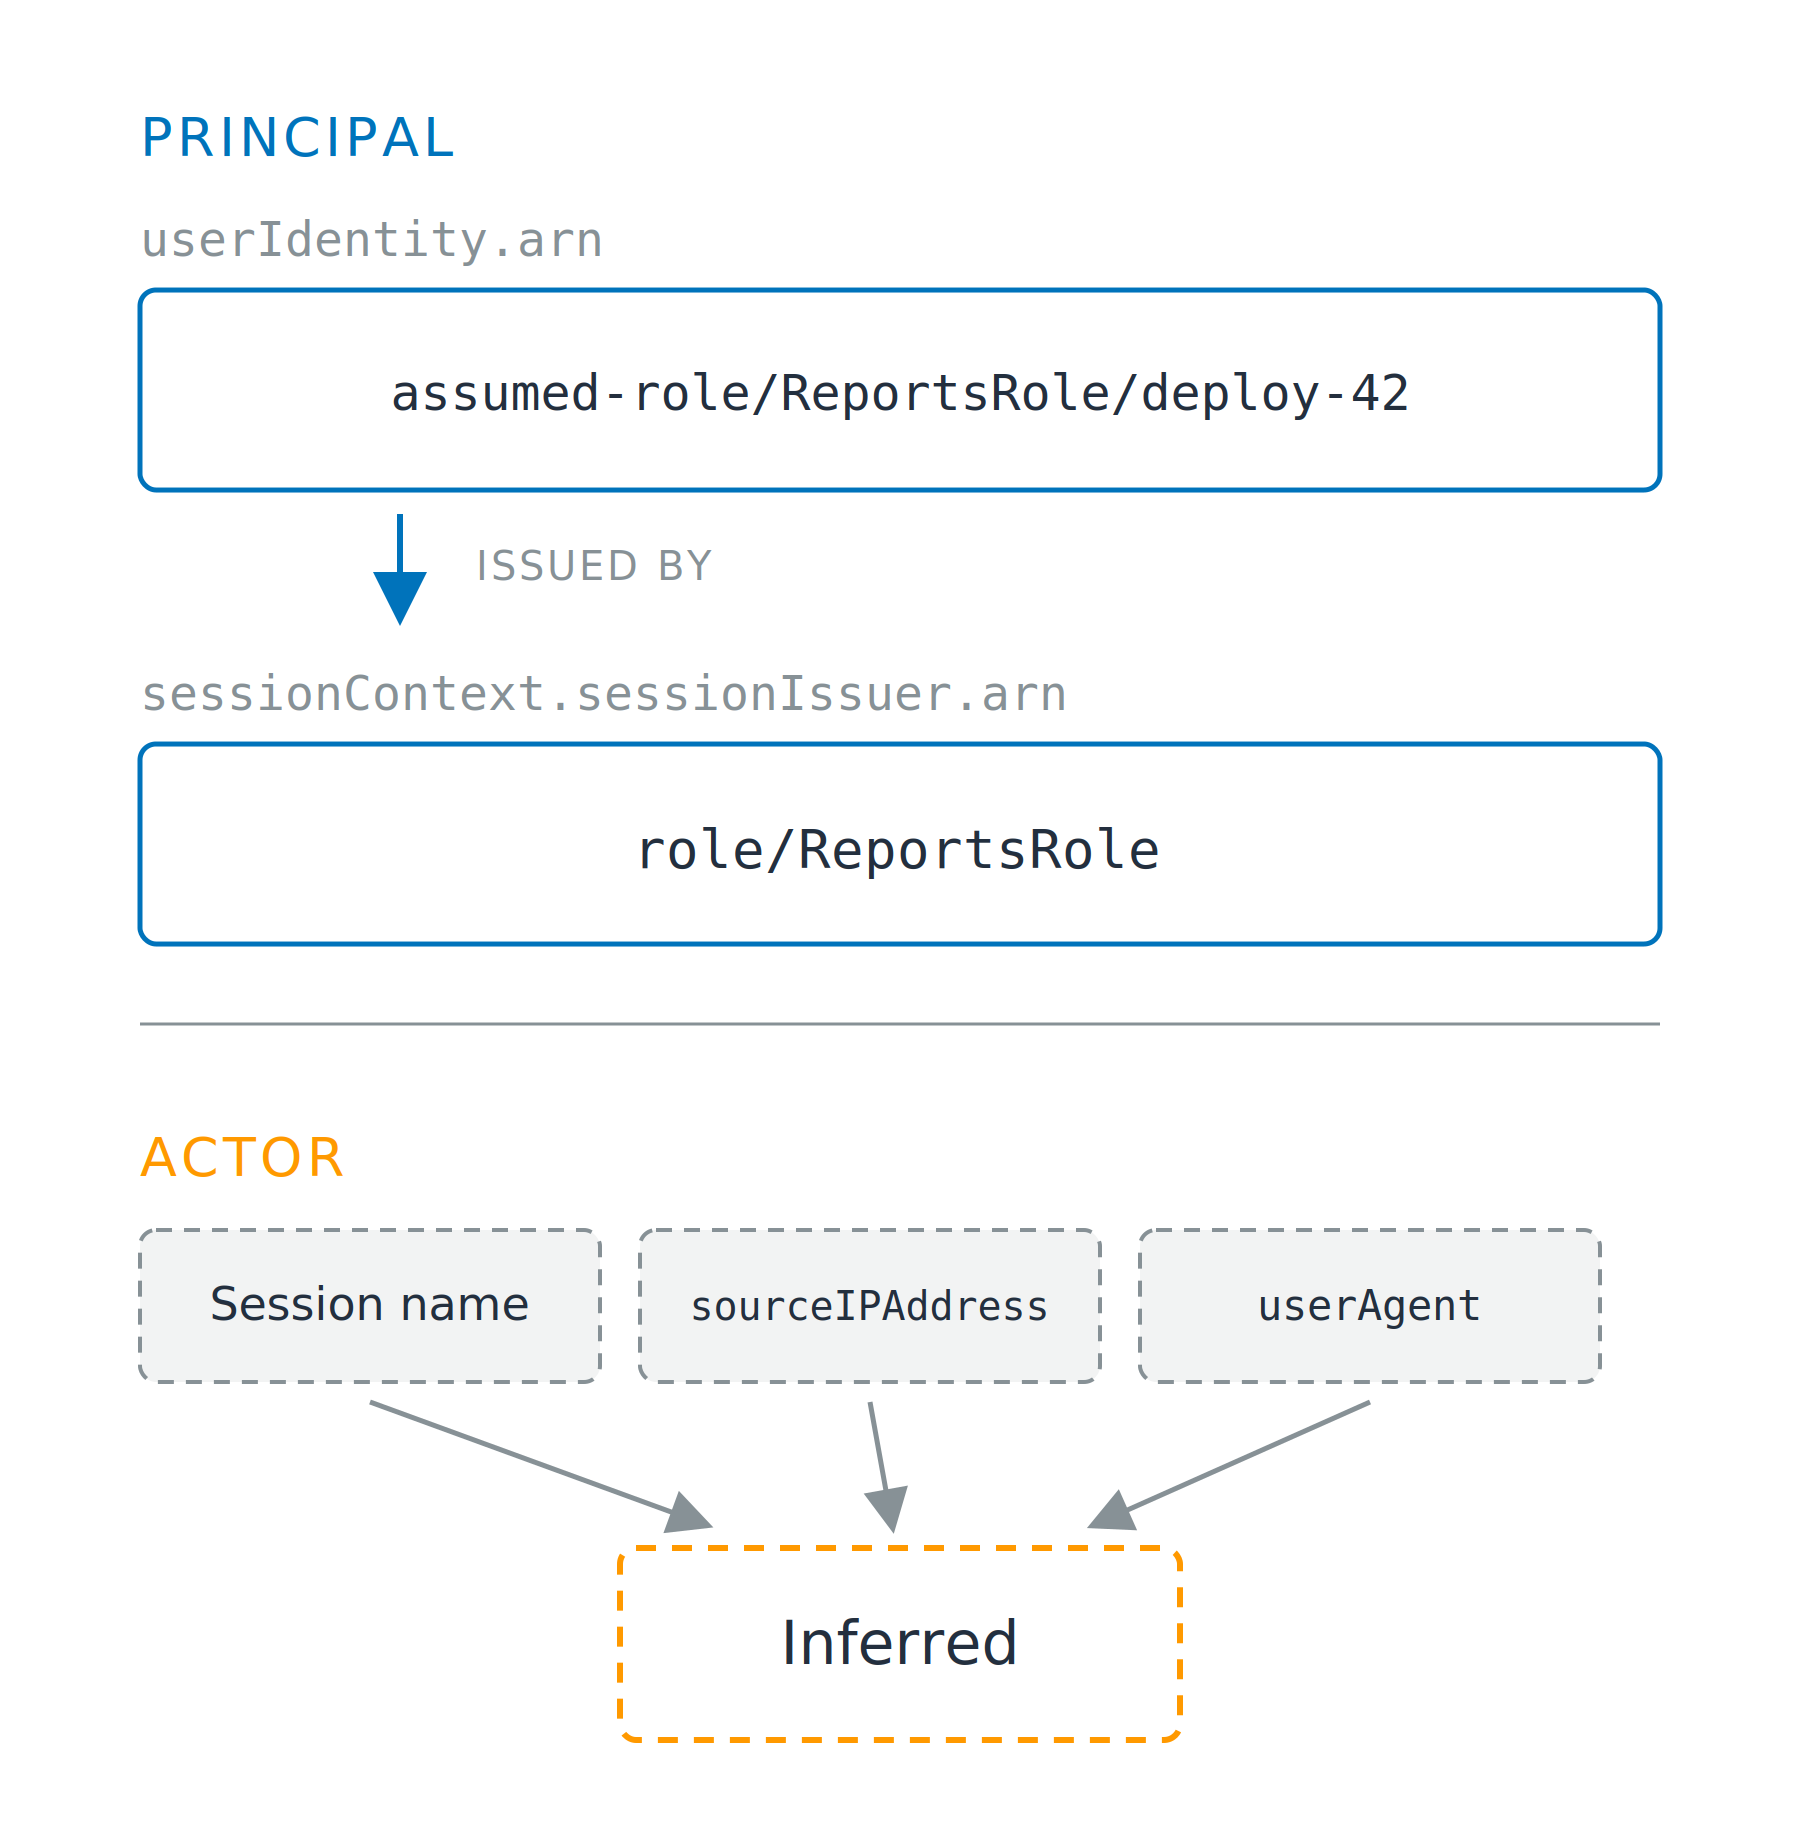
Två fält, en identitet

  • Session: den som anropar, i arn, börjar med arn:aws:sts:
  • Roll: dess behörighet, i sessionIssuer, börjar med arn:aws:iam:

Två staplade zoner. Den övre zonen, rubricerad Principal, visar sessions-ARN:et assumed-role/ReportsRole/deploy-42 med en pil ner till roll-ARN:et role/ReportsRole som utfärdade den, båda ritade som heldragna. Den nedre zonen, rubricerad Actor, visar tre streckade rutor för sessionsnamn, sourceIPAddress och userAgent, som alla pekar ner mot en streckad ruta med texten Inferred.

Använda AWS-säkerhet för utvecklare

Loggen namnger principalen

Två fält, en identitet

  • Session: den som anropar, i arn, börjar med arn:aws:sts:
  • Roll: dess behörighet, i sessionIssuer, börjar med arn:aws:iam:

Aktören är inget fält

  • Härleds: sessionsnamn, sourceIPAddress

Två staplade zoner. Den övre zonen, rubricerad Principal, visar sessions-ARN:et assumed-role/ReportsRole/deploy-42 med en pil ner till roll-ARN:et role/ReportsRole som utfärdade den, båda ritade som heldragna. Den nedre zonen, rubricerad Actor, visar tre streckade rutor för sessionsnamn, sourceIPAddress och userAgent, som alla pekar ner mot en streckad ruta med texten Inferred.

Använda AWS-säkerhet för utvecklare

Behåll fyra fält, inte fyrtio

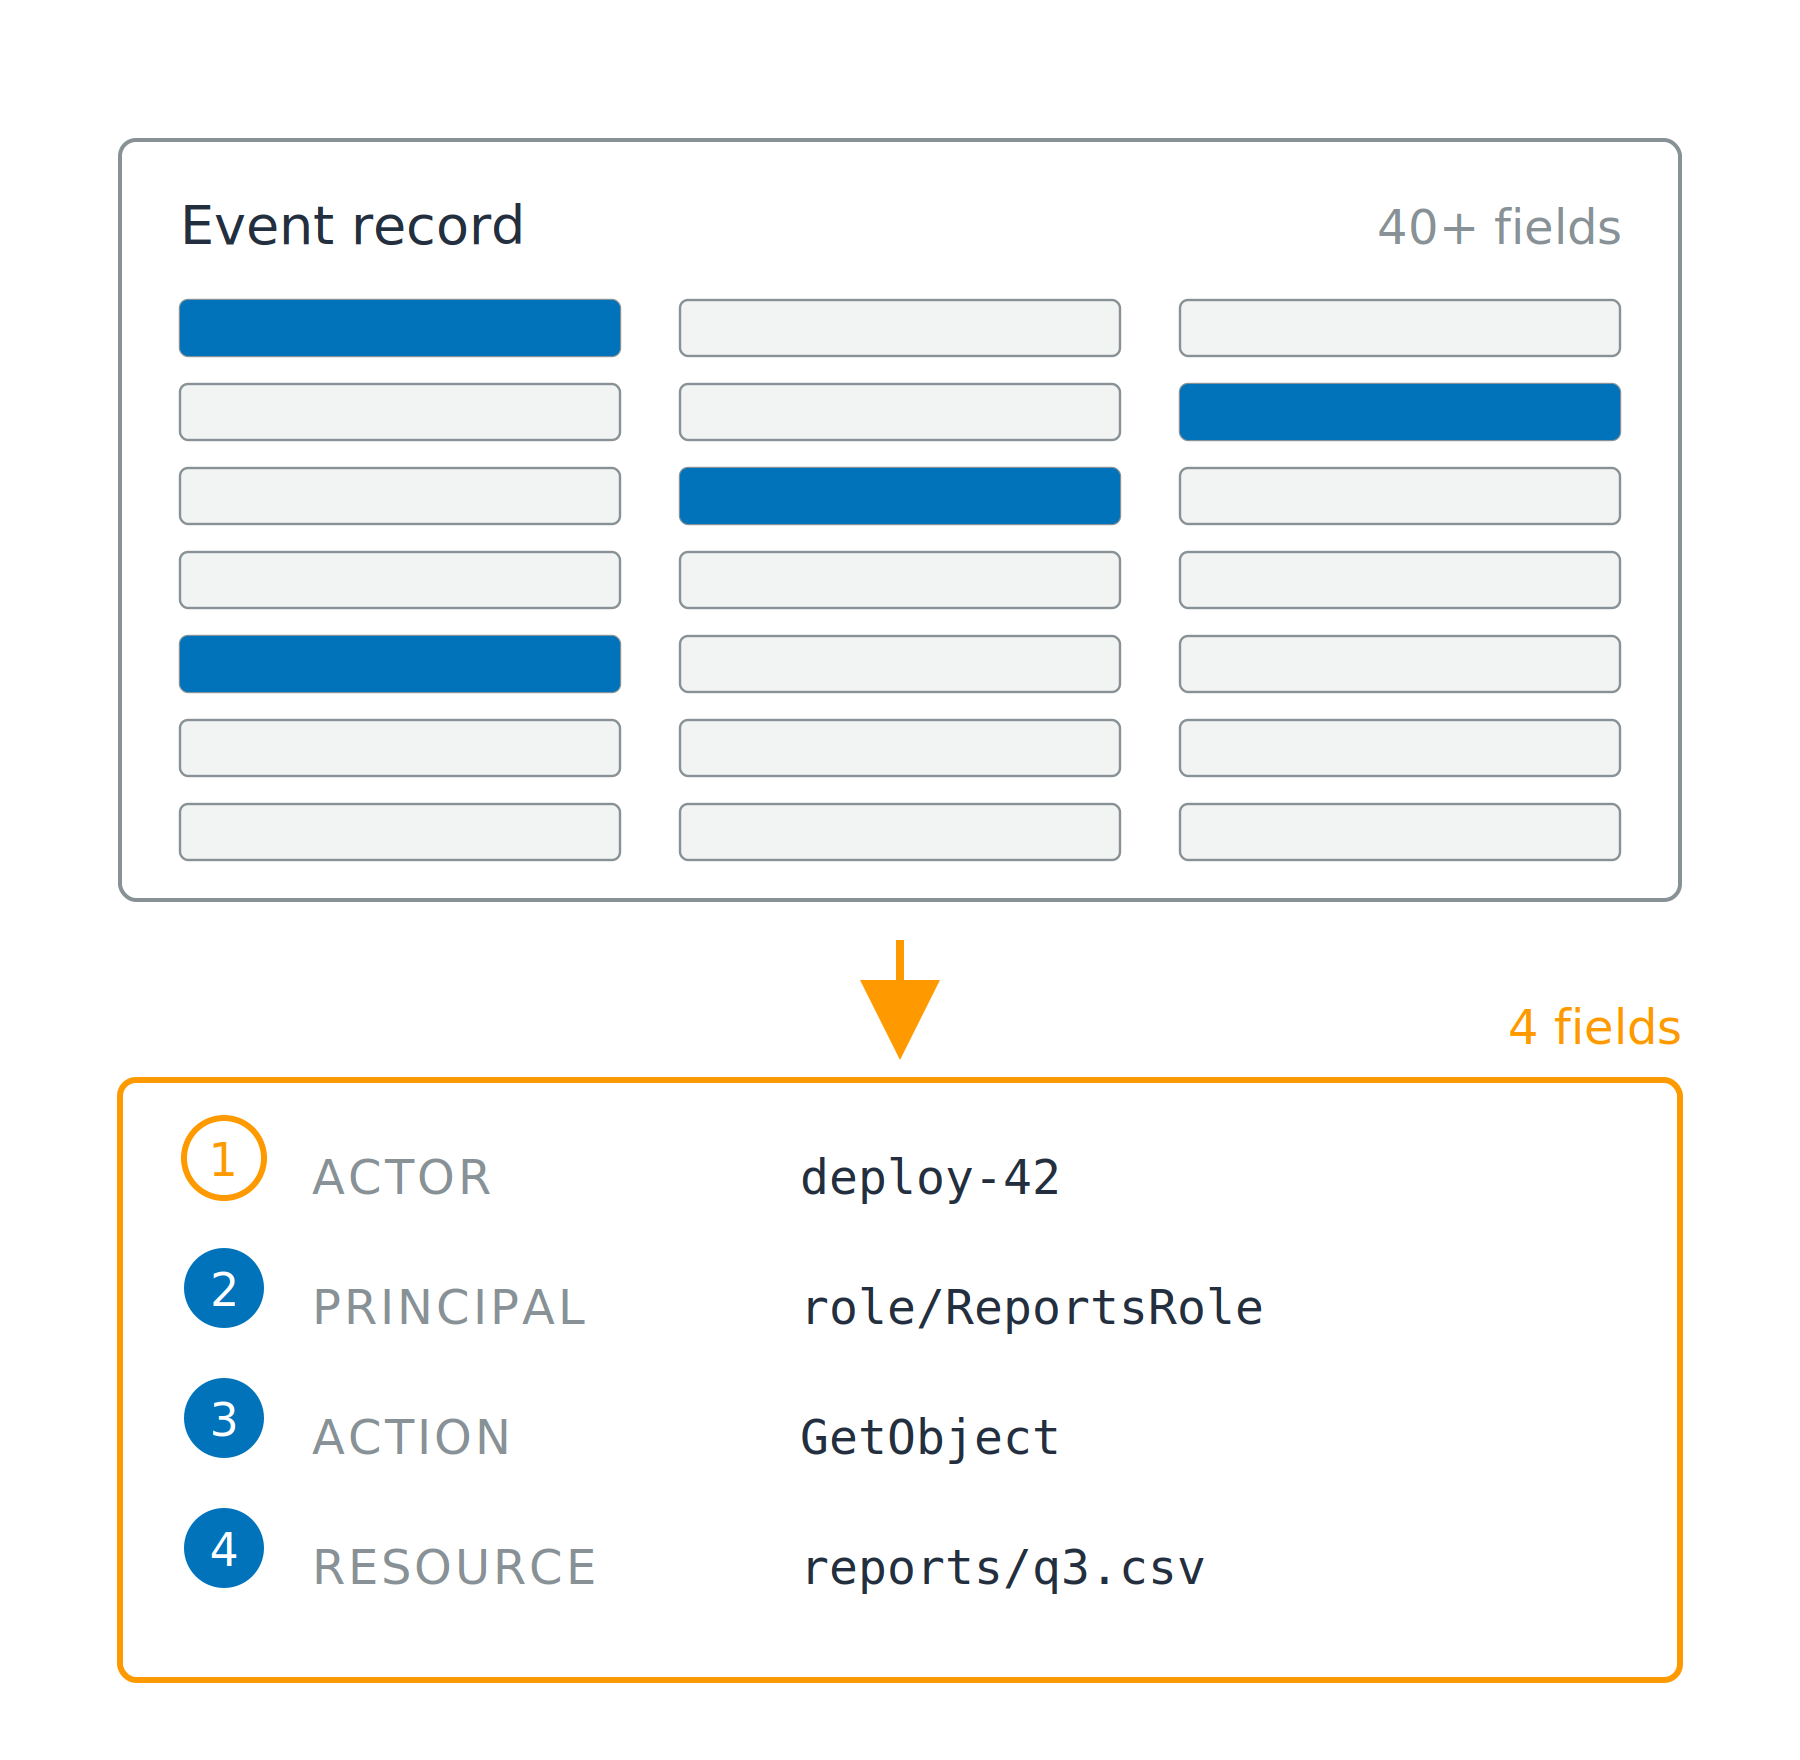
Fyrtio fält, fyra som spelar roll

  • Aktör: vem som startade det
  • Principal: identiteten AWS kontrollerade
  • Åtgärd: vad som anropades
  • Resurs: vad den rörde

En tät händelsepost med många grå fältstaplar där fyra är markerade i blått, med en pil ner till ett kompakt kort med fyra numrerade rader: actor, principal, action och resource.

Använda AWS-säkerhet för utvecklare

Behåll fyra fält, inte fyrtio

Fyrtio fält, fyra som spelar roll

  • Aktör: vem som startade det
  • Principal: identiteten AWS kontrollerade
  • Åtgärd: vad som anropades
  • Resurs: vad den rörde

Varifrån de kommer

  • Åtgärd från eventName, resurs från requestParameters
  • Principal från userIdentity, aktör härledd

En tät händelsepost med många grå fältstaplar där fyra är markerade i blått, med en pil ner till ett kompakt kort med fyra numrerade rader: actor, principal, action och resource.

Använda AWS-säkerhet för utvecklare

På som standard, eller av som standard
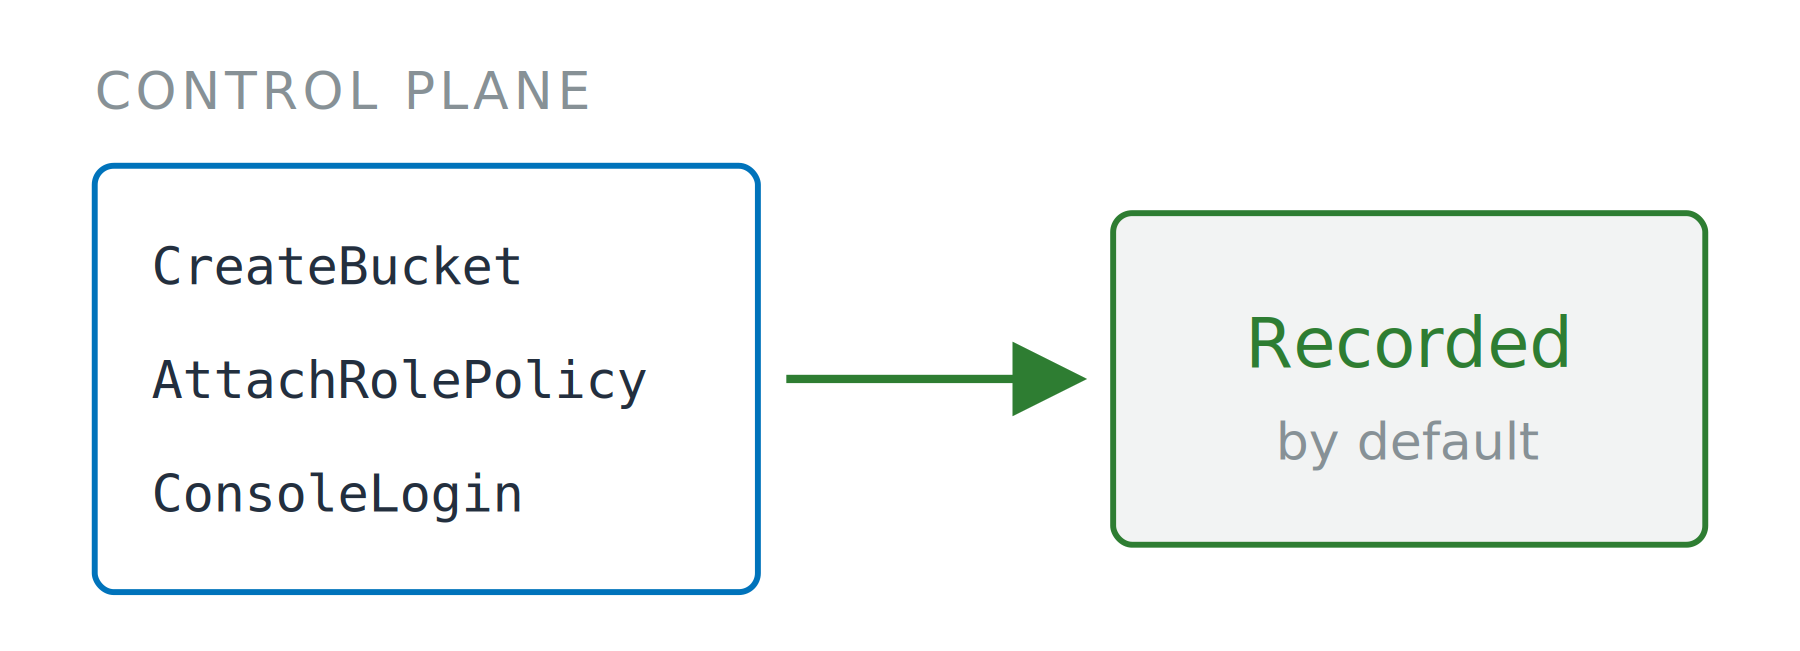
Hanteringshändelser

  • Anrop i kontrollplanet
  • Inkluderar alla KMS-anrop, så Decrypt hamnar här
  • Händelsehistorik: gratis 90-dagars vy i konsolen


Tre namn på kontrollplansanrop i en ruta, med en heldragen pil till en ruta med texten Recorded by default.


Använda AWS-säkerhet för utvecklare

På som standard, eller av som standard
Hanteringshändelser

  • Anrop i kontrollplanet
  • Inkluderar alla KMS-anrop, så Decrypt hamnar här
  • Händelsehistorik: gratis 90-dagars vy i konsolen

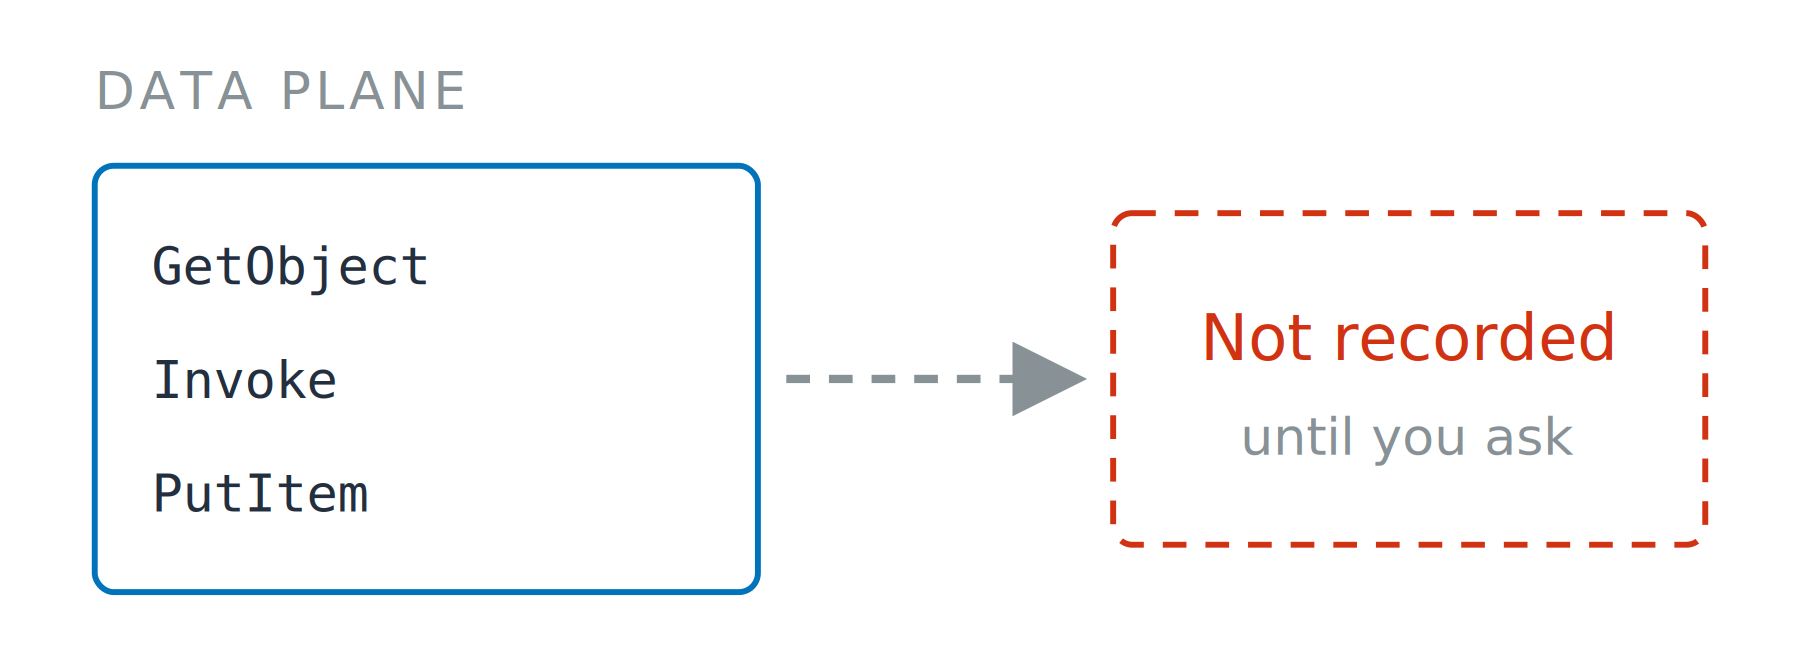
Datahändelser

  • Objektläsningar, funktionsanrop, postskrivningar
  • Trail: löpande leverans, faktureras separat
  • En selektor anger resurstyp och läsningar, skrivningar, eller båda

Tre namn på kontrollplansanrop i en ruta, med en heldragen pil till en ruta med texten Recorded by default.

Tre namn på dataplansanrop i en ruta, med en streckad pil till en streckad ruta med texten Not recorded until you ask.

Använda AWS-säkerhet för utvecklare

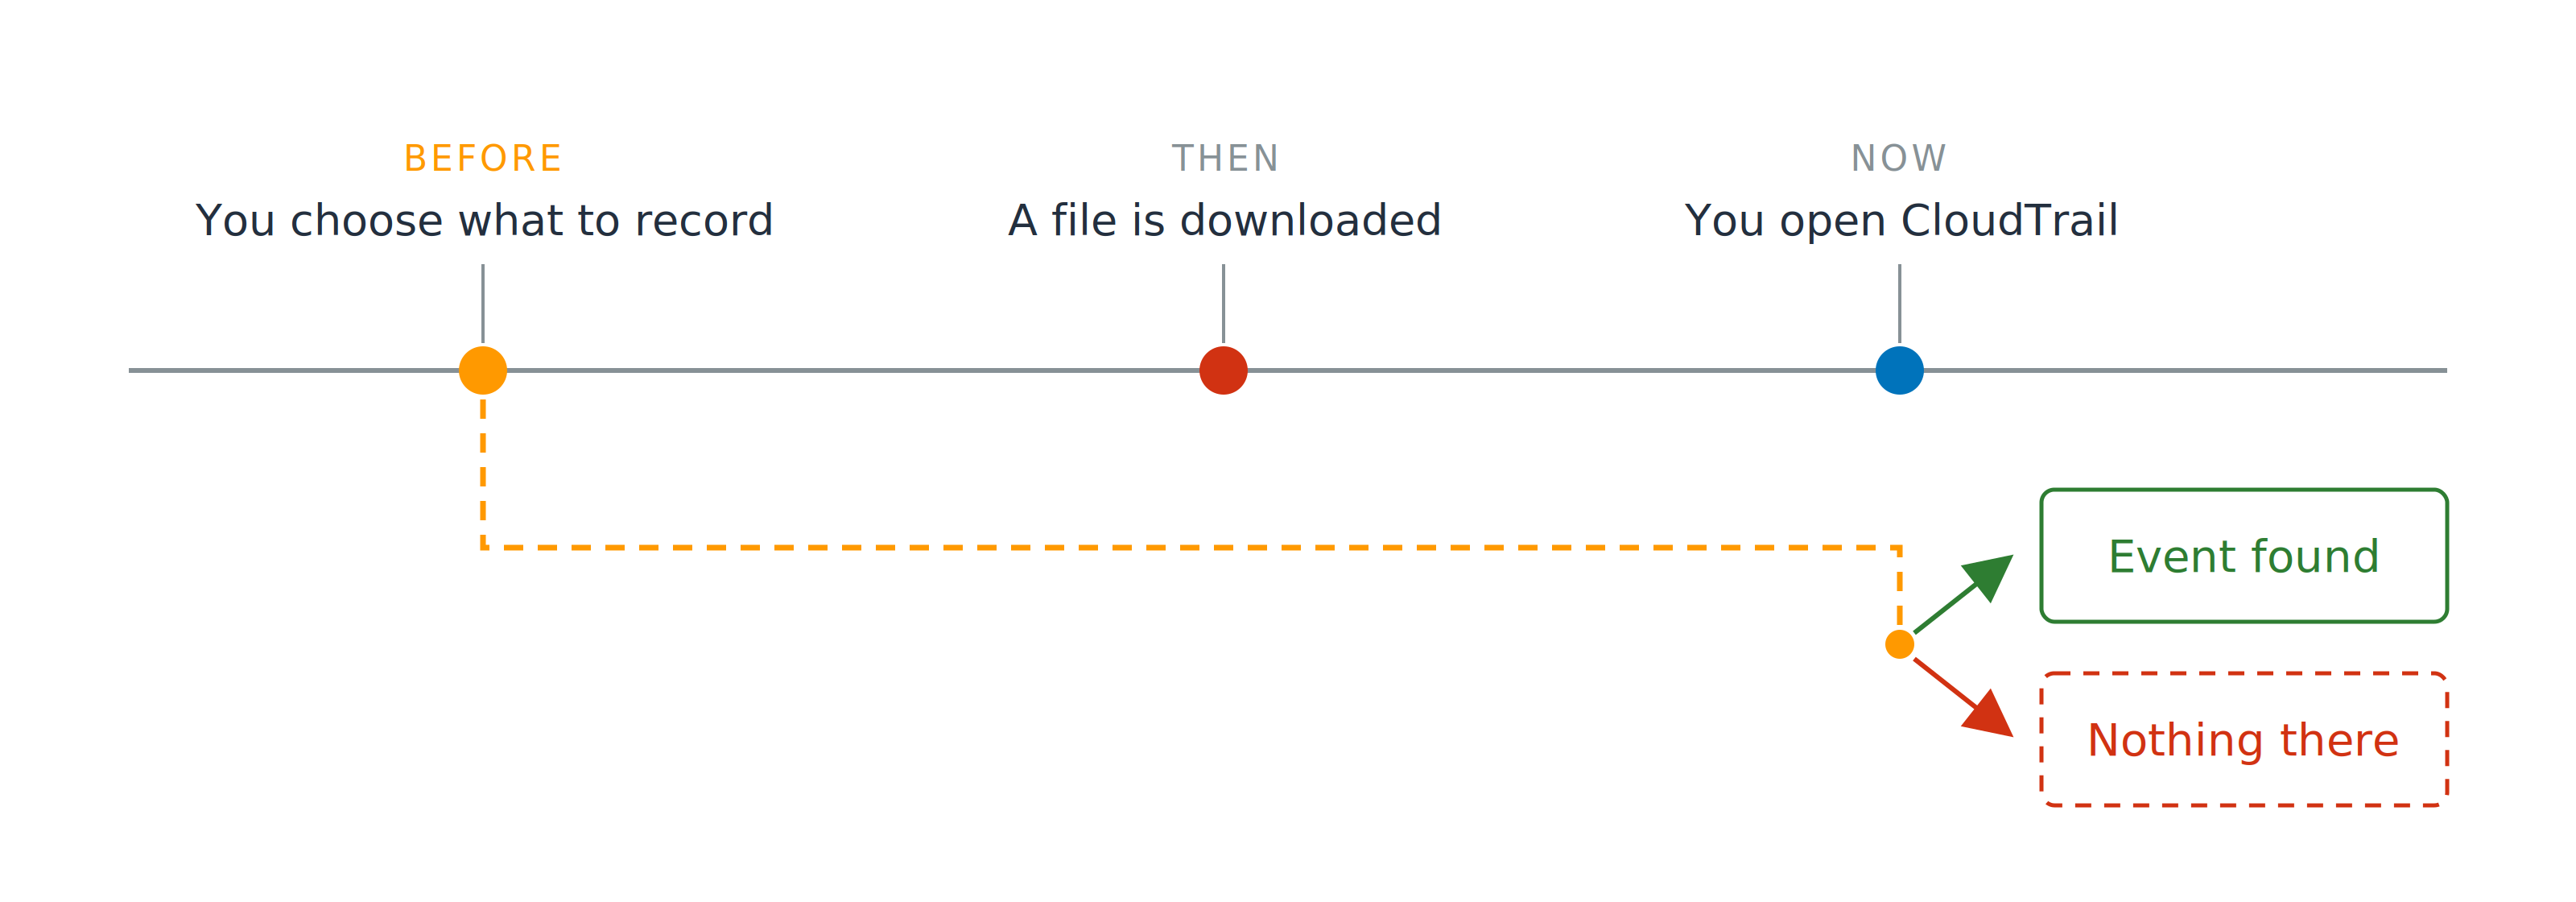
Ingen registrerade det där

En tidslinje med tre punkter: du väljer vad som ska registreras, en fil laddas ner, och du öppnar CloudTrail. En streckad linje bär den första punkten framåt till den sista, där den förgrenas till en ruta med hittad händelse och en ruta med inget där.

Bestämt innan, läst efteråt

Använda AWS-säkerhet för utvecklare

Ingen registrerade det där

En tidslinje med tre punkter: du väljer vad som ska registreras, en fil laddas ner, och du öppnar CloudTrail. En streckad linje bär den första punkten framåt till den sista, där den förgrenas till en ruta med hittad händelse och en ruta med inget där.

Bestämt innan, läst efteråt

  • Datahändelser på för kunddata
  • Av för resten
Använda AWS-säkerhet för utvecklare

Bevis, riktat framåt

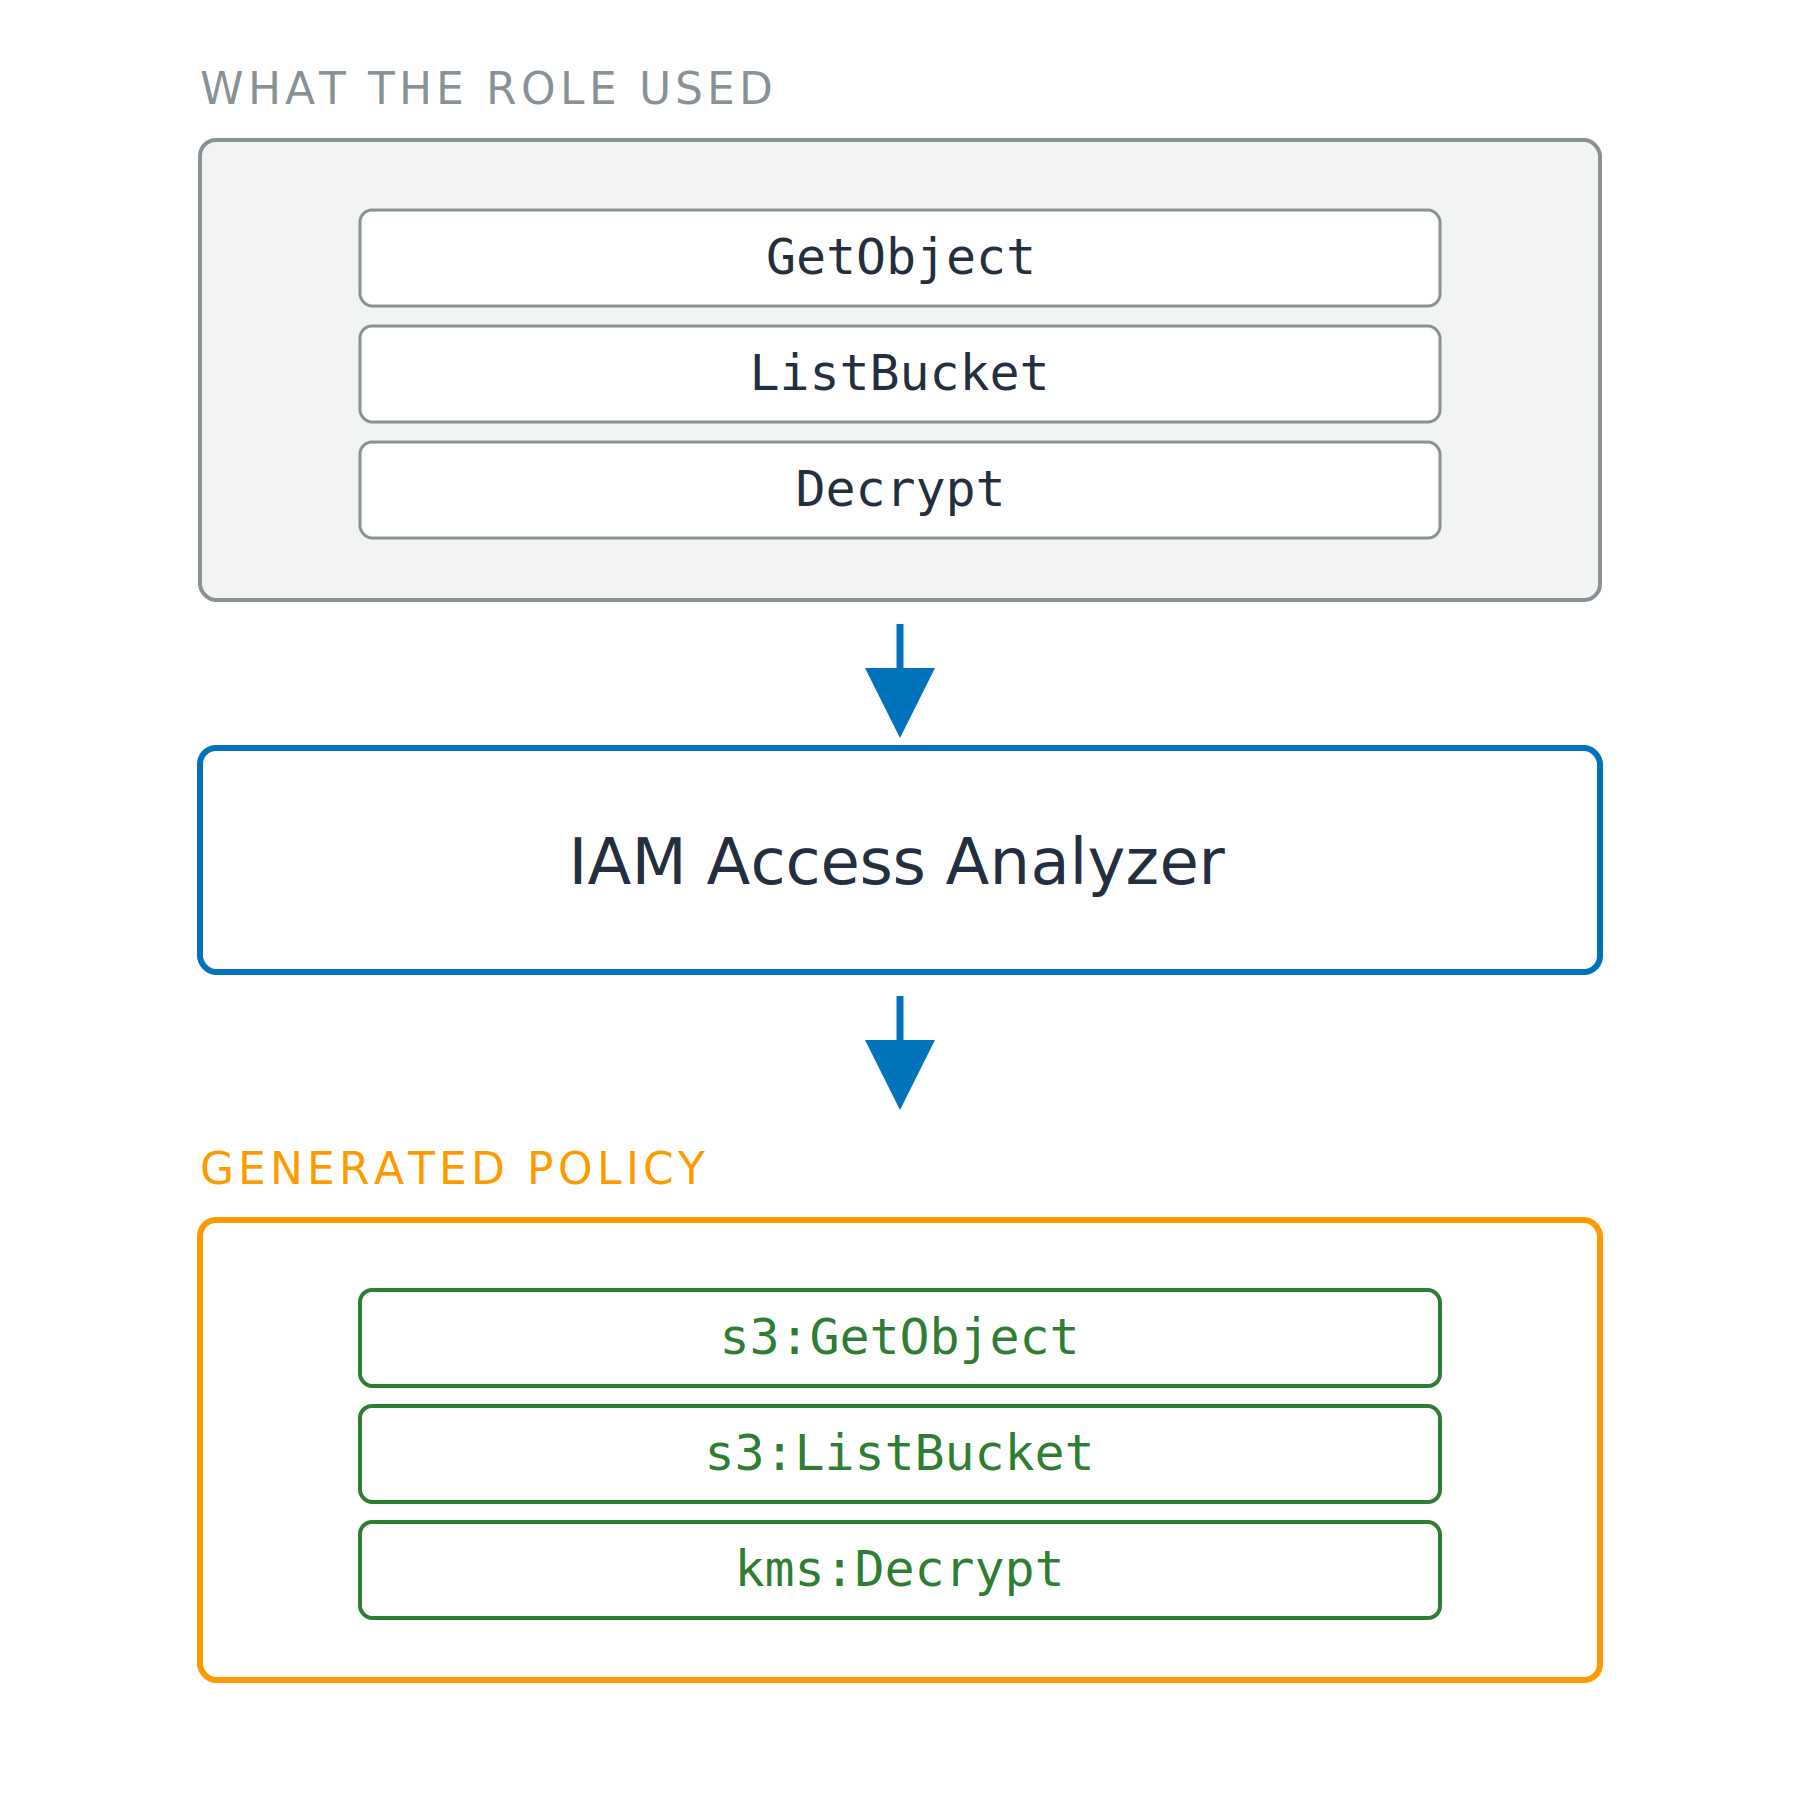
IAM Access Analyzer

  • Policyvalidering: kontrollerar en policy du skrivit

Tre staplade steg. En ruta med händelsenamnen för rollen som användes, GetObject, ListBucket och Decrypt, flödar in i IAM Access Analyzer, som flödar in i en genererad policy med de namnrymdade IAM-åtgärderna s3:GetObject, s3:ListBucket och kms:Decrypt.

Använda AWS-säkerhet för utvecklare

Bevis, riktat framåt

IAM Access Analyzer

  • Policyvalidering: kontrollerar en policy du skrivit
  • Policygenerering: upp till 90 dagar av din trail
  • Kräver en trail, inte Event history

Tre staplade steg. En ruta med händelsenamnen för rollen som användes, GetObject, ListBucket och Decrypt, flödar in i IAM Access Analyzer, som flödar in i en genererad policy med de namnrymdade IAM-åtgärderna s3:GetObject, s3:ListBucket och kms:Decrypt.

Använda AWS-säkerhet för utvecklare

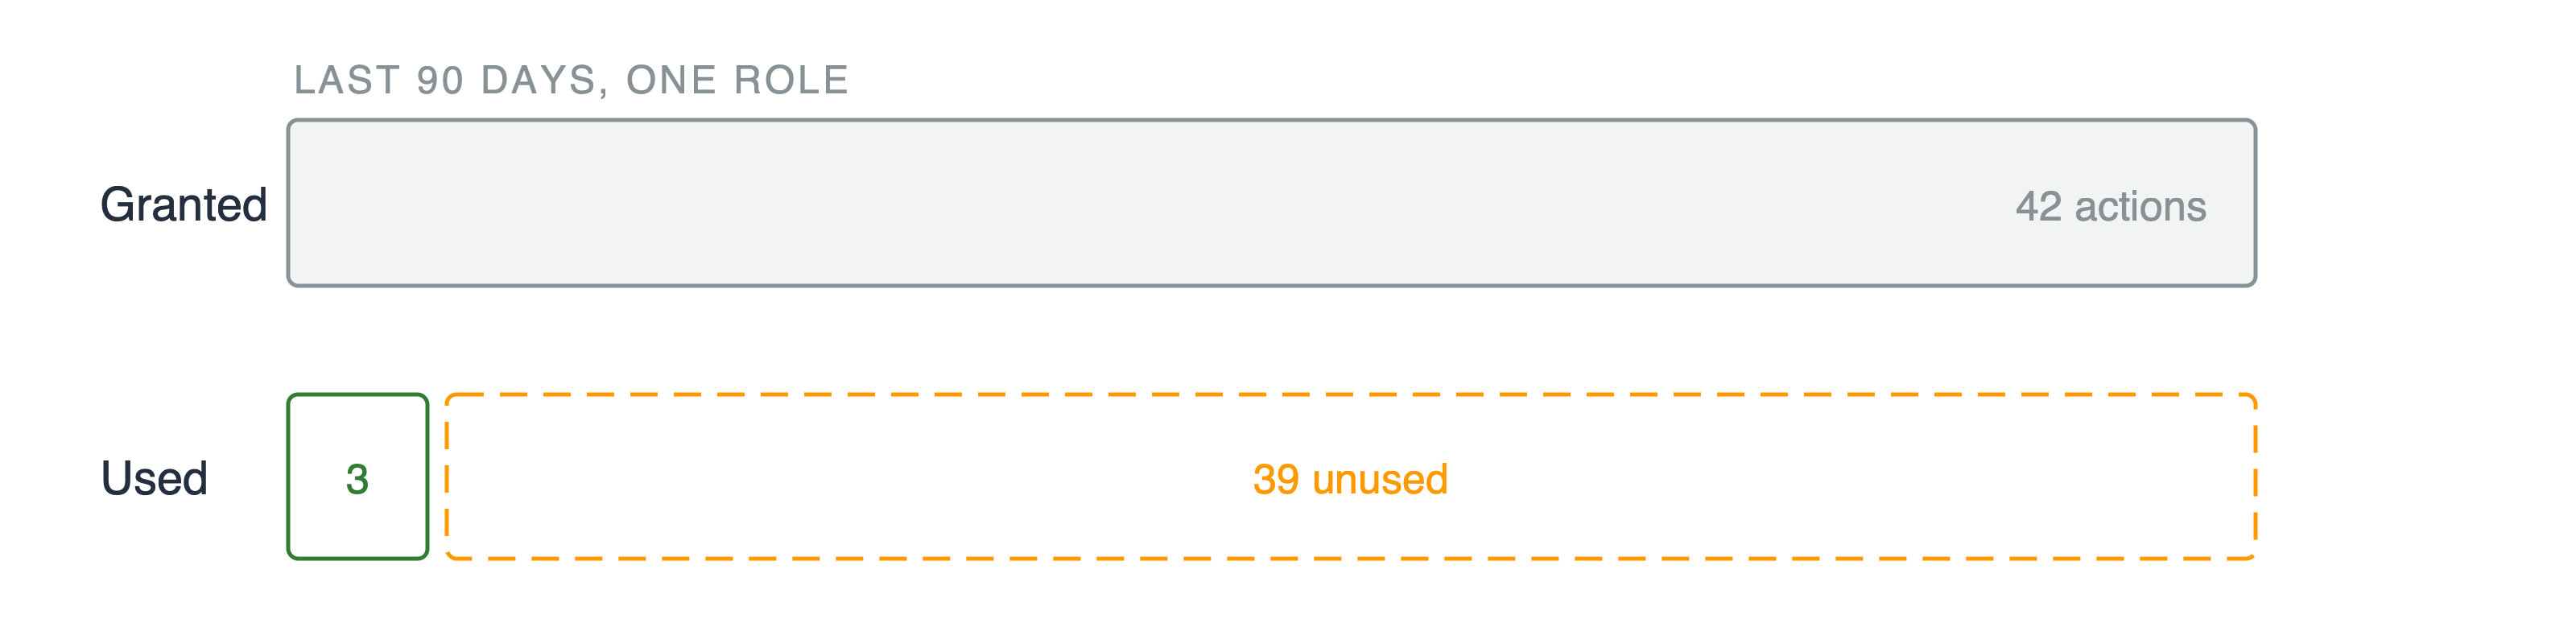
Beviljad, och aldrig använd

Två staplar. Den övre stapeln visar fyrtiotvå beviljade åtgärder. Den nedre stapeln delas i ett smalt grönt segment med tre åtgärder och ett brett streckat segment med trettionio oanvända.

Fynd om oanvänd åtkomst

  • Roller, nycklar och åtgärder som ingen har anropat
Använda AWS-säkerhet för utvecklare

Beviljad, och aldrig använd

Två staplar. Den övre stapeln visar fyrtiotvå beviljade åtgärder. Den nedre stapeln delas i ett smalt grönt segment med tre åtgärder och ett brett streckat segment med trettionio oanvända.

Fynd om oanvänd åtkomst

  • Roller, nycklar och åtgärder som ingen har anropat

Använd är inte samma som nödvändig

Använda AWS-säkerhet för utvecklare

Beviljad, och aldrig använd

Två staplar. Den övre stapeln visar fyrtiotvå beviljade åtgärder. Den nedre stapeln delas i ett smalt grönt segment med tre åtgärder och ett brett streckat segment med trettionio oanvända.

Fynd om oanvänd åtkomst

  • Roller, nycklar och åtgärder som ingen har anropat

Använd är inte samma som nödvändig

Minsta privilegium, uppmätt

  • Bevis in, striktare policy ut
Använda AWS-säkerhet för utvecklare

Nu kör vi en övning!

Använda AWS-säkerhet för utvecklare

Preparing Video For Download...