Använda AWS-säkerhet för utvecklare
Rahul Singh
Technical Product Manager
Ändringen som inte gör skillnad

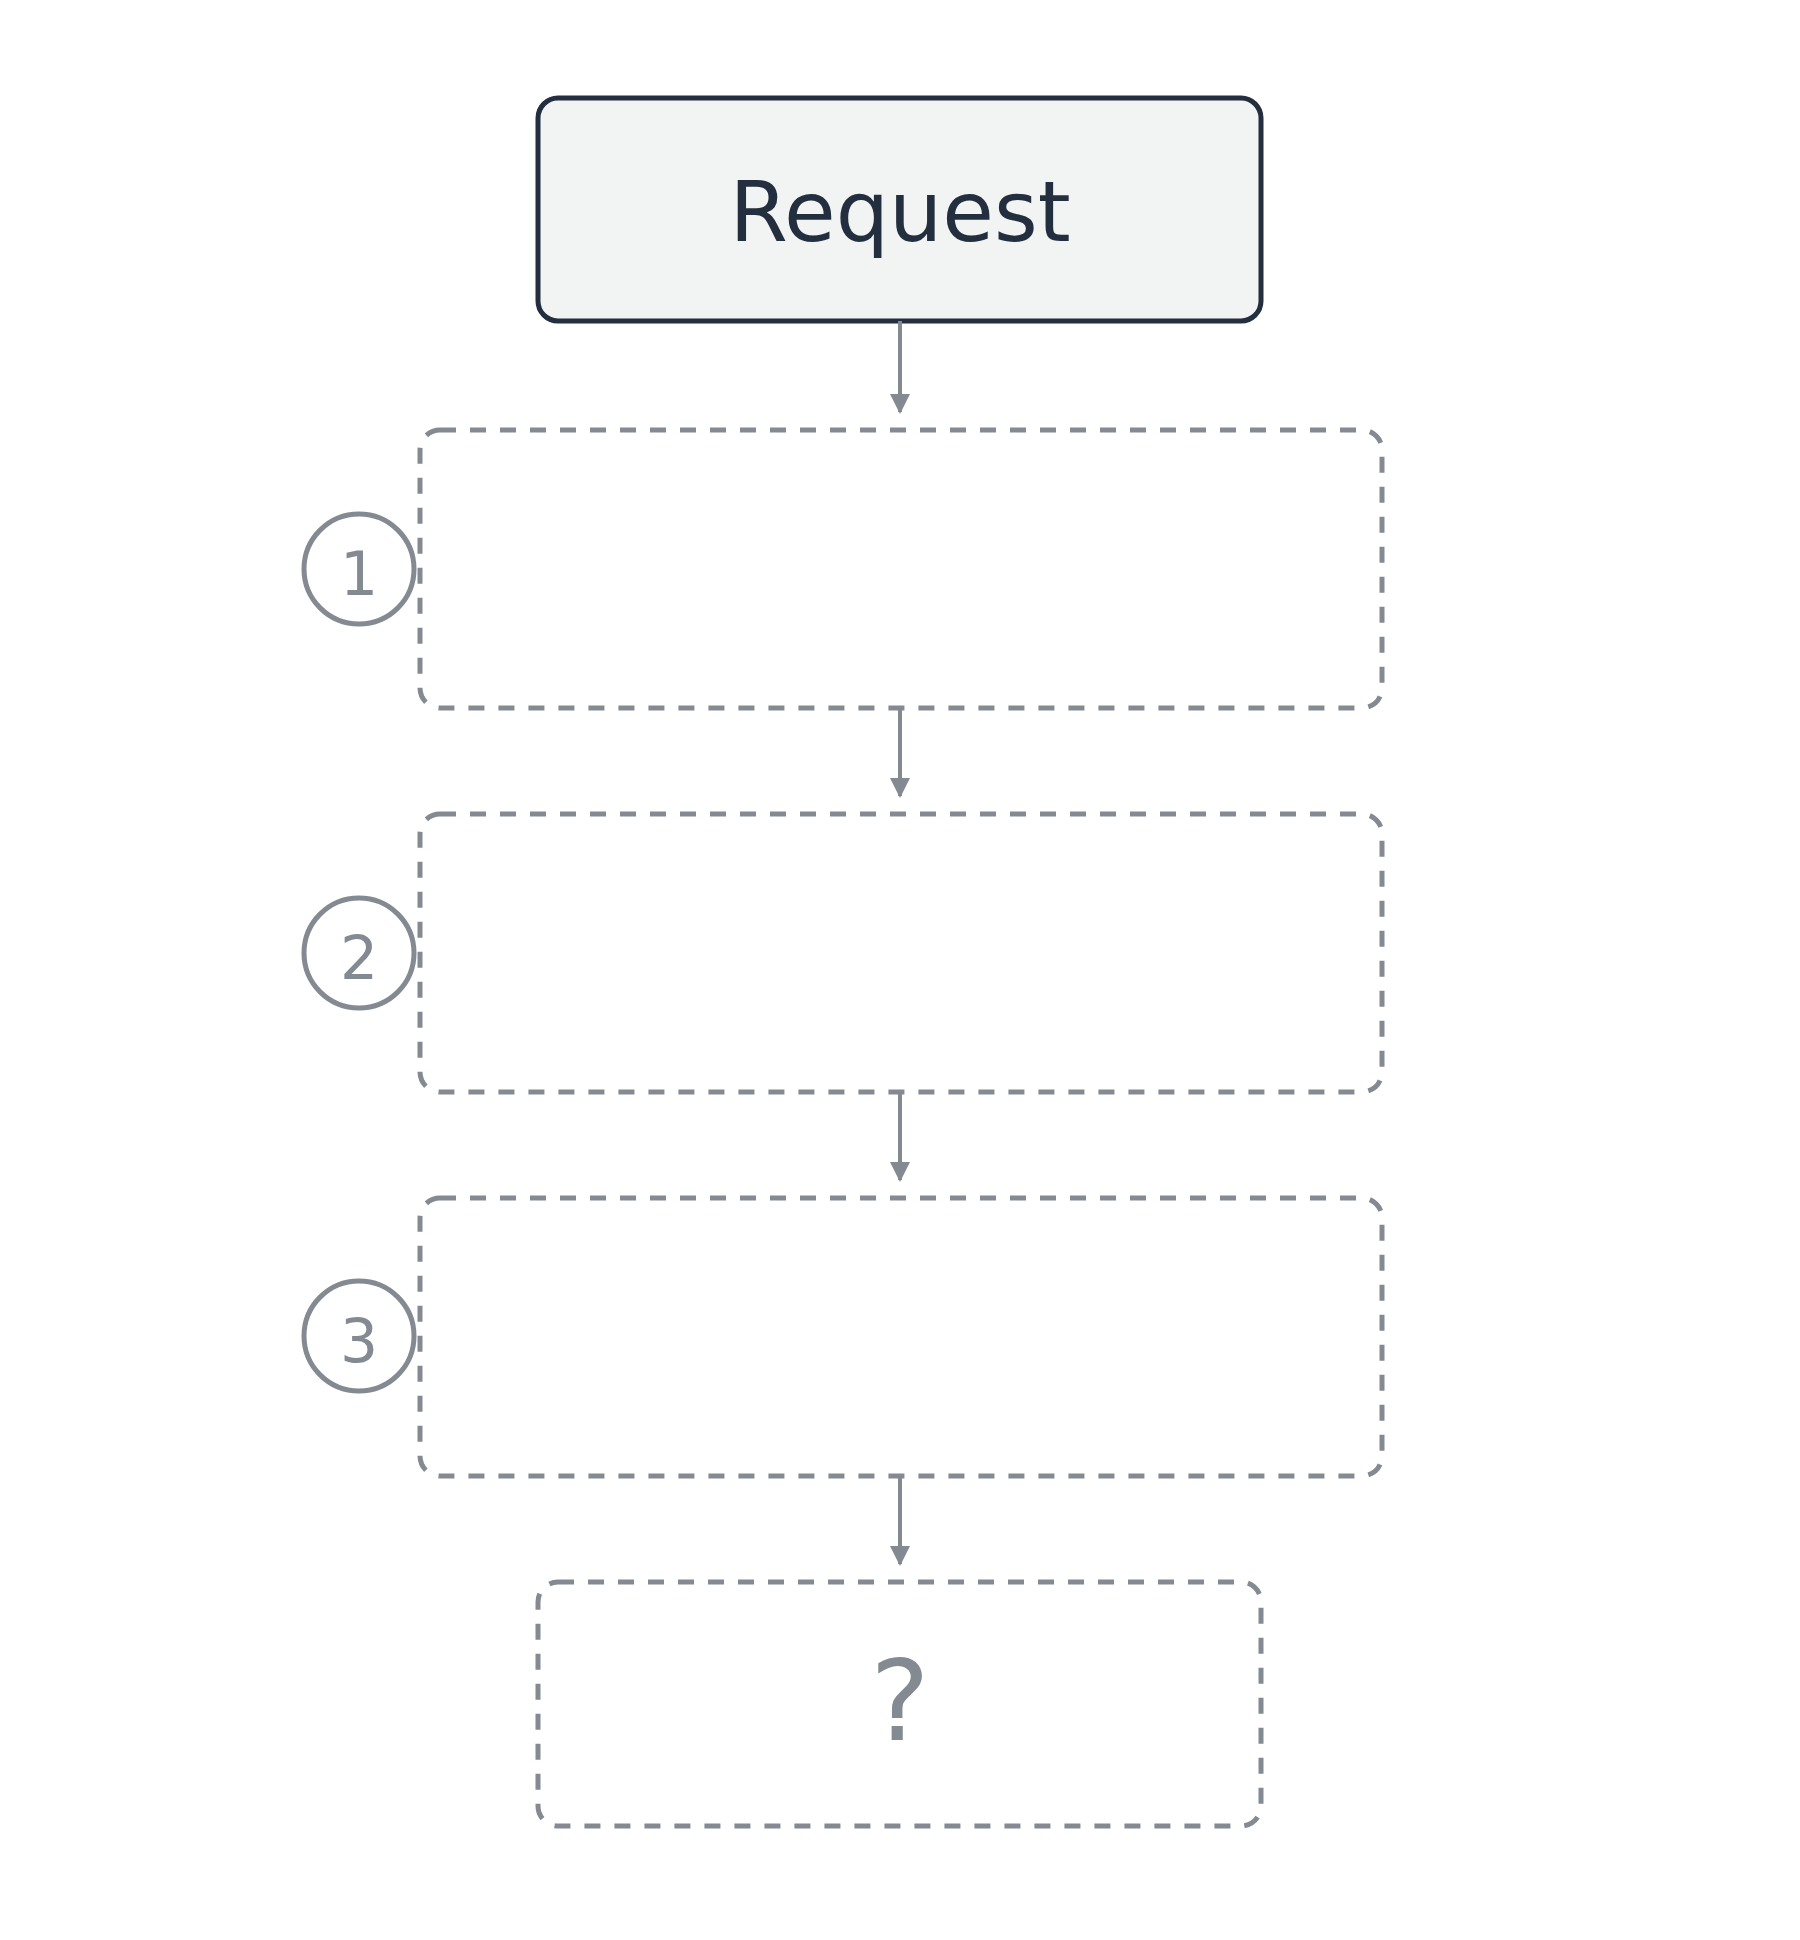
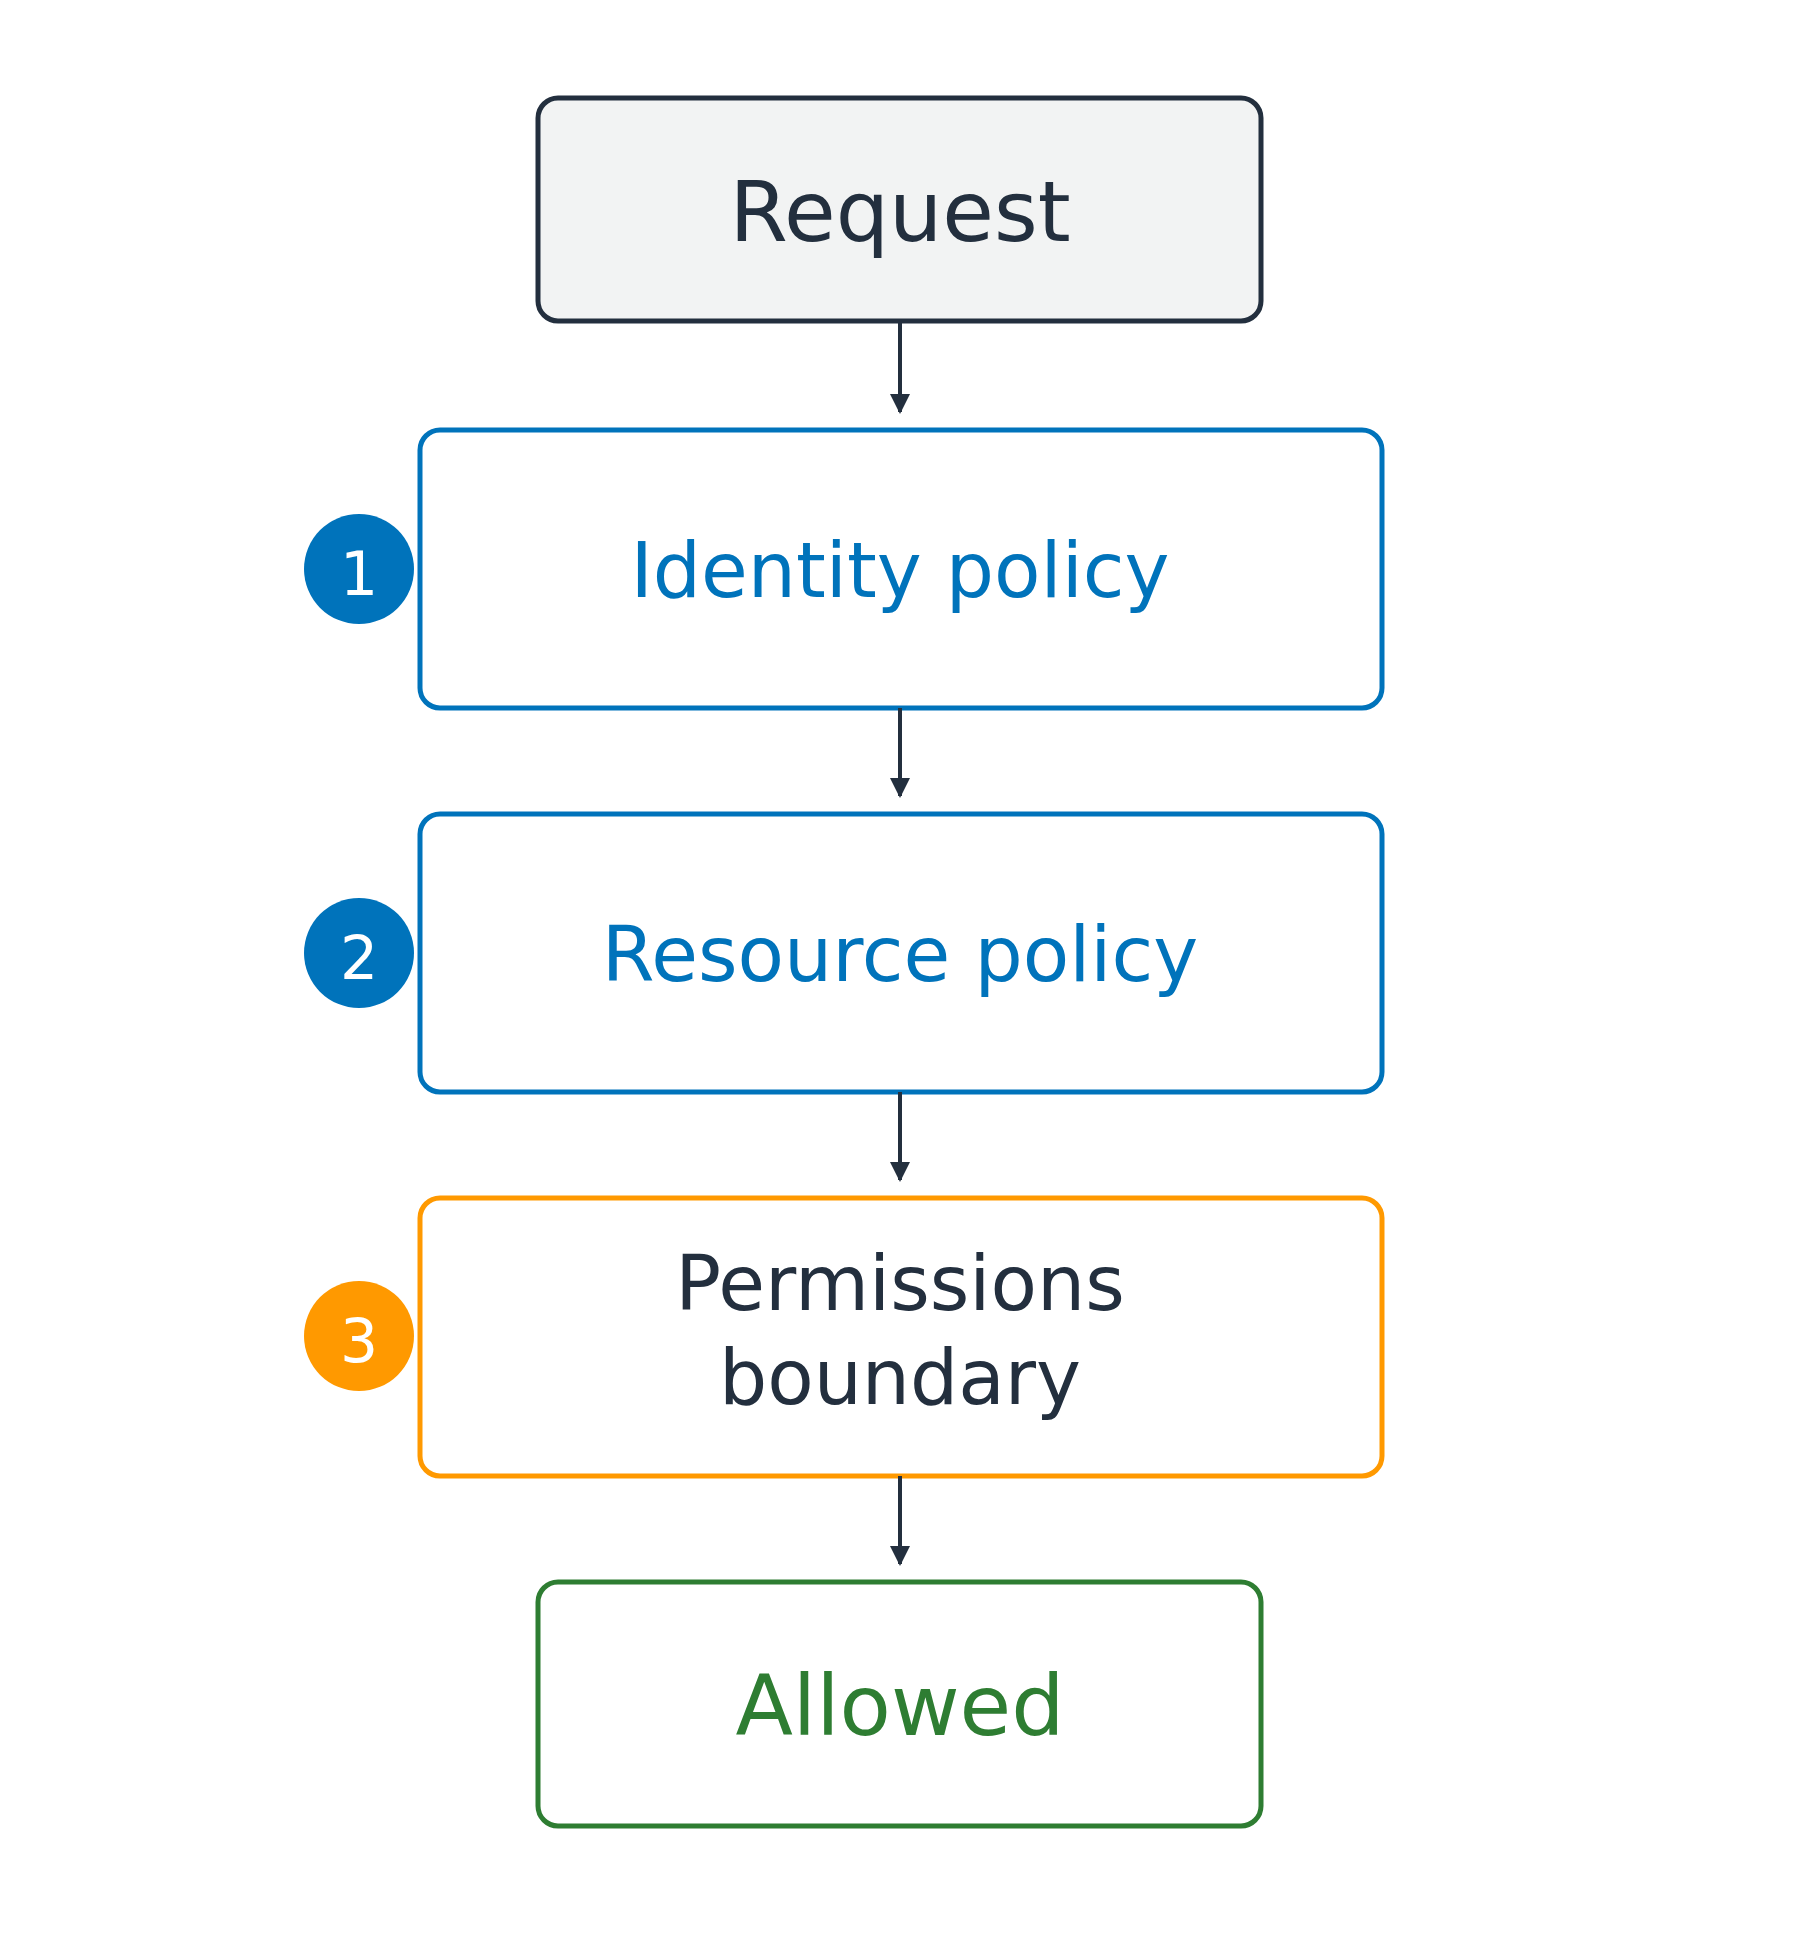
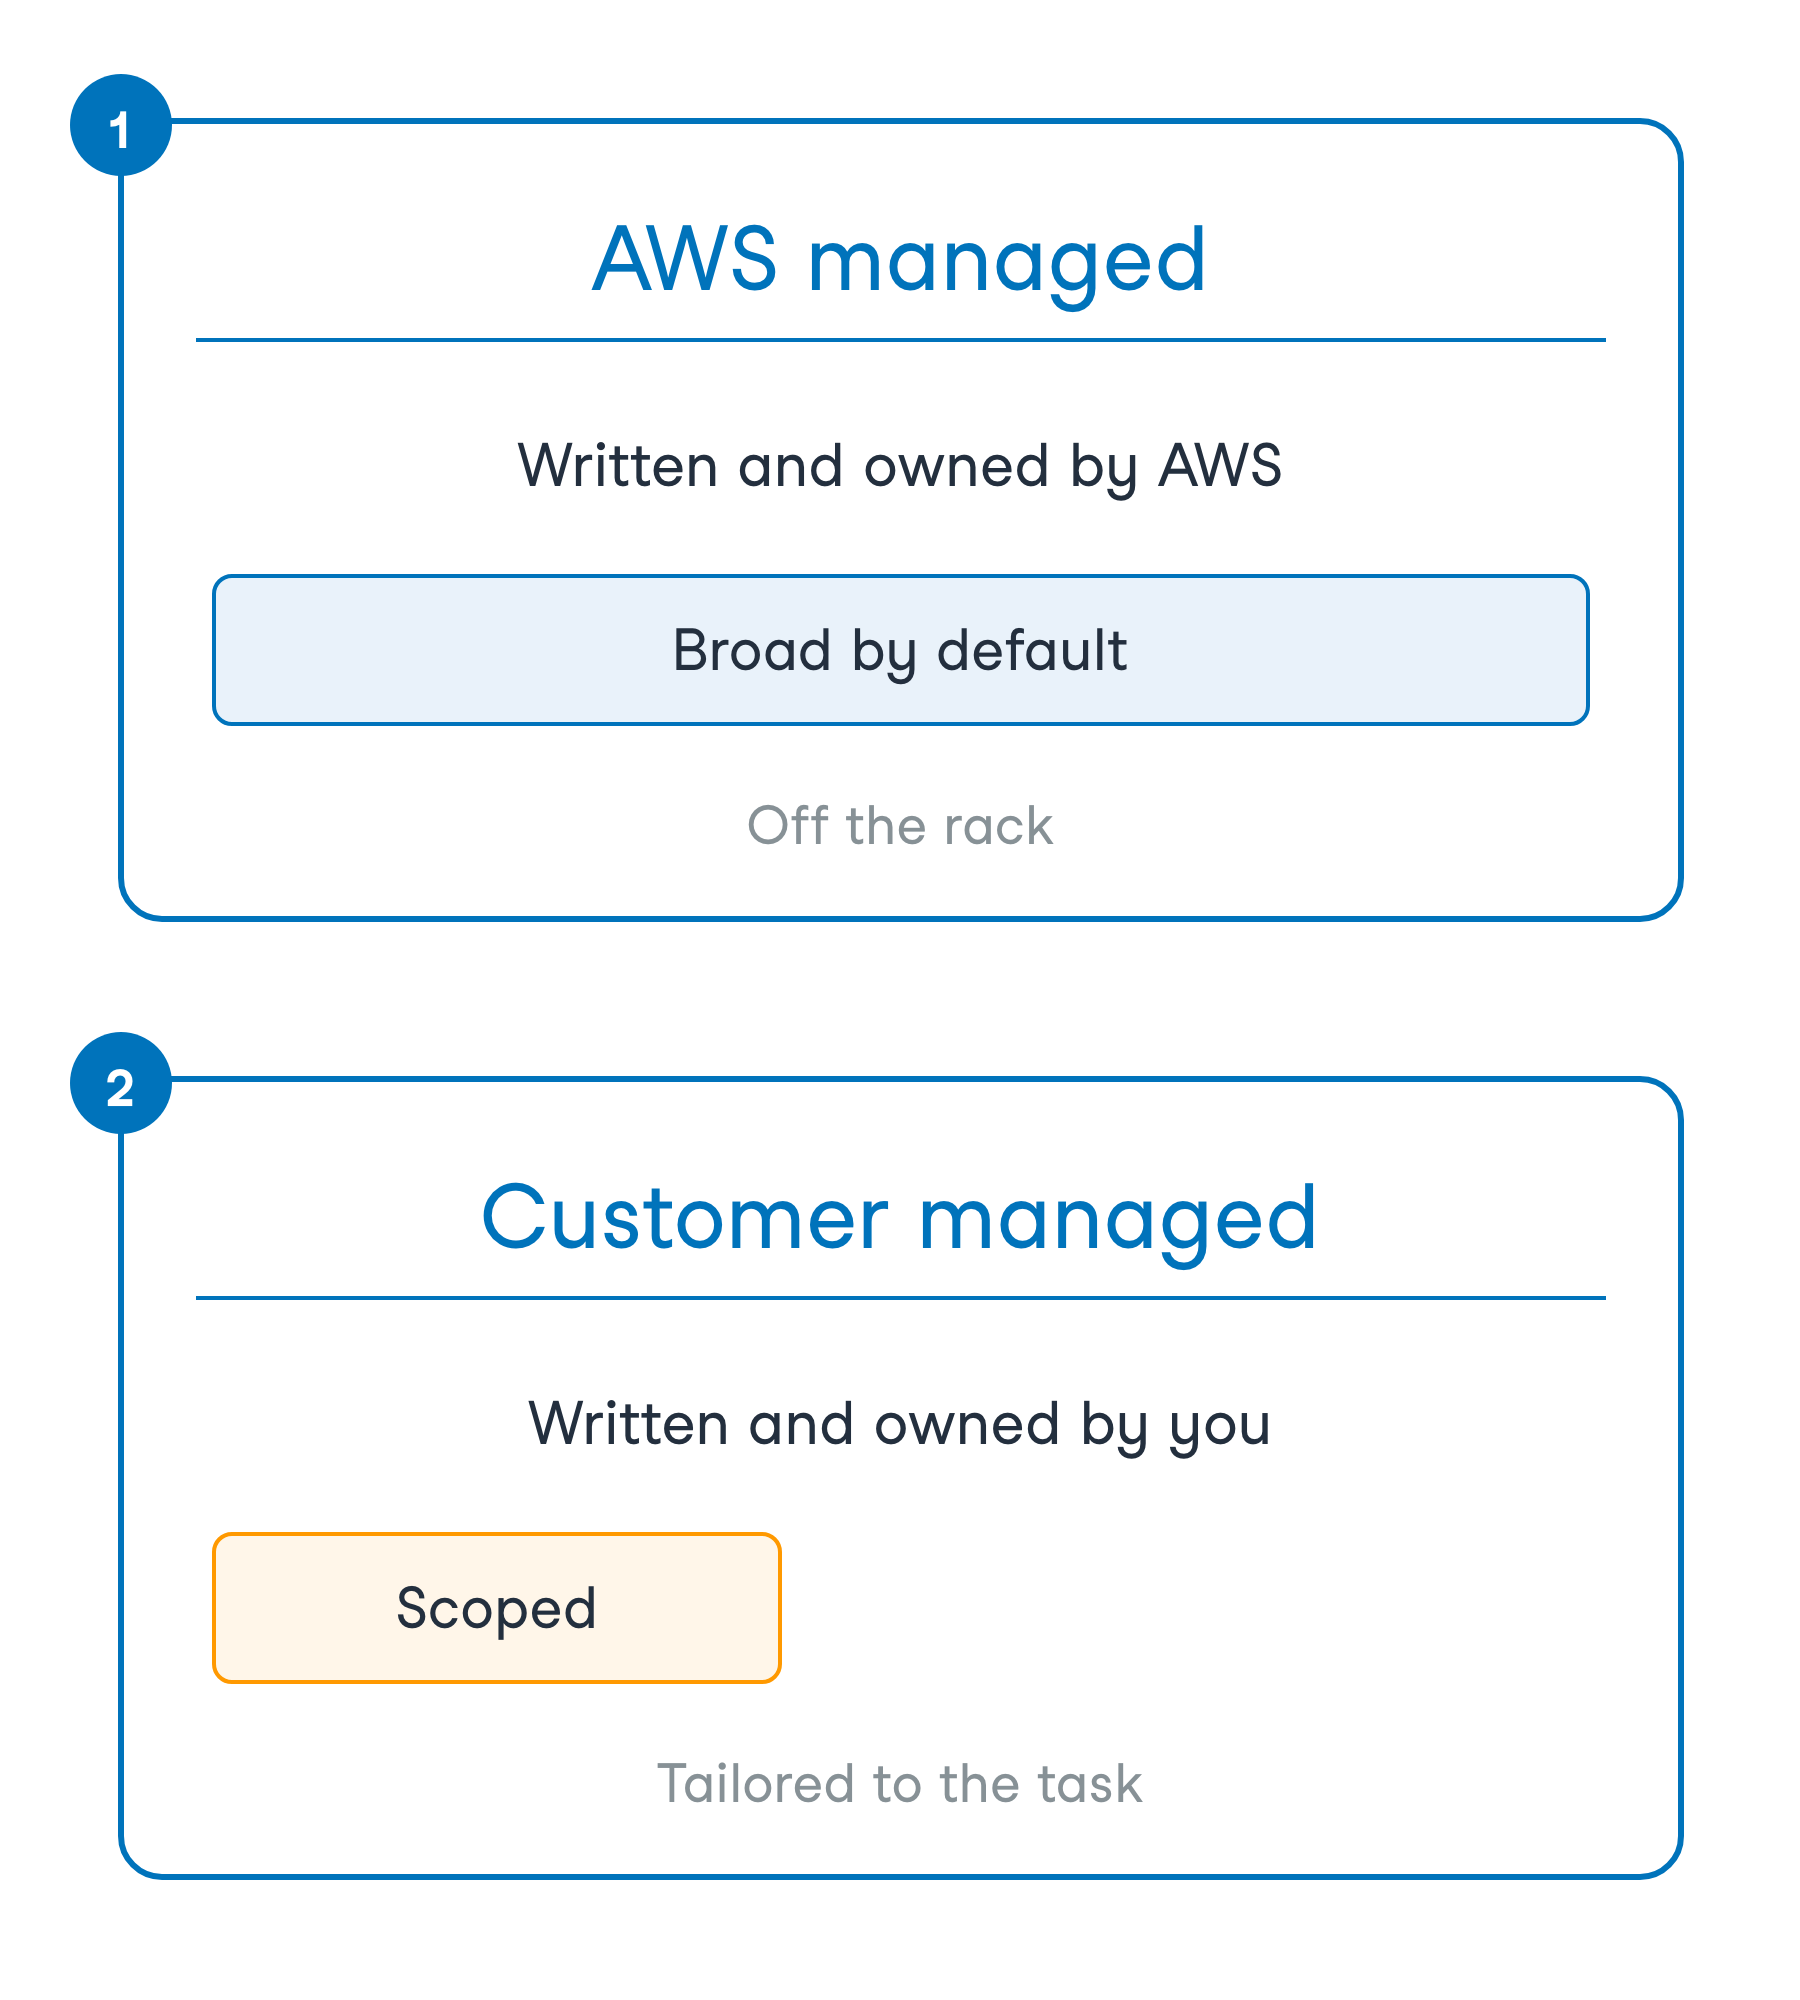
Upp till tre lager
I ditt eget konto räcker det att en policy tillåter
Nekas av vilket lager som helst

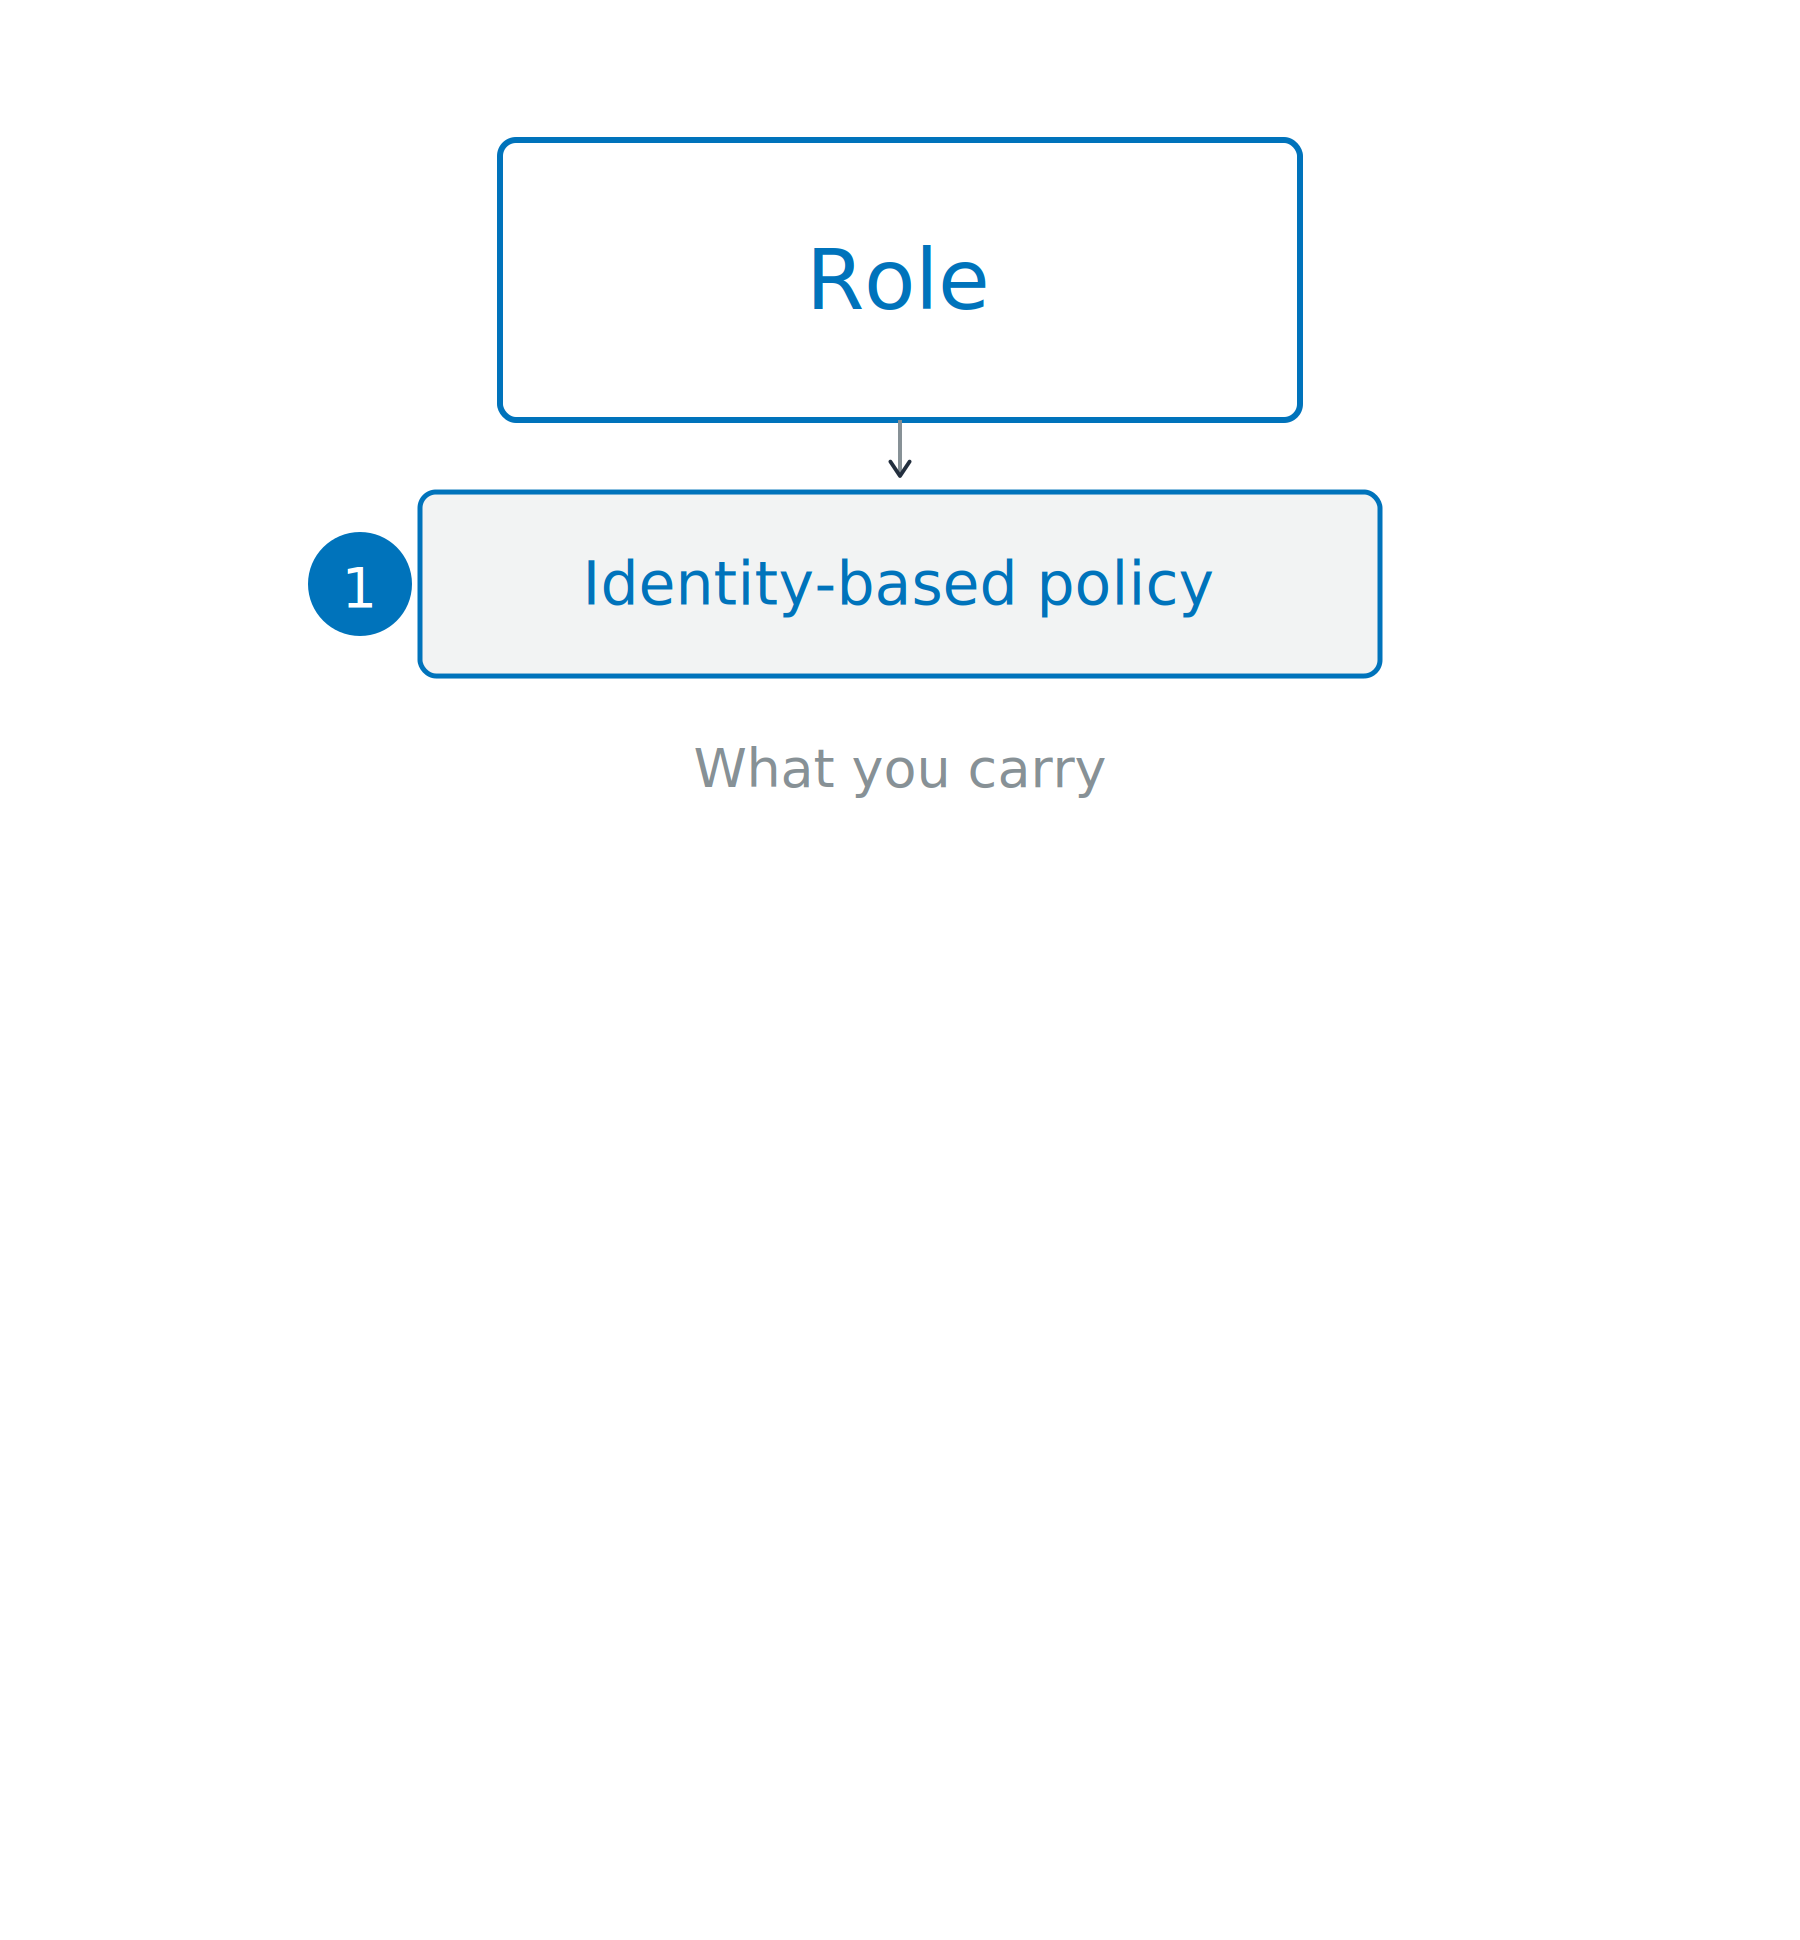
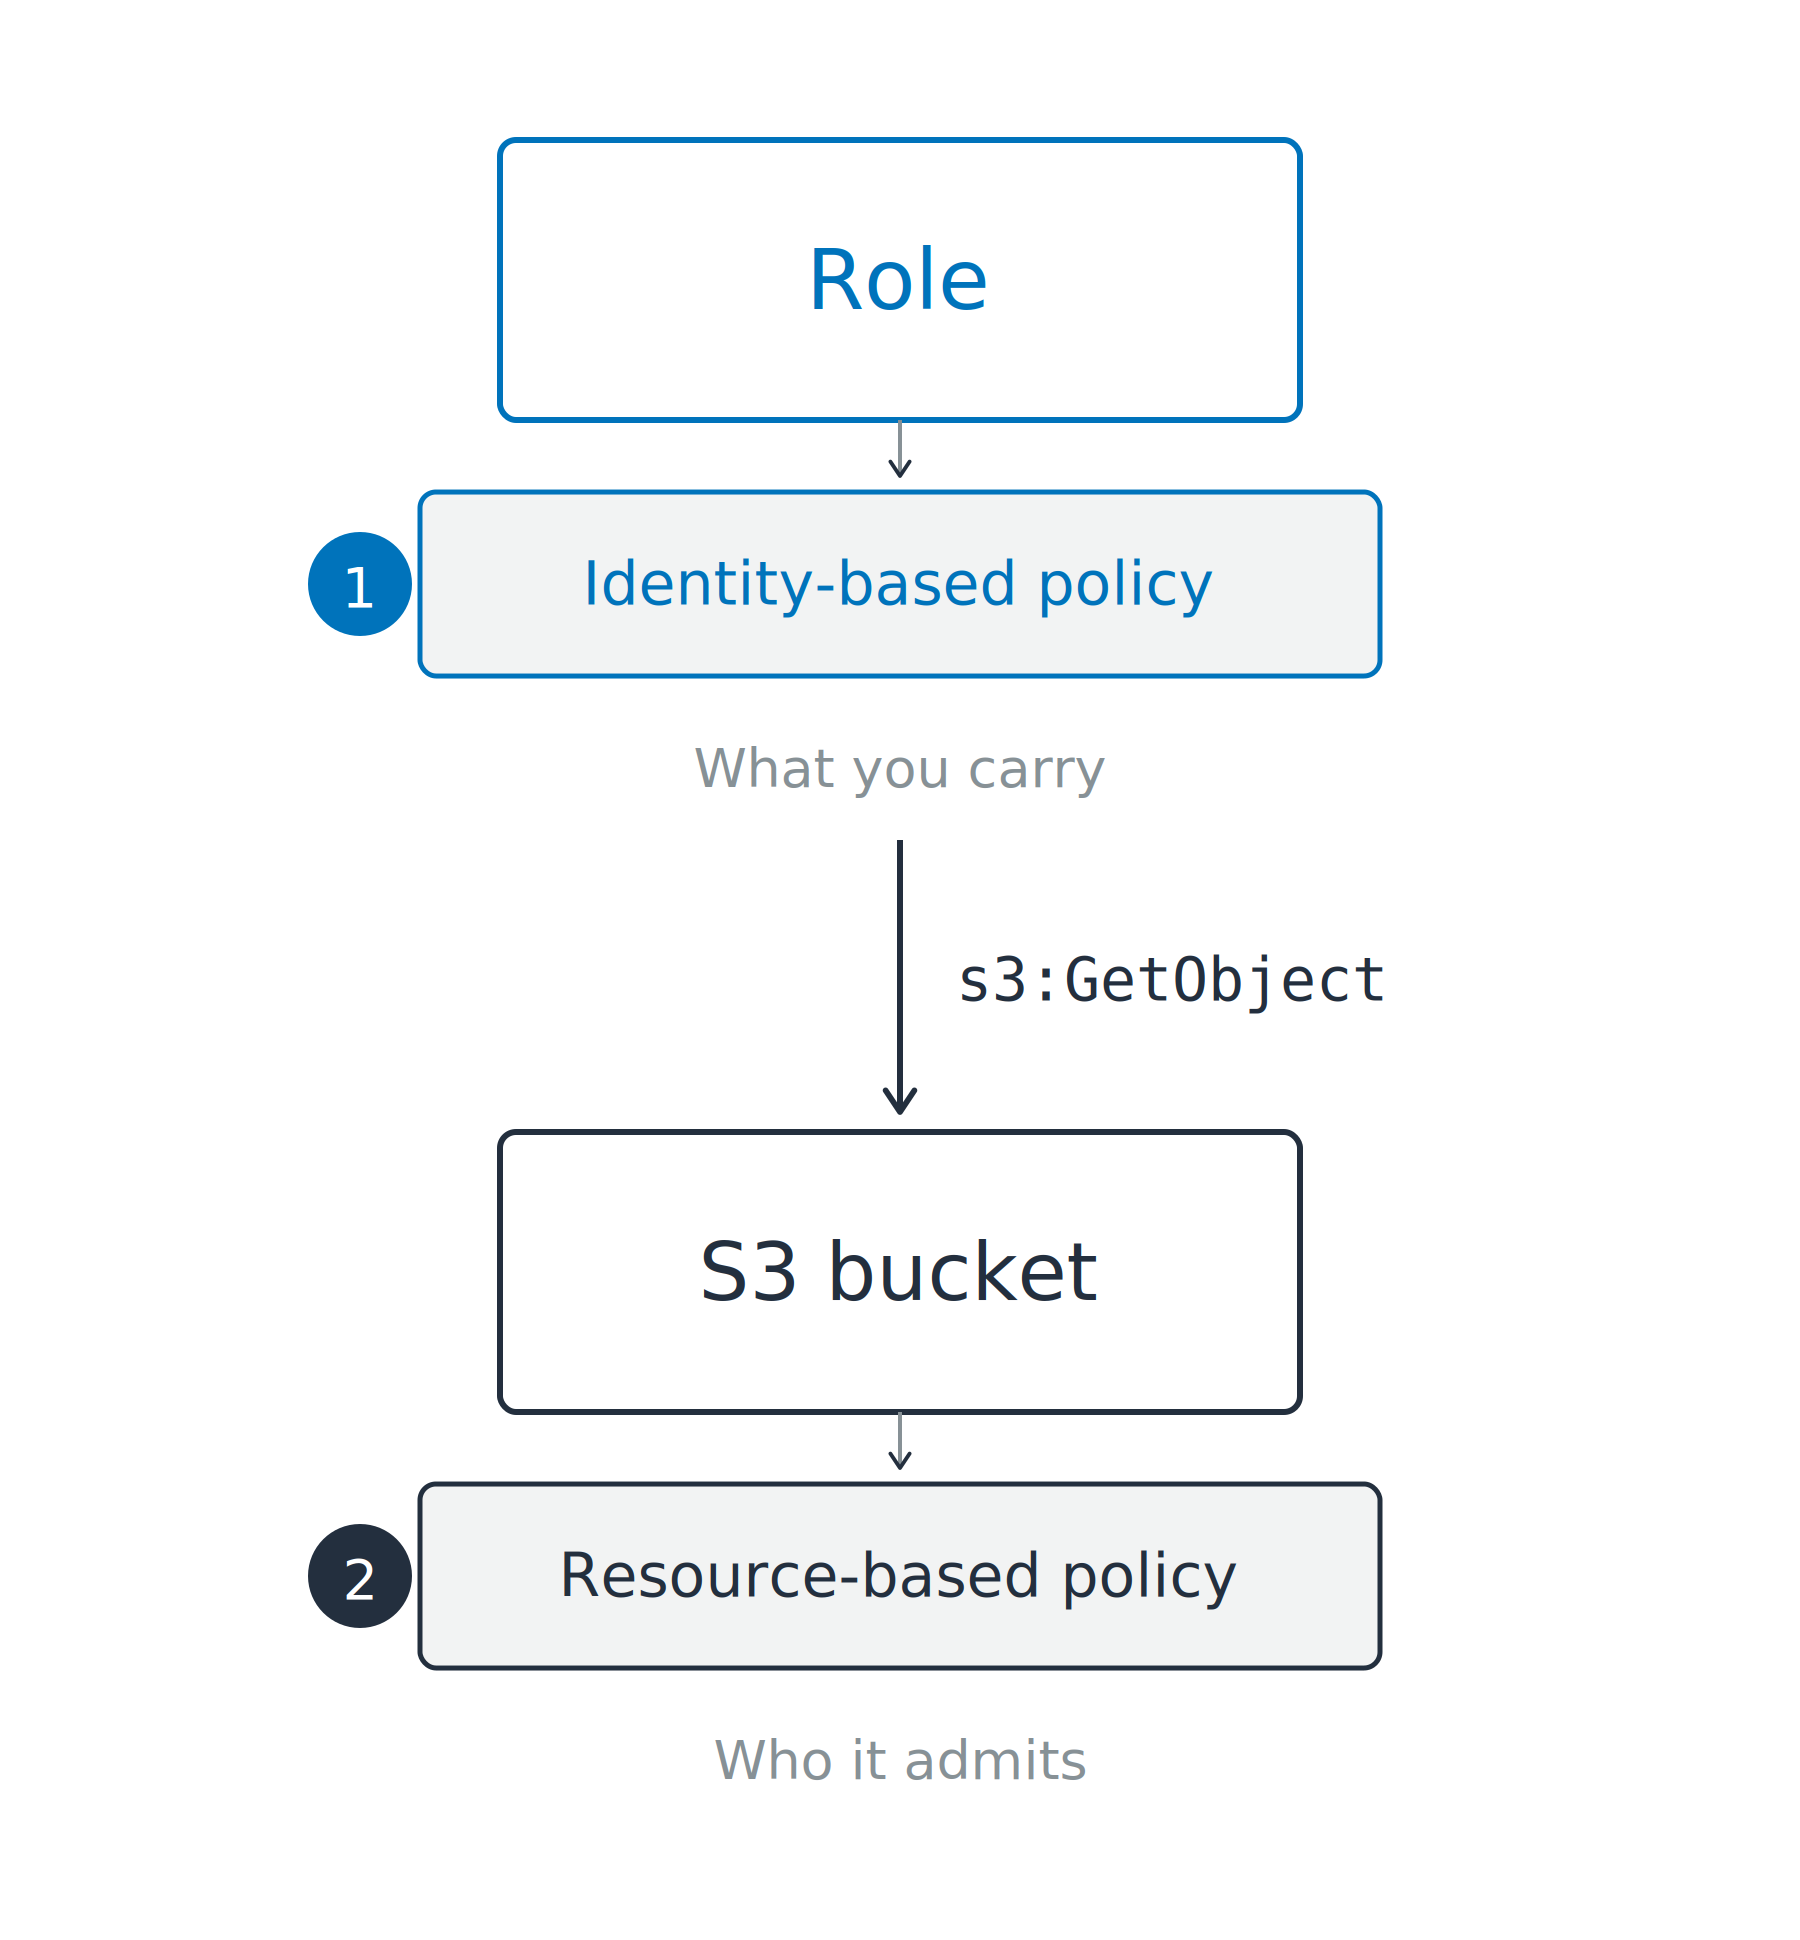
Identitetsbaserad policy

Identitetsbaserad policy
Resursbaserad policy

Två typer av identitetsbaserade policyer

Två typer av identitetsbaserade policyer
Bekvämlighet eller precision

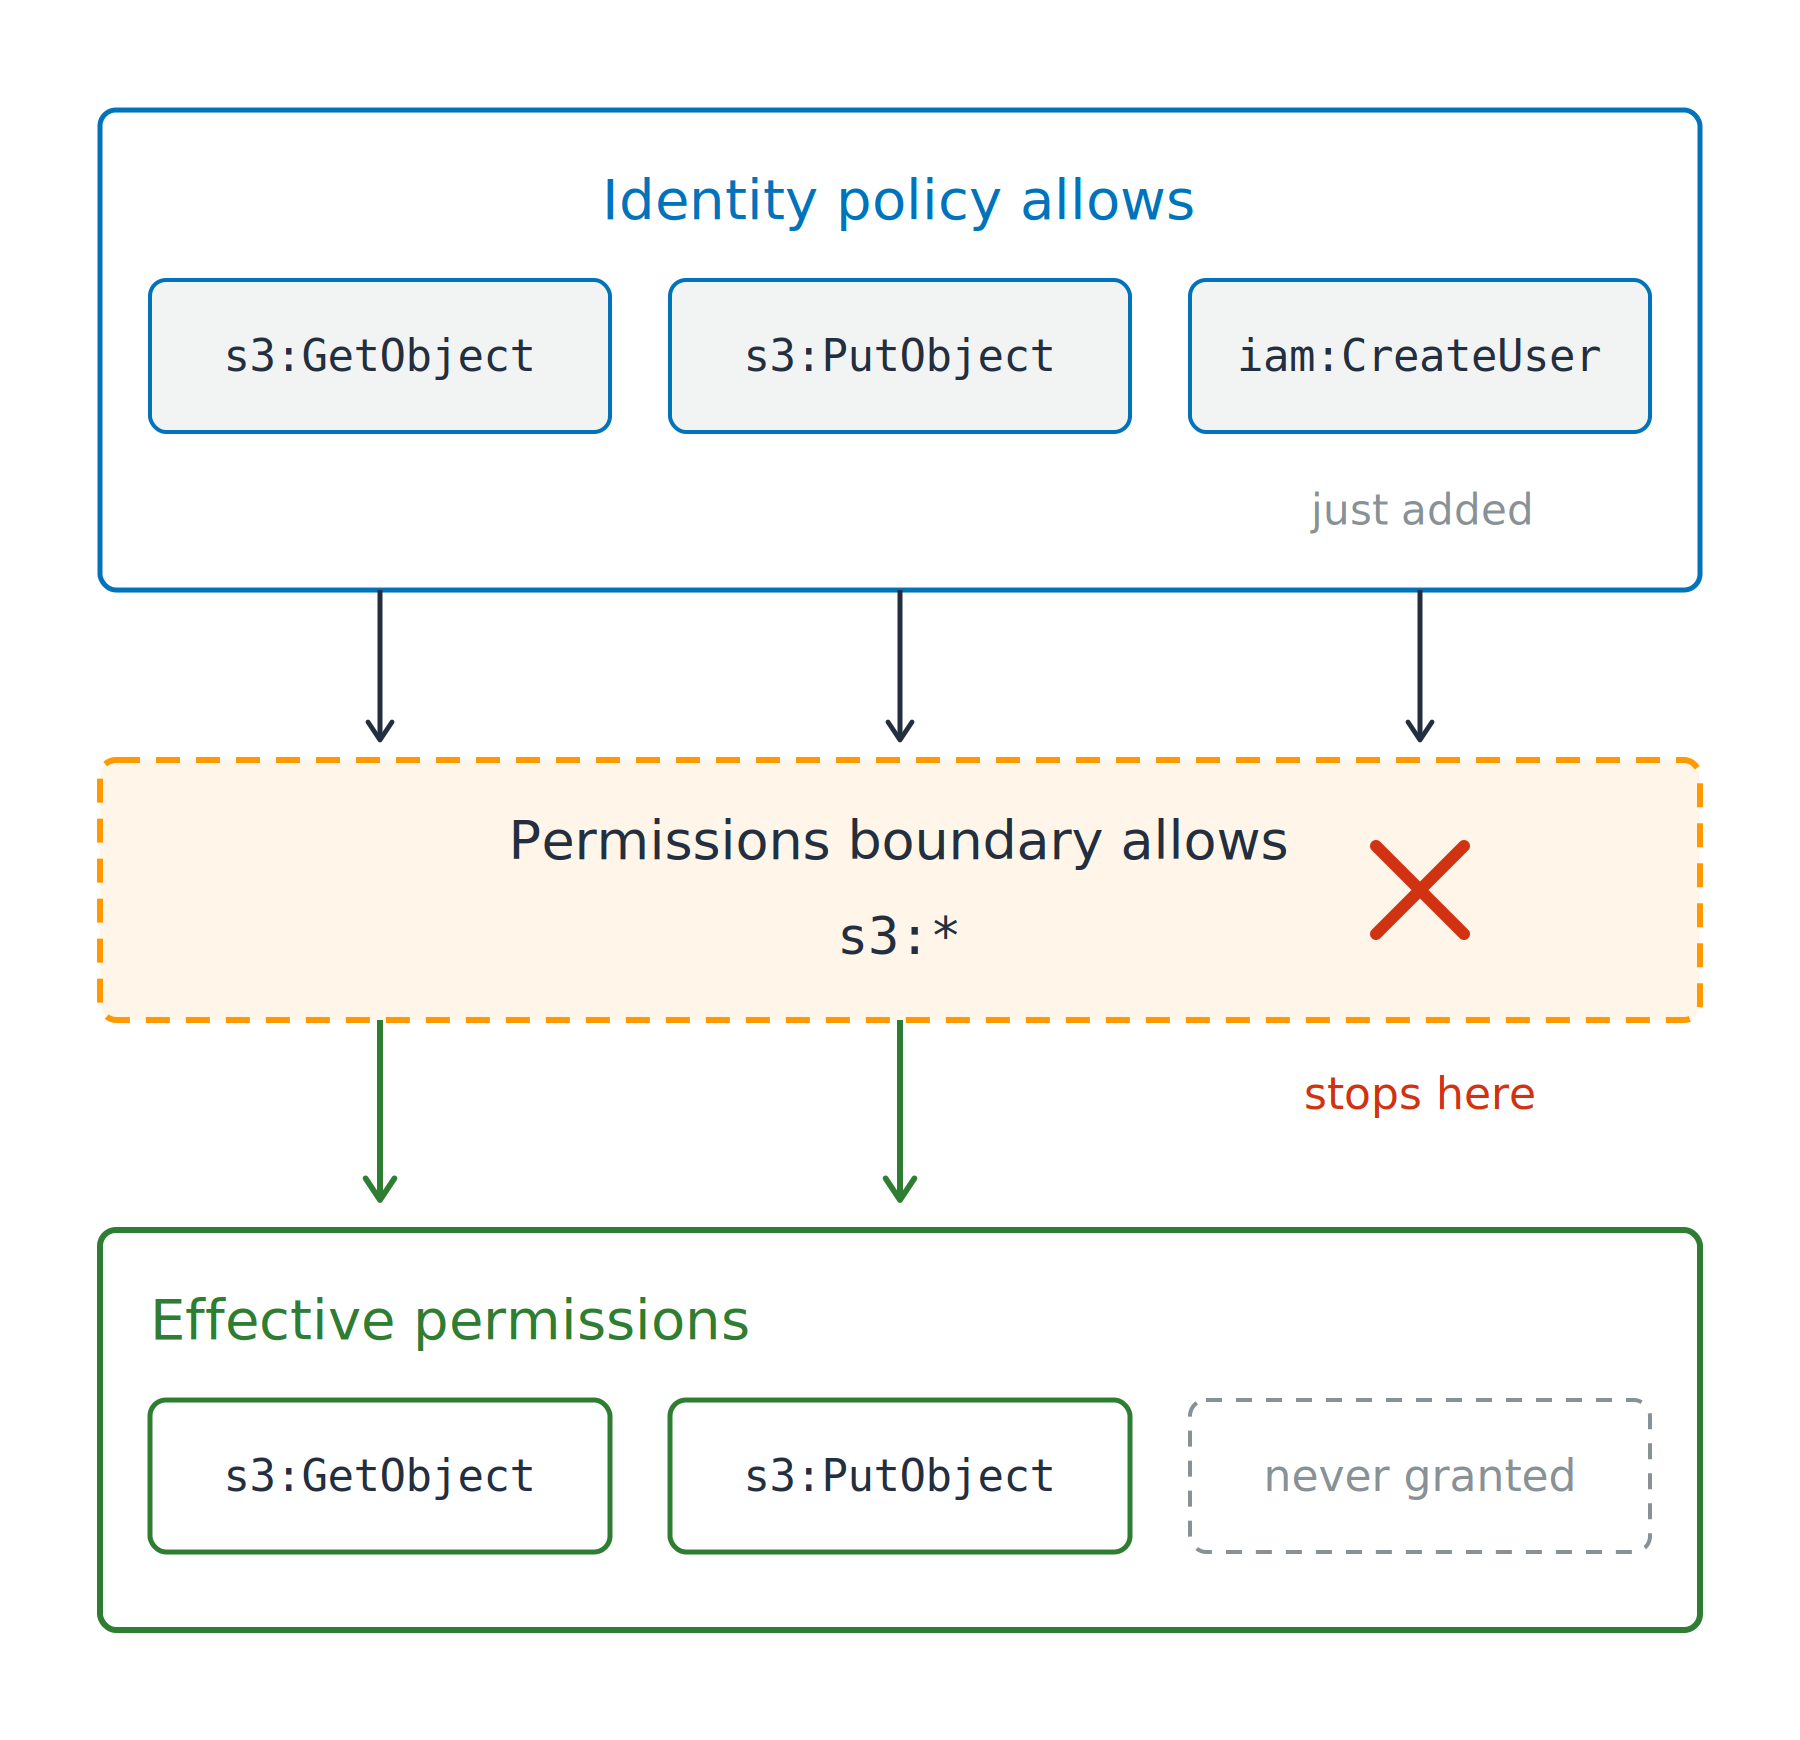
Varför ett konto kopplar in en gräns
Behörighetsgräns

Varför ett konto kopplar in en gräns
Behörighetsgräns
Varför iam:CreateUser inte gjorde något

Varför ett konto kopplar in en gräns
Behörighetsgräns
Varför iam:CreateUser inte gjorde något
Sessionspolicy: en AssumeRole-session

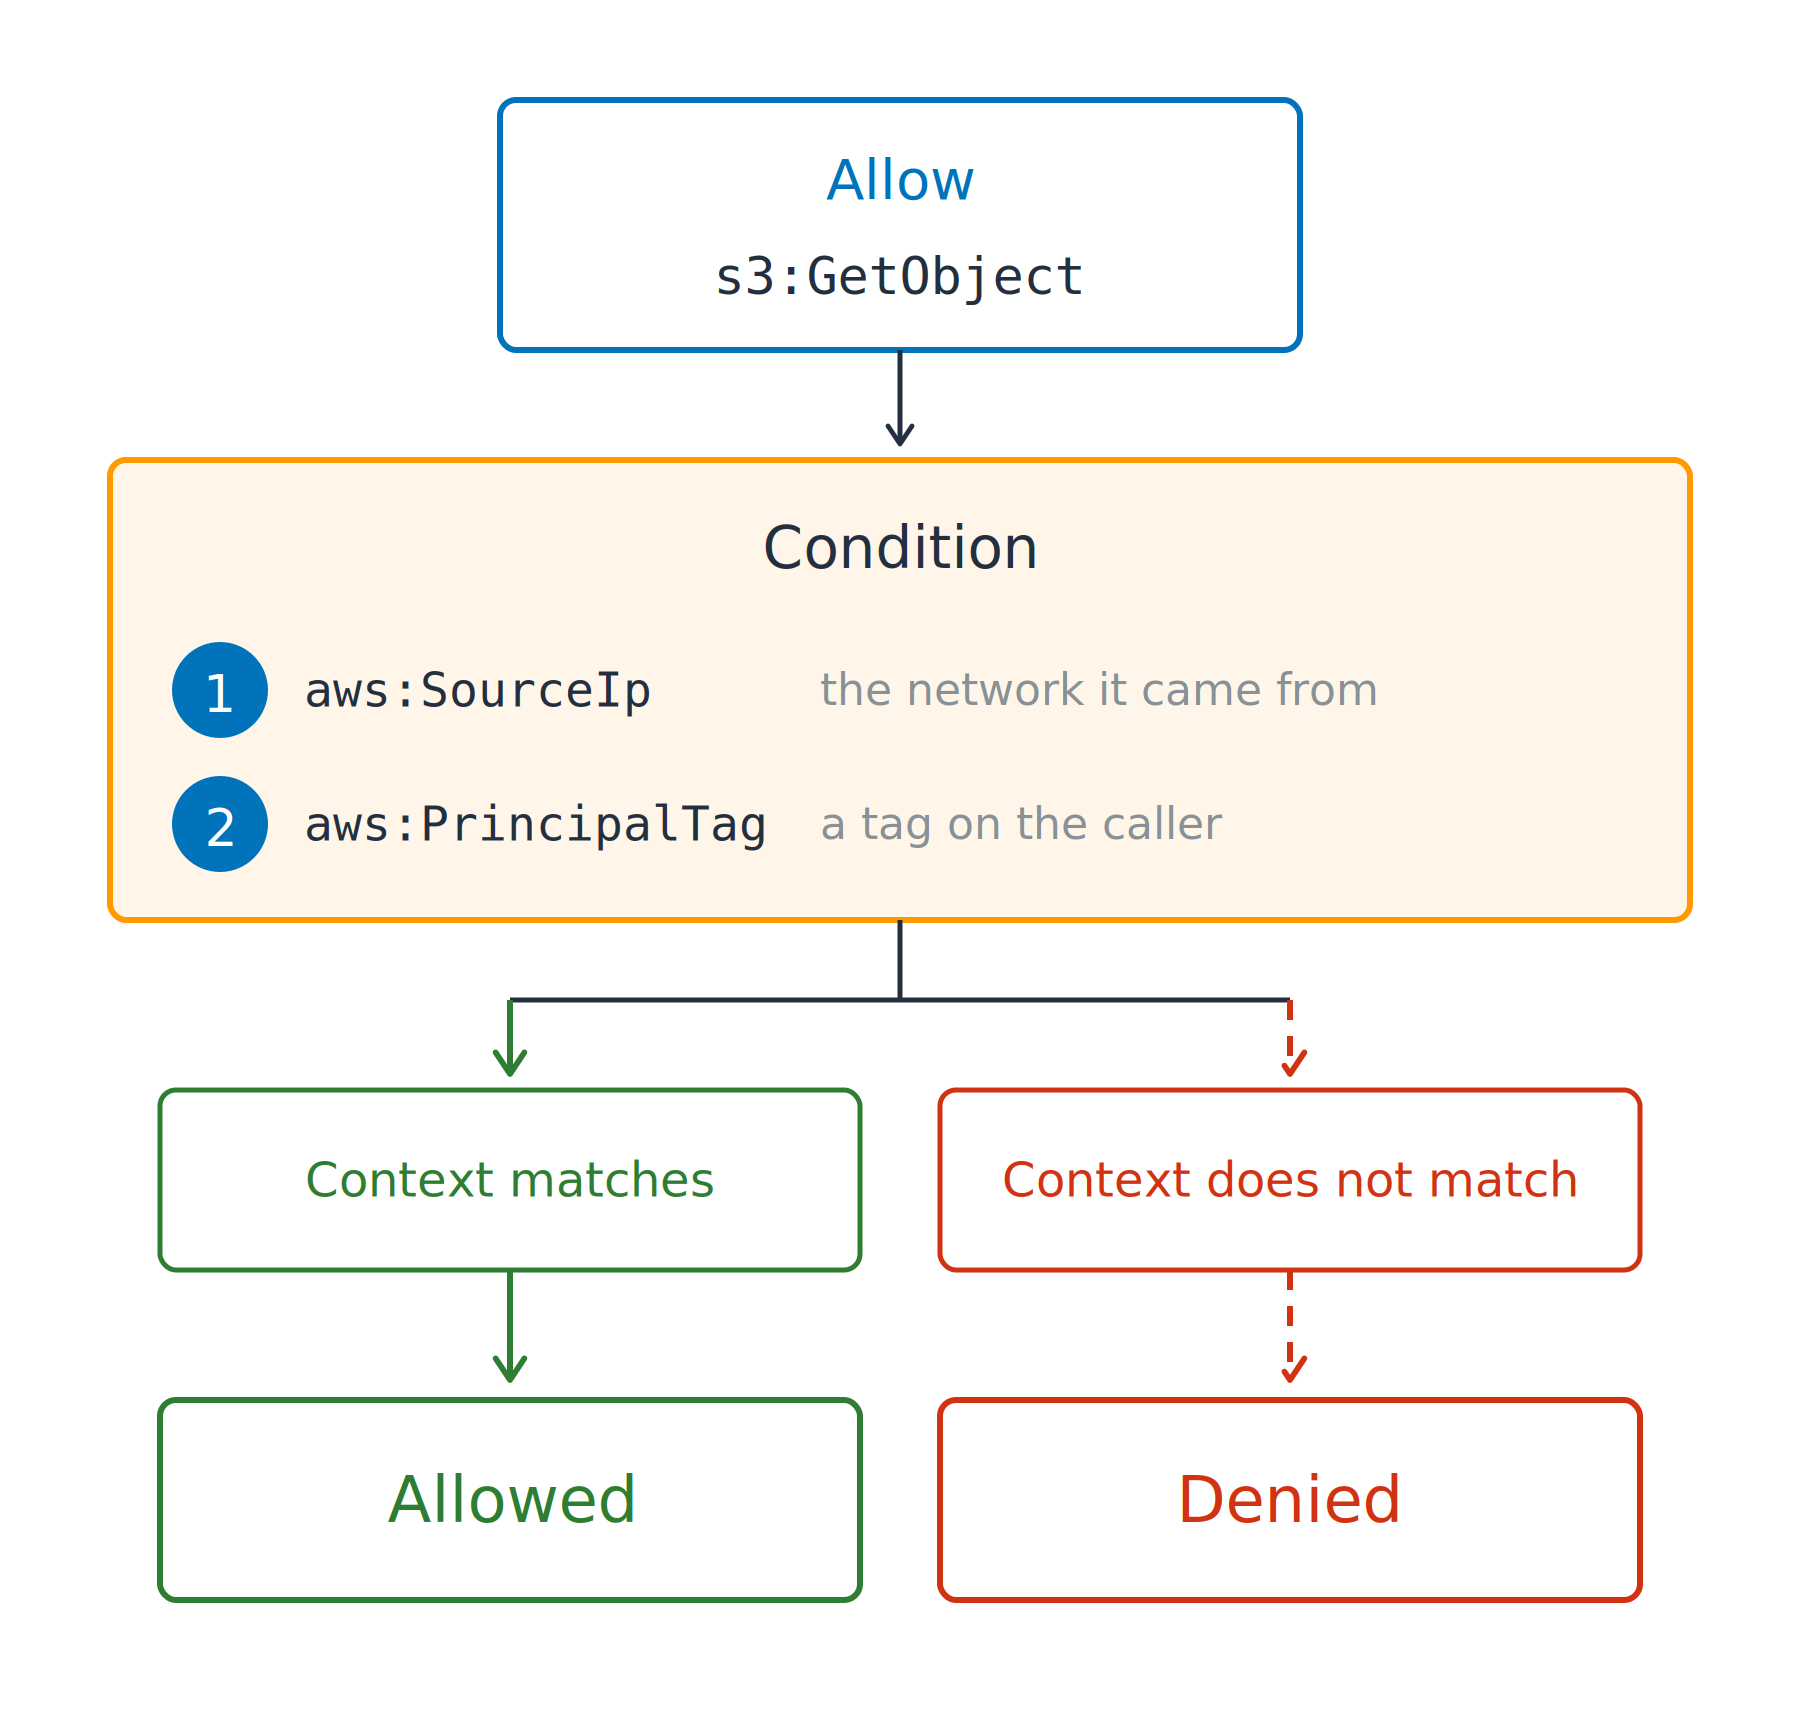
Villkorsnyckel
Begränsar ett tillåtande till förfrågans kontext
aws:SourceIp: nätverket den kom från

Villkorsnyckel
Begränsar ett tillåtande till förfrågans kontext
aws:SourceIp: nätverket den kom från
aws:PrincipalTag: en tagg på anroparenABAC: attributbaserad åtkomstkontroll

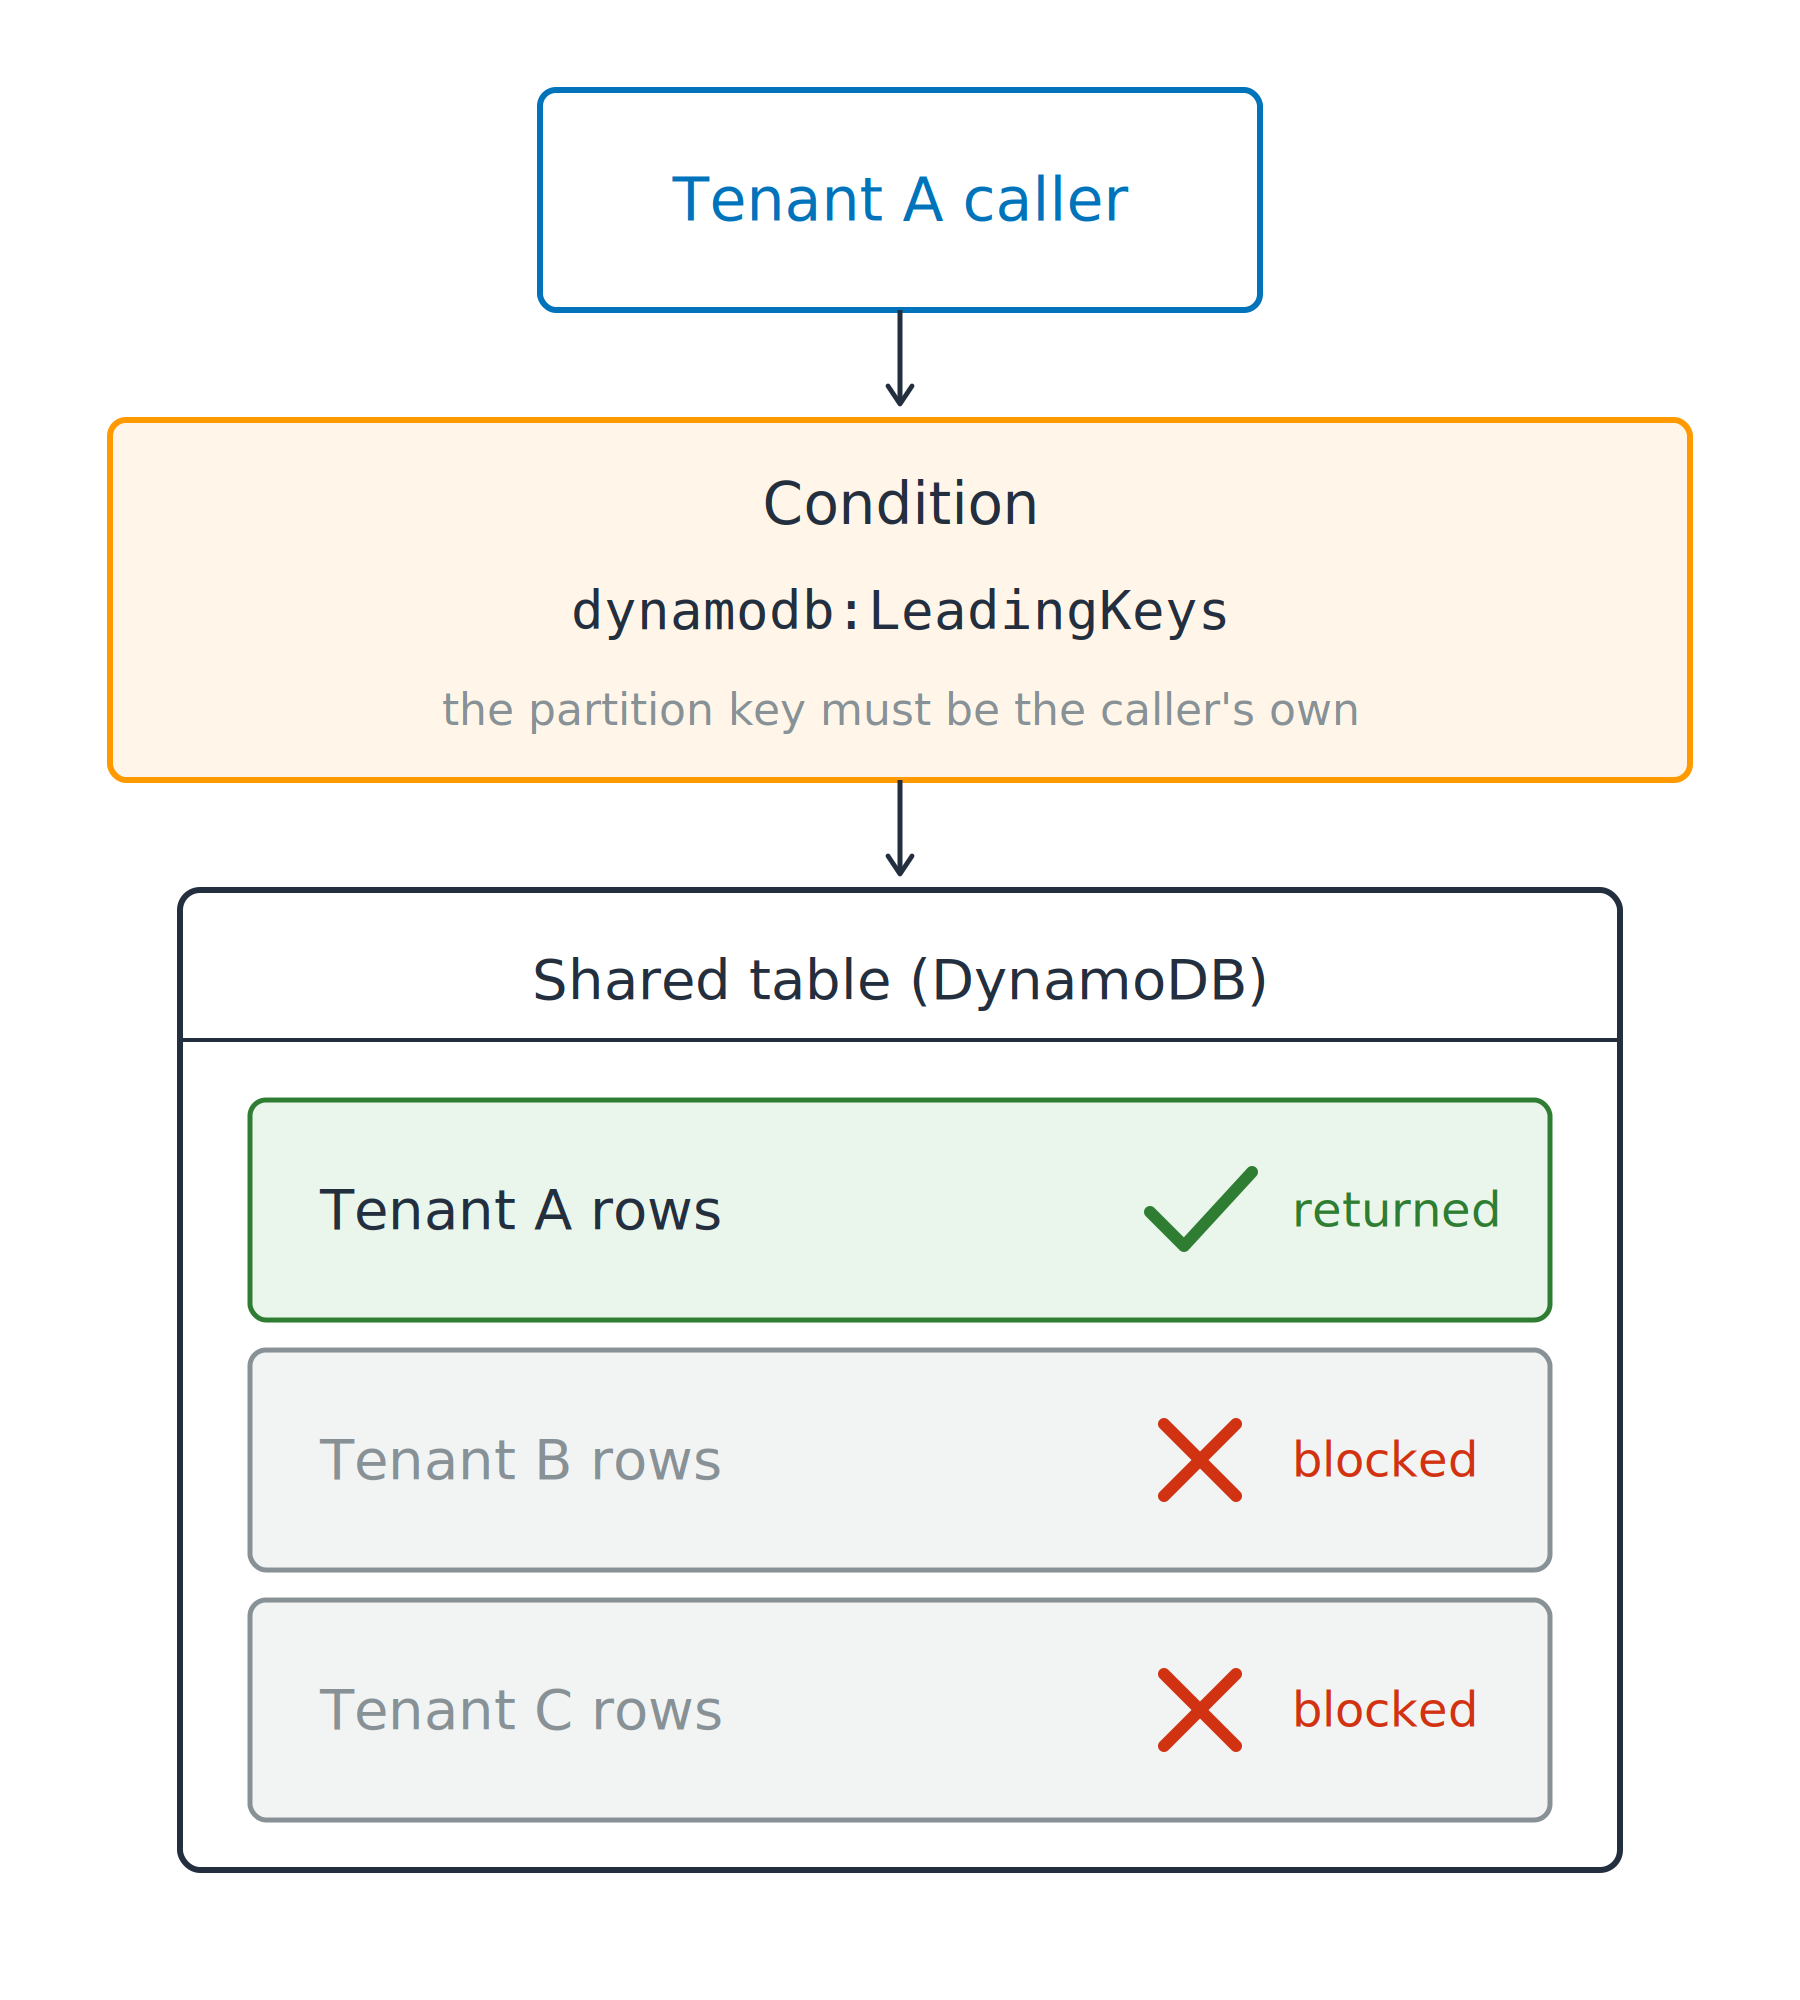
En delad tabell

"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
En delad tabell
Ett villkor begränsar den
ForAllValues: varje angiven nyckel måste matcha"Action": ["dynamodb:Query", "dynamodb:GetItem", "dynamodb:Scan"],
"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
En delad tabell
Ett villkor begränsar den
ForAllValues: varje angiven nyckel måste matchadynamodb:Scan anger ingen, så inget kan misslyckasAnvända AWS-säkerhet för utvecklare