Introduktion till AWS-säkerhet
Använda AWS-säkerhet för utvecklare

Rahul Singh
Technical Product Manager
Förkunskapskrav
Kursmål
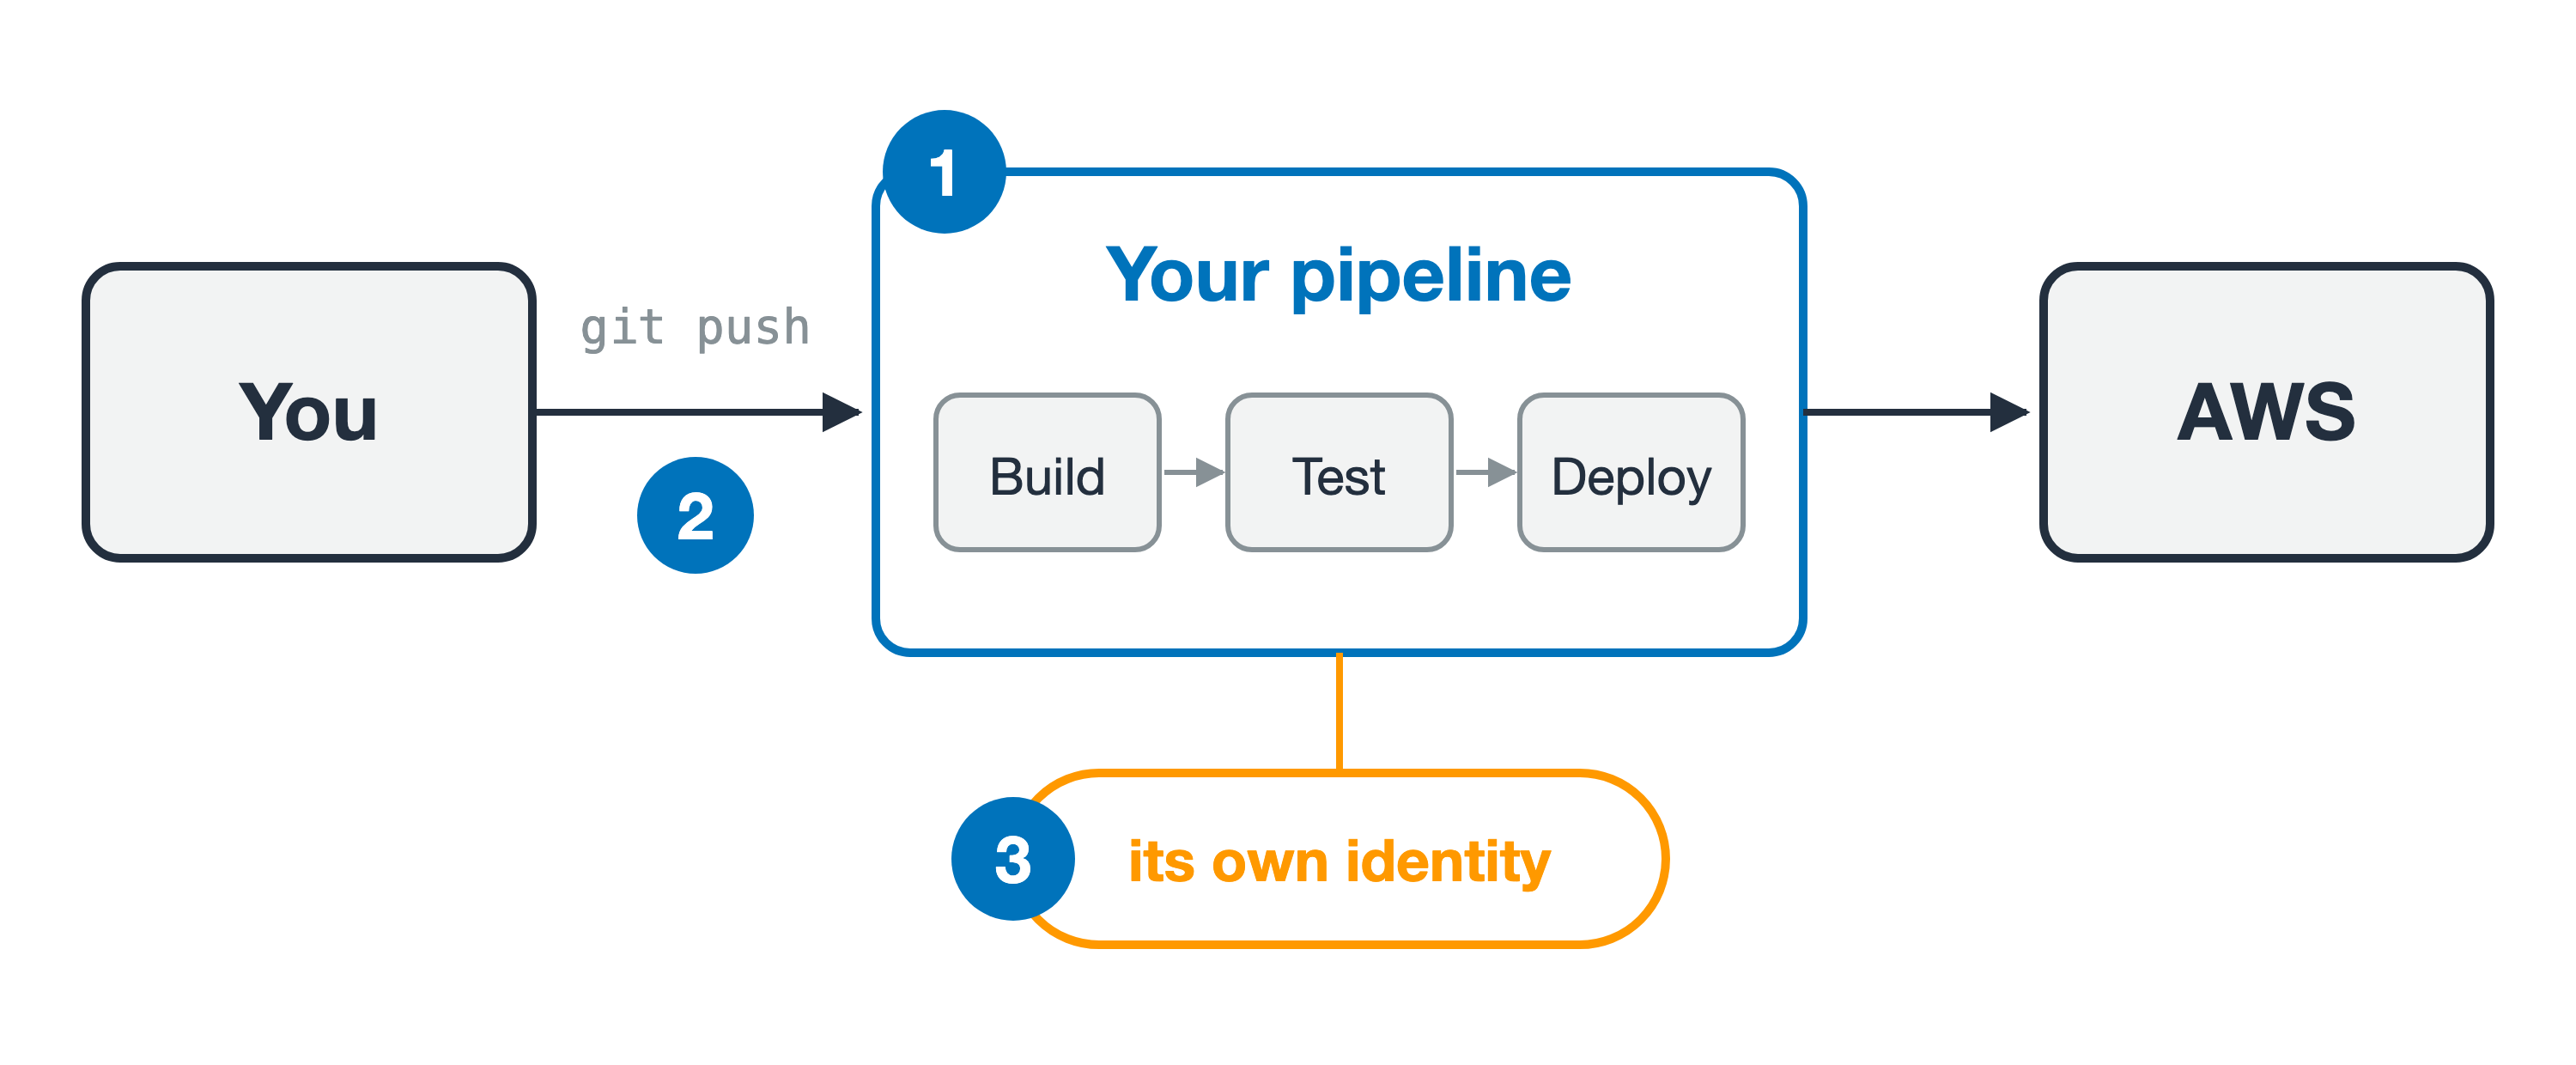
Din kod levereras via en pipeline
En distribution som misslyckas av fel anledning
En distribution som misslyckas av fel anledning
En distribution som misslyckas av fel anledning
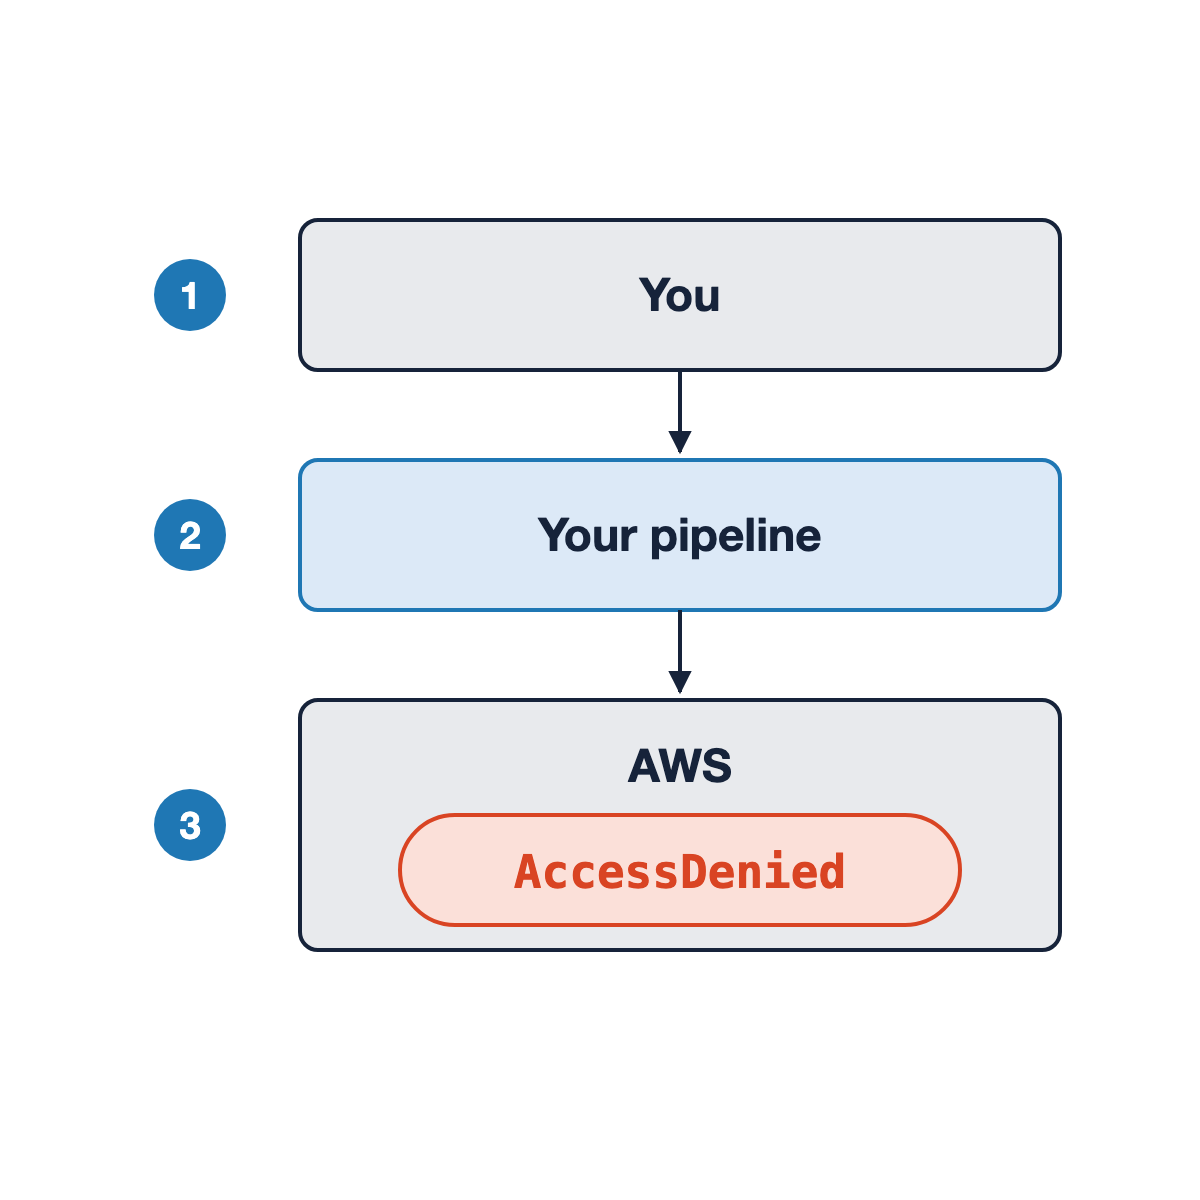
Vad som egentligen hände
Vad som egentligen hände
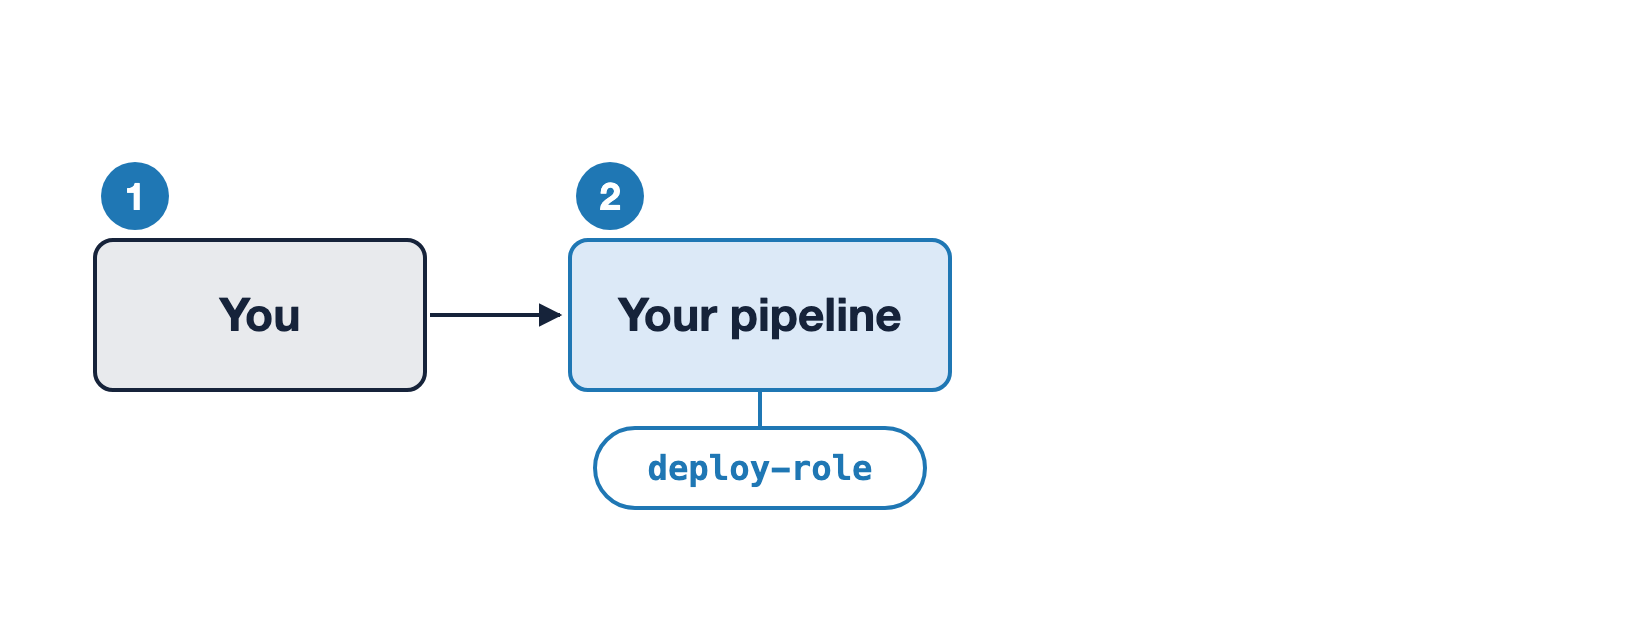
Vad som egentligen hände
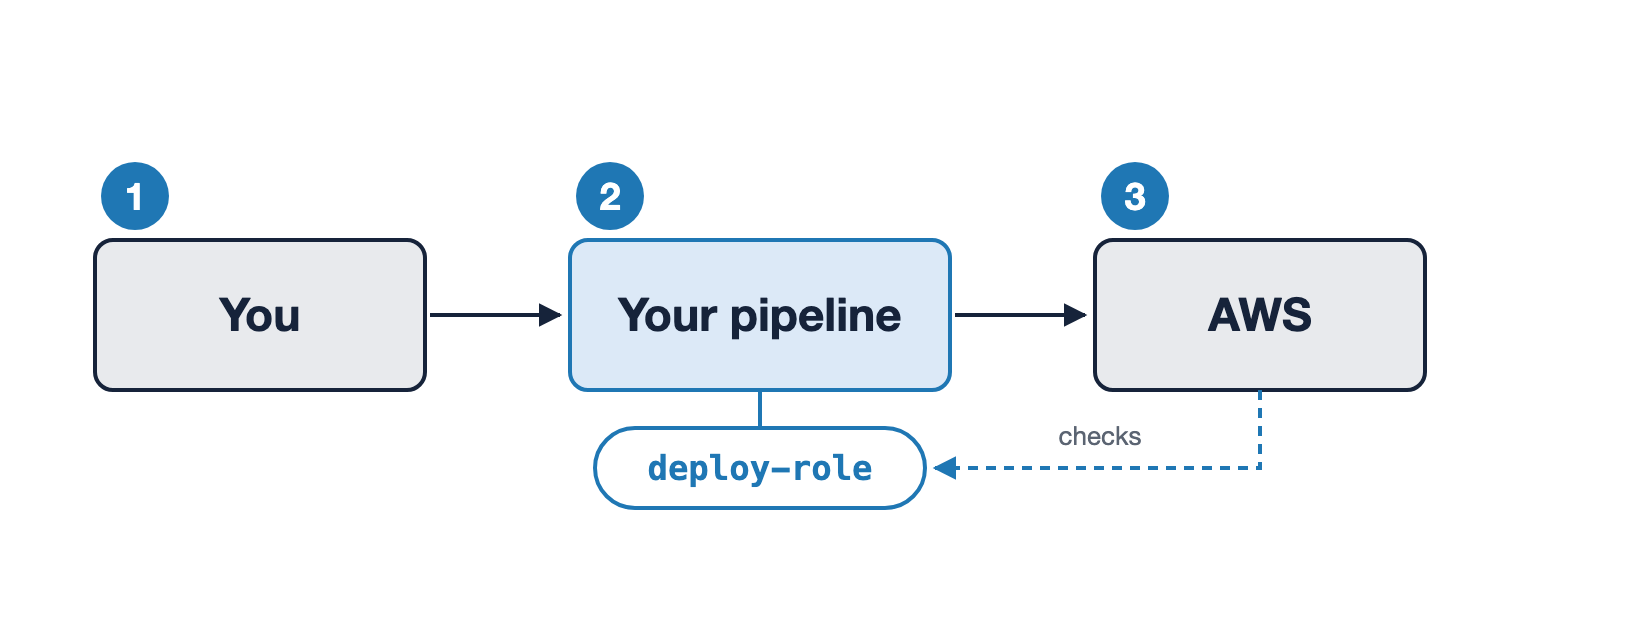
Aktör och principal
Aktör och principal
Aktör och principal
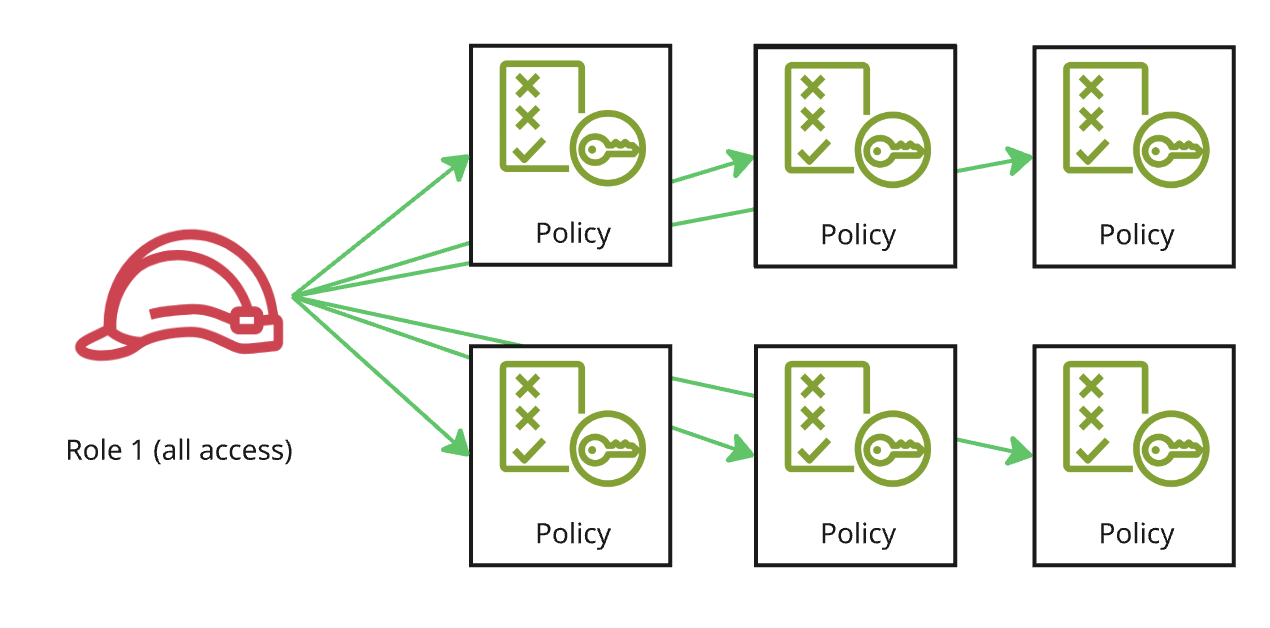
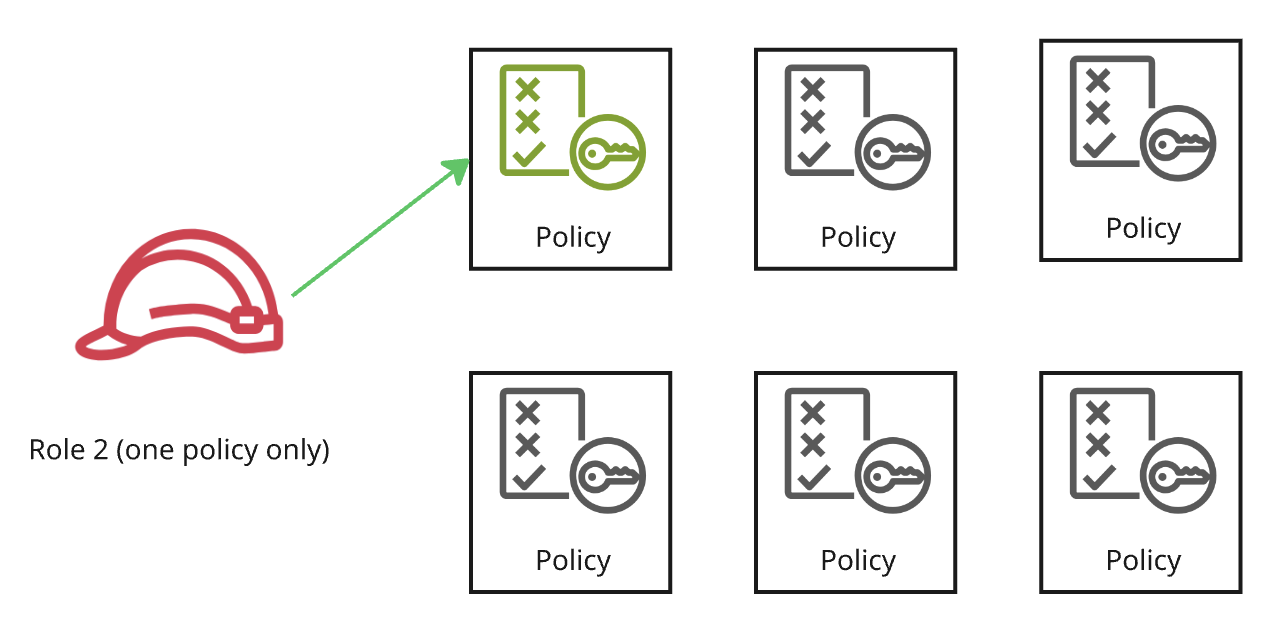
Samma distribution, två roller
Skadeomfång
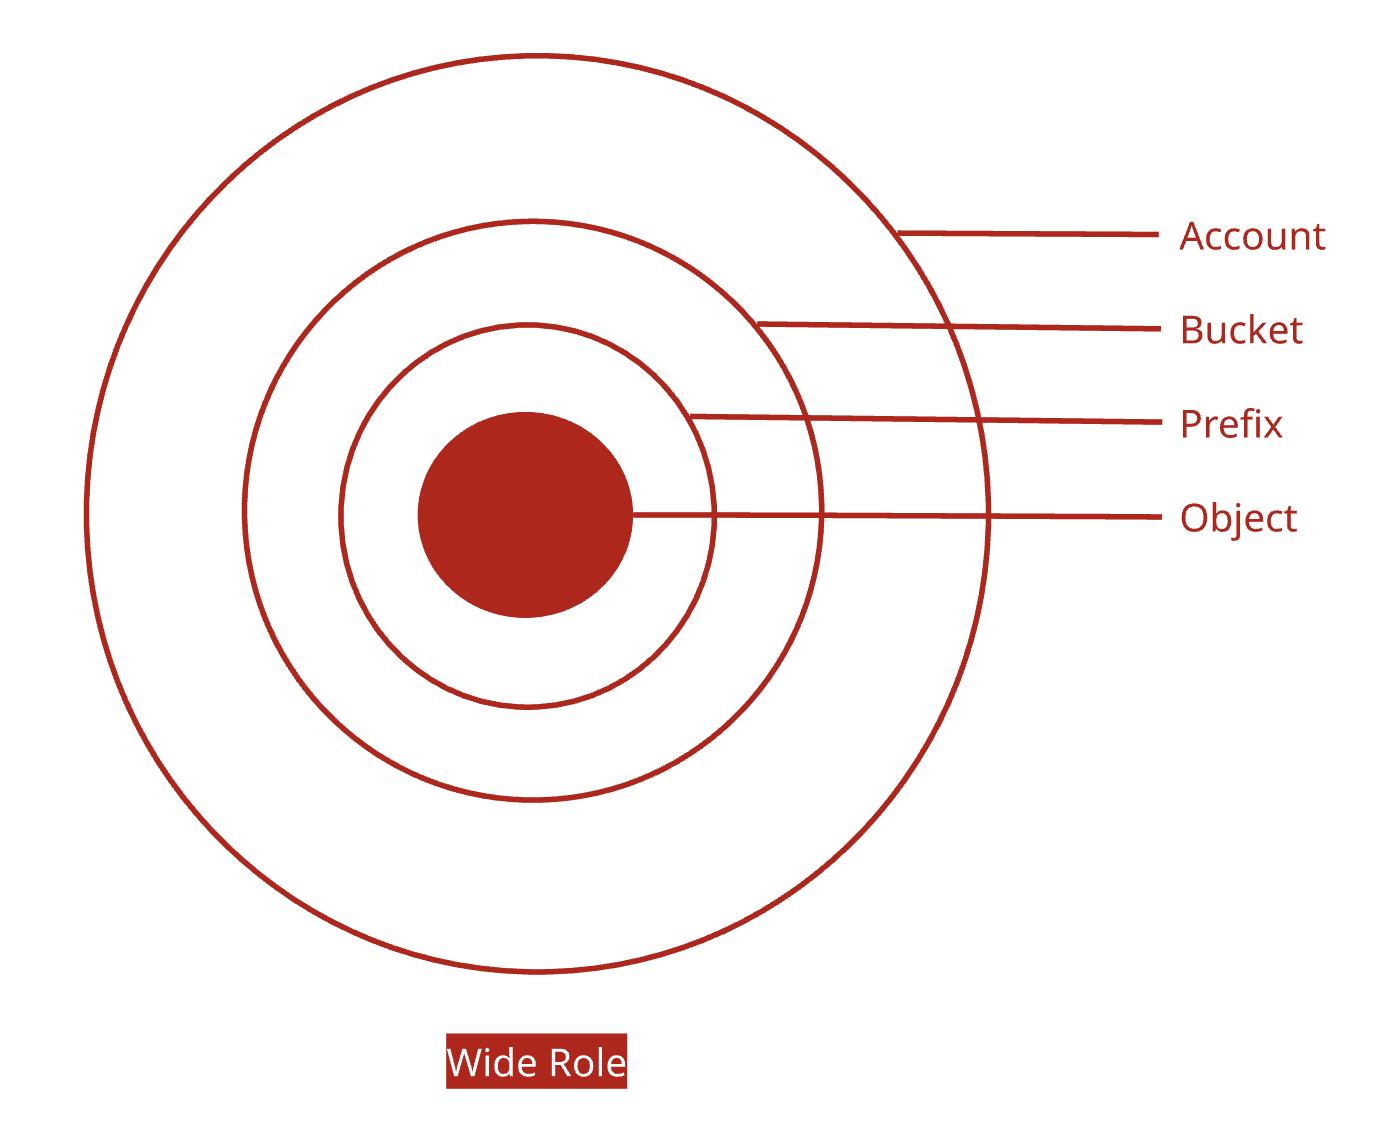
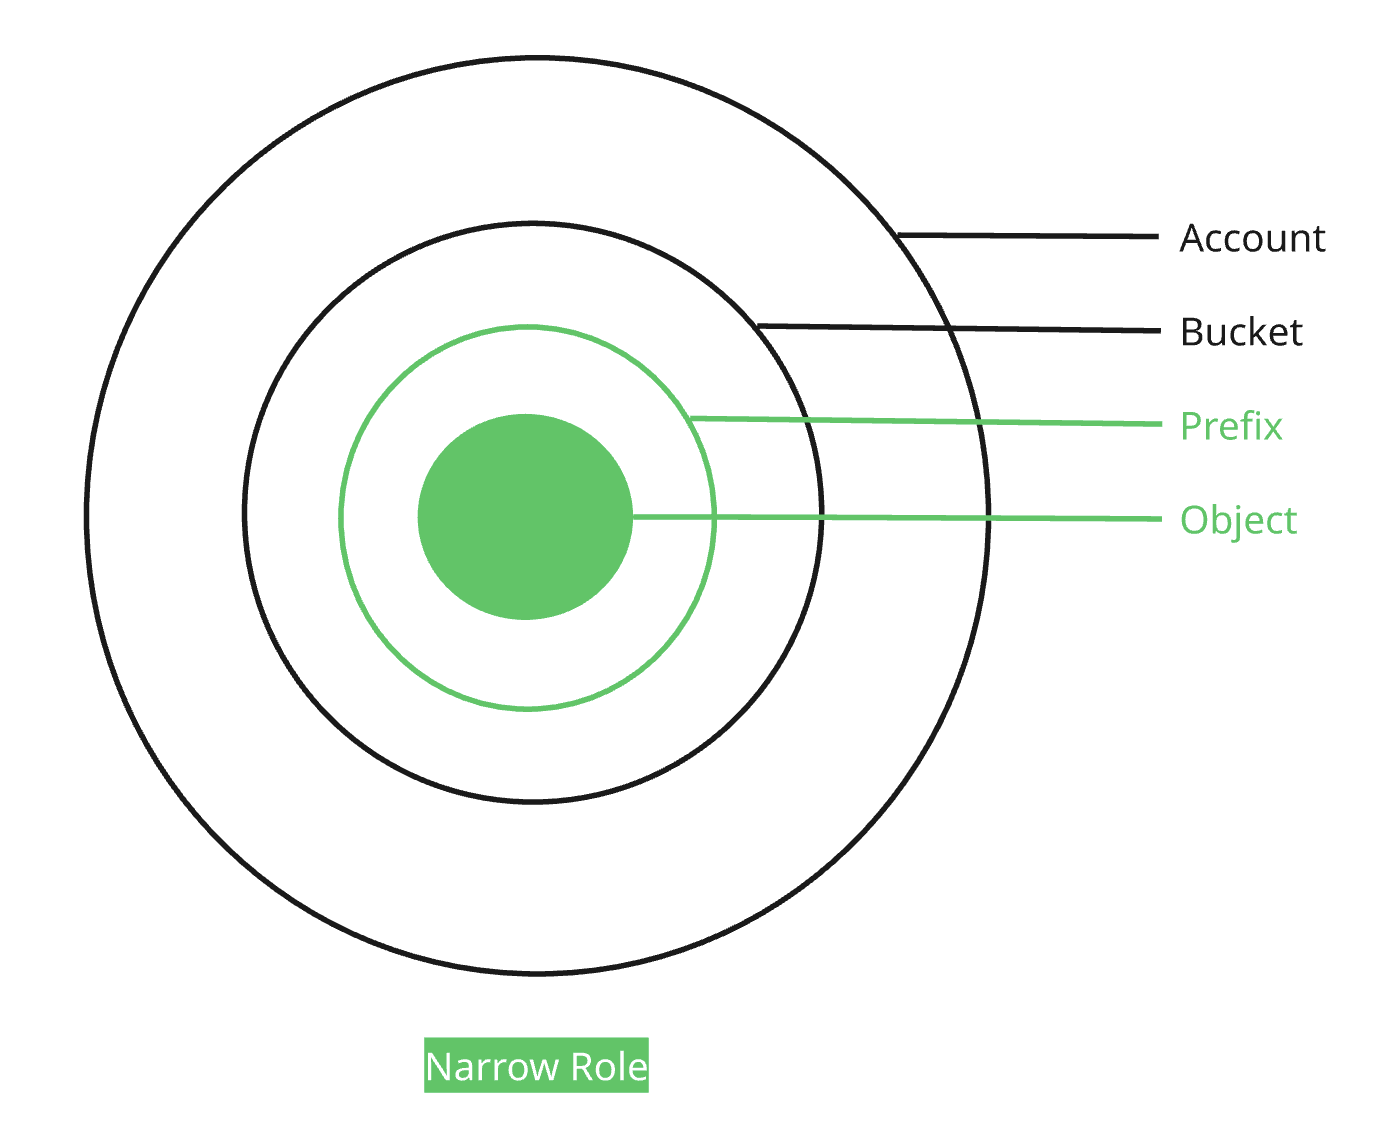
Minsta behörighet i praktiken
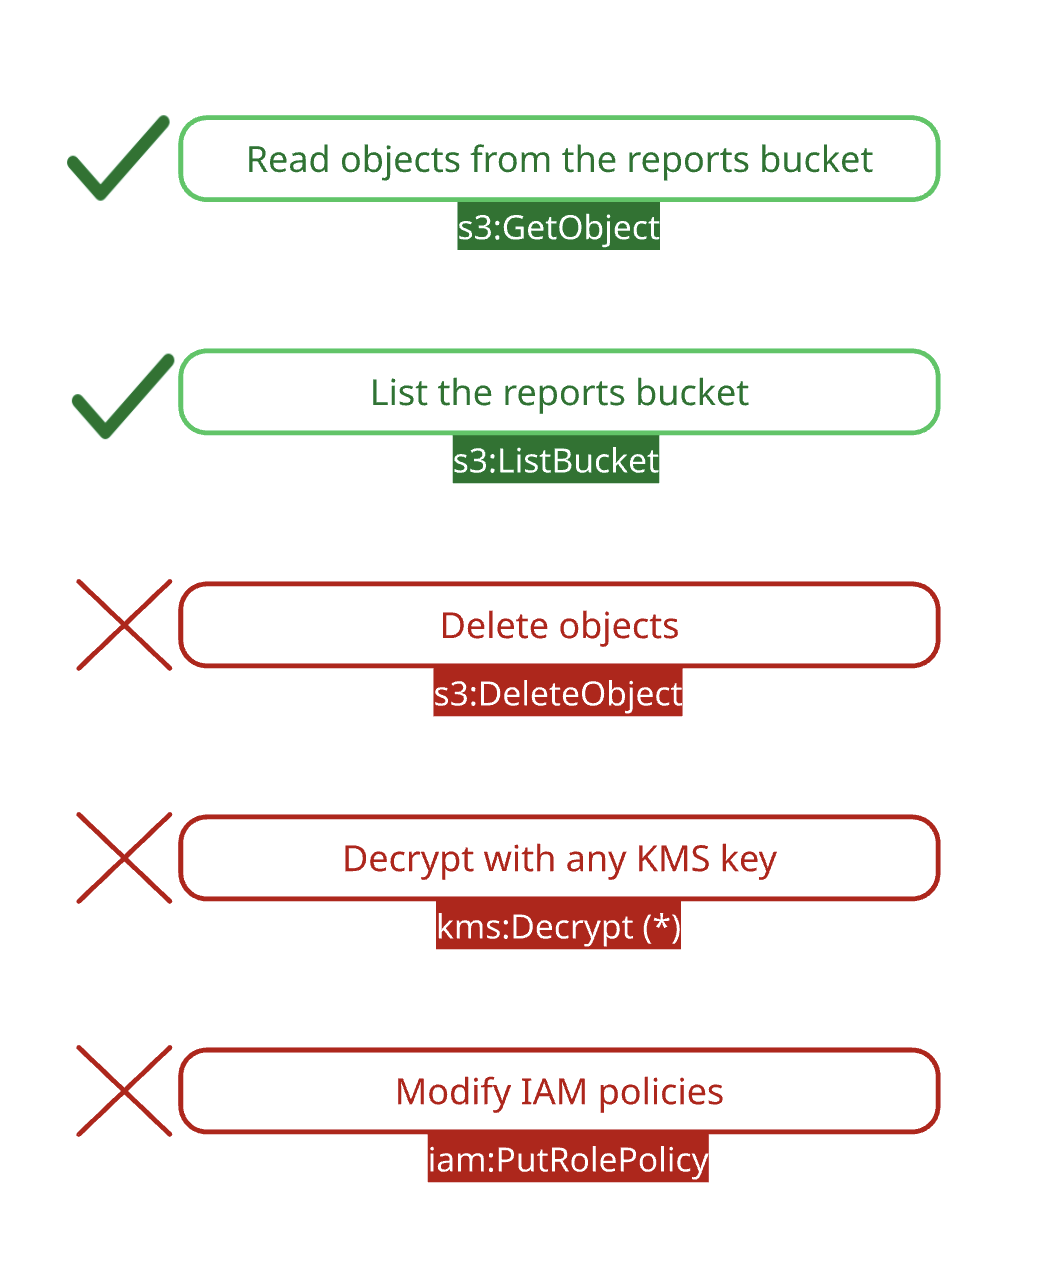
Exempel: en läsroll för reports-bucket Två tillåtelser. Inget annat beviljat.
- Inget i IAM, tjänsten som avgör vem som får göra vad