Använda AWS-säkerhet för utvecklare
Rahul Singh
Technical Product Manager
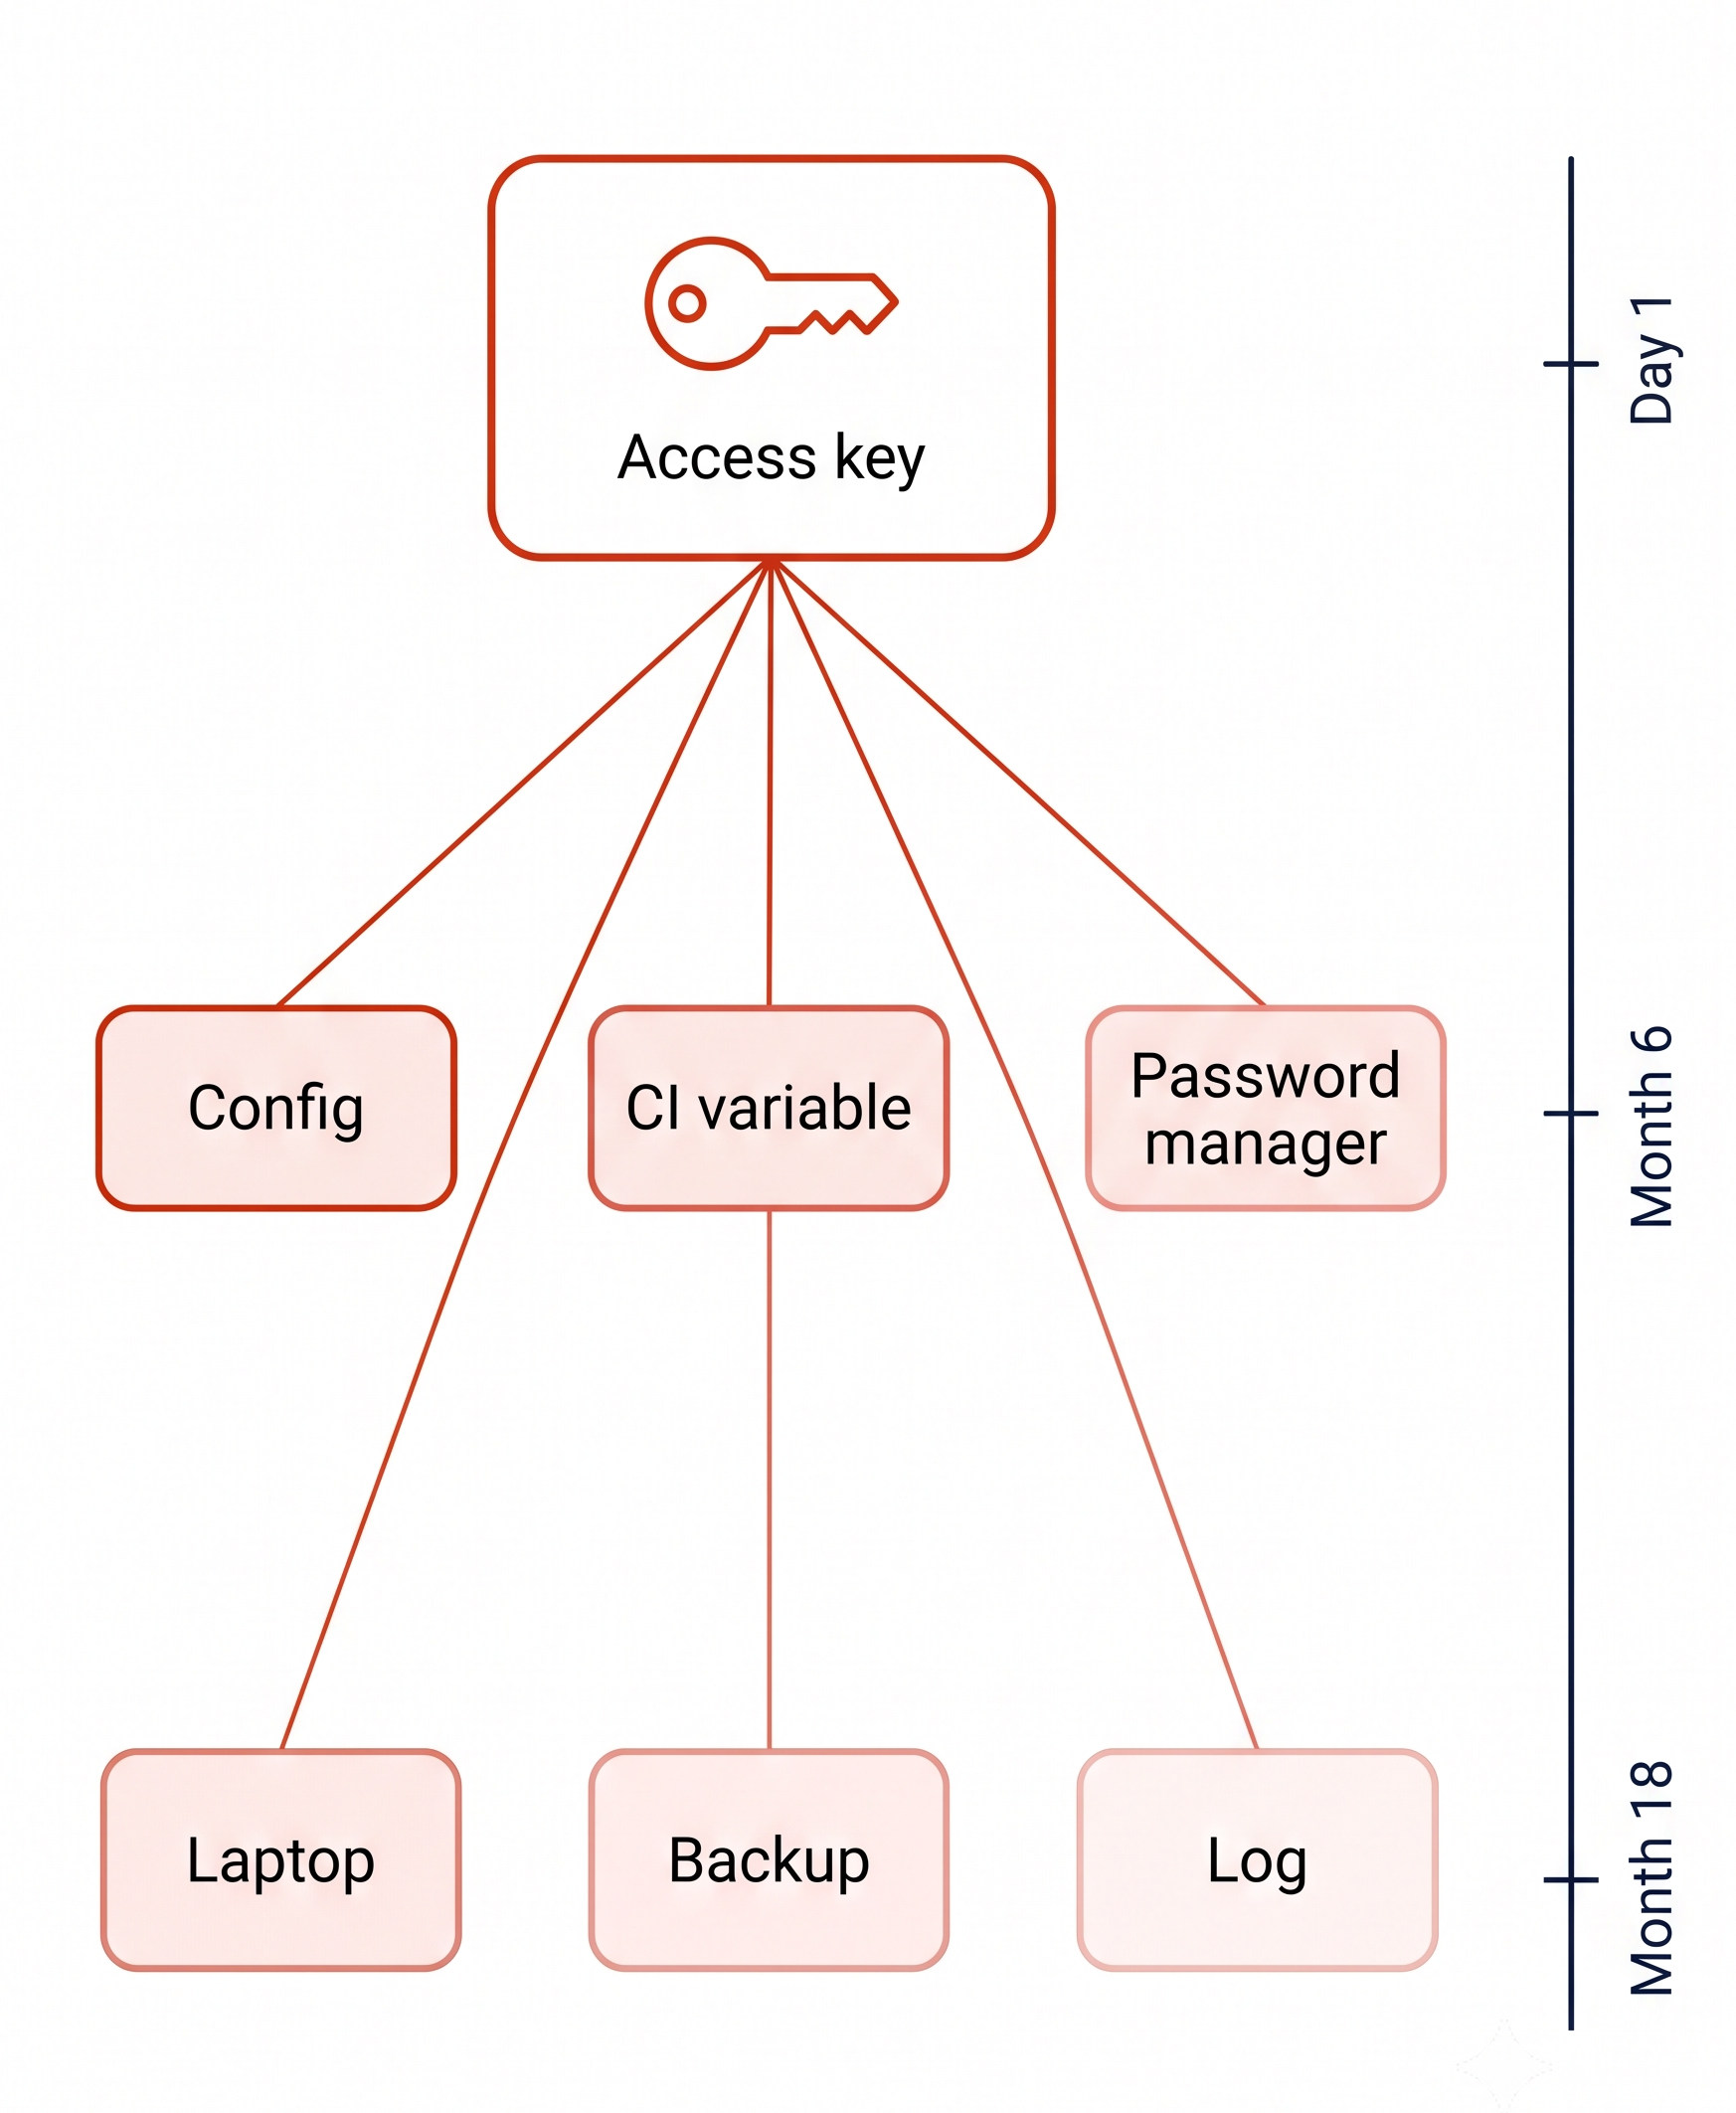
För att snabba upp arbetet skapas en nyckel i ett skript och lagras i en konfigurationsfil.
I filen är den:

För att snabba upp arbetet skapas en nyckel i ett skript och lagras i en konfigurationsfil.
I filen är den:
18 månader senare är den fortfarande giltig

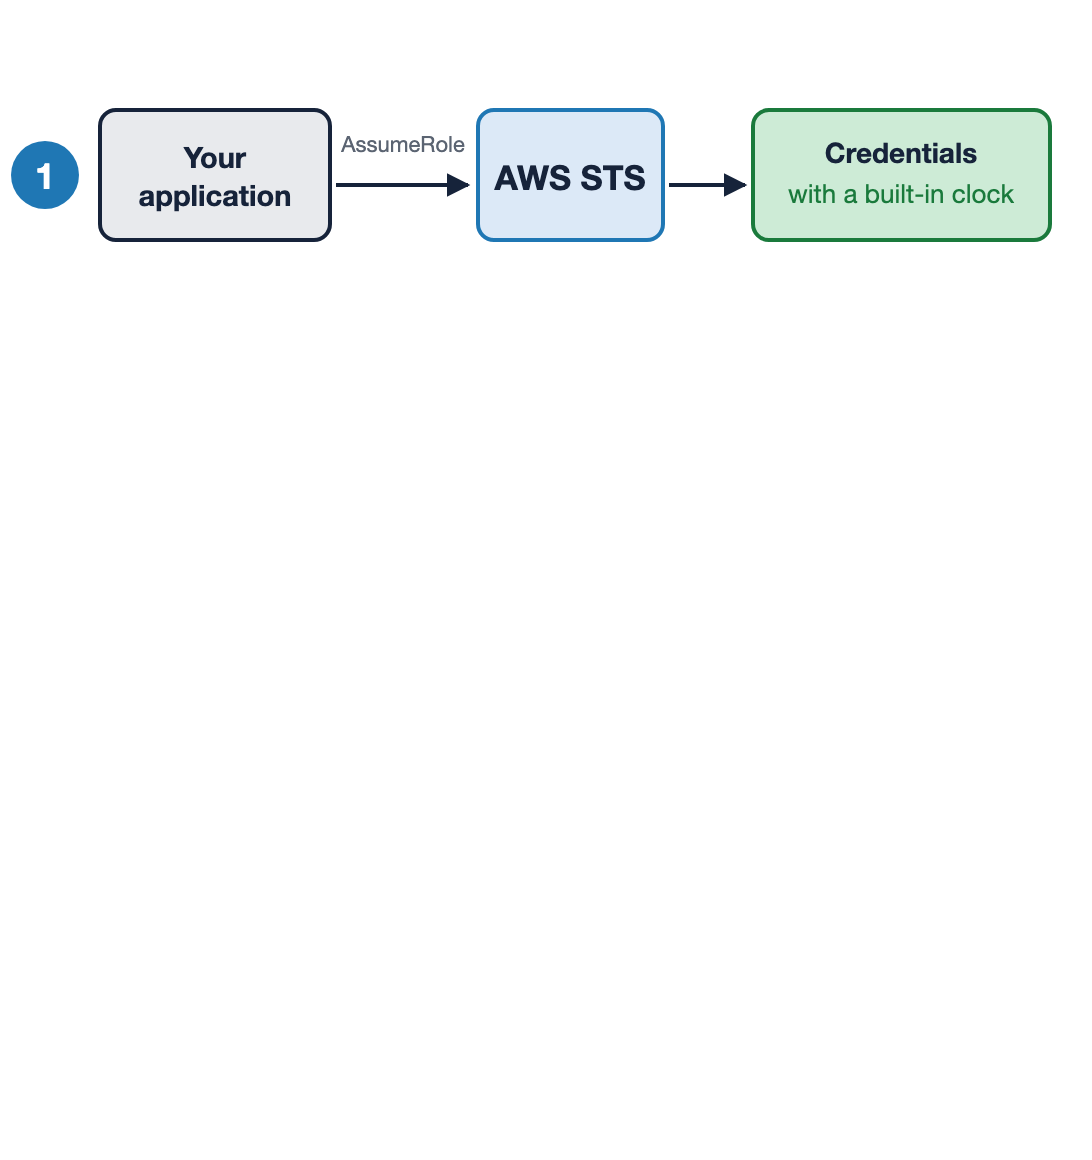
Gör utgångsdatum till standard med AWS STS
Begär en roll, få autentiseringsuppgifter med inbyggd klocka
Security Token Service (STS): utgångsdatum inkluderat, en timme som standard

Gör utgångsdatum till standard med AWS STS
Begär en roll, få autentiseringsuppgifter med inbyggd klocka
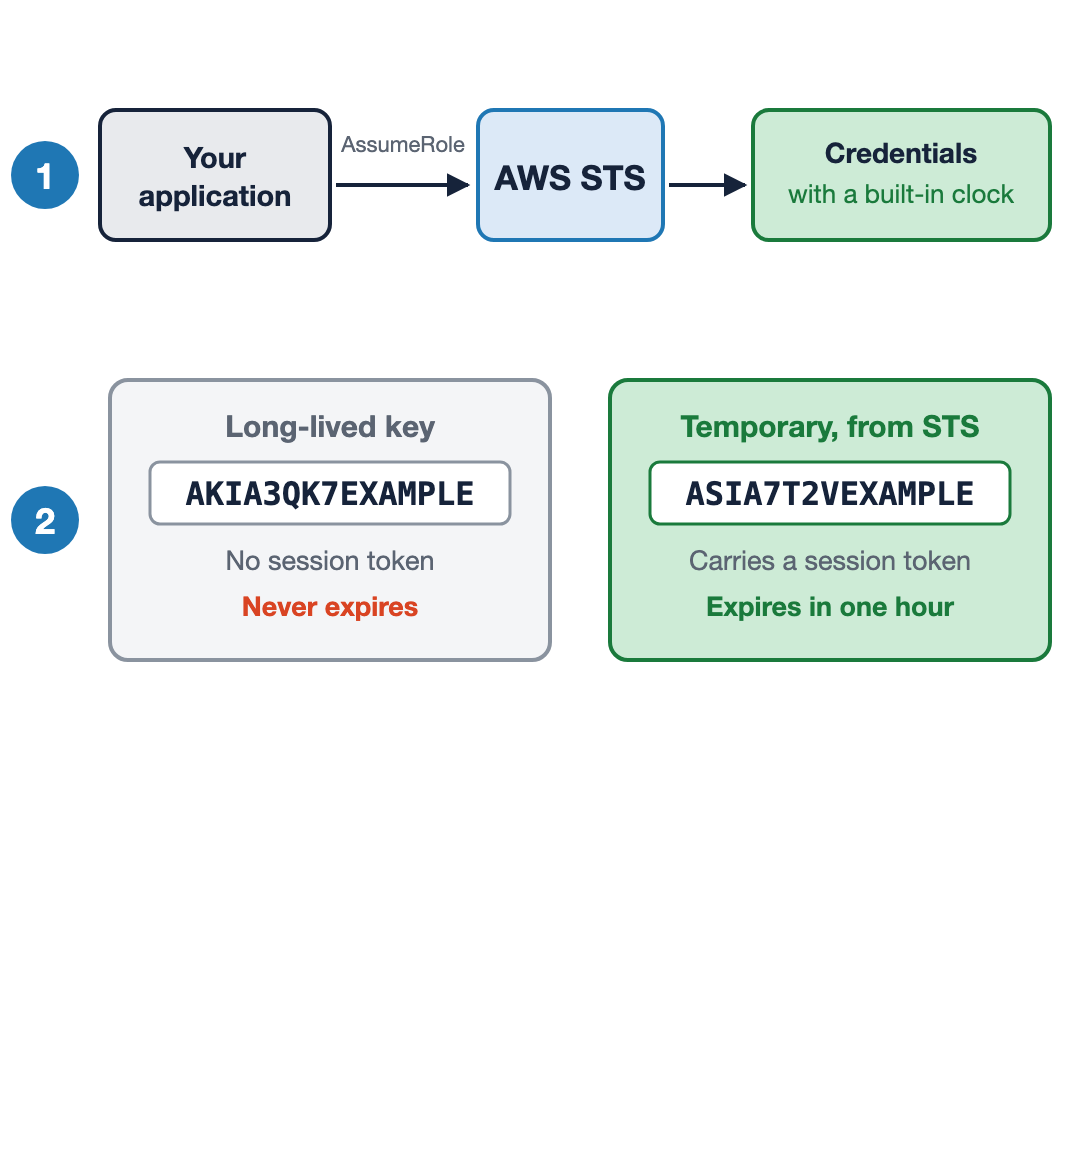
Tillfälliga autentiseringsuppgifter börjar med ASIA och har en sessionstoken
Security Token Service (STS): utgångsdatum inkluderat, en timme som standard

Gör utgångsdatum till standard med AWS STS
Begär en roll, få autentiseringsuppgifter med inbyggd klocka
Tillfälliga autentiseringsuppgifter börjar med ASIA och har en sessionstoken
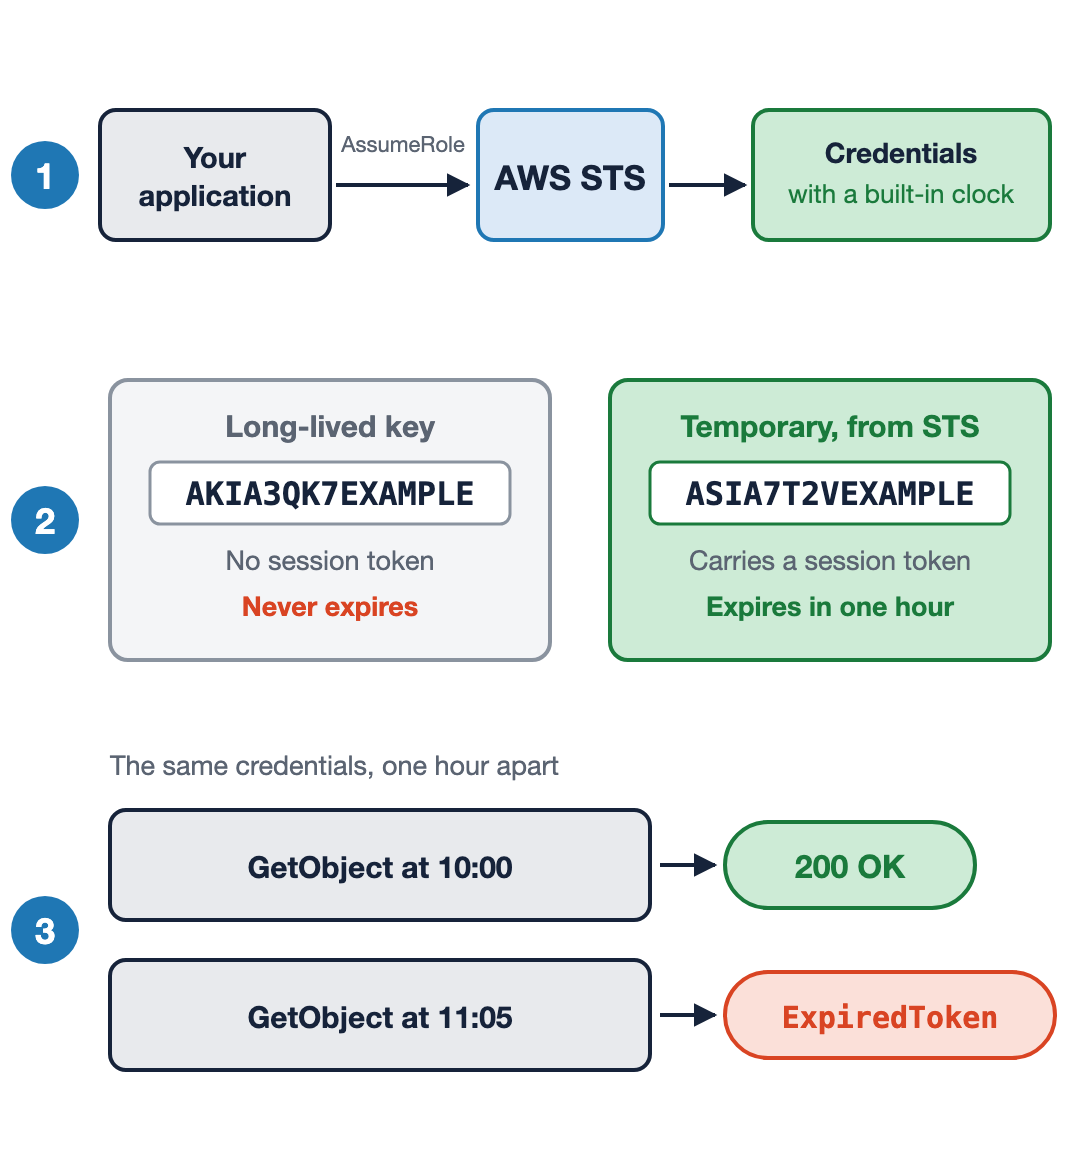
Samma anrop godtas, sedan inte
Security Token Service (STS): utgångsdatum inkluderat, en timme som standard

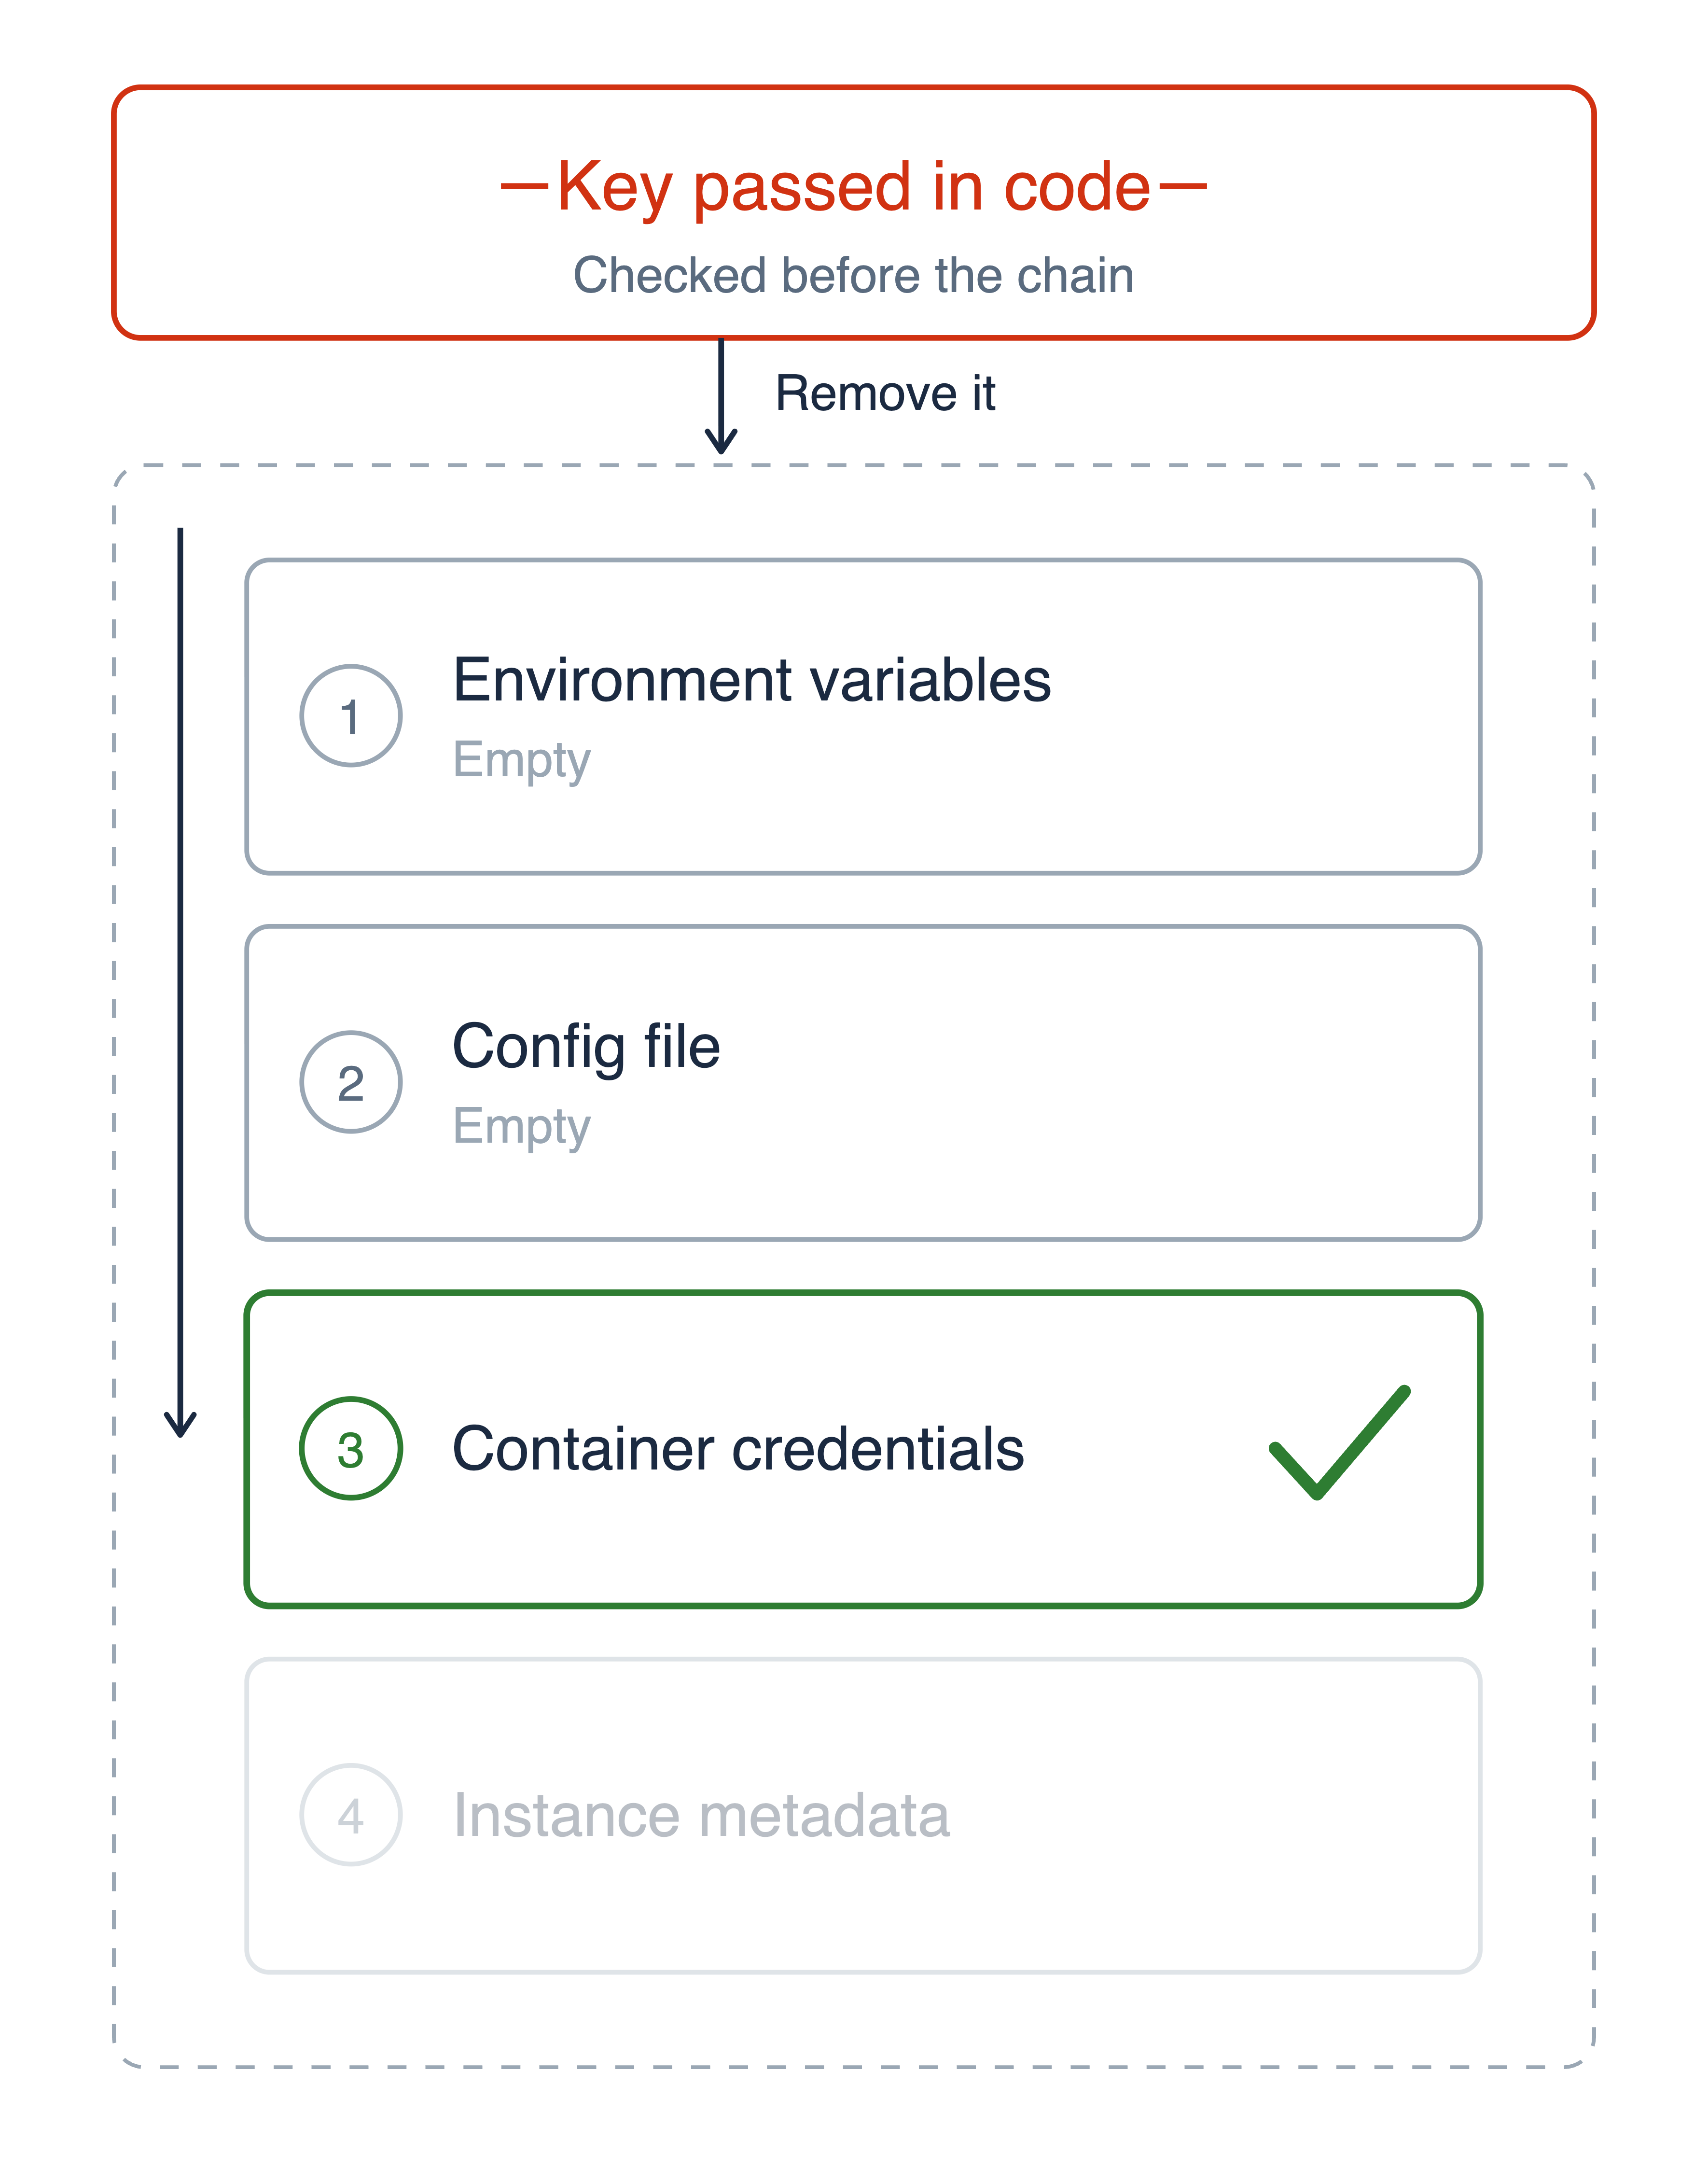
Kontroll av kedjan för autentiseringsleverantörer

Kontroll av kedjan för autentiseringsleverantörer
Hårdkodade nycklar kontrolleras först och måste därför tas bort

1. explicit a key passed in your code
2. environment AWS_* variables, and on Lambda
that is the execution role
3. config file ~/.aws/credentials
4. container ECS or EKS task role
5. instance EC2 instance profile, via IMDS
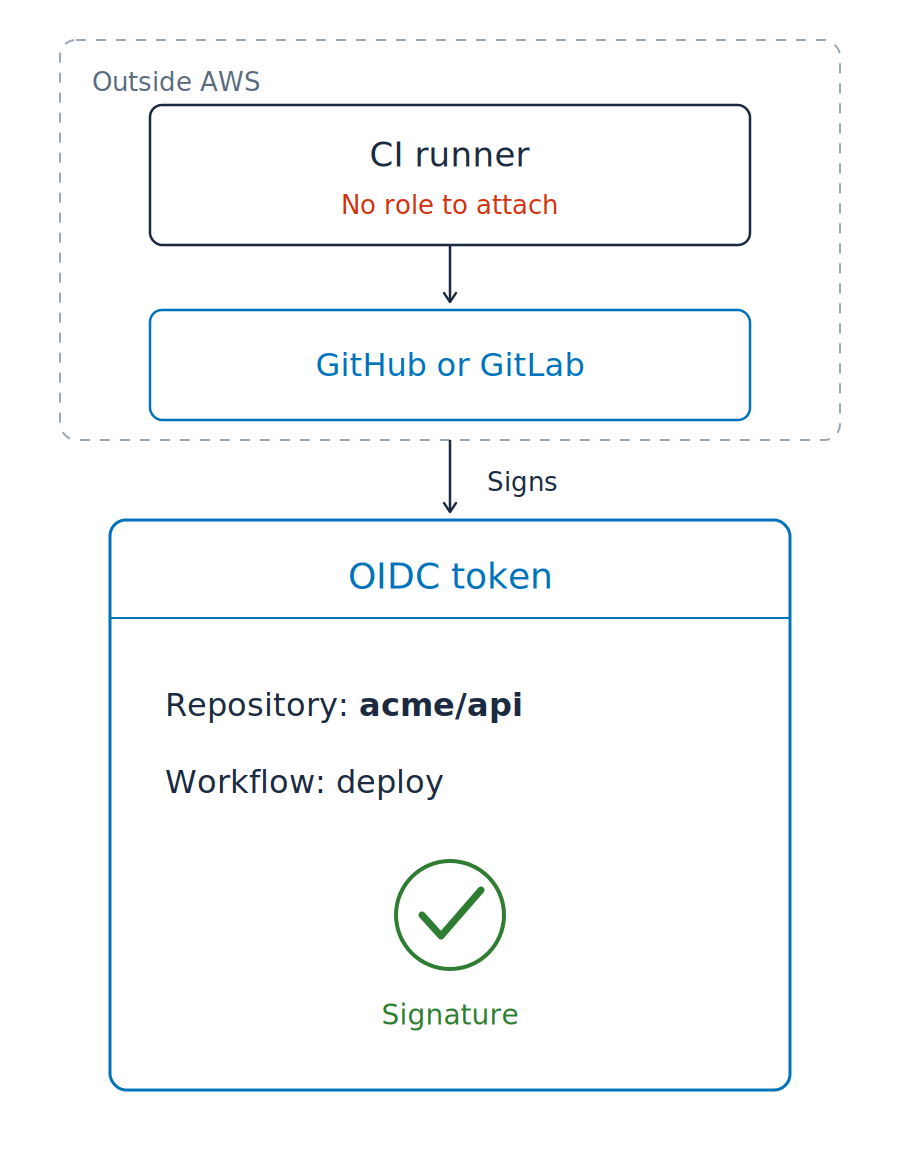
CI/CD-pipelines körs ofta utanför AWS, så autentiseringskedjan kan inte kopplas in

CI/CD-pipelines körs ofta utanför AWS, så autentiseringskedjan kan inte kopplas in
OIDC-token (OpenID Connect)


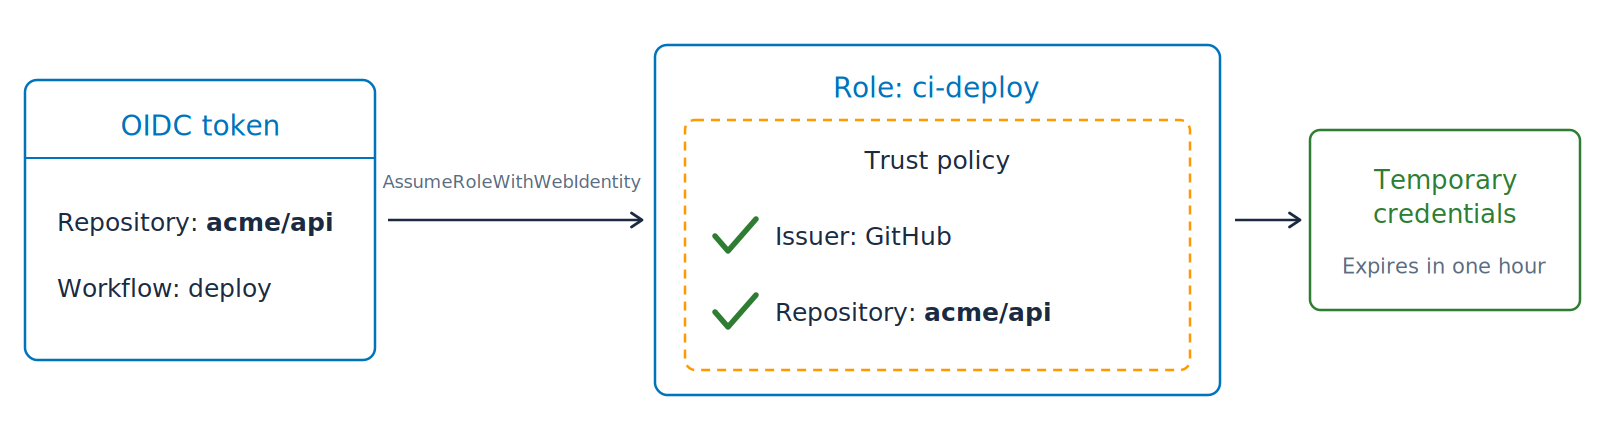
Byter token mot autentiseringsuppgifter

Byter token mot autentiseringsuppgifter
Repository-hemligheter: nu tomma
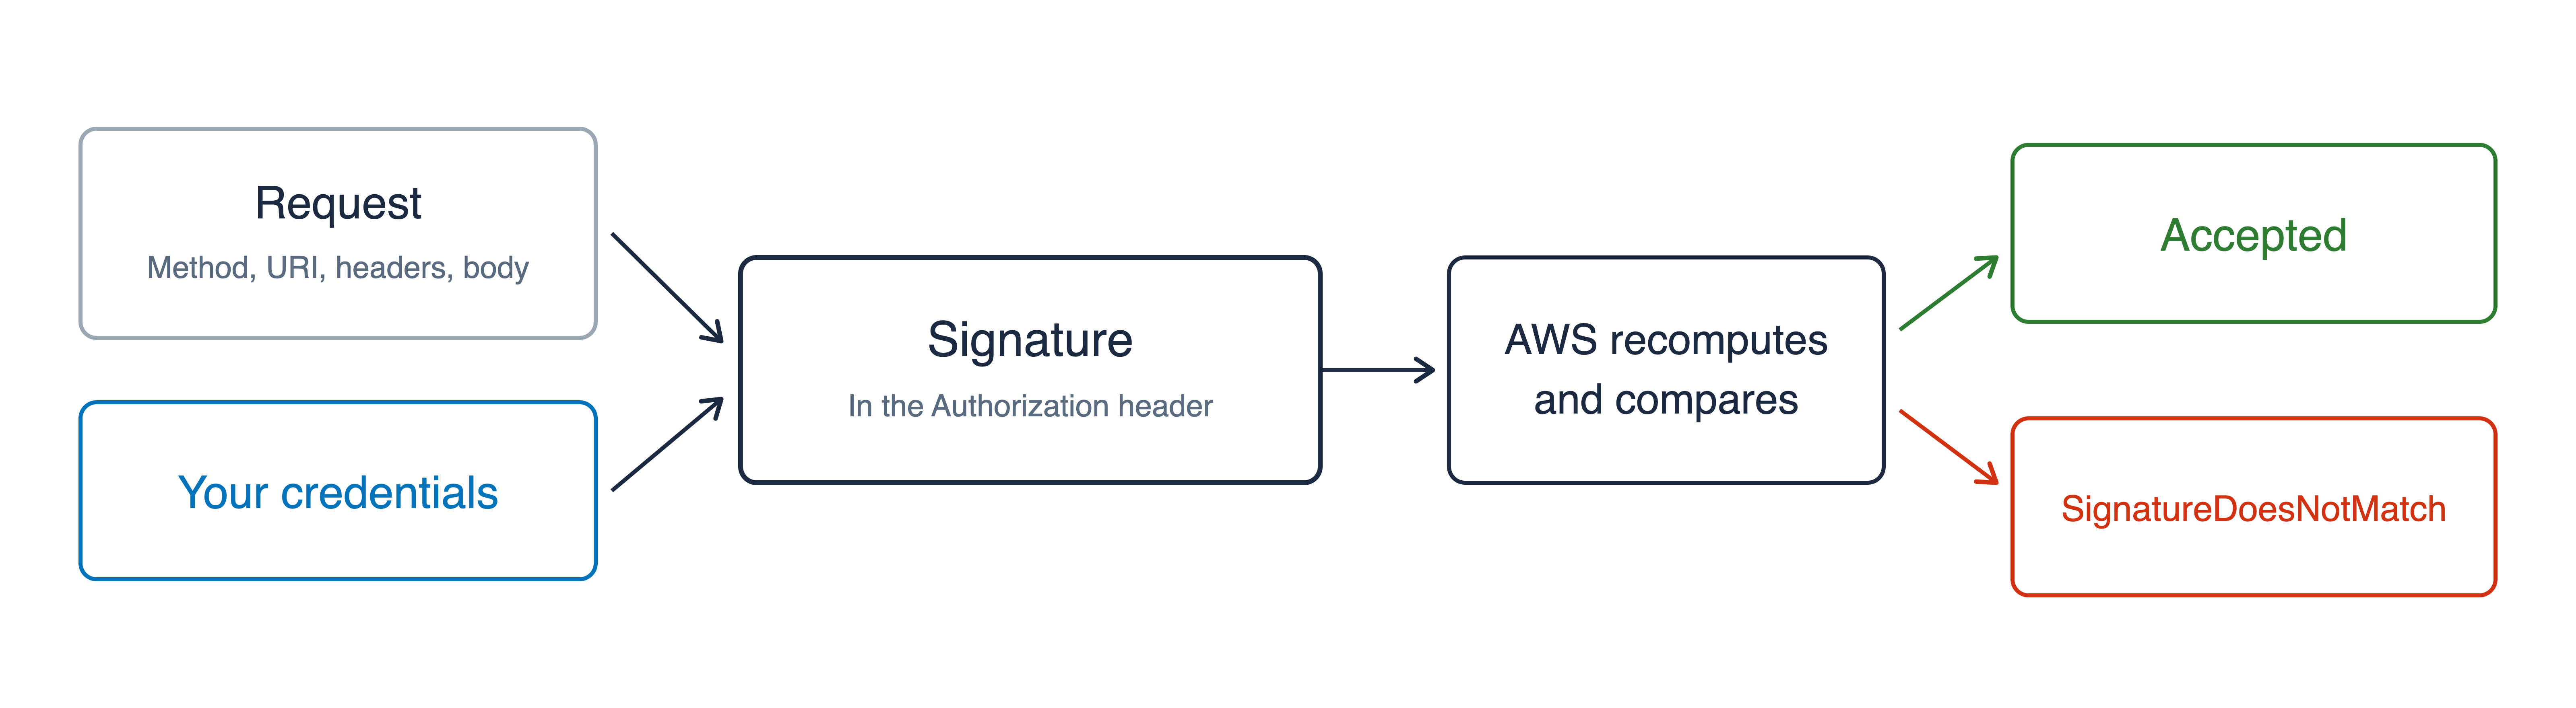
Signature Version 4, eller SigV4

Tillfälliga autentiseringsuppgifter

Tillfälliga autentiseringsuppgifter
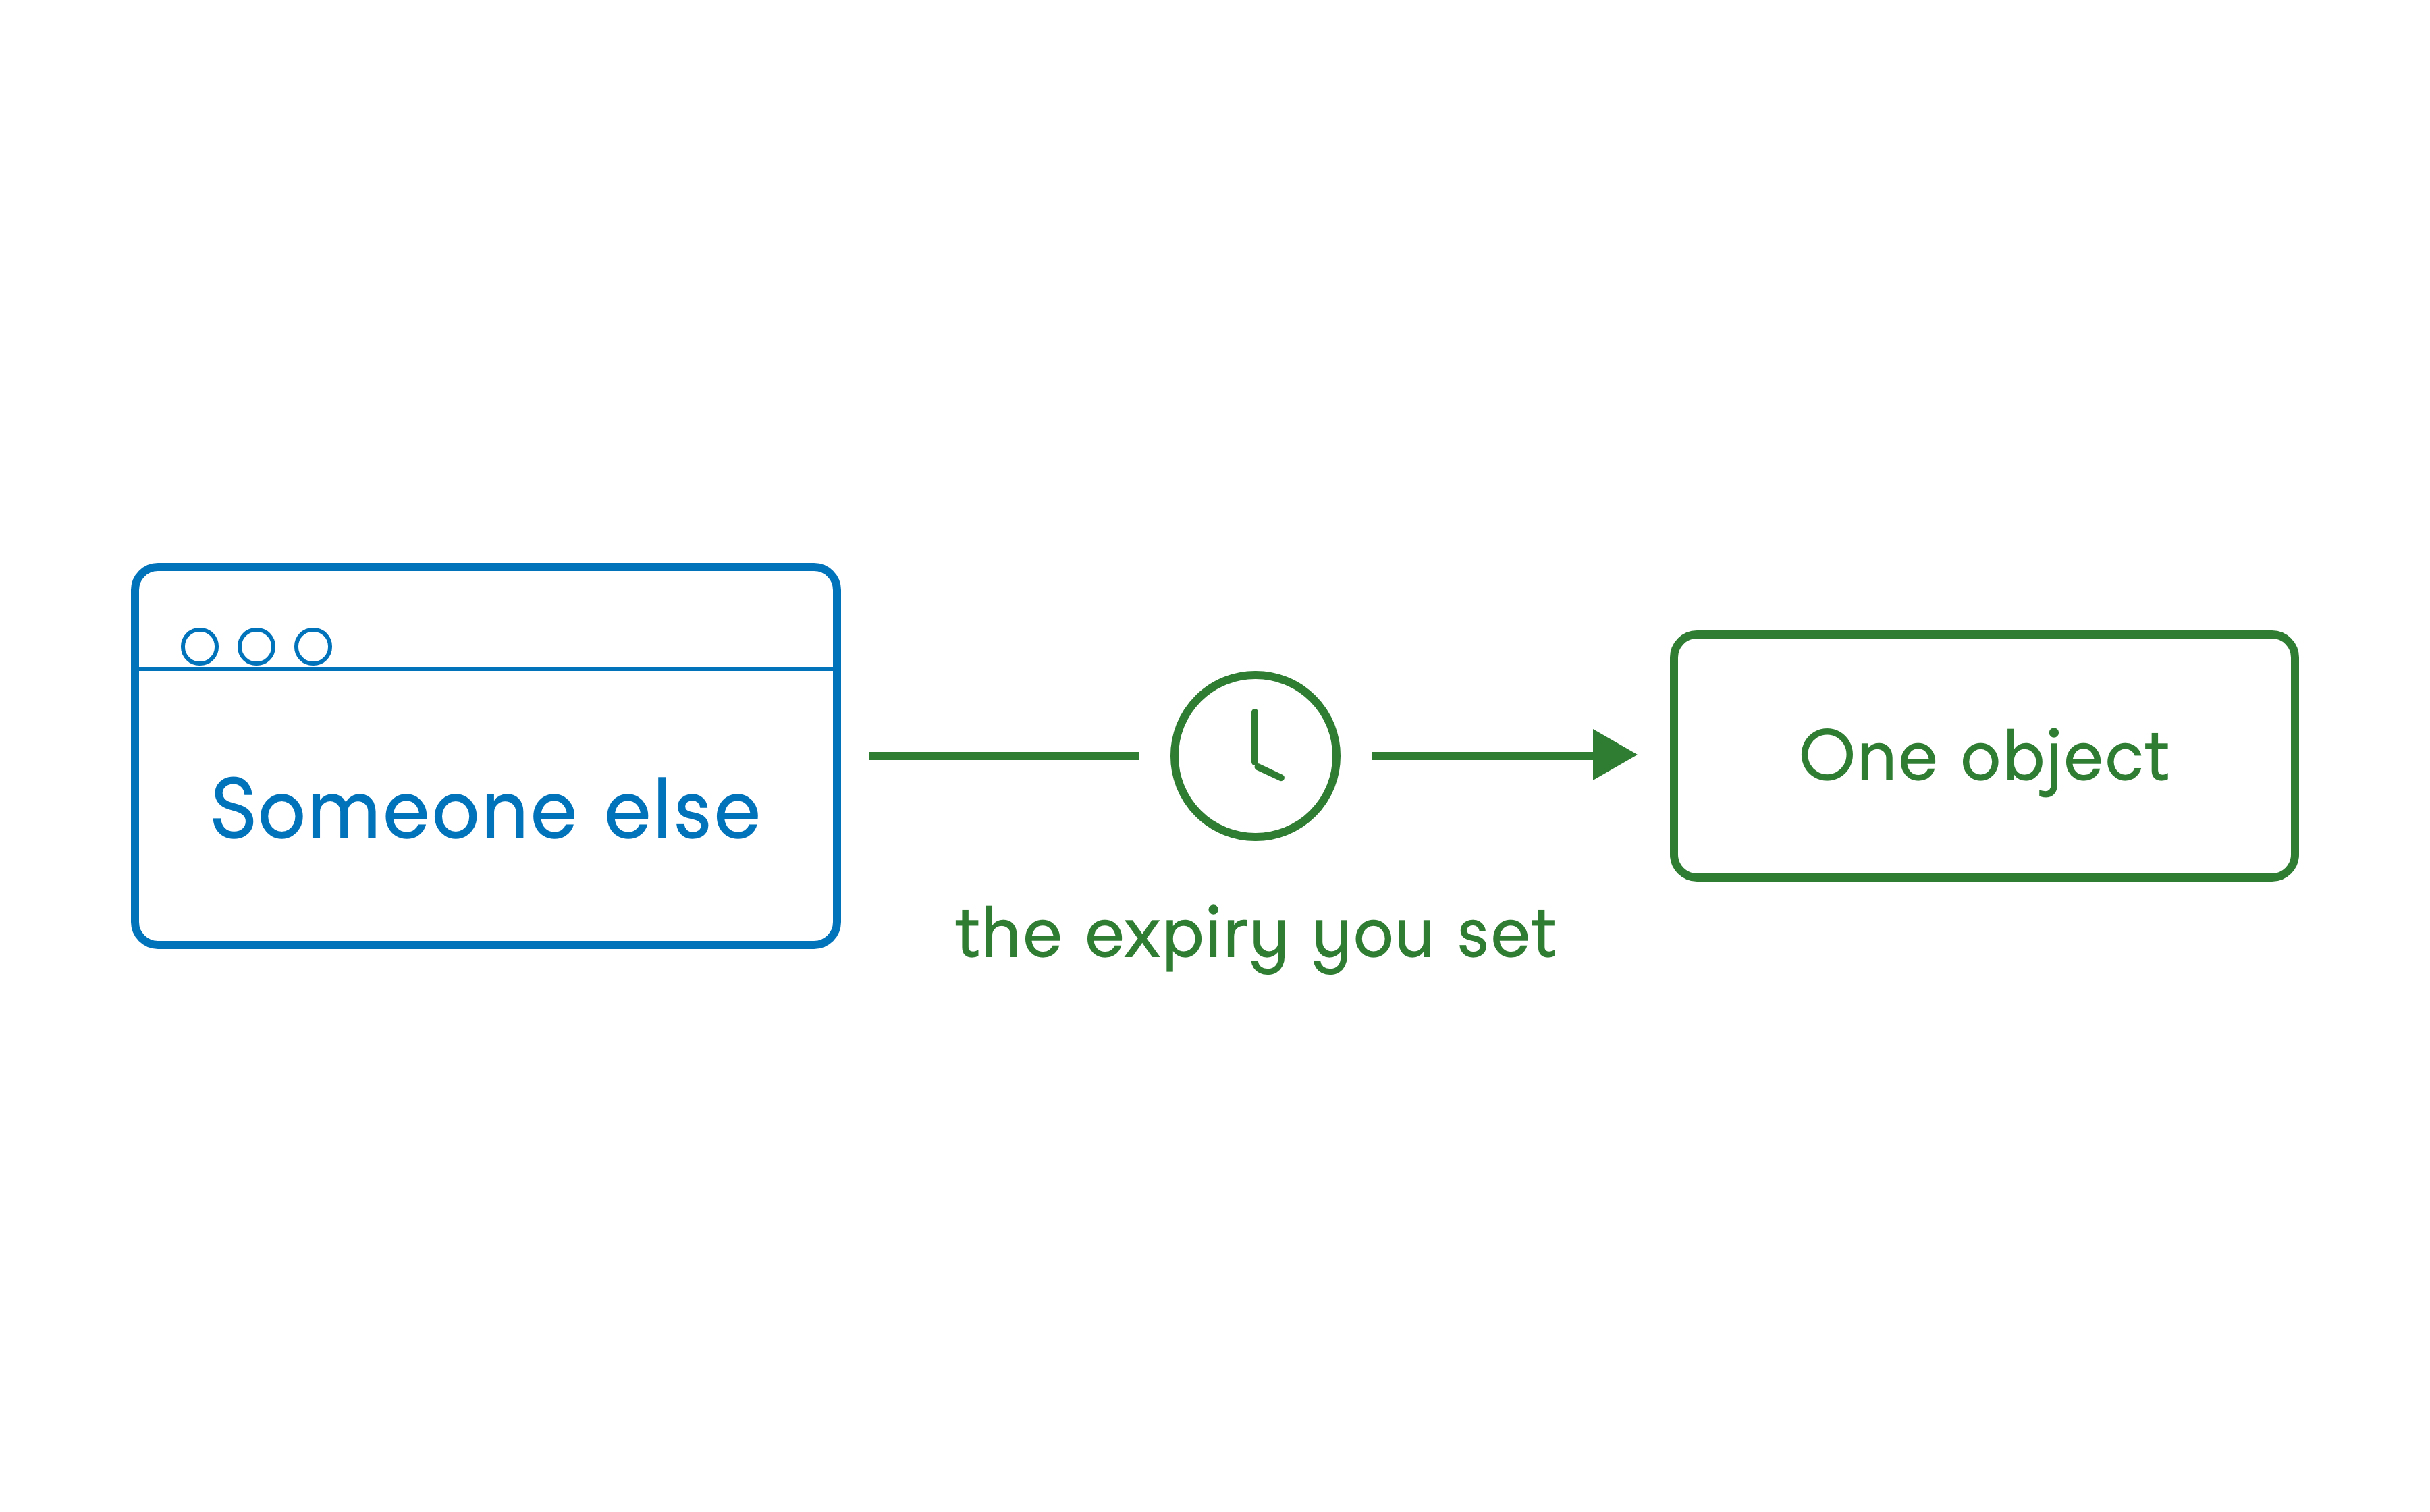
Försignerad URL


Använda AWS-säkerhet för utvecklare