Grattis

Använda AWS-säkerhet för utvecklare

Rahul Singh

Technical Product Manager

Vilken identitet AWS kontrollerar
Det du har klargjort

  • Aktör och principal: vems identitet AWS kontrollerar
  • Explicit deny gäller först – ingen träff är ändå deny

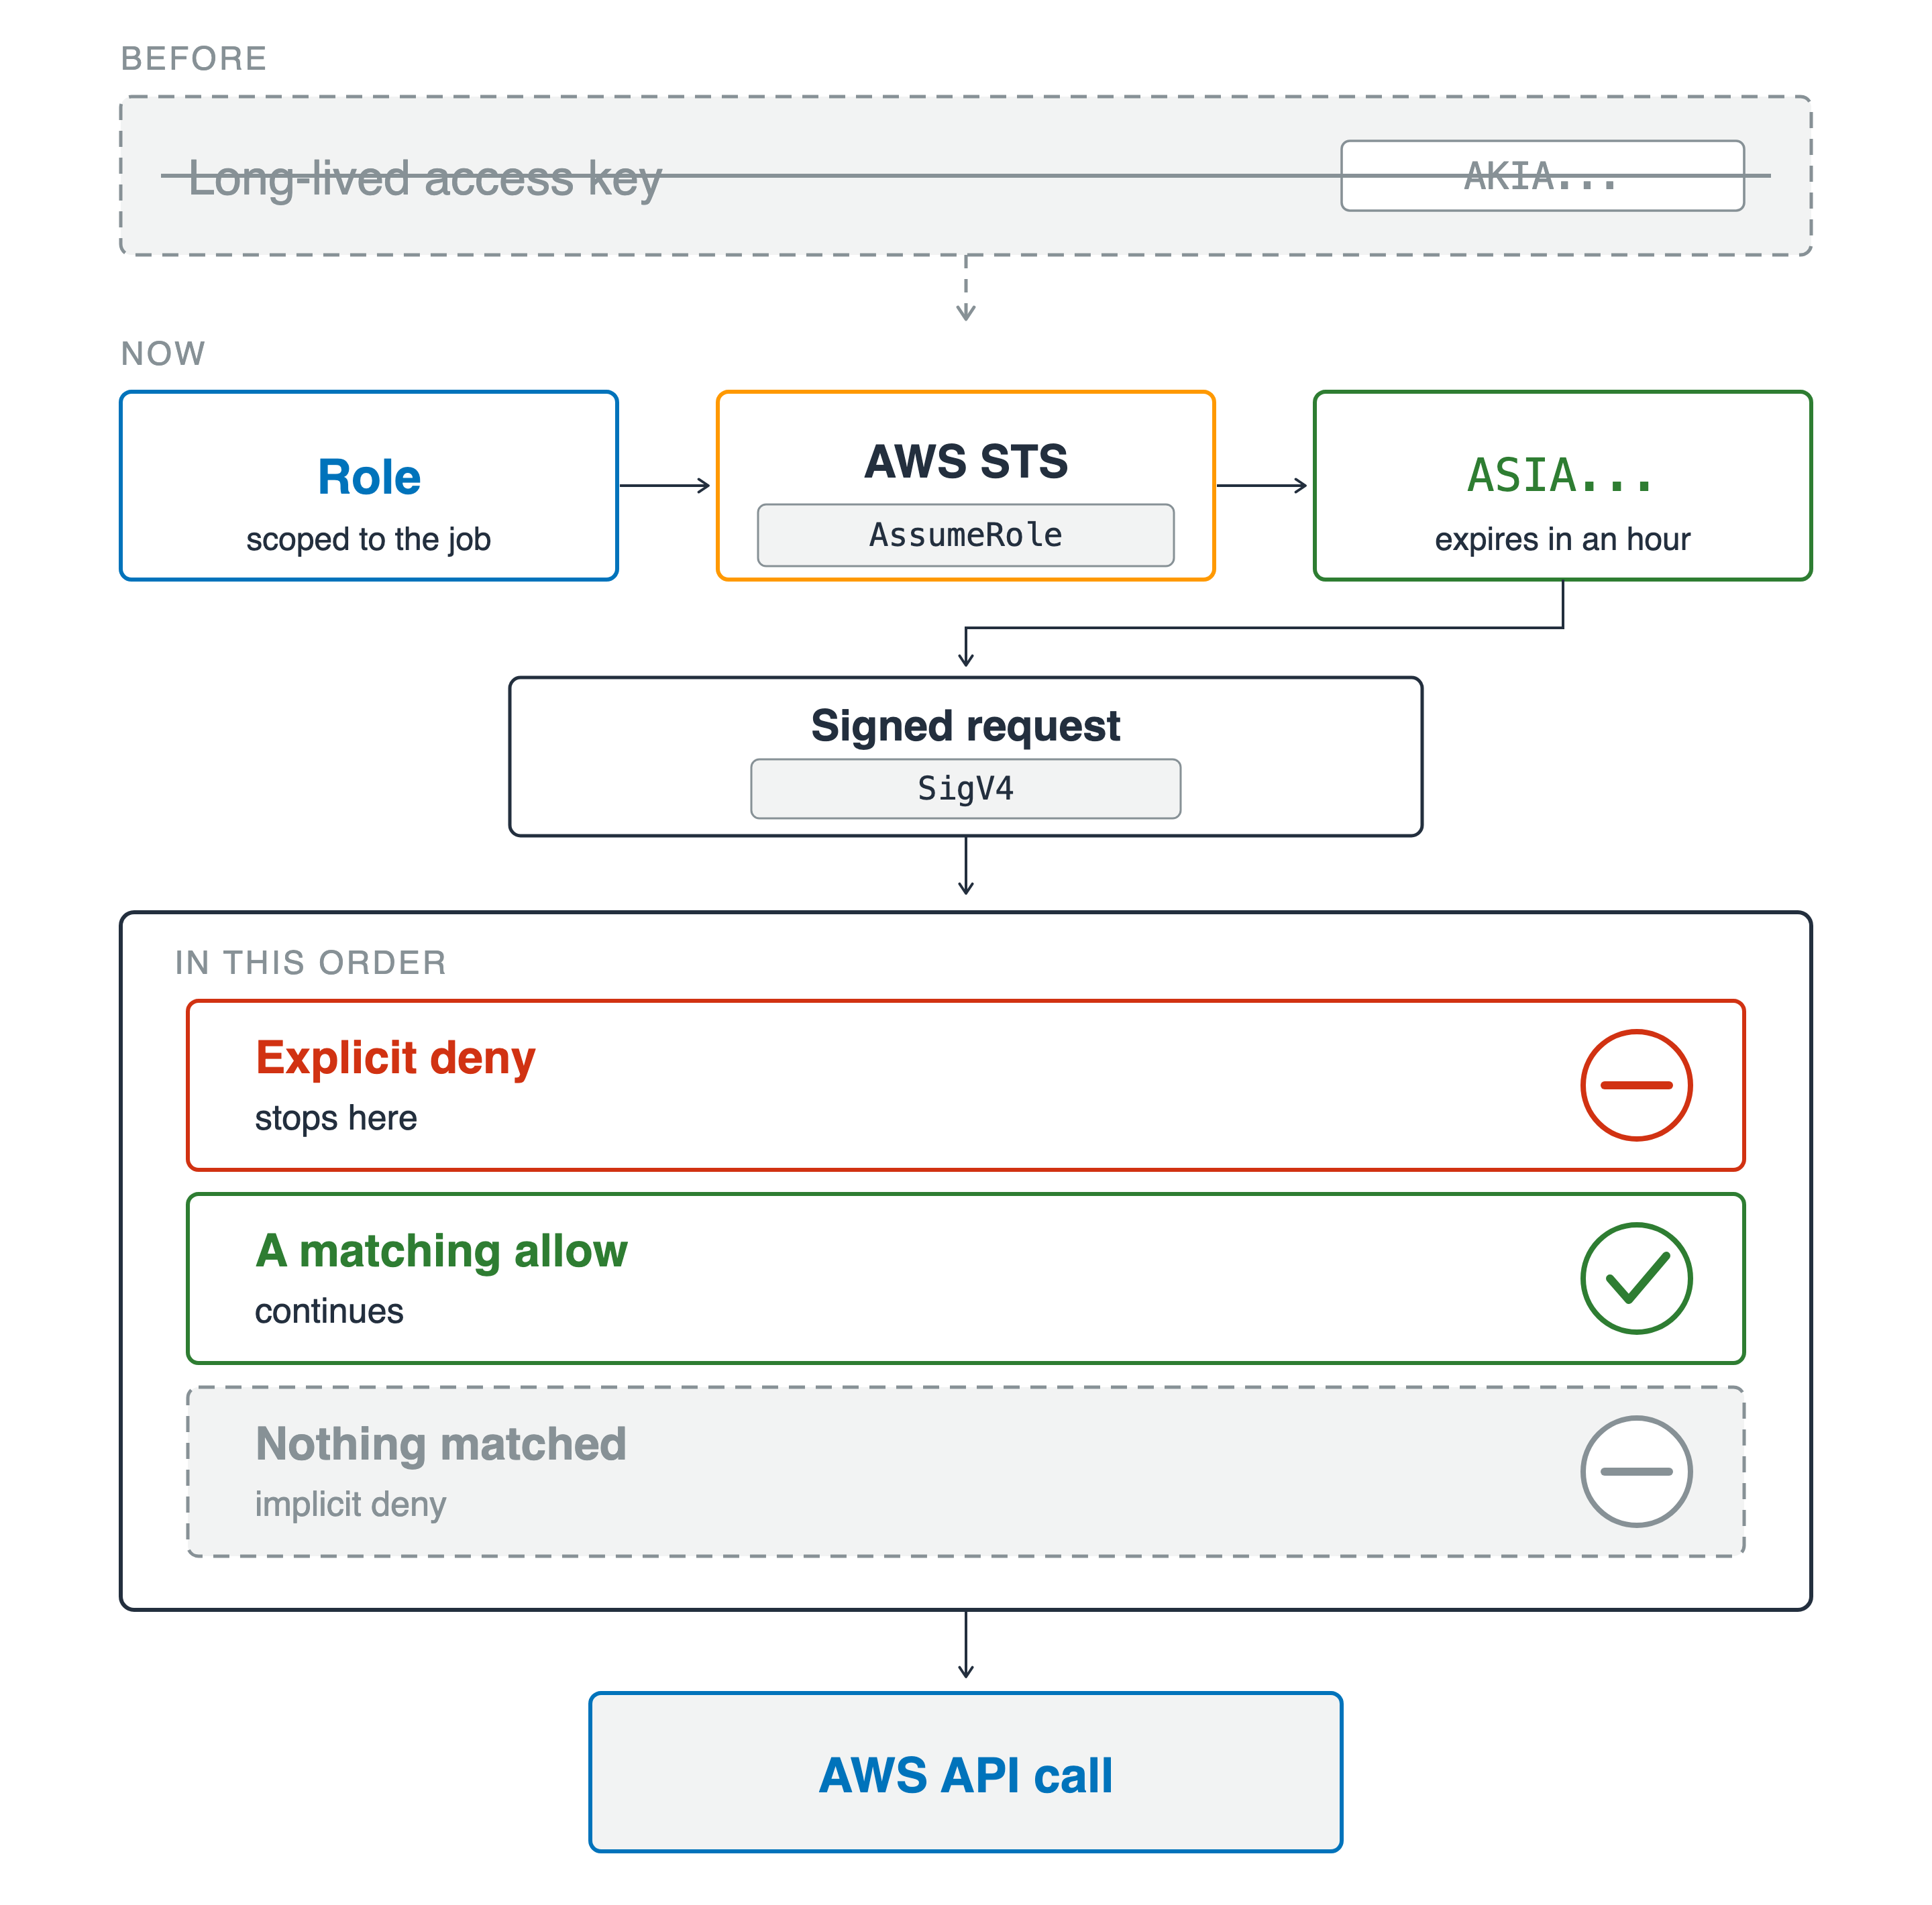
En förfrågan ritad från början till slut. Högst upp finns en gråmarkerad, överstruken ruta med en långlivad åtkomstnyckel märkt AKIA. Under den passerar en roll avgränsad till uppgiften genom AWS STS till en temporär autentiseringsuppgift märkt ASIA som upphör efter en timme, och går sedan vidare till en signerad förfrågan märkt SigV4. Den matas in i en grind som kontrolleras i ordning: en explicit deny som stoppar förfrågan, en matchande allow som släpper igenom den, och ett streckat fält där inget matchade, vilket är en implicit deny. Förfrågan som överlever lämnar systemet som ett AWS API-anrop.

Använda AWS-säkerhet för utvecklare

Vilken identitet AWS kontrollerar

Det du har klargjort

  • Aktör och principal: vems identitet AWS kontrollerar
  • Explicit deny gäller först – ingen träff är ändå deny
  • En roll och en timme, inte en nyckel för alltid
  • SigV4 på varje förfrågan, försignerad för en enda

En förfrågan ritad från början till slut. Högst upp finns en gråmarkerad, överstruken ruta med en långlivad åtkomstnyckel märkt AKIA. Under den passerar en roll avgränsad till uppgiften genom AWS STS till en temporär autentiseringsuppgift märkt ASIA som upphör efter en timme, och går sedan vidare till en signerad förfrågan märkt SigV4. Den matas in i en grind som kontrolleras i ordning: en explicit deny som stoppar förfrågan, en matchande allow som släpper igenom den, och ett streckat fält där inget matchade, vilket är en implicit deny. Förfrågan som överlever lämnar systemet som ett AWS API-anrop.

Använda AWS-säkerhet för utvecklare

Vem får nå vad

Det du har klargjort

  • Användarpoolen loggar in användare, identitetspoolen delar ut autentiseringsuppgifter
  • Verifiera token, men ifrågasätt sedan anspråken

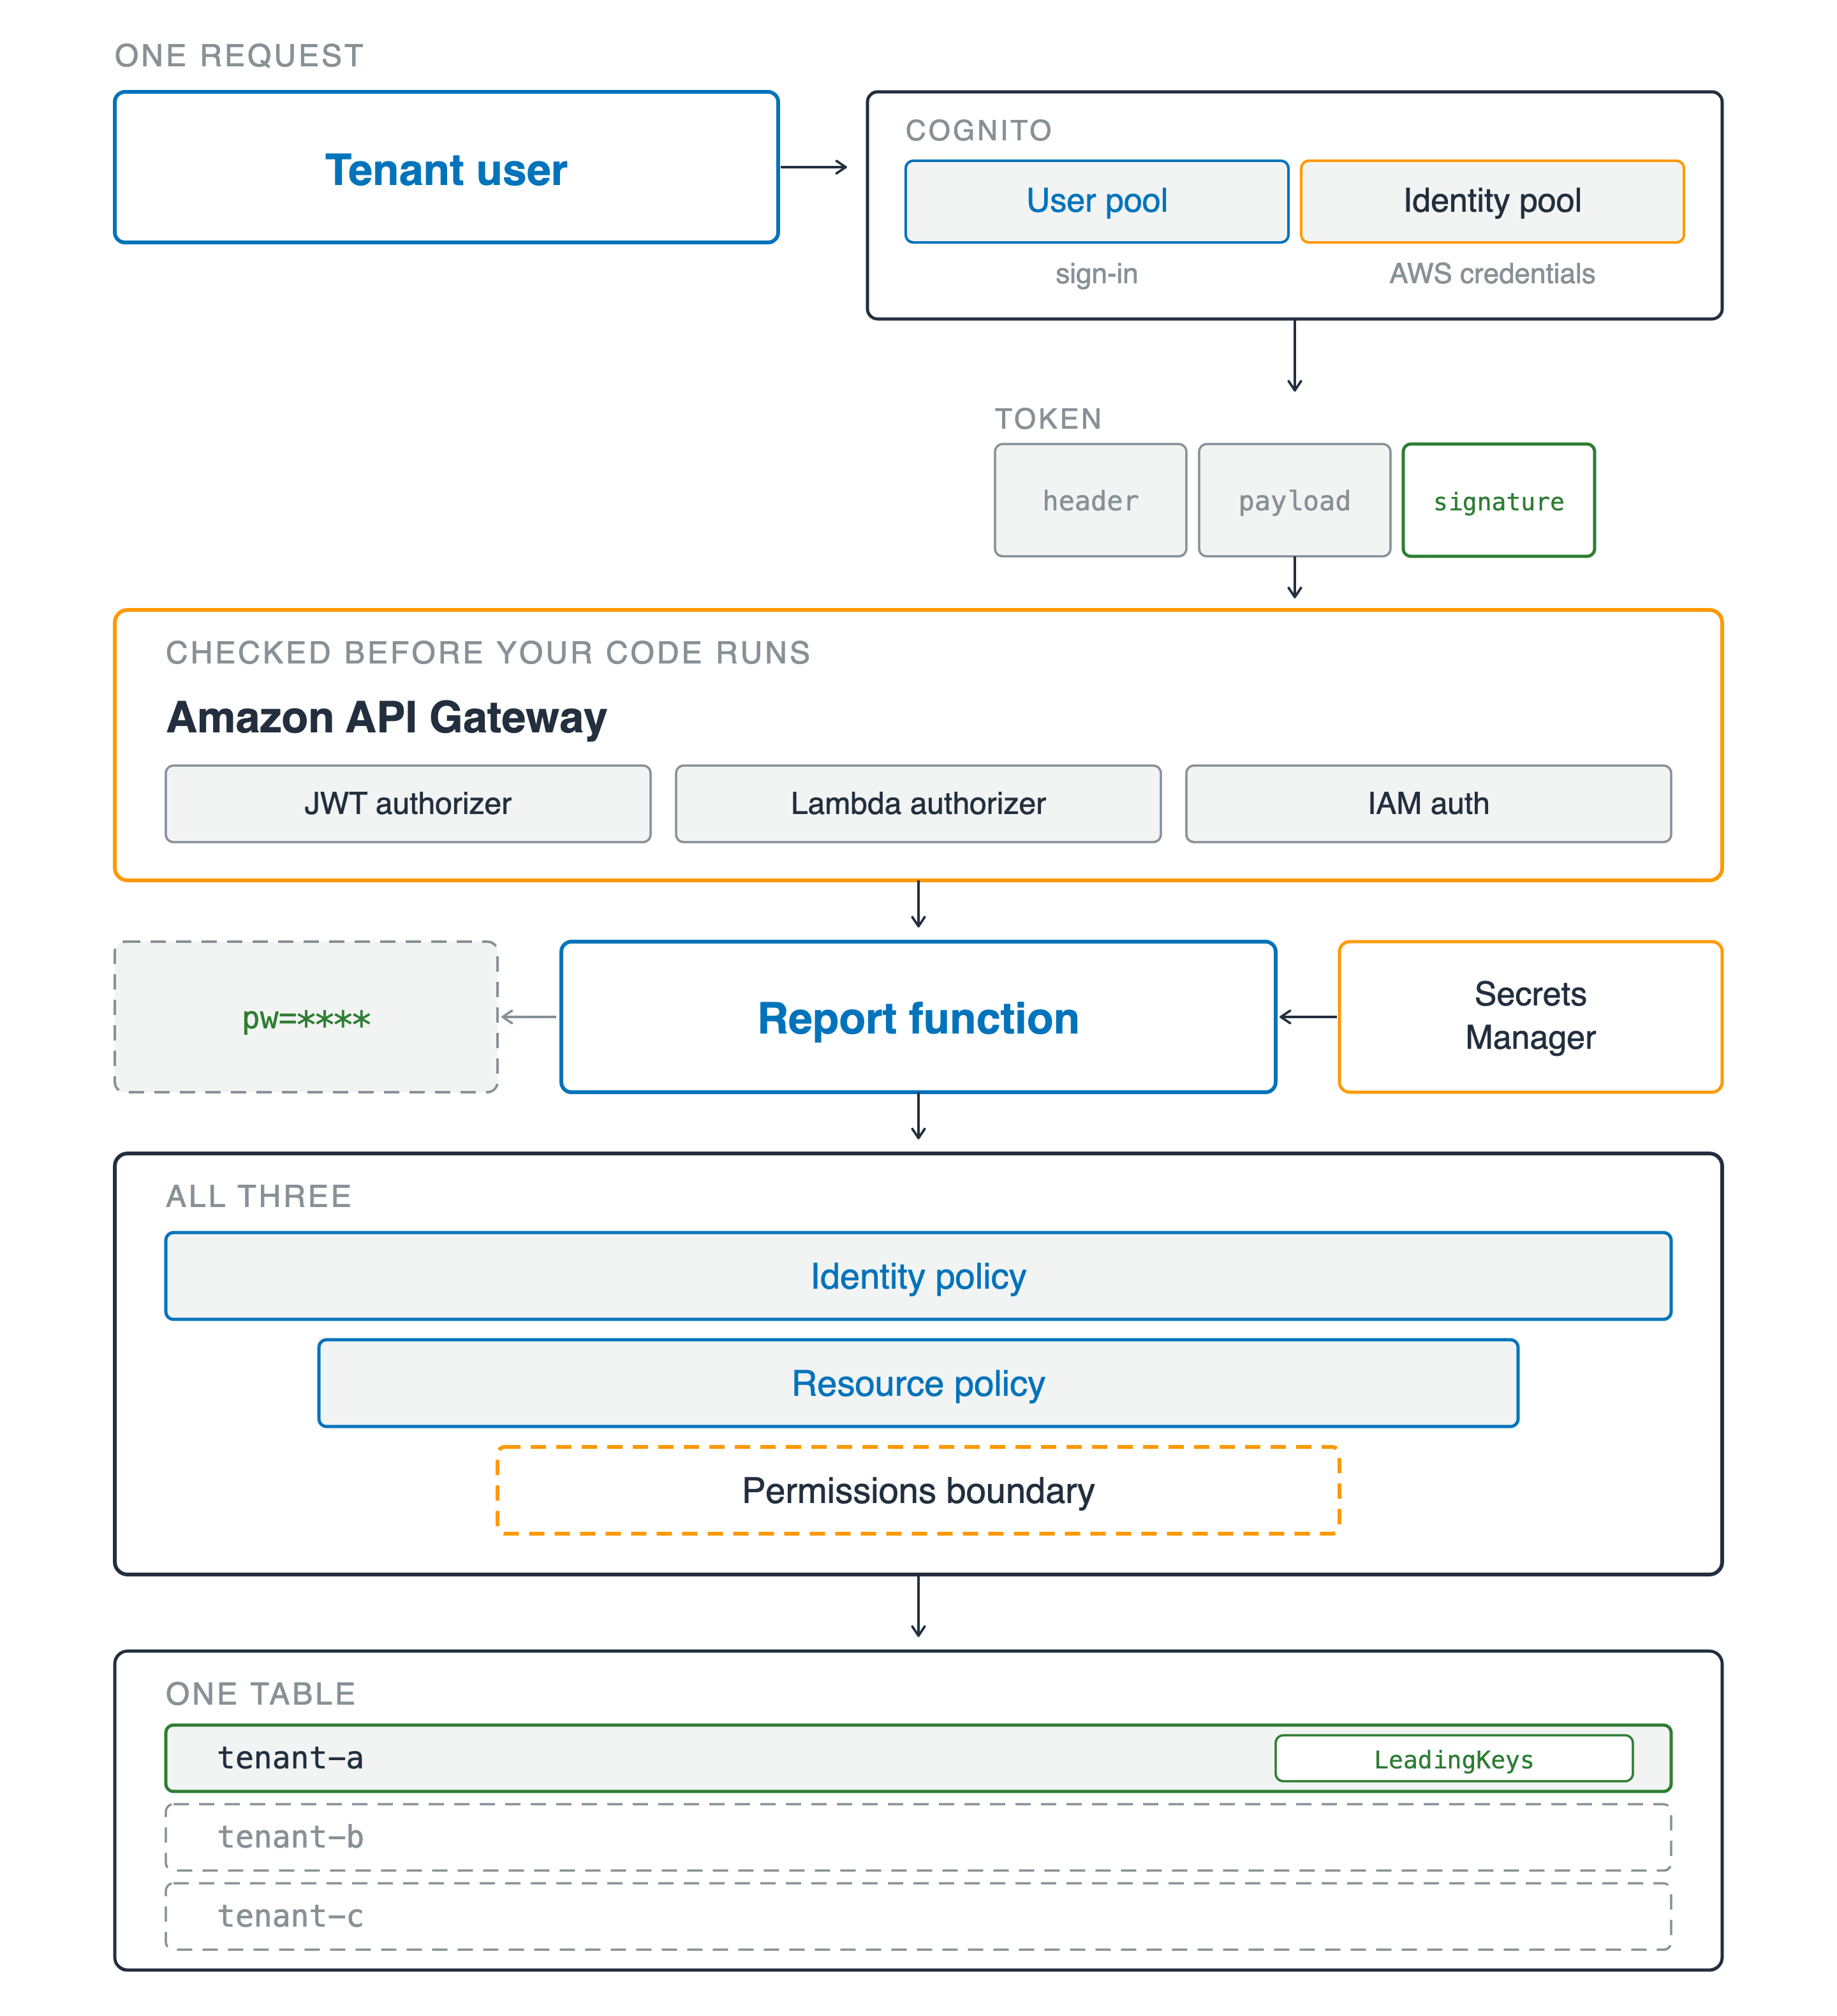
En förfrågan som passerar alla lager. En tenant-användare når Amazon Cognito, ritad som två rutor i en och samma ram: en användarpool som loggar in användare och en identitetspool som delar ut AWS-autentiseringsuppgifter. Token under den består av tre delar – header, payload och signature – där endast signature är markerad i grönt. Den går in i Amazon API Gateway, märkt kontrolleras innan din kod körs, med en JWT-auktoriserare, en Lambda-auktoriserare och IAM-autentisering att välja mellan. Under det hämtar report-funktionen ett värde från Secrets Manager och skriver ut en maskerad rad som visar pw equals fyra asterisker. Tre behörighetslager smalnar av därunder: identitetspolicy, resurspolicy och en streckad behörighetsgräns. Längst ner lyser en rad i en delad tabell märkt LeadingKeys, medan två andra tenant-rader förblir streckade och grå.

Använda AWS-säkerhet för utvecklare

Vem får nå vad

Det du har klargjort

  • Användarpoolen loggar in användare, identitetspoolen delar ut autentiseringsuppgifter
  • Verifiera token, men ifrågasätt sedan anspråken
  • Identitet, resurs, gräns: tre lager, ett svar
  • Ett tenant-villkor, Scan som kringgår det, och lösenordet bort från loggen

En förfrågan som passerar alla lager. En tenant-användare når Amazon Cognito, ritad som två rutor i en och samma ram: en användarpool som loggar in användare och en identitetspool som delar ut AWS-autentiseringsuppgifter. Token under den består av tre delar – header, payload och signature – där endast signature är markerad i grönt. Den går in i Amazon API Gateway, märkt kontrolleras innan din kod körs, med en JWT-auktoriserare, en Lambda-auktoriserare och IAM-autentisering att välja mellan. Under det hämtar report-funktionen ett värde från Secrets Manager och skriver ut en maskerad rad som visar pw equals fyra asterisker. Tre behörighetslager smalnar av därunder: identitetspolicy, resurspolicy och en streckad behörighetsgräns. Längst ner lyser en rad i en delad tabell märkt LeadingKeys, medan två andra tenant-rader förblir streckade och grå.

Använda AWS-säkerhet för utvecklare

Bevisa det, driftsätt sedan

Det du har klargjort

  • Krypterat som standard – men vilket läge och vems nyckel är ditt ansvar
  • Två grindar på nyckeln, och båda måste öppnas

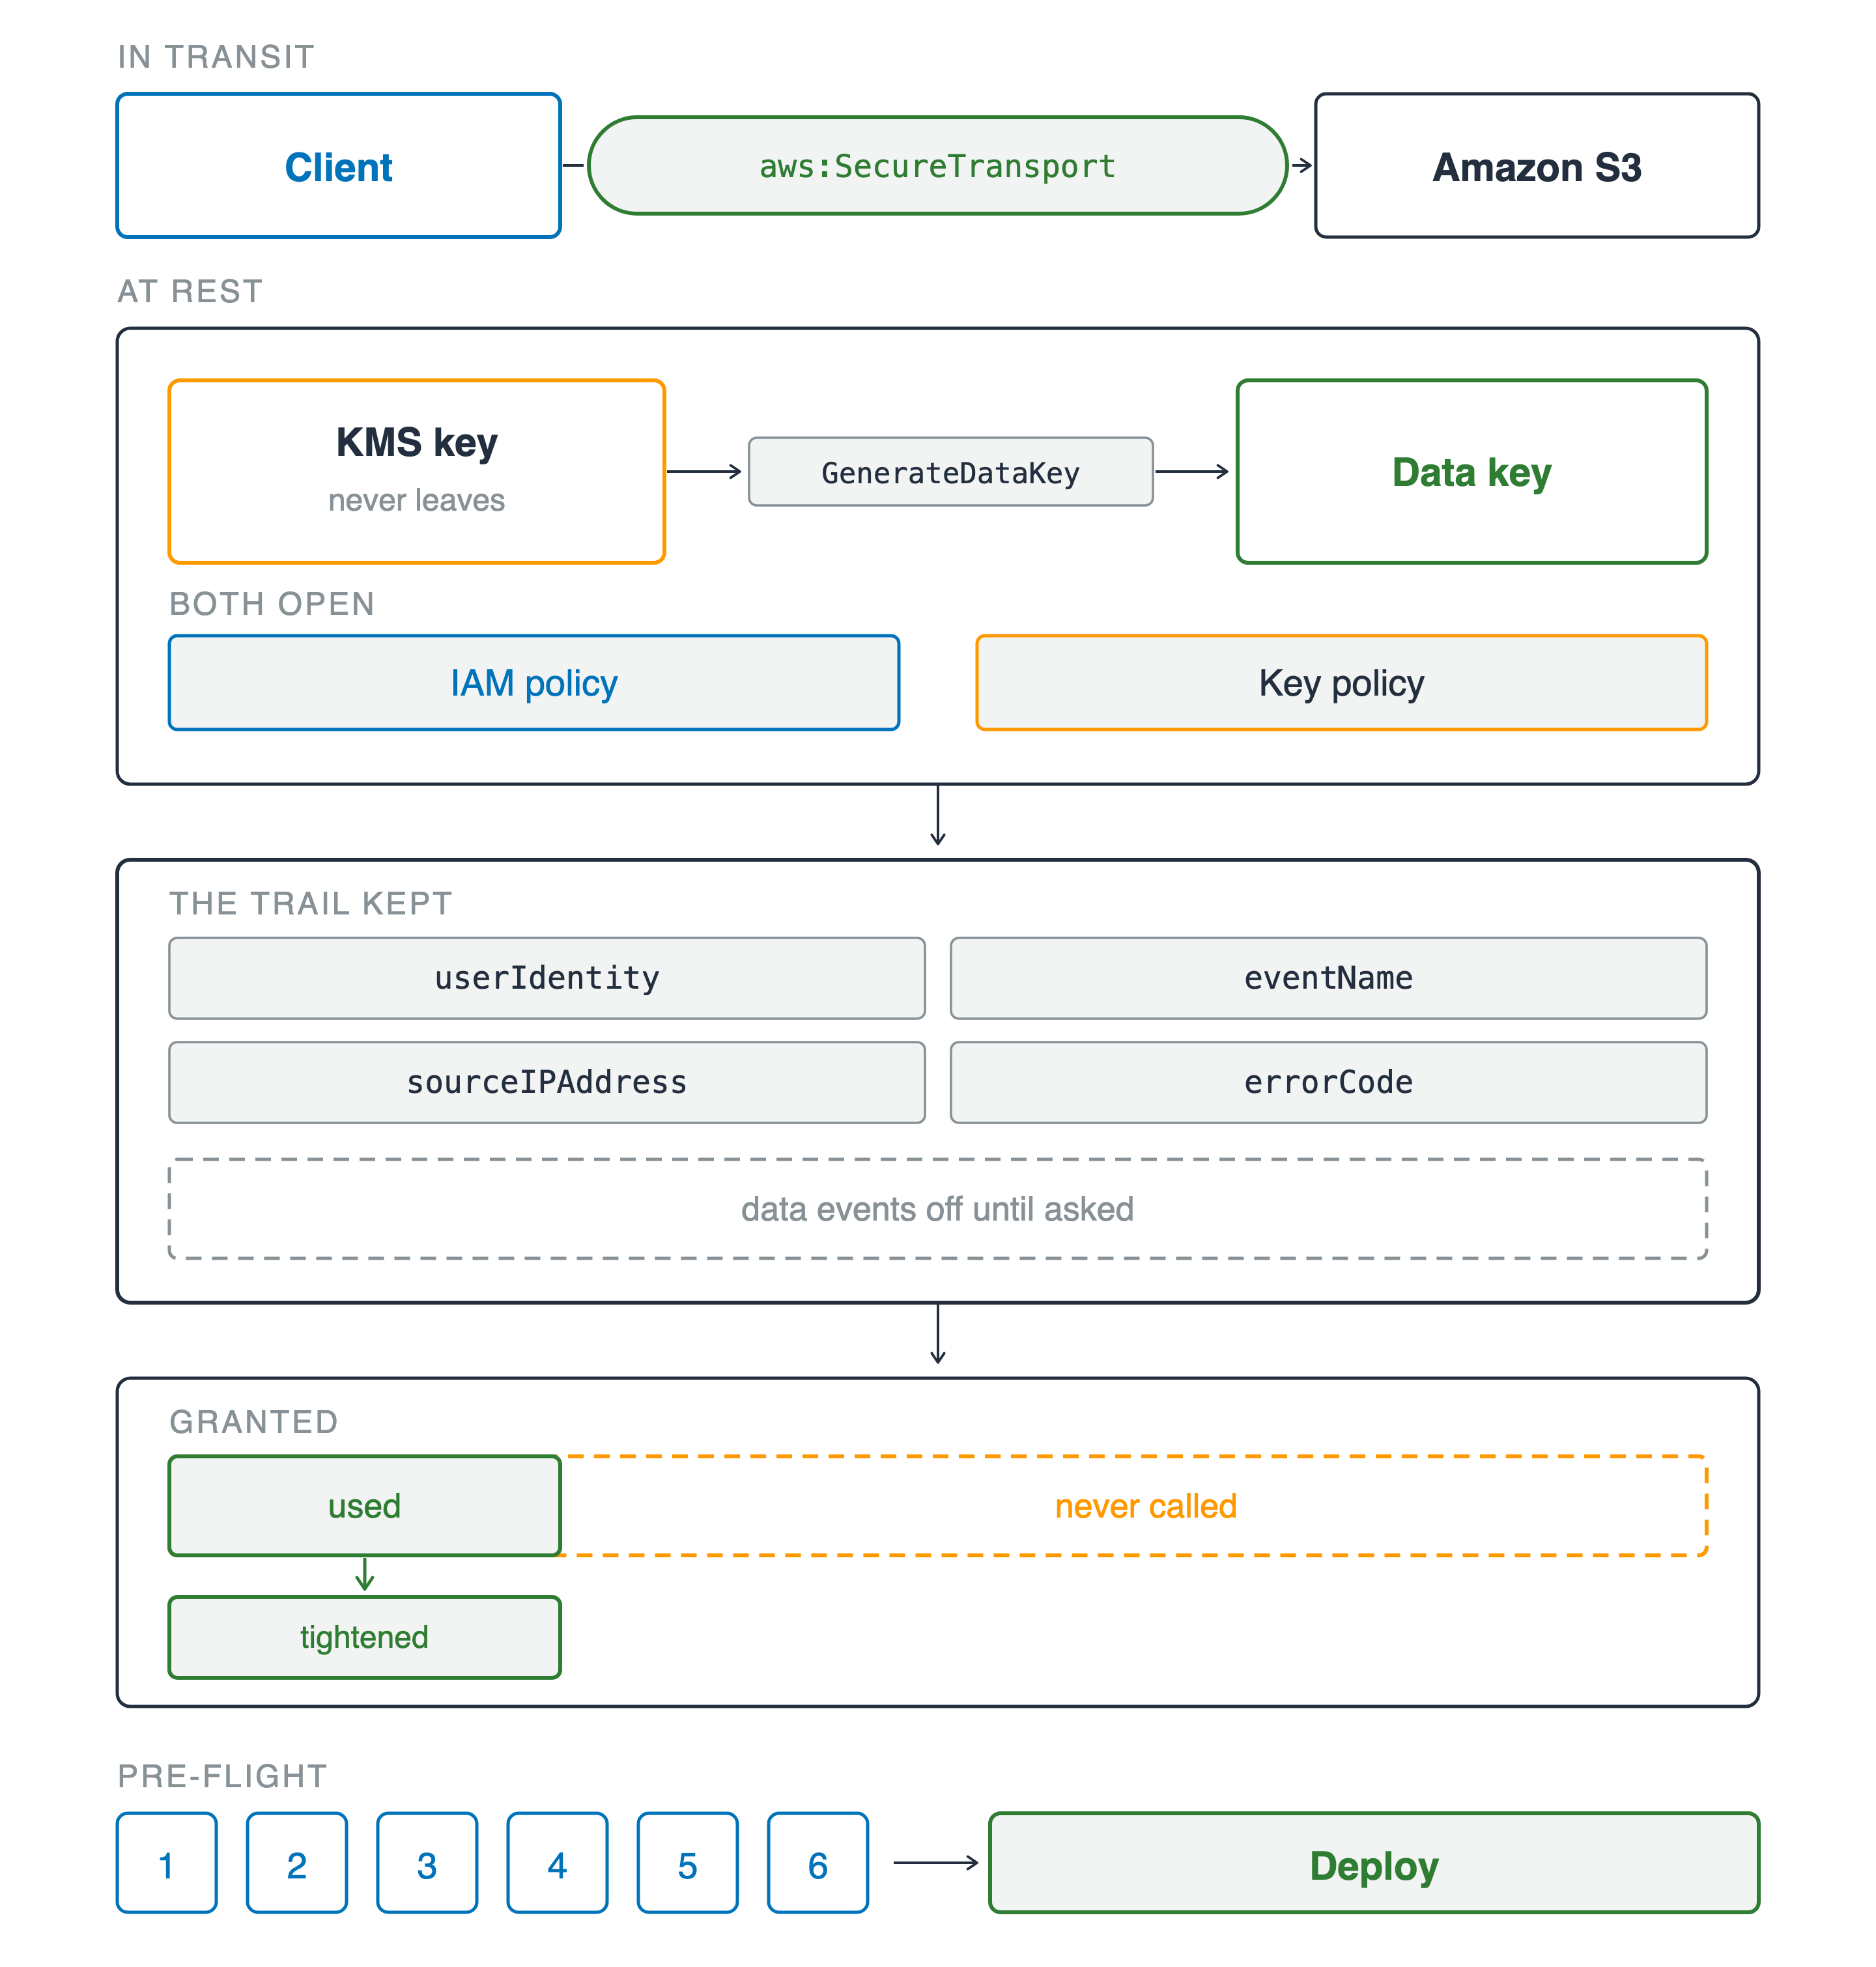
Fyra fält. Under överföring når en klient Amazon S3 genom en kanal märkt aws:SecureTransport. Vid vila anropar en KMS-nyckel som aldrig lämnar tjänsten GenerateDataKey för att skapa en datanyckel, ovanför två grindar som båda måste öppnas: en IAM-policy och en nyckelpolicy. Därunder visas vad spåret har sparat: userIdentity, eventName, sourceIPAddress och errorCode, med en streckad remsa med texten dataevents avstängda tills de efterfrågas. Sedan en beviljad stapel, ritad streckad och bred, med ett litet massivt använt segment inuti, som smalnar av till en åtstramad policy. Längst ner leder sex numrerade frågor in i ett driftsättningssteg.

Använda AWS-säkerhet för utvecklare

Bevisa det, driftsätt sedan

Det du har klargjort

  • Krypterat som standard – men vilket läge och vems nyckel är ditt ansvar
  • Två grindar på nyckeln, och båda måste öppnas
  • Spåret namnger principalen, om det loggade
  • Beviljat mot använt, sedan sex frågor

Fyra fält. Under överföring når en klient Amazon S3 genom en kanal märkt aws:SecureTransport. Vid vila anropar en KMS-nyckel som aldrig lämnar tjänsten GenerateDataKey för att skapa en datanyckel, ovanför två grindar som båda måste öppnas: en IAM-policy och en nyckelpolicy. Därunder visas vad spåret har sparat: userIdentity, eventName, sourceIPAddress och errorCode, med en streckad remsa med texten dataevents avstängda tills de efterfrågas. Sedan en beviljad stapel, ritad streckad och bred, med ett litet massivt använt segment inuti, som smalnar av till en åtstramad policy. Längst ner leder sex numrerade frågor in i ett driftsättningssteg.

Använda AWS-säkerhet för utvecklare

Vart detta leder dig


  • Nästa tjänst: samma sex frågor
  • Oavsett leverantör: identitet, auktorisering, nycklar, bevis

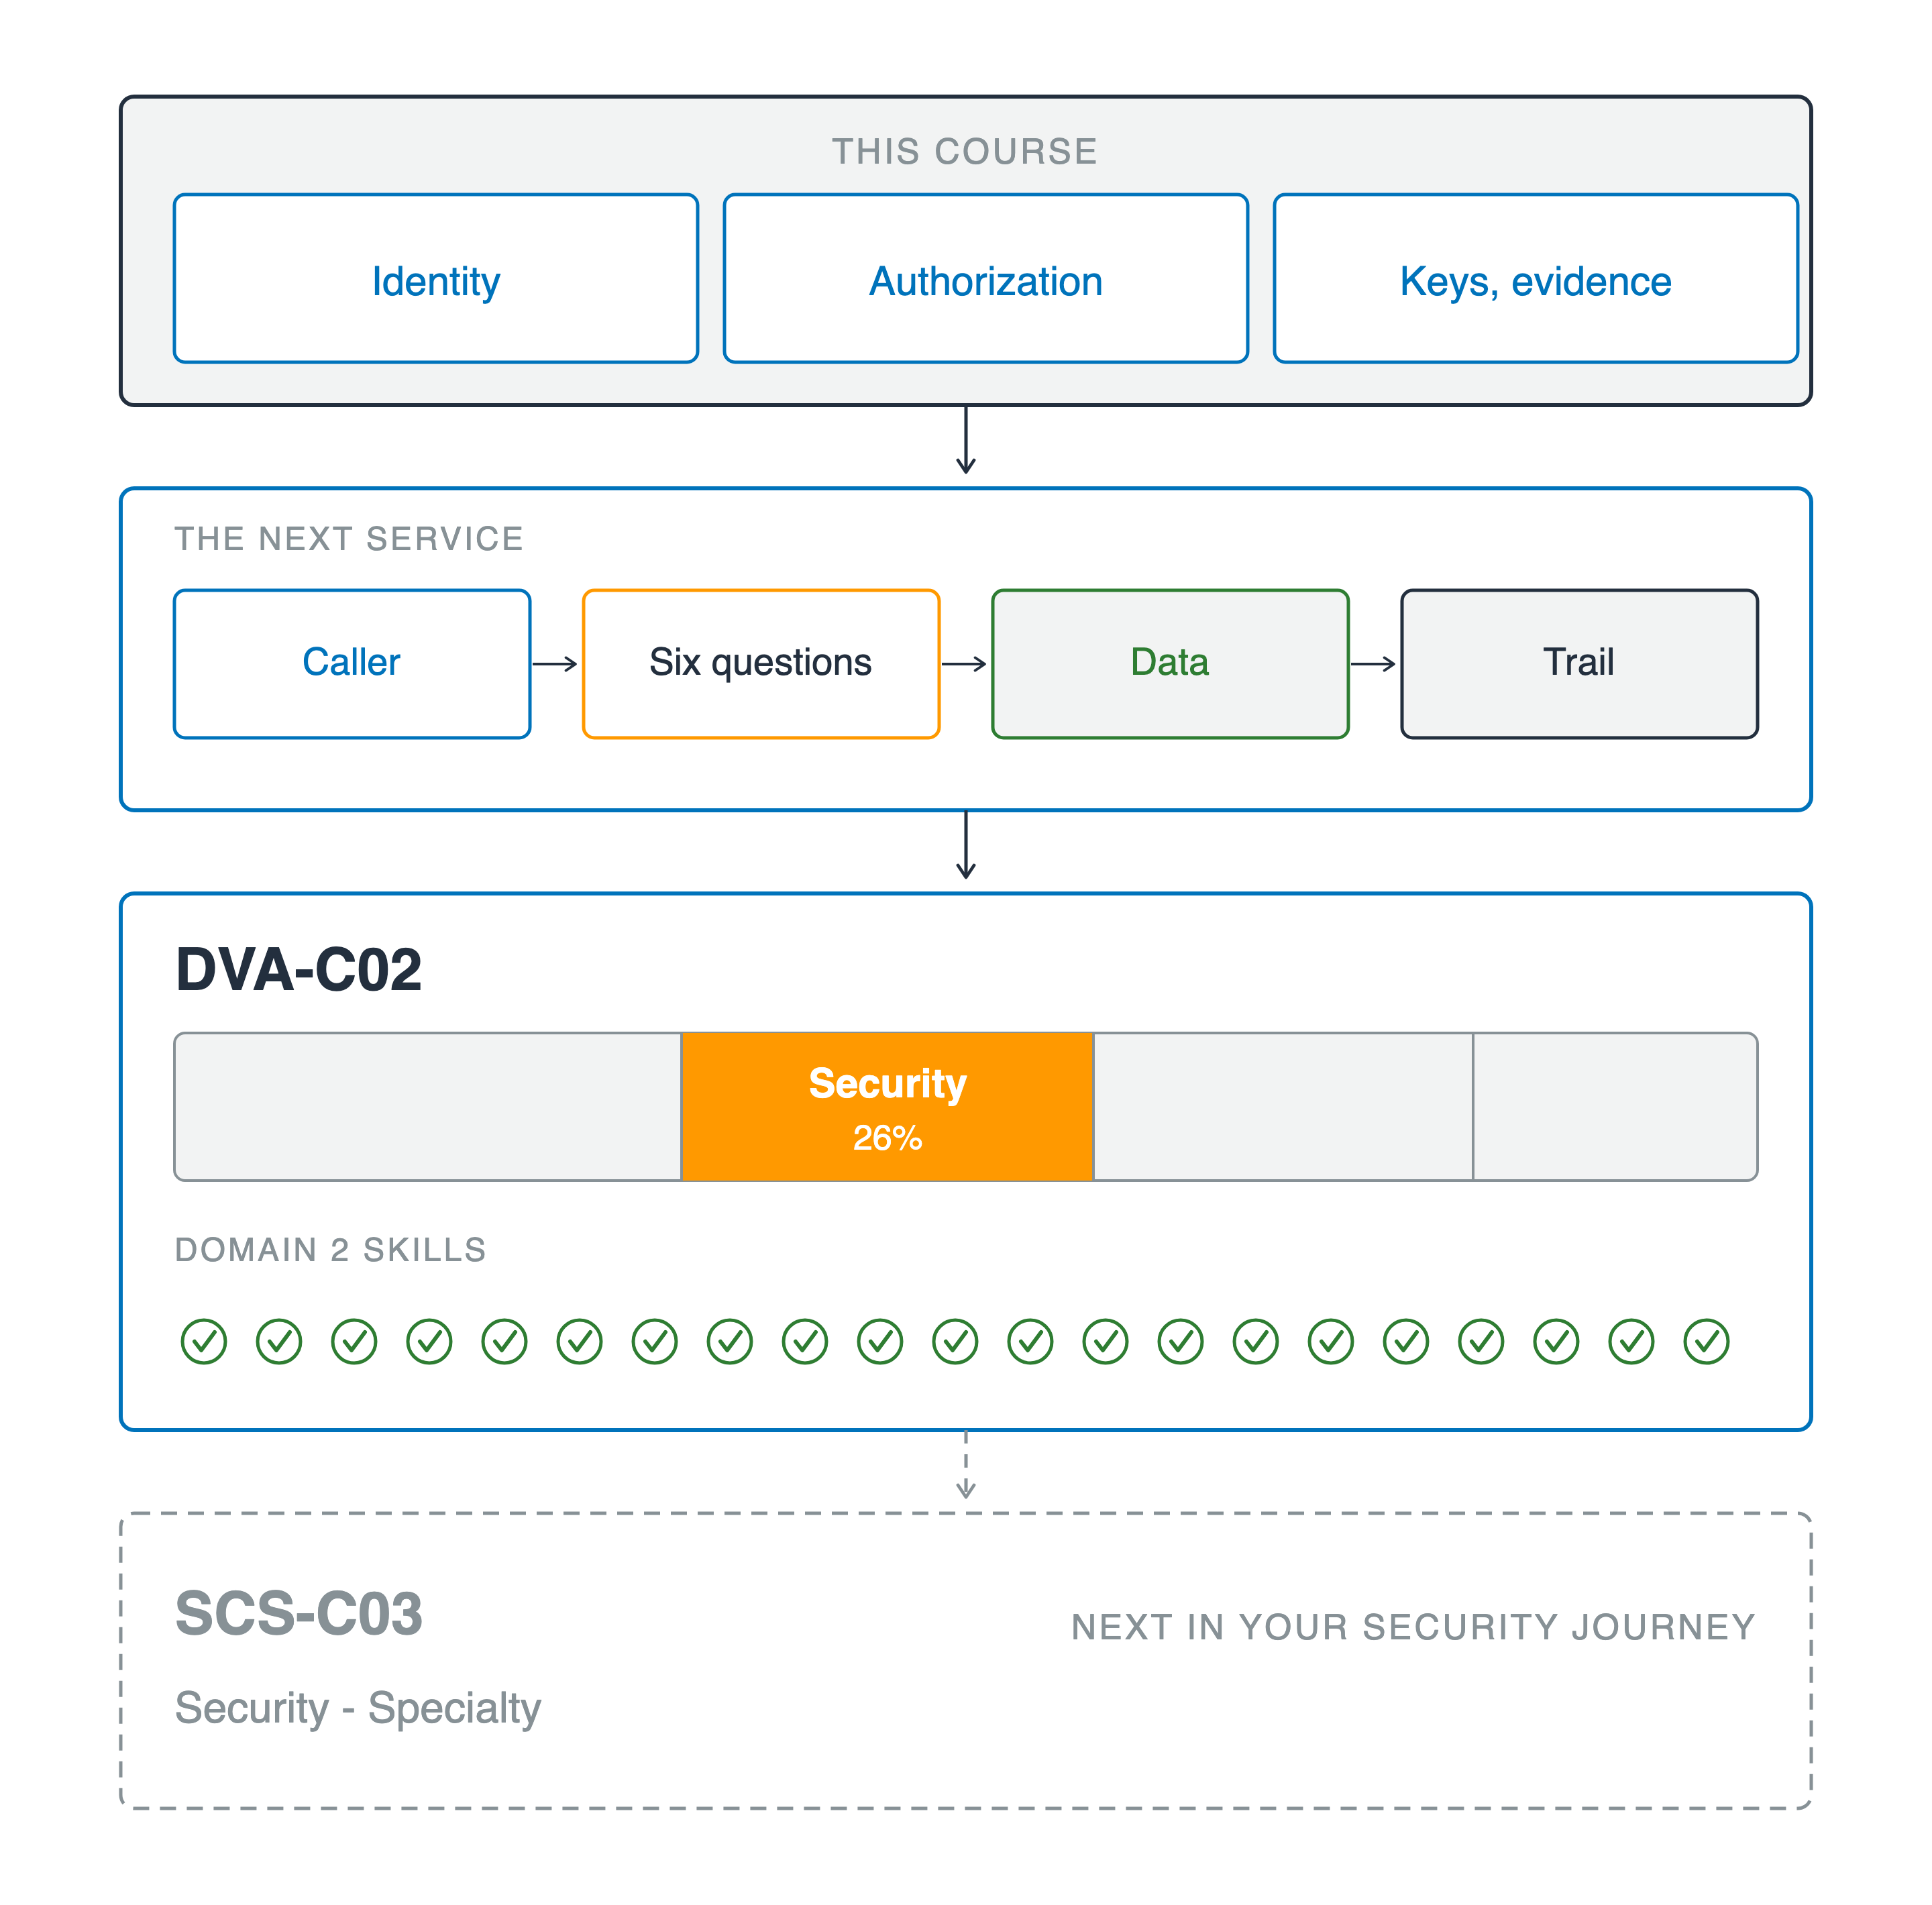
En enda kolumn som läses uppifrån och ner. Ett block märkt denna kurs innehåller identitet, auktorisering samt nycklar och bevis. En pil leder ner till en panel märkt nästa tjänst, där en anropare passerar sex frågor på väg till data och sedan till ett spår. En andra pil leder ner till en panel märkt DVA-C02, med en fyrdelad provstapel där det andra segmentet är fyllt i orange och märkt Security 26%, ovanför en rad med tjugoen gröna bockar rubricerad domain two skills. En streckad pil fortsätter ner till en streckad panel med texten SCS-C03, Security - Specialty, markerad som nästa steg i din säkerhetsresa.

Använda AWS-säkerhet för utvecklare

Vart detta leder dig


  • Nästa tjänst: samma sex frågor
  • Oavsett leverantör: identitet, auktorisering, nycklar, bevis
  • DVA-C02: Säkerhet utgör en stor del av provet, och den här kursen täcker det området
  • Efter det: AWS Certified Security - Specialty, ett rent säkerhetsprov

En enda kolumn som läses uppifrån och ner. Ett block märkt denna kurs innehåller identitet, auktorisering samt nycklar och bevis. En pil leder ner till en panel märkt nästa tjänst, där en anropare passerar sex frågor på väg till data och sedan till ett spår. En andra pil leder ner till en panel märkt DVA-C02, med en fyrdelad provstapel där det andra segmentet är fyllt i orange och märkt Security 26%, ovanför en rad med tjugoen gröna bockar rubricerad domain two skills. En streckad pil fortsätter ner till en streckad panel med texten SCS-C03, Security - Specialty, markerad som nästa steg i din säkerhetsresa.

Använda AWS-säkerhet för utvecklare

Nästa steg

Använda AWS-säkerhet för utvecklare

Preparing Video For Download...