Säker driftsättning

Använda AWS-säkerhet för utvecklare

Rahul Singh

Technical Product Manager

Vad checklistan är till för
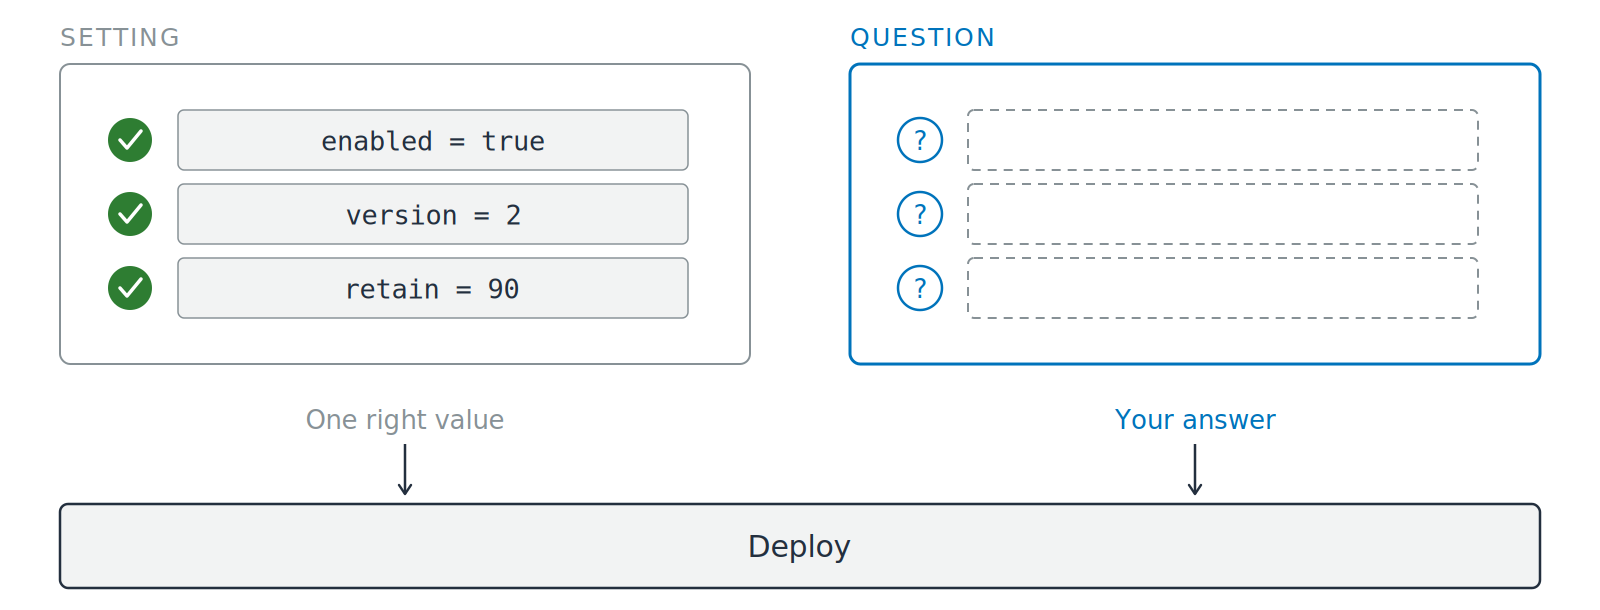
Två kort sida vid sida ovanför ett fullbrett driftsättningsfält. Det vänstra kortet, märkt inställning, innehåller tre konfigurationsvärden med varsin grön bock och är märkt ett rätt värde. Det högra kortet, märkt fråga, innehåller tre frågetecken bredvid tomma streckade svarsfält och är märkt ditt svar. Pilar går från båda korten ner i driftsättningsfältet.

  • Sex frågor, som ställs innan du driftsätter
  • Inte sex inställningar att slå på
Använda AWS-säkerhet för utvecklare

Sex frågor, i anropsordning

Fråga i den här ordningen

  1. Vem verifierar anroparens token?
  2. Vilken identitet kontrollerar AWS?

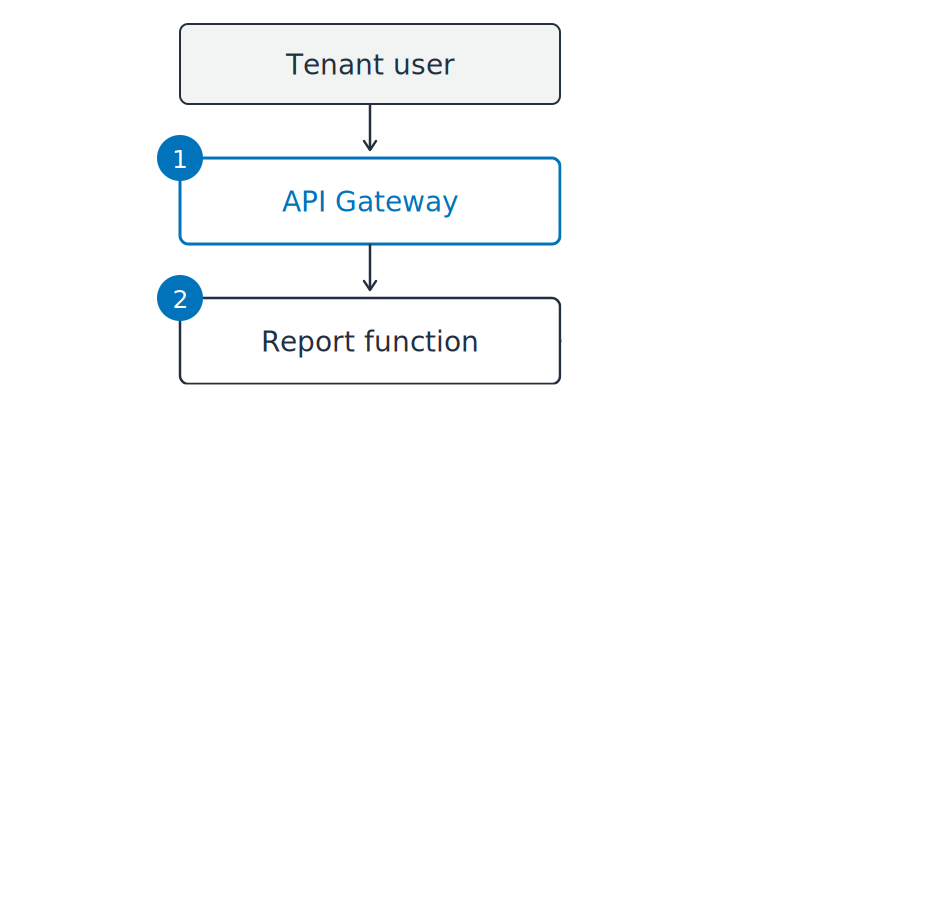
Tenant-rapporttjänsten börjar ritas som en vertikal väg: tenant-användare, sedan API Gateway, sedan rapportfunktionen. Numrerade markörer ett och två sitter på de två platser där en fråga gäller.

Använda AWS-säkerhet för utvecklare

Sex frågor, i anropsordning

Fråga i den här ordningen

  1. Vem verifierar anroparens token?
  2. Vilken identitet kontrollerar AWS?
  3. Vad hindrar en tenant från att läsa en annan tenants rader?
  4. Var finns databaslösenordet?

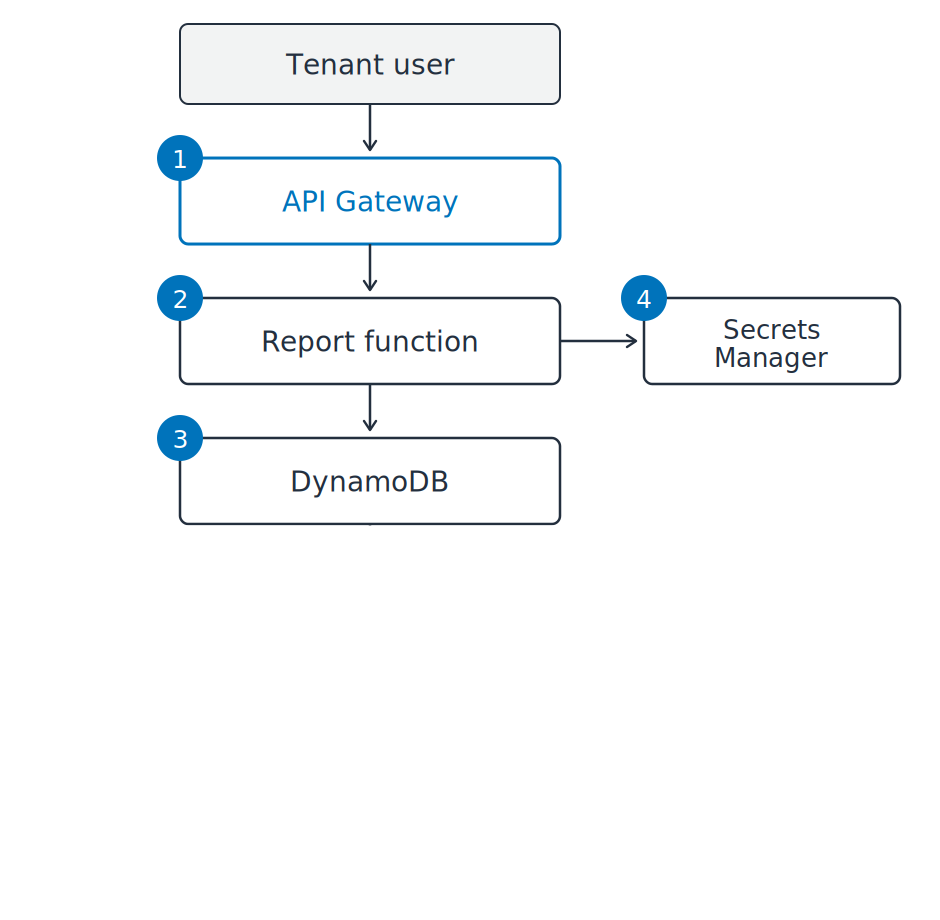
Tenant-rapporttjänsten ritad som en vertikal väg: tenant-användare, API Gateway, rapportfunktion och DynamoDB, med Secrets Manager grenande åt sidan. Numrerade markörer ett till fyra sitter på de fyra platser där en fråga gäller.

Använda AWS-säkerhet för utvecklare

Sex frågor, i anropsordning

Fråga i den här ordningen

  1. Vem verifierar anroparens token?
  2. Vilken identitet kontrollerar AWS?
  3. Vad hindrar en tenant från att läsa en annan tenants rader?
  4. Var finns databaslösenordet?
  5. Vem har nyckeln, och vem använde den?
  6. Kommer morgondagens nedladdning att lämna ett spår?

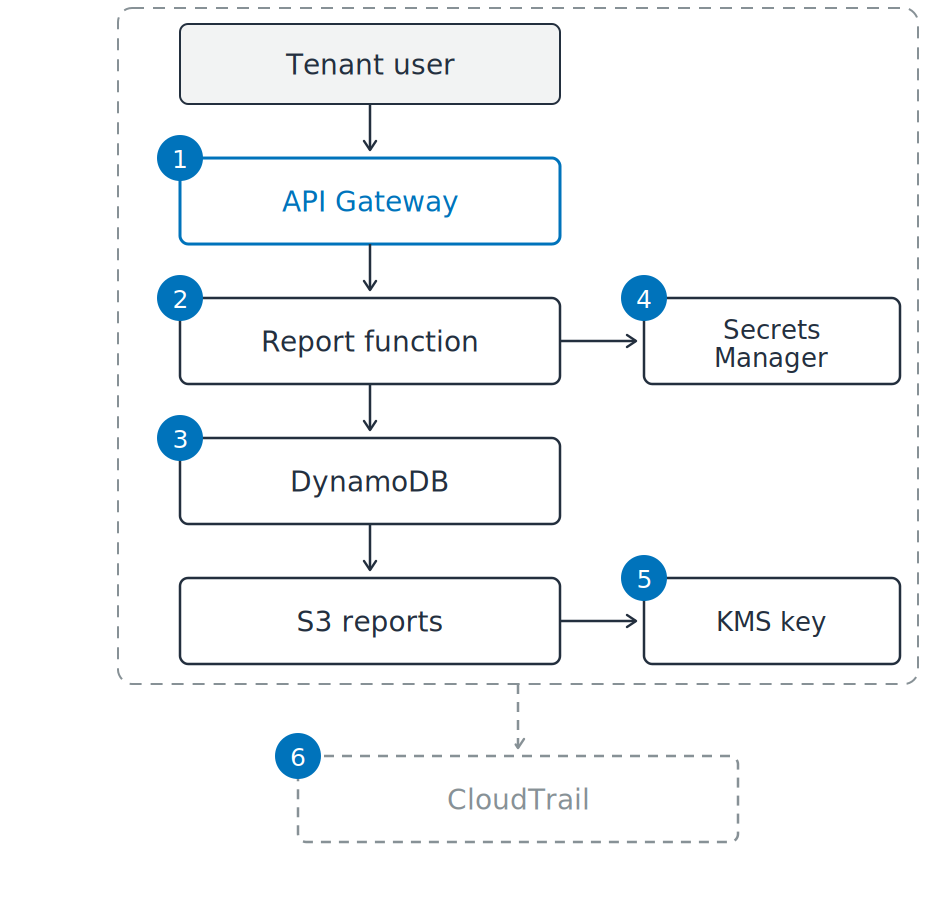
Tenant-rapporttjänsten ritad som en vertikal väg: tenant-användare, API Gateway, rapportfunktion, DynamoDB och S3-rapporter, med Secrets Manager och en KMS-nyckel grenande åt sidan. Sex numrerade markörer sitter på de sex platser där en fråga gäller. En streckad gräns omsluter hela tjänsten och leder till en streckad CloudTrail-ruta nedanför.

Använda AWS-säkerhet för utvecklare

Avbockad är inte detsamma som säker

Tre från den här tjänsten

  1. Roll, inte en nyckel: läser alla objekt

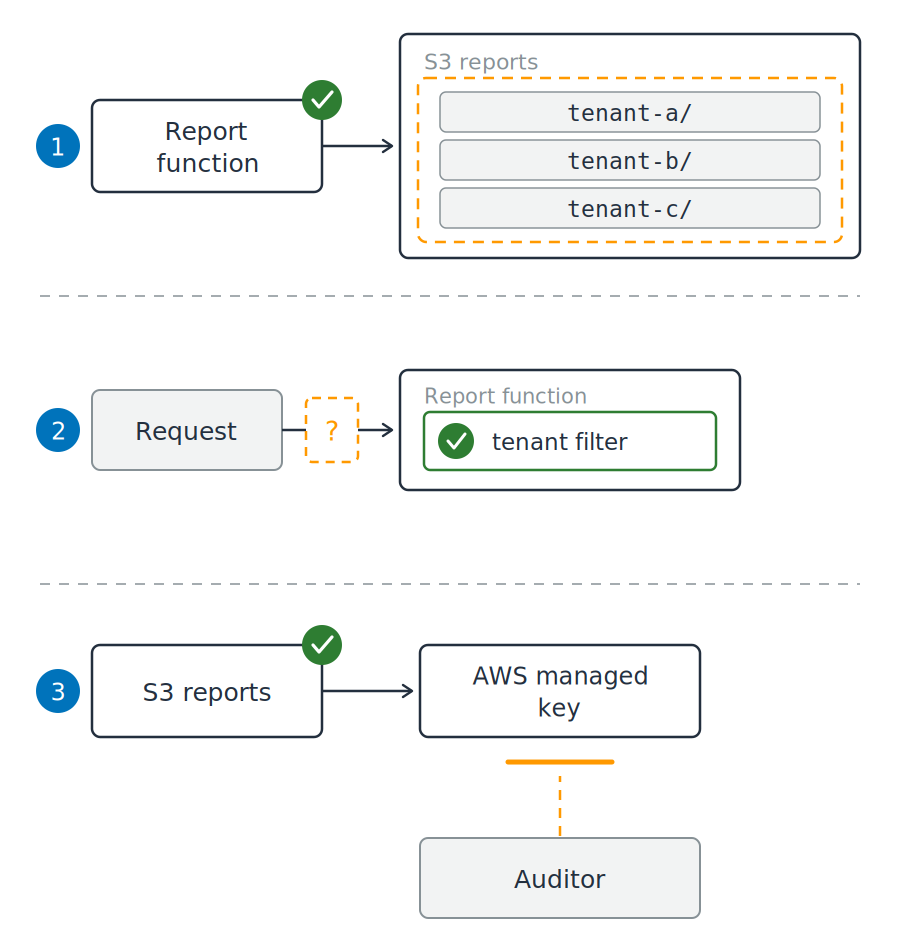
Tre numrerade fragment av rapporttjänsten. I det första har rapportfunktionen en grön bock och en orange streckad kontur sträcker sig över alla tre tenant-prefix i bucketen. I det andra sitter ett grönt tenant-filter inuti funktionen medan en tom orange grind sitter på anropsvägen utanför den. I det tredje har bucketen en grön bock och en orange streckad väg från en granskare till den AWS-hanterade nyckeln stoppas strax innan den.

Använda AWS-säkerhet för utvecklare

Avbockad är inte detsamma som säker

Tre från den här tjänsten

  1. Roll, inte en nyckel: läser alla objekt
  2. Tenant-kolumn: filtret sitter i din kod
  3. Kryptering på: nyckeln kan inte delas

Tre numrerade fragment av rapporttjänsten. I det första har rapportfunktionen en grön bock och en orange streckad kontur sträcker sig över alla tre tenant-prefix i bucketen. I det andra sitter ett grönt tenant-filter inuti funktionen medan en tom orange grind sitter på anropsvägen utanför den. I det tredje har bucketen en grön bock och en orange streckad väg från en granskare till den AWS-hanterade nyckeln stoppas strax innan den.

Använda AWS-säkerhet för utvecklare

Luckan en konfiguration inte kan visa

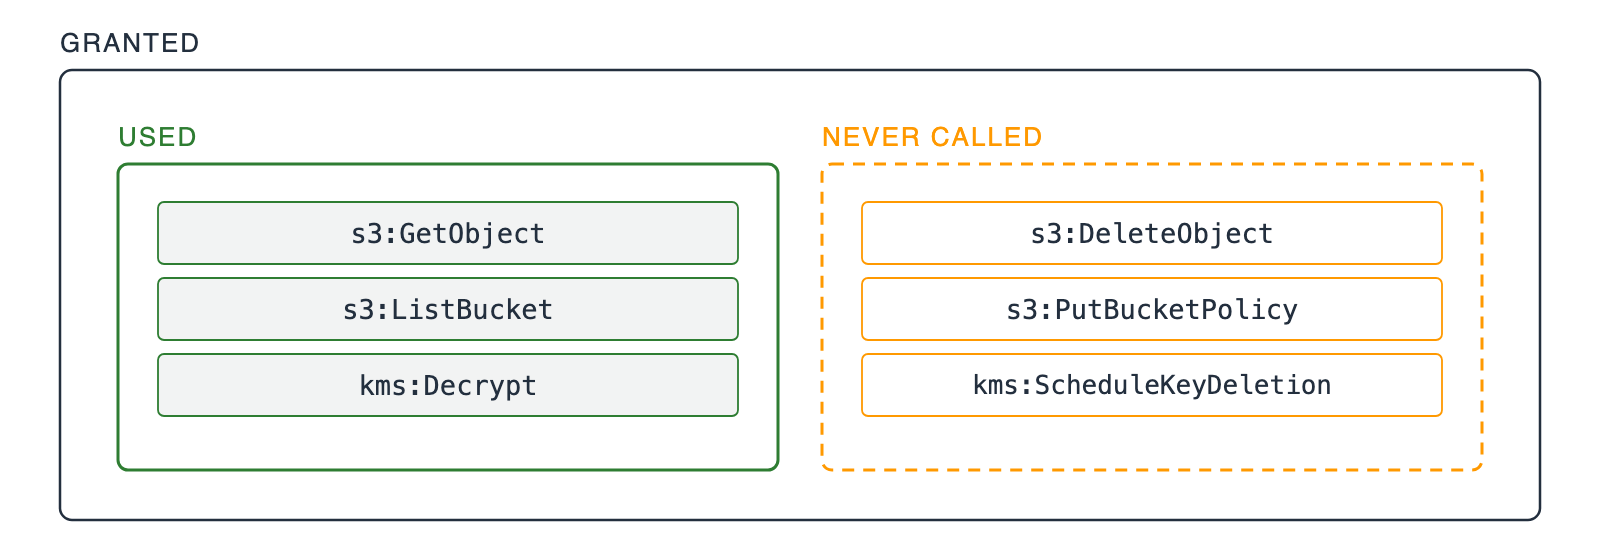
En yttre ruta märkt beviljat innehåller två inre rutor som inte överlappar. En heldragen grön ruta märkt använt innehåller tre IAM-åtgärder som rollen anropade. En streckad orange ruta märkt aldrig anropat innehåller tre IAM-åtgärder som den aldrig anropade.

  • Rätt den dag du skrev den: varje åtgärd tjänsten då anropade
Använda AWS-säkerhet för utvecklare

Luckan en konfiguration inte kan visa

En yttre ruta märkt beviljat innehåller två inre rutor som inte överlappar. En heldragen grön ruta märkt använt innehåller tre IAM-åtgärder som rollen anropade. En streckad orange ruta märkt aldrig anropat innehåller tre IAM-åtgärder som den aldrig anropade.

  • Rätt den dag du skrev den: varje åtgärd tjänsten då anropade
  • För bred nu: hälften den slutade anropa
  • Lösningen: bevilja det som nittio dagars spårning visar används
Använda AWS-säkerhet för utvecklare

Skriv ner anledningen, inte inställningen
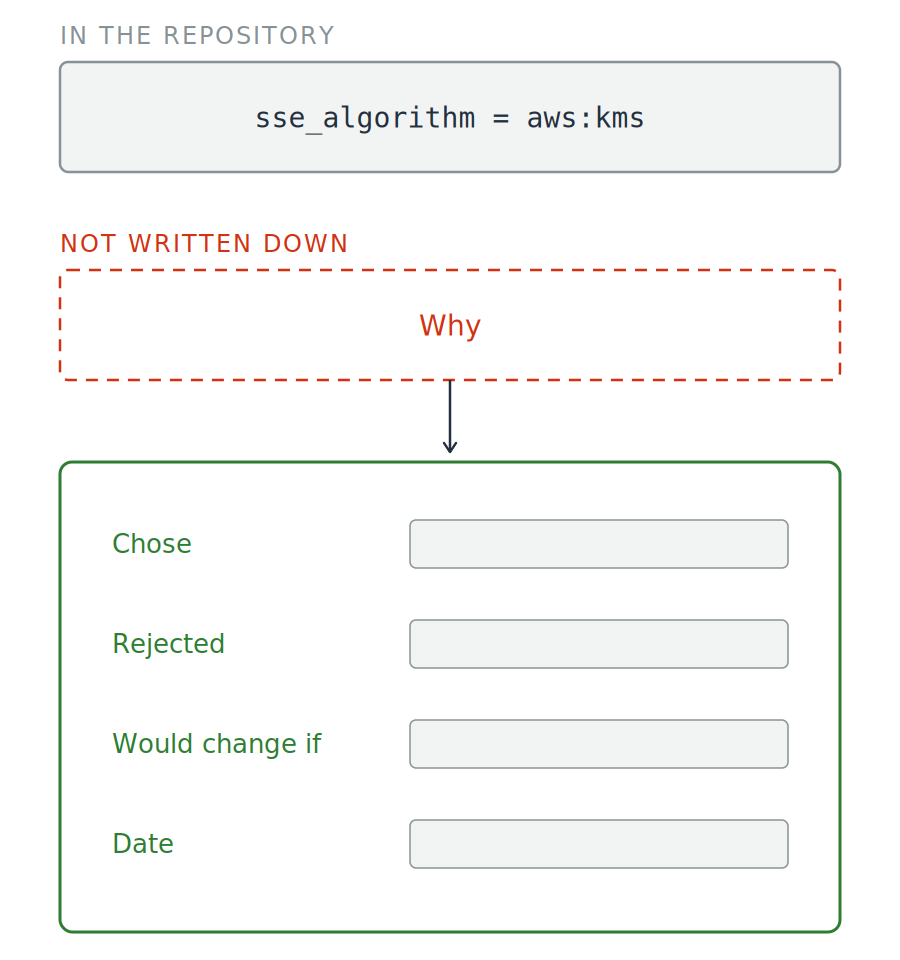
Två halvor av ett val

  • Värdet din kod anger
  • Anledningen till att du angav det

En konfigurationsrad, märkt i repot, ligger ovanför en tom streckad ruta märkt varför och med texten inte nedskrivet. En pil går ner från den till ett grönt beslutskort med fyra märkta fält: valde, förkastade, skulle ändra om, och datum.

Använda AWS-säkerhet för utvecklare

Skriv ner anledningen, inte inställningen

Två halvor av ett val

  • Värdet din kod anger
  • Anledningen till att du angav det


  • Nedskriven och godkänd: ett beslut
  • Lämnad odokumenterad: en överraskning

En konfigurationsrad, märkt i repot, ligger ovanför en tom streckad ruta märkt varför och med texten inte nedskrivet. En pil går ner från den till ett grönt beslutskort med fyra märkta fält: valde, förkastade, skulle ändra om, och datum.

Använda AWS-säkerhet för utvecklare

Samma frågor, nya anropare

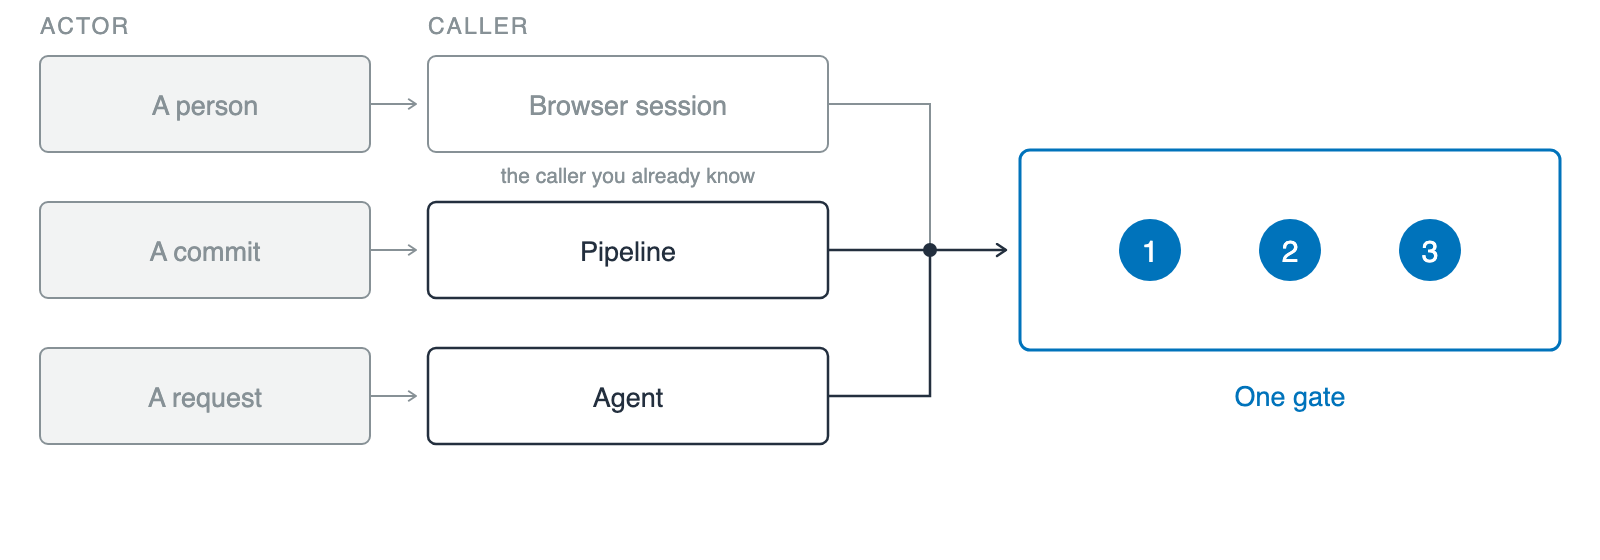
Tre rader under två rubriker, aktör och anropare, som parar ihop varje aktör med den anropare den sätter i rörelse: en person med en webbläsarsession, visad nedtonad som det välkända fallet, en commit med en pipeline, och en förfrågan med en agent. Alla tre konvergerar mot en enda blå grind, märkt en grind, med tre numrerade markörer.

  • Workload identity: en identitet för en anropare som inte är en person
Använda AWS-säkerhet för utvecklare

Samma frågor, nya anropare

Tre rader under två rubriker, aktör och anropare, som parar ihop varje aktör med den anropare den sätter i rörelse: en person med en webbläsarsession, visad nedtonad som det välkända fallet, en commit med en pipeline, och en förfrågan med en agent. Alla tre konvergerar mot en enda blå grind, märkt en grind, med tre numrerade markörer.

  • Workload identity: en identitet för en anropare som inte är en person
  • Samma tre frågor: en identitet AWS kan kontrollera, ett omfång inte bredare än uppgiften, ett spår av vad den gjorde
  • Vad som ändrades: anroparen
Använda AWS-säkerhet för utvecklare

Vad som kommer härnäst

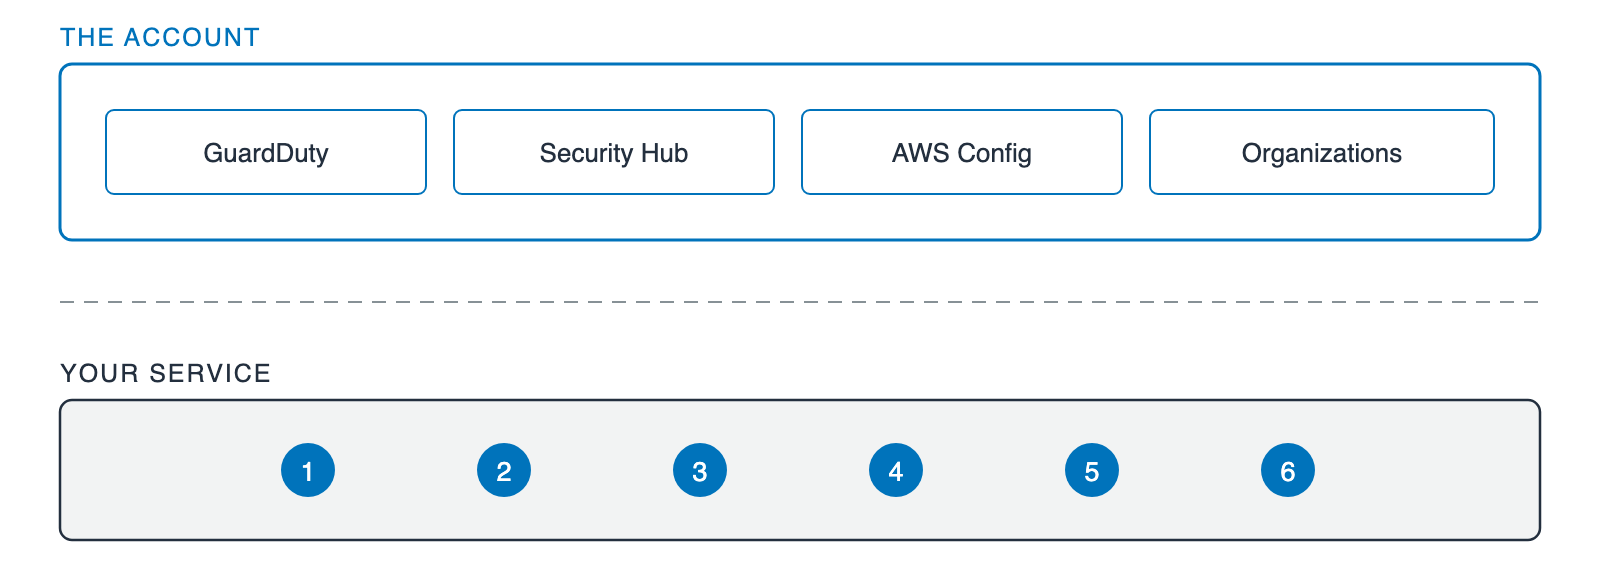
Två staplade band. Det övre bandet, märkt kontot, innehåller fyra lika stora rutor: GuardDuty, Security Hub, AWS Config och Organizations. Under en streckad avdelare innehåller det nedre bandet, märkt din tjänst, samma sex numrerade markörer som användes tidigare i videon.

  • Din tjänst: de sex frågorna
  • Kontot ovanför: GuardDuty, Security Hub, AWS Config, Organizations
Använda AWS-säkerhet för utvecklare

Nu kör vi en övning!

Använda AWS-säkerhet för utvecklare

Preparing Video For Download...