Cine controlează cheia

Securitatea AWS pentru dezvoltatori

Rahul Singh

Technical Product Manager

Două tipuri de chei KMS
Gestionată de AWS

  • Creată de serviciu, alias aws/s3
  • Politică vizibilă, nu editabilă
  • Fără cost lunar

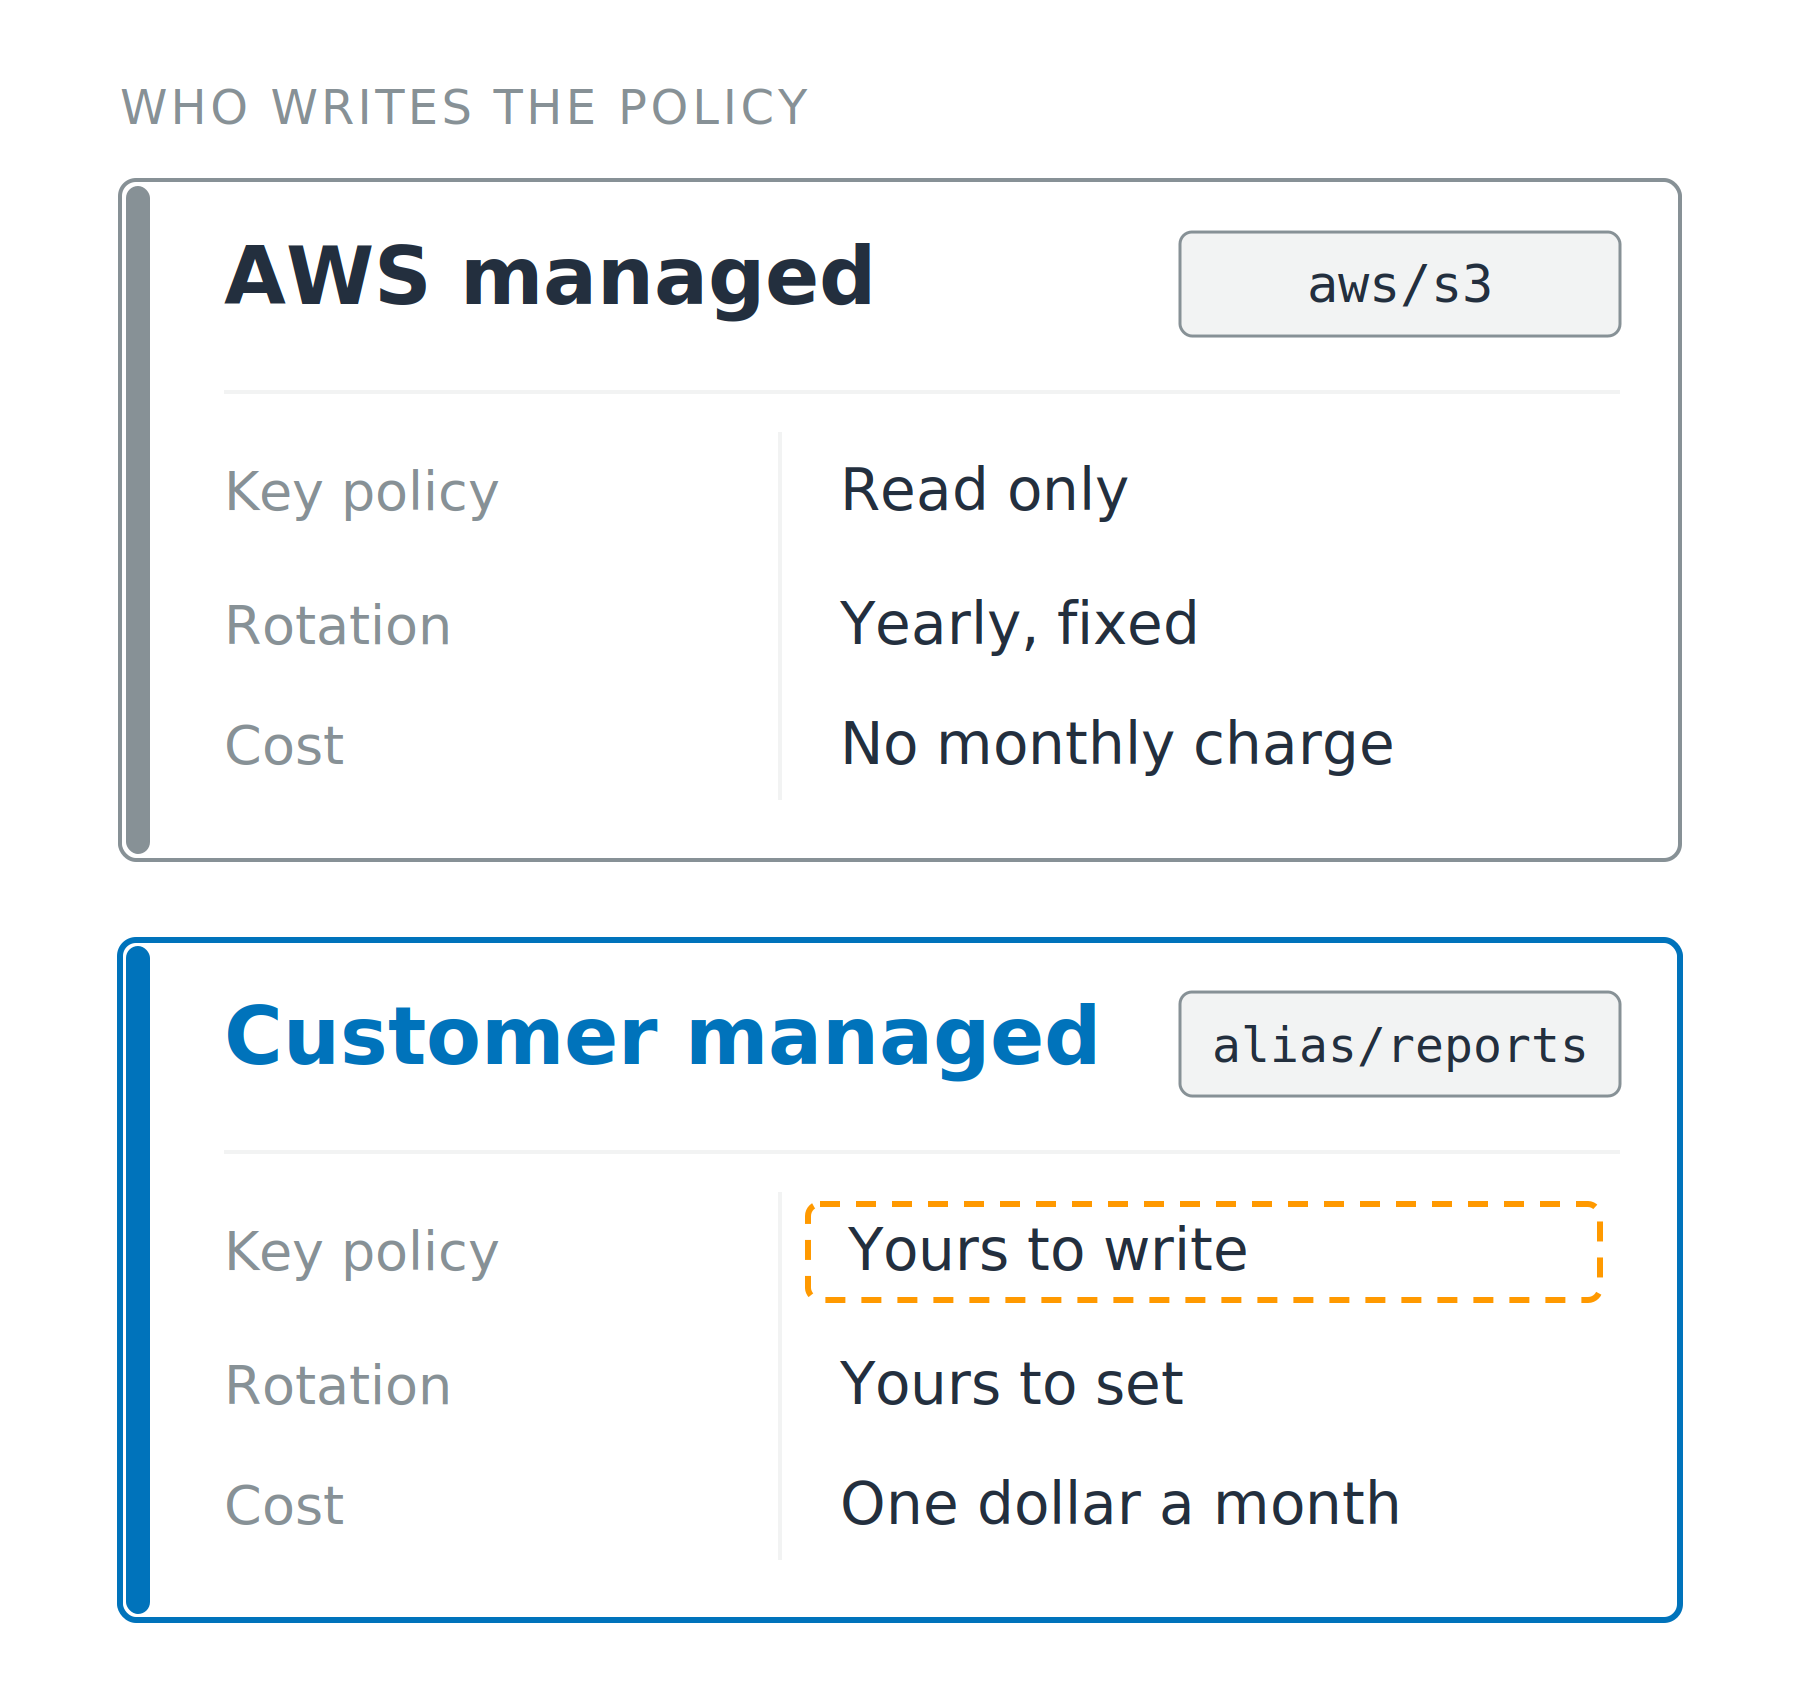
Două carduri suprapuse care compară o cheie gestionată de AWS cu o cheie gestionată de client pe aceleași trei rânduri: politica cheii, rotația și costul. Rândul politicii cheii din cardul gestionat de client este evidențiat. Fiecare card are aliasul său: aws slash s3 și alias slash reports.

Securitatea AWS pentru dezvoltatori

Două tipuri de chei KMS

Gestionată de AWS

  • Creată de serviciu, alias aws/s3
  • Politică vizibilă, nu editabilă
  • Fără cost lunar

Gestionată de client

  • Creată de tine, alias alias/reports, politică pe care o scrii tu
  • Perioadă de rotație stabilită de tine
  • Un dolar pe lună, per cheie

Două carduri suprapuse care compară o cheie gestionată de AWS cu o cheie gestionată de client pe aceleași trei rânduri: politica cheii, rotația și costul. Rândul politicii cheii din cardul gestionat de client este evidențiat. Fiecare card are aliasul său: aws slash s3 și alias slash reports.

Securitatea AWS pentru dezvoltatori

Două porți, ambele trebuie să se deschidă
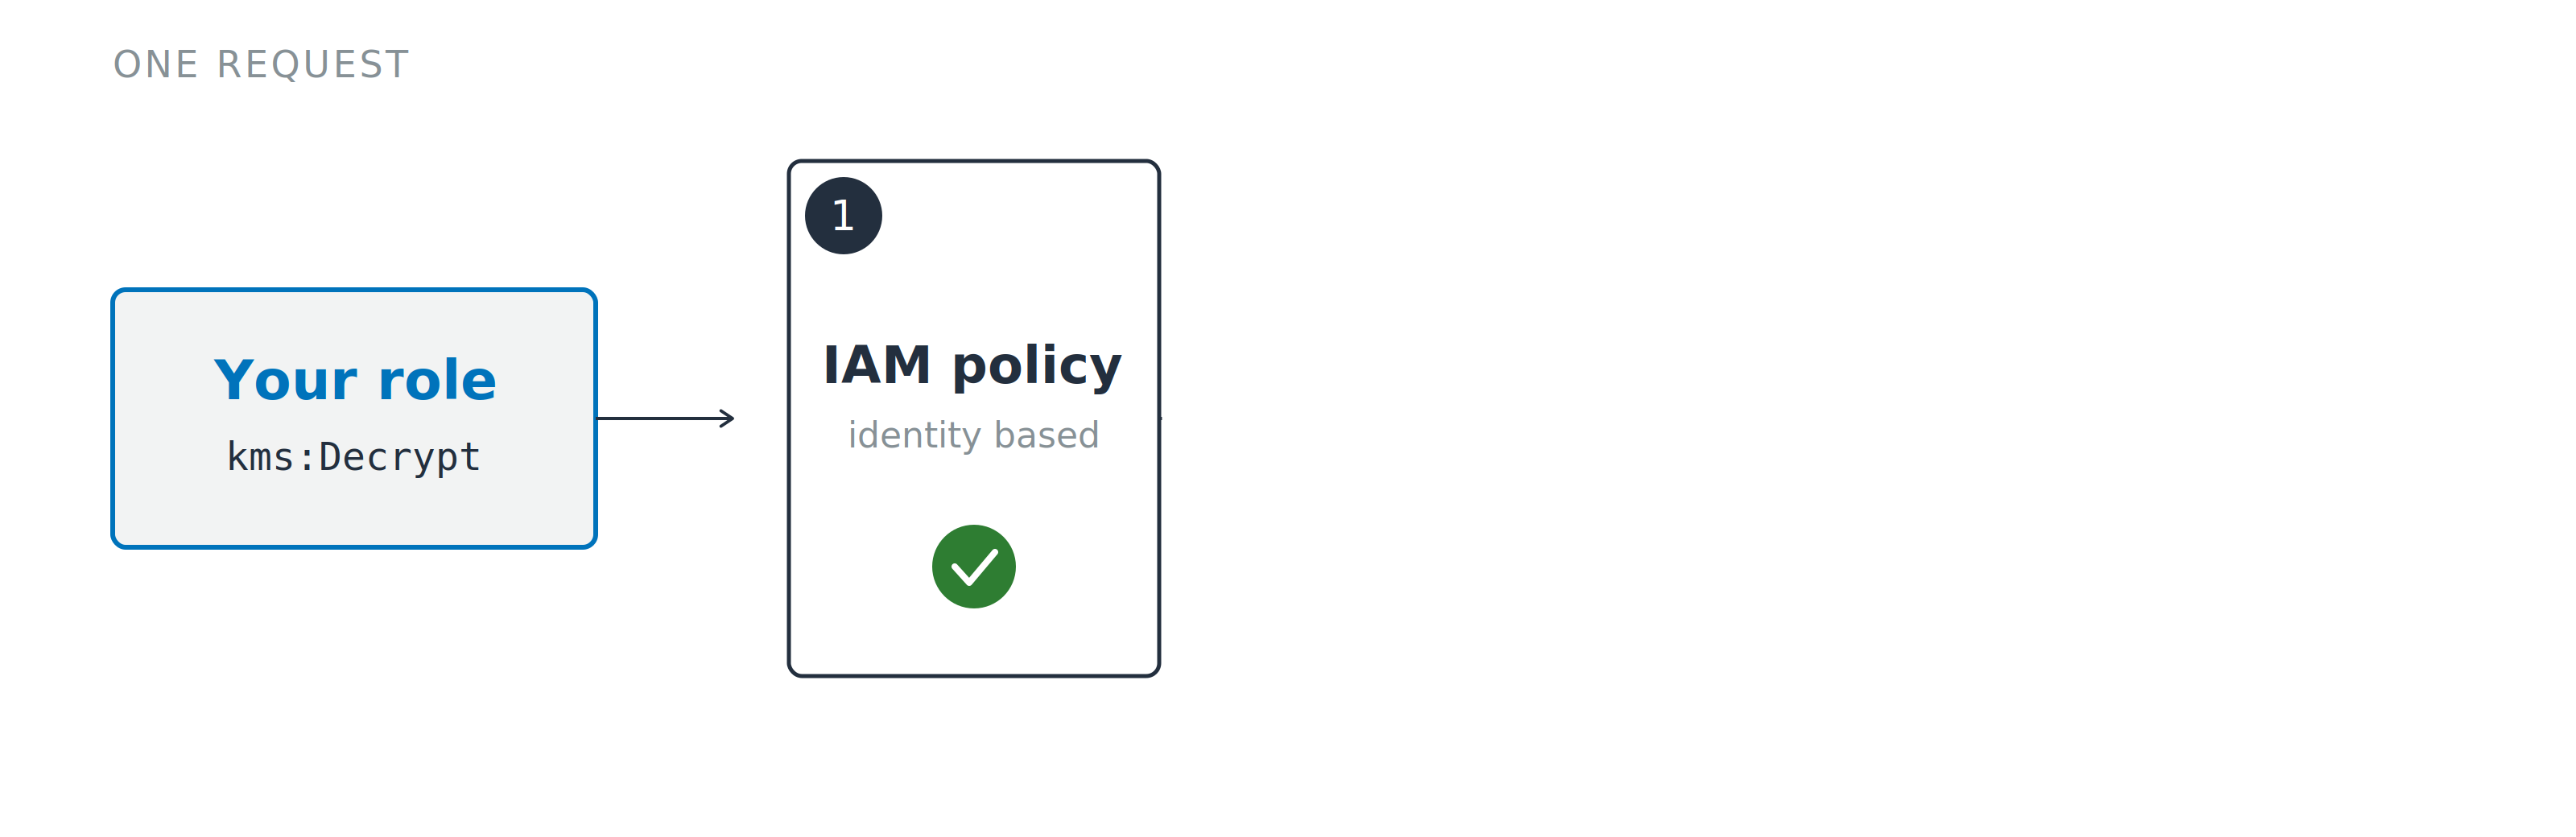
O cerere de decriptare care se apropie de prima dintre cele două porți. Poarta politicii IAM este desenată cu linie continuă și numerotată cu unu, poarta politicii cheii din spatele ei este punctată și gri, iar niciuna nu a răspuns încă.

  1. Politica IAM: ce poate solicita apelantul
Securitatea AWS pentru dezvoltatori

Două porți, ambele trebuie să se deschidă
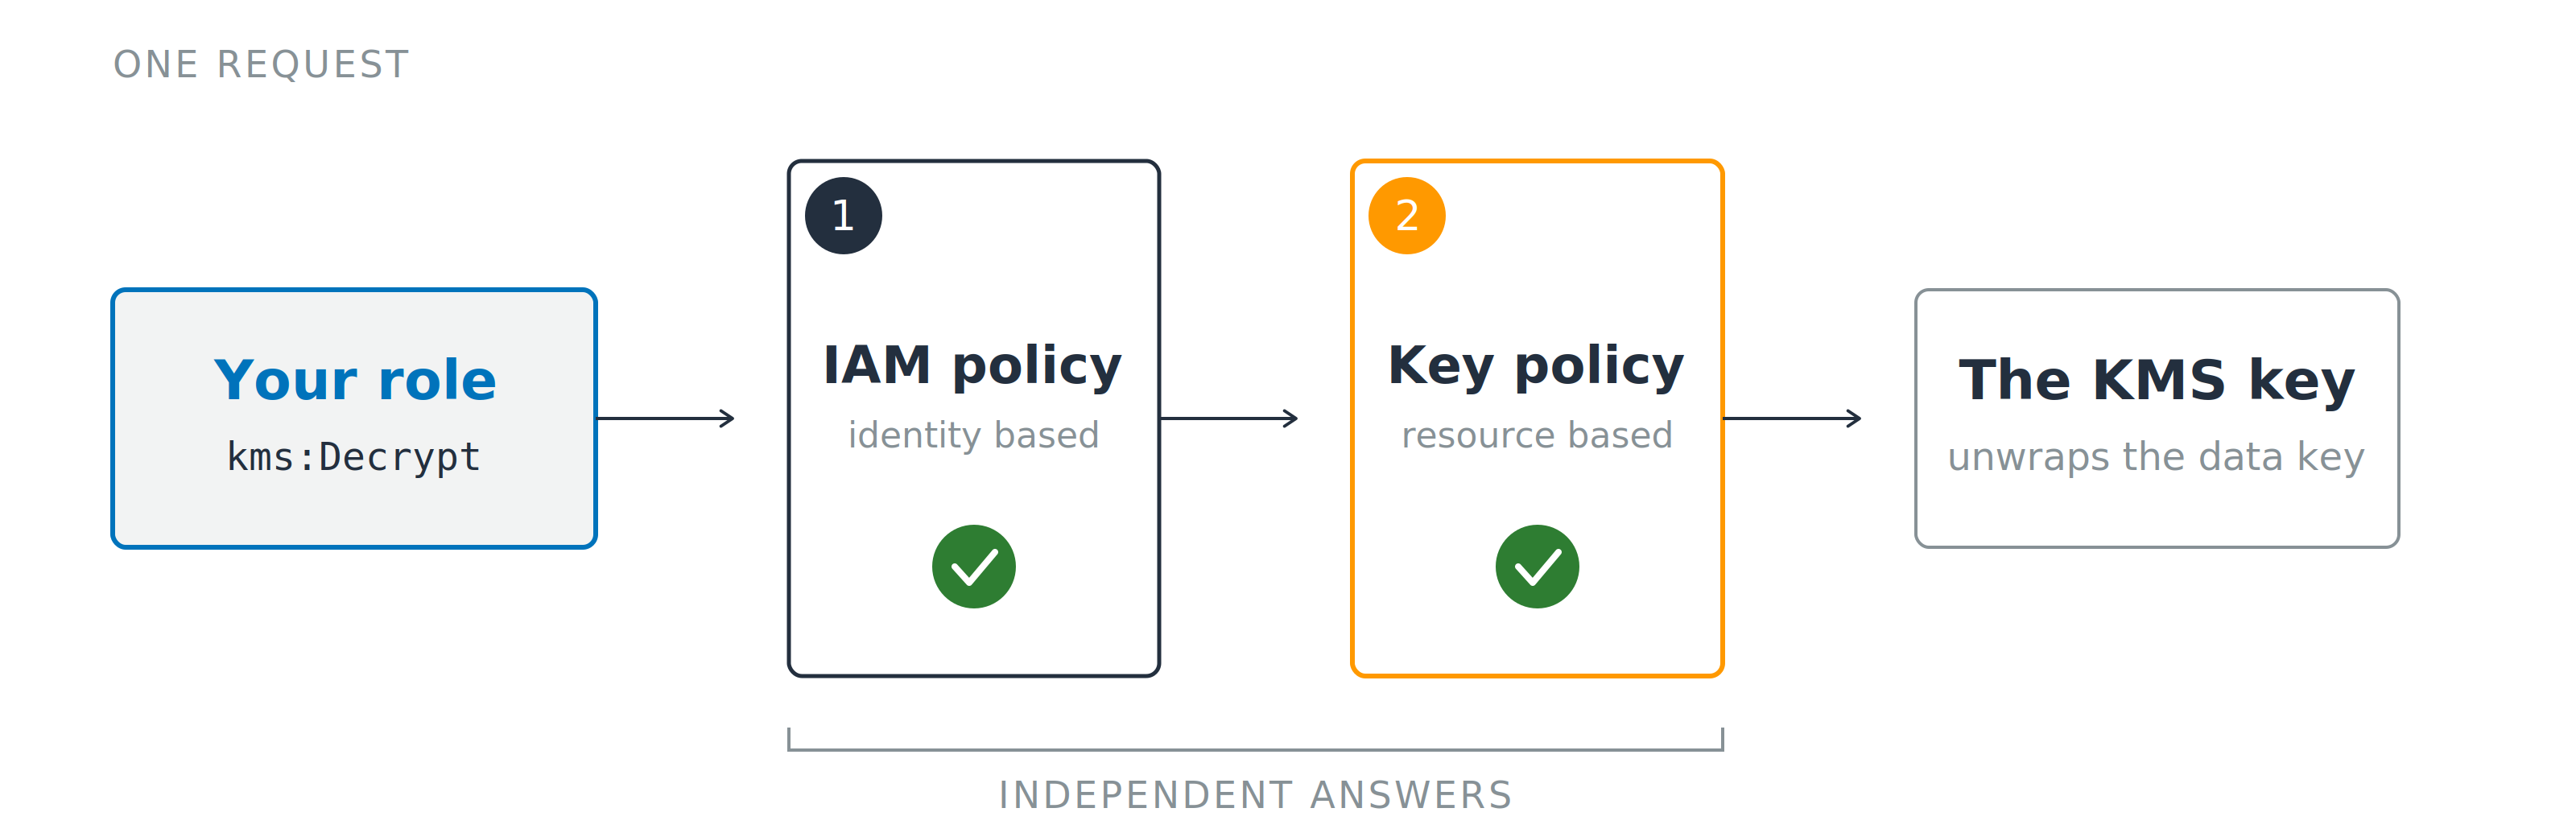
O cerere de decriptare care trece de la stânga la dreapta prin două porți numerotate, marcajul unu este politica IAM și marcajul doi este politica cheii, înainte de a ajunge la cheia KMS. O acoladă sub cele două porți le etichetează drept răspunsuri independente.

  1. Politica IAM: ce poate solicita apelantul
  2. Politica cheii: cui îi răspunde cheia

Politica implicită a cheii: deleagă către IAM

Acordări: operații specifice ale cheii pentru un singur principal, revocabile individual

Securitatea AWS pentru dezvoltatori

Cheia nu atinge niciodată datele tale
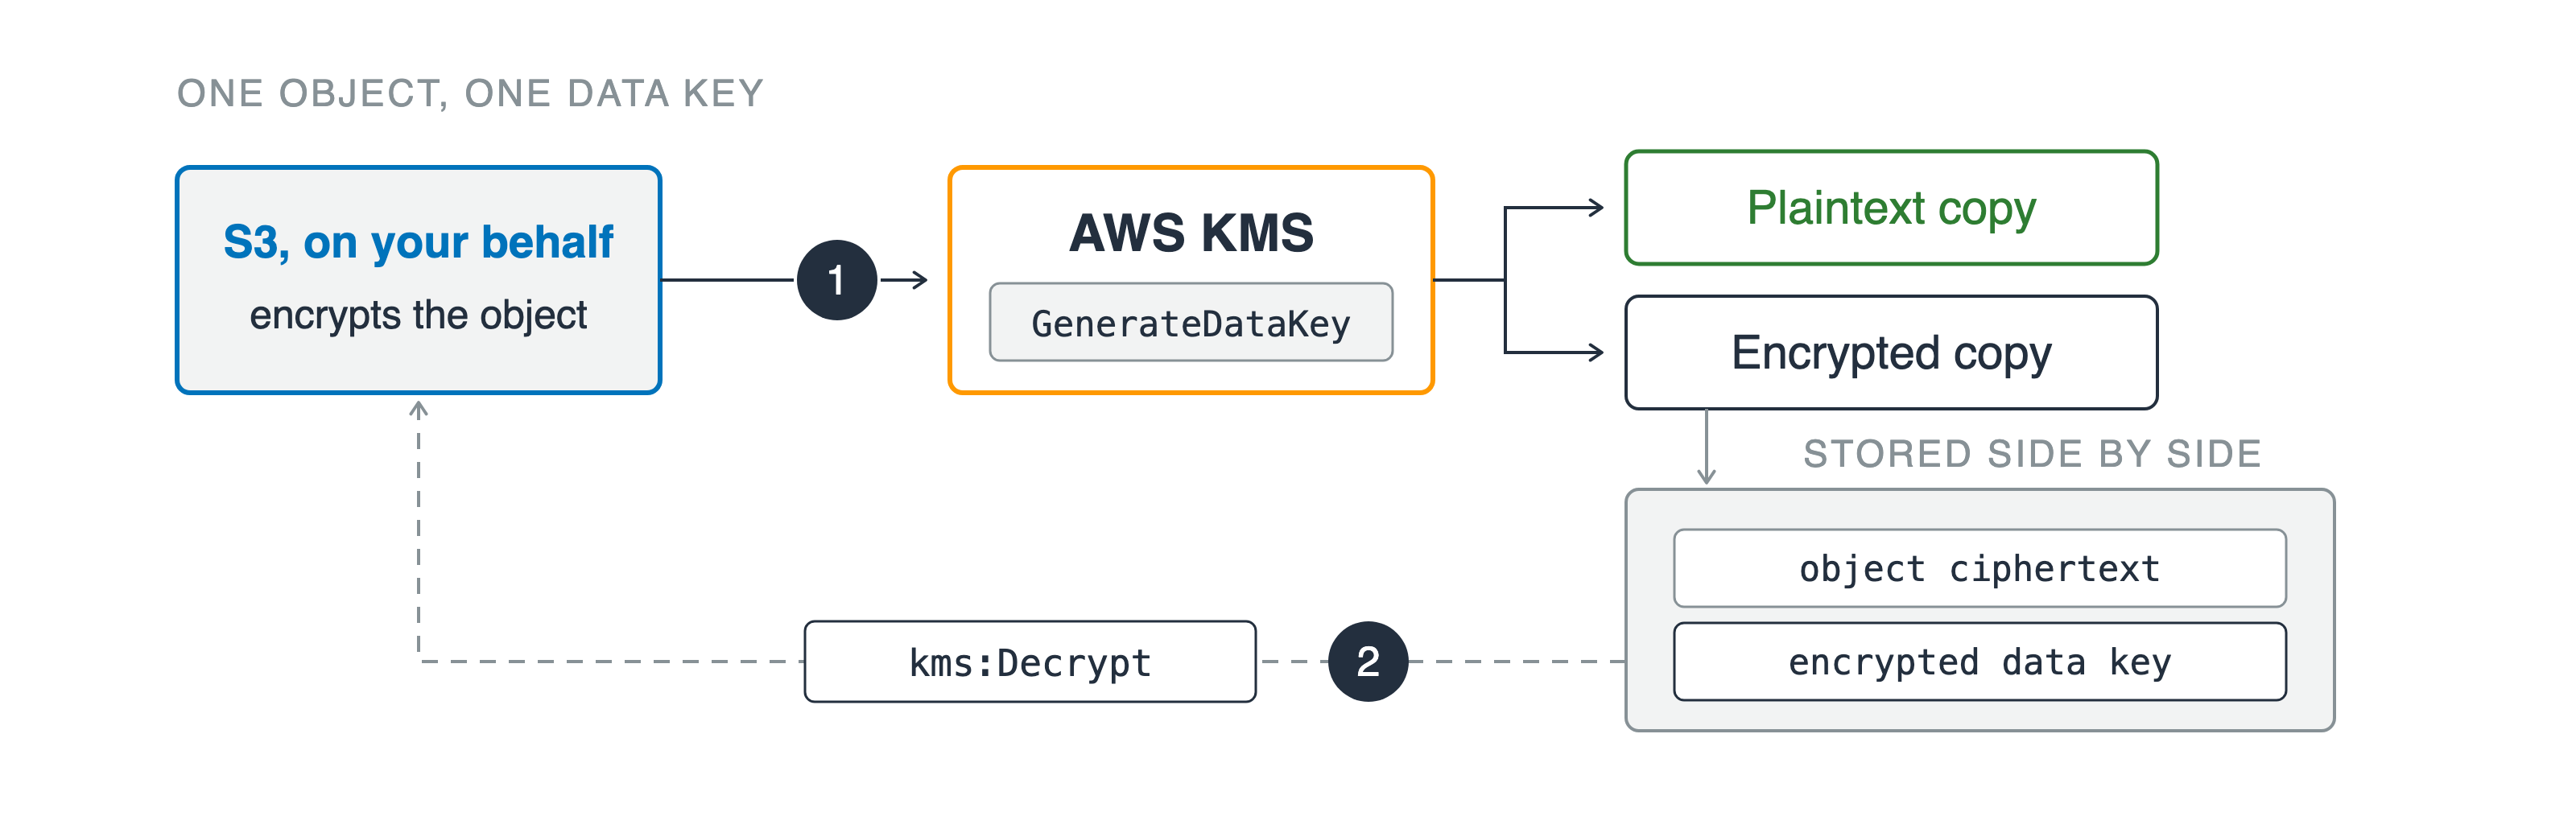
Amazon S3, acționând în numele tău, apelează AWS KMS la marcajul unu, iar KMS returnează o cheie de date ca o copie în clar și o copie criptată. Copia criptată este stocată alături de textul cifrat al obiectului, iar o cale de întoarcere punctată la marcajul doi o aduce înapoi printr-un apel de decriptare.

Criptare de tip plic

Criptare directă: o limită de 4 KB

Securitatea AWS pentru dezvoltatori

Cheia nu atinge niciodată datele tale

Amazon S3, acționând în numele tău, apelează AWS KMS la marcajul unu, iar KMS returnează o cheie de date ca o copie în clar și o copie criptată. Copia criptată este stocată alături de textul cifrat al obiectului, iar o cale de întoarcere punctată la marcajul doi o aduce înapoi printr-un apel de decriptare.

Criptare de tip plic

Criptare directă: o limită de 4 KB

  1. GenerateDataKey, returnează două copii
  2. kms:Decrypt pe copia stocată
Securitatea AWS pentru dezvoltatori

Între conturi, nimeni nu vede ambele jumătăți
Contul apelantului

  • Acțiune permisă în IAM
  • Resursă: ARN-ul cheii

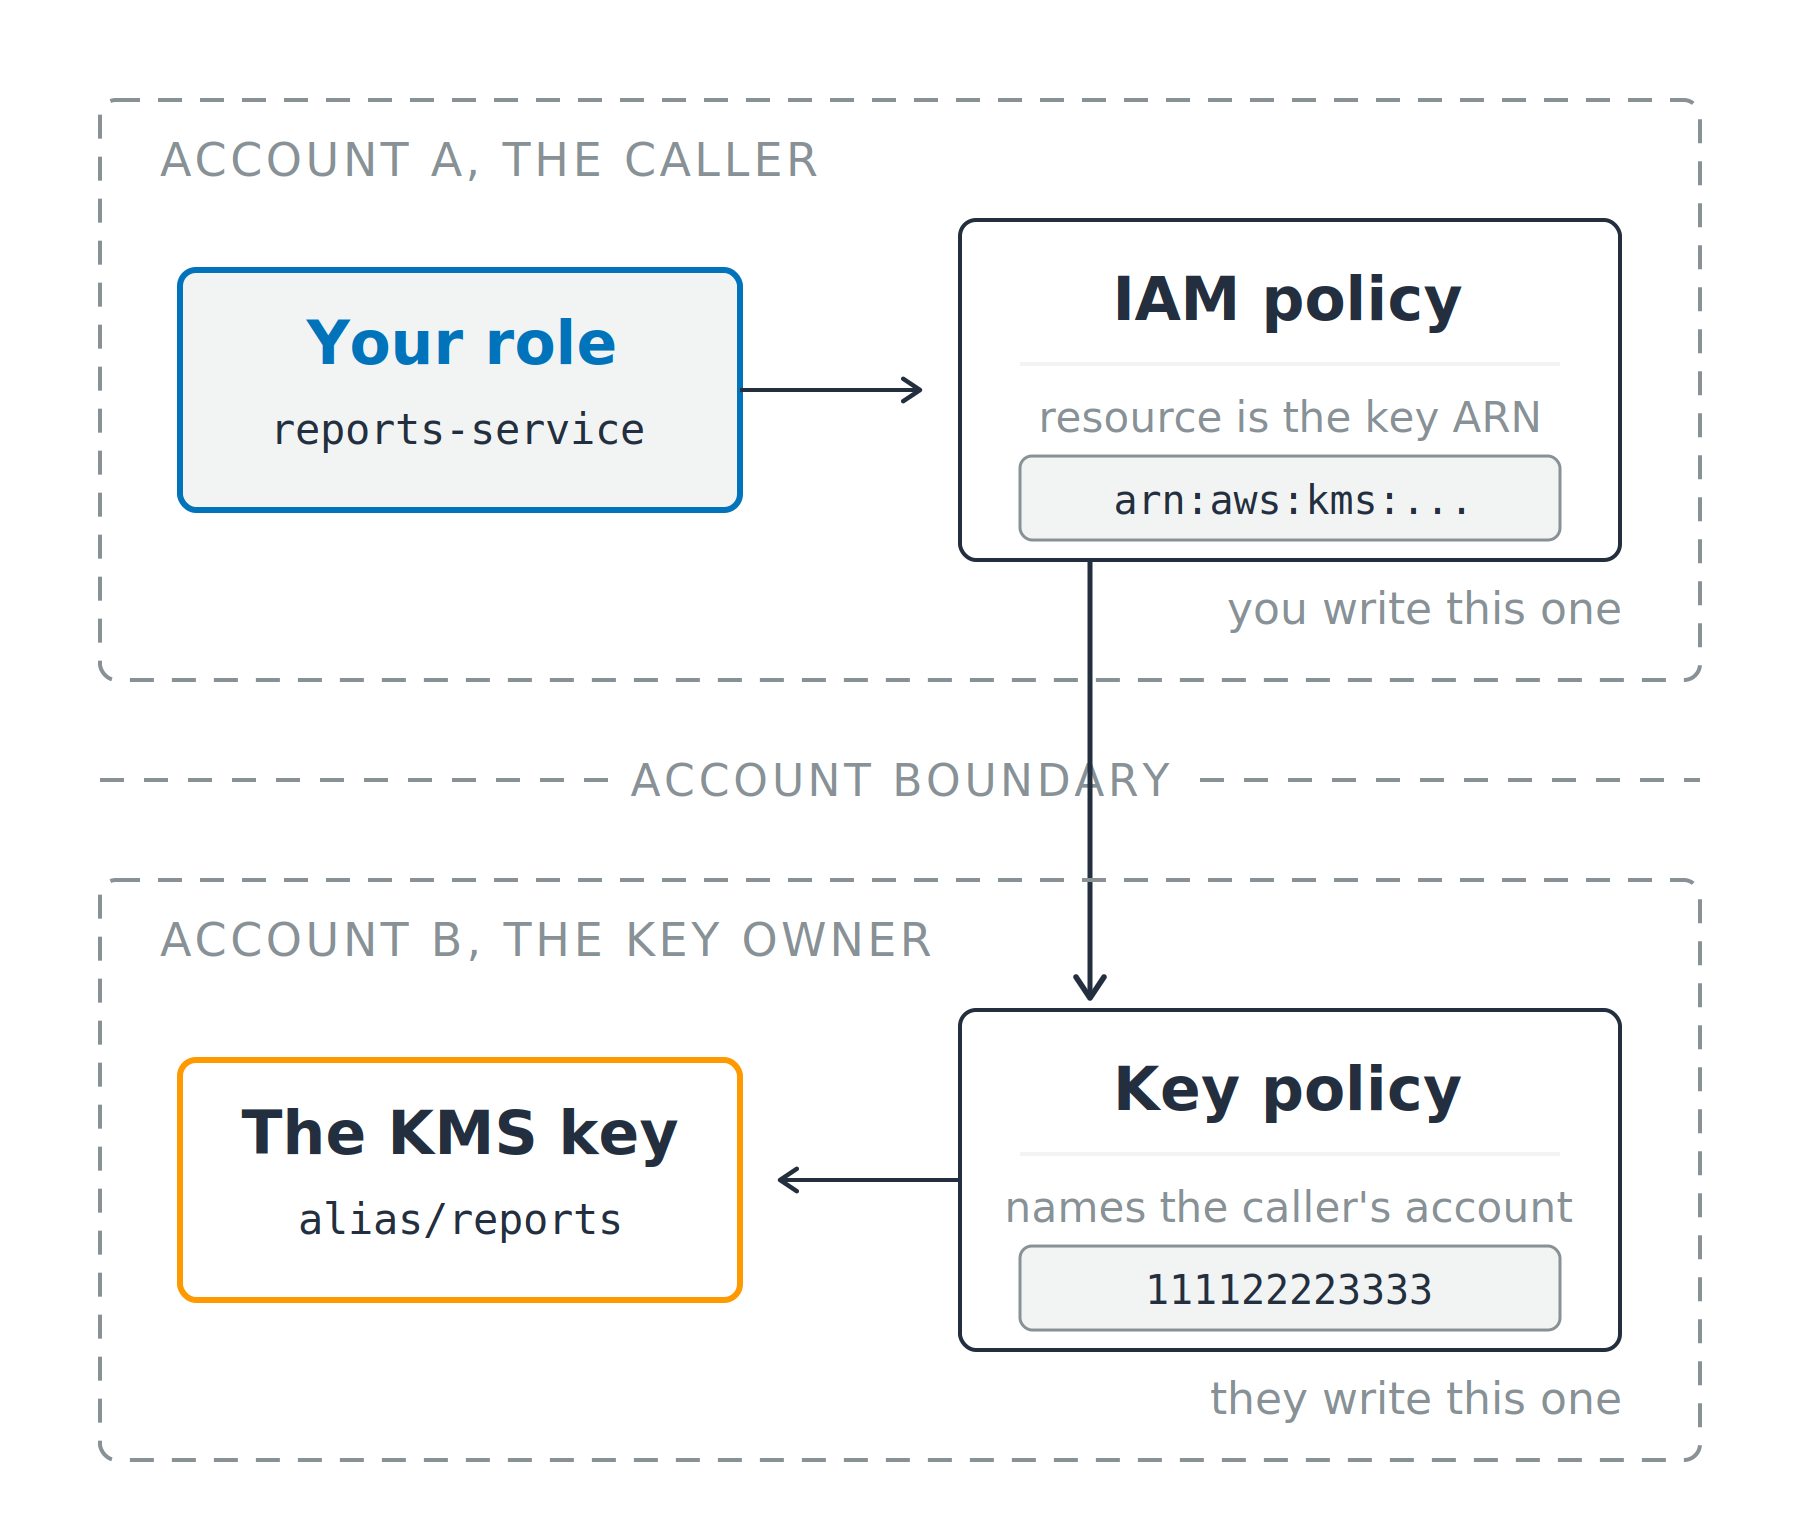
Două panouri de cont punctate, separate de o graniță de cont. Rolul apelantului și politica IAM se află în panoul superior, politica cheii și cheia KMS se află în panoul inferior, iar cererea traversează granița dintre ele.

Securitatea AWS pentru dezvoltatori

Între conturi, nimeni nu vede ambele jumătăți

Contul apelantului

  • Acțiune permisă în IAM
  • Resursă: ARN-ul cheii

Contul proprietarului cheii

  • Politica cheii care numește apelantul
  • Contul, sau un rol din acesta

Două panouri de cont punctate, separate de o graniță de cont. Rolul apelantului și politica IAM se află în panoul superior, politica cheii și cheia KMS se află în panoul inferior, iar cererea traversează granița dintre ele.

Securitatea AWS pentru dezvoltatori

Citește refuzul, nu presupune

Bazat pe identitate

  • AccessDeniedException, apoi clauza care numește poarta

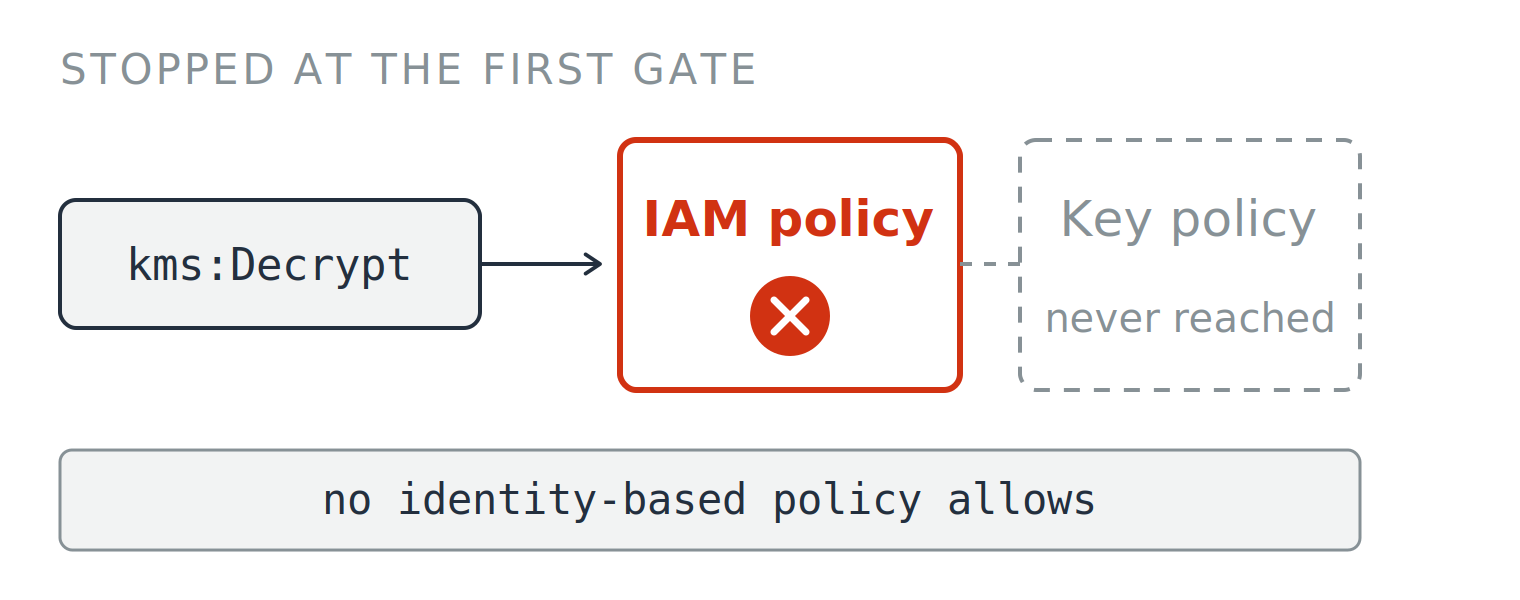
  • no identity-based policy allows

  • Corectează politica IAM a apelantului


O cerere de decriptare oprită la prima poartă, unde politica IAM are un X roșu, iar politica cheii din spatele ei este estompată și nu este niciodată atinsă. O legendă sub diagramă spune: no identity-based policy allows.


Securitatea AWS pentru dezvoltatori

Citește refuzul, nu presupune

Bazat pe identitate

  • AccessDeniedException, apoi clauza care numește poarta

  • no identity-based policy allows

  • Corectează politica IAM a apelantului

Bazat pe resursă

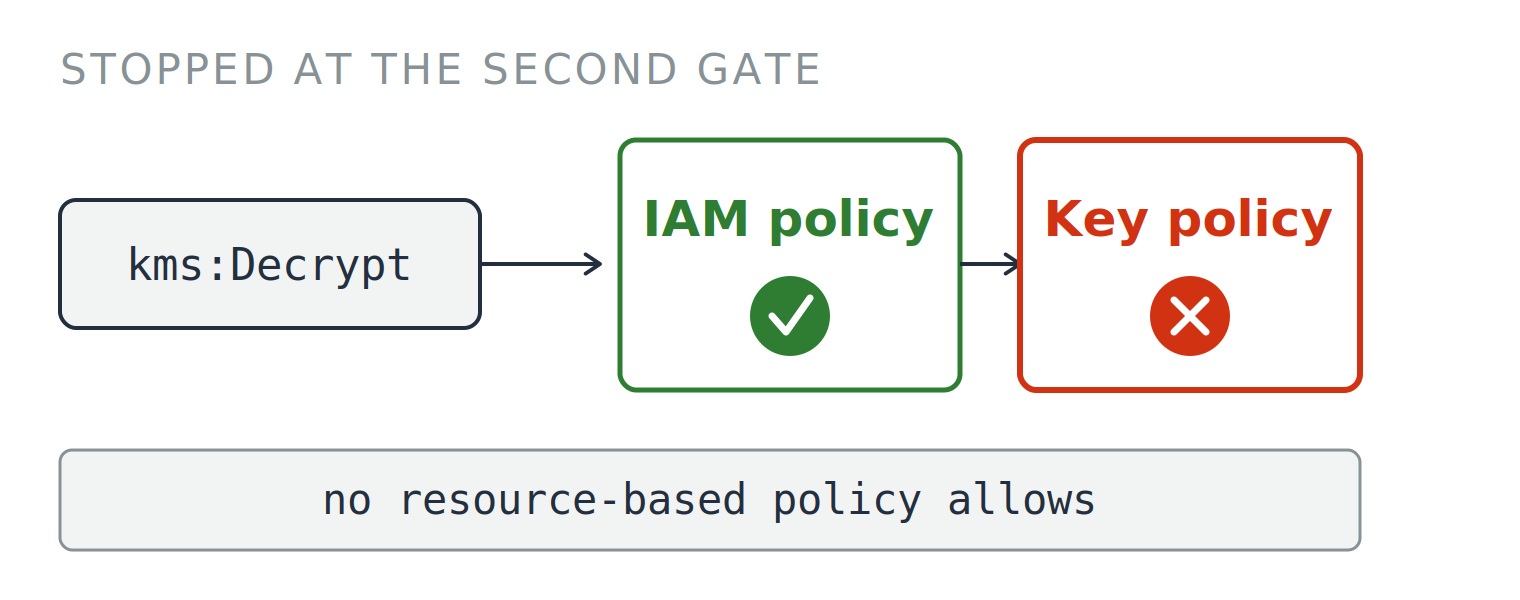
  • no resource-based policy allows
  • Corectează politica cheii

O cerere de decriptare oprită la prima poartă, unde politica IAM are un X roșu, iar politica cheii din spatele ei este estompată și nu este niciodată atinsă. O legendă sub diagramă spune: no identity-based policy allows.

O cerere de decriptare care trece de politica IAM marcată cu bifă verde și apoi este oprită la a doua poartă, unde politica cheii are un X roșu. O legendă sub diagramă spune: no resource-based policy allows.

Securitatea AWS pentru dezvoltatori

Ce schimbă de fapt rotația

Rotație automată

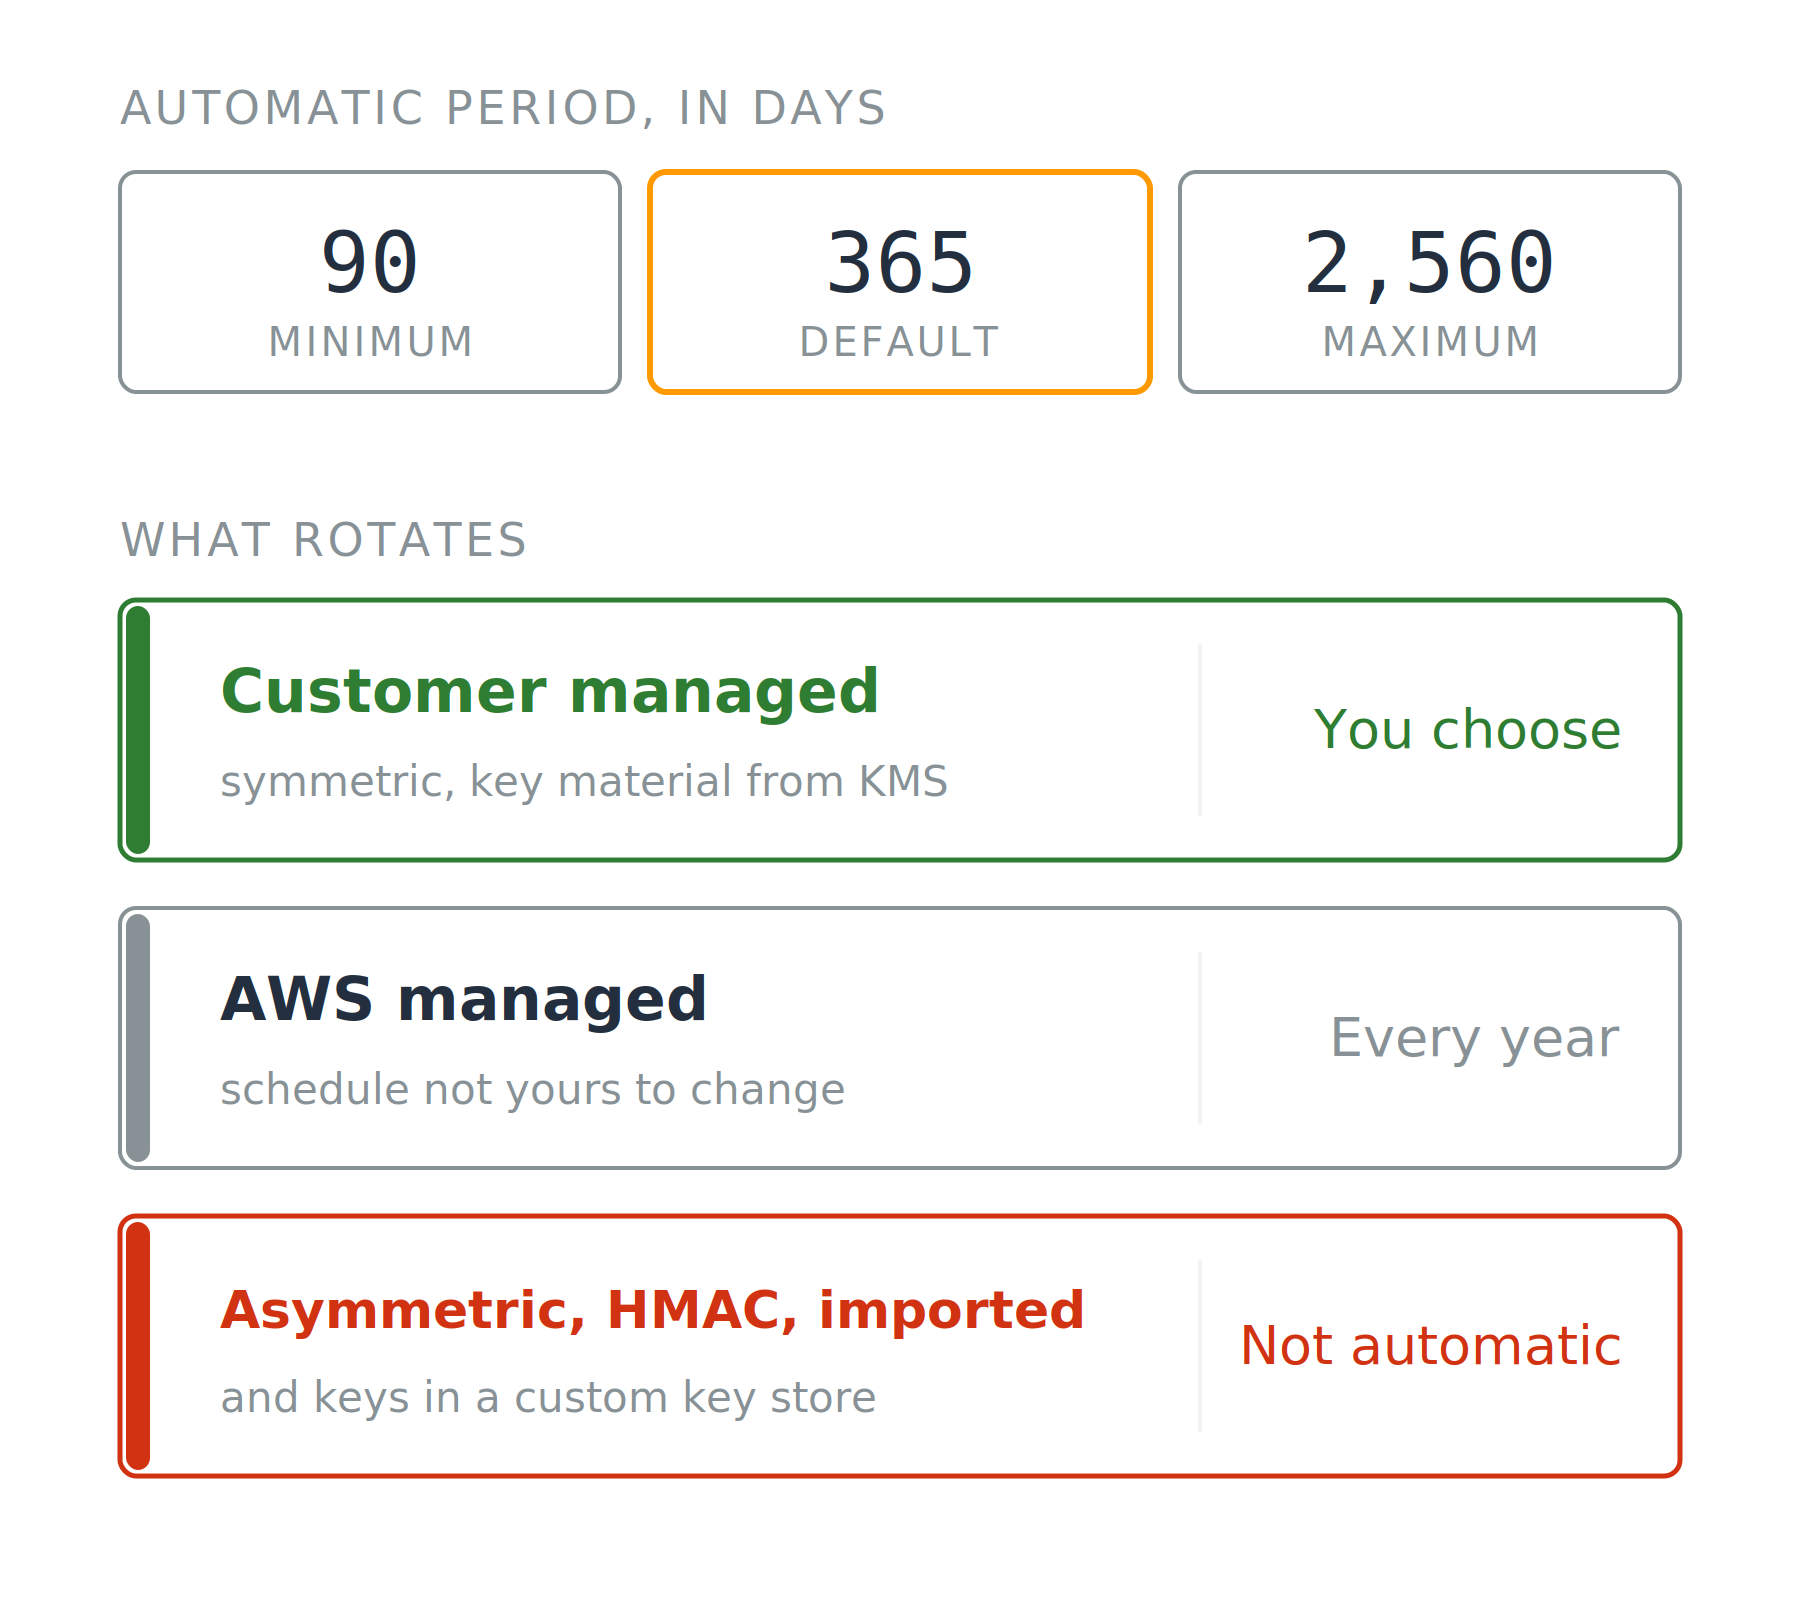
  • Implicit 365 zile
  • Interval 90 – 2,560 zile

Trei carduri care indică perioadele minimă, implicită și maximă de rotație automată, în zile, deasupra a trei rânduri care arată ce tipuri de chei se rotesc și după al cui program.

Securitatea AWS pentru dezvoltatori

Ce schimbă de fapt rotația

Rotație automată

  • Implicit 365 zile
  • Interval 90 – 2,560 zile

La cerere

  • RotateKeyOnDemand, de până la 25 de ori per cheie

Două limitări

  • Cheile gestionate de AWS, fixe anual
  • Rotație automată: doar material simetric, generat de KMS

Trei carduri care indică perioadele minimă, implicită și maximă de rotație automată, în zile, deasupra a trei rânduri care arată ce tipuri de chei se rotesc și după al cui program.

Securitatea AWS pentru dezvoltatori

Ce nu rezolvă rotația

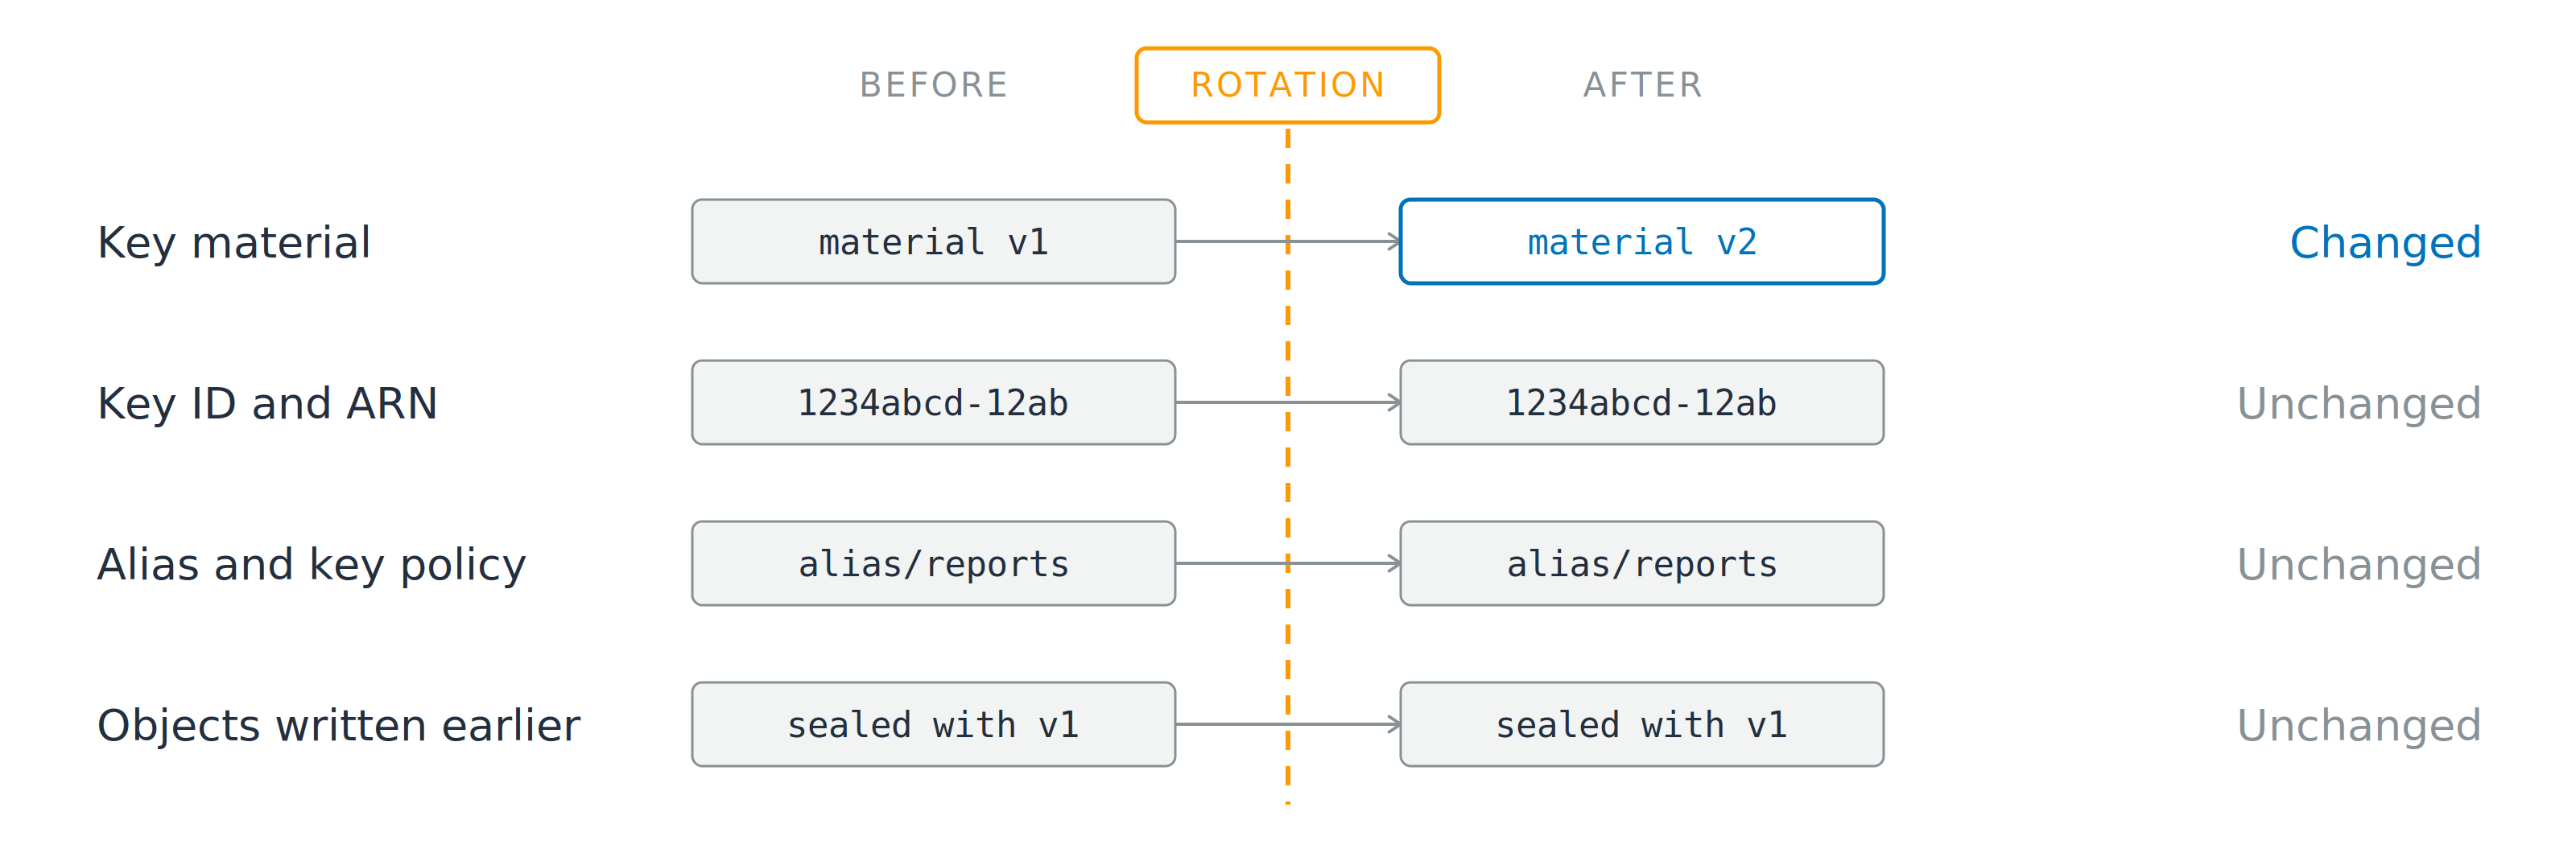
Patru rânduri comparate de o parte și de alta a unei linii de rotație. Rândul materialului cheii se schimbă de la versiunea unu la versiunea doi, în timp ce identificatorul cheii, aliasul și politica cheii, precum și obiectele scrise anterior, rămân identice pe ambele părți.

Se schimbă: materialul cheii de bază

Rămâne neschimbat: ID-ul cheii, ARN-ul, aliasurile, politica cheii

Securitatea AWS pentru dezvoltatori

Ce nu rezolvă rotația

Patru rânduri comparate de o parte și de alta a unei linii de rotație. Rândul materialului cheii se schimbă de la versiunea unu la versiunea doi, în timp ce identificatorul cheii, aliasul și politica cheii, precum și obiectele scrise anterior, rămân identice pe ambele părți.

Se schimbă: materialul cheii de bază

Rămâne neschimbat: ID-ul cheii, ARN-ul, aliasurile, politica cheii

  • Nimic de schimbat în codul tău
  • Obiectele vechi și o politică prea permisivă: ambele rămân neschimbate
Securitatea AWS pentru dezvoltatori

Așadar, de ce să o activezi

Ce obții

  • O singură versiune nu acoperă niciodată toate datele tale
  • Reguli de conformitate și contractuale care impun rotația

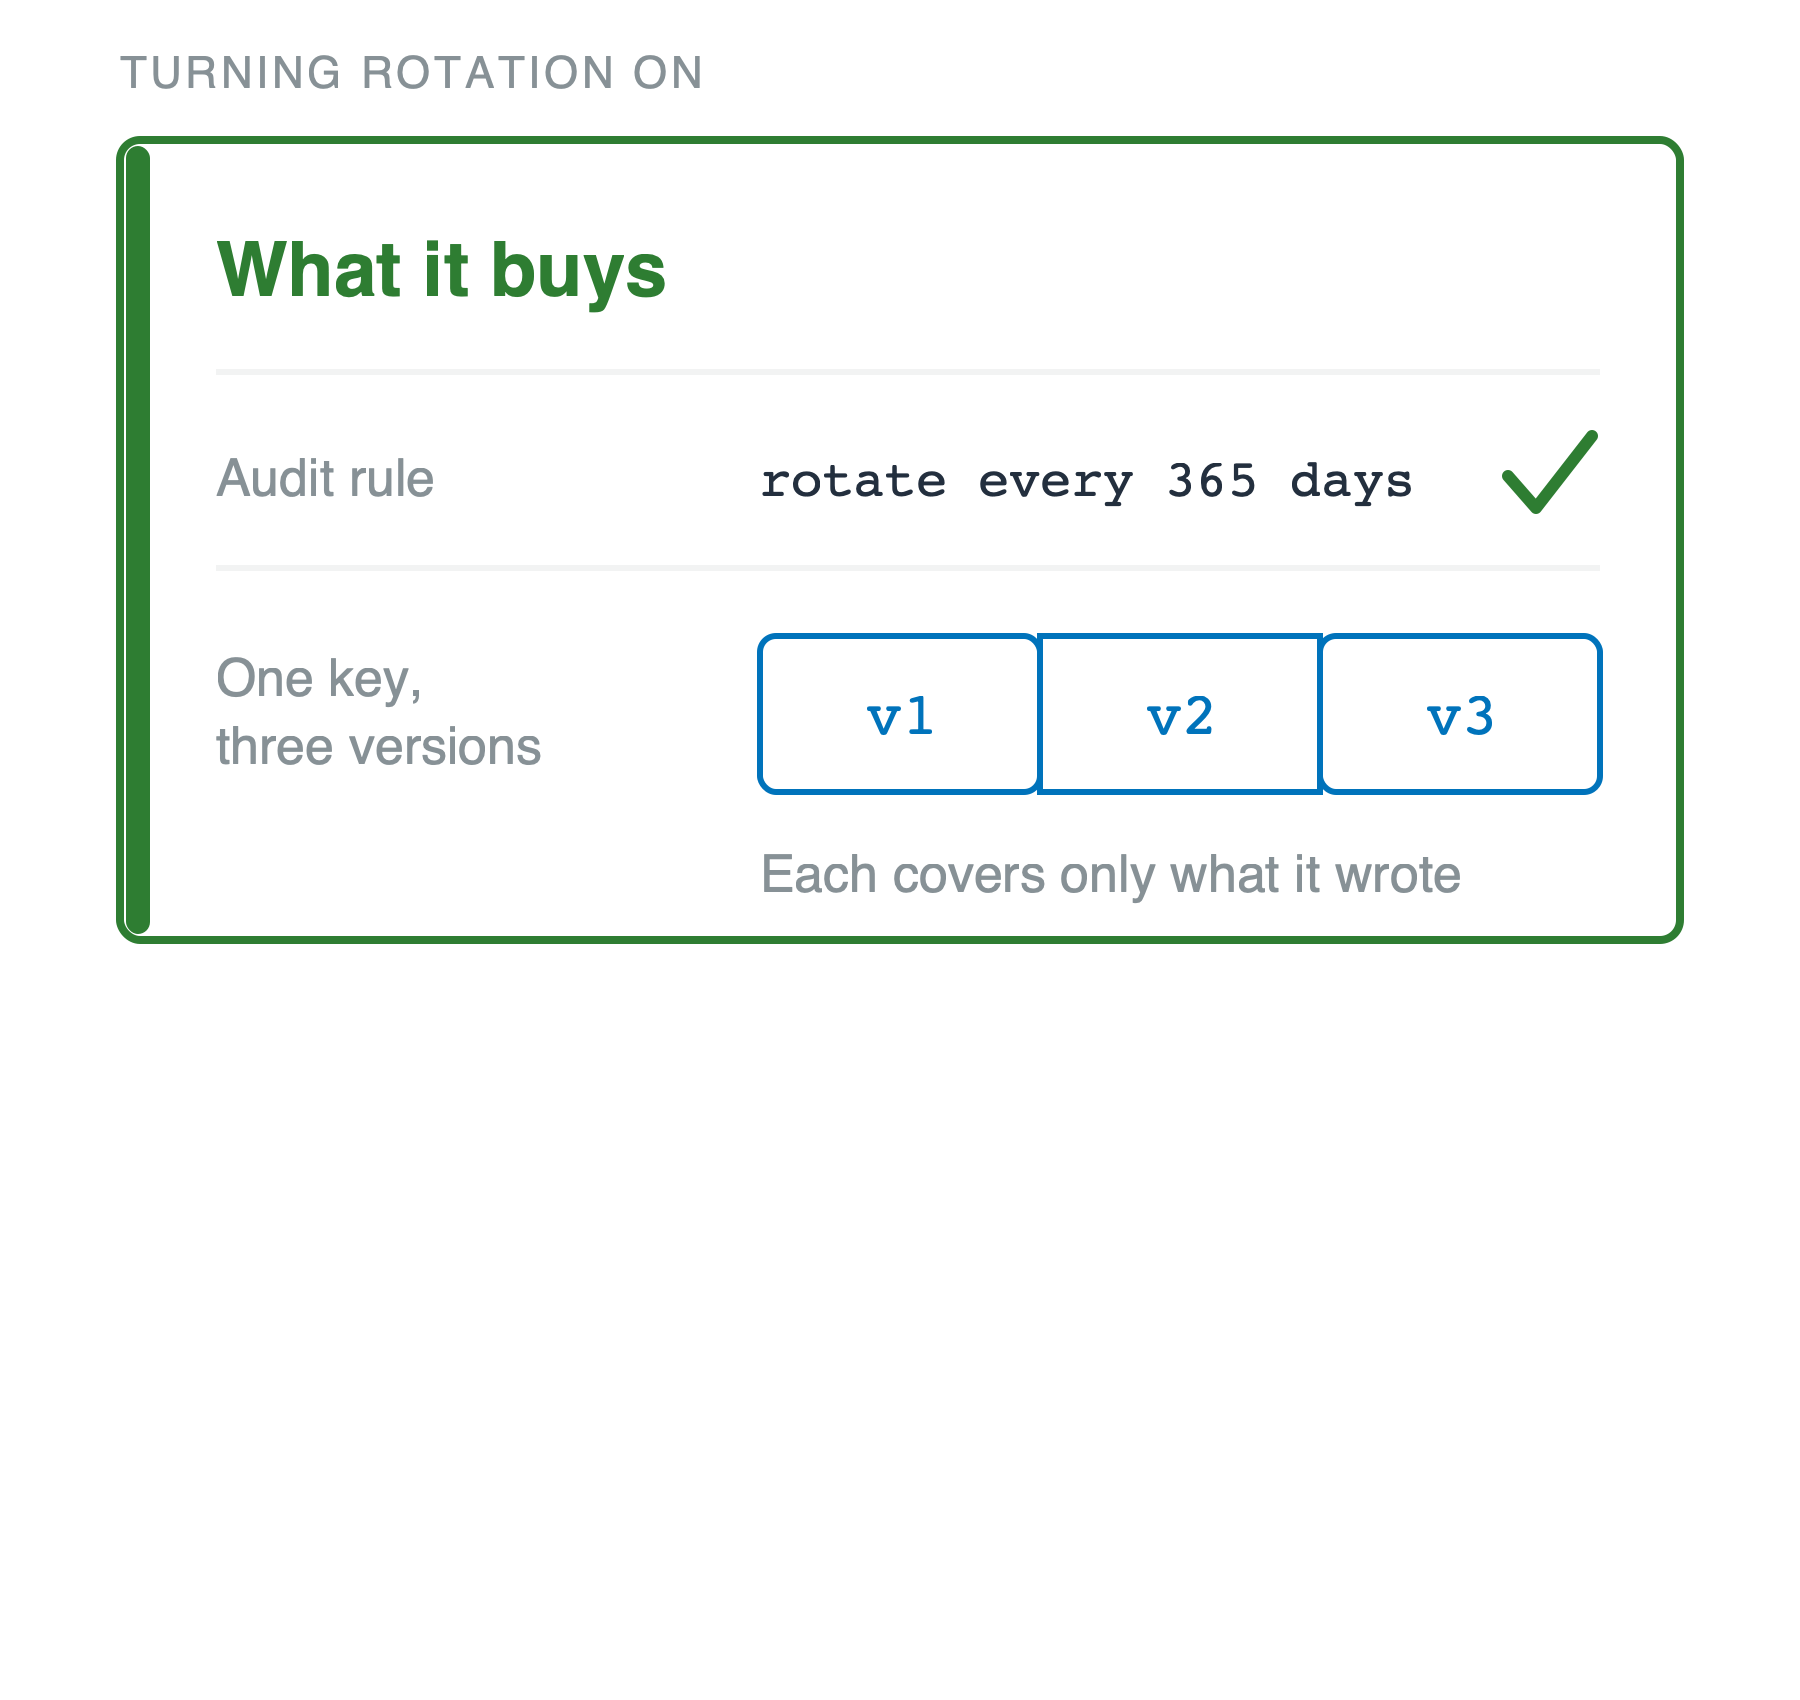
Un card verde intitulat ce obții, sub eticheta activarea rotației. Acesta prezintă o regulă de audit care spune rotește la fiecare 365 de zile, cu o bifă verde, și o cheie desenată ca trei versiuni unite, v1, v2 și v3, cu legenda că fiecare acoperă doar ce a scris.

Securitatea AWS pentru dezvoltatori

Așadar, de ce să o activezi

Ce obții

  • O singură versiune nu acoperă niciodată toate datele tale
  • Reguli de conformitate și contractuale care impun rotația


Ce te costă

  • Niciun cod de schimbat, nimic de recriptat

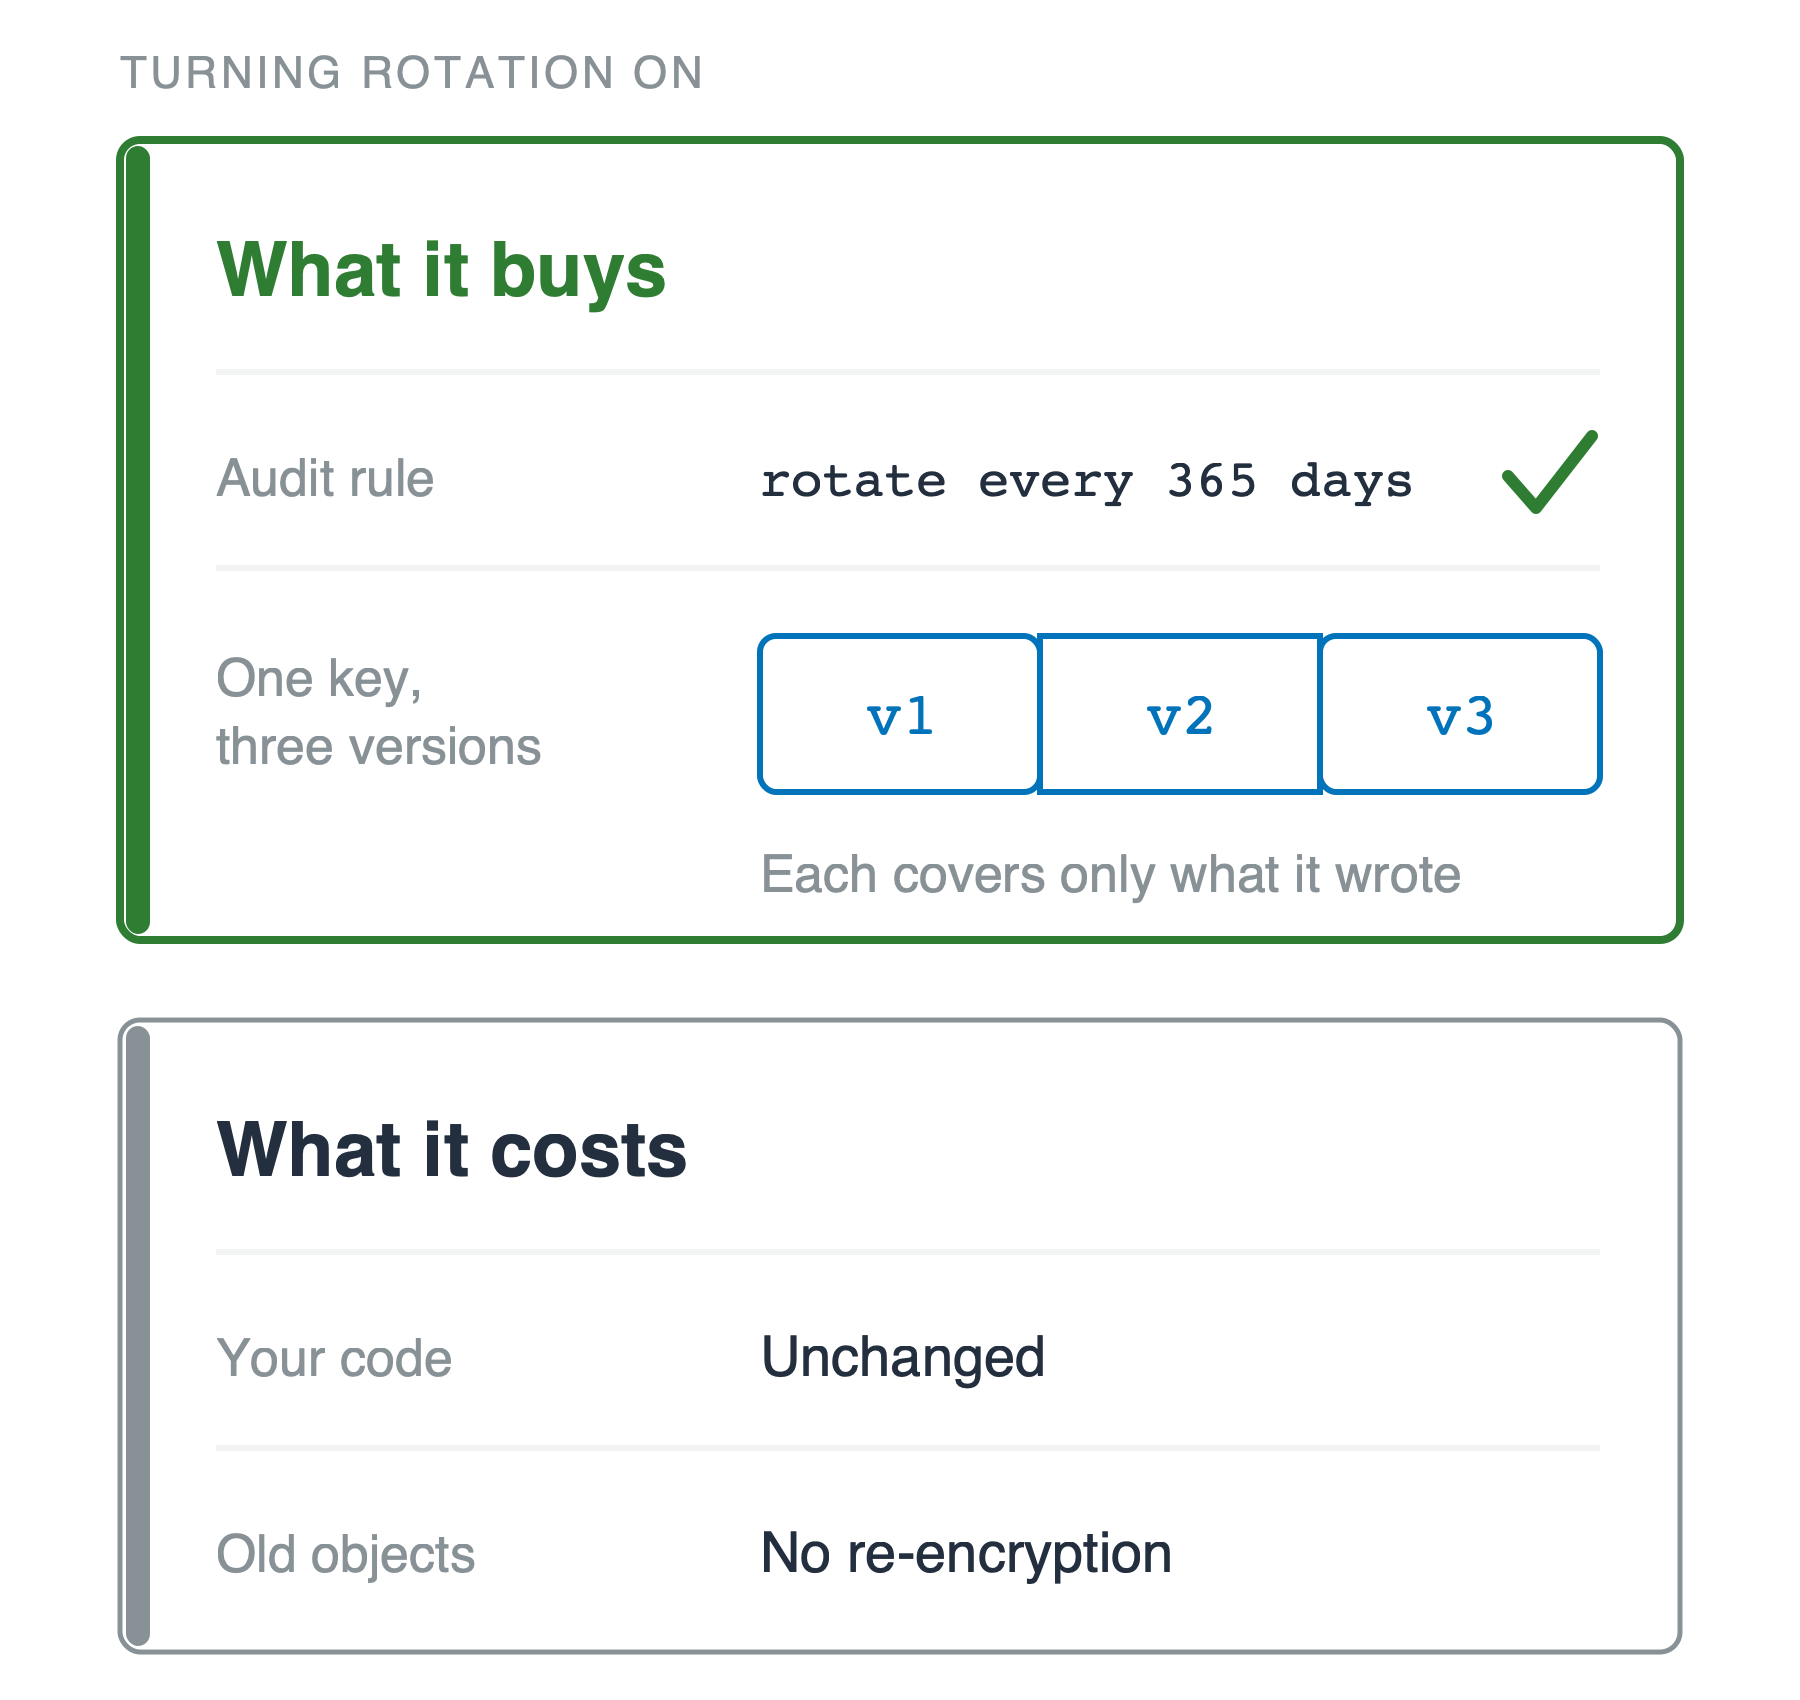
Același card verde ce obții, acum cu un al doilea card dedesubt, intitulat ce te costă. Acel card are două rânduri: codul tău, neschimbat, și obiectele vechi, fără recriptare.

Securitatea AWS pentru dezvoltatori

Hai să exersăm!

Securitatea AWS pentru dezvoltatori

Preparing Video For Download...