Citirea chitanțelor AWS

Securitatea AWS pentru dezvoltatori

Rahul Singh

Technical Product Manager

Ce conține o înregistrare
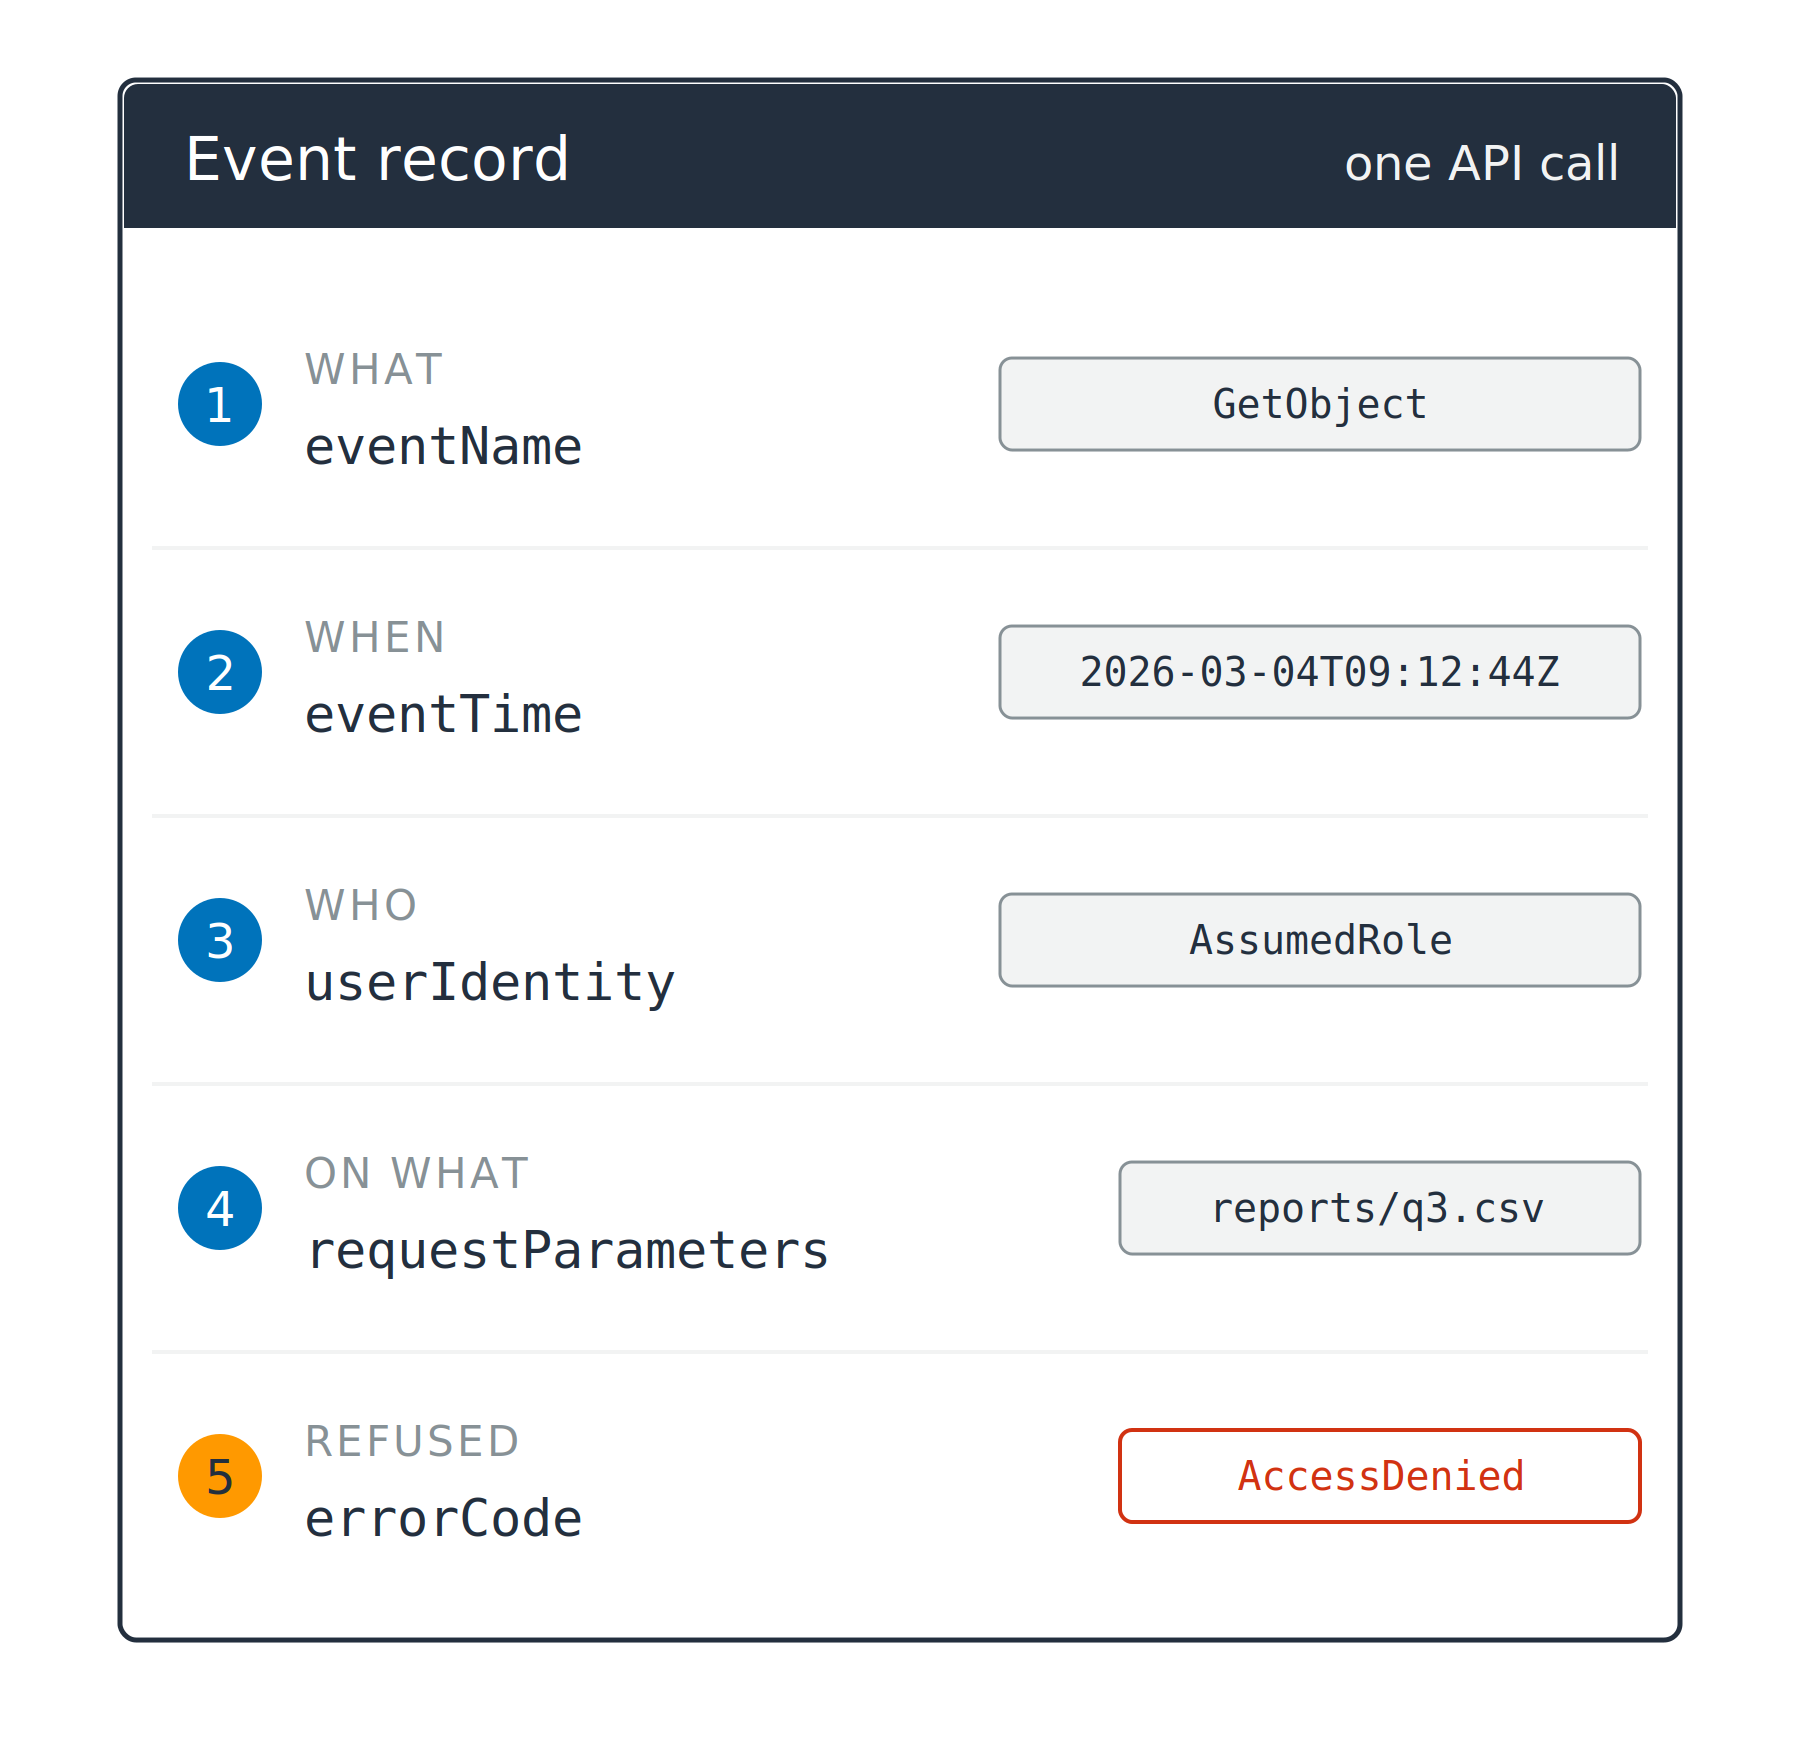
CloudTrail: un apel API, o înregistrare

  1. Ce a fost apelat: eventName
  2. Când, în UTC: eventTime
  3. Cine a apelat: userIdentity
  4. Pe ce resursă: requestParameters

O fișă de înregistrare care listează cinci câmpuri numerotate, fiecare cu o valoare exemplu alături: eventName, eventTime, userIdentity, requestParameters și errorCode. Al cincilea marcaj este portocaliu, iar valoarea sa este AccessDenied.

Securitatea AWS pentru dezvoltatori

Ce conține o înregistrare

CloudTrail: un apel API, o înregistrare

  1. Ce a fost apelat: eventName
  2. Când, în UTC: eventTime
  3. Cine a apelat: userIdentity
  4. Pe ce resursă: requestParameters
  5. Refuzat, și de ce: errorCode

O fișă de înregistrare care listează cinci câmpuri numerotate, fiecare cu o valoare exemplu alături: eventName, eventTime, userIdentity, requestParameters și errorCode. Al cincilea marcaj este portocaliu, iar valoarea sa este AccessDenied.

Securitatea AWS pentru dezvoltatori

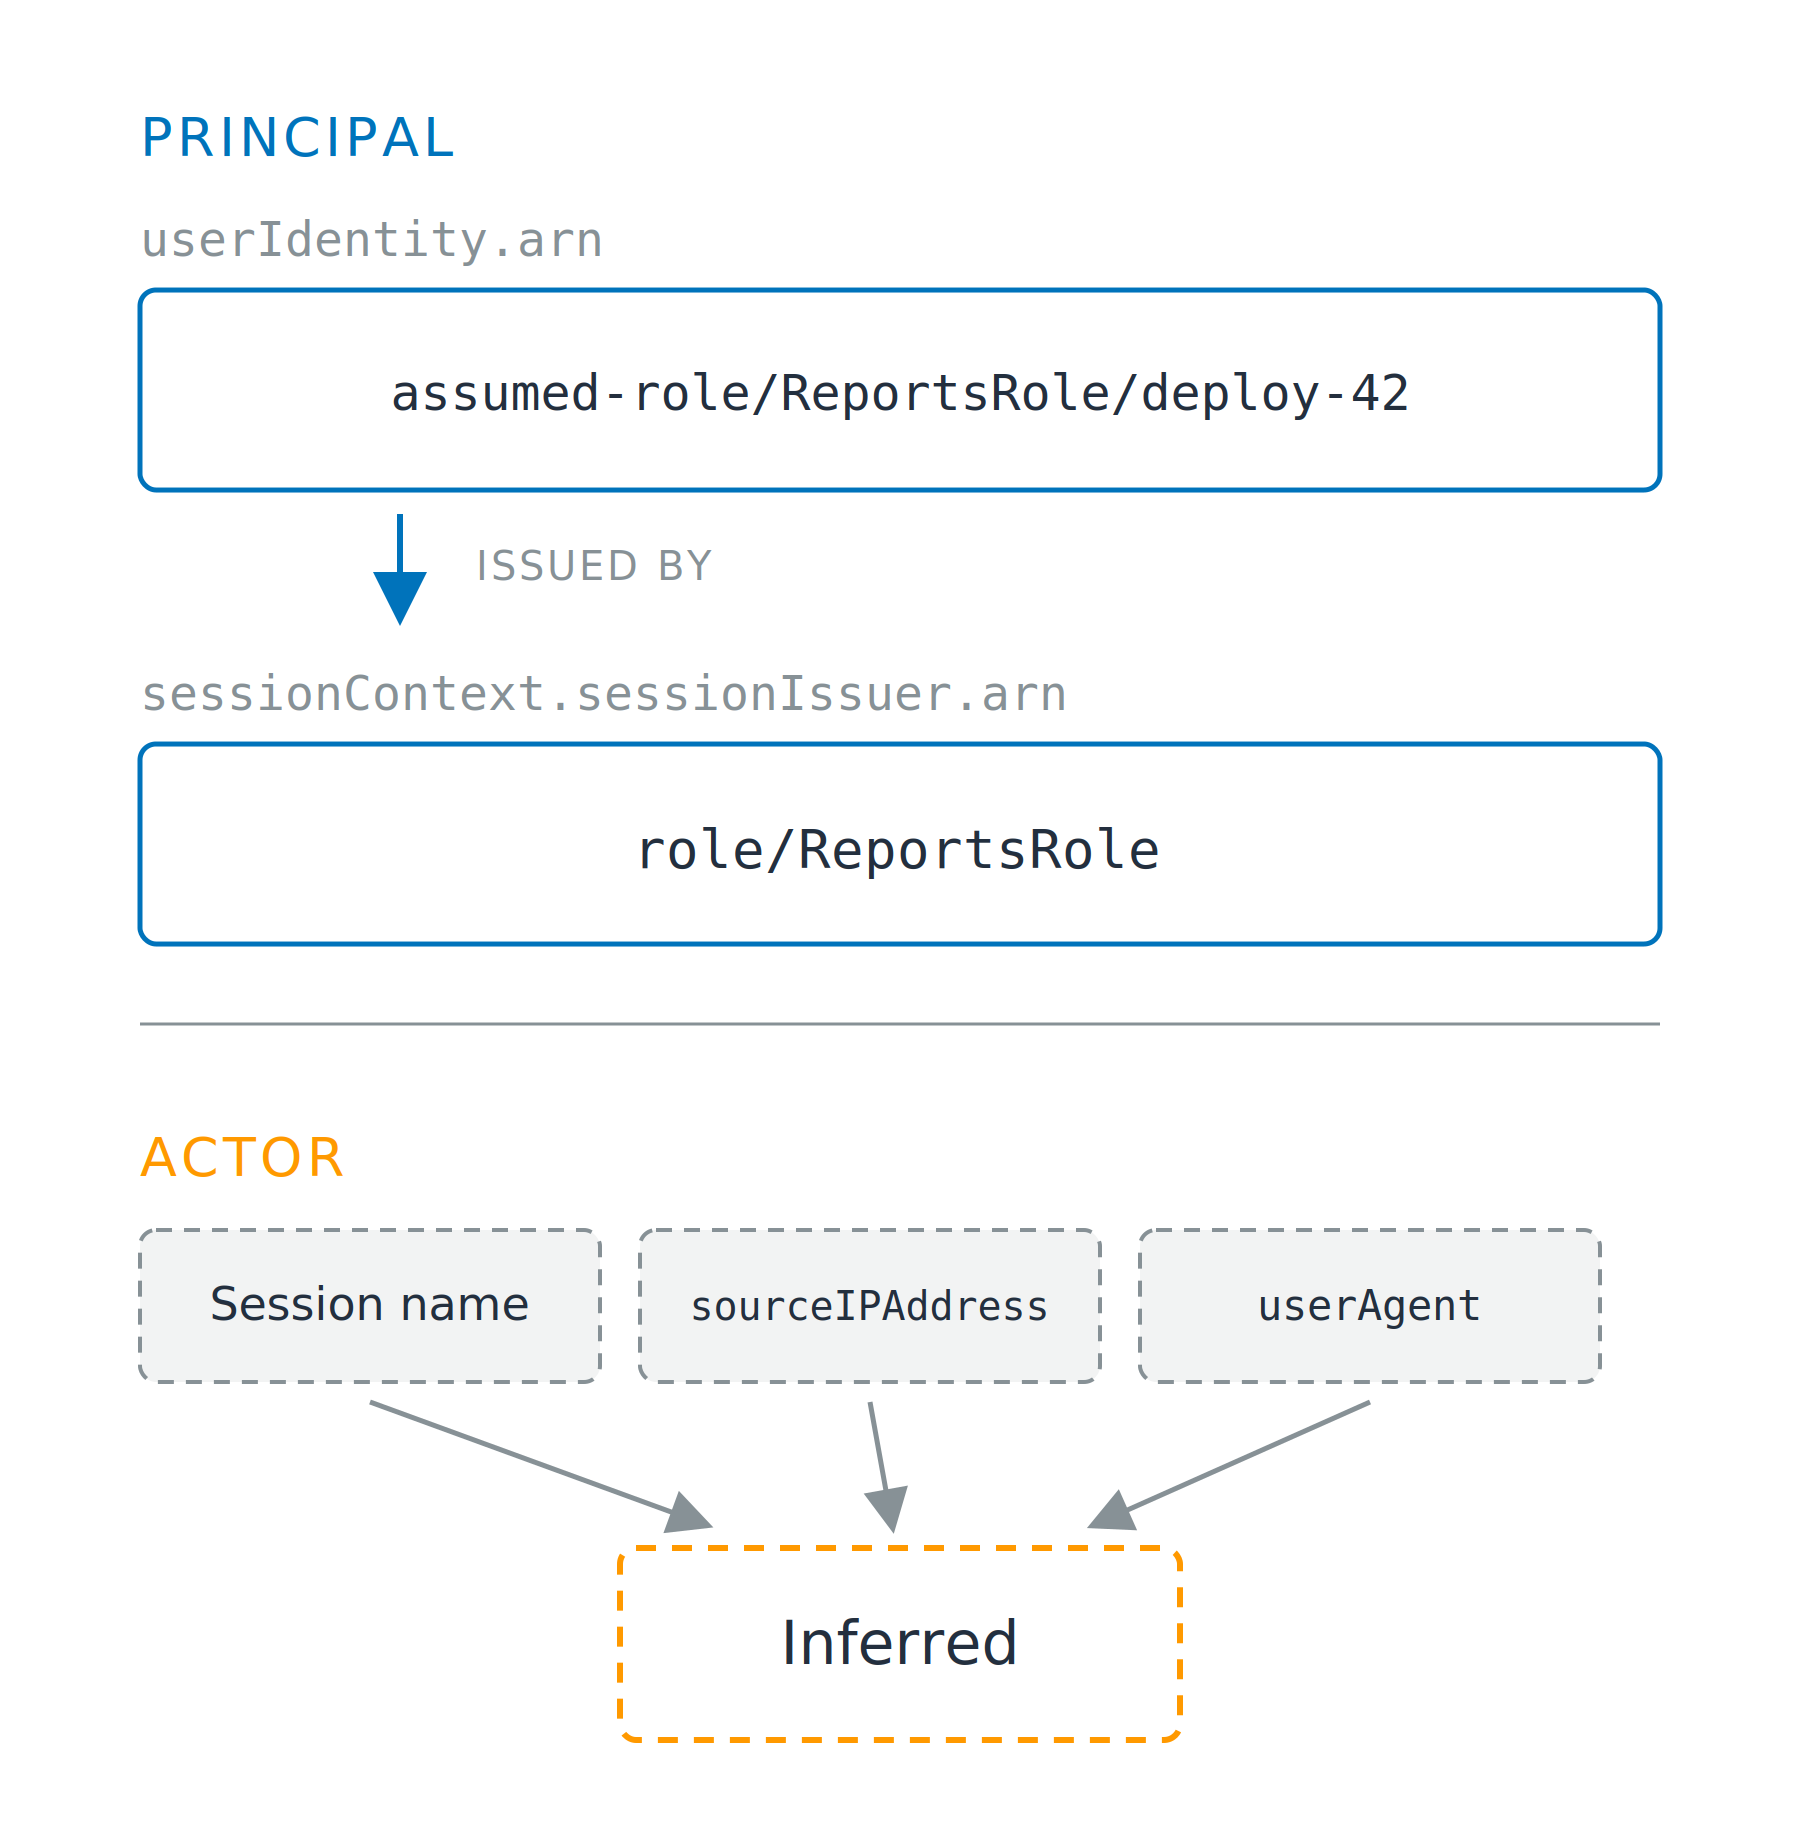
Jurnalul numește principalul

Două câmpuri, o singură identitate

  • Sesiune: apelantul, în arn, începând cu arn:aws:sts:
  • Rol: autoritatea sa, în sessionIssuer, începând cu arn:aws:iam:

Două zone suprapuse. Zona superioară, intitulată Principal, arată ARN-ul sesiunii assumed-role/ReportsRole/deploy-42, cu o săgeată în jos spre ARN-ul rolului role/ReportsRole care l-a emis, ambele desenate continuu. Zona inferioară, intitulată Actor, arată trei casete punctate pentru numele sesiunii, sourceIPAddress și userAgent, toate orientate în jos spre o casetă punctată cu textul Inferred.

Securitatea AWS pentru dezvoltatori

Jurnalul numește principalul

Două câmpuri, o singură identitate

  • Sesiune: apelantul, în arn, începând cu arn:aws:sts:
  • Rol: autoritatea sa, în sessionIssuer, începând cu arn:aws:iam:

Actorul nu este un câmp

  • Dedus: numele sesiunii, sourceIPAddress

Două zone suprapuse. Zona superioară, intitulată Principal, arată ARN-ul sesiunii assumed-role/ReportsRole/deploy-42, cu o săgeată în jos spre ARN-ul rolului role/ReportsRole care l-a emis, ambele desenate continuu. Zona inferioară, intitulată Actor, arată trei casete punctate pentru numele sesiunii, sourceIPAddress și userAgent, toate orientate în jos spre o casetă punctată cu textul Inferred.

Securitatea AWS pentru dezvoltatori

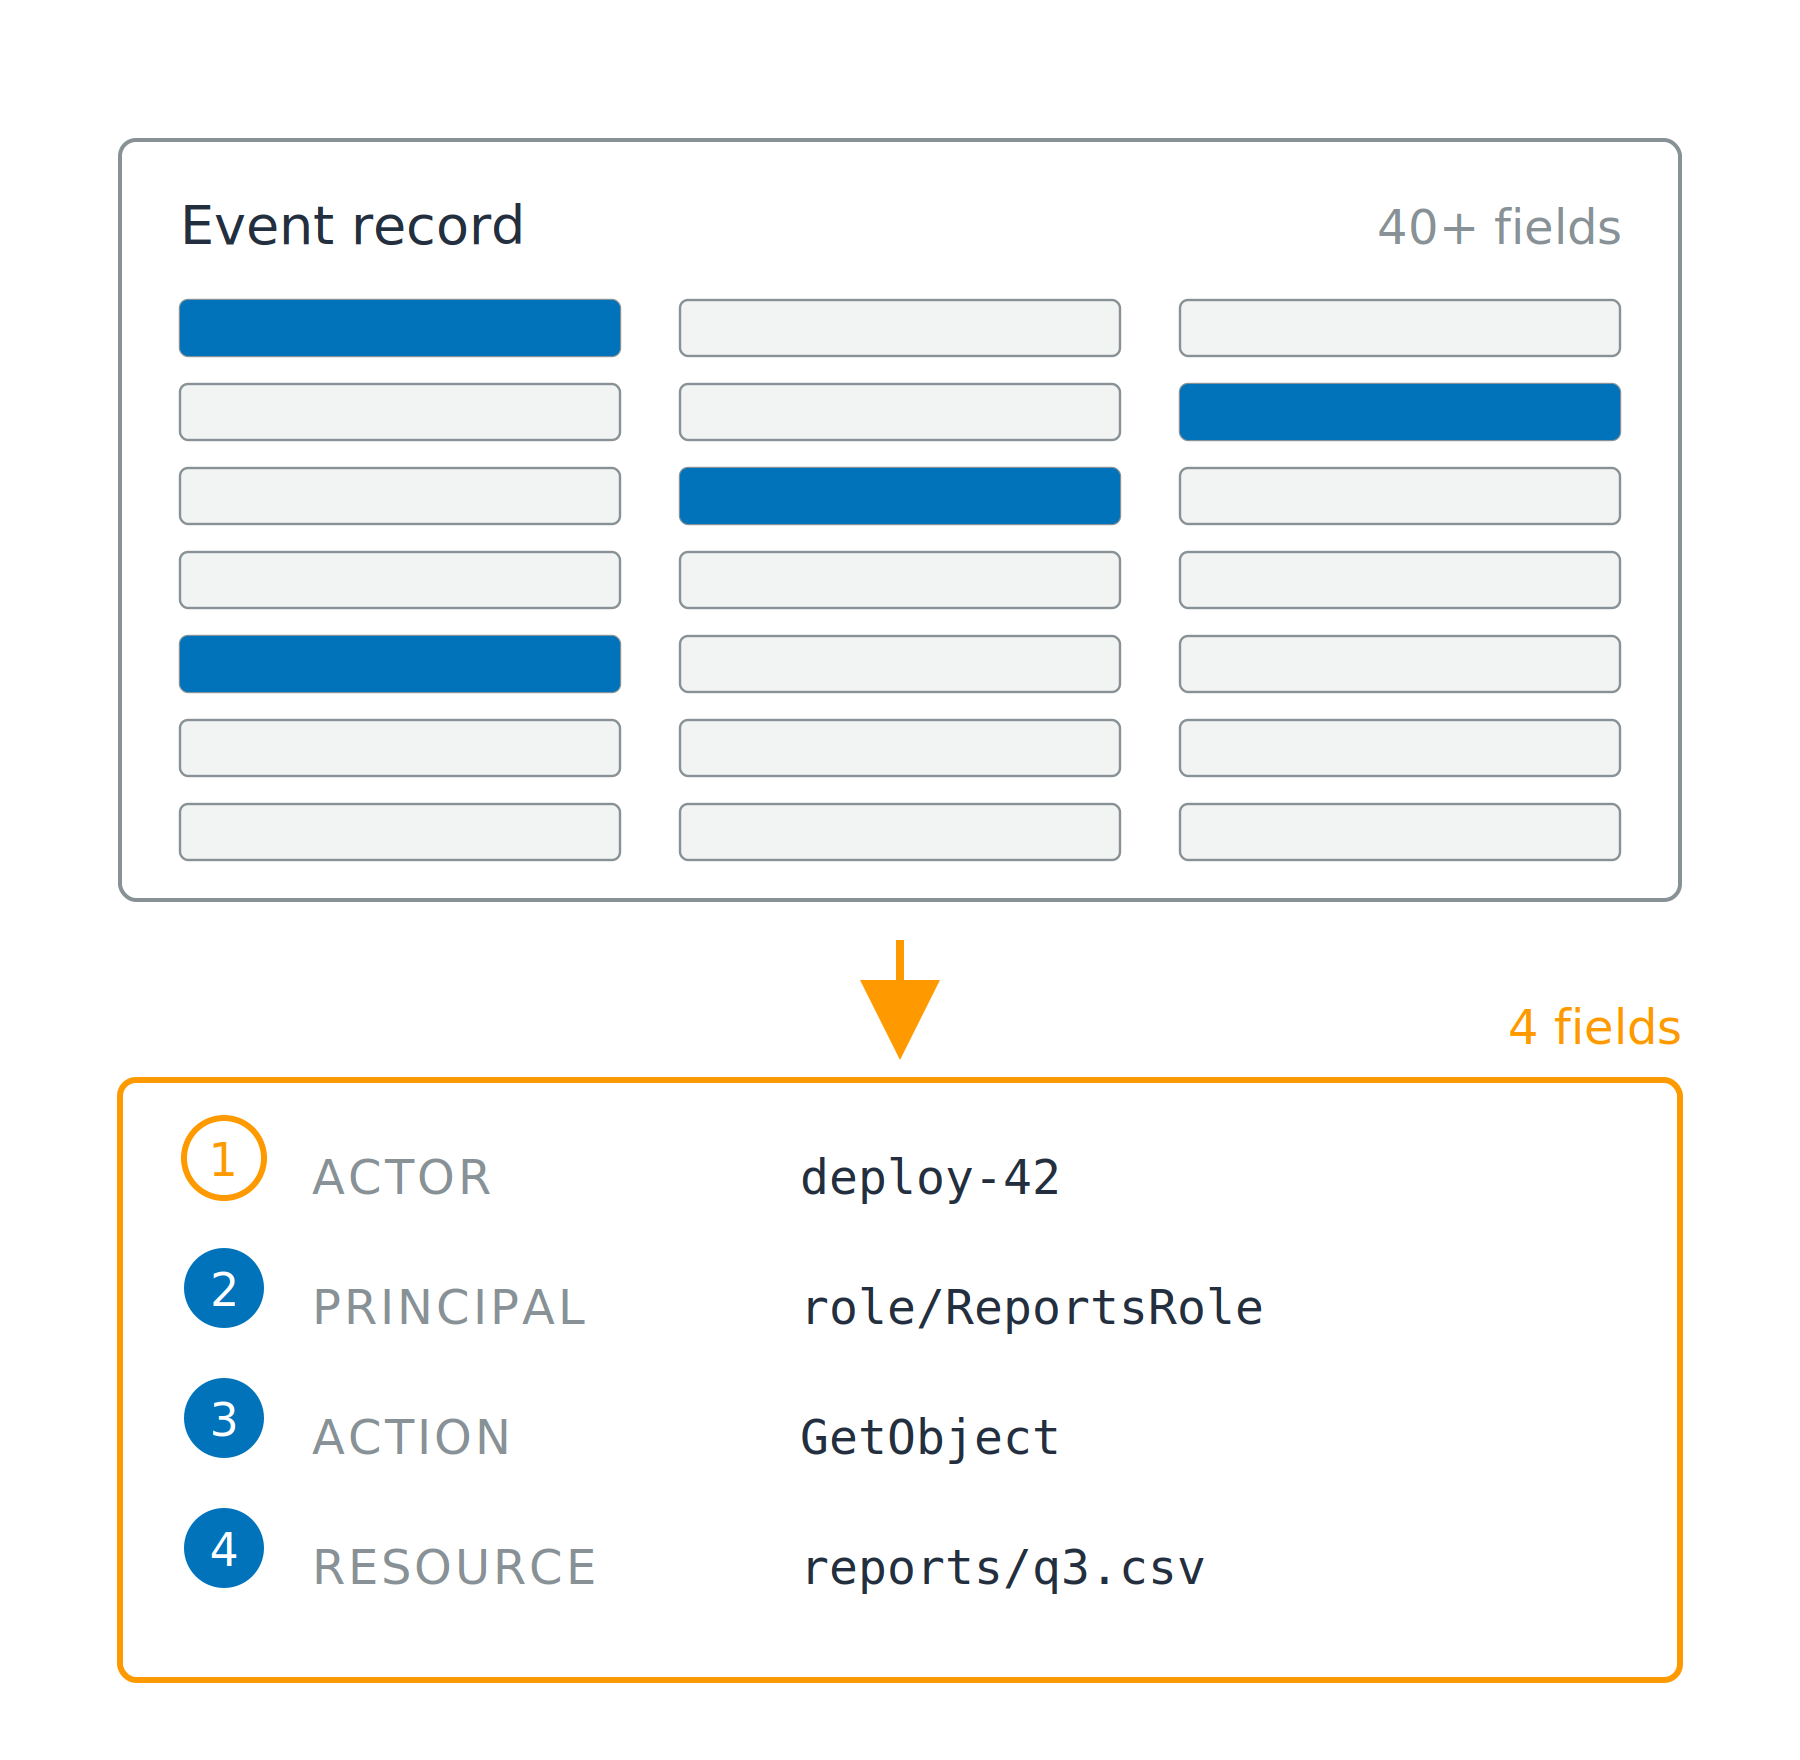
Păstrează patru câmpuri, nu patruzeci

Patruzeci de câmpuri, patru care contează

  • Actor: cine a pornit totul
  • Principal: identitatea verificată de AWS
  • Acțiune: ce a fost apelat
  • Resursă: ce a fost afectat

O înregistrare densă a unui eveniment cu multe bare de câmpuri gri, patru evidențiate în albastru, și o săgeată în jos către o fișă compactă cu patru linii numerotate: actor, principal, acțiune și resursă.

Securitatea AWS pentru dezvoltatori

Păstrează patru câmpuri, nu patruzeci

Patruzeci de câmpuri, patru care contează

  • Actor: cine a pornit totul
  • Principal: identitatea verificată de AWS
  • Acțiune: ce a fost apelat
  • Resursă: ce a fost afectat

De unde provin

  • Acțiunea din eventName, resursa din requestParameters
  • Principalul din userIdentity, actorul este dedus

O înregistrare densă a unui eveniment cu multe bare de câmpuri gri, patru evidențiate în albastru, și o săgeată în jos către o fișă compactă cu patru linii numerotate: actor, principal, acțiune și resursă.

Securitatea AWS pentru dezvoltatori

Activat implicit sau dezactivat implicit
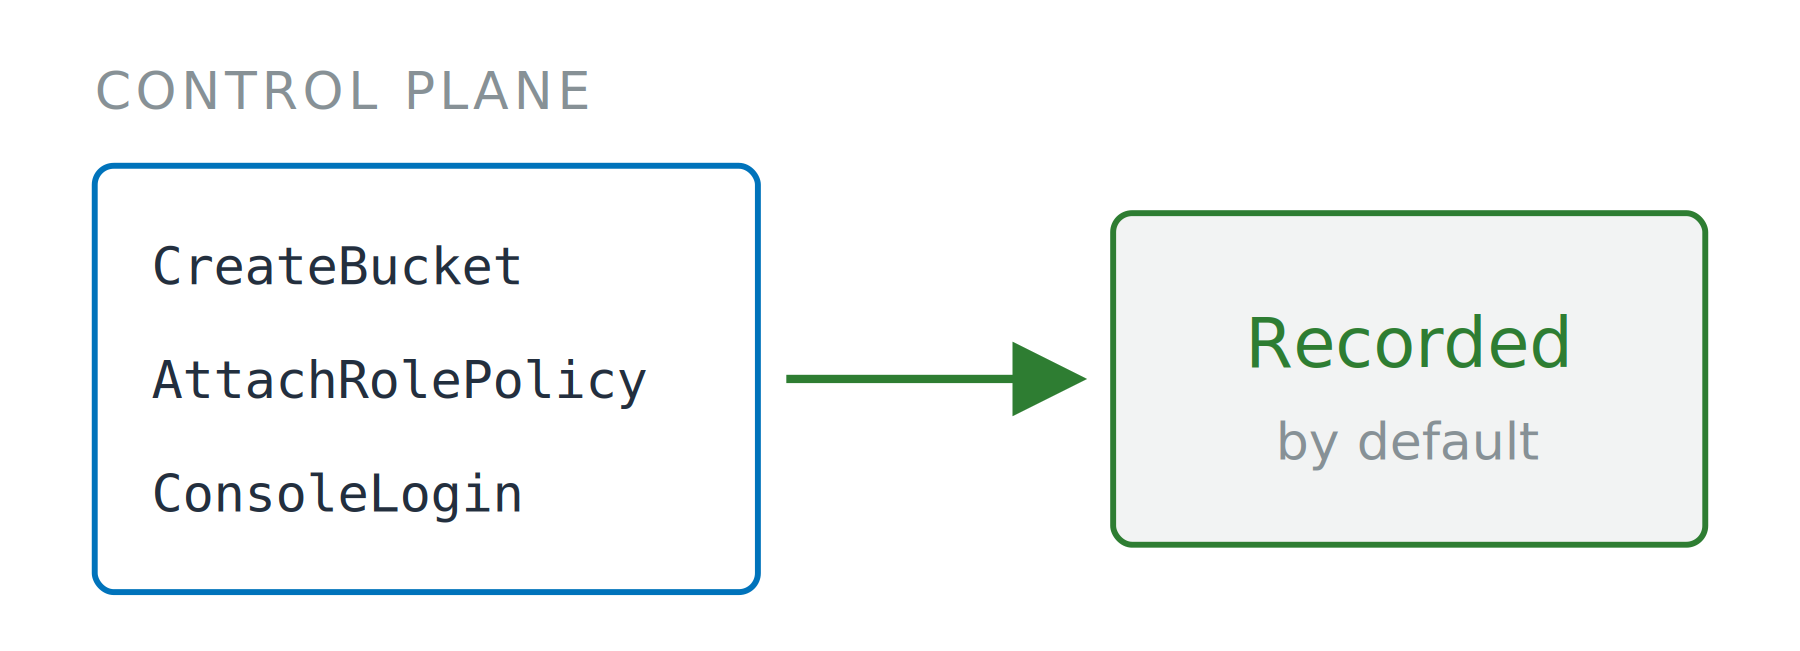
Evenimente de management

  • Apeluri către planul de control
  • Include fiecare apel KMS, deci Decrypt apare aici
  • Event history: vizualizare gratuită în consolă, 90 de zile


Trei nume de apeluri către planul de control într-o casetă, cu o săgeată continuă spre o casetă cu textul Recorded by default.


Securitatea AWS pentru dezvoltatori

Activat implicit sau dezactivat implicit
Evenimente de management

  • Apeluri către planul de control
  • Include fiecare apel KMS, deci Decrypt apare aici
  • Event history: vizualizare gratuită în consolă, 90 de zile

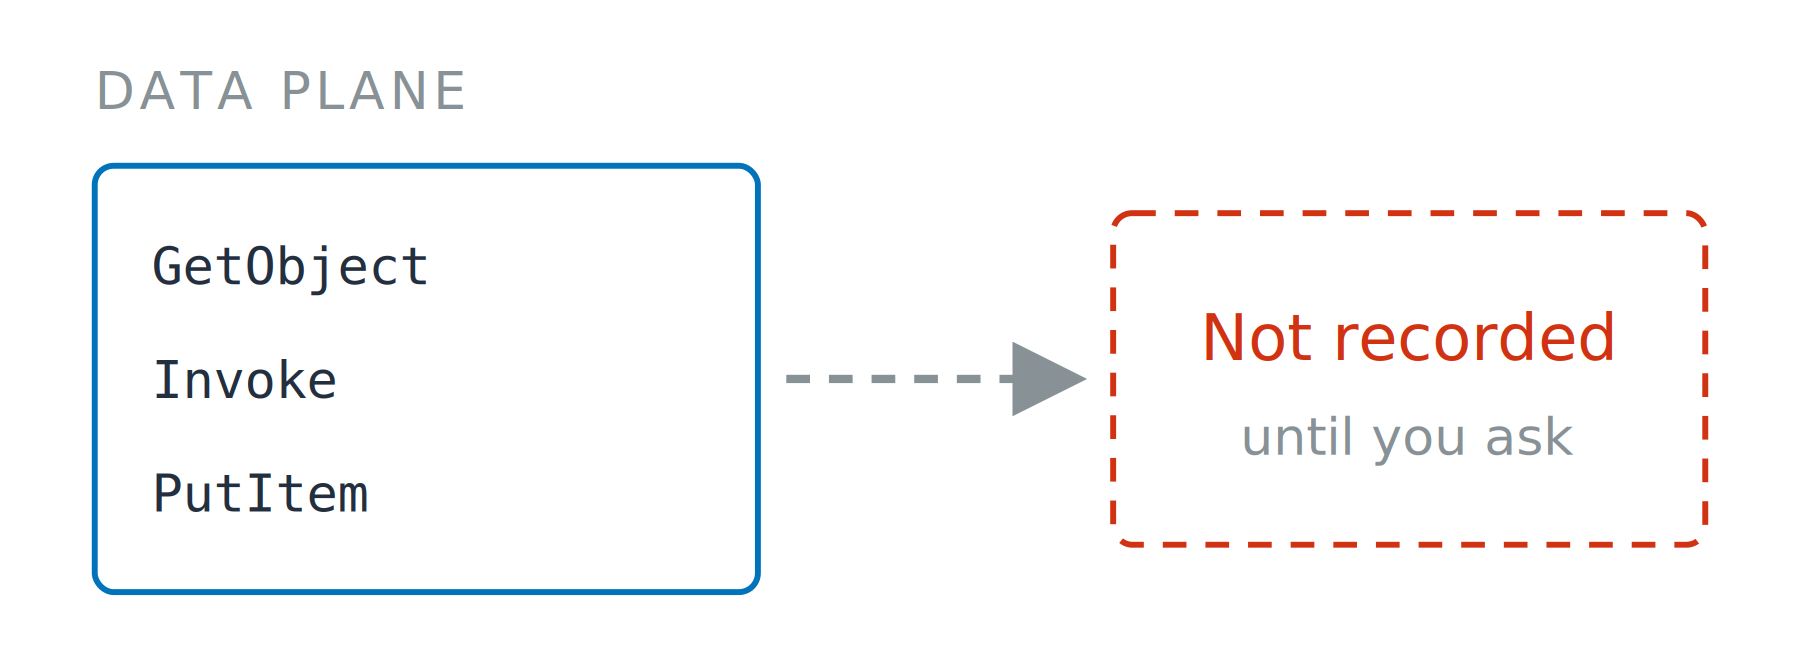
Evenimente de date

  • Citiri de obiecte, invocări de funcții, scrieri de elemente
  • Trail: livrare continuă, facturată separat
  • Un selector specifică tipul resursei și operațiile: citire, scriere sau ambele

Trei nume de apeluri către planul de control într-o casetă, cu o săgeată continuă spre o casetă cu textul Recorded by default.

Trei nume de apeluri către planul de date într-o casetă, cu o săgeată punctată spre o casetă punctată cu textul Not recorded until you ask.

Securitatea AWS pentru dezvoltatori

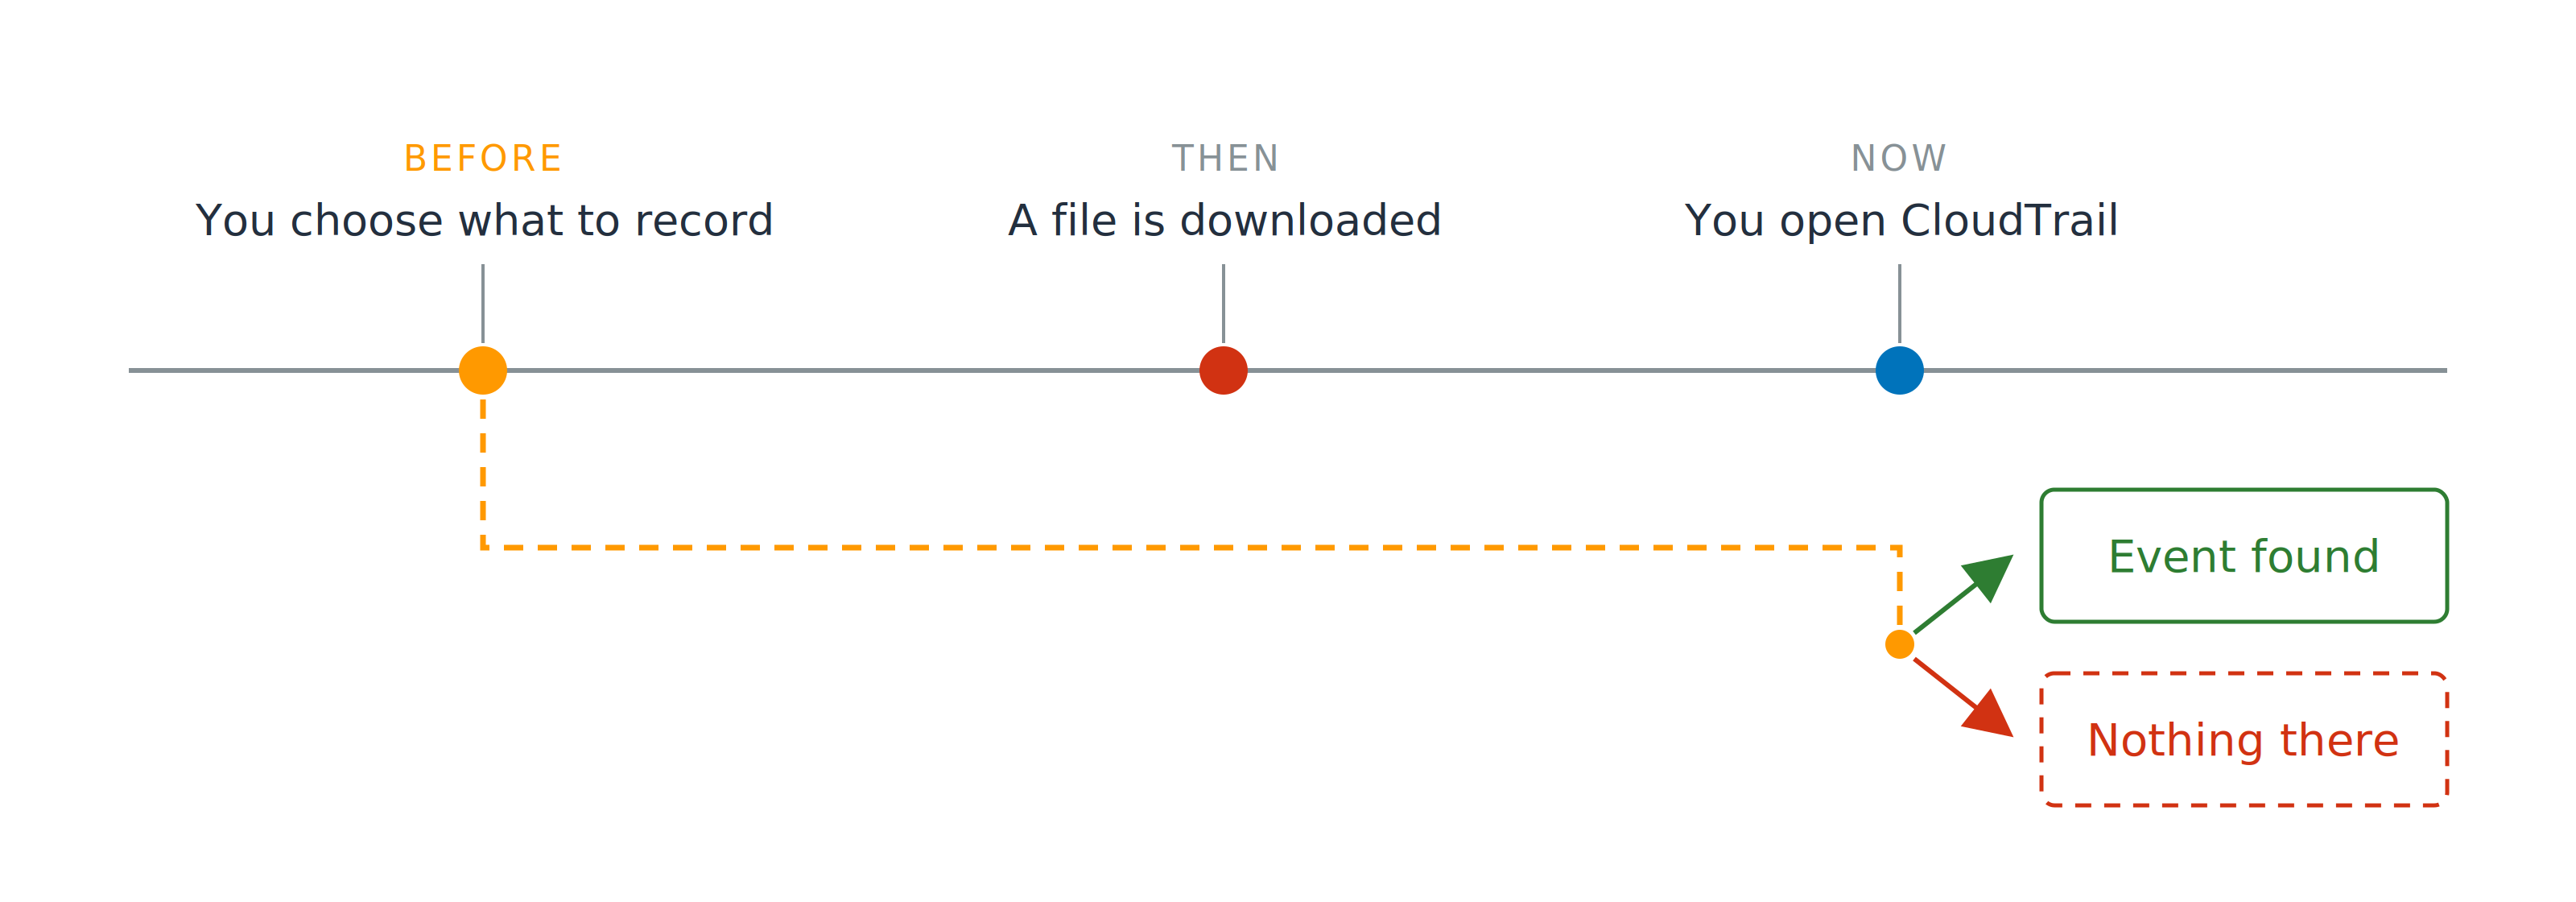
Nimeni nu înregistra asta

O cronologie cu trei puncte: alegi ce să înregistrezi, un fișier este descărcat, și deschizi CloudTrail. O linie punctată duce primul punct până la ultimul, unde se ramifică într-o casetă eveniment găsit și o casetă nimic aici.

Decis înainte, citit după

Securitatea AWS pentru dezvoltatori

Nimeni nu înregistra asta

O cronologie cu trei puncte: alegi ce să înregistrezi, un fișier este descărcat, și deschizi CloudTrail. O linie punctată duce primul punct până la ultimul, unde se ramifică într-o casetă eveniment găsit și o casetă nimic aici.

Decis înainte, citit după

  • Evenimente de date activate pentru datele clienților
  • Dezactivate pentru restul
Securitatea AWS pentru dezvoltatori

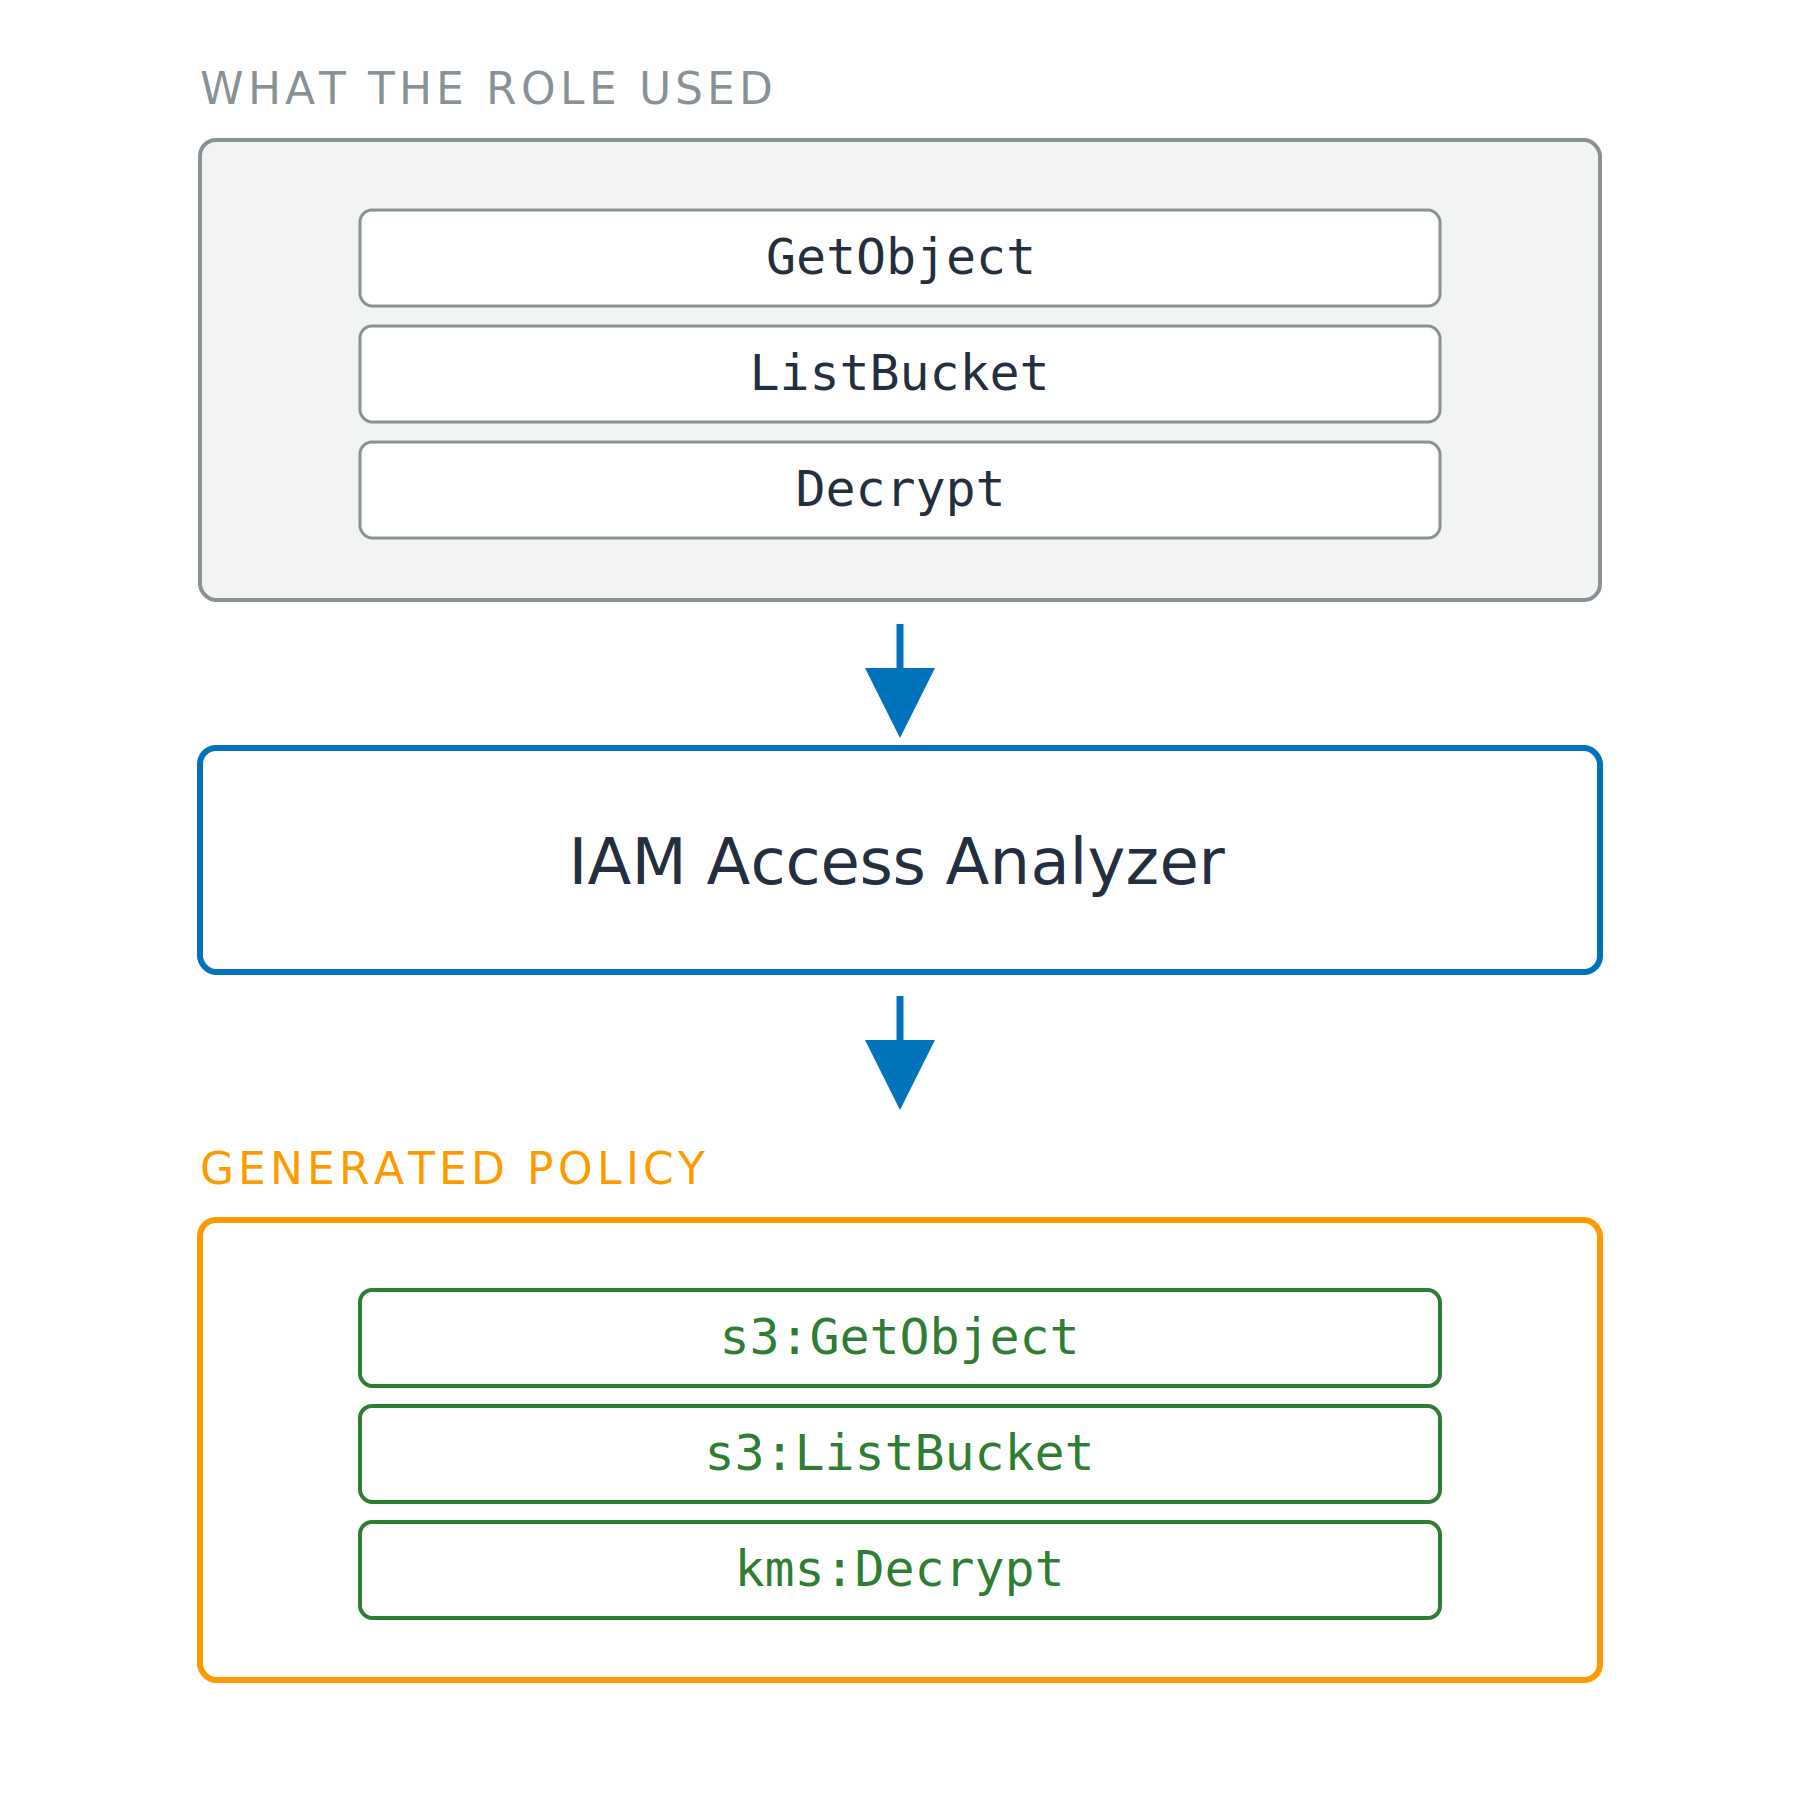
Dovezi, direcționate înainte

IAM Access Analyzer

  • Validare politică: verifică o politică pe care ai scris-o

Trei etape suprapuse. O casetă cu numele evenimentelor folosite de rol, GetObject, ListBucket și Decrypt, duce către IAM Access Analyzer, care duce către o politică generată ce conține acțiunile IAM cu spațiu de nume s3:GetObject, s3:ListBucket și kms:Decrypt.

Securitatea AWS pentru dezvoltatori

Dovezi, direcționate înainte

IAM Access Analyzer

  • Validare politică: verifică o politică pe care ai scris-o
  • Generare politică: până la 90 de zile din trail-ul tău
  • Are nevoie de un trail, nu de Event history

Trei etape suprapuse. O casetă cu numele evenimentelor folosite de rol, GetObject, ListBucket și Decrypt, duce către IAM Access Analyzer, care duce către o politică generată ce conține acțiunile IAM cu spațiu de nume s3:GetObject, s3:ListBucket și kms:Decrypt.

Securitatea AWS pentru dezvoltatori

Acordat, și niciodată folosit

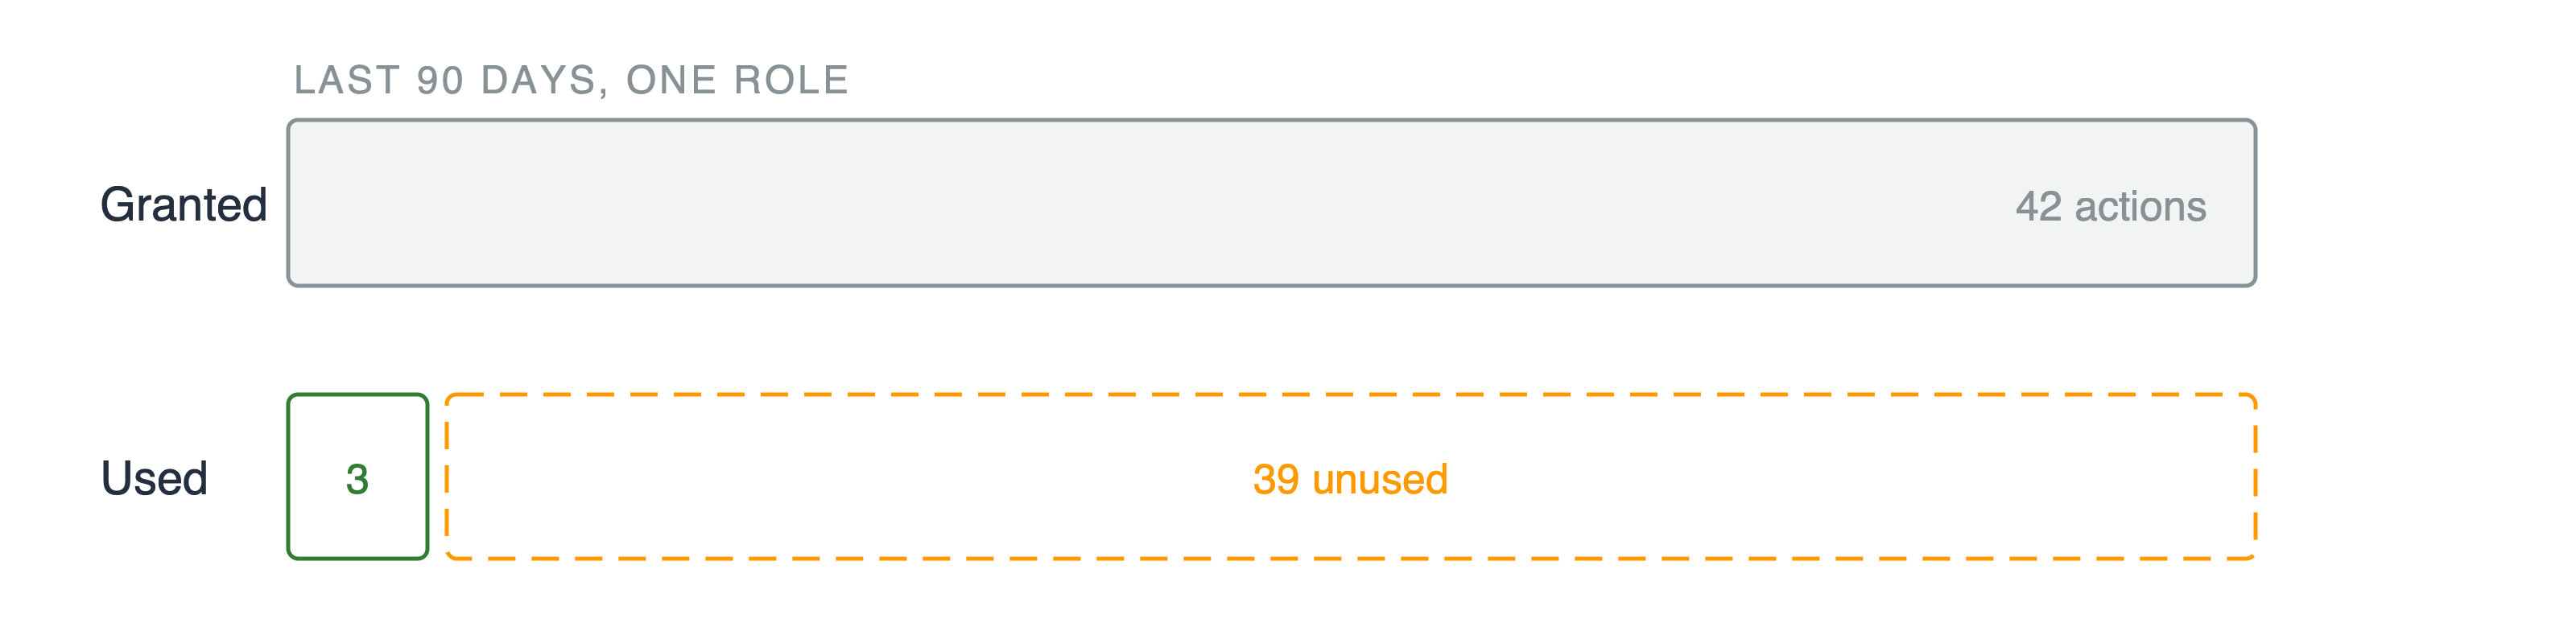
Două bare. Bara superioară arată patruzeci și două de acțiuni acordate. Bara inferioară se împarte într-un segment verde îngust de trei acțiuni și un segment punctat lat de treizeci și nouă neutilizate.

Descoperiri de acces neutilizat

  • Roluri, chei și acțiuni pe care nimeni nu le-a apelat
Securitatea AWS pentru dezvoltatori

Acordat, și niciodată folosit

Două bare. Bara superioară arată patruzeci și două de acțiuni acordate. Bara inferioară se împarte într-un segment verde îngust de trei acțiuni și un segment punctat lat de treizeci și nouă neutilizate.

Descoperiri de acces neutilizat

  • Roluri, chei și acțiuni pe care nimeni nu le-a apelat

Folosit nu înseamnă necesar

Securitatea AWS pentru dezvoltatori

Acordat, și niciodată folosit

Două bare. Bara superioară arată patruzeci și două de acțiuni acordate. Bara inferioară se împarte într-un segment verde îngust de trei acțiuni și un segment punctat lat de treizeci și nouă neutilizate.

Descoperiri de acces neutilizat

  • Roluri, chei și acțiuni pe care nimeni nu le-a apelat

Folosit nu înseamnă necesar

Privilegiul minim, măsurat

  • Dovezi la intrare, politică mai strictă la ieșire
Securitatea AWS pentru dezvoltatori

Hai să exersăm!

Securitatea AWS pentru dezvoltatori

Preparing Video For Download...