Introducere în securitatea AWS
Securitatea AWS pentru dezvoltatori

Rahul Singh
Technical Product Manager
Cerințe preliminare ale cursului
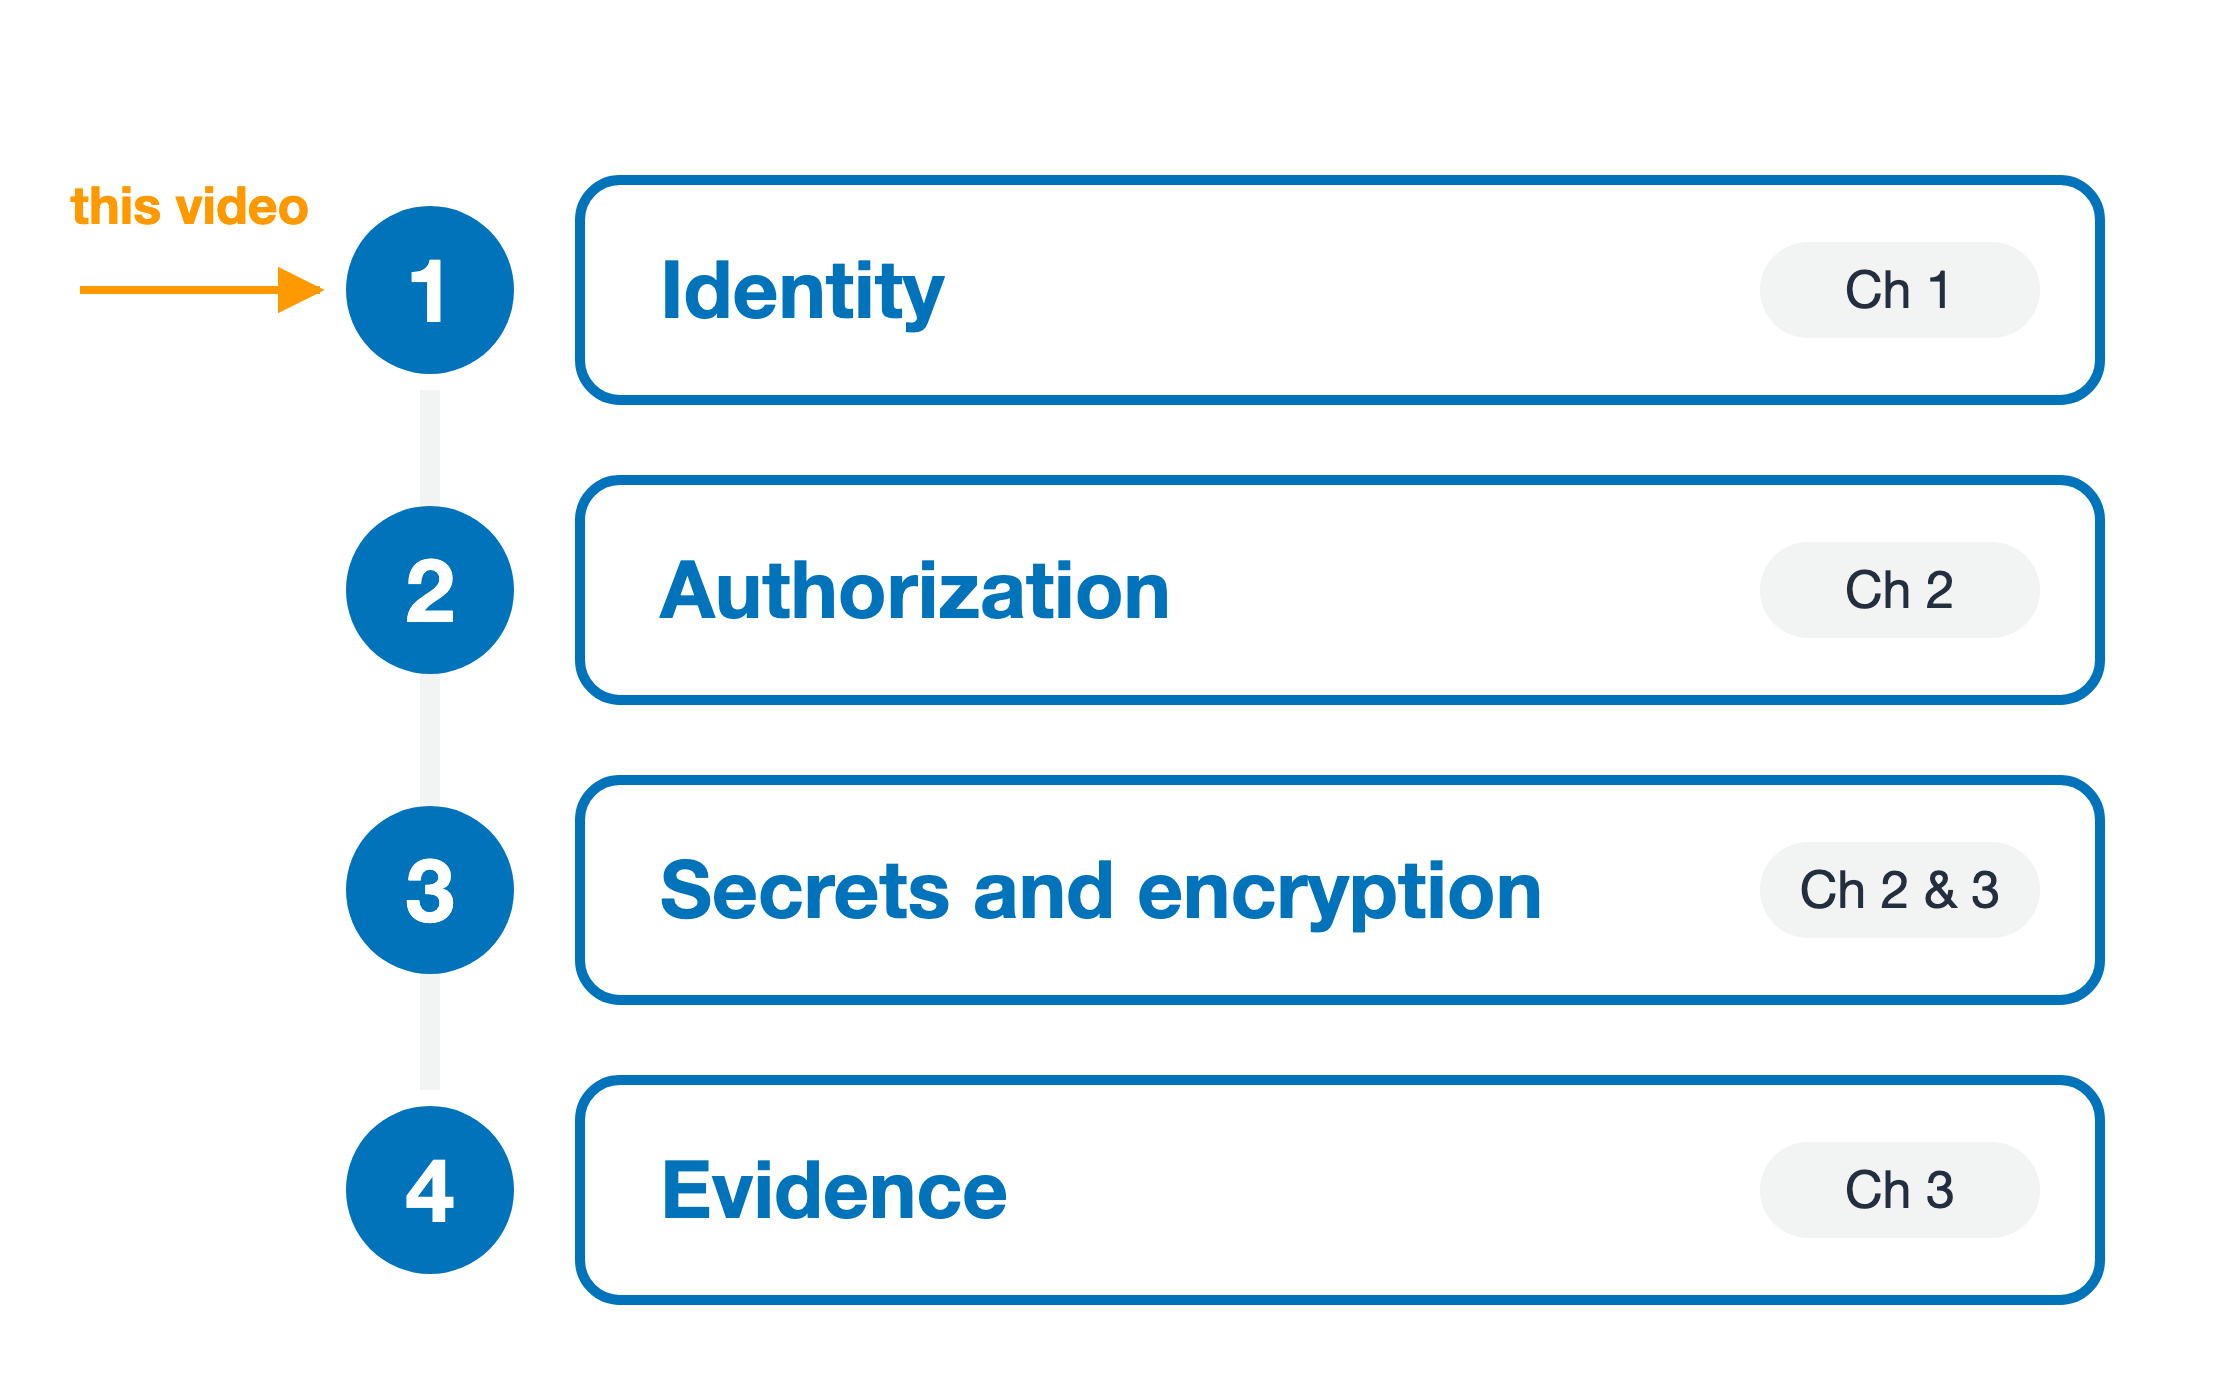
Obiectivele cursului
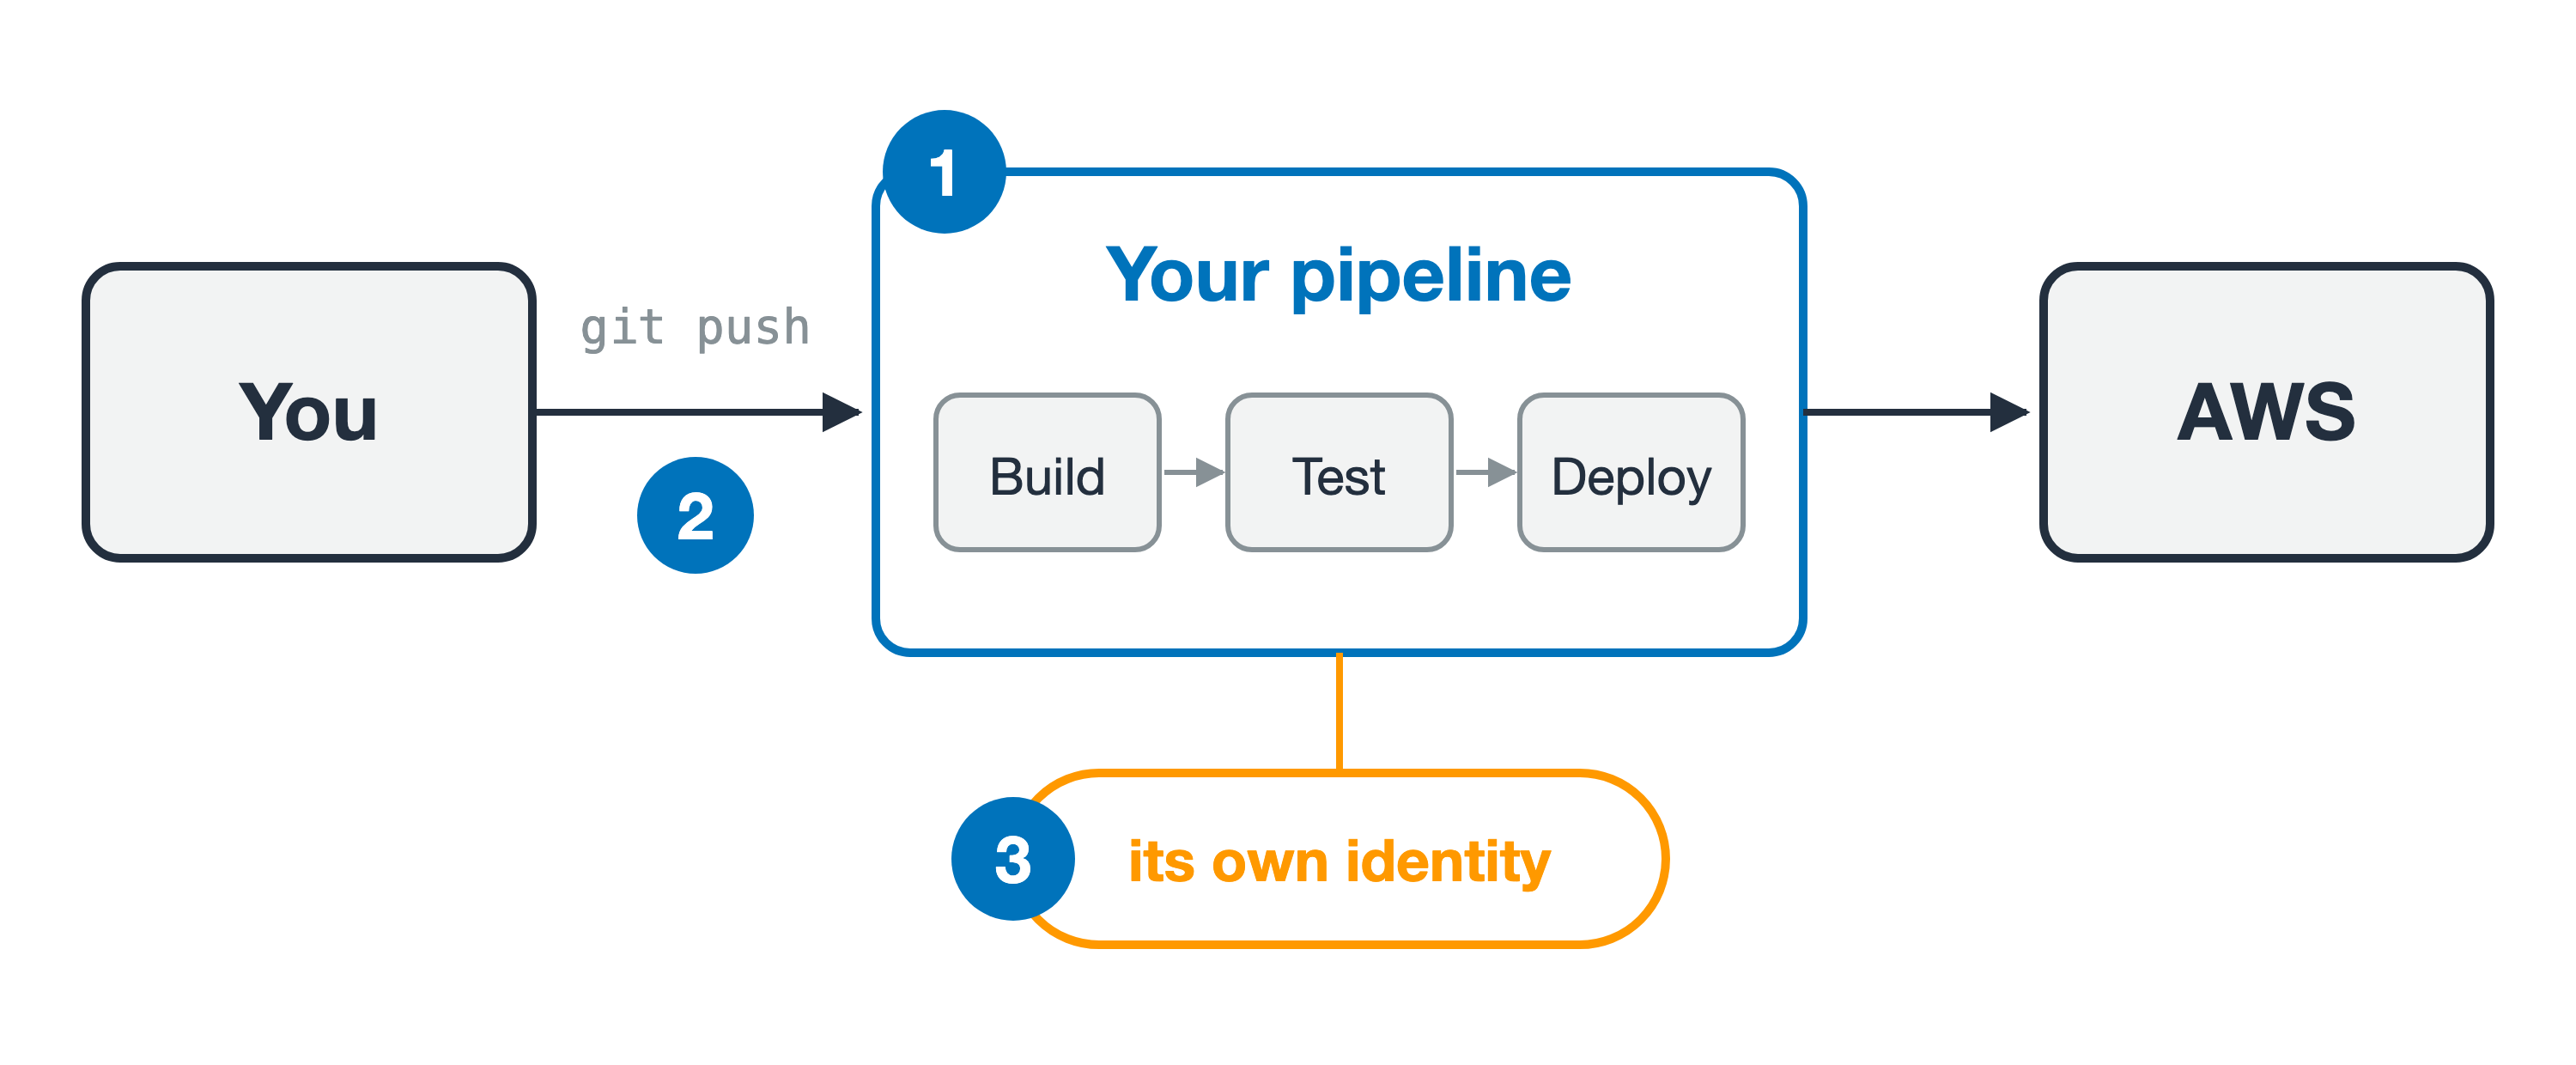
Codul tău ajunge la destinație printr-un pipeline
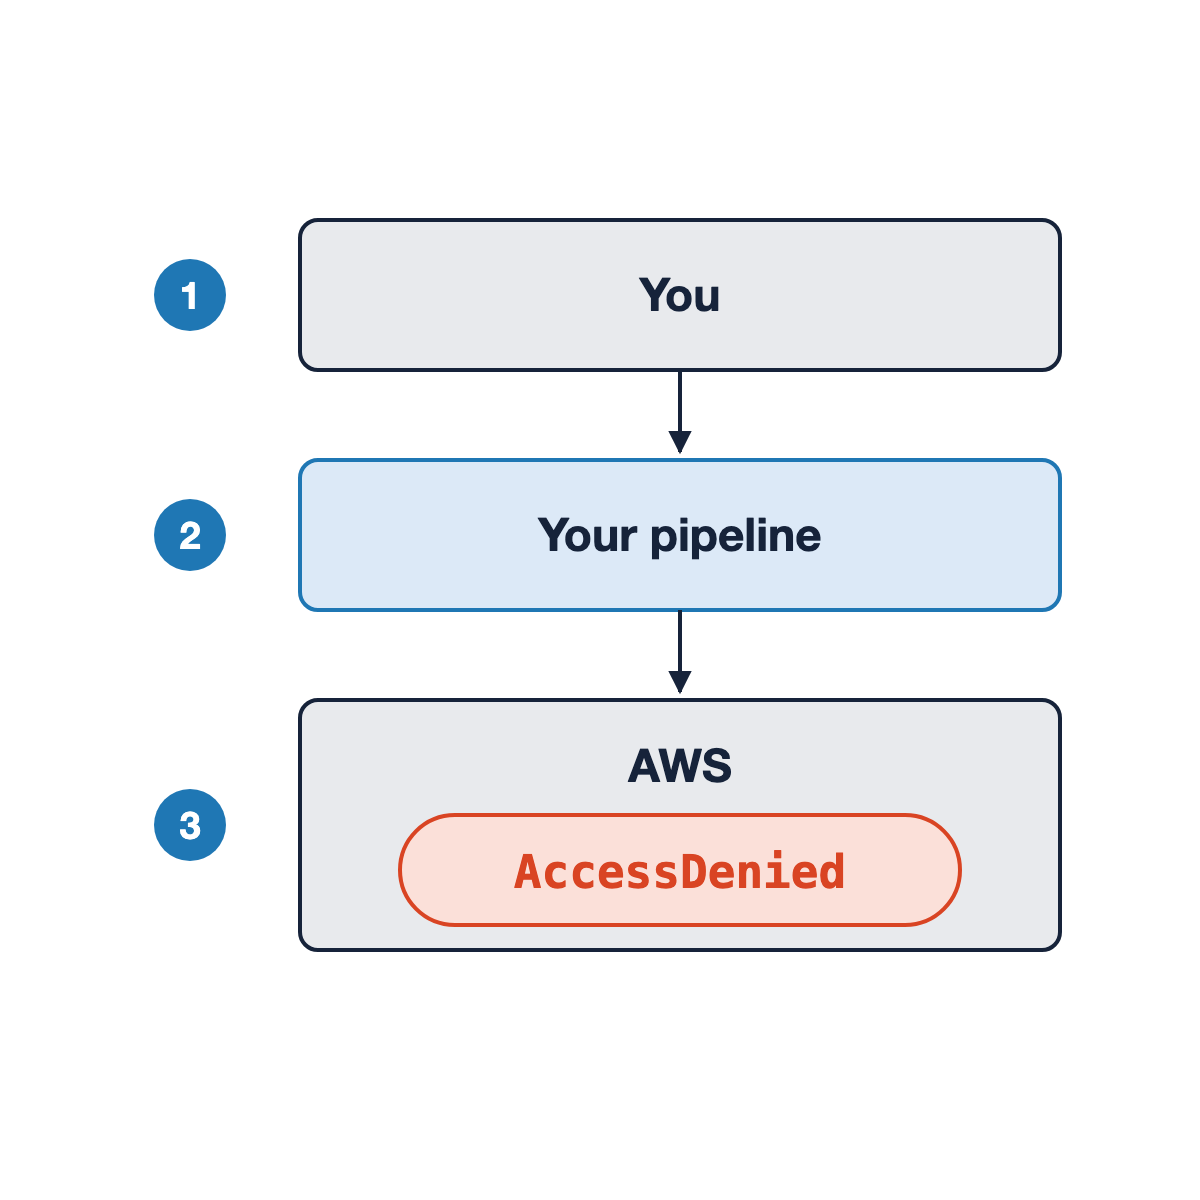
Un deploy care eșuează din motivul greșit
Un deploy care eșuează din motivul greșit
Un deploy care eșuează din motivul greșit
Ce s-a întâmplat de fapt
Ce s-a întâmplat de fapt
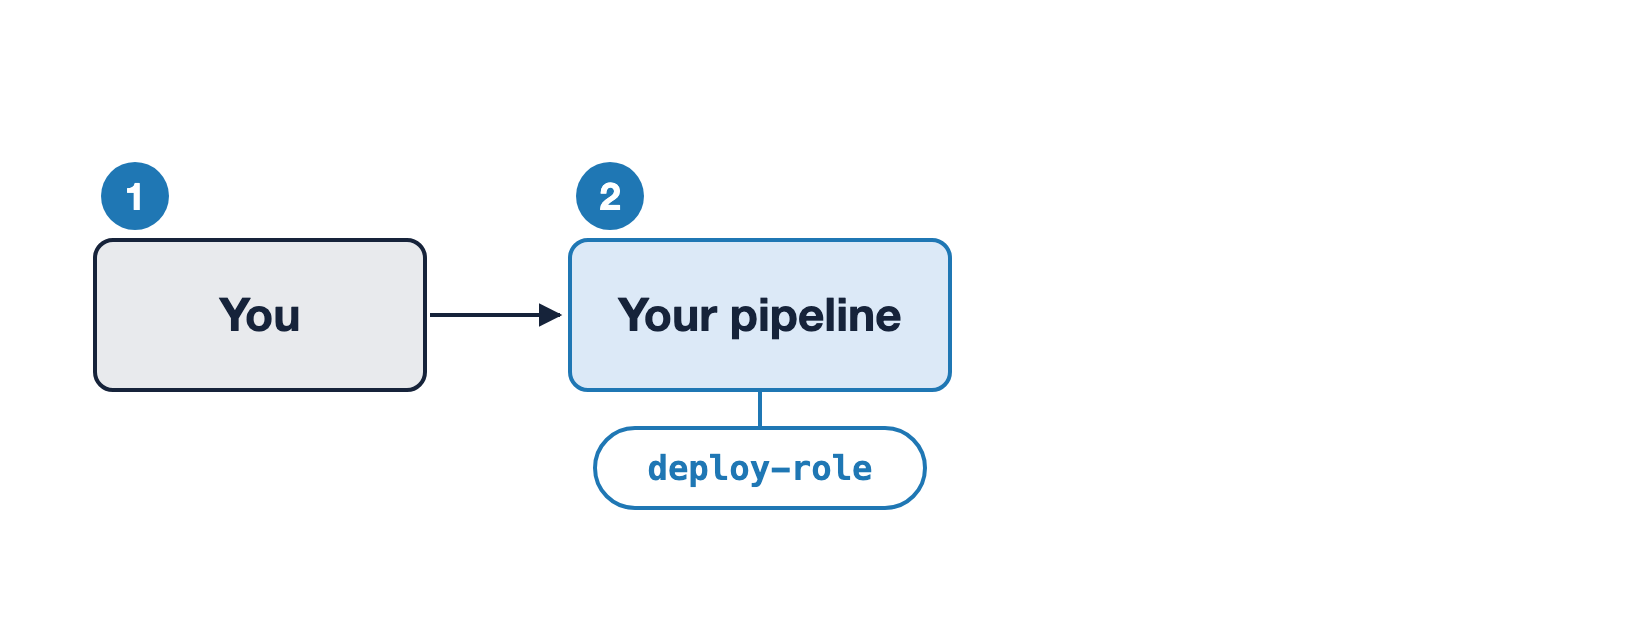
Ce s-a întâmplat de fapt
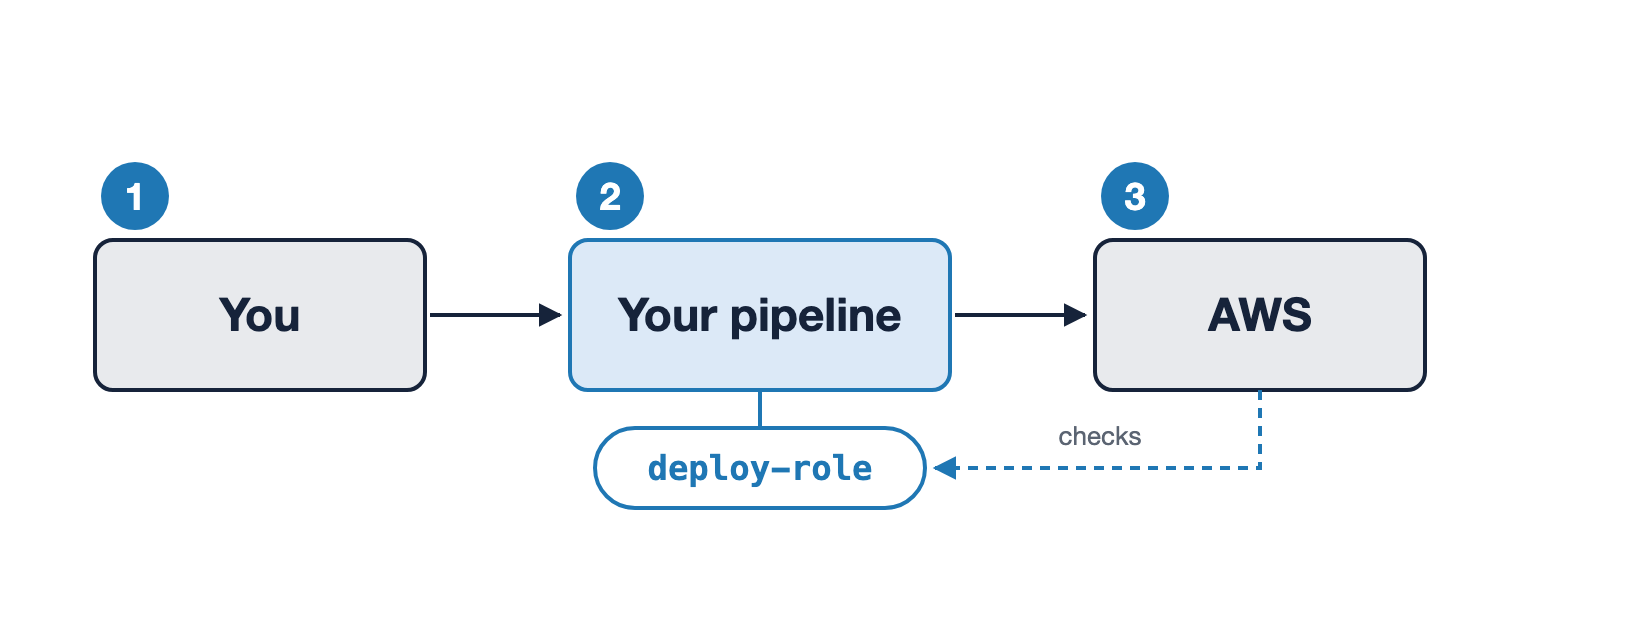
Actor și principal
Actor și principal
Actor și principal
Același deploy, două roluri
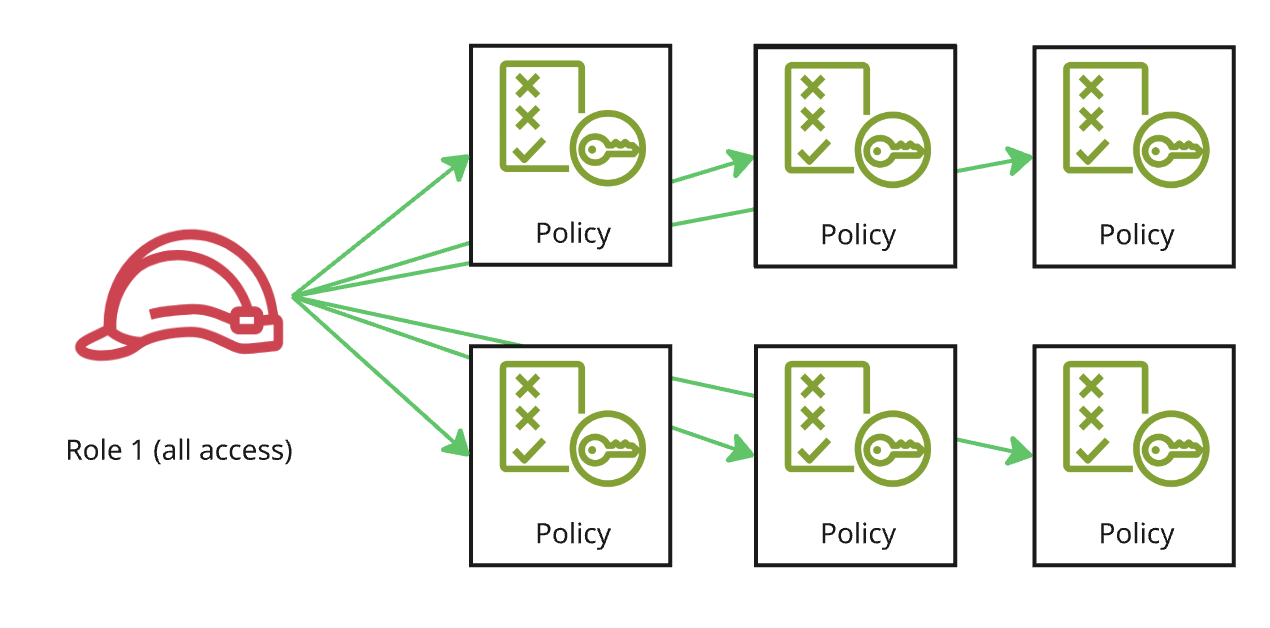
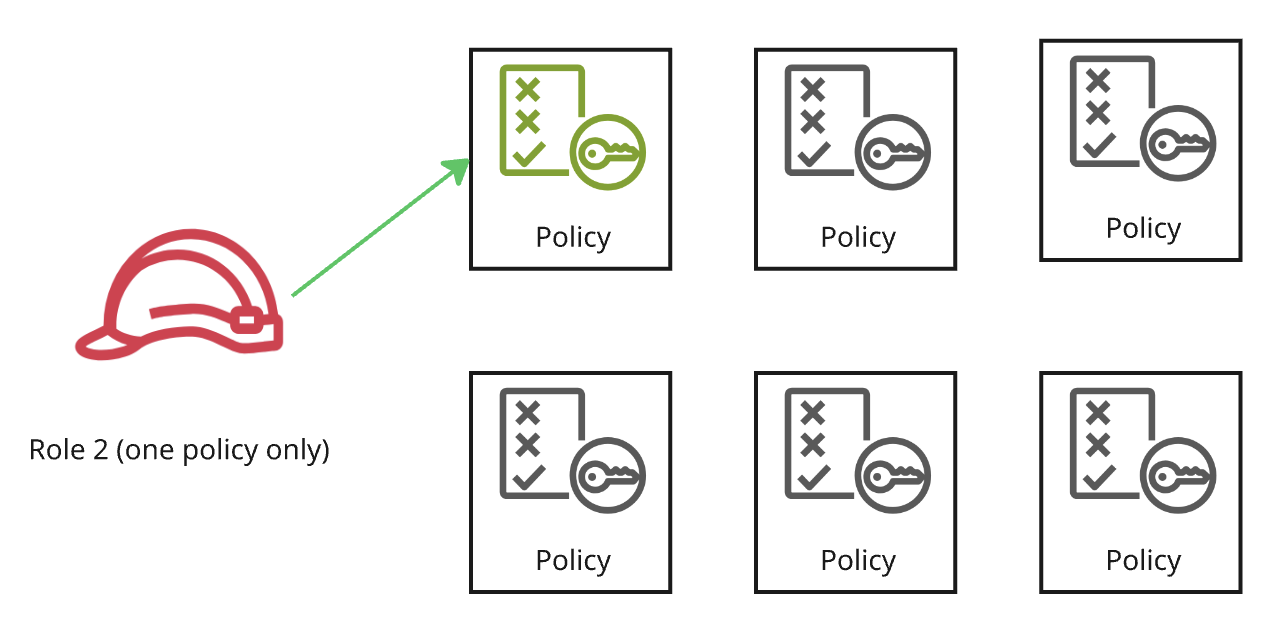
Raza de impact
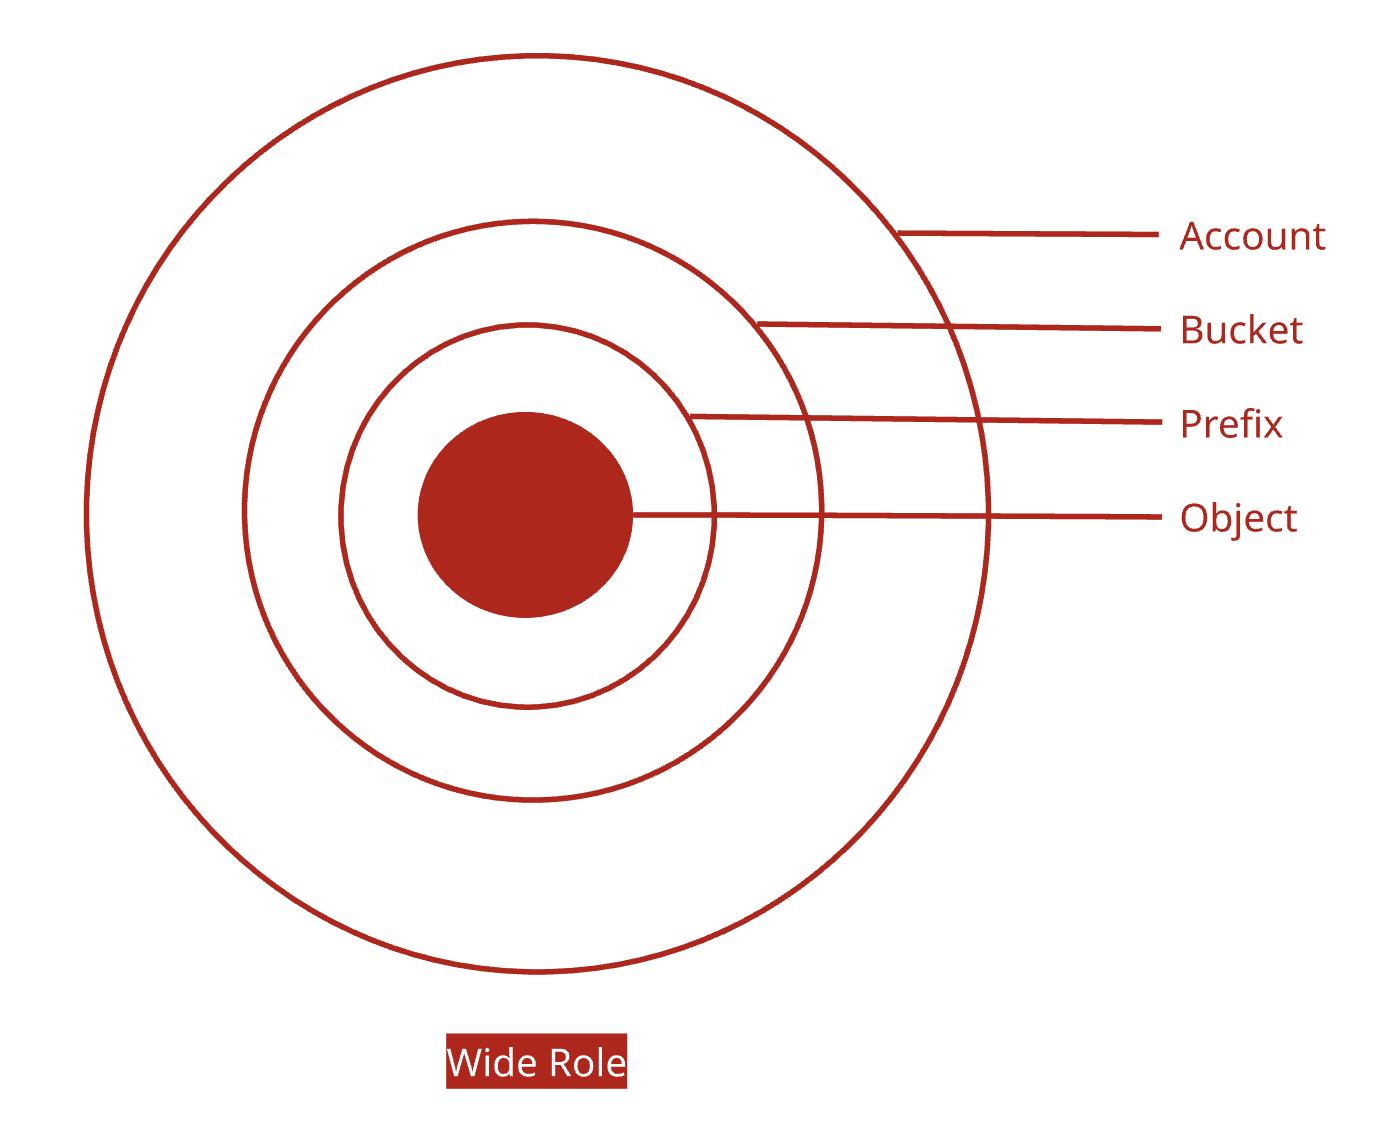
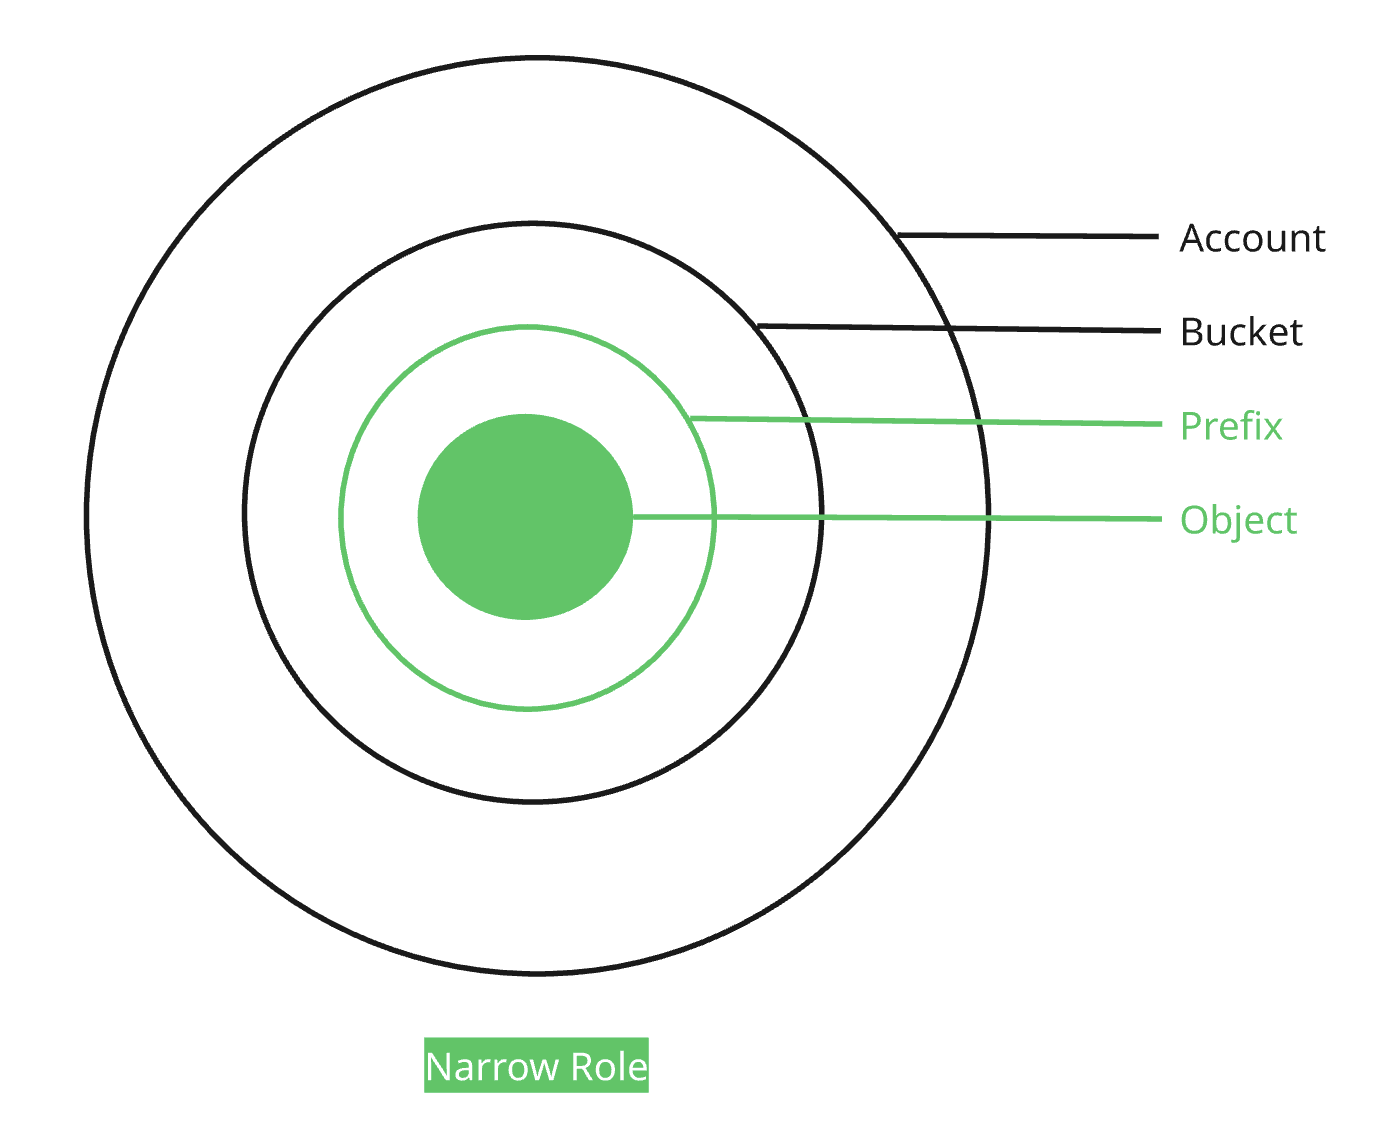
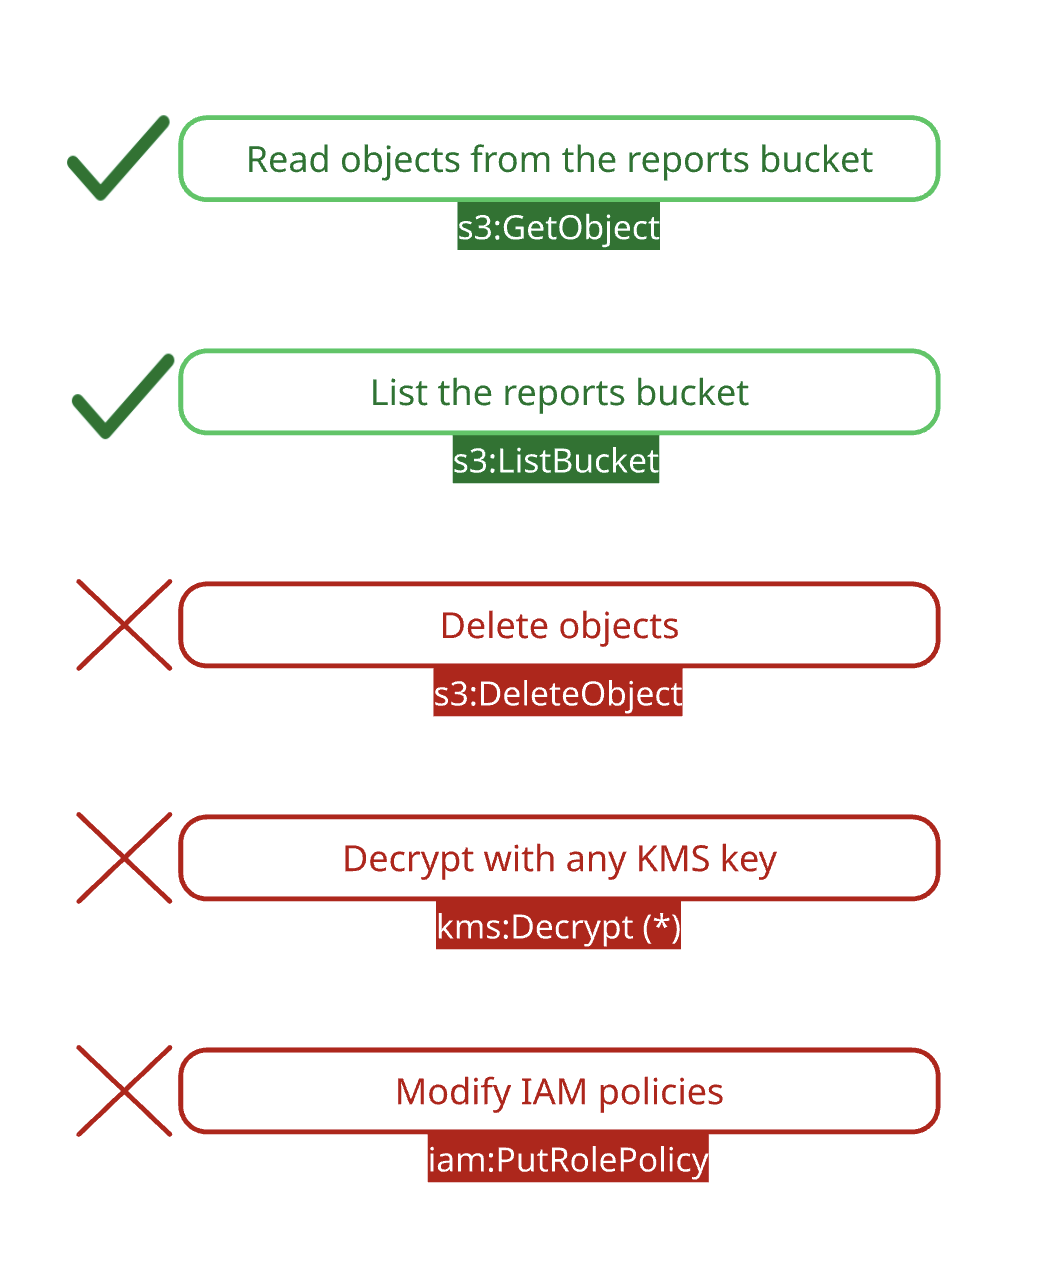
Privilegiul minim, în practică
Exemplu: un rol de citire pentru reports-bucket Două permisiuni allow. Nimic altceva acordat.
- Nimic legat de IAM, serviciul care decide cine ce poate face