Securitatea AWS pentru dezvoltatori
Rahul Singh
Technical Product Manager
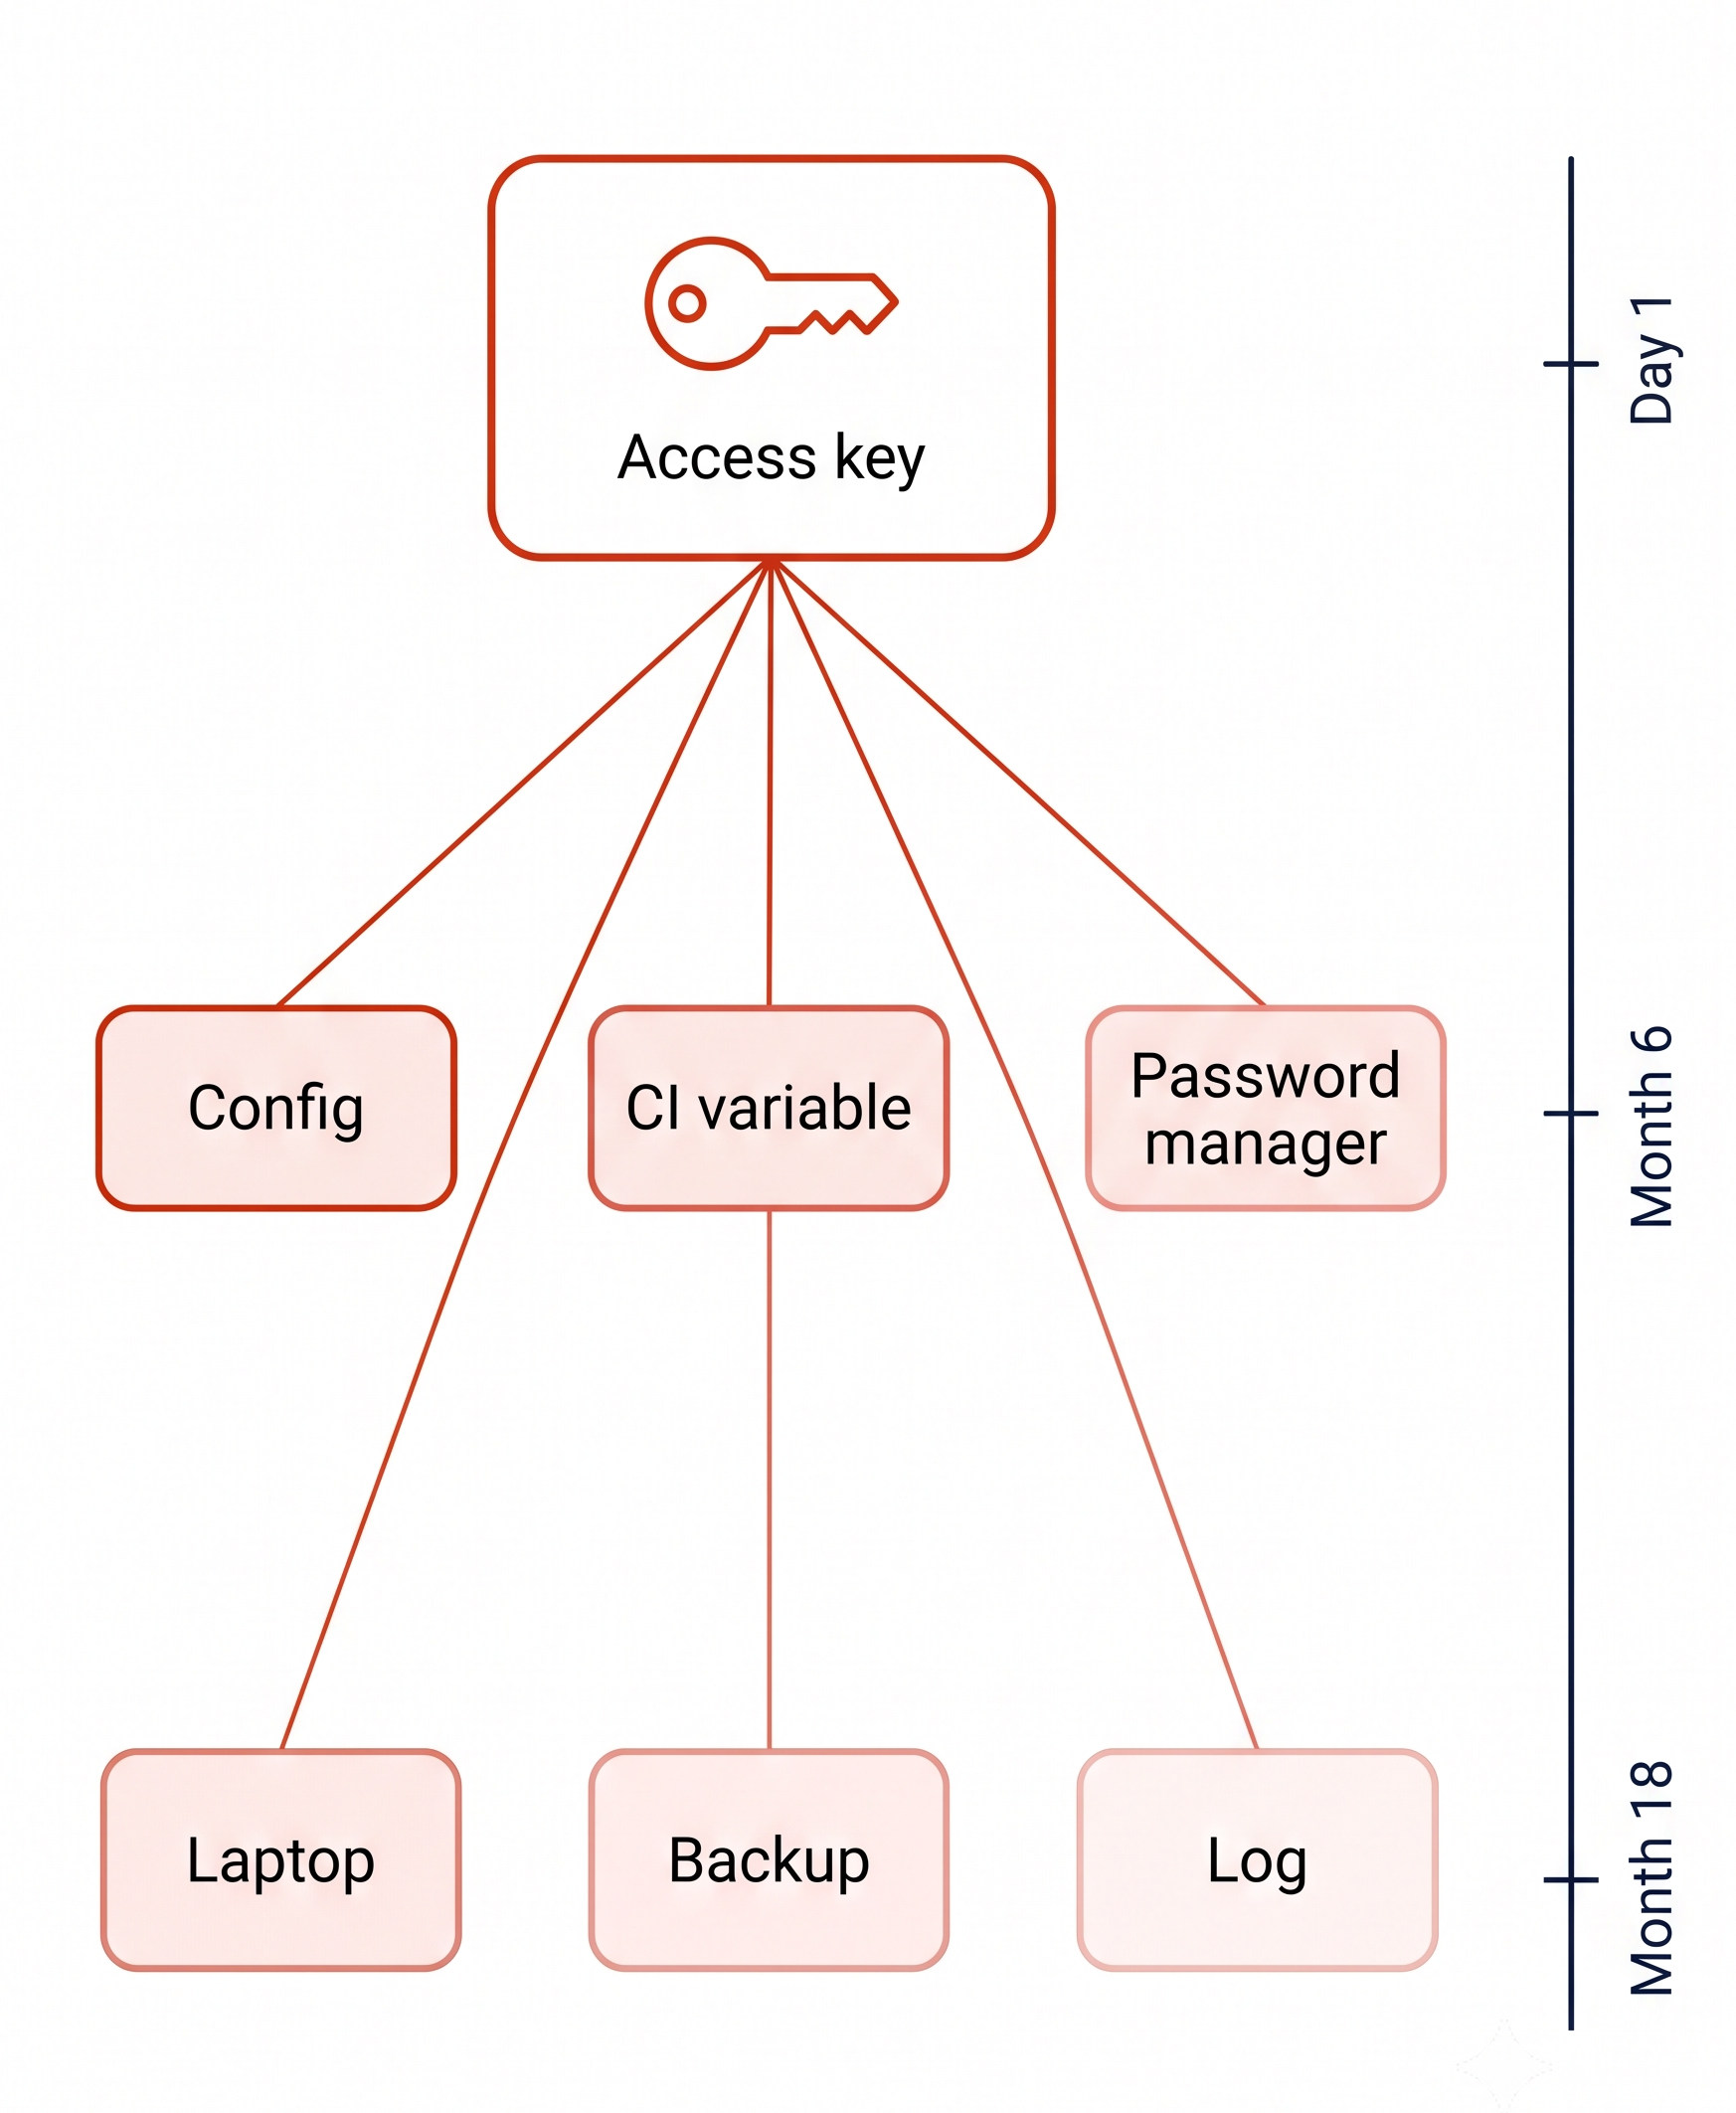
Pentru a lucra mai rapid, o cheie este creată într-un script și stocată într-un fișier de configurare.
În fișier, ea:

Pentru a lucra mai rapid, o cheie este creată într-un script și stocată într-un fișier de configurare.
În fișier, ea:
18 luni mai târziu, este încă validă

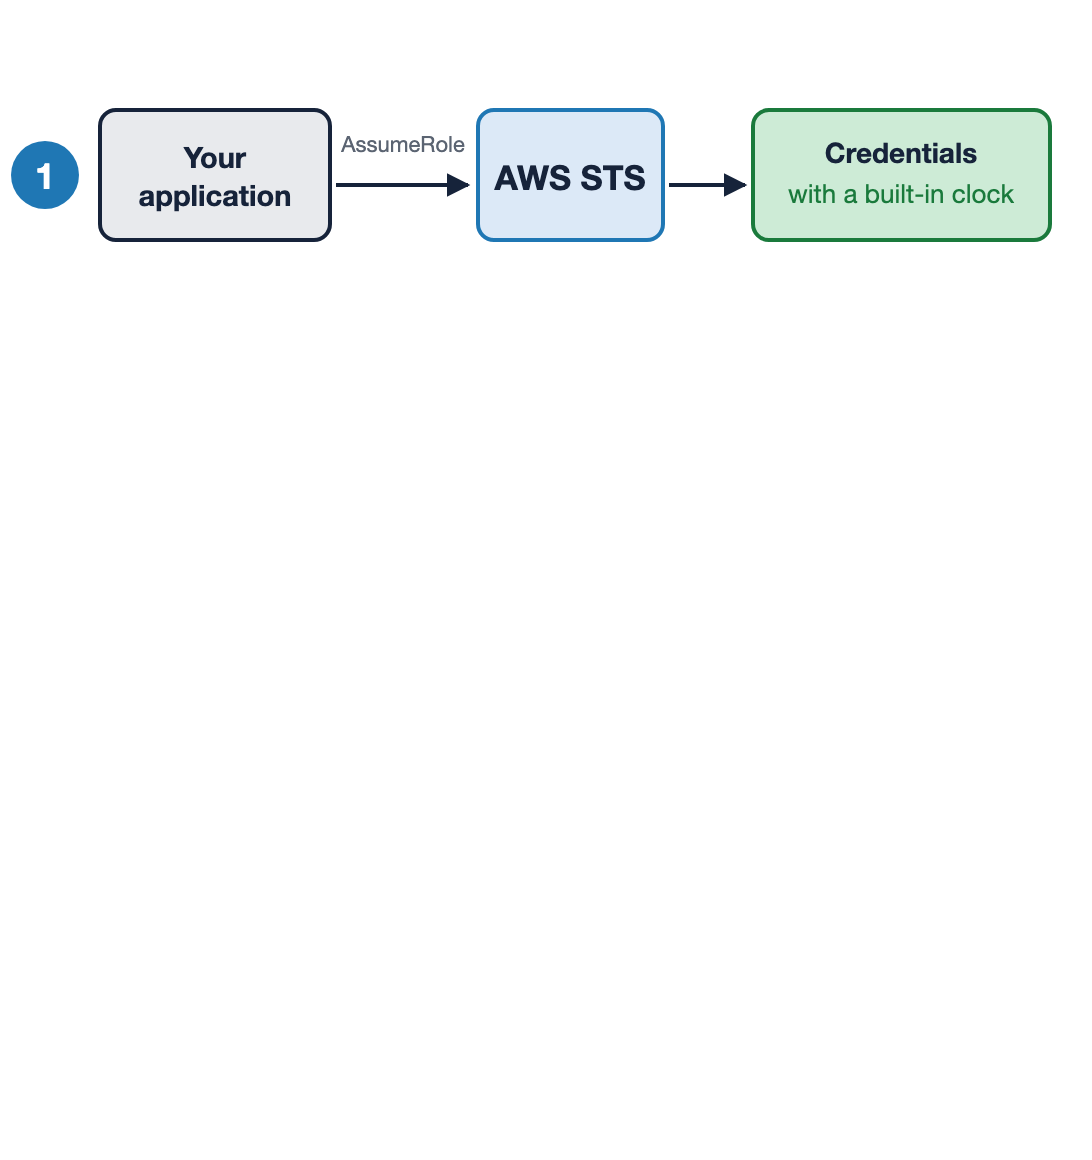
Fă din expirare opțiunea implicită cu AWS STS
Soliciți un rol și primești acreditări cu un ceas integrat
Security Token Service (STS): expirare atașată, o oră implicit

Fă din expirare opțiunea implicită cu AWS STS
Soliciți un rol și primești acreditări cu un ceas integrat
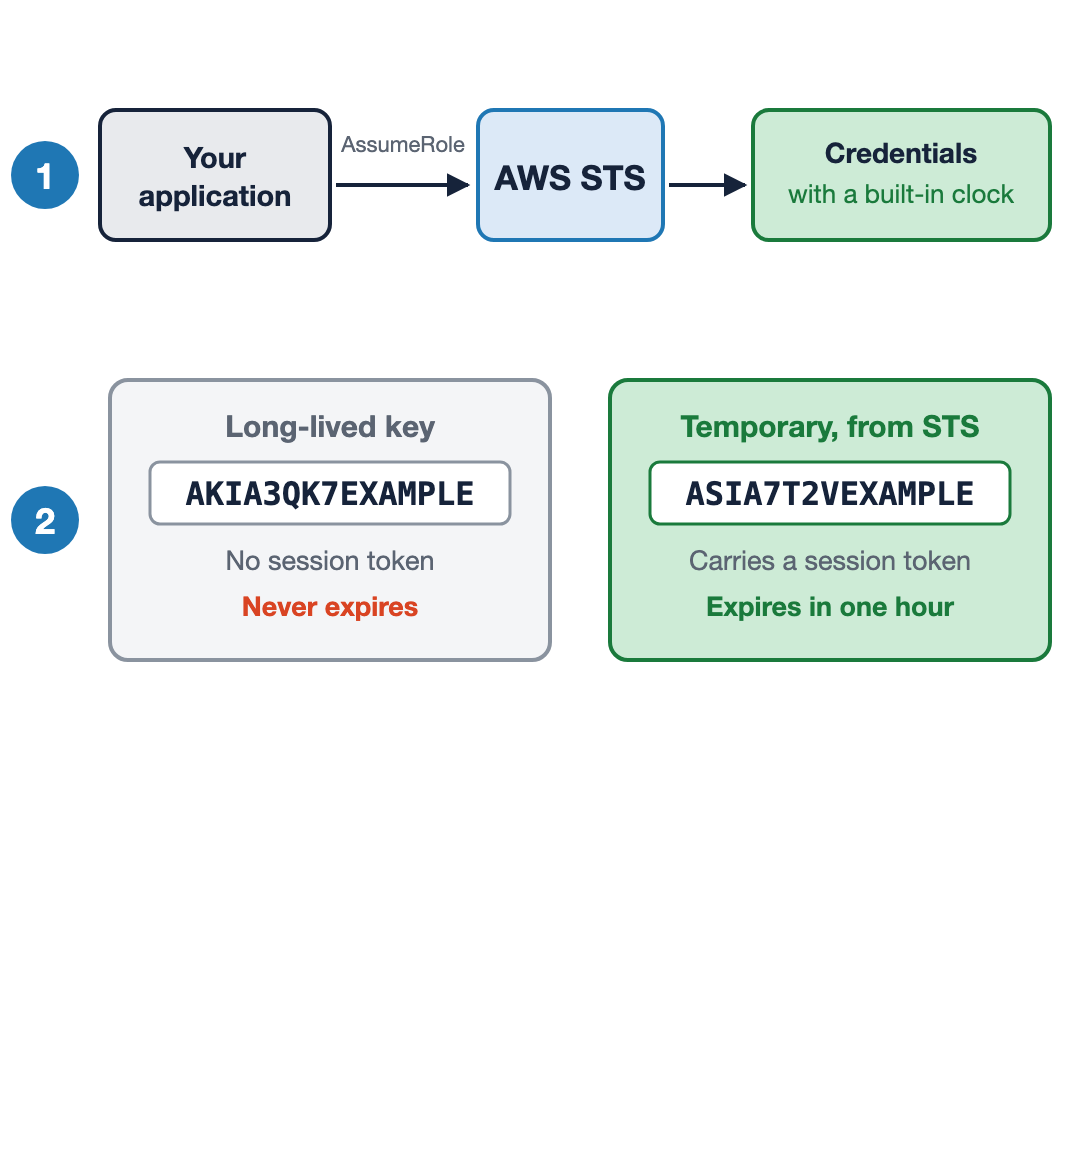
Acreditările temporare încep cu ASIA și au un token de sesiune
Security Token Service (STS): expirare atașată, o oră implicit

Fă din expirare opțiunea implicită cu AWS STS
Soliciți un rol și primești acreditări cu un ceas integrat
Acreditările temporare încep cu ASIA și au un token de sesiune
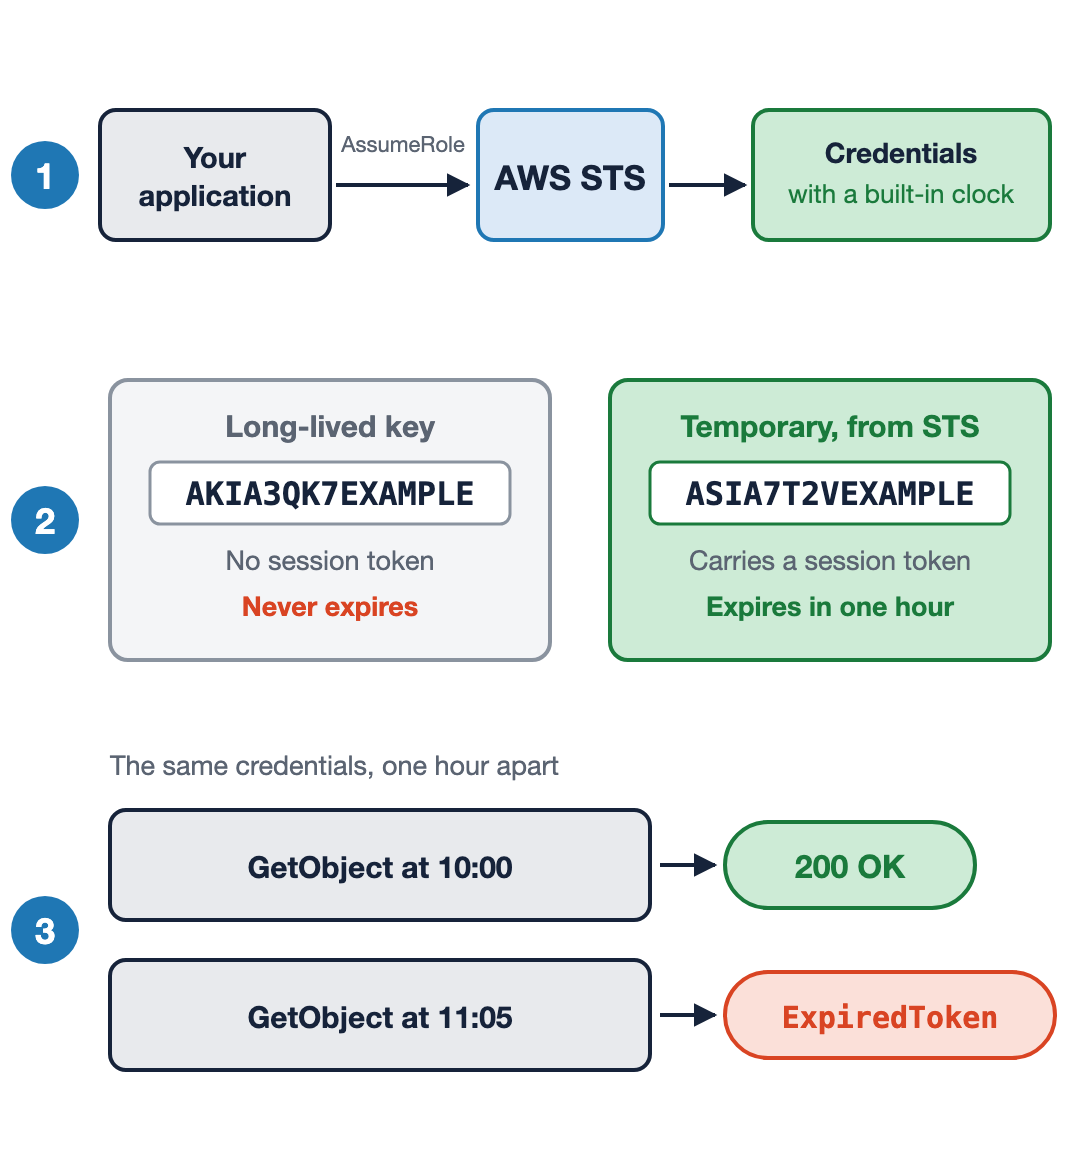
Același apel este acceptat, apoi nu mai este
Security Token Service (STS): expirare atașată, o oră implicit

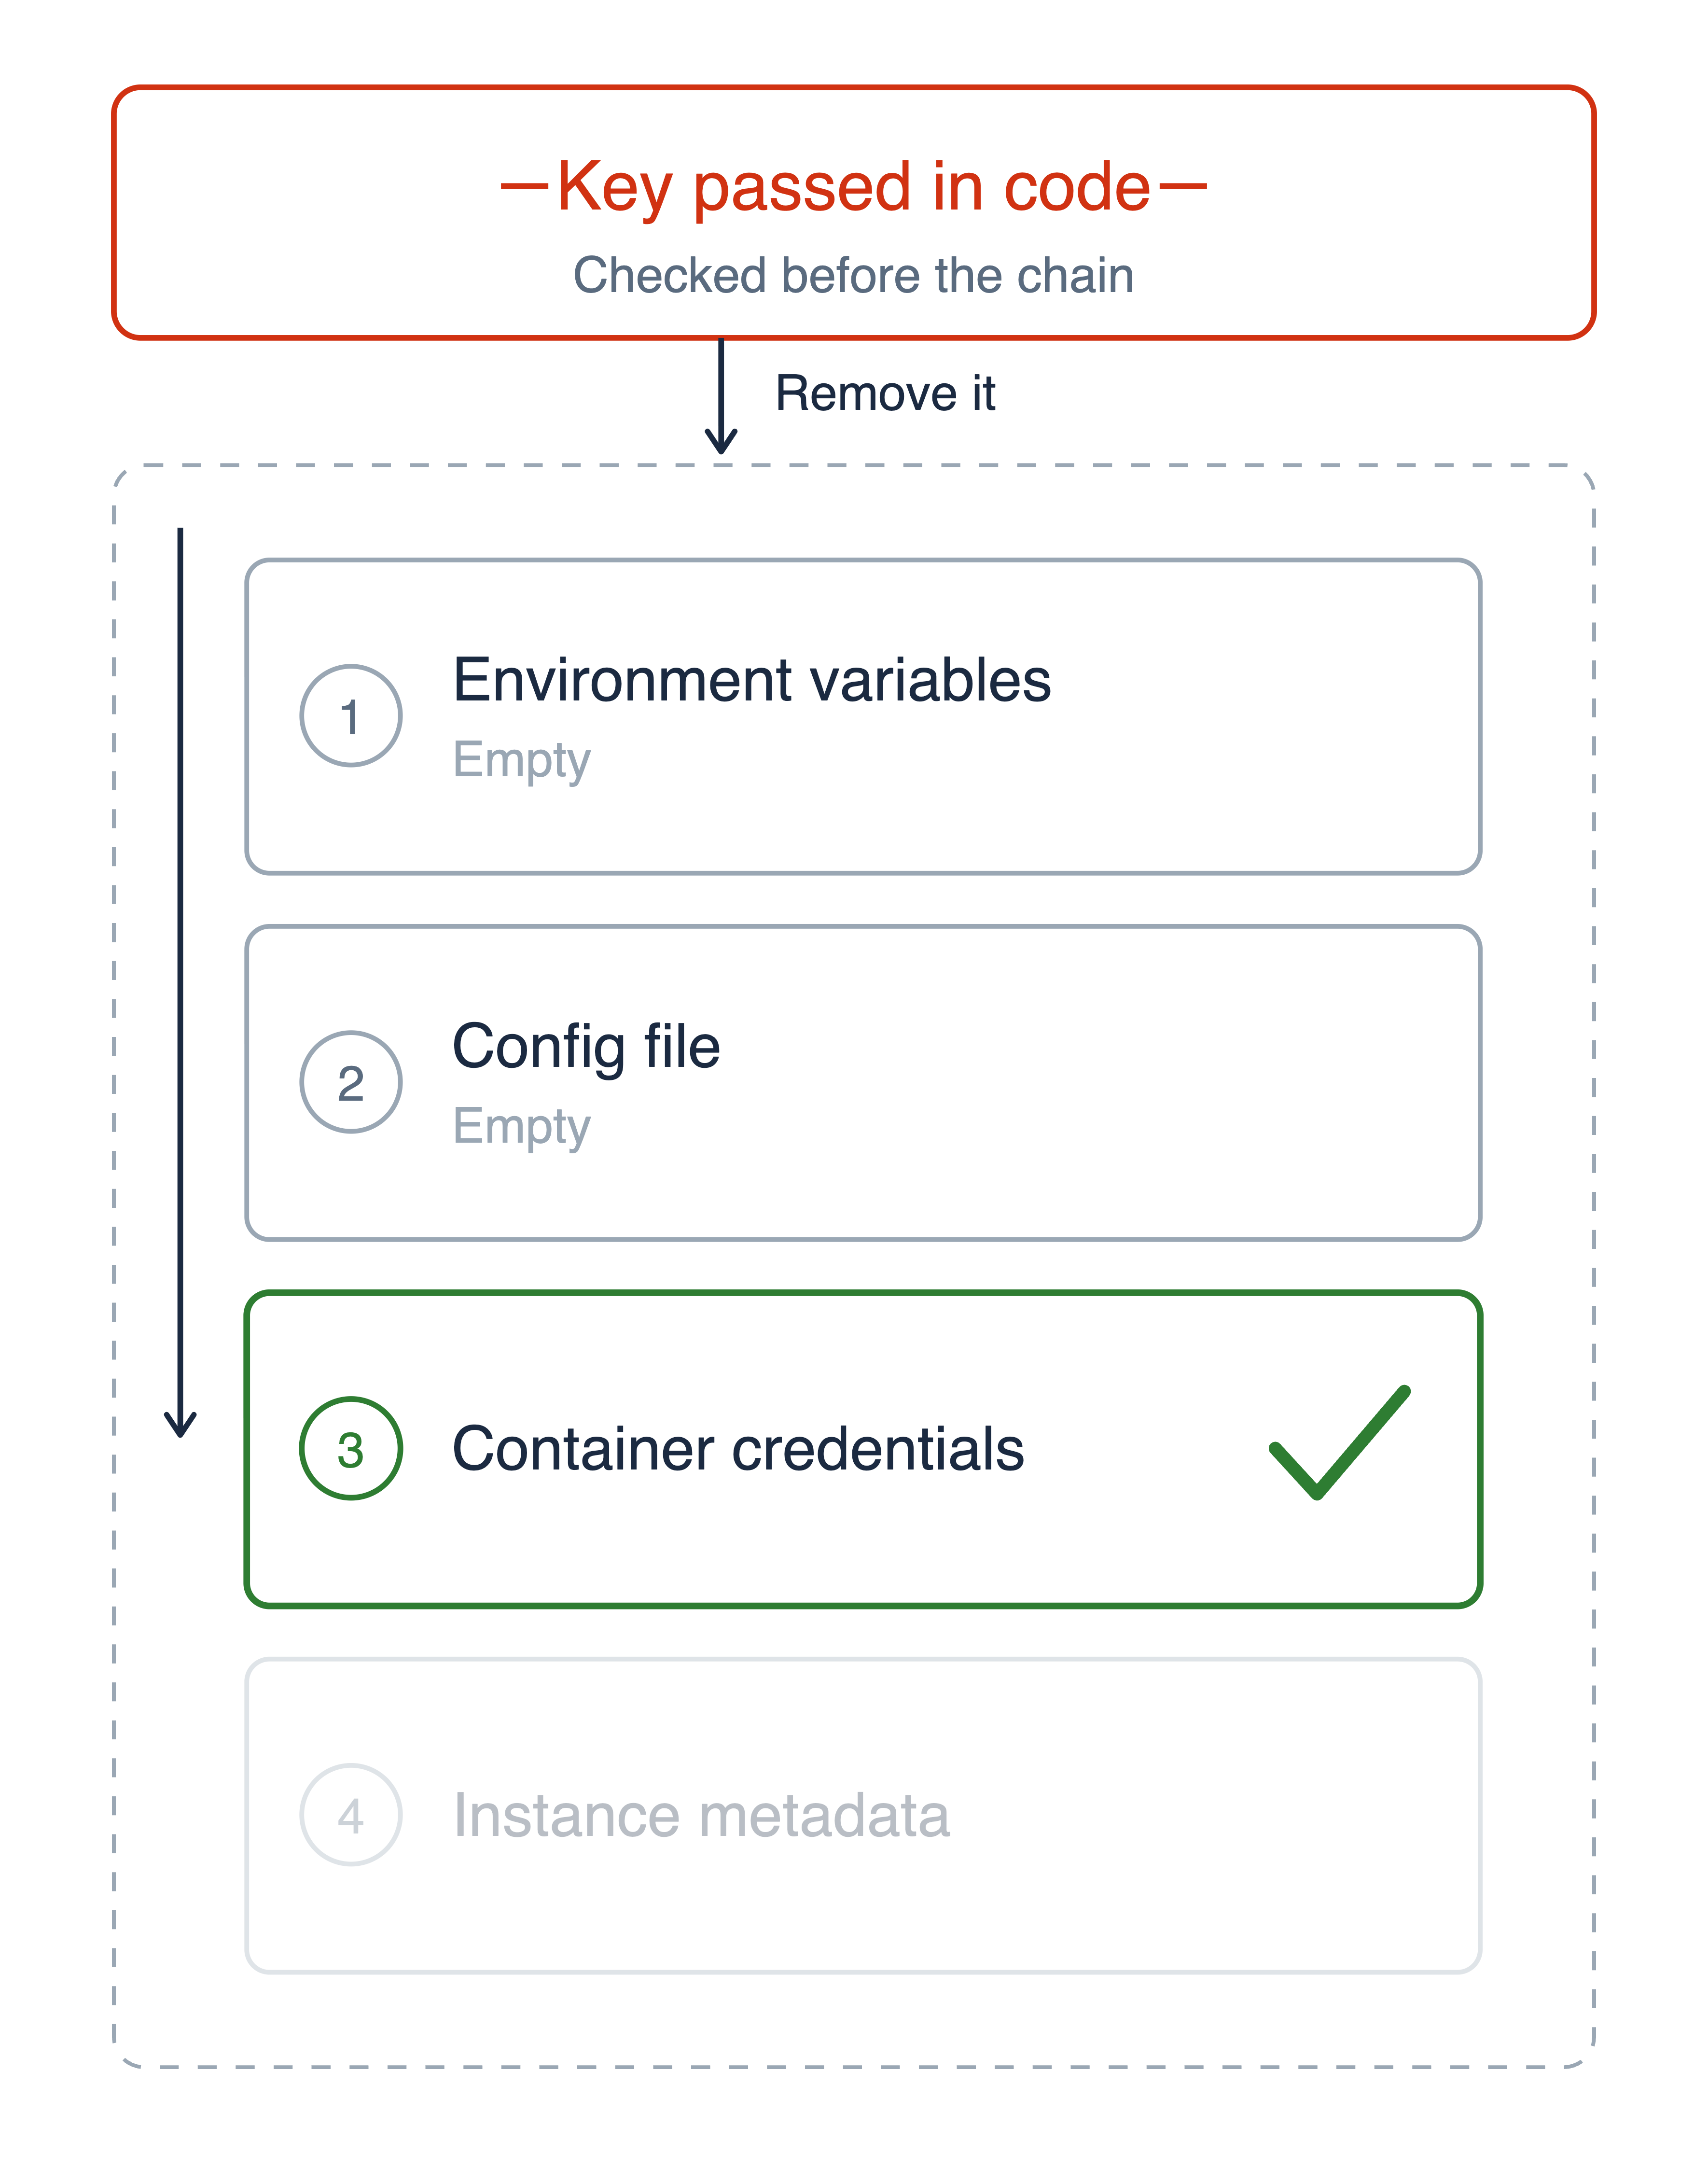
Verificarea lanțului de furnizori de acreditări

Verificarea lanțului de furnizori de acreditări
Cheile fixate în cod sunt verificate primele, deci trebuie șterse

1. explicit a key passed in your code
2. environment AWS_* variables, and on Lambda
that is the execution role
3. config file ~/.aws/credentials
4. container ECS or EKS task role
5. instance EC2 instance profile, via IMDS
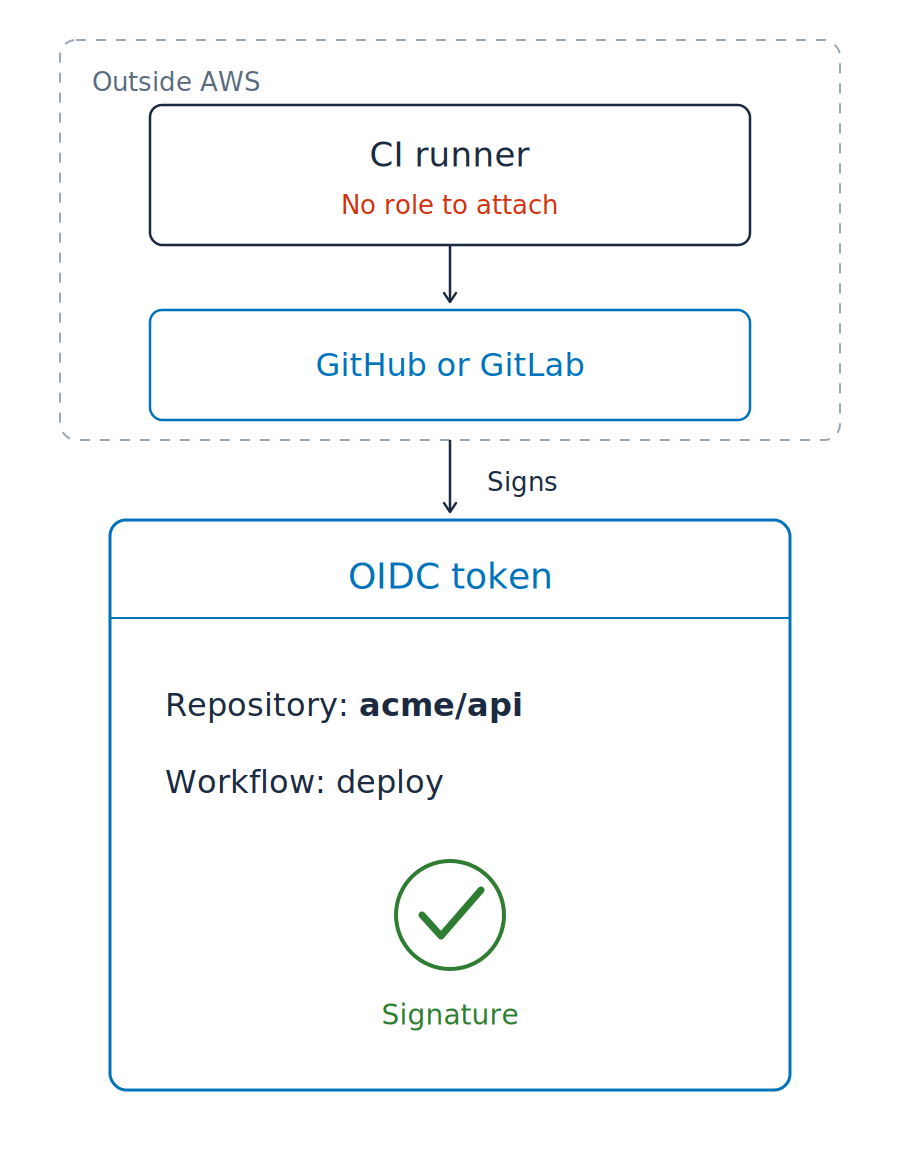
Pipeline-urile de cod rulează adesea în afara AWS, deci lanțul de acreditări nu poate fi atașat

Pipeline-urile de cod rulează adesea în afara AWS, deci lanțul de acreditări nu poate fi atașat
Token OIDC (OpenID Connect)


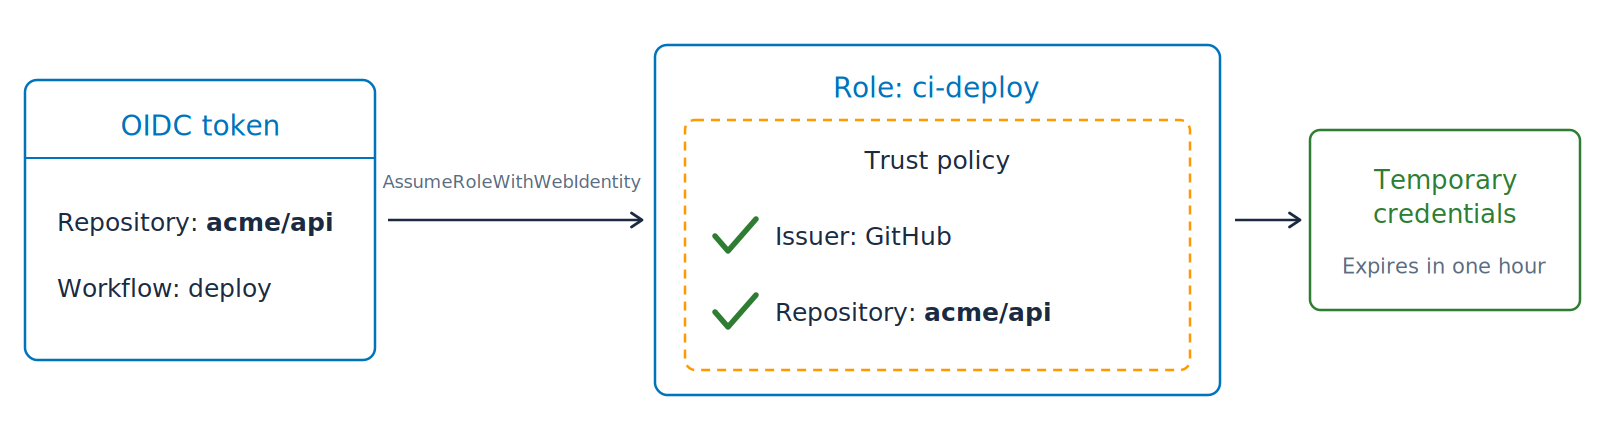
Schimbul tokenului pe acreditări

Schimbul tokenului pe acreditări
Secretele din repository: acum goale
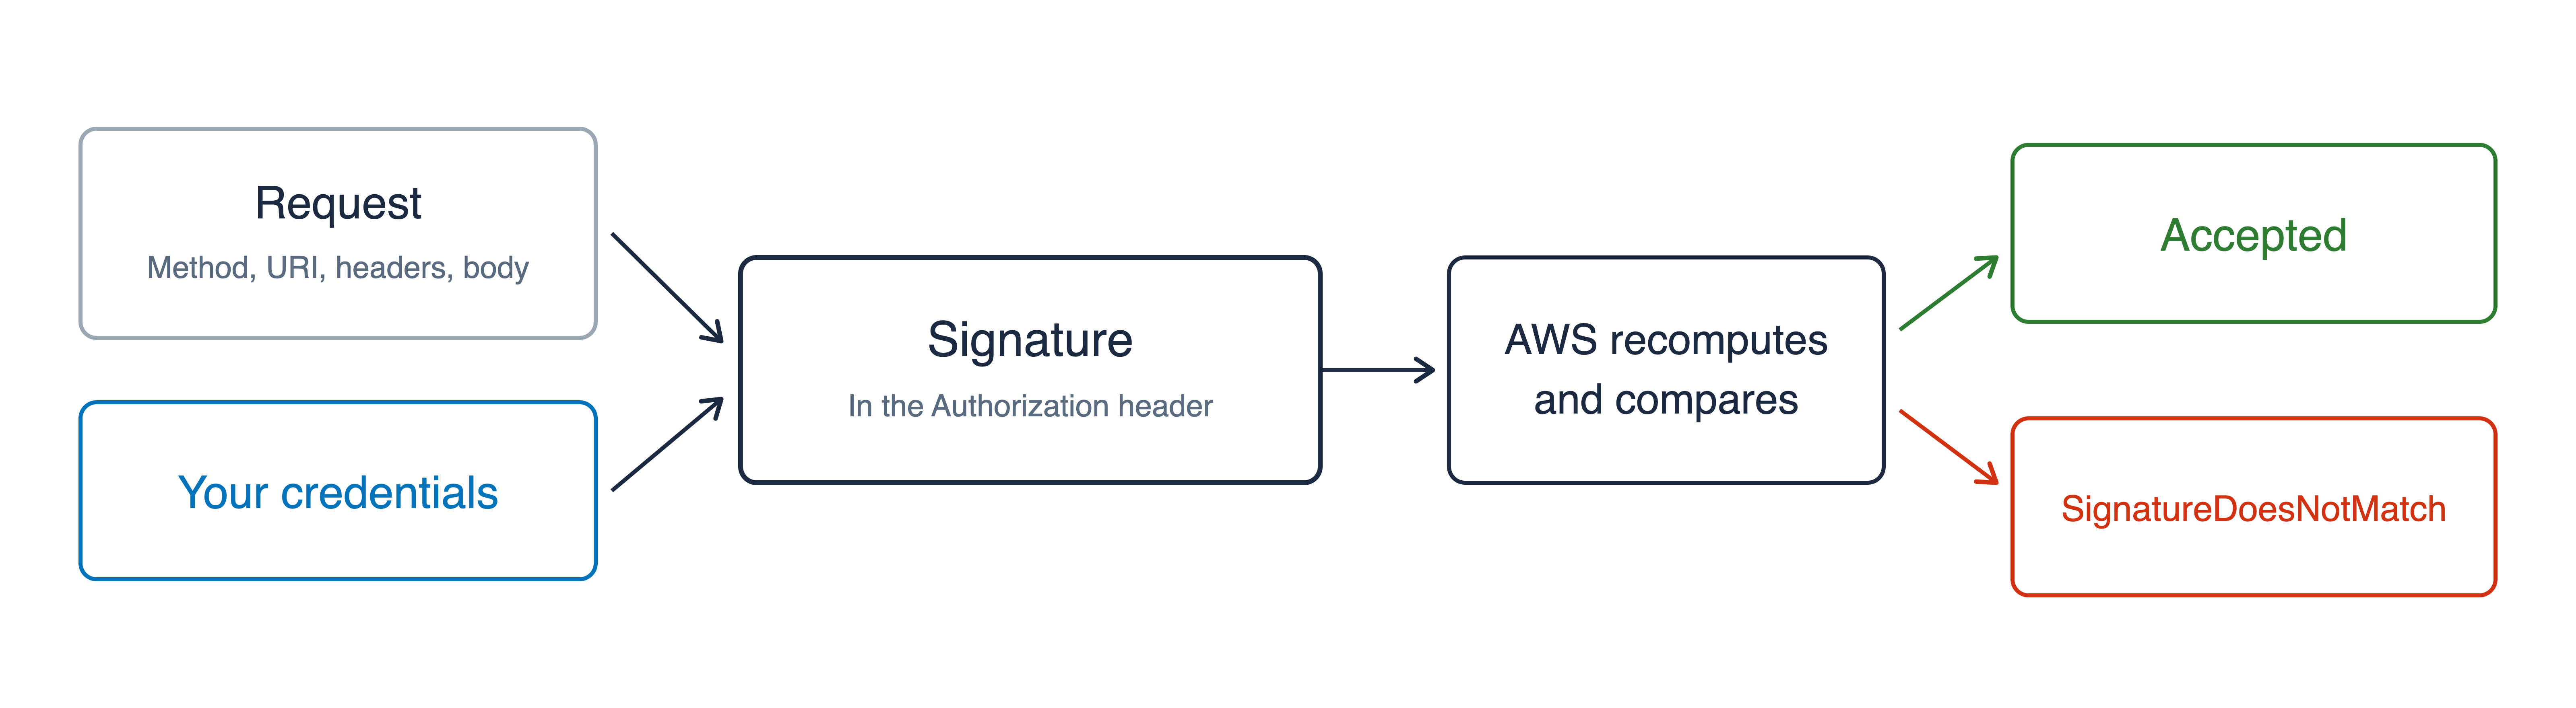
Signature Version 4, sau SigV4

Acreditări temporare

Acreditări temporare
URL presemnat


Securitatea AWS pentru dezvoltatori