Felicitări

Securitatea AWS pentru dezvoltatori

Rahul Singh

Technical Product Manager

Ce identitate verifică AWS
Ce ai stabilit

  • Actor și principal: a cui legitimație o verifică AWS
  • Refuzul explicit e verificat primul, iar lipsa unei potriviri înseamnă tot refuz

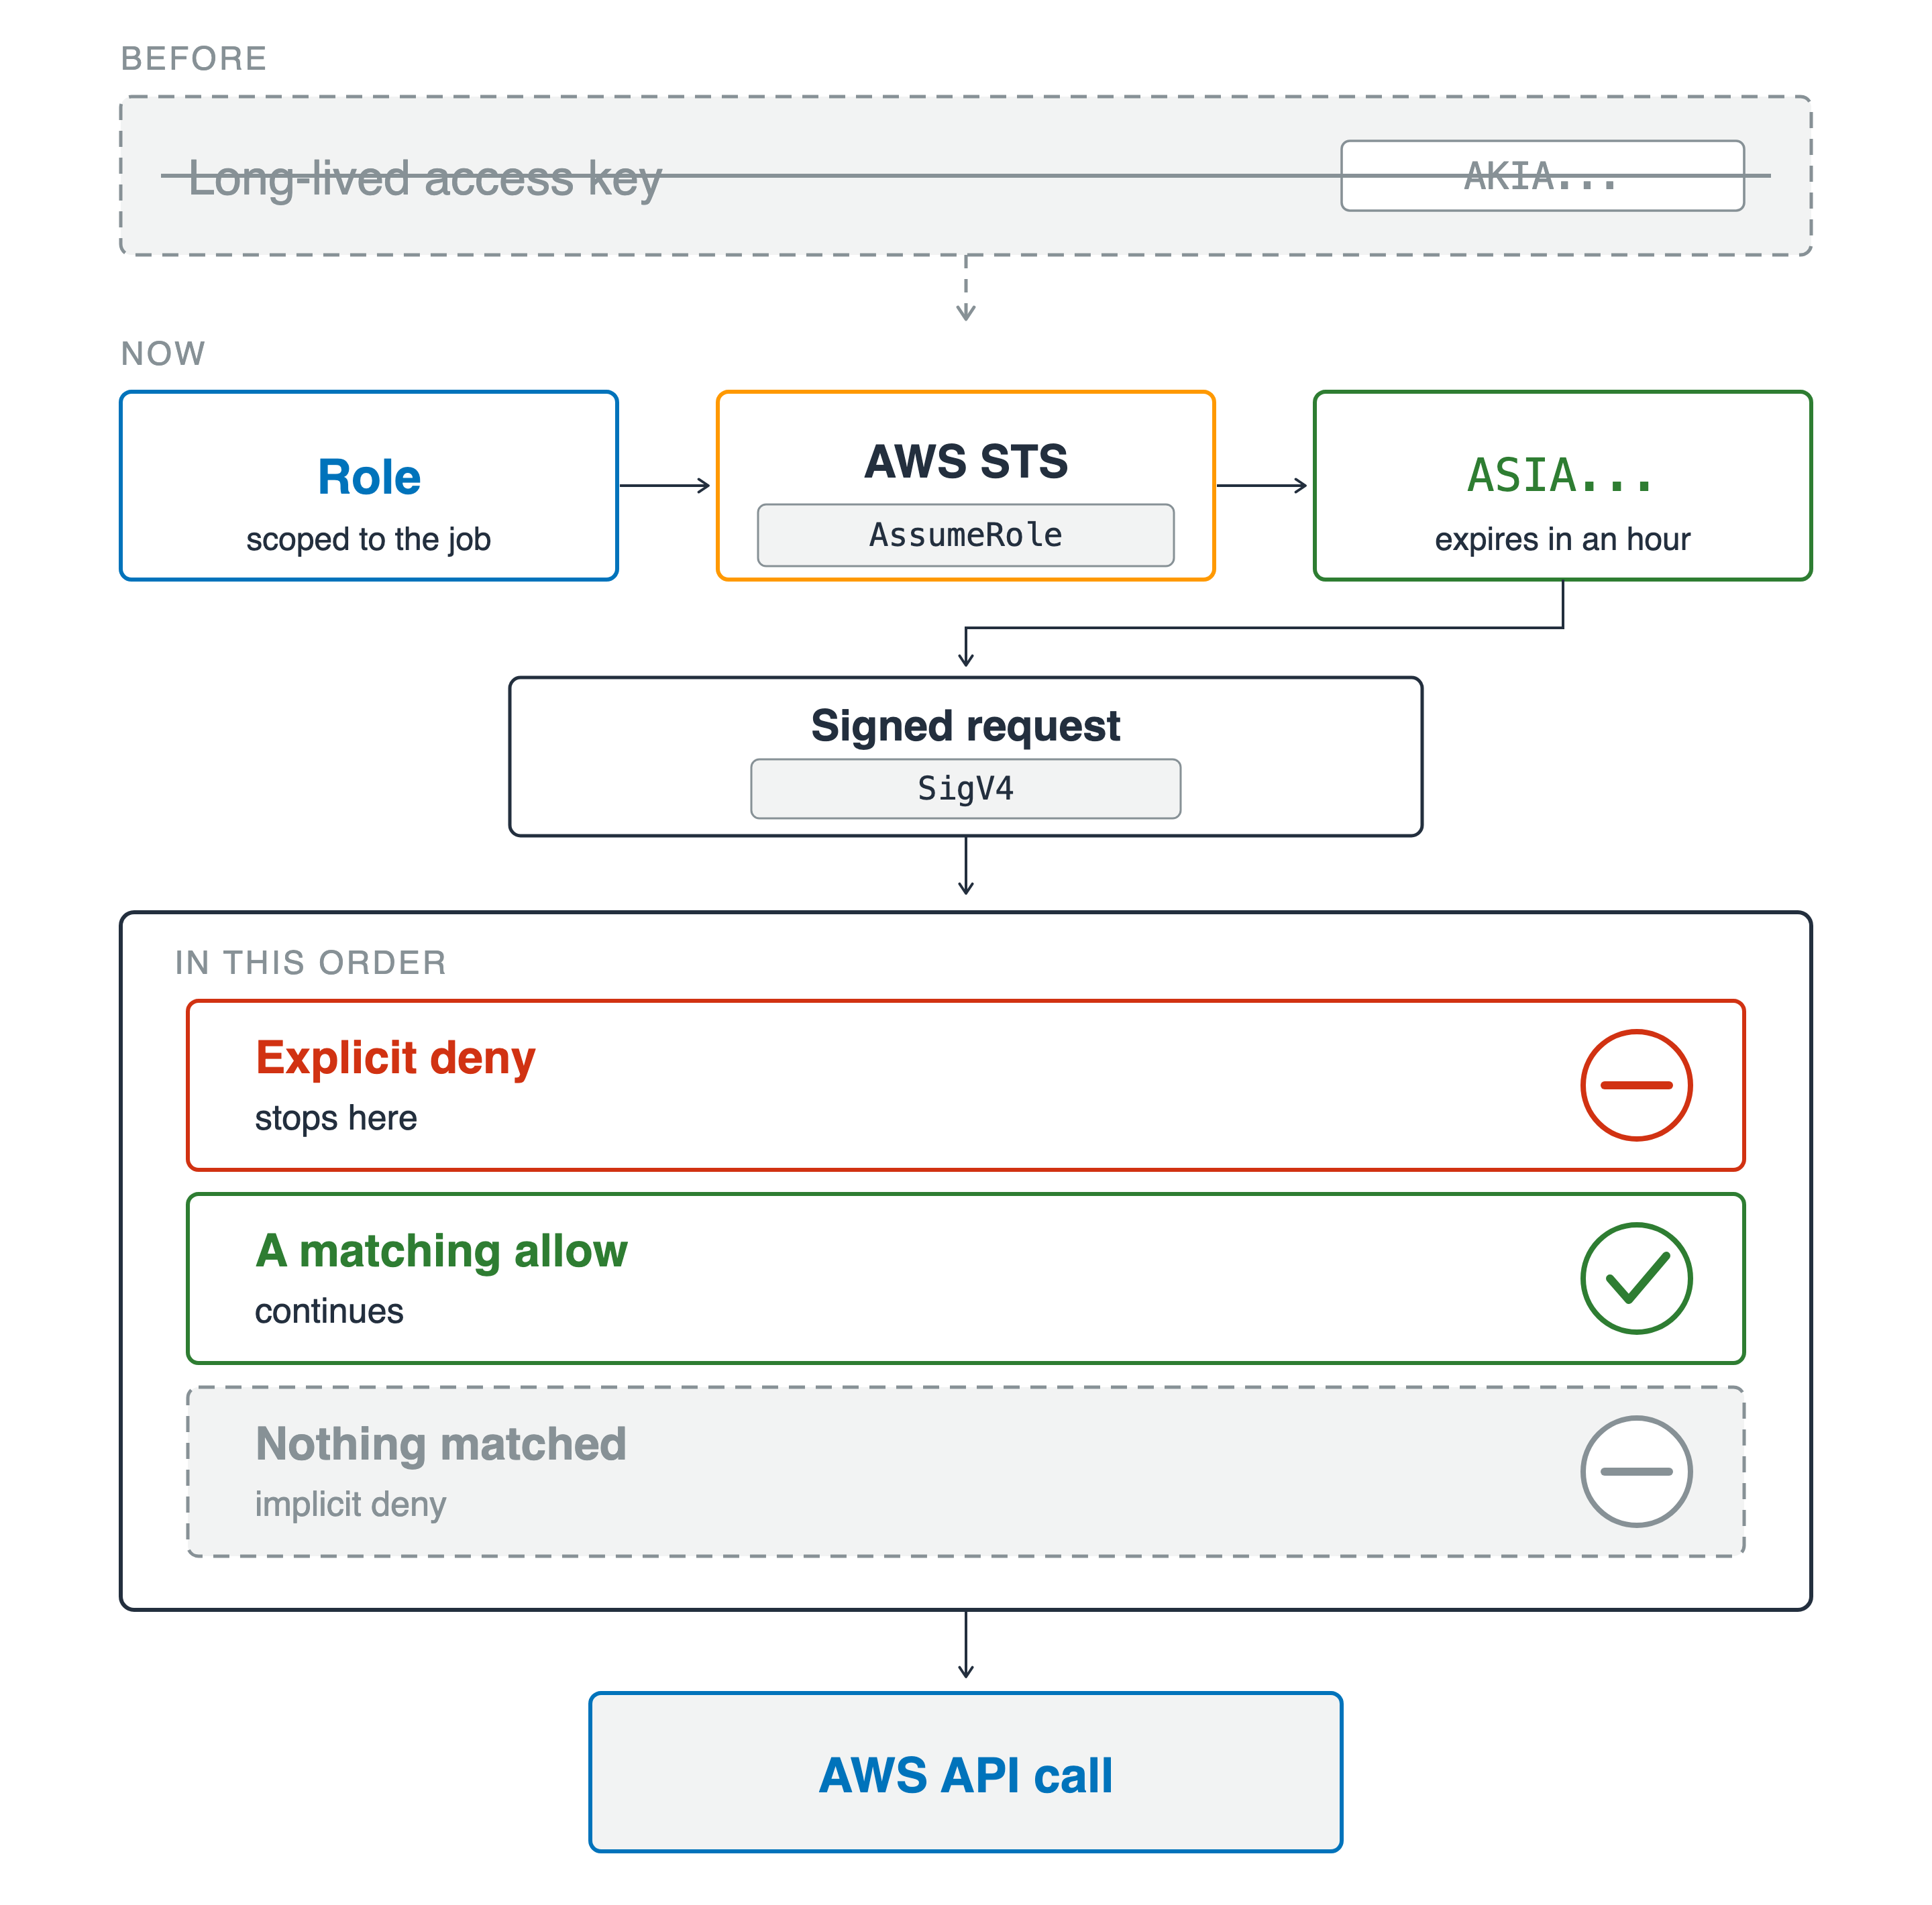
O cerere ilustrată de la un capăt la altul. Sus, o casetă gri, tăiată, conține o cheie de acces permanentă etichetată AKIA. Dedesubt, un rol limitat la sarcină trece prin AWS STS către o credențială temporară etichetată ASIA, valabilă o oră, apoi către o cerere semnată marcată SigV4. Aceasta ajunge la o poartă verificată în ordine: un refuz explicit care oprește cererea, o permisiune care se potrivește și o lasă să continue, și o bandă punctată unde nimic nu s-a potrivit, adică un refuz implicit. Cererea rămasă iese ca un apel API AWS.

Securitatea AWS pentru dezvoltatori

Ce identitate verifică AWS

Ce ai stabilit

  • Actor și principal: a cui legitimație o verifică AWS
  • Refuzul explicit e verificat primul, iar lipsa unei potriviri înseamnă tot refuz
  • Un rol și o oră, nu o cheie și pentru totdeauna
  • SigV4 la fiecare cerere, presemnat pentru una singură

O cerere ilustrată de la un capăt la altul. Sus, o casetă gri, tăiată, conține o cheie de acces permanentă etichetată AKIA. Dedesubt, un rol limitat la sarcină trece prin AWS STS către o credențială temporară etichetată ASIA, valabilă o oră, apoi către o cerere semnată marcată SigV4. Aceasta ajunge la o poartă verificată în ordine: un refuz explicit care oprește cererea, o permisiune care se potrivește și o lasă să continue, și o bandă punctată unde nimic nu s-a potrivit, adică un refuz implicit. Cererea rămasă iese ca un apel API AWS.

Securitatea AWS pentru dezvoltatori

Cine poate accesa ce

Ce ai stabilit

  • User pool-ul autentifică utilizatorii, identity pool-ul distribuie credențiale
  • Verifică token-ul, apoi tratează cu suspiciune claims-urile

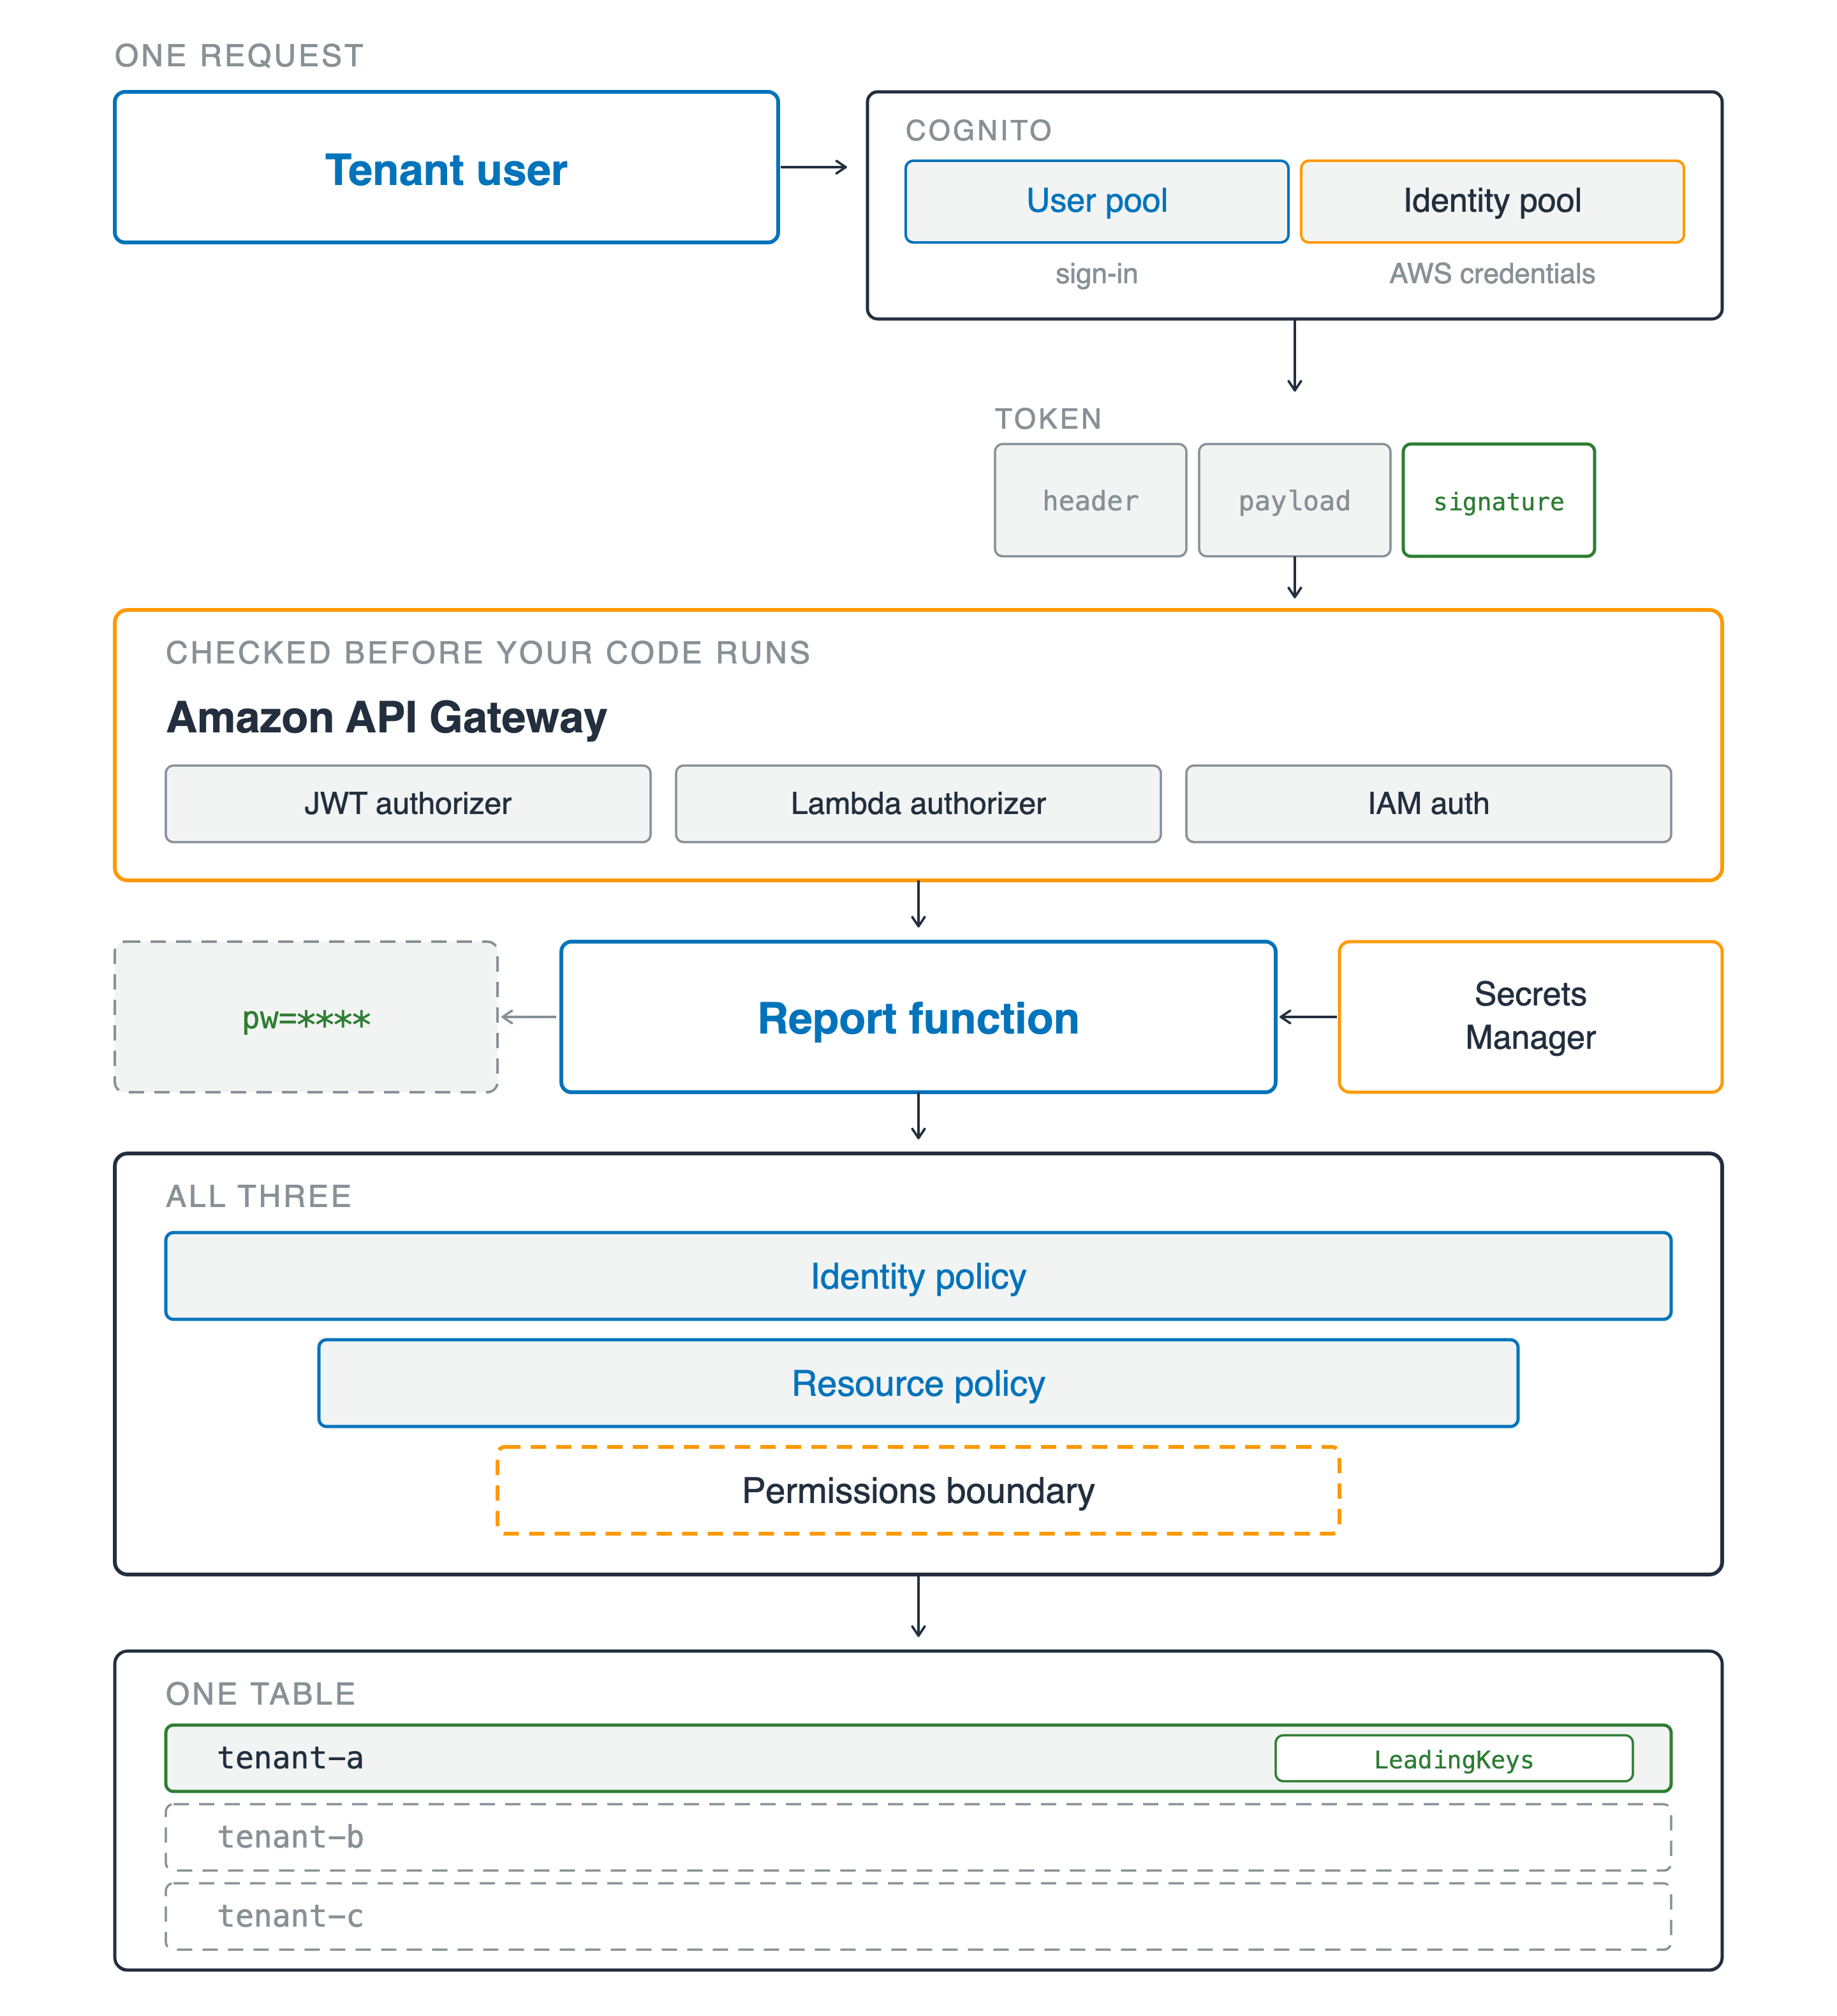
O cerere care traversează fiecare nivel. Un utilizator dintr-un tenant ajunge la Amazon Cognito, desenat ca două casete într-un singur cadru: un user pool care autentifică utilizatorii și un identity pool care distribuie credențiale AWS. Token-ul de dedesubt are trei segmente, header, payload și semnătură, doar semnătura fiind conturată cu verde. Acesta intră în Amazon API Gateway, marcat ca verificat înainte să ruleze codul tău, oferind un autorizator JWT, un autorizator Lambda și autentificare IAM. Dedesubt, funcția de raportare preia o valoare din Secrets Manager și emite o linie mascată care arată pw egal patru asteriscuri. Trei niveluri de permisiuni se îngustează dedesubt: politica de identitate, politica de resurse și o limită de permisiuni punctată. Jos, un rând dintr-un tabel partajat este evidențiat și etichetat LeadingKeys, în timp ce alte două rânduri ale altor tenanți rămân punctate și gri.

Securitatea AWS pentru dezvoltatori

Cine poate accesa ce

Ce ai stabilit

  • User pool-ul autentifică utilizatorii, identity pool-ul distribuie credențiale
  • Verifică token-ul, apoi tratează cu suspiciune claims-urile
  • Identitate, resursă, limită: trei niveluri, un singur răspuns
  • O condiție per tenant, Scan-ul care o ocolește și parola scoasă din jurnal

O cerere care traversează fiecare nivel. Un utilizator dintr-un tenant ajunge la Amazon Cognito, desenat ca două casete într-un singur cadru: un user pool care autentifică utilizatorii și un identity pool care distribuie credențiale AWS. Token-ul de dedesubt are trei segmente, header, payload și semnătură, doar semnătura fiind conturată cu verde. Acesta intră în Amazon API Gateway, marcat ca verificat înainte să ruleze codul tău, oferind un autorizator JWT, un autorizator Lambda și autentificare IAM. Dedesubt, funcția de raportare preia o valoare din Secrets Manager și emite o linie mascată care arată pw egal patru asteriscuri. Trei niveluri de permisiuni se îngustează dedesubt: politica de identitate, politica de resurse și o limită de permisiuni punctată. Jos, un rând dintr-un tabel partajat este evidențiat și etichetat LeadingKeys, în timp ce alte două rânduri ale altor tenanți rămân punctate și gri.

Securitatea AWS pentru dezvoltatori

Dovedește, apoi lansează

Ce ai stabilit

  • Criptat implicit, dar alegerea modului și a cheii îți aparține
  • Două porți pe cheie, și ambele trebuie deschise

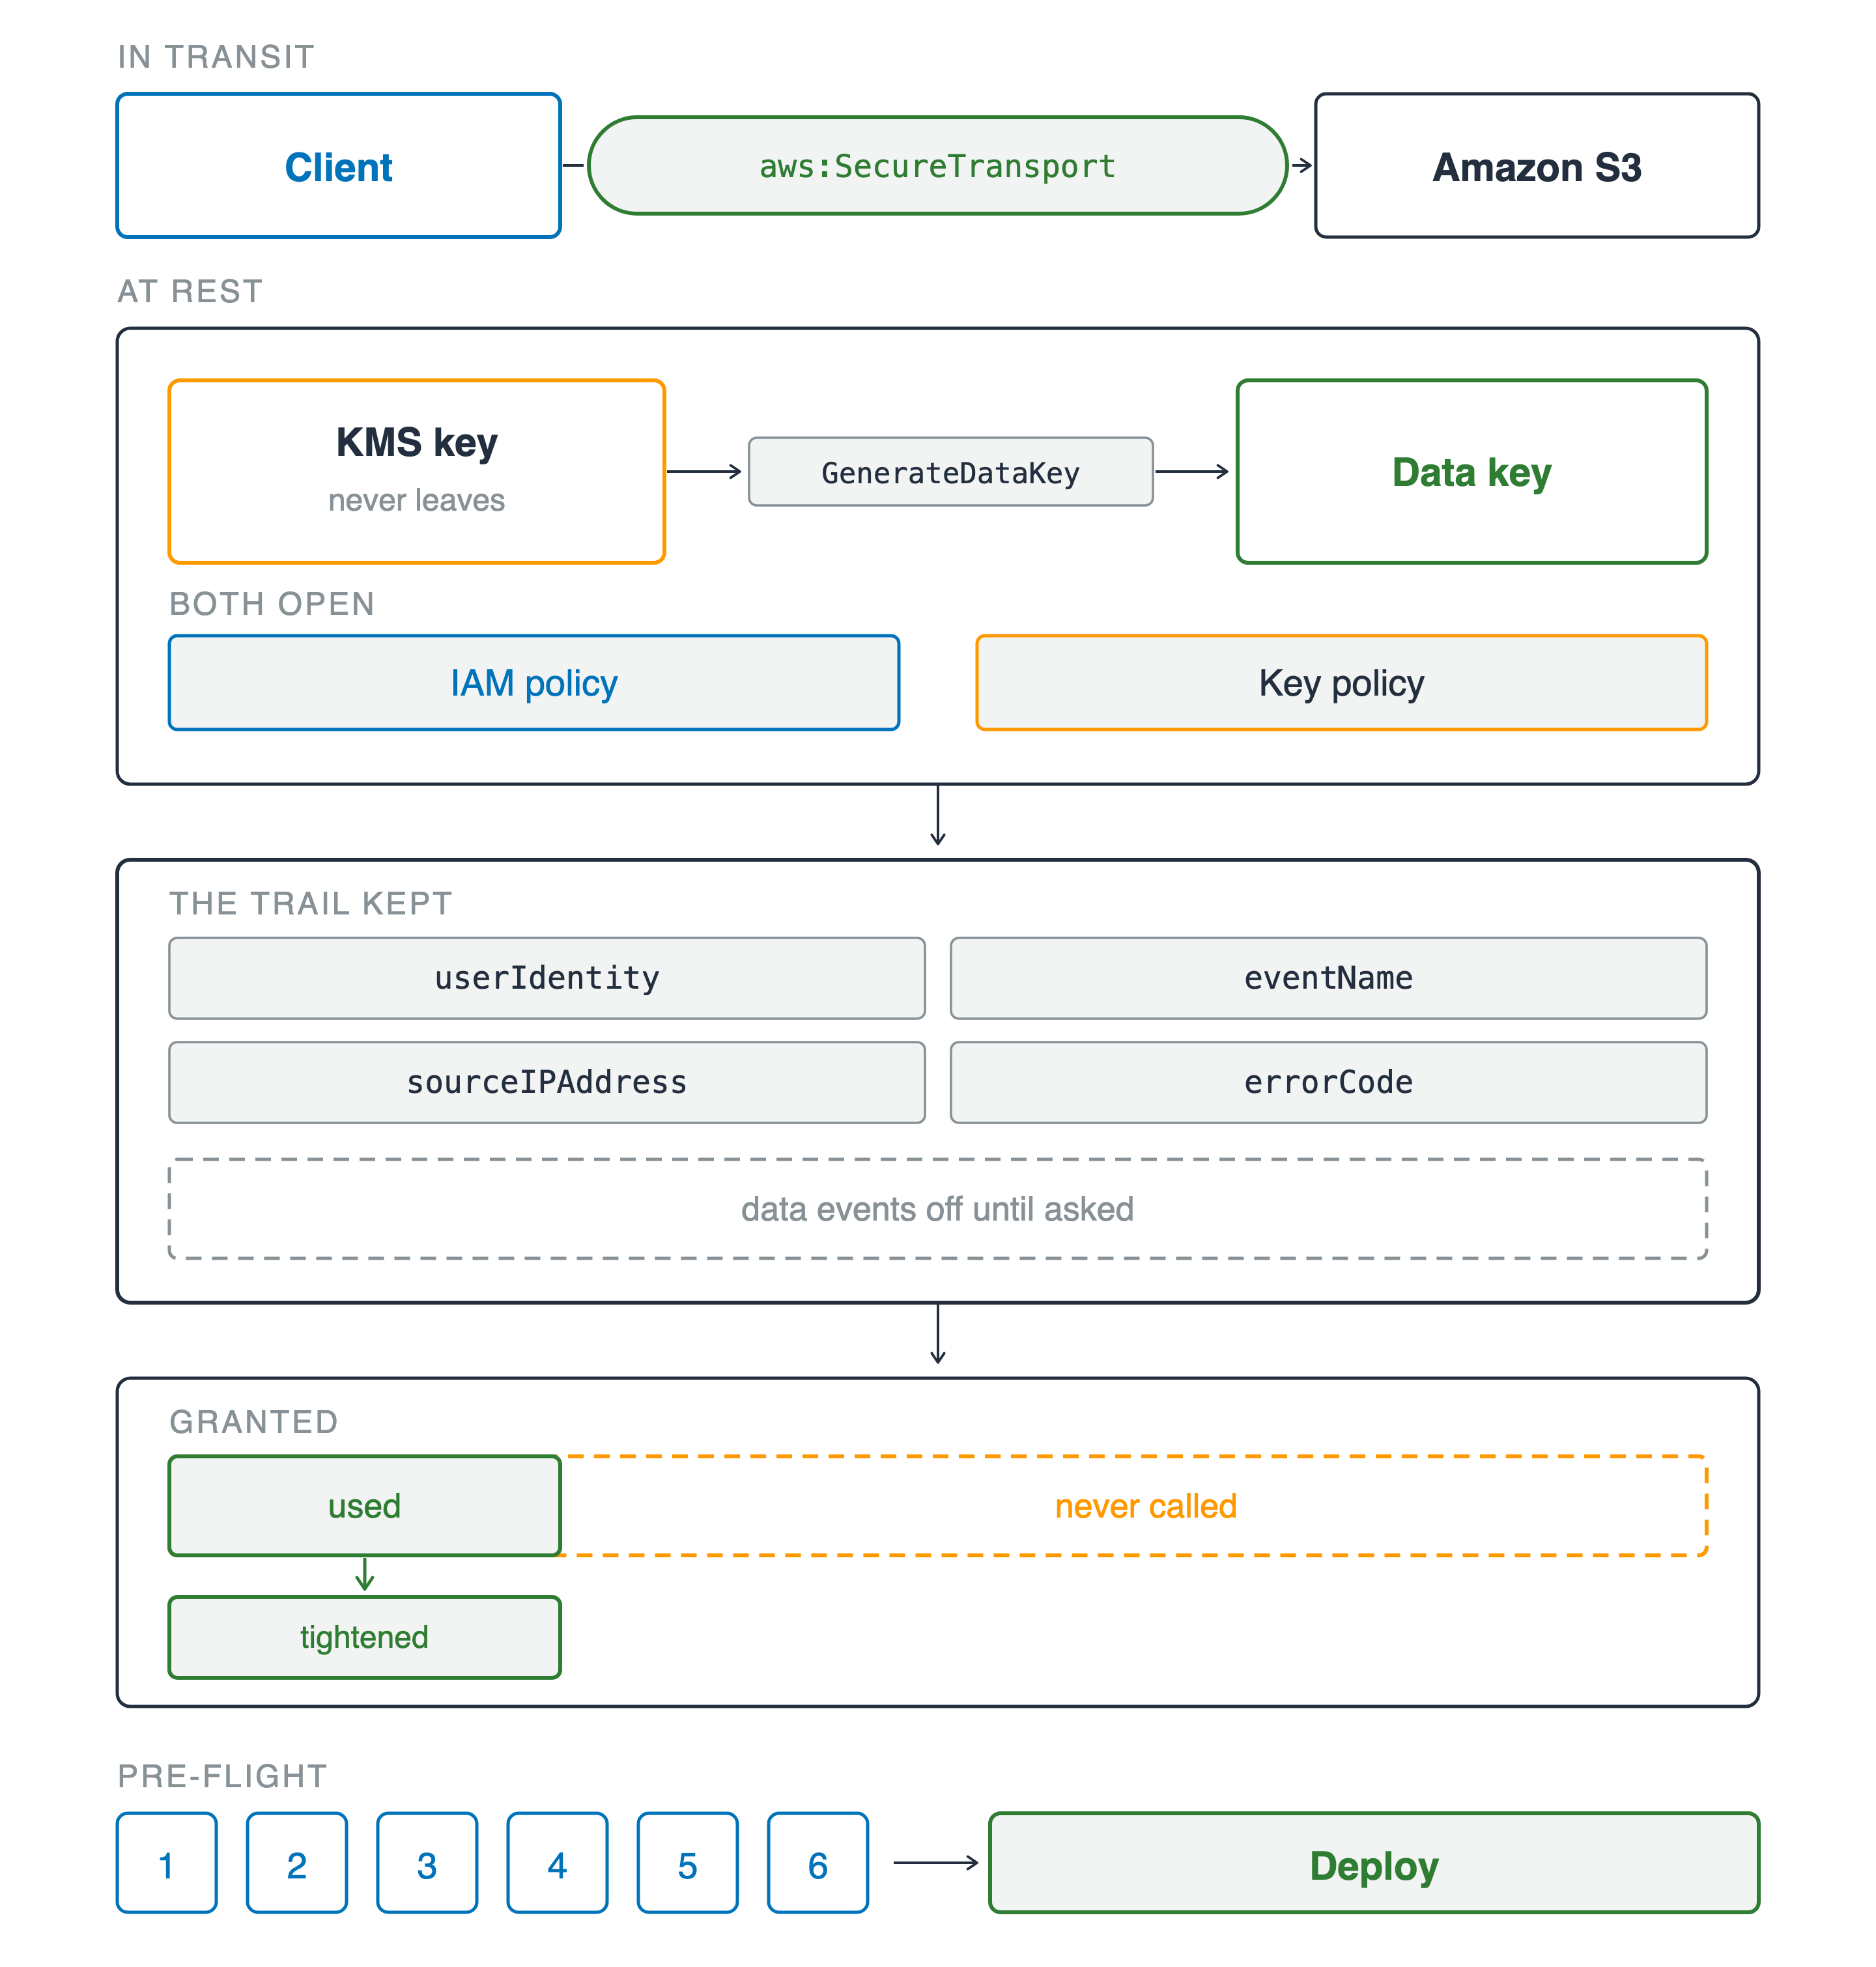
Patru benzi. În tranzit, un client ajunge la Amazon S3 printr-un canal etichetat aws:SecureTransport. În repaus, o cheie KMS care nu părăsește niciodată serviciul apelează GenerateDataKey pentru a genera o cheie de date, deasupra a două porți care trebuie ambele deschise, o politică IAM și o politică de cheie. Dedesubt, ce a păstrat jurnalul: userIdentity, eventName, sourceIPAddress și errorCode, cu o bandă punctată care arată evenimentele de date dezactivate până la cerere. Apoi o bară de permisiuni acordate, desenată punctată și largă, cu un mic segment solid folosit în interior, care se restrânge într-o politică mai strictă. Jos, șase întrebări numerotate conduc către un pas de implementare.

Securitatea AWS pentru dezvoltatori

Dovedește, apoi lansează

Ce ai stabilit

  • Criptat implicit, dar alegerea modului și a cheii îți aparține
  • Două porți pe cheie, și ambele trebuie deschise
  • Jurnalul numește principalul, dacă înregistra
  • Acordat versus folosit, apoi șase întrebări

Patru benzi. În tranzit, un client ajunge la Amazon S3 printr-un canal etichetat aws:SecureTransport. În repaus, o cheie KMS care nu părăsește niciodată serviciul apelează GenerateDataKey pentru a genera o cheie de date, deasupra a două porți care trebuie ambele deschise, o politică IAM și o politică de cheie. Dedesubt, ce a păstrat jurnalul: userIdentity, eventName, sourceIPAddress și errorCode, cu o bandă punctată care arată evenimentele de date dezactivate până la cerere. Apoi o bară de permisiuni acordate, desenată punctată și largă, cu un mic segment solid folosit în interior, care se restrânge într-o politică mai strictă. Jos, șase întrebări numerotate conduc către un pas de implementare.

Securitatea AWS pentru dezvoltatori

Unde te duce asta


  • Următorul serviciu: aceleași șase întrebări
  • Indiferent de furnizor: identitate, autorizare, chei, dovezi

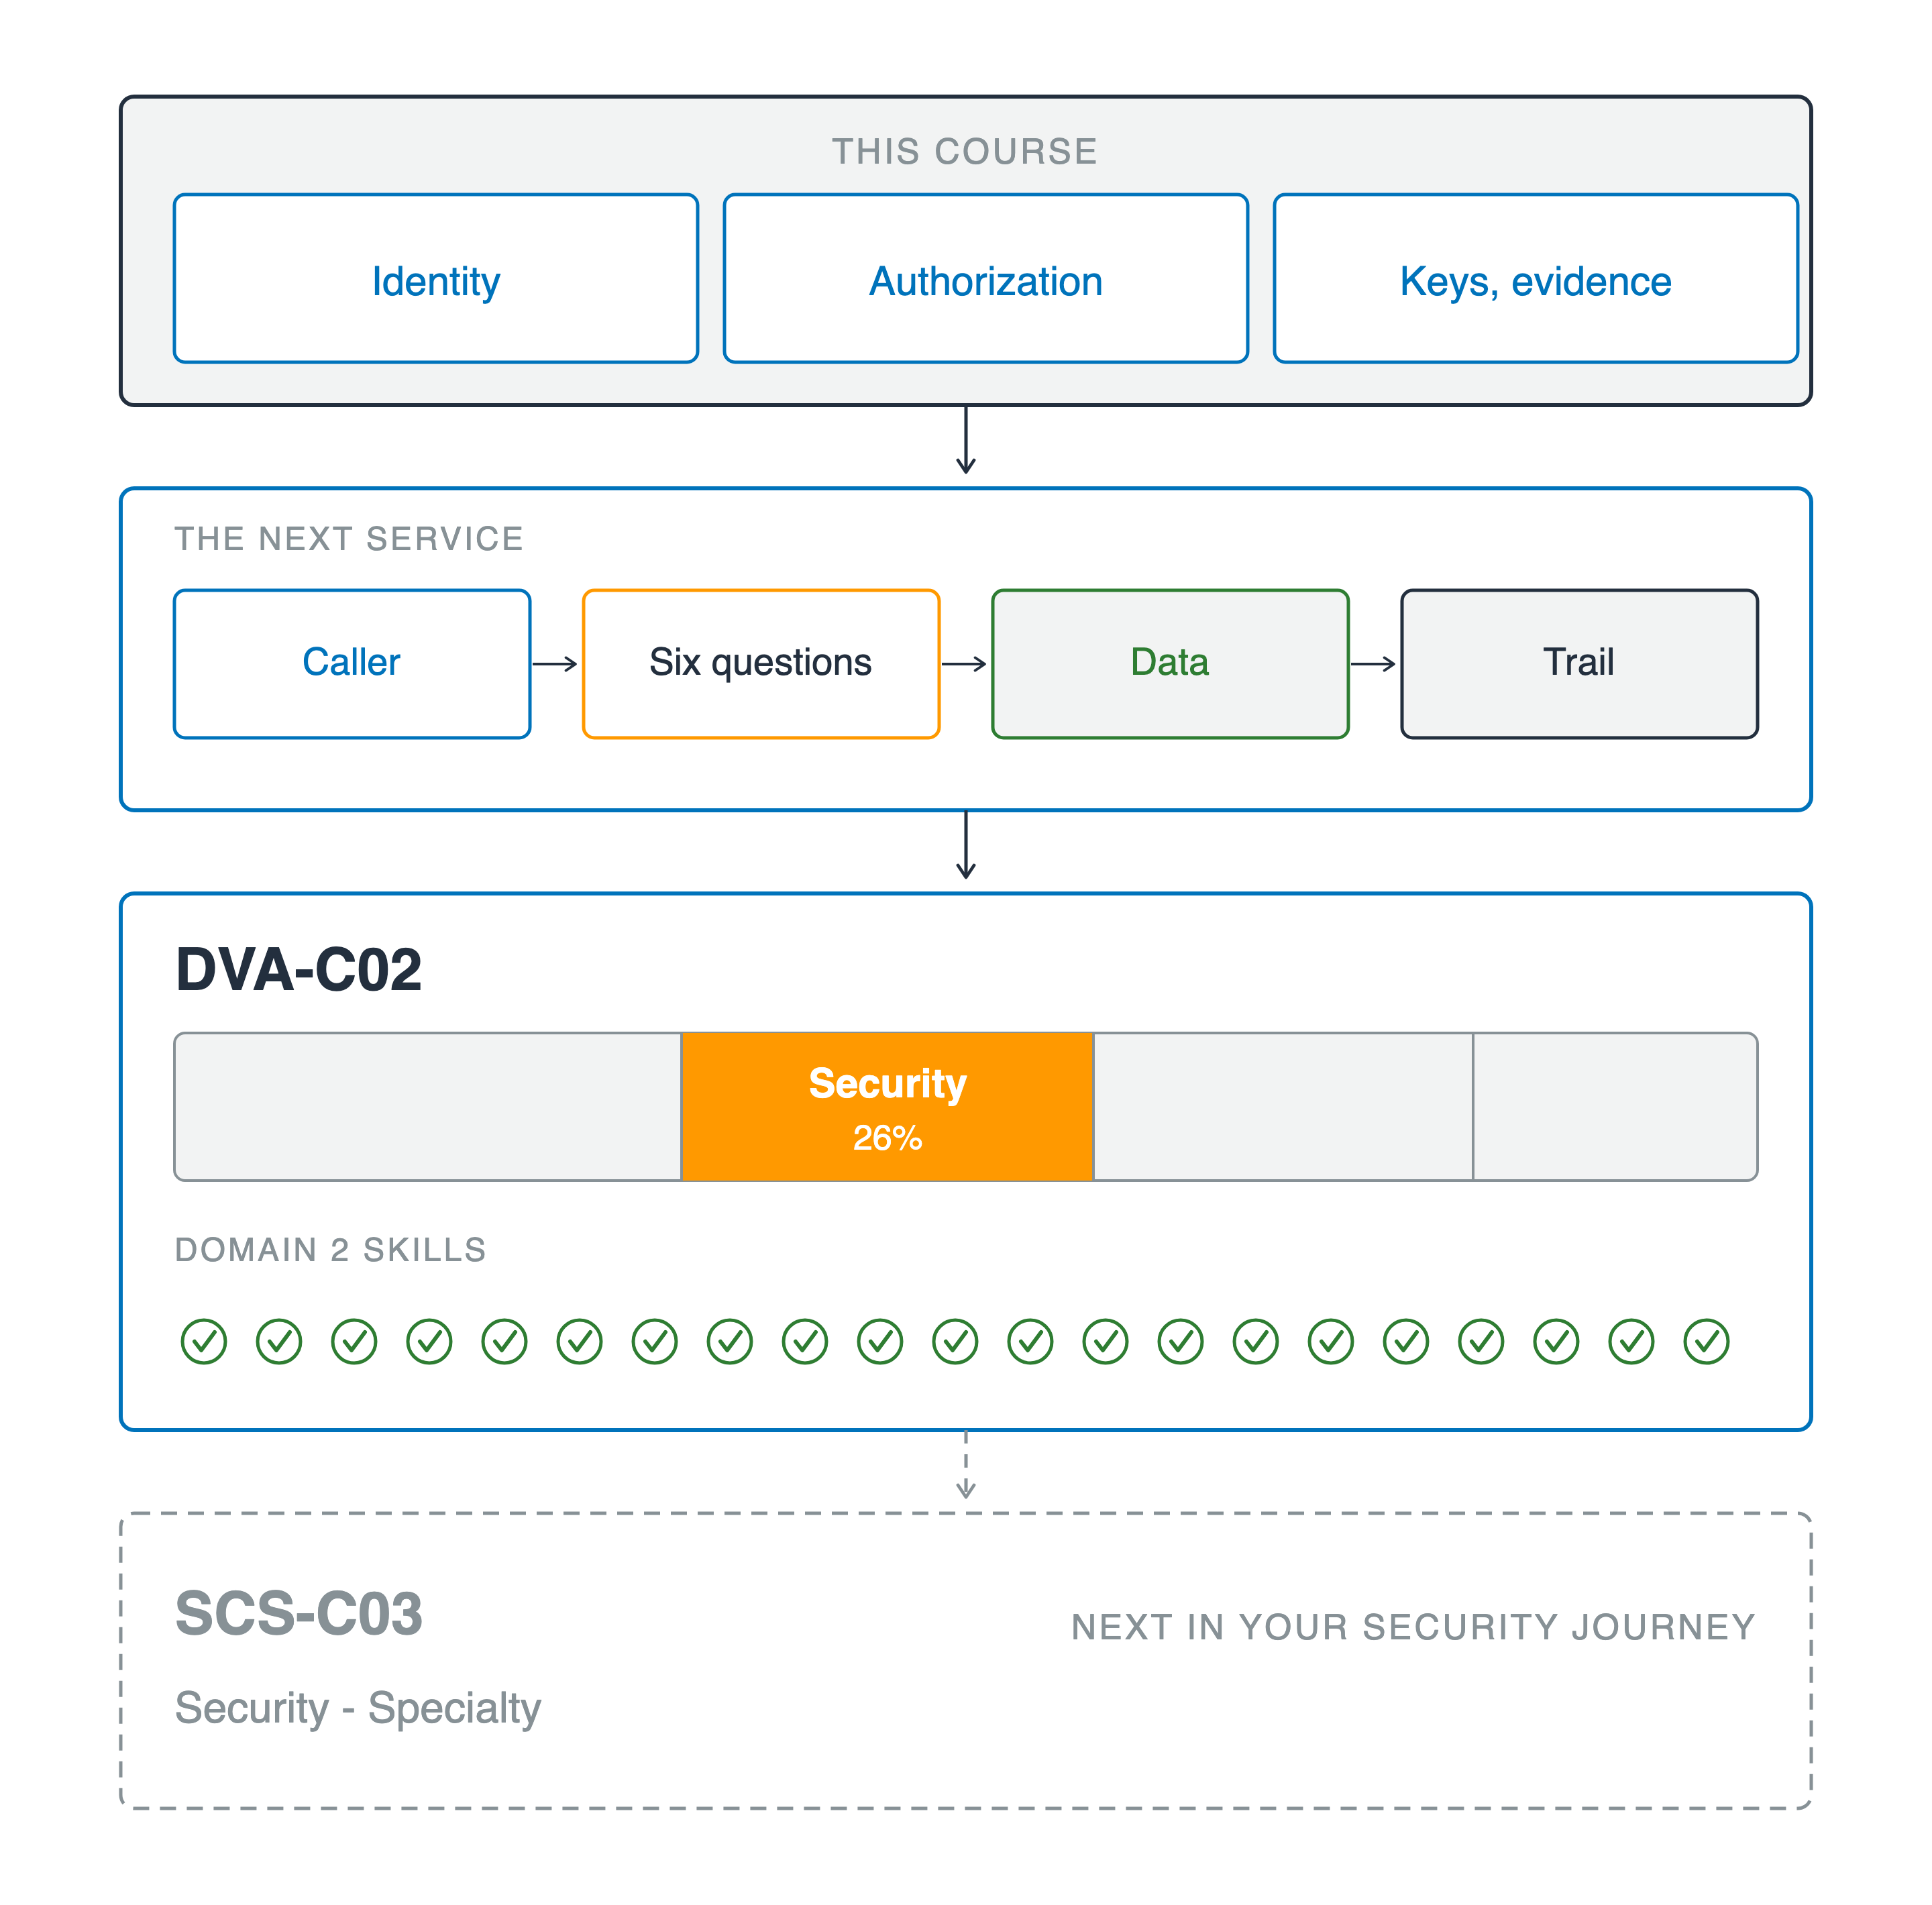
O singură coloană, citită de sus în jos. Un bloc etichetat acest curs conține identitate, autorizare și chei și dovezi. O săgeată duce în jos către un panou etichetat următorul serviciu, unde un apelant trece prin șase întrebări spre date și apoi spre un jurnal. O a doua săgeată duce în jos către un panou etichetat DVA-C02, cu o bară de examen în patru segmente, al doilea segment colorat portocaliu și etichetat Security 26%, deasupra unui rând de douăzeci și unu de bife verzi intitulat competențe domeniul doi. O săgeată punctată continuă în jos către un panou punctat care arată SCS-C03, Security - Specialty, marcat drept următorul pas în parcursul tău de securitate.

Securitatea AWS pentru dezvoltatori

Unde te duce asta


  • Următorul serviciu: aceleași șase întrebări
  • Indiferent de furnizor: identitate, autorizare, chei, dovezi
  • DVA-C02: Securitatea reprezintă o parte importantă a examenului, iar acest curs acoperă acel domeniu
  • După aceea: AWS Certified Security - Specialty, un examen dedicat exclusiv securității

O singură coloană, citită de sus în jos. Un bloc etichetat acest curs conține identitate, autorizare și chei și dovezi. O săgeată duce în jos către un panou etichetat următorul serviciu, unde un apelant trece prin șase întrebări spre date și apoi spre un jurnal. O a doua săgeată duce în jos către un panou etichetat DVA-C02, cu o bară de examen în patru segmente, al doilea segment colorat portocaliu și etichetat Security 26%, deasupra unui rând de douăzeci și unu de bife verzi intitulat competențe domeniul doi. O săgeată punctată continuă în jos către un panou punctat care arată SCS-C03, Security - Specialty, marcat drept următorul pas în parcursul tău de securitate.

Securitatea AWS pentru dezvoltatori

Ce urmează

Securitatea AWS pentru dezvoltatori

Preparing Video For Download...