Livrare în siguranță

Securitatea AWS pentru dezvoltatori

Rahul Singh

Technical Product Manager

La ce folosește lista de verificare
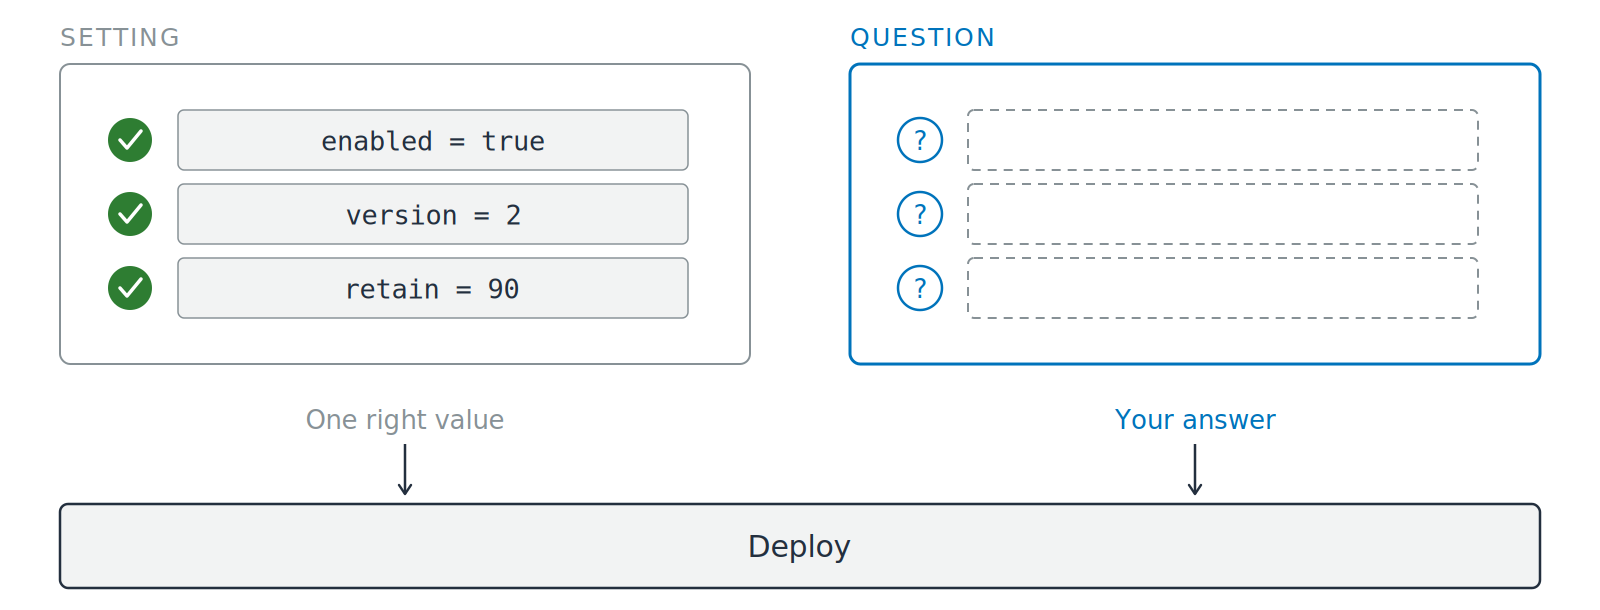
Două carduri alăturate deasupra unei bare de implementare pe toată lățimea. Cardul din stânga, etichetat setare, conține trei valori de configurare, fiecare cu o bifă verde, și este subtitrat o valoare corectă. Cardul din dreapta, etichetat întrebare, conține trei semne de întrebare lângă sloturi de răspuns punctate goale, și este subtitrat răspunsul tău. Săgeți pornesc din ambele carduri în jos, spre bara de implementare.

  • Șase întrebări, puse înainte să lansezi
  • Nu șase setări de activat
Securitatea AWS pentru dezvoltatori

Șase întrebări, în ordinea cererii

Pune întrebările în această ordine

  1. Cine verifică tokenul apelantului?
  2. Ce identitate verifică AWS?

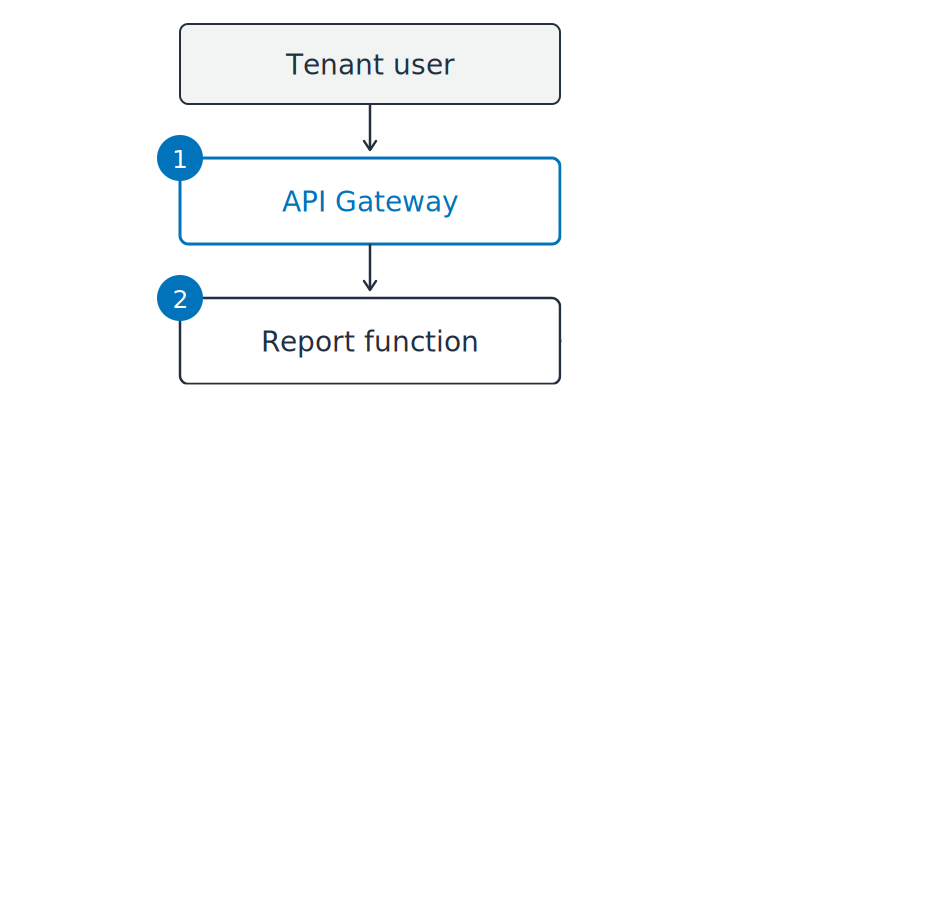
Serviciul de rapoarte pentru chiriași, desenat ca o traiectorie verticală: utilizator chiriaș, apoi API Gateway, apoi funcția de raportare. Marcajele numerotate unu și doi indică locurile unde se aplică o întrebare.

Securitatea AWS pentru dezvoltatori

Șase întrebări, în ordinea cererii

Pune întrebările în această ordine

  1. Cine verifică tokenul apelantului?
  2. Ce identitate verifică AWS?
  3. Ce împiedică un chiriaș să citească rândurile altuia?
  4. Unde este stocată parola bazei de date?

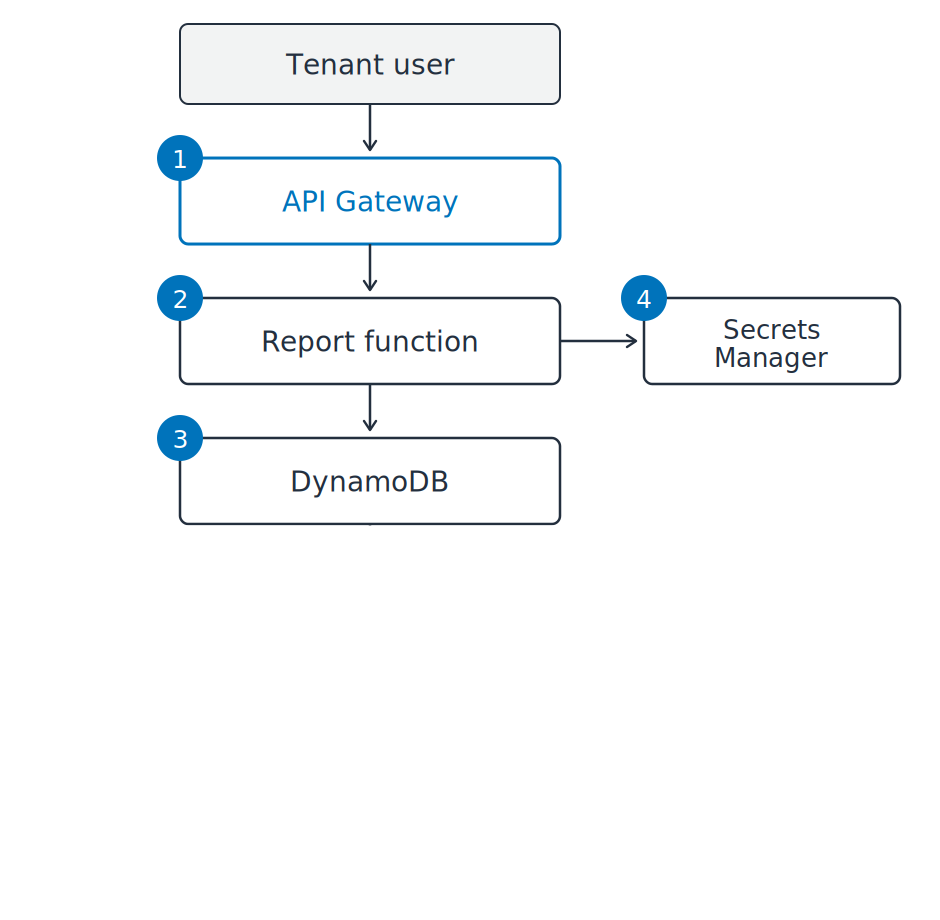
Serviciul de rapoarte pentru chiriași, desenat ca o traiectorie verticală: utilizator chiriaș, API Gateway, funcția de raportare și DynamoDB, cu Secrets Manager ramificat lateral. Marcajele numerotate de la unu la patru indică cele patru locuri unde se aplică o întrebare.

Securitatea AWS pentru dezvoltatori

Șase întrebări, în ordinea cererii

Pune întrebările în această ordine

  1. Cine verifică tokenul apelantului?
  2. Ce identitate verifică AWS?
  3. Ce împiedică un chiriaș să citească rândurile altuia?
  4. Unde este stocată parola bazei de date?
  5. Cine deține cheia și cine a folosit-o?
  6. Descărcarea de mâine va lăsa o urmă?

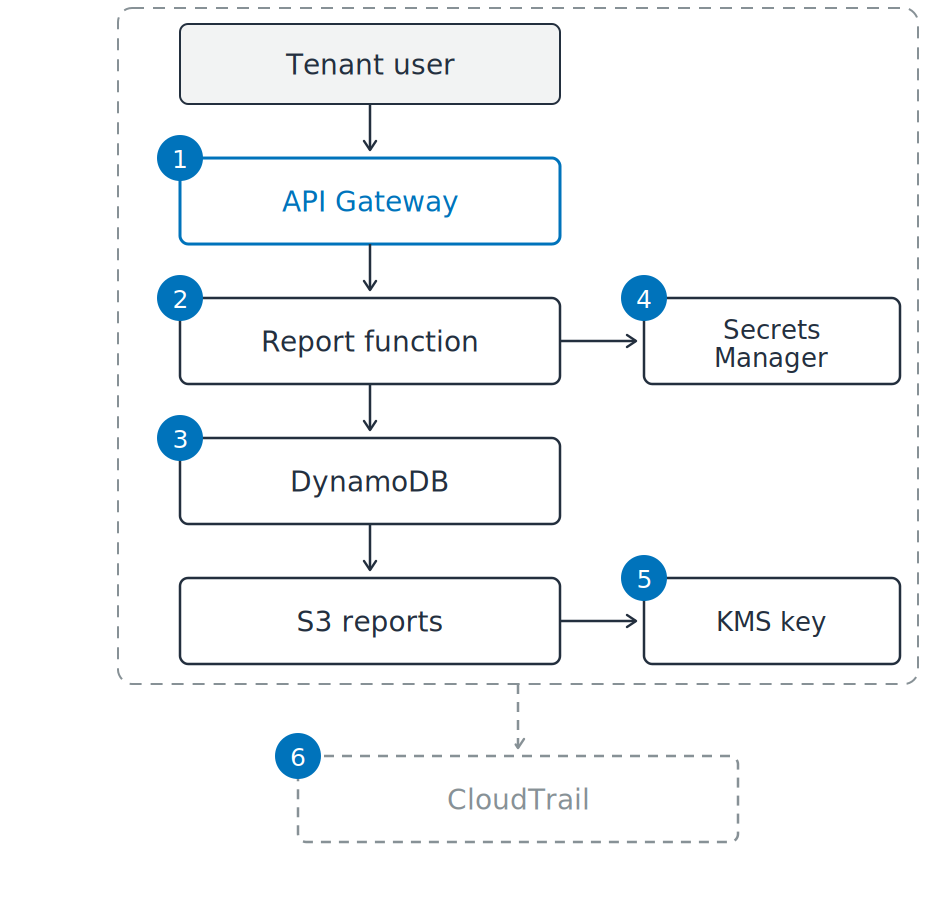
Serviciul de rapoarte pentru chiriași, desenat ca o traiectorie verticală: utilizator chiriaș, API Gateway, funcția de raportare, DynamoDB și rapoarte S3, cu Secrets Manager și o cheie KMS ramificate lateral. Șase marcaje numerotate indică cele șase locuri unde se aplică o întrebare. Un contur punctat încercuiește întregul serviciu și se conectează la o casetă punctată CloudTrail dedesubt.

Securitatea AWS pentru dezvoltatori

Bifat nu înseamnă sigur

Trei din acest serviciu

  1. Rol, nu o cheie: citește orice obiect

Trei fragmente numerotate ale serviciului de rapoarte. În primul, funcția de raportare are o bifă verde, iar un contur punctat portocaliu acoperă toate cele trei prefixe de chiriași din bucket. În al doilea, un filtru verde pentru chiriași se află în interiorul funcției, în timp ce o poartă portocalie goală se află pe traiectoria cererii, în afara ei. În al treilea, bucketul are o bifă verde, iar o traiectorie punctată portocalie de la un auditor către cheia gestionată de AWS se oprește înainte de a ajunge la ea.

Securitatea AWS pentru dezvoltatori

Bifat nu înseamnă sigur

Trei din acest serviciu

  1. Rol, nu o cheie: citește orice obiect
  2. Coloană de chiriaș: filtrul se află în codul tău
  3. Criptare activă: cheia nu poate fi partajată

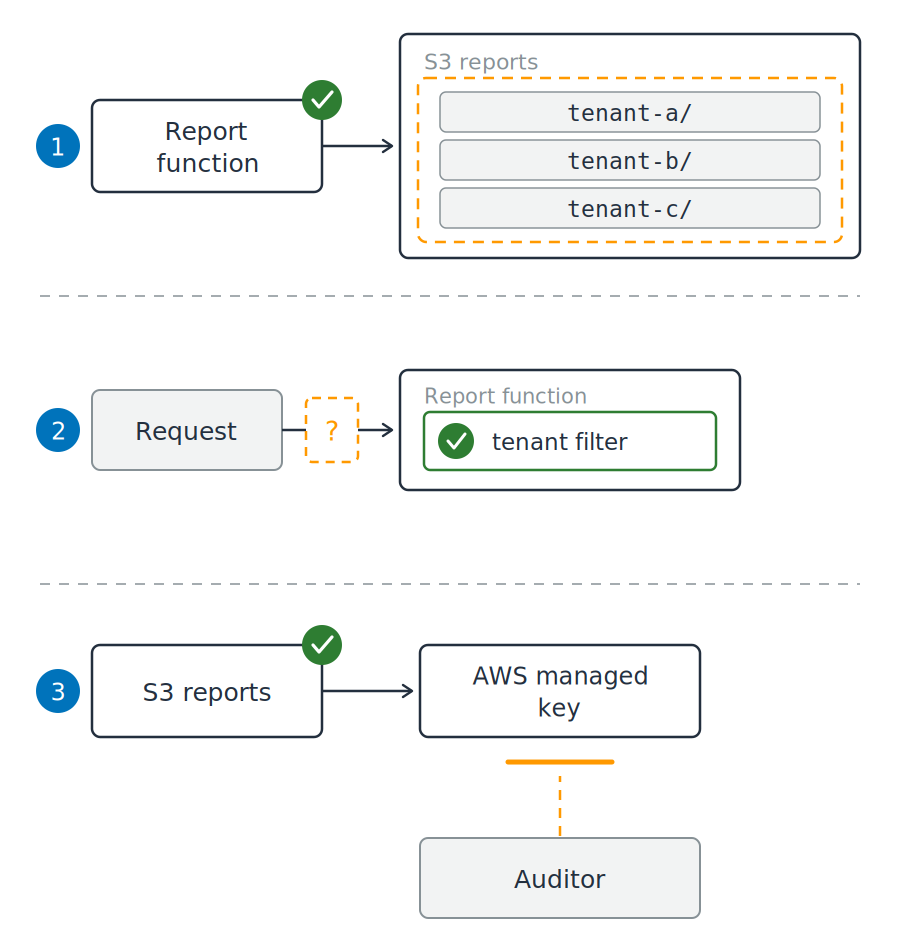
Trei fragmente numerotate ale serviciului de rapoarte. În primul, funcția de raportare are o bifă verde, iar un contur punctat portocaliu acoperă toate cele trei prefixe de chiriași din bucket. În al doilea, un filtru verde pentru chiriași se află în interiorul funcției, în timp ce o poartă portocalie goală se află pe traiectoria cererii, în afara ei. În al treilea, bucketul are o bifă verde, iar o traiectorie punctată portocalie de la un auditor către cheia gestionată de AWS se oprește înainte de a ajunge la ea.

Securitatea AWS pentru dezvoltatori

Diferența pe care o configurare nu o poate arăta
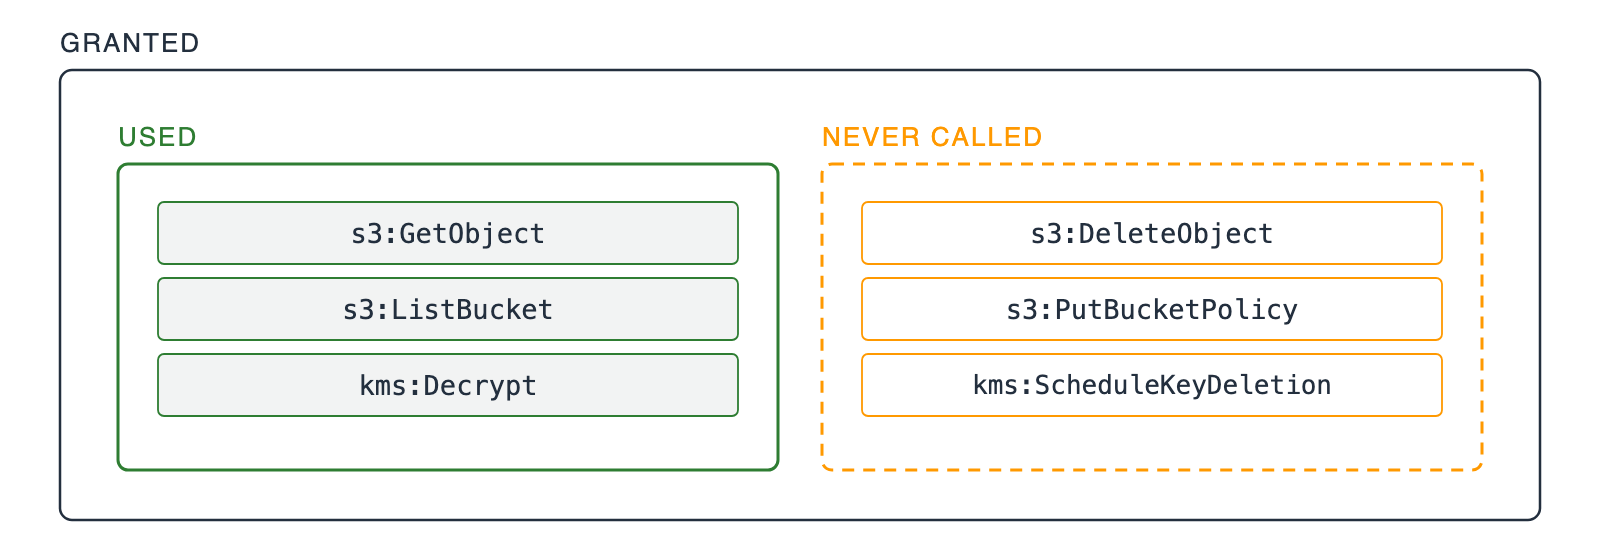
O casetă exterioară etichetată acordat, conținând două casete interioare care nu se suprapun. O casetă verde solidă etichetată folosit conține trei acțiuni IAM apelate de rol. O casetă punctată portocalie etichetată niciodată apelat conține trei acțiuni IAM pe care nu le-a apelat niciodată.

  • Corect în ziua în care l-ai scris: fiecare acțiune pe care serviciul o apela atunci
Securitatea AWS pentru dezvoltatori

Diferența pe care o configurare nu o poate arăta

O casetă exterioară etichetată acordat, conținând două casete interioare care nu se suprapun. O casetă verde solidă etichetată folosit conține trei acțiuni IAM apelate de rol. O casetă punctată portocalie etichetată niciodată apelat conține trei acțiuni IAM pe care nu le-a apelat niciodată.

  • Corect în ziua în care l-ai scris: fiecare acțiune pe care serviciul o apela atunci
  • Prea larg acum: jumătatea pe care a încetat să o mai apeleze
  • Soluția: acordă ce arată jurnalul din ultimele nouăzeci de zile ca fiind în uz
Securitatea AWS pentru dezvoltatori

Scrie motivul, nu setarea

Două jumătăți ale unei singure decizii

  • Valoarea pe care o setează codul tău
  • Motivul pentru care ai setat-o

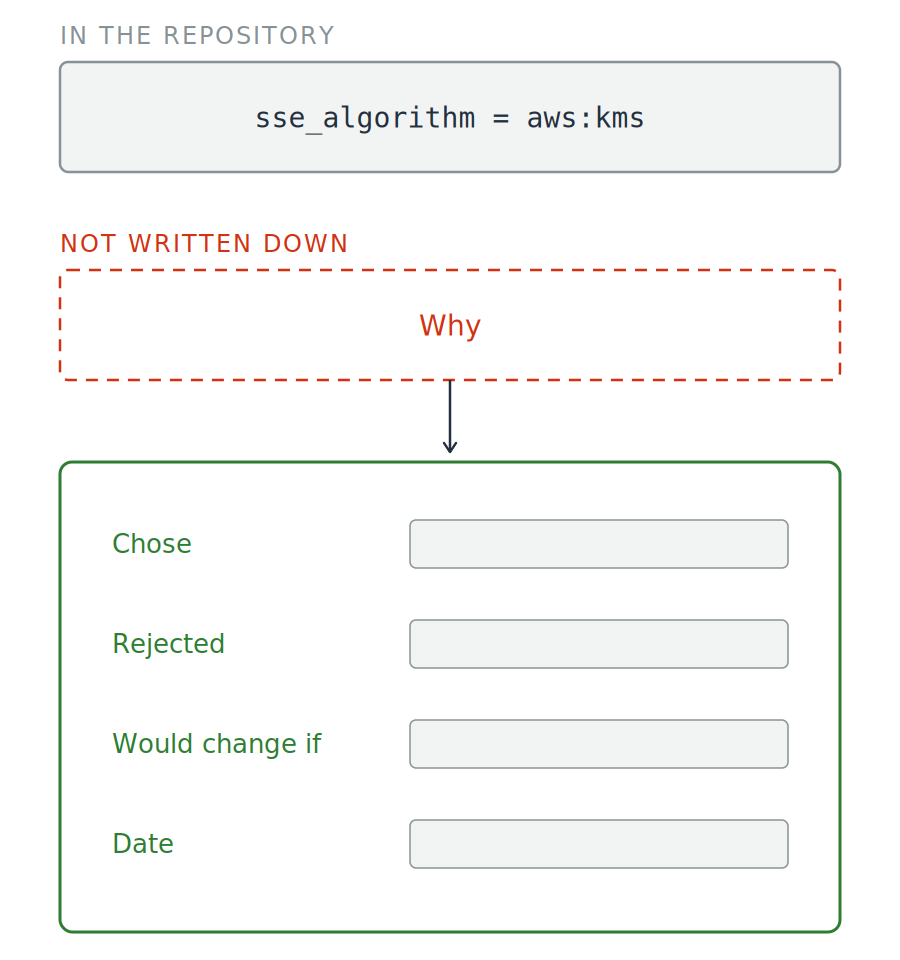
O linie de configurare, etichetată în repository, se află deasupra unei casete punctate goale etichetate de ce și subtitrată nescris. O săgeată coboară din ea spre un card verde de înregistrare cu patru sloturi etichetate: ales, respins, s-ar schimba dacă și dată.

Securitatea AWS pentru dezvoltatori

Scrie motivul, nu setarea

Două jumătăți ale unei singure decizii

  • Valoarea pe care o setează codul tău
  • Motivul pentru care ai setat-o


  • Scris și acceptat: o decizie
  • Nedocumentat: o surpriză

O linie de configurare, etichetată în repository, se află deasupra unei casete punctate goale etichetate de ce și subtitrată nescris. O săgeată coboară din ea spre un card verde de înregistrare cu patru sloturi etichetate: ales, respins, s-ar schimba dacă și dată.

Securitatea AWS pentru dezvoltatori

Aceleași întrebări, apelanți noi

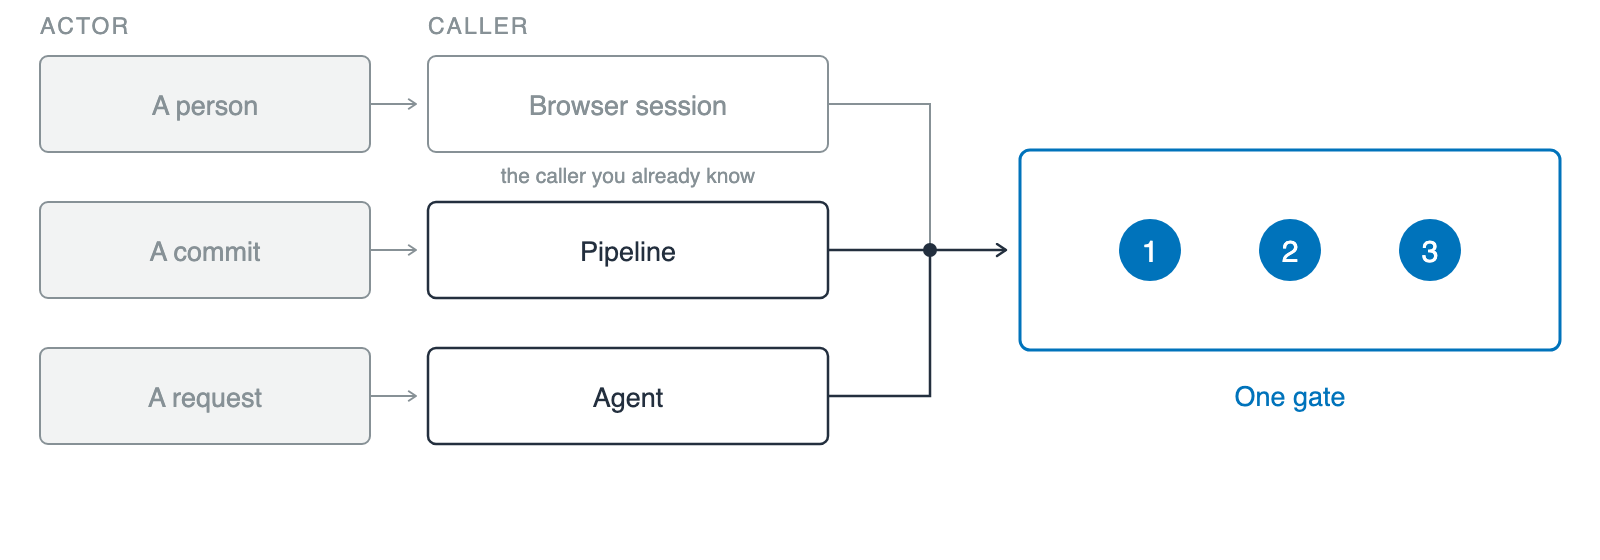
Trei rânduri sub două titluri, actor și apelant, fiecare asociind un actor cu apelantul pe care îl declanșează: o persoană cu o sesiune de browser, afișată estompat ca fiind cazul familiar, un commit cu un pipeline și o cerere cu un agent. Toate trei converg către o singură poartă albastră, subtitrată o poartă, care conține trei marcaje numerotate.

  • Identitate de workload: o identitate pentru un apelant care nu este o persoană
Securitatea AWS pentru dezvoltatori

Aceleași întrebări, apelanți noi

Trei rânduri sub două titluri, actor și apelant, fiecare asociind un actor cu apelantul pe care îl declanșează: o persoană cu o sesiune de browser, afișată estompat ca fiind cazul familiar, un commit cu un pipeline și o cerere cu un agent. Toate trei converg către o singură poartă albastră, subtitrată o poartă, care conține trei marcaje numerotate.

  • Identitate de workload: o identitate pentru un apelant care nu este o persoană
  • Aceleași trei întrebări: o identitate pe care AWS o poate verifica, un domeniu nu mai larg decât sarcina, o înregistrare a ceea ce a făcut
  • Ce s-a schimbat: apelantul
Securitatea AWS pentru dezvoltatori

Ce urmează

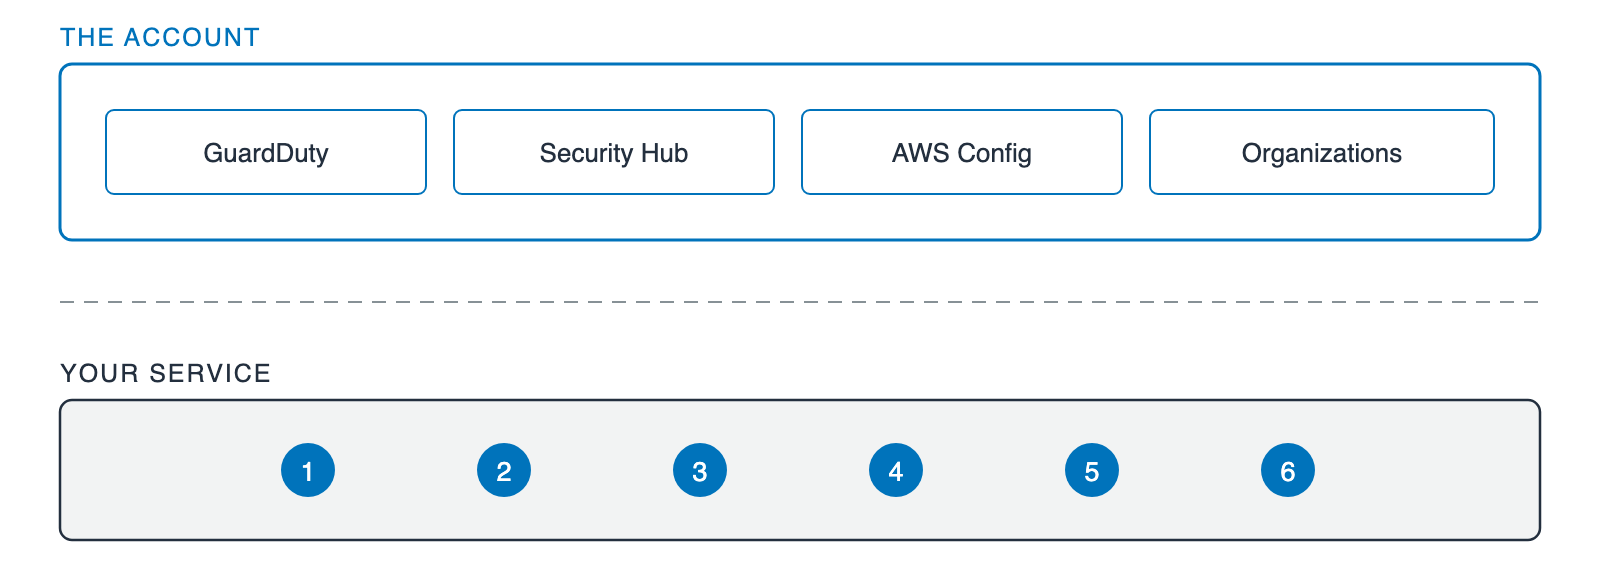
Două benzi suprapuse. Banda de sus, etichetată contul, conține patru casete egale: GuardDuty, Security Hub, AWS Config și Organizations. Sub o linie de separare punctată, banda de jos, etichetată serviciul tău, conține aceleași șase marcaje numerotate folosite anterior în video.

  • Serviciul tău: cele șase întrebări
  • Contul de deasupra: GuardDuty, Security Hub, AWS Config, Organizations
Securitatea AWS pentru dezvoltatori

Hai să exersăm!

Securitatea AWS pentru dezvoltatori

Preparing Video For Download...