कुंजी का नियंत्रण किसके पास है

डेवलपर्स के लिए AWS Security का उपयोग

Rahul Singh

Technical Product Manager

KMS कुंजी के दो प्रकार
AWS managed

  • सेवा द्वारा बनाई गई, उपनाम aws/s3
  • पॉलिसी पढ़ने योग्य, संपादन योग्य नहीं
  • कोई मासिक शुल्क नहीं

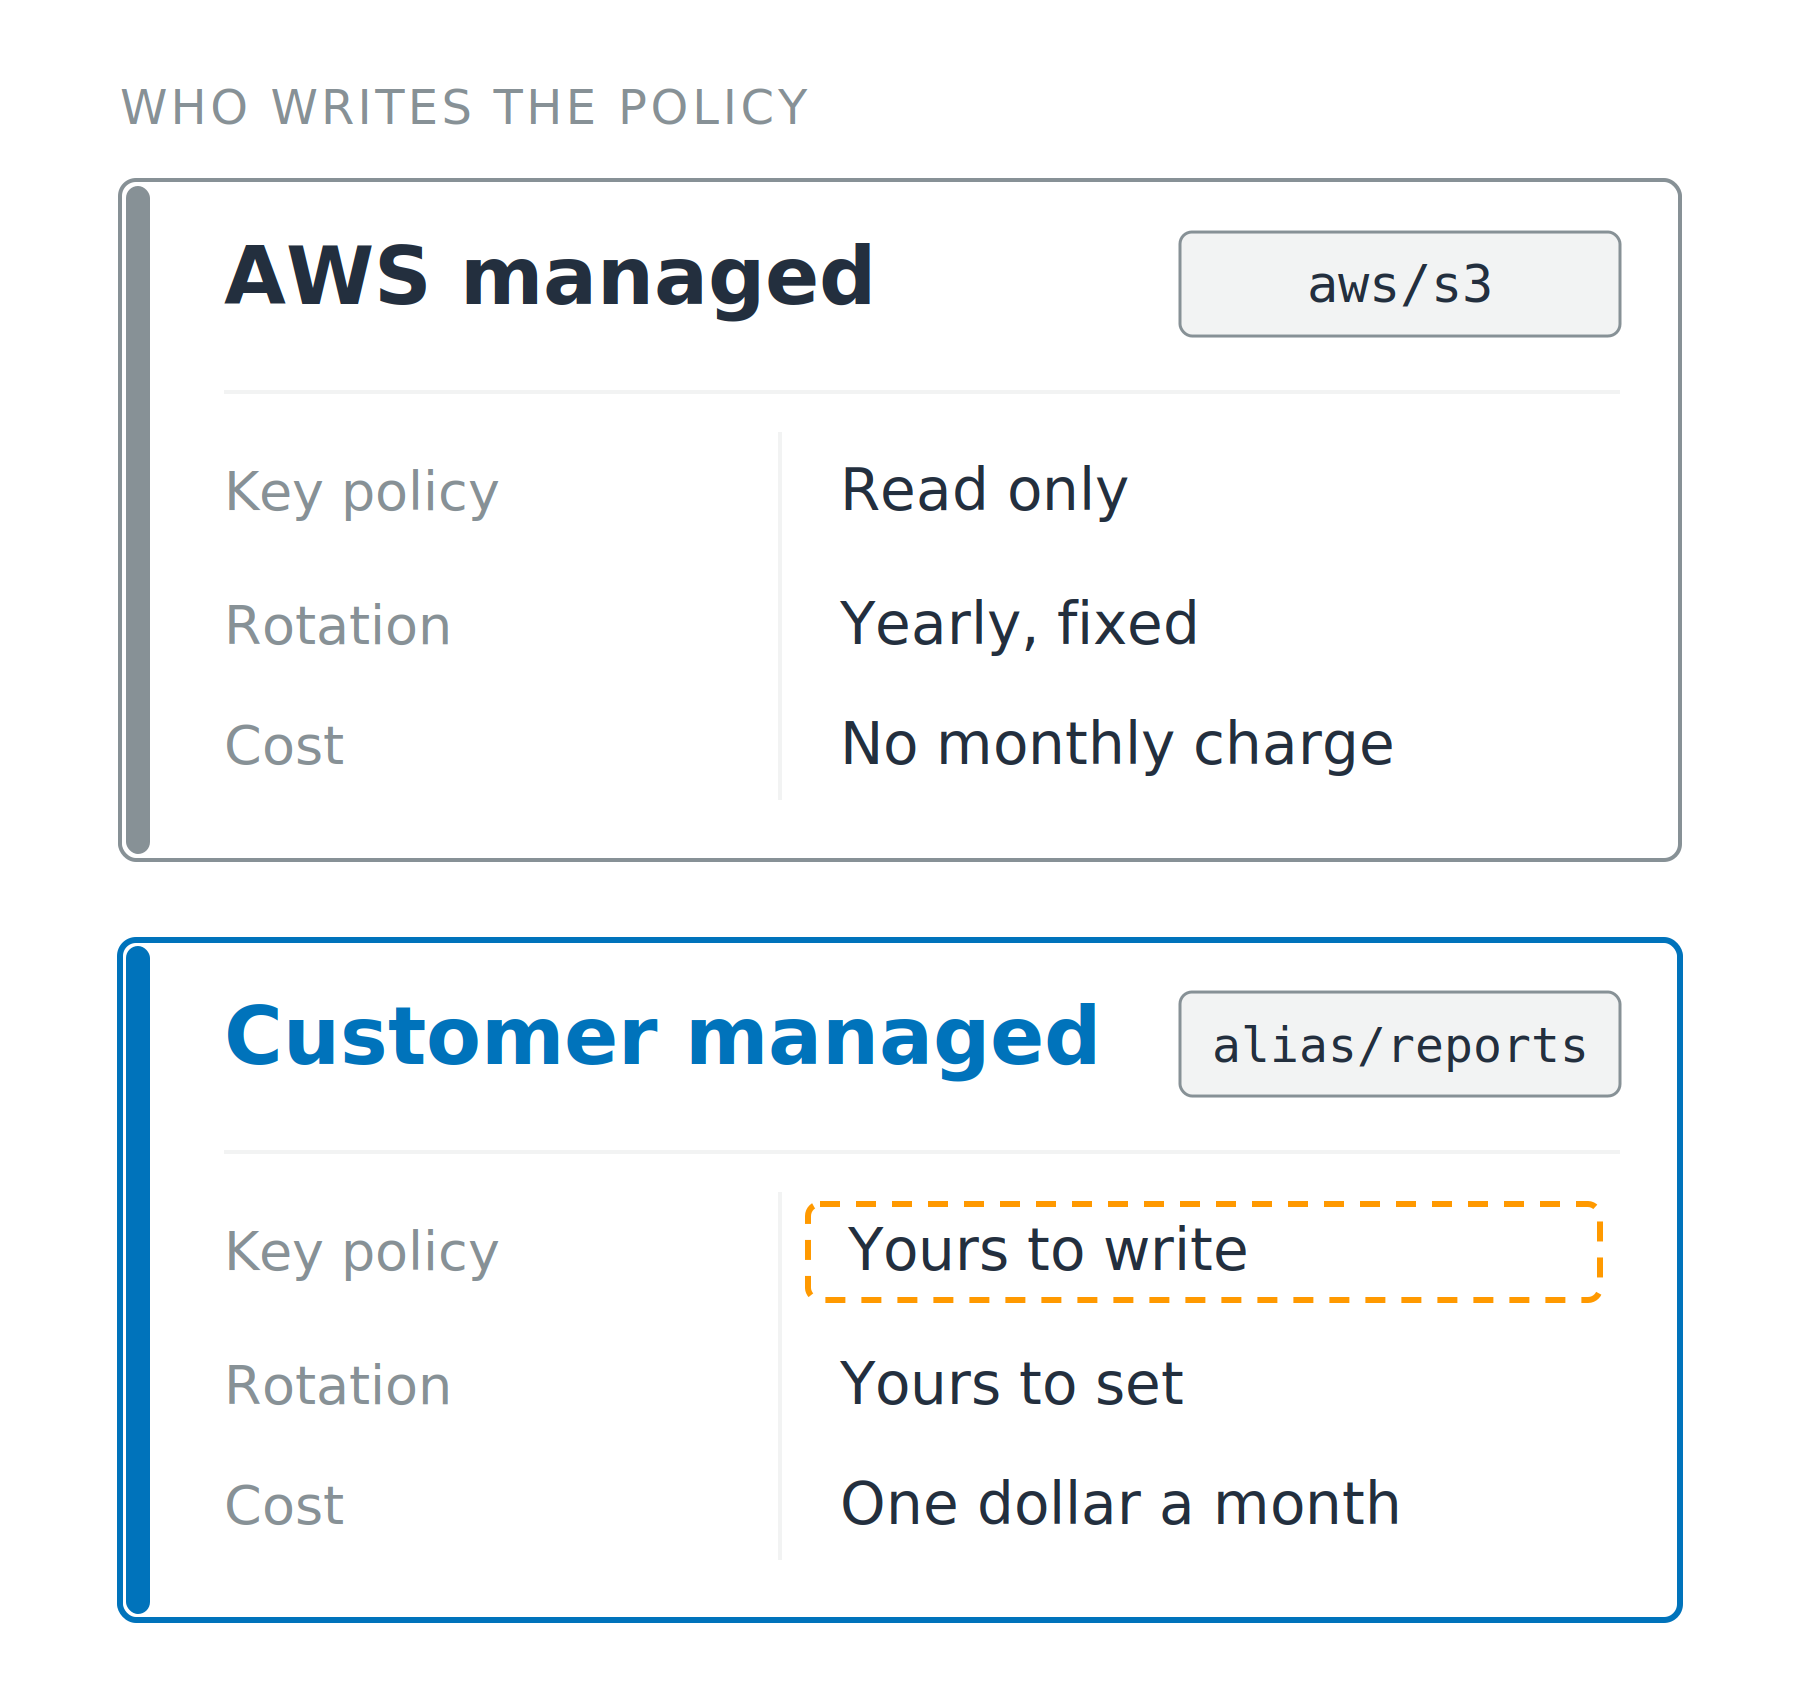
दो स्टैक्ड कार्ड जो तीन ही पंक्तियों पर AWS managed कुंजी और customer managed कुंजी की तुलना करते हैं: key policy, rotation और cost. Customer managed कार्ड की key policy पंक्ति हाइलाइट है. हर कार्ड पर उसका उपनाम है: aws स्लैश s3 और alias स्लैश reports.

डेवलपर्स के लिए AWS Security का उपयोग

KMS कुंजी के दो प्रकार

AWS managed

  • सेवा द्वारा बनाई गई, उपनाम aws/s3
  • पॉलिसी पढ़ने योग्य, संपादन योग्य नहीं
  • कोई मासिक शुल्क नहीं

Customer managed

  • आप बनाते हैं, उपनाम alias/reports, पॉलिसी आप लिखते हैं
  • रोटेशन अवधि आप तय करते हैं
  • प्रति कुंजी, प्रति माह एक डॉलर

दो स्टैक्ड कार्ड जो तीन ही पंक्तियों पर AWS managed कुंजी और customer managed कुंजी की तुलना करते हैं: key policy, rotation और cost. Customer managed कार्ड की key policy पंक्ति हाइलाइट है. हर कार्ड पर उसका उपनाम है: aws स्लैश s3 और alias स्लैश reports.

डेवलपर्स के लिए AWS Security का उपयोग

दो गेट, और दोनों खुलने चाहिए

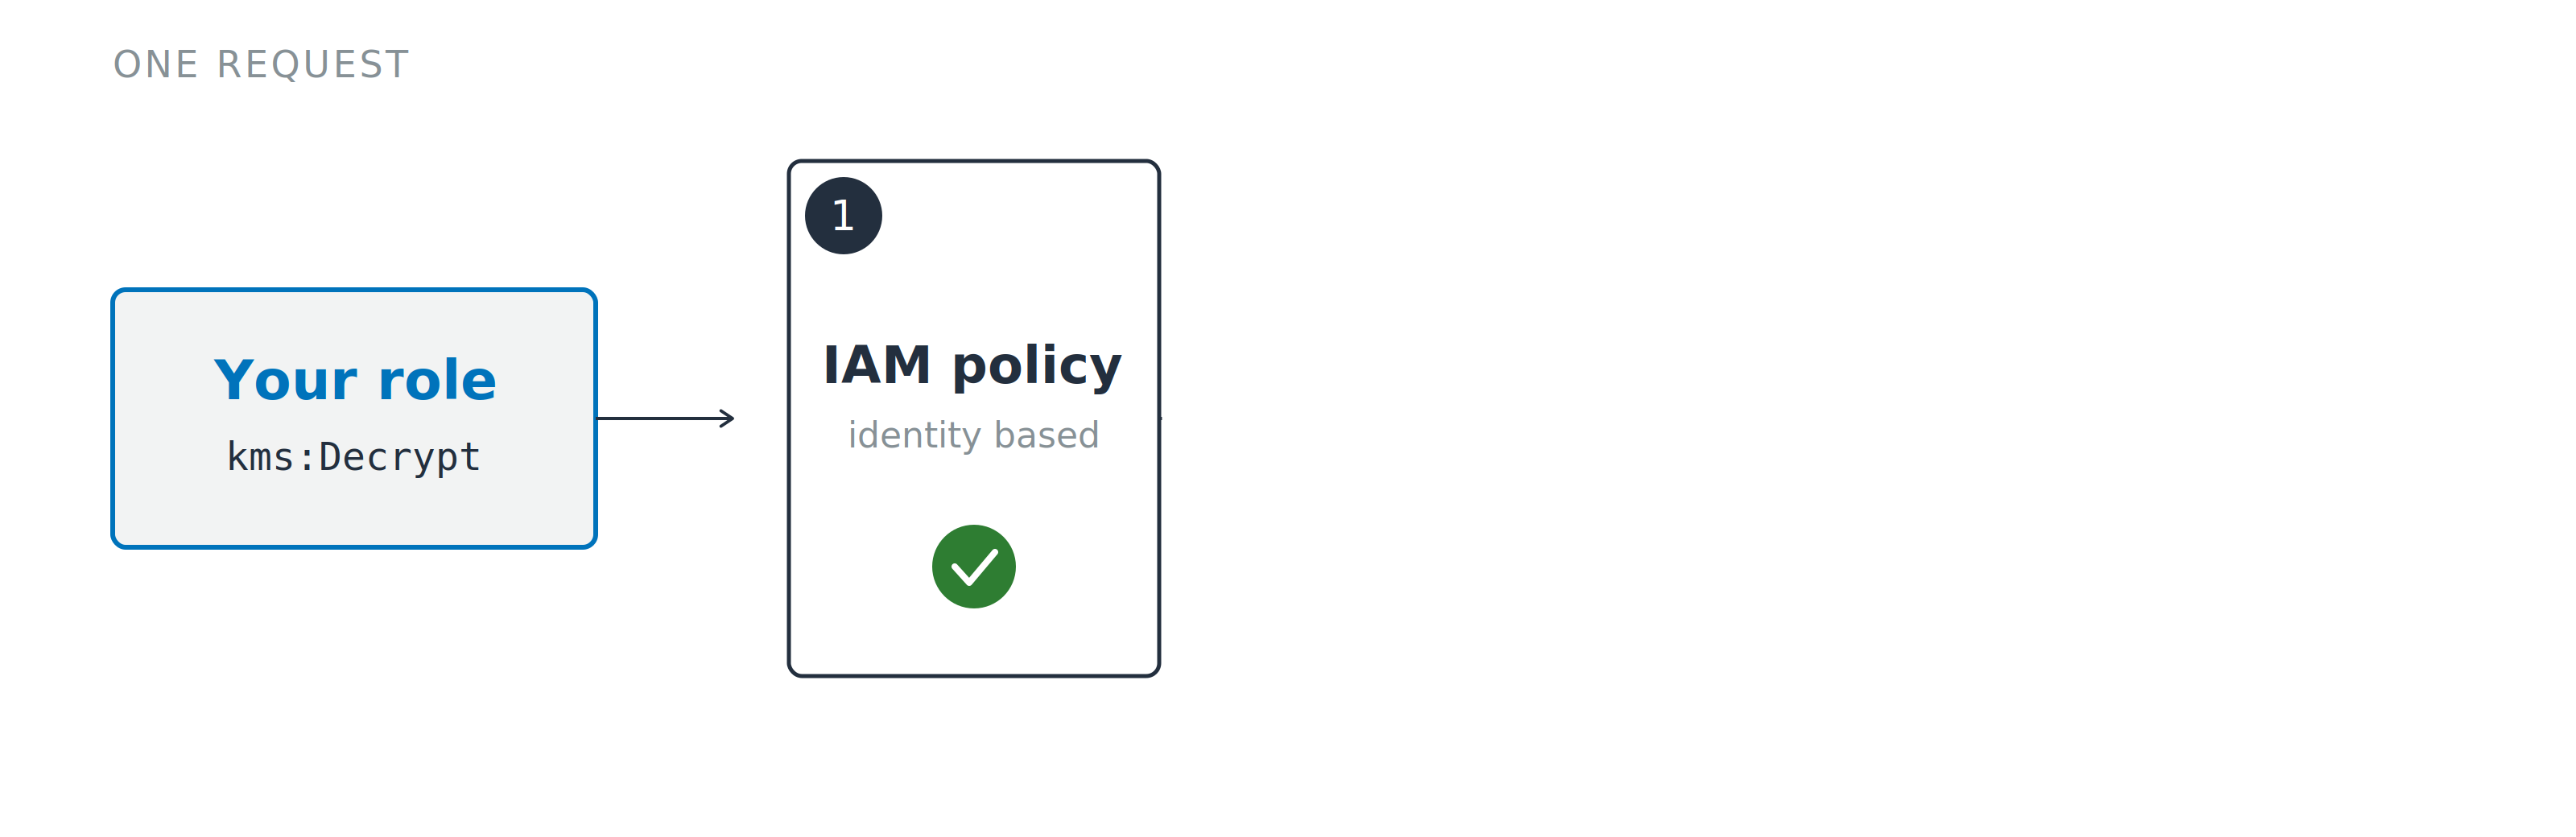
एक decrypt अनुरोध दो गेटों में पहले की ओर आता हुआ. IAM पॉलिसी गेट ठोस रेखा में, नंबर एक, और पीछे की key policy गेट डैश्ड ग्रे है, और दोनों ने अभी उत्तर नहीं दिया.

  1. IAM policy: कॉलर क्या माँग सकता है
डेवलपर्स के लिए AWS Security का उपयोग

दो गेट, और दोनों खुलने चाहिए

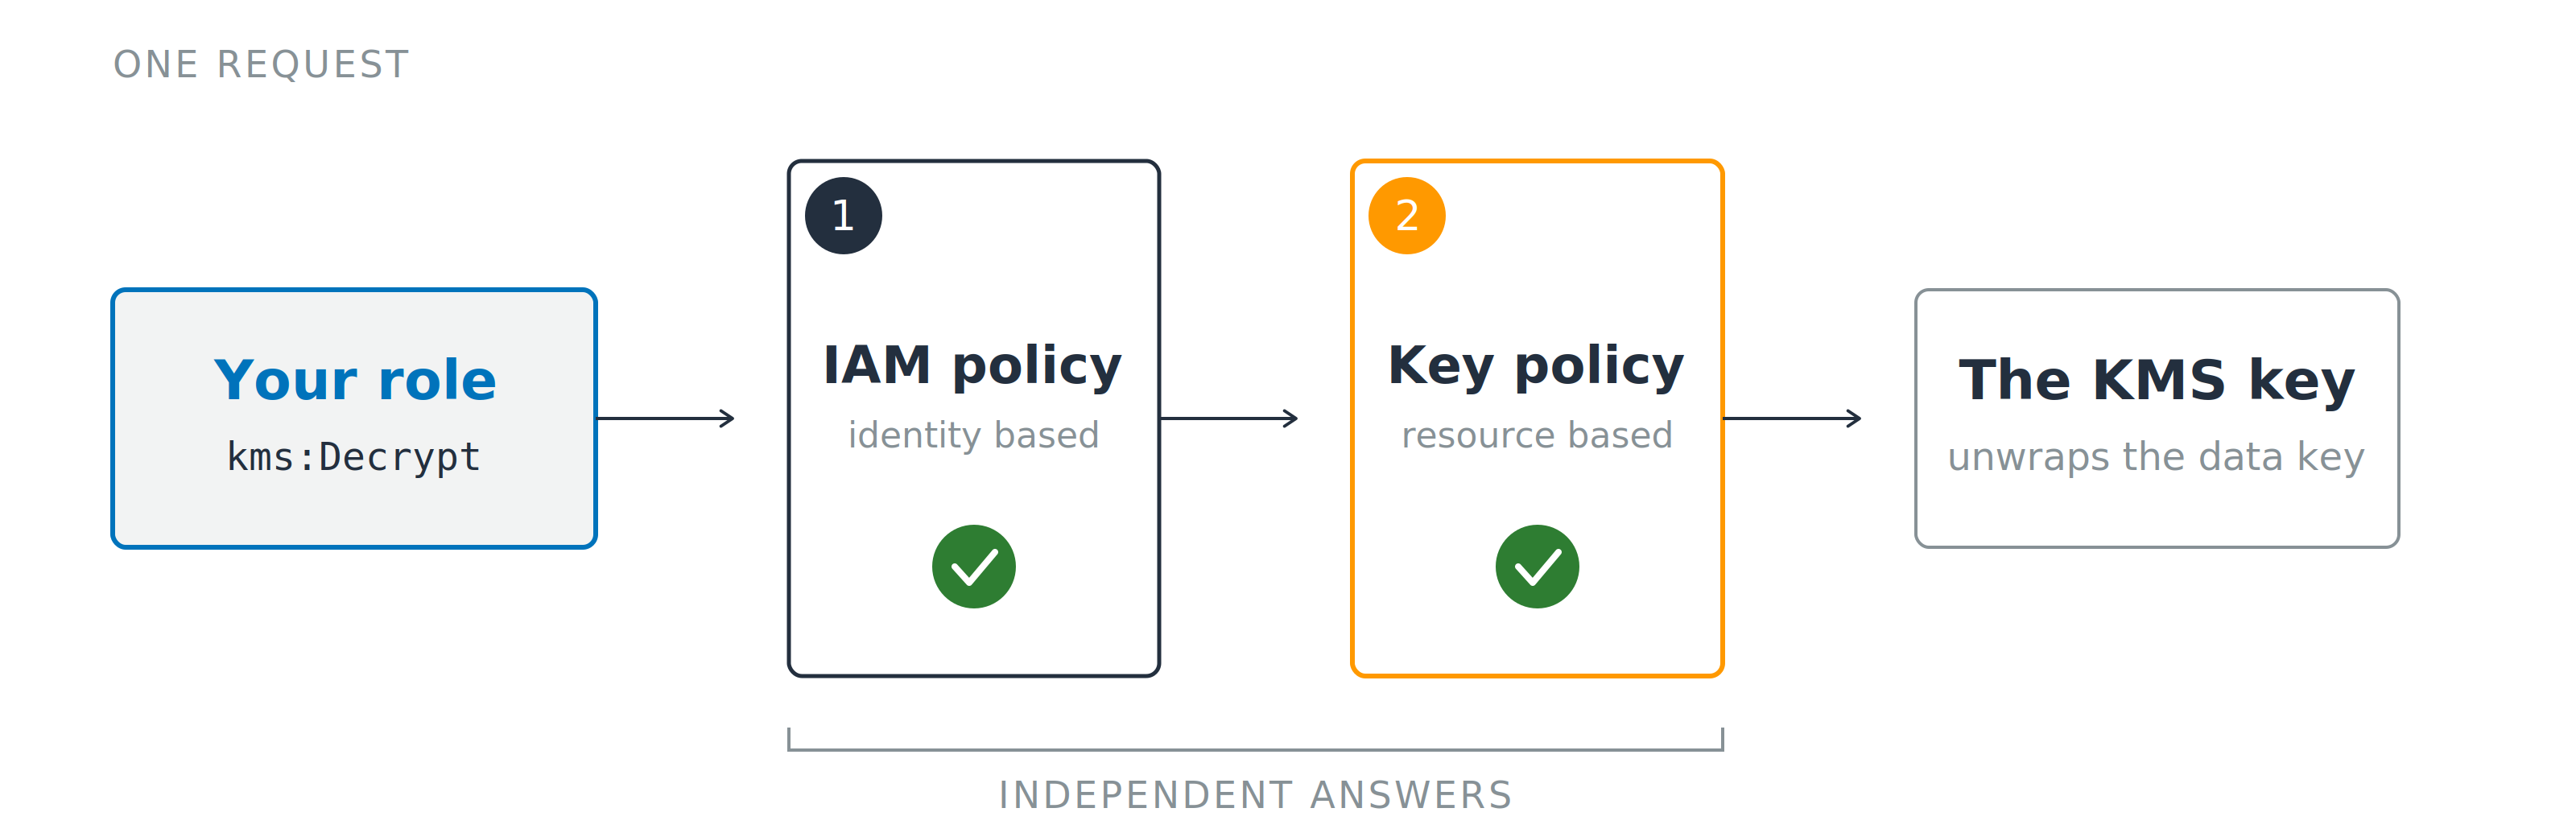
एक decrypt अनुरोध बाएँ से दाएँ दो क्रमांकित गेटों से गुजरता है, मार्कर एक IAM पॉलिसी और मार्कर दो key policy, फिर KMS कुंजी तक पहुँचता है. नीचे कोष्ठक दोनों गेटों को स्वतंत्र उत्तर बताते हैं.

  1. IAM policy: कॉलर क्या माँग सकता है
  2. Key policy: कुंजी किसे उत्तर देगी

Default key policy: IAM को सौंपती है

Grants: एक principal के लिए विशिष्ट key operations, खुद से रद्द योग्य

डेवलपर्स के लिए AWS Security का उपयोग

कुंजी आपके डेटा को छूती भी नहीं

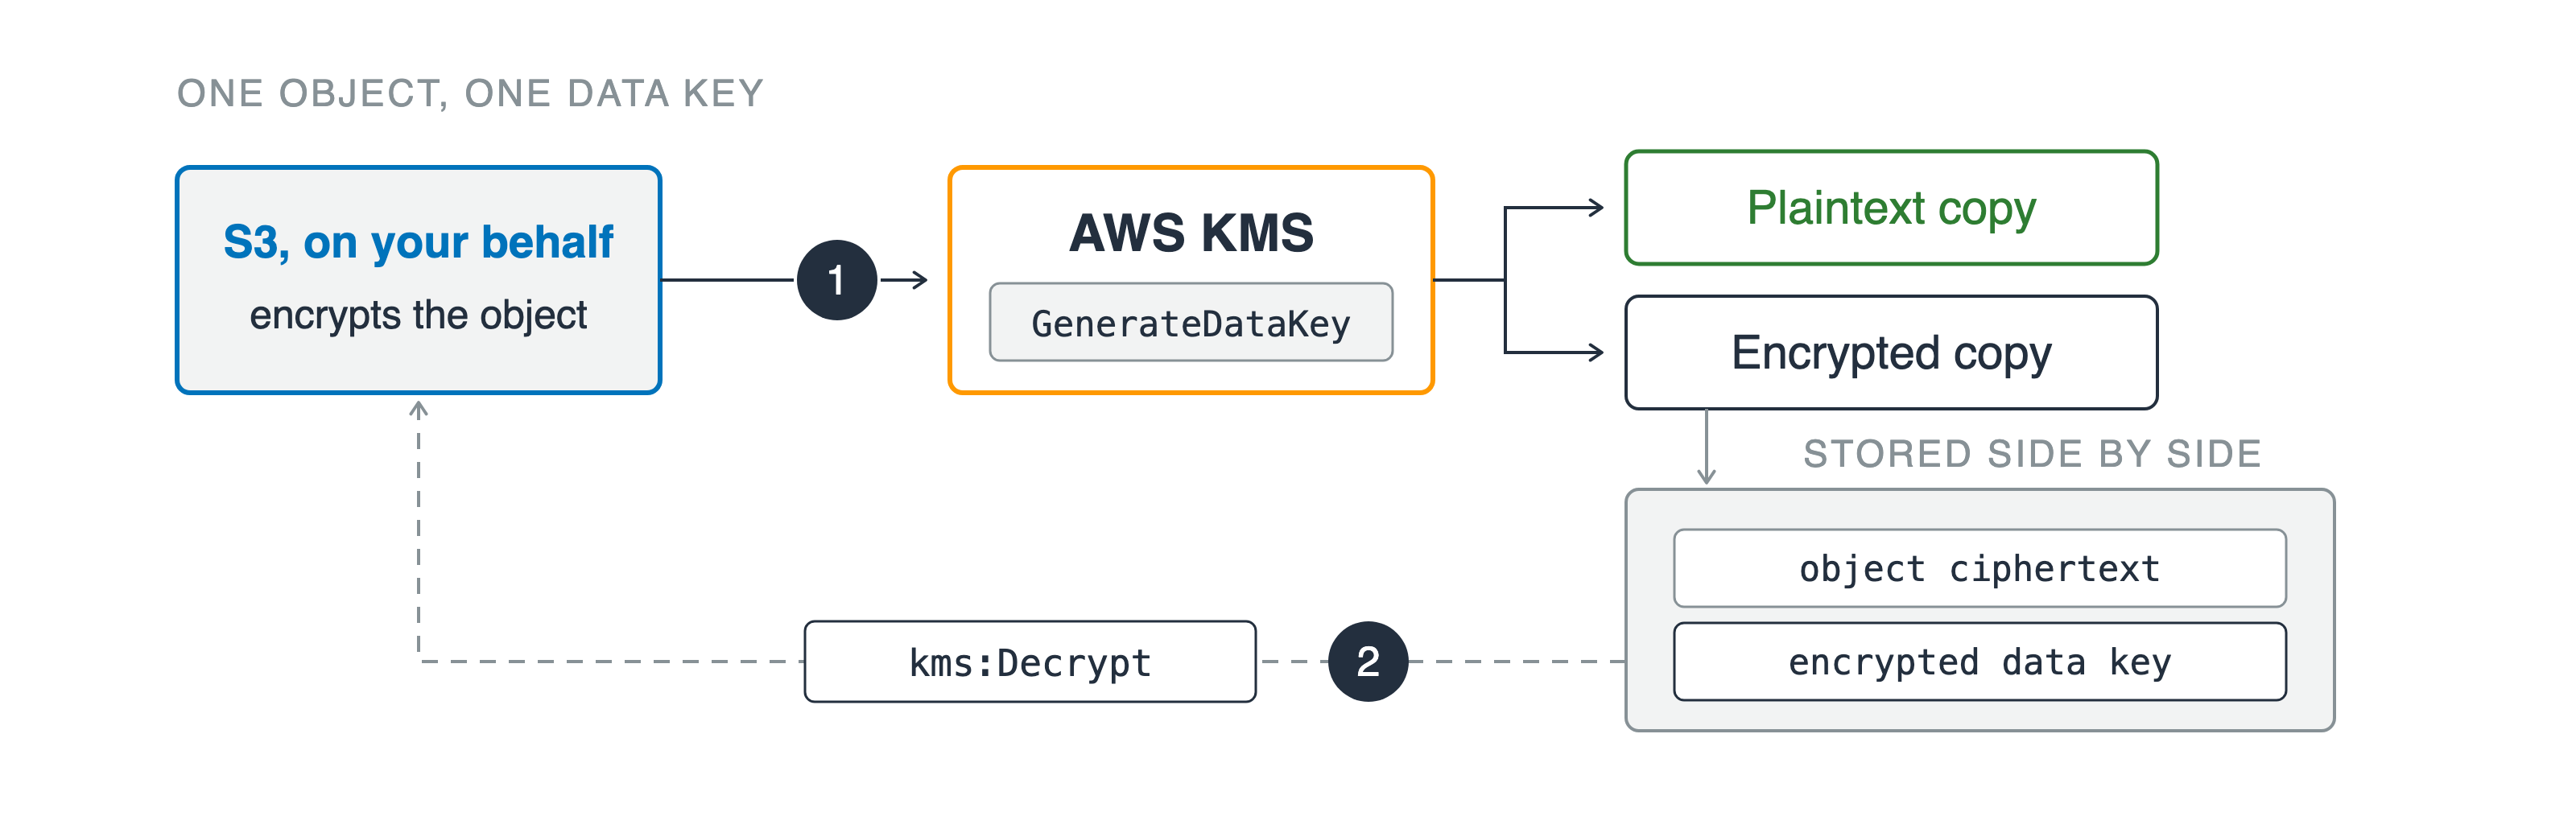
Amazon S3, आपकी ओर से कार्य करते हुए, मार्कर एक पर AWS KMS को कॉल करता है, और KMS एक data key को plaintext और एक encrypted कॉपी के रूप में लौटाता है. Encrypted कॉपी ऑब्जेक्ट ciphertext के पास स्टोर होती है, और डैश्ड रिटर्न पथ मार्कर दो पर decrypt कॉल से होकर लौटता है.

Envelope encryption

सीधी एन्क्रिप्शन: 4 KB की सीमा

डेवलपर्स के लिए AWS Security का उपयोग

कुंजी आपके डेटा को छूती भी नहीं

Amazon S3, आपकी ओर से कार्य करते हुए, मार्कर एक पर AWS KMS को कॉल करता है, और KMS एक data key को plaintext और एक encrypted कॉपी के रूप में लौटाता है. Encrypted कॉपी ऑब्जेक्ट ciphertext के पास स्टोर होती है, और डैश्ड रिटर्न पथ मार्कर दो पर decrypt कॉल से होकर लौटता है.

Envelope encryption

सीधी एन्क्रिप्शन: 4 KB की सीमा

  1. GenerateDataKey, दो प्रतियाँ वापस
  2. स्टोर की गई कॉपी पर kms:Decrypt
डेवलपर्स के लिए AWS Security का उपयोग

अकाउंट्स के पार, कोई दोनों हिस्से नहीं देखता
कॉलर का अकाउंट

  • IAM में क्रिया अलाउड
  • संसाधन: key ARN

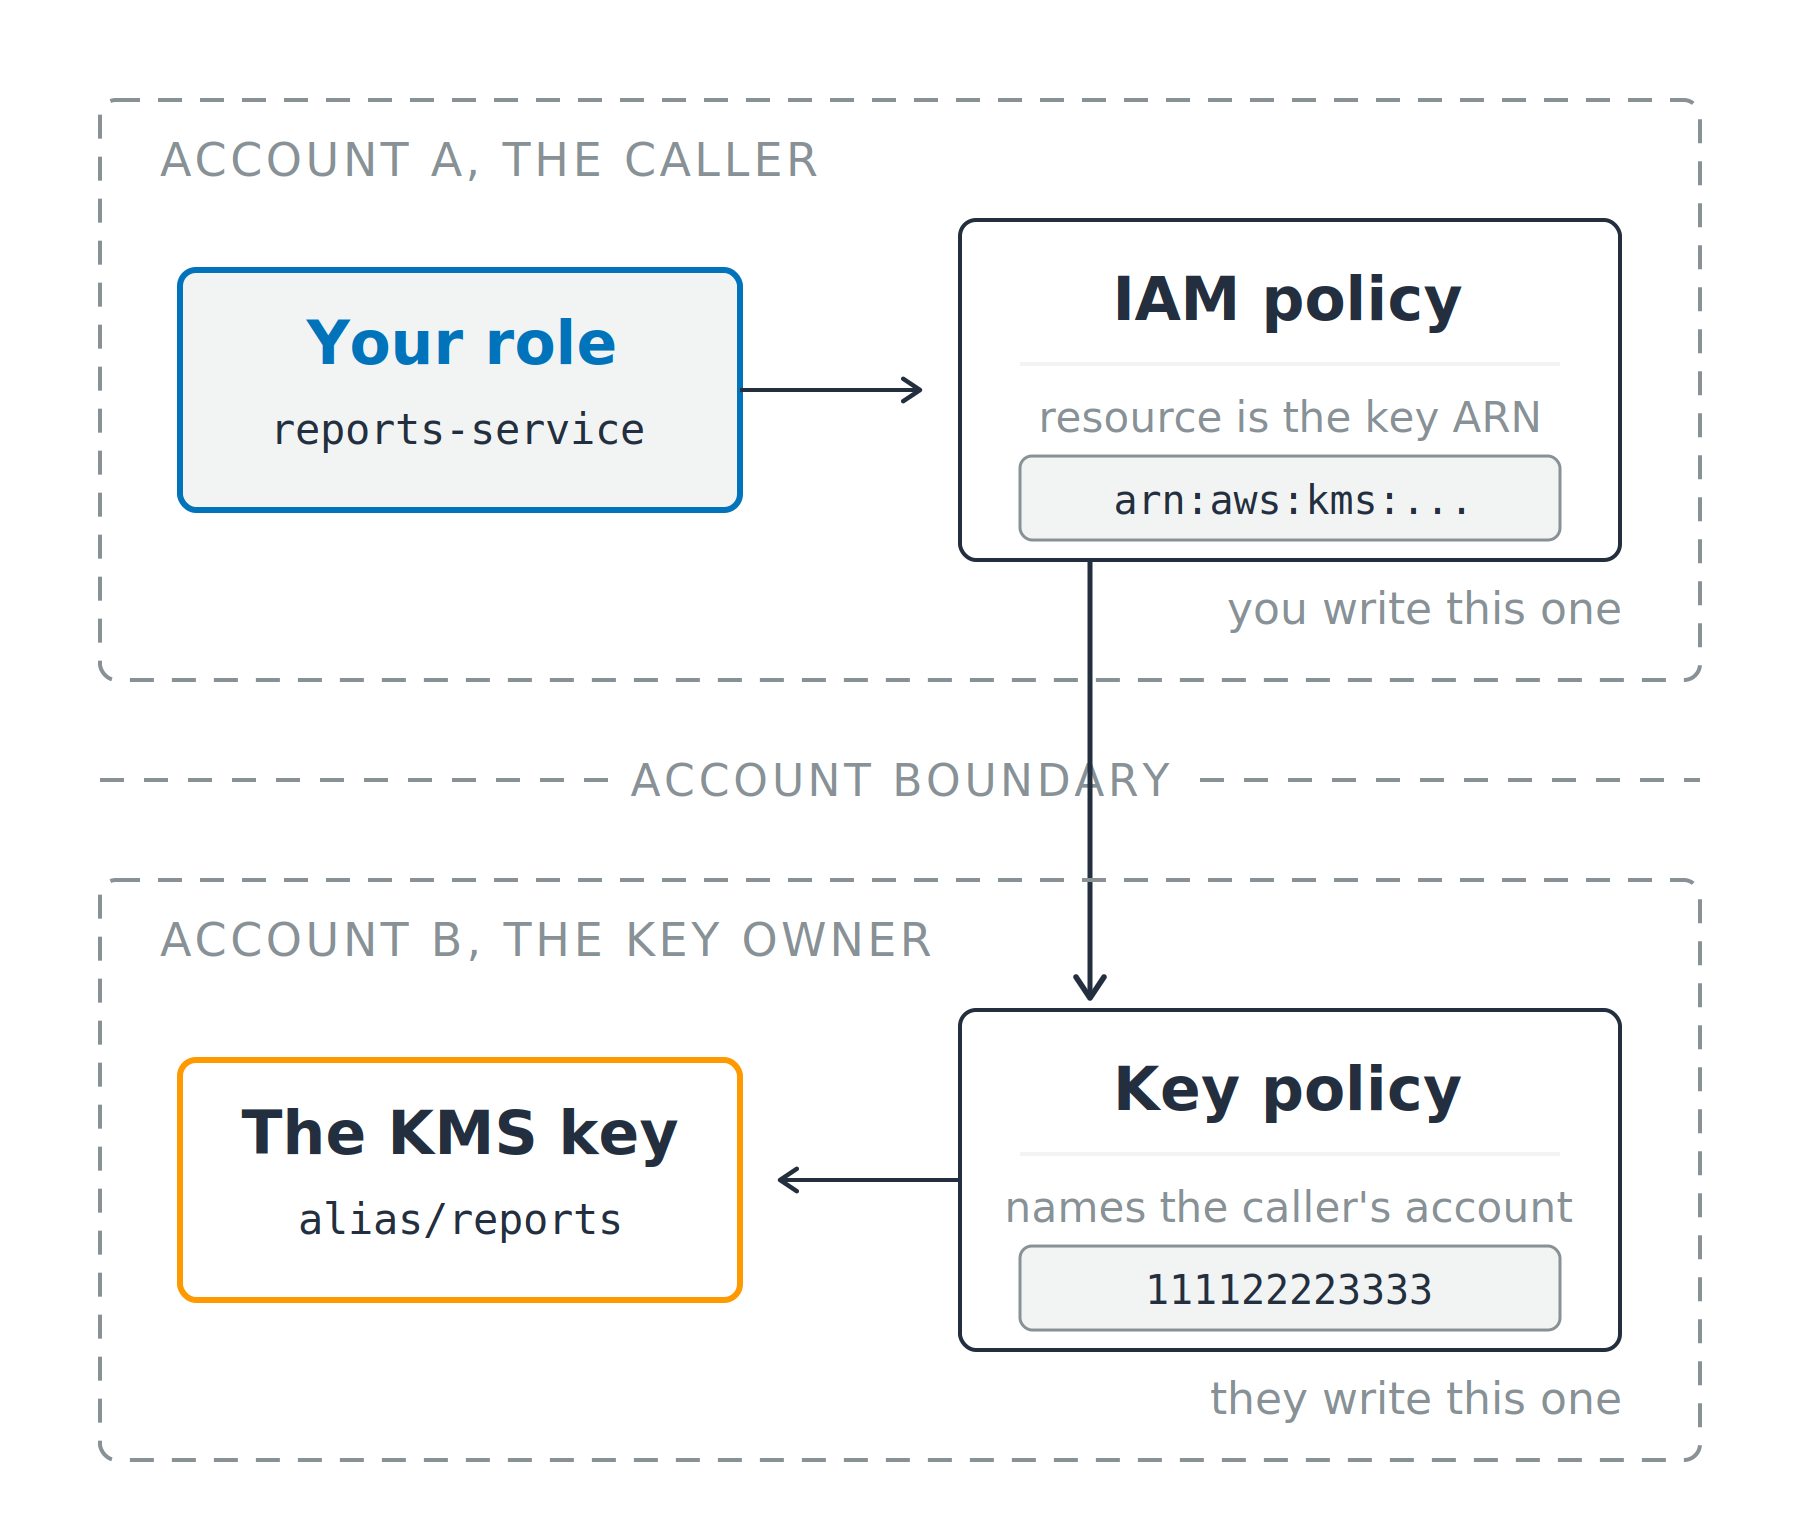
दो डैश्ड अकाउंट पैनल जिन्हें एक अकाउंट सीमा अलग करती है. ऊपरी पैनल में कॉलर की role और IAM पॉलिसी, निचले में key policy और KMS कुंजी, और अनुरोध उनके बीच की सीमा पार करता है.

डेवलपर्स के लिए AWS Security का उपयोग

अकाउंट्स के पार, कोई दोनों हिस्से नहीं देखता

कॉलर का अकाउंट

  • IAM में क्रिया अलाउड
  • संसाधन: key ARN

कुंजी मालिक का अकाउंट

  • कॉलर को नामित करती key policy
  • वह अकाउंट, या उसका कोई role

दो डैश्ड अकाउंट पैनल जिन्हें एक अकाउंट सीमा अलग करती है. ऊपरी पैनल में कॉलर की role और IAM पॉलिसी, निचले में key policy और KMS कुंजी, और अनुरोध उनके बीच की सीमा पार करता है.

डेवलपर्स के लिए AWS Security का उपयोग

अनुमान नहीं, अस्वीकृति पढ़ें

Identity based

  • AccessDeniedException, फिर वह क्लॉज जो गेट का नाम बताता है

  • no identity-based policy allows

  • कॉलर की IAM पॉलिसी ठीक करें


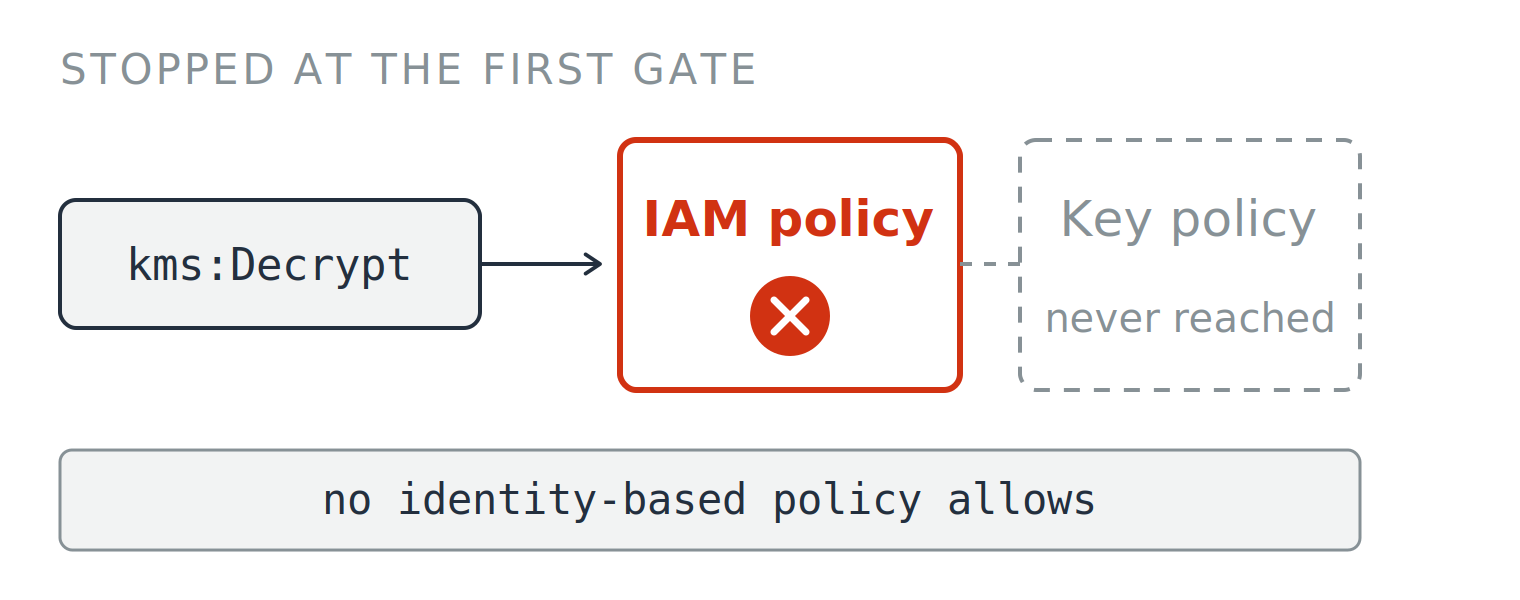
एक decrypt अनुरोध पहले गेट पर रुकता है, जहाँ IAM पॉलिसी पर लाल क्रॉस है और पीछे की key policy ग्रे होकर पहुँची ही नहीं. नीचे कैप्शन: no identity-based policy allows.


डेवलपर्स के लिए AWS Security का उपयोग

अनुमान नहीं, अस्वीकृति पढ़ें

Identity based

  • AccessDeniedException, फिर वह क्लॉज जो गेट का नाम बताता है

  • no identity-based policy allows

  • कॉलर की IAM पॉलिसी ठीक करें

Resource based

  • no resource-based policy allows
  • key policy ठीक करें

एक decrypt अनुरोध पहले गेट पर रुकता है, जहाँ IAM पॉलिसी पर लाल क्रॉस है और पीछे की key policy ग्रे होकर पहुँची ही नहीं. नीचे कैप्शन: no identity-based policy allows.

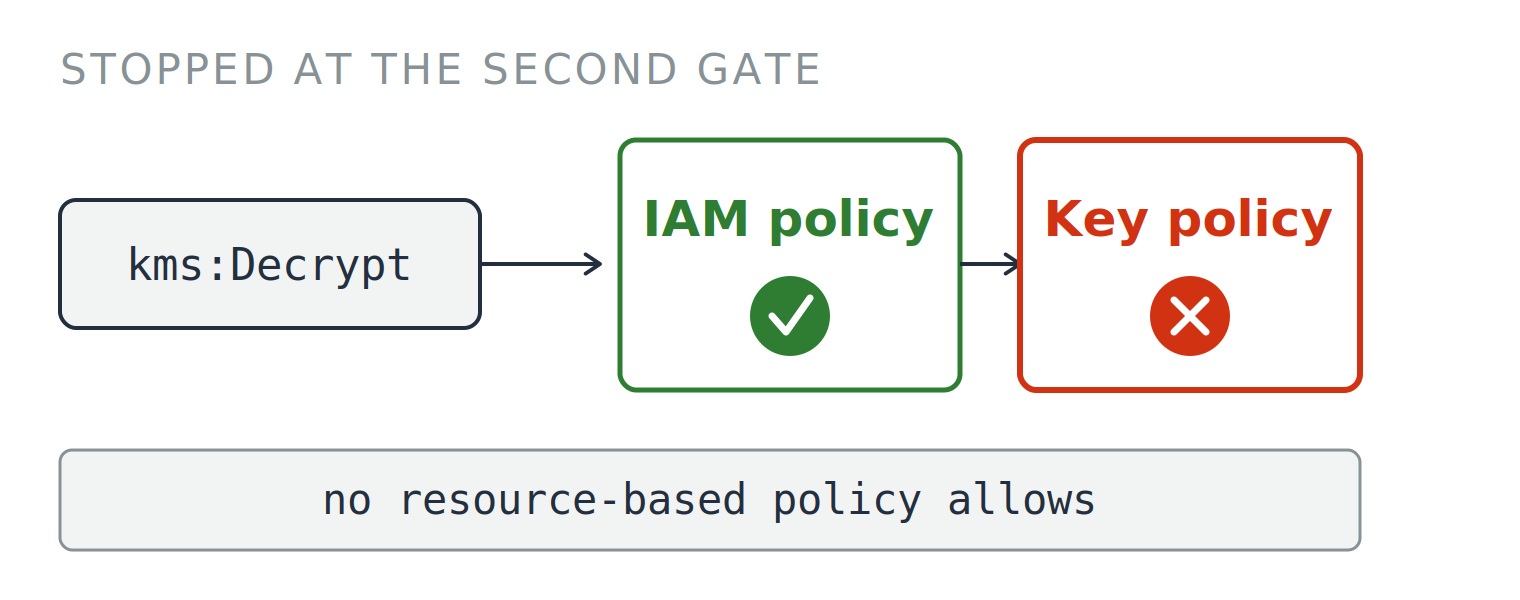
एक decrypt अनुरोध हरे-चिह्नित IAM पॉलिसी से पास होकर दूसरे गेट पर रुकता है, जहाँ key policy पर लाल क्रॉस है. नीचे कैप्शन: no resource-based policy allows.

डेवलपर्स के लिए AWS Security का उपयोग

रोटेशन असल में क्या बदलता है

ऑटोमैटिक रोटेशन

  • डिफॉल्ट 365 दिन
  • रेंज 90 से 2,560 दिन

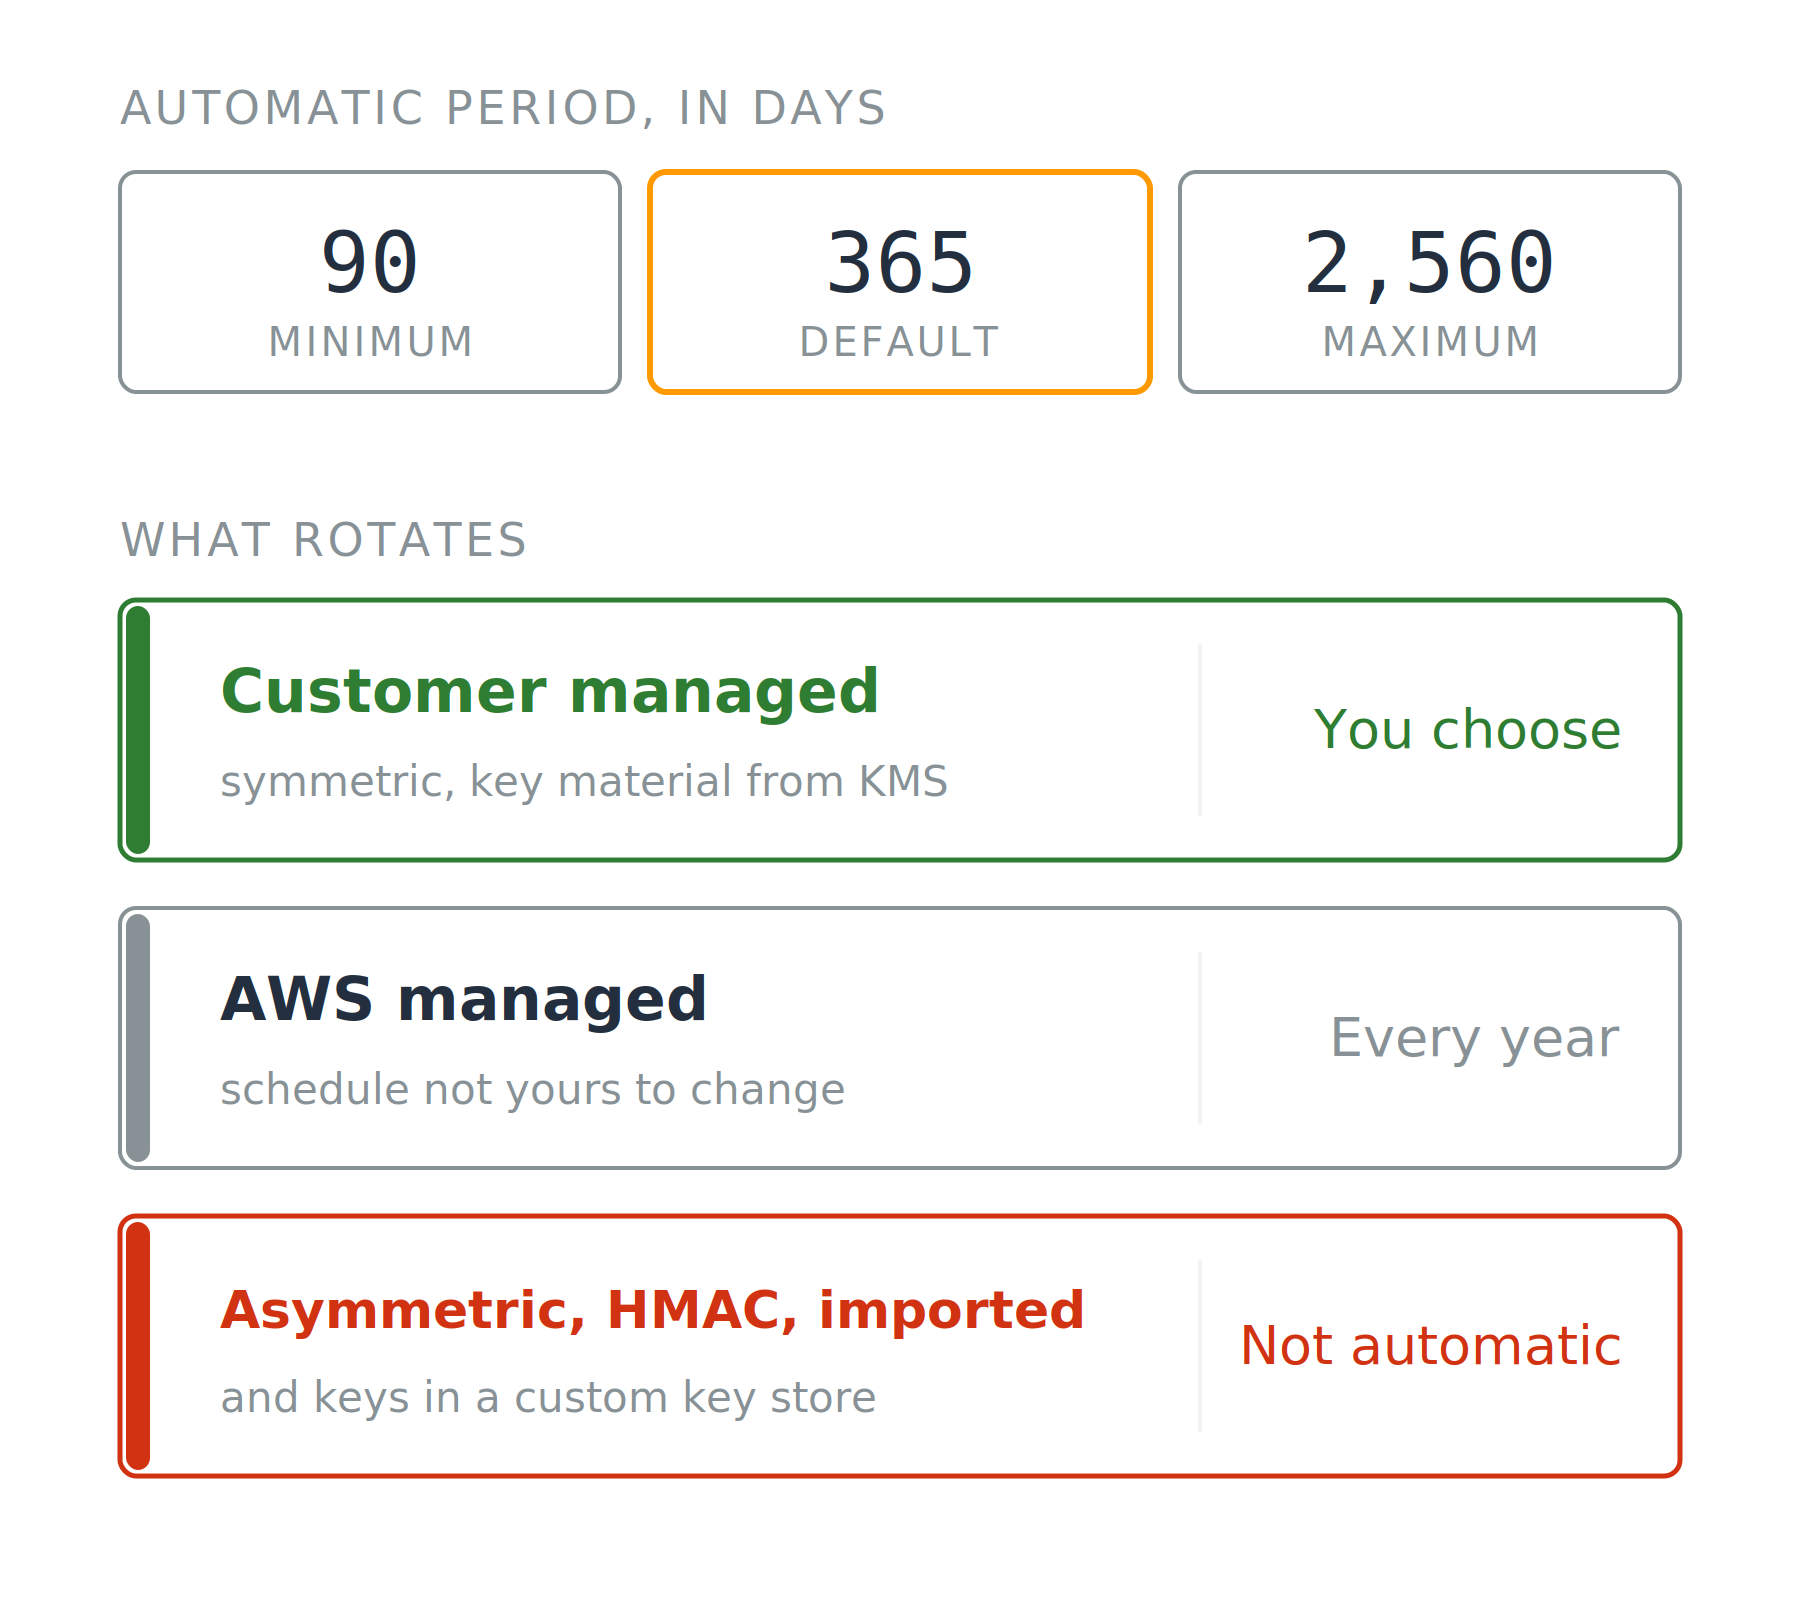
तीन कार्ड जो दिनों में न्यूनतम, डिफॉल्ट और अधिकतम ऑटोमैटिक रोटेशन अवधि दिखाते हैं, और नीचे तीन पंक्तियाँ बताती हैं कौन-सी कुंजियाँ कब रोटेट होती हैं.

डेवलपर्स के लिए AWS Security का उपयोग

रोटेशन असल में क्या बदलता है

ऑटोमैटिक रोटेशन

  • डिफॉल्ट 365 दिन
  • रेंज 90 से 2,560 दिन

ऑन-डिमांड

  • RotateKeyOnDemand, प्रति कुंजी अधिकतम 25 बार

दो सीमाएँ

  • AWS managed keys, वार्षिक पर फिक्स्ड
  • ऑटोमैटिक रोटेशन: केवल symmetric, KMS-जनरेटेड मटेरियल

तीन कार्ड जो दिनों में न्यूनतम, डिफॉल्ट और अधिकतम ऑटोमैटिक रोटेशन अवधि दिखाते हैं, और नीचे तीन पंक्तियाँ बताती हैं कौन-सी कुंजियाँ कब रोटेट होती हैं.

डेवलपर्स के लिए AWS Security का उपयोग

रोटेशन क्या नहीं सुधारता

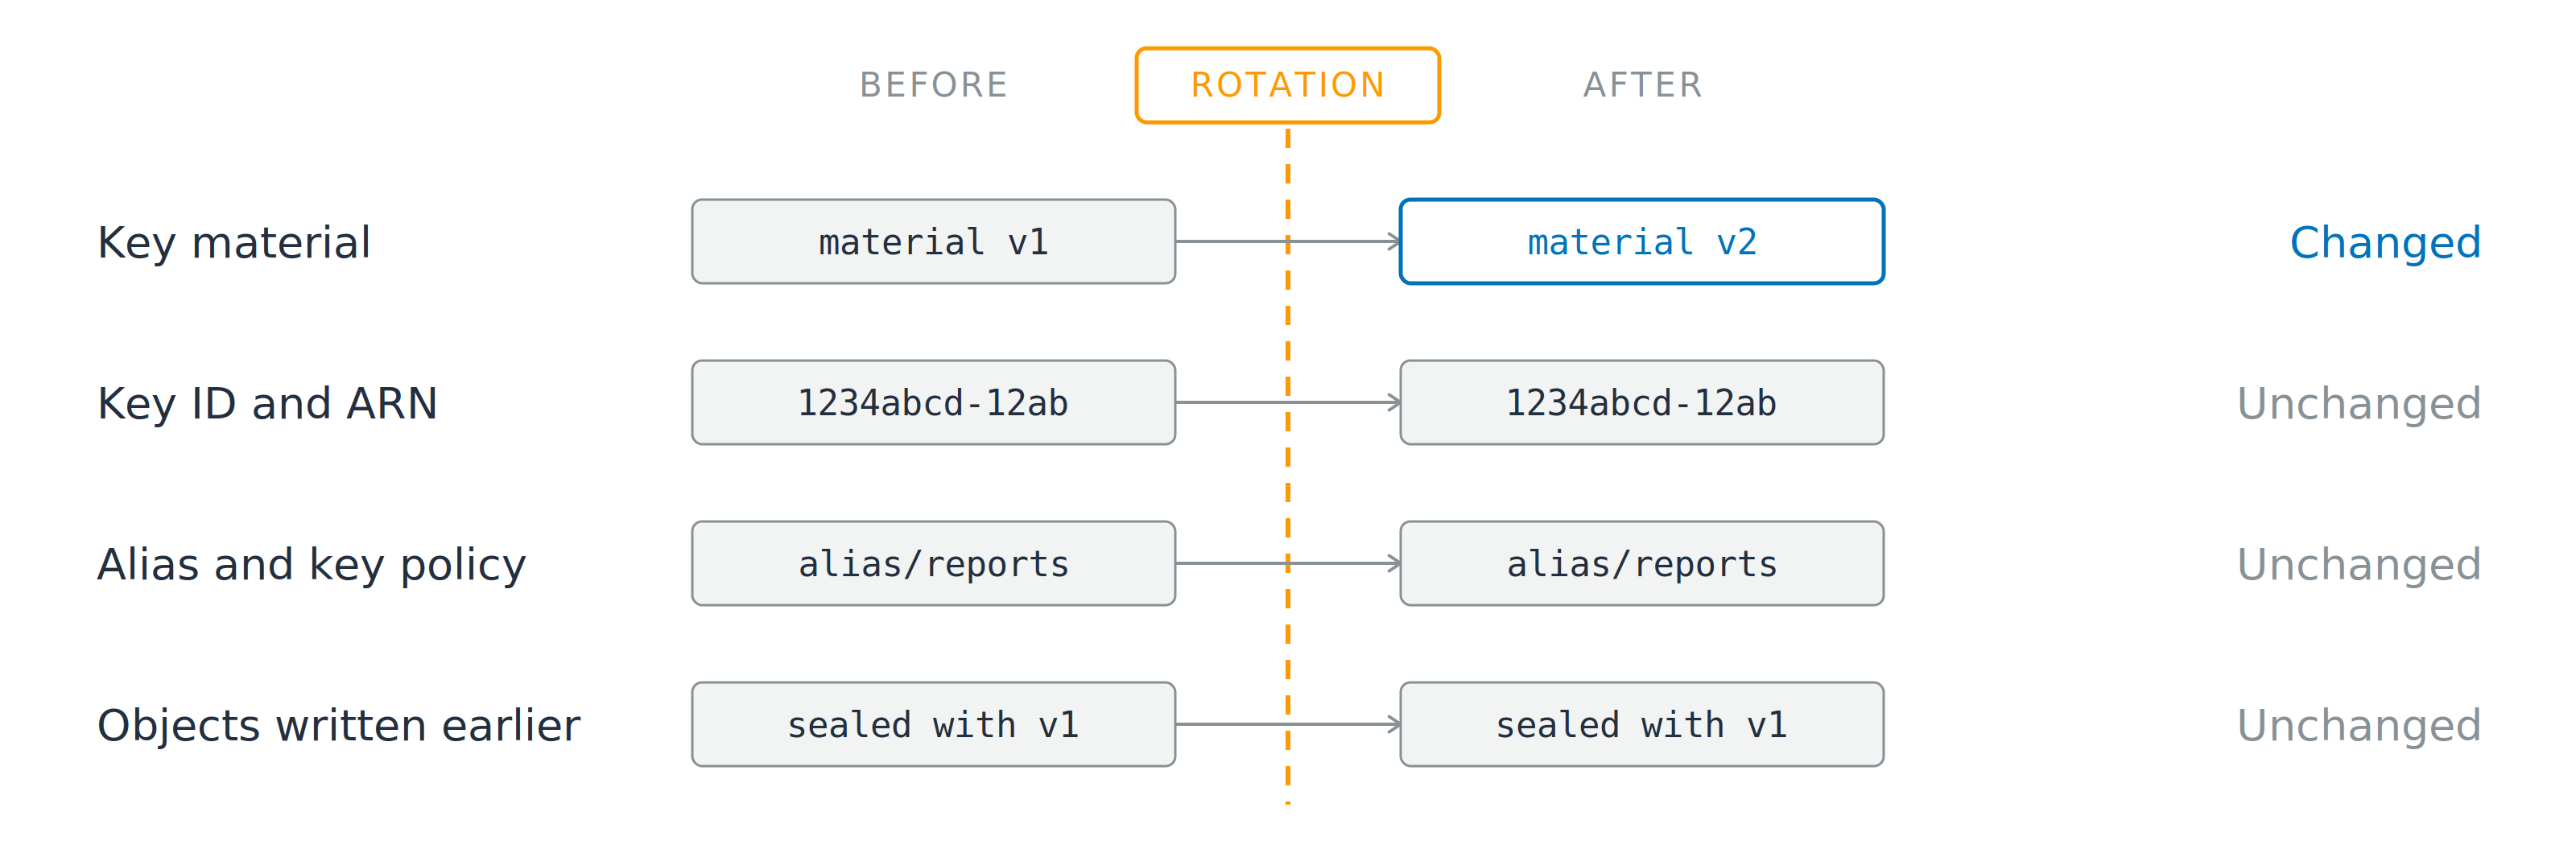
चार पंक्तियाँ, रोटेशन लाइन के दोनों ओर तुलना. Key material पंक्ति संस्करण एक से दो में बदलती है, जबकि key identifier, उपनाम और key policy, और पहले लिखे ऑब्जेक्ट दोनों ओर समान हैं.

बदलता है: बैकिंग key material

नहीं बदलता: key ID, ARN, उपनाम, key policy

डेवलपर्स के लिए AWS Security का उपयोग

रोटेशन क्या नहीं सुधारता

चार पंक्तियाँ, रोटेशन लाइन के दोनों ओर तुलना. Key material पंक्ति संस्करण एक से दो में बदलती है, जबकि key identifier, उपनाम और key policy, और पहले लिखे ऑब्जेक्ट दोनों ओर समान हैं.

बदलता है: बैकिंग key material

नहीं बदलता: key ID, ARN, उपनाम, key policy

  • आपके कोड में कुछ बदलना नहीं
  • पुराने ऑब्जेक्ट, और बहुत-व्यापक पॉलिसी: दोनों अपरिवर्तित
डेवलपर्स के लिए AWS Security का उपयोग

तो इसे ऑन क्यों करें

क्या फायदा

  • एक संस्करण कभी आपके सारे डेटा को कवर नहीं करता
  • अनुपालन और कॉन्ट्रैक्ट नियम जो रोटेशन अनिवार्य करते हैं

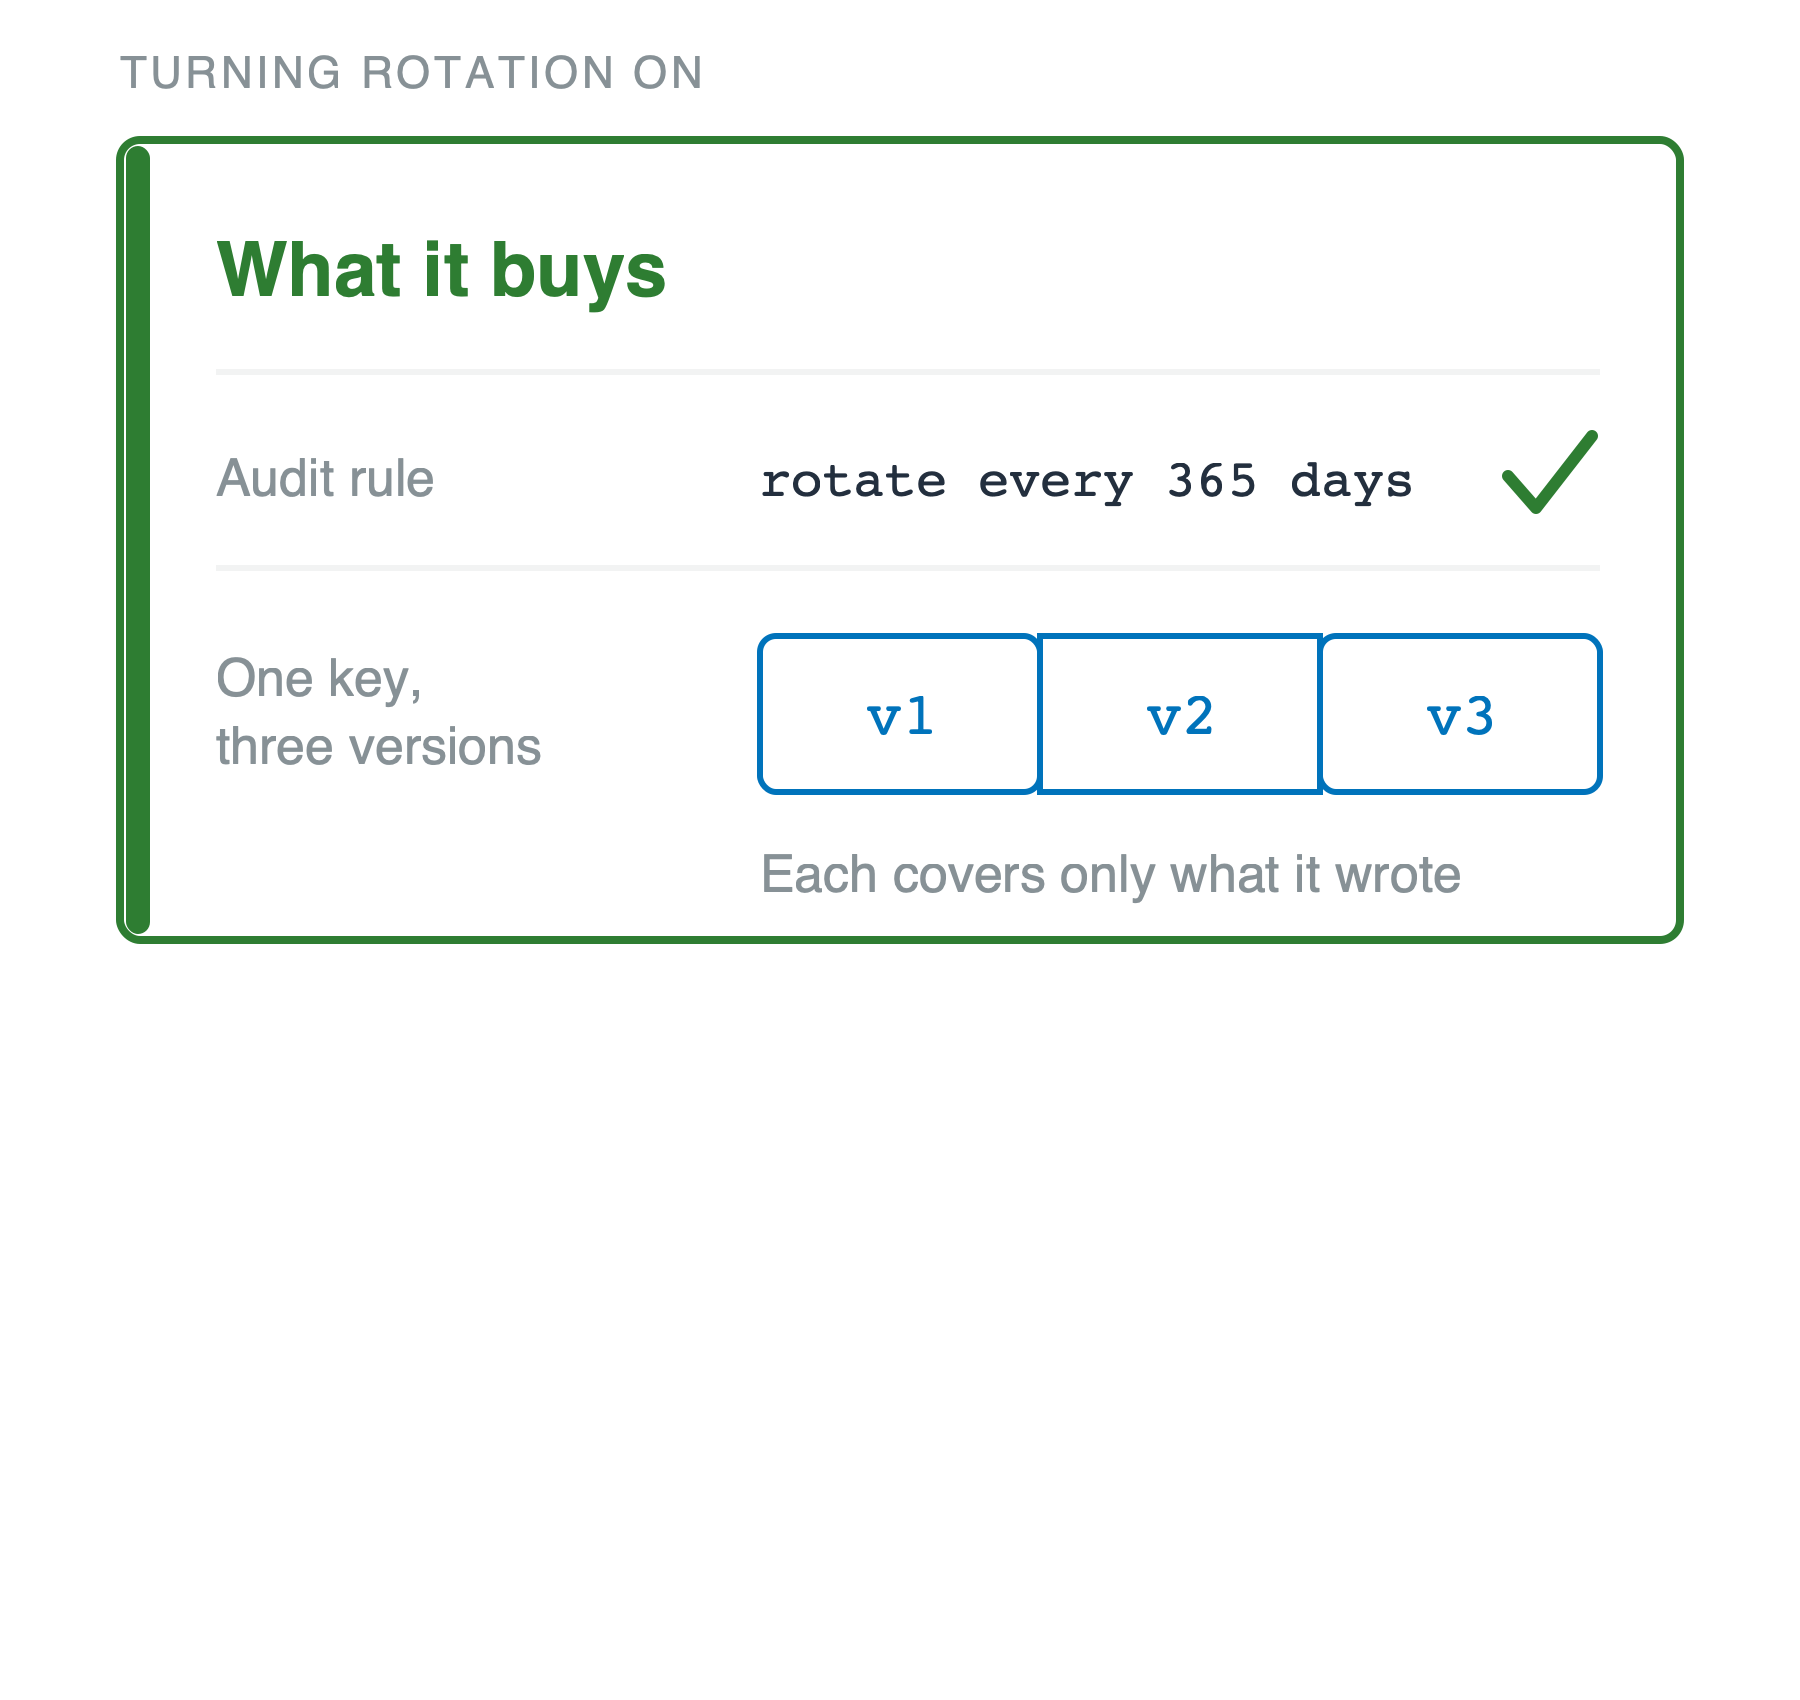
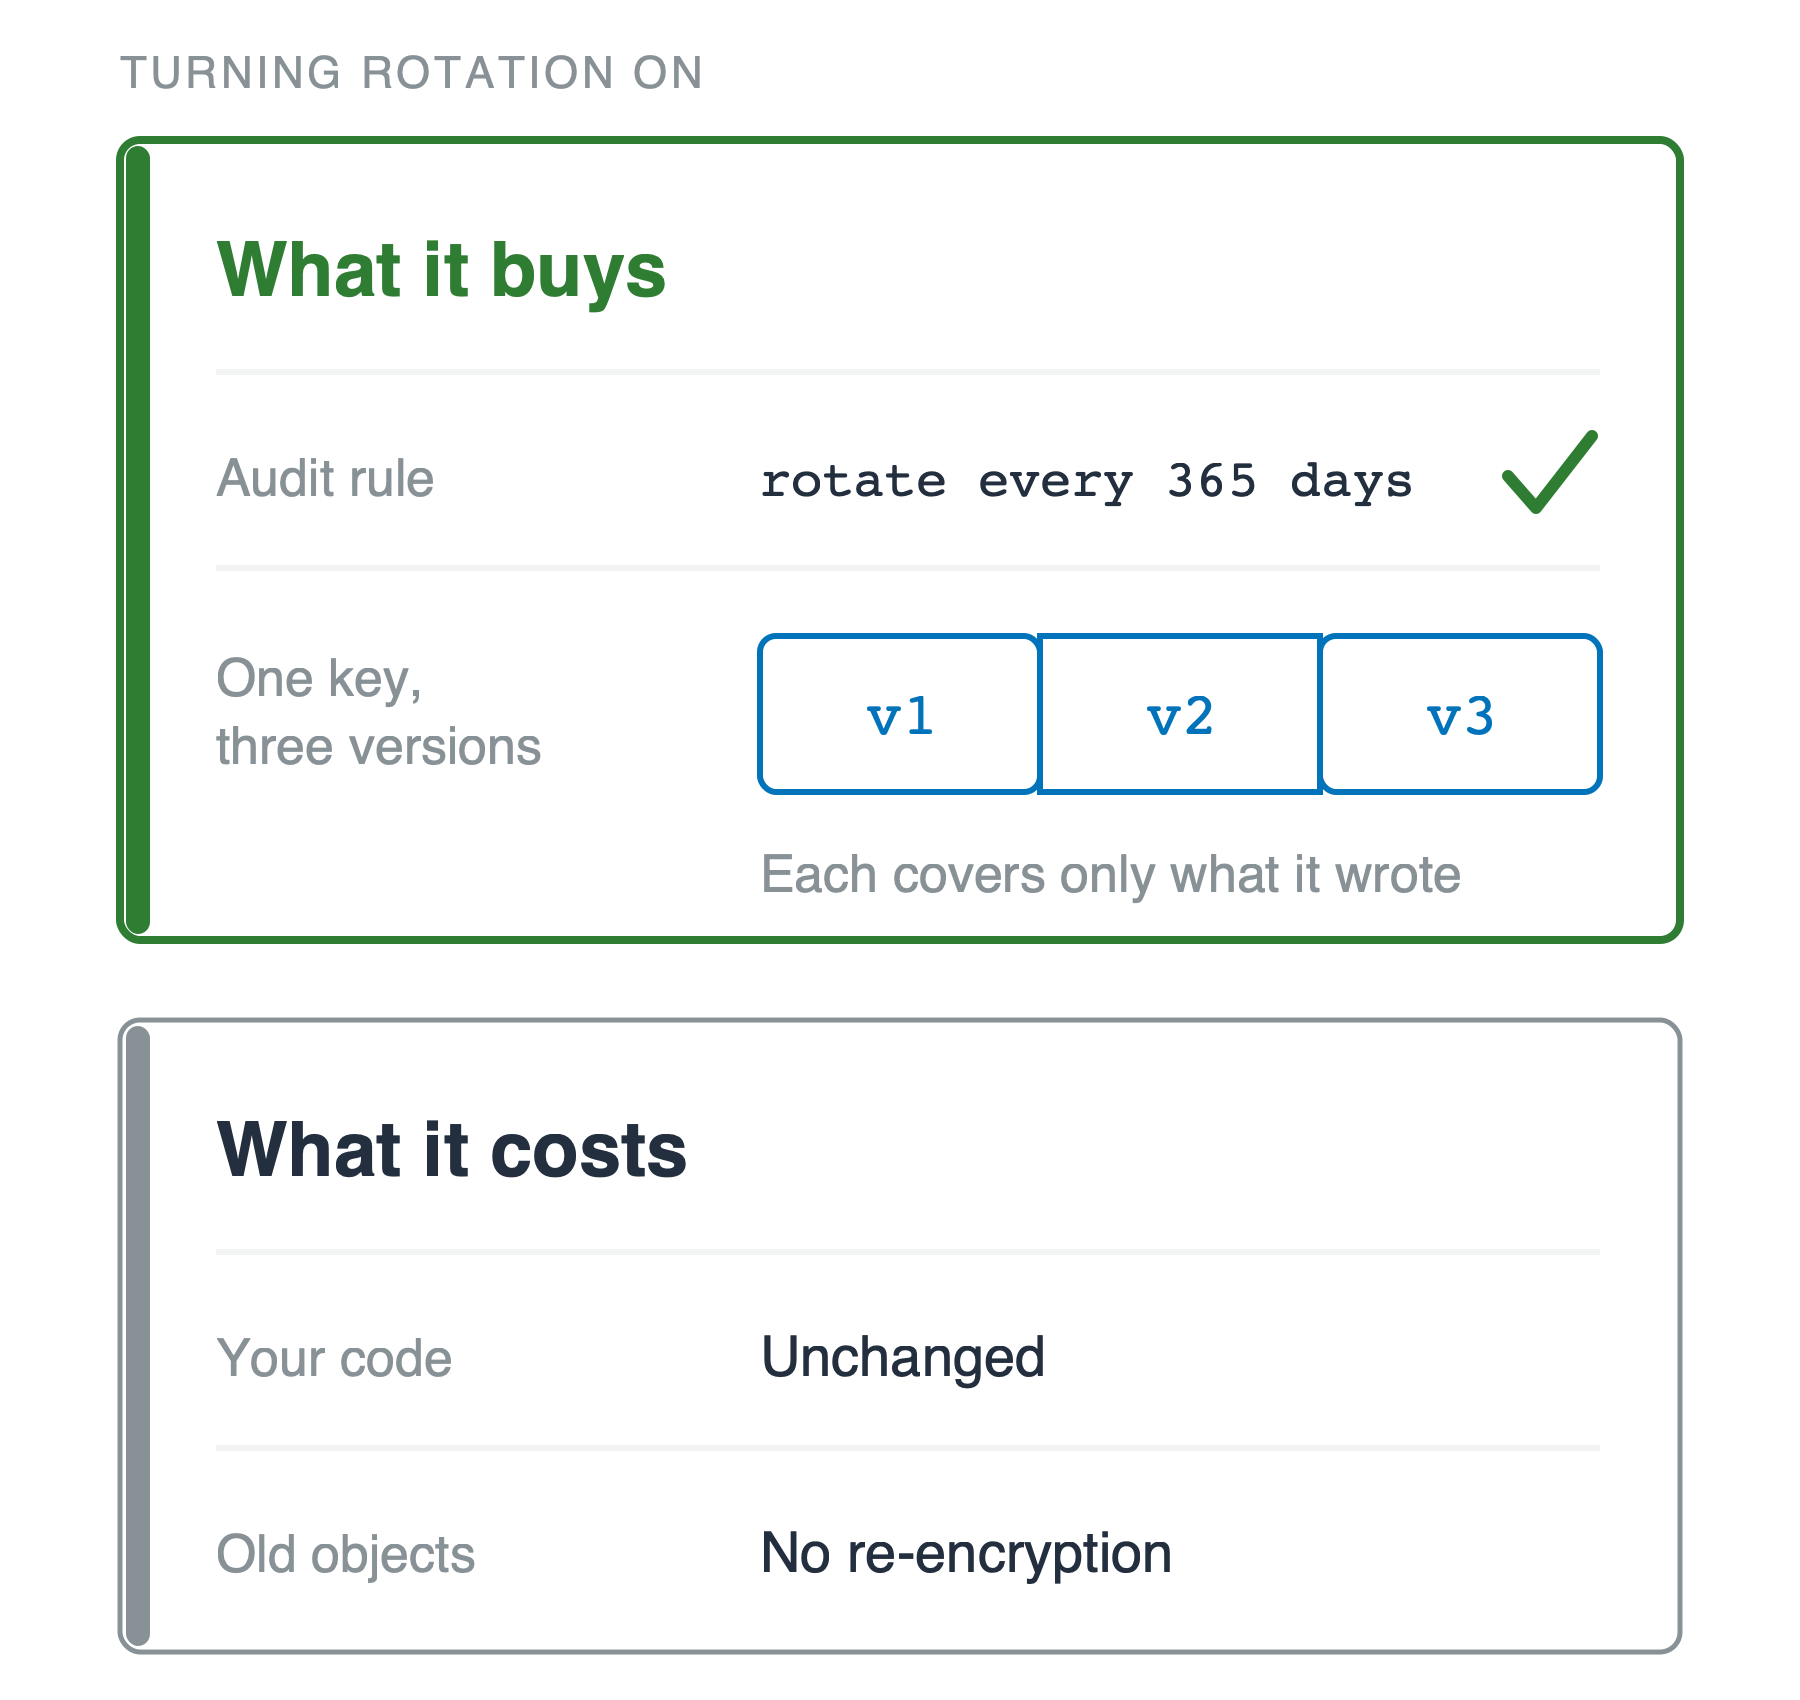
एक हरे कार्ड पर शीर्षक what it buys, लेबल turning rotation on के तहत. इसमें एक ऑडिट नियम है: हर 365 दिन रोटेट करें, हरे टिक के साथ, और एक कुंजी तीन जुड़े संस्करणों v1, v2, v3 के रूप में, कैप्शन कि हर एक सिर्फ वही कवर करता है जो उसने लिखा.

डेवलपर्स के लिए AWS Security का उपयोग

तो इसे ऑन क्यों करें

क्या फायदा

  • एक संस्करण कभी आपके सारे डेटा को कवर नहीं करता
  • अनुपालन और कॉन्ट्रैक्ट नियम जो रोटेशन अनिवार्य करते हैं


क्या लागत

  • कोड में बदलाव नहीं, कुछ भी पुनः एन्क्रिप्ट नहीं करना

वही हरा what it buys कार्ड, अब नीचे दूसरा कार्ड what it costs शीर्षक के साथ. उस कार्ड में दो पंक्तियाँ: आपका कोड, अपरिवर्तित; पुराने ऑब्जेक्ट, कोई पुनः-एन्क्रिप्शन नहीं.

डेवलपर्स के लिए AWS Security का उपयोग

अभ्यास करते हैं!

डेवलपर्स के लिए AWS Security का उपयोग

Preparing Video For Download...