AWS रसीदें पढ़ना

डेवलपर्स के लिए AWS Security का उपयोग

Rahul Singh

Technical Product Manager

एक रिकॉर्ड क्या रखता है
CloudTrail: एक API कॉल, एक रिकॉर्ड

  1. क्या कॉल हुआ: eventName
  2. कब, UTC में: eventTime
  3. किसने कॉल किया: userIdentity
  4. किस संसाधन पर: requestParameters

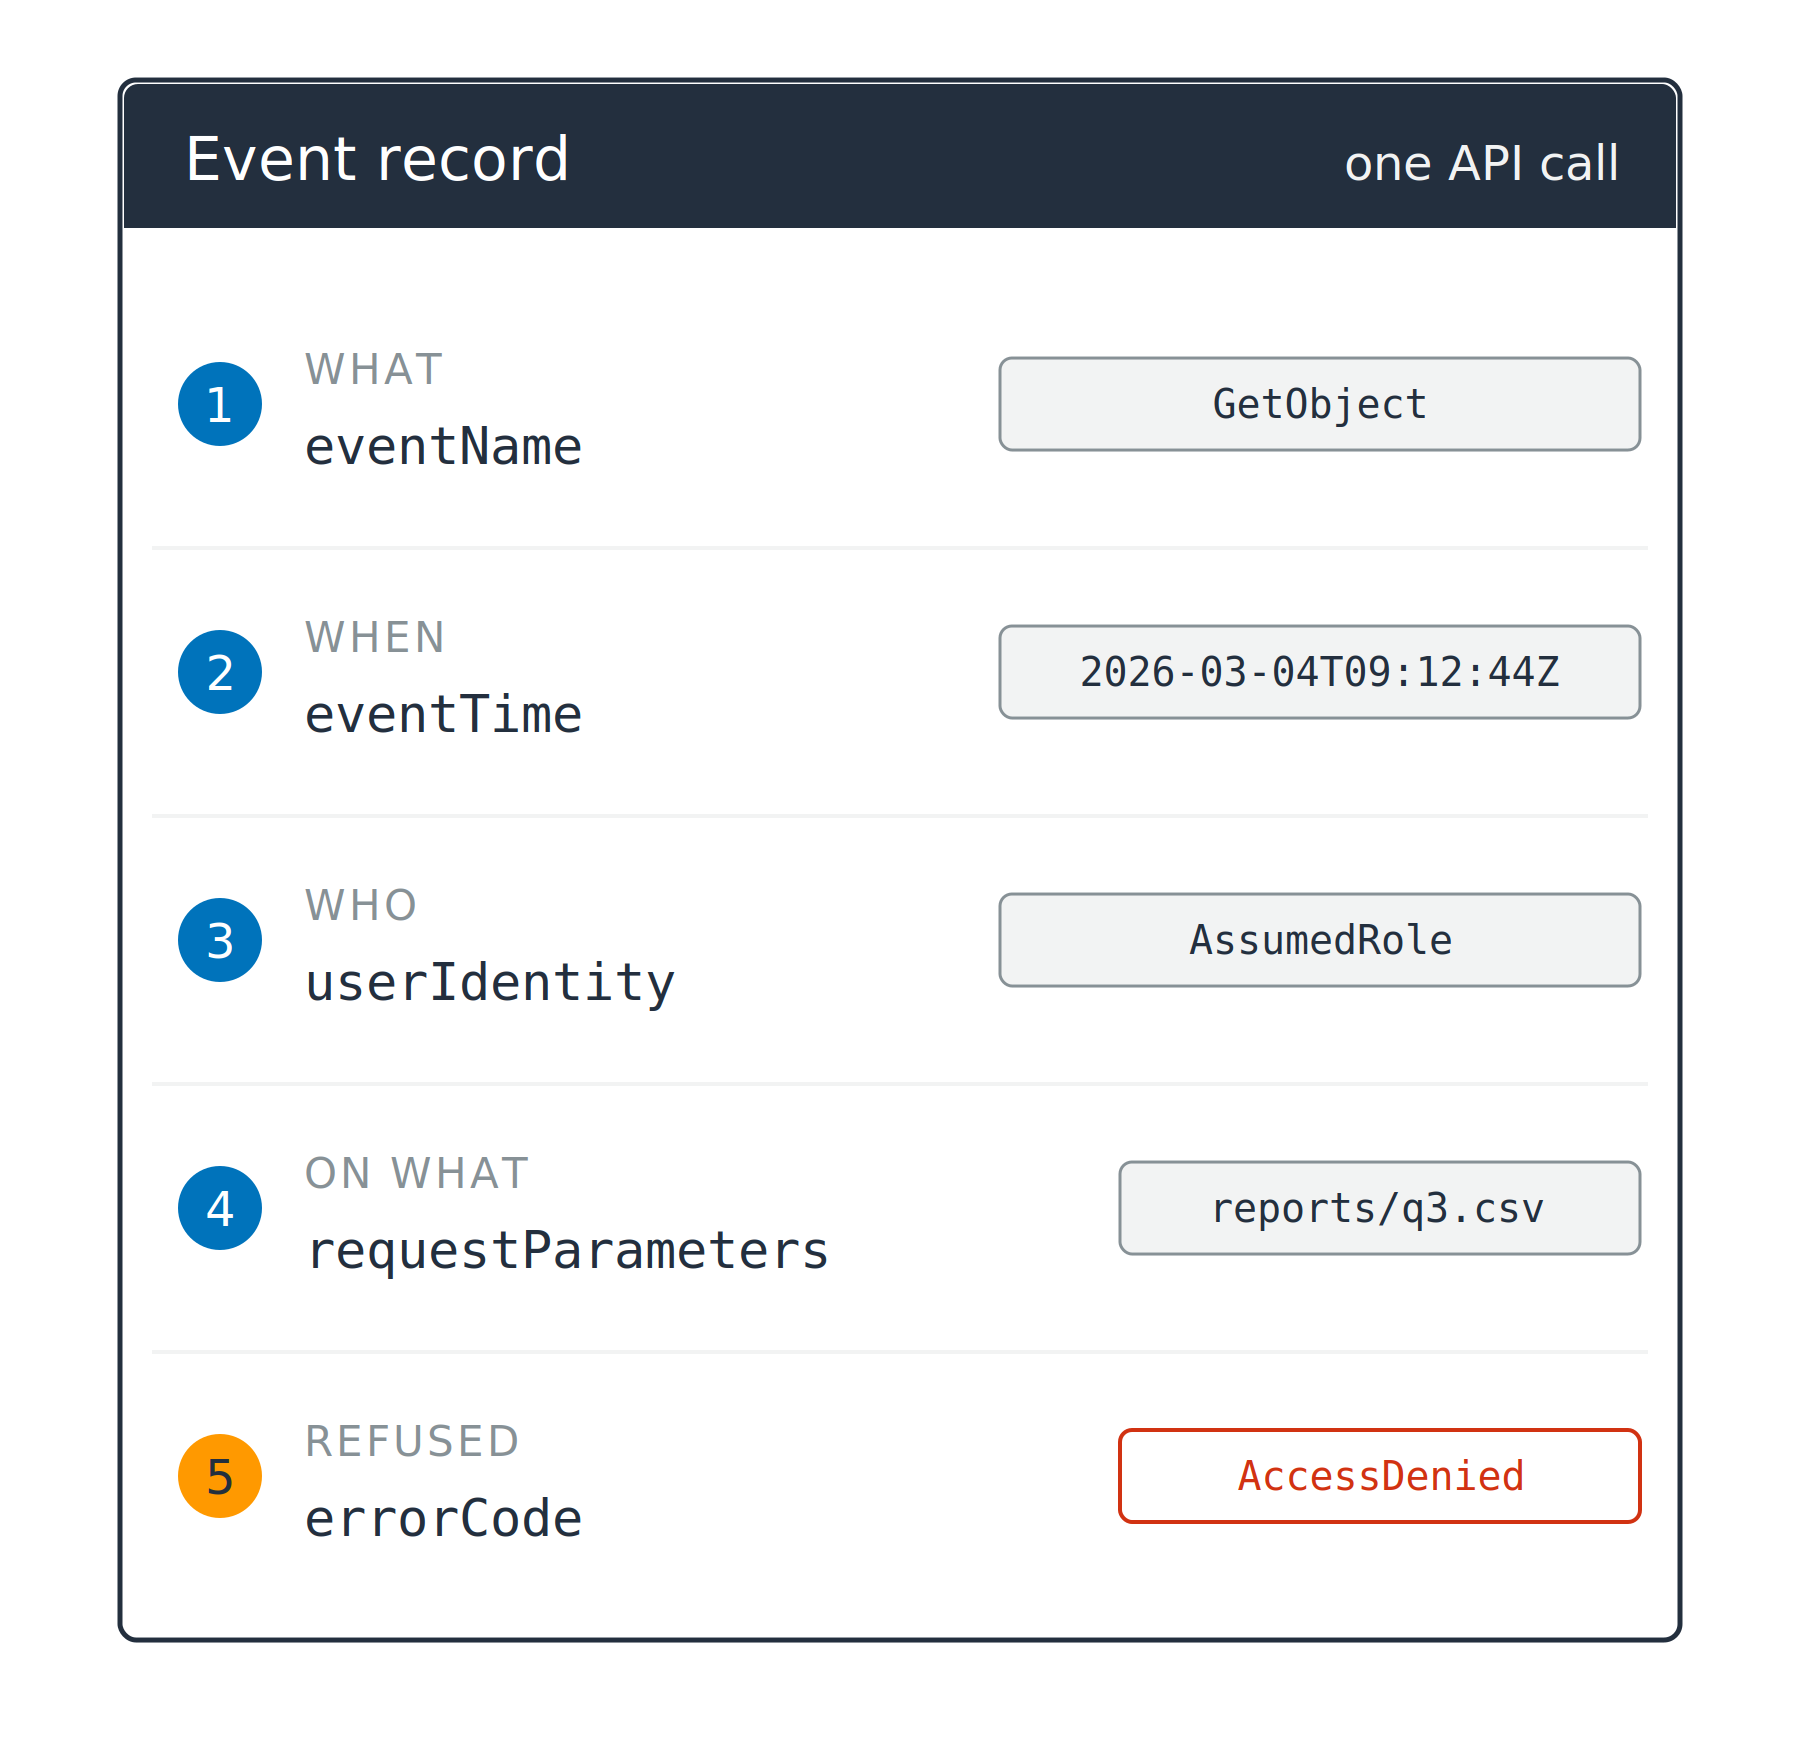
एक रिकॉर्ड कार्ड जिसमें पाँच क्रमांकित फ़ील्ड हैं, और बगल में उनके उदाहरण मान: eventName, eventTime, userIdentity, requestParameters, और errorCode. पाँचवाँ मार्कर नारंगी है और उसका मान AccessDenied है.

डेवलपर्स के लिए AWS Security का उपयोग

एक रिकॉर्ड क्या रखता है

CloudTrail: एक API कॉल, एक रिकॉर्ड

  1. क्या कॉल हुआ: eventName
  2. कब, UTC में: eventTime
  3. किसने कॉल किया: userIdentity
  4. किस संसाधन पर: requestParameters
  5. मना हुआ, क्यों: errorCode

एक रिकॉर्ड कार्ड जिसमें पाँच क्रमांकित फ़ील्ड हैं, और बगल में उनके उदाहरण मान: eventName, eventTime, userIdentity, requestParameters, और errorCode. पाँचवाँ मार्कर नारंगी है और उसका मान AccessDenied है.

डेवलपर्स के लिए AWS Security का उपयोग

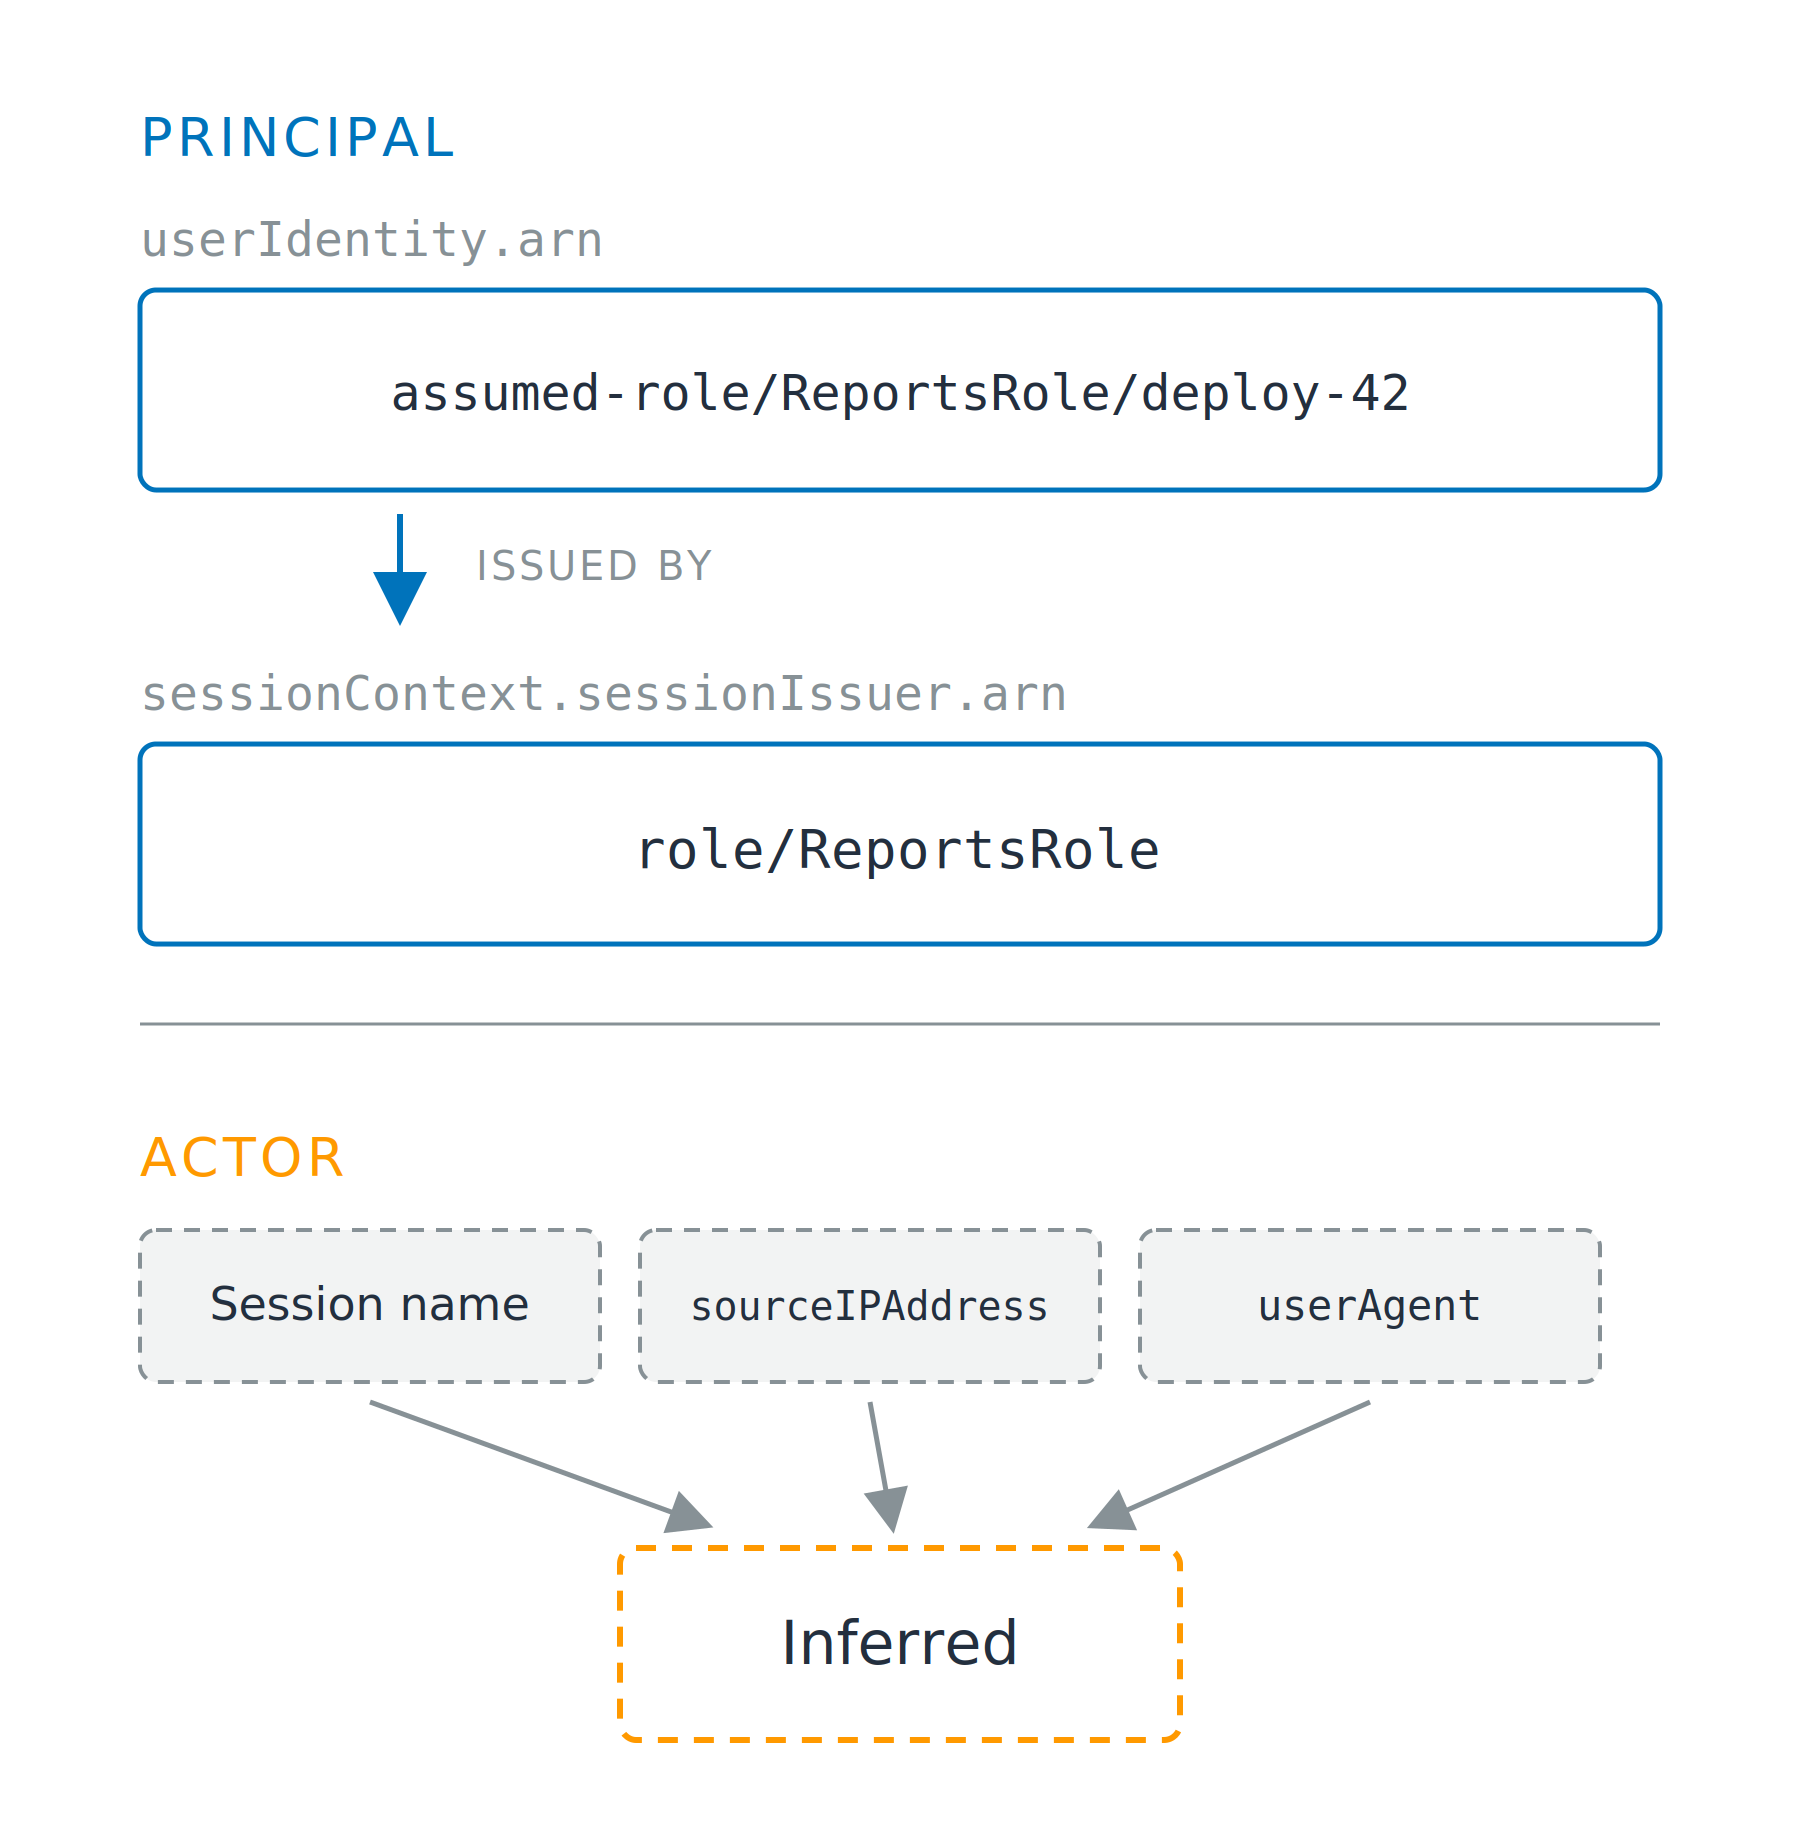
लॉग principal का नाम देता है

दो फ़ील्ड, एक पहचान

  • Session: कॉलर, arn में, शुरुआत arn:aws:sts:
  • Role: उसकी authority, sessionIssuer में, शुरुआत arn:aws:iam:

दो स्टैक्ड ज़ोन. ऊपर का ज़ोन, शीर्षक Principal, सत्र ARN assumed-role/ReportsRole/deploy-42 दिखाता है, जो नीचे उस role ARN role/ReportsRole की ओर तीर करता है जिसने इसे जारी किया, दोनों ठोस. नीचे का ज़ोन, शीर्षक Actor, तीन डैश्ड बॉक्स दिखाता है: session name, sourceIPAddress और userAgent, जो सब एक डैश्ड बॉक्स Inferred की ओर इशारा करते हैं.

डेवलपर्स के लिए AWS Security का उपयोग

लॉग principal का नाम देता है

दो फ़ील्ड, एक पहचान

  • Session: कॉलर, arn में, शुरुआत arn:aws:sts:
  • Role: उसकी authority, sessionIssuer में, शुरुआत arn:aws:iam:

Actor कोई फ़ील्ड नहीं है

  • अनुमानित: session name, sourceIPAddress

दो स्टैक्ड ज़ोन. ऊपर का ज़ोन, शीर्षक Principal, सत्र ARN assumed-role/ReportsRole/deploy-42 दिखाता है, जो नीचे उस role ARN role/ReportsRole की ओर तीर करता है जिसने इसे जारी किया, दोनों ठोस. नीचे का ज़ोन, शीर्षक Actor, तीन डैश्ड बॉक्स दिखाता है: session name, sourceIPAddress और userAgent, जो सब एक डैश्ड बॉक्स Inferred की ओर इशारा करते हैं.

डेवलपर्स के लिए AWS Security का उपयोग

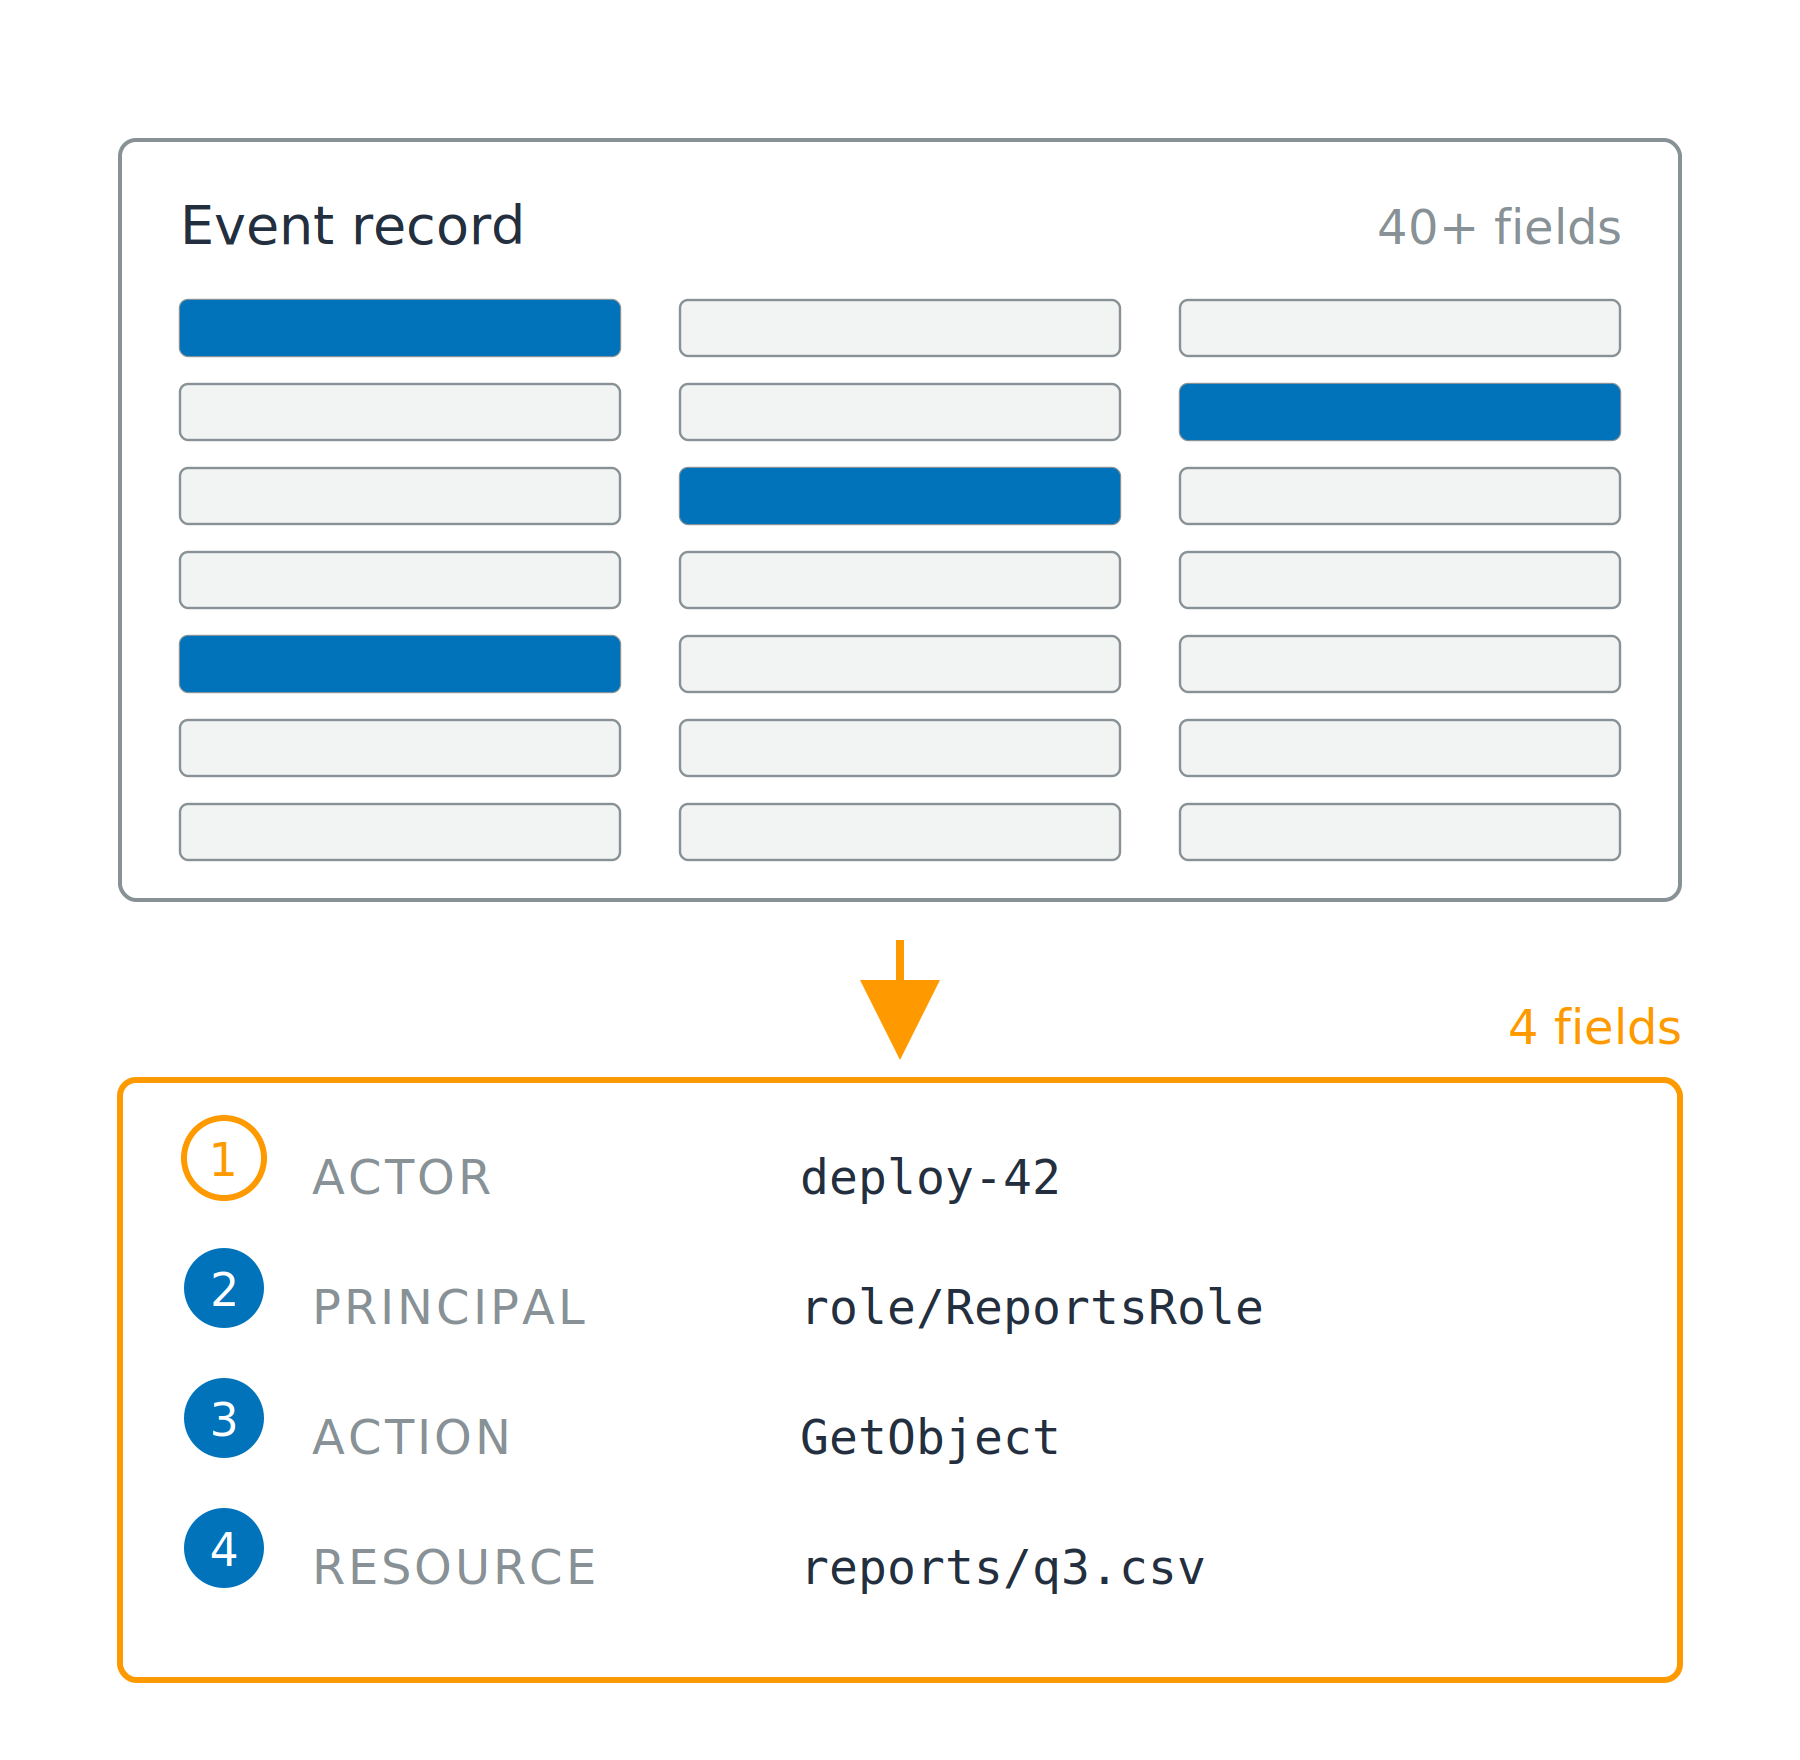
चार फ़ील्ड रखें, चालीस नहीं

चालीस फ़ील्ड, चार ज़रूरी

  • Actor: किसने शुरू किया
  • Principal: जिसकी पहचान AWS ने जाँची
  • Action: क्या कॉल हुआ
  • Resource: किस पर असर पड़ा

कई ग्रे फ़ील्ड बार वाला घना इवेंट रिकॉर्ड, जिसमें चार नीले चुने गए हैं, और नीचे एक कॉम्पैक्ट कार्ड जिसमें चार क्रमांकित पंक्तियाँ हैं: actor, principal, action और resource.

डेवलपर्स के लिए AWS Security का उपयोग

चार फ़ील्ड रखें, चालीस नहीं

चालीस फ़ील्ड, चार ज़रूरी

  • Actor: किसने शुरू किया
  • Principal: जिसकी पहचान AWS ने जाँची
  • Action: क्या कॉल हुआ
  • Resource: किस पर असर पड़ा

वे कहाँ से आते हैं

  • Action eventName से, resource requestParameters से
  • Principal userIdentity से, actor अनुमान से

कई ग्रे फ़ील्ड बार वाला घना इवेंट रिकॉर्ड, जिसमें चार नीले चुने गए हैं, और नीचे एक कॉम्पैक्ट कार्ड जिसमें चार क्रमांकित पंक्तियाँ हैं: actor, principal, action और resource.

डेवलपर्स के लिए AWS Security का उपयोग

डिफॉल्ट से ऑन, या डिफॉल्ट से ऑफ

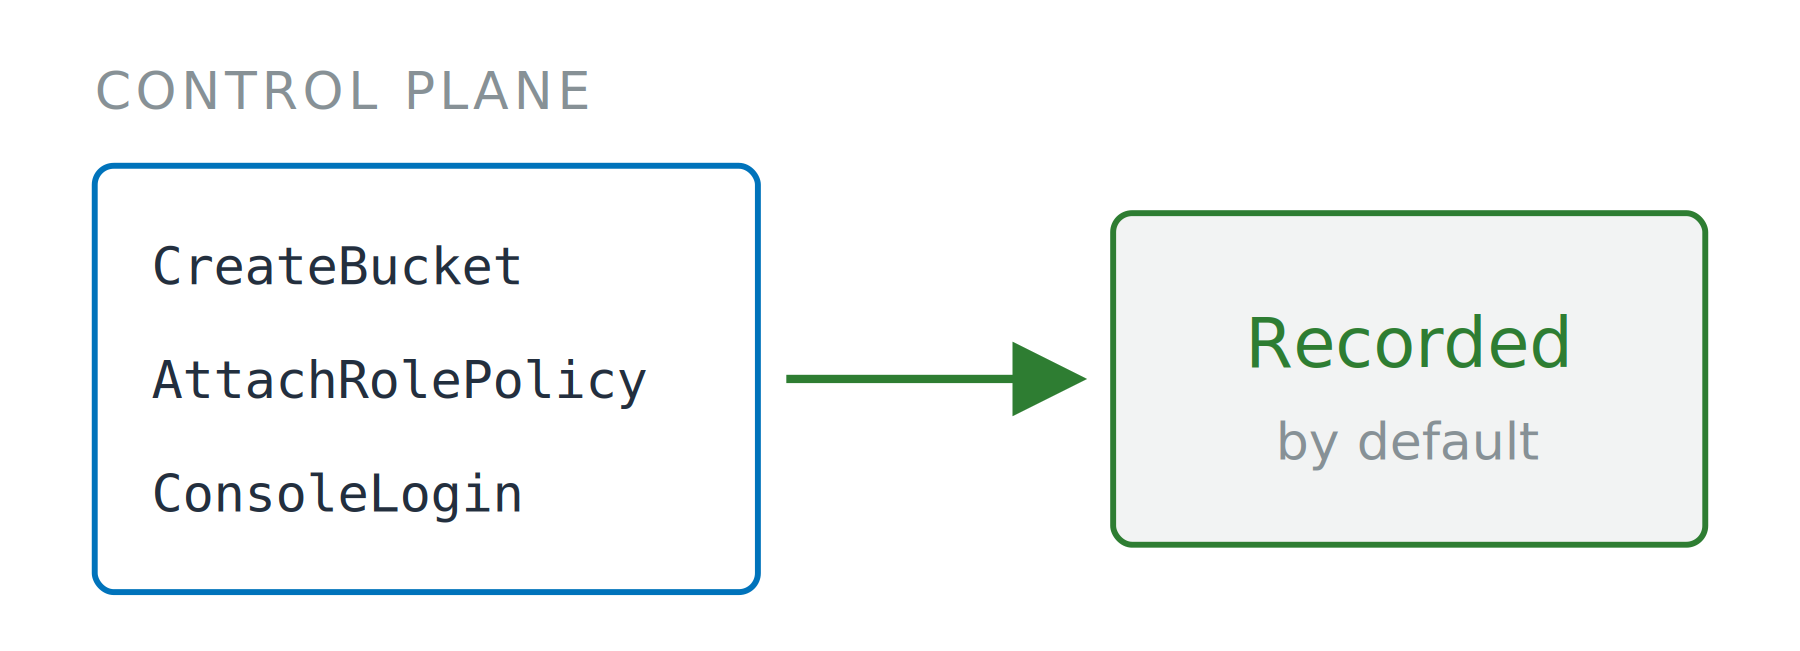
Management events

  • Control plane कॉल्स
  • हर KMS कॉल शामिल, इसलिए Decrypt यहीं आता है
  • Event history: 90 दिन का मुफ्त कंसोल व्यू


एक बॉक्स में तीन control plane कॉल नाम, और ठोस तीर एक बॉक्स की ओर जो पढ़ता है Recorded by default.


डेवलपर्स के लिए AWS Security का उपयोग

डिफॉल्ट से ऑन, या डिफॉल्ट से ऑफ

Management events

  • Control plane कॉल्स
  • हर KMS कॉल शामिल, इसलिए Decrypt यहीं आता है
  • Event history: 90 दिन का मुफ्त कंसोल व्यू

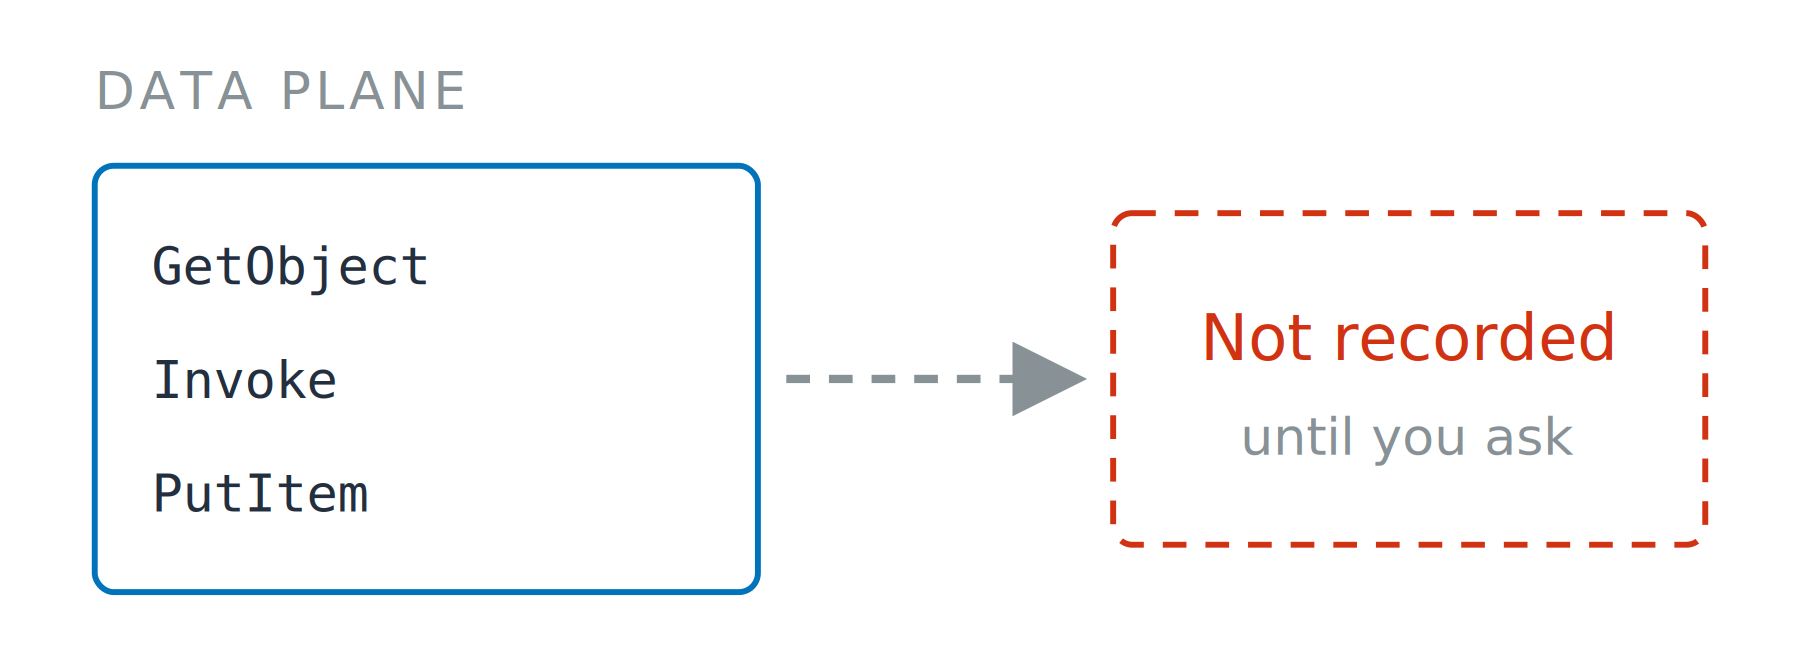
Data events

  • ऑब्जेक्ट पढ़ना, फंक्शन invoke, आइटम लिखना
  • Trail: निरंतर डिलीवरी, अलग से बिलिंग
  • एक सेलेक्टर resource टाइप और पढ़ना, लिखना, या दोनों चुनता है

एक बॉक्स में तीन control plane कॉल नाम, और ठोस तीर एक बॉक्स की ओर जो पढ़ता है Recorded by default.

एक बॉक्स में तीन data plane कॉल नाम, और डैश्ड तीर एक डैश्ड बॉक्स की ओर जो पढ़ता है Not recorded until you ask.

डेवलपर्स के लिए AWS Security का उपयोग

वह कोई रिकॉर्ड नहीं कर रहा था

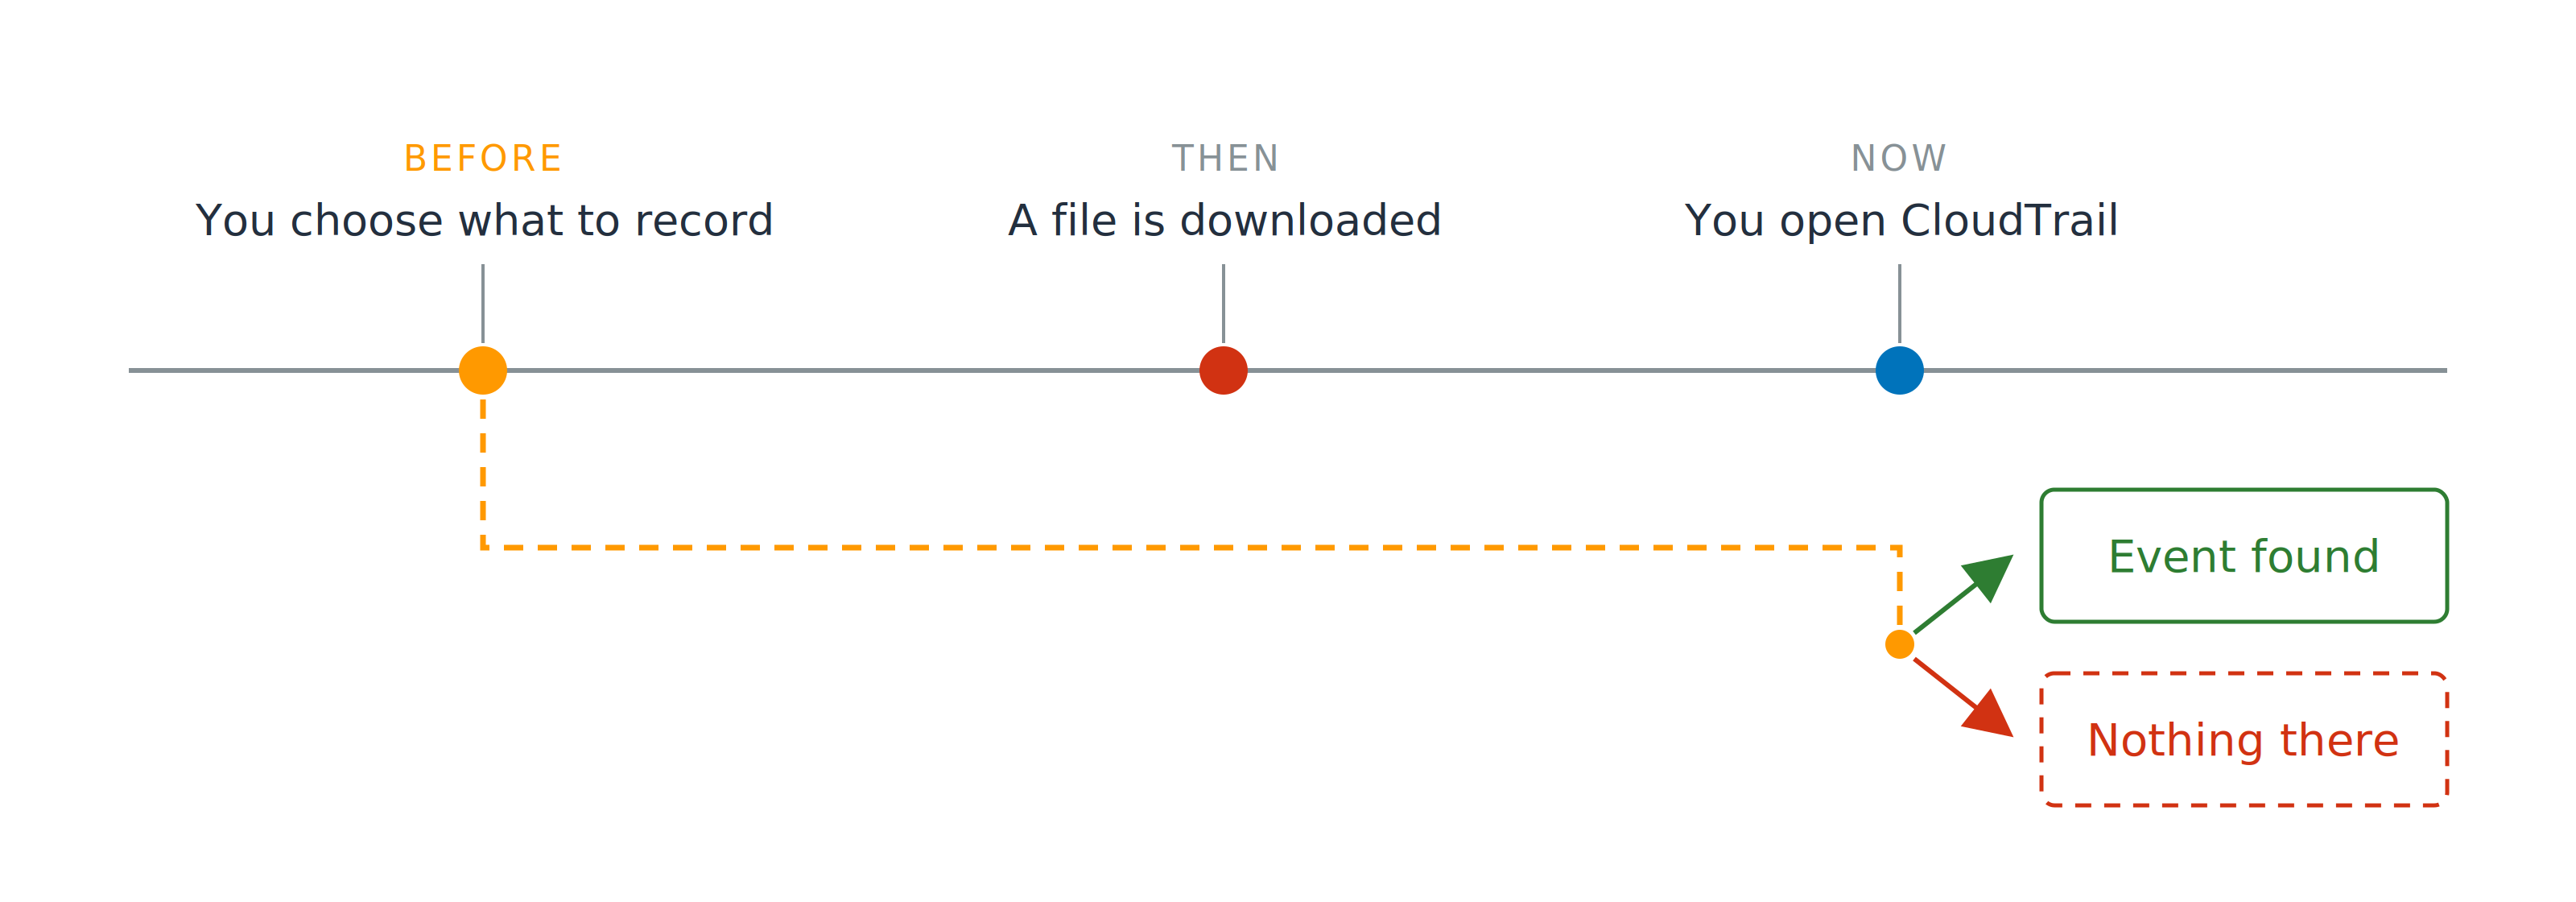
एक टाइमलाइन जिसमें तीन बिंदु हैं: आप क्या रिकॉर्ड करना है चुनते हैं, एक फ़ाइल डाउनलोड होती है, और आप CloudTrail खोलते हैं. एक डैश्ड लाइन पहले बिंदु से आखिरी तक जाती है, जहाँ यह दो डिब्बों में फूटती है: event found और nothing there.

पहले तय, बाद में पढ़ा

डेवलपर्स के लिए AWS Security का उपयोग

वह कोई रिकॉर्ड नहीं कर रहा था

एक टाइमलाइन जिसमें तीन बिंदु हैं: आप क्या रिकॉर्ड करना है चुनते हैं, एक फ़ाइल डाउनलोड होती है, और आप CloudTrail खोलते हैं. एक डैश्ड लाइन पहले बिंदु से आखिरी तक जाती है, जहाँ यह दो डिब्बों में फूटती है: event found और nothing there.

पहले तय, बाद में पढ़ा

  • ग्राहक डेटा के लिए Data events ऑन
  • बाकी के लिए ऑफ
डेवलपर्स के लिए AWS Security का उपयोग

सबूत, आगे की ओर इशारा

IAM Access Analyzer

  • Policy validation: आपकी लिखी पॉलिसी की जाँच करता है

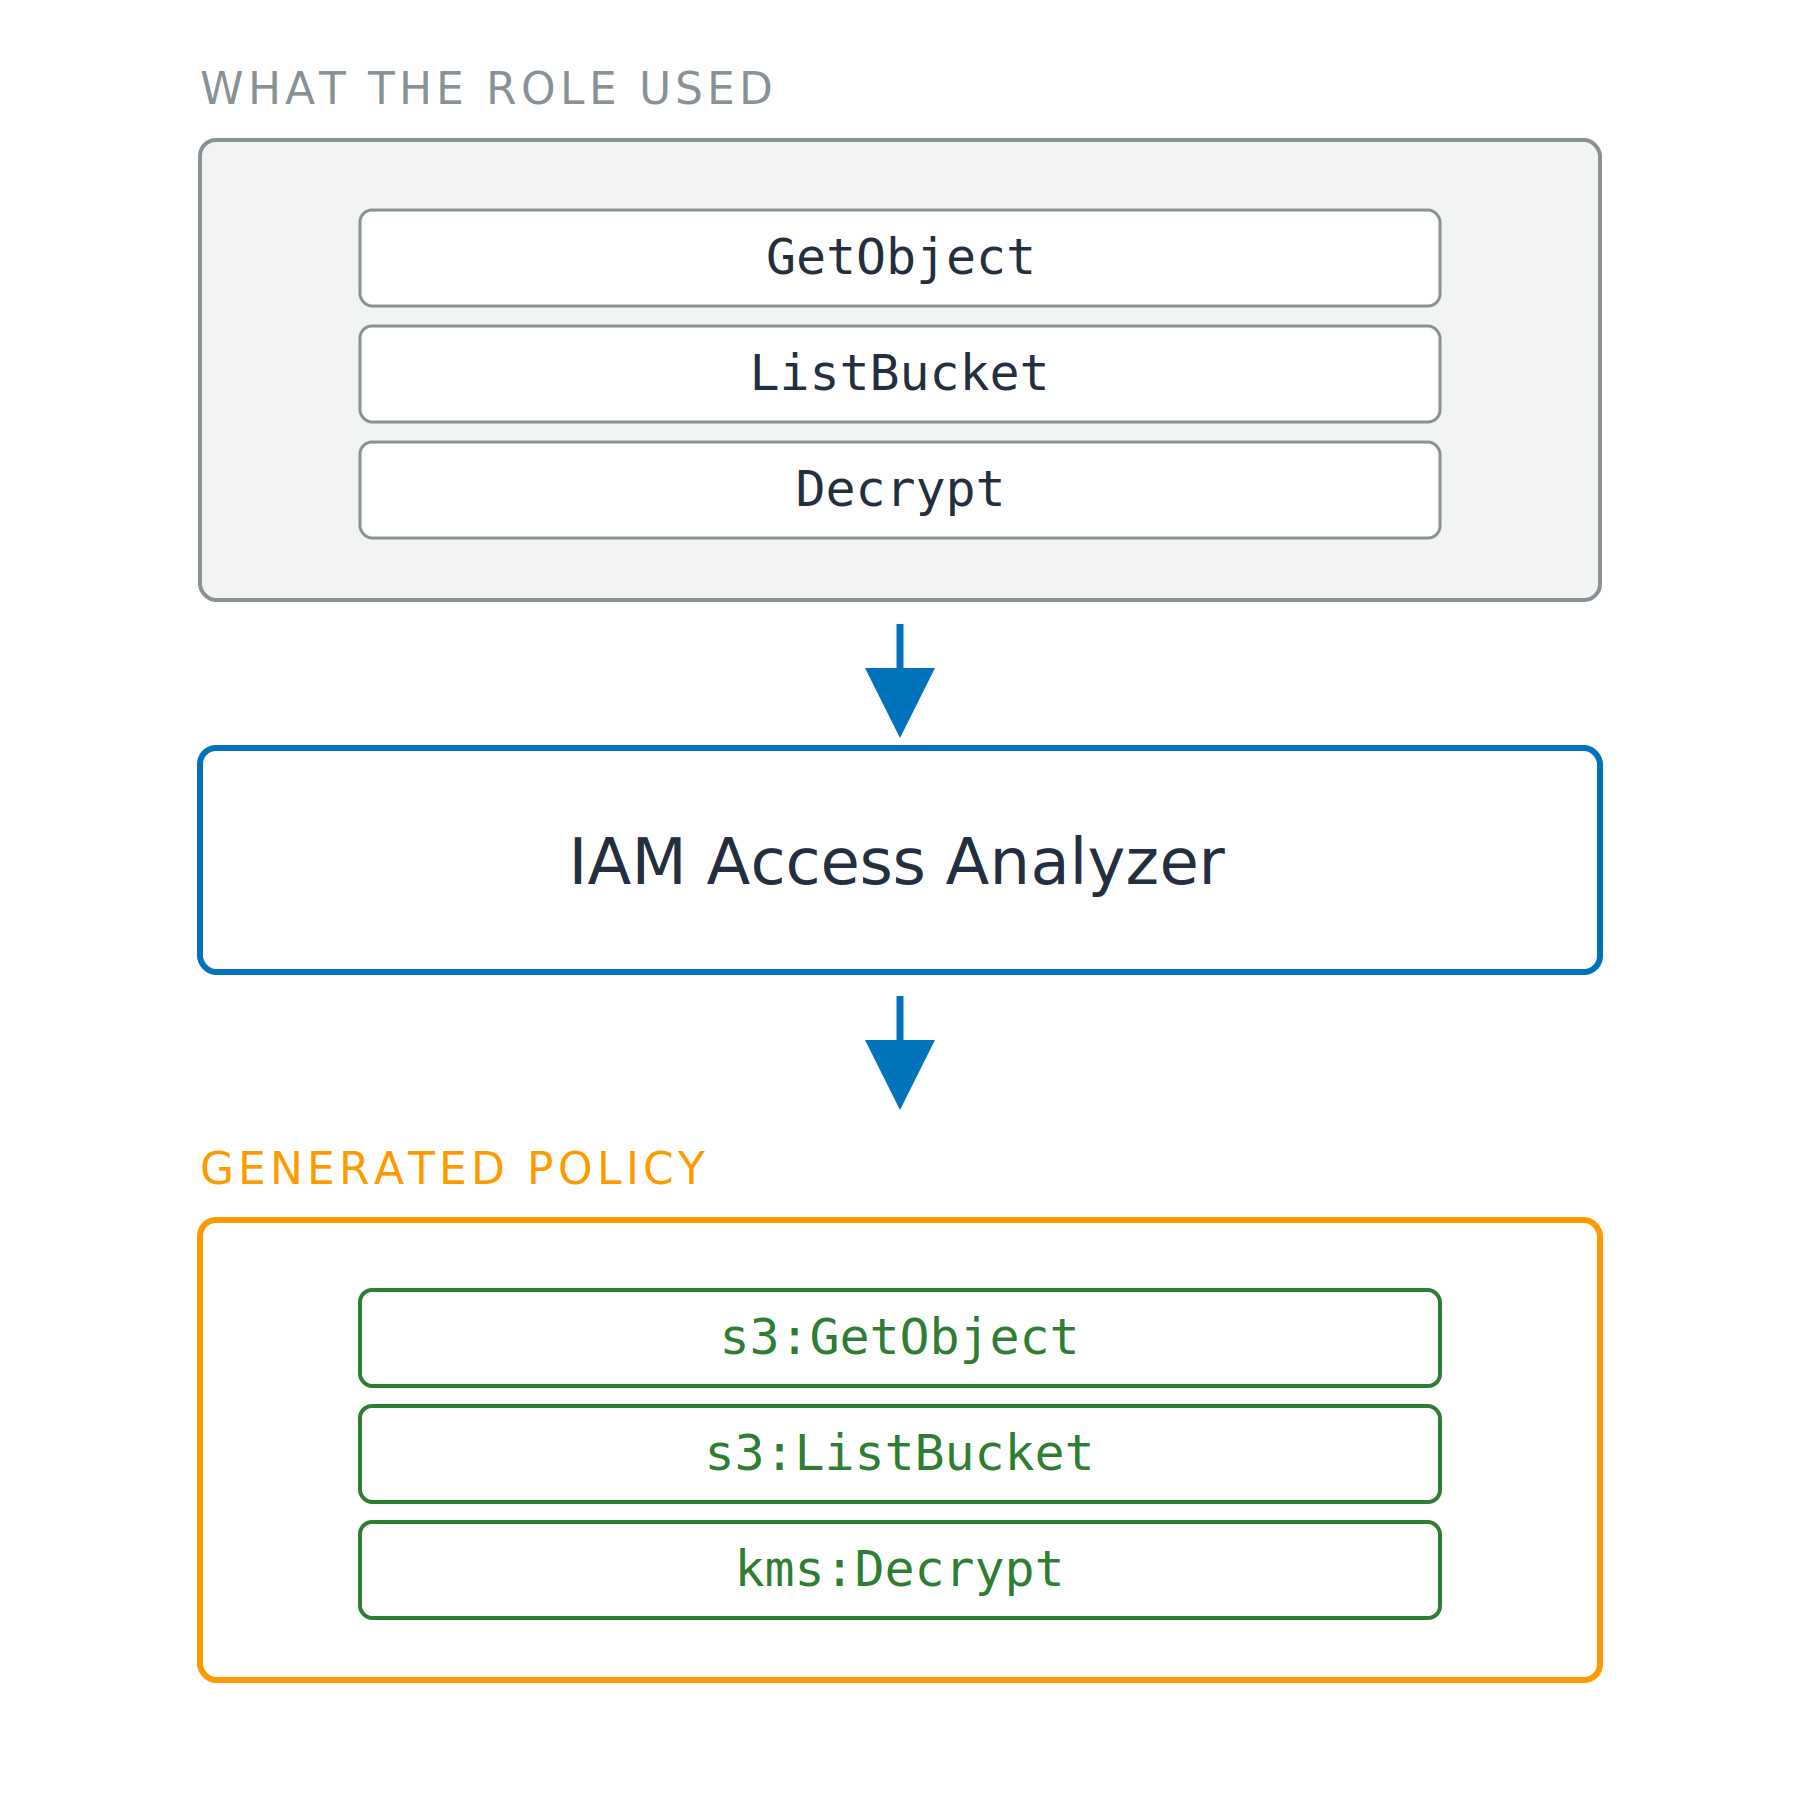
तीन स्टैक्ड चरण. इवेंट का बॉक्स उपयोग हुई role और GetObject, ListBucket तथा Decrypt दिखाता है, जो IAM Access Analyzer में जाता है, और फिर एक जेनरेटेड पॉलिसी में, जिसमें नेमस्पेस्ड IAM actions s3:GetObject, s3:ListBucket और kms:Decrypt हैं.

डेवलपर्स के लिए AWS Security का उपयोग

सबूत, आगे की ओर इशारा

IAM Access Analyzer

  • Policy validation: आपकी लिखी पॉलिसी की जाँच करता है
  • Policy generation: आपकी trail के 90 दिन तक
  • Trail चाहिए, Event history नहीं

तीन स्टैक्ड चरण. इवेंट का बॉक्स उपयोग हुई role और GetObject, ListBucket तथा Decrypt दिखाता है, जो IAM Access Analyzer में जाता है, और फिर एक जेनरेटेड पॉलिसी में, जिसमें नेमस्पेस्ड IAM actions s3:GetObject, s3:ListBucket और kms:Decrypt हैं.

डेवलपर्स के लिए AWS Security का उपयोग

दिया गया, पर कभी उपयोग नहीं

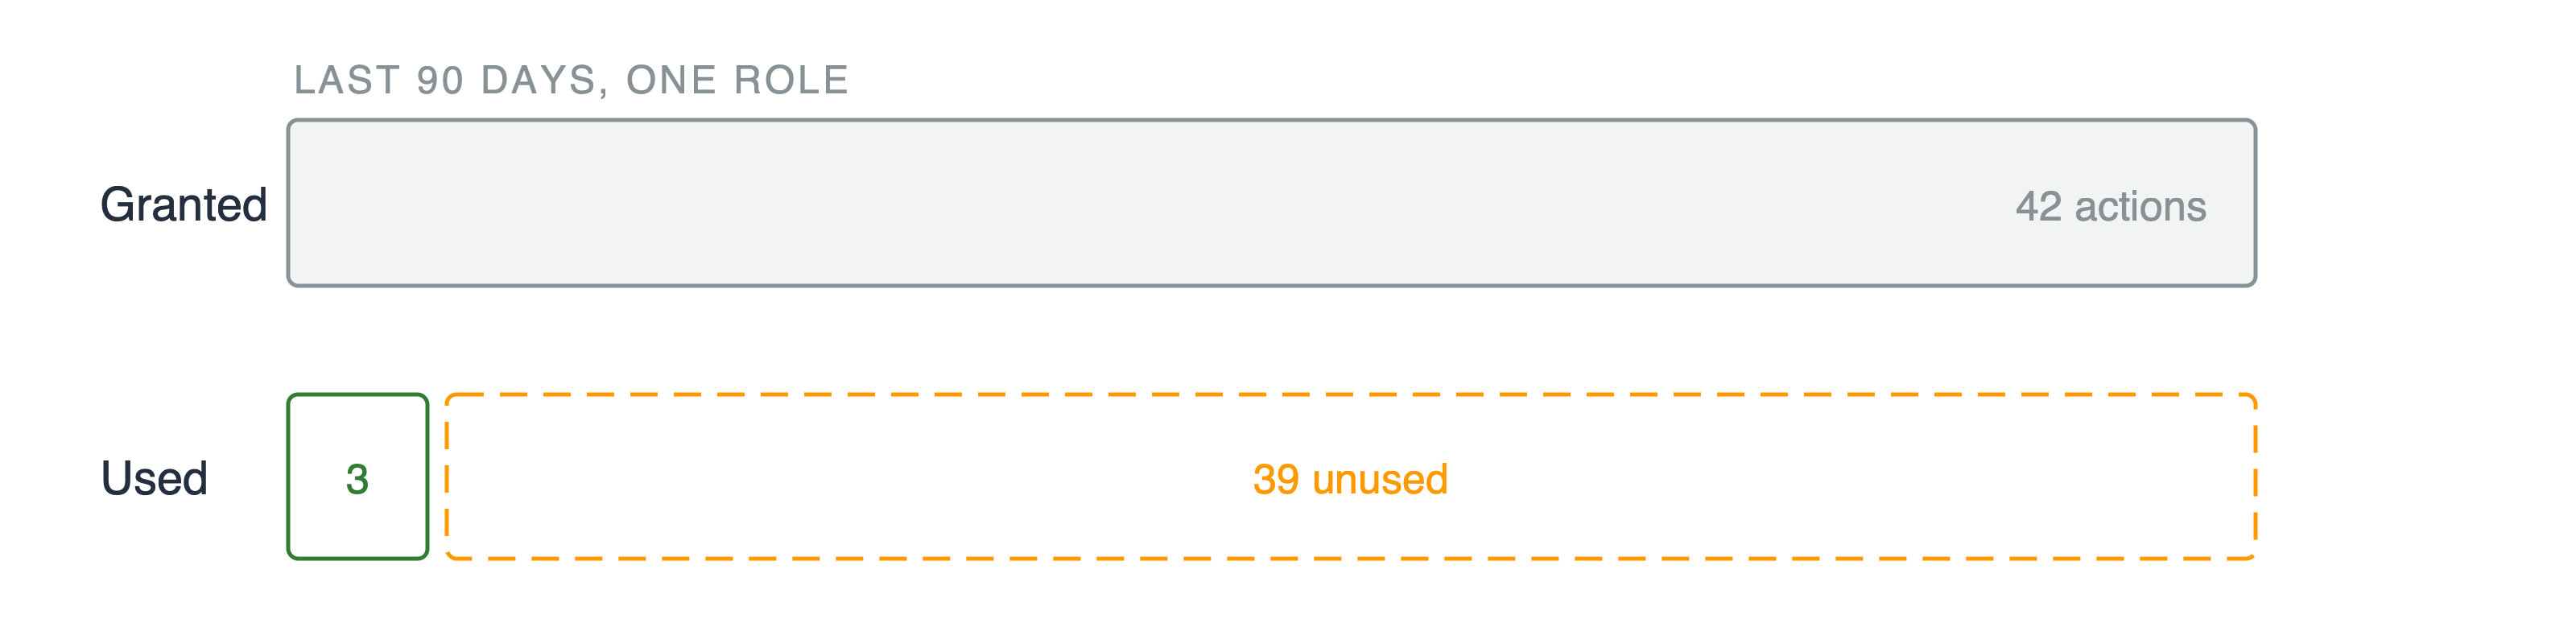
दो बार. ऊपर की बार में 42 granted actions दिखते हैं. नीचे की बार एक संकरी हरी पट्टी में 3 actions और एक चौड़ी डैश्ड पट्टी में 39 unused में बँटती है.

Unused access findings

  • Roles, keys, और actions जिन्हें किसी ने कॉल नहीं किया
डेवलपर्स के लिए AWS Security का उपयोग

दिया गया, पर कभी उपयोग नहीं

दो बार. ऊपर की बार में 42 granted actions दिखते हैं. नीचे की बार एक संकरी हरी पट्टी में 3 actions और एक चौड़ी डैश्ड पट्टी में 39 unused में बँटती है.

Unused access findings

  • Roles, keys, और actions जिन्हें किसी ने कॉल नहीं किया

Used आवश्यक के बराबर नहीं है

डेवलपर्स के लिए AWS Security का उपयोग

दिया गया, पर कभी उपयोग नहीं

दो बार. ऊपर की बार में 42 granted actions दिखते हैं. नीचे की बार एक संकरी हरी पट्टी में 3 actions और एक चौड़ी डैश्ड पट्टी में 39 unused में बँटती है.

Unused access findings

  • Roles, keys, और actions जिन्हें किसी ने कॉल नहीं किया

Used आवश्यक के बराबर नहीं है

Least privilege, मापा हुआ

  • सबूत अंदर, टाइटर पॉलिसी बाहर
डेवलपर्स के लिए AWS Security का उपयोग

अभ्यास करते हैं!

डेवलपर्स के लिए AWS Security का उपयोग

Preparing Video For Download...