AWS सुरक्षा परिचय
डेवलपर्स के लिए AWS Security का उपयोग

Rahul Singh
Technical Product Manager
कोर्स पूर्वापेक्षाएँ
कोर्स के उद्देश्य
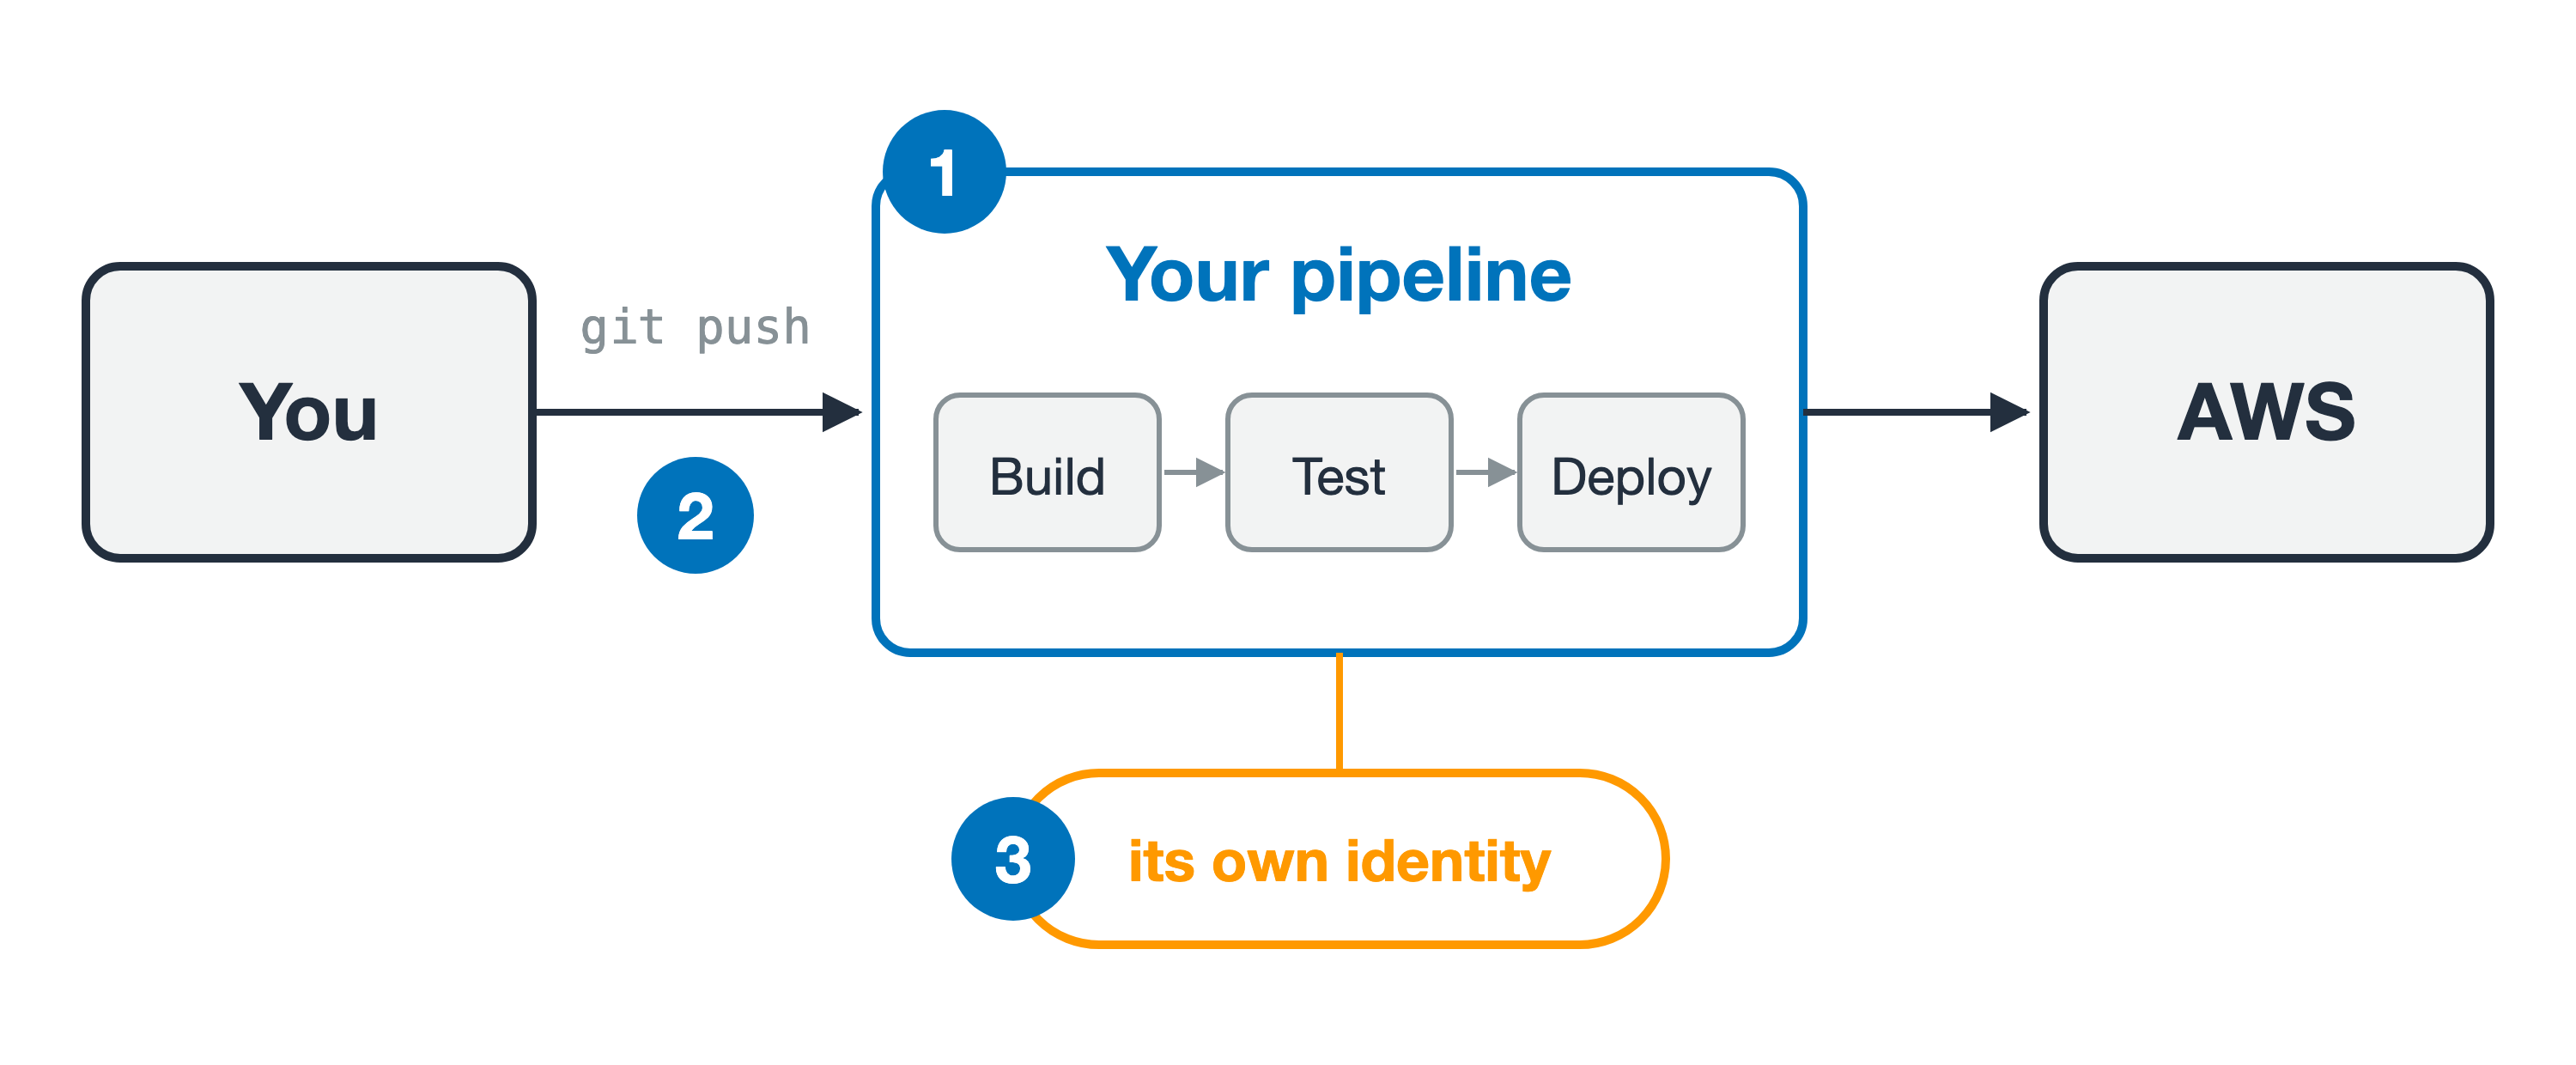
आपका कोड एक पाइपलाइन से शिप होता है
गलत कारण से फेल हुआ deploy
गलत कारण से फेल हुआ deploy
गलत कारण से फेल हुआ deploy
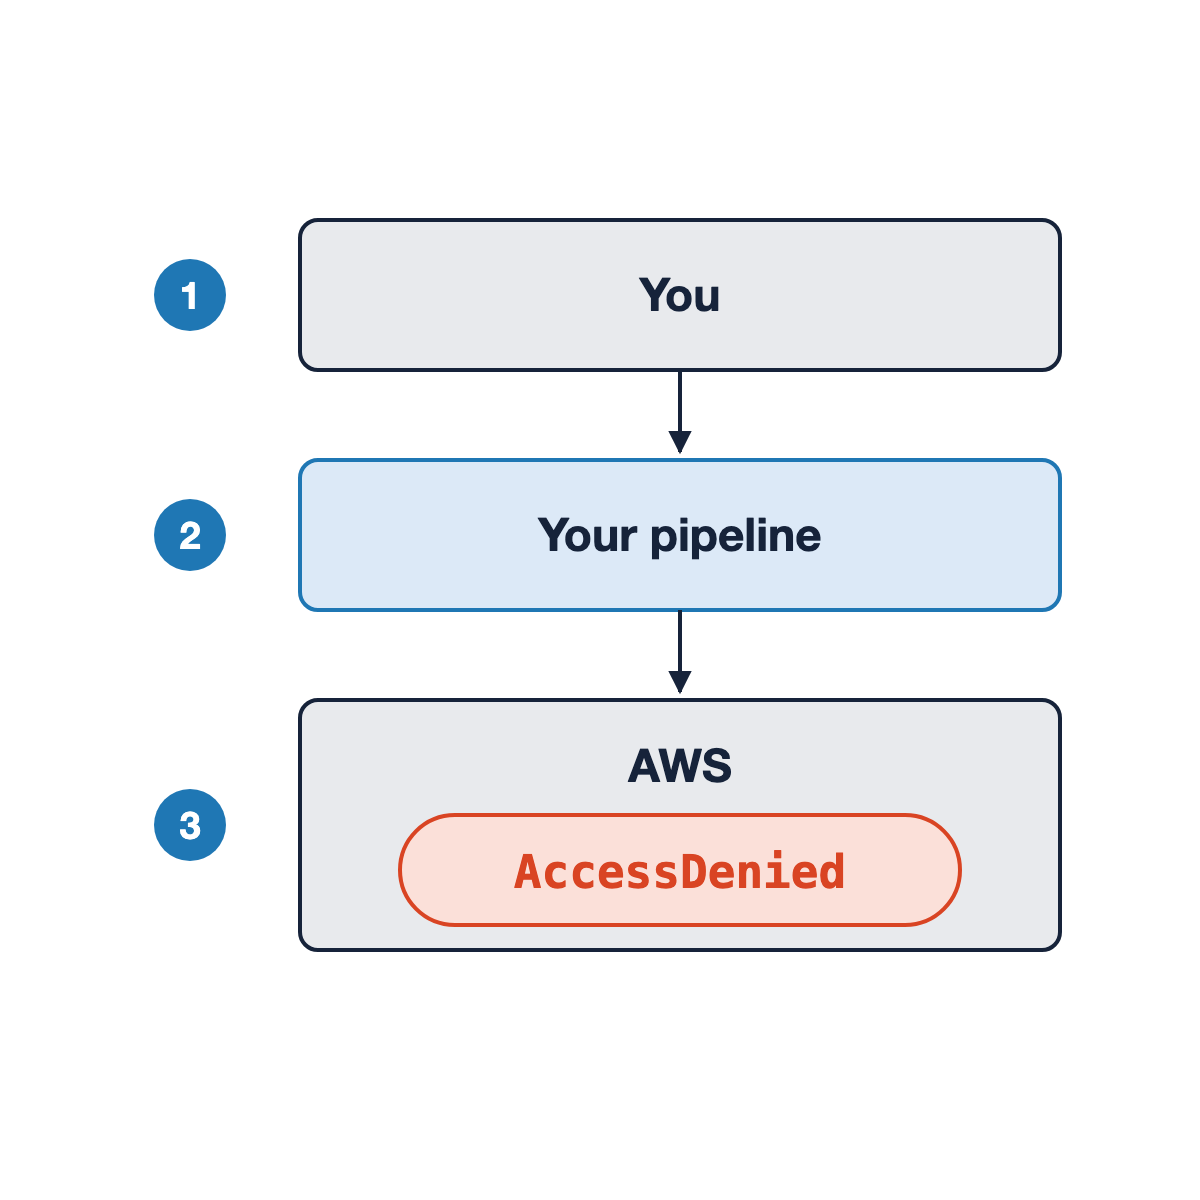
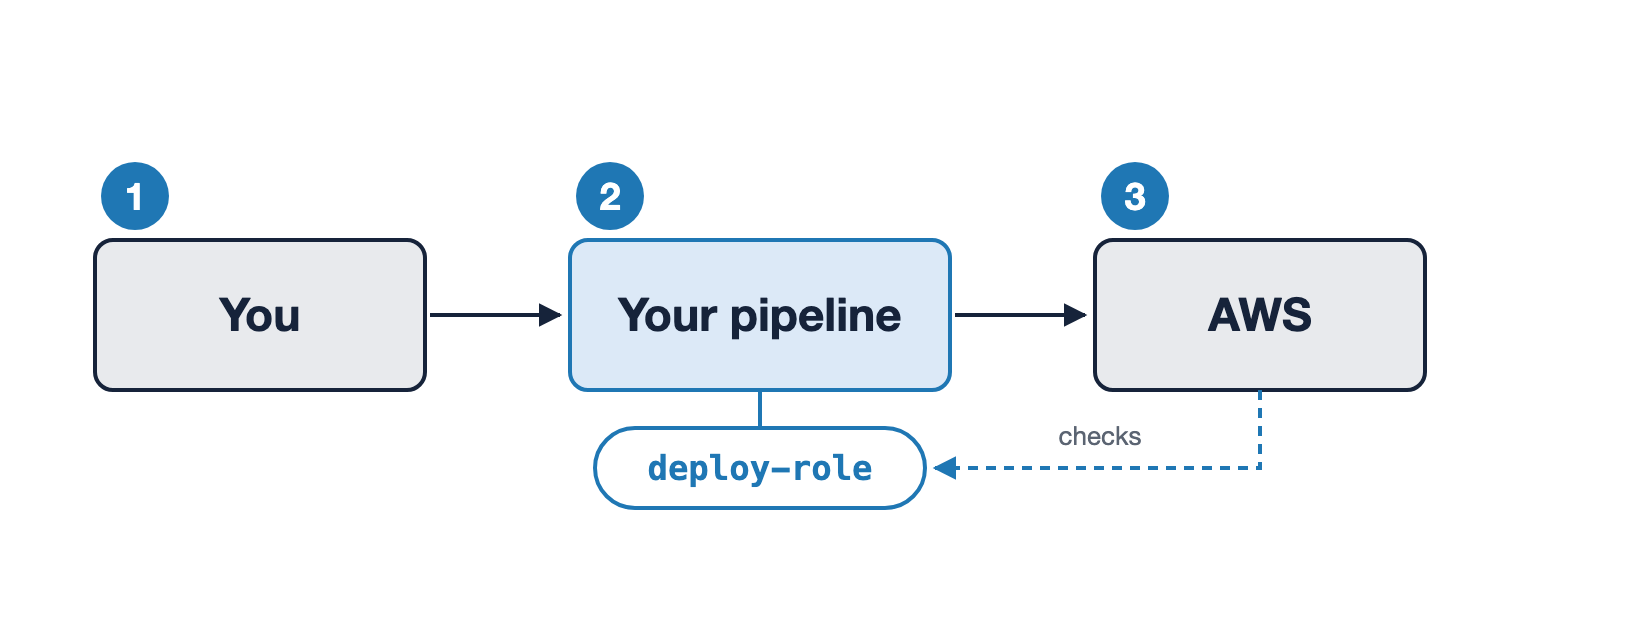
असल में क्या हुआ
असल में क्या हुआ
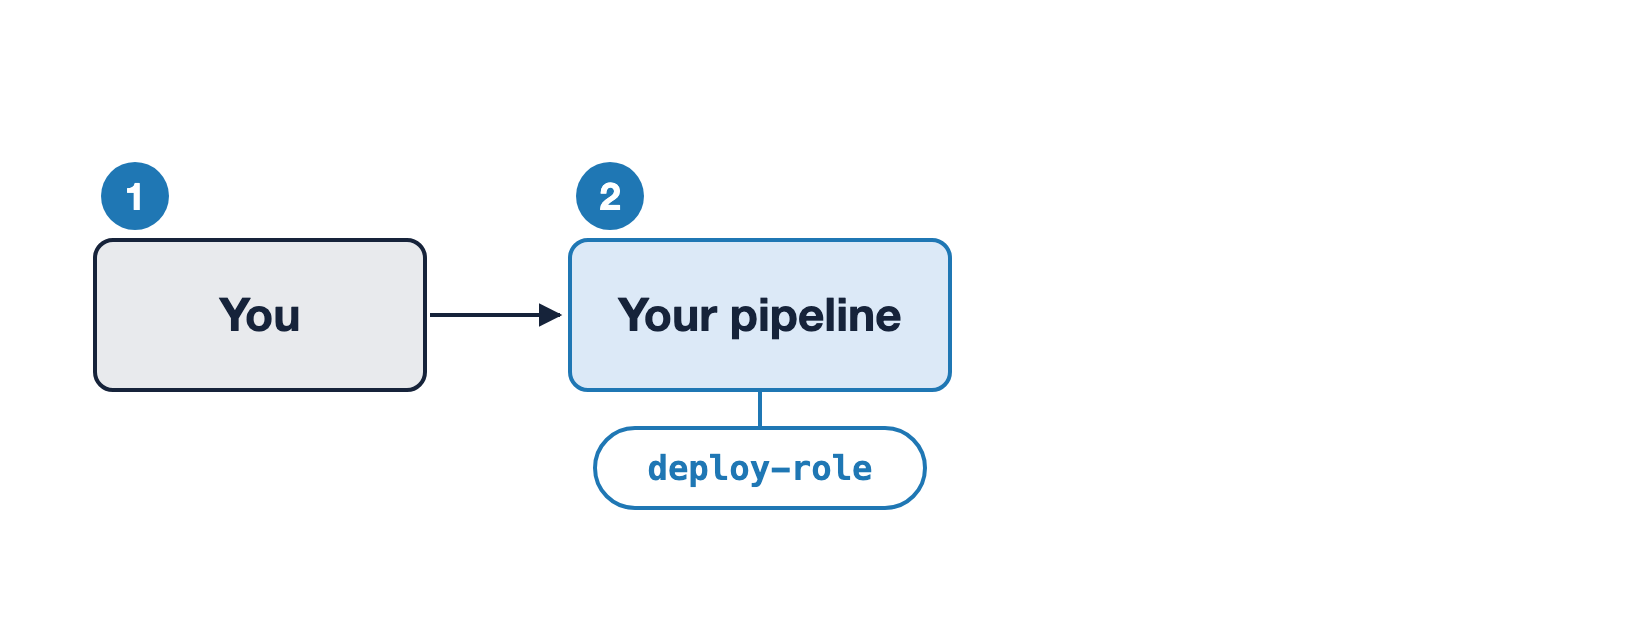
असल में क्या हुआ
Actor और principal
Actor और principal
Actor और principal
एक जैसा deploy, दो roles
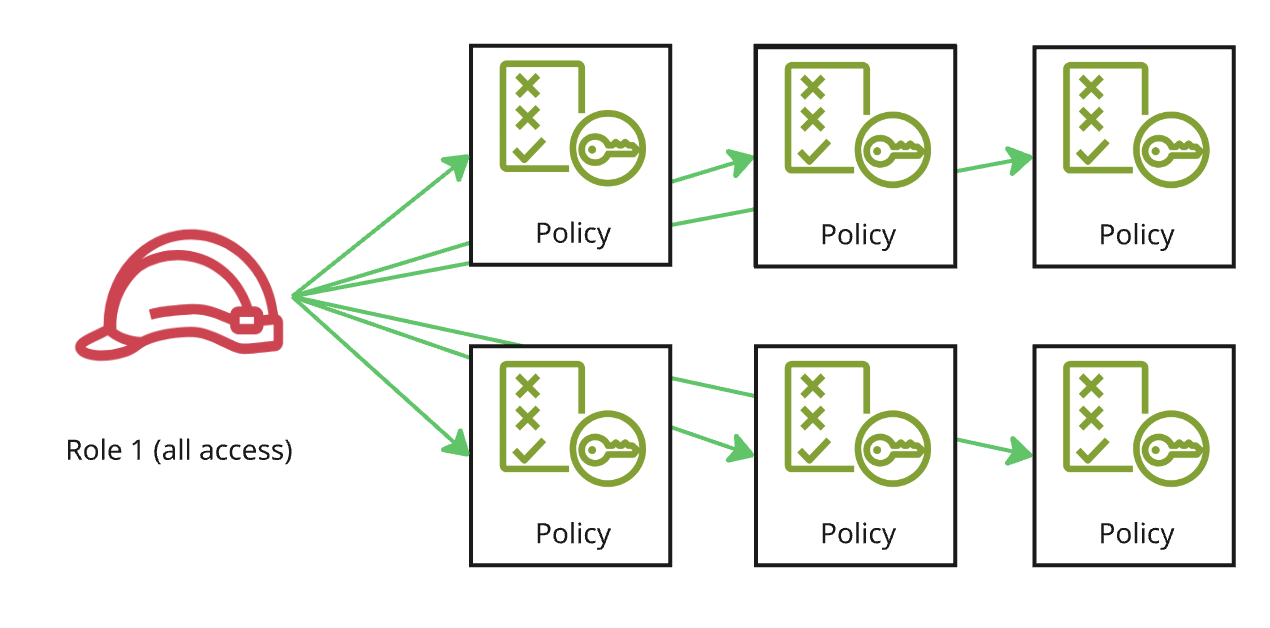
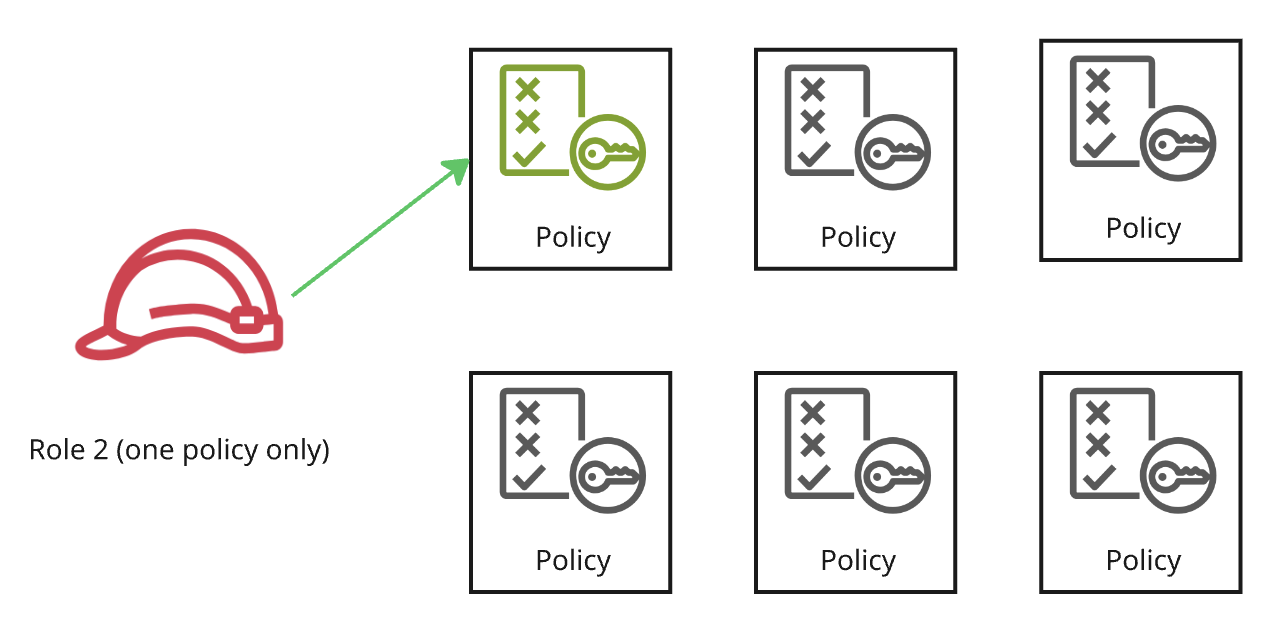
Blast radius
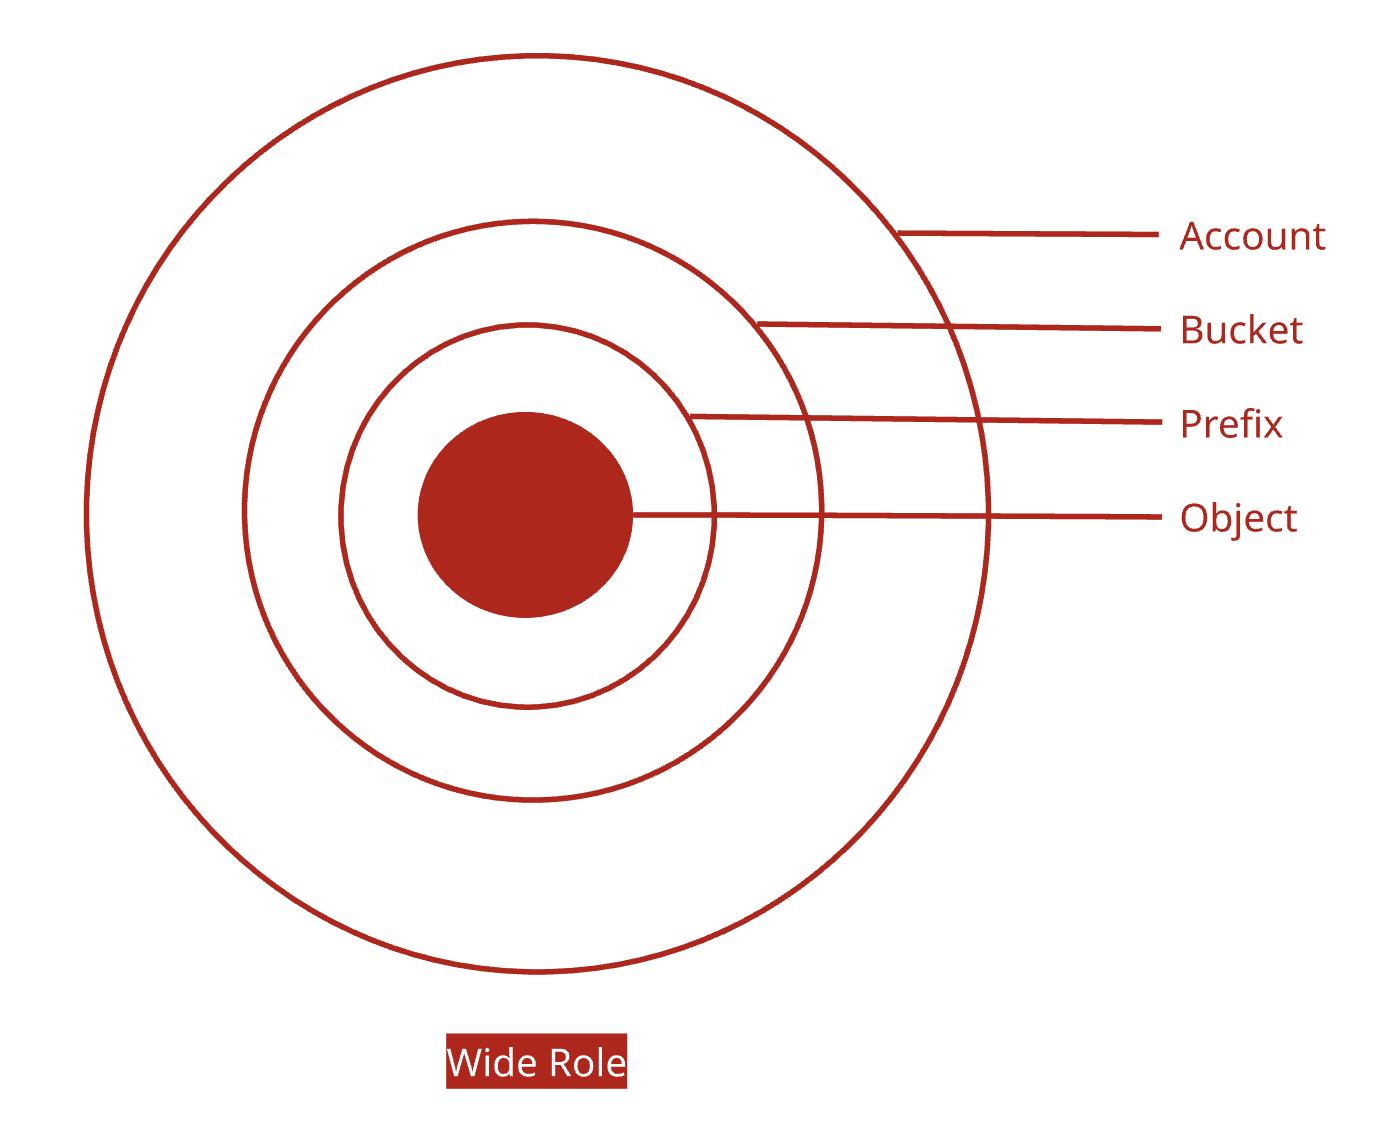
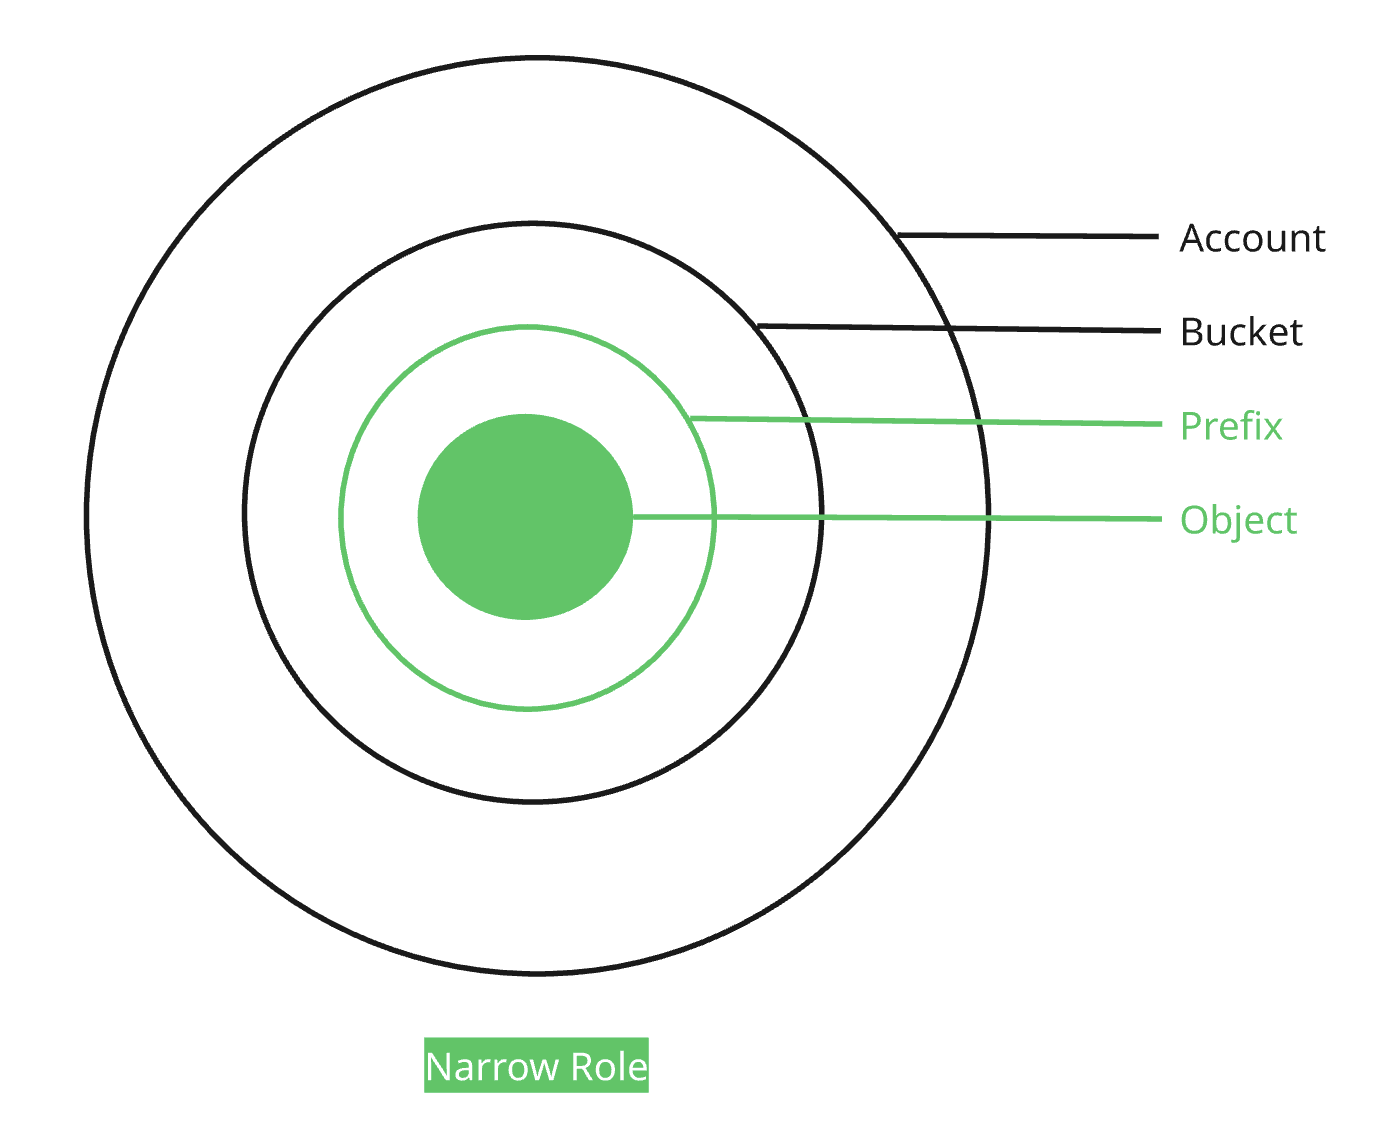
Least privilege, व्यवहार में
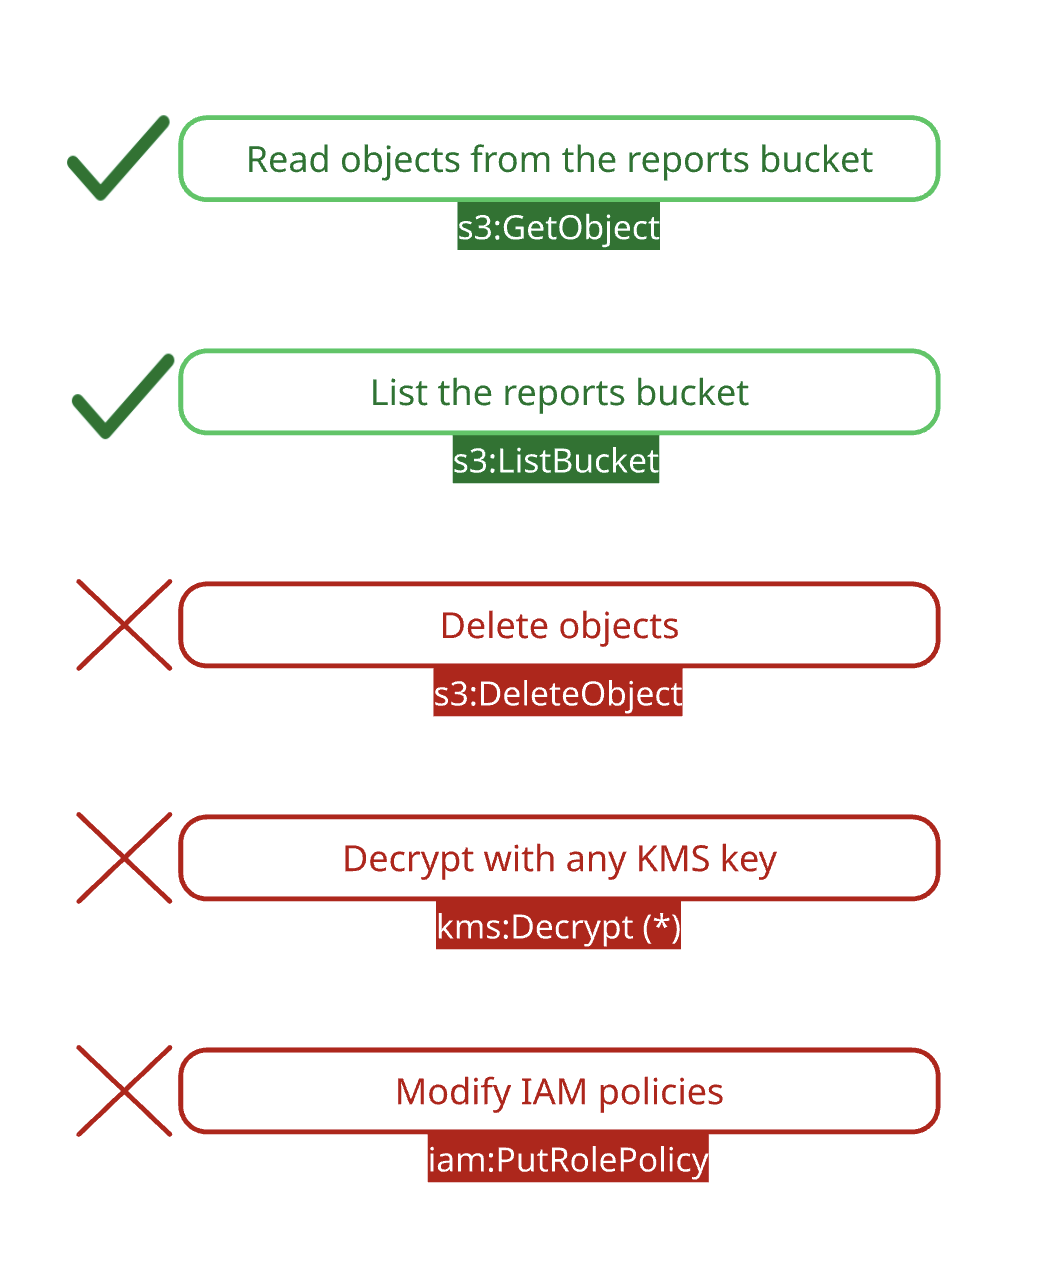
उदाहरण: reports-bucket reader role दो allows. और कुछ नहीं।
- IAM पर कुछ नहीं, वही सेवा जो तय करती है कौन क्या कर सकता है