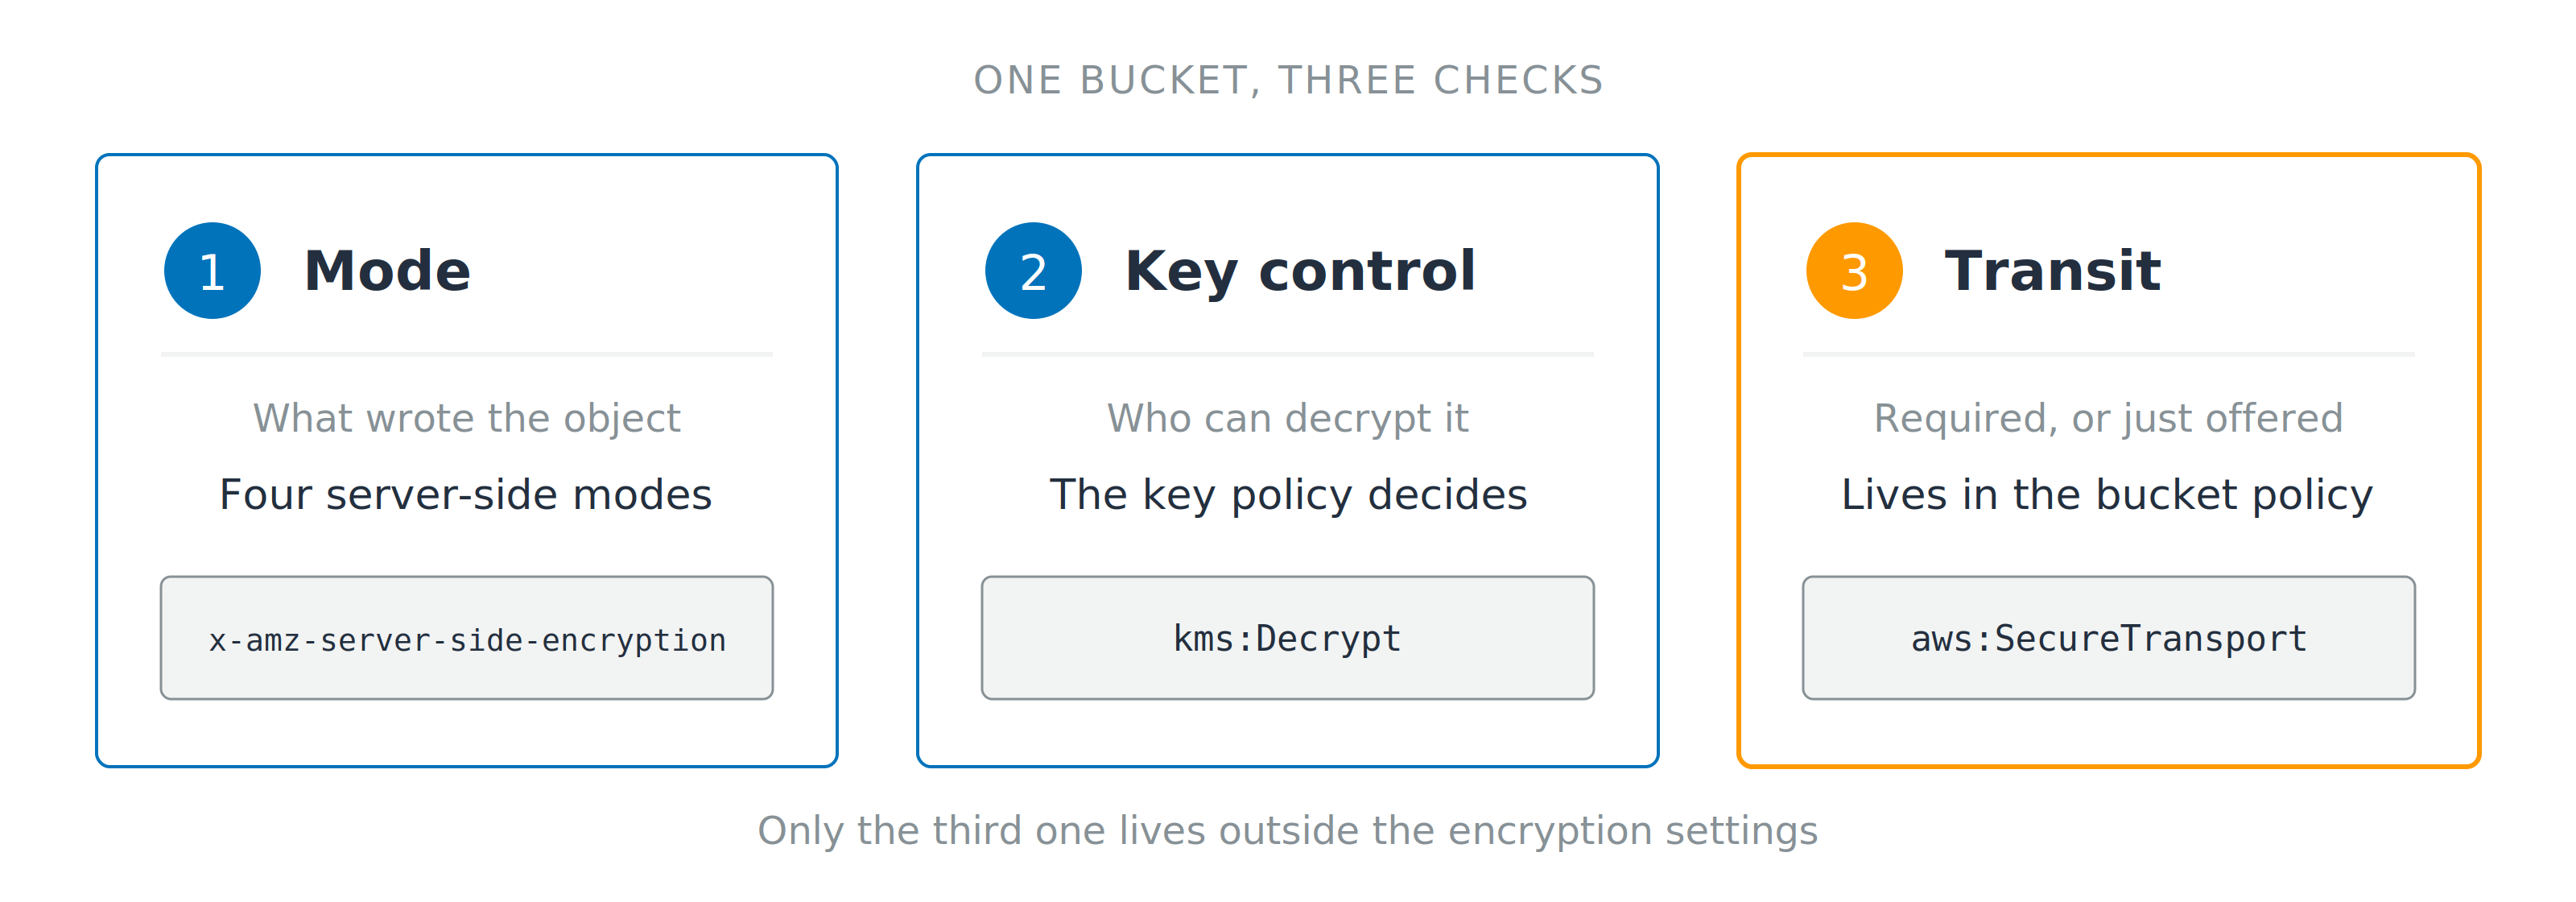
एन्क्रिप्शन मोड और ट्रांजिट लागू करना
डेवलपर्स के लिए AWS Security का उपयोग

Rahul Singh
Technical Product Manager
दो गारंटी, एक डिफ़ॉल्ट
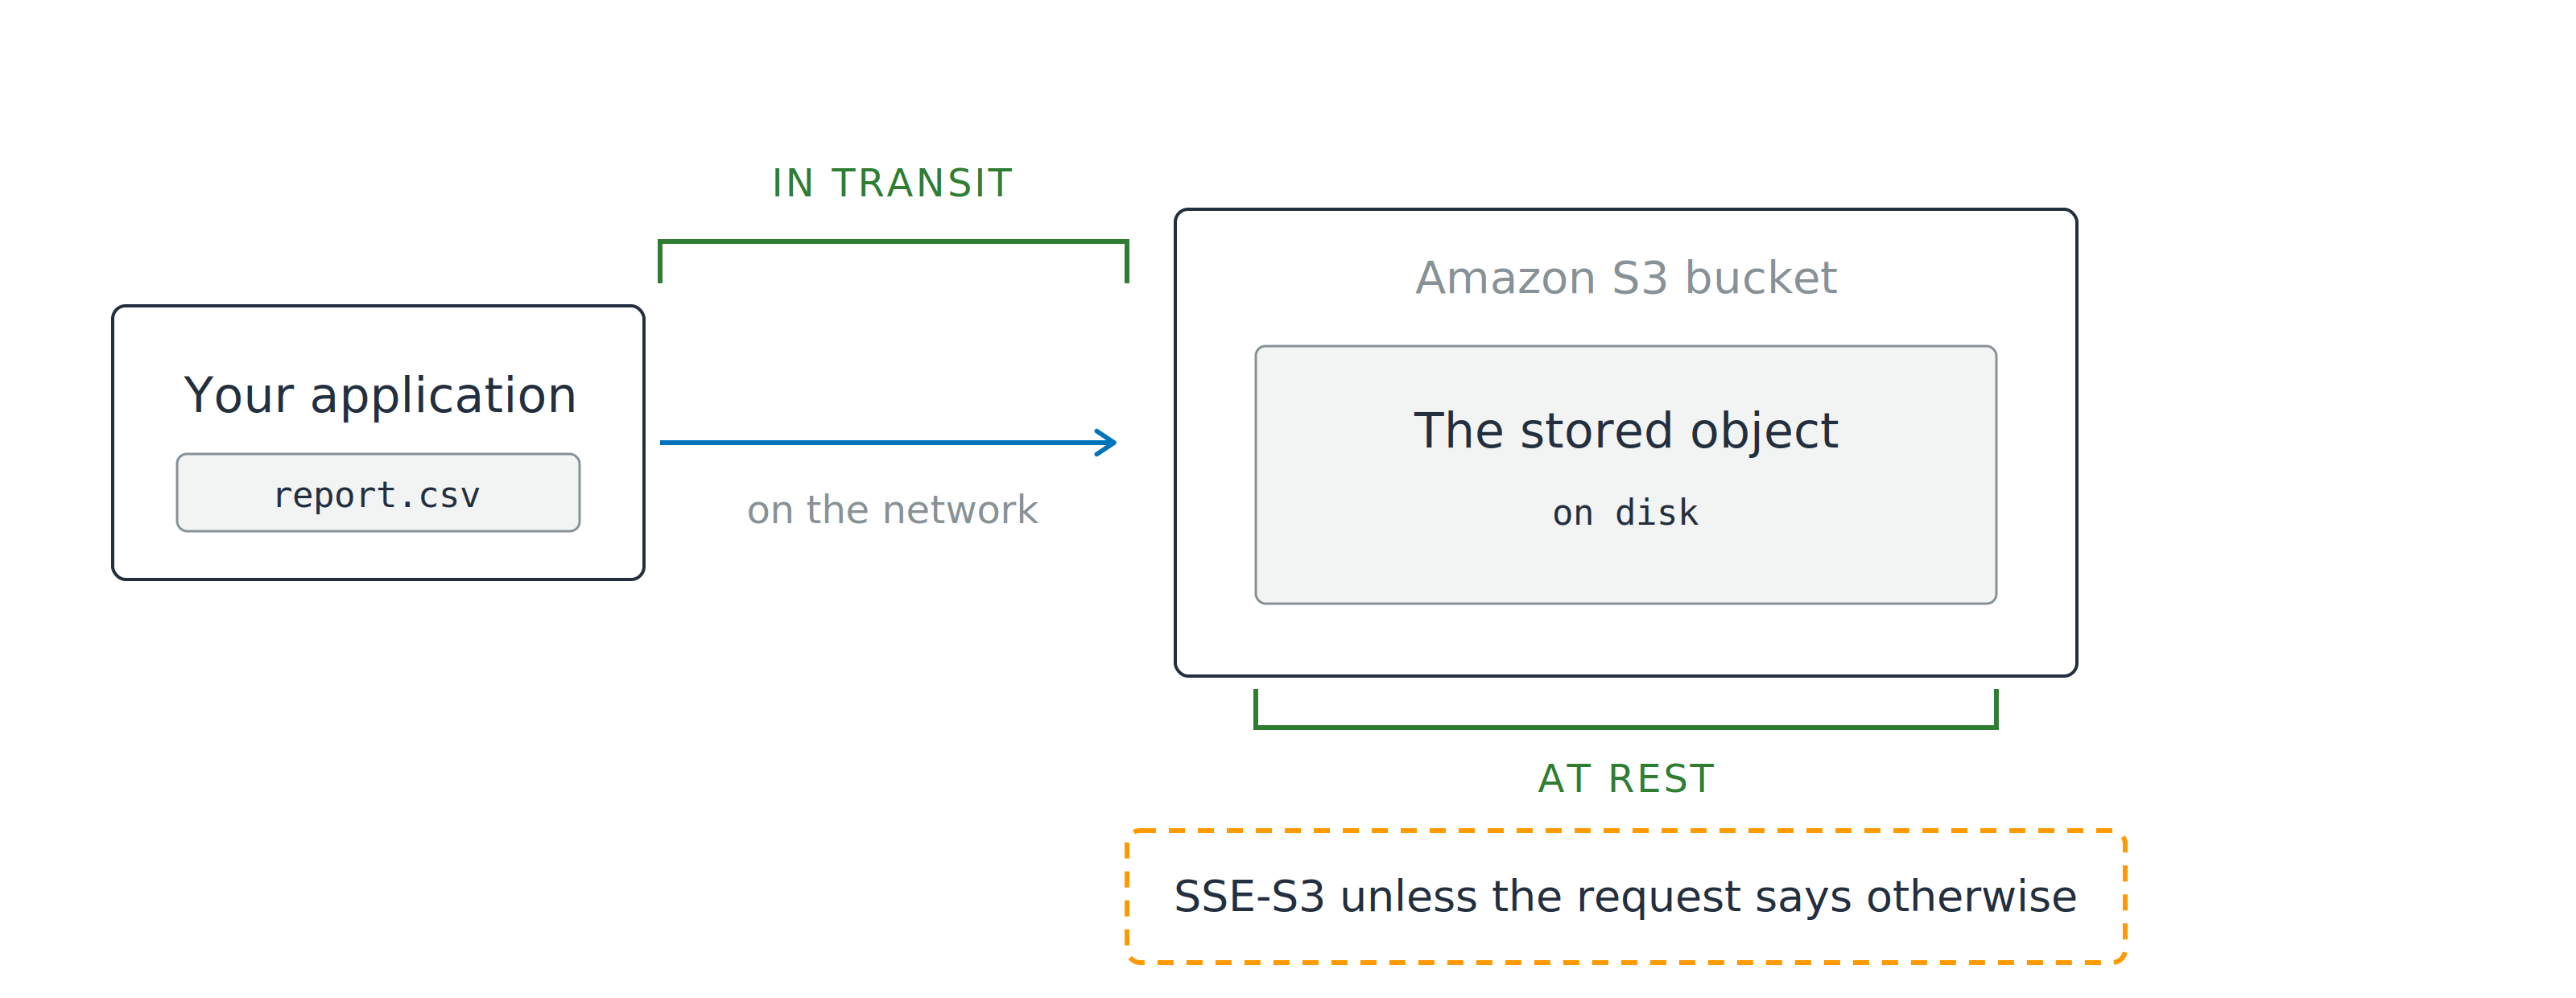
दो गारंटी, एक डिफ़ॉल्ट
प्लेनटेक्स्ट कहाँ रुकता है
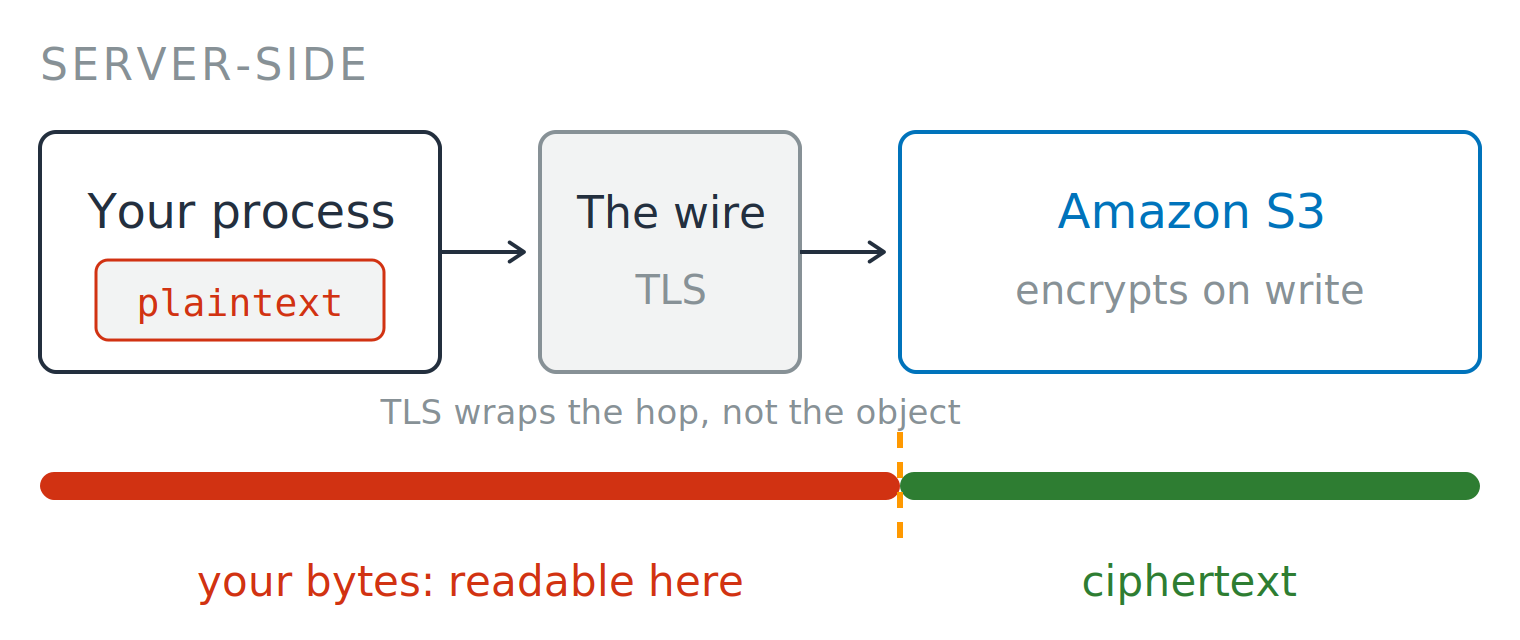
प्लेनटेक्स्ट कहाँ रुकता है
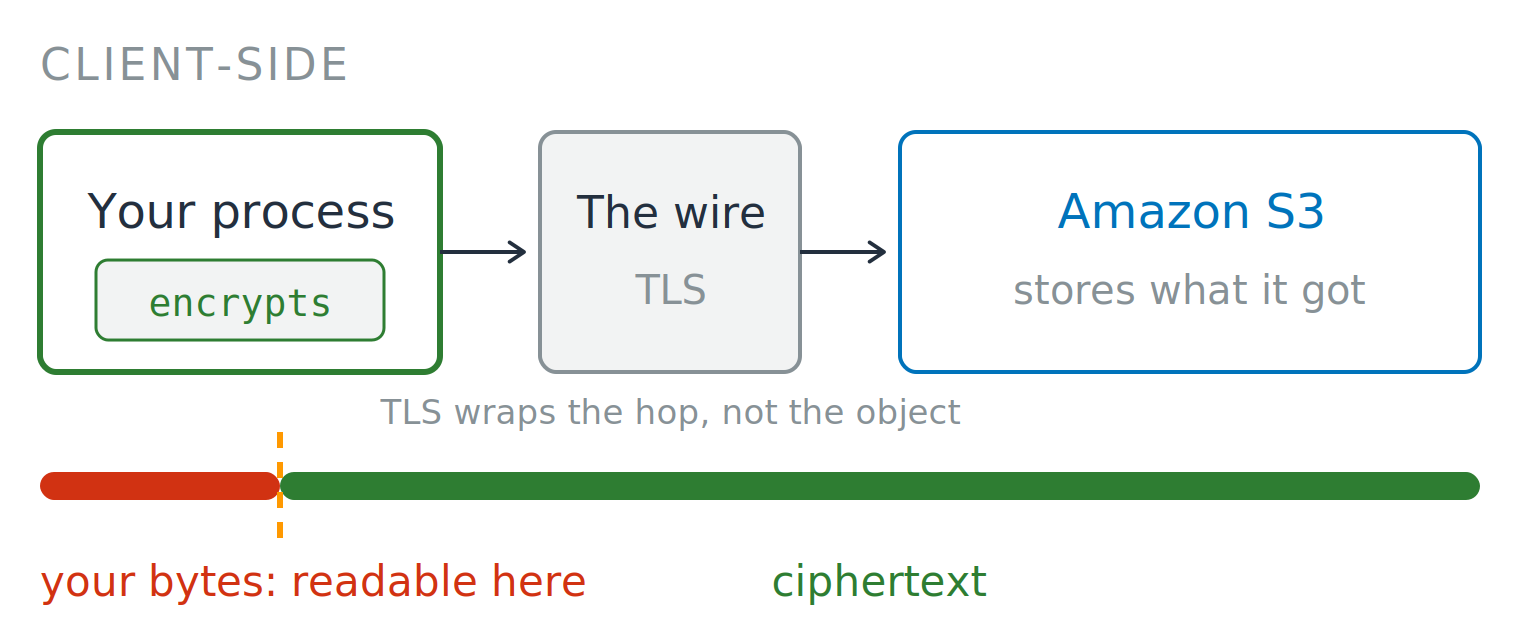
चार मोड, एक फर्क
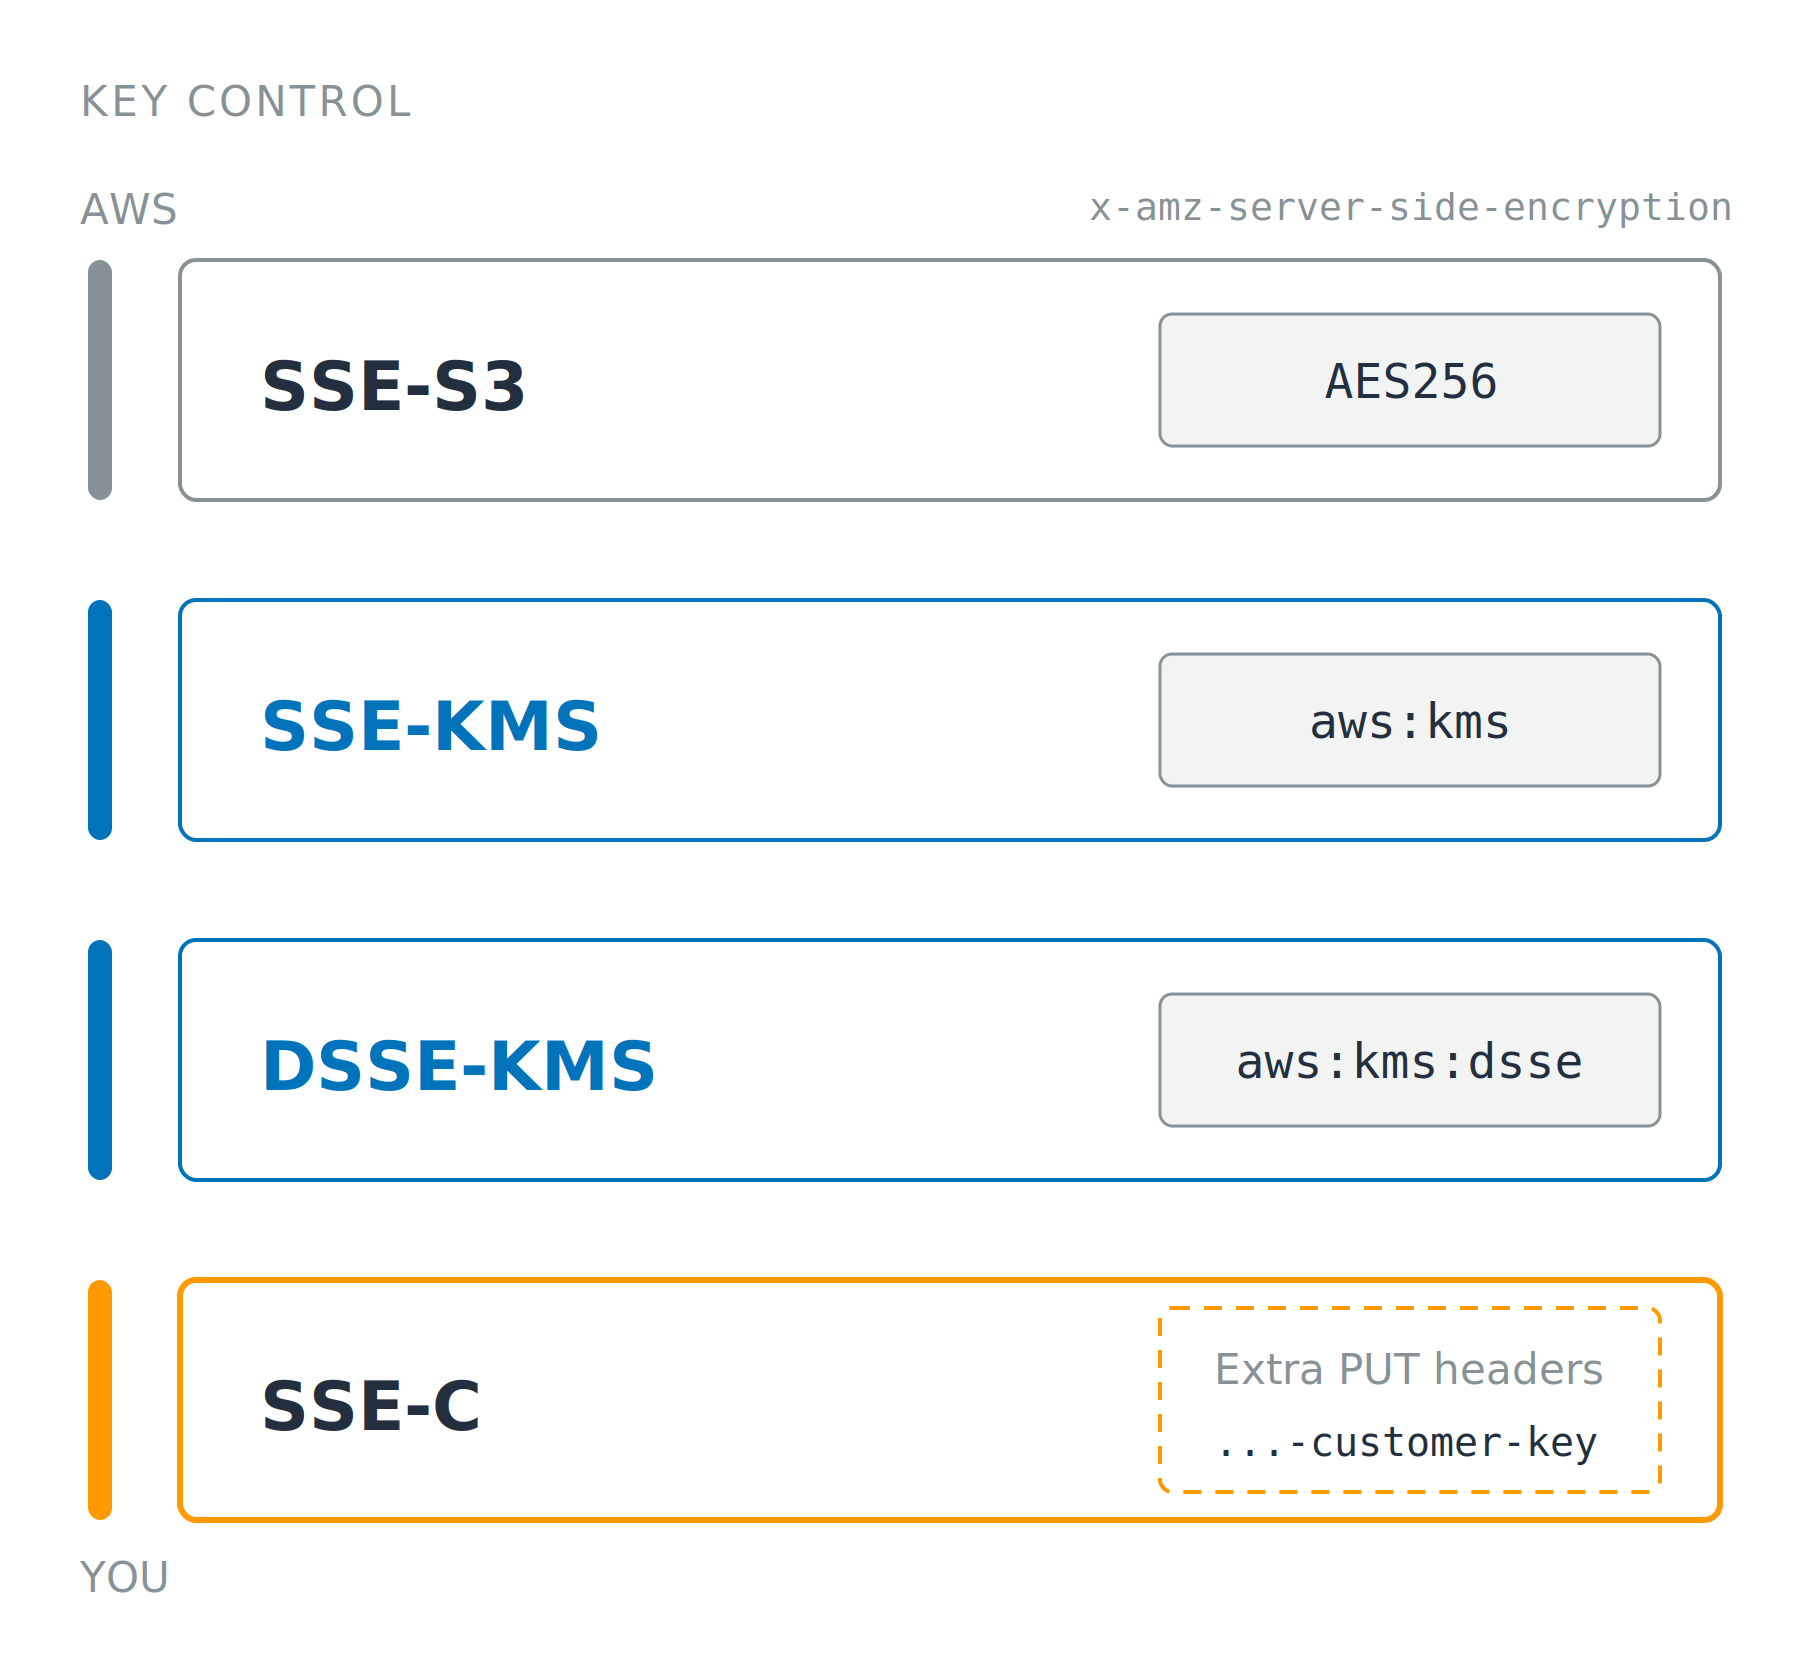
चार मोड, एक फर्क
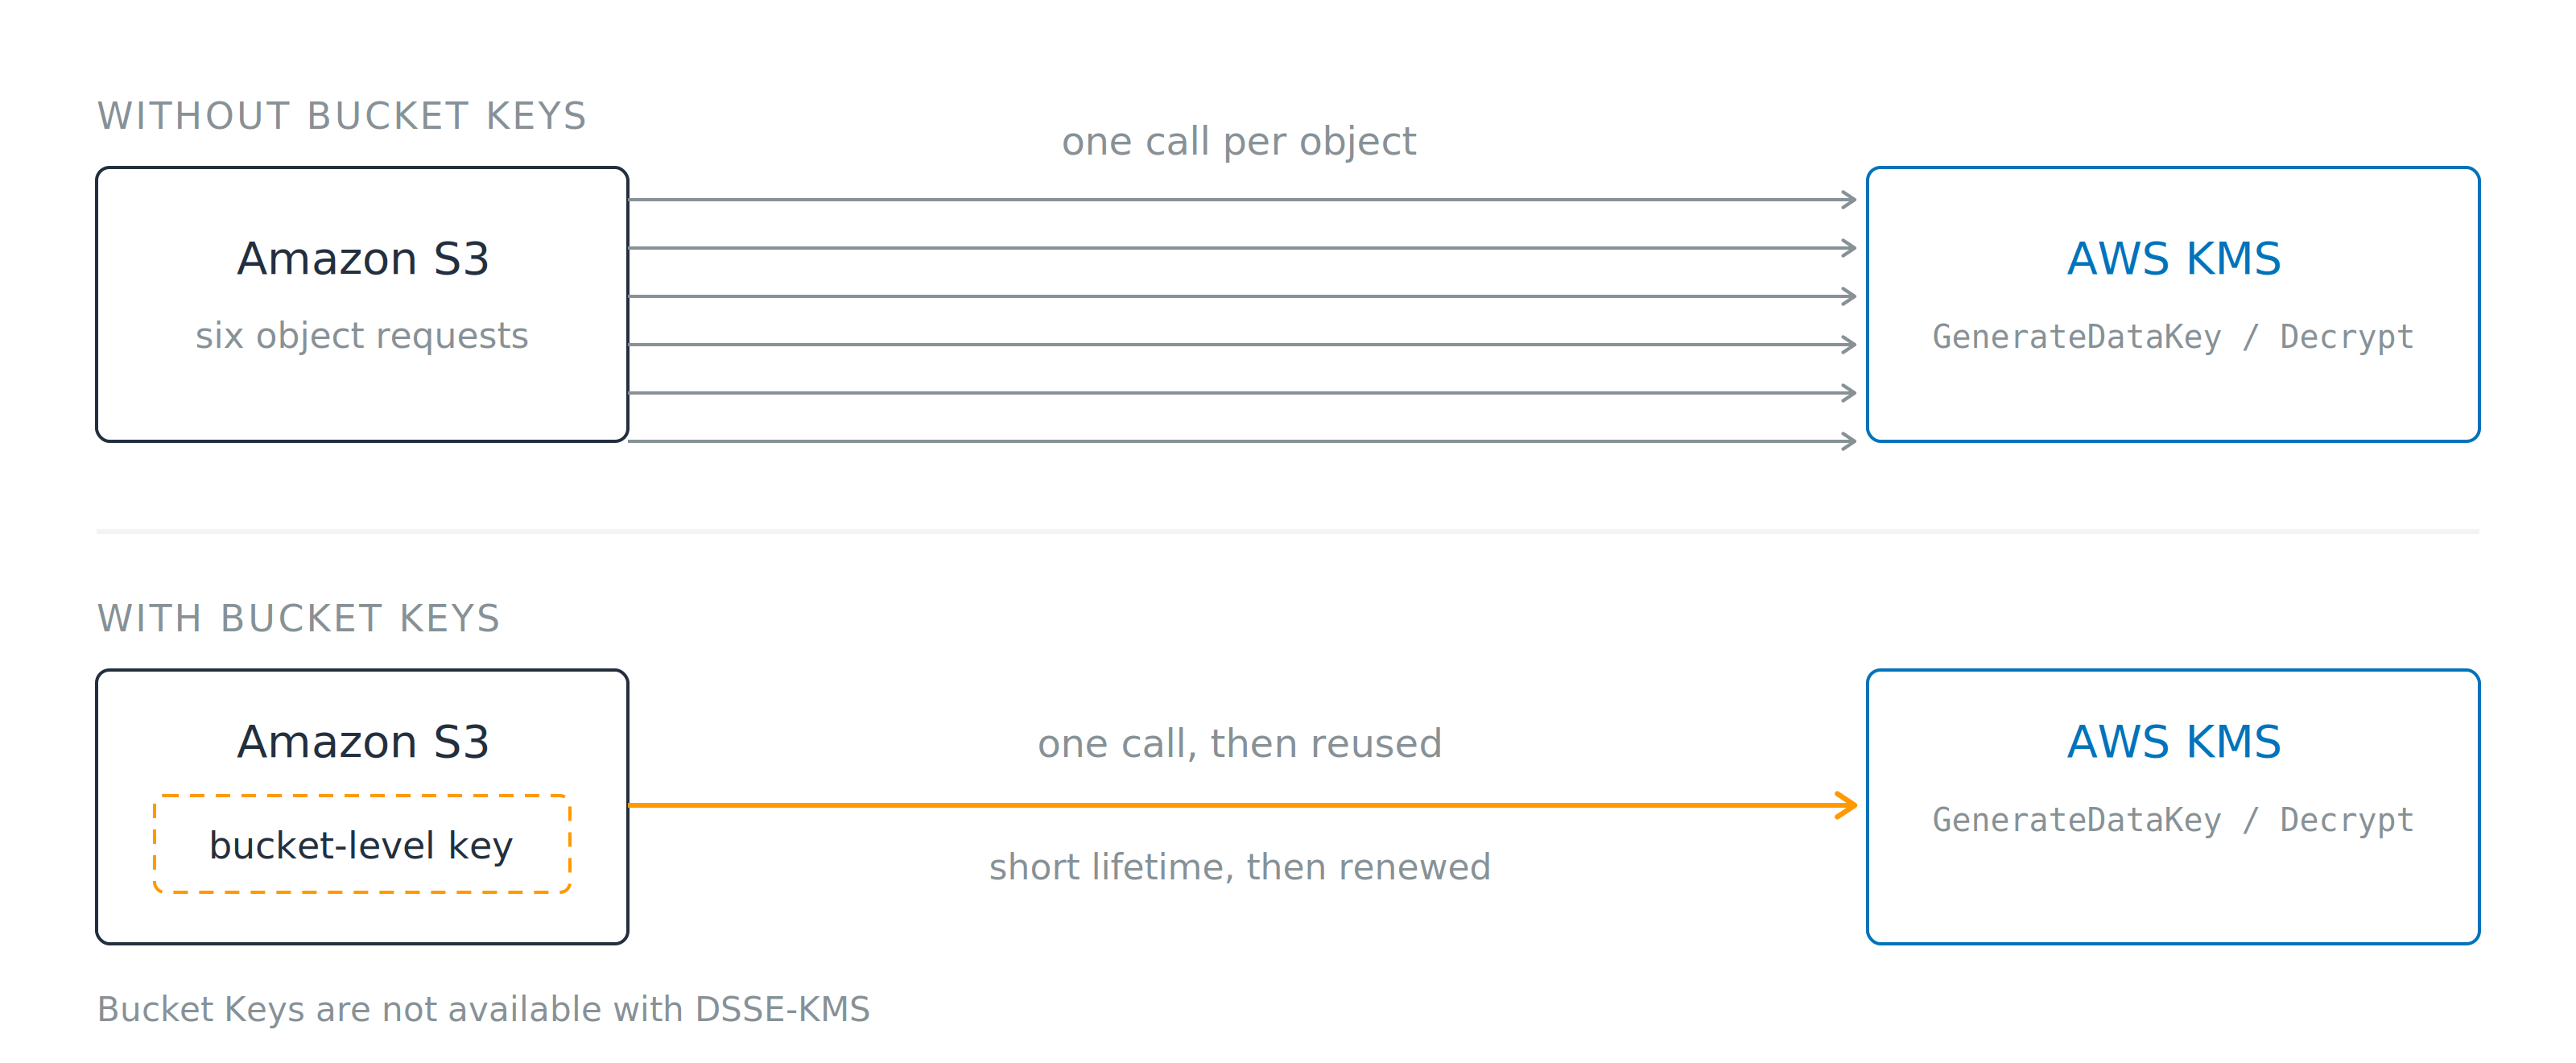
SSE-KMS पर लागत आपत्ति
टेबल नहीं, फ़ील्ड एन्क्रिप्ट करें
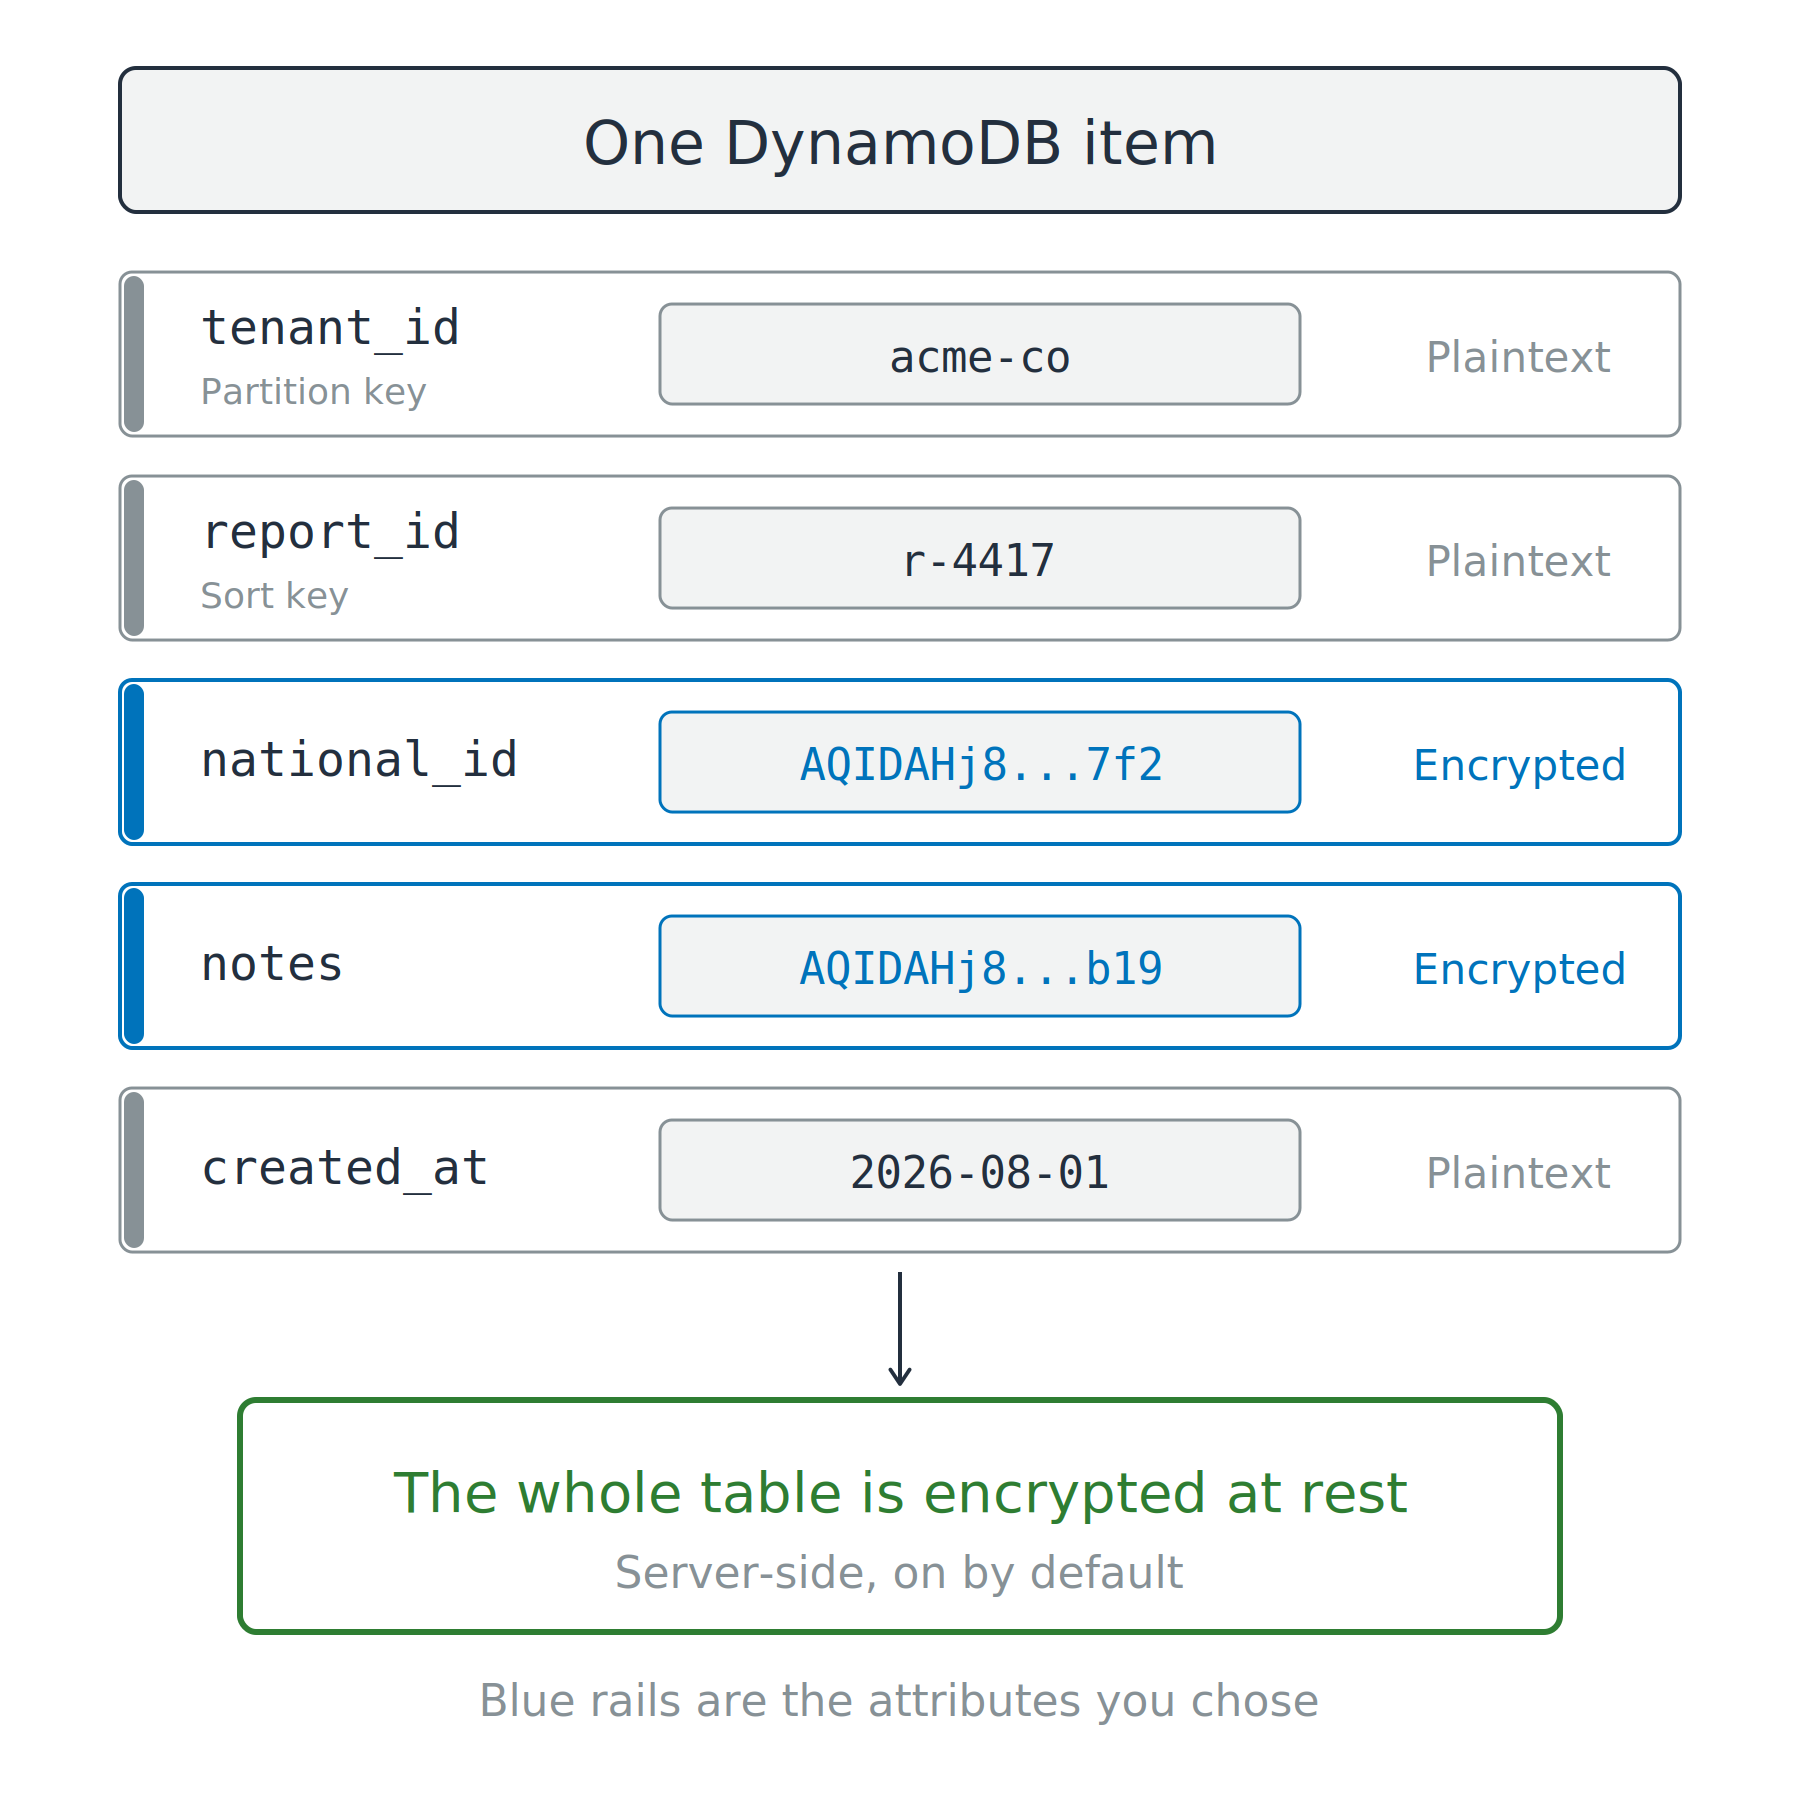
टेबल नहीं, फ़ील्ड एन्क्रिप्ट करें
TLS ऑफ़र होता है, अनिवार्य नहीं
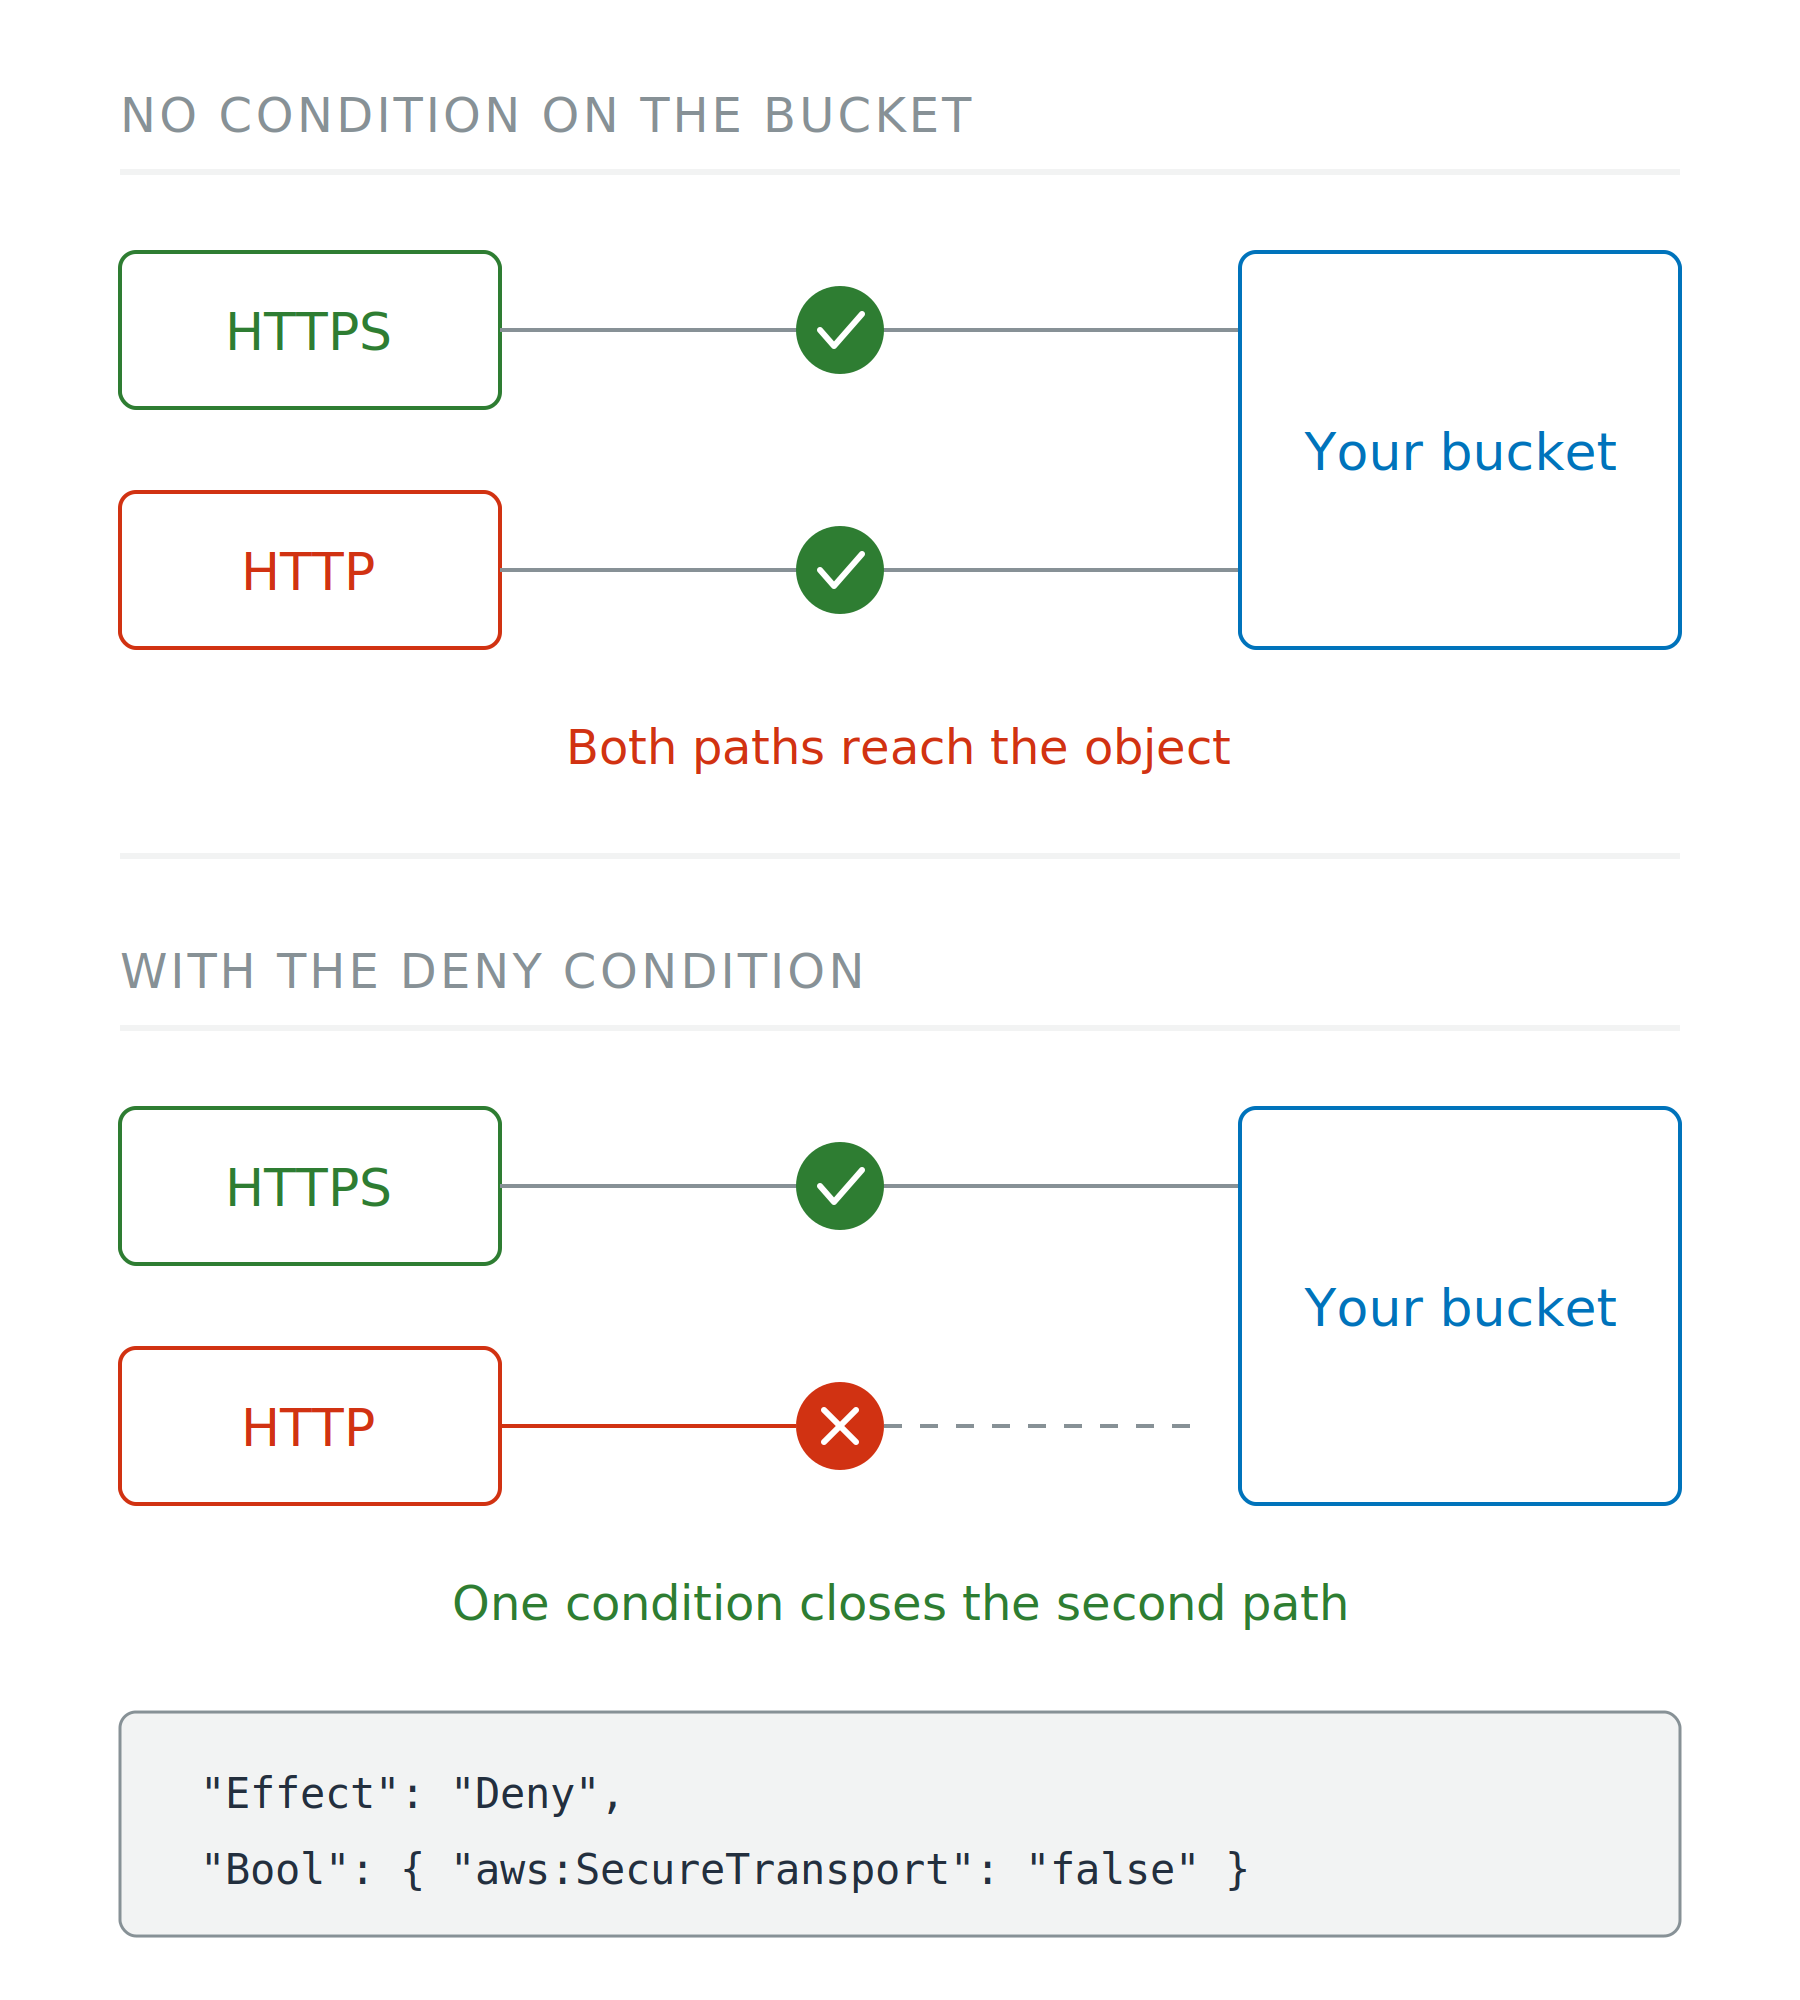
TLS ऑफ़र होता है, अनिवार्य नहीं
कौन सी अथॉरिटी नाम की गारंटी देती है
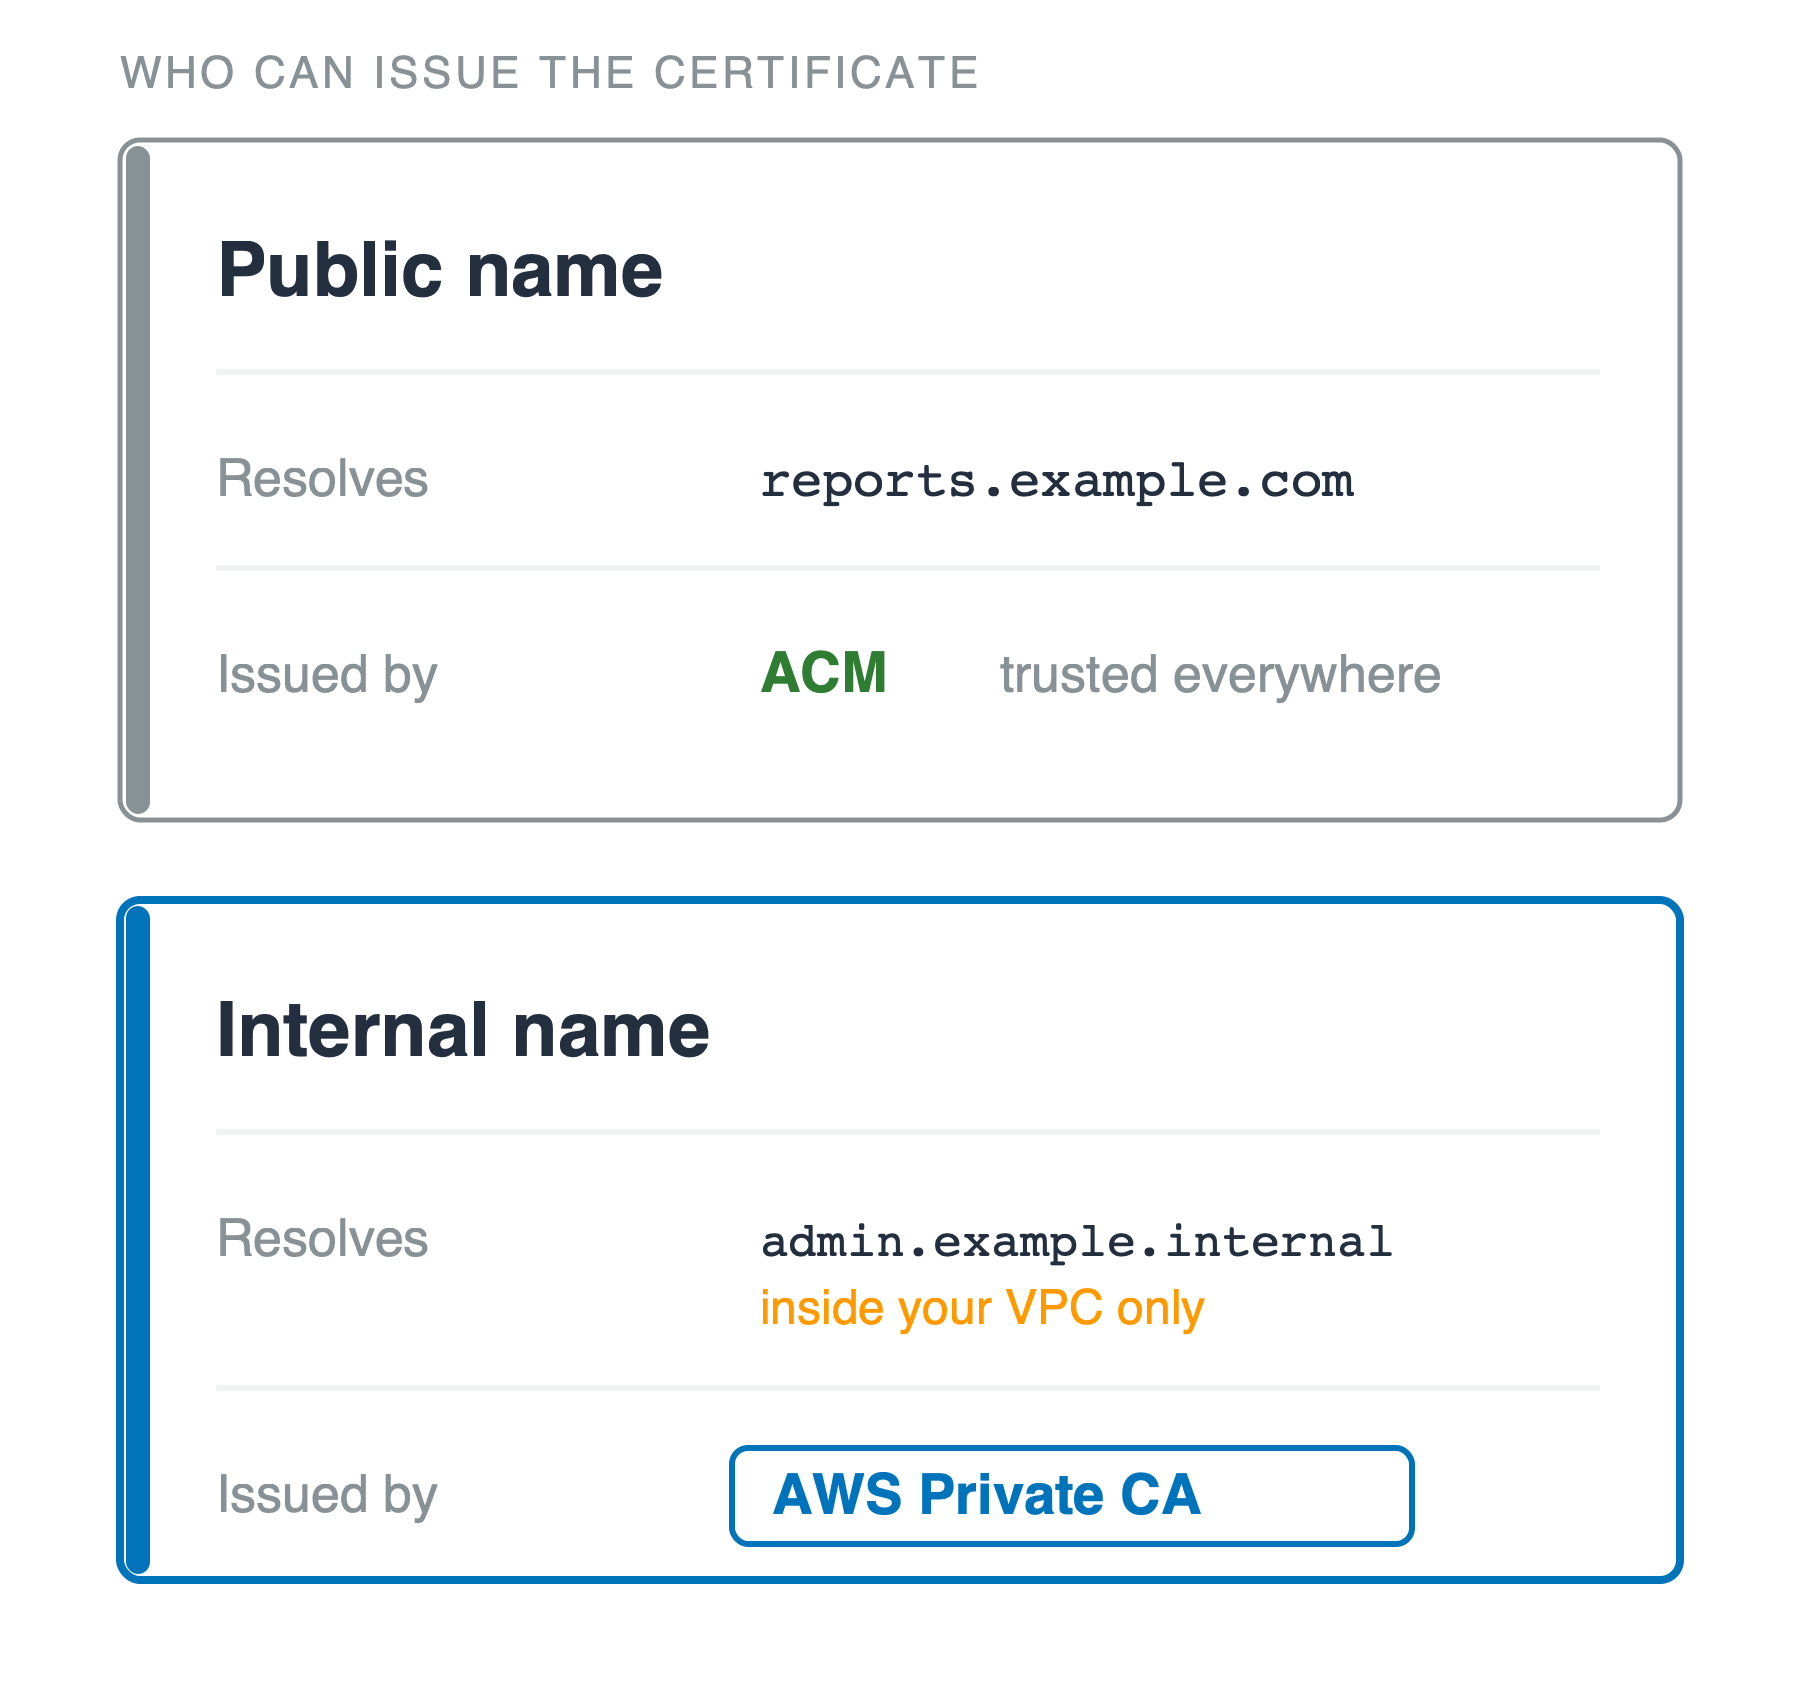
प्राइवेट हिस्सा खोना आपका जोखिम है
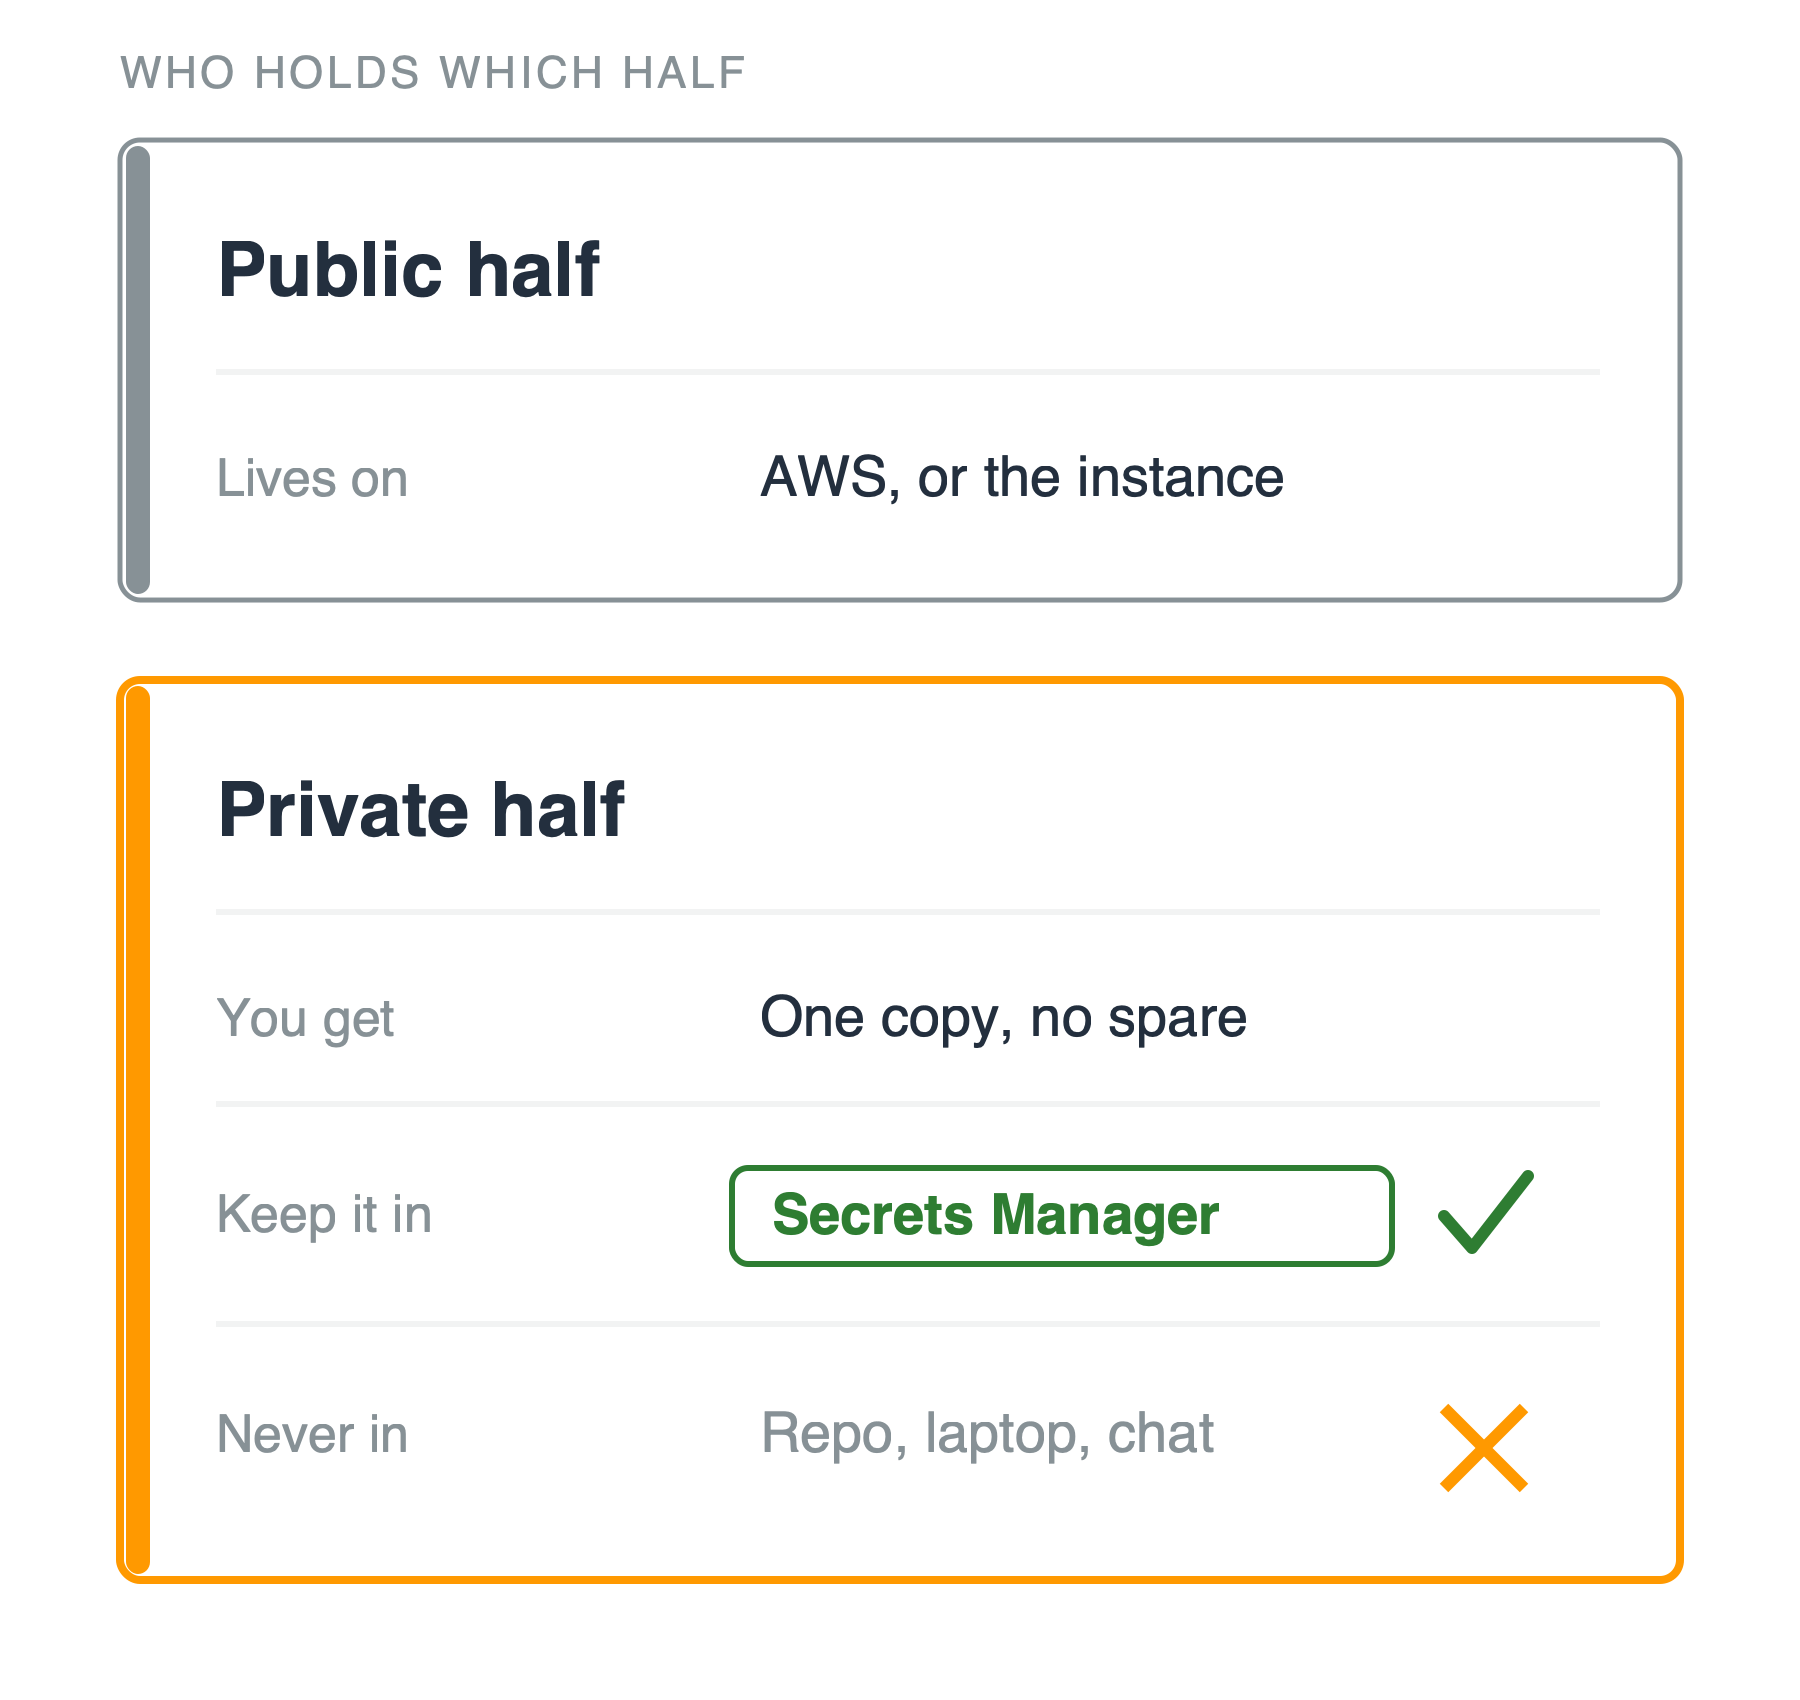
प्राइवेट हिस्सा खोना आपका जोखिम है
एक नहीं, तीन जवाब